


Intrusion Detection Systems (IDS) monitoren netwerkverkeer en systeemactiviteiten om verdacht gedrag te detecteren en waarschuwen beheerders, terwijl Intrusion Prevention Systems (IPS) gedetecteerde bedreigingen actief in realtime blokkeren. IDS biedt passieve monitoring en waarschuwingen, terwijl IPS actieve bescherming biedt door kwaadaardige activiteiten te onderscheppen en te stoppen voordat ze doelsystemen bereiken.
Deze beveiligingstechnologieën ontstonden in de jaren tachtig toen organisaties manieren nodig hadden om ongeautoriseerde toegang tot het systeem te identificeren. Vroege systemen vertrouwden op eenvoudige loganalyse en patroonmatching. Moderne IDS/IPS-oplossingen combineren op handtekeningen gebaseerde detectie, gedragsanalyse en kunstmatige intelligentie om zowel bekende als onbekende bedreigingen te identificeren.
Deze gids behandelt indringingsdetectie- en preventiesystemen die volgen NIST speciale publicatie 800-94 richtlijnen. Je leert de verschillen tussen ID's en IP's, begrijpt implementatietypen, ontdek detectiemethoden en masterconfiguratietechnieken voor effectief netwerkbeveiligingsarchitectuur.
Inhoudsopgave
- Wat is een inbraakdetectiesysteem?
- Wat is een inbraakpreventiesysteem?
- IDS versus IPS: belangrijke verschillen
- Soorten ID's en IPS-systemen
- detectiemethoden
- ID's en IP's implementeren
- Configuratiegids
- Prestatieafstemming
- Implementatie in de echte wereld
- Best practices voor 2026
- Integratie met beveiligingstools
- Veelvoorkomende problemen oplossen
- AI en machine learning
- Toekomstige trends
- Veelgestelde vragen
- Conclusie
Wat is een inbraakdetectiesysteem?
Een inbraakdetectiesysteem bewaakt netwerkverkeer, systeemactiviteiten en logbestanden om verdachte patronen, beleidsschendingen of tekenen van kwaadaardig gedrag te identificeren. IDS werkt passief door gegevensstromen te analyseren zonder netwerkverkeer te verstoren, waardoor waarschuwingen worden gegenereerd wanneer mogelijke beveiligingsbedreigingen worden gedetecteerd voor onderzoek van het beveiligingsteam.
IDS functioneert als de monitoringlaag in uw beveiligingsarchitectuur en biedt inzicht in aanvallen, beleidsschendingen en abnormale activiteiten. Het systeem vergelijkt waargenomen gedrag met bekende aanvalshandtekeningen en vastgestelde baselines.
Moderne IDS-systemen hebben meerdere functies. Ze monitoren de gezondheid en prestaties van het netwerk, ondersteunen de nalevingsvereisten door middel van logging, verstrekken forensische gegevens voor incidentonderzoek, identificeren schendingen van beveiligingsbeleid en detecteren insiderbedreigingen die perimeterverdediging omzeilen.
Beveiligingsteams beoordelen IDS-waarschuwingen om echte bedreigingen te onderscheiden van valse positieven en beginnen gepast Procedures voor incidentrespons.
Wat is een inbraakpreventiesysteem?
Een inbraakpreventiesysteem controleert het netwerkverkeer, detecteert kwaadaardige activiteiten en onderneemt automatisch actie om bedreigingen in realtime te blokkeren. In tegenstelling tot ID's die alleen waarschuwen, zit IPS in lijn met de netwerkverkeersstroom en kan het kwaadaardige pakketten laten vallen, verbindingen resetten, IP-adressen blokkeren en firewallregels aanpassen om aanvallen te stoppen voordat ze doelsystemen bereiken.
IPS vertegenwoordigt de evolutie van passieve detectie naar actieve preventie. Het inline-implementatiemodel maakt IPS-preventiemogelijkheden mogelijk. Al het netwerkverkeer gaat door het IPS-apparaat, waardoor realtime inspectie en onmiddellijke actie mogelijk is.
IPS integreert nauw met Netwerkfirewalls voor gelaagde beveiliging. Firewalls regelen netwerktoegang op basis van IP-adressen, poorten en protocollen, terwijl IPS een diepe pakketinspectie uitvoert om aanvallen te detecteren Firewalls missen.
Primaire IPS-acties omvatten het laten vallen van kwaadaardige pakketten, het afwijzen van pakketten met reset-berichten, het tijdelijk of permanent blokkeren van bron-IP-adressen, het beperken van verdacht verkeer, het beperken van verdacht verkeer, het dynamisch wijzigen van firewallregels en het activeren van waarschuwingen tijdens het ondernemen van geautomatiseerde actie.
IDS versus IPS: belangrijke verschillen
Het kernverschil tussen IDS en IP's ligt in hun benadering van dreigingsrespons. IDS detecteert en waarschuwt terwijl IPS detecteert en voorkomt.
IDS implementeert out-of-band en ontvangt verkeerskopieën via spanpoorten of netwerktaps. Deze passieve benadering betekent nul impact op de netwerkprestaties. IPS implementeert inline, direct gepositioneerd in het verkeerspad. Alle verkeer stroomt via IPS-apparaten, waardoor actieve preventie mogelijk wordt, maar mogelijk de latentie introduceert.
IDS genereert waarschuwingen en registreert gebeurtenissen voor menselijke analyse. Beveiligingsteams beoordelen waarschuwingen, onderzoeken bedreigingen en starten handmatig reacties. IPS onderneemt geautomatiseerde actie op basis van geconfigureerd beleid en blokkeert onmiddellijk kwaadaardig verkeer zonder menselijke tussenkomst.
Implementeer ID's wanneer u de zichtbaarheid van dreigingen nodig heeft zonder het risico te lopen legitiem verkeer te verstoren. Implementeer IPS wanneer u automatische dreigingspreventie nodig heeft voor kritieke netwerksegmenten. Veel organisaties gebruiken beide in een gelaagde benadering, waarbij IP's kritieke chokepoints en ID's beschermen die een bredere netwerkzichtbaarheid bieden.
Soorten ID's en IPS-systemen
Netwerk-ID's (NID's)
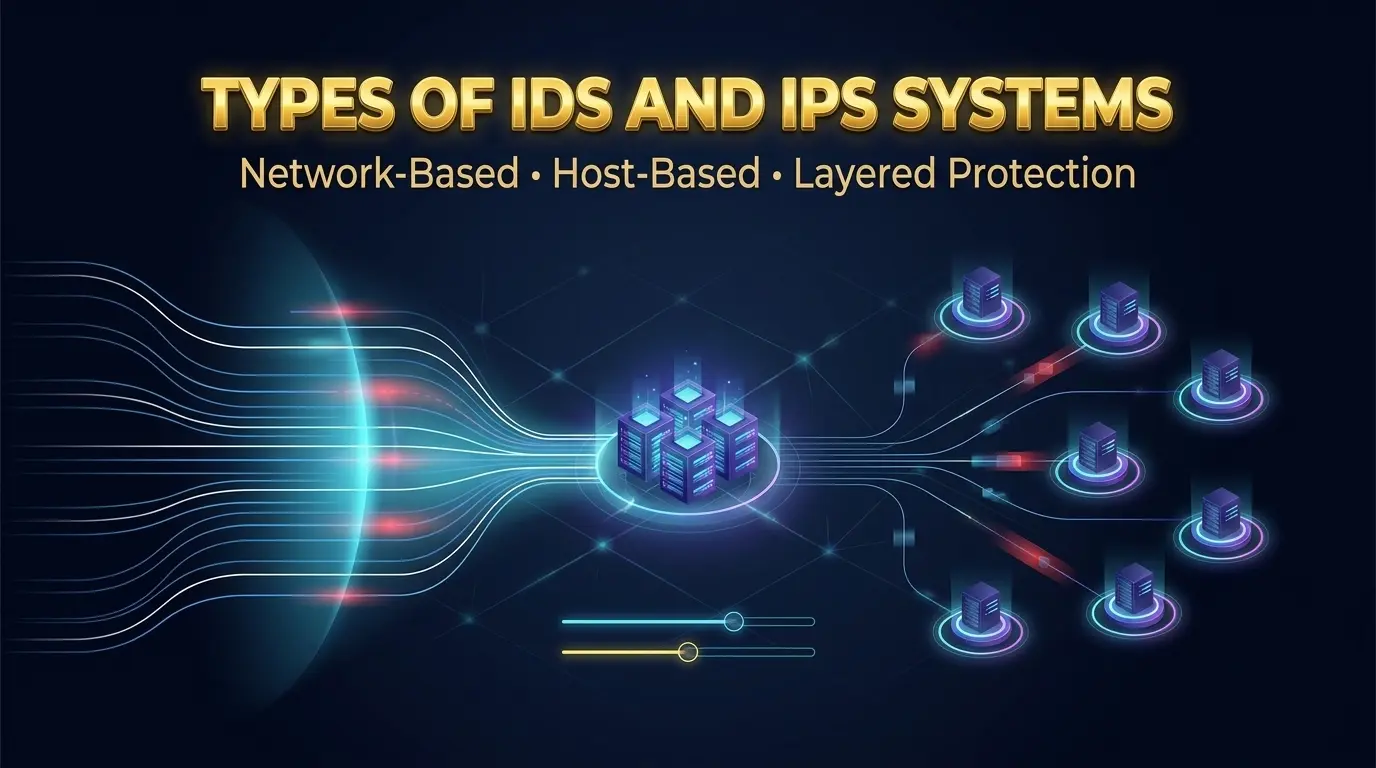
Netwerkgebaseerde inbraakdetectiesystemen bewaken netwerkverkeer over hele netwerksegmenten door gegevenspakketten te analyseren, verdachte patronen, poortscans, malware en aanvalspogingen te detecteren op elk systeem op het bewaakte netwerk.
NIDS-sensoren maken verbinding via spanpoorten of netwerktappen en ontvangen kopieën van al het verkeer. Sensoren werken in promiscue modus en nemen pakketten vast, ongeacht de bestemming.
Populaire NIDS-oplossingen zijn onder meer Snort (open-source handtekening-gebaseerde NIDS), Suricata (multi-threaded met GPU-versnelling) en Zeek (Network Analysis Framework). Commerciële opties zijn onder meer Cisco Firepower en Palo Alto Networks Threat Prevention.
Host-gebaseerde ID's (HID's)
Hostgebaseerde inbraakdetectiesystemen zijn softwareagents die zijn geïnstalleerd op individuele hosts die systeemactiviteiten, bestandsintegriteit, logbestanden en procesuitvoering bewaken om verdacht gedrag op specifieke apparaten te detecteren.
Hids-agenten draaien rechtstreeks op besturingssystemen en bieden een diepgaande zichtbaarheid in activiteiten op gastheerniveau. Agenten controleren systeemaanroepen, bestandswijzigingen, registerwijzigingen, gebruikersaccounts en toepassingsgedrag.
Gemeenschappelijke HIDS-oplossingen zijn OSSEC (open-source die meerdere platforms ondersteunt), WAZUH (verbeterd OSSEC met verbeterd beheer) en TripWire (File Integrity Monitoring).
Organisaties bereiken uitgebreide beveiliging door NID's en HID's te combineren in hybride implementaties, sans security best practices samen met Inbraakpreventiesystemen.
detectiemethoden
Op handtekeningen gebaseerde detectie
Op handtekeningen gebaseerde detectie identificeert bedreigingen door netwerkverkeer of systeemactiviteit te vergelijken met een database met bekende aanvalshandtekeningen - vooraf gedefinieerde patronen die specifieke malware, exploits of aanvalstechnieken vertegenwoordigen.
Deze aanpak werkt als antivirussoftware en onderhoudt een database met bekende dreigingspatronen. Wanneer IDS/IPS verkeer observeert dat overeenkomt met een handtekening, wordt een waarschuwing of preventieactie geactiveerd.
Voordelen zijn onder meer een hoge nauwkeurigheid voor bekende bedreigingen, snelle verwerking, duidelijke identificatie van bedreigingen en bewezen effectiviteit. Beperkingen zijn onder meer het onvermogen om zero-day-aanvallen te detecteren, vereiste voor constante handtekeningupdates en kwetsbaarheid voor ontwijkingstechnieken.
Op anomalie gebaseerde detectie
Op anomalie gebaseerde detectie identificeert bedreigingen door basispatronen van normaal netwerk- of systeemgedrag vast te stellen en vervolgens significante afwijkingen van deze basislijnen te markeren als mogelijke beveiligingsincidenten.
Het systeem leert eerst normaal gedrag tijdens een basislijn tot stand brengen, waarbij verkeerspatronen, gebruikersgedrag en toepassingsactiviteiten worden geobserveerd. Na het vaststellen van basislijnen, vergelijkt het systeem continue realtime activiteit met normen.
Voordelen zijn onder meer het detecteren van zero-day-aanvallen, het identificeren van dreigingen van insiders, het aanpassen aan veranderingen in de omgeving en het vereisen van geen handtekeningupdates. Beperkingen omvatten hogere vals-positieve percentages, vereiste voor omgevingsspecifieke afstemming en leerperiode vóór effectieve detectie.
Moderne systemen combineren beide methoden voor uitgebreide dekking, met behulp van op handtekeningen gebaseerde detectie voor bekende bedreigingen en op anomalie gebaseerde detectie voor onbekende dreigingsdetectie.
ID's en IP's implementeren
Strategische inzet bepaalt de effectiviteit. Een goede plaatsing, configuratie en integratie maximaliseren de detectie van bedreigingen en minimaliseren valse positieven.
Inline versus passieve implementatie
Passieve IDS-implementatie maakt verbinding via netwerktappen of spanpoorten zonder impact op de prestaties. ID's kunnen mislukken zonder de netwerkbewerkingen te beïnvloeden. IDS kan aanvallen echter niet in realtime voorkomen.
Inline IPS-implementatie positioneert sensoren direct in verkeerspaden, waardoor realtime preventie mogelijk wordt. IP's kunnen pakketten laten vallen, verbindingen resetten en bronnen blokkeren. De afweging omvat mogelijke latentie en problemen met één punt van mislukking.
Organisaties moeten het IPS-gedrag bepalen als het systeem faalt. Fail-open maakt het mogelijk dat het verkeer doorgaat, waardoor de beschikbaarheid prioriteit krijgt. Fail-closed blokkeert al het verkeer en geeft prioriteit aan beveiliging. De meesten kiezen fail-open voor productienetwerken met configuraties met hoge beschikbaarheid.
Sensorplaatsing
Plaats sensoren bij internetgateways voor externe dreigingsdetectie, bij DMZ-grenzen die openbare servers beschermen, bij interne segmentgrenzen voor detectie van laterale bewegingen en voor kritieke activa zoals databaseservers.
Organisaties moeten de implementatie integreren met Netwerksegmentatiestrategieën Voor verdediging-diepte architecturen.
Configuratiegids
Planning voor inzet
Definieer beveiligingsdoelen die specifieke bedreigingen identificeren die u moet detecteren. Netwerkbeoordeling uitvoeren die topologie en verkeersstromen documenteren. Kies tussen ID's, IP's of hybride implementaties. Selecteer netwerkgebaseerd, host-gebaseerd of beide.
Installatie en installatie
Installeer voor netwerkgebaseerde implementatie apparaten of virtuele machines op aangewezen punten. Configureer netwerkinterfaces voor beheer en monitoring. Verbind sensoren via tap, span of inline. Implementeer voor hostgebaseerde software voor hosts naar endpoints en configureer de communicatie met beheerservers.
Stel een gecentraliseerde beheerconsole in met sterke authenticatie. Configureer NTP-tijdsynchronisatie, schakel veilige protocollen in en schakel standaardaccounts uit.
Detectieregelconfiguratie
Schakel door leveranciers geleverde handtekeningen in die beginnen met cruciale ernstregels. Run in eerste instantie in de bewakingsmodus en verzamelt 1-2 weken aan basislijngegevens. Stem detectieregels af door irrelevante handtekeningen uit te schakelen, uitzonderingsregels voor bekend verkeer te maken en gevoeligheidsdrempels aan te passen.
Configureer de ernstniveaus van de waarschuwing: cruciaal voor onmiddellijke actie, hoog voor onderzoek van een uur, medium voor 24-uursbeoordeling en laag voor routineanalyse.
Integratie en testen
stuur alle meldingen door naar SIEM voor correlatie. Coördineren met firewalls voor geautomatiseerde blokkering. Maak verbinding met Threat Intelligence-platforms voor IOC-updates. Maak SOAR-integratie mogelijk voor geautomatiseerde respons.
Testaanvallen genereren in gecontroleerde omgevingen. Controleer de detectienauwkeurigheid en het genereren van waarschuwingen. Testpreventieacties voor IP's. Valideren prestaties onder belasting.
Organisaties moeten zorgen voor een nauwe integratie met hun Centrum voor beveiligingsoperaties voor effectieve monitoring.
Prestatieafstemming
valse positieven verminderen
Handtekeningen die volledig irrelevant zijn voor uw omgeving uitschakelen. Pas de regelgevoeligheid aan voor luidruchtige handtekeningen. Maak uitzonderingsregels voor bekend-goed verkeer. Vertrouwde IP-adressen op de witte lijst.
Analyseer wekelijks waarschuwingspatronen. Onderzoek met groot volume meldingen. Update witte lijsten als omgevingen veranderen. Track afstemmingseffectiviteit meten vals-positieve percentages voor en na veranderingen.
Valse negatieven beheren
Houd handtekeningen up-to-date via automatische dagelijkse downloads. Schakel meerdere detectiemethoden in die handtekening- en anomaliedetectie combineren. Voer regelmatig penetratietesten uit. Abboneer op Feeds voor bedreigingsinformatie.
Implementatie in de echte wereld
implementatie van kleine bedrijven
Organisaties met 25-100 medewerkers en budgetten van $5.000-$15.000 profiteren van gestroomlijnde benaderingen. Implementeer een enkel NIDS/NIPS-apparaat bij de internetgateway voor bescherming van de perimeters. Open-source suricata met security ui biedt kosteneffectieve mogelijkheden. Commerciële alternatieven zijn onder meer Sophos of Fortinet UTM-apparaten met geïntegreerde IPS-functies.
Installeer HIDS-agents zoals Ossec of Wazuh op kritieke servers die de belangrijkste infrastructuur beschermen. Stuur logboeken door naar cloudgebaseerde SIEM voor gecentraliseerde monitoring zonder on-premises infrastructuur. Configureer automatische handtekeningupdates die de onderhoudsbelasting verminderen. Focus op het beschermen van kritieke activa in plaats van uitgebreide dekking.
Middelgrote ondernemingsstrategie
Organisaties die 500-2.000 werknemers op meerdere locaties ondersteunen met $50.000-$150.000 budgetten hebben een gedistribueerde benadering nodig. Implementeer NIP's op elke locatieperimeter die gedistribueerde bescherming biedt. Installeer NID's voor interne segmentbewaking die laterale beweging detecteert. Implementeer HID's op kritieke servers en gevoelige eindpunten. Gebruik gecentraliseerde beheerconsole die alle sensoren coördineert.
Plaats de perimeter IPS inline bij internetgateways die alle locaties beschermen. Implementeer interne ID's die verkeer tussen segmenten monitoren met behulp van spanpoorten of kranen. Installeer IP's die DMZ beschermen voordat ze naar de openbare webservers en applicaties gaan. Implementeer HID's op databaseservers, domeincontrollers en financiële systemen. Configureer gecentraliseerde logboekregistratie door het doorsturen van alle meldingen naar SIEM.
Schakel zowel op handtekeningen gebaseerde als op anomalie gebaseerde detectie in voor uitgebreide dekking. Implementeer aangepaste handtekeningen voor organisatiespecifieke bedreigingen. Configureer geautomatiseerde responsacties voor bedreigingen met een hoog vertrouwen en vereisen goedkeuring van analisten voor detecties met gemiddelde vertrouwen. Plan voor hoge beschikbaarheid op kritieke punten die zorgen voor continue bescherming.
Best practices voor 2026
Begin met detectie voordat u preventief bent. Implementeer in eerste instantie ID's om verkeerspatronen te begrijpen. Bouw regelbibliotheken die zijn afgestemd op uw omgeving. Geleidelijk overgang naar IPS na het aantonen van lage vals-positieve percentages.
Combineer NIDS voor netwerkbrede zichtbaarheid met HID's voor eindpuntbeveiliging. Implementeer zowel ID's als IP's. Integreren met firewalls en SIEM. Deze verdediging-in-depth-aanpak volgt Zero Trust security principles Biedt uitgebreide bescherming.
Schakel automatische handtekeningupdates in met dagelijkse downloads. Controleer dagelijks de waarschuwingswachtrijen. Volg de belangrijkste prestatiestatistieken. Bekijk waarschuwingen met hoge prioriteit binnen gedefinieerde SLA's.
Definieer duidelijke responsprocedures die workflows documenteren. Wijs rollen en verantwoordelijkheden toe. Communicatiekanalen opzetten. Maak escalatiepaden.
Voldoen aan Nalevingsbeheerkaders eisen. PCI DSS vereist monitoring van IDS bij perimeters. HIPAA verplicht indringingsdetectie voor ePHI. SOC 2 vereist continue monitoring. AVG Artikel 32 vereist beveiligingsbewaking voor persoonsgegevens.
Integratie met beveiligingstools
SIEM-integratie biedt gecentraliseerde gebeurteniscorrelatie die IDS/IPS-waarschuwingen combineert met firewalllogboeken en eindpuntgegevens. Configureer syslog forwarding Het verzenden van alle waarschuwingen naar SIEM.
Firewall-coördinatie maakt het mogelijk om dynamische regels te maken, waarbij IP's automatisch firewallregels maken die gedetecteerde bedreigingen blokkeren. Integratie van bedreigingsinlichtingen importeert feeds die kwaadaardige IP's, domeinen en bestandshashes bieden.
SOAR-platforms automatiseren de reactie op IDS/IPS-detecties. Maak Playbooks-triggering wanneer IDS/IPS bedreigingen detecteert. Automatiseer de onderzoeksstappen. Coördineer responsacties via meerdere beveiligingstools.
Organisaties profiteren van het implementeren van uitgebreide Strategieën voor beveiligingsbewaking naast ID's/IP's.
Veelvoorkomende problemen oplossen
Hoog vals positief percentage: Bekijk het vaakst geactiveerde regels die luidruchtige handtekeningen identificeren. Stem luidruchtige regels af bij het aanpassen van drempels of het uitschakelen van deactiveren als het niet relevant is. Maak uitzonderingsregels die bekende verkeerspatronen mogelijk maken. Witte lijst vertrouwde IP-adressen voor legitieme scantools en back-upsystemen. Voer wekelijkse valse positieve beoordelingen uit die een laag geluidsniveau behouden. Volg waarschuwingsvolumes voor en na het afstemmen van de effectiviteit van het meten.
Prestatieproblemen: Bewaak het gebruik van de sensorbronnen voor het controleren van de CPU, het geheugen en het schijfgebruik. Upgrade hardware die meer CPU-kernen en geheugencapaciteit biedt. Optimaliseer de regelverwerkingsvolgorde die vaak gematchte regels plaatst. Implementeer verkeersfiltering voorfiltering niet-verdacht verkeer. Voeg extra sensoren toe die de belasting verdelen via load balancing. Schakel onnodige functies uit die de verwerkingsoverhead verminderen. Overweeg hardwareversnelling voor cryptografische bewerkingen om de doorvoer te verbeteren.
Gemiste detecties: Bekijk de detectieregels die zijn ingeschakeld en handtekeningen en dekking hebben gecontroleerd. Update handtekeningen onmiddellijk downloaden van de nieuwste releases van leveranciers. Maak extra detectiemethoden mogelijk die handtekening- en anomaliedetectiebenaderingen combineren. Voeg ontbrekende dekkingsgebieden toe die sensoren inzetten bij blinde plekken op het netwerk. Bekijk en schakel eerder uitgeschakelde regels in die relevant zijn. Voer penetratietests uit die detectiehiaten identificeren die aandacht vereisen.
Connectiviteitsproblemen: Verifieer netwerkconnectiviteit bij het controleren van fysieke verbindingen en configuraties. Bekijk de instellingen van de SPAN-poort die zorgen voor een goede spiegeling van het verkeer. Controleer firewallregels die beheerverkeer en logboekdoorschakeling mogelijk maken. Valideer referenties die zorgen voor een goede authenticatie. Netwerkverbindingen opnieuw configureren, spanwijdte of tik op Instellingen. Update firewallregels die de vereiste verkeersstromen toestaan.
Onderhoudstaken: Bekijk dagelijks kritieke waarschuwingen op basis van ernst. Analyseer waarschuwingstrends Wekelijkse identificatiepatronen die onderzoek vereisen. Update handtekeningen en software die maandelijks beveiligingspatches toepassen. Voer uitgebreide systeemaudits uit die elk kwartaal de effectiviteit en dekking beoordelen. Nalevingsrapporten genereren die voldoen aan de wettelijke vereisten. Train beveiligingsteams regelmatig op nieuwe bedreigingen en detectietechnieken.
AI en machine learning
Kunstmatige intelligentie transformeert detectie van reactieve naar voorspellende veiligheid. Begeleid leren leert modellen op gelabelde datasets. Ongesuperviseerd leren identificeert patronen door middel van clustering. Deep learning maakt gebruik van neurale netwerken voor complexe patroonherkenning.
Gebruikers- en entiteitsgedragsanalyse (UEBA) detecteren bedreigingen door middel van gedragsanalyse. Stel baselines vast voor normale gebruikersactiviteiten. afwijkingen detecteren die wijzen op compromis. Identificeer insiderbedreigingen die abnormale toegangspatronen vertonen.
AI maakt geautomatiseerde jacht op bedreigingen, intelligente prioriteiten voor alert en zelfafstemmingssystemen mogelijk met dynamische drempelaanpassing.
Toekomstige trends
Cloudcomputing vereist nieuwe benaderingen die zijn aangepast voor dynamische infrastructuur. AWS Network Firewall, Azure Firewall en Google Cloud Armor bieden beheerde oplossingen. Cloud-native mogelijkheden zijn onder meer auto-scaling, API-gestuurde implementatie en containerbewuste detectie.
AI-gestuurde autonome detectie maakt het mogelijk om voorspellende beveiliging te anticiperen op aanvallen voordat ze zich voordoen. Geautomatiseerde respons implementeert zelfherstellende netwerken die gecompromitteerde systemen isoleren.
Organisaties adopteren Cloudbeveiligingsplatforms nodig cloud-native IDS/IP's die de moderne infrastructuur beschermen.
Veelgestelde vragen
Wat is het belangrijkste verschil tussen IDS en IP's?
IDS controleert passief het verkeer en genereert waarschuwingen voor onderzoek. IPS blokkeert actief kwaadaardig verkeer in realtime door in lijn te zitten met de netwerkstroom. IDS vereist handmatige respons, terwijl IPS geautomatiseerde bescherming biedt.
Kan ik zowel ID's als IP's samen gebruiken?
Ja, het gebruik van beide wordt aanbevolen. Implementeer IPS bij kritieke chokepoints voor geautomatiseerde bescherming terwijl u ID's gebruikt voor uitgebreide netwerkzichtbaarheid. Deze combinatie biedt zowel preventie- als detectiemogelijkheden.
Hoe vaak moeten handtekeningen worden bijgewerkt?
Update handtekeningen ten minste wekelijks, met kritieke updates die binnen 24-48 uur worden toegepast. Veel organisaties maken automatische dagelijkse updates mogelijk tijdens het testen van grote releases in staging First.
Wat is nids versus hids?
NIDS bewaakt netwerkverkeer over segmenten die netwerkaanvallen detecteren. Hids bewaakt individuele hosts die activiteiten op systeemniveau detecteren, zoals bestandswijzigingen die NID's niet kunnen waarnemen.
Vertragen IDS/IP's netwerken?
IP's die inline zijn geïmplementeerd, kunnen latentie van 1-10 milliseconden introduceren. ID's die passief worden ingezet, hebben geen prestatie-impact. Systemen met de juiste grootte minimaliseren de latentie.
Hoe verminder ik valse positieven?
Stem regels af voor uw omgeving, maak witte lijsten voor bekend-goed verkeer, schakel irrelevante handtekeningen uit en pas gevoeligheidsdrempels aan. Voer wekelijkse beoordelingen uit die de afstemmingsbehoeften identificeren.
Wat is op handtekeningen gebaseerde versus op anomalie gebaseerde detectie?
Op handtekeningen gebaseerde matcht het verkeer tegen bekende aanvalspatronen met een hoge nauwkeurigheid, maar mist nuldagen. Gebaseerd op anomalie stelt gedragsbasislijnen vast en markeert afwijkingen, detecteert onbekende bedreigingen maar genereert meer valse positieven.
Kunnen IDS/IP's versleuteld verkeer detecteren?
IDS/IP's kunnen geen versleutelde inhoud inspecteren zonder decodering. Ze analyseren metadata, verbindingspatronen en verkeersvolumes. Organisaties kunnen SSL/TLS-decodering implementeren voor inhoudsinspectie.
Wat zijn de beste open-source tools?
Populaire opties zijn onder meer Snort (handtekeningen op basis van handtekeningen), Suricata (Multi-Threaded IDS/IPS), Zeek (Network Analysis), OSSEC (HIDS) en Security Onion (Complete Platform).
Moeten IP's fail-open of fail-gesloten zijn?
Fail-open maakt verkeer mogelijk als IPS faalt, waarbij prioriteit wordt gegeven aan beschikbaarheid. Fail-closed blokkeert het verkeer als IPS faalt, waarbij prioriteit wordt gegeven aan beveiliging. De meesten kiezen faalopen voor productienetwerken met hoge beschikbaarheid.
Conclusie
Inbraakdetectie- en preventiesystemen bieden kritische zichtbaarheid en bescherming in netwerkbeveiliging. Het begrijpen van ID's versus IPS-verschillen, het selecteren van geschikte detectiemethoden en het implementeren van een goede implementatie zorgt voor effectieve detectie en preventie van bedreigingen.
Begin met het plannen van het definiëren van beveiligingsdoelstellingen en netwerkarchitectuur. Kies de juiste combinatie van netwerkgebaseerde en hostgebaseerde oplossingen. Implementeer eerst ID's om baselines vast te stellen voordat IPS-blokkering wordt ingeschakeld.
Volg de beste praktijken, waaronder de huidige handtekeningen, continue afstemming, SIEM-integratie en regelmatig testen. Onthoud dat IDS/IP's het beste werken in combinatie met firewalls, endpointbeveiliging en training voor beveiligingsbewustzijn.
Het dreigingslandschap evolueert voortdurend met aanvallers die gebruik maken van kunstmatige intelligentie en exploitatie van cloudomgevingen. Moderne systemen gebruiken machine learning voor verbeterde detectie, ondersteunen cloudimplementaties en bieden geautomatiseerde respons. Uw beveiliging is afhankelijk van continue monitoring, snelle detectie en effectieve preventie - precies wat correct geconfigureerde IDS/IPS-systemen leveren.