


Q1 2026 zag 1.138 ransomware-aanvallen in heel Amerika met gemiddelde betalingen die $4,2 miljoen bereikten - een stijging van 381 tp3t ten opzichte van 2025. AI-verbeterde ransomware bereikt 73%-succespercentages, waarbij de aanvallerstijd daalt van 9 dagen naar 47 uur.
Voor dedicated serverclients is dit uw bedreigingsomgeving. In tegenstelling tot beheerde cloudservices, bent u eigenaar van volledige beveiligingsverantwoordelijkheid, van verharding van het besturingssysteem tot incidentrespons. Meer controle betekent betere prestaties, maar elke beveiligingskloof is aan u om te dichten.
De kosten van mislukking: AVG-schendingen bereiken € 20 miljoen of 41 TP3T wereldwijde inkomsten. HIPAA schendt gemiddeld $7,42 miljoen. PCI DSS niet-naleving brengt maandelijkse boetes van $5.000-$100.000. Dan verdampt het vertrouwen van de klant.
Deze handleiding behandelt netwerkbeveiliging voor dedicated servers - geen generieke tips, maar een raamwerk waarin wordt behandeld hoe aanvallen zich ontvouwen en hoe bedrijven reageren.
Inhoudsopgave
- Waarom beveiliging in 2026 missiekritisch werd
- Drie aanvalspatronen gericht op dedicated servers
- Funderingslaag: niet-onderhandelbare bedieningselementen
- DDoS-bescherming: waarom firewalls falen
- Ransomware-verdediging: overlevende inbreuken
- Monitoring: u kunt niet beschermen wat u niet kunt zien
- Naleving als beveiligingskader
- Incidentrespons: Wanneer aanvallers binnenkomen
- Atal Networks-beveiligingsstichting
- FAQ
- Bouwbeveiliging die overleeft
- Onderneem vandaag nog actie
- Veilige infrastructuur implementeren
Waarom beveiliging in 2026 missiekritisch werd
Drie krachten kwamen samen:
Ransomware geprofessionaliseerd. Ransomware-als-een-dienst Laat laaggeschoolde affiliates enterprise-aanvallen lanceren. Volume up 47%, hoewel de betalingen afnamen naarmate de verdediging verbeterde.
AI transformeerde aanvallen. Autonome verkenning bij 36.000 sondes/seconde. Polymorfe malware herschrijft zichzelf. Attack Lifecycles gecomprimeerd 80%. becalarij Rapporten verdedigers hebben uren, geen dagen.
Identiteit werd het toegangspunt. 1,8 miljard referenties gestolen H1 2025. Aanvallers loggen legitiem in, om de perimeterverdediging te omzeilen. Geen malwarehandtekening. Geen kwetsbaarheid. Gewoon geldige toegang.
De paradox: je koos voor dedicated hosting voor controle. Die controle betekent verantwoordelijkheid. Back-ups mislukken wanneer aanvallers gegevens lekken. Firewalls kunnen insiders niet stoppen. Patches helpen niet tegen zero-days. Succes vereist diepgaande verdediging en gaat uit van een inbreukmentaliteit.
Drie aanvalspatronen gericht op dedicated servers
Drievoudige afpersing ransomware
Moderne ransomware gaat verder dan versleuteling. Aanvallers infiltreren netwerken door gecompromitteerde referenties of phishing, besteden weken aan het identificeren van kritieke systemen, exfiltreren gevoelige gegevens en versleutelen vervolgens.
De afpersing: betalen voor decoderingssleutels. Wanneer u vanuit back-ups herstelt, dreigen ze gestolen gegevens te publiceren. nog steeds weigeren? Ze lanceren DDoS-aanvallen tijdens herstel. Sommige groepen nemen rechtstreeks contact op met uw klanten. Black Cat diende zelfs SEC-klachten in tegen slachtoffers wegens vertraagde openbaarmaking.
Volgens opgenomen toekomst, De aanvallen stegen in 2025 tot 7.200 van 4.900 in 2024-47% toename. Gemiddelde betalingen daalden naarmate organisaties beter herstel implementeerden. Dit drijft groepen naar agressievere tactieken.
Waarom alleen back-ups mislukken: U kunt versleutelde bestanden herstellen. U kunt geen gegevens ontkoppelen. Gegevensblootstelling wordt permanent, ongeacht de herstelmogelijkheden.
Identiteitsgestuurd compromis
Aanvallers verkrijgen referenties door middel van phishing, referentievulling of het kopen van toegang van makelaars. Met geldige inloggegevens verifiëren ze via VPN of SSH-achtige legitieme gebruikers. Beveiligingstools zien normaal inloggedrag omdat het normaal is: de inloggegevens zijn geldig.
Binnen gebruiken aanvallers native admin-tools. Op Linux: ssh, rsync, bash-scripts. Deze tools bestaan legitiem, waardoor kwaadaardig gebruik bijna onzichtbaar wordt. Traditionele antivirus kan het niet detecteren - geen kwaadaardige bestanden. Alleen gedragsanalyse vangt gecompromitteerde accounts die ongebruikelijke commando's uitvoeren.
De legitimatiediefstaleconomie is gegroeid. Infostealers hebben 1,8 miljard referenties geoogst H1 2025. Brokers verkopen aan ransomware-filialen. Tijd tussen diefstal en kwaadwillig gebruik: uren.
Defensieverschuiving vereist: MFA wordt niet onderhandelbaar. Privileged Access Management verleent een in de tijd beperkte hoogte in plaats van permanente sudo. Gedragsmonitoring kijkt naar ongebruikelijke toegangspatronen - legitieme referenties op ongebruikelijke tijden, locaties of toegang tot ongebruikelijke gegevens.
AI-aangedreven verkenning
AI Reconnaissance scant duizenden doelen tegelijk en identificeert binnen enkele minuten kwetsbare services en verkeerde configuraties. Polymorfe malware herschrijft zichzelf continu - dezelfde kwaadaardige functie, ander uiterlijk om de detectie van handtekeningen te ontwijken. Sommige varianten detecteren analyse-sandboxen en blijven tijdens het testen slapend.
Autonome exploitatieketens vormen de grootste zorg. AI-agenten identificeren kwetsbaarheden, ketenexploits voor escalatie van privileges, aanpassen aan verdediging - allemaal zonder menselijke tussenkomst. Onderzoekers voorspellen dat medio 2026 grote inbreuken zullen zien waarbij AI de hele levenscyclus van de aanval autonoom uitvoert.
Impact: Attack Windows gecomprimeerd. Handmatige beveiligingsprocessen kunnen worden geautomatiseerd voor patching, detectie en respons.
Funderingslaag: niet-onderhandelbare bedieningselementen
Patchbeheer dat werkt
Niet-gepatchte kwetsbaarheden = #1 exploit vector. Geautomatiseerde bots scannen continu en exploiteren binnen enkele uren na openbaarmaking. Handmatig patchen kan geen gelijke tred houden.
Geautomatiseerde beveiligingsupdates inschakelen: unattended-upgrades (Ubuntu/Debian) of dnf-automatic (RHEL/Centos). configureren voor automatische beveiligingspatches; Reserveer grote upgrades voor handmatig testen. Kernel Live Patching (Ubuntu LivePatch, Red Hat Kpatch) past kritieke updates toe zonder opnieuw op te starten.
Beyond OS: Houd webservers, databases, runtimes actueel. Test updates in enscenering vóór productie. Verifiëren met wekelijkse kwetsbaarheidsscans met behulp van openvas, Nessus of Qualys.
SSH-verharding: uw primaire toegangsvector
SSH ontvangt constante aanvallen. Geautomatiseerde bots probe poort 22 voortdurend te raden voor het raden van wachtwoorden voor het brute-force, het vullen van referenties met lijsten met geschonden wachtwoorden en misbruik van kwetsbaarheden van SSH-service.
Waarom SSH-verharding belangrijk is: Elke mislukte authenticatiepoging in uw logboeken vertegenwoordigt een daadwerkelijke aanval. Ongeharde SSH-servers ontvangen dagelijks duizenden aanvalspogingen. Een goede verharding elimineert hele aanvalscategorieën.
Alleen op sleutels gebaseerde authenticatie. Genereer sterke SSH-sleutelparen met behulp van RSA 4096-bits sleutels of moderne ED25519-sleutels die gelijkwaardige beveiliging bieden met betere prestaties. Verspreid openbare sleutels naar uw server ~/.ssh/authorized_keys bestand, configureer SSH om alleen op sleutels gebaseerde verificatie te accepteren via PubkeyAuthentication yes, schakel wachtwoordverificatie vervolgens volledig uit met PasswordAuthentication no. Deze enkele wijziging elimineert brute force-aanvallen - het raden van wachtwoorden kan niet slagen als wachtwoorden niet worden geaccepteerd.
Bescherm privésleutels met wachtwoordversleuteling. Een niet-versleutelde privésleutel die op een gecompromitteerde laptop is ontdekt, verleent onmiddellijke toegang tot de server. Implementeer het belangrijkste rotatiebeleid voor gevoelige omgevingen en vervang SSH-sleutels in gedefinieerde schema's om de blootstellingsvensters te beperken als de sleutels worden gecompromitteerd.
Wijzig de standaardpoort van 22. This doesn’t provide security through obscurity—determined attackers will find your SSH port regardless. It does dramatically reduce log noise from automated scanning scripts that exclusively target port 22. Your logs become far easier to analyze when they contain actual security events rather than thousands of failed bot attempts daily. Choose a random port above 1024.
Schakel root-login volledig uit. Ingesteld PermitRootLogin no in SSH-configuratie. Administratieve gebruikers moeten verbinding maken met persoonlijke accounts en vervolgens privileges verhogen via sudo. Hiermee worden audittrails gemaakt die aangeven welke specifieke beheerder welke acties heeft uitgevoerd. Als er iets misgaat, weet je aan wie je het moet vragen in plaats van alleen "root" in logs te zien.
Voeg Multi-Factor Authentication (MFA) toe. Google Authenticator PAM-modules integreren met SSH, waarbij zowel op sleutels gebaseerde authenticatie als op tijd gebaseerde eenmalige wachtwoordcodes (TOTP) nodig zijn voor succesvolle verbindingen. Configureer dit door te installeren libpam-google-authenticator en het toevoegen van authenticatievereisten aan PAM-configuratie. Dit beschermt tegen scenario's waarin privé SSH-sleutels worden gecompromitteerd door diefstal van laptops, malware of social engineering.
Implementeer fail2ban voor geautomatiseerde respons. Fail2Ban Bewaakt logbestanden voor herhaalde mislukte authenticatiepogingen, waarbij u IP-adressen tijdelijk of permanent verbiedt via firewallregels. Configureer het om IPS te verbieden na drie mislukte SSH-pogingen binnen tien minuten. Legitieme gebruikers activeren deze drempel zelden per ongeluk, terwijl geautomatiseerde aanvallen onmiddellijk worden geblokkeerd, waardoor de belasting van de server en logruis wordt verminderd.
Test na het wijzigen van de SSH-configuratie altijd nieuwe instellingen voordat u uw huidige sessie verbreekt. Onderhoud één actieve verbinding tijdens het testen van nieuwe verbindingspogingen vanaf een andere terminal om te voorkomen dat u uzelf buitensluit. Verifieer dat u verbinding kunt maken met sleutels, MFA werkt correct en wachtwoordverificatie is echt uitgeschakeld door te proberen een wachtwoordgebaseerde verbinding te maken (wat zou moeten mislukken).
Firewall Architecture: Defense in Depth
Correct geconfigureerde firewalls bepalen welk netwerkverkeer uw server bereikt en welke verbindingen uw server start. De filosofie van Default-Deny begeleidt effectieve configuratie: blokkeer standaard alles en sta vervolgens expliciet alleen noodzakelijke services toe.
Op host gebaseerde firewalls Run direct op servers en biedt de laatste lijn van netwerkverdediging. UFW (ongecompliceerde firewall) op Ubuntu-systemen en firewalld op RHEL-family-distributies bieden toegankelijke interfaces voor onderliggende iptables/nftables-pakketfiltering frameworks.
Essentiële poorten voor typische webservers zijn HTTP (80), HTTPS (443) en uw aangepaste SSH-poort. Elke extra open poort breidt het aanvalsoppervlak uit. Databaseservers gebruiken vaak poorten 3306 (MySQL), 5432 (PostgreSQL) of 27017 (MongoDB), maar deze mogen nooit rechtstreeks vanaf internet toegankelijk zijn. Beperk databasepoorten tot localhost of specifieke interne IP-adressen met behulp van firewallregels die alleen toegang toestaan van applicatieservers die legitieme databaseconnectiviteit nodig hebben.
Uitgangsfiltering Beheert uitgaand verkeer naast inkomende beperkingen. Deze vaak over het hoofd geziene verdedigingslaag beschermt tegen gegevensexfiltratie. Gecompromitteerde servers proberen vaak uitgaande verbindingen met de command-and-control-infrastructuur voor instructies of data-exfiltratie-eindpunten voor gestolen informatie. Uitgangsregels beperken tot welke externe services uw server contact kan opnemen, bijvoorbeeld door updates van officiële repositories toe te staan terwijl verbindingen met onbekende bestemmingen worden geblokkeerd. Dit vermindert het vermogen van aanvallers om gecompromitteerde systemen te gebruiken, zelfs nadat ze de eerste toegang hebben gekregen.
Firewall voor webapplicaties (WAF) Biedt laag 7-bescherming tegen applicatiespecifieke aanvallen die netwerkfirewalls niet kunnen herkennen. In tegenstelling tot netwerkfirewalls die packet-headers analyseren, begrijpen WAFS HTTP/HTTPS-protocollen en identificeert hij aanvallen zoals SQL-injectiepogingen, cross-site scripting (XSS), opdrachtinjectie en andere kwetsbaarheden van de owasp top 10. Moderne WAF's omvatten snelheidsbeperking om misbruik te voorkomen, geografische IP-blokkering om de toegang tot risicogebieden te beperken en machine learning-mogelijkheden die de detectie van bedreigingen in de loop van de tijd verbeteren door aanvalspatronen te analyseren.
Netwerksegmentatie Verdeelt infrastructuur in geïsoleerde zones op basis van beveiligingsvereisten en vertrouwensniveaus. Databaseservers werken in beveiligde netwerksegmenten die alleen toegankelijk zijn vanaf applicatieservers via specifieke poorten, meestal op particuliere netwerkinterfaces die niet aan internet worden blootgesteld. Openbare webservers bevinden zich in gedemilitariseerde zones (DMZ) - netwerksegmenten die zijn gepositioneerd tussen externe netwerken en interne infrastructuur. Gecompromitteerde DMZ-systemen kunnen niet gemakkelijk draaien om interne bronnen aan te vallen, omdat netwerksegmentatie standaard de laterale beweging blokkeert.
PCI DSS-nalevingsvereisten Verplicht netwerksegmentatie expliciet voor omgevingen die betaalkaartgegevens verwerken. Systemen die gegevens van de kaarthouders opslaan, verwerken of verzenden, moeten worden geïsoleerd van algemene bedrijfsnetwerken. Deze nalevingsvereiste verbetert tegelijkertijd de algehele beveiligingshouding door mogelijke inbreuken in te dammen en de reikwijdte van beveiligingscontroles te beperken die nodig zijn om aan de nalevingsnormen te voldoen.
Toegangscontrole
Minste privilege principe:
- Individuele accounts (nooit gedeelde root)
- sudo zonder nopasswd (behalve specifieke scripts)
- Serviceaccounts voor apps (webserver ≠ root)
- MFA op administratieve interfaces
Role-based Access Control (RBAC) wijst machtigingen toe op taakfunctie. Definieer rollen met specifieke machtigingen. Personeelswijzigingen = rolhertoewijzing, geen herconfiguratie van de toestemming.
DDoS-bescherming: waarom firewalls falen
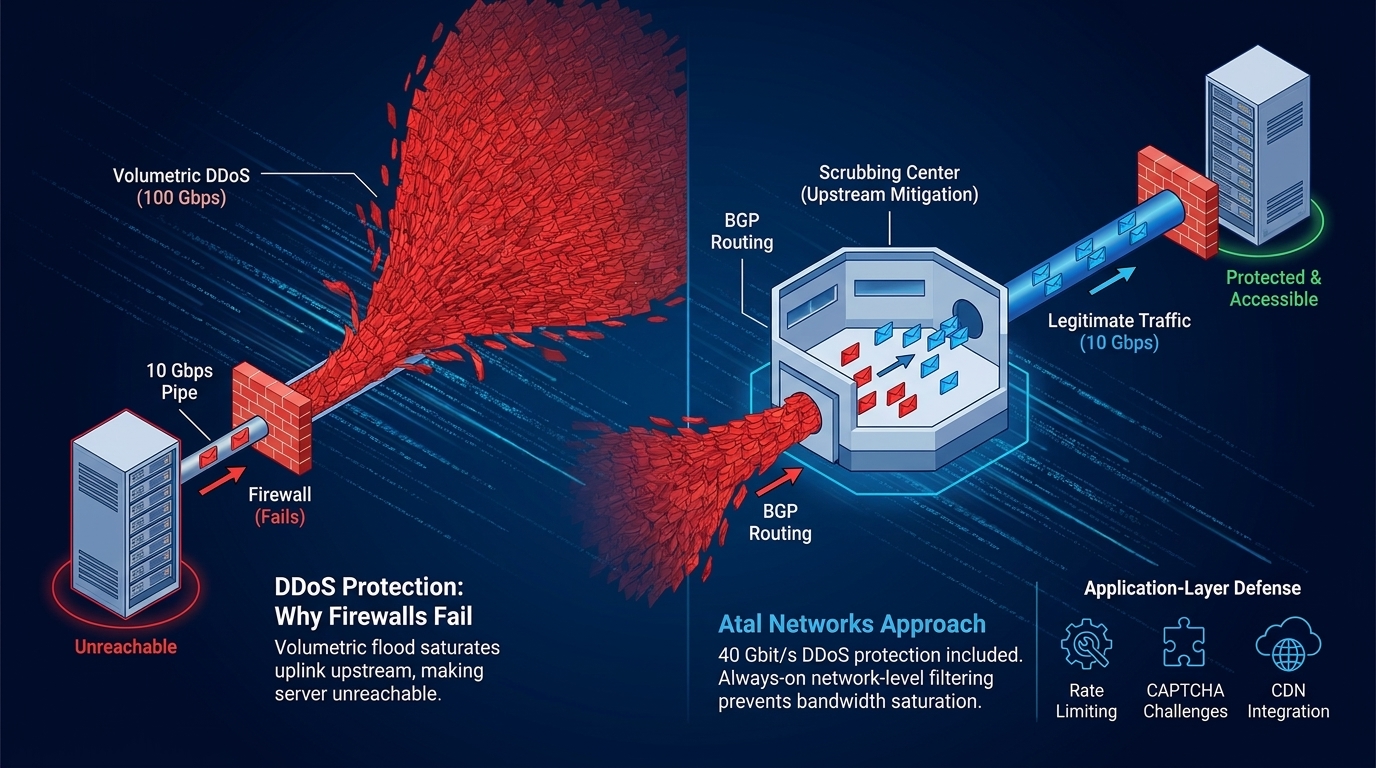
Volumetrische DDoS overstroomt netwerkverbindingen. Als aanvallers 100 Gbps verzenden bij uw 10 Gbps-pijp, bereikt 90 Gbps nooit uw firewall - deze verzadigt eerst de uplink, waardoor uw server onbereikbaar wordt, ongeacht de CPU-stroom of firewallregels.
Het natuurkundige probleem: Bandbreedte uitputting gebeurt stroomopwaarts van defensieve besturing. Hostgebaseerde firewalls kunnen niet beschermen tegen verzadiging voordat het verkeer hen bereikt.
Effectieve bescherming: Stroomopwaartse mitigatie door middel van schrobcentra. Verkeer leidt via reinigingsfaciliteiten via BGP-routering, wordt gefilterd en vervolgens doorgestuurd naar uw server. U ontvangt alleen legitiem verkeer tijdens aanvallen.
Atal Networks-aanpak: 40 Gbit/s DDoS-bescherming inbegrepen bij elke dedicated server. Always-on Network-level filtering voorkomt bandbreedteverzadiging. Geen handmatige activeringsvertragingen. Upgradeable voor workloads met een hoger risico.
Toepassingslaagverdediging: Snelheidsbegrenzing, CAPTCHA-uitdagingen, CDN-integratie supplement stroomopwaartse bescherming tegen geavanceerde Layer 7-aanvallen.
Ransomware-verdediging: overlevende inbreuken
veronderstellen inbreuk. Vastberaden aanvallers zullen uiteindelijk binnenkomen. Kun je de impact minimaliseren en snel herstellen?
Onveranderlijke back-ups
3-2-1 regel: 3 exemplaren, 2 mediatypes, 1 offsite. Beschermt tegen hardwarestoringen en rampen op de site.
Onveranderlijkheid is belangrijk: Moderne ransomware richt zich op back-ups. Write-once-read-veel (worm) opslag voorkomt wijziging, zelfs door beheerders. Aanvallers kunnen geen back-ups versleutelen die ze niet kunnen wijzigen.
Luchtopslag: Fysieke netwerkscheiding. Back-ups op niet-verbonden media zijn zelfs met volledige netwerktoegang niet bereikbaar.
Test wekelijks: Herstellen naar enscenering, integriteit verifiëren, documentprocedures. Back-upstrategie = laatste succesvolle test.
RTO/RPO: Hersteltijd Objectief = Hoe snel je herstelt. Herstelpuntdoelstelling = maximale tolerantie voor gegevensverlies. Deze statistieken stimuleren de back-upfrequentie en architectuur.
Echt scenario: zorgverlener hit met ransomware. Database onaangetast (netwerksegmentatie). Herstelde webservers van onveranderlijke back-ups in 4 uur. Geen gegevensblootstelling, geen HIPAA-inbreuk. Kosten: $12K arbeid + downtime. Dezelfde aanval zonder voorbereiding gemiddeld $2.3M per IBM's inbreukrapport.
Eindpuntdetectie en respons (EDR)
Traditionele antivirus = handtekening-gebaseerd. Mislukt tegen Living-Off-the-Land-aanvallen (geen kwaadaardige bestanden) en polymorfe malware.
EDR analyseert gedrag:
- Detectie van credential diefstal
- Laterale beweging volgen
- Geautomatiseerde insluiting
- Forensisch bewijs verzamelen
Business case: $4.2M Gemiddeld losgeld vs. $50-$150/Eindpunt per jaar voor EDR. Organisaties met EDR Detect + bevatten ransomware vóór versleuteling veel vaker.
Netwerksegmentatie
Verdeel de infrastructuur in geïsoleerde zones. Communicatie tussen zones vereist expliciete autorisatie.
Webservers in DMZ hebben geen rechtstreekse toegang tot databaseservers. Databases accepteren alleen verbindingen van geautoriseerde app-servers op specifieke poorten. Ransomware die webservers infecteert, kan zich niet verspreiden naar databases, back-ups of beheerderssystemen.
Uitvoering: VLAN's, particuliere netwerken, microsegmentatie. Beperk de ontploffingsradius, zelfs wanneer aanvallers de omtrek binnendringen.
Monitoring: u kunt niet beschermen wat u niet kunt zien
Beveiligingsmonitoring biedt zichtbaarheid die nodig is om aanvallen vroeg te detecteren - idealiter voordat ze escaleren tot volledige compromissen. De verschuiving van reactieve naar proactieve beveiliging hangt volledig af van de zichtbaarheid.
Gecentraliseerde logging (Siem)
Security Information and Event Management (SIEM)-systemen aggregeren logboeken van alle infrastructuurcomponenten tot uniforme platforms waar correlatie en analyse plaatsvinden. Het fundamentele probleem SIEM lost op: individuele systeemlogboeken onthullen lokale gebeurtenissen, maar aanvallen manifesteren zich meestal tegelijkertijd over meerdere systemen.
Een aanvaller kan uw firewall vanaf één IP-adres onderzoeken terwijl u SSH-verificatie probeert van een ander IP-adres en vervolgens toegang krijgt tot een webtoepassing vanaf een derde. Elk systeem registreert deze gebeurtenissen onafhankelijk. Alleen gecentraliseerde logaggregatie onthult deze schijnbaar niet-gerelateerde activiteiten als componenten van een gecoördineerde campagne afkomstig van dezelfde dreigingsactor.
SIEM-platforms gebruiken correlatieregels om complexe aanvalsindicatoren te detecteren. Voorbeeldcorrelatie: mislukte SSH-verificatiepogingen van een specifiek IP-adres, gevolgd door succesvolle authenticatie van dezelfde bron binnen 24 uur, activeert waarschuwingen met hoge prioriteit. Dit patroon suggereert een mogelijk compromis voor referenties door middel van brute kracht of het vullen van referenties - iets dat individuele logboekitems niet kunnen onthullen.
Belangrijke statistieken die continue monitoring vereisen:
Mislukte verificatiepogingen wijzen op mogelijke brute-force-aanvallen. Patronen zijn belangrijker dan individuele gebeurtenissen. Herhaalde storingen van afzonderlijke IP-adressen suggereren dat geautomatiseerde aanvalstools systematisch referenties testen. Mislukte pogingen met behulp van geldige gebruikersnamen, maar onjuiste wachtwoorden wijzen op aanvallers die uw gebruikersdatabase gedeeltelijk hebben gecompromitteerd of gebruikersnaamlijsten hebben verkregen door middel van verkenning.
Ongebruikelijke uitgaande verbindingen vaak gecompromitteerde systemen onthullen. Servers communiceren doorgaans met voorspelbare bestemmingen: het beheren van systeemupdate-repositories, monitoringsystemen, databasereplicatiedoelen, contentleveringsnetwerken. Onverwachte uitgaande verbindingen met onbekende IP-adressen, vooral in ongebruikelijke poorten of landen waar u niet opereert, stelt malware-command-and-control communicatie of gegevensexfiltratiepogingen voor. DNS-query's voor verdachte domeinen kunnen ook duiden op malware die probeert de C2-infrastructuur op te lossen.
Privilege escalation events onmiddellijk onderzoek eisen. Elke uitvoering van het sudo-commando, elke verhoging van root-rechten, elke administratieve actie genereert logboekitems. Onverwachte escalatie van privileges, vooral van serviceaccounts waarvoor geen verhoogde toegang nodig is of buiten kantooruren wanneer geen beheerders zouden moeten werken, vereist een dringende reactie. Dit vertegenwoordigt vaak het moment waarop aanvallers overstappen van het eerste compromis naar systeemovername.
File integrity changes naar kritieke systeembestanden duiden op mogelijke manipulatie. Aanvallers wijzigen vaak systeembinaire bestanden om hun aanwezigheid te verbergen, configuratiebestanden te wijzigen om persistentie te behouden of kernelmodules te installeren voor rootkit-functionaliteit. Bestandsintegriteitsbewaking met behulp van tools zoals Aide (Advanced Intrusion Detection Environment) of TripWire detecteert deze ongeoorloofde wijzigingen in realtime door de huidige bestandsstatussen te vergelijken met bekende basislijnen.
Resourceafwijkingen Zoals CPU- of RAM-pieken zonder overeenkomstige legitieme werklaststijgingen wijzen vaak op cryptocurrency mining-malware (die aanzienlijke CPU-bronnen verbruikt), deelname aan DDoS-botnets (die het netwerkgebruik kan doen stijgen), of ander kwaadaardig verbruik van hulpbronnen. Stel het gebruikspatronen van baselinebronnen vast en waarschuw vervolgens op significante afwijkingen.
Langdurige logboekbehoud dient zowel nalevingsvereisten als behoeften op het gebied van forensische analyse. Regelgeving zoals PCI DSS Mandaat om logboeken gedurende ten minste één jaar te bewaren, met drie maanden onmiddellijk toegankelijk voor analyse. Naast de nalevingsverplichtingen, stellen historische logboeken forensisch onderzoek in staat om aanvalstijdlijnen te bepalen, initiële compromisvectoren te identificeren wanneer incidenten worden ontdekt maanden nadat ze zich hebben voorgedaan, en begrijpen aanvallersgedragspatronen die defensieve verbeteringen informeren.
Inbraakdetectie
Netwerk-ID's (NID's): Bewaakt verkeer voor poortscans, exploits, malwarehandtekeningen. Host-ID's (HID's): Horloges bestandsmods, procesgedrag, configuratiewijzigingen. Handtekening gebaseerd: vangt bekende aanvallen. Gebaseerd op anomalie: identificeert afwijkingen van normaal - vangt nuldagen maar genereert meer valse positieven.
Kwetsbaarheidsbeheer
Wekelijkse scans: Openvas, Nessus, Qualys identificeren ontbrekende patches, verkeerde configuraties. Driemaandelijkse penetratietests: vereist door PCI DSS, slim voor iedereen. Simuleert echte aanvallen om zwakke punten te vinden, missen. Patch prioritering: Repareer op afstand misbruikbare kwetsbaarheden in internetgerichte services eerst.
Naleving als beveiligingskader
Regelgeving codeert bewezen praktijken in controleerbare vereisten.
AVG (EU-persoonsgegevens)
Straf: € 20 miljoen of 41 TP3T wereldwijde omzet, wat hoger is. EU-handhaving steeds agressiever.
Vereisten:
- Versleuteling in rust + in transit (volledige schijfversleuteling, TLS 1.3)
- Toegangscontroles met audittrails (RBAC, MFA)
- Inbreukmelding binnen 72 uur
Beveiligingsvoordeel: Gedwongen versleuteling, toegangscontrole, monitoring beschermen tegen reële bedreigingen. Compliance zorgt voor betere beveiliging.
HIPAA (VS Gezondheidszorg)
Straf: Tot $1.5M per jaar per categorie overtreding. HHS actief afdwingt.
Vereisten:
- EPHI-codering (patiëntgegevens in rust + doorvoer)
- MFA voor beheerderstoegang
- Zakenpartnerovereenkomsten (BaaS)
- Jaarlijkse risicobeoordelingen
Uitvoering: Versleutelde back-ups, VPN-only beheerderstoegang, sessietime-outs. Controleer de naleving van Atal Networks HIPAA.
PCI DSS (betalingskaarten)
Straf: $5K-$100K/maand van banken, mogelijke relatiebeëindiging. PCI SSC handhaaft.
12 Vereisten: Firewalls, encryptie, toegangscontrole, monitoring, testen, beleid.
Nalevingsniveaus: op basis van transactievolume. 6m+ per jaar = driemaandelijkse scans + jaarlijkse audit. Lagere volumes = zelfevaluatievragenlijsten.
Beveiligingsvoordeel: Wijzigingsbeheer, incidentrespons, bedrijfscontinuïteit creëren operationele veerkracht die verder gaat dan betalingsbeveiliging.
Compliance Automation
Infrastructuur als code (Terraform, Ansible) onderhoudt versie-gecontroleerde configuraties. Voorkomt drift, dwingt baselines automatisch af. Geautomatiseerd scannen identificeert afwijkingen voordat ze overtredingen worden. Continue controlegereedheid is beter dan klauteren tijdens audits.
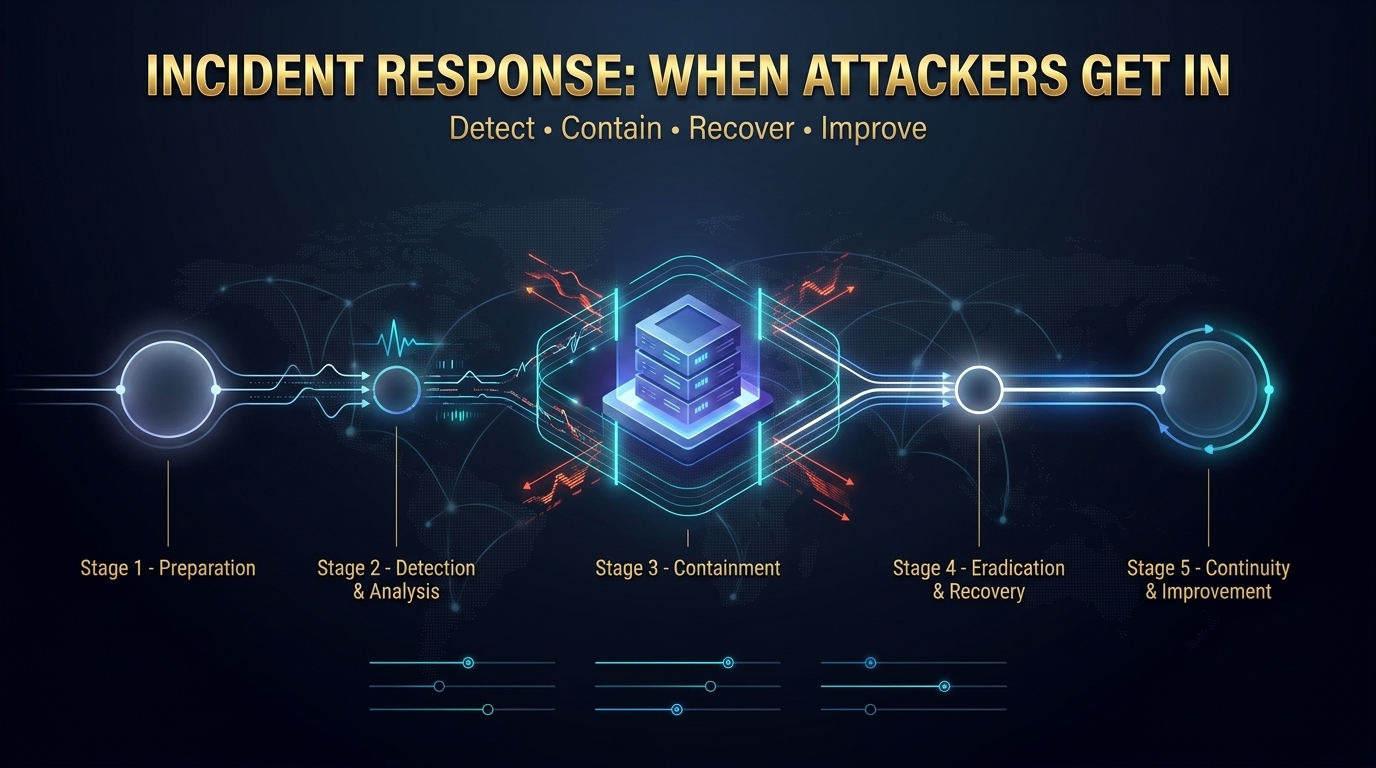
Incidentrespons: Wanneer aanvallers binnenkomen
Voorbereiding
- IR-team: Gedefinieerde rollen voor detectie, inperking, herstel, communicatie
- Forensisch gereedschap klaar: Geheugenopname, pakketanalysers, tools voor bestandsintegriteit
- Driemaandelijkse tafelbladoefeningen: praktijkprocedures, hiaten identificeren
Detectie & analyse
- SIEM-waarschuwingen Onderzoek triggeren
- Omvangbepaling: Welke systemen? Welke gegevens? Hoe lang?
- Tijdlijnreconstructie: Wanneer is een compromis ontstaan? Wat deden aanvallers?
Insluiting en uitroeiing
- Isoleren Betrokken systemen (verhinderen verspreiden, bewijs bewaren)
- Verwijderen Alle toegang tot aanvallers (achterdoors, accounts, inloggegevens)
- Analyse van de oorzaak: Hoe kwamen ze binnen?
Herstel & Lessen
- Herstellen van schone back-ups na het verifiëren van de volledige verwijdering
- Beoordeling na incident: documenteren wat er is gebeurd, procedures verbeteren
- Lessen uitvoeren: Nauwe hiaten onthuld door incident
Bedrijfscontinuïteit
RTO: Hoe snel moet je herstellen? Verschillende systemen = verschillende RTO's. RPO: Maximale tolerantie voor gegevensverlies. Hiermee wordt de back-upfrequentie aangestuurd. Failover-procedures: Snelle overgang naar secundaire systemen. Communicatieplannen: Houd belanghebbenden op de hoogte tijdens verstoringen.
Atal Networks-beveiligingsstichting
Beveiligingsondersteuning op infrastructuurniveau:
Fysiek: Tier-4 datacenters, 24/7 monitoring, biometrische toegang, ISO-gecertificeerd.
Netwerk: 40 Gbit/s DDoS (altijd-aan), Multihomed BGP (100%-redundantie), privénetwerkopties.
Hardware: Premium Dell met TPM, beveiligd opstarten, IPMI-beheer, hardware-RAID.
Naleving: GDPR-conforme datacenters (213 locaties), opties voor ingezetenschap, 99.99% Uptime SLA.
Ondersteuning: Vrije migratie, 24/7 deskundige ondersteuning (echte ingenieurs), veiligheidsadvies.
We bieden een veilige stichting voor infrastructuur. U behandelt de beveiliging van de applicatie/OS. Samen: volledige bescherming.
Onderzoeken Specifieke serverplannen of Neem contact op met ons team voor veiligheidsoverleg.
FAQ
Wat is de ROI van serverbeveiliging in 2026?
Gemiddelde inbreuk kost $4.2M. AVG-boetes bedragen € 20 miljoen. Vergelijk met beveiligingsinvesteringen: EDR $50-$150/Eindpunt per jaar, waarbij u $3K-$15K per kwartaal afschrijft. Small Org Investing $25K beschermt jaarlijks tegen verliezen van miljoenen dollars. Organisaties met geteste IR-plannen betalen 60% minder aan losgeld. ROI is duidelijk: preventie kost minder dan herstel.
Hoe weet ik of ik al gecompromitteerd ben?
Indicatoren: onverwachte uitgaande verbindingen, onverklaarbare CPU/geheugenpieken, mislukte verificatie van onbekende IP's, nieuwe gebruikersaccounts, gewijzigde systeembestanden, ongebruikelijke cron-taken, niet-herkende processen. Implementeer SIEM voor geautomatiseerde analyse. Meerdere indicatoren tegelijk = aannemen compromis, initiëren ir.
Moet ik losgeld betalen?
Nee. garandeert geen decodering. financiert toekomstige aanvallen. kan schenden OFAC-sancties. Herstel van back-ups kost minder. Gemiddeld Q1 2026 Betaling: $4.2M. Organisaties met geteste back-ups/IR-herstel voor <$100K.
Welke naleving geldt voor mij?
AVG = Persoonsgegevens van de EU-ingezetenen. HIPAA = Amerikaanse zorgverleners/zakenmedewerkers. PCI DSS = Betaalkaartgegevens. SOC 2 = dienstverlenende organisaties (niet wettelijk verplicht). Velen hebben er meerdere nodig. Raadpleeg compliance specialisten voor uw situatie.
Kan ik servers beveiligen zonder een beveiligingsteam?
Basisverharding (SSH, firewall, patches) = ja. Geavanceerde monitoring/respons = vereist expertise. Opties: Huur specialisten (duur), gebruik beheerde beveiligingsdiensten (kosteneffectief), of accepteer een hoger risico met de basis. Voor gevoelige gegevens/gereguleerde industrieën zijn managed services vaak beter dan het opbouwen van interne expertise. Controleren Atal Managed Services.
Hoe lang om een server goed te beveiligen?
Initiële verharding: 4-6 uur. Volledige implementatie (logging, monitoring, back-uptesten, IR-documenten): 2-3 weken. Doorlopend: Continu proces - wekelijkse scans, maandelijkse beoordelingen, driemaandelijkse pentests. De beveiliging verslechtert zonder onderhoud. Budget doorlopende tijd of gebruik managed services.
Toegewijde versus cloudbeveiliging?
Cloud = gedeelde verantwoordelijkheid. Provider beveiligt infrastructuur, u beveiligt apps/data. toegewijd = je beveiligt alles. Meer controle maakt aangepaste implementaties mogelijk, maar vereist expertise in alle lagen. Cloud biedt ingebouwde tools; Dedicated vereist handmatige implementatie. Voordeel: volledige controle. Uitdaging: operationele verantwoordelijkheid.
Hoe de beveiliging voor audits te bewijzen?
Benodigde documentatie: beveiligingsbeleid, configuraties, wijzigingslogboeken, toegang tot matrices, scanresultaten, pentestrapporten, IR-plannen, back-uplogboeken, trainingsrecords. Geautomatiseerde nalevingstools verzamelen voortdurend bewijs. IAC biedt versiegestuurde configuraties. Gecentraliseerd loggen met sabotagebestendige opslag creëert audit trails. Verzamel bewijs vanaf de eerste dag, niet met terugwerkende kracht tijdens audits.
Bouwbeveiliging die overleeft
Het dreigingslandschap zal niet verbeteren. AI-aanvallen blijven Windows comprimeren. Ransomware-groepen verfijnen tactieken. De naleving wordt strakker.
Organisaties die slagen delen eigenschappen: beveiliging als een doorlopend proces, niet als een jaarlijks selectievakje. Stel inbreuk, optimaliseer detectie + reactie. Verdediging in de diepte, meerdere lagen. Testprocedures voor noodgevallen.
Investeren is reëel, maar beheersbaar. Uitgebreide beveiliging kost minder dan enkele inbreuken. Org Investing $50K jaarlijks (EDR, scannen, pentesten, back-ups, training) beschermt tegen verliezen van miljoenen dollars. ROI is voorstander van preventie overweldigend.
Onderneem vandaag nog actie
- Controleren Deze gids gebruiken als checklist
- Werktuig Foundation: SSH-verharding, firewall, geautomatiseerde patches
- In staat stellen Monitoring: SIEM, geautomatiseerde waarschuwingen
- Test Back-ups deze week
- Document IR-procedures voor incidenten
Veilige infrastructuur implementeren
Atal Networks biedt infrastructuurbasis voor uw beveiligingsstrategie. Onze dedicated servers Combineer prestaties, controle, beveiliging op infrastructuurniveau—40 Gbit/s DDo's inbegrepen, 99.99%-uptime, Tier-4-datacenters, 24/7 expertondersteuning.
Klaar voor veilige dedicated servers?
Aan de slag → | Neem contact op met het beveiligingsteam →
Tijdelijke korting voor nieuwe klanten. Enterprise-infrastructuur die uw beveiligingsvereisten ondersteunt.
actueel vanaf april 2026. De beveiliging is continu - abonneren op becalarij, tis-en industrieadviezen voor opkomende bedreigingen.