


Le 1er 2026 a enregistré 1 138 attaques de ransomwares à travers les Amériques, les paiements moyens atteignant 1 tp4 t 4,2 millions, soit une hausse de 381 TP3T par rapport à 2025. 731taux de réussite de 73%, avec un temps de séjour de l'attaquant passant de 9 jours à 47 heures.
Pour les clients de serveurs dédiés, il s'agit de votre environnement de menace. Contrairement aux services cloud gérés, vous êtes responsable de la sécurité complète, du renforcement du système d'exploitation à la réponse aux incidents. Plus de contrôle signifie de meilleures performances, mais chaque écart de sécurité est à vous.
Le coût de l'échec : les violations du RGPD atteignent 20 millions d'euros ou 41 tp3t de revenus mondiaux. HIPAA enfreint la moyenne de $7,42 millions. La non-conformité PCI DSS entraîne des amendes mensuelles $5,000-$100.000. Ensuite, la confiance des clients s'évapore.
Ce guide couvre la sécurité du réseau pour les serveurs dédiés, non pas des conseils génériques, mais un framework traitant de la façon dont les attaques se déroulent et de la façon dont les entreprises réagissent.
Table des matières
- Pourquoi la sécurité est devenue critique en 2026
- Trois modèles d'attaque ciblant des serveurs dédiés
- Couche de fondation : contrôles non négociables
- Protection DDoS : pourquoi les pare-feu échouent
- Défense des ransomwares : survivre aux violations
- Surveillance : vous ne pouvez pas protéger ce que vous ne pouvez pas voir
- Conformité en tant que cadre de sécurité
- Réponse de l'incident : lorsque des attaquants entrent
- Fondation de sécurité Atal Networks
- FAQ
- Construire une sécurité qui survit
- Agissez dès aujourd'hui
- Deploy Secure Infrastructure
Pourquoi la sécurité est devenue critique en 2026
Trois forces convergentes :
ransomware professionnalisé. Ransomware-as-un-service Permet aux affiliés peu qualifiés de lancer des attaques d'entreprise. Le volume en hausse de 47%, bien que les paiements aient diminué à mesure que les défenses s'amélioraient.
L'IA a transformé les attaques. Reconnaissance autonome à 36 000 sondes/seconde. Les logiciels malveillants polymorphes se réécrivent. Cycles de vie d'attaque compressés 80%. cisa Rapports que les défenseurs ont des heures, pas des jours.
L'identité est devenue le point d'entrée. 1,8 milliard d'informations d'identification volées semestrielle 2025. Les attaquants se connectent légitimement, contournant les défenses périmétriques. Pas de signature de logiciels malveillants. Aucune vulnérabilité. Accès juste valide.
Le paradoxe : vous avez choisi un hébergement dédié au contrôle. Ce contrôle signifie responsabilité. Les sauvegardes échouent lorsque les attaquants fuyent les données. Les pare-feu ne peuvent pas arrêter les initiés. Les patchs n'aident pas contre les jours zéro. Le succès nécessite une défense approfondie et assume la mentalité de brèche.
Trois modèles d'attaque ciblant des serveurs dédiés
Ransomware à triple extorsion
Le ransomware moderne va au-delà du cryptage. Les attaquants infiltrent les réseaux grâce à des informations d'identification compromises ou au phishing, passent des semaines à identifier les systèmes critiques, à exfiltrer des données sensibles, puis à chiffrer.
L'extorsion : payer les clés de déchiffrement. Lorsque vous restaurez à partir de sauvegardes, ils menacent de publier des données volées. Refuser encore ? Ils lancent des attaques DDoS pendant la récupération. Certains groupes contactent directement vos clients. Black Cat a même déposé des plaintes contre les victimes pour une violation retardée.
Selon Avenir enregistré, Les attaques sont passées à 7 200 en 2025 contre 4 900 en 2024—47%. Les paiements moyens ont diminué lorsque les organisations ont mis en place une meilleure reprise. Cela pousse les groupes vers des tactiques plus agressives.
Pourquoi les sauvegardes échouent seules : Vous pouvez restaurer des fichiers cryptés. Vous ne pouvez pas dérober des données. L'exposition aux données devient permanente quelles que soient les capacités de récupération.
Un compromis dirigé par l'identité
Les attaquants obtiennent des informations d'identification grâce à l'hameçonnage, au bourrage d'informations d'identification ou à l'achat d'un accès auprès des courtiers. Avec des informations d'identification valides, ils s'authentifient via VPN ou SSH comme des utilisateurs légitimes. Outils de sécurité Voyez le comportement de connexion normal parce qu'il est normal : les informations d'identification sont valides.
À l'intérieur, les attaquants utilisent des outils d'administration natifs. Sous Linux : ssh, rsync, bash. Ces outils existent de manière légitime, rendant un usage malveillant presque invisible. L'antivirus traditionnel ne peut pas le détecter, pas de fichiers malveillants. Seule l'analyse comportementale attrape des comptes compromis en exécutant des commandes inhabituelles.
L'économie du vol d'accréditation a mûri. InfoStealers a récolté 1,8 milliard d'informations d'identification au premier semestre 2025. Les courtiers vendent à des sociétés affiliées à Ransomware. Temps entre le vol et l'utilisation malveillante : heures.
Le poste de défense requis : L'AMF devient non négociable. La gestion des accès privilégiés accorde une élévation limitée dans le temps au lieu de sudo permanent. Surveillance comportementale Surveille les modèles d'accès inhabituels : des informations d'identification légitimes à des moments, des emplacements ou des accès inhabituels.
Reconnaissance alimentée par l'IA
AI Reconnaissance analyse des milliers de cibles simultanément, identifiant les services vulnérables et les erreurs de configuration en quelques minutes. Les logiciels malveillants polymorphes se réécrivent continuellement, même fonction malveillante, apparence différente pour éviter la détection de signature. Certaines variantes détectent les bacs à sable d'analyse, restant inactifs lors des tests.
Les chaînes d'exploitation autonomes représentent la plus grande préoccupation. Les agents d'IA identifient les vulnérabilités, les exploits en chaîne pour l'escalade de privilèges, s'adaptent aux défenses, le tout sans intervention humaine. Les chercheurs prévoient que la mi-2026 verra des brèches majeures où l'IA mène des cycles de vie d'attaque entiers de manière autonome.
Impact : Attaquer les fenêtres compressées. Les processus de sécurité manuels peuvent devenir obligatoires pour les correctifs, la détection et la réponse.
Couche de fondation : contrôles non négociables
Gestion des patchs qui fonctionne
Vulnérabilités non corrigées = #1 vecteur d'exploitation. Les robots automatisés analysent en continu, exploitant les heures suivant la divulgation. Les correctifs manuels ne peuvent pas suivre le rythme.
Activer les mises à jour de sécurité automatisées : unattended-upgrades (Ubuntu/Debian) ou dnf-automatic (rhel/centos). Configurer pour les correctifs de sécurité automatiques ; Réservez les mises à niveau majeures pour les tests manuels. Patchs en direct du noyau (Ubuntu LivePatch, Red Hat Kpatch) applique les mises à jour critiques sans redémarrage.
Au-delà du système d'exploitation : maintenez les serveurs Web, les bases de données, les temps d'exécution à jour. Testez les mises à jour lors de la mise en scène avant la production. Vérifiez avec les analyses de vulnérabilité hebdomadaires à l'aide openvas, Nessus ou Qualys.
SSH durcissement : votre principal vecteur d'accès
SSH reçoit des attaques constantes. Les robots automatisés sondent en continu le port 22. Tentative de devinette par mot de passe brute, bourrage d'informations d'identification avec des listes de mots de passe enfreintes et exploitation des vulnérabilités de service SSH.
Pourquoi le durcissement SSH est important : Chaque tentative d'authentification ratée dans vos journaux représente une attaque réelle. Les serveurs SSH non durcis reçoivent chaque jour des milliers de tentatives d'attaque. Un durcissement approprié élimine des catégories entières d'attaque.
Authentification par clé uniquement. Générez des paires de clés SSH fortes à l'aide de clés RSA 4096 bits ou de clés ED25519 modernes qui offrent une sécurité équivalente avec de meilleures performances. Distribuez les clés publiques à votre serveur ~/.ssh/authorized_keys fichier, configurez SSH pour accepter uniquement l'authentification par clé via PubkeyAuthentication yes, puis désactivez complètement l'authentification par mot de passe avec PasswordAuthentication no. Ce seul changement élimine les attaques par force brute : la devinette par mot de passe ne peut pas réussir lorsque les mots de passe ne sont pas acceptés.
Protégez les clés privées avec le cryptage de la phrase secrète. Une clé privée non chiffrée découverte sur un ordinateur portable compromis permet un accès immédiat au serveur. Implémentez des stratégies de rotation de clés pour les environnements sensibles, en remplaçant les clés SSH dans des horaires définis pour limiter les fenêtres d'exposition si les clés sont compromises.
Changez le port par défaut à partir de 22. This doesn’t provide security through obscurity—determined attackers will find your SSH port regardless. It does dramatically reduce log noise from automated scanning scripts that exclusively target port 22. Your logs become far easier to analyze when they contain actual security events rather than thousands of failed bot attempts daily. Choose a random port above 1024.
Désactivez complètement la connexion root. Ensemble PermitRootLogin no dans la configuration SSH. Les utilisateurs administratifs doivent entrer en contact avec des comptes personnels, puis améliorer les privilèges via sudo. Cela crée des pistes d'audit qui identifient quel administrateur spécifique a exécuté quelles actions. Lorsque quelque chose ne va pas, vous savez à qui demander au lieu de ne voir que la « racine » dans les journaux.
Ajoutez une authentification multi-facteur (MFA). Les modules PAM de Google Authenticator s'intègrent à SSH, nécessitant à la fois des codes d'authentification basés sur des clés et des codes de mot de passe uniques basés sur le temps (TOTP) pour les connexions réussies. Configurez ceci en installant libpam-google-authenticator et ajouter les exigences d'authentification à la configuration PAM. Cela protège contre les scénarios où les clés SSH privées sont compromises par le vol d'ordinateurs portables, les logiciels malveillants ou l'ingénierie sociale.
Déployez Fail2Ban pour une réponse automatisée. fail2ban Surveille les fichiers journaux pour des tentatives d'authentification échouées répétées, interdisant temporairement ou définitivement les adresses IP incriminées par le biais de règles de pare-feu. Configurez-le pour interdire les adresses IP après trois tentatives de SSH en échec en dix minutes. Les utilisateurs légitimes déclenchent rarement ce seuil accidentellement, tandis que les attaques automatisées sont immédiatement bloquées, réduisant ainsi la charge du serveur et le bruit des journaux.
Après avoir modifié la configuration SSH, testez toujours de nouveaux paramètres avant de déconnecter votre session actuelle. Maintenez une connexion active tout en testant de nouvelles tentatives de connexion à partir d'un autre terminal pour éviter de vous verrouiller. Vérifiez que vous pouvez vous connecter avec des clés, MFA fonctionne correctement et que l'authentification par mot de passe est vraiment désactivée en essayant de vous connecter par mot de passe (qui devrait échouer).
Architecture de pare-feu : défense en profondeur
Des pare-feu correctement configurés contrôlent le trafic réseau qui atteint votre serveur et les connexions initiées par votre serveur. La philosophie default-deny guide la configuration efficace : bloquez tout par défaut, puis n'autorisez explicitement que les services nécessaires.
Pare-feu basé sur l'hôte Exécutez directement sur les serveurs, fournissant la dernière ligne de défense réseau. UFW (Firewall non compliqué) sur les systèmes Ubuntu et Firewalld sur les distributions RHEL-Famille fournit des interfaces accessibles aux structures de filtrage de paquets IPTables/NFTables sous-jacentes.
Les ports essentiels pour les serveurs Web typiques incluent HTTP (80), HTTPS (443) et votre port SSH personnalisé. Chaque port ouvert supplémentaire étend la surface d'attaque. Les serveurs de base de données utilisent généralement les ports 3306 (MySQL), 5432 (PostgreSQL) ou 27017 (MongoDB), mais ceux-ci ne doivent jamais être directement accessibles depuis Internet. Restrict database ports to localhost or specific internal IP addresses using firewall rules that permit access only from application servers that legitimately need database connectivity.
Filtrage de sortie Contrôle le trafic sortant ainsi que les restrictions entrantes. Cette couche défensive souvent négligée protège contre l'exfiltration de données. Les serveurs compromis tentent fréquemment des connexions sortantes vers une infrastructure de commandement et de contrôle pour obtenir des instructions ou des points de terminaison d'exfiltration de données pour les informations volées. Les règles de sortie limitent les services externes que votre serveur peut contacter, par exemple, permettant les mises à jour des référentiels officiels tout en bloquant les connexions vers des destinations inconnues. Cela réduit la capacité des attaquants à tirer parti des systèmes compromis même après avoir obtenu un accès initial.
Pare-feu d'application Web (WAF) Fournit une protection contre la couche 7 contre les attaques spécifiques aux applications que les pare-feu de réseau ne peuvent pas reconnaître. Contrairement aux pare-feu de réseau qui analysent les en-têtes de paquets, les WAF comprennent les protocoles HTTP/HTTPS et identifient les attaques telles que les tentatives d'injection SQL, les scripts intersites (XSS), l'injection de commandes et d'autres vulnérabilités de la OWASP Top 10. Les WAF modernes incluent la limitation des taux pour prévenir les abus, le blocage géographique de l'IP afin de restreindre l'accès des régions à haut risque et des capacités d'apprentissage automatique qui améliorent la détection des menaces au fil du temps en analysant les modèles d'attaque.
Segmentation du réseau Divise l'infrastructure en zones isolées en fonction des exigences de sécurité et des niveaux de confiance. Les serveurs de base de données fonctionnent dans des segments de réseau protégés accessibles uniquement à partir de serveurs d'applications via des ports spécifiques, généralement sur des interfaces de réseau privé non exposées à Internet. Les serveurs Web orientés vers le public se trouvent dans des zones démilitarisées (DMZ) : segments de réseau positionnés entre les réseaux externes et l'infrastructure interne. Les systèmes DMZ compromis ne peuvent pas facilement pivoter pour attaquer les ressources internes, car la segmentation du réseau bloque le mouvement latéral par défaut.
Exigences de conformité PCI DSS Mandat explicitement la segmentation du réseau pour les environnements traitant les données de la carte de paiement. Les systèmes de stockage, de traitement ou de transmission des données du titulaire de la carte doivent être isolés des réseaux d'entreprise généraux. Cette exigence de conformité améliore simultanément la posture de sécurité globale en contenant des violations potentielles et en limitant la portée des contrôles de sécurité requis pour répondre aux normes de conformité.
contrôle d'accès
Principe du moins privilégié :
- Comptes individuels (jamais partagé racine)
- sudo sans nopasswd (sauf scripts spécifiques)
- Comptes de service pour les applications (Serveur Web ≠ racine)
- MFA sur les interfaces administratives
Le contrôle d'accès basé sur les rôles (RBAC) attribue des autorisations par fonction de travail. Définissez des rôles avec des autorisations spécifiques. Changements de personnel = réaffectation de rôle, et non reconfiguration des autorisations.
Protection DDoS : pourquoi les pare-feu échouent
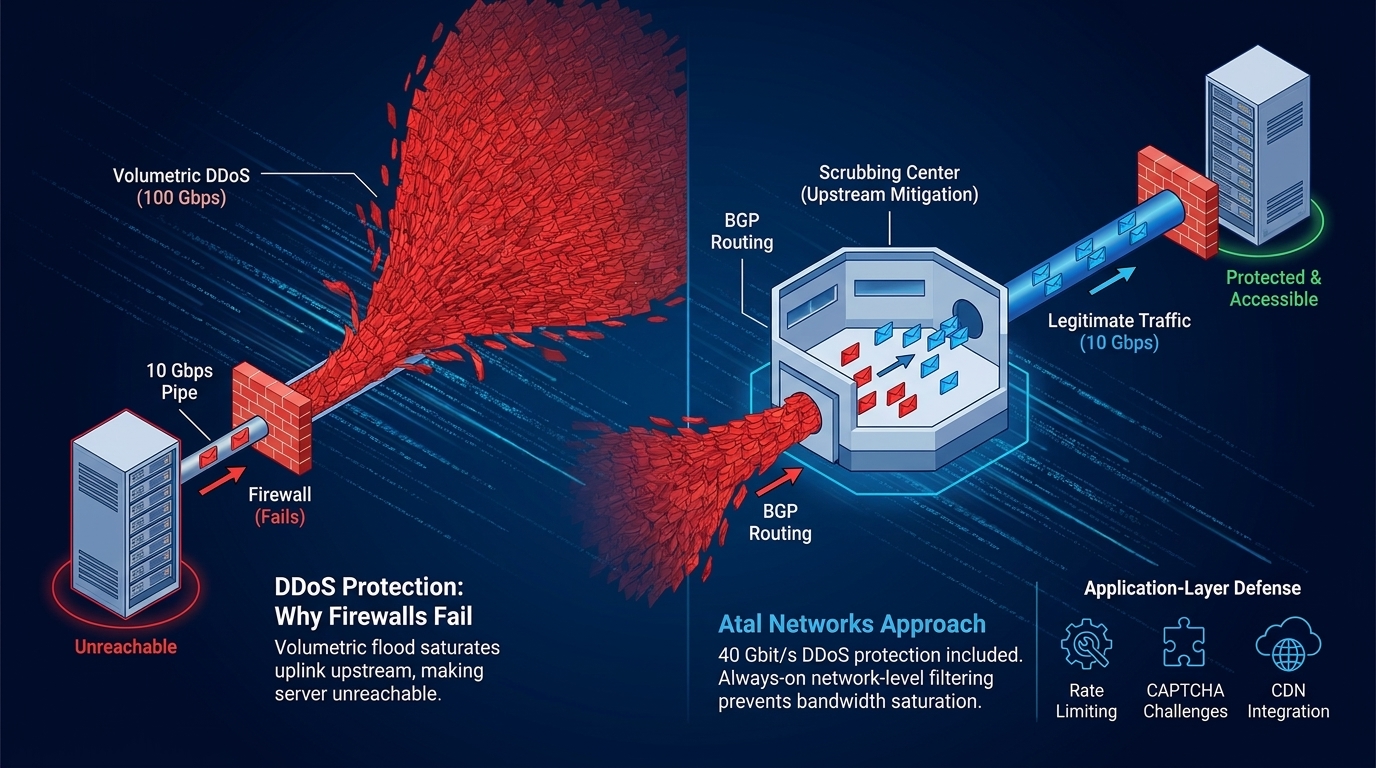
Le DDoS volumétrique inonde les connexions réseau. Si les attaquants envoient 100 Gbit/s à votre tuyau de 10 Gbit/s, 90 Gbit/s n'atteignent jamais votre pare-feu.
Le problème de la physique : L'épuisement de la bande passante se produit en amont des contrôles défensifs. Les pare-feu basés sur l'hôte ne peuvent pas protéger contre la saturation avant que le trafic ne les parvienne.
Protection efficace : Atténuation en amont à travers les centres de nettoyage. Le trafic redirige via des installations de nettoyage via le routage BGP, est filtré, puis transmis à votre serveur. Vous ne recevez que du trafic légitime lors d'attaques.
Approche Atal Networks : Protection DDoS de 40 Gbit/s incluse avec chaque serveur dédié. Le filtrage au niveau du réseau en permanence empêche la saturation de la bande passante. Aucun retard d'activation manuelle. Evolutif pour les charges de travail à risque plus élevé.
Défense de la couche application : Limites de débit, défis captcha, intégration de CDN Supplément de protection en amont contre les attaques sophistiquées de la couche 7.
Défense des ransomwares : survivre aux violations
Supposons une violation. Des attaquants déterminés finiront par entrer. Pouvez-vous minimiser l'impact et récupérer rapidement ?
Sauvegardes immuables
Règle 3-2-1 : 3 exemplaires, 2 types de supports, 1 hors site. protège contre les défaillances matérielles et les catastrophes du site.
L'immuabilité compte : Le ransomware moderne cible les sauvegardes. Le stockage Write-Once-Read-Many (Worm) empêche les modifications même par les administrateurs. Les attaquants ne peuvent pas crypter les sauvegardes qu'ils ne peuvent pas modifier.
Entreposage à air libre : Séparation physique du réseau. Les sauvegardes sur les supports déconnectés ne sont pas accessibles même avec un accès complet au réseau.
Test hebdomadaire : Restaurer la mise en scène, vérifier l'intégrité, documenter les procédures. Stratégie de sauvegarde = Dernier test réussi.
RTO/RPO : Objectif de temps de récupération = à quelle vitesse vous restaurez. Objectif du point de récupération = tolérance maximale à la perte de données. Ces métriques pilotent la fréquence et l'architecture de sauvegarde.
Scénario réel : un fournisseur de soins de santé atteint de ransomware. Base de données non affectée (segmentation du réseau). Serveurs Web restaurés à partir de sauvegardes immuables en 4 heures. Aucune exposition de données, aucune violation HIPAA. Coût : $12K + temps d'arrêt. La même attaque sans préparation est en moyenne de $2.3M par Rapport de violation d'IBM.
Détection et réponse des points de terminaison (EDR)
Antivirus traditionnel = basé sur la signature. Échoue contre les attaques hors du terrain (pas de fichiers malveillants) et les logiciels malveillants polymorphes.
L'EDR analyse le comportement :
- Détection de vols d'identification
- Suivi du mouvement latéral
- Confinement automatisé
- Forensic evidence collection
Analyse de rentabilisation : 1 TP4T4.2 M moyen de rançon par rapport à 1 TP4T50-$150/Endpoint chaque année pour l'EDR. Les organisations avec EDR Detect + contiennent des ransomwares avant le cryptage beaucoup plus fréquemment.
Segmentation du réseau
Divisez les infrastructures en zones isolées. La communication entre les zones nécessite une autorisation explicite.
Les serveurs Web dans DMZ ne peuvent pas accéder directement aux serveurs de base de données. Les bases de données acceptent les connexions uniquement à partir de serveurs d'applications autorisés sur des ports spécifiques. Les ransomwares infectant les serveurs Web ne peuvent pas se propager aux bases de données, aux sauvegardes ou aux systèmes d'administration.
Mise en œuvre : VLAN, réseaux privés, micro-segmentation. Limitez le rayon d'explosion même lorsque les attaquants pénètrent dans le périmètre.
Surveillance : vous ne pouvez pas protéger ce que vous ne pouvez pas voir
La surveillance de la sécurité fournit une visibilité nécessaire pour détecter les attaques tôt, idéalement avant qu'elles ne dégénèrent en compromis. Le passage de la sécurité réactive à la sécurité proactive dépend entièrement de la visibilité.
Journalisation centralisée (SIEM)
Les systèmes d'informations de sécurité et de gestion des événements (SIEM) agrégeent les journaux de tous les composants d'infrastructure dans des plates-formes unifiées où la corrélation et l'analyse se produisent. Le problème fondamental que SIEM résout : les journaux de systèmes individuels révèlent des événements locaux, mais les attaques se manifestent généralement sur plusieurs systèmes simultanément.
Un attaquant peut sonder votre pare-feu à partir d'une adresse IP lors de la tentative d'authentification SSH à partir d'une autre IP, puis d'accéder à une application Web à partir d'un tiers. Chaque système enregistre ces événements de manière indépendante. Seule l'agrégation de journaux centralisée révèle ces activités apparemment sans rapport comme des éléments d'une campagne coordonnée provenant du même acteur de menace.
Les plates-formes SIEM utilisent des règles de corrélation Pour détecter des indicateurs d'attaque complexes. Exemple de corrélation : échec des tentatives d'authentification SSH à partir d'une adresse IP spécifique suivie d'une authentification réussie de la même source dans les 24 heures qui déclenchent des alertes prioritaires. Ce modèle suggère un compromis potentiel d'identification par la force brute ou le bourrage d'informations d'identification, ce que les entrées de journaux individuelles ne peuvent pas révéler.
Métriques clés nécessitant une surveillance continue :
Failed authentication attempts Indiquez des attaques potentielles de force brute. Les modèles comptent plus que les événements individuels. Les défaillances répétées d'adresses IP uniques suggèrent que les outils d'attaque automatisés testent systématiquement les informations d'identification. Les tentatives infructueuses utilisant des noms d'utilisateur valides, mais des mots de passe incorrects indiquent des attaquants qui ont partiellement compromis votre base de données d'utilisateurs ou obtenu des listes de noms d'utilisateur via la reconnaissance.
Connexions sortantes inhabituelles révèlent souvent des systèmes compromis. Les serveurs communiquent généralement avec des destinations prévisibles : exploitation des référentiels de mise à jour, systèmes de surveillance, cibles de réplication de bases de données, réseaux de diffusion de contenu. Des connexions sortantes inattendues à des adresses IP inconnues, en particulier sur des ports inhabituels ou dans des pays où vous n'opérez pas, suggèrent des tentatives de communication et de contrôle des logiciels malveillants ou des tentatives d'exfiltration de données. Les requêtes DNS pour les domaines suspects peuvent également indiquer que les logiciels malveillants tentent de résoudre l'infrastructure C2.
Événements d'escalade de privilège exiger une enquête immédiate. Chaque exécution de commande sudo, chaque élévation des privilèges root, chaque action administrative génère des entrées de journal. L'escalade de privilèges inattendue, en particulier à partir des comptes de service qui ne devraient pas nécessiter un accès élevé ou pendant les heures creuses, lorsqu'aucun administrateur ne devrait travailler, nécessite une réponse urgente. Cela représente souvent le moment où les attaquants passent du compromis initial à la prise de contrôle du système.
File integrity changes aux fichiers système critiques indiquent une altération potentielle. Les attaquants modifient fréquemment les fichiers binaires du système pour masquer leur présence, modifier les fichiers de configuration pour maintenir la persistance ou installer des modules de noyau pour la fonctionnalité de rootkit. Surveillance de l'intégrité des fichiers à l'aide d'outils tels que AID (Advanced Intrusion Detection Environment) ou TripWire détecte ces modifications non autorisées en temps réel en comparant les états de fichiers actuels avec les lignes de base connues.
Anomalies des ressources Comme les pics de CPU ou de RAM sans augmentation de la charge de travail légitime correspondante, indiquez souvent des malwares de minage de crypto-monnaie (qui consomment des ressources CPU substantielles), la participation à des botnets DDoS (qui peuvent augmenter l'utilisation du réseau) ou une autre consommation de ressources malveillantes. Établissez des modèles d'utilisation des ressources de base, puis alertez sur les écarts importants.
La rétention des journaux à long terme répond à la fois aux exigences de conformité et aux besoins d'analyse médico-légale. Des règlements comme PCI DSS Mandat de conserver les journaux pendant au moins un an, avec trois mois immédiatement accessibles pour analyse. Au-delà des obligations de conformité, les journaux historiques permettent aux enquêtes médico-légales de déterminer les délais d'attaque, d'identifier les vecteurs de compromis initiaux lorsque des incidents sont découverts des mois après leur apparition et de comprendre les comportements de l'attaquant qui influencent les améliorations défensives.
Détection d'intrusion
ID de réseau (NID) : Surveille le trafic pour les analyses de ports, les exploits, les signatures de logiciels malveillants. ID d'hôte (HID) : Regarde les mods de fichiers, le comportement des processus, les modifications de la configuration. Basé sur la signature : Attrape les attaques connues. Basé sur les anomalies : Identifie les écarts par rapport à la normale - attrape zéro jours mais génère plus de faux positifs.
Gestion des vulnérabilités
Analyses hebdomadaires : Openvas, Nessus, Qualys identifient les correctifs manquants, les erreurs de configuration. Tests de pénétration trimestriels : requis par PCI DSS, intelligent pour tout le monde. Simule de véritables attaques pour trouver des faiblesses, les analyses manquent. Priorisation des correctifs : Corrigez d'abord les vulnérabilités exploitables à distance dans les services Internet.
Conformité en tant que cadre de sécurité
Les règlements encodent des pratiques éprouvées dans des exigences vérifiables.
RGPD (données personnelles de l'UE)
Pénalité : 20 millions d'euros ou 41 tp3t de revenus mondiaux, selon le niveau le plus élevé. Application de l'UE de plus en plus agressif
Exigences :
- Chiffrement au repos + en transit (cryptage du disque complet, TLS 1.3)
- Contrôles d'accès avec pistes d'audit (RBAC, MFA)
- Notification de violation dans les 72 heures
Prestation de sécurité : Chiffrement forcé, contrôle d'accès, surveillance protègent contre les menaces réelles. La conformité améliore la sécurité.
HIPAA (Soins de santé aux États-Unis)
Pénalité : Jusqu'à 1 tp4 t 1,5 millions d'euros par catégorie de violation. HHS applique activement.
Exigences :
- Cryptage EPHI (données patient au repos + transit)
- MFA pour l'accès administrateur
- Accords d'associés commerciaux (BaaS)
- Évaluations annuelles des risques
Mise en œuvre : Sauvegardes chiffrées, accès administrateur VPN uniquement, délais d'expiration des sessions. Vérifiez la conformité HIPAA Atal Networks.
PCI DSS (cartes de paiement)
Pénalité : $5K-$100K/mois à partir des banques, arrêt potentiel de la relation. PCI SSC applique.
12 exigences : Pare-feu, cryptage, contrôle d'accès, surveillance, tests, stratégies.
Niveaux de conformité : basé sur le volume de transactions. 6 millions d'années + annuellement = scans trimestriels + audit annuel. Volumes inférieurs = questionnaires d'auto-évaluation.
Prestation de sécurité : La gestion du changement, la réponse aux incidents, la continuité des activités créent une résilience opérationnelle au-delà de la sécurité des paiements.
Compliance Automation
Infrastructure AS Code (Terraform, Ansible) maintient les configurations contrôlées par version. Empêche la dérive, applique automatiquement les lignes de base. L'analyse automatisée identifie les écarts avant qu'ils ne deviennent des violations. La préparation à l'audit continue bat le brouillage lors des audits.
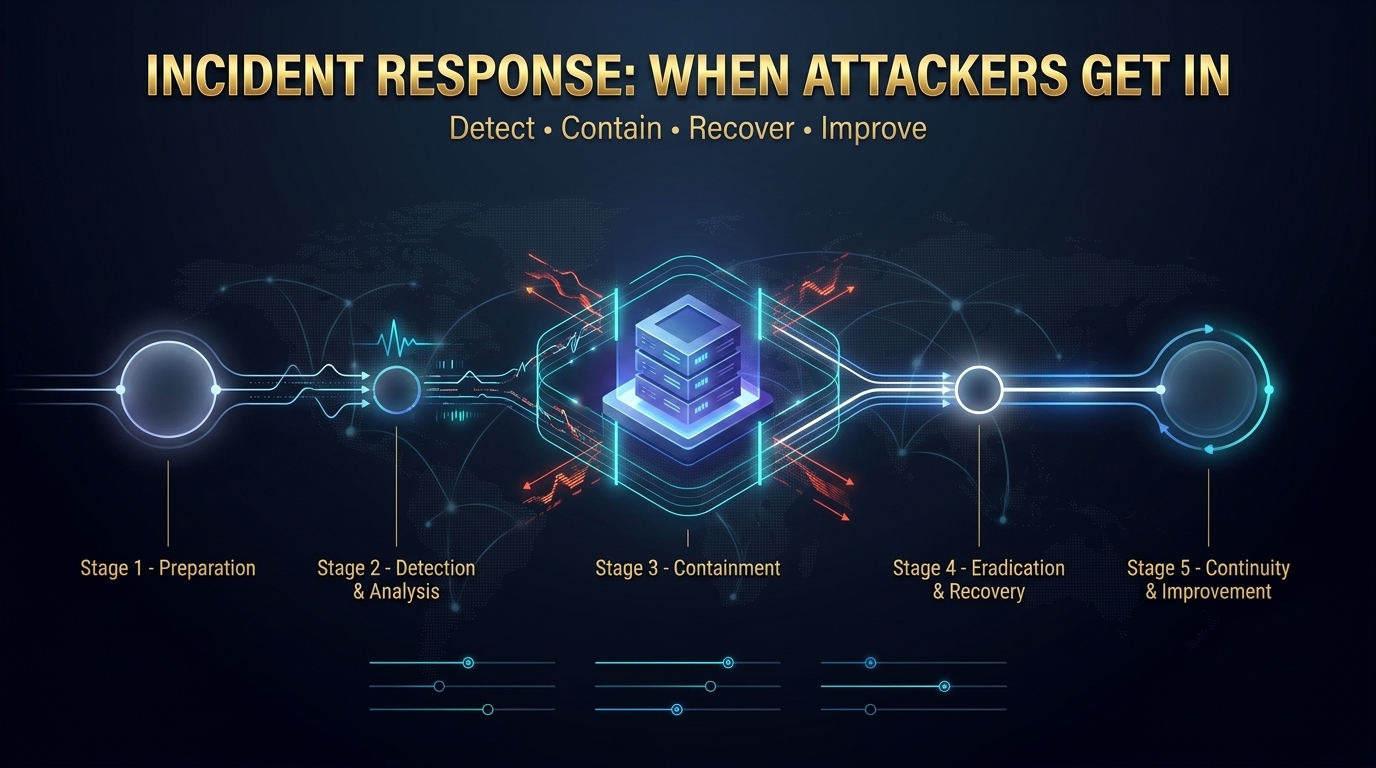
Réponse de l'incident : lorsque des attaquants entrent
Préparation
- Équipe IR : Rôles définis pour la détection, le confinement, la récupération, les communications
- Outils médico-légaux prêts : Capture de mémoire, analyseurs de paquets, outils d'intégrité des fichiers
- Exercices trimestriels sur table : Pratiquer les procédures, identifier les lacunes
Détection et analyse
- Alertes SIEM déclencher des enquêtes
- Détermination de la portée : Quels systèmes ? Quelles données ? Combien de temps?
- Reconstruction de la chronologie : Quand le compromis a-t-il eu lieu ? Qu'ont fait les attaquants ?
Confinement et éradication
- Isoler Systèmes affectés (empêcher la propagation, préserver les preuves)
- Supprimer Tous les accès aux attaquants (portes dérobées, comptes, informations d'identification)
- Analyse des causes profondes : Comment sont-ils entrés ?
Récupération et leçons
- Restaurer À partir de sauvegardes propres après avoir vérifié la suppression complète
- Examen post-incident : Documenter ce qui s'est passé, améliorer les procédures
- Implement lessons: Les écarts étroits révélés par l'incident
continuité des affaires
RTO : À quelle vitesse devez-vous récupérer ? Différents systèmes = Différents RTOS. RPO : Tolérance maximale de perte de données. Conduit la fréquence de sauvegarde. Procédures de basculement : Transition rapide vers les systèmes secondaires. Plans de communication : Tenez les parties prenantes informées lors des interruptions.
Fondation de sécurité Atal Networks
Prise en charge de sécurité au niveau de l'infrastructure :
Physique : Centres de données de niveau 4, surveillance 24h/24 et 7j/7, accès biométrique, certifié ISO.
Réseau : 40 Gbit/s DDoS (toujours activé), BGP multirésident (100%), options de réseau privé.
Matériel : Premium Dell avec TPM, démarrage sécurisé, gestion IPMI, RAID matériel.
Conformité : Centres de données conformes au RGPD (213 emplacements), options de résidence de données, 99,991 TP3T de disponibilité.
Soutien : Migration gratuite, assistance d'experts 24h/24 et 7j/7 (vrai ingénieurs), consultation en matière de sécurité.
Nous fournissons une base d'infrastructure sécurisée. Vous gérez la sécurité des applications/des systèmes d'exploitation. Ensemble : protection complète.
Explorer Plans de serveurs dédiés ou Contactez notre équipe pour consultation de sécurité.
FAQ
Quel est le retour sur investissement de la sécurité des serveurs en 2026 ?
La violation moyenne coûte $4.2M. Les amendes du RGPD s'élèvent à 20 millions d'euros. Comparez avec les investissements de sécurité : EDR $50-$150/Endpoint chaque année, Pentesting $3K-$15K trimestriel. Small ORG Investment $25K protège chaque année contre les pertes de plusieurs millions de dollars. Les organisations avec des plans IR testés paient 60% moins en rançons. Le retour sur investissement est clair : la prévention coûte moins cher que la récupération.
Comment savoir si je suis déjà compromis ?
Indicateurs : connexions sortantes inattendues, pics de CPU/mémoire inexpliqués, échec d'authentification des adresses IP inconnues, nouveaux comptes d'utilisateurs, fichiers système modifiés, travaux cron inhabituels, processus non reconnus. Implémenter SIEM pour une analyse automatisée. Plusieurs indicateurs simultanément = prendre des compromis, initier IR.
Dois-je payer des rançons ?
Non. Ne garantit pas le décryptage. finance les futures attaques. peut violer Sanctions de l'OFAC. La récupération à partir des sauvegardes coûte moins cher. Paiement moyen au 1er 2026 : $4.2 m. Les organisations avec des sauvegardes/IR récupérées testées pour <$100K.
Quelle conformité s'applique à moi ?
RGPD = Données personnelles des résidents de l'UE. HIPAA = fournisseurs de soins de santé américains/associés commerciaux. PCI DSS = données de carte de paiement. SOC 2 = Organisations de services (non obligatoirement obligatoires). Beaucoup ont besoin de plusieurs. Consultez des spécialistes de la conformité pour votre situation.
Puis-je sécuriser des serveurs sans équipe de sécurité ?
Durcissement de base (ssh, pare-feu, patchs) = oui. Surveillance/réponse avancée = Nécessite une expertise. Options : embaucher des spécialistes (coûteux), utiliser des services de sécurité gérés (rentables) ou accepter des risques plus élevés avec les bases. Pour les données sensibles/industries réglementées, les services gérés sont souvent meilleurs que la constitution d'une expertise interne. Vérifier Services gérés ATAL.
Combien de temps pour sécuriser correctement un serveur ?
Durcissement initial : 4 à 6 heures. Implémentation complète (logging, surveillance, test de sauvegarde, documents IR) : 2 à 3 semaines. En cours : processus continu : analyses hebdomadaires, examens mensuels, pentest trimestriel. La sécurité se dégrade sans maintenance. Budgétiser le temps continu ou utiliser les services gérés.
Sécurité dédiée ou cloud ?
Cloud = responsabilité partagée. Le fournisseur sécurise l'infrastructure, vous sécurisez les applications/données. Dédié = Vous sécurisez tout. Plus de contrôle permet des implémentations personnalisées mais nécessite une expertise dans toutes les couches. Cloud fournit des outils intégrés ; Dédié nécessite une mise en œuvre manuelle. Avantage : contrôle total. Défi : Responsabilité opérationnelle.
Comment prouver la sécurité des audits ?
Documentation nécessaire : politiques de sécurité, configurations, journaux de modifications, matrices d'accès, résultats d'analyse, rapports Pentest, plans IR, journaux de sauvegarde, enregistrements de formation. Les outils de conformité automatisés collectent en permanence des preuves. IAC fournit des configurations contrôlées par version. La journalisation centralisée avec un stockage inviolable crée des pistes d'audit. Recueillir des preuves dès le premier jour, et non rétroactivement lors des audits.
Construire une sécurité qui survit
Le paysage des menaces ne s'améliorera pas. Les attaques d'IA continuent de comprimer les fenêtres. Les groupes de ransomwares affinent les tactiques. La conformité se resserre.
Les organisations qui réussissent partagent les traits : la sécurité en tant que processus continu, et non une case à cocher annuelle. Supposons une violation, optimisez la détection + la réponse. Défense en profondeur, plusieurs couches. Procédures de test avant les urgences.
L'investissement est réel mais gérable. Coûts de sécurité complets moins que les violations uniques. ORG Investissement $50K annuellement (EDR, numérisation, pentest, sauvegardes, formation) protège contre les pertes de plusieurs millions de dollars. Le retour sur investissement favorise la prévention.
Agissez dès aujourd'hui
- Audit Utilisation de ce guide comme liste de contrôle
- Mettre en place Fondation : SSH durcissement, pare-feu, patchs automatisés
- Permettre Surveillance : SIEM, alertes automatisées
- Tester Sauvegardes cette semaine
- Document Procédures IR avant les incidents
Deploy Secure Infrastructure
Atal Networks fournit une base d'infrastructure pour votre stratégie de sécurité. Notre serveurs dédiés Combinez les performances, le contrôle, la sécurité au niveau de l'infrastructure - 40 Gbit/s DDo inclus, 99,991 TP3T, centres de données de niveau 4, assistance 24/7.
Prêt pour des serveurs dédiés sécurisés ?
Démarrer → | Contactez l'équipe de sécurité →
Remise à durée limitée pour les nouveaux clients. Infrastructure d'entreprise prenant en charge vos exigences de sécurité.
À l'heure actuelle en avril 2026. La sécurité est continue : s'abonner à cisa, niste, et les avis de l'industrie pour les menaces émergentes.