


شهد الربع الأول من عام 2026 1138 هجمة لبرامج الفدية عبر الأمريكتين بمتوسط مدفوعات بلغت $4.2 مليون - بزيادة 38% من عام 2025. معدلات نجاح 73% ، مع انخفاض وقت المهاجم من 9 أيام إلى 47 ساعة.
لعملاء الخادم المخصصين ، هذه هي بيئة التهديد الخاصة بك. على عكس الخدمات السحابية المُدارة ، تمتلك مسؤولية أمنية كاملة - من تصلب نظام التشغيل إلى الاستجابة للحوادث. المزيد من التحكم يعني أداءً أفضل ، ولكن كل فجوة أمنية هي ملكك لإغلاقها.
تكلفة الفشل: تصل انتهاكات الناتج المحلي الإجمالي إلى 20 مليون يورو أو 4% من الإيرادات العالمية. خروقات HIPAA متوسط $7.42 مليون. عدم امتثال PCI DSS يجلب $5000-$100000 غرامة شهرية. ثم تتبخر ثقة العملاء.
يغطي هذا الدليل أمان الشبكة للخوادم المخصصة - وليس النصائح العامة ، ولكن إطار عمل يعالج كيفية ظهور الهجمات وكيفية استجابة الشركات.
جدول المحتويات
- لماذا أصبح الأمن مهمًا للمهمة في عام 2026
- ثلاثة أنماط هجوم تستهدف الخوادم المخصصة
- طبقة الأساس: ضوابط غير قابلة للتفاوض
- حماية DDoS: لماذا تفشل جدران الحماية
- دفاع الفدية: الانتهاكات الباقية
- المراقبة: لا يمكنك حماية ما لا يمكنك رؤيته
- الامتثال كإطار أمني
- الرد على الحادث: عندما يدخل المهاجمون
- مؤسسة Atal Networks للأمن
- الأسئلة الشائعة
- بناء الأمن الذي ينجو
- اتخذ إجراء اليوم
- نشر البنية التحتية الآمنة
لماذا أصبح الأمن مهمًا للمهمة في عام 2026
تقاربت ثلاث قوى:
برامج الفدية المهنية. برامج الفدية كخدمة يتيح للشركات التابعة ذات المهارات المنخفضة شن هجمات المؤسسات. رفع مستوى الصوت 47% ، على الرغم من انخفاض المدفوعات مع تحسن الدفاعات.
هجمات حولت الذكاء الاصطناعي. استطلاع مستقل عند 36000 مجس / ثانية. تعيد البرامج الضارة متعددة الأشكال كتابة نفسها. دورات حياة الهجوم مضغوطة 80%. سيسا تقارير المدافعين لديهم ساعات وليس أيام.
أصبحت الهوية نقطة الدخول. 1.8 مليار أوراق اعتماد مسروقة H1 2025. يقوم المهاجمون بتسجيل الدخول بشكل شرعي ، متجاوزين دفاعات المحيط. لا يوجد توقيع ضار. لا ضعف. مجرد وصول صالح.
المفارقة: اخترت استضافة مخصصة للتحكم. هذا التحكم يعني المسؤولية. تفشل النسخ الاحتياطية عند تسرب المهاجمين للبيانات. لا يمكن لجدران الحماية إيقاف المطلعين. التصحيحات لا تساعد ضد أيام الصفر. النجاح يتطلب الدفاع بعمق وافتراض عقلية الاختراق.
ثلاثة أنماط هجوم تستهدف الخوادم المخصصة
برنامج فدية ثلاثي الابتزاز
تتجاوز برامج الفدية الحديثة التشفير. يتسلل المهاجمون إلى الشبكات من خلال بيانات الاعتماد المخترقة أو التصيد الاحتيالي ، ويقضون أسابيع في تحديد الأنظمة الهامة ، وتهريب البيانات الحساسة ، ثم تشفيرها.
الابتزاز: دفع ثمن مفاتيح فك التشفير. عند الاستعادة من النسخ الاحتياطية ، فإنها تهدد بنشر البيانات المسروقة. مازلت ترفض؟ يشنون هجمات DDoS أثناء التعافي. بعض المجموعات تتصل بعملائك مباشرة. حتى أن Black Cat قدمت شكاوى ضد الضحايا لتأخر الإفصاح عن الخرق.
وفقا ل المستقبل المسجل، ارتفعت الهجمات إلى 7200 في عام 2025 من 4900 في 2024 - زيادة 47%. انخفض متوسط المدفوعات حيث نفذت المنظمات تعافيًا أفضل. هذا يدفع المجموعات نحو تكتيكات أكثر عدوانية.
لماذا تفشل النسخ الاحتياطية وحدها: يمكنك استعادة الملفات المشفرة. لا يمكنك إلغاء سرقة البيانات. يصبح التعرض للبيانات دائمًا بغض النظر عن إمكانات الاسترداد.
تسوية بقيادة الهوية
يحصل المهاجمون على أوراق اعتماد من خلال التصيد الاحتيالي أو حشو بيانات الاعتماد أو شراء الوصول من الوسطاء. مع بيانات اعتماد صالحة ، يقومون بالمصادقة من خلال VPN أو SSH مثل المستخدمين الشرعيين. راجع أدوات الأمان سلوك تسجيل الدخول العادي لأنه طبيعي - بيانات الاعتماد صالحة.
في الداخل ، يستخدم المهاجمون أدوات المسؤول الأصلي. على Linux: ssh ، rsync ، نصوص bash. هذه الأدوات موجودة بشكل شرعي ، مما يجعل الاستخدام الضار غير مرئي تقريبًا. لا يمكن لمكافحة الفيروسات التقليدية اكتشافه - لا توجد ملفات ضارة. فقط التحليل السلوكي يمسك الحسابات المخترقة التي تنفذ أوامر غير عادية.
نضج اقتصاد السرقة المعتمد. حصدت InfoStealers 1.8 مليار أوراق اعتماد H1 2025. يبيع الوسطاء إلى الشركات التابعة لـ Ransomware. الوقت بين السرقة والاستخدام الضار: ساعات.
مطلوب تحول دفاعي: يصبح MFA غير قابل للتفاوض. تمنح إدارة الوصول المتميز ارتفاعًا محدودًا زمنيًا بدلاً من sudo الدائم. يراقب المراقبة السلوكية لأنماط الوصول غير العادية - أوراق اعتماد شرعية في أوقات أو مواقع غير عادية أو الوصول إلى بيانات غير عادية.
استطلاع يعمل بالذكاء الاصطناعي
يقوم استطلاع الذكاء الاصطناعي بمسح آلاف الأهداف في وقت واحد ، وتحديد الخدمات الضعيفة والتكوينات الخاطئة في دقائق. تعيد البرامج الضارة متعددة الأشكال نفسها باستمرار - نفس الوظيفة الضارة ، ومظهر مختلف للتهرب من اكتشاف التوقيع. تكتشف بعض المتغيرات صناديق الرمل للتحليل ، وتظل نائمة أثناء الاختبار.
تمثل سلاسل الاستغلال المستقلة الشاغل الأكبر. يحدد وكلاء الذكاء الاصطناعي نقاط الضعف ، ومآثر السلسلة لتصعيد الامتيازات ، والتكيف مع الدفاعات - كل ذلك دون تدخل بشري. يتوقع الباحثون أن يشهد منتصف عام 2026 انتهاكات كبيرة حيث يجري الذكاء الاصطناعي دورات حياة هجومية كاملة بشكل مستقل.
التأثير: مهاجمة النوافذ مضغوطة. يمكن أن تصبح عمليات الأمان اليدوية إلزامية للترقيع والاكتشاف والاستجابة.
طبقة الأساس: ضوابط غير قابلة للتفاوض
إدارة التصحيح التي تعمل
الثغرات الأمنية غير المصححة = #1 Vector. تفحص الروبوتات الآلية بشكل مستمر ، وتستغلها في غضون ساعات من الكشف. لا يمكن أن يواكب الترقيع اليدوي.
تمكين التحديثات الأمنية الآلية: unattended-upgrades (أوبونتو / دبيان) أو dnf-automatic (RHEL / Centos). تكوين لتصحيحات الأمان التلقائية ؛ احتفظ بترقيات رئيسية للاختبار اليدوي. يطبق تصحيح النواة الحية (Ubuntu LivePatch ، Red Hat Kpatch) التحديثات الهامة بدون إعادة تمهيد.
ما وراء نظام التشغيل: احتفظ بخوادم الويب وقواعد البيانات وأوقات التشغيل الحالية. التحديثات التجريبية في التدريج قبل الإنتاج. تحقق من خلال عمليات فحص الثغرات الأمنية الأسبوعية باستخدام Openvas، نيسوس ، أو كواليس.
تصلب SSH: متجه الوصول الأساسي الخاص بك
يتلقى SSH هجمات مستمرة. تقوم الروبوتات الآلية باستمرار بفحص المنفذ 22 في محاولة تخمين كلمة مرور القوة الغاشمة ، وحشو بيانات الاعتماد مع قوائم كلمات المرور التي تم اختراقها ، واستغلال نقاط الضعف في خدمة SSH.
لماذا يهم SSH تصلب: تمثل كل محاولة مصادقة فاشلة في سجلاتك هجومًا فعليًا. تتلقى خوادم SSH غير المتشددة آلاف محاولات الهجوم يوميًا. التصلب المناسب يلغي فئات الهجوم بأكملها.
المصادقة المستندة إلى المفتاح فقط. قم بإنشاء أزواج مفاتيح SSH قوية باستخدام مفاتيح RSA 4096-bit أو مفاتيح ED25519 الحديثة التي توفر أمانًا مكافئًا مع أداء أفضل. توزيع المفاتيح العامة على الخادم الخاص بك ~/.ssh/authorized_keys ملف ، قم بتكوين SSH لقبول المصادقة المستندة إلى المفتاح فقط عبر PubkeyAuthentication yes، ثم تعطيل مصادقة كلمة المرور تمامًا باستخدام PasswordAuthentication no. يزيل هذا التغيير الفردي هجمات القوة الغاشمة - لا يمكن أن ينجح تخمين كلمة المرور عند عدم قبول كلمات المرور.
حماية المفاتيح الخاصة باستخدام تشفير عبارة المرور. مفتاح خاص غير مشفر تم اكتشافه على كمبيوتر محمول مخترق يمنح وصولاً فوريًا للخادم. قم بتنفيذ سياسات التناوب الرئيسية للبيئات الحساسة ، واستبدال مفاتيح SSH في جداول محددة للحد من نوافذ التعرض إذا تم اختراق المفاتيح.
تغيير المنفذ الافتراضي من 22. This doesn’t provide security through obscurity—determined attackers will find your SSH port regardless. It does dramatically reduce log noise from automated scanning scripts that exclusively target port 22. Your logs become far easier to analyze when they contain actual security events rather than thousands of failed bot attempts daily. Choose a random port above 1024.
تعطيل تسجيل الدخول إلى الجذر تمامًا. مجموعة PermitRootLogin no في تكوين SSH. يجب على المستخدمين الإداريين الاتصال بالحسابات الشخصية ثم رفع الامتيازات من خلال sudo. يؤدي هذا إلى إنشاء مسارات تدقيق تحدد المسؤول المحدد الذي قام بالإجراءات. عندما يحدث خطأ ما ، فأنت تعرف من تسأل بدلاً من رؤية "الجذر" فقط في السجلات.
إضافة مصادقة متعددة العوامل (MFA). تتكامل وحدات Google Authenticator PAM مع SSH ، مما يتطلب كلاً من المصادقة المستندة إلى المفتاح ورموز كلمة المرور لمرة واحدة المستندة إلى الوقت (TOP) للاتصالات الناجحة. تكوين هذا عن طريق التثبيت libpam-google-authenticator وإضافة متطلبات المصادقة إلى تكوين PAM. هذا يحمي من السيناريوهات التي يتم فيها اختراق مفاتيح SSH الخاصة من خلال سرقة الكمبيوتر المحمول أو البرامج الضارة أو الهندسة الاجتماعية.
نشر Fail2Ban للاستجابة الآلية. fail2ban يراقب ملفات السجل لمحاولات المصادقة الفاشلة المتكررة ، ويحظر بشكل مؤقت أو دائم عناوين IP المخالفة من خلال قواعد جدار الحماية. قم بتكوينه لحظر IPs بعد ثلاث محاولات SSH الفاشلة في غضون عشر دقائق. نادرًا ما يقوم المستخدمون الشرعيون بتشغيل هذه العتبة عن طريق الخطأ ، بينما يتم حظر الهجمات الآلية على الفور ، مما يقلل من حمل الخادم وضوضاء السجل.
بعد تعديل تكوين SSH ، اختبر دائمًا الإعدادات الجديدة قبل فصل جلستك الحالية. احتفظ باتصال نشط واحد أثناء اختبار محاولات اتصال جديدة من محطة أخرى لتجنب قفل نفسك. تحقق من أنه يمكنك الاتصال بالمفاتيح ، ويعمل MFA بشكل صحيح ، ويتم تعطيل مصادقة كلمة المرور حقًا من خلال محاولة الاتصال المستند إلى كلمة المرور (والتي يجب أن تفشل).
بنية جدار الحماية: الدفاع في العمق
تتحكم جدران الحماية التي تم تكوينها بشكل صحيح في حركة مرور الشبكة التي تصل إلى الخادم الخاص بك والاتصالات التي يبدأها الخادم. توجه فلسفة الرفض الافتراضي التكوين الفعال: حظر كل شيء افتراضيًا ، ثم السماح بشكل صريح بالخدمات الضرورية فقط.
جدران الحماية المستندة إلى المضيف تعمل مباشرة على الخوادم ، مما يوفر الخط الأخير للدفاع عن الشبكة. يوفر UFW (جدار حماية غير معقد) على أنظمة Ubuntu وجدار الحماية على توزيعات عائلة RHEL واجهات يمكن الوصول إليها لأطر تصفية الحزم الأساسية / NFTables.
تتضمن المنافذ الأساسية لخوادم الويب النموذجية HTTP (80) و HTTPS (443) ومنفذ SSH المخصص. كل منفذ مفتوح إضافي يوسع سطح الهجوم. تستخدم خوادم قواعد البيانات بشكل شائع المنافذ 3306 (MySQL) أو 5432 (PostgreSQL) أو 27017 (MongoDB) ، ولكن لا ينبغي أبدًا الوصول إليها مباشرة من الإنترنت. تقييد منافذ قاعدة البيانات على المضيف المحلي أو عناوين IP داخلية محددة باستخدام قواعد جدار الحماية التي تسمح بالوصول فقط من خوادم التطبيقات التي تحتاج إلى اتصال قاعدة البيانات بشكل شرعي.
تصفية الخروج يتحكم في حركة المرور الصادرة إلى جانب القيود الواردة. تحمي هذه الطبقة الدفاعية التي غالبًا ما يتم تجاهلها من تسرب البيانات. غالبًا ما تحاول الخوادم المخترقة الاتصال بالخارج للبنية التحتية للقيادة والتحكم للحصول على إرشادات أو نقاط نهاية لاستخراج البيانات للمعلومات المسروقة. تحد قواعد الخروج من الخدمات الخارجية التي يمكن لخادمك الاتصال بها - على سبيل المثال ، السماح بالتحديثات من المستودعات الرسمية مع حظر الاتصالات إلى وجهات غير معروفة. هذا يقلل من قدرة المهاجمين على الاستفادة من الأنظمة المخترقة حتى بعد الوصول الأولي.
جدار حماية تطبيق الويب (WAF) يوفر حماية من الطبقة 7 ضد الهجمات الخاصة بالتطبيقات التي لا يمكن لجدران الحماية من خلالها التعرف عليها. على عكس جدران الشبكة التي تحلل رؤوس الحزم ، تفهم WAFS بروتوكولات HTTP / HTTPS وتحدد الهجمات مثل محاولات حقن SQL ، والبرمجة النصية عبر المواقع (XSS) ، وحقن الأوامر ، ونقاط الضعف الأخرى من أواسب أعلى 10. تشمل WAFs الحديثة تحديد المعدل لمنع إساءة الاستخدام ، وحظر IP الجغرافي لتقييد الوصول من المناطق عالية الخطورة ، وقدرات التعلم الآلي التي تعمل على تحسين اكتشاف التهديدات بمرور الوقت من خلال تحليل أنماط الهجوم.
تجزئة الشبكة يقسم البنية التحتية إلى مناطق معزولة بناءً على متطلبات الأمان ومستويات الثقة. تعمل خوادم قواعد البيانات في قطاعات الشبكات المحمية التي يمكن الوصول إليها فقط من خوادم التطبيقات من خلال منافذ محددة - عادةً على واجهات الشبكة الخاصة التي لا تتعرض للإنترنت. تقع خوادم الويب المواجهة للجمهور في مناطق منزوعة السلاح (DMZ) - مقاطع شبكة موضوعة بين الشبكات الخارجية والبنية التحتية الداخلية. لا يمكن لأنظمة DMZ المخترقة أن تكون محورية بسهولة لمهاجمة الموارد الداخلية لأن تجزئة الشبكة تمنع الحركة الجانبية بشكل افتراضي.
متطلبات الامتثال PCI DSS تفويض تجزئة الشبكة بشكل صريح للبيئات التي تعالج بيانات بطاقة الدفع. يجب عزل أنظمة تخزين أو معالجة أو نقل بيانات حامل البطاقة عن شبكات الشركات العامة. يعمل مطلب الامتثال هذا في نفس الوقت على تحسين الوضع الأمني العام من خلال احتواء الانتهاكات المحتملة والحد من نطاق الضوابط الأمنية المطلوبة لتلبية معايير الامتثال.
التحكم في الوصول
مبدأ الامتياز الأقل:
- الحسابات الفردية (الجذر غير المشترك مطلقًا)
- sudo بدون noPasswd (باستثناء نصوص محددة)
- حسابات الخدمة للتطبيقات (خادم الويب ≠ جذر)
- MFA على الواجهات الإدارية
يعين التحكم في الوصول المستند إلى الدور (RBAC) الأذونات حسب وظيفة الوظيفة. تحديد الأدوار بأذونات محددة. تغييرات الموظفين = إعادة تعيين الدور ، وليس إعادة تكوين الإذن.
حماية DDoS: لماذا تفشل جدران الحماية
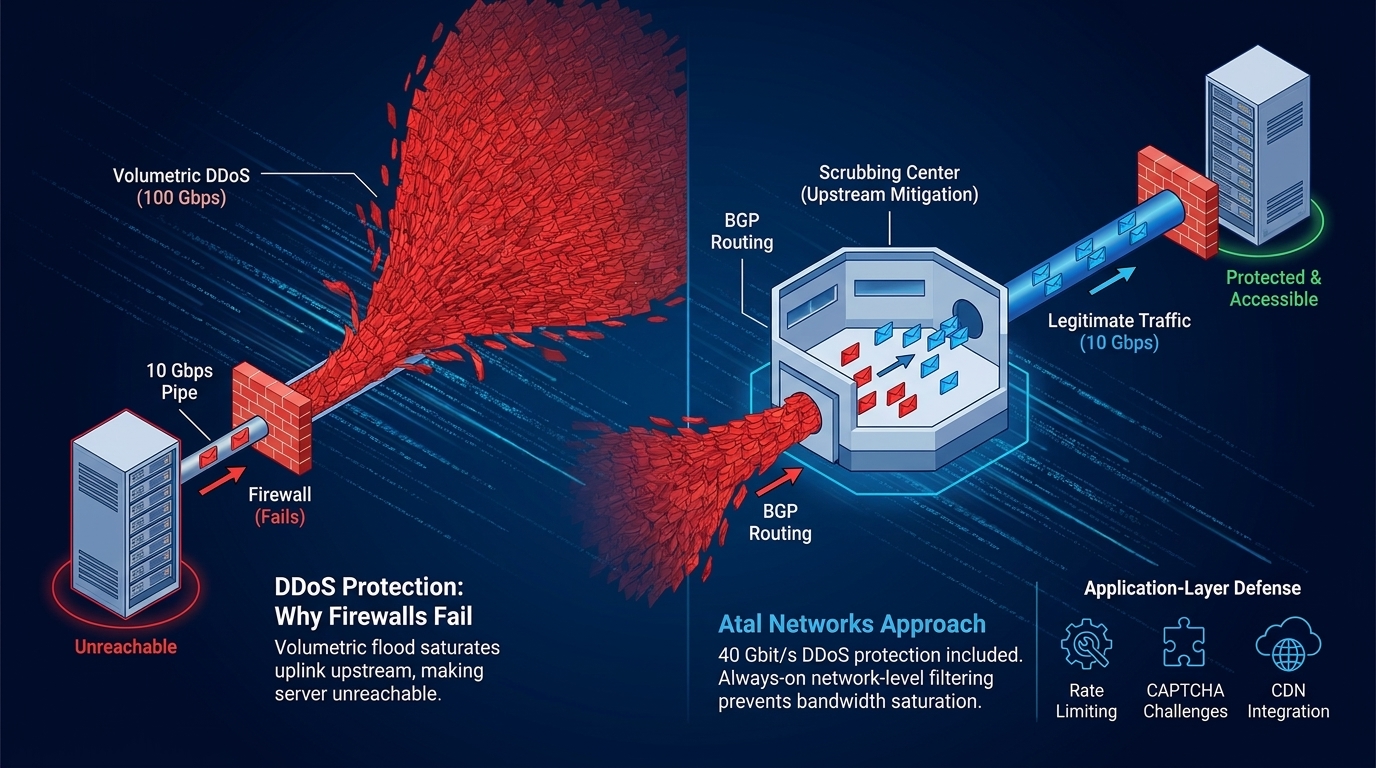
تفيض DDoS الحجمي لاتصالات الشبكة. إذا أرسل المهاجمون 100 جيجابت في الثانية في أنبوب 10 جيجابت في الثانية ، فلن يصل 90 جيجابت في الثانية أبدًا إلى جدار الحماية الخاص بك - فإنه يشبع الوصلة الصاعدة أولاً ، مما يجعل الخادم الخاص بك غير قابل للوصول بغض النظر عن قوة وحدة المعالجة المركزية أو قواعد جدار الحماية.
مشكلة الفيزياء: يحدث استنفاد عرض النطاق الترددي في المنبع من الضوابط الدفاعية. لا يمكن لجدران الحماية المستندة إلى المضيف الحماية من التشبع الذي يحدث قبل وصول حركة المرور إليها.
الحماية الفعالة: التخفيف من المنبع من خلال مراكز التنظيف. يتم إعادة توجيه حركة المرور من خلال مرافق التنظيف عبر توجيه BGP ، ويتم تصفيةها ، ثم إعادة توجيهها إلى الخادم الخاص بك. تتلقى حركة مرور شرعية فقط أثناء الهجمات.
نهج Atal Networks: 40 جيجابت / ثانية حماية DDoS متضمنة مع كل خادم مخصص. تعمل التصفية على مستوى الشبكة دائمًا على منع تشبع النطاق الترددي. لا تأخيرات التنشيط اليدوي. قابلة للترقية لأعباء العمل عالية المخاطر.
دفاع طبقة التطبيق: الحد من المعدل وتحديات captcha وتكامل CDN يكمل الحماية ضد هجمات الطبقة 7 المعقدة.
دفاع الفدية: الانتهاكات الباقية
افترض الخرق. سيدخل المهاجمون المصممون في النهاية. هل يمكنك تقليل التأثير والتعافي بسرعة؟
النسخ الاحتياطية غير القابلة للتغيير
3-2-1 القاعدة: 3 نسخ ، نوعان من الوسائط ، 1 خارج الموقع. حراسة من فشل الأجهزة وكوارث الموقع.
الثبات مهم: تستهدف برامج الفدية الحديثة النسخ الاحتياطية. تخزين الكتابة مرة واحدة قراءة العديد (الدودة) يمنع التعديل حتى من قبل المسؤولين. لا يمكن للمهاجمين تشفير النسخ الاحتياطية التي لا يمكنهم تعديلها.
تخزين مغطى بالهواء: فصل الشبكة المادية. لا يمكن الوصول إلى النسخ الاحتياطية على الوسائط غير المتصلة حتى مع الوصول الكامل إلى الشبكة.
اختبار أسبوعي: استعادة التدريج والتحقق من النزاهة وإجراءات المستندات. استراتيجية النسخ الاحتياطي = آخر اختبار ناجح.
RTO / RPO: هدف وقت الاسترداد = مدى سرعة استعادة. هدف نقطة الاسترداد = الحد الأقصى لتحمل فقدان البيانات. هذه المقاييس تقود تردد النسخ الاحتياطي والهندسة المعمارية.
السيناريو الحقيقي: ضرب مقدم الرعاية الصحية ببرامج الفدية. قاعدة البيانات غير متأثرة (تجزئة الشبكة). تمت استعادة خوادم الويب من النسخ الاحتياطية غير القابلة للتغيير في 4 ساعات. لا يوجد تعرض للبيانات ، ولا خرق HIPAA. التكلفة: $12K العمالة + التوقف. نفس الهجوم بدون تحضير متوسط $2.3M لكل تقرير خرق شركة IBM.
كشف نقاط النهاية والاستجابة (EDR)
مكافحة الفيروسات التقليدية = التوقيع على أساس. يفشل ضد الهجمات الحية (لا توجد ملفات ضارة) والبرامج الضارة متعددة الأشكال.
EDR يحلل السلوك:
- كشف سرقة بيانات الاعتماد
- تتبع الحركة الجانبية
- احتواء آلي
- جمع الأدلة الجنائية
حالة العمل: $4.2M متوسط الفدية مقابل $50-$150 / نقطة النهاية سنويًا لـ EDR. تحتوي المؤسسات التي تستخدم EDR Detect + على برامج الفدية قبل التشفير بشكل متكرر.
تجزئة الشبكة
تقسيم البنية التحتية إلى مناطق معزولة. يتطلب الاتصال بين المناطق إذنًا صريحًا.
لا يمكن لخوادم الويب في DMZ الوصول مباشرة إلى خوادم قواعد البيانات. تقبل قواعد البيانات الاتصالات فقط من خوادم التطبيقات المعتمدة على منافذ محددة. لا يمكن أن تنتشر برامج الفدية التي تصيب خوادم الويب إلى قواعد البيانات أو النسخ الاحتياطية أو أنظمة المسؤول.
التنفيذ: شبكات VLAN ، الشبكات الخاصة ، التجزئة الدقيقة. حد نصف قطر الانفجار حتى عندما يخترق المهاجمون المحيط.
المراقبة: لا يمكنك حماية ما لا يمكنك رؤيته
توفر المراقبة الأمنية الرؤية اللازمة لاكتشاف الهجمات مبكرًا - بشكل مثالي قبل أن تتصاعد إلى تنازلات كاملة. يعتمد التحول من الأمن التفاعلي إلى الأمن الاستباقي كليًا على الرؤية.
تسجيل مركزي (SIEM)
معلومات الأمن وأنظمة إدارة الأحداث (SIEM) تجمع السجلات من جميع مكونات البنية التحتية إلى منصات موحدة حيث يحدث الارتباط والتحليل. المشكلة الأساسية التي تحلها SIEM: تكشف سجلات النظام الفردية عن الأحداث المحلية ، لكن الهجمات تظهر عادةً عبر أنظمة متعددة في وقت واحد.
قد يقوم المهاجم بفحص جدار الحماية الخاص بك من عنوان IP أثناء محاولة مصادقة SSH من IP آخر ، ثم الوصول إلى تطبيق ويب من عنوان ثالث. كل نظام يسجل هذه الأحداث بشكل مستقل. يكشف التجميع السجل المركزي فقط عن هذه الأنشطة التي تبدو غير ذات صلة كمكونات لحملة منسقة ناشئة من نفس ممثل التهديد.
تستخدم منصات SIEM قواعد الارتباط للكشف عن مؤشرات الهجوم المعقدة. ارتباط مثال: فشلت محاولات مصادقة SSH من عنوان IP محدد متبوعًا بمصادقة ناجحة من نفس المصدر في غضون 24 ساعة تؤدي إلى تنبيهات ذات أولوية عالية. يقترح هذا النمط تسوية محتملة لبيانات الاعتماد من خلال القوة الغاشمة أو حشو بيانات الاعتماد - وهو شيء لا يمكن أن تكشفه إدخالات السجل الفردية.
المقاييس الرئيسية التي تتطلب مراقبة مستمرة:
فشل محاولات المصادقة تشير إلى هجمات القوة الغاشمة المحتملة. الأنماط مهمة أكثر من الأحداث الفردية. تشير حالات الفشل المتكررة من عناوين IP الفردية إلى أدوات هجوم آلية تختبر بيانات الاعتماد بشكل منهجي. المحاولات الفاشلة باستخدام أسماء مستخدمين صالحة ولكن كلمات المرور غير الصحيحة تشير إلى المهاجمين الذين تعرضوا جزئيًا لقاعدة بيانات المستخدم الخاصة بك أو حصلوا على قوائم اسم المستخدم من خلال الاستطلاع.
اتصالات خارجية غير عادية غالبًا ما تكشف عن أنظمة مخترقة. تتواصل الخوادم عادةً مع الوجهات التي يمكن التنبؤ بها - مستودعات تحديث نظام التشغيل ، وأنظمة المراقبة ، وأهداف النسخ المتماثل لقاعدة البيانات ، وشبكات تسليم المحتوى. اتصالات صادرة غير متوقعة بعناوين IP غير مألوفة ، خاصة على المنافذ غير العادية أو إلى البلدان التي لا تعمل فيها ، تقترح محاولات اتصالات القيادة والتحكم في البرامج الضارة أو محاولات استخراج البيانات. يمكن أن تشير استعلامات DNS للنطاقات المشبوهة أيضًا إلى محاولة البرامج الضارة لحل البنية التحتية لـ C2.
أحداث تصعيد الامتياز طلب تحقيق فوري. كل تنفيذ أمر sudo ، كل ارتفاع إلى امتيازات الجذر ، كل إجراء إداري يولد إدخالات السجل. يتطلب تصعيد الامتياز غير المتوقع - خاصة من حسابات الخدمة التي لا ينبغي أن تتطلب وصولاً مرتفعًا أو أثناء ساعات العمل عندما لا يعمل أي مسؤول - استجابة عاجلة. يمثل هذا غالبًا اللحظة التي ينتقل فيها المهاجمون من التسوية الأولية إلى الاستيلاء على النظام.
تغييرات سلامة الملف إلى ملفات النظام الهامة تشير إلى العبث المحتمل. غالبًا ما يقوم المهاجمون بتعديل ثنائيات النظام لإخفاء وجودهم ، أو تغيير ملفات التكوين للحفاظ على الثبات ، أو تثبيت وحدات kernel لوظائف rootkit. تكتشف مراقبة سلامة الملف باستخدام أدوات مثل AIDE (بيئة الكشف عن التسلل المتقدمة) أو Tripwire هذه التغييرات غير المصرح بها في الوقت الفعلي من خلال مقارنة حالات الملف الحالية مقابل خطوط الأساس الجيدة المعروفة.
شذوذ الموارد غالبًا ما تشير زيادات عبء العمل المشروعة مثل وحدة المعالجة المركزية أو ذاكرة الوصول العشوائي إلى برامج ضارة تعدين العملات المشفرة (التي تستهلك موارد كبيرة من وحدة المعالجة المركزية) ، أو المشاركة في شبكات DDoS (التي يمكن أن تزيد من استخدام الشبكة) ، أو استهلاك موارد ضارة أخرى. إنشاء أنماط أساسية لاستخدام الموارد ، ثم تنبيه على الانحرافات الكبيرة.
يخدم الاحتفاظ بالسجل طويل الأجل كلاً من متطلبات الامتثال واحتياجات التحليل الشرعي. اللوائح مثل PCI DSS تفويض الاحتفاظ بالسجلات لمدة عام واحد على الأقل ، مع إمكانية الوصول إلى ثلاثة أشهر على الفور للتحليل. بالإضافة إلى التزامات الامتثال ، تمكن السجلات التاريخية التحقيقات الجنائية من تحديد الجداول الزمنية للهجوم ، وتحديد نواقل التسوية الأولية عند اكتشاف الحوادث بعد أشهر من وقوعها ، وفهم أنماط سلوك المهاجم التي تفيد التحسينات الدفاعية.
كشف التسلل
معرفات الشبكة (NIDs): يراقب حركة المرور لمسح المنافذ والاستغلال وتوقيعات البرامج الضارة. معرفات المضيف (HIDS): يشاهد تعديلات الملفات وسلوك العملية وتغييرات التكوين. على أساس التوقيع: يمسك الهجمات المعروفة. على أساس الشذوذ: يحدد الانحرافات عن الطبيعي - يصطاد أيام الصفر ولكنه يولد المزيد من الإيجابيات الخاطئة.
إدارة الضعف
المسح الأسبوعي: Openvas، Nessus، Qualys تحدد التصحيحات المفقودة والتكوينات الخاطئة. اختبار الاختراق الفصلي: مطلوب من قبل PCI DSSذكي للجميع. يحاكي الهجمات الحقيقية للعثور على نقاط الضعف التي يخطئها المسح. تحديد أولويات التصحيح: إصلاح الثغرات الأمنية القابلة للاستغلال عن بُعد في الخدمات التي تواجه الإنترنت أولاً.
الامتثال كإطار أمني
تقوم اللوائح بترميز الممارسات التي أثبتت جدواها في المتطلبات القابلة للتدقيق.
اللائحة العامة لحماية البيانات (البيانات الشخصية للاتحاد الأوروبي)
عقوبة: 20 مليون يورو أو 4% الإيرادات العالمية ، أيهما أعلى. تطبيق الاتحاد الأوروبي عدوانية بشكل متزايد.
المتطلبات:
- التشفير في REST + في العبور (تشفير القرص الكامل ، TLS 1.3)
- ضوابط الوصول مع مسارات التدقيق (RBAC، MFA)
- إخطار الخرق في غضون 72 ساعة
فائدة أمنية: التشفير القسري والتحكم في الوصول ومراقبة الحماية من التهديدات الحقيقية. يؤدي الامتثال إلى تحسين الأمان.
HIPAA (الرعاية الصحية الأمريكية)
عقوبة: ما يصل إلى $1.5M سنويًا لكل فئة انتهاك. HHS يفرض بنشاط.
المتطلبات:
- تشفير EPHI (بيانات المريض في REST + Transit)
- MFA لوصول المسؤول
- اتفاقيات شركاء الأعمال (BaaS)
- تقييمات المخاطر السنوية
التنفيذ: النسخ الاحتياطية المشفرة ، والوصول إلى المسؤول VPN فقط ، ومهلة الجلسة. تحقق من امتثال Atal Networks HIPAA.
PCI DSS (بطاقات الدفع)
عقوبة: $5K-$100K / شهر من البنوك ، إنهاء العلاقة المحتمل. PCI SSC يفرض.
12 المتطلبات: جدران الحماية والتشفير والتحكم في الوصول والمراقبة والاختبار والسياسات.
مستويات الامتثال: على أساس حجم المعاملات. 6 مليون + سنويًا = عمليات مسح ربع سنوية + تدقيق سنوي. أحجام أقل = استبيانات التقييم الذاتي.
فائدة أمنية: إدارة التغيير ، والاستجابة للحوادث ، واستمرارية الأعمال تخلق مرونة تشغيلية تتجاوز أمان الدفع.
أتمتة الامتثال
تحتفظ البنية التحتية كرمز (Terraform ، Ansible) بالتكوينات التي يتم التحكم فيها عن طريق الإصدار. يمنع الانجراف ويفرض خطوط الأساس تلقائيًا. يحدد المسح الآلي الانحرافات قبل أن تصبح انتهاكات. استعداد التدقيق المستمر يتفوق على التدافع أثناء عمليات التدقيق.
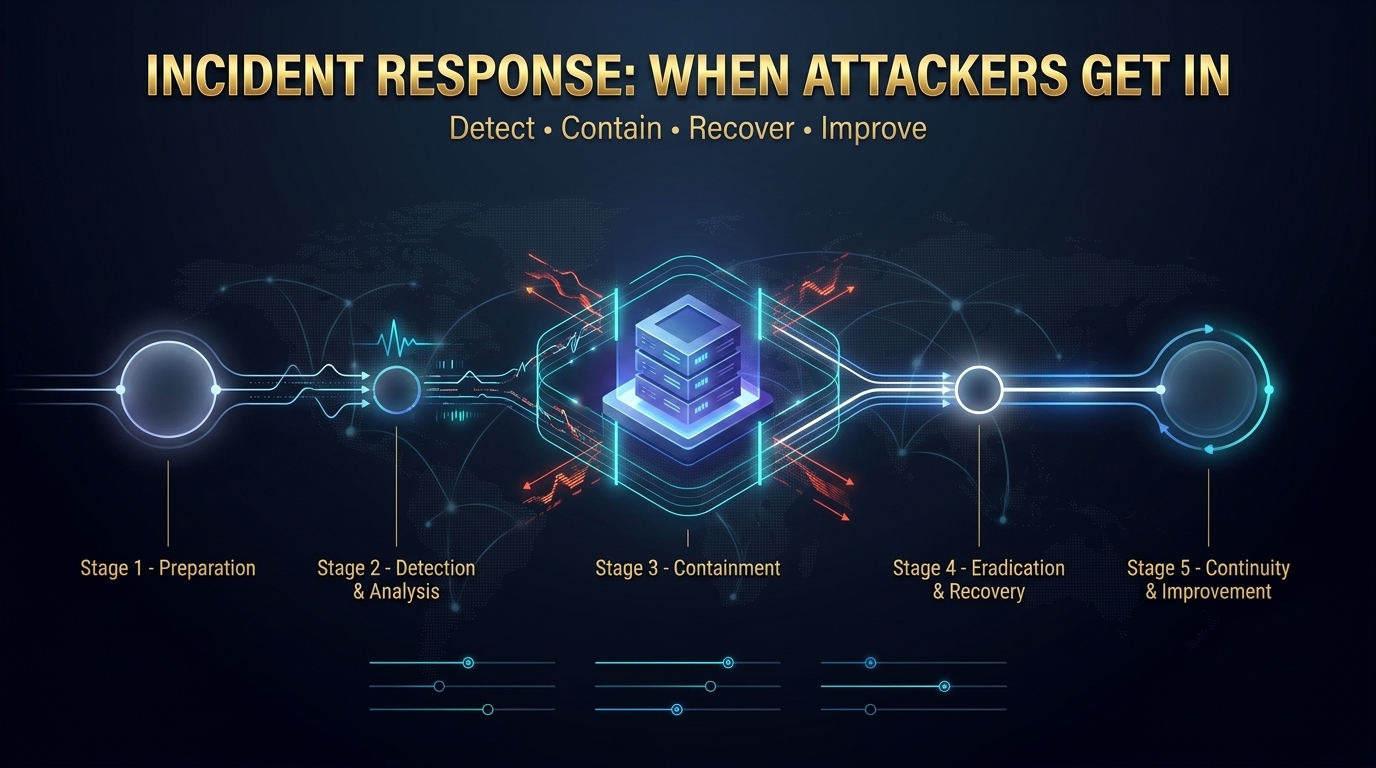
الرد على الحادث: عندما يدخل المهاجمون
تحضير
- فريق IR: الأدوار المحددة للكشف والاحتواء والانتعاش والاتصالات
- أدوات الطب الشرعي جاهزة: التقاط الذاكرة، وأجهزة تحليل الحزم، وأدوات تكامل الملفات
- تمارين ربع سنوية على الطاولة: إجراءات الممارسة، وتحديد الثغرات
الكشف والتحليل
- تنبيهات SIEM تحقيقات الزناد
- تحديد النطاق: أي أنظمة؟ ما البيانات؟ كم من الوقت؟
- إعادة بناء الجدول الزمني: متى حدث التسوية؟ ماذا فعل المهاجمون؟
الاحتواء والاستئصال
- عزل الأنظمة المتأثرة (منع الانتشار ، الحفاظ على الأدلة)
- نزع وصول جميع المهاجمين (الأبواب الخلفية والحسابات وبيانات الاعتماد)
- تحليل السبب الجذري: كيف دخلوا؟
الانتعاش والدروس
- أعاد من النسخ الاحتياطية النظيفة بعد التحقق من الإزالة الكاملة
- مراجعة ما بعد الحادث: توثيق ما حدث وتحسين الإجراءات
- تنفيذ الدروس: كشف الفجوات عن طريق الحادث
استمرارية الأعمال
RTO: ما هي السرعة التي يجب أن تتعافى منها؟ أنظمة مختلفة = RTOs مختلفة. RPO: الحد الأقصى لتحمل فقدان البيانات. محركات تردد النسخ الاحتياطي. إجراءات تجاوز الفشل: الانتقال السريع إلى الأنظمة الثانوية. خطط الاتصال: إبقاء أصحاب المصلحة على اطلاع أثناء الاضطرابات.
مؤسسة Atal Networks للأمن
الدعم الأمني على مستوى البنية التحتية:
مادي: مراكز بيانات Tier-4 ، مراقبة على مدار الساعة طوال أيام الأسبوع ، وصول بيومتري ، معتمد من ISO.
شبكة: 40 جيجابت / ثانية DDoS (دائمًا على التشغيل) ، MultiHomed BGP (تكرار 100%) ، خيارات الشبكة الخاصة.
الأجهزة: Dell Premium مع TPM ، التمهيد الآمن ، إدارة IPMI ، غارة الأجهزة.
الامتثال: مراكز البيانات المتوافقة مع اللائحة العامة لحماية البيانات (213 موقعًا) ، خيارات الإقامة في البيانات ، 99.99% UPTIME SLA.
دعم: الهجرة الحرة ، دعم الخبراء على مدار الساعة طوال أيام الأسبوع (مهندسون حقيقيون) ، استشارة أمنية.
نحن نقدم مؤسسة بنية تحتية آمنة. أنت تتعامل مع أمان التطبيق / نظام التشغيل. معا: حماية كاملة.
استكشف خطط خادم مخصصة أو اتصل بفريقنا للاستشارة الأمنية.
الأسئلة الشائعة
ما هو عائد الاستثمار لأمن الخادم في عام 2026؟
متوسط تكاليف الاختراق 1TP4.2M. غرامات اللائحة العامة لحماية البيانات (GDPR) تصل إلى 20 مليون يورو. قارن مع الاستثمارات الأمنية: EDR $50-$150 / ENDPOINT سنويًا ، مع اختبار $3K-$15K كل ثلاثة أشهر. يحمي الاستثمار الصغير $25K سنويًا من الخسائر التي تقدر بملايين الدولارات. المنظمات التي لديها خطط IR التي تم اختبارها تدفع 60% أقل في الفدية. عائد الاستثمار واضح - يكلف الوقاية أقل من الاسترداد.
كيف أعرف إذا كنت قد تعرضت للخطر بالفعل؟
المؤشرات: اتصالات خارجية غير متوقعة ، مسامير وحدة المعالجة المركزية / الذاكرة غير المبررة ، فشل المصادقة من عناوين IP غير معروفة ، حسابات مستخدمين جديدة ، ملفات نظام معدلة ، وظائف كرون غير عادية ، عمليات غير معترف بها. تنفيذ SIEM للتحليل الآلي. مؤشرات متعددة في وقت واحد = افترض حل وسط ، ابدأ الأشعة تحت الحمراء.
هل يجب أن أدفع فدية؟
لا. لا يضمن فك التشفير. تمول الهجمات المستقبلية. قد ينتهك عقوبات مكتب مراقبة الأصول الأجنبية. الاسترداد من النسخ الاحتياطية يكلف أقل. متوسط الدفع 1 2026: $4.2M. المؤسسات التي لديها نسخ احتياطية تم اختبارها / استعادة الأشعة تحت الحمراء لـ <$100K.
ما هو الامتثال الذي ينطبق علي؟
GDPR = البيانات الشخصية للمقيمين في الاتحاد الأوروبي. HIPAA = مقدمو الرعاية الصحية في الولايات المتحدة / شركاء الأعمال. PCI DSS = بيانات بطاقة الدفع. SOC 2 = مؤسسات خدمية (غير مفوضة قانونًا). يحتاج الكثيرون إلى مضاعفات. استشر أخصائيي الامتثال لموقفك.
هل يمكنني تأمين الخوادم بدون فريق أمان؟
التصلب الأساسي (ssh ، جدار الحماية ، التصحيحات) = نعم. المراقبة المتقدمة / الاستجابة = تتطلب الخبرة. الخيارات: تعيين متخصصين (باهظة الثمن) ، واستخدام خدمات الأمن المدارة (فعالة من حيث التكلفة) ، أو قبول مخاطر أعلى مع الأساسيات. بالنسبة للبيانات الحساسة / الصناعات المنظمة ، غالبًا ما تكون الخدمات المدارة أفضل من بناء الخبرة الداخلية. تحقق خدمات اتال المدارة.
كم من الوقت لتأمين الخادم بشكل صحيح؟
تصلب أولي: 4-6 ساعات. التنفيذ الكامل (التسجيل ، المراقبة ، اختبار النسخ الاحتياطي ، مستندات الأشعة تحت الحمراء): 2-3 أسابيع. مستمر: عملية مستمرة - عمليات مسح أسبوعية ، مراجعات شهرية ، ربع سنوي. يتدهور الأمن دون صيانة. ميزانية الوقت المستمر أو استخدام الخدمات المدارة.
مخصص مقابل أمان السحابة؟
سحابة = مسؤولية مشتركة. يقوم الموفر بتأمين البنية التحتية ، يمكنك تأمين التطبيقات / البيانات. مخصص = أنت تؤمن كل شيء. يتيح المزيد من التحكم في التطبيقات المخصصة ولكنه يتطلب خبرة في جميع الطبقات. توفر السحابة أدوات مدمجة ؛ المخصص يتطلب التنفيذ اليدوي. ميزة: تحكم كامل. التحدي: المسؤولية التشغيلية.
كيف تثبت الأمن لعمليات التدقيق؟
الوثائق المطلوبة: سياسات الأمان ، والتكوينات ، وسجلات التغيير ، ومصفوفات الوصول ، ونتائج المسح ، وتقارير Pentest ، وخطط IR ، وسجلات النسخ الاحتياطي ، وسجلات التدريب. أدوات الامتثال الآلي تجمع الأدلة باستمرار. توفر IAC تكوينات يتم التحكم فيها عن طريق الإصدار. يؤدي التسجيل المركزي باستخدام التخزين المقاوم للعبث إلى إنشاء مسارات تدقيق. جمع الأدلة من اليوم الأول ، وليس بأثر رجعي أثناء عمليات التدقيق.
بناء الأمن الذي ينجو
لن يتحسن مشهد التهديد. تستمر هجمات الذكاء الاصطناعي في ضغط النوافذ. مجموعات برامج الفدية تصقل التكتيكات. الامتثال يشد.
تشارك المؤسسات التي تنجح سمات المشاركة: الأمان كعملية مستمرة ، وليس مربع اختيار سنوي. افترض الاختراق ، وتحسين الكشف + الاستجابة. الدفاع في العمق ، طبقات متعددة. إجراءات الاختبار قبل حالات الطوارئ.
الاستثمار حقيقي ولكن يمكن التحكم فيه. تكاليف الأمن الشامل أقل من الانتهاكات الفردية. ORG Investing $50K سنويًا (EDR ، مسح ضوئي ، Pentesting ، النسخ الاحتياطية ، التدريب) يحمي من الخسائر التي تقدر بملايين الدولارات. يفضل عائد الاستثمار الوقاية بأغلبية ساحقة.
اتخذ إجراء اليوم
- تدقيق حسابات استخدام هذا الدليل كقائمة مرجعية
- نفذ الأساس: تصلب SSH وجدار الحماية والتصحيحات الآلية
- مكن المراقبة: SIEM ، تنبيهات آلية
- اختبار النسخ الاحتياطية هذا الأسبوع
- وثيقة إجراءات الأشعة تحت الحمراء قبل الحوادث
نشر البنية التحتية الآمنة
يوفر Atal Networks أساس البنية التحتية لاستراتيجيتك الأمنية. لنا خوادم مخصصة اجمع بين الأداء والتحكم والأمان على مستوى البنية التحتية - بما في ذلك 40 جيجابت / ثانية DDoS ، 99.99% وقت التشغيل ، مراكز بيانات المستوى 4 ، دعم الخبراء على مدار الساعة طوال أيام الأسبوع.
جاهز لخوادم مخصصة آمنة؟
خصم محدود لفترة محدودة للعملاء الجدد. البنية التحتية للمؤسسة تدعم متطلبات الأمان الخاصة بك.
الحالي اعتبارًا من أبريل 2026. الأمن مستمر - الاشتراك في سيسا, نست، وإرشادات الصناعة للتهديدات الناشئة.