 تخطي إلى المحتوى



قام المهاجمون بضرب Change Healthcare باستخدام برامج الفدية في يناير 2024. وقد منحهم تسجيل دخول مسروق الوصول إلى الشبكة الداخلية بأكملها. لقد انتقلوا بحرية من نظام إلى آخر ، وحددوا البنية التحتية الحيوية ، وقاموا بتشفيرها. تكلفة التنظيف $22 مليار. فقد أكثر من 100 مليون مريض سجلاتهم الصحية الشخصية.
استعرض خبراء الأمن الحادث وتوصلوا إلى نفس النتيجة: كان من شأن تجزئة الشبكة المناسبة أن يوقف الضرر في منطقة واحدة. لا تزال أوراق الاعتماد المسروقة قد تسببت في حدوث خرق. الفرق هو أن الاختراق كان سيبقى في ركن واحد منعزل من الشبكة بدلاً من الانتشار إلى كل شيء.
هذه النتيجة تجسد الغرض من تجزئة الشبكة. لا يمنع كل هجوم من البدء. يمنع الهجمات من الانتشار بعد أن تبدأ.
يغطي هذا الدليل التعريف الكامل ، وجميع الأنواع الرئيسية الأربعة ، والمزايا السبع القابلة للقياس ، وإطار تنفيذ من سبع خطوات ، مع التركيز بشكل خاص على بيئات الخادم المخصصة.
جدول المحتويات
- تجزئة الشبكة: التعريف الواضح
- المشكلة الحقيقية مع شبكة مسطحة في عام 2026
- الأنواع الأربعة لتجزئة الشبكة
- 7 أسباب مسائل تجزئة الشبكة
- تجزئة الشبكة في خمسة سيناريوهات حقيقية
- إطار من 7 خطوات لتنفيذ تجزئة الشبكة
- تجزئة الشبكة وعدم الثقة: العلاقة الصحيحة
- تجزئة الشبكة لبيئات الخادم المخصصة
- 5 أخطاء تجزئة تعطي إحساسًا زائفًا بالأمان
- الأسئلة الشائعة
- إنشاء شبكة تحتوي على إخفاقات
تجزئة الشبكة: التعريف الواضح
يقسم تجزئة الشبكة شبكة كمبيوتر كبيرة إلى أقسام أصغر ومعزولة تسمى المقاطع أو الشبكات الفرعية. يعمل كل جزء بشكل مستقل مع سياساته الأمنية وعناصر التحكم في حركة المرور. لا يمكن للأجهزة في جزء ما الاتصال بحرية مع الأجهزة في جزء آخر. يجب أن تمر كل حركة المرور التي تحاول العبور بين الأجزاء عبر نقطة تفتيش خاضعة للرقابة ، وعادة ما تكون قائمة جدار الحماية أو قائمة التحكم في الوصول ، حيث تسمح القواعد الصريحة إما بالاتصال أو تمنعه.
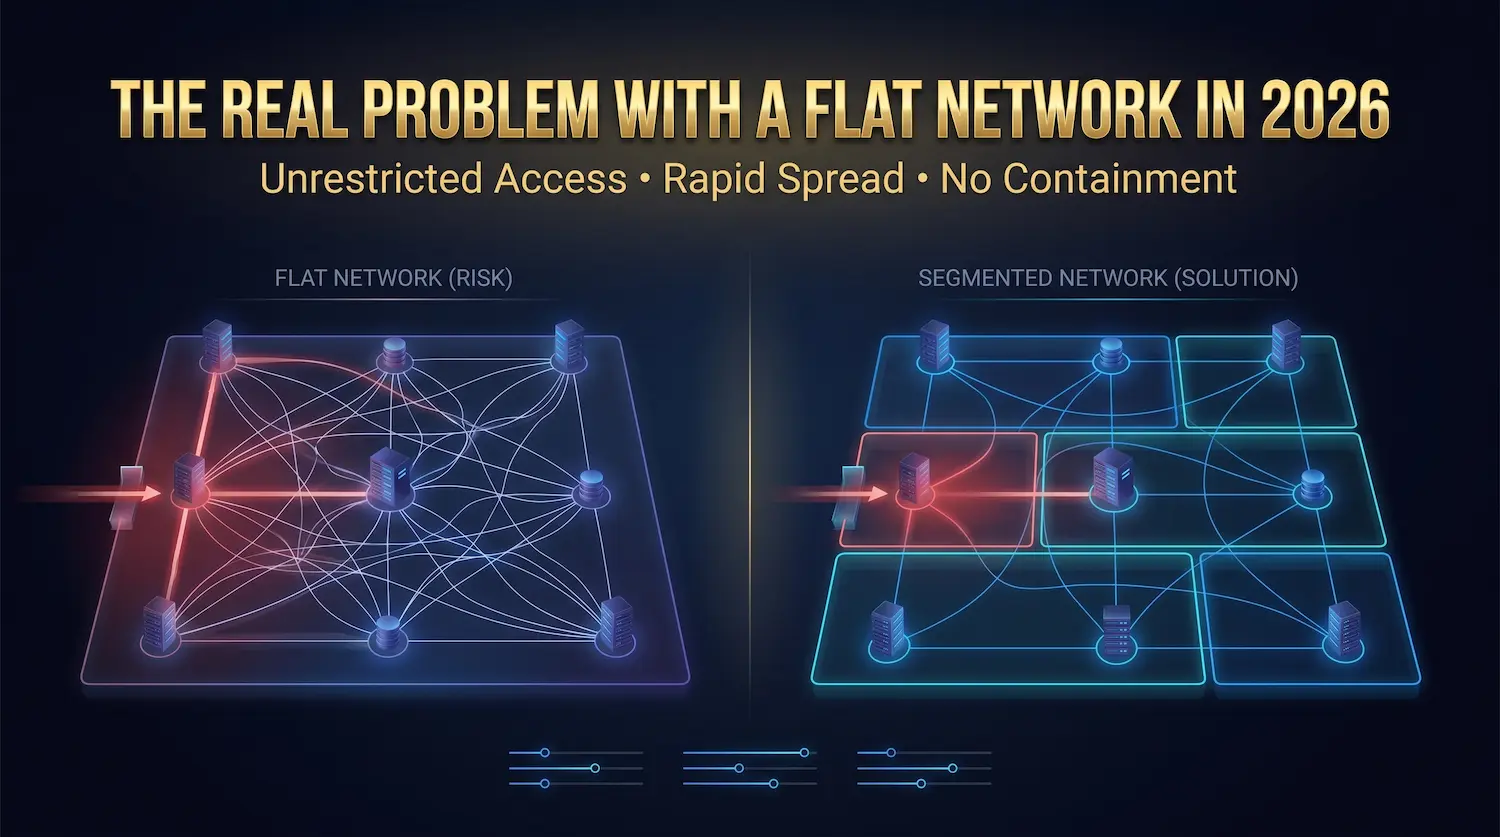
عكس الشبكة المجزأة هي شبكة مسطحة. تربط الشبكة المسطحة جميع الأجهزة بمساحة مشتركة واحدة بدون فصل داخلي. كل جهاز يتحدث مباشرة إلى كل جهاز آخر دون أي قيود.
مقارنة مفيدة: الشبكة المسطحة هي غرفة واحدة كبيرة مفتوحة. الشبكة المجزأة عبارة عن مبنى به غرف مقفلة منفصلة. دخول المبنى لا يمنح أي شخص مفتاح كل غرفة.
المصطلحات الأساسية المستخدمة في هذا الدليل:
الجزء أو الشبكة الفرعية: قسم من الشبكة يعمل بشكل منفصل ، مع نطاق عناوين IP الخاص به وقواعد الأمان.
الحركة الجانبية: يستخدم المهاجمون التقنية بعد خرق أولي للانتقال من جهاز مخترقة إلى أنظمة أخرى داخل نفس الشبكة.
نصف قطر الانفجار: المبلغ الإجمالي للضرر الذي يسببه الخرق قبل أن توقف الضوابط الأمنية انتشاره.
حركة المرور بين الشرق والغرب: نقل البيانات بين الخوادم والتطبيقات والأجهزة داخل الشبكة. ينتقل معظم أضرار الهجوم على طول هذه المسارات الداخلية بعد الحل الوسط الأول.
حركة المرور بين الشمال والجنوب: نقل البيانات بين الشبكة الداخلية والشبكات الخارجية. تركز جدران الحماية المحيطة التقليدية على هذا النوع من حركة المرور.
المنطقة المنزوعة السلاح (منطقة منزوعة السلاح): شريحة مخصصة تحتوي على خدمات تواجه الإنترنت مثل خوادم الويب وبوابات البريد الإلكتروني ، معزولة تمامًا عن الأنظمة الداخلية.
VLAN (شبكة المنطقة المحلية الافتراضية): طريقة قائمة على البرامج لإنشاء مقاطع منفصلة على الأجهزة المادية المشتركة ، مبنية على معيار IEEE 802.1q.
تحمل هذه المصطلحات معنى واحدًا في هذه الوثيقة ، بما يتفق مع مبادئ توضيح معنى الكلمة (WSD). يشير كل مصطلح تقني إلى نفس المفهوم في كل مرة يظهر فيها.
المشكلة الحقيقية مع شبكة مسطحة في عام 2026
تم بناء معظم الشبكات حول افتراض أمني واحد: إبقاء المهاجمين بعيدًا عن المحيط ، وتبقى حركة المرور الداخلية آمنة. هذا الافتراض فشل منذ سنوات. يجعل مشهد التهديدات لعام 2026 تشغيل شبكة مسطحة أكثر خطورة من أي وقت سابق.
يتحرك المهاجمون بشكل أسرع مما يمكن لمعظم فرق الأمن الرد عليه. تظهر معلومات التهديد الحالية أن المهاجمين يصلون إلى أنظمة حرجة في غضون 72 دقيقة من الوصول الأولي ، أي أسرع بأربع مرات مما كانت عليه قبل بضع سنوات. تعمل الأدوات التي تعمل بالذكاء الاصطناعي على أتمتة الاستطلاع وتصعيد الامتيازات والتعرف على الهدف دون الحاجة إلى توجيه بشري. على شبكة مسطحة ، 72 دقيقة هي الوقت الكافي لتعيين كل نظام عالي القيمة ، وتحديد موقع النسخ الاحتياطية ، وتدميرها ، وتنظيم برامج الفدية.
لا تستخدم معظم الهجمات الحديثة أي برامج ضارة. وفقًا لتقرير التهديد العالمي لعام 2026 الصادر عن Crowdstrike، 82% من الهجمات الإلكترونية في عام 2026 لا تتضمن أي ملفات برامج ضارة ، ارتفاعًا من 40% قبل بضع سنوات. يسرق المهاجمون أوراق الاعتماد من خلال التصيد الاحتيالي ، أو شرائها من وسطاء البيانات ، أو يسحبونها من سجلات InfoStealer. يقومون بتسجيل الدخول إلى الشبكة باستخدام بيانات الاعتماد هذه ويعملون بنفس الأدوات التي يستخدمها المسؤولون الحقيقيون: SSH و RDP و Windows Management Instrumentation (WMI) و SMB. لا يمكن لبرنامج مكافحة الفيروسات القياسي اكتشاف ذلك. يبدو وكأنه نشاط طبيعي.
على شبكة مسطحة ، يمكن أن تصل بيانات اعتماد منخفضة الامتياز المسروقة في النهاية إلى قاعدة بيانات الدفع. يحتاج المهاجم فقط إلى الوقت والمسارات المفتوحة بين الأنظمة.
تقتل برامج الفدية النسخ الاحتياطية قبل الإعلان عن نفسها. إرشادات برامج الفدية من CISA المستندات نمط متكرر: يحدد المهاجمون أنظمة النسخ الاحتياطي ويدمرونها خلال فترة مسكنهم ، قبل أن يعرف أي شخص أنهم بداخلهم. على شبكة مسطحة ، يجلس خادم النسخ الاحتياطي بجوار خادم الويب مع وجود مسار مفتوح بينهما. يدمر المهاجم خيار الاسترداد ، ثم ينشر برامج الفدية.
الدليل التاريخي مسجل بالفعل. في عام 2017 ، انتشرت WannaCry عبر شبكات مسطحة من خلال بروتوكول SMB إلى 200000 جهاز في 150 دولة في أقل من 72 ساعة. في عام 2021 ، أغلقت شركة Colonial Pipeline 5500 ميل من خط أنابيب الوقود الذي يخدم شرق الولايات المتحدة لأن التجزئة غير الكافية بين تكنولوجيا المعلومات وشبكات التكنولوجيا التشغيلية (OT) جعلت الاحتواء مستحيلًا. بدأ كلا الهجومين من نقطة دخول واحدة. كلاهما سافر بحرية من خلال العمارة المسطحة. كلاهما يمكن احتوائه مع التجزئة المناسبة في المكان.
الأنواع الأربعة لتجزئة الشبكة
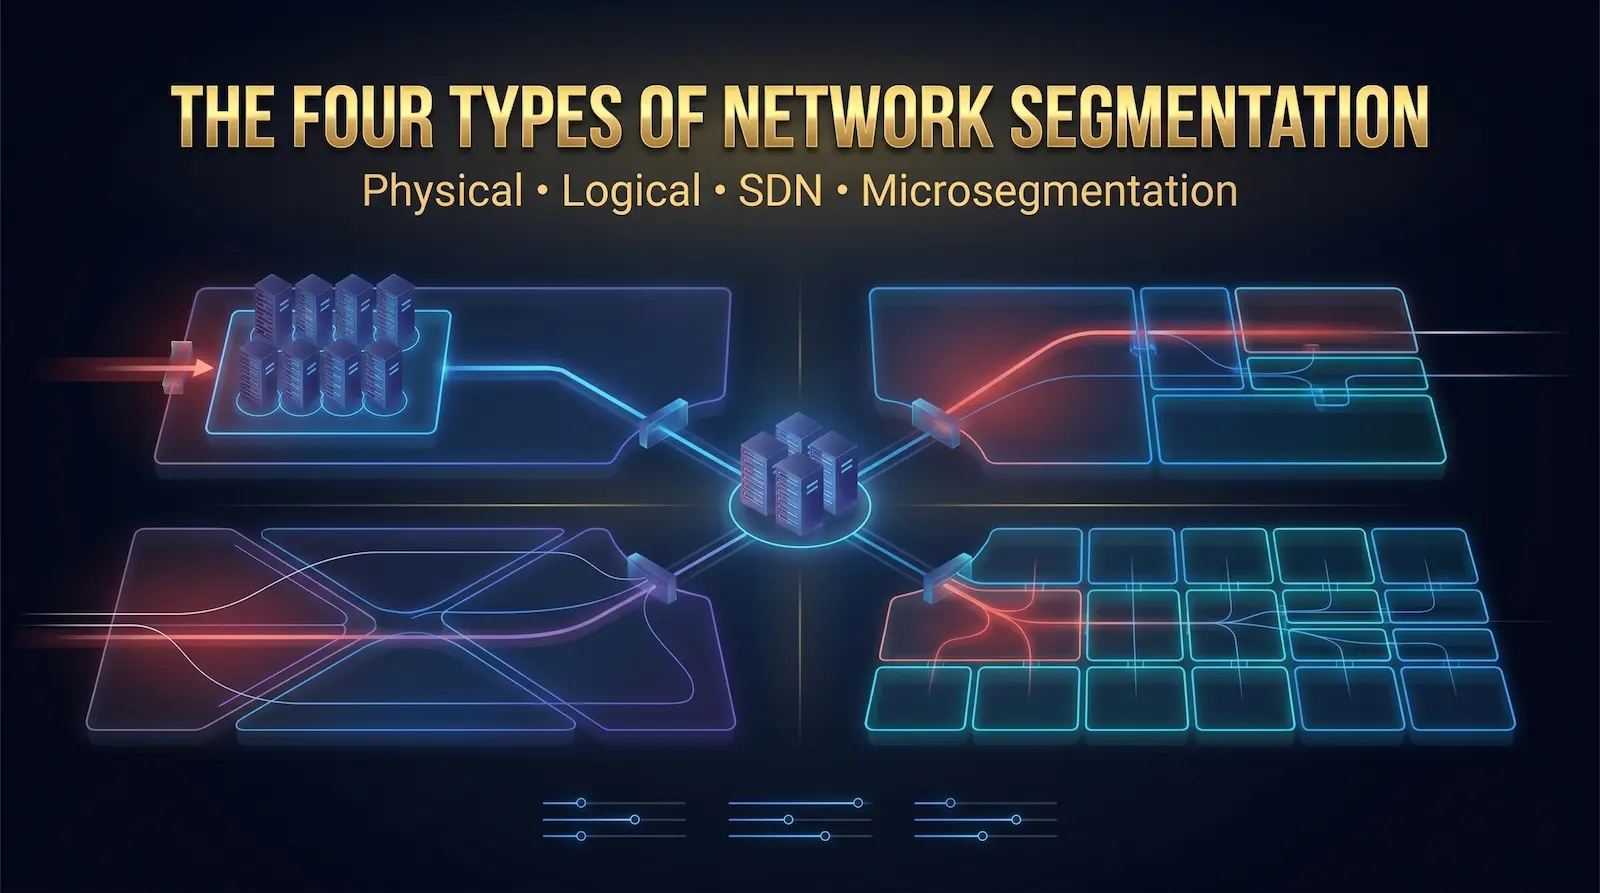
التجزئة المادية
يستخدم التجزئة المادية أجهزة منفصلة تمامًا لكل قسم من أقسام الشبكة: مفاتيح وكابلات وأجهزة توجيه وجدران حماية مميزة. يجب أن تنتقل كل حركة المرور بين الأقسام عبر جهاز بوابة فعلية. لا يمكن لأي خطأ في تكوين البرنامج إنشاء مسار بين الأقسام عن طريق الخطأ.
الأفضل لـ: شبكات التكنولوجيا التشغيلية (OT) أو الأنظمة الحكومية المصنفة أو بيئات الدفع عالية المخاطر حيث تتطلب اللوائح عزلًا ماديًا.
المقايضة: أقصى قدر من الأمان مع عدم وجود مسارات عرضية عبر المناطق ، ولكنها باهظة الثمن وغير مرنة ويصعب قياسها. تتطلب إضافة قسم جديد أجهزة جديدة.
التجزئة المنطقية باستخدام شبكات VLAN وشبكات فرعية
يؤدي التجزئة المنطقية إلى إنشاء مناطق معزولة في البرامج الموجودة على الأجهزة المادية المشتركة. هذا هو النهج القياسي للشركات التي تعمل خوادم مخصصة.
تستخدم شبكات VLAN معيار IEEE 802.1q لوضع علامة على حركة المرور بمعرفات المنطقة. تبديل المنافذ في إحدى شبكات VLAN لا يمكنها التحدث إلى المنافذ في شبكة محلية ظاهرية أخرى دون التوجيه عبر جدار الحماية. يمكن أن يستضيف مفتاح مادي واحد عشرات الشبكات المنطقية المعزولة في نفس الوقت.
تقوم الشبكة الفرعية بتعيين الأجهزة لنطاقات عناوين IP مختلفة. حركة المرور بين الشبكات الفرعية المسارات من خلال بوابة تفرض قواعد الوصول المحددة.
نموذج تخطيط VLAN لبيئة خادم مخصصة:
VLAN 10: DMZ (خوادم ويب ، واجهات برمجة تطبيقات عامة)
VLAN 20: طبقة التطبيق (خوادم التطبيقات ، واجهات برمجة التطبيقات)
VLAN 30: طبقة قاعدة البيانات (MySQL، PostgreSQL، Redis)
VLAN 40: منطقة الإدارة (وصول المسؤول فقط)
VLAN 50: منطقة النسخ الاحتياطي (بدون إمكانية الوصول إلى الإنتاج)
VLAN 60: الضيف وإنترنت الأشياء (لا يوجد وصول داخلي)
الأفضل لـ: معظم الشركات. إنه يعمل على الأجهزة الموجودة ، وهو فعال من حيث التكلفة ، ويتكيف بسهولة مع نمو البنية التحتية.
التجزئة المحددة بالبرمجيات (SDN)
تعمل الشبكات المعرفة بالبرمجيات (SDN) على نقل سياسة التجزئة بعيدًا عن الأجهزة المادية إلى وحدة تحكم مركزية. تدير وحدة التحكم جميع المناطق برمجيًا وتدفع تحديثات السياسة عبر الشبكة بأكملها في ثوانٍ.
الأفضل لـ: البيئات السحابية والبنية التحتية المختلطة حيث تتغير عناوين IP باستمرار مع تحرك أعباء العمل بين المضيفين.
التجزئة الدقيقة
يطبق MicroSegmentation سياسات الأمان على مستوى عبء العمل الفردي. بدلاً من المناطق التي تغطي العديد من الخوادم ، تنطبق السياسات على جهاز افتراضي واحد أو حاوية أو عملية تطبيق. قد تنص قاعدة على ما يلي: "تقبل حاوية PostgreSQL الاتصالات الواردة فقط من حاوية تطبيق Python المحددة هذه على المنفذ 5432. يتم رفض جميع الاتصالات الأخرى."
الأفضل لـ: حماية أعباء العمل عالية القيمة والبيئات السحابية الأصلية وبنيات الثقة الصفرية.
التمييز الرئيسي بين تجزئة الشبكة والتجزئة الدقيقة: يتحكم تجزئة الشبكة في المقام الأول في حركة المرور بين الشبكات الخارجية والمناطق الداخلية. يتحكم التجزئة الدقيقة في المقام الأول في حركة المرور بين الشرق والغرب بين الأنظمة داخل تلك المناطق. كلتا الطبقتين مطلوبتان لأنها تغطي أجزاء مختلفة من مسار الهجوم.
7 أسباب مسائل تجزئة الشبكة
برامج الفدية تبقى في منطقة واحدة
على شبكة مسطحة ، تصل برامج الفدية التي يتم تنفيذها على خادم ويب مخترق إلى قواعد البيانات وخوادم الملفات وتخزين النسخ الاحتياطي في غضون دقائق. على شبكة مجزأة ، يعمل برنامج الفدية في منطقة واحدة ولا يمكنه عبور حدود جدار الحماية إلى مناطق أخرى. تتم استعادة المنطقة المتضررة من النسخ الاحتياطية التي نجت لأن المهاجم لم يكن لديه مسار لها.
أوراق الاعتماد المسروقة تفقد معظم قيمتها
سُرقت 1.8 مليار مجموعة أوراق اعتماد في النصف الأول من عام 2025 وحده. على شبكة مسطحة ، يمكن لتسجيل دخول أحد المسؤولين المسروقين الوصول إلى كل شيء. على شبكة مجزأة ، تصل بيانات الاعتماد هذه فقط إلى المنطقة المخصصة لها. يحتاج المهاجم إلى بيانات اعتماد منفصلة وصالحة لكل منطقة إضافية. هذا يجعل تنفيذ الهجمات القائمة على بيانات الاعتماد أكثر صعوبة بشكل كبير على نطاق واسع.
يتقلص نطاق الامتثال بنسبة تصل إلى 80%
يتعامل كل تنظيم بيانات رئيسي مع تجزئة الشبكة على أنها عنصر تحكم فني مطلوب.
ال مجلس معايير الأمن PCI يتطلب عزل بيئات بيانات حامل البطاقة عن جميع أنظمة الشبكة الأخرى. بدون هذا العزل ، تدخل الشبكة بأكملها نطاق امتثال PCI DSS. يخفض التجزئة المناسب هذا النطاق بما يصل إلى 80%.
تتطلب HIPAA عزلًا تقنيًا للمعلومات الصحية الإلكترونية المحمية (Ephi) عن الأنظمة العامة. تتطلب المادة 32 من القانون العام لحماية البيانات "تدابير فنية مناسبة" تتناسب مع المخاطر. يتطلب التحكم ISO 27001 A.13.1.3 فصل الشبكة مباشرة. يرضي التجزئة الأربعة على المستوى المعماري.
بقاء أنظمة النسخ الاحتياطي
يستهدف مشغلو برامج الفدية أنظمة النسخ الاحتياطي قبل نشر التشفير لأن تدمير خيارات الاسترداد يجبر الضحايا على الدفع. على شبكة مسطحة ، يمكن لخوادم الإنتاج بدء اتصالات بخوادم النسخ الاحتياطي ، مما يمنح Ransomware مسارًا للنسخ الاحتياطية. على شبكة مجزأة ، تقبل منطقة النسخ الاحتياطي حركة المرور الاحتياطية الواردة ولكنها تمنع أي اتصال يبدأه نظام الإنتاج تجاهه. تبقى النسخ الاحتياطية سليمة.
يزداد اكتشاف الخرق بشكل أسرع
يقوم خادم الويب الذي يحاول فتح اتصال مباشر بقاعدة البيانات بإنشاء تنبيه فوري على شبكة مجزأة ، لأن هذا الإجراء ينتهك قاعدة جدار الحماية بين تلك المناطق. على شبكة مسطحة ، تمتزج الحركة الجانبية مع التدفق العادي لحركة المرور الإدارية. لا تنبيهات الحرائق لأن حركة المرور تبدو مشروعة. يحول التجزئة الحركة الجانبية غير المتوقعة إلى حدث تلقائي مسجل.
يتحسن أداء الشبكة
تظل حركة مرور البث ، بما في ذلك طلبات ARP وإعلانات DHCP وتحديثات بروتوكول التوجيه ، داخل كل منطقة بدلاً من إغراق كل جهاز على الشبكة بأكملها. تعمل مهام النطاق الترددي العالي مثل نسخ قاعدة البيانات ووظائف النسخ الاحتياطي في مناطق مخصصة وتتوقف عن التنافس مع حركة مرور تطبيقات الإنتاج للحصول على عرض النطاق الترددي. والنتيجة هي شبكة أسرع وأقل ازدحامًا بشكل عام.
ثقة صفرية تحصل على طبقة إنفاذ حقيقية
يعمل Zero Trust Security على مبدأ واحد: لا تثق أبدًا في أي طلب افتراضيًا ، بغض النظر عن المصدر. "داخل الشبكة" لا يمنح أي ثقة تلقائية. يوفر تجزئة الشبكة الطبقة الهيكلية التي تجعل هذا المبدأ يعمل في الممارسة العملية.
بدون مناطق ، تتحقق سياسة عدم الثقة من المستخدم عند تسجيل الدخول ومن ثم ليس لديها آلية معمارية لمنع هذا المستخدم من التحرك بحرية عبر شبكة داخلية مسطحة. مع المناطق ، تفرض كل نقطة حدية السياسة. يصل المستخدم الذي تم التحقق منه إلى المنطقة المخصصة له فقط. تصبح الثقة الصفرية عنصرًا تحكميًا حقيقيًا بدلاً من فلسفة معلنة.
تجزئة الشبكة في خمسة سيناريوهات حقيقية
السيناريو 1: بنية تحتية مخصصة للخادم
تدير شركة تجارة إلكترونية خوادم و خوادم تطبيقات وقواعد بيانات وأدوات إدارية عبر الإنترنت خوادم مخصصة. هجوم حقن SQL ضد طبقة خادم الويب يهدد DMZ. على شبكة مسطحة ، يدور المهاجم مباشرة إلى قاعدة البيانات. على شبكة مجزأة بشكل صحيح ، تفصل حدود جدار الحماية DMZ عن طبقة التطبيق ، وتفصل حدود أخرى طبقة التطبيق عن طبقة قاعدة البيانات.
تتطلب كل حد بيانات اعتماد محددة وقواعد جدار حماية صالحة. كل محاولة عبور فاشلة تولد إدخال سجل. يتوقف المهاجم عند الحد الأول بينما تطلق التنبيهات.
بنية مجزأة نموذجية:
[الإنترنت]> [طبقة DDoS]> [DMZ: خوادم ويب]
> [طبقة التطبيق: خوادم التطبيق]
> [طبقة البيانات: قواعد البيانات والنسخ الاحتياطية]
> [منطقة الإدارة: VPN + MFA فقط]
السيناريو 2: شبكات الرعاية الصحية (HIPAA)
تحمل بيئات الرعاية الصحية EPHI جنبًا إلى جنب مع الأنظمة الإدارية والأجهزة الطبية ، والعديد منها يعمل بأنظمة تشغيل غير مصححة منذ عقد مضى. تضع شبكة الرعاية الصحية المجزأة الأنظمة السريرية وأجهزة التصوير الطبية والأدوات الإدارية ونقاط وصول البائعين في مناطق منفصلة.
يبقى جهاز التصوير المخترق في منطقة الأجهزة الطبية بدون مسار مباشر إلى قاعدة البيانات السريرية. تدعم البنية التحتية للامتثال لدينا متطلبات عزل HIPAA عبر بيئات مركز البيانات المخصصة.
السيناريو 3: التجزئة والتجارة الإلكترونية (PCI DSS)
بدون تجزئة ، يدخل كل جهاز في العمل نطاق الامتثال PCI DSS. مع منطقة دفع محددة بشكل صحيح ، فقط الأنظمة التي تتعامل مع بيانات البطاقة تحمل هذا المطلب. تقع محطات نقاط البيع على شبكة محلية ظاهرية للدفع. يتصل WIFI الخاص بالعميل بقطاع ضيف معزول بدون إمكانية الوصول إلى أنظمة الأعمال.
السيناريو 4: منصات SaaS
يجب ألا تصل بيئات التطوير إلى قواعد بيانات الإنتاج. يجب ألا يكشف التدريج عن بيانات العملاء الحقيقية. تجعل المناطق المنفصلة لكل بيئة هذه المتطلبات قابلة للتنفيذ في طبقة الشبكة ، وليس فقط على مستوى التطبيق. تبقى محطة عمل المطور المخترقة في منطقة التطوير. تربط خطوط أنابيب CI / CD البيئات من خلال مسارات مؤتمتة مدققة فقط. انظر خيارات البنية التحتية المتاحة في نظرة عامة على استضافة VPS.
السيناريو 5: إنترنت الأشياء وبيئات الأجهزة المختلطة
تعمل الكاميرات الأمنية وأنظمة التدفئة والتهوية وتكييف الهواء والطابعات وقارئات الشارات على تشغيل برامج ثابتة قديمة بدون برامج أمان ولا جدول تصحيح. يتيح وضع هذه الأجهزة في شبكة إنترنت الأشياء VLAN المخصصة لها الاتصال بالإنترنت للحصول على التحديثات مع حظر أي مسار لأنظمة الإنتاج الداخلية. تبقى الكاميرا التي تم اختراقها في منطقة إنترنت الأشياء مع عدم وجود أي مكان داخلي.
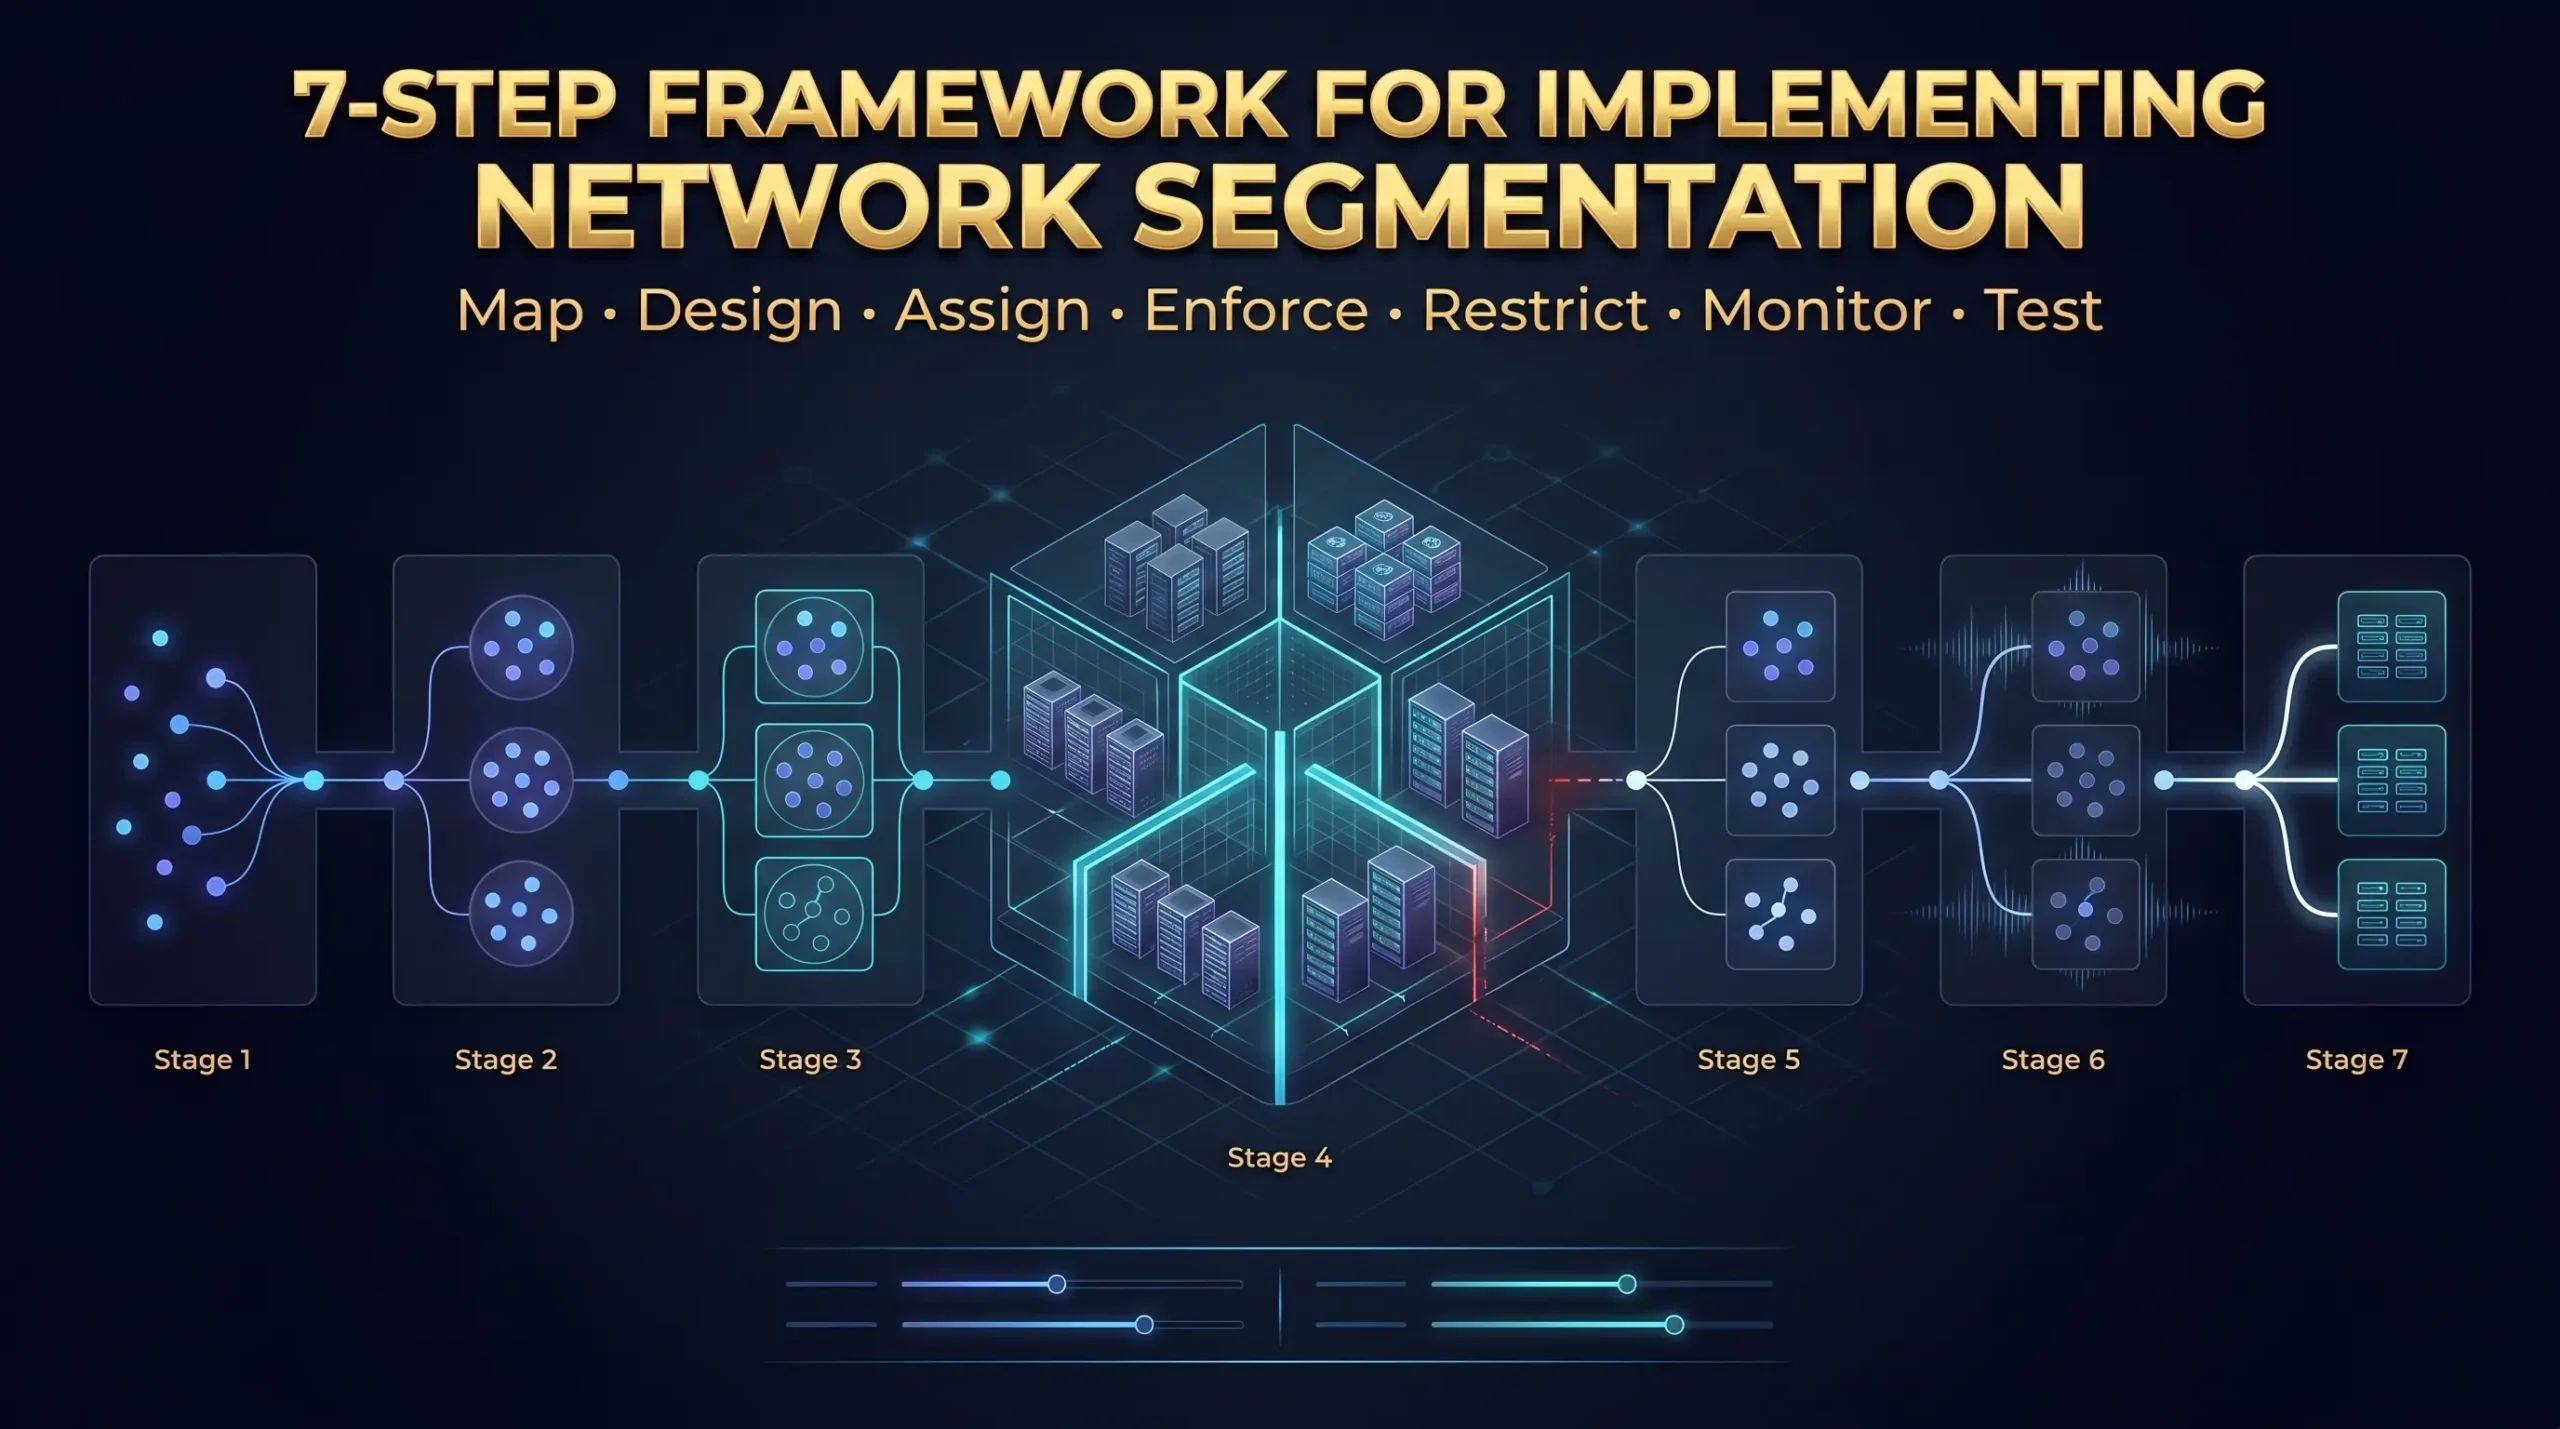
إطار من 7 خطوات لتنفيذ تجزئة الشبكة
الخطوة 1: رسم خريطة لكل جهاز واحتياجات الاتصال الخاصة به
ضع قائمة بكل خادم ومحطة عمل وجهاز إنترنت الأشياء وتطبيق. تصنيف كل منها حسب الحساسية: عامة ، داخلية ، حساسة (بيانات الدفع أو الصحة) ، أو مهمة (قواعد البيانات ، النسخ الاحتياطية ، وحدات تحكم المسؤول). خريطة تبعيات الاتصال: ما هي الأنظمة التي تحتاج إلى التحدث مع الآخرين ولأي سبب محدد.
يؤدي تخطي هذه الخطوة إلى فشل التنفيذ الأكثر شيوعًا: تقسيم الأنظمة التي يجب أن تتواصل مع بعضها البعض وكسر التطبيقات الحية في هذه العملية.
الخطوة 2: تحديد المناطق الأمنية
| منطقة | متلامس | الوصول الخارجي |
| دمي | خوادم الويب وواجهات برمجة التطبيقات العامة وبوابات البريد الإلكتروني | نعم |
| طبقة التطبيق | خوادم التطبيقات، الخدمات المصغرة، واجهات برمجة التطبيقات | لا |
| طبقة البيانات | قواعد البيانات، تخزين الملفات | لا |
| إدارة | وحدات تحكم المشرف، أدوات المراقبة | VPN + MFA فقط |
| منطقة النسخ الاحتياطي | أنظمة النسخ الاحتياطي ، تخزين الاسترداد | لا |
| منطقة المستخدم | محطات عمل الموظفين | مرشح |
| ضيف وإنترنت الأشياء | ضيف واي فاي وأجهزة إنترنت الأشياء | انترنت فقط |
| منطقة الدفع | محطات نقاط البيع ، معالجات البطاقات | يتحكم PCI |
الخطوة 3: تعيين شبكات VLAN وشبكات فرعية
امنح كل منطقة معرف VLAN فريدًا وشبكة فرعية مخصصة. قم بتكوين التوجيه بين VLAN فقط عندما تبرره متطلبات العمل صراحةً. الإعداد الافتراضي هو العزل الكامل. تظل المناطق منفصلة حتى تخلق حاجة الأعمال الموثقة علاقة مضبوطة قائمة على القواعد.
الخطوة 4: إنشاء قواعد جدار الحماية بدءًا من رفض الكل.
ابدأ بخط كامل بين كل زوج من المناطق. ثم أضف قواعد محددة مسموح بها لكل مسار مرور مبرر.
قواعد نموذجية لـ DMZ إلى طبقة التطبيق:
السماح: TCP من خوادم الويب DMZ إلى خوادم التطبيقات على المنفذ 8080
السماح: TCP من خوادم التطبيقات إلى خوادم الويب DMZ على المنافذ 80 ، 443
رفض: كل حركة المرور الأخرى
تحتاج كل قاعدة السماح إلى تبرير مكتوب وتاريخ إنشاء وفريق امتلاك مسمى. تصبح القواعد التي لا تحتوي على وثائق مسارات هجوم غير مرئية بمرور الوقت مع تغيرات الموظفين وتتلاشى الذكريات.
الخطوة 5: تطبيق الأقل امتيازًا على كل مسار اتصال
تحصل كل خدمة فقط على الوصول إلى الشبكة الذي تتطلبه. لا تتصل خوادم الويب مباشرة بقواعد البيانات. لا تبدأ قواعد البيانات اتصالات صادرة بالإنترنت. أي مسار اتصال بدون سبب عمل واضح ينتمي إلى قائمة السماح.
الخطوة 6: إعداد التسجيل والتنبيه في كل حدود منطقة
يجب أن تنتج كل محاولة اتصال عبر المناطق ، مسموح بها أو مرفوضة ، إدخالًا في السجل. قم بتوصيل تلك السجلات بمركزك مراقبة أمن الشبكة منصة. قم بتعيين التنبيهات على الانحرافات: خادم ويب يستكشف منافذ قاعدة البيانات ، أو خادم نسخ احتياطي يفتح اتصالات صادرة ، أو حركة مرور على مستوى المسؤول قادمة من منطقة غير إدارة.
التجزئة بدون مراقبة نشطة غير مكتملة. لا تخبرك حدود المنطقة بدون تسجيل عن كيفية قيام المهاجمين باستكشاف بنيتك.
الخطوة 7: اختبر كل الحدود بنشاط قبل البث المباشر
قم بتشغيل اختبارات الاتصال من كل منطقة:
- من DMZ ، حاول الاتصال بمنافذ قاعدة البيانات. يجب أن تفشل المحاولة.
- من طبقة التطبيق ، حاول الوصول إلى منطقة الإدارة. يجب أن تفشل المحاولة.
- من منطقة الضيف وإنترنت الأشياء ، حاول الوصول إلى أي نظام إنتاج. يجب أن تفشل كل محاولة.
- من طبقة قاعدة البيانات ، حاول أي اتصال إنترنت خارجي. يجب أن تفشل المحاولة.
كرر هذا الاختبار بعد كل تغيير كبير في البنية التحتية. تتغير الشبكات بمرور الوقت ، ويتحلل التجزئة بصمت دون التحقق المنتظم. اتصل بنا فريق الأمن لتشغيل اختبارات الاختراق الرسمية التي تستهدف عبور حدود المنطقة.
تجزئة الشبكة وعدم الثقة: العلاقة الصحيحة
تعمل Zero Trust على مبدأ واحد: لا تثق أبدًا في أي مستخدم أو جهاز أو طلب افتراضيًا ، بغض النظر عن موقع الشبكة. "داخل الشبكة" لا يمنح أي ثقة تلقائية.
يوفر تجزئة الشبكة البنية المادية التي لا تمنح أي أسنان ثقة في طبقة الشبكة.
بدون تجزئة ، تتحقق Zero Trust من المستخدم عند تسجيل الدخول. بعد ذلك ، يتحرك المستخدم المصادق عليه بحرية عبر شبكة داخلية مسطحة بدون قيود معمارية على المكان الذي يذهب إليه. حدث التحقق مرة واحدة. الوصول ليس له حدود.
مع التجزئة ، تفرض حدود المنطقة السياسة عند كل نقطة عبور. الهوية التي تم التحقق منها تصل فقط إلى المناطق المخصصة لها. يظل الحساب المخترق محصوراً في جزء واحد. هناك حاجة إلى خرق آخر للثقة للعبور إلى المنطقة التالية.
يمتد التجزئة الدقيقة هذا إلى أبعد من ذلك من خلال وضع عدم وجود ثقة على مستوى عبء العمل الفردي. يتطلب كل اتصال تطبيق إلى تطبيق ترخيصًا منفصلاً. لا يمكن للمهاجم الذي يتنازل عن حاوية واحدة الوصول إلى الحاويات المجاورة دون إذن واضح وصالح لكل منها.
في عام 2026 ، مع تشغيل 82% من الهجمات على بيانات الاعتماد المسروقة والأدوات المشروعة ، يمثل هذا المزيج نموذج دفاع الشبكة الأكثر موثوقية المتاح. ثقة صفرية تحدد السياسة. التقسيم يجعل هذه السياسة حقيقية.
تجزئة الشبكة لبيئات الخادم المخصصة
يحمل عملاء الخادم المخصصون الوزن الكامل لأمن الشبكة. يتعامل مزود السحابة المُدار مع العزل الأساسي بين عملائه. تمنح بيئة الخادم المخصصة للعميل تحكمًا كاملاً ومسؤولية كاملة عن تنفيذ التجزئة المناسبة.
دعم البنية التحتية Atal Networks:
اتصال شبكة خاصة بين خوادم Atal Networks المخصصة يحافظ على حركة المرور بين المناطق بعيدًا عن الإنترنت العام. تنتقل حركة المرور بين طبقة التطبيق وطبقة قاعدة البيانات من خلال واجهات خاصة بدلاً من المسارات الموجهة إلى الإنترنت ، مما يقلل من نافذة التعريض لأي اتصال عبر المناطق.
تغطي حماية DDoS على مستوى الشبكة 40 جيجابت / ثانية حركة المرور التي تصل إلى منطقة DMZ ، لذا فإن حركة مرور الهجوم ذات الحجم الكبير لا تشبع عرض النطاق الترددي الذي يعتمد عليه اتصال المنطقة الداخلية. يمتص التنظيف في المنبع حزم الهجوم قبل أن تصل إلى البنية التحتية للخادم.
يدعم أكثر من 213 مواقع مراكز البيانات العالمية التجزئة الجغرافية لمتطلبات الامتثال. تتم معالجة الإقامة في بيانات GDPR ، والقيود الجغرافية HIPAA ، وقواعد سيادة البيانات من خلال وضع أعباء العمل في مناطق جغرافية محددة مع الحفاظ على اتصال الشبكة الخاصة بينها.
فجوتان يفوتهما عملاء الخادم المخصصين بشكل شائع:
يجب أن تكون واجهات الإدارة ، بما في ذلك IPMI و KVM-over-IP ، في شبكة VLAN مخصصة للإدارة لا يمكن الوصول إليها إلا من خلال VPN مع مصادقة متعددة العوامل. توفر هذه الواجهات الوصول إلى الخادم على مستوى الأجهزة. يمكن لمنفذ IPMI المكشوف أن يمنح المهاجم تحكمًا في المستوى المادي على الخادم. لنا دليل أمان الشبكة يغطي واجهة الإدارة تصلب بالكامل.
تحتاج أنظمة النسخ الاحتياطي إلى عزل كامل للمنطقة عن بيئات الإنتاج. خادم النسخ الاحتياطي الذي يمكن لأنظمة الإنتاج بدء الاتصال به هو خادم نسخ احتياطي يمكن أن تصل إليه برامج الفدية. يجب أن تقبل منطقة النسخ الاحتياطي حركة النسخ الاحتياطي الواردة من مناطق الإنتاج وحظر جميع الاتصالات العكسية.
5 أخطاء تجزئة تعطي إحساسًا زائفًا بالأمان
الخطأ 1: إنشاء شبكات VLAN بدون تسجيلها. شبكات VLAN مع عدم وجود مراقبة لا توفر أي رؤية. تحتاج كل منطقة حدود إلى تسجيل نشط وتنبيه قبل أن تقدم قيمة أمان حقيقية.
الخطأ 2: الاحتفاظ بمستوى الإدارة على نفس شبكة الإنتاج. يمكن لمحطة عمل مخترقة مع الوصول إلى وحدات تحكم المسؤول التحكم في كل خادم في البيئة. يجب أن تكون منطقة الإدارة هي المنطقة الأكثر تقييدًا في الهندسة المعمارية.
الخطأ 3: كتابة قواعد جدار حماية واسعة بين المناطق. القاعدة التي تسمح لجميع حركة المرور من المنطقة A إلى المنطقة B تلغي التجزئة بين هاتين المنطقتين. تحتاج كل قاعدة إلى عنوان IP مصدر محدد وبروتوكول IP للوجهة وبروتوكول ومنفذ.
الخطأ 4: عدم الاختبار بعد تغييرات الشبكة. تغييرات كسر التجزئة دون توليد تنبيهات. يمكن لخادم تم وضعه على شبكة محلية ظاهرية خاطئة ، أو قاعدة منسوخة مع خطأ ، أو افتراضي في التبديل لم يتم تجاوزه مطلقًا أن يفتح فجوة صامتة. اختبر كل حدود منطقة بعد كل تغيير في البنية التحتية.
الخطأ 5: التعامل مع أنظمة النسخ الاحتياطي والمراقبة على أنها بنية تحتية موثوقة. كلاهما أهداف عالية القيمة. تحتفظ أنظمة النسخ الاحتياطي ببيانات الاسترداد. غالبًا ما تحمل أنظمة المراقبة وصولاً للقراءة إلى كل شيء في البيئة. كلاهما يحتاج إلى مناطق معزولة خاصة بهما مع ضوابط صارمة على الوصول.
الأسئلة الشائعة
الفرق بين تجزئة الشبكة والتجزئة الدقيقة
يقسم تجزئة الشبكة الشبكة إلى مناطق واسعة: DMZ ، وطبقة تطبيق ، وطبقة قاعدة بيانات. يتحكم بشكل أساسي في حركة المرور بين الشبكة الداخلية والشبكات الخارجية (حركة المرور بين الشمال والجنوب). يطبق MicroSegmentation السياسات على مستوى عبء العمل الفردي: حاوية واحدة أو VM أو عملية تطبيق. يتحكم بشكل أساسي في حركة المرور بين الأنظمة الداخلية (حركة المرور بين الشرق والغرب). الاثنان ليسا بدائل. إنها تغطي أجزاء مختلفة من مسار الهجوم وتعمل بشكل أفضل معًا.
هل يوقف التجزئة في الواقع برامج الفدية؟
يمنع التجزئة برامج الفدية من الانتشار خارج المنطقة التي يتم تنفيذها فيها لأول مرة. لا يزال برنامج الفدية يعمل على النظام الذي تم اختراقه في البداية. الفرق هو أنه لا يمكنه الوصول إلى قواعد البيانات أو خوادم الملفات أو أنظمة النسخ الاحتياطي في مناطق أخرى. تبقى أنظمة النسخ الاحتياطي في المناطق المعزولة على قيد الحياة لأن أنظمة الإنتاج ليس لها مسار اتصال بدأ بها. تتعافى المنظمات التي تجمع بين التجزئة والنسخ الاحتياطية المعزولة من برامج الفدية بتكلفة أقل بكثير وفي وقت أقل بكثير من المؤسسات الموجودة على الشبكات المسطحة.
PCI DSS ومتطلبات التجزئة
ال مجلس معايير الأمن PCI يتطلب من الشركات عزل بيئة بيانات حامل البطاقة عن جميع الأنظمة الأخرى. بدون هذا العزل ، يدخل كل جهاز في الشبكة بأكملها نطاق PCI DSS. يحد التقسيم المناسب من النطاق للأنظمة التي تتعامل بالفعل مع بيانات الدفع. بالنسبة لمعظم الشركات ، يؤدي هذا إلى خفض سطح تدقيق الامتثال بمقدار 60% إلى 80%.
الخطر الحقيقي لتشغيل شبكة مسطحة
لا تحتوي الشبكة المسطحة على حدود منطقة داخلية. كل جهاز يصل إلى كل جهاز آخر مباشرة. ينتقل المهاجم الذي يدخل من خلال أي نقطة واحدة ، مثل بريد إلكتروني للتصيد الاحتيالي أو خادم ويب مخترق أو جهاز إنترنت الأشياء غير المصحح ، عبر الشبكة بأكملها باستخدام أدوات مشروعة وبيانات اعتماد مسروقة. منذ 82% من هجمات 2026 لا تستخدم أي برامج ضارة ، لا تكتشف أدوات مكافحة الفيروسات شيئًا. يبدو المهاجم كمستخدم شرعي من لحظة تسجيل الدخول.
الجدول الزمني لتنفيذ التجزئة
يستغرق التجزئة الأساسية لبيئة خادم مخصصة واحدة ، بدءًا من DMZ والتقسيم الداخلي ، من يوم إلى ثلاثة أيام مع وجود وثائق أصول مناسبة موجودة بالفعل. يستغرق التنفيذ الكامل الذي يغطي مناطق متعددة وتعيينات VLAN وقواعد جدار الحماية وتكوين المراقبة والاختبار النشط من أسبوعين إلى ستة أسابيع. عادةً ما تكون المرحلة الأطول هي رسم خرائط الأصول الأولي. يؤدي التسرع في هذه الخطوة إلى فشل التطبيق عندما يمنع التجزئة حركة المرور المشروعة التي لم يتم توثيقها بشكل صحيح.
هل التجزئة تبطئ الشبكة؟
تضيف حركة المرور التي تعبر حدود المنطقة من وقت انتقال واحد إلى ثلاثة مللي ثانية عند نقطة فحص جدار الحماية. هذا لا يكاد يذكر بالنسبة لمعظم تطبيقات الأعمال. يعوض مكاسب الأداء هذه التكلفة: تقلل مجالات البث الأصغر من ضوضاء الشبكة وازدحامها ، وتتوقف مهام النطاق الترددي العالي المحصورة في المناطق المخصصة عن التنافس مع حركة الإنتاج للحصول على عرض النطاق الترددي المشترك.
فهم DMZ في شبكة مجزأة
يحمل DMZ خدمات مواجهة الإنترنت: خوادم ويب وبوابات بريد إلكتروني وواجهات برمجة تطبيقات عامة. تنتقل حركة المرور من الإنترنت إلى المنطقة المنزوعة السلاح ومن المنطقة المنزوعة السلاح إلى طبقة التطبيق الداخلية بموجب قواعد جدار الحماية الصارمة. لا يمكن أن تنتقل حركة المرور مباشرة من الإنترنت إلى قواعد البيانات الداخلية أو أنظمة الإدارة. يبقى المهاجم الذي يتعرض للخطر خادم ويب في المنطقة المنزوعة السلاح في المنطقة المنزوعة السلاح ، مع عدم وجود مسار مباشر لأي نظام داخلي خلفه.
الشركات الصغيرة وتجزئة الشبكات
تواجه الشركات الصغيرة نفس أنواع الهجمات مثل الشركات الكبيرة. يستهدف المهاجمون مؤسسات أصغر على وجه التحديد لأنهم يميلون إلى تشغيل شبكات مسطحة ذات عناصر تحكم أقل. نقطة الدخول الأكثر شيوعًا في انتهاكات الأعمال الصغيرة هي شبكة WiFi ضيفة تجلس في نفس الجزء مثل محطات نقاط البيع أو خوادم الملفات الداخلية. إن فصل شبكة WiFi للضيف عن الأنظمة الداخلية ، وعزل أجهزة الدفع ، والحفاظ على الخوادم المواجهة للجمهور بعيدًا عن الأدوات الداخلية ، يكلف القليل جدًا على المحولات وأجهزة التوجيه المُدارة الحديثة. الحماية التي توفرها ضد الهجمات الانتهازية التي تواجهها الشركات الصغيرة بانتظام كبيرة.
إنشاء شبكة تحتوي على إخفاقات
تجزئة الشبكة هو قرار هيكلي وليس شراء منتج. يصل كل تحليل رئيسي بعد الاختراق من WannaCry لتغيير الرعاية الصحية إلى نفس النتيجة: كان التجزئة سيحتوي على الضرر. فشل ضوابط المحيط. إن غياب حدود المنطقة الداخلية يسمح للمهاجمين بالوصول إلى كل شيء.
تتطلب بيئة التهديد لعام 2026 ، حيث يتحرك المهاجمون في 72 دقيقة ، ولا يستخدمون برامج ضارة ، ويعملون من خلال أدوات وبيانات اعتماد مشروعة ، احتواءًا معماريًا. لا يمكن لسياسات الأمان وأدوات نقطة النهاية وحدها إيقاف التهديدات التي تبدو متطابقة مع النشاط الإداري المشروع. يمكن حدود المنطقة.
خمسة إجراءات يجب اتخاذها الآن:
- رسم خريطة لكل جهاز وقم بتوثيق تبعيات الاتصال الخاصة به
- حدد أصولك ذات القيمة الأعلى والمسارات التي تؤدي إليها
- قم بإعداد فصل المنطقة الأساسية ، بدءًا من DMZ والانقسام الداخلي
- اكتب قواعد جدار الحماية من موضع بدء الرفض الافتراضي
- اختبر حدود كل منطقة بنشاط وليس فقط على الورق
البناء على أساس بنية تحتية آمنة
يوفر Atal Networks أساس الشبكة الذي يتطلبه تقسيم الخادم المخصص. كل خطة خادم مخصصة يتضمن اتصال شبكة خاصة بين الخوادم ، وحماية DDoS 40 جيجابت / ثانية في طبقة الشبكة ، والوصول إلى أكثر من 213 موقعًا عالميًا لمركز البيانات لفصل المنطقة الجغرافية.
ابدأ في بناء البنية التحتية المجزأة الخاصة بك | تحدث إلى فريق شبكتنا
يعكس هذا الدليل ممارسات التجزئة الحالية اعتبارًا من أبريل 2026. للحصول على إطار عمل أمان الخادم الأوسع الذي يدعمه التقسيم ، اقرأ ملف دليل أمان الشبكة لعملاء الخادم المخصصين.
القراءة ذات الصلة:
