


Angreifer haben im Januar 2024 mit Ransomware auf Change Healthcare gestoßen. Ein gestohlener Login ermöglichte ihnen den Zugang zum gesamten internen Netzwerk. Sie bewegten sich frei von System zu System, lokalisierten die kritische Infrastruktur und verschlüsselten sie. Die Bereinigung kostete 1 TP4T22 Milliarden. Über 100 Millionen Patienten verloren ihre persönlichen Krankenakten.
Sicherheitsexperten überprüften den Vorfall und kamen zu dem gleichen Ergebnis: Eine ordnungsgemäße Netzwerksegmentierung hätte den Schaden in einer einzigen Zone gestoppt. Die gestohlenen Anmeldeinformationen hätten immer noch einen Verstoß verursacht. Der Unterschied besteht darin, dass die Verletzung in einer isolierten Ecke des Netzwerks geblieben wäre, anstatt sich auf alles auszubreiten.
Dieses Ergebnis erfasst den Zweck der Netzwerksegmentierung. Es verhindert nicht, dass jeder Angriff gestartet wird. Es verhindert, dass sich die Angriffe nach dem Start ausbreiten.
Dieser Leitfaden behandelt die vollständige Definition, alle vier Haupttypen, die sieben messbaren Vorteile und ein siebenstufiges Implementierungs-Framework mit einem spezifischen Schwerpunkt auf dedizierten Serverumgebungen.
Inhaltsverzeichnis
- Netzwerksegmentierung: Die einfache Definition
- Das eigentliche Problem mit einem flachen Netzwerk im Jahr 2026
- Die vier Arten der Netzwerksegmentierung
- 7 Gründe, warum die Netzwerksegmentierung von Bedeutung ist
- Netzwerksegmentierung in fünf realen Szenarien
- 7-Stufen-Framework zur Implementierung der Netzwerksegmentierung
- Netzwerksegmentierung und Nullvertrauen: Die richtige Beziehung
- Netzwerksegmentierung für dedizierte Serverumgebungen
- 5 Segmentierungsfehler, die ein falsches Sicherheitsgefühl vermitteln
- Häufig gestellte Fragen
- Erstellen Sie ein Netzwerk, das Fehler enthält
Netzwerksegmentierung: Die einfache Definition
Die Netzwerksegmentierung unterteilt ein großes Computernetzwerk in kleinere, isolierte Abschnitte, die als Segmente oder Subnetze bezeichnet werden. Jedes Segment läuft unabhängig mit eigenen Sicherheitsrichtlinien und Verkehrskontrollen. Geräte in einem Segment können nicht frei mit Geräten in einem anderen kommunizieren. Der gesamte Datenverkehr, der versucht, zwischen Segmenten zu kreuzen, muss einen kontrollierten Kontrollpunkt passieren, typischerweise eine Firewall oder eine Zugriffskontrollliste, an der explizite Regeln die Kommunikation entweder zulassen oder blockieren.
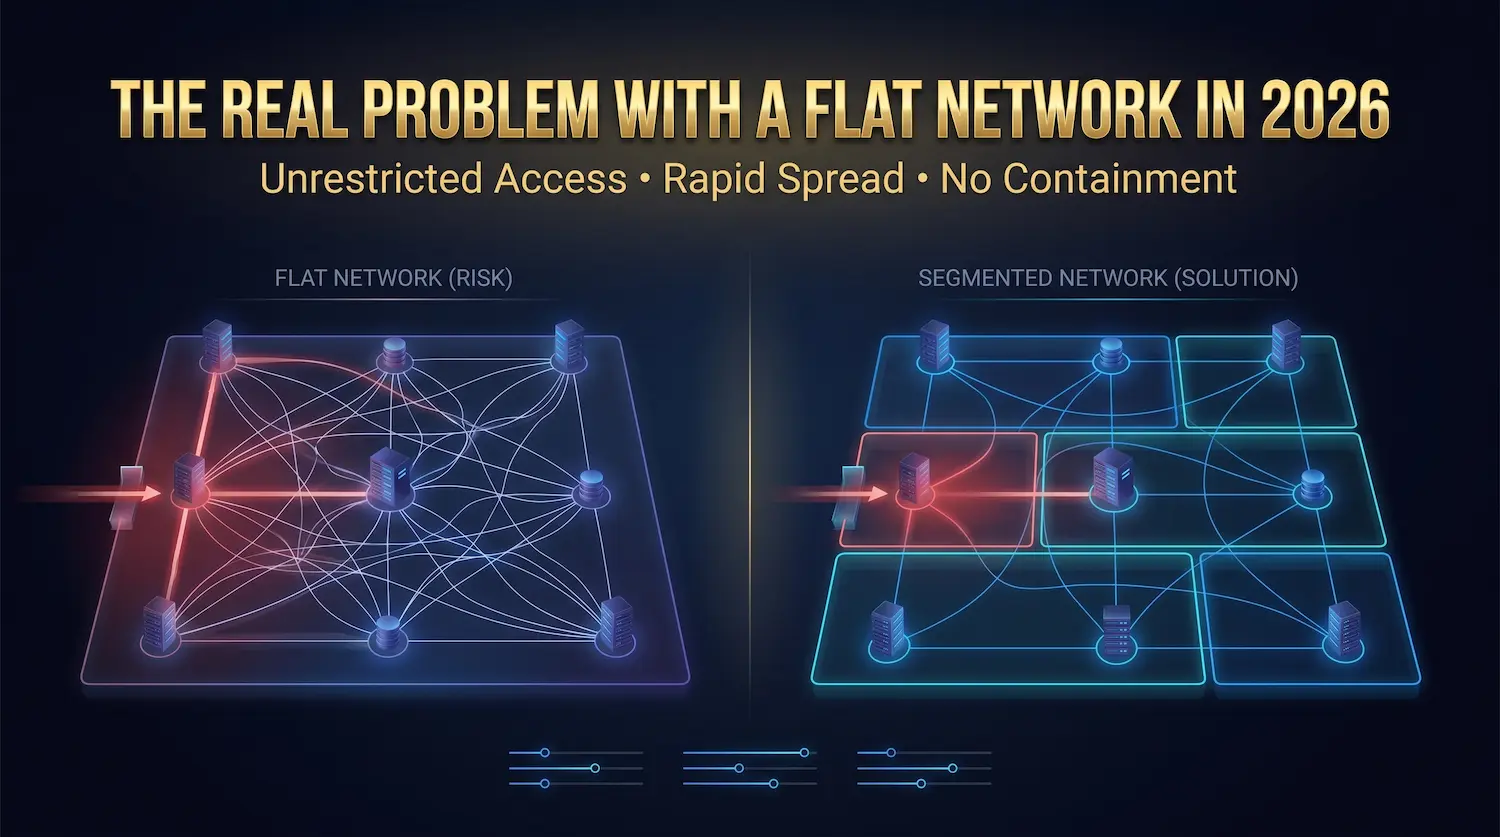
Das Gegenteil eines segmentierten Netzwerks ist ein flaches Netzwerk. Ein flaches Netzwerk verbindet alle Geräte ohne interne Trennung mit einem gemeinsamen Raum. Jedes Gerät spricht uneingeschränkt mit jedem anderen Gerät.
Ein nützlicher Vergleich: Ein flaches Netzwerk ist ein großer offener Raum. Ein segmentiertes Netzwerk ist ein Gebäude mit separaten geschlossenen Räumen. Das Betreten des Gebäudes gibt niemandem den Schlüssel für jeden Raum.
Schlüsselbegriffe in diesem Handbuch:
Segment oder Subnetz: Ein Abschnitt des Netzwerks, der separat ausgeführt wird, mit eigenem IP-Adressbereich und Sicherheitsregeln.
Seitenbewegung: Die Technik, die Angreifer nach einem anfänglichen Verstoß verwenden, um von einem kompromittierten Gerät zu anderen Systemen innerhalb desselben Netzwerks zu wechseln.
Explosionsradius: Der Gesamtbetrag des Schadens, den ein Verstoß verursacht, bevor die Sicherheitskontrollen die Ausbreitung stoppen.
Ost-West-Verkehr: Daten, die zwischen Servern, Anwendungen und Geräten im Netzwerk verschoben werden. Die meisten Angriffsschaden bewegen sich nach dem ersten Kompromiss auf diesen internen Pfaden.
Nord-Süd-Verkehr: Daten zwischen dem internen Netzwerk und externen Netzwerken. Traditionelle Perimeter-Firewalls konzentrieren sich auf diesen Verkehrstyp.
DMZ (demilitarisierte Zone): Ein dediziertes Segment, das internetorientierte Dienste wie Webserver und E-Mail-Gateways bereithält, die vollständig von internen Systemen isoliert sind.
VLAN (virtuelles lokales Netzwerk): Eine softwarebasierte Methode zum Erstellen separater Segmente auf gemeinsam genutzter physischer Hardware, basierend auf dem IEEE 802.1Q-Standard.
Diese Begriffe haben in diesem Dokument eine Bedeutung, die den Grundsätzen der Word Sense Disambiguation (WSD) entspricht. Jeder Fachbegriff bezieht sich jedes Mal auf dasselbe Konzept.
Das eigentliche Problem mit einem flachen Netzwerk im Jahr 2026
Die meisten Netzwerke wurden um eine Sicherheitsannahme herum aufgebaut: Halten Sie Angreifer aus dem Umfang heraus, und der interne Datenverkehr bleibt sicher. Diese Annahme scheiterte vor Jahren. Die Bedrohungslandschaft für 2026 macht das Betreiben eines flachen Netzwerks gefährlicher als zu jedem früheren Zeitpunkt.
Angreifer bewegen sich schneller, als die meisten Sicherheitsteams reagieren können. Aktuelle Bedrohungsinformationen zeigen, dass Angreifer innerhalb von 72 Minuten nach dem ersten Zugriff viermal schneller als vor einigen Jahren sind. KI-gestützte Tools automatisieren Aufklärung, Privilegien-Eskalation und Zielidentifikation ohne menschliche Richtung. In einem flachen Netzwerk sind 72 Minuten genug Zeit, um jedes hochwertige System abzubilden, Backups zu lokalisieren, sie zu zerstören und die Ransomware zu inszenieren.
Die meisten modernen Angriffe verwenden keine Malware. Laut dem Global Threat Report 2026 von CrowdStrike, 82% von Cyberangriffen im Jahr 2026 betrafen keine Malware-Dateien von 40% vor einigen Jahren. Angreifer stehlen durch Phishing Anmeldeinformationen, kaufen sie von Datenbrokern oder ziehen sie aus Infostealer-Protokollen. Sie melden sich mit diesen Anmeldeinformationen in das Netzwerk an und arbeiten mit denselben Tools, die echte Administratoren verwenden: SSH, RDP, Windows Management Instrumentation (WMI) und SMB. Standard-Antivirensoftware kann dies nicht erkennen. Es sieht aus wie normale Aktivität.
In einem flachen Netzwerk kann ein gestohlener privilegierter Ausweis schließlich eine Zahlungsdatenbank erreichen. Der Angreifer braucht nur Zeit und offene Wege zwischen den Systemen.
Ransomware tötet Backups, bevor sie sich selbst ankündigt. CISAs Ransomware-Anleitung Dokumentiert ein sich wiederholendes Muster: Angreifer lokalisieren und zerstören während ihrer Verweilzeit Sicherungssysteme, bevor jemand weiß, dass sie sich im Haus befinden. In einem flachen Netzwerk befindet sich der Backup-Server neben dem Webserver mit einem offenen Pfad zwischen ihnen. Der Angreifer zerstört die Wiederherstellungsoption und stellt dann die Ransomware bereit.
Der historische Beweis ist bereits bekannt. Im Jahr 2017 verbreitete sich WannaCry über das SMB-Protokoll über flache Netzwerke auf 200.000 Maschinen in 150 Ländern in weniger als 72 Stunden. Im Jahr 2021 schloss die Colonial-Pipeline 5.500 Meilen Kraftstoffpipeline im Osten der Vereinigten Staaten, da eine unzureichende Segmentierung zwischen IT- und Betriebstechnologie (OT) -Netzen die Eindämmung unmöglich machte. Beide Angriffe begannen von einem einzigen Einstiegspunkt aus. Beide reisten frei durch flache Architektur. Beide wären mit ordnungsgemäßer Segmentierung fassbar gewesen.
Die vier Arten der Netzwerksegmentierung
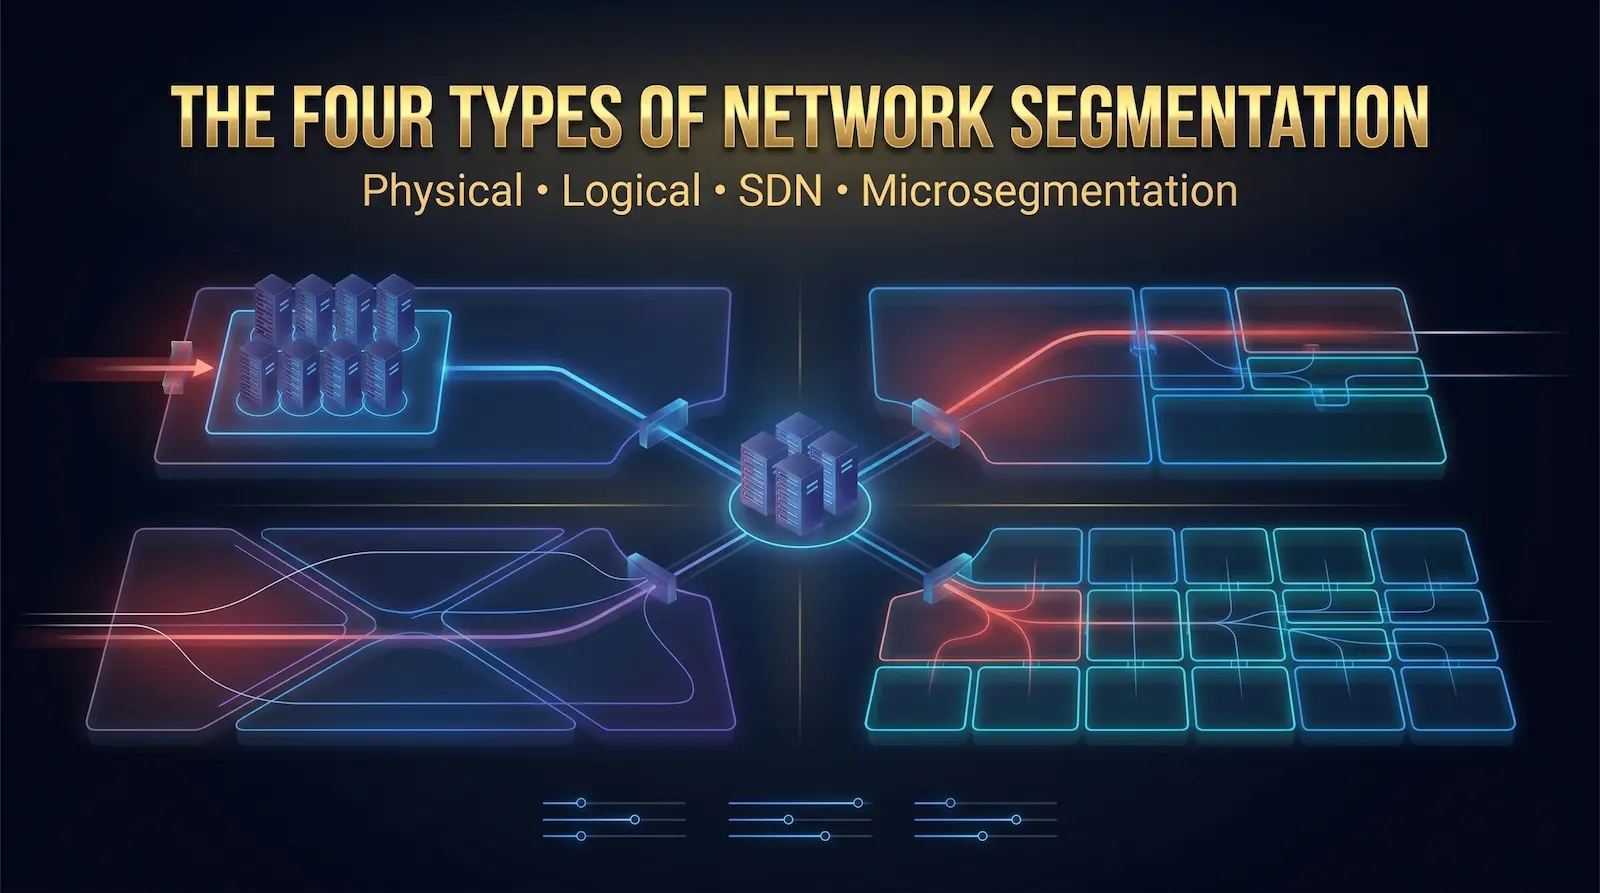
Physikalische Segmentierung
Die physische Segmentierung verwendet für jeden Netzwerkabschnitt eine völlig separate Hardware: verschiedene Switches, Kabel, Router und Firewalls. Der gesamte Datenverkehr zwischen den Abschnitten muss durch ein physisches Gateway-Gerät geleitet werden. Kein Softwarekonfigurationsfehler kann versehentlich einen Pfad zwischen den Abschnitten erstellen.
Am besten für: Operational Technology (OT)-Netzwerke, staatlich klassifizierte Systeme oder Zahlungsumgebungen mit hohen Einsätzen, in denen die Vorschriften eine physische Isolation erfordern.
Kompromiss: Maximale Sicherheit mit null zufälligen Cross-Zonen-Pfaden, aber teuer, unflexibel und schwer zu skalieren. Das Hinzufügen eines neuen Abschnitts erfordert neue Hardware.
Logische Segmentierung mit VLANs und Subnetting
Die logische Segmentierung erzeugt isolierte Zonen in Software auf gemeinsam genutzter physischer Hardware. Dies ist der Standardansatz für Unternehmen dedizierte Server.
VLANs verwenden den IEEE 802.1q-Standard, um den Datenverkehr mit Zonen-IDs zu kennzeichnen. Switch-Ports in einem VLAN können nicht mit Ports in einem anderen VLAN sprechen, ohne durch eine Firewall zu leiten. Ein physischer Switch kann gleichzeitig Dutzende isolierter logischer Netzwerke hosten.
Subnetting weist Geräte unterschiedlichen IP-Adressbereichen zu. Datenverkehr zwischen Subnetzen Routen durch ein Gateway, das definierte Zugriffsregeln erzwingt.
Beispiel-VLAN-Layout für eine dedizierte Serverumgebung:
VLAN 10: DMZ (Webserver, öffentliche APIs)
VLAN 20: Anwendungsebene (App-Server, APIs)
VLAN 30: Datenbankebene (MySQL, PostgreSQL, Redis)
VLAN 40: Verwaltungszone (nur Admin-Zugriff)
VLAN 50: Backup-Zone (kein Produktionszugriff)
VLAN 60: Gast und IoT (kein interner Zugriff)
Am besten für: die meisten Unternehmen. Es läuft auf vorhandener Hardware, ist kostengünstig und passt sich leicht an, wenn die Infrastruktur wächst.
Software-definierte Segmentierung (SDN)
Software-Defined Networking (SDN) verschiebt die Segmentierungsrichtlinie von der physischen Hardware in eine zentrale Steuerung. Der Controller verwaltet alle Zonen programmgesteuert und treibt Richtlinie-Updates in Sekundenschnelle über das gesamte Netzwerk.
Am besten für: Cloud-Umgebungen und hybride Infrastruktur, in denen sich die IP-Adressen ständig ändern, wenn sich Workloads zwischen Hosts bewegen.
Mikrosegmentierung
Die Mikrosegmentierung wendet Sicherheitsrichtlinien auf der einzelnen Workload-Ebene an. Anstelle von Zonen, die viele Server abdecken, gelten die Richtlinien für eine einzelne virtuelle Maschine, einen Container oder einen Anwendungsprozess. Eine Regel besagt: „Dieser PostgreSQL-Container akzeptiert nur eingehende Verbindungen von diesem spezifischen Python-Anwendungscontainer auf Port 5432. Alle anderen Verbindungen werden abgelehnt.“
Am besten für: Schützen von hochwertigsten Workloads, cloudnativen Umgebungen und Zero-Trust-Architekturen.
Die wesentliche Unterscheidung zwischen Netzwerksegmentierung und Mikrosegmentierung: Die Netzwerksegmentierung steuert hauptsächlich den Nord-Süd-Verkehr zwischen externen Netzwerken und internen Zonen. Die Mikrosegmentierung steuert hauptsächlich den Ost-West-Verkehr zwischen Systemen innerhalb dieser Zonen. Beide Ebenen werden benötigt, da sie verschiedene Teile des Angriffspfads abdecken.
7 Gründe, warum die Netzwerksegmentierung von Bedeutung ist
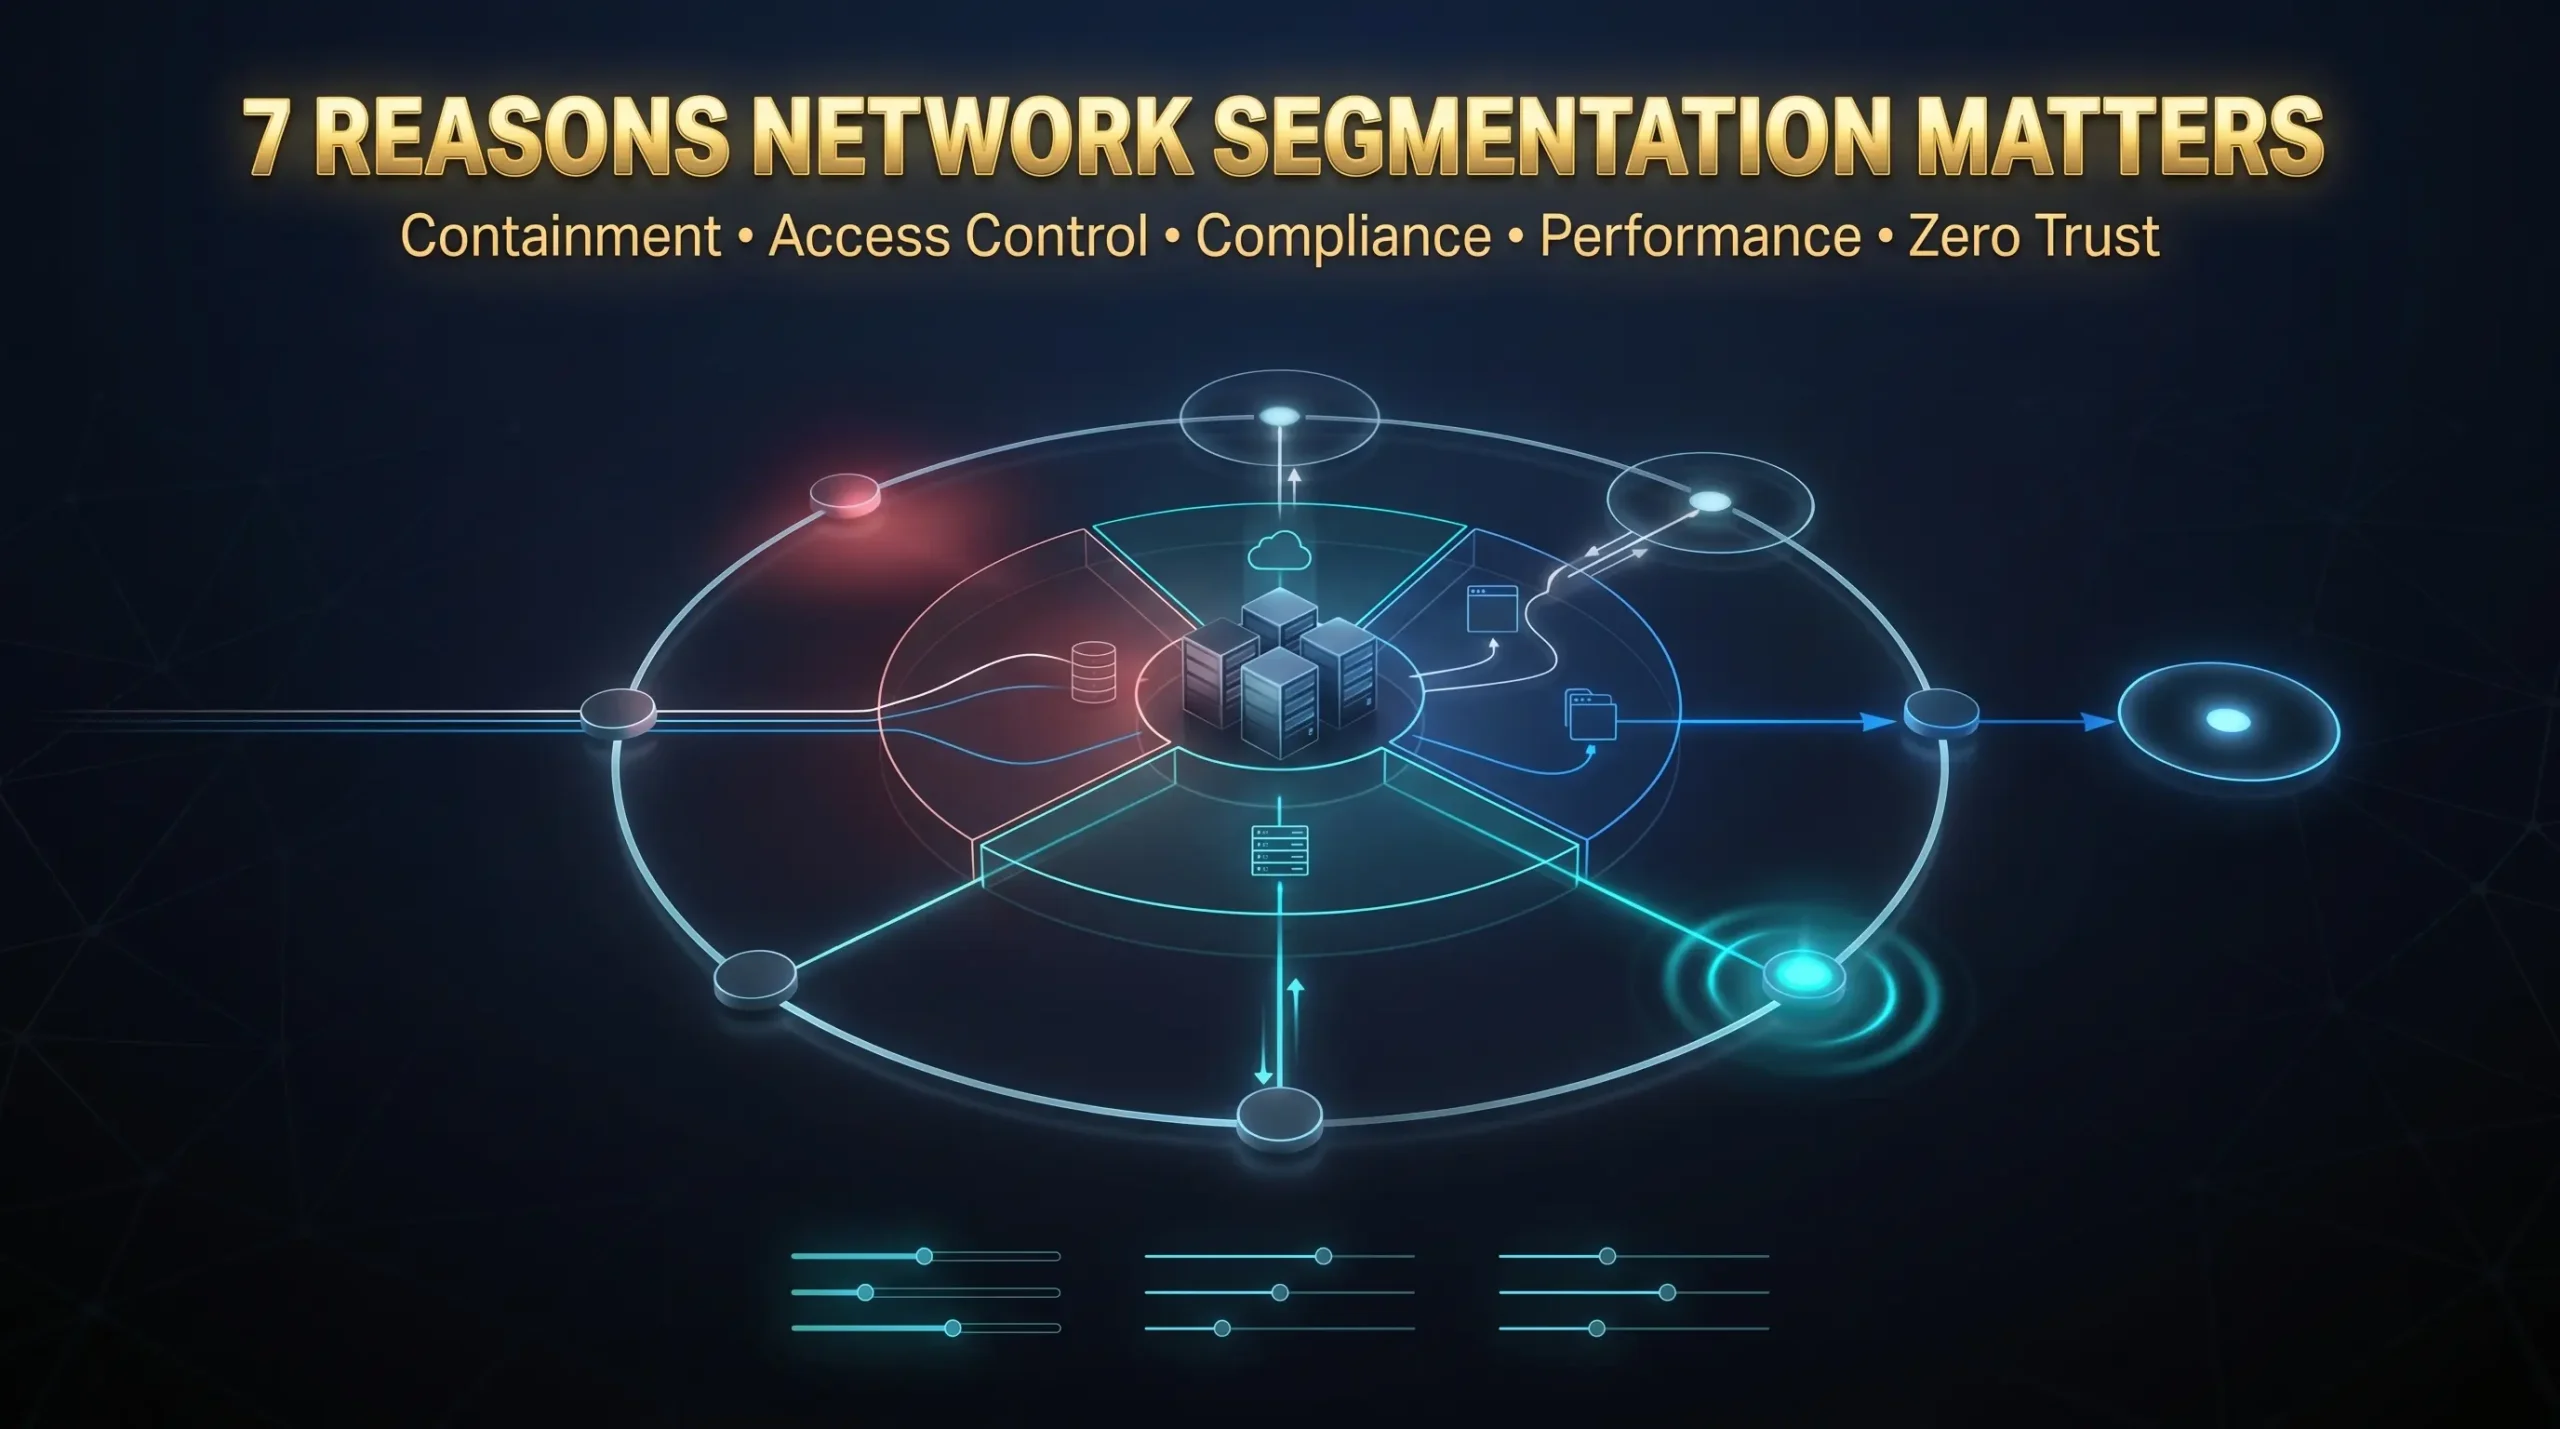
Ransomware bleibt in einer Zone
In einem flachen Netzwerk erreicht Ransomware, die auf einem kompromittierten Webserver ausgeführt wird, innerhalb von Minuten Datenbanken, Dateiserver und Sicherungsspeicher. In einem segmentierten Netzwerk läuft die Ransomware in einer Zone und kann die Firewall-Grenze nicht in andere Zonen überschreiten. Die betroffene Zone wird aus überlebten Backups wiederhergestellt, da der Angreifer nie einen Pfad zu ihnen hatte.
Gestohlene Anmeldeinformationen verlieren den größten Teil ihres Wertes
Allein im ersten Halbjahr 2025 wurden 1,8 Milliarden Credential Sets gestohlen. In einem flachen Netzwerk kann ein gestohlener Administrator-Login alles erreichen. In einem segmentierten Netzwerk erreicht dieser Berechtigungsnachweis nur seine zugewiesene Zone. Der Angreifer benötigt für jede weitere Zone separate, gültige Anmeldeinformationen. Dies macht die Ausführung von Anmeldeinformationen auf Basis von Anmeldeinformationen exponentiell schwieriger.
Compliance-Bereich schrumpft um bis zu 80%
Jede wichtige Datenregulierung behandelt die Segmentierung der Netzwerke als erforderliche technische Kontrolle.
Die PCI-Sicherheitsstandards Erfordert, dass Karteninhaberdatenumgebungen von allen anderen Netzwerksystemen isoliert sind. Ohne diese Isolation geht das gesamte Netzwerk in den PCI-DSS-Compliance-Bereich ein. Die richtige Segmentierung schneidet diesen Bereich um bis zu 80%.
Die HIPAA erfordert die technische Isolierung elektronischer geschützter Gesundheitsinformationen (EPHI) von allgemeinen Systemen. DSGVO Artikel 32 bedarf „angemessener technischer Maßnahmen“, die risikoproportional sind. Die ISO 27001-Kontrolle A.13.1.3 erfordert eine direkte Netzwerktrennung. Die Segmentierung erfüllt alle vier auf architektonischer Ebene.
Backup-Systeme überleben
Ransomware-Betreiber zielen vor der Bereitstellung der Verschlüsselung auf Backup-Systeme ab, da die Zerstörung der Wiederherstellungsoptionen die Opfer zwingt. In einem flachen Netzwerk können Produktionsserver Verbindungen zu Backup-Servern initiieren und Ransomware einen Pfad zu den Backups geben. In einem segmentierten Netzwerk akzeptiert die Backup-Zone eingehenden Sicherungsverkehr, blockiert jedoch jede Verbindung, die ein Produktionssystem zu ihm initiiert. Die Backups bleiben intakt.
Die Verletzungserkennung wird schneller
Ein Webserver, der versucht, eine direkte Datenbankverbindung zu öffnen, generiert eine sofortige Warnung in einem segmentierten Netzwerk, da diese Aktion die Firewall-Regel zwischen diesen Zonen verletzt. In einem flachen Netzwerk fügt sich die seitliche Bewegung in den regelmäßigen Verwaltungsverkehr ein. Es wird kein Alarm ausgelöst, weil der Verkehr legitim aussieht. Die Segmentierung verwandelt unerwartete seitliche Bewegung in ein automatisches, protokolliertes Ereignis.
Die Netzwerkleistung verbessert sich
Der Broadcast-Verkehr, einschließlich ARP-Anfragen, DHCP-Ansagen und Routing-Protokoll-Updates, bleibt in jeder Zone, anstatt jedes Gerät im gesamten Netzwerk zu überfluten. Aufgaben mit hoher Bandbreite wie Datenbankreplikation und Backup-Aufträge werden in dedizierten Zonen ausgeführt und konkurrieren nicht mit dem Traffic der Produktionsanwendung um die Bandbreite. Das Ergebnis ist insgesamt ein schnelleres, weniger überlastetes Netzwerk.
Zero Trust erhält eine echte Durchsetzungsschicht
Zero Trust Security funktioniert nach einem Prinzip: Vertrauen Sie niemals standardmäßig einer Anforderung, unabhängig von der Quelle. „Innerhalb des Netzwerks“ gewährt kein automatisches Vertrauen. Die Netzwerksegmentierung liefert die Strukturschicht, die dieses Prinzip in der Praxis zum Laufen bringt.
Ohne Zonen überprüft eine Null-Vertrauens-Richtlinie einen Benutzer bei der Anmeldung und verfügt dann über keinen Architekturmechanismus, um diesen Benutzer daran zu hindern, sich frei über ein flaches internes Netzwerk zu bewegen. Mit Zonen wird jeder Grenzpunkt die Richtlinie durchgesetzt. Der verifizierte Benutzer erreicht nur die zugewiesene Zone. Zero Trust wird eher zu einer echten operativen Kontrolle als zu einer erklärten Philosophie.
Netzwerksegmentierung in fünf realen Szenarien
Scenario 1: Dedicated Server Infrastructure
Ein E-Commerce-Unternehmen betreibt Webserver, Anwendungsserver, Datenbanken und Admin-Tools dedizierte Serverein Ein SQL-Injection-Angriff gegen die Webserver-Stufe beeinträchtigt die DMZ. In einem flachen Netzwerk schwenkt der Angreifer direkt in die Datenbank. In einem richtig segmentierten Netzwerk trennt eine Firewall-Begrenzung die DMZ von der Anwendungsebene, und eine andere Grenze trennt die Anwendungsebene von der Datenbankebene.
Jede Grenze erfordert bestimmte Anmeldeinformationen und gültige Firewall-Regeln. Jeder fehlgeschlagene Kreuzungsversuch generiert einen Protokolleintrag. Der Angreifer bleibt an der ersten Grenze stehen, während Warnungen auslösen.
Typische segmentierte Architektur:
[Internet] > [DDoS-Layer] > [DMZ: Webserver]
> [App-Ebene: Anwendungsserver]
> [Datenstufe: Datenbanken, Backups]
> [Verwaltungszone: Nur VPN + MFA]
Szenario 2: Gesundheitsnetzwerke (HIPAA)
Gesundheitsumgebungen bieten EPHI neben Verwaltungssystemen und medizinischen Geräten, von denen viele nicht gepatchte Betriebssysteme von vor einem Jahrzehnt ausgeführt haben. Ein segmentiertes Gesundheitsnetzwerk platziert klinische Systeme, medizinische Bildgebungsgeräte, Verwaltungstools und Anbieterzugriffspunkte in separaten Zonen.
Ein kompromittiertes Bildgebungsgerät bleibt in der Zone für medizinische Geräte ohne direkten Weg zur klinischen Datenbank. Unsere Compliance-Infrastruktur unterstützt die HIPAA-Isolationsanforderungen in speziellen Rechenzentrumsumgebungen.
Szenario 3: Einzelhandel und E-Commerce (PCI DSS)
Ohne Segmentierung tritt jedes Gerät im Unternehmen in den PCI-DSS-Compliance-Bereich ein. Bei einer richtig definierten Zahlungszone tragen nur die Systeme, die Kartendaten verarbeiten, diese Anforderung. POS-Terminals sitzen auf einem dedizierten Zahlungs-VLAN. Kunden-WLAN verbindet sich mit einem isolierten Gastsegment ohne Zugriff auf Business-Systeme.
Szenario 4: SaaS-Plattformen
Entwicklungsumgebungen dürfen die Produktionsdatenbanken nicht erreichen. Staging darf keine echten Kundendaten bereitstellen. Separate Zonen für jede Umgebung machen diese Anforderungen auf der Netzwerkebene durchsetzbar, nicht nur auf Anwendungsebene. Eine kompromittierte Entwickler-Workstation bleibt in der Entwicklungszone. CI/CD-Pipelines verbinden Umgebungen nur über geprüfte, automatisierte Pfade. Siehe verfügbare Infrastrukturoptionen in unserem VPS-Hosting-Übersicht.
Szenario 5: IoT- und gemischte Geräteumgebungen
Überwachungskameras, HLK-Systeme, Drucker und Ausweisleser laufen alte Firmware ohne Sicherheitssoftware und ohne Patch-Zeitplan. Wenn Sie diese Geräte in ein dediziertes IoT-VLAN einordnen, können sie sich für Updates mit dem Internet verbinden und gleichzeitig den Pfad zu internen Produktionssystemen blockieren. Eine kompromittierte Kamera bleibt in der IoT-Zone, ohne dass ein interner Platz eingetreten ist.
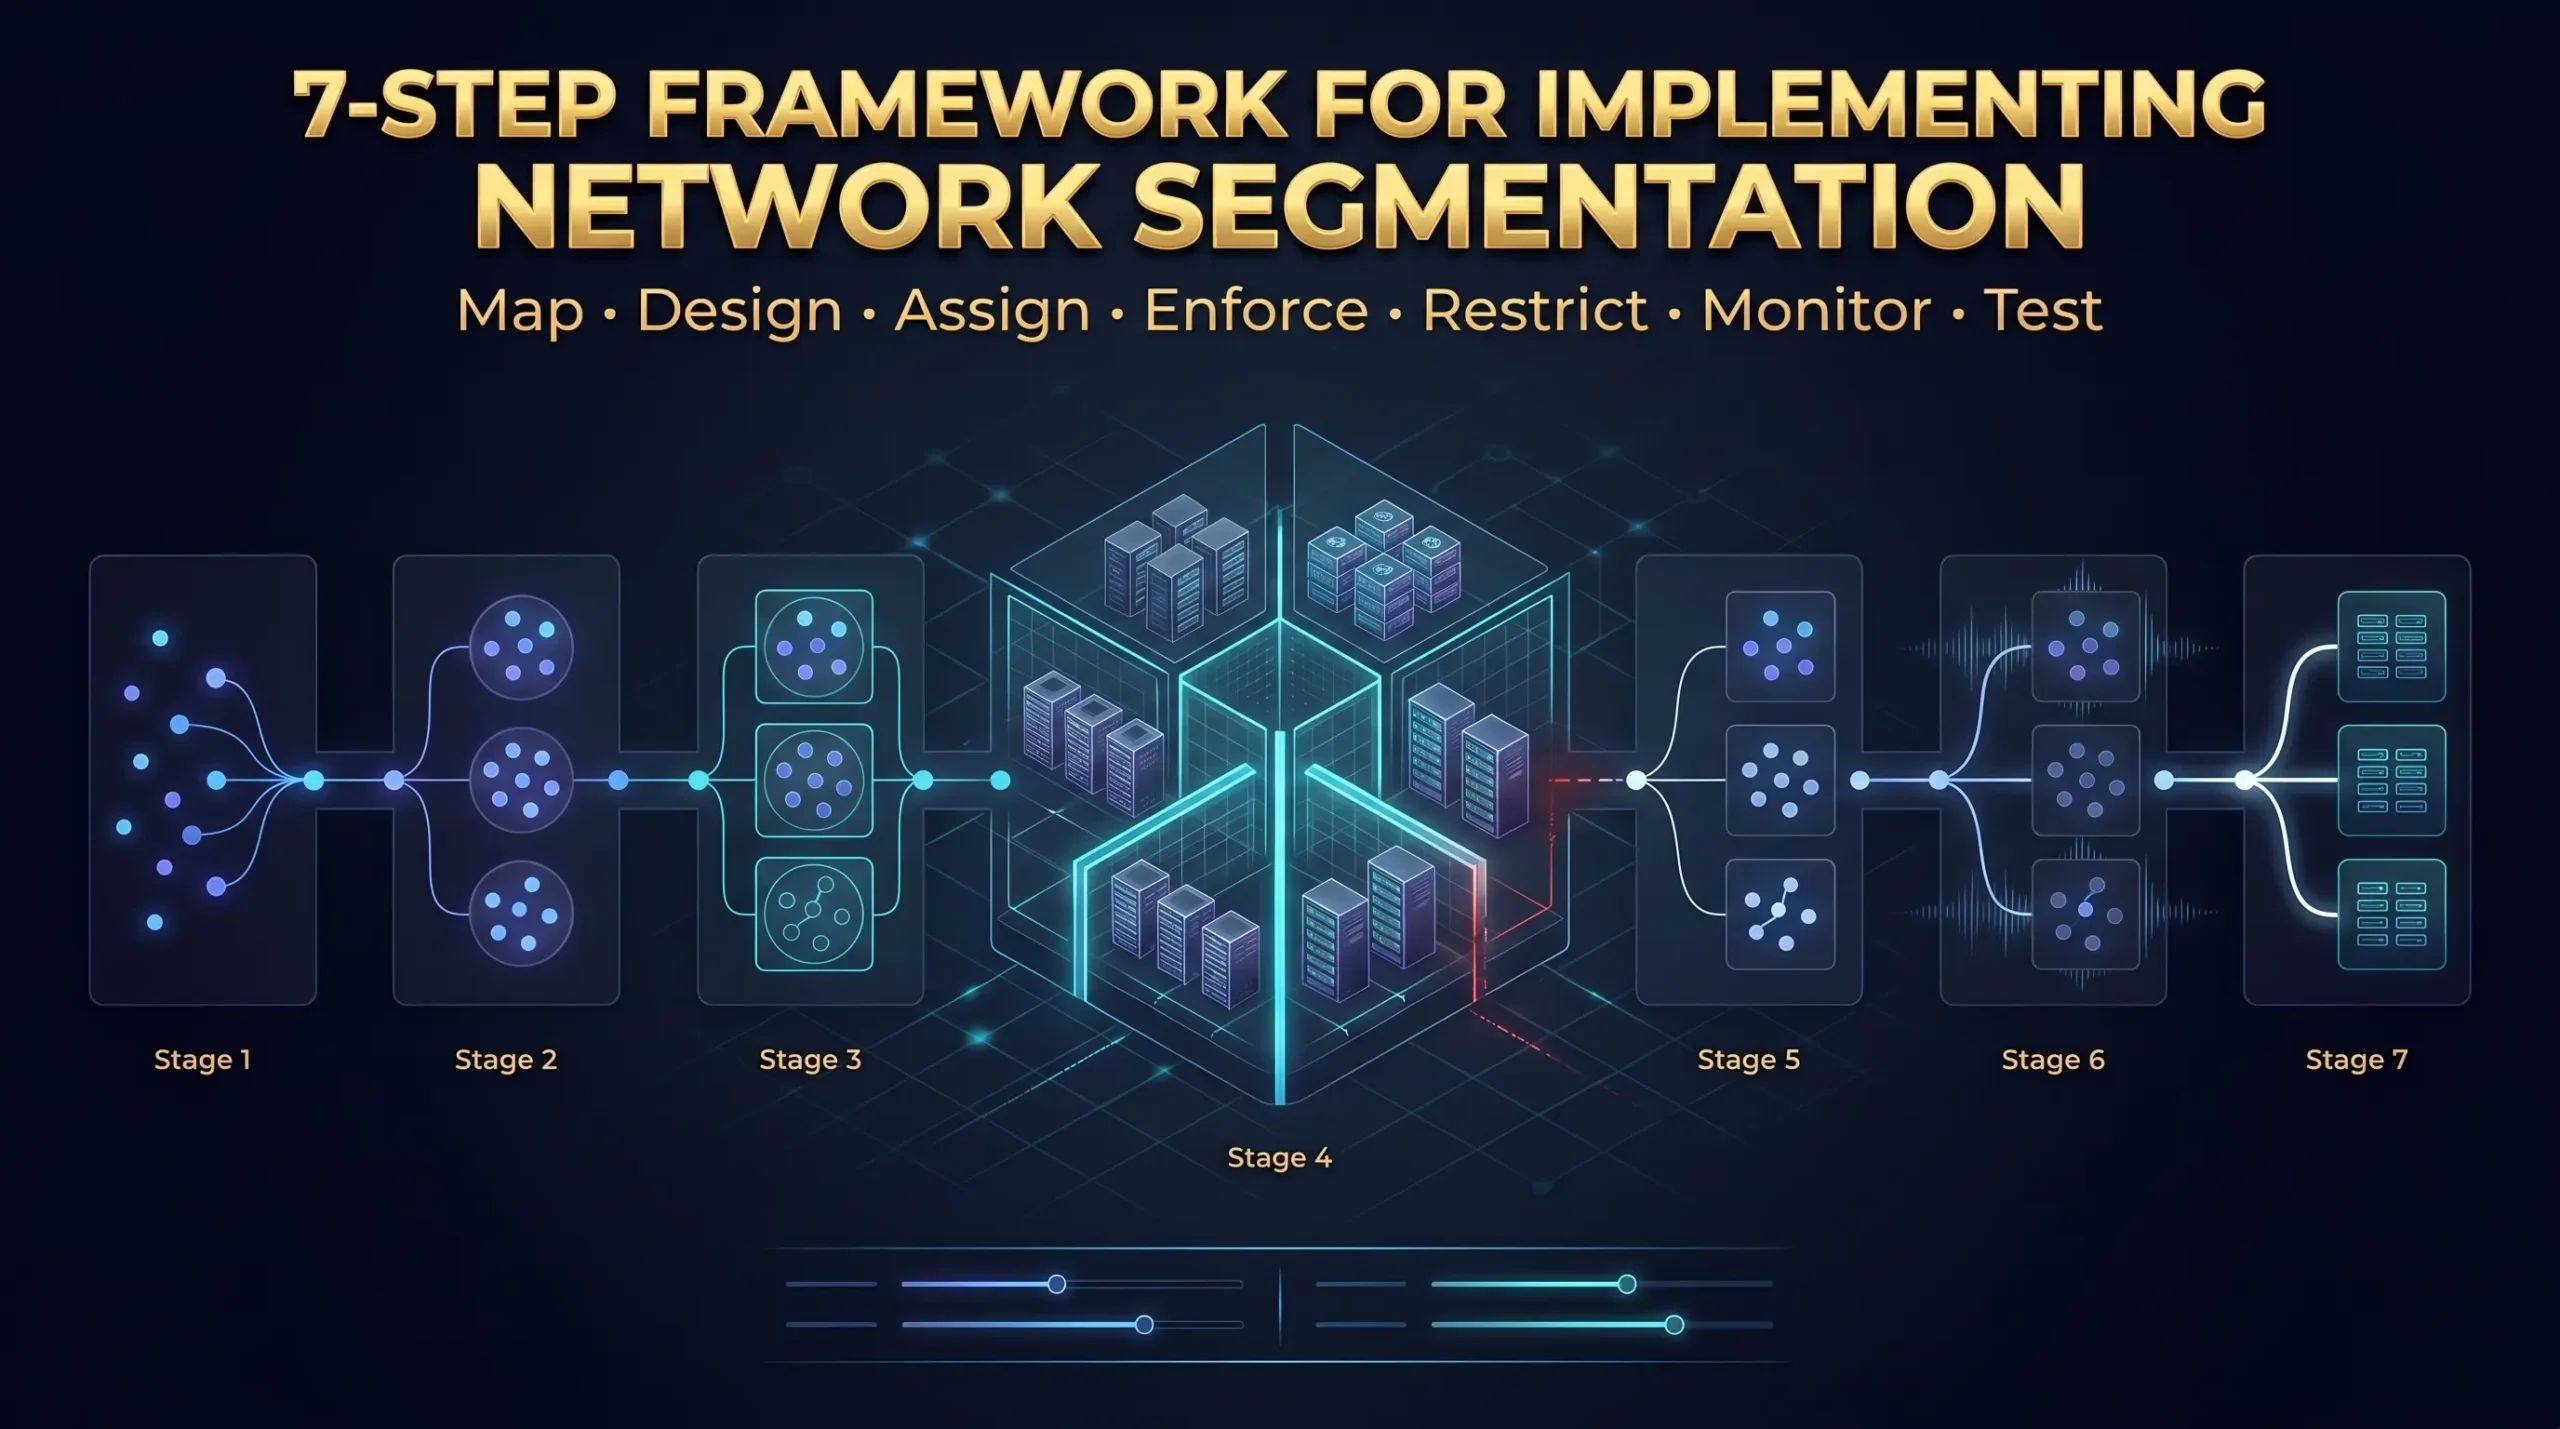
7-Stufen-Framework zur Implementierung der Netzwerksegmentierung
Schritt 1: Abbildung jedes Geräts und seiner Kommunikationsbedürfnisse
Listen Sie alle Server, Workstations, IoT-Geräte und Anwendungen auf. Klassifizieren Sie jede nach Sensitivität: öffentlich, intern, sensibel (Zahlungs- oder Gesundheitsdaten) oder kritisch (Datenbanken, Backups, Admin-Konsolen). Ordnen Sie die Kommunikationsabhängigkeiten zu: Welche Systeme müssen mit welchen anderen und zu welchem genauen Grund sprechen?
Das Überspringen dieses Schritts führt zu den häufigsten Implementierungsfehlern: Segmentierung von Systemen, die miteinander kommunizieren müssen, und Live-Anwendungen im Prozess unterbrechen.
Schritt 2: Definieren Sie die Sicherheitszonen
| Zone | Inhaltsverzeichnis | Externer Zugriff |
| DMZ | Webserver, öffentliche APIs und E-Mail-Gateways | Ja |
| Anwendungsebene | App-Server, Microservices, APIs | Nein |
| Datenebene | Datenbanken, Dateispeicher | Nein |
| Management | Admin-Konsolen, Überwachungstools | Nur VPN + MFA |
| Sicherungszone | Backup-Systeme, Wiederherstellungsspeicher | Nein |
| Benutzerzone | Mitarbeiterarbeitsplätze | gefiltert |
| Gast und IoT | Gast-WLAN, IoT-Geräte | Nur Internet |
| Zahlungszone | POS-Terminals, Kartenprozessoren | PCI-gesteuert |
Schritt 3: VLANs und Subnetze zuweisen
Geben Sie jeder Zone eine eindeutige VLAN-ID und ein dediziertes Subnetz. Konfigurieren Sie das Inter-VLAN-Routing nur dort, wo Geschäftsanforderungen dies ausdrücklich rechtfertigen. Die Standardeinstellung ist volle Isolation. Zonen bleiben getrennt, bis ein dokumentierter Geschäftsbedarf eine kontrollierte, regelbasierte Verbindung zwischen ihnen herstellt.
Schritt 4: Erstellen Sie Firewall-Regeln ausgehend von Alle.
Beginnen Sie mit einer vollständigen Linie zwischen jedem Paar Zonen. Fügen Sie dann für jeden gerechtfertigten Verkehrspfad bestimmte zulässige Regeln hinzu.
Beispielregeln für DMZ auf Anwendungsebene:
Zulassen: TCP von DMZ-Webservern zu App-Servern auf Port 8080
Zulassen: TCP von App-Servern zu DMZ-Webservern auf den Ports 80, 443
leugnen: Alle anderen Verkehr
Jede Allow-Regel erfordert eine schriftliche Begründung, ein Erstellungsdatum und ein benanntes Team. Regeln ohne Dokumentation werden im Laufe der Zeit unsichtbare Angriffswege, wenn sich der Personalwechsel und die Erinnerungen verblassen.
Schritt 5: Wenden Sie das kleinste Privileg auf jeden Verbindungspfad an
Jeder Dienst erhält nur den erforderlichen Netzwerkzugriff. Webserver verbinden sich nicht direkt mit Datenbanken. Datenbanken initiieren keine ausgehenden Verbindungen zum Internet. Jeder Verbindungspfad ohne eindeutigen Geschäftsgrund gehört aus der Liste zu.
Schritt 6: Protokollierung und Alarmierung an jeder Zonengrenze einrichten
Jeder zulässige oder verweigerte Cross-Zonen-Verbindungsversuch muss einen Log-Eintrag erzeugen. Verbinden Sie diese Protokolle mit Ihrer Zentrale Überwachung der Netzwerksicherheit Plattform Alerts bei Abweichungen festlegen: Ein Webserver, der Datenbankports untersucht, ein Backup-Server, der ausgehende Verbindungen öffnet, oder Datenverkehr auf Verwaltungsebene, die aus einer Nicht-Management-Zone stammt.
Die Segmentierung ohne aktive Überwachung ist unvollständig. Zonengrenzen ohne Protokollierung sagen nichts darüber aus, wie Angreifer Ihre Architektur untersuchen.
Schritt 7: Testen Sie jede Grenze aktiv, bevor Sie live gehen
Führen Sie Verbindungstests aus jeder Zone aus:
- Versuchen Sie von der DMZ, eine Verbindung zu den Datenbankports herzustellen. Der Versuch muss fehlschlagen.
- Versuchen Sie auf der Anwendungsebene, die Verwaltungszone zu erreichen. Der Versuch muss fehlschlagen.
- Versuchen Sie aus der Gast- und IoT-Zone, jedes Produktionssystem zu erreichen. Jeder Versuch muss scheitern.
- Versuchen Sie auf der Datenbankebene eine ausgehende Internetverbindung. Der Versuch muss fehlschlagen.
Wiederholen Sie diesen Test nach jeder wesentlichen Infrastrukturänderung. Netzwerke verschieben sich im Laufe der Zeit, und die Segmentierung verschlechtert sich ohne regelmäßige Überprüfung stillschweigend. Kontaktieren Sie unsere Sicherheitsteam Ausführen von formalen Penetrationstests, die auf Zonengrenzüberschreitung abzielen.
Netzwerksegmentierung und Nullvertrauen: Die richtige Beziehung
Zero Trust funktioniert nach einem Prinzip: Vertraue niemals einem Benutzer, Gerät oder einer Anfrage standardmäßig, unabhängig vom Netzwerkstandort. „Innerhalb des Netzwerks“ gewährt kein automatisches Vertrauen.
Die Netzwerksegmentierung liefert die physikalische Struktur, die auf der Netzwerkschicht keine Vertrauenszähne ergibt.
Ohne Segmentierung überprüft Zero Trust einen Benutzer bei der Anmeldung. Danach bewegt sich der authentifizierte Benutzer frei durch ein flaches internes Netzwerk ohne architektonische Einschränkung, wo er hingeht. Die Überprüfung erfolgte einmal. Der Zugang hat keine Begrenzung.
Bei der Segmentierung erzwingen Zonengrenzen die Richtlinie an jedem Kreuzungspunkt. Eine verifizierte Identität erreicht nur die zugewiesenen Zonen. Ein kompromittiertes Konto bleibt auf ein Segment beschränkt. Ein weiterer Vertrauensbruch ist erforderlich, um in die nächste Zone zu gelangen.
Die Mikrosegmentierung erweitert dies durch die Platzierung von Zero Trust Enforcement auf individueller Arbeitslastebene. Jede Anwendungs-zu-Anwendung-Verbindung erfordert eine separate Autorisierung. Ein Angreifer, der einen Container kompromittiert, kann nicht angrenzende Container ohne eindeutige, gültige Autorisierung für jeden erreichen.
Im Jahr 2026, mit 821 tp3t Angriffen auf gestohlene Anmeldeinformationen und legitime Tools, stellt diese Kombination das zuverlässigste verfügbare Netzwerkabwehrmodell dar. Zero Trust legt die Richtlinie fest. Die Segmentierung macht diese Richtlinie real.
Netzwerksegmentierung für dedizierte Serverumgebungen
Dedicated Server-Clients tragen das volle Gewicht der Netzwerksicherheit. Ein verwalteter Cloud-Anbieter übernimmt die Basis-Isolierung zwischen seinen Kunden. Eine dedizierte Serverumgebung gibt dem Client die volle Kontrolle und die volle Verantwortung für die Implementierung der richtigen Segmentierung.
Atal Networks-Infrastrukturunterstützung:
Private Netzwerkverbindung zwischen Atal Networks' dedizierte Server Hält den Inter-Zonen-Verkehr vom öffentlichen Internet aus. Der Datenverkehr zwischen Ihrer Anwendungsebene und der Datenbankebene wird über private Schnittstellen und nicht durch das Internet geleitet, wodurch das Belichtungsfenster für jede zonenübergreifende Verbindung verringert wird.
Der 40-Gbit/s-DDoS-Schutz auf Netzwerkebene deckt den Datenverkehr ab, der in die DMZ-Zone trifft, so dass ein Angriffsverkehr mit hohem Volumen nicht die Bandbreite sättigt, von der die interne Zonenkommunikation abhängt. Upstream-Scrubbing absorbiert Angriffspakete, bevor sie die Serverinfrastruktur erreichen.
213+ Globale Rechenzentrumsstandorte unterstützen die geografische Segmentierung für Compliance-Anforderungen. DSGVO-Datenresidenz, geographische Einschränkungen der DSGVO und Regeln für die Datensouveränität werden behoben, indem Arbeitslasten in bestimmten geografischen Zonen platziert werden, während die private Netzwerkkonnektivität zwischen ihnen aufrechterhalten wird.
Zwei Lücken, die dedizierte Server-Clients häufig übersehen:
Verwaltungsschnittstellen, einschließlich IPMI und KVM-over-IP, müssen in einem dedizierten Verwaltungs-VLAN gespeichert werden, das nur über ein VPN mit Multi-Faktor-Authentifizierung zugänglich ist. Diese Schnittstellen bieten Serverzugriff auf Hardware-Ebene. Ein exponierter IPMI-Port kann einem Angreifer die physische Kontrolle über den Server geben. Unsere Leitfaden zur Netzwerksicherheit Deckt die Managementschnittstelle vollständig ab.
Backup-Systeme benötigen eine vollständige Zonenisolierung von Produktionsumgebungen. Ein Backup-Server, zu dem Produktionssysteme Verbindungen initiieren können, ist ein Backup-Server, den Ransomware erreichen kann. Die Sicherungszone muss eingehenden Sicherungsverkehr aus Produktionszonen akzeptieren und alle Rückverbindungen blockieren.
5 Segmentierungsfehler, die ein falsches Sicherheitsgefühl vermitteln
Fehler 1: Erstellen von VLANs, ohne sie zu protokollieren. VLANs ohne Überwachung bieten keine Sichtbarkeit. Jede Zonengrenze muss aktiv protokolliert und alarmiert werden, bevor sie einen echten Sicherheitswert liefert.
Fehler 2: Halten Sie die Managementebene im selben Netzwerk wie die Produktion. Eine kompromittierte Workstation mit Zugriff auf Admin-Konsolen kann jeden Server in der Umgebung steuern. Die Verwaltungszone muss die am engsten eingeschränkte Zone in der Architektur sein.
Fehler 3: Schreiben von breiten Inter-Zone-Firewall-Regeln. Eine Regel, die den gesamten Verkehr von Zone A zu Zone B zulässt, eliminiert die Segmentierung zwischen diesen beiden Zonen. Jede Regel benötigt eine bestimmte Quell-IP, Ziel-IP, Protokoll und Port.
Fehler 4: Nicht testen nach Netzwerkänderungen. Ändert die Segmentierung, ohne Warnungen zu generieren. Ein auf dem falschen VLAN platzierter Server, eine kopierte Regel mit einem Fehler oder ein Switch-Standard, der nie überschrieben wurde, kann eine stille Lücke öffnen. Testen Sie jede Zonengrenze nach jeder Infrastrukturänderung.
Fehler 5: Behandlung von Sicherungs- und Überwachungssystemen als vertrauenswürdige Infrastruktur. Beide sind hochwertige Ziele. Sicherungssysteme enthalten Wiederherstellungsdaten. Überwachungssysteme führen häufig Lesezugriff auf alles in der Umgebung. Beide benötigen ihre eigenen isolierten Zonen mit strengen Zugriffskontrollen.
Häufig gestellte Fragen
Der Unterschied zwischen Netzwerksegmentierung und Mikrosegmentierung
Die Netzwerksegmentierung unterteilt ein Netzwerk in breite Zonen: eine DMZ, eine Anwendungsebene, eine Datenbankebene. Es steuert hauptsächlich den Datenverkehr zwischen dem internen Netzwerk und externen Netzwerken (Nord-Süd-Verkehr). Die Mikrosegmentierung wendet Richtlinien auf der einzelnen Workload-Ebene an: ein einzelner Container, eine VM oder ein Anwendungsprozess. Es steuert hauptsächlich den Verkehr zwischen internen Systemen (Ost-West-Verkehr). Die beiden sind keine Alternativen. Sie decken verschiedene Teile des Angriffspfads ab und funktionieren am besten in Kombination.
Stoppt die Segmentierung die Ransomware?
Die Segmentierung verhindert, dass sich die Ransomware über die Zone hinaus ausbreitet, in der sie zuerst ausgeführt wird. Die Ransomware läuft immer noch auf dem anfänglich kompromittierten System. Der Unterschied besteht darin, dass Datenbanken, Dateiserver oder Sicherungssysteme in anderen Zonen nicht erreicht werden können. Backup-Systeme in isolierten Zonen überleben, da Produktionssysteme keinen eingeleiteten Verbindungsweg haben. Organisationen, die Segmentierung mit isolierten Backups kombinieren, erholen sich aus Ransomware zu deutlich geringeren Kosten und in weit weniger Zeit als Organisationen in flachen Netzwerken.
PCI-DSS- und Segmentierungsanforderungen
Die PCI-Sicherheitsstandards Erfordert Unternehmen, ihre Karteninhaberdatenumgebung von allen anderen Systemen zu isolieren. Ohne diese Isolation tritt jedes Gerät im gesamten Netzwerk in den PCI-DSS-Bereich ein. Eine ordnungsgemäße Segmentierung begrenzt den Umfang auf Systeme, die tatsächlich Zahlungsdaten handhaben. Für die meisten Unternehmen verringert dies die Compliance-Audit-Oberfläche um 60% auf 80%.
das eigentliche Risiko, ein flaches Netzwerk zu betreiben
Ein flaches Netzwerk hat keine internen Zonengrenzen. Jedes Gerät erreicht direkt jedes andere Gerät. Ein Angreifer, der über einen einzelnen Punkt eintritt, wie z. B. eine Phishing-E-Mail, einen kompromittierten Webserver oder ein nicht gepatchtes IoT-Gerät, bewegt sich mit legitimen Tools und gestohlenen Anmeldeinformationen durch das gesamte Netzwerk. Seit 82% von 2026 verwenden Angriffe keine Malware, Antivirus-Tools erkennen nichts. Der Angreifer sieht ab dem Moment wie ein legitimer Benutzer aus.
Die Zeitleiste für eine Segmentierungsimplementierung
Die grundlegende Segmentierung für eine einzelne dedizierte Serverumgebung, beginnend mit der DMZ und der internen Aufteilung, dauert ein bis drei Tage, wenn die ordnungsgemäße Dokumentation bereits vorhanden ist. Die vollständige Implementierung, die mehrere Zonen, VLAN-Zuweisungen, Firewall-Regeln, Überwachungskonfigurationen und aktive Tests abdeckt, dauert zwei bis sechs Wochen. Die längste Phase ist typischerweise das anfängliche Asset-Mapping. Das Beschleunigen dieses Schritts führt zu Anwendungsfehlern, wenn die Segmentierung legitimer Datenverkehr blockiert, der nicht ordnungsgemäß dokumentiert wurde.
Verlangsamt die Segmentierung das Netzwerk?
Das Überschreiten einer Zonengrenze erhöht die Latenzzeit von 1 bis 3 Millisekunden am Firewall-Inspektionspunkt. Das ist für die meisten Geschäftsanwendungen vernachlässigbar. Die Leistung kompensiert diese Kosten: Kleinere Broadcast-Domänen reduzieren Netzwerkrauschen und Überlastung, und Aufgaben mit hoher Bandbreite, die auf dedizierte Zonen beschränkt sind, konkurrieren nicht mehr mit dem Produktionsverkehr um die gemeinsame Bandbreite.
Verständnis der DMZ in einem segmentierten Netzwerk
Eine DMZ bietet Internet-Angesichtsdienste: Webserver, E-Mail-Gateways und öffentliche APIs. Der Datenverkehr bewegt sich aus dem Internet in die DMZ und von der DMZ in die interne Anwendungsebene unter strengen Firewall-Regeln. Der Datenverkehr kann nicht direkt vom Internet zu internen Datenbanken oder Admin-Systemen übertragen werden. Ein Angreifer, der einen Webserver in der DMZ gefährdet, bleibt in der DMZ, ohne direkten Weg zu einem internen System dahinter.
Kleine Unternehmen und Netzwerksegmentierung
Kleine Unternehmen haben die gleichen Angriffstypen wie große Unternehmen. Angreifer zielen speziell auf kleinere Organisationen ab, weil sie dazu neigen, flache Netzwerke mit weniger Steuerelementen zu betreiben. Der häufigste Einstiegspunkt bei Verstößen gegen kleine Unternehmen ist ein Gast-WLAN-Netzwerk, das sich auf demselben Segment wie POS-Terminals oder interne Dateiserver befindet. Das Trennen von Gast-WLAN von internen Systemen, die Isolierung der Zahlungshardware und die öffentlich zugängliche Server von internen Tools fernhalten, kostet bei modernen verwalteten Switches und Routern nur sehr wenig. Der Schutz gegen die opportunistischen Angriffe, denen kleine Unternehmen regelmäßig ausgesetzt sind, ist von Bedeutung.
Erstellen Sie ein Netzwerk, das Fehler enthält
Die Netzwerksegmentierung ist eine strukturelle Entscheidung, kein Produktkauf. Jede wichtige Analyse nach dem Verstoß von WannaCry bis zur Änderung des Gesundheitswesens kommt zu dem gleichen Ergebnis: Die Segmentierung hätte den Schaden enthalten. Perimeter-Steuerungen fehlgeschlagen. Das Fehlen interner Zonengrenzen lässt Angreifer alles erreichen.
Die Bedrohungsumgebung 2026, in der Angreifer in 72 Minuten umziehen, keine Malware verwenden und über legitime Tools und Anmeldeinformationen arbeiten, erfordert architektonische Eindämmung. Sicherheitsrichtlinien und Endpoint-Tools allein können Bedrohungen nicht stoppen, die mit legitimer Verwaltungsaktivität identisch aussehen. Zonengrenzen können.
Fünf Aktionen, die jetzt ergriffen werden müssen:
- Jedes Gerät abbilden und seine Kommunikationsabhängigkeiten dokumentieren
- Identifizieren Sie Ihre höchstwertigen Assets und die Pfade, die dazu führen
- Grundlegende Zonentrennung einrichten, beginnend mit der DMZ und der internen Split
- Schreiben Sie Firewall-Regeln aus einer Standard-Deny-Startposition
- Testen Sie jede Zonengrenze aktiv, nicht nur auf Papier
Bauen Sie auf einer sicheren Infrastrukturgrundlage auf
Atal Networks stellt die Netzwerkgrundlage bereit, die die dedizierte Serversegmentierung erfordert. Jeder Dedizierter Serverplan Enthält private Netzwerkverbindungen zwischen Servern, 40-Gbit/s-DDoS-Schutz auf der Netzwerkschicht und Zugriff auf mehr als 213 globale Rechenzentrumsstandorte für die geografische Zonentrennung.
Bauen Sie Ihre segmentierte Infrastruktur auf | Sprechen Sie mit unserem Netzwerkteam
Dieser Leitfaden spiegelt die ab April 2026 aktuellen Segmentierungspraktiken wider. Netzwerksicherheitshandbuch für dedizierte Server-Clients.
Verwandte Lektüre:
- DDoS-Schutz: Wie funktioniert Upstream-Minderung?
- VPS vs. Dedicated Server: Vergleich der Infrastruktursicherheit