 Zum Inhalt springen



Die CL0P Ransomware Group nutzte im Mai 2023 einen Zero-Day-Software für die Dateiübertragungssoftware und zog Daten von über 2.000 Organisationen über 14 Tage hinweg leise ab. Die meisten Opfer entdeckten die Informationen Wochen später, entweder durch Journalisten oder als ihre Dateien auf dunklen Web-Leckseiten erschienen. Keines der vorhandenen Sicherheitstools löste eine Warnung aus.
Unternehmen, die SIEM-Lösungen ausführen, haben innerhalb von Stunden das gleiche Angriffsmuster festgestellt. Ihre Systeme kennzeichneten das ungewöhnliche Datenübertragungsvolumen, erzeugten eine Warnung und gaben den Sicherheitsteams Zeit, zu reagieren, bevor die Massenexfiltration auftrat.
Die Lücke zwischen 14 Tagen Stille und einigen Stunden Erkennung ist genau das Problem, das Security Information and Event Management (SIEM) löst.
Ein Unternehmen mit 50 Servern, fünf Firewalls und drei Webanwendungen generiert jede Minute über 25.000 Sicherheitsprotokollereignisse. Kein Team kann dieses Volumen manuell überprüfen. Angreifer zählen darauf. SIEM verarbeitet jedes Ereignis automatisch, korreliert Muster mit Korrelationsregeln und sendet gezielte Warnungen, bevor sich der Schaden verbreitet.
Dieser Leitfaden behandelt SIEM als praktisches Sicherheitstool für Organisationen mit dedizierter Serverinfrastruktur: eine klare Definition, deren Funktionsweise, die drei Bereitstellungsmodelle, die Features, die den Erfolg bestimmen, ein Bereitstellungsframework und einen direkten Vergleich mit XDR, SOAR und MDR.
Inhaltsverzeichnis
- SIEM: Die einfache Definition
- So funktioniert SIEM: 5 Schritte
- Drei SIEM-Bereitstellungsmodelle
- 6 SIEM-Features, die reale Ergebnisse bestimmen
- SIEM vs. XDR vs. Soar vs. MDR
- SIEM für dedizierte Serverinfrastruktur
- Ein 6-stufiges SIEM-Bereitstellungsframework
- Top-SIEM-Tools für 2026
- Häufig gestellte Fragen
- die Sicherheitsschicht, die Sie nicht überspringen können
SIEM: Die einfache Definition
Sicherheitsinformationen und Event-Management (SIEM) ist eine Softwareplattform, die Sicherheitsprotokolldaten aus dem gesamten Netzwerk eines Unternehmens sammelt, diese in einem Standardformat normalisiert, Korrelationsregeln anwendet, um Bedrohungsmuster zu identifizieren und priorisierte Warnungen für Sicherheitsteams zu erstellen.
Der Begriff „SIEM“ kombiniert zwei ältere Technologien: Security Information Management (SIM), das die Protokollspeicherung und historische Analyse übernimmt, und Security Event Manager (SEM), das die Echtzeitüberwachung und -alarmierung übernimmt. Zusammen schaffen sie eine einzige Plattform für die Erkennung von Live-Bedrohungen und forensische Untersuchungen.
Gartner-Analysten Mark Nicolett und Amrit Williams haben 2005 die Kategorie SIEM eingeführt. Der globale SIEM-Markt lag 2025 bei 1 TP4T,67 Mrd. und wird voraussichtlich 1 TP4T20 Mrd. 2031, getrieben von strengeren Compliance-Anforderungen und der Umstellung auf die hybride Cloud-Infrastruktur.
In diesem Artikel verwendete Schlüsselbegriffe mit jeweils einer konsistenten Bedeutung:
Ein Log ist ein zeitgestempelter Datensatz eines Ereignisses auf einem System: ein Anmeldeversuch, ein Dateizugriff, eine Konfigurationsänderung oder eine Netzwerkverbindung.
Ereigniskorrelation Verknüpft mehrere Protokolleinträge aus verschiedenen Quellen, um festzustellen, ob sie eher ein Angriffsmuster als eine normale Aktivität bilden.
Ein SIEM-Regel ist eine definierte Bedingung, die eine Warnung auslöst, wenn sie übereinstimmt. Beispiel: Zehn fehlgeschlagene SSH-Anmeldeversuche von einer IP-Adresse innerhalb von fünf Minuten entsprechen einem Brute-Force-Muster.
UEBA (User- und Entity Behavior Analytics) Erstellt Verhaltens-Baselines für Benutzer und Geräte und kennzeichnet dann Abweichungen, die auf kompromittierte Anmeldeinformationen oder Insider-Bedrohungen hinweisen.
Ein SOC (Security Operations Center) ist das Team, das Sicherheitswarnungen überwacht, untersucht und darauf reagiert. SIEM ist das zentrale Tool, auf das sich SOC-Analysten täglich verlassen.
So funktioniert SIEM: 5 Schritte
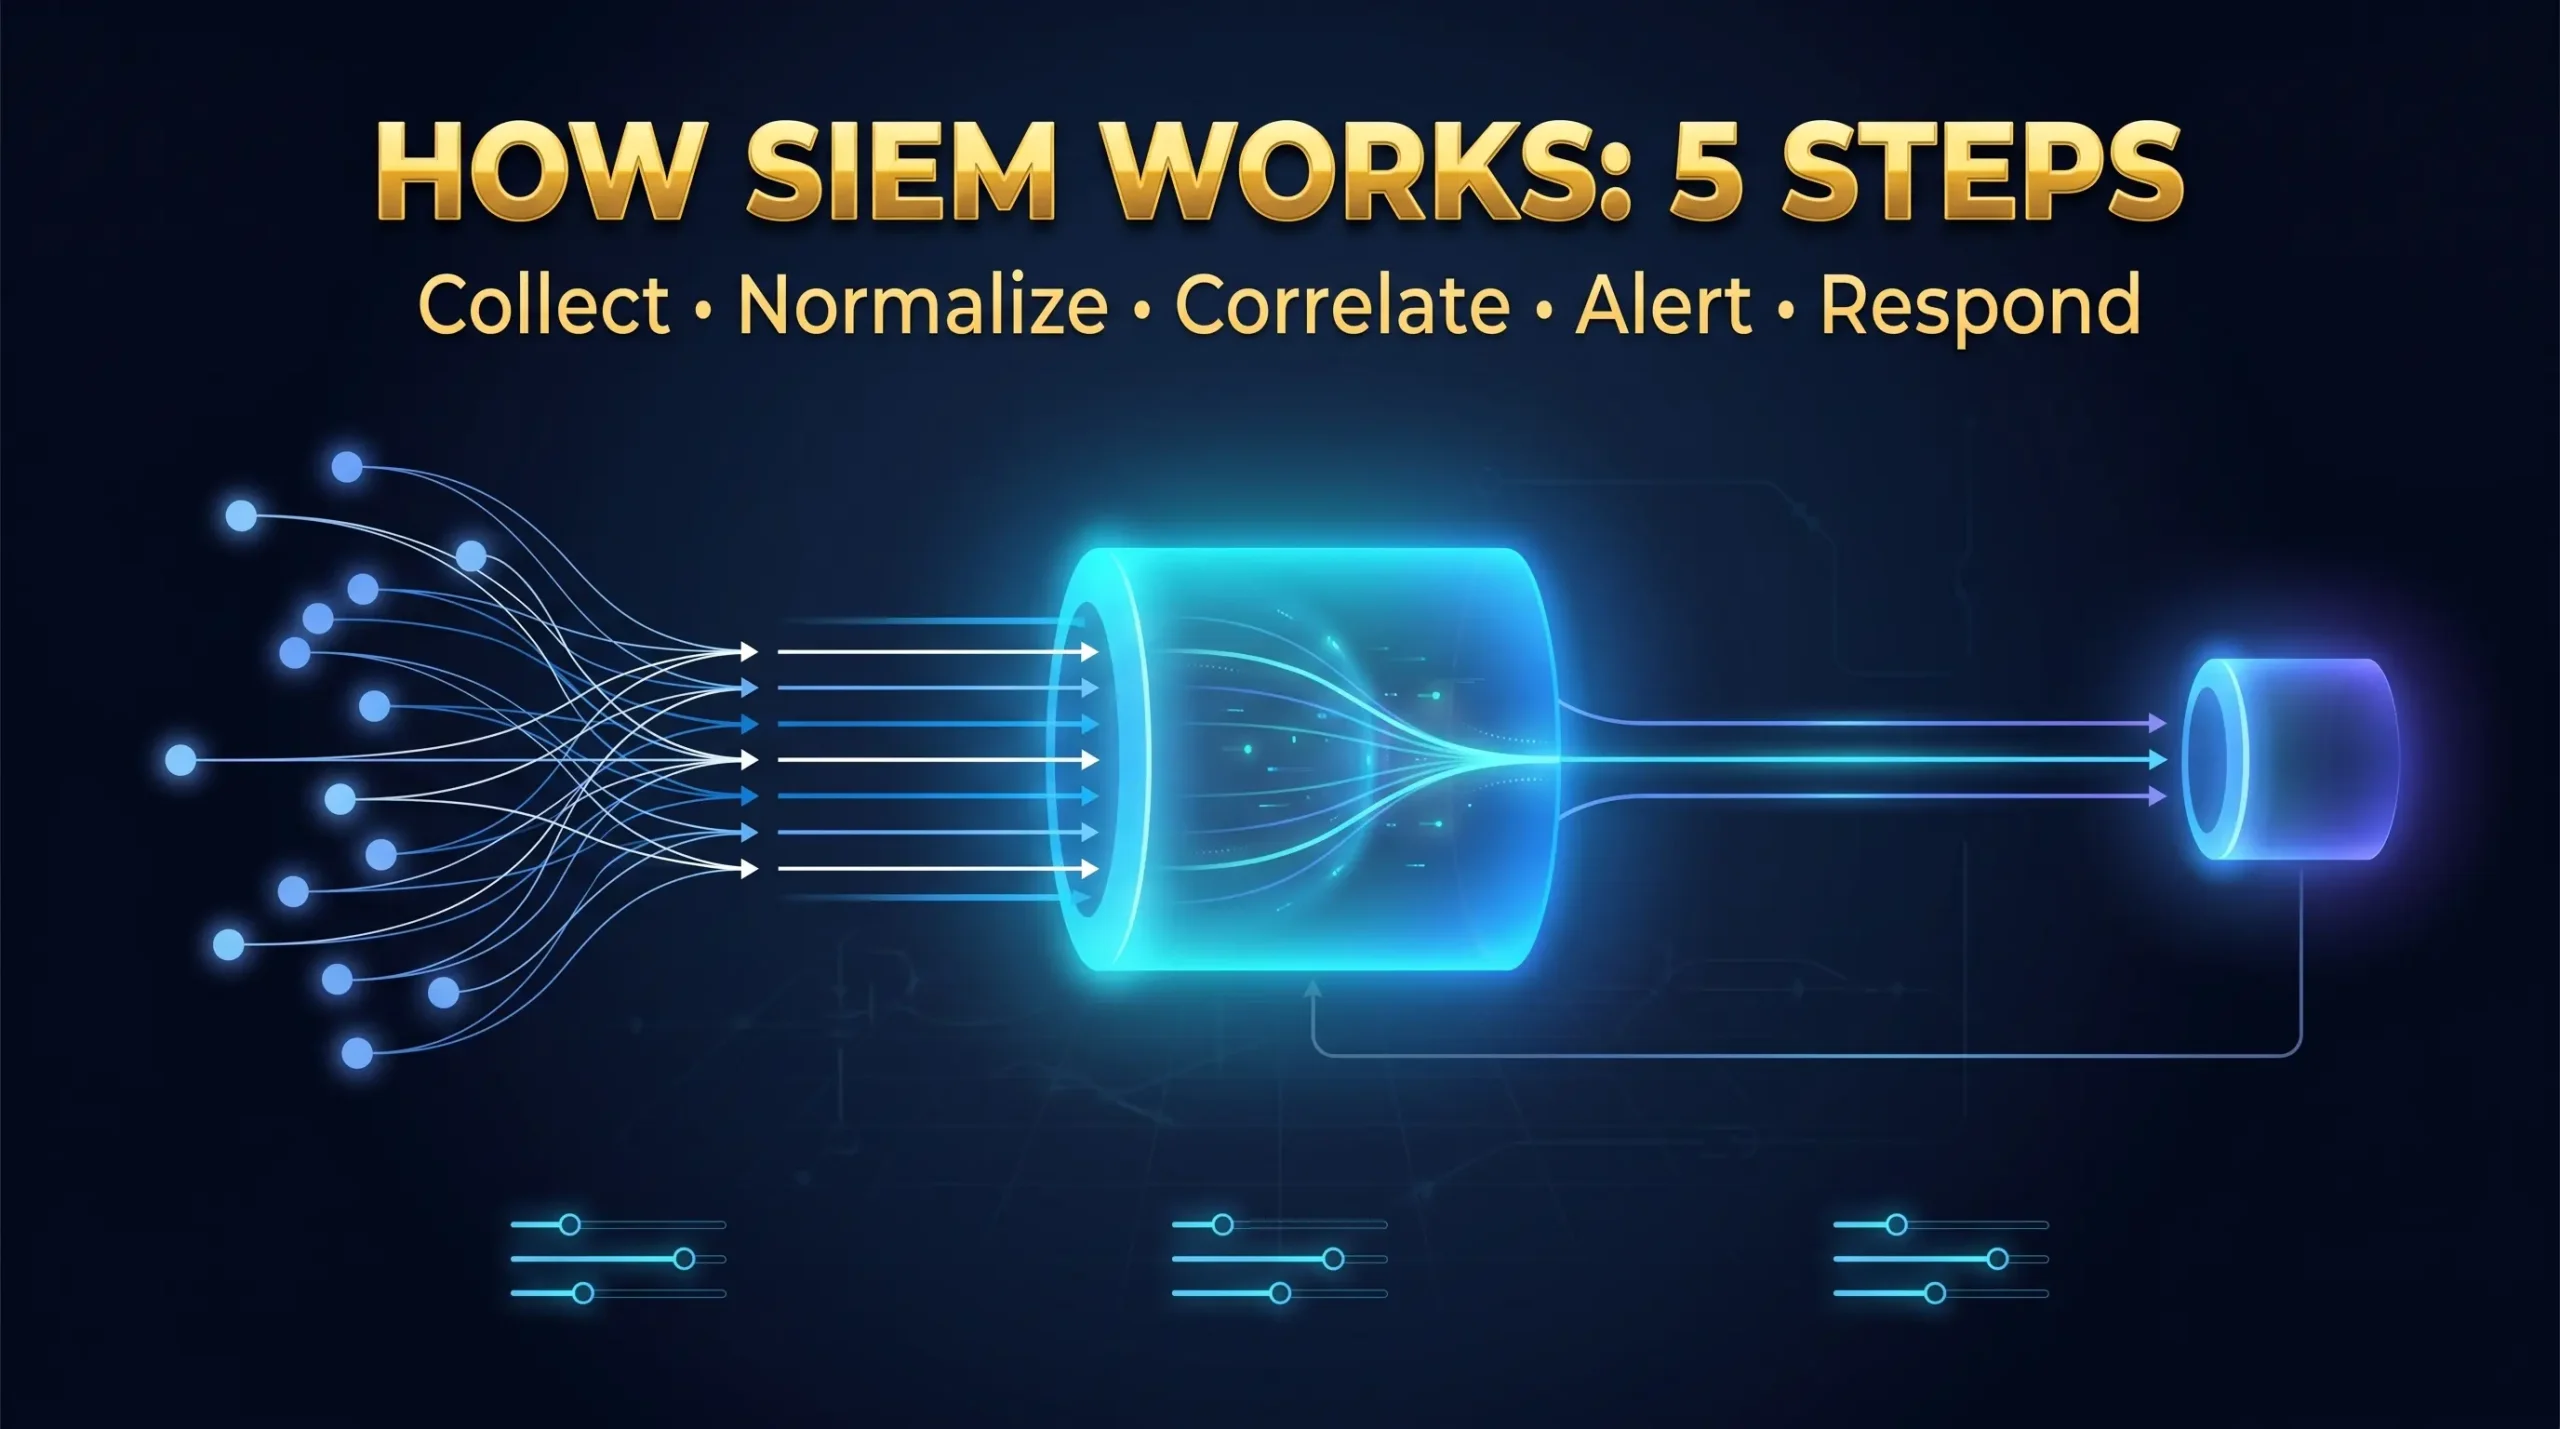
Schritt 1: Datenerfassung. SIEM-Agenten oder Agentenlose Connectors ziehen Protokolldaten aus allen Teilen der Umgebung ab: Firewalls, Router, VPN-Gateways, Windows-Ereignisprotokolle, Linux-Syslog, SSH-Authentifizierungsprotokolle, IDs/IPS-Warnungen, Webserver, Datenbanken und Cloud-Dienste wie AWS CloudTrail- und Azure-Aktivitätsprotokolle.
Schritt 2: Normalisierung. Rohe Protokolle kommen in Dutzenden von inkompatiblen Formaten an. SIEM normalisiert alle eingehenden Daten in einem Standardschema, sodass Ereignisse aus völlig unterschiedlichen Quellen miteinander verglichen, korreliert und durchsucht werden können. Ohne Normalisierung ist eine Cross-Source-Erkennung nicht möglich.
Schritt 3: Korrelation. Hier verdient SIEM seinen Wert. Die Plattform wendet Korrelationsregeln auf normalisierte Daten an und verbindet Ereignisketten, die einzeln harmlos aussehen, aber zusammen einen Angriff signalisieren. Eine fehlgeschlagene SSH-Anmeldung ist Rauschen. Fünfhundert fehlgeschlagene Anmeldungen von derselben IP in zwei Minuten sind ein Brute-Force-Angriff. Fünfhundert Fehler, dann ein Erfolg, dann eine neue geplante Aufgabe, die 60 Sekunden später hinzugefügt wird, ist ein Kompromiss für Anmeldeinformationen und eine dauerhafte Installation. Eine Regel fängt alle drei als einen einzigen Vorfall mit hoher Priorität ein.
Laut dem Global Threat Report 2026 von CrowdStrike, 82% aller Cyberangriffe sind jetzt keine Malware-Dateien. Angreifer verwenden gestohlene Anmeldeinformationen und Standard-Administrationstools: SSH, RDP, WMI und Dateiübertragungsdienstprogramme. Herkömmliche Antiviren-Tools sehen nichts. Die Verhaltenskorrelation von SIEM fängt diese Angriffe auf, indem sie identifiziert, was Angreifer tun, und nicht, welche Dateien sie ablegen.
Schritt 4: Alarmierung und Priorisierung. Effektives SIEM filtert Tausende von Ereignissen mit niedriger Priorität und taucht nur die Warnungen auf, die wirklich Aufmerksamkeit benötigen. Schlecht konfiguriertes SIEM erzeugt Hunderte von lauten Fehlalarmen pro Tag, was zu Alarmmüdigkeit führt. Alarmermüdung ist der Hauptgrund, warum 40% von SIEM-Bereitstellungen eine Underperformance haben. Die Lösung ist die systematische Abstimmung: Ausgangsbeobachtung vor der Alarmaktivierung, Unterdrückung bestätigter falsch positiver Werte und Schweregradschwellenwerte, die auf die jeweilige Umgebung kalibriert werden.
Schritt 5: Untersuchung und Antwort. Nach dem Auslösen einer Warnung verwenden Analysten das SIEM-Dashboard, um zu untersuchen: Ereigniszeitleisten, Benutzeraktivitätsverlauf, Netzwerkverbindungsaufzeichnungen und Threat Intelligence Enrichment-Daten. Moderne SIEM-Plattformen umfassen Case-Management-Tools zur Verfolgung von Antwortschritten und zur Dokumentation von Ergebnissen. Einige integrieren Sicherheitsorchestrierung, Automatisierung und Reaktion (SOAR) direkt und ermöglichen automatisierte Aktionen wie Kontosperrungen oder IP-Blocks innerhalb von Sekunden.
Drei SIEM-Bereitstellungsmodelle
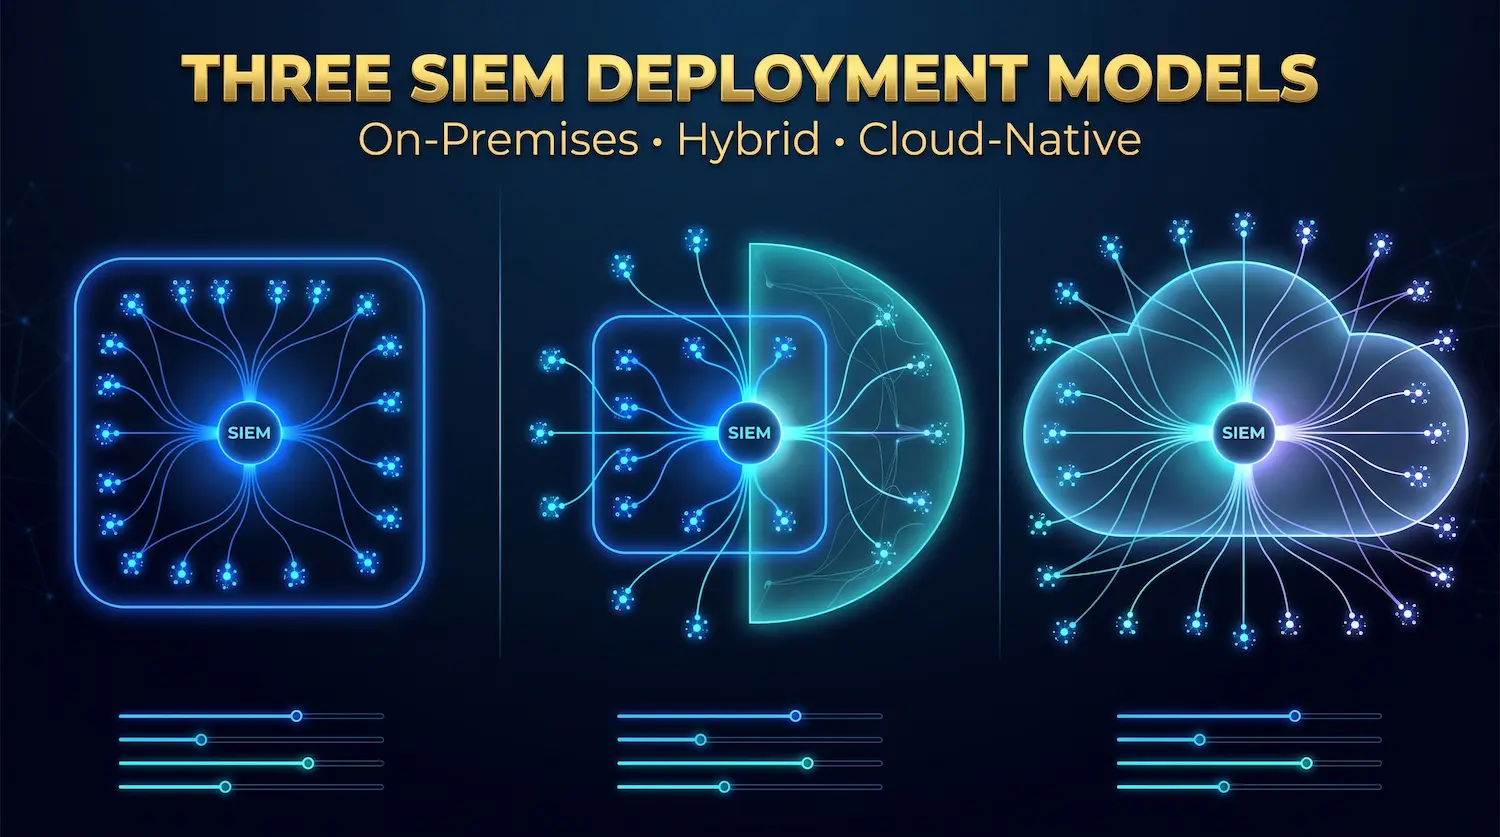
On-Premises Siem Läuft auf Hardware, die die Organisation besitzt und verwaltet. Alle Protokolldaten bleiben in der kontrollierten Umgebung. Dieses Modell eignet sich für Organisationen mit strengen Anforderungen an die Souveränität von Daten: Finanzinstitute, Regierungsbehörden und Gesundheitsdienstleister, die nicht zulassen, dass Protokolldaten einen kontrollierten Ort verlassen können. Der Kompromiss ist die volle Kontrolle im Austausch für höhere Hardwarekosten und interne Fachkenntnisse. IBM QRadar und Splunk Enterprise sind die häufigsten lokalen Bereitstellungen.
Cloud-native Siem Läuft vollständig auf Anbieterinfrastruktur, geliefert als SaaS. Organisationen verbinden Protokollquellen über Agenten oder API-Integrationen. Dieses Modell eignet sich für Organisationen ohne dedizierte Sicherheitsinfrastrukturteams und Unternehmen, die ohne Hardware-Investitionen eine schnellere Bereitstellung benötigen. Beispiele sind Microsoft Sentinel, Google Chronicle und Datadog Security. Der Kompromiss: Schnellere Bereitstellung und niedrigere Einrichtungskosten gegen Protokolldaten, die die direkte Kontrolle des Unternehmens überlassen.
Hybrid-SIEM Kombiniert die lokale Protokollsammlung mit cloudbasierter Analyse und Speicherung. Lokale Forwarder aggregieren und normalisieren die Protokolle, bevor sie sicherheitsrelevante Ereignisse an die Cloud senden. Dieses Modell eignet sich für Unternehmen mit Datenaufenthaltsverpflichtungen, die für die Analyse noch Cloud-Skalierbarkeit benötigen.
Für Dedizierte Server-Clients Ohne ein dediziertes Sicherheitsteam bietet ein leichtgewichtiger Agent auf jedem Server normalisierte Protokolle an eine Cloud-SIEM-Plattform, die die beste Balance zwischen Kontrolle, Bereitstellungsgeschwindigkeit und geringer Wartungsaufwand bietet.
6 SIEM-Features, die reale Ergebnisse bestimmen
Protokollverwaltung und -bindung. Speicherkosten pro Gigabyte, Suchgeschwindigkeit gegen historische Daten, konfigurierbare Aufbewahrungsgrenzen und Original-Logformat-Speicherung wirken sich auf die betriebliche Effektivität aus. Compliance Drives Mindestanforderungen: PCI DSS erfordert ein Jahr mit drei Monaten sofort durchsuchbar, die HIPAA empfiehlt sechs Jahre, und die DSGVO erfordert nachweisbare Auditfunktionen während der Datenverarbeitung. Setzen Sie die Retention auf die anspruchsvollste Anforderung, nicht die billigste Option.
Korrelationsregeln. Die Qualität und Anpassbarkeit von Korrelationsregeln bestimmen Erkennungsraten und falsch positive Raten. Bewerten Sie jedes SIEM an drei Punkten: Größe und Relevanz der Regelbibliothek, die Möglichkeit, benutzerdefinierte Regeln für umweltspezifische Muster zu schreiben, und die Möglichkeit, neue Regeln gegen historische Daten zu testen, bevor sie live übertragen werden.
UEBA. UEBA erstellt Verhaltensbasislinien über einen zwei- bis vierwöchigen Trainingszeitraum und warnt dann über signifikante Abweichungen. Im ersten Halbjahr 2025 wurden über 1,8 Milliarden Anmeldeinformationen gestohlen. Kompromittierte Verwaltungskonten sind der häufigste Serverangriffsvektor. UEBA erkennt die Verhaltensverschiebungen, die diese Konten nach Kompromissen erzeugen: Anmeldungen von unerwarteten Speicherorten, Zugriff auf Daten, die das Konto noch nie berührt hat, und administrative Befehle außerhalb der normalen Arbeitszeiten. Ohne UEBA sehen diese Muster wie legitime Sitzungen aus.
Integration von Threat Intelligence SIEM-Plattformen, die externe Threat-Intelligence-Feeds aufnehmen, stimmen mit der internen Protokollaktivität mit Datenbanken bekannter bösartiger IPs, Domains und Datei-Hashes überein. Schlüsselquellen sind CISAs bekannter Katalog für ausgenutzte Schwachstellen und kommerzielle Informationen von Anbietern wie Crowdstrike oder Recorded Future.
Compliance-Bericht. Vorgefertigte Compliance-Berichte für PCI DSS, HIPAA, DSGVO, SOC 2 und ISO 27001 verkürzen die Vorbereitungszeit für die Audits von Wochen auf Stunden. Map compliance requirements to native reporting capabilities before purchasing. Die Entwicklung von benutzerdefinierten Berichten erhöht die Implementierungszeit und die Kosten, die von Anbietern nur selten vor dem Verkauf preisgegeben werden.
Alert-Tuning und falsch positives Management. Whitelist-Management, zeitbasierte Unterdrückung für Wartungsfenster, Schweregrad-Gewichtung durch Asset-Kritizität und dynamische Schwellenwertanpassung Trennen Sie produktive SIEM-Bereitstellungen von lauten. Plattformen, die die Neuerstellung ganzer Korrelationsregeln erfordern, um ein falsches Positiv zu unterdrücken, schaffen weit mehr laufende Wartungsarbeiten als Plattformen mit granularer Unterdrückungskontrolle.
SIEM vs. XDR vs. Soar vs. MDR
Diese vier Tools werden häufig verwechselt, da Anbieter sie als konkurrierende Alternativen vermarkten. Jeder löst ein anderes Problem.
| Werkzeug | Primärfunktion | Beste Stärke | Hauptbegrenzung |
| Siem | Protokollsammlung, Analyse, Compliance | Breite Sichtbarkeit über alle Quellen, Audit-Support | erkennt Bedrohungen; Erfordert separate Antwortaktion |
| XDR | Bedrohungserkennung und -reaktion | Schnelle Korrelation zwischen Endpunkt, Netzwerk, Cloud | Begrenzte Compliance-Berichterstattung; Schmalerer Protokollbereich |
| Steigen | Antwortautomatisierung | Automatisiert sich wiederholende Analyst-Aufgaben | verstärkt defekte Arbeitsabläufe; Erfordert definierte Prozesse |
| MDR | 24/7-Überwachung und -Antwort verwaltet | Volle SOC-Fähigkeit ohne interne Einstellung | Externer Service; Weniger direkte Betriebskontrolle |
Verwenden Sie SIEM Wenn Compliance-Reporting, langfristige Protokollspeicherung und breite Sichtbarkeit über alle Infrastrukturtypen hinweg die Anforderung. SIEM ist die richtige Grundlage für die Unterstützung von Governance und regulatorischer Prüfung.
Verwenden Sie XDR Wenn Sie aktive Angriffe schnell über Endpunkte und Cloud-Workloads stoppen, ist das Hauptziel. XDR bietet eine schnellere, automatisiertere Eindämmung, als SIEM in der Regel alleine anbietet.
Verwenden Sie Soar Wenn das Team viel Zeit für sich wiederholende Aufgaben aufwendet: IP-Suchvorgänge, Kontosperrungen, Ticketerstellung und Standarduntersuchungsschritte. SOAR automatisiert diese Aufgaben, erfordert aber zuerst genau definierte Prozesse.
Verwenden Sie MDR Wenn internes Fachwissen oder Personalbudget für ein dediziertes Sicherheitsteam nicht verfügbar ist. MDR-Anbieter betreiben SIEM und verwandte Tools als Managed Service.
Für Dedizierte Serverumgebungen Ohne interne Sicherheitsspezialisten ist SIEM der beste Ausgangspunkt. Es bietet Log-Sichtbarkeit, Compliance-Berichte für PCI DSS, HIPAA und DSGVO sowie umsetzbare Alarmierung, ohne dass Deep Security Engineering für den Betrieb erforderlich ist.
SIEM für dedizierte Serverinfrastruktur
Kein Wettbewerberinhalt verbindet SIEM speziell mit dedizierten Serverumgebungen. Dieser Abschnitt füllt diese Lücke mit priorisierten Protokollquellen und produktionsbereiten Korrelationsregeln.
Quellen in der Prioritätsreihenfolge protokollieren
Priorität 1: Authentifizierungsprotokolle. SSH-Authentifizierungsfehler, erfolgreiche Anmeldungen, Sudo-Befehlsausführungen, Root-Zugriffsereignisse und Kontoerstellungs- oder -löschereignisse bilden den kritischsten Datensatz. NIST SP 800-92, der Federal Log Management Standard, identifiziert die Authentifizierungsprotokollüberwachung als grundlegende Sicherheitskontrolle. Verbinden Sie SSH-Protokolle vor jeder anderen Quelle.
Priorität 2: Firewall- und Netzwerk-Perimeter-Protokolle. Alle eingehenden Verbindungen, ausgehenden Verbindungen, blockierter Datenverkehr und Richtlinienverstöße müssen in SIEM fließen. Querverweisen auf diese Protokolle mit Grenzen der Netzwerksegmentierungszone Erzeugt Warnungen mit hohem Vertrauen. Ein Webserver, der versucht, eine direkte Verbindung zu einem Datenbankport herzustellen, ist entweder ein aktiver Angriff oder eine kritische Fehlkonfiguration. Beide erfordern eine sofortige Untersuchung.
Priorität 3: Webserver-Zugriffsprotokolle. Apache- und Nginx-Zugriffsprotokolle zeigen SQL-Injektionsversuche in Anforderungsparametern, Pfad-Traversal-Strings, Scanner-Signaturen in User-Agent-Feldern und hohe Fehlerraten von bestimmten IPs, die das automatische Scannen von Schwachstellen anzeigen.
Priorität 4: Datenbankabfrageprotokolle. Ungewöhnliche Abfragevolumina, Auswahlmuster für Massendaten, Schemaänderungen und Abfragen, die unter unerwarteten Dienstkonto-Anmeldeinformationen ausgeführt werden, alle Exfiltrationsaktivitäten der Signaldaten. Datenbankprotokolle erhalten in den meisten Bereitstellungen die geringste Aufmerksamkeit und enthalten einige der klarsten verfügbaren Angriffssignale.
Priorität 5: System- und Prozessprotokolle. Neue Prozesserstellung, geplante Aufgabenergänzungen, Änderungen in binären Dateien und Konfigurationsänderungen fangen an, vom Land lebende Angriffstechniken zu erfassen, die kein signaturbasiertes Tool erkennt.
Kritische Korrelationsregeln für Serverumgebungen
Brute-Force-Erkennung: 10 oder mehr fehlgeschlagene SSH-Authentifizierungsversuche von einer einzelnen IP innerhalb von fünf Minuten. Schweregrad: hoch.
Anmeldeinformationen-Kompromissmuster: Fehlgeschlagene SSH-Versuche, gefolgt von einer erfolgreichen Anmeldung von derselben IP innerhalb von 30 Minuten. Schweregrad: kritisch.
Privileg-Eskalationsindikator: Sudo-Ausführung durch ein Konto ohne Sudo-Verlauf in den letzten 30 Tagen. Schweregrad: hoch.
Seitliches Bewegungssignal: Alle ausgehenden SSH-Verbindungen, die von der Webserverzone initiiert werden. Webserver initiieren keine SSH-Verbindungen zu anderen internen Servern. Dieses Muster bedeutet, dass ein Angreifer einen kompromittierten Webserver verwendet, um das interne Netzwerk zu untersuchen. Schweregrad: kritisch.
Datenexfiltrationssignal: Der ausgehende Datenverkehr von der Datenbankebene überschreitet die 30-Tage-Basislinie während eines zweistündigen Fensters außerhalb des geplanten Sicherungsfensters. Schweregrad: hoch.
Sicherungshinweiswarnung: Löschen von Dateien oder Änderungsereignissen in den Speicherpfaden der Sicherungszone außerhalb eines aktiven, geplanten Sicherungsfensters. Schweregrad: kritisch.
Siem gepaart mit richtig Netzwerksegmentierung Erhöht die Erkennungssicherheit erheblich. Jeder Zonengrenzüberschreitungsversuch generiert ein bestimmtes Firewall-Protokollereignis. SIEM korreliert diese Ereignisse, um laterale Bewegungsaufklärung, unerwartete zonenübergreifende Kommunikation und Verstöße gegen definierte Verkehrsströme zu identifizieren. Ohne Segmentierung muss sich SIEM allein auf Verhaltensgrundlinien verlassen. Bei der Segmentierung führen strukturelle Verstöße zu Fehlalarmen von nahezu Null.
Atal Networks Dedizierte Server-Infrastruktur Unterstützt private Netzwerkschnittstellen für die isolierte Protokollweiterleitung. Der SIEM-Sammlungsverkehr läuft auf Managementnetzwerkpfaden, die von der Produktionsbandbreite getrennt sind, sodass die Überwachung nicht mit dem Anwendungsverkehr konkurriert oder die Protokollinfrastruktur produktionsseitigen Bedrohungen aussetzt.
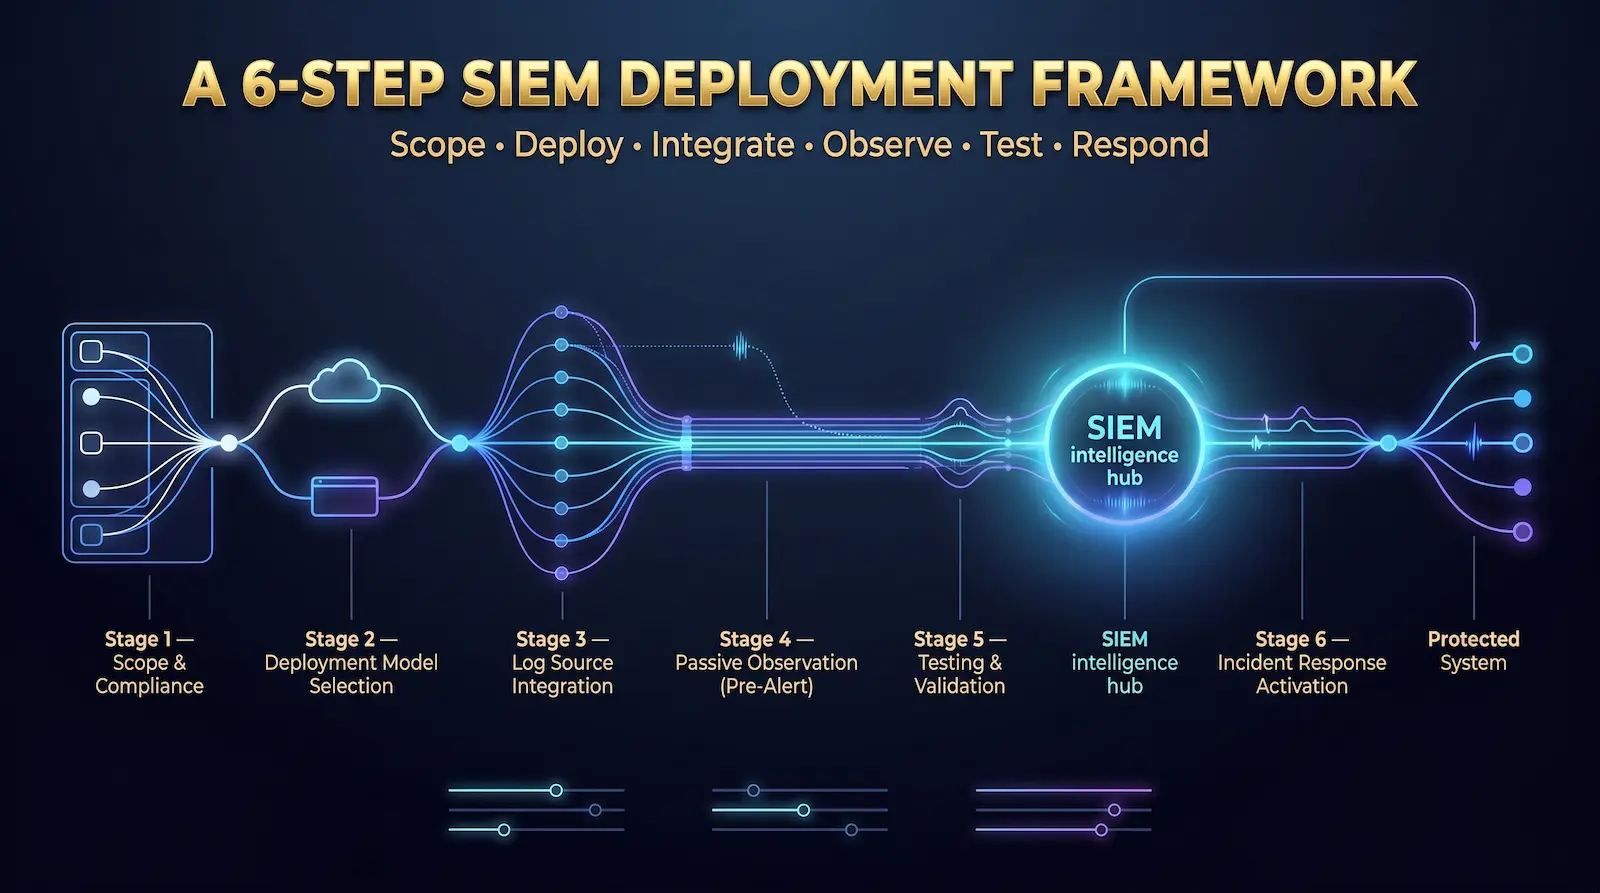
Ein 6-stufiges SIEM-Bereitstellungsframework
Schritt 1: Definieren Sie den Umfang und die Compliance-Anforderungen. Identifizieren Sie, welche Frameworks gelten: PCI DSS-Anforderung 10 Mandate Protokollsammlung, tägliche Überprüfung und einjährige Aufbewahrung. Die HIPAA erfordert Auditkontrollen und Aktivitätsüberwachung für Systeme, die mit elektronischen geschützten Gesundheitsinformationen umgehen. DSGVO Artikel 32 erfordert nachweisbare technische Kontrollen zum Schutz personenbezogener Daten. Die ISO 27001-Steuerung A.12.4 erfordert Ereignisprotokollierung und -überwachung. Compliance-Anforderungen definieren den nicht verhandelbaren Mindestumfang. Unser Compliance-Infrastruktur-Handbuch deckt spezifische Anforderungen für jedes Framework ab.
Schritt 2: Wählen Sie ein Bereitstellungsmodell aus. Wählen Sie auf Basis von Compliance-Anforderungen, Teamgröße und Budget vor Ort, Cloud oder Hybrid. Organisationen, die dedizierte Server ohne dediziertes Sicherheitspersonal ausführen, erzielen in der Regel die besten Ergebnisse aus Cloud SIEM mit agentenbasierter Protokollsammlung: schnellere Bereitstellung, von Anbietern verwaltete Infrastruktur, geringere laufende Wartung.
Schritt 3: Verbinden Sie Protokollquellen in Prioritätsreihenfolge. Verbinden Sie zuerst die Authentifizierungsprotokolle, dann die Firewall-Protokolle, dann die Webserverprotokolle, dann die Datenbankprotokolle und dann die Systemprozessprotokolle. Fügen Sie jeweils eine Kategorie hinzu und erlauben Sie zwei bis drei Tage, das Alarmprofil zu beobachten, bevor Sie die nächste Quelle hinzufügen. Wenn Sie 50 Quellen gleichzeitig mit Standardregeln verbinden, ergeben sich Tausende von täglichen Fehlalarmen und innerhalb von Wochen zur Aufgabe von SIEM.
Schritt 4: Führen Sie die passive Beobachtung durch, bevor Sie Warnungen aktivieren. Führen Sie vor dem Aktivieren von Benachrichtigungen den SIEM-Modus zwei bis vier Wochen lang im Beobachtungsmodus aus. Dies baut Verhaltensgrundlinien auf und zeigt das falsch positive Profil der Umgebung. Fügen Sie Unterdrückungseinträge für bekannte sichere Aktivitäten hinzu: geplante Sicherungsjobs, automatisierte Gesundheitsprüfungen und Verwaltungstoolverbindungen. Das Überspringen dieses Schritts ist die häufigste Ursache für Alarmermüdung bei neuen Einsätzen.
Schritt 5: Testen Sie die Alarmqualität, bevor Sie live gehen. Simulieren Sie Angriffsmuster in einer Testumgebung und bestätigen Sie, dass die SIEM genaue und umsetzbare Warnungen auslöst. Zumindest ausführen: Eine Brute-Force-Simulation für Anmeldeinformationen gegen SSH, einen Port-Scan von einer externen IP und eine Bulk-Datenbankabfrage. Jeder Alarm muss genügend Informationen enthalten, damit ein Analytiker ohne zusätzliche Recherche untersucht wird.
Schritt 6: Erstellen Sie Runbooks für Incident Response, bevor Sie Warnungen aktivieren. SIEM generiert Warnungen. Die Leute antworten ihnen. Definieren Sie die Antwortprozedur für jeden wichtigen Alarmtyp, bevor Sie live gehen. Jedes Runbook gibt an: Wer erhält die Erstbenachrichtigung, die ersten drei Untersuchungsschritte, Eskalationskriterien, die Eindämmungsaktion, wenn der Vorfall bestätigt wird, und Dokumentationsanforderungen für die Schließung des Falls.
Top-SIEM-Tools für 2026
Die Werkzeugauswahl sollte die Größe der Organisation, die Compliance-Anforderungen und die interne technische Kapazität erfüllen.
| Plattform | Am besten geeignet für | Einsatz | Ungefähre Kosten |
| Microsoft Sentinel | Cloud-First, Microsoft-zentrierte Umgebungen | Cloud SaaS | ~ $2.46 / GB aufgenommen |
| Splunk Enterprise Security | Große Unternehmen, komplexe Umgebungen | On-Prem oder Cloud | $150K + / Jahr |
| IBM QRadar | Geregelte Branchen: Finanzen, Gesundheitswesen | On-Prem oder Cloud | $10K-$50K + / Jahr |
| Elastische Sicherheit | Entwicklerlastige technische Teams | On-Prem oder Cloud | Freie Stufe + Bezahlt |
| Google Chronicle | Cloud-native Umgebungen mit hohem Volumen | Cloud SaaS | Unternehmenspreise |
| Wazuh | Kostensensitive Bereitstellungen, kleinere Teams | On-Prem oder Cloud | Kostenlose Open-Source |
Für Organisationen, die dedizierte Server ohne engagiertes Sicherheitspersonal, Wazuh Bietet einen soliden Ausgangspunkt. Agentenbasierte Bereitstellung sendet Serverprotokolle an einen zentralen Manager. Die Plattform wird mit vorgefertigten Erkennungsregeln für Linux- und Windows-Server, Dateiintegritätsüberwachung, aktiven Reaktionsfunktionen und Threat Intelligence-Integration geliefert. Keine Lizenzkosten, aber Setup und Tuning erfordern technische Kenntnisse.
Eine gut konfigurierte Open-Source-Bereitstellung übertrifft bei jedem praktischen Ergebnis eine vernachlässigte Enterprise-Lizenz. Wählen Sie die Plattform, die Ihr Team bedienen und im Laufe der Zeit konsistent einstellen kann.
Häufig gestellte Fragen
die Definition von SIEM in einfachen Worten
Die Sicherheitsinformations- und Ereignisverwaltungssoftware (SIEM) sammelt Sicherheitsprotokolldaten von Servern, Firewalls, Anwendungen und Netzwerkgeräten in der Infrastruktur eines Unternehmens. Es normalisiert diese Daten, wendet Korrelationsregeln an, um Angriffsmuster zu finden, generiert priorisierte Warnungen für die Untersuchung und speichert Protokolle für Compliance-Berichte und forensische Analysen. SIEM ist die zentrale Sichtbarkeitsschicht für jedes Sicherheitsoperationsprogramm.
Der Unterschied zwischen SIEM und einer Firewall
Eine Firewall steuert anhand definierter Regeln, welche Netzwerkverkehr eingegeben und beendet wird. SIEM sammelt und analysiert die Protokolldaten, die Firewalls und andere Systeme produzieren. Firewalls erzeugen Sicherheitsereignisse. SIEM identifiziert, welche Ereignisse, kombiniert mit Daten aus anderen Quellen, Angriffsmuster bilden. Beide erfüllen unterschiedliche Funktionen und ersetzen nicht das andere.
SIEM vs. XDR: Der praktische Unterschied
SIEM sammelt und analysiert Protokolldaten aus allen Quellen in der Umgebung mit primären Stärken in den Bereichen Compliance Reporting, Protokollspeicherung und breite Sichtbarkeit. XDR (Extended Detection and Response) korreliert die Sicherheitstelemetrie von Endpunkten, Netzwerken und Cloud-Workloads, um eine schnellere, automatisierte Bedrohungseindämmung bereitzustellen. SIEM ist für Governance optimiert. XDR ist optimiert, um aktive Bedrohungen schnell zu stoppen. Die meisten ausgereiften Sicherheitsprogramme verwenden beide.
Verhindert SIEM Angriffe?
SIEM blockiert keine Angriffe. Es erkennt sie und warnt das entsprechende Team zu reagieren. Die Reaktionsgeschwindigkeit bestimmt, ob SIEM Schäden verhindert oder erst nachträglich aufzeichnet. Mit SOAR Automation integrierte SIEM kann innerhalb von Sekunden nach einer Warnung automatisierte Containment-Aktionen wie Kontosperrungen oder Firewall-IP-Blöcke auslösen, ohne auf menschliches Handeln zu warten.
Compliance Frameworks, die SIEM-Funktionen erfordern
Keine Regulierung nennt SIEM namentlich, aber mehrere schreiben ihre Fähigkeiten effektiv vor. PCI DSS-Anforderung 10 Mandate Protokollsammlung, tägliche Überprüfung und einjährige Aufbewahrung. Die HIPAA erfordert Auditkontrollen und Aktivitätsüberwachung für elektronisch geschützte Gesundheitsinformationen. NIST SP 800-92 Definiert Log-Management-Standards, die SIEM direkt erfüllt. Die ISO 27001-Steuerung A.12.4 erfordert Ereignisprotokollierung und -überwachung. Organisationen, die einem dieser Frameworks unterliegen, ist SIEM der praktischste Weg, um die Überwachungsanforderungen in großem Maßstab zu erfüllen.
SIEM und Netzwerksegmentierung arbeiten zusammen
SIEM und Netzwerksegmentierung verstärken sich gegenseitig direkt. Die Netzwerksegmentierung erzeugt definierte Zonen mit kontrollierten Begrenzungspunkten. SIEM sammelt die an diesen Grenzen erzeugten Firewall-Protokolle und korreliert zonenübergreifende Ereignisse, um seitliche Bewegungen zu erkennen. Ohne Segmentierung stützt sich SIEM allein auf die Verhaltensanalyse und erzeugt mehr falsche Positive. Mit der Segmentierung wird unerwarteter Cross-Zonen-Verkehr zu einem spezifischen Alarm mit hohem Vertrauen. Die volle Architektur wird in unserem Netzwerksegmentierungshandbuch für dedizierte Server.
die Sicherheitsschicht, die Sie nicht überspringen können
Netzwerke ohne zentrale Log-Überwachung laufen blind. Angreifer behalten den Zugriff in kompromittierten Umgebungen durchschnittlich 47 Stunden lang vor der Erkennung in Organisationen, die über eine gewisse Überwachung verfügen. Organisationen ohne Protokollkorrelation werden viel später verletzt, normalerweise wenn ein Ransomware-Bildschirm angezeigt wird oder wenn Daten gestohlen werden.
SIEM verhindert nicht jeden Angriff. Es verhindert, dass Angreifer wochenlang unsichtbar operieren. Gepaart mit richtig Netzwerksegmentierung Und die Härtemaßnahmen in unserem Sicherheitshandbuch für den Server, SIEM stellt die Erkennungsschicht bereit, die eine verteidigungsreiche Architektur vervollständigt.
Drei Aktionen in dieser Woche:
- Identifizieren Sie Ihre Protokollquellen mit der höchsten Priorität: SSH-Authentifizierungsprotokolle, Firewall-Protokolle und Webserver-Zugriffsprotokolle sind der Ausgangspunkt für jede Serverumgebung
- Wählen Sie ein SIEM-Bereitstellungsmodell, das Ihren Anforderungen an Teamgröße und Compliance entspricht
- Führen Sie zwei bis vier Wochen passive Beobachtung durch, bevor Sie Alarmbenachrichtigungen aktivieren
Atal Networks dedizierte Server Einschließen private Netzwerkschnittstellen für isolierte Log-Weiterleitung, 40 Gbit/s DDoS-Schutz Dadurch wird die Telemetrie während aktiver Angriffe intakt und die Verfügbarkeit von 99,991 TP3T über mehr als 213 globale Rechenzentrumsstandorte zur Unterstützung der kontinuierlichen Protokollerfassung beibehalten.
Bauen Sie Ihre Sicherheitsarchitektur | Sprechen Sie mit unserem Sicherheitsteam
Aktuell ab April 2026. Für die Netzwerksteuerungen, die die Genauigkeit der SIEM-Erkennung maximieren, lesen Sie unsere Netzwerksegmentierungshandbuch für dedizierte Serverumgebungen.
Verwandte Lektüre:
