 Μετάβαση στο περιεχόμενο



Ο Όμιλος CL0P Ransomware εκμεταλλεύτηκε ένα λογισμικό μεταφοράς αρχείων Zero-Day στο MoveIt τον Μάιο του 2023 και άντλησε αθόρυβα δεδομένα από περισσότερους από 2.000 οργανισμούς για 14 ημέρες. Τα περισσότερα θύματα ανακάλυψαν τις πληροφορίες εβδομάδες αργότερα, είτε μέσω δημοσιογράφων είτε όταν τα αρχεία τους εμφανίστηκαν σε σκοτεινούς ιστότοπους με διαρροές ιστού. Κανένα από τα υπάρχοντα εργαλεία ασφαλείας τους δεν ενεργοποίησε ειδοποίηση.
Οι οργανισμοί που διαχειρίζονται λύσεις SIEM έπιασαν το ίδιο μοτίβο επίθεσης μέσα σε λίγες ώρες. Τα συστήματά τους επισήμαναν τον ασυνήθιστο όγκο μεταφοράς εξερχόμενων αρχείων, δημιούργησαν μια ειδοποίηση και έδωσαν χρόνο στις ομάδες ασφαλείας να απαντήσουν πριν συμβεί μαζική διήθηση.
Το κενό μεταξύ 14 ημερών σιωπής και λίγων ωρών ανίχνευσης είναι ακριβώς το πρόβλημα που λύνει η Διαχείριση Πληροφοριών Ασφαλείας και Εκδηλώσεων (SIEM).
Μια επιχείρηση με 50 διακομιστές, πέντε τείχη προστασίας και τρεις εφαρμογές Ιστού δημιουργεί πάνω από 25.000 συμβάντα αρχείου καταγραφής ασφαλείας κάθε λεπτό. Καμία ομάδα δεν μπορεί να ελέγξει χειροκίνητα αυτόν τον τόμο. Οι επιτιθέμενοι βασίζονται σε αυτό. Το SIEM επεξεργάζεται αυτό το συμβάν αυτόματα, αντιστοιχίζει μοτίβα με κανόνες συσχέτισης και στέλνει στοχευμένες ειδοποιήσεις πριν εξαπλωθεί η ζημιά.
Αυτός ο οδηγός καλύπτει το SIEM ως ένα πρακτικό εργαλείο ασφαλείας για οργανισμούς που εκτελούν αποκλειστική υποδομή διακομιστή: έναν σαφή ορισμό, τον τρόπο λειτουργίας του, τα τρία μοντέλα ανάπτυξης, τα χαρακτηριστικά που καθορίζουν την επιτυχία, ένα πλαίσιο ανάπτυξης και μια άμεση σύγκριση με τα XDR, SOAR και MDR.
Πίνακας περιεχομένων
- SIEM: ο απλός ορισμός
- Πώς λειτουργεί το SIEM: 5 βήματα
- Τρία μοντέλα ανάπτυξης SIEM
- 6 Χαρακτηριστικά SIEM που καθορίζουν πραγματικά αποτελέσματα
- SIEM εναντίον XDR εναντίον SOAR εναντίον MDR
- SIEM για αποκλειστική υποδομή διακομιστή
- Ένα πλαίσιο ανάπτυξης SIEM 6 βημάτων
- Top Siem Tools για το 2026
- Συχνές ερωτήσεις
- το επίπεδο ασφαλείας που δεν μπορείτε να παραλείψετε
SIEM: ο απλός ορισμός
Πληροφορίες ασφαλείας και διαχείριση εκδηλώσεων (SIEM) είναι μια πλατφόρμα λογισμικού που συλλέγει δεδομένα αρχείου καταγραφής ασφαλείας από ολόκληρο το δίκτυο ενός οργανισμού, τα κανονικοποιεί σε τυπική μορφή, εφαρμόζει κανόνες συσχέτισης για τον εντοπισμό μοτίβων απειλών και δημιουργεί ειδοποιήσεις με προτεραιότητα για τις ομάδες ασφαλείας για διερεύνηση.
Ο όρος "SIEM" συνδυάζει δύο παλαιότερες τεχνολογίες: Διαχείριση Πληροφοριών Ασφαλείας (SIM), που χειρίζεται την αποθήκευση αρχείων καταγραφής και την ιστορική ανάλυση, και τη Διαχείριση συμβάντων ασφαλείας (SEM), η οποία χειρίζεται την παρακολούθηση και την ειδοποίηση σε πραγματικό χρόνο. Μαζί, δημιουργούν μια ενιαία πλατφόρμα τόσο για τον εντοπισμό ζωντανών απειλών όσο και για την ιατροδικαστική έρευνα.
Οι αναλυτές της Gartner, Mark Nicolett και Amrit Williams, εισήγαγαν την κατηγορία SIEM το 2005. Η παγκόσμια αγορά SIEM ανήλθε σε $10,67 δισεκατομμύρια το 2025 και προβλέπεται να ξεπεράσει το $20 δισεκατομμύρια ανά 2031, λόγω των αυστηρότερων απαιτήσεων συμμόρφωσης και της στροφής σε υβριδική υποδομή cloud.
Βασικοί όροι που χρησιμοποιούνται σε αυτό το άρθρο, ο καθένας με μια συνεπή σημασία:
Ένα κούτσουρο είναι μια εγγραφή με χρονική σήμανση ενός συμβάντος σε ένα σύστημα: μια προσπάθεια σύνδεσης, μια πρόσβαση σε αρχείο, μια αλλαγή διαμόρφωσης ή μια σύνδεση δικτύου.
συσχέτιση γεγονότα Συνδέει πολλαπλές καταχωρήσεις αρχείων καταγραφής από διαφορετικές πηγές για να προσδιορίσει εάν σχηματίζουν ένα μοτίβο επίθεσης και όχι κανονική δραστηριότητα.
Ένα κανόνας είναι μια καθορισμένη συνθήκη που ενεργοποιεί μια ειδοποίηση όταν αντιστοιχίζεται. Παράδειγμα: Δέκα αποτυχημένες προσπάθειες σύνδεσης SSH από μία διεύθυνση IP μέσα σε πέντε λεπτά ταιριάζουν με ένα μοτίβο ωμής βίας.
UEBA (Αναλυτήρια συμπεριφοράς χρηστών και οντοτήτων) Δημιουργεί βασικές γραμμές συμπεριφοράς για χρήστες και συσκευές και, στη συνέχεια, επισημαίνει αποκλίσεις που υποδεικνύουν παραβιασμένα διαπιστευτήρια ή απειλές εσωτερικού.
Ένα SOC (Κέντρο Επιχειρήσεων Ασφαλείας) Είναι η ομάδα που παρακολουθεί, ερευνά και ανταποκρίνεται σε ειδοποιήσεις ασφαλείας. Το SIEM είναι το κεντρικό εργαλείο στο οποίο βασίζονται καθημερινά οι αναλυτές της SoC.
Πώς λειτουργεί το SIEM: 5 βήματα
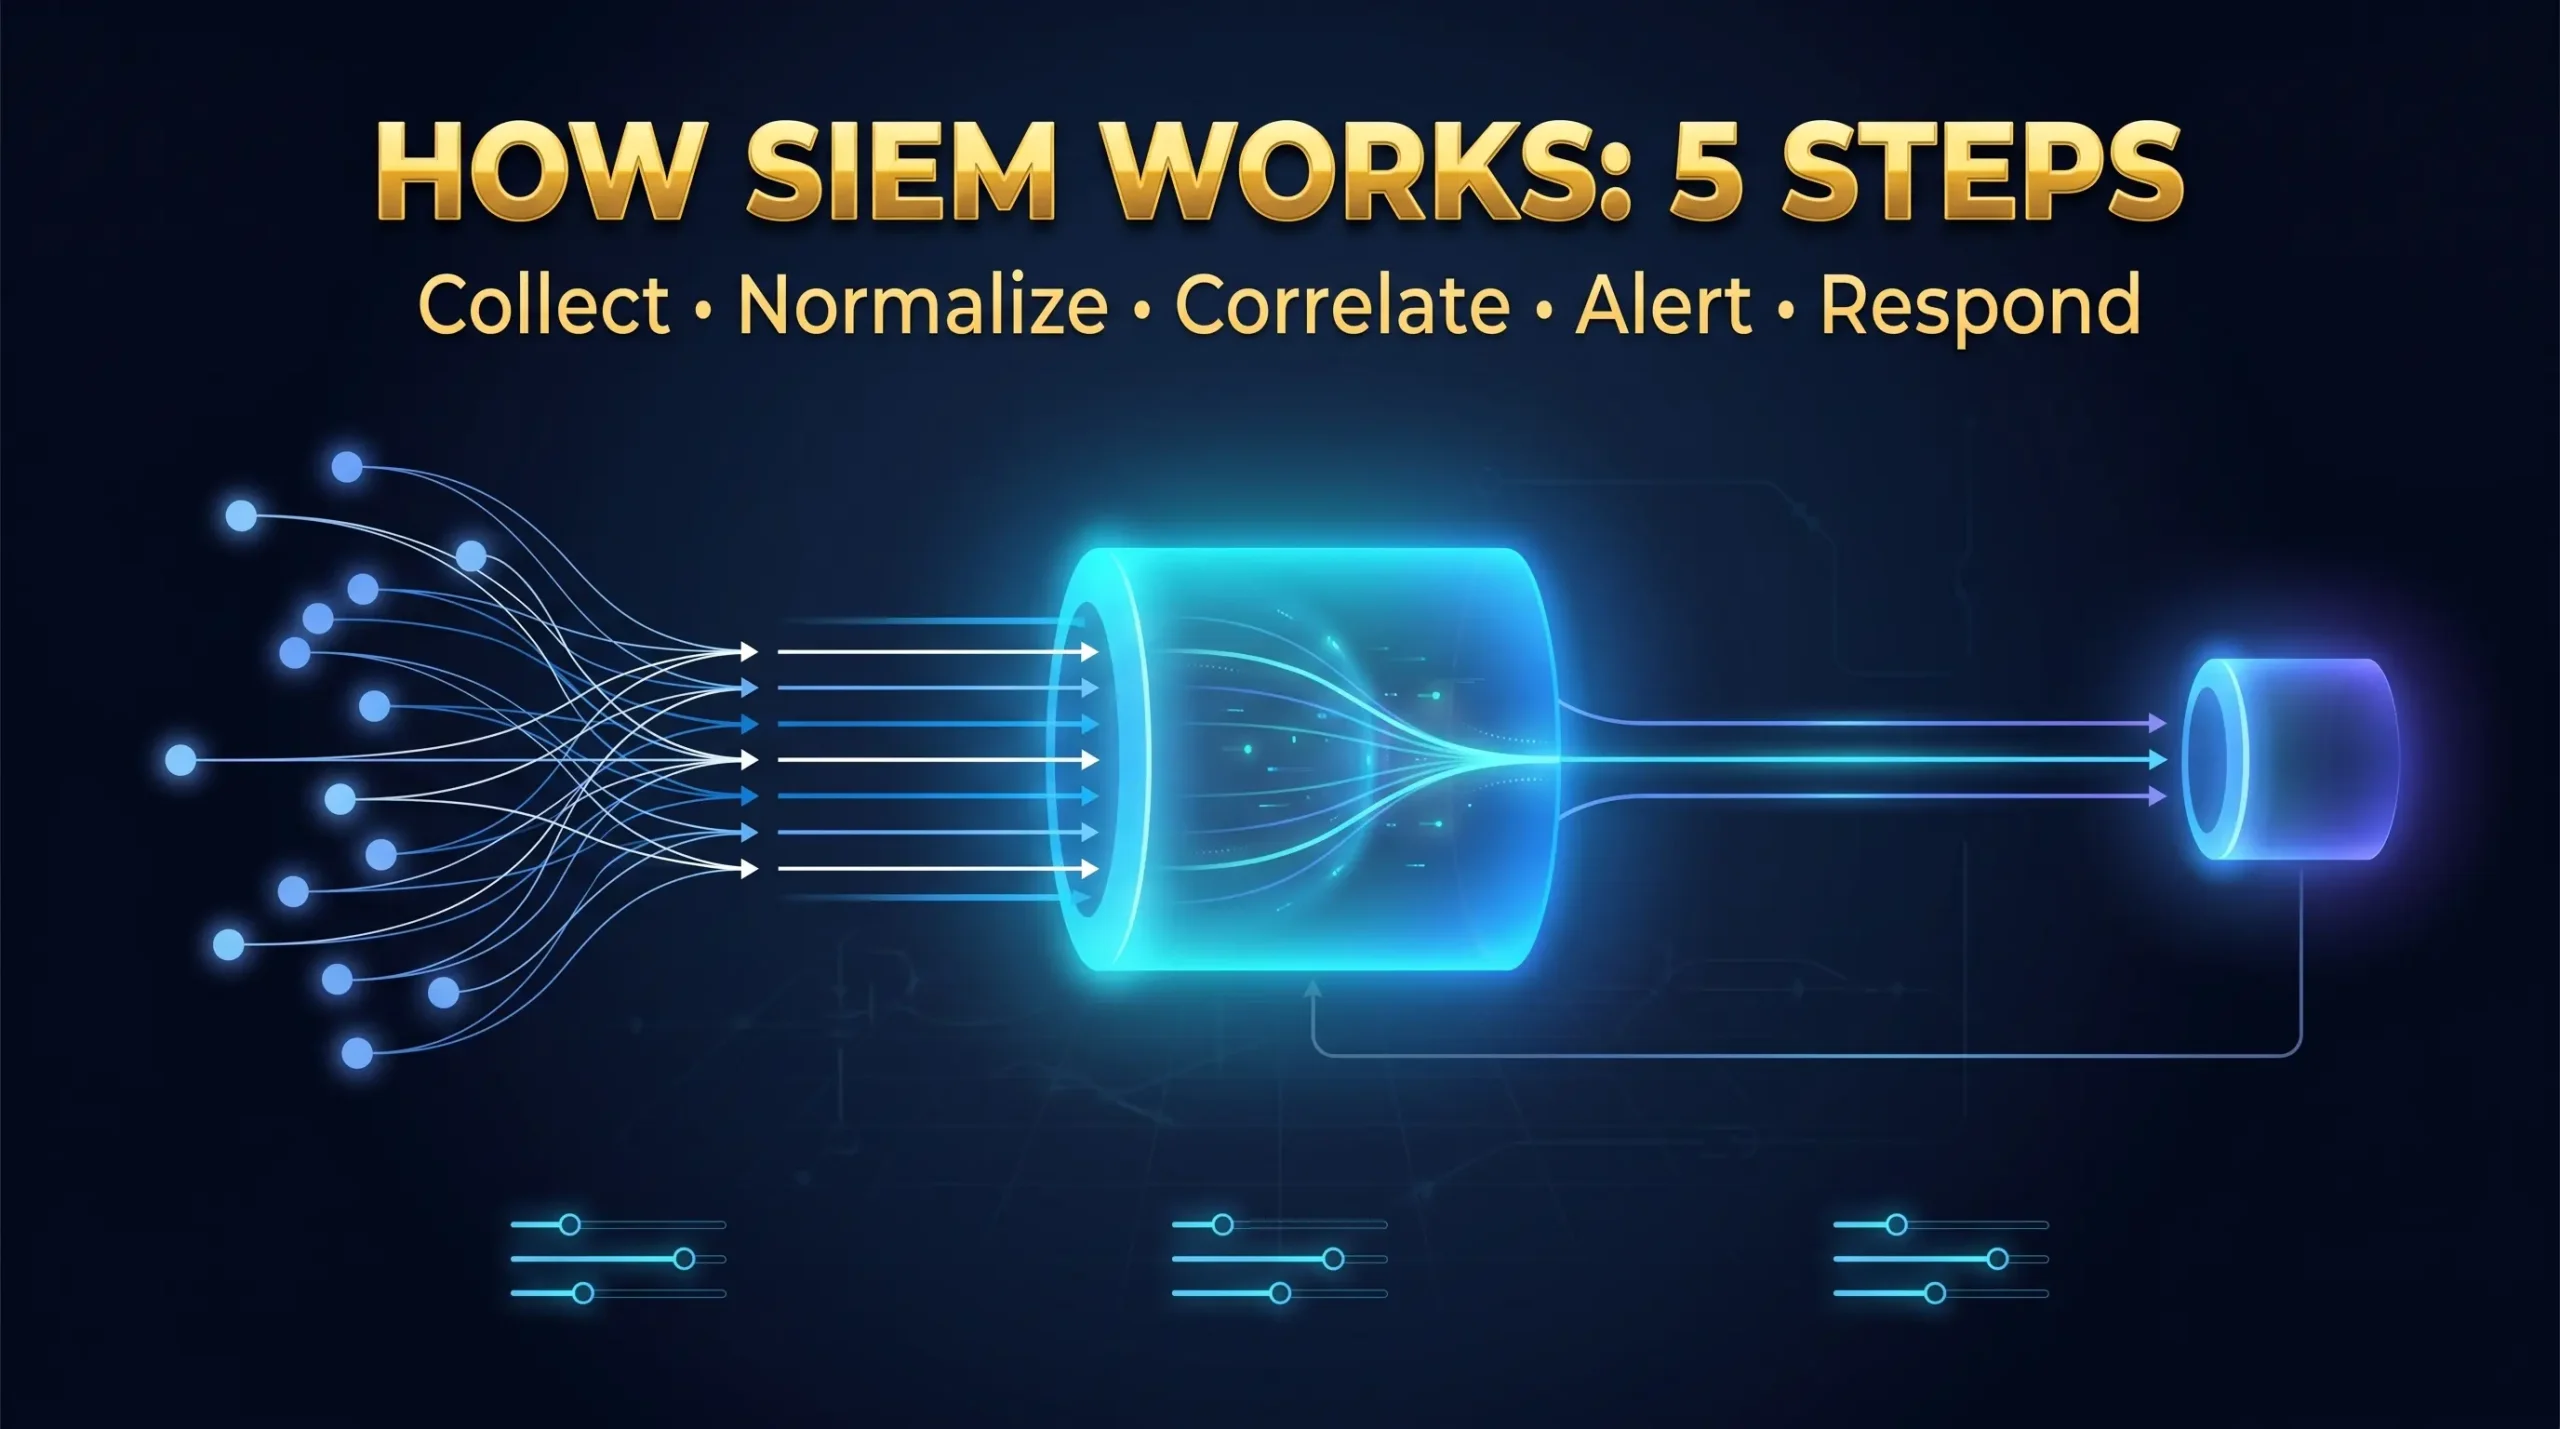
Βήμα 1: Συλλογή δεδομένων. Οι πράκτορες SIEM ή οι συνδέσεις χωρίς πράκτορες αντλούν δεδομένα καταγραφής από κάθε μέρος του περιβάλλοντος: τείχη προστασίας, δρομολογητές, πύλες VPN, αρχεία καταγραφής συμβάντων των Windows, Linux syslog, αρχεία καταγραφής ελέγχου ταυτότητας SSH, ειδοποιήσεις IDS/IPS, διακομιστές Ιστού, βάσεις δεδομένων και υπηρεσίες cloud όπως Αρχεία καταγραφής δραστηριοτήτων AWS CloudTrail και Azure.
Βήμα 2: Ομαλοποίηση. Τα ακατέργαστα αρχεία καταγραφής φτάνουν σε δεκάδες μη συμβατές μορφές. Το SIEM κανονικοποιεί όλα τα εισερχόμενα δεδομένα σε ένα τυπικό σχήμα, ώστε τα συμβάντα από εντελώς διαφορετικές πηγές να μπορούν να συγκριθούν, να συσχετιστούν και να αναζητηθούν μαζί. Χωρίς κανονικοποίηση, η ανίχνευση μεταξύ πηγών είναι αδύνατη.
Βήμα 3: Συσχέτιση. Εδώ είναι που ο Siem κερδίζει την αξία του. Η πλατφόρμα εφαρμόζει κανόνες συσχέτισης σε κανονικοποιημένα δεδομένα, συνδέοντας αλυσίδες συμβάντων που μεμονωμένα φαίνονται αβλαβείς αλλά μαζί σηματοδοτούν μια επίθεση. Μια αποτυχημένη σύνδεση SSH είναι ο θόρυβος. Πεντακόσια αποτυχημένα στοιχεία σύνδεσης από την ίδια IP σε δύο λεπτά είναι μια επίθεση ωμής βίας. Πεντακόσιες αποτυχίες, μετά μία επιτυχία και μετά μια νέα προγραμματισμένη εργασία που προστέθηκε 60 δευτερόλεπτα αργότερα, είναι ένας συμβιβασμός διαπιστευτηρίων και επίμονη εγκατάσταση. Ένας κανόνας θεωρεί και τα τρία ως ένα μεμονωμένο περιστατικό υψηλής προτεραιότητας.
Σύμφωνα με την έκθεση Global Threat του 2026 του Crowdstrike, 82% όλων των κυβερνοεπιθέσεων δεν περιλαμβάνουν πλέον αρχεία κακόβουλου λογισμικού. Οι εισβολείς χρησιμοποιούν κλεμμένα διαπιστευτήρια και τυπικά διοικητικά εργαλεία: SSH, RDP, WMI και βοηθητικά προγράμματα μεταφοράς αρχείων. Τα παραδοσιακά εργαλεία προστασίας από ιούς δεν βλέπουν τίποτα. Το Siem Behavioral Correlation πιάνει αυτές τις επιθέσεις προσδιορίζοντας τι κάνουν οι εισβολείς και όχι ποια αρχεία ρίχνουν.
Βήμα 4: Ειδοποίηση και ιεράρχηση. Το αποτελεσματικό SIEM φιλτράρει χιλιάδες συμβάντα χαμηλής προτεραιότητας και εμφανίζει μόνο τις ειδοποιήσεις που χρειάζονται πραγματικά προσοχή. Το κακώς διαμορφωμένο SIEM παράγει εκατοντάδες θορυβώδη ψευδώς θετικά την ημέρα, οδηγώντας σε κόπωση σε εγρήγορση. Η κόπωση ειδοποίησης είναι ο κύριος λόγος που το 40% των αναπτύξεων SIEM υποαποδίδει. Η λύση είναι ο συστηματικός συντονισμός: η βασική παρατήρηση πριν από την ενεργοποίηση ειδοποίησης, η καταστολή των επιβεβαιωμένων ψευδώς θετικών και τα κατώφλια σοβαρότητας βαθμονομημένα στο συγκεκριμένο περιβάλλον.
Βήμα 5: Έρευνα και απάντηση. Μετά την ενεργοποίηση μιας ειδοποίησης, οι αναλυτές χρησιμοποιούν τον πίνακα εργαλείων SIEM για να διερευνήσουν: χρονοδιαγράμματα συμβάντων, ιστορικό δραστηριότητας χρήστη, εγγραφές σύνδεσης δικτύου και δεδομένα εμπλουτισμού πληροφοριών απειλών. Οι σύγχρονες πλατφόρμες SIEM περιλαμβάνουν εργαλεία διαχείρισης περιπτώσεων για την παρακολούθηση βημάτων απόκρισης και την τεκμηρίωση ευρημάτων. Ορισμένα ενσωματώνουν την ενορχήστρωση, την αυτοματοποίηση και την απόκριση ασφαλείας (SOAR) απευθείας, επιτρέποντας αυτοματοποιημένες ενέργειες όπως κλείδωμα λογαριασμού ή μπλοκ IP μέσα σε δευτερόλεπτα.
Τρία μοντέλα ανάπτυξης SIEM
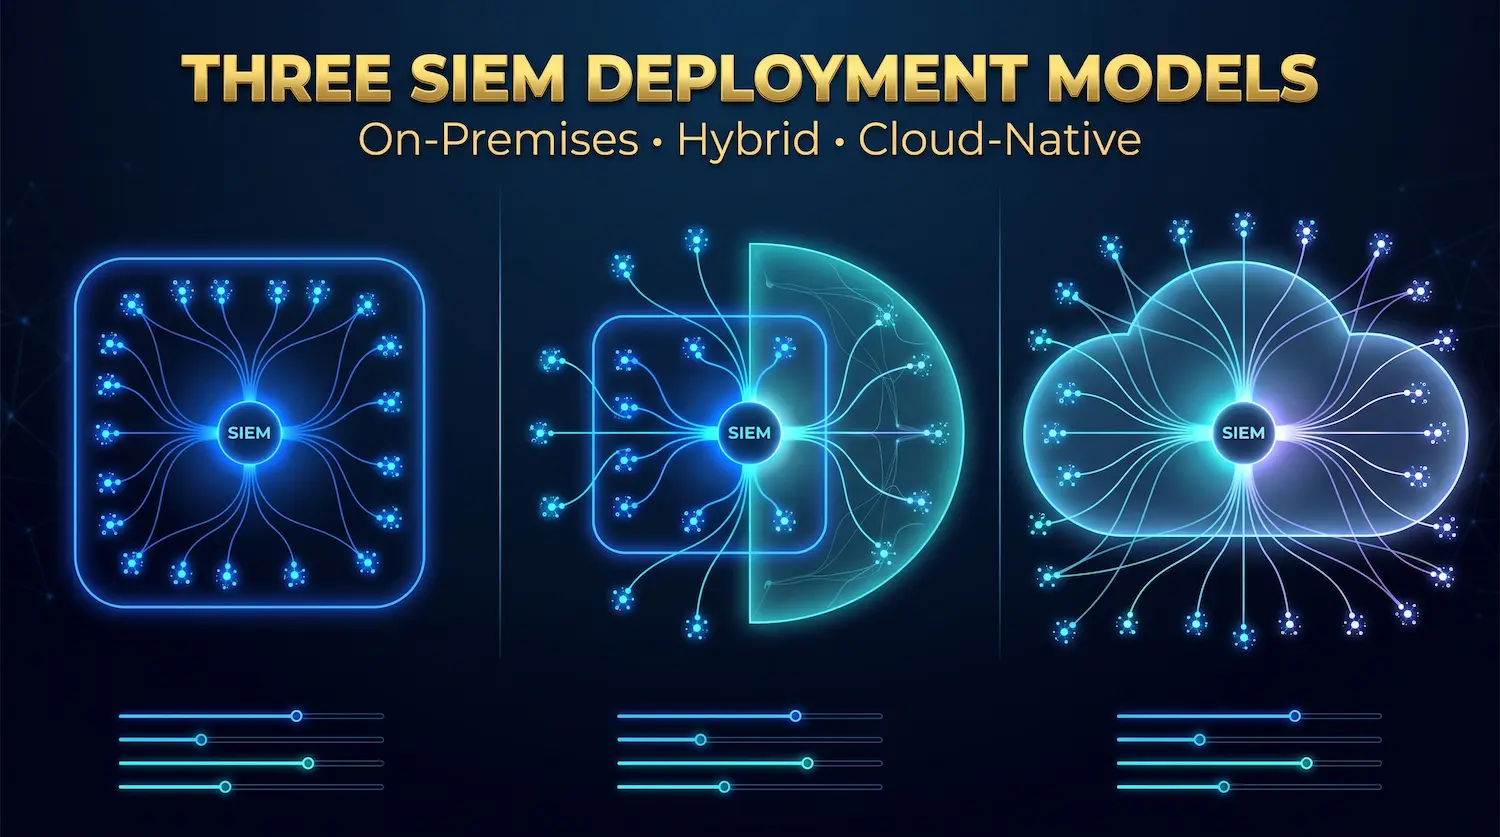
στις εγκαταστάσεις Siem Εκτελείται σε υλικό που κατέχει και διαχειρίζεται ο οργανισμός. Όλα τα δεδομένα καταγραφής παραμένουν εντός του ελεγχόμενου περιβάλλοντος. Αυτό το μοντέλο ταιριάζει σε οργανισμούς με αυστηρές απαιτήσεις κυριαρχίας δεδομένων: χρηματοπιστωτικά ιδρύματα, κυβερνητικούς φορείς και παρόχους υγειονομικής περίθαλψης που δεν μπορούν να επιτρέψουν στα δεδομένα καταγραφής να εγκαταλείψουν μια ελεγχόμενη τοποθεσία. Ο συμβιβασμός είναι ο πλήρης έλεγχος με αντάλλαγμα υψηλότερο κόστος υλικού και εσωτερικές απαιτήσεις εμπειρογνωμοσύνης. Το IBM Qradar και το Splunk Enterprise είναι οι πιο κοινές αναπτύξεις εντός των εγκαταστάσεων.
σύννεφος siem Λειτουργεί εξ ολοκλήρου σε υποδομή προμηθευτή, που παραδίδεται ως SaaS. Οι οργανισμοί συνδέουν πηγές καταγραφής μέσω πρακτόρων ή ενσωματώσεων API. Αυτό το μοντέλο ταιριάζει σε οργανισμούς χωρίς αποκλειστικές ομάδες υποδομής ασφαλείας και επιχειρήσεις που χρειάζονται ταχύτερη ανάπτυξη χωρίς επένδυση υλικού. Τα Microsoft Sentinel, Google Chronicle και Datadog Security είναι κορυφαία παραδείγματα. Η αντιστάθμιση: ταχύτερη ανάπτυξη και χαμηλότερο κόστος εγκατάστασης, έναντι δεδομένων καταγραφής που φεύγουν από τον άμεσο έλεγχο του οργανισμού.
υβρίδιο siem Συνδυάζει τη συλλογή αρχείων καταγραφής εσωτερικής εγκατάστασης με ανάλυση και αποθήκευση που βασίζεται σε σύννεφο. Οι τοπικοί προωθητές συγκεντρώνουν και ομαλοποιούν τα αρχεία καταγραφής πριν στείλουν συμβάντα που σχετίζονται με την ασφάλεια στο cloud. Αυτό το μοντέλο ταιριάζει σε οργανισμούς με υποχρεώσεις παραμονής δεδομένων που χρειάζονται ακόμα επεκτασιμότητα στο cloud για ανάλυση.
Για αποκλειστικοί πελάτες διακομιστή Χωρίς μια αποκλειστική ομάδα ασφαλείας, ένας ελαφρύς πράκτορας σε κάθε διακομιστή που προωθεί κανονικοποιημένα αρχεία καταγραφής σε μια πλατφόρμα cloud SIEM προσφέρει την καλύτερη ισορροπία ελέγχου, ταχύτητας ανάπτυξης και χαμηλής επιβάρυνσης συντήρησης.
6 Χαρακτηριστικά SIEM που καθορίζουν πραγματικά αποτελέσματα
διαχείριση και διατήρηση κορμών. Το κόστος αποθήκευσης ανά gigabyte, η ταχύτητα αναζήτησης σε σχέση με ιστορικά δεδομένα, τα διαμορφώσιμα όρια διατήρησης και η αρχική διατήρηση της μορφής αρχείου καταγραφής επηρεάζουν τη λειτουργική αποτελεσματικότητα. Η συμμόρφωση οδηγεί σε ελάχιστες απαιτήσεις: Το PCI DSS απαιτεί ένα έτος με τρεις μήνες άμεσης αναζήτησης, το HIPAA συνιστά έξι χρόνια και ο GDPR απαιτεί αποδεδειγμένη ικανότητα ελέγχου κατά τη διάρκεια της επεξεργασίας δεδομένων. Ρυθμίστε τη διατήρηση στην πιο απαιτητική απαίτηση, όχι στη φθηνότερη επιλογή.
Κανόνες συσχέτισης. Η ποιότητα και η δυνατότητα προσαρμογής των κανόνων συσχέτισης καθορίζουν τα ποσοστά ανίχνευσης και τα ψευδώς θετικά ποσοστά. Αξιολογήστε οποιοδήποτε SIEM σε τρία σημεία: το μέγεθος και τη συνάφεια της βιβλιοθήκης κανόνων εκτός πλαισίου, τη δυνατότητα εγγραφής προσαρμοσμένων κανόνων για μοτίβα ειδικά για το περιβάλλον και τη δυνατότητα δοκιμής νέων κανόνων σε σχέση με ιστορικά δεδομένα πριν τους προωθήσετε ζωντανά.
UEBA. Η UEBA δημιουργεί βασικές γραμμές συμπεριφοράς σε μια περίοδο εκπαίδευσης δύο έως τεσσάρων εβδομάδων και, στη συνέχεια, ειδοποιεί για σημαντικές αποκλίσεις. Πάνω από 1,8 δισεκατομμύρια διαπιστευτήρια κλάπηκαν το 1ο εξάμηνο. Το UEBA εντοπίζει τις μετατοπίσεις συμπεριφοράς που παράγουν αυτοί οι λογαριασμοί μετά από συμβιβασμό: συνδέσεις από απροσδόκητες τοποθεσίες, πρόσβαση σε δεδομένα που δεν έχει αγγίξει ποτέ προηγουμένως ο λογαριασμός και εντολές διαχείρισης εκτός των κανονικών ωρών εργασίας. Χωρίς UEBA, αυτά τα μοτίβα μοιάζουν με νόμιμες συνεδρίες.
Threat intelligence integration. Οι πλατφόρμες SIEM που απορροφούν ροές πληροφοριών εξωτερικών απειλών αντιστοιχούν σε εσωτερική δραστηριότητα καταγραφής με βάσεις δεδομένων γνωστών κακόβουλων IP, τομέων και κατακερματισμών αρχείων. Οι βασικές πηγές περιλαμβάνουν Κατάλογος γνωστών εκμεταλλευόμενων τρωτών σημείων της CISA και εμπορικές πληροφορίες από παρόχους όπως το Crowdstrike ή το Recorded Future.
Αναφορά συμμόρφωσης. Οι προκατασκευασμένες αναφορές συμμόρφωσης για PCI DSS, HIPAA, GDPR, SOC 2 και ISO 27001 μειώνουν τον χρόνο προετοιμασίας του ελέγχου από εβδομάδες σε ώρες. Αντιστοιχίστε τις απαιτήσεις συμμόρφωσης στις δυνατότητες εγγενούς αναφοράς πριν από την αγορά. Η ανάπτυξη προσαρμοσμένης αναφοράς προσθέτει χρόνο και κόστος υλοποίησης που οι πωλητές σπάνια αποκαλύπτουν την προπώληση.
Συντονισμός ειδοποίησης και ψευδώς θετική διαχείριση. Διαχείριση λευκής λίστας, καταστολή βάσει χρόνου για παράθυρα συντήρησης, στάθμιση σοβαρότητας με κρισιμότητα περιουσιακών στοιχείων και δυναμική προσαρμογή κατωφλίου διαχωρίζουν τις παραγωγικές αναπτύξεις SIEM από τις θορυβώδεις. Οι πλατφόρμες που απαιτούν την αναδόμηση ολόκληρων κανόνων συσχέτισης για την καταστολή ενός ψευδώς θετικού δημιουργούν πολύ πιο συνεχή συντήρηση από τις πλατφόρμες με λεπτομερείς ελέγχους καταστολής.
SIEM εναντίον XDR εναντίον SOAR εναντίον MDR
Αυτά τα τέσσερα εργαλεία συχνά συγχέονται επειδή οι πωλητές τα εμπορεύονται ως ανταγωνιστικές εναλλακτικές λύσεις. Το καθένα λύνει ένα διαφορετικό πρόβλημα.
| Εργαλείο | πρωταρχική λειτουργία | καλύτερη δύναμη | κύριος περιορισμός |
| όχθη | Συλλογή, ανάλυση, συμμόρφωση | Ευρεία προβολή σε όλες τις πηγές, υποστήριξη ελέγχου | Ανιχνεύει απειλές. Απαιτεί ξεχωριστή δράση απόκρισης |
| xDR | Ανίχνευση και απόκριση απειλών | Γρήγορη συσχέτιση μεταξύ τελικού σημείου, δικτύου, cloud | περιορισμένη αναφορά συμμόρφωσης· στενότερο πεδίο καταγραφής |
| Πτήση | αυτοματισμός απόκρισης | αυτοματοποιεί επαναλαμβανόμενες εργασίες αναλυτών | Ενισχύει τις κατεστραμμένες ροές εργασίας. απαιτεί καθορισμένες διαδικασίες |
| MDR | Διαχειριζόμενη παρακολούθηση και απόκριση 24/7 | Πλήρης ικανότητα SOC χωρίς εσωτερική πρόσληψη | εξωτερική υπηρεσία? Λιγότερο άμεσος λειτουργικός έλεγχος |
Χρησιμοποιήστε το Siem Όταν η αναφορά συμμόρφωσης, η μακροπρόθεσμη διατήρηση του ημερολογίου και η ευρεία ορατότητα σε όλους τους τύπους υποδομής οδηγούν την απαίτηση. Το SIEM είναι το σωστό θεμέλιο όταν η υποστήριξη της διακυβέρνησης και του ρυθμιστικού ελέγχου είναι πρωταρχικές ανάγκες.
Χρησιμοποιήστε XDR Όταν σταματάτε γρήγορα τις ενεργές επιθέσεις στα τελικά σημεία και τον φόρτο εργασίας στο cloud είναι ο πρωταρχικός στόχος. Το XDR παρέχει ταχύτερο, πιο αυτοματοποιημένο περιορισμό από ό,τι προσφέρει συνήθως το Siem από μόνο του.
Χρησιμοποιήστε το Soar Όταν η ομάδα αφιερώνει σημαντικό χρόνο σε επαναλαμβανόμενες εργασίες: αναζητήσεις IP, κλείδωμα λογαριασμού, δημιουργία εισιτηρίων και τυπικά βήματα έρευνας. Το SOAR αυτοματοποιεί αυτές τις εργασίες, αλλά απαιτεί πρώτα καλά καθορισμένες διαδικασίες.
Χρησιμοποιήστε MDR Όταν η εσωτερική εμπειρογνωμοσύνη ή ο προϋπολογισμός προσωπικού για μια ειδική ομάδα ασφαλείας δεν είναι διαθέσιμη. Οι πάροχοι MDR λειτουργούν το SIEM και τα σχετικά εργαλεία ως διαχειριζόμενη υπηρεσία.
Για Περιβάλλοντα διακομιστών αποκλειστικών Χωρίς εσωτερικούς ειδικούς ασφαλείας, το SIEM είναι το καλύτερο σημείο εκκίνησης. Παρέχει ορατότητα κορμού, αναφορά συμμόρφωσης για PCI DSS, HIPAA και GDPR και ειδοποιήσεις με δυνατότητα δράσης χωρίς να απαιτείται βαθιά μηχανική ασφάλειας για τη λειτουργία.
SIEM για αποκλειστική υποδομή διακομιστή
Κανένα περιεχόμενο ανταγωνιστή δεν συνδέει το SIEM ειδικά με περιβάλλοντα αποκλειστικού διακομιστή. Αυτή η ενότητα καλύπτει αυτό το κενό με ιεραρχημένες πηγές καταγραφής και κανόνες συσχέτισης έτοιμους για την παραγωγή.
Πηγές καταγραφής με σειρά προτεραιότητας
Προτεραιότητα 1: αρχεία καταγραφής ελέγχου ταυτότητας. Αποτυχίες ελέγχου ταυτότητας SSH, επιτυχείς συνδέσεις, εκτελέσεις εντολών sudo, συμβάντα πρόσβασης root και συμβάντα δημιουργίας ή διαγραφής λογαριασμού αποτελούν το πιο κρίσιμο σύνολο δεδομένων. NIST SP 800-92, το ομοσπονδιακό πρότυπο διαχείρισης κορμών, προσδιορίζει την παρακολούθηση του αρχείου καταγραφής ελέγχου ταυτότητας ως θεμελιώδη έλεγχο ασφαλείας. Συνδέστε τα αρχεία καταγραφής SSH πριν από οποιαδήποτε άλλη πηγή.
Προτεραιότητα 2: Τείχος προστασίας και περιμετρικά αρχεία καταγραφής δικτύου. Όλες οι εισερχόμενες συνδέσεις, οι εξερχόμενες συνδέσεις, η αποκλεισμένη κυκλοφορία και οι παραβιάσεις πολιτικής πρέπει να ρέουν στο SIEM. Διασταυρούμενη παραπομπή αυτών των κορμών με Όρια ζώνης τμηματοποίησης δικτύου Δημιουργεί ειδοποιήσεις υψηλής εμπιστοσύνης. Ένας διακομιστής Web που προσπαθεί να συνδεθεί απευθείας σε μια θύρα βάσης δεδομένων είναι είτε ενεργή επίθεση είτε κρίσιμη εσφαλμένη διαμόρφωση. Και τα δύο απαιτούν άμεση διερεύνηση.
Προτεραιότητα 3: Αρχεία καταγραφής πρόσβασης διακομιστή Web. Τα αρχεία καταγραφής πρόσβασης Apache και Nginx αποκαλύπτουν προσπάθειες έγχυσης SQL σε παραμέτρους αιτήματος, συμβολοσειρές διέλευσης διαδρομής, υπογραφές σαρωτή σε πεδία παράγοντα χρήστη και υψηλά ποσοστά σφάλματος από συγκεκριμένες IP που υποδεικνύουν αυτοματοποιημένη σάρωση ευπάθειας.
Προτεραιότητα 4: Αρχεία καταγραφής ερωτημάτων βάσης δεδομένων. Ασυνήθιστοι όγκοι ερωτημάτων, μοτίβα επιλογής μαζικών δεδομένων, αλλαγές σχήματος και ερωτήματα που εκτελούνται κάτω από απροσδόκητα διαπιστευτήρια λογαριασμού υπηρεσίας, όλα τα δεδομένα εξαγωγής δεδομένων σήματος. Τα αρχεία καταγραφής της βάσης δεδομένων λαμβάνουν τη λιγότερη προσοχή στις περισσότερες αναπτύξεις και περιέχουν μερικά από τα πιο καθαρά διαθέσιμα σήματα επίθεσης.
Προτεραιότητα 5: Αρχεία καταγραφής συστήματος και διεργασιών. Δημιουργία νέας διαδικασίας, προγραμματισμένες προσθήκες εργασιών, τροποποιήσεις δυαδικών αρχείων και αλλαγές διαμόρφωσης συλλαμβάνουν τεχνικές επίθεσης από τη γη που δεν εντοπίζει κανένα εργαλείο που βασίζεται σε υπογραφές.
Κανόνες κρίσιμου συσχέτισης για περιβάλλοντα διακομιστή
Ανίχνευση ωμής βίας: 10 ή περισσότερες αποτυχημένες προσπάθειες ελέγχου ταυτότητας SSH από μία μόνο IP μέσα σε πέντε λεπτά. Σοβαρότητα: Υψηλή.
Μοτίβο συμβιβασμού διαπιστευτηρίων: Αποτυχημένες προσπάθειες SSH που ακολουθήθηκαν από μία επιτυχημένη σύνδεση από την ίδια IP μέσα σε 30 λεπτά. Σοβαρότητα: Κρίσιμη.
Δείκτης κλιμάκωσης προνομίων: Εκτέλεση sudo από οποιονδήποτε λογαριασμό χωρίς ιστορικό sudo τις προηγούμενες 30 ημέρες. Σοβαρότητα: Υψηλή.
Σήμα πλευρικής κίνησης: Οποιαδήποτε εξερχόμενη σύνδεση SSH ξεκινά από τη ζώνη διακομιστή Web. Οι διακομιστές Ιστού δεν εκκινούν συνδέσεις SSH σε άλλους εσωτερικούς διακομιστές. Αυτό το μοτίβο σημαίνει ότι ένας εισβολέας χρησιμοποιεί έναν παραβιασμένο διακομιστή ιστού για να διερευνήσει το εσωτερικό δίκτυο. Σοβαρότητα: Κρίσιμη.
Σήμα διείσδυσης δεδομένων: Εξερχόμενη κίνηση από το επίπεδο της βάσης δεδομένων που υπερβαίνει τη διπλάσια γραμμή βάσης των 30 ημερών κατά τη διάρκεια οποιουδήποτε παραθύρου δύο ωρών έξω από το προγραμματισμένο παράθυρο δημιουργίας αντιγράφων ασφαλείας. Σοβαρότητα: Υψηλή.
Εφεδρική ειδοποίηση παραβίασης: Συμβάντα διαγραφής ή τροποποίησης αρχείων μέσα σε διαδρομές αποθήκευσης ζώνης αντιγράφων ασφαλείας εκτός ενός ενεργού, προγραμματισμένου παραθύρου δημιουργίας αντιγράφων ασφαλείας. Σοβαρότητα: Κρίσιμη.
siem σε συνδυασμό με το σωστό κατάτμηση δικτύου αυξάνει σημαντικά την εμπιστοσύνη στον εντοπισμό. Κάθε προσπάθεια διέλευσης ορίων ζώνης δημιουργεί ένα συγκεκριμένο συμβάν καταγραφής τείχους προστασίας. Το SIEM συσχετίζει αυτά τα γεγονότα για να εντοπίσει την αναγνώριση πλευρικής κίνησης, την απροσδόκητη διαζωνική επικοινωνία και τις παραβιάσεις καθορισμένων ροών κυκλοφορίας. Χωρίς τμηματοποίηση, το SIEM πρέπει να βασίζεται μόνο σε βασικές γραμμές συμπεριφοράς. Με την κατάτμηση, οι δομικές παραβιάσεις παράγουν σχεδόν μηδενικές ψευδώς θετικές ειδοποιήσεις.
Atal Networks ειδική υποδομή διακομιστή Υποστηρίζει διεπαφές ιδιωτικού δικτύου για μεμονωμένη προώθηση αρχείων καταγραφής. Η κίνηση συλλογής SIEM εκτελείται σε διαδρομές δικτύου διαχείρισης ξεχωριστά από το εύρος ζώνης παραγωγής, επομένως η παρακολούθηση δεν ανταγωνίζεται την κίνηση εφαρμογών ούτε εκθέτει την υποδομή καταγραφής σε απειλές από την πλευρά της παραγωγής.
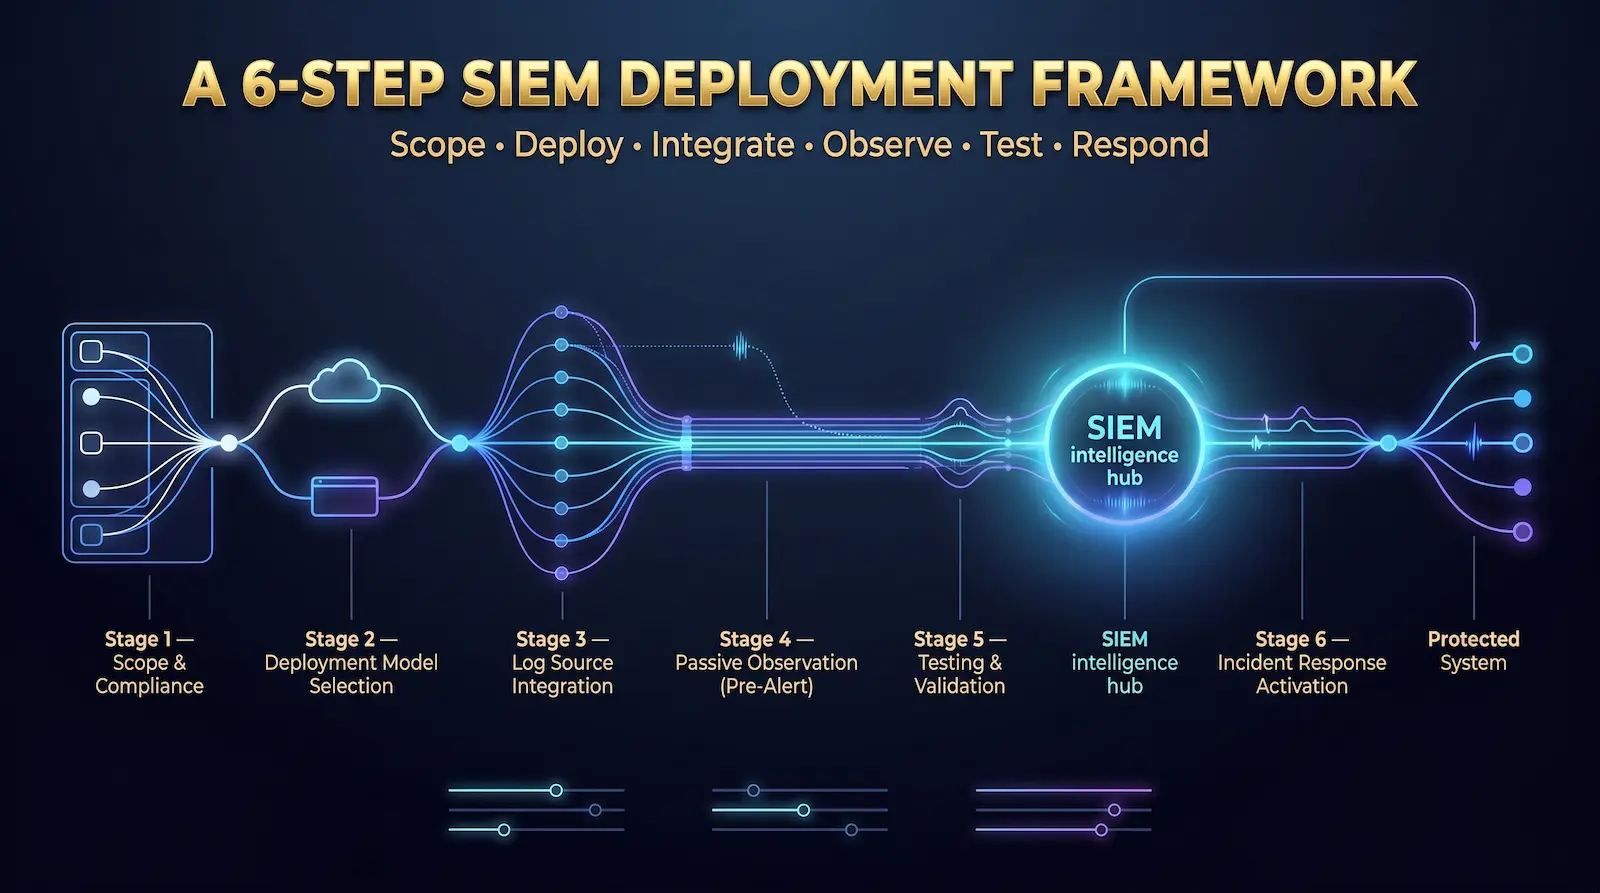
Ένα πλαίσιο ανάπτυξης SIEM 6 βημάτων
Βήμα 1: Καθορίστε το εύρος και τις απαιτήσεις συμμόρφωσης. Προσδιορίστε ποια πλαίσια ισχύουν: Η απαίτηση PCI DSS 10 επιβάλλει τη συλλογή αρχείων καταγραφής, την ημερήσια αναθεώρηση και τη διατήρηση ενός έτους. Το HIPAA απαιτεί ελέγχους ελέγχου και παρακολούθηση δραστηριότητας για συστήματα που χειρίζονται ηλεκτρονικές προστατευμένες πληροφορίες υγείας. Το άρθρο 32 του GDPR απαιτεί αποδεδειγμένους τεχνικούς ελέγχους για την προστασία προσωπικών δεδομένων. Ο έλεγχος ISO 27001 A.12.4 απαιτεί καταγραφή και παρακολούθηση συμβάντων. Οι απαιτήσεις συμμόρφωσης καθορίζουν το αδιαπραγμάτευτο ελάχιστο πεδίο εφαρμογής. Ο Οδηγός Υποδομής Συμμόρφωσης καλύπτει συγκεκριμένες απαιτήσεις για κάθε πλαίσιο.
Βήμα 2: Επιλέξτε ένα μοντέλο ανάπτυξης. Επιλέξτε εσωτερική εγκατάσταση, cloud ή υβριδικό με βάση τις απαιτήσεις συμμόρφωσης, το μέγεθος της ομάδας και τον προϋπολογισμό. Οι οργανισμοί που εκτελούν αποκλειστικούς διακομιστές χωρίς αποκλειστικό προσωπικό ασφαλείας έχουν συνήθως τα καλύτερα αποτελέσματα από το cloud SIEM με συλλογή αρχείων καταγραφής που βασίζεται σε πράκτορες: ταχύτερη ανάπτυξη, υποδομή που διαχειρίζεται ο προμηθευτής, χαμηλότερη συνεχής συντήρηση.
Βήμα 3: Συνδέστε τις πηγές αρχείου καταγραφής με σειρά προτεραιότητας. Συνδέστε πρώτα τα αρχεία καταγραφής ελέγχου ταυτότητας, μετά τα αρχεία καταγραφής τείχους προστασίας, μετά τα αρχεία καταγραφής διακομιστή Web, μετά τα αρχεία καταγραφής βάσης δεδομένων και μετά τα αρχεία καταγραφής διεργασιών συστήματος. Προσθέστε μία κατηγορία τη φορά και αφήστε δύο έως τρεις ημέρες για να παρατηρήσετε το προφίλ ειδοποίησης πριν προσθέσετε την επόμενη πηγή. Η σύνδεση 50 πηγών ταυτόχρονα με τους προεπιλεγμένους κανόνες παράγει χιλιάδες καθημερινά ψευδώς θετικά στοιχεία και οδηγεί σε εγκατάλειψη του SIEM μέσα σε λίγες εβδομάδες.
Βήμα 4: Εκτελέστε την παθητική παρατήρηση πριν ενεργοποιήσετε τις ειδοποιήσεις. Πριν ενεργοποιήσετε τις ειδοποιήσεις, εκτελέστε το SIEM σε λειτουργία μόνο παρατήρησης για δύο έως τέσσερις εβδομάδες. Αυτό δημιουργεί βασικές γραμμές συμπεριφοράς και αποκαλύπτει το ψευδώς θετικό προφίλ του περιβάλλοντος. Προσθέστε καταχωρήσεις καταστολής για γνωστή ασφαλή δραστηριότητα: προγραμματισμένες εργασίες δημιουργίας αντιγράφων ασφαλείας, αυτοματοποιημένους ελέγχους υγείας και συνδέσεις εργαλείων διαχείρισης. Η παράλειψη αυτού του βήματος είναι η πιο κοινή αιτία κόπωσης συναγερμού σε νέες αναπτύξεις.
Βήμα 5: Δοκιμάστε την ποιότητα ειδοποίησης πριν βγείτε ζωντανά. Προσομοιώστε τα μοτίβα επίθεσης σε ένα δοκιμαστικό περιβάλλον και επιβεβαιώστε ότι το SIEM ενεργοποιεί ακριβείς, ενεργές ειδοποιήσεις. Εκτέλεση τουλάχιστον: Μια προσομοίωση διαπιστευτηρίων brute-force έναντι του SSH, μια σάρωση θύρας από μια εξωτερική IP και ένα μαζικό ερώτημα βάσης δεδομένων. Κάθε ειδοποίηση πρέπει να περιέχει αρκετές πληροφορίες ώστε ένας αναλυτής να ξεκινήσει έρευνα χωρίς πρόσθετη έρευνα.
Βήμα 6: Δημιουργήστε βιβλία εκτέλεσης απόκρισης περιστατικών πριν ενεργοποιήσετε τις ειδοποιήσεις. Το SIEM δημιουργεί ειδοποιήσεις. Οι άνθρωποι απαντούν σε αυτά. Καθορίστε τη διαδικασία απόκρισης για κάθε κύριο τύπο ειδοποίησης πριν βγείτε ζωντανά. Κάθε runbook καθορίζει: ποιος λαμβάνει την αρχική ειδοποίηση, τα τρία πρώτα βήματα έρευνας, τα κριτήρια κλιμάκωσης, την ενέργεια περιορισμού εάν το περιστατικό επιβεβαιωθεί και τις απαιτήσεις τεκμηρίωσης για το κλείσιμο της υπόθεσης.
Top Siem Tools για το 2026
Η επιλογή εργαλείου πρέπει να ταιριάζει με το μέγεθος του οργανισμού, τις απαιτήσεις συμμόρφωσης και την εσωτερική τεχνική ικανότητα.
| Πλατφόρμα | καταλληλότερο για | Ανάπτυξη | κατά προσέγγιση κόστος |
| Microsoft Sentinel | περιβάλλοντα με επίκεντρο το cloud, με επίκεντρο τη Microsoft | Cloud SaaS | ~$2,46/GB που προσλαμβάνεται |
| Splunk Enterprise Security | μεγάλες επιχειρήσεις, πολύπλοκα περιβάλλοντα | On-Prem ή Cloud | $150K+/έτος |
| ibm qradar | Regulated industries: financial, healthcare | On-Prem ή Cloud | $10K-$50K+/έτος |
| ελαστική ασφάλεια | Τεχνικές ομάδες βαρέων προγραμματιστών | On-Prem ή Cloud | Δωρεάν επίπεδο + επί πληρωμή |
| Google Chronicle | περιβάλλοντα σύννεφων μεγάλου όγκου | Cloud SaaS | τιμολόγηση επιχειρήσεων |
| wazuh | Αναπτύξεις ευαίσθητες στο κόστος, μικρότερες ομάδες | On-Prem ή Cloud | Δωρεάν ανοιχτού κώδικα |
Για οργανισμούς που τρέχουν αποκλειστικοί διακομιστές χωρίς αφοσιωμένο προσωπικό ασφαλείας, wazuh παρέχει ένα σταθερό σημείο εκκίνησης. Η ανάπτυξη που βασίζεται σε πράκτορες στέλνει αρχεία καταγραφής διακομιστή σε έναν κεντρικό διαχειριστή. Η πλατφόρμα συνοδεύεται από προκατασκευασμένους κανόνες ανίχνευσης για διακομιστές Linux και Windows, παρακολούθηση ακεραιότητας αρχείων, δυνατότητες ενεργού απόκρισης και ενσωμάτωση πληροφοριών απειλών. Χωρίς κόστος αδειοδότησης, αν και η εγκατάσταση και ο συντονισμός απαιτούν τεχνική επάρκεια.
Μια καλά διαμορφωμένη ανάπτυξη ανοιχτού κώδικα ξεπερνά τις επιδόσεις μιας παραμελημένης εταιρικής άδειας σε κάθε πρακτικό αποτέλεσμα. Επιλέξτε την πλατφόρμα που μπορεί να λειτουργήσει η ομάδα σας και συντονίστε με συνέπεια με την πάροδο του χρόνου.
Συχνές ερωτήσεις
Ο ορισμός του SIEM με απλούς όρους
Το λογισμικό Security Information and Event Management (SIEM) συλλέγει δεδομένα αρχείου καταγραφής ασφαλείας από διακομιστές, τείχη προστασίας, εφαρμογές και συσκευές δικτύου σε όλη την υποδομή ενός οργανισμού. Ομαλοποιεί αυτά τα δεδομένα, εφαρμόζει κανόνες συσχέτισης για την εύρεση μοτίβων επίθεσης, δημιουργεί ειδοποιήσεις με προτεραιότητα για έρευνα και αποθηκεύει αρχεία καταγραφής για την αναφορά συμμόρφωσης και την ιατροδικαστική ανάλυση. Το SIEM είναι το κεντρικό επίπεδο ορατότητας για οποιοδήποτε πρόγραμμα λειτουργιών ασφαλείας.
Η διαφορά μεταξύ SIEM και τείχους προστασίας
Ένα τείχος προστασίας ελέγχει ποια κίνηση δικτύου εισέρχεται και εξέρχεται με βάση καθορισμένους κανόνες. Η SIEM συλλέγει και αναλύει τα δεδομένα καταγραφής που παράγουν τα τείχη προστασίας και άλλα συστήματα. Τα τείχη προστασίας δημιουργούν συμβάντα ασφαλείας. Το SIEM προσδιορίζει ποια συμβάντα, σε συνδυασμό με δεδομένα από άλλες πηγές, σχηματίζουν μοτίβα επίθεσης. Και οι δύο εξυπηρετούν διαφορετικές λειτουργίες και καμία δεν αντικαθιστά την άλλη.
SIEM εναντίον XDR: Η πρακτική διαφορά
Η SIEM συλλέγει και αναλύει δεδομένα καταγραφής από όλες τις πηγές σε όλο το περιβάλλον, με κύρια πλεονεκτήματα στην αναφορά συμμόρφωσης, τη διατήρηση αρχείων καταγραφής και την ευρεία προβολή. Το XDR (Extended Detection and Response) συσχετίζει την τηλεμετρία ασφαλείας από τελικά σημεία, δίκτυα και φόρτους εργασίας στο cloud για να παρέχει ταχύτερο, αυτοματοποιημένο περιορισμό απειλών. Το SIEM είναι βελτιστοποιημένο για διακυβέρνηση. Το XDR είναι βελτιστοποιημένο για γρήγορη διακοπή των ενεργών απειλών. Τα περισσότερα ώριμα προγράμματα ασφαλείας χρησιμοποιούν και τα δύο.
Το SIEM αποτρέπει τις επιθέσεις;
Το SIEM δεν μπλοκάρει τις επιθέσεις. Τους εντοπίζει και ειδοποιεί την κατάλληλη ομάδα να απαντήσει. Η ταχύτητα απόκρισης καθορίζει εάν το SIEM αποτρέπει τη ζημιά ή την καταγράφει μόνο εκ των υστέρων. Το SIEM ενσωματωμένο με αυτοματισμό SOAR μπορεί να ενεργοποιήσει αυτοματοποιημένες ενέργειες περιορισμού, όπως κλείδωμα λογαριασμού ή μπλοκ IP τείχους προστασίας, μέσα σε δευτερόλεπτα από μια ειδοποίηση χωρίς να περιμένει ανθρώπινη ενέργεια.
Πλαίσια συμμόρφωσης που απαιτούν δυνατότητες SIEM
Κανένας κανονισμός δεν ονομάζει το SIEM ονομαστικά, αλλά αρκετοί επιβάλλουν αποτελεσματικά τις δυνατότητές του. Η απαίτηση PCI DSS 10 επιβάλλει τη συλλογή κορμών, την καθημερινή αναθεώρηση και τη διατήρηση ενός έτους. Το HIPAA απαιτεί ελέγχους ελέγχου και παρακολούθηση δραστηριότητας για ηλεκτρονικές προστατευμένες πληροφορίες υγείας. NIST SP 800-92 Καθορίζει τα πρότυπα διαχείρισης κορμών που ικανοποιεί άμεσα η SIEM. Ο έλεγχος ISO 27001 A.12.4 απαιτεί καταγραφή και παρακολούθηση συμβάντων. Οι οργανισμοί που υπόκεινται σε οποιοδήποτε από αυτά τα πλαίσια βρίσκουν το SIEM την πιο πρακτική διαδρομή για την ικανοποίηση των απαιτήσεων παρακολούθησης σε κλίμακα.
SIEM και τμηματοποίηση δικτύου συνεργάζονται
Το SIEM και η τμηματοποίηση δικτύου αλληλοενισχύονται άμεσα. Η τμηματοποίηση δικτύου δημιουργεί καθορισμένες ζώνες με ελεγχόμενα οριακά σημεία. Το SIEM συλλέγει τα αρχεία καταγραφής του τείχους προστασίας που δημιουργούνται σε αυτά τα όρια και συσχετίζει τα συμβάντα διέλευσης ζώνης για να ανιχνεύσει την πλευρική κίνηση. Χωρίς τμηματοποίηση, το SIEM βασίζεται μόνο στην ανάλυση συμπεριφοράς, παράγοντας περισσότερα ψευδώς θετικά. Με την τμηματοποίηση, η απροσδόκητη διαζωνική κίνηση γίνεται μια συγκεκριμένη ειδοποίηση υψηλής εμπιστοσύνης. Η πλήρης αρχιτεκτονική καλύπτεται από εμάς Οδηγός τμηματοποίησης δικτύου για αποκλειστικούς διακομιστές.
το επίπεδο ασφαλείας που δεν μπορείτε να παραλείψετε
Τα δίκτυα χωρίς κεντρική παρακολούθηση κορμών λειτουργούν τυφλά. Οι εισβολείς διατηρούν την πρόσβαση σε παραβιασμένα περιβάλλοντα για 47 ώρες κατά μέσο όρο πριν από τον εντοπισμό σε οργανισμούς που έχουν κάποια παρακολούθηση. Οργανισμοί χωρίς συσχέτιση ημερολογίου ανακαλύπτουν παραβιάσεις πολύ αργότερα, συνήθως όταν εμφανίζεται μια οθόνη ransomware ή όταν τα κλεμμένα δεδομένα εμφανίζονται δημόσια.
Το SIEM δεν αποτρέπει κάθε επίθεση. Αποτρέπει τους επιτιθέμενους να λειτουργούν αόρατα για εβδομάδες. σε συνδυασμό με το σωστό κατάτμηση δικτύου και τα μέτρα σκλήρυνσης σε μας Αποκλειστικός οδηγός ασφαλείας διακομιστή, το SIEM παρέχει το επίπεδο ανίχνευσης που ολοκληρώνει μια αρχιτεκτονική άμυνας σε βάθος.
Τρεις ενέργειες που πρέπει να γίνουν αυτή την εβδομάδα:
- Προσδιορίστε τις πηγές καταγραφής υψηλότερης προτεραιότητας: Τα αρχεία καταγραφής ελέγχου ταυτότητας SSH, τα αρχεία καταγραφής τείχους προστασίας και τα αρχεία καταγραφής πρόσβασης διακομιστή Web είναι το σημείο εκκίνησης για οποιοδήποτε περιβάλλον διακομιστή
- Επιλέξτε ένα μοντέλο ανάπτυξης SIEM που ταιριάζει με το μέγεθος της ομάδας σας και τις απαιτήσεις συμμόρφωσης
- Εκτελέστε δύο έως τέσσερις εβδομάδες παθητικής παρατήρησης πριν ενεργοποιήσετε τις ειδοποιήσεις ειδοποίησης
Atal Networks αποκλειστικοί διακομιστές Συμπεριλάβετε διεπαφές ιδιωτικού δικτύου για μεμονωμένη προώθηση αρχείων καταγραφής, Προστασία DDoS 40 Gbit/s Αυτό διατηρεί την παρακολούθηση της τηλεμετρίας ανέπαφη κατά τη διάρκεια ενεργών επιθέσεων και 99.99% uptime σε 213+ τοποθεσίες παγκόσμιων κέντρων δεδομένων για την υποστήριξη της συνεχούς συλλογής αρχείων καταγραφής.
Δημιουργήστε την αρχιτεκτονική ασφαλείας σας | Μιλήστε με την ομάδα ασφαλείας μας
Τρέχουσα από τον Απρίλιο του 2026. Για τους ελέγχους δικτύου που μεγιστοποιούν την ακρίβεια ανίχνευσης SIEM, διαβάστε μας Οδηγός τμηματοποίησης δικτύου για περιβάλλοντα αποκλειστικού διακομιστή.
Σχετική ανάγνωση:
