 Ir al contenido



El grupo CL0P Ransomware aprovechó un software de transferencia de archivos de Moveit Day Zero Day en mayo de 2023 y sacó silenciosamente datos de más de 2000 organizaciones durante 14 días. La mayoría de las víctimas descubrieron la información semanas después, ya sea a través de periodistas o cuando sus archivos aparecieron en sitios web de filtraciones oscuras. Ninguna de sus herramientas de seguridad existentes disparó una alerta.
Las organizaciones que ejecutan soluciones SIEM detectaron el mismo patrón de ataque en cuestión de horas. Sus sistemas marcaron el inusual volumen de transferencia de archivos salientes, generaron una alerta y dieron tiempo a los equipos de seguridad para responder antes de que ocurriera la exfiltración masiva.
La brecha entre 14 días de silencio y unas pocas horas de detección es exactamente el problema que resuelve la información de seguridad y la gestión de eventos (SIEM).
Una empresa que ejecuta 50 servidores, cinco firewalls y tres aplicaciones web genera más de 25.000 eventos de registro de seguridad cada minuto. Ningún equipo puede revisar manualmente ese volumen. Los atacantes cuentan con ello. SIEM procesa cada evento automáticamente, hace coincidir los patrones con las reglas de correlación y envía alertas específicas antes de que se propague el daño.
Esta guía cubre SIEM como una herramienta de seguridad práctica para las organizaciones que ejecutan infraestructura de servidores dedicados: una definición clara, cómo funciona, los tres modelos de implementación, las características que determinan el éxito, un marco de implementación y una comparación directa con XDR, SOAR y MDR.
índice
- SIEM: la definición simple
- Cómo funciona SIEM: 5 pasos
- Tres modelos de implementación de SIEM
- 6 características de SIEM que determinan los resultados reales
- SIEM vs. XDR vs. Soar vs. MDR
- SIEM para infraestructura de servidores dedicados
- Un marco de implementación SIEM de 6 pasos
- Las mejores herramientas SIEM para 2026
- Preguntas frecuentes
- la capa de seguridad que no puede omitir
SIEM: la definición simple
Información de seguridad y gestión de eventos (SIEM) es una plataforma de software que recopila datos de registro de seguridad de toda la red de una organización, los normaliza en un formato estándar, aplica reglas de correlación para identificar patrones de amenazas y genera alertas priorizadas para que los equipos de seguridad las investiguen.
El término "SIEM" combina dos tecnologías más antiguas: Gestión de la Información de Seguridad (SIM), que maneja el almacenamiento de registros y el análisis histórico, y el Administrador de eventos de seguridad (SEM), que maneja el monitoreo y alertas en tiempo real. Juntos, crean una plataforma única para la detección de amenazas en vivo y la investigación forense.
Los analistas de Gartner, Mark Nicolett y Amrit Williams, introdujeron la categoría SIEM en 2005. El mercado global SIEM se situó en $10.670 millones en 2025 y se prevé que supere el $20000 millones por 2031, impulsado por requisitos de cumplimiento más estrictos y el cambio a la infraestructura de nube híbrida.
Términos clave utilizados en este artículo, cada uno con un significado consistente:
Una log es un registro marcado por tiempo de un evento en un sistema: un intento de inicio de sesión, un acceso a un archivo, un cambio de configuración o una conexión de red.
Correlación de eventos Enlaces múltiples entradas de registro de diferentes fuentes para determinar si forman un patrón de ataque en lugar de una actividad normal.
Una regla de siem es una condición definida que activa una alerta cuando se coincide. Ejemplo: Diez intentos de inicio de sesión SSH fallidos desde una dirección IP en cinco minutos coinciden con un patrón de fuerza bruta.
UEBA (Analytics de comportamiento de usuario y entidad) Construye líneas de base de comportamiento para usuarios y dispositivos, luego marca desviaciones que indican credenciales comprometidas o amenazas internas.
Una SOC (Centro de Operaciones de Seguridad) es el equipo que monitorea, investiga y responde a las alertas de seguridad. SIEM es la herramienta central en la que los analistas de SOC confían a diario.
Cómo funciona SIEM: 5 pasos
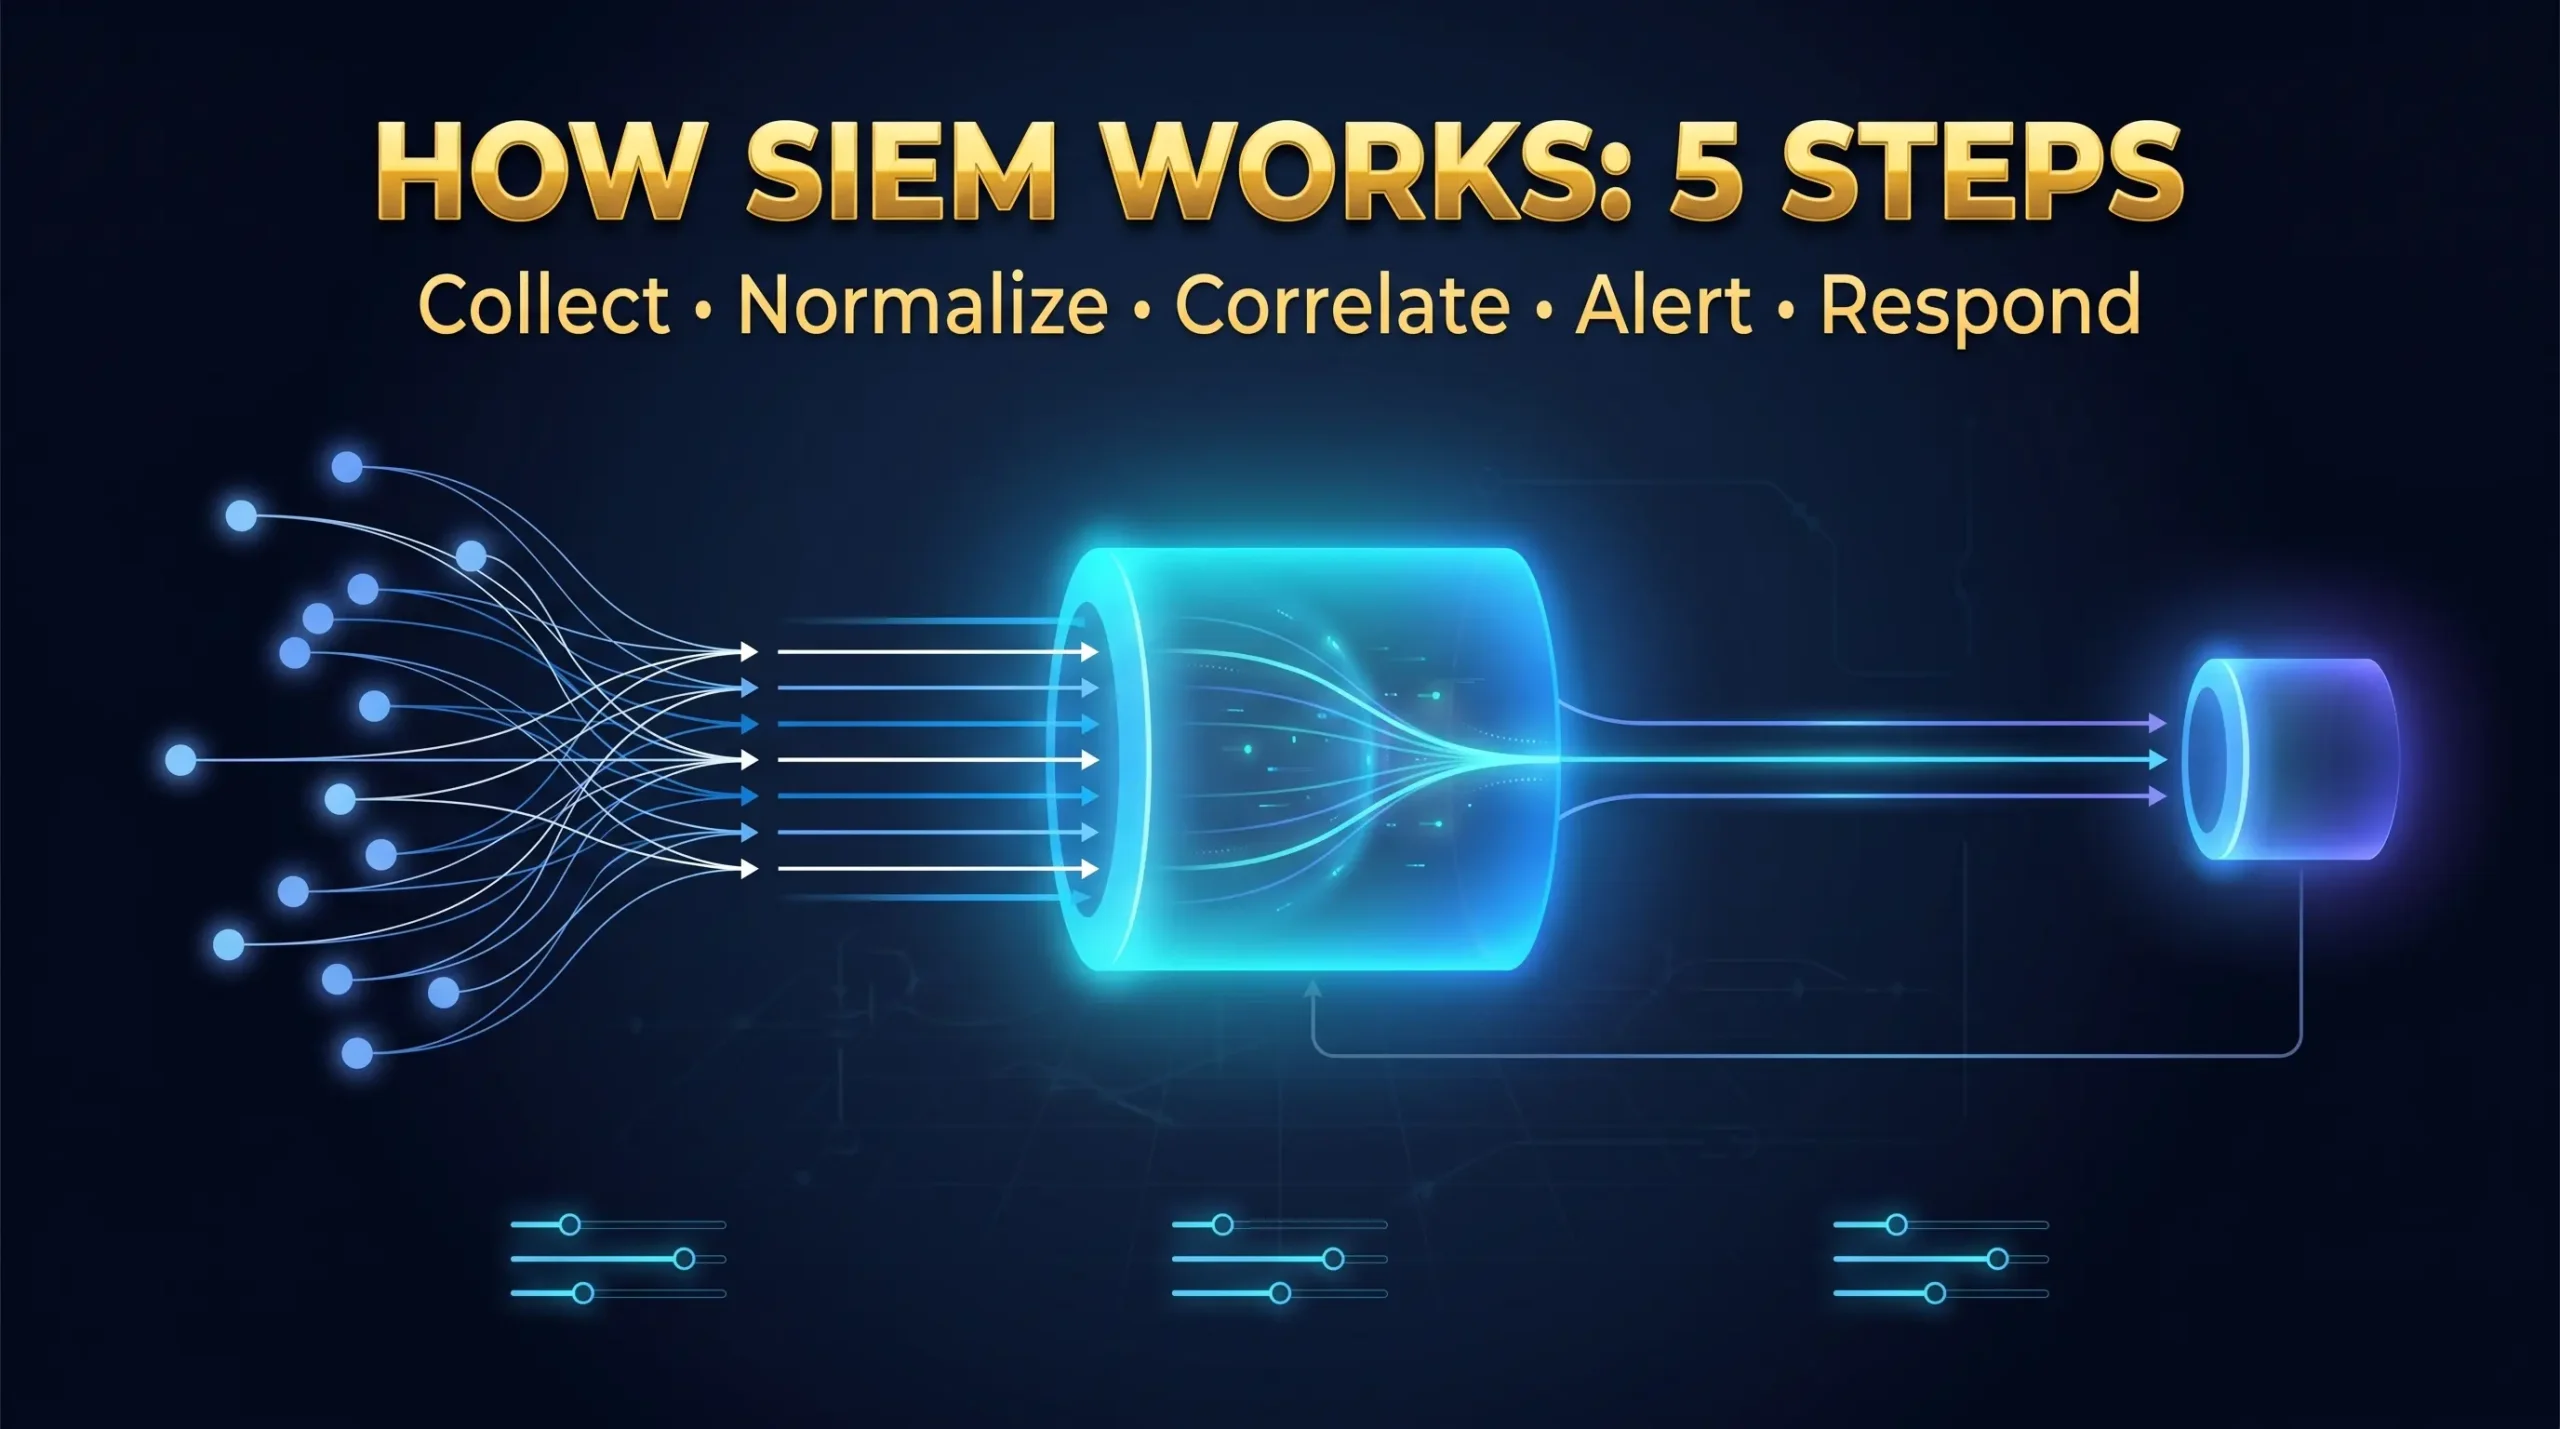
Paso 1: Recopilación de datos. Los agentes SIEM o los conectores sin agente extraen datos de registro de cada parte del entorno: firewalls, enrutadores, puertas de enlace de VPN, registros de eventos de Windows, Linux Syslog, registros de autenticación SSH, alertas de IDS/IPS, servidores web, bases de datos y servicios en la nube como AWS Registros de actividades de CloudTrail y Azure.
Paso 2: Normalización. Los registros sin procesar llegan en docenas de formatos incompatibles. SIEM normaliza todos los datos entrantes en un esquema estándar para que los eventos de fuentes completamente diferentes se puedan comparar, correlacionar y buscar juntos. Sin normalización, la detección de fuentes cruzadas es imposible.
Paso 3: Correlación. Aquí es donde SIEM gana su valor. La plataforma aplica reglas de correlación a datos normalizados, conectando cadenas de eventos que individualmente parecen inofensivas pero que juntas señalan un ataque. Un inicio de sesión ssh fallido es el ruido. Quinientos inicios de sesión fallidos de la misma IP en dos minutos es un ataque de fuerza bruta. Quinientos fracasos, luego un éxito, luego una nueva tarea programada agregada 60 segundos después, es un compromiso de credenciales y una instalación persistente. Una regla atrapa a los tres como un solo incidente de alta prioridad.
Según el informe de amenaza global de CrowdStrike 2026, 82% de todos los ataques cibernéticos ahora no implican archivos de malware. Los atacantes utilizan credenciales robadas y herramientas administrativas estándar: SSH, RDP, WMI y utilidades de transferencia de archivos. Las herramientas antivirus tradicionales no ven nada. La correlación conductual SIEM detecta estos ataques al identificar lo que hacen los atacantes, no qué archivos descartan.
Paso 4: Alerta y priorización. SIEM efectivo filtra miles de eventos de baja prioridad y solo muestra las alertas que realmente necesitan atención. SIEM mal configurado genera cientos de ruidos falsos positivos al día, lo que lleva a la fatiga de alerta. La fatiga de alerta es la razón principal por la que el 40% de las implementaciones de SIEM tiene un rendimiento inferior. La solución es el ajuste sistemático: observación de referencia antes de la activación de la alerta, supresión de falsos positivos confirmados y umbrales de gravedad calibrados para el entorno específico.
Paso 5: Investigación y respuesta. Después de que se incendia una alerta, los analistas usan el panel de SIEM para investigar: cronogramas de eventos, historial de actividades del usuario, registros de conexión de red y datos de enriquecimiento de inteligencia de amenazas. Las plataformas SIEM modernas incluyen herramientas de gestión de casos para rastrear pasos de respuesta y documentar hallazgos. Algunos integran directamente la orquestación de seguridad, la automatización y la respuesta (SOAR), lo que permite acciones automatizadas como bloqueos de cuentas o bloques de IP en segundos.
Tres modelos de implementación de SIEM
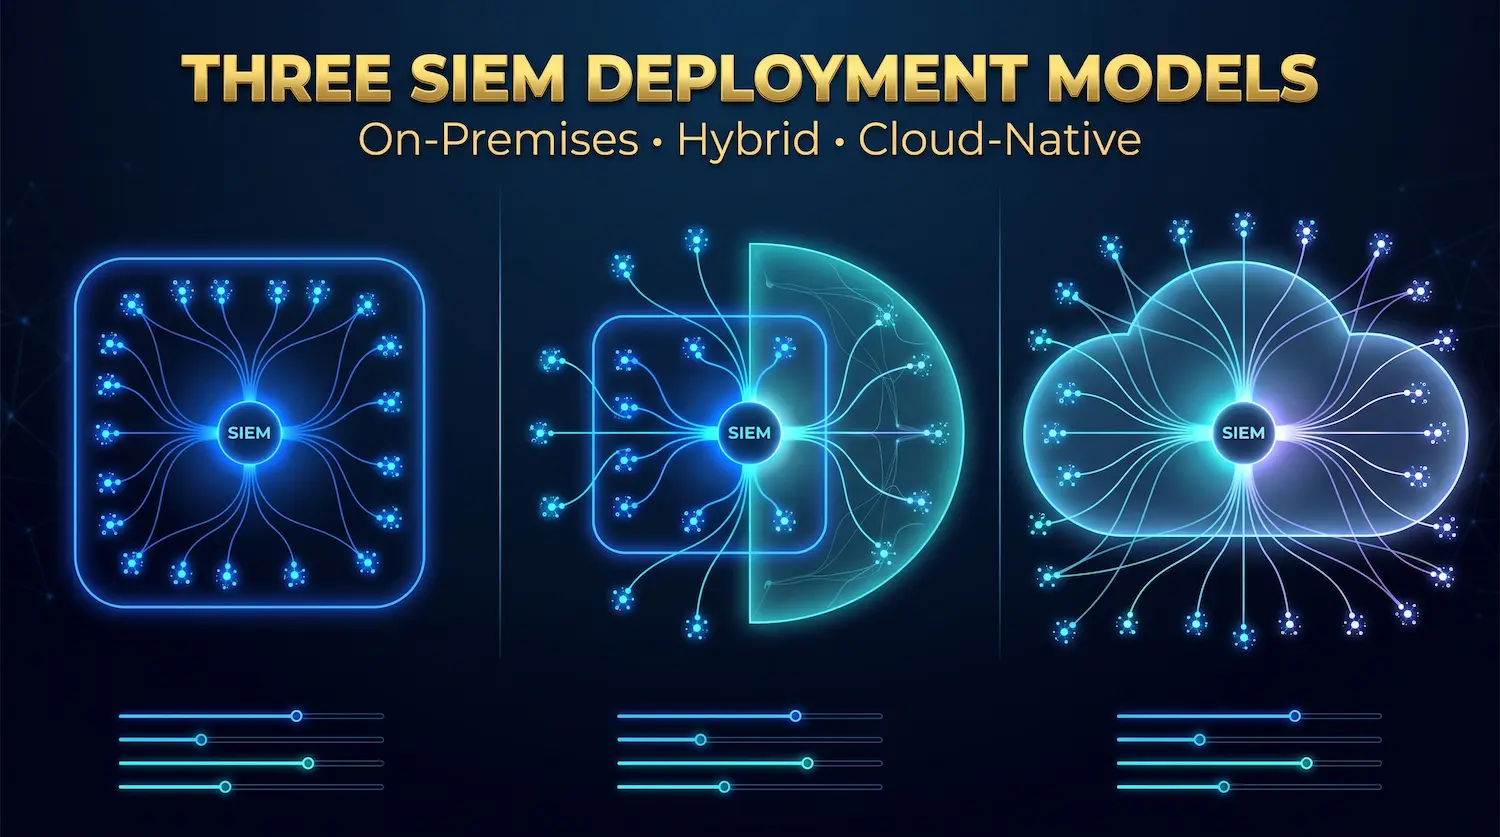
SIEM local Se ejecuta en hardware que posee y administra la organización. Todos los datos de registro permanecen dentro del entorno controlado. Este modelo se adapta a las organizaciones con estrictos requisitos de soberanía de datos: instituciones financieras, agencias gubernamentales y proveedores de atención médica que no pueden permitir que los datos de registro abandonen una ubicación controlada. La compensación es un control total a cambio de mayores costos de hardware y requisitos de experiencia interna. IBM QRadar y Splunk Enterprise son las implementaciones locales más comunes.
SIEM nativo de la nube Se ejecuta completamente en infraestructura de proveedores, entregado como SaaS. Las organizaciones conectan fuentes de registro a través de agentes o integraciones de API. Este modelo se adapta a las organizaciones sin equipos de infraestructura de seguridad dedicados y empresas que necesitan una implementación más rápida sin inversión en hardware. Microsoft Sentinel, Google Chronicle y DataDog Security son ejemplos de referencia. La compensación: despliegue más rápido y menor costo de configuración, contra datos de registro que dejan el control directo de la organización.
SIEM híbrido Combina la colección de registros locales con el análisis y el almacenamiento basados en la nube. Los reenviadores locales agregan y normalizan los registros antes de enviar eventos relevantes para la seguridad a la nube. Este modelo se adapta a las organizaciones con obligaciones de residencia de datos que aún necesitan escalabilidad en la nube para el análisis.
Para Clientes de servidor dedicado Sin un equipo de seguridad dedicado, un agente ligero en cada servidor que reenvía registros normalizados a una plataforma SIEM en la nube ofrece el mejor equilibrio de control, velocidad de implementación y baja carga de mantenimiento.
6 características de SIEM que determinan los resultados reales
Gestión y retención de registros. El costo de almacenamiento por gigabyte, la velocidad de búsqueda contra datos históricos, los límites de retención configurables y la retención del formato de registro original afectan la eficacia operativa. El cumplimiento impulsa los requisitos mínimos: PCI DSS requiere un año con tres meses de búsqueda inmediata, HIPAA recomienda seis años y GDPR requiere una capacidad de auditoría demostrable durante el procesamiento de datos. Establezca la retención en el requisito más exigente, no en la opción más barata.
Reglas de correlación. La calidad y personalización de las reglas de correlación determinan las tasas de detección y las tasas de falsos positivos. Evalúe cualquier SIEM en tres puntos: el tamaño y la relevancia de la biblioteca de reglas listas para usar, la capacidad de escribir reglas personalizadas para patrones específicos del entorno y la capacidad de probar nuevas reglas con datos históricos antes de enviarlas en vivo.
UEBA. La UEBA construye líneas de base conductuales durante un período de entrenamiento de dos a cuatro semanas y luego alerta sobre desviaciones significativas. Se robaron más de 1.800 millones de credenciales en H1 2025. Las cuentas administrativas comprometidas son el vector de ataque de servidor más común. UEBA detecta los cambios de comportamiento que producen esas cuentas después de un compromiso: inicios de sesión desde ubicaciones inesperadas, acceso a los datos que la cuenta nunca ha tocado previamente y comandos administrativos fuera del horario de trabajo normal. Sin UEBA, esos patrones parecen sesiones legítimas.
Integración de inteligencia de amenazas. Las plataformas SIEM que ingieren feeds de inteligencia de amenazas externas coinciden con la actividad de registro interno con bases de datos de IP, dominios y hashes de archivos maliciosos conocidos. Las fuentes clave incluyen Catálogo conocido de vulnerabilidades explotadas de CISA e inteligencia comercial de proveedores como CrowdStrike o Register Future.
Informes de cumplimiento. Informes de cumplimiento prediseñados para PCI DSS, HIPAA, GDPR, SOC 2 e ISO 27001 Recortan el tiempo de preparación de la auditoría de semanas a horas. Asigne los requisitos de cumplimiento a las capacidades de informes nativos antes de comprar. El desarrollo de informes personalizados agrega tiempo y costo de implementación que los proveedores rara vez revelan la preventa.
Afinación de alertas y gestión de falsos positivos. La administración de listas blancas, la supresión basada en el tiempo para las ventanas de mantenimiento, la ponderación de la gravedad por la criticidad de los activos y el ajuste de umbral dinámico separan las implementaciones productivas de SIEM de las ruidosas. Las plataformas que requieren reconstruir reglas de correlación completas para suprimir un falso positivo crean un mantenimiento mucho más continuo que las plataformas con controles de supresión granular.
SIEM vs. XDR vs. Soar vs. MDR
Estas cuatro herramientas se confunden con frecuencia porque los vendedores las comercializan como alternativas que compiten. Cada uno resuelve un problema diferente.
| Herramienta | función principal | Mejor fuerza | Limitación principal |
| siem | Recopilación de registros, análisis, cumplimiento | Amplia visibilidad en todas las fuentes, soporte de auditoría | detecta amenazas; Requiere una acción de respuesta separada |
| XDR | Detección y respuesta de amenazas | Correlación rápida entre endpoint, red, nube | informes de cumplimiento limitado; Alcance de registro más estrecho |
| Remontarse | automatización de respuestas | Automatiza las tareas de analistas repetitivos | Amplifica los flujos de trabajo rotos; Requiere procesos definidos |
| DORACION | Seguimiento y respuesta 24/7 gestionados | Capacidad completa de SOC sin contratación interna | servicio externo; Control operativo menos directo |
Usar SIEM Cuando los informes de cumplimiento, la retención de registros a largo plazo y una amplia visibilidad en todos los tipos de infraestructura impulsan el requisito. SIEM es la base adecuada cuando el apoyo de la gobernanza y la auditoría regulatoria son las necesidades principales.
Usar XDR Cuando se detengan los ataques activos rápidamente en los puntos finales y las cargas de trabajo en la nube es el objetivo principal. XDR proporciona una contención más rápida y automatizada de lo que SIEM suele ofrecer por sí solo.
Usar volar Cuando el equipo dedica mucho tiempo a tareas repetitivas: búsquedas IP, bloqueos de cuentas, creación de tickets y pasos de investigación estándar. SOAR automatiza esas tareas, pero primero requiere procesos bien definidos.
Usar MDR Cuando no se dispone de experiencia interna o presupuesto de personal para un equipo de seguridad dedicado. Los proveedores de MDR operan SIEM y herramientas relacionadas como un servicio administrado.
Para Entornos de servidores dedicados Sin especialistas en seguridad internos, SIEM es el mejor punto de partida. Ofrece visibilidad de registros, informes de cumplimiento para PCI DSS, HIPAA y GDPR, y alertas procesables sin necesidad de que funcione la ingeniería de seguridad profunda.
SIEM para infraestructura de servidores dedicados
Ningún contenido de la competencia conecta SIEM específicamente con entornos de servidor dedicados. Esta sección llena ese vacío con fuentes de registro priorizadas y reglas de correlación listas para la producción.
Registrar fuentes en orden de prioridad
Prioridad 1: Registros de autenticación. Fallas de autenticación SSH, inicios de sesión exitosos, ejecuciones de comandos de sudo, eventos de acceso raíz y eventos de creación o eliminación de cuentas forman el conjunto de datos más crítico. NIST SP 800-92, el estándar federal de gestión de registros, identifica el monitoreo de registros de autenticación como un control de seguridad fundamental. Conecte los registros SSH antes que cualquier otra fuente.
Prioridad 2: registros de perímetro de firewall y red. Todas las conexiones entrantes, las conexiones salientes, el tráfico bloqueado y las violaciones de las políticas deben fluir hacia SIEM. Referencias cruzadas de estos registros con network segmentation zone boundaries Crea alertas de alta confianza. Un servidor web que intenta conectarse directamente a un puerto de base de datos es un ataque activo o una configuración incorrecta crítica. Ambos requieren una investigación inmediata.
Prioridad 3: Registros de acceso al servidor web. Los registros de acceso de Apache y Nginx revelan intentos de inyección de SQL en parámetros de solicitud, cadenas de recorrido de ruta, firmas de escáner en campos de agentes de usuario y altas tasas de error de IP específicas que indican el escaneo de vulnerabilidades automatizado.
Prioridad 4: Registros de consulta de base de datos. Volúmenes de consultas inusuales, patrones de selección de datos masivos, cambios de esquema y consultas que se ejecutan bajo credenciales de cuenta de servicio inesperadas Toda la actividad de filtración de datos de señal. Los registros de base de datos reciben la menor atención en la mayoría de las implementaciones y contienen algunas de las señales de ataque más claras disponibles.
Prioridad 5: Registros de sistemas y procesos. La creación de nuevos procesos, las adiciones de tareas programadas, las modificaciones de archivos binarios y los cambios de configuración detectan las técnicas de ataque de vida fuera de la tierra que ninguna herramienta basada en firmas detecta.
Reglas de correlación crítica para entornos de servidor
Detección de fuerza bruta: 10 o más intentos de autenticación SSH fallidos desde una sola IP en cinco minutos. Gravedad: Alta.
Patrón de compromiso de credenciales: Los intentos fallidos de SSH seguidos de un inicio de sesión exitoso de la misma IP en 30 minutos. Gravedad: Crítico.
Indicador de escalada de privilegios: Ejecución de sudo por cualquier cuenta sin historial de sudo en los 30 días anteriores. Gravedad: Alta.
Señal de movimiento lateral: Cualquier conexión SSH saliente iniciada desde la zona del servidor web. Los servidores web no inician conexiones SSH a otros servidores internos. Este patrón significa que un atacante está utilizando un servidor web comprometido para sondear la red interna. Gravedad: Crítico.
Señal de filtración de datos: El tráfico saliente desde el nivel de la base de datos que supera el doble de la línea base de 30 días durante cualquier ventana de dos horas fuera de la ventana de copia de seguridad programada. Gravedad: Alta.
Alerta de manipulación de copia de seguridad: Eventos de eliminación o modificación de archivos dentro de las rutas de almacenamiento de la zona de copia de seguridad fuera de una ventana de copia de seguridad programada activa. Gravedad: Crítico.
Siem emparejado con el adecuado Segmentación de red Aumenta significativamente la confianza en la detección. Cada intento de cruce de límites de zona genera un evento de registro de firewall específico. SIEM correlaciona esos eventos para identificar el reconocimiento del movimiento lateral, la comunicación inesperada entre zonas y las violaciones de los flujos de tráfico definidos. Sin segmentación, SIEM debe confiar solo en las líneas de base conductuales. Con la segmentación, las violaciones estructurales producen alertas falsas positivas cercanas a cero.
Atal Networks Infraestructura de servidores dedicado Admite interfaces de red privada para el reenvío de registros aislado. El tráfico de recopilación SIEM se ejecuta en rutas de red de administración separadas del ancho de banda de producción, por lo que el monitoreo no compite con el tráfico de aplicaciones ni expone la infraestructura de registro a las amenazas del lado de la producción.
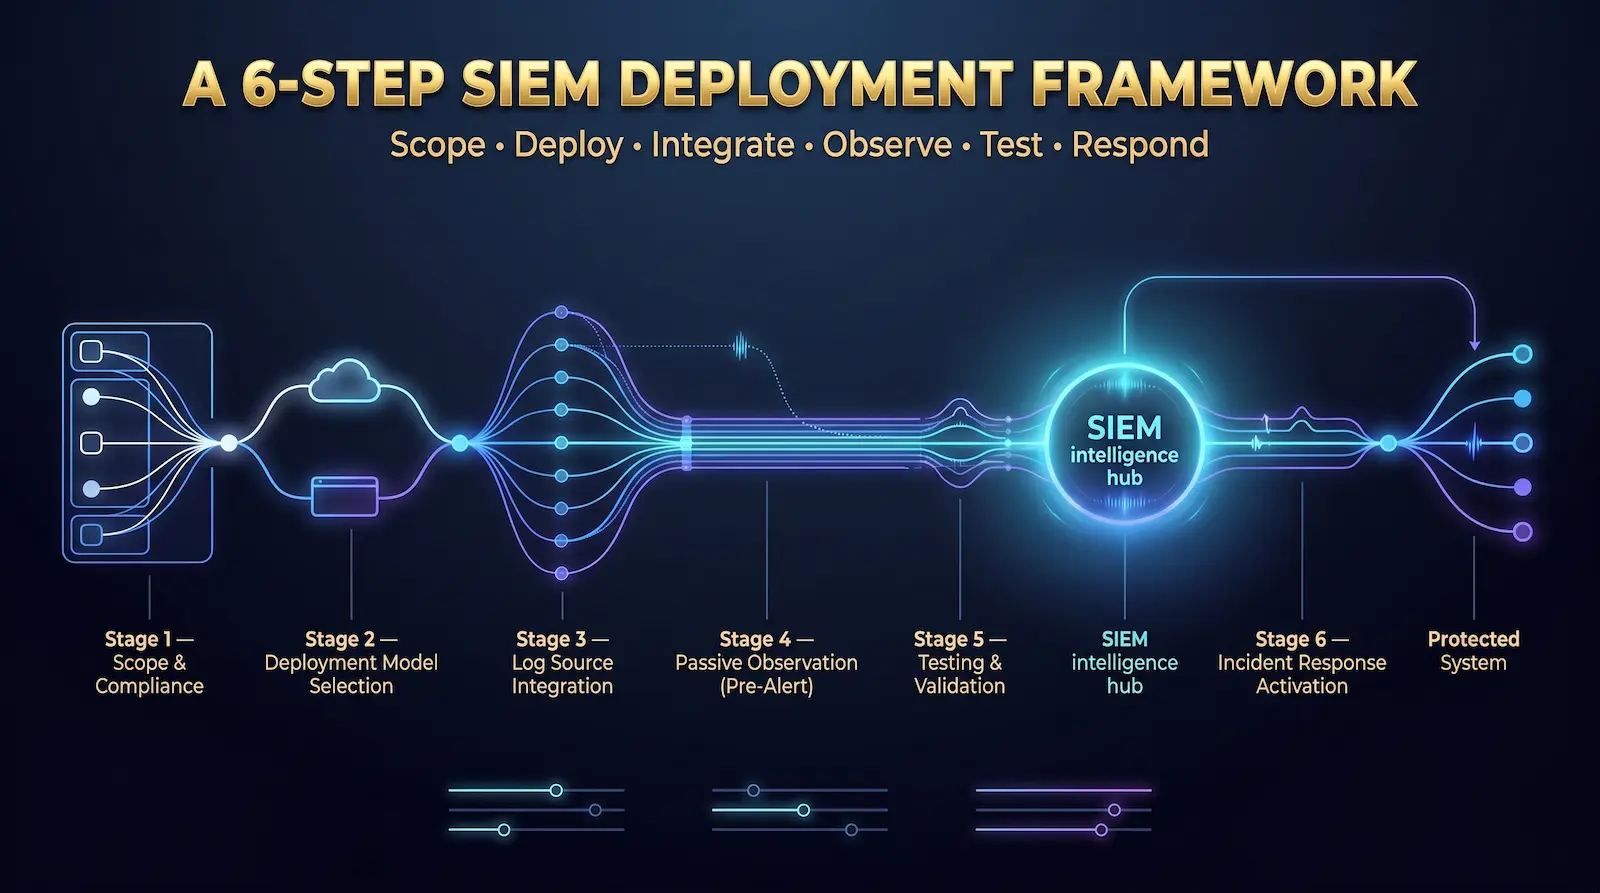
Un marco de implementación SIEM de 6 pasos
Paso 1: Definir el alcance y los requisitos de cumplimiento. Identifique qué marcos se aplican: Requisito de PCI DSS 10 Mandos de recopilación de registros, revisión diaria y retención de un año. HIPAA requiere controles de auditoría y monitoreo de actividades para sistemas que manejan información de salud protegida electrónica. El artículo 32 del RGPD requiere controles técnicos demostrables para la protección de datos personales. ISO 27001 Control A.12.4 Requiere registro y monitoreo de eventos. Los requisitos de cumplimiento definen el alcance mínimo no negociable. Nuestra Guía de Infraestructura de Cumplimiento cubre los requisitos específicos para cada marco.
Paso 2: seleccione un modelo de implementación. Elija local, en la nube o híbrido según los requisitos de cumplimiento, el tamaño del equipo y el presupuesto. Las organizaciones que ejecutan servidores dedicados sin personal de seguridad dedicado generalmente obtienen los mejores resultados de SIEM en la nube con una recopilación de registros basada en agentes: implementación más rápida, infraestructura administrada por proveedores, menor mantenimiento continuo.
Paso 3: Conecte las fuentes de registro en orden de prioridad. Primero conecte los registros de autenticación, luego los registros del firewall, luego los registros del servidor web, luego los registros de la base de datos, luego los registros del proceso del sistema. Agregue una categoría a la vez y espere de dos a tres días para observar el perfil de alerta antes de agregar la siguiente fuente. Conectar 50 fuentes a la vez con reglas predeterminadas produce miles de falsos positivos diarios y conduce al abandono de SIEM en cuestión de semanas.
Paso 4: Ejecute la observación pasiva antes de activar las alertas. Antes de habilitar las notificaciones, ejecute el SIEM en modo de observación solo durante dos a cuatro semanas. Esto construye líneas de base conductuales y revela el perfil falso positivo del entorno. Agregue entradas de supresión para actividades seguras conocidas: trabajos de copia de seguridad programados, comprobaciones de estado automatizadas y conexiones de herramientas de administración. Omitir este paso es la causa más común de fatiga de alerta en nuevos despliegues.
Paso 5: Pruebe la calidad de alerta antes de entrar en vivo. Simule patrones de ataque en un entorno de prueba y confirme que SIEM dispara alertas precisas y procesables. Ejecutar como mínimo: una simulación de fuerza bruta de credencial contra SSH, un análisis de puerto desde una IP externa y una consulta de base de datos masiva. Cada alerta debe contener suficiente información para que un analista comience la investigación sin investigación adicional.
Paso 6: Cree runbooks de respuesta a incidentes antes de activar las alertas. SIEM genera alertas. La gente les responde. Defina el procedimiento de respuesta para cada tipo de alerta principal antes de activar. Cada runbook especifica: quién recibe la notificación inicial, los primeros tres pasos de investigación, criterios de escalamiento, la acción de contención si se confirma el incidente y los requisitos de documentación para cerrar el caso.
Las mejores herramientas SIEM para 2026
La selección de herramientas debe coincidir con el tamaño de la organización, los requisitos de cumplimiento y la capacidad técnica interna.
| Plataforma | más adecuado para | Despliegue | Costo aproximado |
| centinela de microsoft | Entornos centrados en la nube y centrados en Microsoft | Nube SaaS | ~$2.46/GB ingerido |
| Seguridad empresarial de Splunk | Grandes empresas, entornos complejos | On-prem o nube | $150K+/año |
| IBM QRadar | Industrias Reguladas: Financiera, Salud | On-prem o nube | $10K-$50K+/año |
| seguridad elástica | Equipos técnicos de gran desarrollo | On-prem o nube | Nivel gratuito + pagado |
| Crónica de Google | Entornos nativos de nube de alto volumen | Nube SaaS | Precios de la empresa |
| wazuh | Implementaciones sensibles al costo, equipos más pequeños | On-prem o nube | código abierto gratuito |
Para las organizaciones que funcionan servidores dedicados Sin personal de seguridad dedicado, wazuh Proporciona un punto de partida sólido. La implementación basada en agentes envía registros de servidor a un administrador central. La plataforma incluye reglas de detección preconstruidas para servidores Linux y Windows, monitoreo de integridad de archivos, capacidades de respuesta activa e integración de inteligencia de amenazas. Sin costo de licencia, aunque la configuración y el ajuste requieren competencia técnica.
Una implementación de código abierto bien configurada supera a una licencia empresarial descuidada en cada resultado práctico. Elija la plataforma que su equipo pueda operar y sintonice constantemente con el tiempo.
Preguntas frecuentes
La definición de SIEM en términos sencillos
El software de gestión de eventos y datos de seguridad (SIEM) recopila datos de registros de seguridad de servidores, firewalls, aplicaciones y dispositivos de red en toda la infraestructura de una organización. Normaliza que los datos, aplica reglas de correlación para encontrar patrones de ataque, genera alertas priorizadas para la investigación y almacena registros para informes de cumplimiento y análisis forense. SIEM es la capa de visibilidad central para cualquier programa de operaciones de seguridad.
La diferencia entre SIEM y un cortafuegos
Un firewall controla qué tráfico de red entra y sale en función de las reglas definidas. SIEM recopila y analiza los datos de registro que producen los firewalls y otros sistemas. Los cortafuegos generan eventos de seguridad. SIEM identifica qué eventos, combinados con datos de otras fuentes, forman patrones de ataque. Ambos cumplen funciones diferentes y ninguno reemplaza a la otra.
SIEM vs. XDR: La diferencia práctica
SIEM recopila y analiza los datos de registro de todas las fuentes en todo el entorno, con fortalezas principales en los informes de cumplimiento, retención de registros y amplia visibilidad. XDR (detección y respuesta extendidas) correlaciona la telemetría de seguridad desde los puntos finales, las redes y las cargas de trabajo en la nube para proporcionar una contención automática de amenazas más rápida. SIEM está optimizado para la gobernanza. XDR está optimizado para detener rápidamente las amenazas activas. La mayoría de los programas de seguridad maduros usan ambos.
¿Siem previene los ataques?
SIEM no bloquea los ataques. Los detecta y alerta al equipo apropiado para responder. La velocidad de respuesta determina si SIEM previene daños o solo lo registra después del hecho. SIEM integrado con SOAR Automation puede desencadenar acciones de contención automatizadas, como bloqueos de cuentas o bloques de IP de firewall, en cuestión de segundos de una alerta sin esperar a la acción humana.
Marcos de cumplimiento que requieren capacidades SIEM
Ninguna reglamentación nombra a SIEM por su nombre, pero varios de ellos exigen efectivamente sus capacidades. Requisito de PCI DSS 10 mandatos de recopilación de registros, revisión diaria y retención de un año. HIPAA requiere controles de auditoría y monitoreo de actividades para información de salud protegida electrónica. NIST SP 800-92 Define los estándares de gestión de registros que SIEM satisface directamente. ISO 27001 Control A.12.4 Requiere registro y monitoreo de eventos. Las organizaciones sujetas a cualquiera de estos marcos encuentran a SIEM el camino más práctico para satisfacer los requisitos de monitoreo a escala.
SIEM y segmentación de red trabajando juntos
SIEM y la segmentación de red se refuerzan mutuamente directamente. La segmentación de la red crea zonas definidas con puntos límite controlados. SIEM recopila los registros de firewall generados en esos límites y correlaciona los eventos de cruce de zona para detectar el movimiento lateral. Sin segmentación, SIEM se basa únicamente en el análisis del comportamiento, produciendo más falsos positivos. Con la segmentación, el tráfico inesperado entre zonas se convierte en una alerta específica de alta confianza. La arquitectura completa está cubierta en nuestro Guía de segmentación de red para servidores dedicados.
la capa de seguridad que no puede omitir
Redes sin monitoreo de registros centralizados ejecutar ciego. Los atacantes mantienen el acceso dentro de entornos comprometidos durante un promedio de 47 horas antes de la detección en organizaciones que tienen algún monitoreo. Las organizaciones sin correlación de registros descubren infracciones mucho más tarde, generalmente cuando aparece una pantalla de ransomware o cuando los datos robados aparecen en público.
SIEM no previene todos los ataques. Evita que los atacantes operen invisiblemente durante semanas. emparejado con adecuado Segmentación de red y las medidas de endurecimiento en nuestro Guía de seguridad del servidor dedicado, SIEM proporciona la capa de detección que completa una arquitectura de defensa en profundidad.
Tres acciones a realizar esta semana:
- Identifique sus fuentes de registro de mayor prioridad: los registros de autenticación SSH, los registros de firewall y los registros de acceso al servidor web son el punto de partida para cualquier entorno de servidor
- Seleccione un modelo de implementación de SIEM que coincida con el tamaño de su equipo y los requisitos de cumplimiento
- Ejecute de dos a cuatro semanas de observación pasiva antes de activar las notificaciones de alerta
Atal Networks servidores dedicados Incluya interfaces de red privada para el reenvío de registros aislado, Protección DDoS de 40 Gbit/s Eso mantiene intacta la telemetría intacta durante los ataques activos, y 99.99% Uptime en 213+ ubicaciones de centros de datos globales para admitir la recopilación continua de registros.
Construya su arquitectura de seguridad | Hable con nuestro equipo de seguridad
actual a partir de abril de 2026. Para los controles de red que maximizan la precisión de detección de SIEM, lea nuestro Guía de segmentación de red para entornos de servidores dedicados.
Lectura relacionada:
