 Перейти к содержимому



В мае 2023 года группа вымогателей CL0P использовала нулевый день в программном обеспечении для передачи файлов MOVEIT и незаметно извлекала данные из более чем 2000 организаций в течение 14 дней. Большинство жертв обнаружили информацию через несколько недель либо через журналистов, либо когда их файлы появились на сайтах Dark Web Leak. Ни один из существующих инструментов безопасности не запускал предупреждение.
Организации, работающие с Siem Solutions, уловили ту же модель атаки в течение нескольких часов. Их системы помечали необычный том исходящих файлов, генерировали предупреждение и дали командам службы безопасности ответить до того, как произошла массовая эксфильтрация.
Разрыв между 14 днями тишины и несколькими часами обнаружения — это именно та проблема, которую решает информация о безопасности и управление событиями (SIEM).
Бизнес с 50 серверами, пятью брандмауэрами и три веб-приложения генерирует более 25 000 событий журнала безопасности каждую минуту. Ни одна команда не может просмотреть этот том вручную. Злоумышленники рассчитывают на это. SIEM автоматически обрабатывает каждое событие, сопоставляет шаблоны с правилами корреляции и отправляет целевые предупреждения до распространения повреждений.
В этом руководстве рассматривается SIEM как практический инструмент безопасности для организаций, на которых работает выделенная серверная инфраструктура: четкое определение, как это работает, три модели развертывания, функции, которые определяют успех, фреймворк развертывания и прямое сравнение с XDR, SOAR и MDR.
Содержание
- Сим: простое определение
- Как работает SIEM: 5 шагов
- Три модели развертывания SIEM
- 6 функций SIEM, которые определяют реальные результаты
- SIEM против XDR против SOAR против MDR
- SIEM для выделенной серверной инфраструктуры
- 6-шаговая структура развертывания SIEM
- Лучшие инструменты SIEM на 2026 год
- Часто задаваемые вопросы
- Уровень безопасности, который вы не можете пропустить
Сим: простое определение
Информационная безопасность и управление событиями (SIEM) Это программная платформа, которая собирает данные журнала безопасности по всей сети организации, нормализует их в стандартный формат, применяет правила корреляции для выявления шаблонов угроз и генерирует приоритетные предупреждения для групп безопасности для расследования.
Термин «SIEM» сочетает в себе две более старые технологии: управление информацией безопасности (SIM), которое обрабатывает хранилище журналов и исторический анализ, а также менеджер событий безопасности (SEM), который обрабатывает мониторинг и предупреждение в реальном времени. Вместе они создают единую платформу как для обнаружения угроз, так и для судебно-медицинской экспертизы.
Аналитики Gartner Марк Николетт и Амрит Уильямс представили категорию SIEM в 2005 году. Мировой рынок SIEM составил $10,67 млрд в 2025 году и, по прогнозам, превысит $20 млрд 2031 г., обусловленные более строгими требованиями к соответствию и переходу на гибридную облачную инфраструктуру.
Ключевые термины, используемые в этой статье, каждый из которых имеет одно последовательное значение:
A журнал - это запись события в системе с отметкой времени: попытка входа в систему, доступ к файлу, изменение конфигурации или сетевое соединение.
Корреляция событий Связывает несколько записей журнала из разных источников, чтобы определить, образуют ли они шаблон атаки, а не обычную активность.
A Правило Сима это определенное условие, которое вызывает предупреждение при сопоставлении. Пример: Десять неудачных попыток входа SSH с одного IP-адреса в течение пяти минут соответствуют шаблону грубой силы.
UEBA (аналитика поведения пользователей и сущностей) Создает поведенческие базовые линии для пользователей и устройств, а затем помечает отклонения, которые указывают на скомпрометированные учетные данные или инсайдерские угрозы.
A SOC (Центр безопасности) Это команда, которая контролирует, исследует и отвечает на предупреждения безопасности. SIEM является центральным инструментом, на который аналитики SOC полагаются ежедневно.
Как работает SIEM: 5 шагов
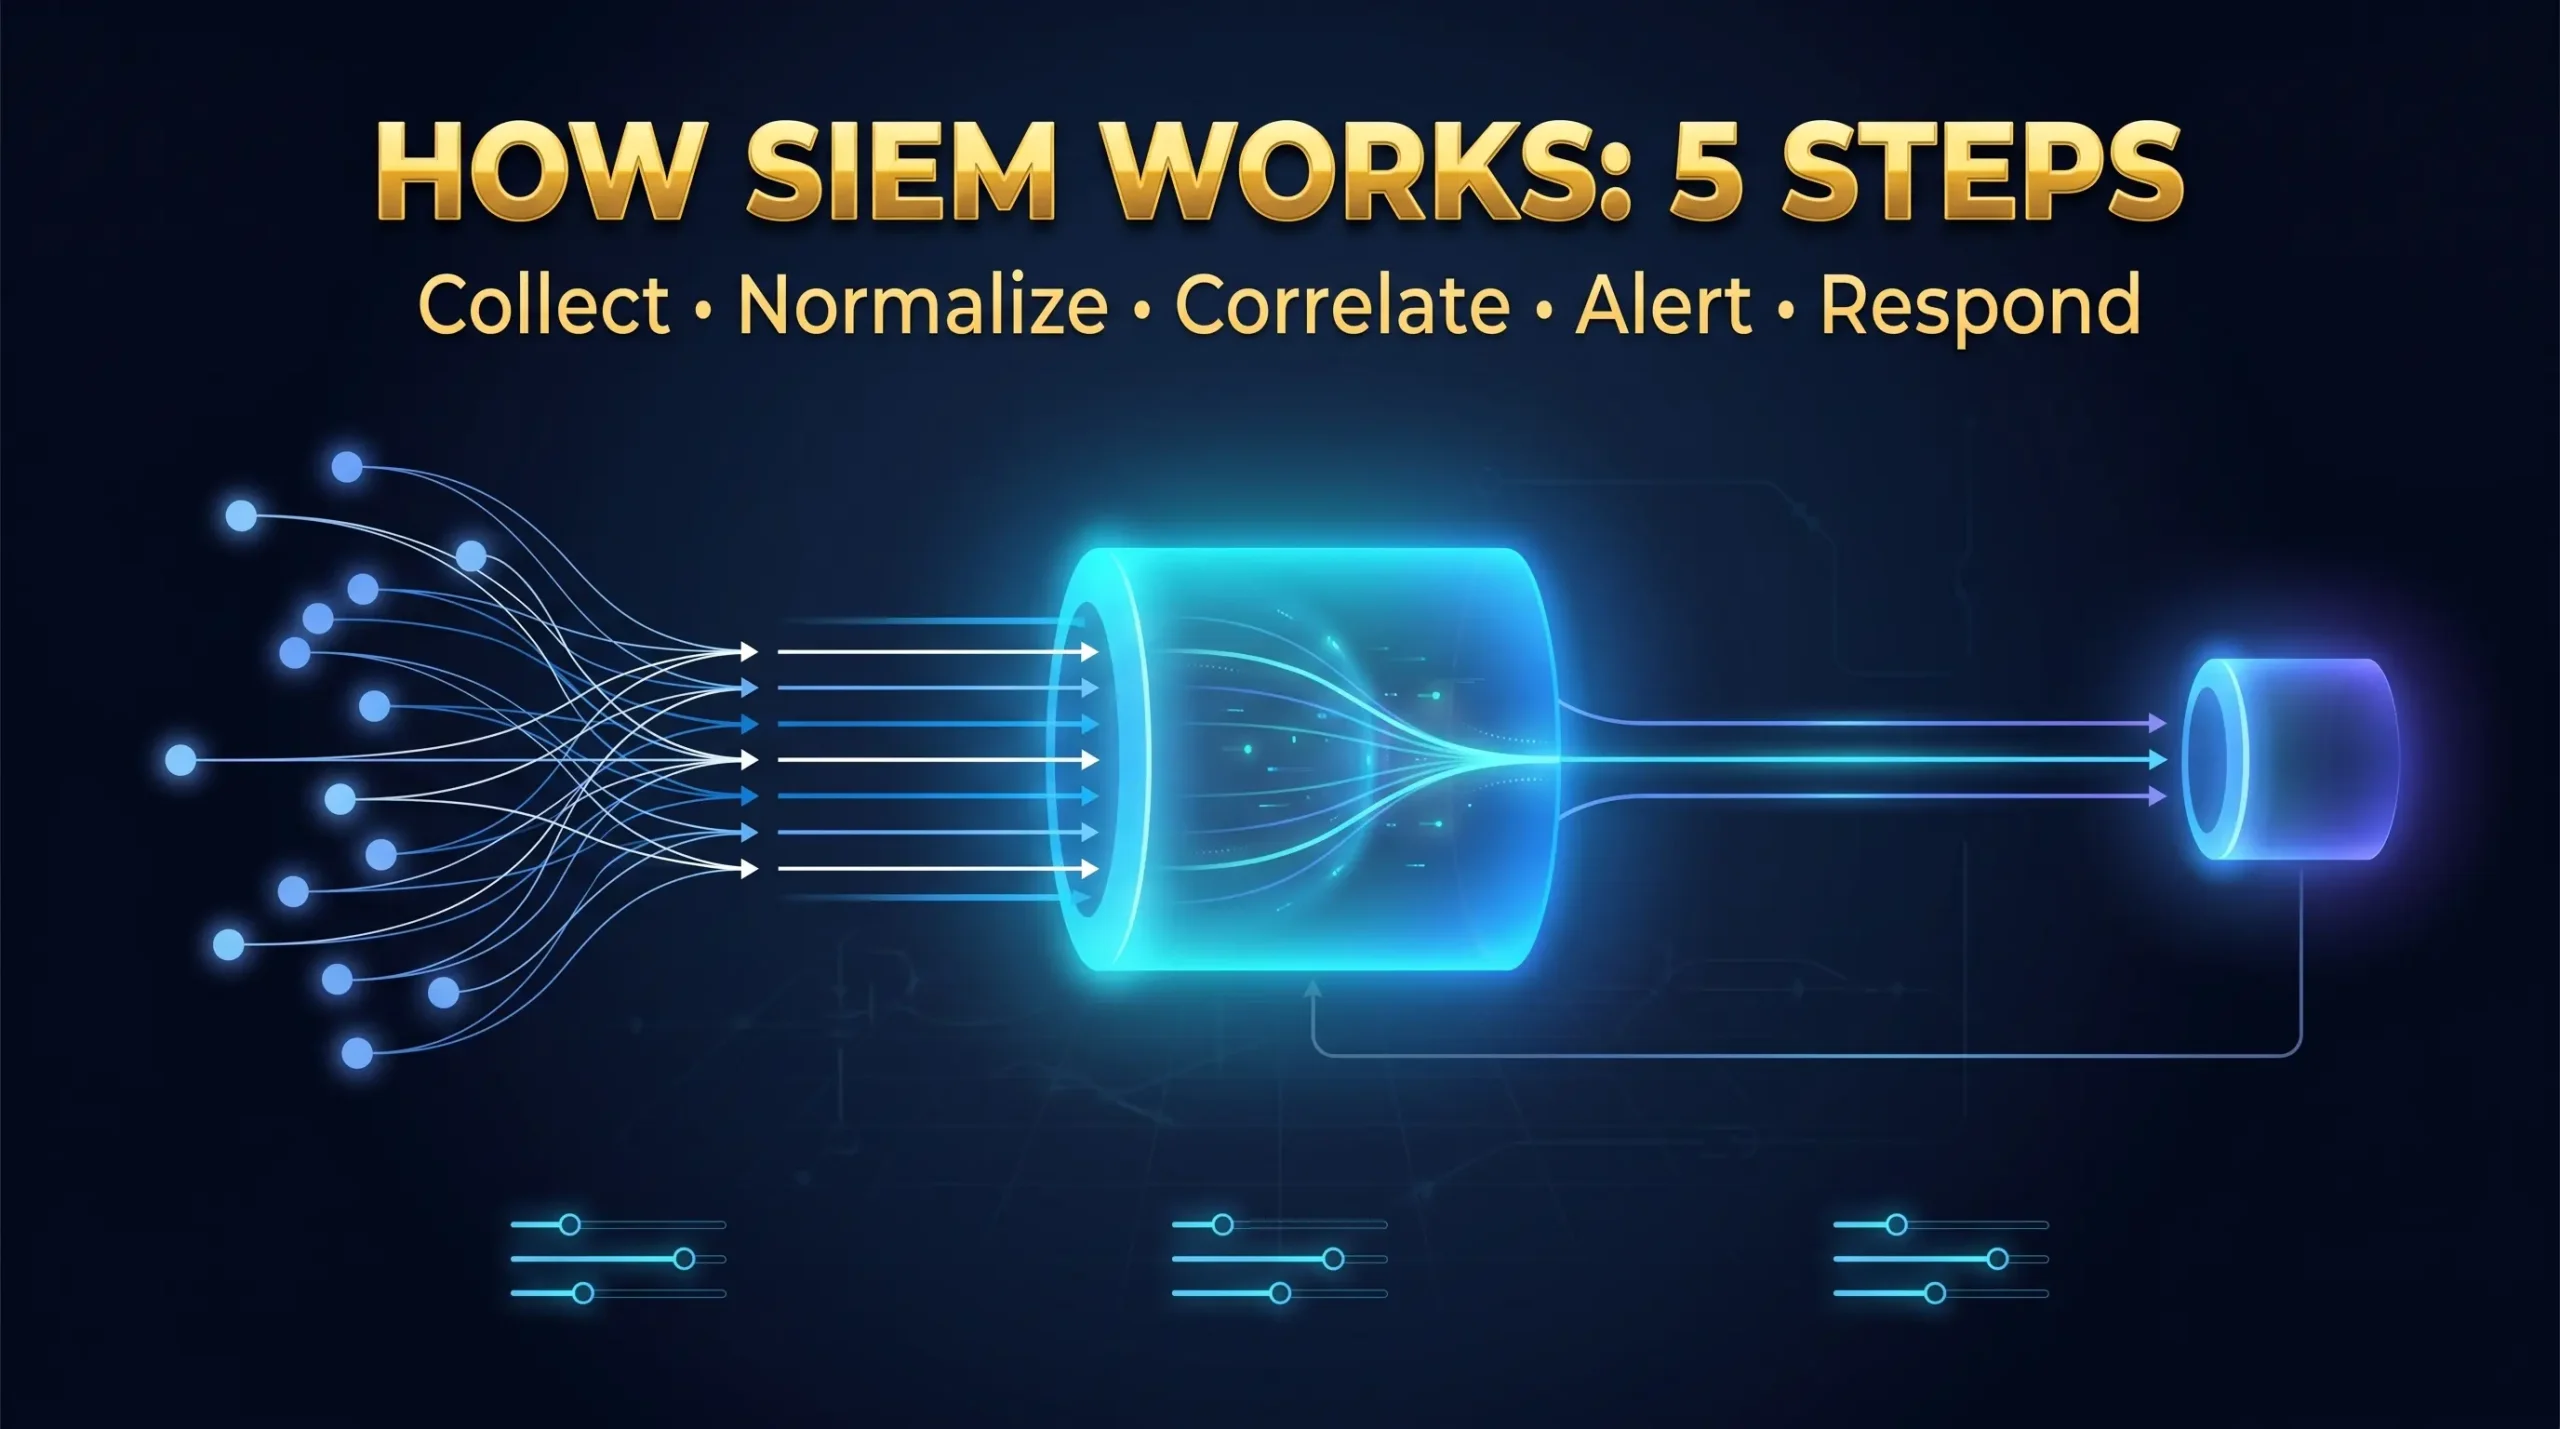
Шаг 1: Сбор данных. Агенты SIEM или соединители без агента извлекают данные журнала из каждой части среды: брандмауэры, маршрутизаторы, шлюзы VPN, журналы событий Windows, журналы аутентификации SSH, предупреждения ID/IPS, веб-серверы, базы данных и облачные службы, такие как AWS Журналы активности CloudTrail и Azure.
Шаг 2: Нормализация. Необработанные журналы поступают в десятки несовместимых форматов. SIEM нормализует все поступающие данные в стандартную схему, чтобы можно было сравнивать, сопоставлять события из совершенно разных источников, сопоставлять их и искать вместе. Без нормализации обнаружение перекрестного источника невозможно.
Шаг 3: Корреляция. Именно здесь SIEM зарабатывает свою ценность. Платформа применяет правила корреляции к нормализованным данным, соединяя цепи событий, которые по отдельности выглядят безобидными, но вместе сигнализируют об атаке. Один неудачный вход в SSH — это шум. Пятьсот неудачных входов в систему с одного и того же IP за две минуты — это атака грубой силы. Пятьсот сбоев, затем один успех, затем новая запланированная задача, добавленная через 60 секунд, — это компромиссы для учетных данных и постоянная установка. Одно правило ловит все три как единый высокоприоритетный инцидент.
Согласно отчету CrowdStrike Global Threat 2026 года, 82% из всех кибератак теперь не включает файлы вредоносных программ. Злоумышленники используют украденные учетные данные и стандартные административные инструменты: SSH, RDP, WMI и утилиты передачи файлов. Традиционные антивирусные инструменты ничего не видят. Поведенческая корреляция SIEM ловит эти атаки, определяя, что делают злоумышленники, а не какие файлы они падают.
Шаг 4: Оповещение и расстановка приоритетов. Эффективный SIEM фильтрует тысячи событий с низким приоритетом и открывает только те оповещения, которые действительно требуют внимания. Плохо сконфигурированный SIEM генерирует сотни зашумленных ложных срабатываний в день, что приводит к усталости предупреждений. Усталость предупреждений является основной причиной того, что 40% развертывания SIEM неэффективна. Решением является систематическая настройка: базовое наблюдение до активации оповещения, подавление подтвержденных ложноположительных результатов и пороговые значения серьезности, откалиброванные в конкретной среде.
Шаг 5: Расследование и ответ. После срабатывания оповещения аналитики используют панель мониторинга SIEM для изучения: сроки событий, историю активности пользователей, записи сетевых соединений и данные обогащения угроз. Современные платформы SIEM включают в себя инструменты управления делами для отслеживания шагов реагирования и документирования результатов. Некоторые напрямую интегрируют оркестровку, автоматизацию и ответы (SOAR), обеспечивая автоматизированные действия, такие как блокировка учетных записей или блоки IP в течение нескольких секунд.
Три модели развертывания SIEM
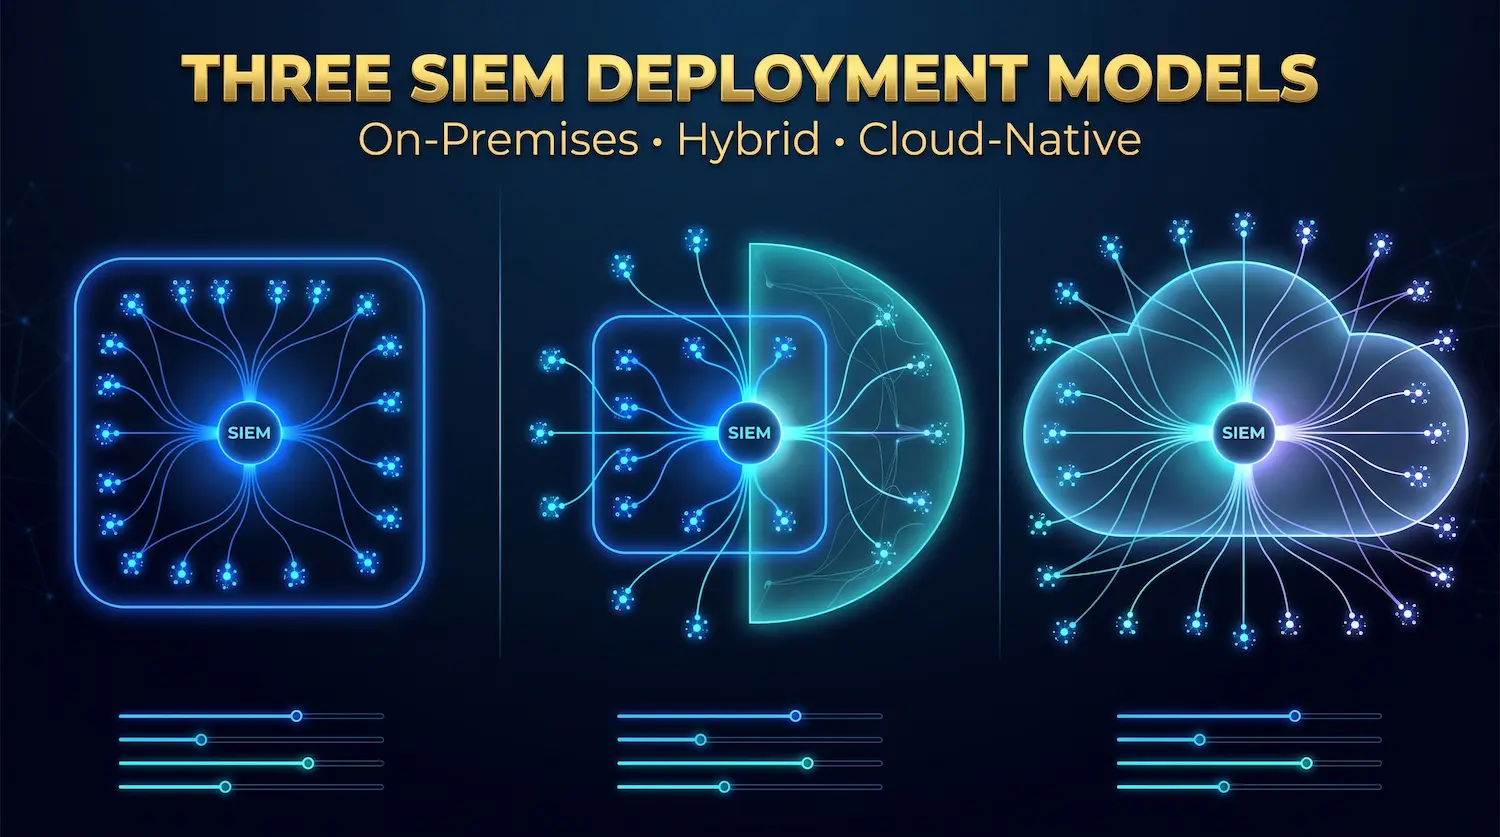
Локальный СИЭМ Работает на аппаратном обеспечении, которым владеет и управляет организация. Все данные журнала остаются в контролируемой среде. Эта модель подходит организациям со строгими требованиями к суверенитету данных: финансовые учреждения, государственные учреждения и поставщики медицинских услуг, которые не могут разрешить данные журнала покинуть контролируемое местоположение. Компромисс — это полный контроль в обмен на более высокие затраты на оборудование и внутренние требования к экспертизе. IBM QRadar и Splunk Enterprise являются наиболее распространенными локальными развертываниями.
Облачный Сием Полностью работает на инфраструктуре поставщиков, поставляемой как SaaS. Организации подключают источники журналов через агенты или интеграции API. Эта модель подходит организациям без специальной инфраструктуры безопасности и предприятиям, которым требуется более быстрое развертывание без вложений в оборудование. Примером примера являются Microsoft Sentinel, Google Chronicle и DataDog Security. Компромисс: более быстрое развертывание и низкая стоимость установки, по сравнению с данными журнала, оставляющими прямой контроль организации.
Гибридный сим Сочетает локальную коллекцию журналов с облачным анализом и хранилищем. Локальные пересылки агрегируют и нормализуют журналы перед отправкой событий, связанных с безопасностью, в облако. Эта модель подходит для организаций с обязательствами по обеспечению данных, которые по-прежнему нуждаются в масштабируемости облака для анализа.
За Выделенные серверные клиенты Без специальной группы безопасности один из легких агентов на каждом сервере, пересылающий нормализованные журналы на облачную платформу SIEM, предлагает наилучший баланс между управлением, скоростью развертывания и низкой нагрузкой на техническое обслуживание.
6 функций SIEM, которые определяют реальные результаты
Управление и хранение журналов. Стоимость хранения на гигабайт, скорость поиска по историческим данным, настраиваемые пределы удержания и сохранение исходного формата журнала — все это влияет на операционную эффективность. Соблюдение требований минимальных требований: PCI DSS требует один год с тремя месяцами, которые могут быть немедленно доступны для поиска, HIPAA рекомендует шесть лет, а GDPR требует демонстрируемую возможность проверки на протяжении всей обработки данных. Установить удержание на самые требовательные требования, а не самый дешевый вариант.
Правила корреляции. Качество и настраиваемость правил корреляции определяют показатели обнаружения и ложноположительные показатели. Оцените любой SIEM по трем пунктам: размер и актуальность библиотеки правил, возможность написания пользовательских правил для конкретных шаблонов и возможность тестирования новых правил на основе исторических данных, прежде чем продвигать их в реальном времени.
Уэба. Уэба строит поведенческие исходные показатели в течение двух-четырехнедельного периода обучения, а затем предупреждает о значительных отклонениях. В 1 H1 2025 было украдено более 1,8 миллиарда учетных данных. Самым распространенным вектором атаки на сервера являются скомпрометированные административные учетные записи. UEBA обнаруживает поведенческие сдвиги, которые эти учетные записи создают после компромисса: логины из неожиданных местоположений, доступ к данным, которых раньше никогда не касалась учетной записи, и административные команды в нерабочее время. Без UEBA эти шаблоны выглядят как законные сессии.
Интеграция с угрозами. Платформы SIEM, которые принимают внешние каналы анализа угроз, соответствуют внутренней активности журнала с базами данных известных вредоносных IP-адресов, доменов и хэшей файлов. Ключевые источники включают Известный каталог эксплуатируемых уязвимостей CISA и коммерческая информация от провайдеров, таких как Crowdstrike или Recorded Future.
Compliance reporting. Предварительно созданные отчеты о соответствии для PCI DSS, HIPAA, GDPR, SOC 2 и ISO 27001 сокращают время подготовки аудита с нескольких недель до часов. Сопоставьте требования соответствия с нативными возможностями отчетности перед покупкой. Индивидуальная разработка отчета добавляет время реализации и стоимость, которые поставщики редко раскрывают предпродажную допродажу.
Настройка предупреждения и ложноположительный менеджмент. Управление белым списком, подавление на основе времени для окон технического обслуживания, взвешивание серьезности по критичности активов и динамическая корректировка порога отделяют продуктивные развертывания SIEM от шумных. Платформы, требующие восстановления целых правил корреляции для подавления одного ложноположительного результата, создают гораздо больше текущего обслуживания, чем платформы с гранулярным управлением подавлением.
SIEM против XDR против SOAR против MDR
Эти четыре инструмента часто путают, потому что поставщики продают их как конкурирующие альтернативы. Каждый решает разные задачи.
| Орудие труда | основная функция | Лучшая сила | Основное ограничение |
| Сим | Сбор журналов, анализ, соответствие | Широкая видимость по всем источникам, поддержка аудита | обнаруживает угрозы; требует отдельного ответного действия |
| XDR | Обнаружение угроз и реакция | Быстрая корреляция между конечной точкой, сетью, облаком | Ограниченная отчетность по соответствию; Узкая область журнала |
| Парить | Автоматизация ответов | Автоматизирует повторяющиеся задачи аналитика | усиливает сломанные рабочие процессы; требует определенных процессов |
| МДР | Управляемый круглосуточный мониторинг и реагирование | Полная возможность SOC без внутреннего найма | внешняя служба; Меньше прямого оперативного контроля |
Используйте SIEM При отчетах о соблюдении требований долгосрочное сохранение журнала и широкая видимость всех типов инфраструктуры определяют требование. SIEM является подходящим фундаментом, когда поддержка руководства и нормативного ревизии является основными потребностями.
Используйте XDR При быстрой остановке активных атак по конечным точкам и облачным рабочим нагрузкам является основной целью. XDR обеспечивает более быстрое и автоматизированное сдерживание, чем обычно предлагает SIEM.
Используйте SOAR Когда команда тратит значительное время на повторяющиеся задачи: поиск IP, блокировка учетной записи, создание билетов и стандартные шаги исследования. SOAR автоматизирует эти задачи, но в первую очередь требует четко определенных процессов.
Используйте МДР Когда внутренний опыт или бюджет персонала для специальной группы безопасности недоступны. Поставщики MDR используют SIEM и связанные с ними инструменты в качестве управляемой службы.
За выделенные серверные среды Без штатных специалистов по безопасности SIEM является лучшей отправной точкой. Он обеспечивает доступность журналов, отчеты о соблюдении требований для PCI DSS, HIPAA и GDPR, а также действенные оповещения, не требуя для работы глубокой инженерной безопасности.
SIEM для выделенной серверной инфраструктуры
Никакой конкурентный контент не связывает SIEM специально с выделенными серверными средами. В этом разделе этот пробел заполняется приоритетными источниками журналов и правилами корреляции, готовыми к производству.
источники журнала в порядке приоритета
Приоритет 1: Журналы аутентификации. Сбои аутентификации SSH, успешные логины, выполнение команд sudo, события корневого доступа, события создания или удаления учетной записи составляют наиболее важный набор данных. NIST SP 800-92, Федеральный стандарт управления журналами, идентифицирует мониторинг журнала аутентификации как основополагающий контроль безопасности. Подключите журналы SSH перед любым другим источником.
Приоритет 2: Журналы брандмауэра и сетевого периметра. Все входящие соединения, исходящие соединения, заблокированный трафик и нарушения политики должны поступать в SIEM. Перекрестная ссылка на эти журналы с Границы зоны сегментации сети Создает предупреждения высокой уверенности. Веб-сервер, пытающийся подключиться непосредственно к порту базы данных, является либо активной атакой, либо критической ошибкой. Оба требуют немедленного расследования.
Приоритет 3: журналы доступа к веб-серверу. Журналы доступа Apache и Nginx показывают попытки внедрения SQL в параметрах запроса, строках обхода пути, сигнатуры сканера в полях пользовательских агентов и высокую частоту ошибок конкретных IP-адресов, которые указывают на автоматическое сканирование уязвимости.
Приоритет 4: Журналы запросов к базе данных. Необычные тома запросов, шаблоны массового выбора данных, изменения схемы и запросы, выполняемые в рамках неожиданных учетных данных учетной записи службы. Журналы баз данных получают наименьшее внимание в большинстве развертываний и содержат одни из самых четких доступных сигналов атак.
Приоритет 5: журналы системы и процесса. Создание нового процесса, добавление запланированных задач, модификация двоичных файлов и изменения конфигурации выявляют методы ведения атаки «жить вне земли», которые не обнаруживает инструмент на основе сигнатуры.
Критические правила корреляции для серверных сред
Обнаружение грубой силы: 10 или более неудачных попыток проверки подлинности SSH с одного IP-адреса в течение пяти минут. Тяжесть: высокая.
Шаблон компромисса с сертификатами: Неудачные попытки SSH с последующим успешным входом с того же IP-адреса в течение 30 минут. Тяжесть: критическая.
Индикатор привилегий: Исполнение sudo любым аккаунтом без истории sudo за предыдущие 30 дней. Тяжесть: высокая.
Сигнал бокового движения: Любое исходящее соединение SSH, инициированное из зоны веб-сервера. Веб-серверы не инициируют соединения SSH с другими внутренними серверами. Этот шаблон означает, что злоумышленник использует скомпрометированный веб-сервер для исследования внутренней сети. Тяжесть: критическая.
Сигнал эксфильтрации данных: Исходящий трафик из уровня базы данных превышает 30-дневную базовую линию в течение любого двухчасового окна за пределами окна запланированного резервного копирования. Тяжесть: высокая.
Оповещение о резервном копировании: События удаления или модификации файлов внутри путей сохранения зоны резервной копии за пределами активного окна резервного копирования. Тяжесть: критическая.
Сием в паре с правильным Сегментация сети Значительно повышает уверенность в обнаружении. Каждая попытка пересечения границ зоны генерирует конкретное событие журнала брандмауэра. SIEM сопоставляет эти события для выявления боковой рекогносцировки, неожиданной межзонной связи и нарушений определенных транспортных потоков. Без сегментации SIEM должна полагаться только на поведенческие исходные показатели. При сегментации структурные нарушения вызывают почти нулевые ложноположительные предупреждения.
Atal Networks Выделенная серверная инфраструктура Поддерживает интерфейсы частной сети для изолированной переадресации журналов. Трафик сбора SIEM выполняется на пути к сети управления отдельно от производственной полосы, поэтому мониторинг не конкурирует с трафиком приложений и не подвергает логарифмическую инфраструктуру воздействию угроз на производстве.
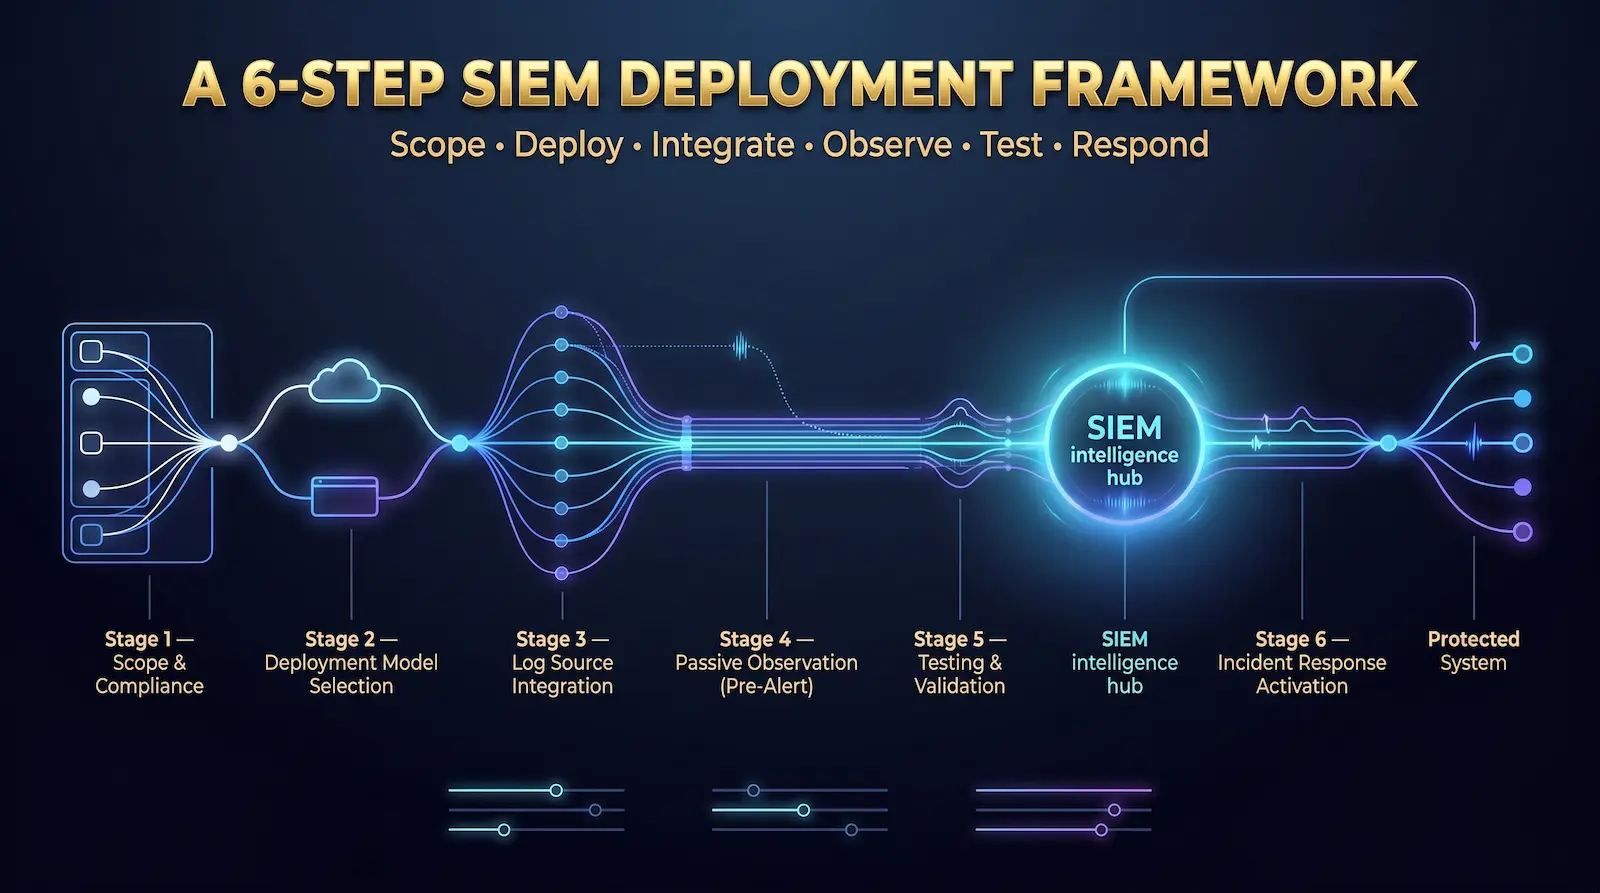
6-шаговая структура развертывания SIEM
Шаг 1: Определите объем и требования соответствия. Определите, какие рамки применяются: PCI DSS Требование 10 мандатов по сбору журналов, ежедневный обзор и сохранение на один год. HIPAA требует контроля аудита и мониторинга деятельности систем, обрабатывающих электронную защищенную медицинскую информацию. Статья 32 GDPR требует демонстрируемого технического контроля для защиты персональных данных. Управление ISO 27001 A.12.4 требует регистрации событий и мониторинга событий. Требования к соответствию определяют не подлежащую переговорам минимальный объем. Наше руководство по инфраструктуре соответствия охватывает конкретные требования к каждой структуре.
Шаг 2: Выберите модель развертывания. Выбирайте локальные, облачные или гибридные в зависимости от требований соответствия, размера команды и бюджета. Организации, управляющие выделенными серверами без выделенного персонала по обеспечению безопасности, обычно получают наилучшие результаты от Cloud SIEM с набором журналов на основе агентов: более быстрое развертывание, инфраструктура, управляемая поставщиками, снижение текущего обслуживания.
Шаг 3: Подключите источники журнала в порядке приоритета. Сначала подключите журналы аутентификации, затем журналы брандмауэра, затем журналы веб-сервера, затем журналы баз данных, затем журналы системных процессов. Добавьте одну категорию за раз и дайте два-три дня, чтобы наблюдать профиль предупреждения, прежде чем добавлять следующий источник. Соединение 50 источников одновременно с правилами по умолчанию приводит к тысячам ежедневных ложных срабатываний и приводит к отказу SIEM в течение нескольких недель.
Шаг 4: Запустите пассивное наблюдение перед активацией оповещений. Прежде чем включать уведомления, запустите SIEM в режиме только наблюдения в течение двух-четырех недель. Это формирует поведенческие базовые показатели и выявляет ложноположительный профиль окружающей среды. Добавление записей подавления для известной безопасной активности: запланированные задания резервного копирования, автоматизированные проверки работоспособности и подключения инструментов управления. Пропуск этого шага является наиболее распространенной причиной усталости предупреждений в новых развертываниях.
Шаг 5: Проверьте качество оповещения перед выходом в эфир. Моделируйте шаблоны атак в тестовой среде и подтвердите, что SIEM срабатывает точные и действенные предупреждения. Запускаем как минимум: моделирование перегрузки учетных данных для SSH, сканирование портов с внешнего IP-адреса и объемный запрос базы данных. Каждое предупреждение должно содержать достаточно информации для аналитика, чтобы начать расследование без дополнительных исследований.
Шаг 6: Создайте runbooks реагирования на инциденты перед активацией оповещений. SIEM генерирует предупреждения. На них реагируют люди. Определите процедуру ответа для каждого типа основных оповещения, прежде чем перейти в прямой эфир. В каждой runbook указывается: кто получает первоначальное уведомление, первые три этапа расследования, критерии эскалации, действие сдерживания, если инцидент подтвержден, и требования к документации для закрытия дела.
Лучшие инструменты SIEM на 2026 год
Выбор инструмента должен соответствовать размеру организации, требованиям соответствия и внутренней технической мощности.
| Платформа | лучше всего подходит для | Развертывание | Примерная стоимость |
| Microsoft Sentinel | Облачные среды, ориентированные на Microsoft | Облачные SaaS | ~$2.46/ГБ проглатыван |
| Splunk Enterprise Security | Крупные предприятия, сложные условия | on-prem или облако | $150K+/год |
| IBM Qradar | Регулируемые отрасли: финансовые, здравоохранение | on-prem или облако | $10K-$50K+/ГОД |
| Эластическая защита | Технические команды с тяжелыми разработчиками | on-prem или облако | Бесплатный уровень + платный |
| Google Chronicle | Среды большого объема облачных технологий | Облачные SaaS | Ценовая политика предприятия |
| вазу | Развертывание с учетом затрат, небольшие команды | on-prem или облако | Бесплатный открытый исходный код |
для организаций, работающих выделенные серверы без преданных своему делу сотрудников службы безопасности, вазу Обеспечивает сплошную отправную точку. Развертывание на основе агентов отправляет журналы сервера центральному менеджеру. Платформа поставляется с предварительно созданными правилами обнаружения для серверов Linux и Windows, мониторингом целостности файлов, возможностями активного реагирования и интеграции с интеллектом угроз. Никаких затрат на лицензирование, хотя настройка и настройка требуют технического мастерства.
Хорошо сконфигурированное развертывание с открытым исходным кодом превосходит запущенную корпоративную лицензию во всех практических результатах. Выберите платформу, которую ваша команда может работать и настраивать последовательно с течением времени.
Часто задаваемые вопросы
Определение SIEM в простых терминах
Программное обеспечение для управления информацией и событиями (SIEM) собирает данные журнала безопасности с серверов, брандмауэров, приложений и сетевых устройств в инфраструктуре организации. Он нормализует, что данные, применяют правила корреляции для нахождения шаблонов атак, генерируют приоритетные предупреждения для расследования и сохраняют журналы для отчетов о соблюдении и судебно-медицинской экспертизы. SIEM является центральным уровнем видимости для любой программы операций по безопасности.
Разница между SIEM и брандмауэром
Брандмауэр контролирует, какой сетевой трафик входит и выходит на основе определенных правил. SIEM собирает и анализирует данные журнала, которые создают брандмауэры и другие системы. Брандмауэры генерируют события безопасности. SIEM определяет, какие события в сочетании с данными из других источников формируют шаблоны атак. Оба выполняют разные функции и ни один из них не заменяет другую.
SIEM vs. XDR: практическая разница
SIEM собирает и анализирует данные журнала из всех источников в среде, с основными преимуществами в отчетах о соблюдении требований, сохранении журналов и широкой видимости. XDR (расширенное обнаружение и ответ) коррелирует телеметрию безопасности из конечных точек, сетей и облачных рабочих нагрузок для обеспечения более быстрой автоматизированной сдерживания угроз. SIEM оптимизирован для управления. XDR оптимизирован для быстрой остановки активных угроз. Большинство зрелых программ безопасности используют оба.
Сием предотвращает атаки?
Сием не блокирует атаки. Он обнаруживает их и предупреждает соответствующую команду, чтобы ответить. Скорость ответа определяет, предотвращает ли SIEM повреждение или записывает его только после факта. SIEM, интегрированная с SOAR Automation, может вызывать автоматизированные действия по сдерживанию, такие как блокировка учетной записи или IP-блоки брандмауэра, в течение нескольких секунд после предупреждения, не дожидаясь действий человека.
Рамки соответствия, требующие возможностей SIEM
Никаких названий СИМЭМ по названию, но некоторые из них фактически наделяют его возможностями. Требование PCI DSS 10 требует сбора журналов, ежедневный обзор и однолетнее удержание. HIPAA требует контроля аудита и мониторинга активности для электронной защищенной медицинской информации. NIST SP 800-92 Определяет стандарты управления журналами, которые SIEM напрямую удовлетворяют. Управление ISO 27001 A.12.4 требует регистрации событий и мониторинга событий. Организации, подпадающие под любую из этих структур, считают SIEM наиболее практичным способом удовлетворения требований к мониторингу в масштабе.
SIEM и сегментация сети работают вместе
Сегментация SIEM и сети усиливают друг друга напрямую. Сегментация сети создает определенные зоны с контролируемыми граничными точками. SIEM собирает журналы брандмауэра, созданные на этих границах, и сопоставляет события пересечения зоны для обнаружения бокового движения. Без сегментации SIEM полагается только на поведенческий анализ, вызывая больше ложных срабатываний. При сегментации неожиданный кросс-зональный трафик становится специфическим предупреждением с высокой уверенностью. Полная архитектура описана в нашем Руководство по сегментации сети для выделенных серверов.
Уровень безопасности, который вы не можете пропустить
Сети без централизованного мониторинга журнала работают вслепую. Злоумышленники поддерживают доступ в скомпрометированных средах в среднем за 47 часов до обнаружения в организациях, которые проводят определенный мониторинг. Организации, не имеющие корреляции журнала, обнаруживают нарушения намного позже, обычно, когда появляется экран программы-вымогателя или когда украденные данные появляются публично.
Сием не предотвращает каждую атаку. Это не позволяет злоумышленникам работать незаметно в течение нескольких недель. В паре с надлежащим Сегментация сети и меры по закалке в нашем Руководство по безопасности выделенного сервера, SIEM предоставляет уровень обнаружения, который завершает архитектуру Defense-Depth.
Три действия, которые нужно предпринять на этой неделе:
- Определите источники журнала с самым высоким приоритетом: журналы аутентификации SSH, журналы брандмауэра и журналы доступа к веб-серверу являются отправной точкой для любой серверной среды
- Выберите модель развертывания SIEM, соответствующую размеру вашей команды и требованиям соответствия
- Запустите две-четыре недели пассивного наблюдения, прежде чем активировать оповещения
Atal Networks выделенные серверы включают частные сетевые интерфейсы для изолированной переадресации журнала, 40 Гбит/с защита от DDoS Это сохраняет нетронутую телеметрию во время активных атак и 99.99% время работы в 213+ глобальных центрах обработки данных для поддержки непрерывного сбора журналов.
Создайте свою архитектуру безопасности | Поговорите с нашей командой безопасности
Текущее по состоянию на апрель 2026 г. Для управления сетью, максимально повышающей точность обнаружения SIEM, читайте в нашей статье. Руководство по сегментации сети для выделенных серверных сред.
Связанное чтение:
