


De CL0P-ransomwaregroep exploiteerde in mei 2023 een zero-day in Moveit-bestandsoverdrachtsoftware en haalde stilletjes gegevens van meer dan 2.000 organisaties over 14 dagen. De meeste slachtoffers ontdekten de informatie weken later, hetzij via journalisten of wanneer hun bestanden op Dark Web Leak-sites verschenen. Geen van hun bestaande beveiligingstools heeft een waarschuwing afgevuurd.
Organisaties die SIEM Solutions runnen, zagen binnen enkele uren hetzelfde aanvalspatroon. Hun systemen markeerden het ongebruikelijke uitgaande bestandsoverdrachtvolume, genereerden een waarschuwing en gaven beveiligingsteams de tijd om te reageren voordat massale exfiltratie plaatsvond.
De kloof tussen 14 dagen stilte en een paar uur detectie is precies het probleem dat Security Information and Event Management (SIEM) oplost.
Een bedrijf met 50 servers, vijf firewalls en drie webapplicaties genereert elke minuut meer dan 25.000 beveiligingslogboeken. Geen enkel team kan dat volume handmatig bekijken. Aanvallers rekenen erop. SIEM verwerkt elke gebeurtenis automatisch, matcht patronen met correlatieregels en stuurt gerichte waarschuwingen voordat schade zich verspreidt.
Deze gids behandelt SIEM als een praktisch beveiligingsinstrument voor organisaties die een dedicated serverinfrastructuur gebruiken: een duidelijke definitie, hoe het werkt, de drie implementatiemodellen, de functies die succes bepalen, een implementatieframework en een directe vergelijking met XDR, SOAR en MDR.
Inhoudsopgave
- SIEM: de duidelijke definitie
- Hoe SIEM werkt: 5 stappen
- Drie SIEM-implementatiemodellen
- 6 SIEM-kenmerken die echte uitkomsten bepalen
- SIEM versus XDR versus SOAR vs. MDR
- SIEM voor dedicated serverinfrastructuur
- Een 6-staps SIEM-implementatieraamwerk
- Top SIEM-tools voor 2026
- Veelgestelde vragen
- De beveiligingslaag die u niet kunt overslaan
SIEM: de duidelijke definitie
Security Information and Event Management (SIEM) is een softwareplatform dat beveiligingsloggegevens verzamelt van het hele netwerk van een organisatie, deze normaliseert in een standaardformaat, correlatieregels toepast om dreigingspatronen te identificeren en prioriteitswaarschuwingen genereert voor beveiligingsteams om te onderzoeken.
De term "Siem" combineert twee oudere technologieën: Security Information Management (SIM), dat logopslag en historische analyse afhandelt, en Security Event Manager (SEM), die realtime monitoring en waarschuwingen afhandelt. Samen creëren ze één platform voor zowel live dreigingsdetectie als forensisch onderzoek.
Gartner-analisten Mark Nicolett en Amrit Williams introduceerden in 2005 de SIEM-categorie. 2031, gedreven door strengere nalevingsvereisten en de verschuiving naar hybride cloudinfrastructuur.
Belangrijkste termen die in dit artikel worden gebruikt, elk met één consistente betekenis:
Een logboek is een record met een timestempel van een gebeurtenis op een systeem: een inlogpoging, een bestandstoegang, een configuratiewijziging of een netwerkverbinding.
Evenementcorrelatie Koppelt meerdere logboekitems van verschillende bronnen om te bepalen of ze een aanvalspatroon vormen in plaats van normale activiteit.
Een SIEM-regel is een gedefinieerde voorwaarde die een waarschuwing activeert wanneer deze overeenkomt. Voorbeeld: tien mislukte SSH-aanmeldingspogingen vanaf één IP-adres binnen vijf minuten komen overeen met een bruut-force-patroon.
UEBA (analyse van gebruikers- en entiteitsgedrag) Bouwt gedragsmatige basislijnen voor gebruikers en apparaten en markeert vervolgens afwijkingen die wijzen op gecompromitteerde referenties of bedreigingen binneninsider.
Een SOC (Security Operations Center) is het team dat controleert, onderzoekt en reageert op beveiligingswaarschuwingen. SIEM is de centrale tool SOC-analisten vertrouwen dagelijks op.
Hoe SIEM werkt: 5 stappen
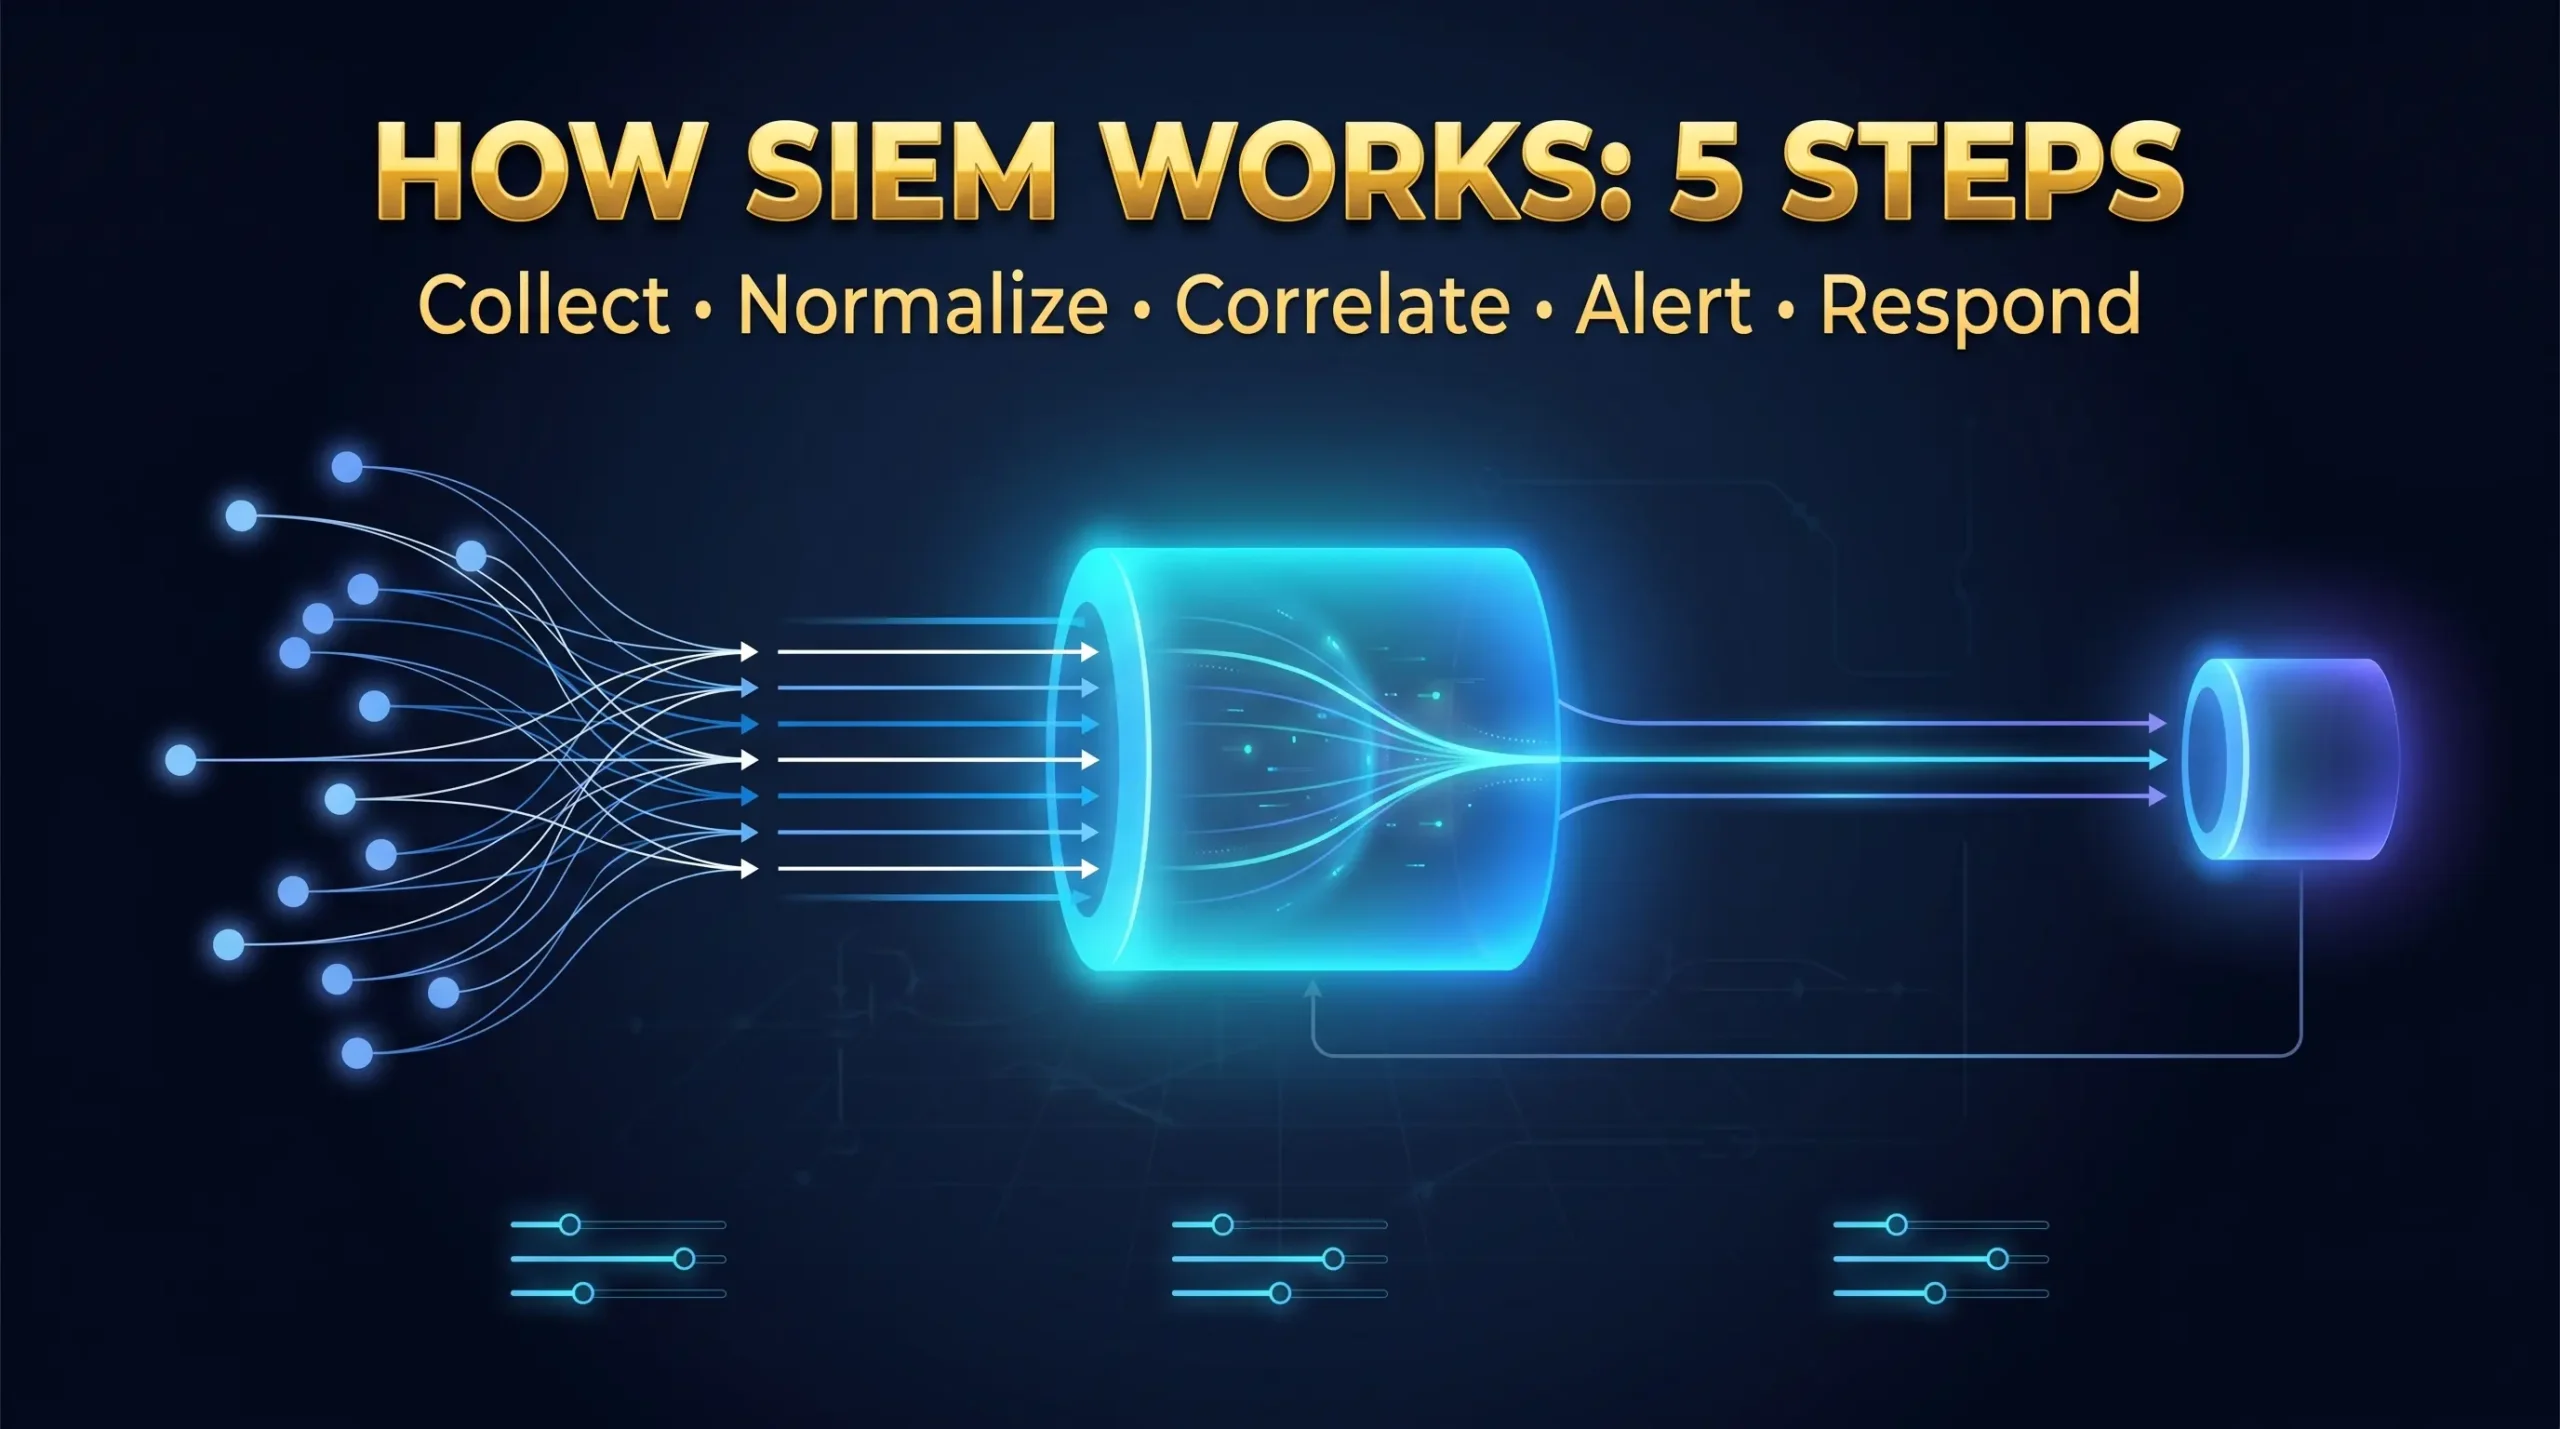
Stap 1: Gegevensverzameling. SIEM Agents of Agentless Connectors halen loggegevens uit elk deel van de omgeving: firewalls, routers, VPN-gateways, Windows-gebeurtenislogboeken, Linux-syslog, SSH-verificatielogboeken, IDS/IPS-waarschuwingen, webservers, databases en cloudservices zoals AWS CloudTrail en Azure-activiteitenlogboeken.
Stap 2: Normalisatie. RAW-logboeken komen in tientallen incompatibele formaten aan. SIEM normaliseert alle inkomende gegevens in een standaardschema, zodat gebeurtenissen uit volledig verschillende bronnen kunnen worden vergeleken, gecorreleerd en samen worden doorzocht. Zonder normalisatie is cross-source detectie onmogelijk.
Stap 3: Correlatie. Dit is waar SIEM zijn waarde verdient. Het platform past correlatieregels toe op genormaliseerde gegevens, waarbij gebeurtenisketens met elkaar worden verbonden die er individueel onschuldig uitzien, maar samen een aanval aangeven. Een mislukte SSH-login is ruis. Vijfhonderd mislukte logins van hetzelfde IP-adres in twee minuten is een brute-force-aanval. Vijfhonderd mislukkingen, dan één succes, dan een nieuwe geplande taak die 60 seconden later werd toegevoegd, is een compromis en persistente installatie. Eén regel vat alle drie op als een enkel incident met hoge prioriteit.
Volgens Crowdstrike's 2026 Global Threat Report, 82% van alle cyberaanvallen omvat nu geen malwarebestanden. Aanvallers gebruiken gestolen inloggegevens en standaard beheerderstools: SSH, RDP, WMI en hulpprogramma's voor bestandsoverdracht. Traditionele antivirustools zien niets. SIEM-gedragscorrelatie vangt deze aanvallen door te identificeren wat aanvallers doen, niet welke bestanden ze laten vallen.
Stap 4: Waarschuwing en prioritering. Effectieve SIEM filtert duizenden gebeurtenissen met een lage prioriteit en oppervlakkeert alleen de waarschuwingen die echt aandacht nodig hebben. Slecht geconfigureerde SIEM genereert honderden luidruchtige valse positieven per dag, wat leidt tot waarschuwingsmoeheid. Alert vermoeidheid is de belangrijkste reden waarom 40% van SIEM-implementaties ondermaats presteert. De oplossing is systematische afstemming: baseline-observatie vóór waarschuwingsactivering, onderdrukking van bevestigde valse positieven en ernstdrempels gekalibreerd voor de specifieke omgeving.
Stap 5: Onderzoek en reactie. Na een waarschuwingsbrand gebruiken analisten het SIEM-dashboard om te onderzoeken: gebeurtenistijdlijnen, gebruikersactiviteitsgeschiedenis, records voor netwerkverbindingen en verrijkingsgegevens voor bedreigingsinformatie. Moderne SIEM-platforms omvatten casemanagementtools voor het volgen van responsstappen en het documenteren van bevindingen. Sommige integreren beveiligingsorkestratie, automatisering en respons (SOAR) rechtstreeks, waardoor geautomatiseerde acties zoals accountvergrendelingen of IP-blokken binnen enkele seconden mogelijk zijn.
Drie SIEM-implementatiemodellen
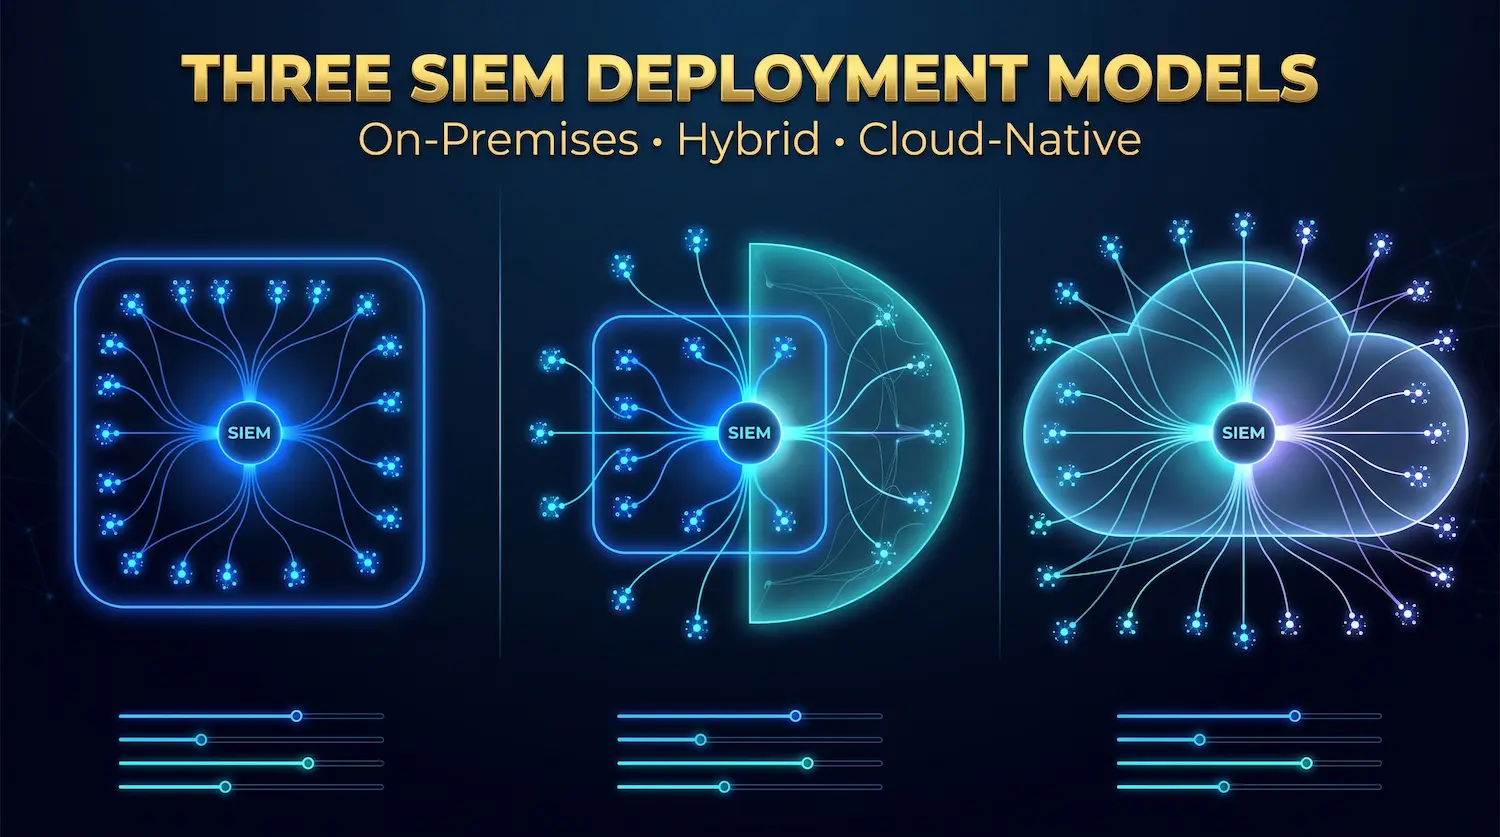
On-premise SIEM Draait op hardware die de organisatie bezit en beheert. Alle loggegevens blijven binnen de gecontroleerde omgeving. Dit model past bij organisaties met strikte vereisten voor gegevenssoevereiniteit: financiële instellingen, overheidsinstanties en zorgverleners die loggegevens niet kunnen toestaan om een gecontroleerde locatie te verlaten. De afweging is volledige controle in ruil voor hogere hardwarekosten en interne expertisevereisten. IBM Qradar en Splunk Enterprise zijn de meest voorkomende on-premises implementaties.
Cloud-Native SIEM draait volledig op leveranciersinfrastructuur, geleverd als SaaS. Organisaties verbinden logboekbronnen via agents of API-integraties. Dit model past bij organisaties zonder speciale beveiligingsinfrastructuurteams en bedrijven die sneller moeten worden geïmplementeerd zonder hardware-investeringen. Microsoft Sentinel, Google Chronicle en Datadog Security zijn toonaangevende voorbeelden. De afweging: snellere implementatie en lagere installatiekosten, tegen loggegevens die de directe controle van de organisatie verlaten.
Hybride SIEM Combineert on-premises logcollectie met cloudgebaseerde analyse en opslag. Lokale forwarders aggregeren en normaliseren logboeken voordat ze beveiligingsrelevante gebeurtenissen naar de cloud verzenden. Dit model past bij organisaties met verplichtingen voor gegevensingezetenschap die nog steeds cloudschaalbaarheid nodig hebben voor analyse.
Voor Dedicated serverclients Zonder een speciaal beveiligingsteam biedt een lichtgewicht agent op elke server die genormaliseerde logboeken doorsturen naar een cloud-SIEM-platform de beste controle, implementatiesnelheid en lage onderhoudsbelasting.
6 SIEM-kenmerken die echte uitkomsten bepalen
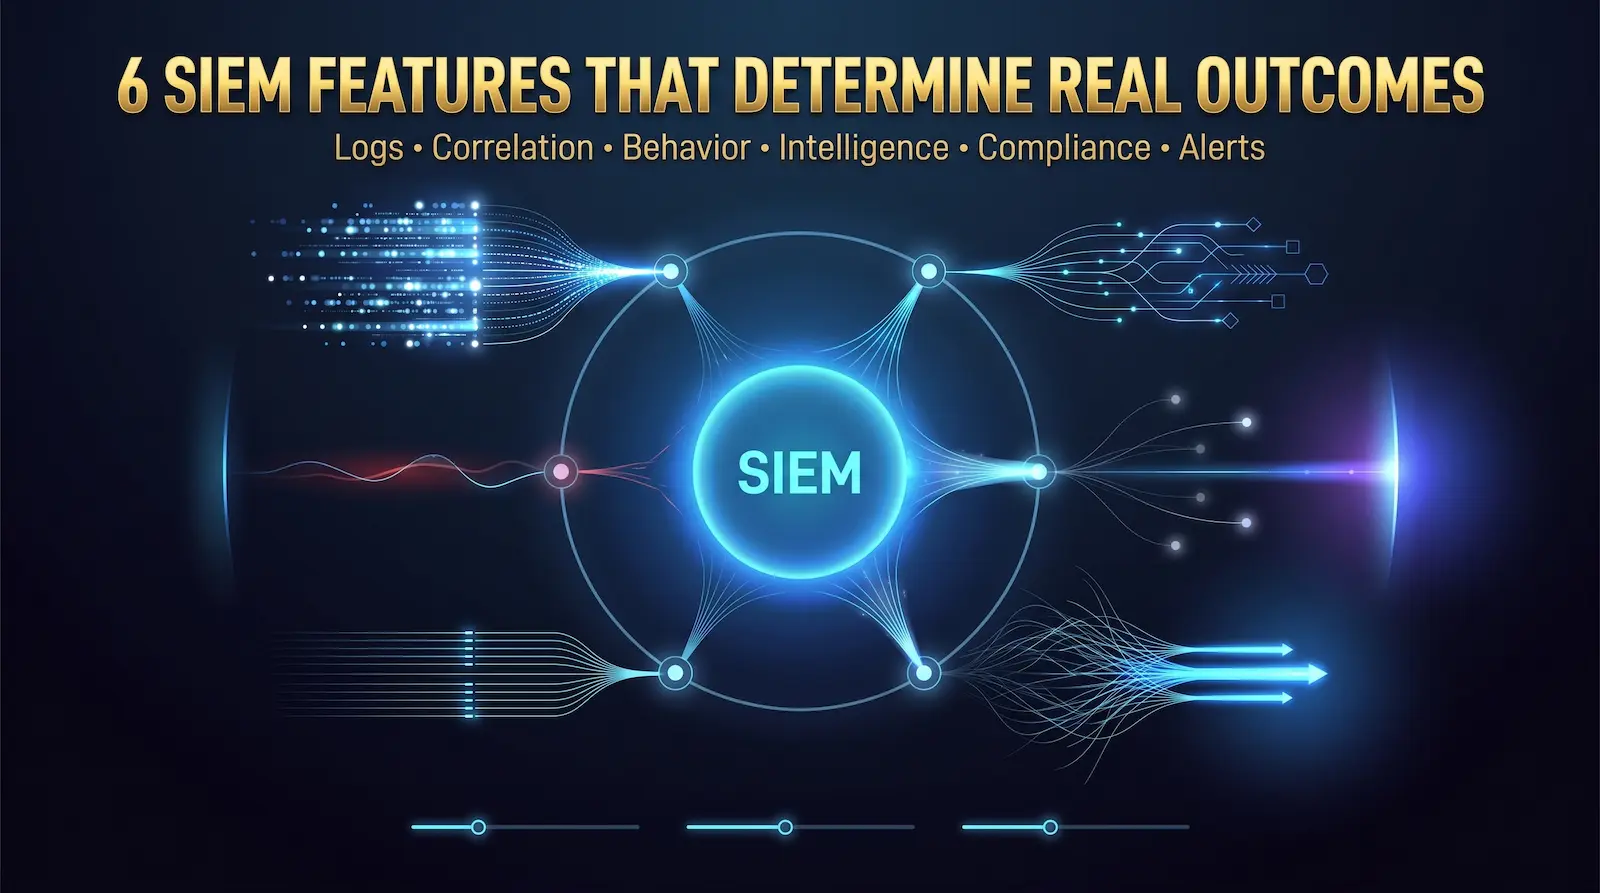
Logbeheer en -behoud. Opslagkosten per gigabyte, zoeksnelheid tegen historische gegevens, configureerbare bewaarlimieten en originele retentie van het logboekformaat hebben allemaal invloed op de operationele effectiviteit. Nalevingseisen Minimumvereisten: PCI DSS vereist een jaar met drie maanden onmiddellijk doorzoekbaar, HIPAA beveelt zes jaar aan en AVG vereist aantoonbare auditmogelijkheden tijdens de gegevensverwerking. Stel retentie in op de meest veeleisende vereiste, niet de goedkoopste optie.
correlatieregels. De kwaliteit en aanpasbaarheid van correlatieregels bepalen detectiepercentages en vals-positieve percentages. Evalueer alle SIEM op drie punten: de grootte en relevantie van de regelbibliotheek van de regelbibliotheek, de mogelijkheid om aangepaste regels te schrijven voor omgevingsspecifieke patronen en de mogelijkheid om nieuwe regels te testen tegen historische gegevens voordat ze live worden gepusht.
ueba. UEBA bouwt gedragsbaselines op gedurende een trainingsperiode van twee tot vier weken, en waarschuwt vervolgens over significante afwijkingen. Meer dan 1,8 miljard inloggegevens werden gestolen in H1 2025. Gecompromitteerde administratieve accounts zijn de meest voorkomende serveraanvalvector. UEBA detecteert de gedragsverschuivingen die die accounts produceren na een compromis: inloggen vanaf onverwachte locaties, toegang tot gegevens die het account nooit eerder heeft aangeraakt en administratieve opdrachten buiten de normale werkuren. Zonder UEBA zien die patronen eruit als legitieme sessies.
Integratie van bedreigingsintelligentie SIEM-platforms die externe dreigingsinformatie-feeds opnemen, matchen interne logactiviteit met databases van bekende kwaadaardige IP's, domeinen en bestandshashes. Belangrijke bronnen zijn onder meer: CISA's bekende geëxploiteerde kwetsbaarheden catalogus en commerciële intelligentie van aanbieders zoals Crowdstrike of Record Future.
Nalevingsrapportage. Vooraf gebouwde nalevingsrapporten voor PCI DSS, HIPAA, GDPR, SOC 2 en ISO 27001 verkorten de voorbereidingstijd van de audit van weken tot uren. Breng de nalevingsvereisten in kaart met native rapportagemogelijkheden voordat u ze koopt. Aangepaste rapportontwikkeling voegt implementatietijd en kosten toe die leveranciers zelden bekendmaken.
Alert tuning en vals-positief management. Whitelistbeheer, op tijd gebaseerde onderdrukking voor onderhoudsvensters, ernstweging op basis van activakriticiteit en dynamische drempelaanpassing scheiden productieve SIEM-implementaties van luidruchtige. Platforms die volledige correlatieregels moeten opnieuw opbouwen om één vals positief te onderdrukken, creëren veel meer doorlopend onderhoud dan platforms met granulaire onderdrukkingscontroles.
SIEM versus XDR versus SOAR vs. MDR
Deze vier tools worden vaak verward omdat leveranciers ze op de markt brengen als concurrerende alternatieven. Elk lost een ander probleem op.
| Gereedschap | primaire functie | Beste kracht | Belangrijkste beperking |
| siem | logboekverzameling, analyse, naleving | Brede zichtbaarheid in alle bronnen, auditondersteuning | detecteert bedreigingen; vereist afzonderlijke reactieactie |
| XDR | Bedreigingsdetectie en reactie | Snelle correlatie tussen eindpunt, netwerk, cloud | beperkte nalevingsrapportage; smaller logboekbereik |
| Opstijgen | Reactieautomatisering | Automatiseert repetitieve analist taken | Versterkt kapotte workflows; Vereist gedefinieerde processen |
| MDR | Beheerd 24/7 monitoring en respons | Volledige SOC-capaciteit zonder interne aanwerving | externe dienst; Minder directe operationele controle |
Gebruik Siem Bij nalevingsrapportage, langdurige retentie van logboeken en brede zichtbaarheid voor alle infrastructuurtypes, stimuleert de vereiste. SIEM is de juiste basis wanneer governance en regelgevende auditondersteuning de primaire behoeften zijn.
gebruik xdr Bij het snel stoppen van actieve aanvallen over eindpunten en cloudworkloads is het primaire doel. XDR biedt snellere, meer geautomatiseerde insluiting dan SIEM doorgaans alleen biedt.
gebruik zwellen Wanneer het team veel tijd besteedt aan repetitieve taken: IP-zoekopdrachten, accountvergrendelingen, het maken van tickets en standaardonderzoeksstappen. SOAR automatiseert die taken, maar vereist eerst goed gedefinieerde processen.
Gebruik MDR Wanneer interne expertise of personeelsbudget voor een toegewijd beveiligingsteam niet beschikbaar is. MDR-providers bedienen SIEM en gerelateerde tools als een beheerde service.
Voor Toegewijde serveromgevingen Zonder interne beveiligingsspecialisten is SIEM het beste uitgangspunt. Het levert logzichtbaarheid, nalevingsrapportage voor PCI DSS, HIPAA en GDPR, en bruikbare waarschuwingen zonder dat diepe beveiligingstechniek nodig is om te werken.
SIEM voor dedicated serverinfrastructuur
Geen enkele concurrent-inhoud verbindt SIEM specifiek met dedicated serveromgevingen. Deze sectie vult die leemte met geprioriteerde logbronnen en correlatieregels voor productieklaar.
log bronnen in prioriteitsvolgorde
Prioriteit 1: Authenticatielogboeken. SSH-authenticatiefouten, succesvolle logins, uitvoeringen van sudo-opdrachten, roottoegangsgebeurtenissen en accountaanmaak- of verwijderingsgebeurtenissen vormen de meest kritieke dataset. NIST SP 800-92, de Federal Log Management Standard, identificeert monitoring van authenticatielogboeken als een fundamentele beveiligingscontrole. Verbind SSH-logboeken vóór een andere bron.
Prioriteit 2: Firewall- en netwerkomtreklogboeken. Alle inkomende verbindingen, uitgaande verbindingen, geblokkeerd verkeer en beleidsschendingen moeten naar SIEM vloeien. kruisverwijzingen naar deze logs met Netwerksegmentatiezonegrenzen Creëert meldingen met veel vertrouwen. Een webserver die probeert rechtstreeks verbinding te maken met een databasepoort, is een actieve aanval of een kritieke verkeerde configuratie. Beide vereisen onmiddellijk onderzoek.
Prioriteit 3: Toegangslogboeken voor webservers. Apache- en Nginx-toegangslogboeken onthullen SQL-injectiepogingen in verzoekparameters, padtraversal-strings, scannerhandtekeningen in gebruikersagentvelden en hoge foutenpercentages van specifieke IP's die duiden op geautomatiseerd scannen van kwetsbaarheden.
Prioriteit 4: Databasequerylogboeken. Ongebruikelijke queryvolumes, bulkgegevensselectiepatronen, schemawijzigingen en query's die worden uitgevoerd onder onverwachte serviceaccountreferenties Alle signaalgegevensexfiltratieactiviteit. Databaselogboeken krijgen de minste aandacht in de meeste implementaties en bevatten enkele van de duidelijkste beschikbare aanvalssignalen.
Prioriteit 5: Systeem- en proceslogboeken. Nieuwe procescreatie, geplande taaktoevoegingen, binaire bestandsaanpassingen en configuratiewijzigingen vangen vangen van levende-off-the-land aanvalstechnieken die geen op handtekeningen gebaseerde tool detecteert.
Kritische correlatieregels voor serveromgevingen
Brute-force detectie: 10 of meer mislukte SSH-verificatiepogingen van een enkel IP-adres binnen vijf minuten. Ernst: hoog.
Credential compromispatroon: Mislukte SSH-pogingen gevolgd door één succesvolle login vanaf hetzelfde IP-adres binnen 30 minuten. Ernst: kritisch.
Indicator voor privilege-escalatie: Sudo-uitvoering door een account zonder sudo-geschiedenis in de afgelopen 30 dagen. Ernst: hoog.
Lateraal bewegingssignaal: Elke uitgaande SSH-verbinding die is gestart vanuit de webserverzone. Webservers starten geen SSH-verbindingen met andere interne servers. Dit patroon betekent dat een aanvaller een gecompromitteerde webserver gebruikt om het interne netwerk te onderzoeken. Ernst: kritisch.
Data-exfiltratiesignaal: Uitgaand verkeer uit de databaselaag die meer dan twee keer de 30-daagse basislijn overschrijdt tijdens elk venster van twee uur buiten het geplande back-upvenster. Ernst: hoog.
Backup sabotage alert: Bestandsverwijdering of wijzigingsgebeurtenissen in back-upzoneopslagpaden buiten een actief, gepland back-upvenster. Ernst: kritisch.
SIEM in combinatie met de juiste Netwerksegmentatie verhoogt het detectievertrouwen aanzienlijk. Elke poging tot zonegrensovergang genereert een specifieke firewall-loggebeurtenis. SIEM correleert die gebeurtenissen om laterale bewegingsverkenning, onverwachte communicatie tussen zone en schendingen van gedefinieerde verkeersstromen te identificeren. Zonder segmentatie moet SIEM alleen vertrouwen op gedragsbasislijnen. Met segmentatie veroorzaken structurele schendingen bijna nul valse positieve waarschuwingen.
Atal Networks Toegewijde serverinfrastructuur Ondersteunt particuliere netwerkinterfaces voor geïsoleerde log forwarding. SIEM Collection Traffic loopt op beheernetwerkpaden los van de productiebandbreedte, dus monitoring concurreert niet met applicatieverkeer of stelt loginfrastructuur bloot aan productie-side dreigingen.
Een 6-staps SIEM-implementatieraamwerk
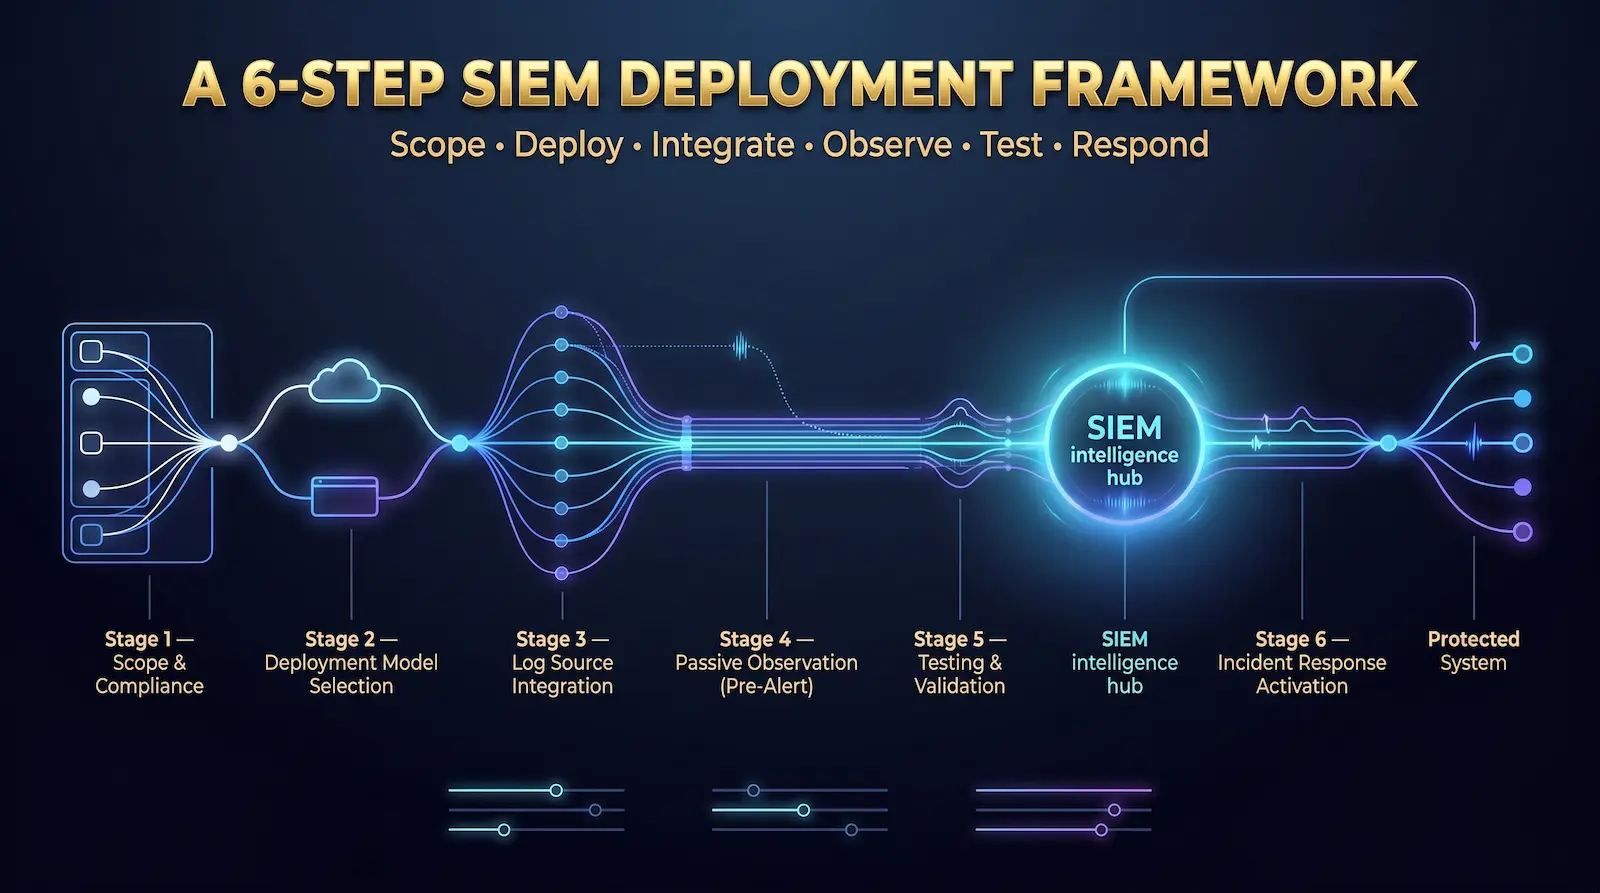
Stap 1: Definieer reikwijdte en nalevingsvereisten. Identificeer welke frameworks van toepassing zijn: PCI DSS-vereiste 10 mandaat logboekverzameling, dagelijkse beoordeling en retentie van één jaar. HIPAA vereist auditcontroles en activiteitenbewaking voor systemen die elektronisch beschermde gezondheidsinformatie gebruiken. AVG Artikel 32 vereist aantoonbare technische controles voor de bescherming van persoonsgegevens. ISO 27001 Controle A.12.4 vereist registratie en bewaking van gebeurtenissen. Compliance-eisen Definieer de niet-onderhandelbare minimale reikwijdte. Onze gids voor compliance-infrastructuur dekt specifieke vereisten voor elk raamwerk.
Stap 2: Selecteer een implementatiemodel. Kies on-premises, cloud of hybride op basis van nalevingsvereisten, teamgrootte en budget. Organisaties die dedicated servers gebruiken zonder toegewijd beveiligingspersoneel krijgen doorgaans de beste resultaten van cloud SIEM met agentgebaseerde logboekverzameling: snellere implementatie, door leveranciers beheerde infrastructuur, minder doorlopend onderhoud.
Stap 3: Verbind logboekbronnen in prioriteitsvolgorde. Verbind eerst authenticatielogboeken, dan firewalllogboeken, dan webserverlogboeken, dan databaselogboeken en vervolgens systeemproceslogboeken. Voeg één categorie tegelijk toe en geef twee tot drie dagen de tijd om het waarschuwingsprofiel te observeren voordat u de volgende bron toevoegt. Het verbinden van 50 bronnen tegelijk met standaardregels levert duizenden dagelijkse valse positieven op en leidt tot het verlaten van SIEM binnen enkele weken.
Stap 4: Voer passieve observatie uit voordat u waarschuwingen activeert. Voordat u meldingen inschakelt, moet u de SIEM twee tot vier weken in de modus voor alleen observatie uitvoeren. Dit bouwt gedragsbasislijnen op en onthult het vals-positieve profiel van de omgeving. Onderdrukkingsvermeldingen toevoegen voor bekende veilige activiteit: geplande back-uptaken, geautomatiseerde gezondheidscontroles en verbindingen met beheertools. Het overslaan van deze stap is de meest voorkomende oorzaak van waarschuwingsmoeheid in nieuwe implementaties.
Stap 5: Test de kwaliteit van de waarschuwing voordat u live gaat. Simuleer aanvalspatronen in een testomgeving en bevestig dat SIEM nauwkeurige, bruikbare waarschuwingen afvuurt. Uitvoeren op minimaal: een simulatie van de Brute-Force-simulatie van referenties tegen SSH, een poortscan van een extern IP-adres en een bulkdatabasequery. Elke waarschuwing moet voldoende informatie bevatten voor een analist om zonder aanvullend onderzoek te beginnen met onderzoek.
Stap 6: Bouw Incident Response Runbooks voordat u waarschuwingen activeert. SIEM genereert waarschuwingen. Mensen reageren op hen. Definieer de responsprocedure voor elk belangrijk waarschuwingstype voordat u live gaat. Elk runbook specificeert: wie de eerste kennisgeving ontvangt, de eerste drie onderzoeksstappen, escalatiecriteria, de inperkingsactie als het incident wordt bevestigd, en documentatievereisten voor het sluiten van de zaak.
Top SIEM-tools voor 2026
Toolselectie moet overeenkomen met de grootte van de organisatie, de nalevingsvereisten en de interne technische capaciteit.
| Platform | meest geschikt voor | Deployeren | geschatte kosten |
| Microsoft-schildwacht | Cloud-First, Microsoft-centrische omgevingen | wolken saas | ~$2.46/GB ingenomen |
| Splunk Enterprise-beveiliging | Grote ondernemingen, complexe omgevingen | On-prem of cloud | $150K+/jaar |
| IBM Qradar | Gereglementeerde industrieën: financieel, gezondheidszorg | On-prem of cloud | $10K-$50K+/jaar |
| elastische veiligheid | Technische teams met ontwikkelaar-zware | On-prem of cloud | Gratis laag + betaald |
| Google Kroniek | High-volume cloud-native omgevingen | wolken saas | Enterprise prijzen |
| waasjoe | Kostengevoelige implementaties, kleinere teams | On-prem of cloud | Gratis open source |
Voor organisaties die dedicated servers Zonder toegewijde beveiligingsmedewerkers, waasjoe Zorgt voor een solide uitgangspunt. Agentgebaseerde implementatie Stuurt serverlogboeken naar een centrale manager. Het platform wordt geleverd met vooraf gebouwde detectieregels voor Linux- en Windows-servers, monitoring van bestandsintegriteit, actieve reactiemogelijkheden en integratie van bedreigingsinformatie. Geen licentiekosten, hoewel setup en tuning technische vaardigheid vereisen.
Een goed geconfigureerde open-source-implementatie presteert beter dan een verwaarloosde enterprise-licentie in elk praktisch resultaat. Kies het platform dat uw team kan bedienen en afstemmen in de loop van de tijd.
Veelgestelde vragen
De definitie van SIEM in duidelijke bewoordingen
Security Information and Event Management (SIEM)-software verzamelt beveiligingsloggegevens van servers, firewalls, applicaties en netwerkapparaten in de infrastructuur van een organisatie. Het normaliseert dat gegevens, correlatieregels toepast om aanvalspatronen te vinden, genereert prioriteitswaarschuwingen voor onderzoek en slaat logboeken op voor nalevingsrapportage en forensische analyse. SIEM is de centrale zichtbaarheidslaag voor elk programma voor beveiligingsoperaties.
Het verschil tussen SIEM en een firewall
Een firewall bepaalt welk netwerkverkeer binnenkomt en verlaat op basis van gedefinieerde regels. SIEM verzamelt en analyseert de loggegevens die firewalls en andere systemen produceren. Firewalls genereren beveiligingsgebeurtenissen. SIEM identificeert welke gebeurtenissen, gecombineerd met gegevens uit andere bronnen, aanvalspatronen vormen. Beide hebben verschillende functies en vervangt de andere niet.
Siem vs. XDR: het praktische verschil
SIEM verzamelt en analyseert loggegevens van alle bronnen in de omgeving, met primaire sterke punten in nalevingsrapportage, logboekbehoud en brede zichtbaarheid. XDR (Extended Detection and Response) correleert beveiligingstelemetrie van eindpunten, netwerken en cloudworkloads om snellere, geautomatiseerde dreigingsbeheersing te bieden. SIEM is geoptimaliseerd voor governance. XDR is geoptimaliseerd voor het snel stoppen van actieve bedreigingen. De meeste volwassen beveiligingsprogramma's gebruiken beide.
Voorkomt SIEM aanvallen?
SIEM blokkeert geen aanvallen. Het detecteert ze en waarschuwt het juiste team om te reageren. Reactiesnelheid bepaalt of SIEM schade voorkomt of pas achteraf registreert. SIEM geïntegreerd met Soar Automation kan binnen enkele seconden na een waarschuwing geautomatiseerde insluitingsacties, zoals accountlockouts of firewall IP-blokken, activeren zonder op menselijke actie te wachten.
Compliance frameworks die SIEM-mogelijkheden vereisen
Geen enkele regulering noemt Siem bij naam, maar verschillende mandaten effectief de mogelijkheden ervan. PCI DSS-vereiste 10 verplicht logboekverzameling, dagelijkse beoordeling en retentie van één jaar. HIPAA vereist auditcontroles en activiteitenbewaking voor elektronisch beschermde gezondheidsinformatie. NIST SP 800-92 Definieert logmanagementstandaarden waar SIEM direct aan voldoet. ISO 27001 Controle A.12.4 vereist registratie en bewaking van gebeurtenissen. Organisaties die aan een van deze kaders onderworpen zijn, vinden SIEM de meest praktische weg naar het voldoen aan de monitoringvereisten op grote schaal.
SIEM en netwerksegmentatie samenwerken
SIEM en netwerksegmentatie versterken elkaar direct. Netwerksegmentatie creëert gedefinieerde zones met gecontroleerde grenspunten. SIEM verzamelt de firewall-logboeken die op die grenzen worden gegenereerd en correleert zone-kruisende gebeurtenissen om laterale bewegingen te detecteren. Zonder segmentatie vertrouwt SIEM alleen op gedragsanalyse, waardoor meer valse positieven worden geproduceerd. Met segmentatie wordt onverwacht cross-zoneverkeer een specifiek, hoog vertrouwenswaarschuwing. De volledige architectuur is gedekt in onze Netwerksegmentatiegids voor dedicated servers.
De beveiligingslaag die u niet kunt overslaan
Netwerken zonder gecentraliseerde logboekbewaking worden blind. Aanvallers behouden gemiddeld 47 uur toegang in gecompromitteerde omgevingen voordat ze worden gedetecteerd in organisaties die enige monitoring hebben. Organisaties zonder logboekcorrelatie ontdekken veel later inbreuken, meestal wanneer een ransomware-scherm verschijnt of wanneer gestolen gegevens openbaar worden.
SIEM voorkomt niet elke aanval. Het voorkomt dat aanvallers wekenlang onzichtbaar werken. gecombineerd met de juiste Netwerksegmentatie en de verhardende maatregelen in onze Dedicated Server-beveiligingshandleiding, SIEM biedt de detectielaag die een verdediging-in-diepte architectuur voltooit.
Drie acties die je deze week moet ondernemen:
- Identificeer uw logboekbronnen met de hoogste prioriteit: SSH-verificatielogboeken, firewalllogboeken en toegangslogboeken voor webservers zijn het startpunt voor elke serveromgeving
- Selecteer een SIEM-implementatiemodel dat past bij uw teamgrootte en nalevingsvereisten
- Voer twee tot vier weken passieve observatie uit voordat u waarschuwingsmeldingen activeert
Atal Networks dedicated servers inclusief privé-netwerkinterfaces voor geïsoleerde log forwarding, 40 Gbit/s DDoS-bescherming Dat houdt de telemetrie intact tijdens actieve aanvallen en 99,991 TP3T-uptime op meer dan 213 wereldwijde datacenterlocaties om continue logboekverzameling te ondersteunen.
Bouw uw beveiligingsarchitectuur | Praat met ons beveiligingsteam
actueel vanaf april 2026. Lees voor de netwerkbesturingselementen die de nauwkeurigheid van SIEM-detectie maximaliseren onze Netwerksegmentatiegids voor dedicated serveromgevingen.
Verwante lezing: