 Ga naar de inhoud



Aanvallers raakten in januari 2024 met ransomware aan veranderingsgezondheid. Een gestolen login gaf hen toegang tot het hele interne netwerk. Ze verhuisden vrij van systeem naar systeem, lokaliseerden kritieke infrastructuur en versleutelden het. De opruiming kostte $22 miljard. Meer dan 100 miljoen patiënten verloren hun persoonlijke gezondheidsdossiers.
Beveiligingsexperts beoordeelden het incident en kwamen tot dezelfde conclusie: een goede netwerksegmentatie zou de schade in één zone hebben gestopt. De gestolen inloggegevens zouden nog steeds een inbreuk hebben veroorzaakt. Het verschil is dat de inbreuk in één geïsoleerde hoek van het netwerk zou zijn gebleven in plaats van zich naar alles te verspreiden.
Die uitkomst legt het doel van netwerksegmentatie vast. Het voorkomt niet dat elke aanval start. Het voorkomt dat aanvallen zich verspreiden nadat ze zijn begonnen.
Deze gids behandelt de volledige definitie, alle vier de hoofdtypen, de zeven meetbare voordelen en een implementatiekader in zeven stappen, met een specifieke focus op dedicated serveromgevingen.
Inhoudsopgave
- Netwerksegmentatie: de duidelijke definitie
- Het echte probleem met een plat netwerk in 2026
- De vier soorten netwerksegmentatie
- 7 redenen waarom netwerksegmentatie ertoe doet
- Netwerksegmentatie in vijf echte scenario's
- 7-stappen raamwerk voor het implementeren van netwerksegmentatie
- Netwerksegmentatie en nul vertrouwen: de juiste relatie
- Netwerksegmentatie voor dedicated serveromgevingen
- 5 Segmentatiefouten die een vals gevoel van veiligheid geven
- Veelgestelde vragen
- Bouw een netwerk dat storingen bevat
Netwerksegmentatie: de duidelijke definitie
Netwerksegmentatie splitst één groot computernetwerk op in kleinere, geïsoleerde secties die segmenten of subnetten worden genoemd. Elk segment draait onafhankelijk met zijn eigen beveiligingsbeleid en verkeerscontroles. Apparaten in het ene segment kunnen niet vrij communiceren met apparaten in een ander segment. Al het verkeer dat tussen segmenten probeert te kruisen, moet door een gecontroleerd controlepunt gaan, meestal een firewall of toegangscontrolelijst, waar expliciete regels de communicatie toelaten of blokkeren.
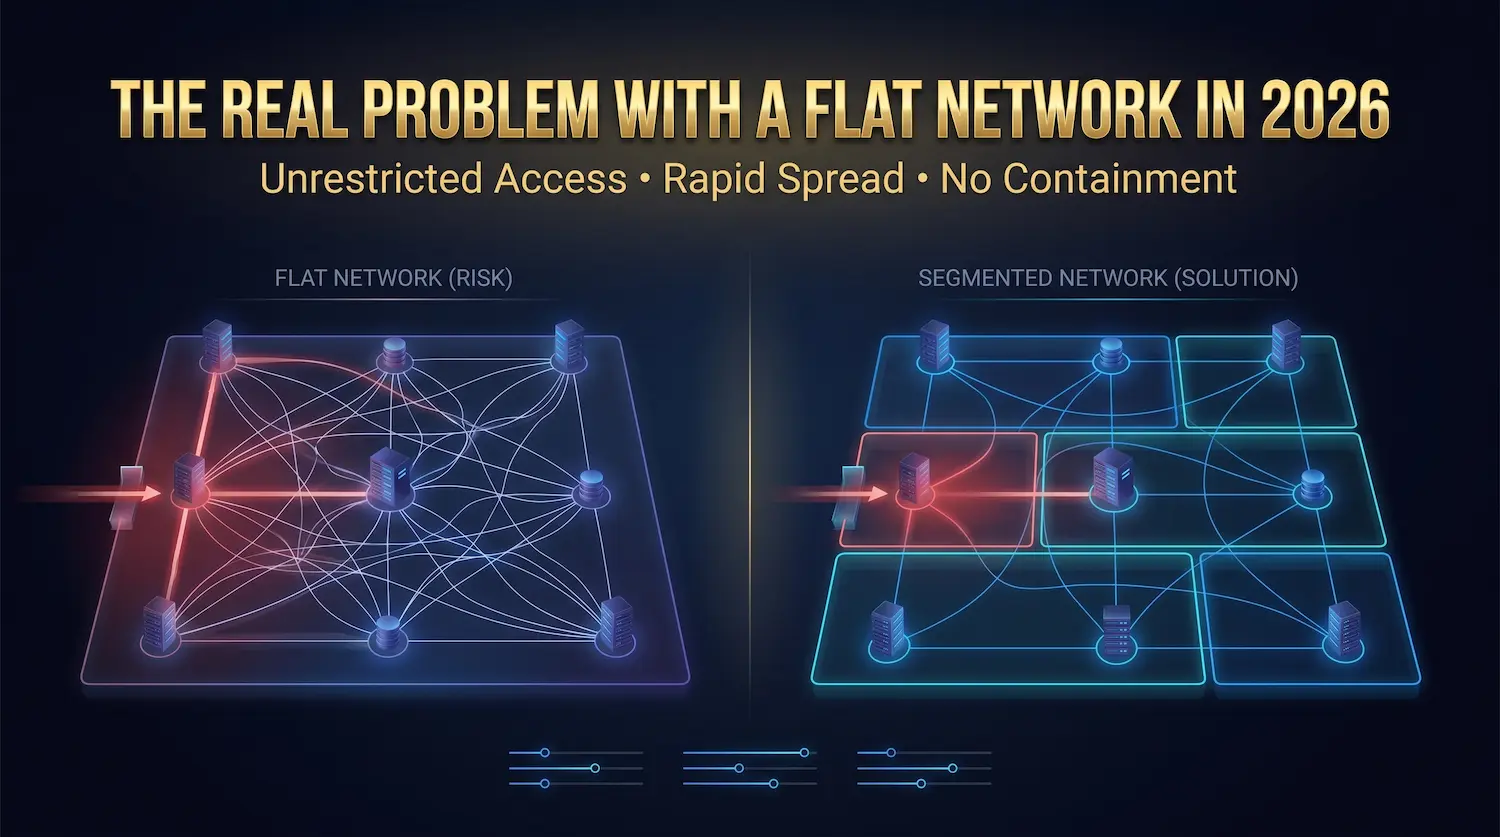
Het tegenovergestelde van een gesegmenteerd netwerk is een plat netwerk. Een plat netwerk verbindt alle apparaten met één gedeelde ruimte zonder interne scheiding. Elk apparaat praat zonder enige beperking rechtstreeks met elk ander apparaat.
Een nuttige vergelijking: een plat netwerk is één grote open ruimte. Een gesegmenteerd netwerk is een gebouw met aparte afgesloten kamers. Het betreden van het gebouw geeft niet iemand de sleutel van elke kamer.
Sleutelbegrippen die in deze gids worden gebruikt:
Segment of subnet: Een gedeelte van het netwerk dat afzonderlijk wordt uitgevoerd, met zijn eigen IP-adresbereik en beveiligingsregels.
Laterale beweging: De techniek die aanvallers gebruiken na een eerste inbreuk om van het ene apparaat naar andere systemen binnen hetzelfde netwerk te gaan.
Blastradius: De totale hoeveelheid schade die een inbreuk veroorzaakt voordat beveiligingscontroles de verspreiding ervan stoppen.
Oost-West verkeer: Gegevens die worden verplaatst tussen servers, applicaties en apparaten binnen het netwerk. De meeste aanvalsschade reist langs deze interne paden na het eerste compromis.
Noord-Zuid-verkeer: Gegevens die tussen het interne netwerk en externe netwerken worden verplaatst. Traditionele perimeter firewalls richten zich op dit verkeerstype.
DMZ (gedemilitariseerde zone): Een speciaal segment met internetgerichte diensten zoals webservers en e-mailgateways, volledig geïsoleerd van interne systemen.
VLAN (Virtual Local Area Network): Een op software gebaseerde methode voor het maken van afzonderlijke segmenten op gedeelde fysieke hardware, gebouwd op de IEEE 802.1q-standaard.
Deze termen bevatten één betekenis in dit document, in overeenstemming met de principes van Woordzin ondubbelzinnigheid (WSD). Elke technische term verwijst naar hetzelfde concept elke keer dat het verschijnt.
Het echte probleem met een plat netwerk in 2026
De meeste netwerken zijn gebouwd rond één beveiligingsaanname: aanvallers buiten de perimeter houden en het interne verkeer blijft veilig. Die veronderstelling mislukte jaren geleden. Het dreigingslandschap van 2026 maakt het runnen van een plat netwerk gevaarlijker dan op enig ander punt.
Aanvallers gaan sneller dan de meeste beveiligingsteams kunnen reageren. De huidige dreigingsinformatie laat zien dat aanvallers kritieke systemen bereiken binnen 72 minuten na de eerste toegang, vier keer sneller dan een paar jaar geleden. AI-aangedreven tools automatiseren verkenning, privilege-escalatie en doelidentificatie zonder dat menselijke richting vereist is. Op een plat netwerk is 72 minuten voldoende tijd om elk hoogwaardig systeem in kaart te brengen, back-ups te lokaliseren, te vernietigen en de ransomware te organiseren.
De meeste moderne aanvallen gebruiken geen malware. Volgens Crowdstrike's 2026 Global Threat Report, 82% van cyberaanvallen in 2026 betrof geen malwarebestanden, een paar jaar geleden tegen 40%. Aanvallers stelen inloggegevens door phishing, kopen ze bij gegevensmakelaars of halen ze uit Infostealer-logboeken. Ze loggen in op het netwerk met die inloggegevens en werken met dezelfde tools die echte beheerders gebruiken: SSH, RDP, Windows Management Instrumentation (WMI) en SMB. Standaard antivirussoftware kan dit niet detecteren. Het lijkt op normale activiteit.
Op een vlak netwerk kan één gestolen loggeprivilege-referentie uiteindelijk een betalingsdatabase bereiken. De aanvaller heeft alleen tijd nodig en open paden tussen systemen.
Ransomware doodt back-ups voordat ze zichzelf aankondigen. CISA's ransomware-begeleiding Documenteert een herhalend patroon: aanvallers lokaliseren en vernietigen back-upsystemen tijdens hun verblijfsperiode, voordat iemand weet dat ze binnen zijn. Op een vlak netwerk zit de back-upserver naast de webserver met een open pad ertussen. De aanvaller vernietigt de hersteloptie en implementeert vervolgens de ransomware.
Het historische bewijs is al bekend. In 2017 verspreidde WannaCry zich over platte netwerken via het SMB-protocol tot 200.000 machines in 150 landen in minder dan 72 uur. In 2021 sloot de koloniale pijpleiding 5.500 mijl aan brandstofpijpleidingen ten dienste van het oosten van de Verenigde Staten omdat onvoldoende segmentatie tussen IT en operationele technologie (OT) netwerken het inperken onmogelijk maakte. Beide aanvallen begonnen vanaf een enkel ingangspunt. Beiden reisden vrij door platte architectuur. Beide zouden ingetogen zijn geweest met de juiste segmentatie.
De vier soorten netwerksegmentatie
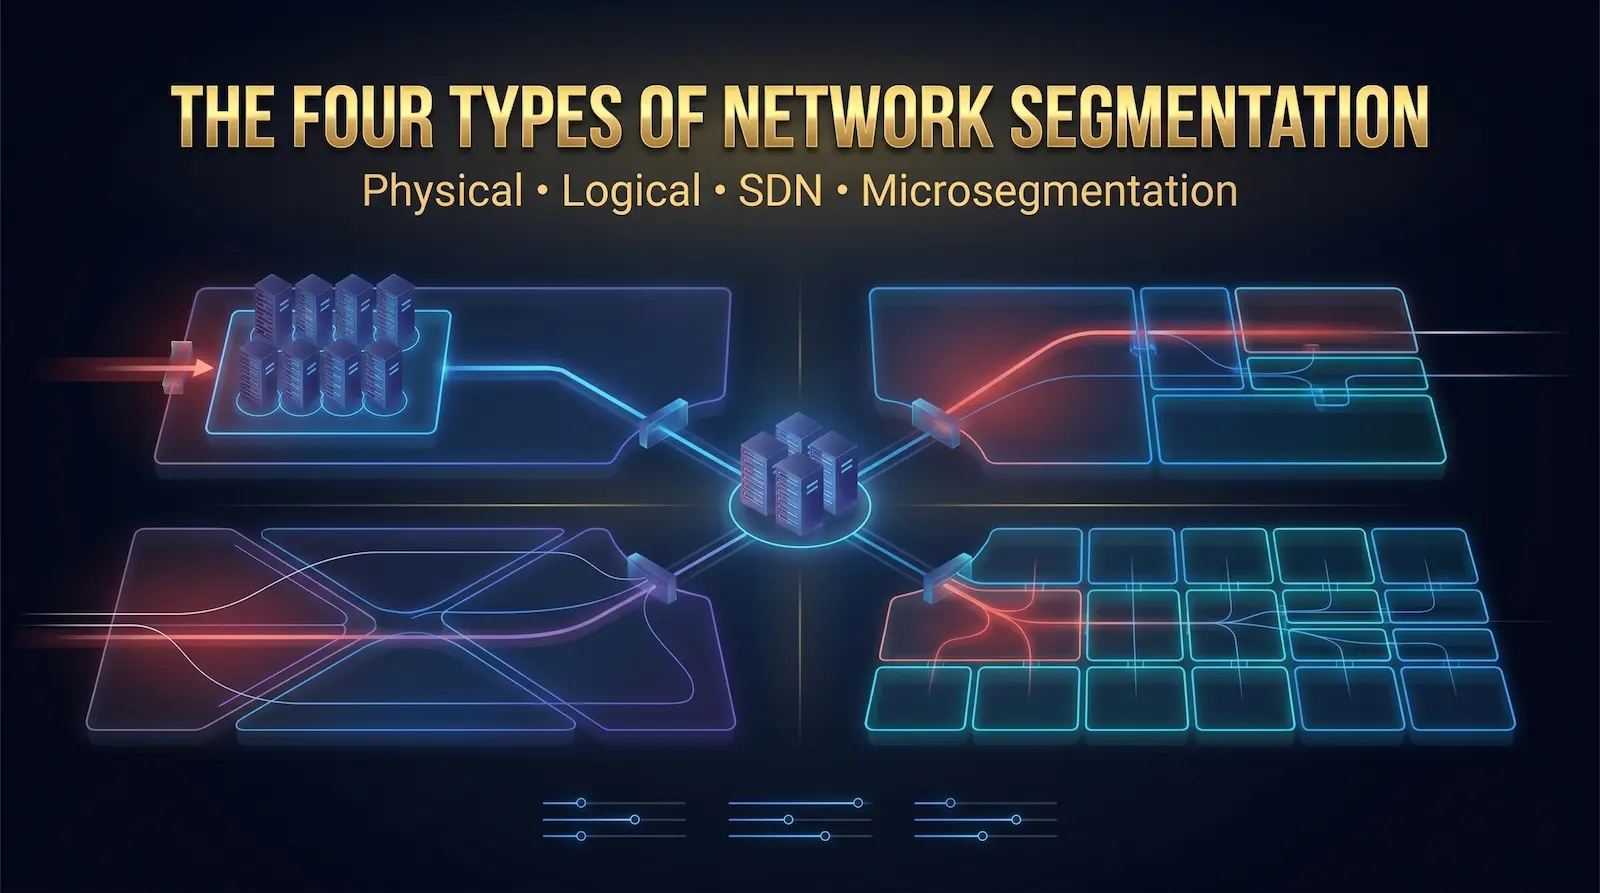
Fysieke segmentatie
Fysieke segmentatie maakt gebruik van volledig afzonderlijke hardware voor elke netwerksectie: verschillende schakelaars, kabels, routers en firewalls. Al het verkeer dat tussen secties beweegt, moet door een fysiek gateway-apparaat gaan. Geen enkele softwareconfiguratiefout kan per ongeluk een pad tussen secties maken.
Het beste voor: operationele technologie (OT)-netwerken, door de overheid geclassificeerde systemen of betalingsomgevingen met hoge inzetten waar regelgeving fysieke isolatie vereist.
Trade-off: maximale beveiliging met nul per ongeluk cross-zonepaden, maar duur, inflexibel en moeilijk te schalen. Het toevoegen van een nieuwe sectie vereist nieuwe hardware.
Logische segmentatie met behulp van VLAN's en subnetting
Logische segmentatie creëert geïsoleerde zones in software op gedeelde fysieke hardware. Dit is de standaardaanpak voor bedrijven die dedicated servers.
VLAN's gebruiken de IEEE 802.1q-standaard om verkeer te taggen met zone-ID's. Switch-poorten in één VLAN kunnen niet met poorten in een ander VLAN praten zonder door een firewall te routeren. Eén fysieke switch kan tegelijkertijd tientallen geïsoleerde logische netwerken hosten.
Subnetting wijst apparaten toe aan verschillende IP-adresbereiken. Verkeer tussen subnettenroutes door een gateway die regels voor gedefinieerde toegang afdwingt.
Voorbeeld VLAN-lay-out voor een dedicated serveromgeving:
VLAN 10: DMZ (webservers, openbare API's)
VLAN 20: Application Tier (app-servers, API's)
VLAN 30: Database Tier (MySQL, PostgreSQL, Redis)
VLAN 40: beheerzone (alleen beheerderstoegang)
VLAN 50: Back-upzone (geen productietoegang)
VLAN 60: Gast en IoT (geen interne toegang)
Het beste voor: de meeste bedrijven. Het draait op bestaande hardware, is kosteneffectief en past zich gemakkelijk aan naarmate de infrastructuur groeit.
Software-gedefinieerde segmentatie (SDN)
Software-Defined Networking (SDN) verplaatst het segmentatiebeleid van fysieke hardware naar een centrale controller. De controller beheert alle zones programmatisch en duwt beleidsupdates over het hele netwerk in enkele seconden.
Het beste voor: cloudomgevingen en hybride infrastructuur waar IP-adressen voortdurend veranderen naarmate de workloads tussen hosts veranderen.
microsegmentatie
Microsegmentatie past beveiligingsbeleid toe op het niveau van de individuele workload. In plaats van zones die veel servers bestrijken, zijn beleid van toepassing op een enkele virtuele machine, container of toepassingsproces. Een regel zou kunnen zijn: "Deze PostgreSQL-container accepteert alleen inkomende verbindingen van deze specifieke Python-toepassingscontainer op poort 5432. Alle andere verbindingen worden geweigerd."
Het beste voor: het beschermen van hoogwaardige workloads, cloud-native omgevingen en Zero Trust-architecturen.
Het belangrijkste onderscheid tussen netwerksegmentatie en microsegmentatie: Netwerksegmentatie regelt voornamelijk het noord-zuidverkeer tussen externe netwerken en interne zones. Microsegmentatie regelt voornamelijk oost-west verkeer tussen systemen binnen die zones. Beide lagen zijn nodig omdat ze verschillende delen van het aanvalspad bedekken.
7 redenen waarom netwerksegmentatie ertoe doet
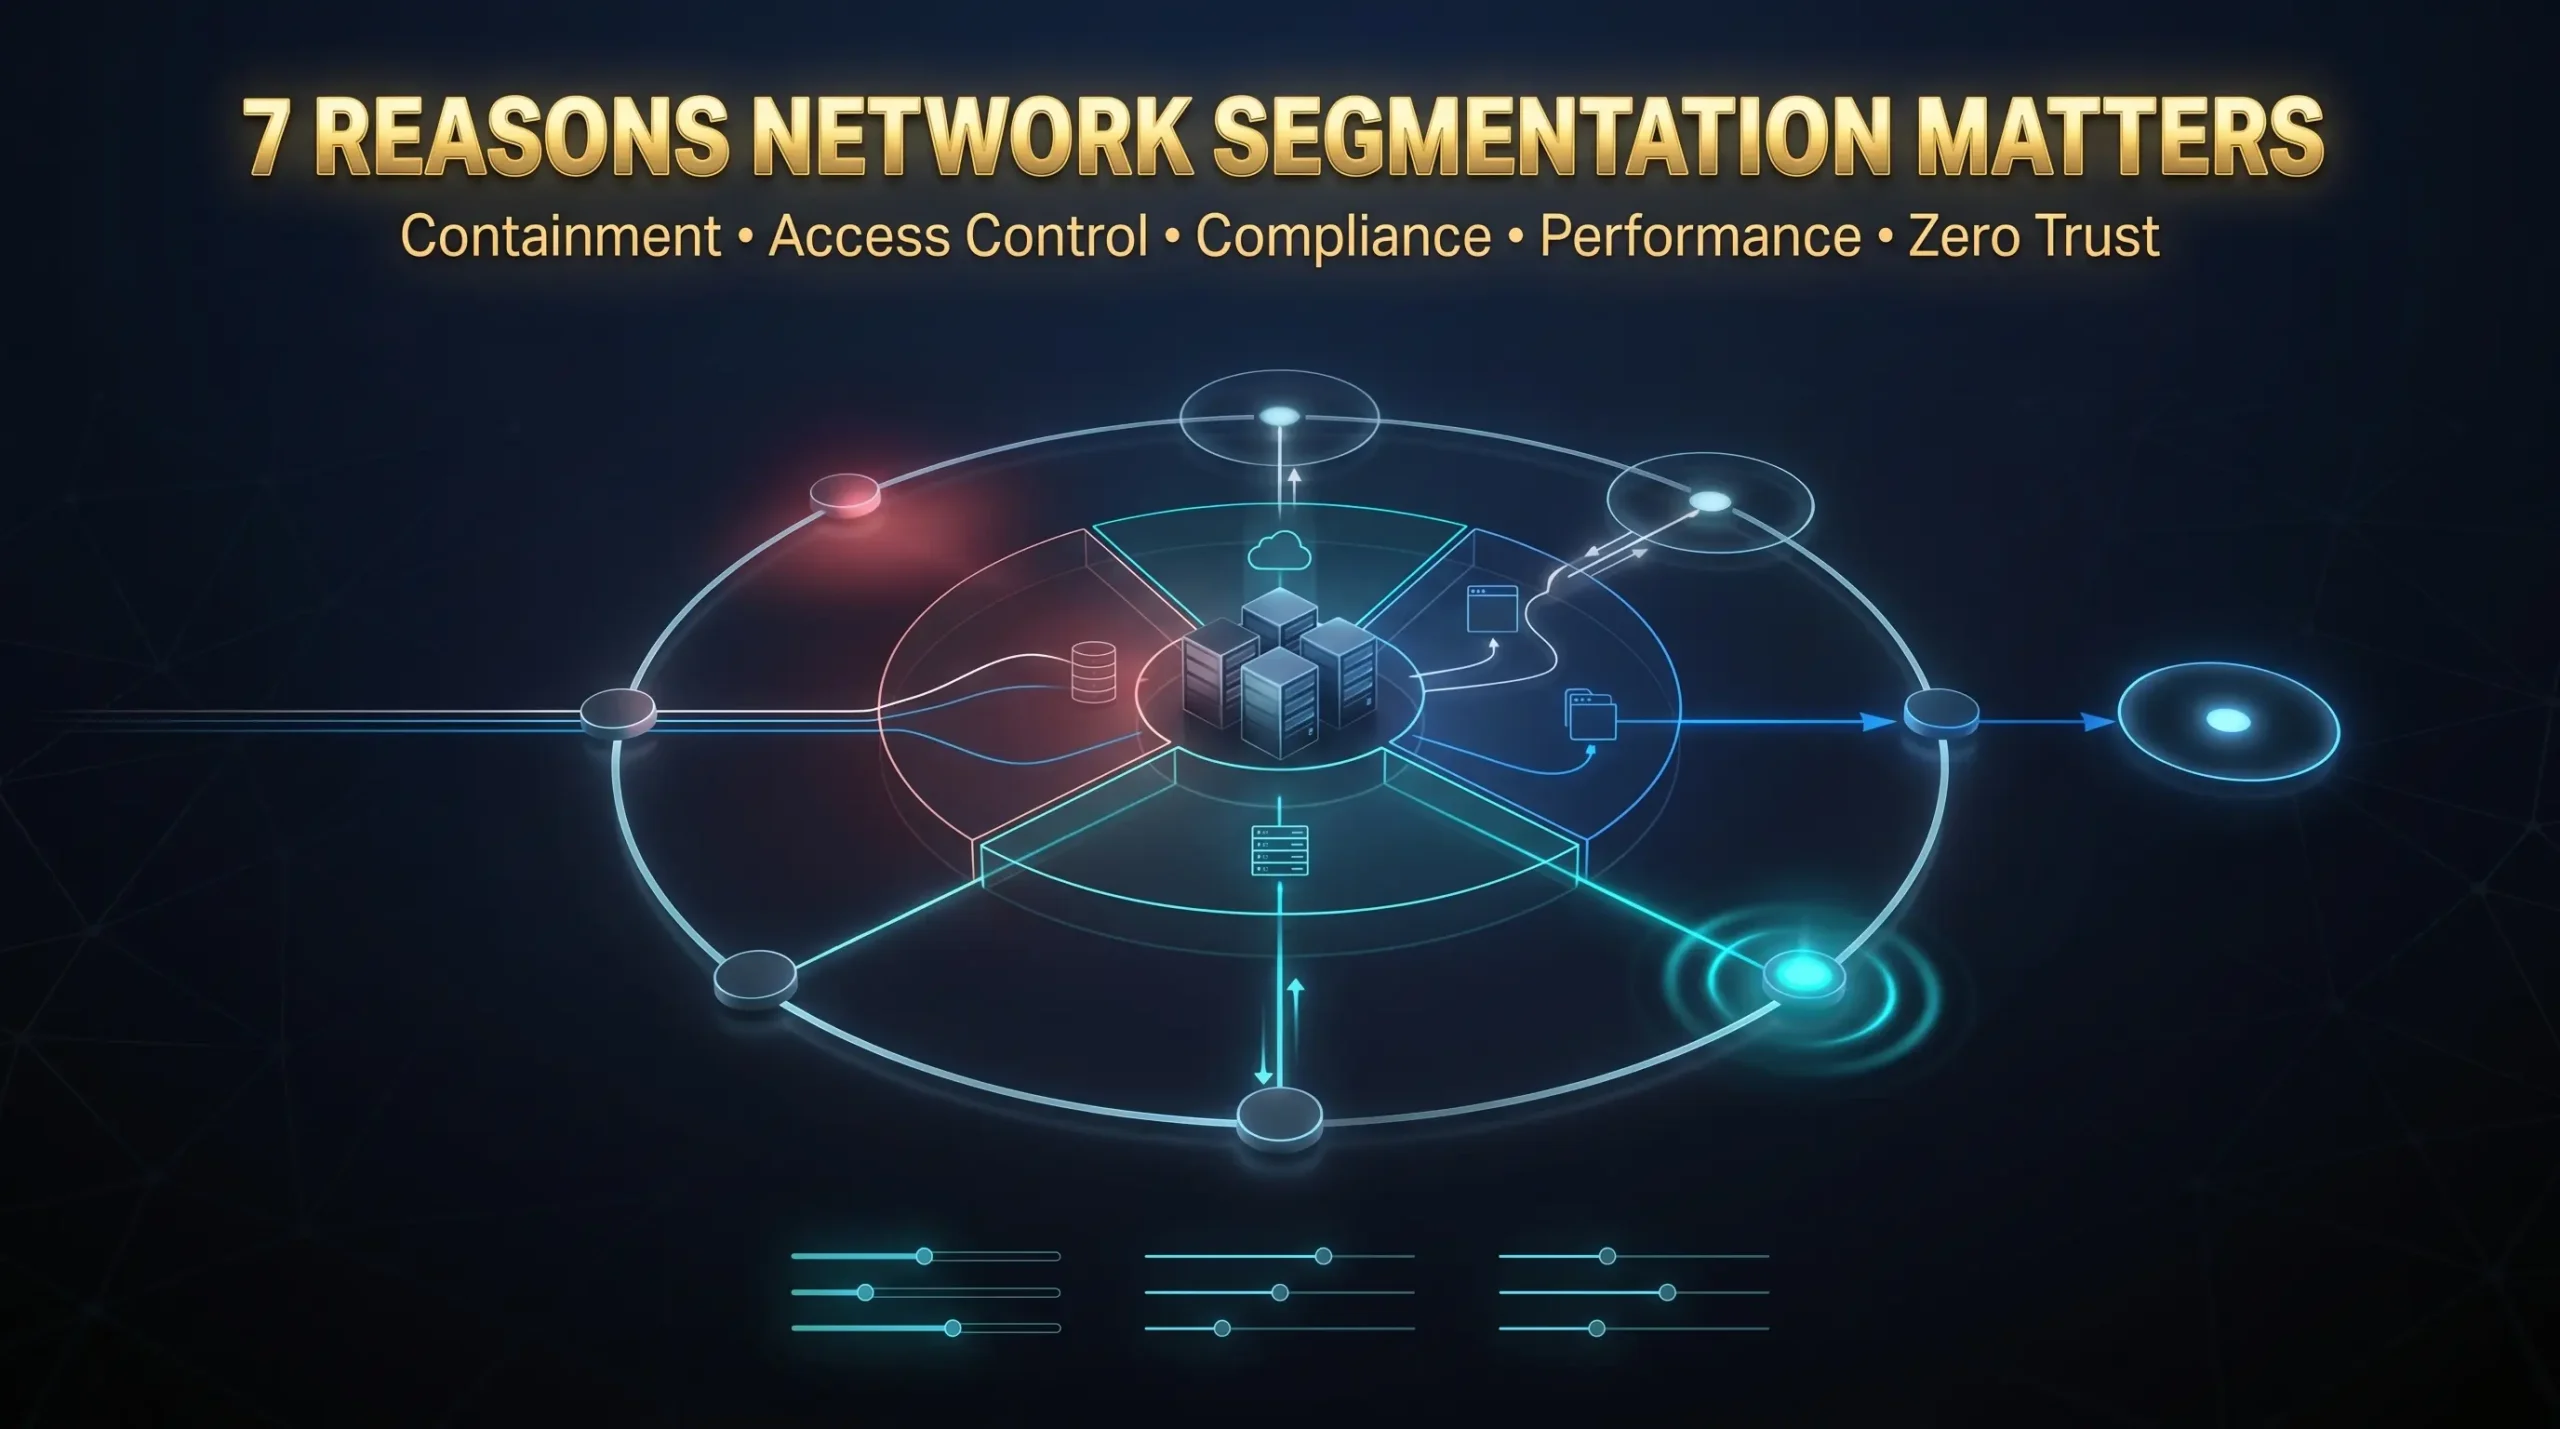
Ransomware blijft in één zone
Op een plat netwerk bereikt ransomware die op een gecompromitteerde webserver wordt uitgevoerd, databases, bestandsservers en back-upopslag binnen enkele minuten. Op een gesegmenteerd netwerk draait de ransomware in één zone en kan de firewallgrens niet overschrijden naar andere zones. De getroffen zone wordt hersteld van back-ups die het overleefden omdat de aanvaller nooit een pad naar hen heeft gehad.
Gestolen inloggegevens verliezen het grootste deel van hun waarde
Alleen al in de eerste helft van 2025 werden 1,8 miljard legitimatiesets gestolen. Op een plat netwerk kan één gestolen admin-login alles bereiken. Op een gesegmenteerd netwerk bereikt die referentie alleen de toegewezen zone. De aanvaller heeft afzonderlijke, geldige inloggegevens nodig voor elke extra zone. Dit maakt aanvallen op basis van referenties exponentieel moeilijker om op schaal uit te voeren.
Compliance scope krimpt tot 80%
Elke belangrijke gegevensregulering behandelt netwerksegmentatie als een vereiste technische controle.
De PCI Security Standards Raad Vereist dat kaarthoudergegevensomgevingen worden geïsoleerd van alle andere netwerksystemen. Zonder die isolatie wordt het hele netwerk binnengegaan in de PCI DSS-compliance-scope. Een goede segmentatie snijdt dat bereik met maximaal 80%.
HIPAA vereist technische isolatie van elektronische beschermde gezondheidsinformatie (EPHI) van algemene systemen. AVG Artikel 32 vereist “gepaste technische maatregelen” evenredig met het risico. ISO 27001 Controle A.13.1.3 vereist direct netwerksegregatie. Segmentatie voldoet aan alle vier op architectonisch niveau.
Back-upsystemen overleven
Ransomware-operators richten zich op back-upsystemen voordat ze encryptie implementeren, omdat het vernietigen van herstelopties slachtoffers dwingt te betalen. Op een vlak netwerk kunnen productieservers verbindingen met back-upservers tot stand brengen, waardoor ransomware een pad naar de back-ups krijgt. Op een gesegmenteerd netwerk accepteert de back-upzone inkomend back-upverkeer, maar blokkeert elke verbinding die een productiesysteem ernaartoe gaat. De back-ups blijven intact.
Inbreukdetectie wordt sneller
Een webserver die probeert een directe databaseverbinding te openen, genereert een onmiddellijke waarschuwing op een gesegmenteerd netwerk, omdat die actie in strijd is met de firewallregel tussen die zones. Op een vlak netwerk gaat de zijwaartse beweging op in de reguliere stroom van administratief verkeer. Geen alarm brandt omdat het verkeer er legitiem uitziet. Segmentatie verandert onverwachte laterale beweging in een automatische, gelogde gebeurtenis.
Netwerkprestaties verbeteren
Uitzendverkeer, inclusief ARP-verzoeken, DHCP-aankondigingen en updates van het routeringsprotocol, blijft binnen elke zone in plaats van elk apparaat in het hele netwerk te overspoelen. Taken met hoge bandbreedte zoals databasereplicatie en back-uptaken worden uitgevoerd in speciale zones en stoppen met concurreren met productietoepassingsverkeer voor bandbreedte. Het resultaat is een sneller, minder overbelast netwerk in het algemeen.
Zero Trust krijgt een echte handhavingslaag
Zero Trust Security werkt volgens één principe: vertrouw nooit standaard een verzoek, ongeacht de bron. "Inside the Network" verleent geen automatisch vertrouwen. Netwerksegmentatie zorgt voor de structurele laag die dit principe in de praktijk laat werken.
Zonder zones verifieert een Zero Trust-beleid een gebruiker bij het inloggen en heeft dan geen architectonisch mechanisme om te voorkomen dat die gebruiker vrij door een plat intern netwerk beweegt. Met zones dwingt elk grenspunt het beleid af. De geverifieerde gebruiker bereikt alleen zijn toegewezen zone. Zero Trust wordt een echte operationele controle in plaats van een verklaarde filosofie.
Netwerksegmentatie in vijf echte scenario's
Scenario 1: Dedicated serverinfrastructuur
Een e-commercebedrijf voert webservers, applicatieservers, databases en beheerderstools uit over verschillende dedicated servers. Een SQL-injectieaanval tegen de webserverlaag brengt de DMZ in gevaar. Op een vlak netwerk draait de aanvaller rechtstreeks naar de database. Op een correct gesegmenteerd netwerk scheidt een firewallgrens de DMZ van de applicatielaag en een andere grens scheidt de applicatielaag van de databaselaag.
Elke grens vereist specifieke referenties en geldige firewallregels. Elke mislukte oversteekpoging genereert een logboekinvoer. De aanvaller slaat af op de eerste grens, terwijl de waarschuwingen triggeren.
Typische gesegmenteerde architectuur:
[Internet] > [DDOS-laag] > [DMZ: webservers]
> [App Tier: applicatieservers]
> [Gegevenslaag: databases, back-ups]
> [Managementzone: VPN + MFA alleen]
Scenario 2: Zorgnetwerken (HIPAA)
Gezondheidszorgomgevingen dragen ePHI naast administratieve systemen en medische hulpmiddelen, waarvan vele niet-gepatchte besturingssystemen van tien jaar geleden. Een gesegmenteerd zorgnetwerk plaatst klinische systemen, medische beeldvormingsapparatuur, administratieve hulpmiddelen en toegangspunten voor leveranciers in afzonderlijke zones.
Een gecompromitteerd beeldapparaat blijft in de zone voor medische hulpmiddelen zonder direct pad naar de klinische database. Onze compliance-infrastructuur ondersteunt HIPAA-isolatievereisten in speciale datacenteromgevingen.
Scenario 3: Retail en e-commerce (PCI DSS)
Zonder segmentatie komt elk apparaat in het bedrijf in de PCI DSS-compliance-scope. Met een correct gedefinieerde betalingszone dragen alleen de systemen die kaartgegevens verwerken die vereiste. POS-terminals zitten op een speciale betaling VLAN. Wifi van klanten maakt verbinding met een geïsoleerd gastsegment zonder toegang tot bedrijfssystemen.
Scenario 4: SaaS-platforms
Ontwikkelingsomgevingen mogen geen productiedatabases bereiken. Staging mag geen echte klantgegevens blootleggen. Afzonderlijke zones voor elke omgeving maken deze vereisten afdwingbaar op de netwerklaag, niet alleen op applicatieniveau. Een gecompromitteerd ontwikkelaarswerkstation blijft in de ontwikkelingszone. CI/CD-pijpleidingen verbinden omgevingen alleen via gecontroleerde, geautomatiseerde paden. Bekijk beschikbare infrastructuuropties in onze VPS-hostingoverzicht.
Scenario 5: IoT- en gemengde apparaatomgevingen
Beveiligingscamera's, HVAC-systemen, printers en badgelezers draaien oude firmware zonder beveiligingssoftware en geen patchschema. Door deze apparaten in een speciaal IoT-VLAN te plaatsen, kunnen ze verbinding maken met internet voor updates en tegelijkertijd elk pad naar interne productiesystemen blokkeren. Een gecompromitteerde camera blijft in de IoT-zone en nergens intern om te gaan.
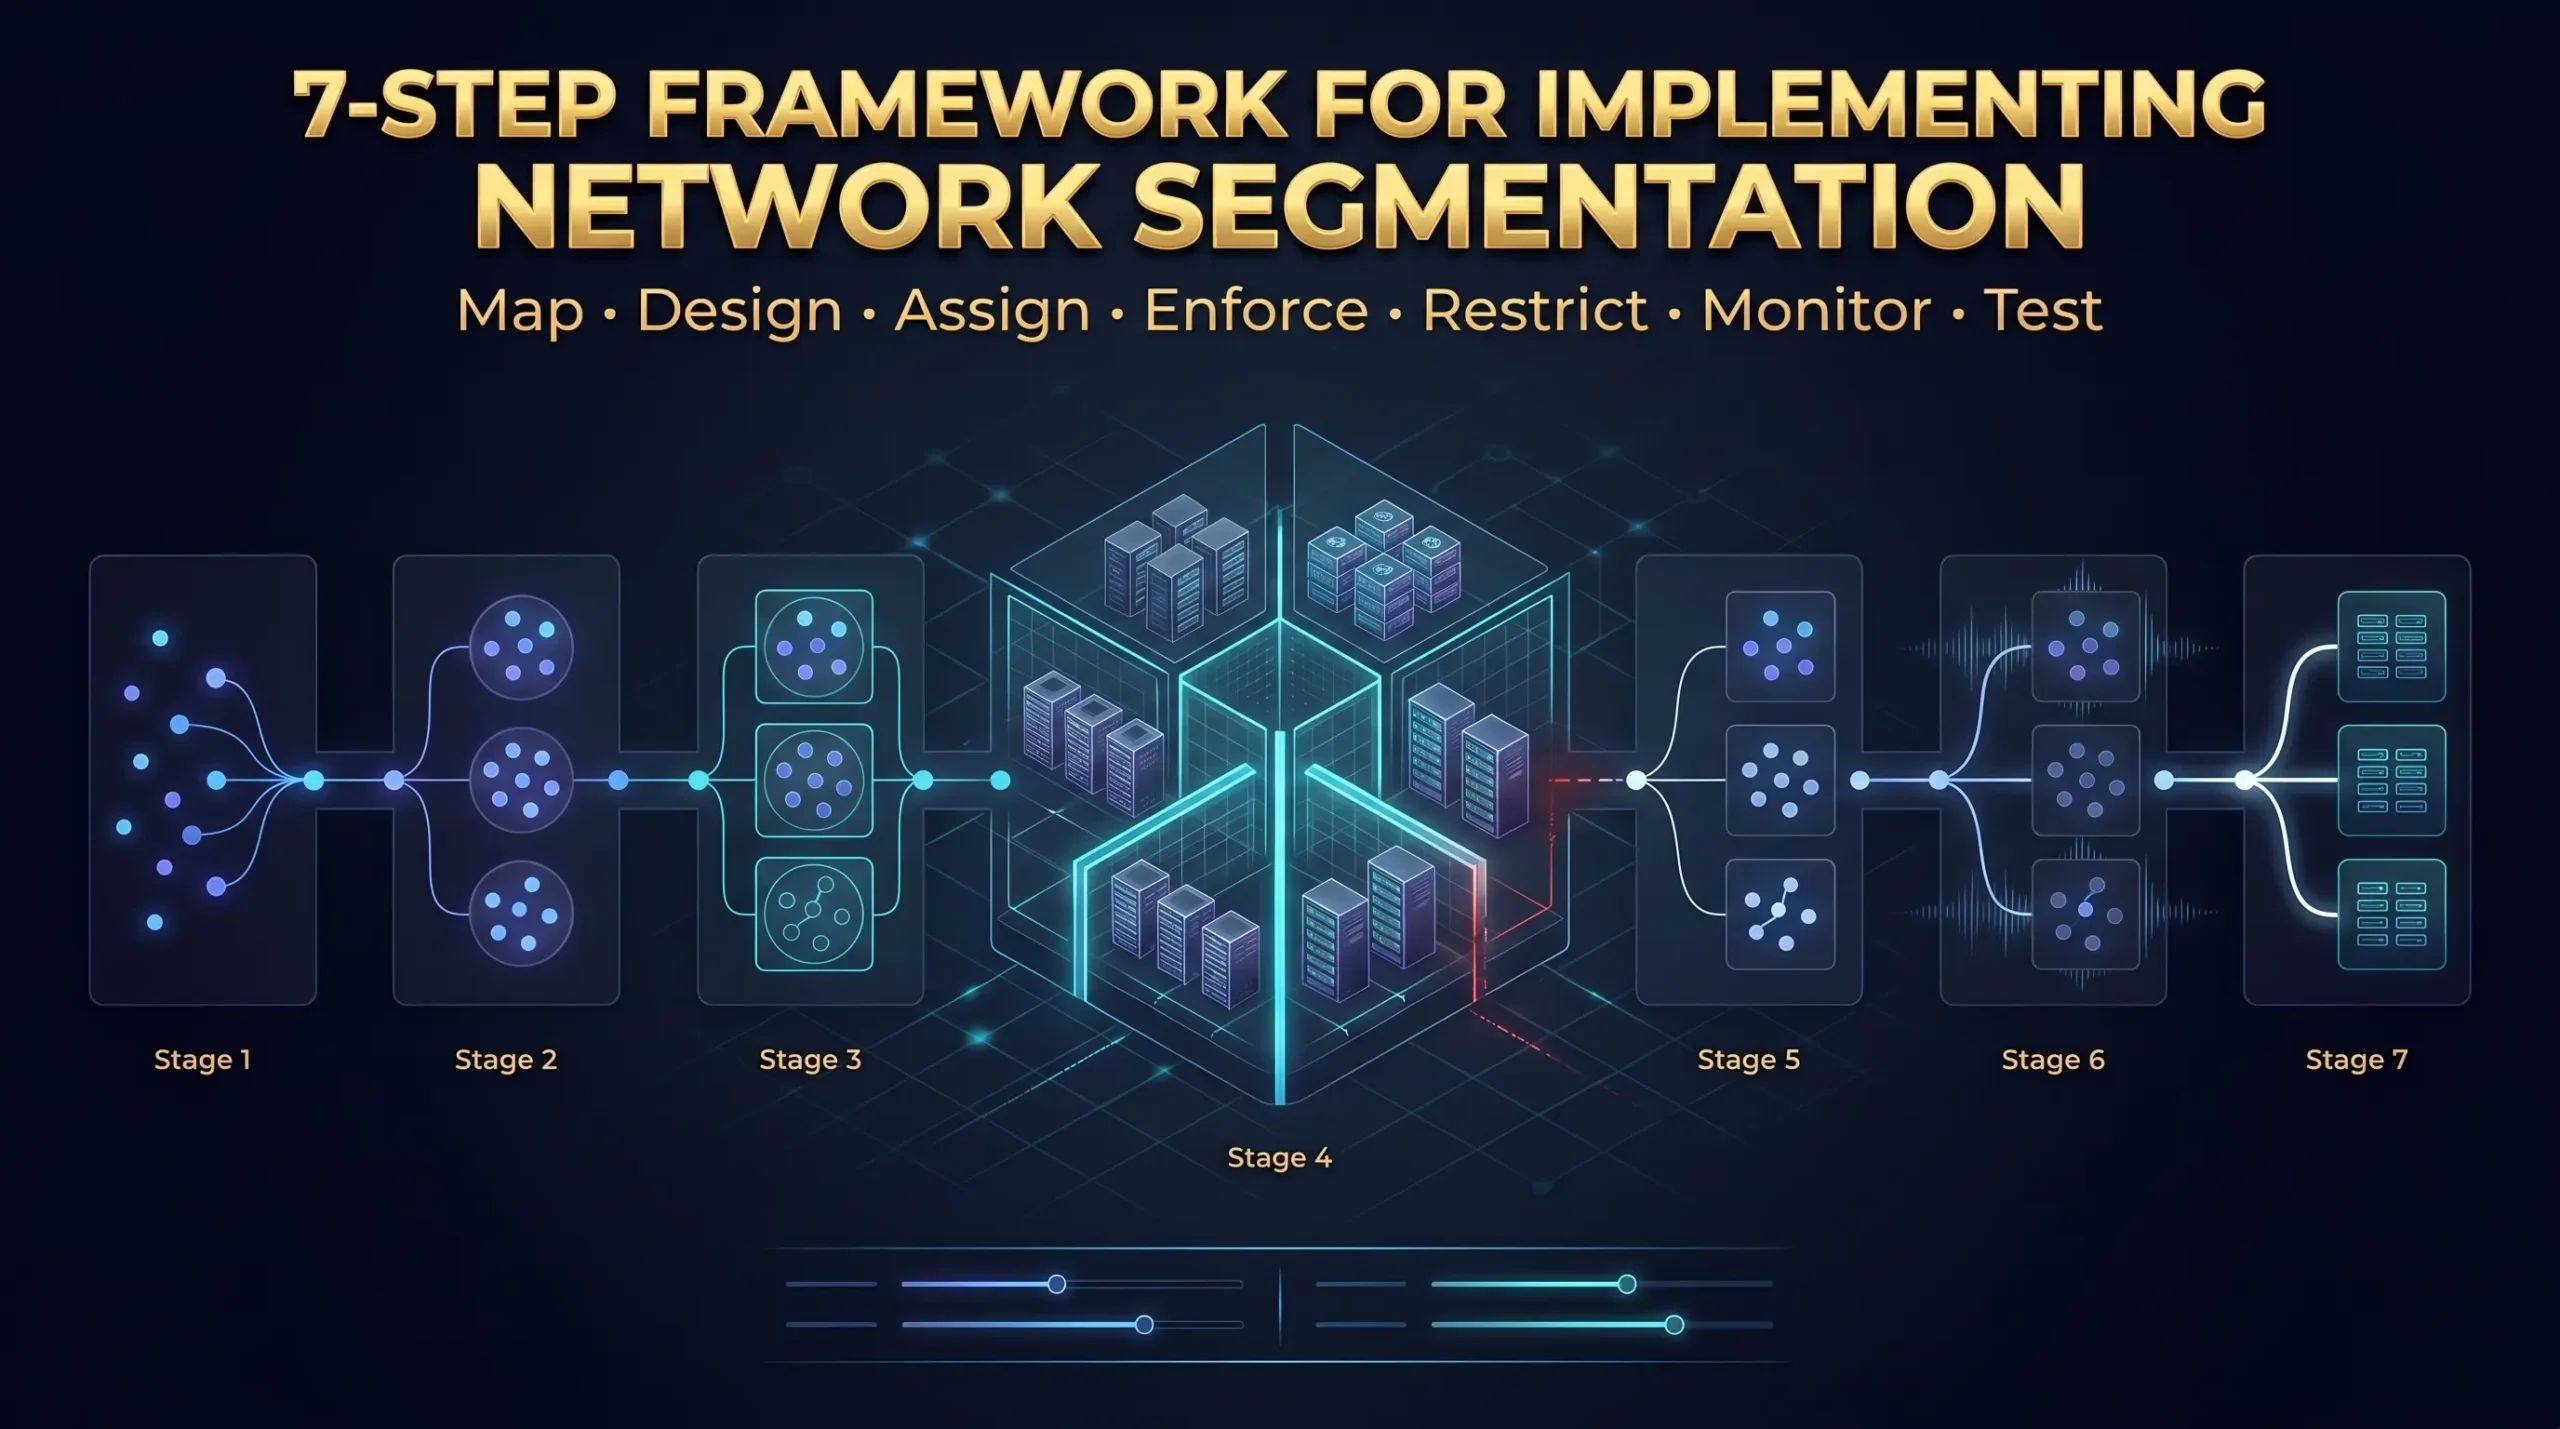
7-stappen raamwerk voor het implementeren van netwerksegmentatie
Stap 1: Breng elk apparaat en zijn communicatiebehoeften in kaart
Maak een lijst van elke server, het werkstation, het IoT-apparaat en de applicatie. Classificeer elk op gevoeligheid: openbaar gerichte, interne, gevoelige (betalings- of gezondheidsgegevens) of kritisch (databases, back-ups, beheerdersconsoles). Breng de communicatieafhankelijkheden in kaart: welke systemen moeten met welke anderen praten en om welke reden.
Het overslaan van deze stap veroorzaakt de meest voorkomende implementatiefout: het segmenteren van systemen die met elkaar moeten communiceren en live-applicaties moeten breken in het proces.
Stap 2: Definieer de beveiligingszones
| Zone | Inhoud | Externe toegang |
| domme | Webservers, openbare API's en e-mailgateways | Ja |
| Toepassingsniveau | App-servers, microservices, API's | Nee |
| gegevenslaag | databases, bestandsopslag | Nee |
| Beheer | Beheerdersconsoles, bewakingstools | Alleen VPN + MFA |
| Back-upzone | Back-upsystemen, herstelopslag | Nee |
| Gebruikerszone | Werkstations voor werknemers | gefilterd |
| Gast en IOT | Gast Wifi, IoT-apparaten | Alleen internet |
| Betalingszone | POS-terminals, kaartprocessors | PCI-gecontroleerd |
Stap 3: Wijs VLAN's en subnetten toe
Geef elke zone een unieke VLAN-ID en een speciaal subnet. Configureer inter-VLAN-routering alleen wanneer zakelijke vereisten dit expliciet rechtvaardigen. De standaardinstelling is volledige isolatie. Zones blijven gescheiden totdat een gedocumenteerde zakelijke behoefte een gecontroleerde, op regels gebaseerde verbinding tussen hen creëert.
Stap 4: Bouw firewallregels vanaf het ontkennen van alles.
Begin met een volledige lijn tussen elk paar zones. Voeg vervolgens specifieke toegestane regels toe voor elk gerechtvaardigd verkeerspad.
Voorbeeldregels voor DMZ naar applicatielaag:
Toestaan: TCP van DMZ-webservers naar app-servers op poort 8080
Toestaan: TCP van app-servers naar DMZ-webservers op poorten 80, 443
ontkennen: al het andere verkeer
Elke toesta-regel heeft een schriftelijke rechtvaardiging, een aanmaakdatum en een team met een benoemd eigendom nodig. Regels zonder documentatie worden in de loop van de tijd onzichtbare aanvalspaden naarmate het personeel verandert en de herinneringen vervagen.
Stap 5: Pas het minste voorrecht toe op elk verbindingspad
Elke service krijgt alleen de netwerktoegang die het nodig heeft. Webservers maken geen rechtstreeks verbinding met databases. Databases starten geen uitgaande verbindingen met internet. Elk verbindingspad zonder duidelijke zakelijke reden hoort buiten de toegestane lijst.
Stap 6: Logboekregistratie en waarschuwingen instellen bij elke zonegrens
Elke poging tot cross-zone-verbinding, toegestaan of geweigerd, moet een logboekinvoer produceren. Verbind die logboeken met uw centrale Netwerkbeveiligingsbewaking Platform. Waarschuwingen instellen over afwijkingen: een webserver die databasepoorten onderzoekt, een back-upserver die uitgaande verbindingen opent of verkeer op beheerdersniveau dat uit een niet-beheerzone komt.
Segmentatie zonder actieve monitoring is onvolledig. Zonegrenzen zonder te loggen vertellen je niets over hoe aanvallers je architectuur onderzoeken.
Stap 7: Test elke grens actief voordat je live gaat
Voer verbindingstests uit vanuit elke zone:
- Probeer vanuit de DMZ verbinding te maken met de databasepoorten. De poging moet mislukken.
- Probeer vanuit de applicatielaag de beheerzone te bereiken. De poging moet mislukken.
- Probeer vanuit de gast- en IoT-zone een productiesysteem te bereiken. Elke poging moet mislukken.
- Probeer vanuit de databaselaag een uitgaande internetverbinding. De poging moet mislukken.
Herhaal deze test na elke belangrijke infrastructuurwijziging. Netwerken verschuiven in de loop van de tijd en segmentatie degradeert stil zonder regelmatige verificatie. Neem contact op met onze beveiligingsteam Om formele penetratietests uit te voeren die gericht zijn op zonegrensovergang.
Netwerksegmentatie en nul vertrouwen: de juiste relatie
Zero Trust werkt volgens één principe: vertrouw nooit standaard een gebruiker, apparaat of verzoek, ongeacht de netwerklocatie. "Inside the Network" verleent geen automatisch vertrouwen.
Netwerksegmentatie biedt de fysieke structuur die de tanden van nul vertrouwen geeft op de netwerklaag.
Zonder segmentatie verifieert Zero Trust een gebruiker bij het inloggen. Daarna beweegt de geverifieerde gebruiker zich vrij door een plat intern netwerk zonder architecturale beperkingen waar ze heen gaan. De verificatie is een keer gebeurd. De toegang heeft geen limiet.
Met segmentatie dwingen zonegrenzen het beleid op elk kruispunt af. Een geverifieerde identiteit bereikt alleen de toegewezen zones. Een gecompromitteerd account blijft beperkt tot één segment. Een andere vertrouwensbreuk is vereist om de volgende zone over te steken.
Microsegmentatie breidt dit verder uit door nul vertrouwenshandhaving op het niveau van de individuele werklast te plaatsen. Elke applicatie-aan-applicatie-verbinding vereist een afzonderlijke autorisatie. Een aanvaller die één container compromitteert, kan geen aangrenzende containers bereiken zonder duidelijke, geldige autorisatie voor elk.
In 2026, met 82% aan aanvallen die op gestolen inloggegevens en legitieme tools worden uitgevoerd, vertegenwoordigt deze combinatie het meest betrouwbare netwerkverdedigingsmodel dat beschikbaar is. Zero Trust stelt het beleid in. Segmentatie maakt dat beleid reëel.
Netwerksegmentatie voor dedicated serveromgevingen
Dedicated Server-clients dragen het volledige gewicht van de netwerkbeveiliging. Een managed cloud provider zorgt voor de baseline isolatie tussen zijn klanten. Een dedicated serveromgeving geeft de client volledige controle en volledige verantwoordelijkheid voor het implementeren van de juiste segmentatie.
Ondersteuning voor Atal Networks-infrastructuur:
Privénetwerkconnectiviteit tussen Atal Networks’ Dedicated servers Houdt interzoneverkeer buiten het openbare internet. Verkeer tussen uw applicatielaag en databaselaag reist via privé-interfaces in plaats van door internet gerouten paden, waardoor het blootstellingsvenster voor elke cross-zone-verbinding wordt verminderd.
Netwerkniveau 40 Gbit/s DDoS-beveiliging dekt verkeer dat de DMZ-zone raakt, dus het verkeersverkeer met hoog volume verzadigt de bandbreedte waarvan de communicatie in de interne zone afhankelijk is, niet. Upstream scrubbing absorbeert aanvalspakketten voordat ze de serverinfrastructuur bereiken.
213+ wereldwijde datacenterlocaties ondersteunen geografische segmentatie voor nalevingsvereisten. GDPR-gegevensresidentie, HIPAA-geografische beperkingen en regels voor gegevenssoevereiniteit worden aangepakt door workloads in specifieke geografische zones te plaatsen terwijl ze een privénetwerkconnectiviteit tussen hen behouden.
Twee hiaten die dedicated server-clients vaak missen:
Managementinterfaces, waaronder IPMI en KVM-over-IP, moeten in een speciaal VLAN voor beheer zitten dat alleen toegankelijk is via een VPN met multi-factor authenticatie. Deze interfaces bieden servertoegang op hardwareniveau. Een blootgestelde IPMI-poort kan een aanvaller fysiek controle over de server geven. Onze Netwerkbeveiligingshandleiding Dekt de verharding van het beheerinterface volledig.
Back-upsystemen hebben volledige zone-isolatie nodig van productieomgevingen. Een back-upserver waarmee productiesystemen verbindingen kunnen initiëren, is een back-upserver die ransomware kan bereiken. De back-upzone moet inkomend back-upverkeer van productiezones accepteren en alle omgekeerde verbindingen blokkeren.
5 Segmentatiefouten die een vals gevoel van veiligheid geven
Fout 1: VLAN's maken zonder ze te loggen. VLAN's zonder monitoring bieden geen zichtbaarheid. Elke zonegrens heeft actieve logging en waarschuwing nodig voordat deze echte beveiligingswaarde levert.
Fout 2: Het managementvlak op hetzelfde netwerk houden als de productie. Een gecompromitteerd werkstation met toegang tot beheerdersconsoles kan elke server in de omgeving besturen. De beheerzone moet de meest streng beperkte zone in de architectuur zijn.
Fout 3: Het schrijven van brede interzone-firewallregels. Een regel die al het verkeer van zone A naar zone B toestaat, elimineert de segmentatie tussen die twee zones. Elke regel heeft een specifiek bron-IP, bestemmings-IP, protocol en poort nodig.
Fout 4: Niet testen na netwerkwijzigingen. Wijzigingen breken segmentatie zonder waarschuwingen te genereren. Een server die op het verkeerde VLAN is geplaatst, een gekopieerde regel met een fout of een standaardschakelaar die nooit is overschreven, kan een stille opening openen. Test elke zonegrens na elke wijziging van de infrastructuur.
Fout 5: Behandelen van back-up- en bewakingssystemen als vertrouwde infrastructuur. Beide zijn hoogwaardige doelen. Back-upsystemen bevatten herstelgegevens. Monitoringsystemen hebben vaak leestoegang tot alles in de omgeving. Beiden hebben hun eigen geïsoleerde zones nodig met strikte toegangscontroles.
Veelgestelde vragen
Het verschil tussen netwerksegmentatie en microsegmentatie
Netwerksegmentatie verdeelt een netwerk in brede zones: een DMZ, een applicatielaag, een databaselaag. Het regelt voornamelijk het verkeer tussen het interne netwerk en externe netwerken (noord-zuidverkeer). Microsegmentatie past beleid toe op het niveau van individuele workloads: een enkele container, VM of toepassingsproces. Het regelt voornamelijk het verkeer tussen interne systemen (Oost-West-verkeer). De twee zijn geen alternatieven. Ze bedekken verschillende delen van het aanvalspad en werken het beste in combinatie.
Stop segmentatie eigenlijk ransomware?
Segmentatie voorkomt dat ransomware zich verspreidt buiten de zone waar het voor het eerst wordt uitgevoerd. De ransomware draait nog steeds op het aanvankelijk gecompromitteerde systeem. Het verschil is dat het geen databases, bestandsservers of back-upsystemen in andere zones kan bereiken. Back-upsystemen in geïsoleerde zones overleven omdat productiesystemen geen geïnitieerd verbindingspad naar hen hebben. Organisaties die segmentatie combineren met geïsoleerde back-ups herstellen van ransomware tegen aanzienlijk lagere kosten en in veel minder tijd dan organisaties op platte netwerken.
PCI DSS en segmentatievereisten
De PCI Security Standards Raad Vereist bedrijven om hun kaarthoudergegevensomgeving te isoleren van alle andere systemen. Zonder die isolatie komt elk apparaat in het hele netwerk in PCI DSS-scope. Een goede segmentatie beperkt de reikwijdte tot systemen die daadwerkelijk betalingsgegevens verwerken. Voor de meeste bedrijven verlaagt dit het nalevingsauditoppervlak met 60% tot 80%.
Het reële risico van het runnen van een plat netwerk
Een vlak netwerk heeft geen interne zonegrenzen. Elk apparaat bereikt elk ander apparaat rechtstreeks. Een aanvaller die via een enkel punt binnenkomt, zoals een phishing-e-mail, een gecompromitteerde webserver of een niet-gepatcht IoT-apparaat, beweegt door het hele netwerk met legitieme tools en gestolen inloggegevens. Sinds 82% van 2026-aanvallen gebruiken geen malware, antivirusprogramma's detecteren niets. De aanvaller ziet eruit als een legitieme gebruiker vanaf het moment dat hij inlogt.
De tijdlijn voor een segmentatie-implementatie
Basissegmentatie voor een enkele dedicated serveromgeving, te beginnen met de DMZ en interne splitsing, duurt één tot drie dagen met de juiste activadocumentatie die al aanwezig is. Volledige implementatie voor meerdere zones, VLAN-toewijzingen, firewallregels, bewakingsconfiguratie en actief testen duurt twee tot zes weken. De langste fase is doorgaans de initiële activatoewijzing. Het overhaasten van die stap resulteert in applicatiefouten wanneer segmentatie legitiem verkeer blokkeert dat niet correct gedocumenteerd was.
Vertraagt segmentatie het netwerk?
Verkeersoverschrijding Een zonegrens voegt één tot drie milliseconden van latentie toe bij het inspectiepunt van de firewall. Dat is te verwaarlozen voor de meeste zakelijke toepassingen. De prestatiewinst wordt gecompenseerd dat de kosten: kleinere omroepdomeinen verminderen netwerkruis en congestie, en taken met hoge bandbreedte die beperkt zijn tot speciale zones, stoppen met concurreren met productieverkeer voor gedeelde bandbreedte.
De DMZ in een gesegmenteerd netwerk begrijpen
Een DMZ beschikt over internetgerichte services: webservers, e-mailgateways en openbare API's. Verkeer gaat van internet naar de DMZ en van de DMZ naar de interne applicatielaag volgens strikte firewallregels. Verkeer kan niet rechtstreeks van internet naar interne databases of beheerderssystemen worden verplaatst. Een aanvaller die een webserver in de DMZ compromitteert, blijft in de DMZ, zonder een direct pad naar een intern systeem erachter.
Kleine bedrijven en netwerksegmentatie
Kleine bedrijven hebben te maken met dezelfde aanvalstypes als grote ondernemingen. Aanvallers richten zich specifiek op kleinere organisaties omdat ze de neiging hebben om platte netwerken te runnen met minder bedieningselementen. Het meest voorkomende toegangspunt in inbreuken op kleine bedrijven is een wifi-netwerk voor gasten dat op hetzelfde segment zit als POS-terminals of interne bestandsservers. Het scheiden van gasten-wifi van interne systemen, het isoleren van betalingshardware en het weghouden van openbare servers van interne tools kost heel weinig op moderne beheerde switches en routers. De bescherming die het biedt tegen de opportunistische aanvallen waarmee kleine bedrijven regelmatig worden geconfronteerd, is aanzienlijk.
Bouw een netwerk dat storingen bevat
Netwerksegmentatie is een structurele beslissing, geen productaankoop. Elke belangrijke analyse na inbreuk van WannaCry tot Change Healthcare komt tot dezelfde conclusie: segmentatie zou de schade hebben opgenomen. Perimeterbediening is mislukt. Door de afwezigheid van interne zonegrenzen bereiken aanvallers alles.
De 2026 Threat Environment, waar aanvallers zich in 72 minuten verplaatsen, geen malware gebruiken en opereren via legitieme tools en referenties, vereist architecturale inperking. Beveiligingsbeleid en eindpunttools alleen kunnen bedreigingen die er identiek uitzien als legitieme administratieve activiteiten, niet stoppen. zonegrenzen kunnen.
Vijf acties die u nu moet ondernemen:
- Breng elk apparaat in kaart en documenteer de communicatieafhankelijkheden
- Identificeer uw activa met de hoogste waarde en de paden die daartoe leiden
- Basiszonescheiding instellen, beginnend met de DMZ en interne split
- Schrijf firewallregels vanuit een standaard-weigering startpositie
- Test elke zonegrens actief, niet alleen op papier
Bouwen op een veilige fundering voor infrastructuur
Atal Networks biedt de netwerkbasis die dedicated serversegmentatie vereist. Elk Specifiek serverplan Bevat privénetwerkconnectiviteit tussen servers, 40 Gbit/s DDoS-beveiliging op de netwerklaag en toegang tot 213+ wereldwijde datacenterlocaties voor scheiding van geografische zone.
Begin met het bouwen van uw gesegmenteerde infrastructuur | Praat met ons netwerkteam
Deze handleiding weerspiegelt segmentatiepraktijken die vanaf april 2026 actueel zijn. Lees voor het bredere serverbeveiligingskader dat segmentatie ondersteunt onze Netwerkbeveiligingshandleiding voor dedicated serverclients.
Verwante lezing:
- DDoS-bescherming: hoe stroomopwaartse mitigatie werkt
- VPS versus dedicated servers: vergelijking van infrastructuurbeveiliging
