 Aller au contenu



Les attaquants ont frappé le changement de santé avec des ransomwares en janvier 2024. Une connexion volée leur a donné accès à l'ensemble du réseau interne. Ils se sont déplacés librement d'un système à l'autre, ont localisé une infrastructure critique et l'ont cryptée. Le nettoyage a coûté 1 tp4t22 milliards. Plus de 100 millions de patients ont perdu leur dossier de santé personnel.
Les experts en sécurité ont examiné l'incident et sont parvenus à la même conclusion : une bonne segmentation du réseau aurait stoppé les dommages sur une seule zone. Les informations d'identification volées auraient toujours provoqué une violation. La différence est que la brèche serait restée dans un coin isolé du réseau plutôt que de se propager à tout.
Ce résultat capture le but de la segmentation du réseau. Cela n'empêche pas toutes les attaques de commencer. Cela empêche les attaques de se propager après leur démarrage.
Ce guide couvre la définition complète, les quatre principaux types, les sept avantages mesurables et un cadre de mise en œuvre en sept étapes, avec un accent spécifique sur les environnements de serveurs dédiés.
Table des matières
- Segmentation du réseau : la définition simple
- Le vrai problème avec un réseau plat en 2026
- Les quatre types de segmentation du réseau
- 7 raisons pour lesquelles la segmentation du réseau est importante
- Segmentation de réseau dans cinq scénarios réels
- Cadre en 7 étapes pour la mise en œuvre de la segmentation du réseau
- Segmentation du réseau et confiance nulle : la bonne relation
- Segmentation de réseau pour les environnements de serveurs dédiés
- 5 erreurs de segmentation qui donnent un faux sentiment de sécurité
- Questions fréquemment posées
- Créer un réseau contenant des pannes
Segmentation du réseau : la définition simple
La segmentation du réseau divise un grand réseau informatique en sections plus petites et isolées appelées segments ou sous-réseaux. Chaque segment s'exécute indépendamment avec ses propres politiques de sécurité et contrôles de trafic. Les appareils d'un segment ne peuvent pas communiquer librement avec les appareils d'un autre. Tout le trafic essayant de passer d'un segment à l'autre doit passer par un point de contrôle contrôlé, généralement un pare-feu ou une liste de contrôle d'accès, où des règles explicites autorisent ou bloquent la communication.
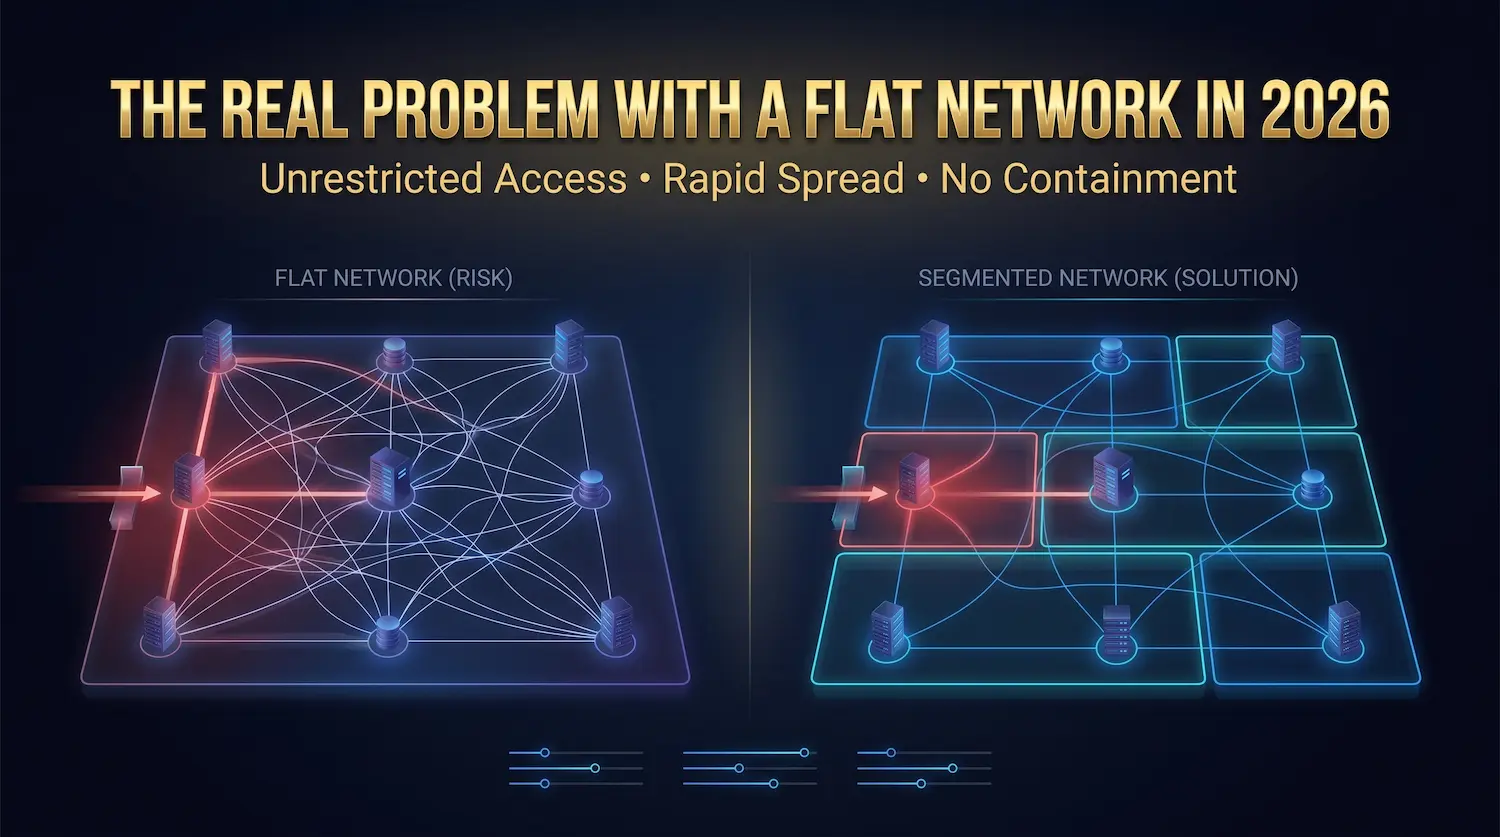
Le contraire d'un réseau segmenté est un réseau plat. Un réseau plat relie tous les appareils à un espace partagé sans séparation interne. Chaque appareil communique directement avec tous les autres appareils sans aucune restriction.
Une comparaison utile : un réseau plat est une grande pièce ouverte. Un réseau segmenté est un bâtiment avec des pièces verrouillées séparées. Entrer dans le bâtiment ne donne pas la clé à quelqu'un dans chaque pièce.
Termes clés utilisés tout au long de ce guide :
Segment ou sous-réseau : Une section du réseau qui s'exécute séparément, avec sa propre plage d'adresses IP et ses propres règles de sécurité.
Mouvement latéral : Les attaquants techniques utilisent après une brèche initiale pour passer d'un appareil compromis à d'autres systèmes du même réseau.
Rayon d'explosion : Le montant total des dommages causés par une violation avant que les contrôles de sécurité arrêtent sa propagation.
Trafic Est-Ouest : Les données se déplacent entre les serveurs, les applications et les périphériques du réseau. La plupart des dégâts d'attaque parcourent ces chemins internes après le premier compromis.
Trafic nord-sud : Les données se déplaçant entre le réseau interne et les réseaux externes. Les pare-feu périmètre traditionnels se concentrent sur ce type de trafic.
DMZ (zone démilitarisée): Un segment dédié qui contient des services orientés Internet tels que les serveurs Web et les passerelles de messagerie, entièrement isolés des systèmes internes.
VLAN (réseau local virtuel) : Une méthode basée sur un logiciel pour créer des segments distincts sur du matériel physique partagé, construit sur la norme IEEE 802.1q.
Ces termes ont un sens tout au long de ce document, conformément aux principes de désambiguïsation des mots (DTS). Chaque terme technique fait référence au même concept à chaque fois qu'il apparaît.
Le vrai problème avec un réseau plat en 2026
La plupart des réseaux étaient construits autour d'une hypothèse de sécurité : éloignez les attaquants du périmètre et le trafic interne reste en sécurité. That assumption failed years ago. Le paysage des menaces de 2026 rend la gestion d'un réseau plat plus dangereuse qu'à tout moment.
Les attaquants se déplacent plus rapidement que la plupart des équipes de sécurité ne peuvent répondre. Les informations sur les menaces actuelles montrent que les attaquants atteignent des systèmes critiques dans les 72 minutes suivant l'accès initial, quatre fois plus rapides qu'il y a quelques années. Les outils alimentés par l'IA automatisent la reconnaissance, l'escalade de privilèges et l'identification des cibles sans direction humaine requise. Sur un réseau plat, 72 minutes suffisent pour mapper chaque système de grande valeur, localiser les sauvegardes, les détruire et organiser le rançongiciel.
La plupart des attaques modernes n'utilisent aucun malware. Selon le rapport mondial sur les menaces de Crowdstrike 2026, 82% de cyberattaques en 2026 n'impliquait aucun fichier malveillant, contre 40% il y a quelques années. Les attaquants volent des informations d'identification par le biais de phishing, les achètent auprès de courtiers de données ou les extraient des journaux d'InfoStealer. Ils se connectent au réseau en utilisant ces informations d'identification et fonctionnent avec les mêmes outils que les administrateurs réels utilisent : SSH, RDP, Windows Management Instrumentation (WMI) et SMB. Le logiciel antivirus standard ne peut pas détecter cela. Cela ressemble à une activité normale.
Sur un réseau plat, un accréditation à faible privilège volé peut éventuellement atteindre une base de données de paiement. L'attaquant a juste besoin de temps et de chemins ouverts entre les systèmes.
Ransomware tue les sauvegardes avant de s'annoncer. Guidage du ransomware de la CISA Documente un modèle répétitif : les attaquants localisent et détruisent les systèmes de sauvegarde pendant leur période de séjour, avant que quiconque ne sache qu'ils sont à l'intérieur. Sur un réseau plat, le serveur de sauvegarde se trouve à côté du serveur Web avec un chemin ouvert entre eux. L'attaquant détruit l'option de récupération, puis déploie le ransomware.
La preuve historique est déjà enregistrée. En 2017, WannaCry s'est répandu sur des réseaux plats via le protocole SMB à 200 000 machines dans 150 pays en moins de 72 heures. En 2021, Colonial Pipeline a fermé 5 500 miles de carburant desservant l'est des États-Unis, car une segmentation insuffisante entre les réseaux informatiques et de technologie opérationnelle (OT) a rendu le confinement impossible. Les deux attaques ont commencé à partir d'un seul point d'entrée. Tous deux ont voyagé librement à travers une architecture plate. Les deux auraient été maîtrisés avec une bonne segmentation en place.
Les quatre types de segmentation du réseau
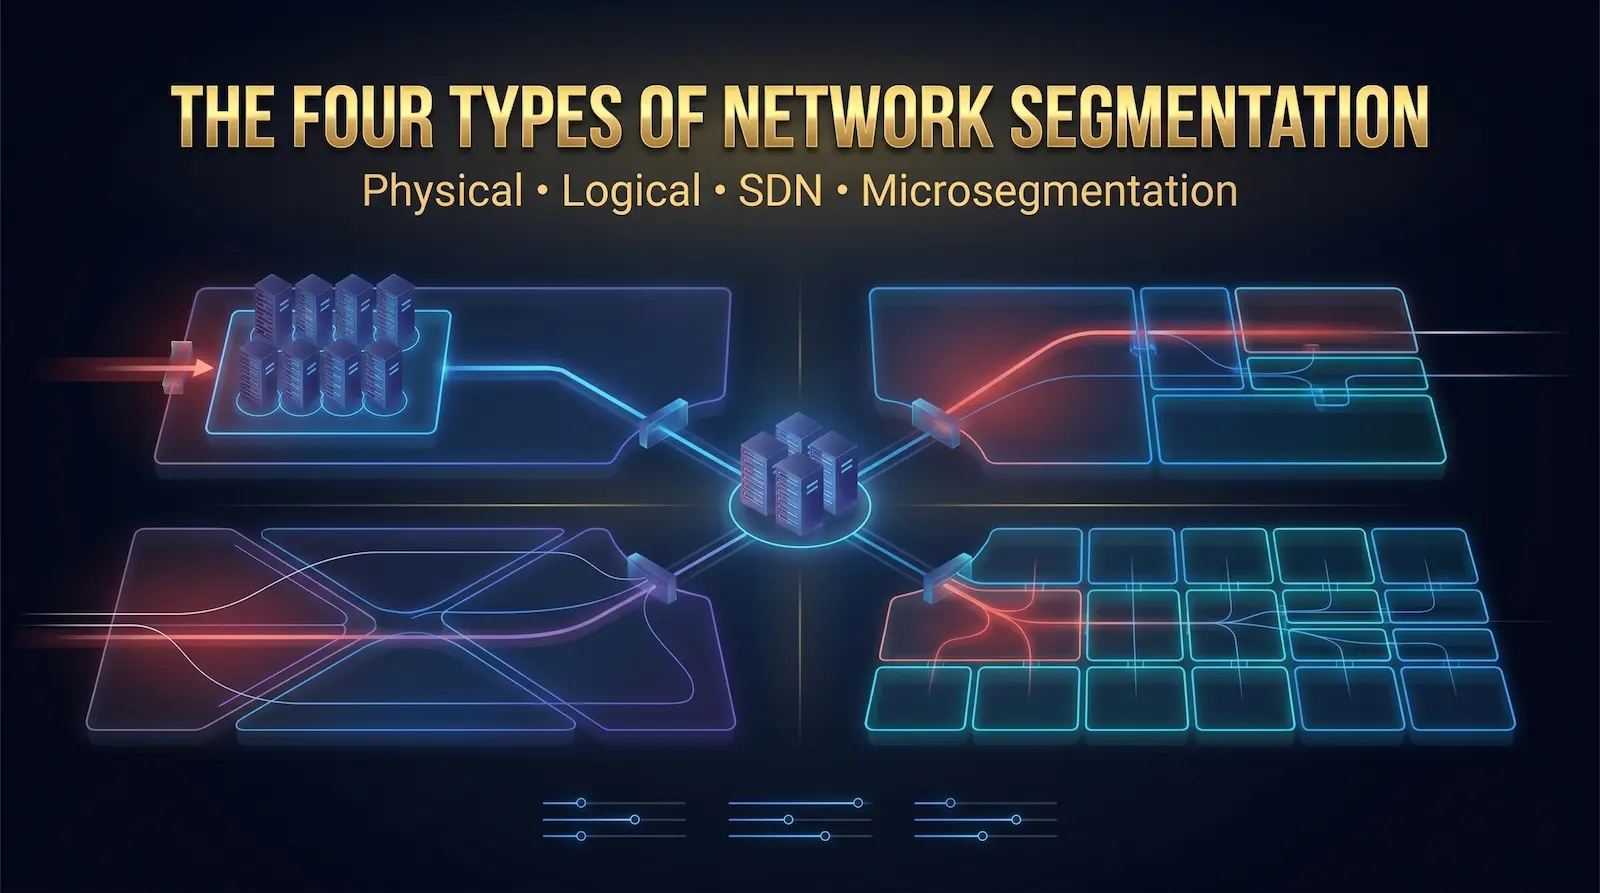
Segmentation physique
La segmentation physique utilise du matériel complètement distinct pour chaque section de réseau : commutateurs, câbles, routeurs et pare-feu distincts. Tout le trafic se déplaçant entre les sections doit se déplacer à travers un périphérique de passerelle physique. Aucune erreur de configuration logicielle ne peut accidentellement créer un chemin entre les sections.
Idéal pour : les réseaux de technologie opérationnelle (OT), les systèmes classés par le gouvernement ou les environnements de paiement à enjeux élevés lorsque les réglementations exigent une isolation physique.
Comparaison : sécurité maximale avec zéro trajectoire transversale accidentelle, mais coûteux, inflexible et difficile à mettre à l'échelle. L'ajout d'une nouvelle section nécessite un nouveau matériel.
Segmentation logique à l'aide de VLAN et de sous-réseau
La segmentation logique crée des zones isolées dans les logiciels sur du matériel physique partagé. Il s'agit de l'approche standard pour les entreprises en cours serveurs dédiés.
Les VLAN utilisent la norme IEEE 802.1Q pour marquer le trafic avec les ID de zone. Les ports de commutation d'un VLAN ne peuvent pas parler à des ports d'un autre VLAN sans passer par un pare-feu. Un commutateur physique peut héberger des dizaines de réseaux logiques isolés en même temps.
Le sous-réseau attribue des périphériques à différentes plages d'adresses IP. Le trafic entre les sous-réseaux s'effectue via une passerelle qui applique des règles d'accès définies.
Exemple de mise en page VLAN pour un environnement de serveur dédié :
VLAN 10 : DMZ (serveurs Web, API publiques)
VLAN 20 : niveau d'application (serveurs d'applications, API)
VLAN 30 : Niveau de base de données (MySQL, PostgreSQL, Redis)
VLAN 40 : Zone de gestion (accès administrateur uniquement)
VLAN 50 : Zone de sauvegarde (pas d'accès à la production)
VLAN 60 : invité et IoT (pas d'accès interne)
Idéal pour : la plupart des entreprises. Il fonctionne sur du matériel existant, est rentable et s'adapte facilement à mesure que l'infrastructure se développe.
Segmentation définie par logiciel (SDN)
La mise en réseau définie par logiciel (SDN) éloigne la politique de segmentation du matériel physique et vers un contrôleur central. Le contrôleur gère toutes les zones par programmation et pousse les mises à jour des politiques sur l'ensemble du réseau en quelques secondes.
Idéal pour : les environnements cloud et l'infrastructure hybride où les adresses IP changent constamment à mesure que les charges de travail se déplacent entre les hôtes.
microsegmentation
La microsegmentation applique des politiques de sécurité au niveau de la charge de travail individuelle. Plutôt que des zones couvrant de nombreux serveurs, des stratégies s'appliquent à une seule machine virtuelle, un conteneur ou un processus d'application. Une règle peut indiquer : "Ce conteneur PostgreSQL accepte uniquement les connexions entrantes à partir de ce conteneur d'applications Python spécifique sur le port 5432. Toutes les autres connexions sont refusées."
Idéal pour : protéger les charges de travail de grande valeur, les environnements cloud et les architectures Zero Trust.
La distinction clé entre la segmentation du réseau et la microsegmentation : La segmentation des réseaux contrôle principalement le trafic nord-sud entre les réseaux externes et les zones internes. La microsegmentation contrôle principalement le trafic est-ouest entre les systèmes à l'intérieur de ces zones. Les deux couches sont nécessaires car elles couvrent différentes parties du chemin d'attaque.
7 raisons pour lesquelles la segmentation du réseau est importante
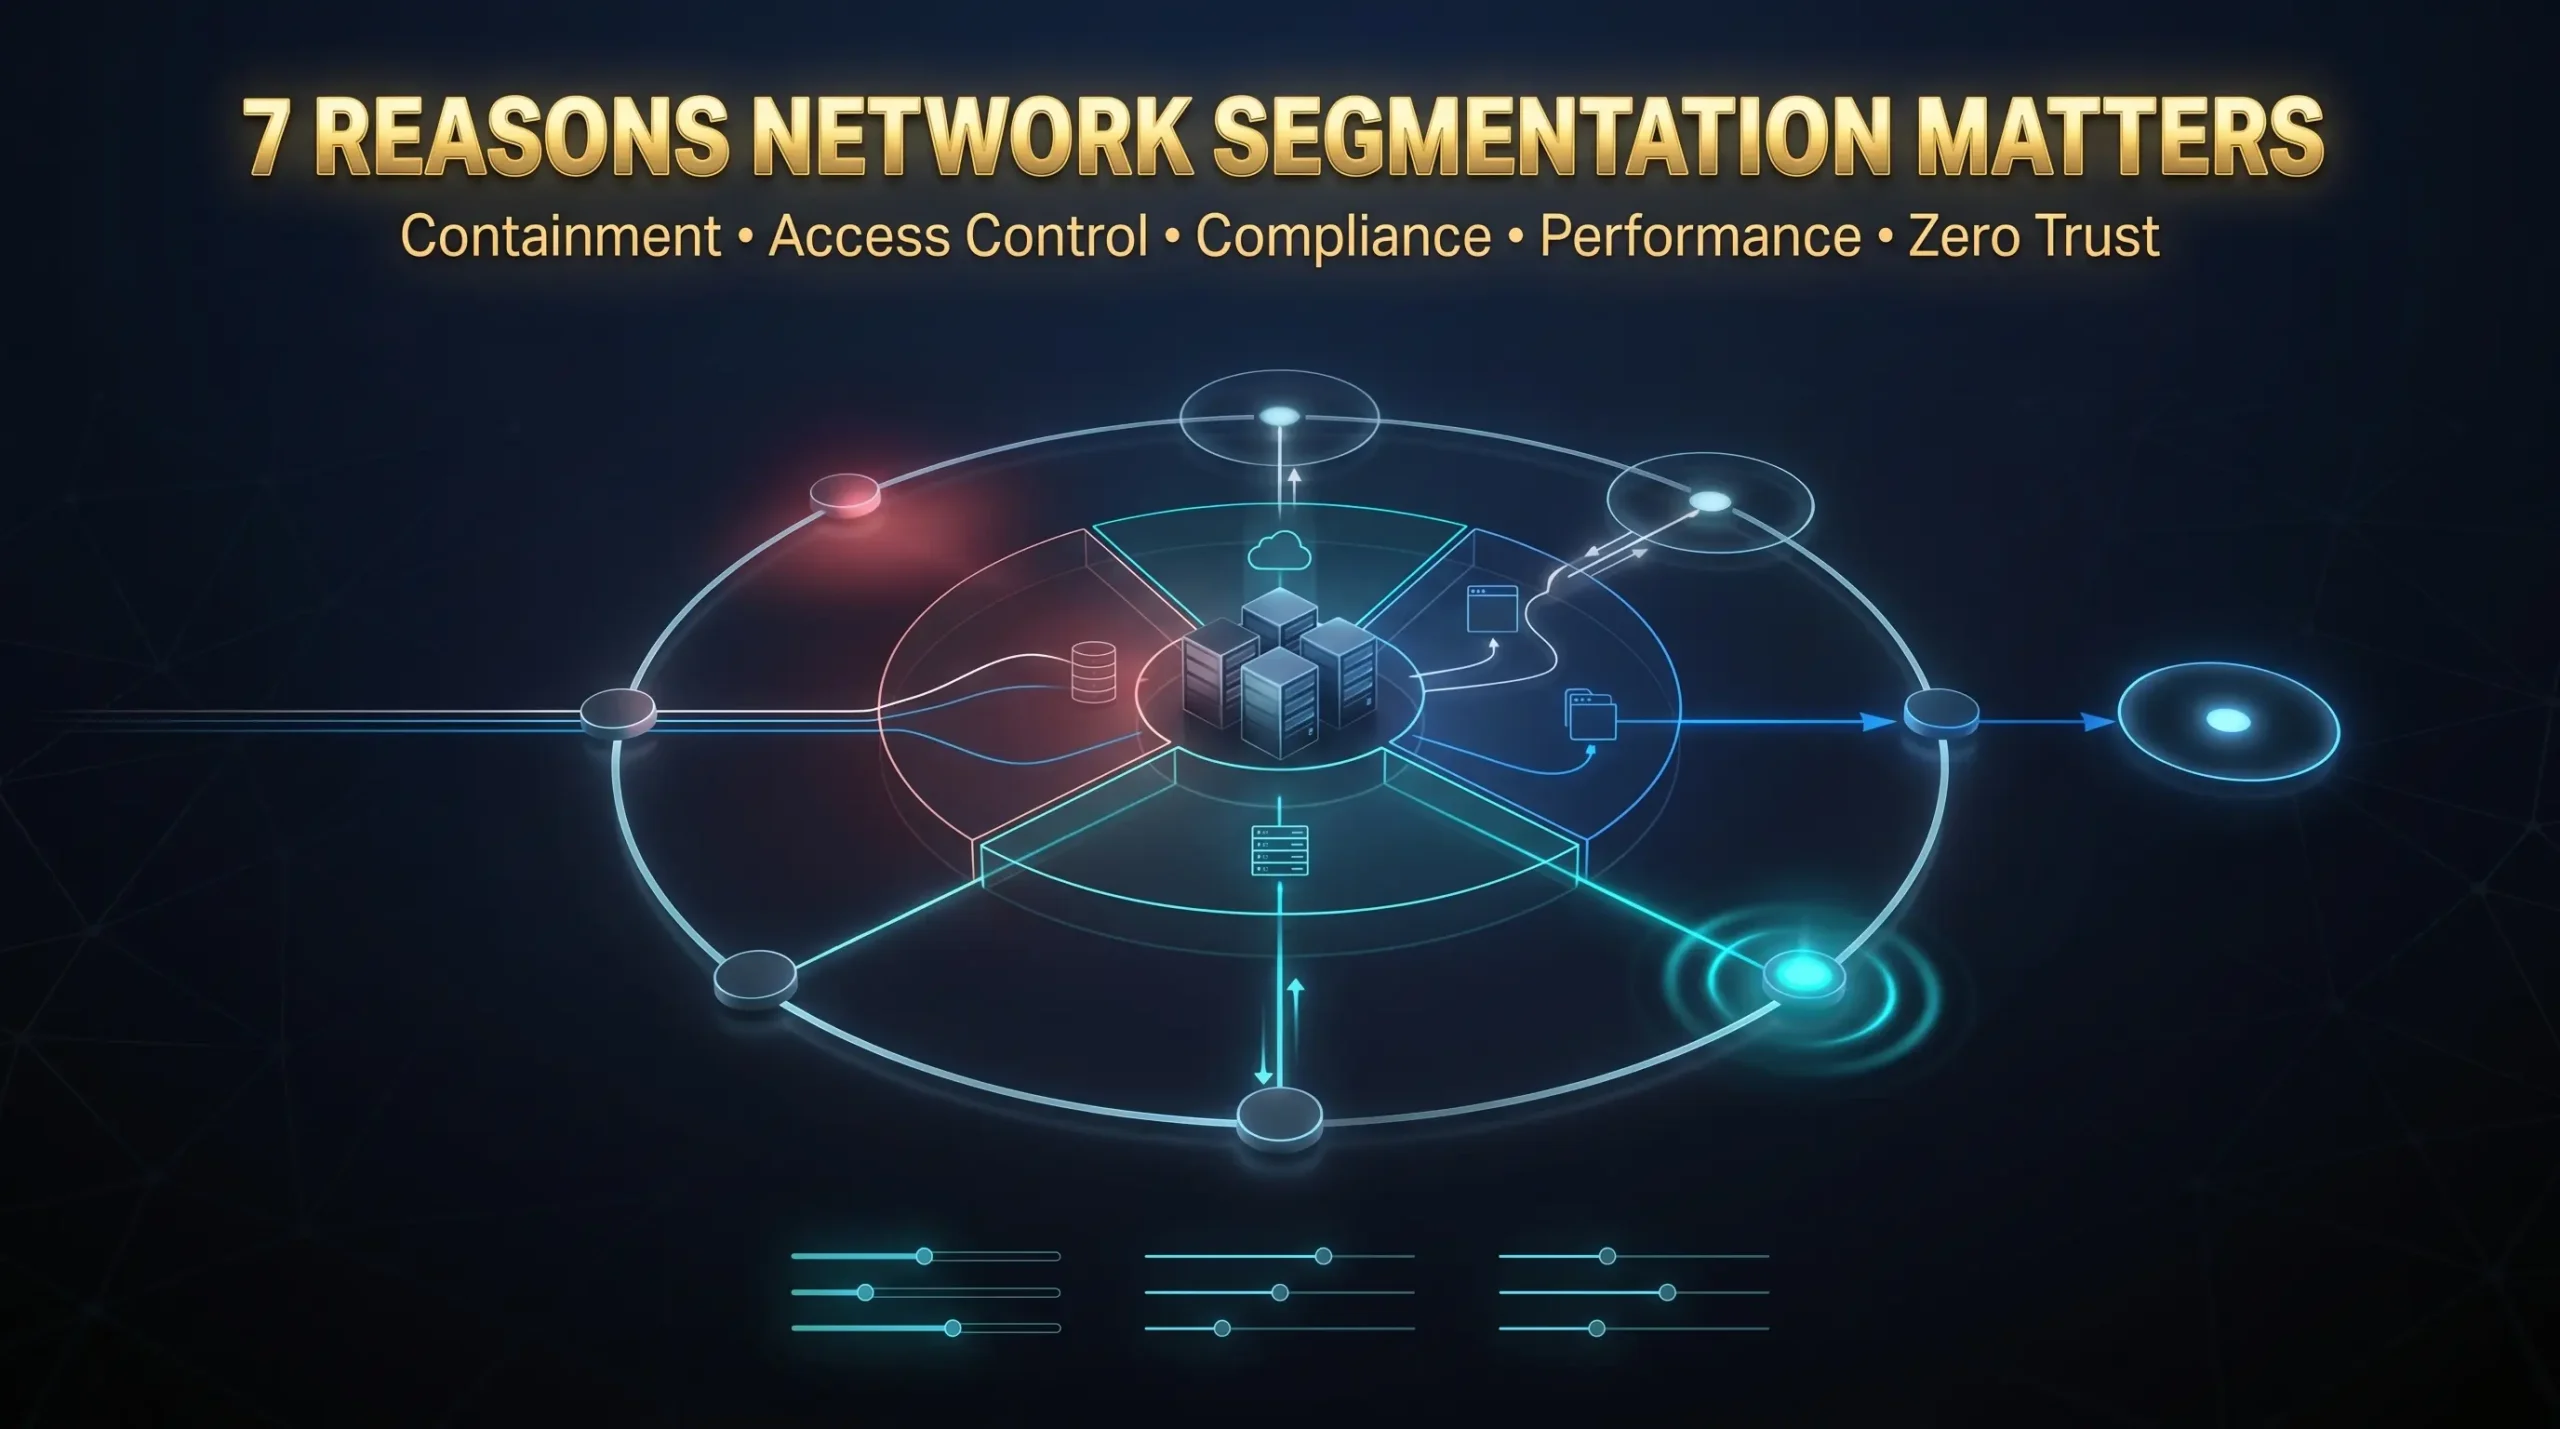
Ransomware reste dans une zone
Sur un réseau plat, l'exécution d'un ransomware sur un serveur Web compromis atteint les bases de données, les serveurs de fichiers et le stockage de sauvegarde en quelques minutes. Sur un réseau segmenté, le ransomware s'exécute dans une zone et ne peut pas traverser la limite du pare-feu dans d'autres zones. La zone affectée est restaurée à partir de sauvegardes qui ont survécu parce que l'attaquant n'a jamais eu de chemin vers eux.
Les informations d'identification volées perdent la majeure partie de leur valeur
1,8 milliard d'ensembles d'accréditations ont été volés au cours du premier semestre de 2025. Sur un réseau plat, une connexion d'un administrateur volé peut tout atteindre. Sur un réseau segmenté, ces informations d'identification n'atteignent que sa zone assignée. L'attaquant a besoin d'informations d'identification distinctes et valides pour chaque zone supplémentaire. Cela rend les attaques basées sur les informations d'identification plus difficiles à exécuter à grande échelle.
La portée de conformité diminue jusqu'à 80%
Chaque réglementation majeure des données traite la segmentation du réseau comme un contrôle technique requis.
Les Conseil des normes de sécurité PCI Nécessite que les environnements de données des titulaires de carte soient isolés de tous les autres systèmes de réseau. Sans cette isolation, l'ensemble du réseau entre dans la portée de conformité PCI DSS. Une segmentation appropriée réduit cette portée jusqu'à 80%.
HIPAA exige l'isolement technique des informations de santé électroniques protégées (ePHI) à partir de systèmes généraux. L'article 32 du RGPD exige des « mesures techniques appropriées » proportionnelles au risque. Le contrôle ISO 27001 A.13.1.3 nécessite directement la ségrégation du réseau. La segmentation satisfait les quatre au niveau architectural.
Les systèmes de sauvegarde survivent
Les opérateurs de ransomware ciblent les systèmes de sauvegarde avant de déployer le cryptage, car la destruction des options de récupération oblige les victimes à payer. Sur un réseau plat, les serveurs de production peuvent initier des connexions aux serveurs de sauvegarde, donnant un chemin d'accès aux sauvegardes. Sur un réseau segmenté, la zone de sauvegarde accepte le trafic de sauvegarde entrant mais bloque toute connexion qu'un système de production initie vers lui. Les sauvegardes restent intactes.
Breach detection gets faster
Un serveur Web qui tente d'ouvrir une connexion de base de données directe génère une alerte immédiate sur un réseau segmenté, car cette action viole la règle du pare-feu entre ces zones. Sur un réseau plat, le mouvement latéral se fond dans le flux régulier de trafic administratif. Aucune alerte ne se déclenche car le trafic semble légitime. La segmentation transforme un mouvement latéral inattendu en un événement automatique et enregistré.
Les performances du réseau améliorent
Le trafic de diffusion, y compris les requêtes ARP, les annonces DHCP et les mises à jour du protocole de routage, reste dans chaque zone plutôt que d'inonder chaque appareil sur l'ensemble du réseau. Les tâches à large bande passante telles que la réplication de base de données et les tâches de sauvegarde s'exécutent dans des zones dédiées et cessent de rivaliser avec le trafic des applications de production pour la bande passante. Le résultat est un réseau globalement plus rapide et moins congestionné.
Zero Trust obtient une véritable couche d'application
Zero Trust Security fonctionne selon un principe : ne faites jamais confiance à aucune demande par défaut, quelle que soit la source. "Inside the Network" n'accorde aucune confiance automatique. La segmentation du réseau fournit la couche structurelle qui fait fonctionner ce principe dans la pratique.
Sans zones, une politique de confiance zéro vérifie un utilisateur lors de la connexion, puis n'a pas de mécanisme architectural pour empêcher cet utilisateur de se déplacer librement via un réseau interne plat. Avec les zones, chaque point limite applique la politique. L'utilisateur vérifié n'atteint que sa zone assignée. Zero Trust devient un véritable contrôle opérationnel plutôt qu'une philosophie déclarée.
Segmentation de réseau dans cinq scénarios réels
Scenario 1: Dedicated Server Infrastructure
Une entreprise de commerce électronique gère des serveurs Web, des serveurs d'applications, des bases de données et des outils d'administration serveurs dédiés. Une attaque par injection SQL contre le niveau du serveur Web compromet la DMZ. Sur un réseau plat, l'attaquant pivote directement vers la base de données. Sur un réseau correctement segmenté, une limite de pare-feu sépare la DMZ du niveau d'application, et une autre limite sépare le niveau d'application du niveau de base de données.
Chaque limite nécessite des informations d'identification spécifiques et des règles de pare-feu valides. Chaque tentative de croisement ratée génère une entrée de journal. L'attaquant cale à la première limite tandis que les alertes se déclenchent.
Architecture segmentée typique :
[Internet] > [Couche DDoS] > [DMZ : Serveurs Web]
> [Niveau d'applications : serveurs d'applications]
> [Niveau de données : bases de données, sauvegardes]
> [Zone de gestion : VPN + MFA uniquement]
Scénario 2 : Réseaux de soins de santé (HIPAA)
Les environnements de soins de santé transportent l'EPHI aux côtés des systèmes administratifs et des dispositifs médicaux, dont de nombreux exploitent des systèmes d'exploitation non corrigés d'il y a dix ans. Un réseau de soins de santé segmenté place des systèmes cliniques, des dispositifs d'imagerie médicale, des outils administratifs et des points d'accès aux fournisseurs dans des zones distinctes.
Un dispositif d'imagerie compromise reste dans la zone des dispositifs médicaux sans cheminement direct vers la base de données clinique. Notre infrastructure de conformité prend en charge les exigences d'isolation HIPAA dans les environnements de centre de données dédiés.
Scénario 3 : Commerce de détail et e-commerce (PCI DSS)
Sans segmentation, chaque appareil de l'entreprise entre dans le champ d'application de la conformité PCI DSS. Avec une zone de paiement correctement définie, seuls les systèmes qui gèrent les données de la carte sont soumis à cette exigence. Les terminaux de point de vente se trouvent sur un VLAN de paiement dédié. Le WiFi client se connecte à un segment d'invité isolé sans accès aux systèmes d'entreprise.
Scénario 4 : Plateformes SaaS
Les environnements de développement ne doivent pas atteindre les bases de données de production. La mise en scène ne doit pas exposer les données réelles des clients. Des zones distinctes pour chaque environnement rendent ces exigences exécutoires au niveau de la couche réseau, pas seulement au niveau de l'application. Un poste de travail de développeur compromis reste dans la zone de développement. Les pipelines CI/CD connectent les environnements via des voies automatisées et auditées uniquement. Voir les options d'infrastructure disponibles dans notre Présentation de l'hébergement VPS.
Scénario 5 : environnements IoT et appareils mixtes
Les caméras de sécurité, les systèmes CVC, les imprimantes et les lecteurs de badges exécutent un ancien micrologiciel sans logiciel de sécurité ni calendrier de correctifs. Le placement de ces appareils dans un VLAN IoT dédié leur permet de se connecter à Internet pour les mises à jour tout en bloquant tout chemin vers les systèmes de production internes. Une caméra compromise reste dans la zone IoT avec nulle part où aller.
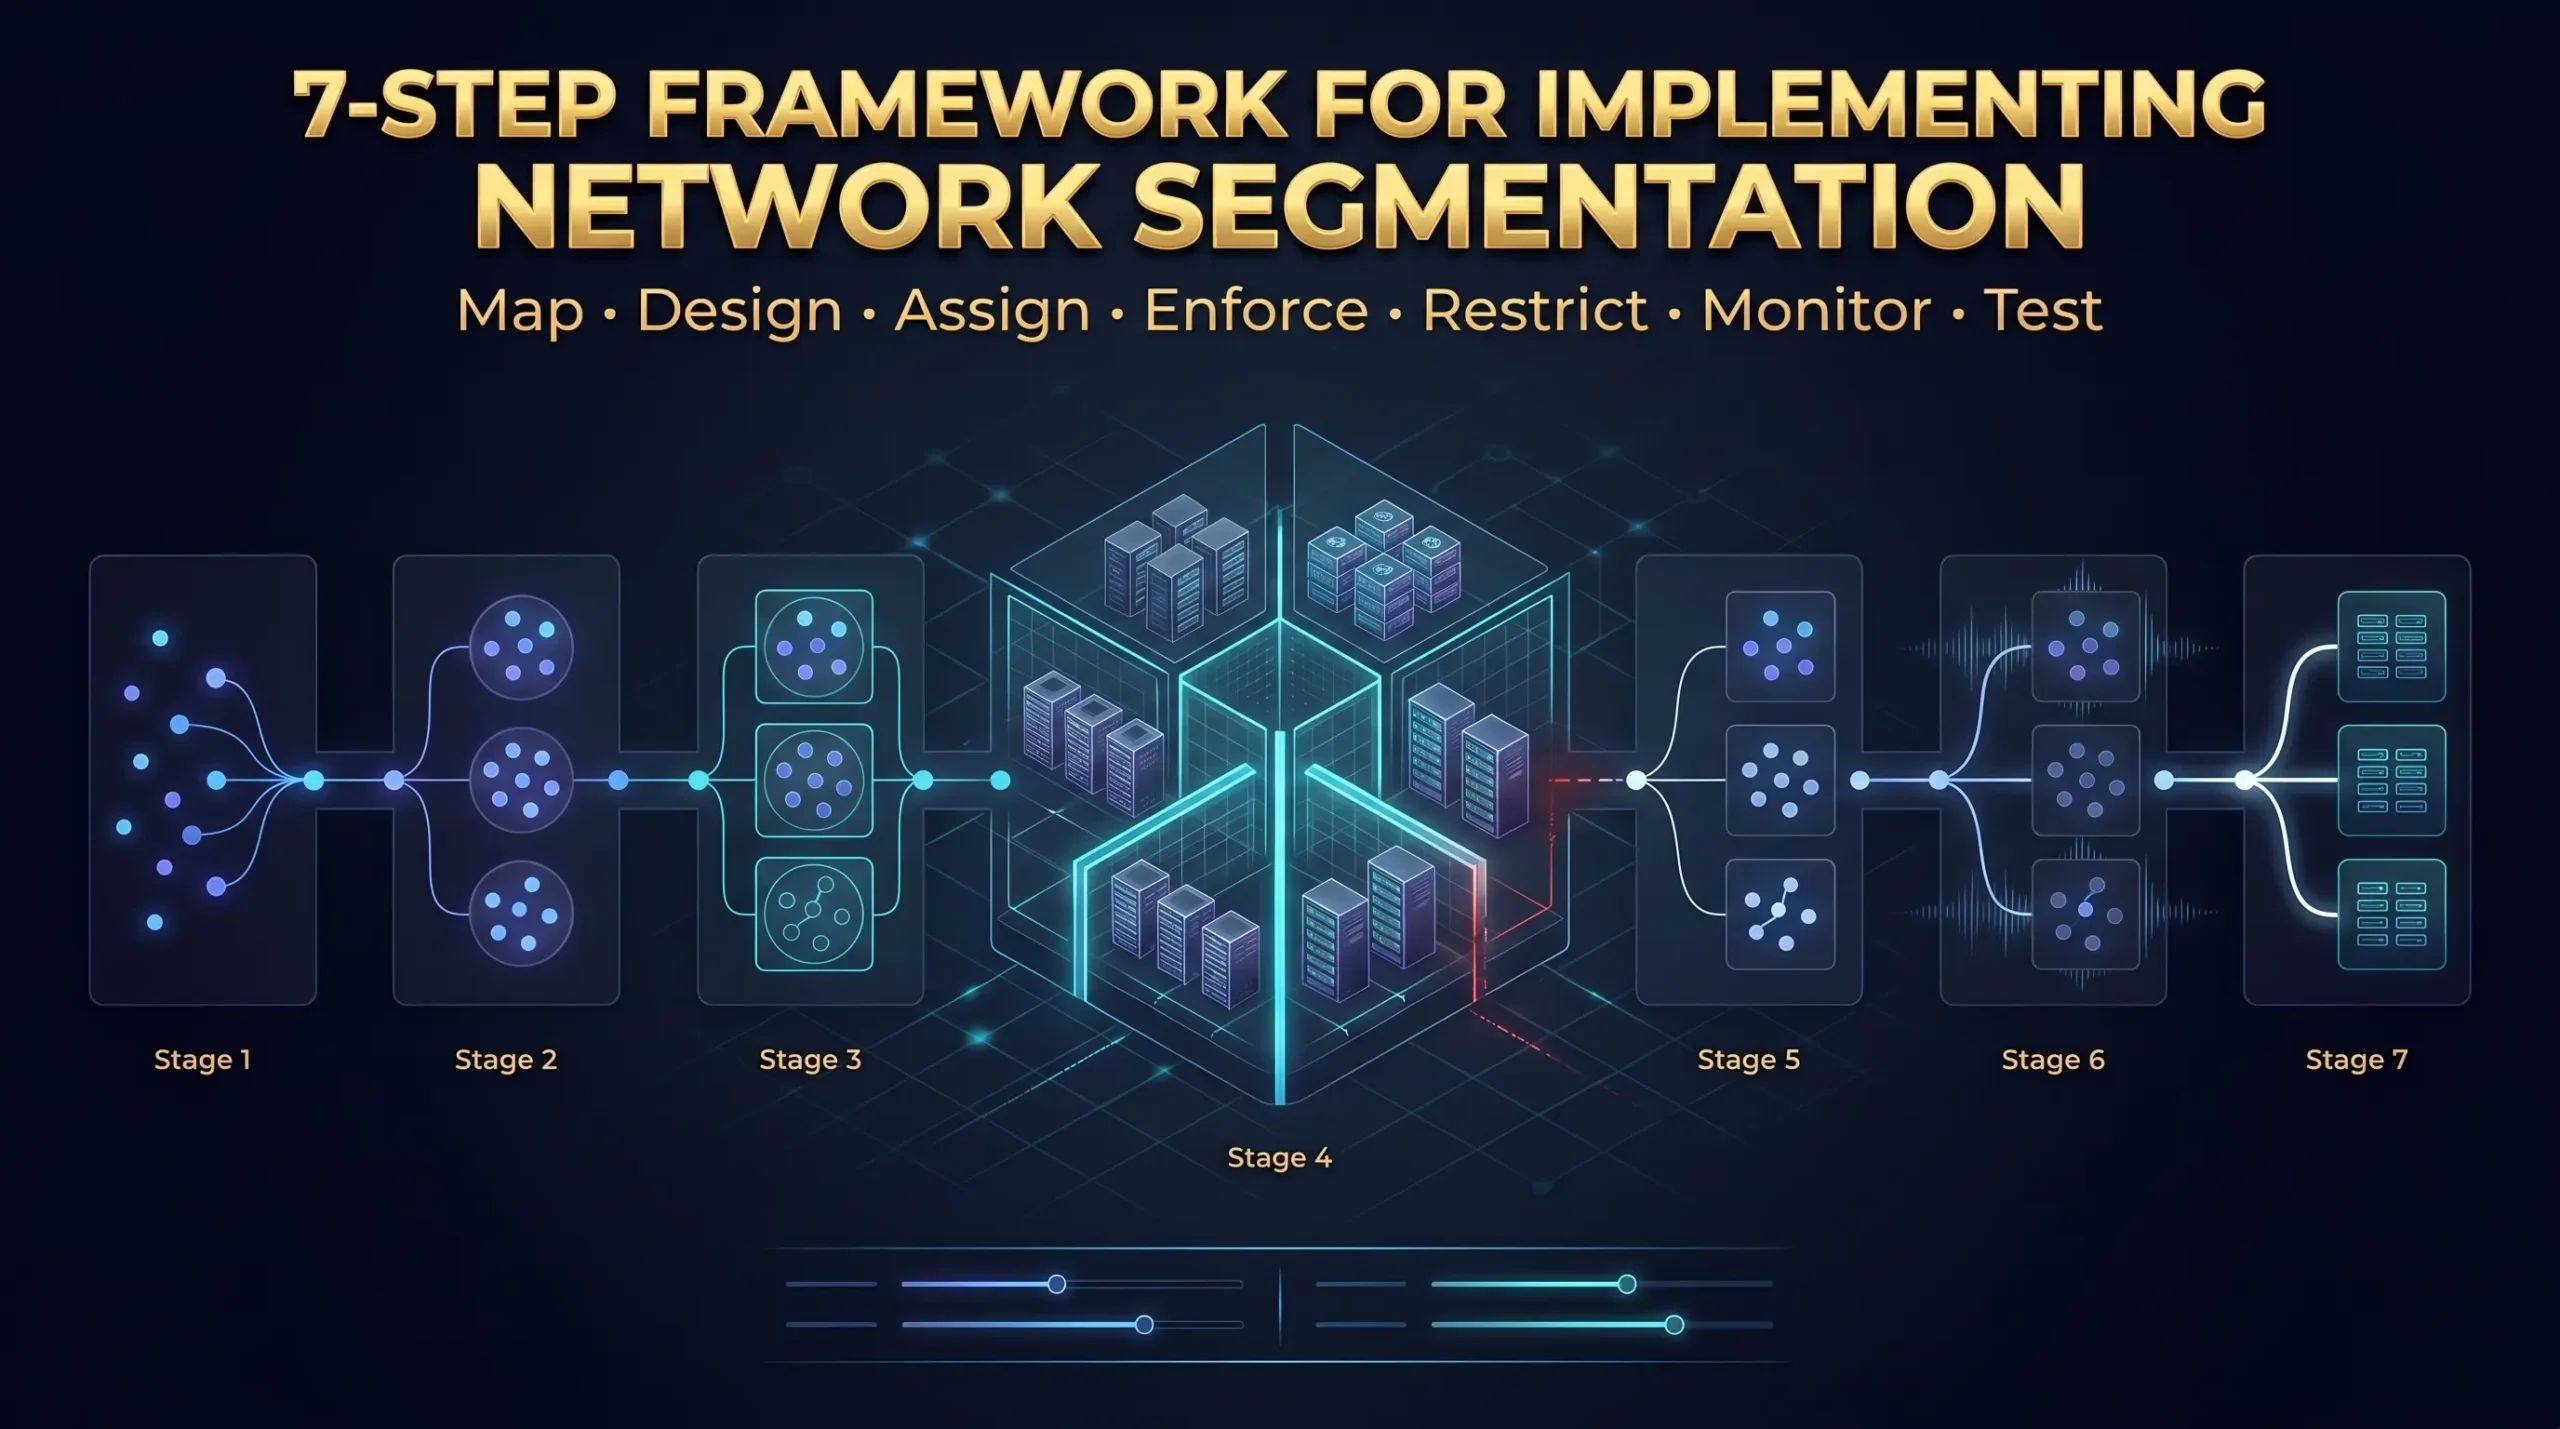
Cadre en 7 étapes pour la mise en œuvre de la segmentation du réseau
Étape 1 : Mappez chaque appareil et ses besoins de communication
Répertoriez chaque serveur, poste de travail, périphérique IoT et application. Classifiez chacun par sensibilité : public, interne, sensible (données de paiement ou de santé) ou critique (bases de données, sauvegardes, consoles d'administration). Mappez les dépendances de communication : quels systèmes doivent parler à quels autres et pour quelle raison exacte.
Ignorer cette étape entraîne la défaillance de mise en œuvre la plus courante : segmenter les systèmes qui doivent communiquer les uns avec les autres et casser les applications en direct dans le processus.
Étape 2 : Définir les zones de sécurité
| Zone | Contenu | Accès externe |
| DMZ | Serveurs Web, API publiques et passerelles de messagerie | Oui |
| Niveau d'application | Serveurs d'applications, microservices, API | Non |
| Niveau de données | Bases de données, stockage de fichiers | Non |
| Gestion | Consoles d'administration, outils de surveillance | VPN + MFA uniquement |
| zone de sauvegarde | Systèmes de sauvegarde, stockage de restauration | Non |
| zone d'utilisateurs | Postes de travail des employés | Filtré |
| Invité et IoT | Wifi invité, appareils IoT | Internet uniquement |
| zone de paiement | Terminaux de point de vente, processeurs de cartes | PCI contrôlé |
Étape 3 : Attribuer des VLAN et des sous-réseaux
Donnez à chaque zone un ID VLAN unique et un sous-réseau dédié. Configurez le routage inter-VLAN uniquement lorsque les exigences de l'entreprise le justifient explicitement. Le paramètre par défaut est l'isolement complet. Les zones restent séparées jusqu'à ce qu'un besoin documenté crée une connexion contrôlée basée sur des règles entre elles.
Étape 4 : Élaborez des règles de pare-feu à partir de Deny All.
Commencez par une ligne complète entre chaque paire de zones. Ajoutez ensuite des règles autorisées spécifiques pour chaque chemin de trafic justifié.
Exemples de règles pour DMZ vers le niveau d'application :
Autoriser : TCP des serveurs Web DMZ aux serveurs d'applications sur le port 8080
Autoriser : TCP des serveurs d'applications vers les serveurs Web DMZ sur les ports 80, 443
Refuser : tout autre trafic
Chaque règle d'autorisation a besoin d'une justification écrite, d'une date de création et d'une équipe propriétaire nommée. Les règles sans documentation deviennent des chemins d'attaque invisibles au fil du temps à mesure que les changements de personnel et les souvenirs s'estompent.
Étape 5 : Appliquez le moins de privilèges à chaque chemin de connexion
Chaque service n'obtient que l'accès au réseau dont il a besoin. Les serveurs Web ne se connectent pas directement aux bases de données. Les bases de données ne déclenchent pas de connexions sortantes vers Internet. Tout chemin de connexion sans raison commerciale claire appartient à la liste Autoriser.
Étape 6 : Configurez la journalisation et les alertes à chaque limite de zone
Toute tentative de connexion interzone, autorisée ou refusée, doit produire une entrée de journal. Connectez ces journaux à votre central network security monitoring Plateforme. Définir des alertes sur les écarts : un serveur Web de recherche de ports de base de données, un serveur de sauvegarde ouvrant des connexions sortantes ou un trafic de niveau administrateur provenant d'une zone de non-gestion.
La segmentation sans surveillance active est incomplète. Les limites de zone sans journalisation ne vous disent rien sur la façon dont les attaquants sondent votre architecture.
Étape 7 : Testez activement chaque limite avant de passer en direct
Exécutez les tests de connexion à partir de chaque zone :
- Depuis la DMZ, essayez de vous connecter aux ports de base de données. La tentative doit échouer.
- À partir du niveau de l'application, essayez d'atteindre la zone de gestion. La tentative doit échouer.
- Depuis la zone invité et IoT, essayez d'atteindre n'importe quel système de production. Chaque tentative doit échouer.
- À partir du niveau de base de données, tentez une connexion Internet sortante. La tentative doit échouer.
Répétez ce test après chaque changement d'infrastructure important. Les réseaux évoluent avec le temps et la segmentation se dégrade silencieusement sans vérification régulière. Contactez notre équipe de sécurité Pour exécuter des tests de pénétration formels ciblant le franchissement des limites de zone.
Segmentation du réseau et confiance nulle : la bonne relation
Zero Trust fonctionne selon un principe : ne faites jamais confiance à un utilisateur, un appareil ou une demande par défaut, quel que soit l'emplacement du réseau. "Inside the Network" n'accorde aucune confiance automatique.
La segmentation du réseau fournit la structure physique qui n'accorde aucune confiance aux dents de la couche réseau.
Sans segmentation, Zero Trust vérifie un utilisateur lors de la connexion. Après cela, l'utilisateur authentifié se déplace librement à travers un réseau interne plat sans contrainte architecturale sur l'endroit où il va. La vérification s'est produite une fois. L'accès n'a pas de limite.
Avec la segmentation, les limites de zone appliquent la politique à chaque point de passage. Une identité vérifiée n'atteint que les zones assignées. Un compte compromis reste confiné à un seul segment. Un autre abus de confiance est requis pour passer dans la zone suivante.
La microsegmentation étend cela en plaçant l'application de la confiance nulle au niveau de la charge de travail individuelle. Chaque connexion d'application à application nécessite une autorisation distincte. Un attaquant qui compromet un conteneur ne peut pas atteindre les conteneurs adjacents sans autorisation distincte et valide pour chacun.
En 2026, avec 82% d'attaques exécutées sur des informations d'identification volées et des outils légitimes, cette combinaison représente le modèle de défense réseau le plus fiable disponible. Zéro confiance définit la politique. La segmentation rend cette politique réelle.
Segmentation de réseau pour les environnements de serveurs dédiés
Les clients de serveurs dédiés ont tout le poids de la sécurité du réseau. Un fournisseur de cloud géré gère l'isolement de base entre ses clients. Un environnement de serveur dédié donne au client le contrôle total et la responsabilité complète de la mise en œuvre de la segmentation appropriée.
Prise en charge de l'infrastructure Atal Networks :
Connectivité de réseau privé entre Serveurs dédiés Atal Networks Maintient le trafic interzone hors de l'Internet public. Le trafic entre le niveau de votre application et le niveau de base de données se déplace via des interfaces privées plutôt que par des chemins d'accès Internet, réduisant ainsi la fenêtre d'exposition pour toute connexion interzone.
La protection DDoS 40 Gbit/s au niveau du réseau couvre le trafic atteignant la zone DMZ, de sorte que le trafic d'attaque à volume élevé ne sature pas la bande passante dont dépend la communication de zone interne. Le nettoyage en amont absorbe les paquets d'attaque avant qu'ils n'atteignent l'infrastructure du serveur.
Plus de 213 emplacements de centres de données mondiaux prennent en charge la segmentation géographique pour les exigences de conformité. La résidence de données GDPR, les restrictions géographiques HIPAA et les règles de souveraineté des données sont traitées en plaçant des charges de travail dans des zones géographiques spécifiques tout en maintenant la connectivité du réseau privé entre elles.
Deux lacunes que les clients de serveurs dédiés manquent généralement :
Les interfaces de gestion, y compris IPMI et KVM-over-IP, doivent se trouver dans un VLAN de gestion dédié accessible uniquement via un VPN avec authentification multifacteur. Ces interfaces offrent un accès au serveur au niveau matériel. Un port IPMI exposé peut donner à un attaquant un contrôle de niveau physique sur le serveur. Notre Guide de sécurité du réseau Couvre le durcissement de l'interface de gestion en entier.
Les systèmes de sauvegarde nécessitent une isolation complète des zones par rapport aux environnements de production. Un serveur de sauvegarde sur lequel les systèmes de production peuvent initier des connexions est un serveur de sauvegarde que Ransomware peut atteindre. La zone de sauvegarde doit accepter le trafic de sauvegarde entrant des zones de production et bloquer toutes les connexions inversées.
5 erreurs de segmentation qui donnent un faux sentiment de sécurité
Erreur 1 : Création de VLAN sans les enregistrer. Les VLAN sans surveillance n'offrent aucune visibilité. Chaque limite de zone nécessite une journalisation et une alerte actives avant de fournir une valeur de sécurité réelle.
Erreur 2 : Garder le plan de gestion sur le même réseau que la production. Un poste de travail compromis avec accès aux consoles d'administration peut contrôler tous les serveurs de l'environnement. La zone de gestion doit être la zone la plus restreinte de l'architecture.
Erreur 3 : Rédaction de larges règles de pare-feu interzones. Une règle qui autorise tout le trafic de la zone A à la zone B élimine la segmentation entre ces deux zones. Chaque règle nécessite une adresse IP source, une adresse IP, un protocole et un port spécifiques.
Erreur 4 : Ne pas tester après les modifications du réseau. Les modifications cassent la segmentation sans générer d'alertes. Un serveur placé sur le mauvais VLAN, une règle copiée avec une erreur ou une valeur par défaut de commutateur qui n'a jamais été remplacée peut ouvrir un écart silencieux. Testez chaque limite de zone après chaque changement d'infrastructure.
Erreur 5 : Traiter les systèmes de sauvegarde et de surveillance comme une infrastructure de confiance. Les deux sont des objectifs de grande valeur. Les systèmes de sauvegarde contiennent des données de récupération. Les systèmes de surveillance ont souvent un accès en lecture à tout dans l'environnement. Les deux ont besoin de leurs propres zones isolées avec des contrôles d'accès stricts.
Questions fréquemment posées
La différence entre la segmentation du réseau et la microsegmentation
La segmentation du réseau divise un réseau en zones larges : une DMZ, un niveau d'application, un niveau de base de données. Il contrôle principalement le trafic se déplaçant entre le réseau interne et les réseaux externes (trafic nord-sud). La microsegmentation applique des stratégies au niveau de la charge de travail individuelle : un seul conteneur, VM ou processus d'application. Il contrôle principalement le trafic entre les systèmes internes (trafic Est-Ouest). Les deux ne sont pas des alternatives. Ils couvrent différentes parties du chemin d'attaque et fonctionnent mieux en combinaison.
La segmentation arrête-t-elle réellement le rançongiciel ?
La segmentation empêche les ransomwares de se propager au-delà de la zone où il s'exécute pour la première fois. Le ransomware fonctionne toujours sur le système initialement compromis. La différence est qu'il ne peut pas atteindre les bases de données, les serveurs de fichiers ou les systèmes de sauvegarde dans d'autres zones. Les systèmes de sauvegarde dans les zones isolées survivent parce que les systèmes de production n'ont pas de chemin de connexion initié. Les organisations qui combinent la segmentation avec des sauvegardes isolées récupèrent à partir des ransomwares à un coût nettement inférieur et en bien moins de temps que les organisations sur des réseaux plats.
Exigences PCI DSS et segmentation
Les Conseil des normes de sécurité PCI Les entreprises doivent isoler leur environnement de données de titulaire de carte de tous les autres systèmes. Sans cette isolation, chaque appareil de l'ensemble du réseau pénètre dans la portée PCI DSS. Une segmentation appropriée limite la portée des systèmes qui gèrent réellement les données de paiement. Pour la plupart des entreprises, cela réduit la surface d'audit de conformité de 60% à 80%.
Le risque réel d'exploiter un réseau plat
Un réseau plat n'a pas de limites de zone interne. Chaque appareil atteint directement tous les autres appareils. Un attaquant qui entre par un point unique, tel qu'un e-mail de phishing, un serveur Web compromis ou un appareil IoT non corrigé, se déplace à travers l'ensemble du réseau à l'aide d'outils et d'informations d'identification volées. Depuis 82% des attaques de 2026 n'utilisent aucun malware, les outils antivirus ne détectent rien. L'attaquant ressemble à un utilisateur légitime à partir du moment où il se connecte.
Le calendrier d'une mise en œuvre de la segmentation
La segmentation de base d'un seul environnement de serveur dédié, à commencer par la DMZ et la répartition interne, prend un à trois jours avec une documentation d'actifs appropriée déjà en place. Une implémentation complète couvrant plusieurs zones, des affectations VLAN, des règles de pare-feu, une configuration de surveillance et des tests actifs prend de deux à six semaines. La phase la plus longue est généralement la cartographie initiale des actifs. Le fait de précipiter cette étape entraîne des échecs d'application lorsque la segmentation bloque le trafic légitime qui n'était pas correctement documenté.
La segmentation ralentit-elle le réseau ?
Le passage d'une limite de zone de trafic ajoute une à trois millisecondes de latence au point d'inspection du pare-feu. Cela est négligeable pour la plupart des applications commerciales. Les gains de performances compensent ce coût : les petits domaines de diffusion réduisent le bruit et la congestion du réseau, et les tâches à large bande passante confinées aux zones dédiées cessent de rivaliser avec le trafic de production pour la bande passante partagée.
Comprendre la DMZ dans un réseau segmenté
Une DMZ contient des services orientés sur Internet : serveurs Web, passerelles de messagerie et API publiques. Le trafic passe d'Internet dans la DMZ et de la DMZ au niveau de l'application interne selon des règles de pare-feu strictes. Le trafic ne peut pas se déplacer directement d'Internet vers des bases de données internes ou des systèmes d'administration. Un attaquant qui compromet un serveur Web dans la DMZ reste dans la DMZ, sans chemin direct vers un système interne derrière.
Petites entreprises et segmentation du réseau
Les petites entreprises sont confrontées aux mêmes types d'attaques que les grandes entreprises. Les attaquants ciblent des organisations plus petites, car elles ont tendance à exécuter des réseaux plats avec moins de contrôles. Le point d'entrée le plus courant dans les petites violations des petites entreprises est un réseau WiFi invité situé sur le même segment que les terminaux de point de vente ou les serveurs de fichiers internes. Séparer le WiFi invité des systèmes internes, isoler le matériel de paiement et éloigner les serveurs publics des outils internes coûte très peu sur les commutateurs et les routeurs gérés modernes. La protection qu'il offre contre les attaques opportunistes auxquelles les petites entreprises sont régulièrement confrontées est importante.
Créer un réseau contenant des pannes
La segmentation du réseau est une décision structurelle et non un achat de produit. Chaque analyse post-violation majeure de WannaCry to Change Healthcare arrive à la même conclusion : la segmentation aurait contenu les dommages. Les contrôles du périmètre ont échoué. L'absence de frontières internes de la zone permet aux attaquants de tout atteindre.
L'environnement de menaces 2026, où les attaquants se déplacent en 72 minutes, n'utilisent aucun malware et opèrent grâce à des outils et des informations d'identification légitimes, exige un confinement architectural. Les politiques de sécurité et les outils de terminaison ne peuvent à eux seuls empêcher les menaces qui semblent identiques à celles des activités administratives légitimes. Les limites de zone peuvent.
Cinq actions à entreprendre maintenant :
- Mappez chaque appareil et documentez ses dépendances de communication
- Identifiez vos actifs les plus élevés et les chemins qui les mènent
- Configurer la séparation de zone de base, en commençant par la DMZ et la division interne
- Écrire des règles de pare-feu à partir d'une position de départ par défaut
- Testez activement chaque limite de zone, pas seulement sur papier
Bâtir sur une base d'infrastructure sécurisée
Atal Networks fournit la base de réseau dont la segmentation dédiée des serveurs a besoin. Tous Plan de serveur dédié Comprend une connectivité de réseau privé entre les serveurs, une protection DDoS à 40 Gbit/s sur la couche réseau et un accès à plus de 213 emplacements de centre de données mondial pour la séparation géographique des zones.
Commencez à créer votre infrastructure segmentée | Parlez à notre équipe réseau
Ce guide reflète les pratiques de segmentation en vigueur en avril 2026. Pour le cadre de sécurité des serveurs plus large pris en charge par la segmentation, lisez notre Guide de sécurité réseau pour les clients serveurs dédiés.
Lecture connexe :
- Protection DDoS : comment fonctionne l'atténuation en amont
- VPS vs serveurs dédiés : comparaison de la sécurité de l'infrastructure
