


Οι επιτιθέμενοι έπληξαν το Change Healthcare με ransomware τον Ιανουάριο του 2024. Μια κλεμμένη σύνδεση τους έδωσε πρόσβαση σε ολόκληρο το εσωτερικό δίκτυο. Μετακινήθηκαν ελεύθερα από σύστημα σε σύστημα, εντόπισαν υποδομές ζωτικής σημασίας και το κρυπτογραφούσαν. Ο καθαρισμός κόστισε $22 δισεκατομμύρια. Πάνω από 100 εκατομμύρια ασθενείς έχασαν τα προσωπικά τους αρχεία υγείας.
Οι εμπειρογνώμονες ασφαλείας εξέτασαν το περιστατικό και κατέληξαν στο ίδιο συμπέρασμα: η σωστή τμηματοποίηση του δικτύου θα είχε σταματήσει τη ζημιά σε μία μόνο ζώνη. Τα κλεμμένα διαπιστευτήρια θα εξακολουθούσαν να προκαλούν παραβίαση. Η διαφορά είναι ότι η παραβίαση θα είχε παραμείνει σε μια απομονωμένη γωνιά του δικτύου αντί να εξαπλωθεί σε όλα.
Αυτό το αποτέλεσμα καταγράφει τον σκοπό της τμηματοποίησης του δικτύου. Δεν εμποδίζει κάθε επίθεση να ξεκινήσει. Σταματά την εξάπλωση των επιθέσεων αφού ξεκινήσουν.
Αυτός ο οδηγός καλύπτει τον πλήρη ορισμό, και τους τέσσερις κύριους τύπους, τα επτά μετρήσιμα οφέλη και ένα πλαίσιο υλοποίησης επτά βημάτων, με ιδιαίτερη έμφαση σε περιβάλλοντα αποκλειστικού διακομιστή.
Πίνακας περιεχομένων
- Τμηματοποίηση δικτύου: Ο απλός ορισμός
- Το πραγματικό πρόβλημα με ένα επίπεδο δίκτυο το 2026
- Οι τέσσερις τύποι τμηματοποίησης δικτύου
- 7 λόγοι για τους οποίους η τμηματοποίηση δικτύου
- Τμηματοποίηση δικτύου σε πέντε πραγματικά σενάρια
- Πλαίσιο 7 βημάτων για την εφαρμογή τμηματοποίησης δικτύου
- Τμηματοποίηση δικτύου και μηδενική εμπιστοσύνη: Η σωστή σχέση
- Τμηματοποίηση δικτύου για περιβάλλοντα αποκλειστικού διακομιστή
- 5 λάθη κατάτμησης που δίνουν μια ψευδή αίσθηση ασφάλειας
- Συχνές ερωτήσεις
- Δημιουργήστε ένα δίκτυο που περιέχει αποτυχίες
Τμηματοποίηση δικτύου: Ο απλός ορισμός
Η τμηματοποίηση δικτύου χωρίζει ένα μεγάλο δίκτυο υπολογιστών σε μικρότερα, απομονωμένα τμήματα που ονομάζονται τμήματα ή υποδίκτυα. Κάθε τμήμα λειτουργεί ανεξάρτητα με τις δικές του πολιτικές ασφαλείας και ελέγχους κυκλοφορίας. Οι συσκευές σε ένα τμήμα δεν μπορούν να επικοινωνούν ελεύθερα με συσκευές σε άλλο. Όλη η κίνηση που προσπαθεί να διασχίσει μεταξύ τμημάτων πρέπει να διέρχεται από ένα ελεγχόμενο σημείο ελέγχου, συνήθως ένα τείχος προστασίας ή μια λίστα ελέγχου πρόσβασης, όπου οι ρητοί κανόνες είτε επιτρέπουν είτε εμποδίζουν την επικοινωνία.
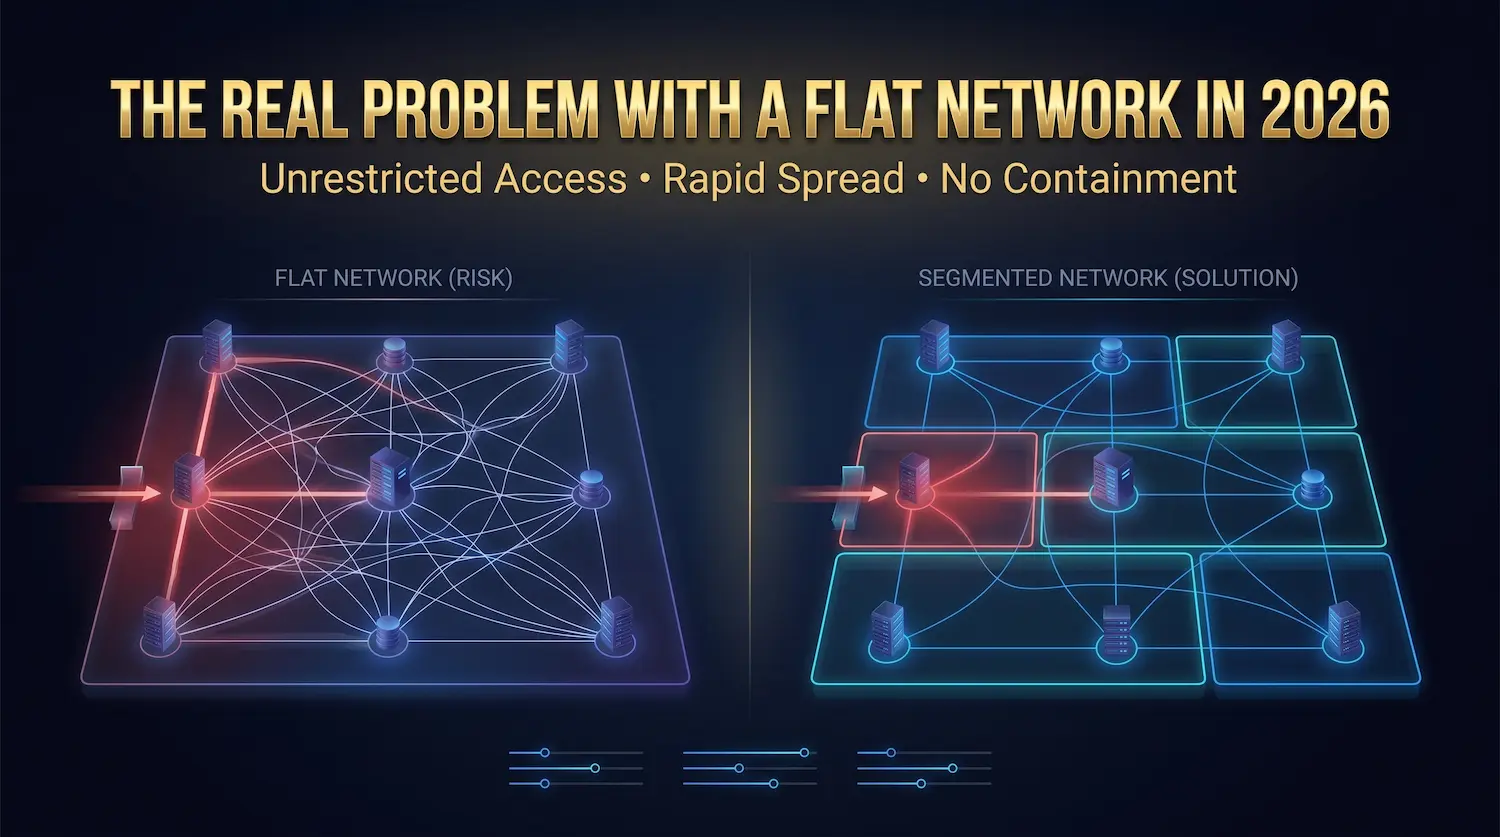
Το αντίθετο ενός τμηματοποιημένου δικτύου είναι ένα επίπεδο δίκτυο. Ένα επίπεδο δίκτυο συνδέει όλες τις συσκευές σε έναν κοινόχρηστο χώρο χωρίς εσωτερικό διαχωρισμό. Κάθε συσκευή συνομιλεί απευθείας με κάθε άλλη συσκευή χωρίς περιορισμούς.
Μια χρήσιμη σύγκριση: ένα επίπεδο δίκτυο είναι ένα μεγάλο ανοιχτό δωμάτιο. Ένα τμηματοποιημένο δίκτυο είναι ένα κτίριο με ξεχωριστά κλειδωμένα δωμάτια. Η είσοδος στο κτίριο δεν δίνει σε κάποιον το κλειδί για κάθε δωμάτιο.
Βασικοί όροι που χρησιμοποιούνται σε αυτόν τον οδηγό:
τμήμα ή υποδίκτυο: Ένα τμήμα του δικτύου που εκτελείται χωριστά, με το δικό του εύρος διευθύνσεων IP και κανόνες ασφαλείας.
Πλευρική κίνηση: Η τεχνική που χρησιμοποιούν οι εισβολείς μετά από μια αρχική παραβίαση για να μετακινηθούν από μια παραβιασμένη συσκευή σε άλλα συστήματα μέσα στο ίδιο δίκτυο.
Ακτίνα έκρηξης: Το συνολικό ποσό της ζημιάς που προκαλεί μια παραβίαση πριν οι έλεγχοι ασφαλείας σταματήσουν την εξάπλωσή της.
East-west traffic: Μετακίνηση δεδομένων μεταξύ διακομιστών, εφαρμογών και συσκευών εντός του δικτύου. Οι περισσότερες ζημιές επίθεσης ταξιδεύουν κατά μήκος αυτών των εσωτερικών μονοπατιών μετά τον πρώτο συμβιβασμό.
Κυκλοφορία Βορρά-Νότου: Μετακίνηση δεδομένων μεταξύ του εσωτερικού δικτύου και των εξωτερικών δικτύων. Τα παραδοσιακά περιμετρικά τείχη προστασίας εστιάζουν σε αυτόν τον τύπο κυκλοφορίας.
DMZ (αποστρατιωτικοποιημένη ζώνη): Ένα αποκλειστικό τμήμα που περιέχει υπηρεσίες που αντιμετωπίζουν το Διαδίκτυο, όπως διακομιστές ιστού και πύλες email, πλήρως απομονωμένες από εσωτερικά συστήματα.
VLAN (εικονικό τοπικό δίκτυο): Μια μέθοδος που βασίζεται σε λογισμικό για τη δημιουργία χωριστών τμημάτων σε κοινόχρηστο φυσικό υλικό, βασισμένο στο πρότυπο IEEE 802.1Q.
Αυτοί οι όροι έχουν ένα νόημα σε αυτό το έγγραφο, σύμφωνα με τις αρχές της αποσαφήνισης της έννοιας της λέξης (WSD). Κάθε τεχνικός όρος αναφέρεται στην ίδια έννοια κάθε φορά που εμφανίζεται.
Το πραγματικό πρόβλημα με ένα επίπεδο δίκτυο το 2026
Τα περισσότερα δίκτυα χτίστηκαν γύρω από μια υπόθεση ασφάλειας: κρατήστε τους εισβολείς έξω από την περίμετρο και η εσωτερική κίνηση παραμένει ασφαλής. Αυτή η υπόθεση απέτυχε πριν από χρόνια. Το τοπίο απειλών του 2026 καθιστά τη λειτουργία ενός επίπεδου δικτύου πιο επικίνδυνη από οποιοδήποτε προηγούμενο σημείο.
Οι εισβολείς κινούνται πιο γρήγορα από ό,τι μπορούν να ανταποκριθούν οι περισσότερες ομάδες ασφαλείας. Οι τρέχουσες πληροφορίες απειλών δείχνουν ότι οι εισβολείς φτάνουν σε κρίσιμα συστήματα εντός 72 λεπτών από την αρχική πρόσβαση, τέσσερις φορές ταχύτερα από ό,τι πριν από μερικά χρόνια. Τα εργαλεία με τεχνητή νοημοσύνη αυτοματοποιούν την αναγνώριση, την κλιμάκωση των προνομίων και την αναγνώριση στόχου χωρίς να απαιτείται ανθρώπινη κατεύθυνση. Σε ένα επίπεδο δίκτυο, 72 λεπτά είναι αρκετός χρόνος για να χαρτογραφήσετε κάθε σύστημα υψηλής αξίας, να εντοπίσετε αντίγραφα ασφαλείας, να τα καταστρέψετε και να σκηνοθετήσετε το ransomware.
Οι περισσότερες σύγχρονες επιθέσεις δεν χρησιμοποιούν κακόβουλο λογισμικό. Σύμφωνα με την έκθεση Global Threat του 2026 του Crowdstrike, 82% κυβερνοεπιθέσεων το 2026 δεν αφορούσαν αρχεία κακόβουλου λογισμικού, από 40% πριν από μερικά χρόνια. Οι εισβολείς κλέβουν διαπιστευτήρια μέσω phishing, τα αγοράζουν από μεσίτες δεδομένων ή τα τραβούν από τα αρχεία καταγραφής του InfoStealer. Συνδέονται στο δίκτυο χρησιμοποιώντας αυτά τα διαπιστευτήρια και λειτουργούν με τα ίδια εργαλεία που χρησιμοποιούν οι πραγματικοί διαχειριστές: SSH, RDP, Windows Management Instrumentation (WMI) και SMB. Το τυπικό λογισμικό προστασίας από ιούς δεν μπορεί να το εντοπίσει. Μοιάζει με κανονική δραστηριότητα.
Σε ένα επίπεδο δίκτυο, ένα κλεμμένο διαπιστευτήριο χαμηλών προνομίων μπορεί τελικά να φτάσει σε μια βάση δεδομένων πληρωμών. Ο εισβολέας χρειάζεται απλώς χρόνο και ανοιχτά μονοπάτια μεταξύ των συστημάτων.
Το Ransomware σκοτώνει τα αντίγραφα ασφαλείας πριν ανακοινωθεί. Καθοδήγηση ransomware της CISA Τεκμηριώνει ένα επαναλαμβανόμενο μοτίβο: Οι εισβολείς εντοπίζουν και καταστρέφουν εφεδρικά συστήματα κατά την περίοδο παραμονής τους, προτού κάποιος καταλάβει ότι βρίσκονται μέσα. Σε ένα επίπεδο δίκτυο, ο εφεδρικός διακομιστής βρίσκεται δίπλα στον διακομιστή web με μια ανοιχτή διαδρομή μεταξύ τους. Ο εισβολέας καταστρέφει την επιλογή ανάκτησης και, στη συνέχεια, αναπτύσσει το ransomware.
Η ιστορική απόδειξη έχει ήδη καταγραφεί. Το 2017, το WannaCry εξαπλώθηκε σε επίπεδα δίκτυα μέσω του πρωτοκόλλου SMB σε 200.000 μηχανές σε 150 χώρες σε λιγότερο από 72 ώρες. Το 2021, η Colonial Pipeline έκλεισε 5.500 μίλια αγωγού καυσίμων που εξυπηρετούσε τις ανατολικές Ηνωμένες Πολιτείες επειδή η ανεπαρκής τμηματοποίηση μεταξύ των δικτύων IT και Operational Technology (OT) κατέστησε τον περιορισμό αδύνατο. Και οι δύο επιθέσεις ξεκίνησαν από ένα μόνο σημείο εισόδου. Και οι δύο ταξίδεψαν ελεύθερα μέσα από επίπεδη αρχιτεκτονική. Και τα δύο θα μπορούσαν να περιοριστούν με την κατάλληλη τμηματοποίηση στη θέση τους.
Οι τέσσερις τύποι τμηματοποίησης δικτύου
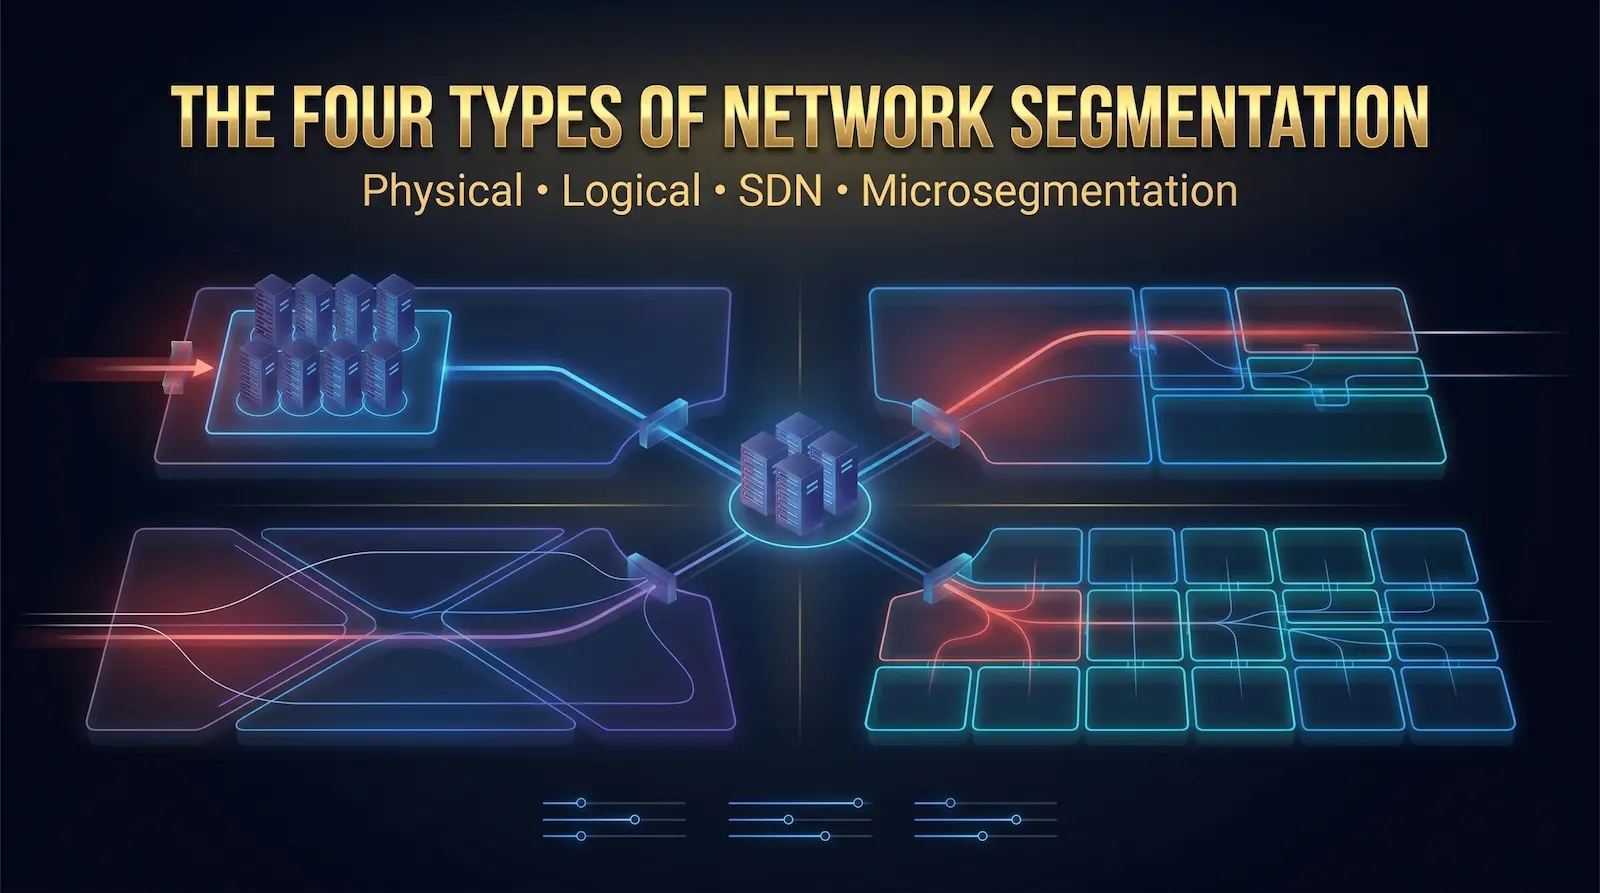
φυσική κατάτμηση
Η φυσική τμηματοποίηση χρησιμοποιεί εντελώς ξεχωριστό υλικό για κάθε τμήμα δικτύου: διακριτούς διακόπτες, καλώδια, δρομολογητές και τείχη προστασίας. Όλη η κίνηση που κινείται μεταξύ των τμημάτων πρέπει να ταξιδεύει μέσω μιας φυσικής συσκευής πύλης. Κανένα σφάλμα διαμόρφωσης λογισμικού δεν μπορεί να δημιουργήσει κατά λάθος μια διαδρομή μεταξύ των ενοτήτων.
Καλύτερο για: Δίκτυα επιχειρησιακής τεχνολογίας (OT), κυβερνητικά ταξινομημένα συστήματα ή περιβάλλοντα πληρωμών υψηλού κινδύνου όπου οι κανονισμοί απαιτούν φυσική απομόνωση.
Ανταλλαγή: Μέγιστη ασφάλεια με μηδενικές τυχαίες διαδρομές μεταξύ των ζωνών, αλλά ακριβό, άκαμπτο και δύσκολο να κλιμακωθεί. Η προσθήκη μιας νέας ενότητας απαιτεί νέο υλικό.
Λογική τμηματοποίηση με χρήση VLAN και υποδικτύου
Η λογική τμηματοποίηση δημιουργεί απομονωμένες ζώνες σε λογισμικό σε κοινόχρηστο φυσικό υλικό. Αυτή είναι η τυπική προσέγγιση για τις επιχειρήσεις που λειτουργούν αποκλειστικοί διακομιστές.
Τα VLAN χρησιμοποιούν το πρότυπο IEEE 802.1Q για να επισημάνουν την κυκλοφορία με αναγνωριστικά ζώνης. Οι θύρες μεταγωγής σε ένα VLAN δεν μπορούν να μιλήσουν σε θύρες σε άλλο VLAN χωρίς δρομολόγηση μέσω τείχους προστασίας. Ένας φυσικός διακόπτης μπορεί να φιλοξενήσει δεκάδες απομονωμένα λογικά δίκτυα ταυτόχρονα.
Το SubNetting εκχωρεί συσκευές σε διαφορετικά εύρη διευθύνσεων IP. Η κυκλοφορία μεταξύ υποδικτύων δρομολογείται μέσω μιας πύλης που επιβάλλει καθορισμένους κανόνες πρόσβασης.
Δείγμα διάταξης VLAN για αποκλειστικό περιβάλλον διακομιστή:
VLAN 10: DMZ (Διακομιστές Ιστού, Δημόσια API)
VLAN 20: Application Tier (διακομιστές εφαρμογών, API)
VLAN 30: Βαθμίδα βάσης δεδομένων (Mysql, PostgreSQL, Redis)
VLAN 40: Ζώνη διαχείρισης (μόνο πρόσβαση διαχειριστή)
VLAN 50: Backup Zone (χωρίς πρόσβαση παραγωγής)
VLAN 60: Επισκέπτης και IoT (χωρίς εσωτερική πρόσβαση)
Καλύτερο για: τις περισσότερες επιχειρήσεις. Λειτουργεί σε υπάρχον υλικό, είναι οικονομικά αποδοτικό και προσαρμόζεται εύκολα καθώς η υποδομή μεγαλώνει.
Τμηματοποίηση που ορίζεται από λογισμικό (SDN)
Η δικτύωση που ορίζεται από λογισμικό (SDN) μετακινεί την πολιτική τμηματοποίησης μακριά από το φυσικό υλικό και σε έναν κεντρικό ελεγκτή. Ο ελεγκτής διαχειρίζεται όλες τις ζώνες μέσω προγραμματισμού και προωθεί τις ενημερώσεις πολιτικής σε ολόκληρο το δίκτυο σε δευτερόλεπτα.
Καλύτερο για: περιβάλλοντα cloud και υβριδική υποδομή όπου οι διευθύνσεις IP αλλάζουν συνεχώς καθώς ο φόρτος εργασίας μετακινείται μεταξύ κεντρικών υπολογιστών.
μικροτμηματοποίηση
Το MicroSegmentation εφαρμόζει πολιτικές ασφαλείας σε επίπεδο ατομικού φόρτου εργασίας. Αντί για ζώνες που καλύπτουν πολλούς διακομιστές, οι πολιτικές ισχύουν για μια ενιαία εικονική μηχανή, κοντέινερ ή διαδικασία εφαρμογής. Ένας κανόνας μπορεί να αναφέρει: "Αυτό το κοντέινερ PostgreSQL δέχεται εισερχόμενες συνδέσεις μόνο από αυτό το συγκεκριμένο κοντέινερ εφαρμογής Python στη θύρα 5432. Όλες οι άλλες συνδέσεις απορρίπτονται."
Καλύτερο για: Προστασία φόρτου εργασίας υψηλής αξίας, περιβάλλοντα εγγενών στο cloud και αρχιτεκτονικών μηδενικής εμπιστοσύνης.
Η βασική διάκριση μεταξύ τμηματοποίησης δικτύου και μικροτμηματοποίησης: Η τμηματοποίηση δικτύου ελέγχει κυρίως την κυκλοφορία βορρά-νότου μεταξύ εξωτερικών δικτύων και εσωτερικών ζωνών. Η μικροτμηματοποίηση ελέγχει κυρίως την κυκλοφορία ανατολής-δύσης μεταξύ συστημάτων εντός αυτών των ζωνών. Και τα δύο στρώματα χρειάζονται επειδή καλύπτουν διαφορετικά μέρη της διαδρομής επίθεσης.
7 λόγοι για τους οποίους η τμηματοποίηση δικτύου
Το ransomware παραμένει σε μία ζώνη
Σε ένα επίπεδο δίκτυο, το ransomware που εκτελείται σε έναν παραβιασμένο διακομιστή web φτάνει σε βάσεις δεδομένων, διακομιστές αρχείων και εφεδρικό χώρο αποθήκευσης μέσα σε λίγα λεπτά. Σε ένα τμηματοποιημένο δίκτυο, το ransomware εκτελείται σε μία ζώνη και δεν μπορεί να διασχίσει το όριο του τείχους προστασίας σε άλλες ζώνες. Η πληγείσα ζώνη αποκαθίσταται από αντίγραφα ασφαλείας που επέζησαν επειδή ο δράστης δεν είχε ποτέ μια διαδρομή προς αυτά.
Τα κλεμμένα διαπιστευτήρια χάνουν το μεγαλύτερο μέρος της αξίας τους
Μόνο το πρώτο εξάμηνο του 2025 κλάπηκαν 1,8 δισεκατομμύρια σύνολα διαπιστευτηρίων. Σε ένα επίπεδο δίκτυο, μια κλεμμένη σύνδεση διαχειριστή μπορεί να φτάσει τα πάντα. Σε ένα τμηματοποιημένο δίκτυο, αυτό το διαπιστευτήριο φτάνει μόνο στην εκχωρημένη ζώνη του. Ο εισβολέας χρειάζεται ξεχωριστά, έγκυρα διαπιστευτήρια για κάθε πρόσθετη ζώνη. Αυτό καθιστά τις επιθέσεις που βασίζονται σε διαπιστευτήρια εκθετικά πιο δύσκολο να εκτελεστούν σε κλίμακα.
Το εύρος συμμόρφωσης συρρικνώνεται έως και 80%
Κάθε σημαντικός κανονισμός δεδομένων αντιμετωπίζει την τμηματοποίηση του δικτύου ως απαιτούμενο τεχνικό έλεγχο.
Ο Συμβούλιο Προτύπων Ασφαλείας PCI Απαιτεί τα περιβάλλοντα δεδομένων κατόχου κάρτας να είναι απομονωμένα από όλα τα άλλα συστήματα δικτύου. Χωρίς αυτήν την απομόνωση, ολόκληρο το δίκτυο εισέρχεται στο πεδίο συμμόρφωσης PCI DSS. Η σωστή τμηματοποίηση μειώνει αυτό το εύρος έως και 80%.
Το HIPAA απαιτεί τεχνική απομόνωση ηλεκτρονικών προστατευόμενων πληροφοριών υγείας (EPHI) από γενικά συστήματα. Το άρθρο 32 του GDPR απαιτεί «κατάλληλα τεχνικά μέτρα» ανάλογα με τον κίνδυνο. Ο έλεγχος ISO 27001 A.13.1.3 απαιτεί απευθείας διαχωρισμό δικτύου. Η τμηματοποίηση ικανοποιεί και τα τέσσερα σε αρχιτεκτονικό επίπεδο.
Επιβιώνουν τα εφεδρικά συστήματα
Οι χειριστές ransomware στοχεύουν συστήματα δημιουργίας αντιγράφων ασφαλείας πριν από την ανάπτυξη κρυπτογράφησης, επειδή η καταστροφή των επιλογών ανάκτησης αναγκάζει τα θύματα να πληρώσουν. Σε ένα επίπεδο δίκτυο, οι διακομιστές παραγωγής μπορούν να ξεκινήσουν συνδέσεις σε διακομιστές αντιγράφων ασφαλείας, δίνοντας στο ransomware μια διαδρομή προς τα αντίγραφα ασφαλείας. Σε ένα τμηματοποιημένο δίκτυο, η ζώνη δημιουργίας αντιγράφων ασφαλείας δέχεται εισερχόμενη εφεδρική κίνηση, αλλά αποκλείει κάθε σύνδεση που ξεκινά ένα σύστημα παραγωγής προς αυτήν. Τα αντίγραφα ασφαλείας παραμένουν άθικτα.
Η ανίχνευση παραβίασης γίνεται ταχύτερη
Ένας διακομιστής Web που επιχειρεί να ανοίξει μια άμεση σύνδεση βάσης δεδομένων δημιουργεί μια άμεση ειδοποίηση σε ένα τμηματοποιημένο δίκτυο, επειδή αυτή η ενέργεια παραβιάζει τον κανόνα του τείχους προστασίας μεταξύ αυτών των ζωνών. Σε ένα επίπεδο δίκτυο, η πλευρική κίνηση συνδυάζεται με την τακτική ροή της διοικητικής κίνησης. Καμία ειδοποίηση δεν ενεργοποιείται επειδή η κυκλοφορία φαίνεται νόμιμη. Η τμηματοποίηση μετατρέπει την απροσδόκητη πλευρική κίνηση σε ένα αυτόματο, καταγεγραμμένο συμβάν.
Η απόδοση του δικτύου βελτιώνεται
Η κυκλοφορία εκπομπής, συμπεριλαμβανομένων των αιτημάτων ARP, των ανακοινώσεων DHCP και των ενημερώσεων πρωτοκόλλου δρομολόγησης, παραμένει εντός κάθε ζώνης αντί να πλημμυρίζει κάθε συσκευή σε ολόκληρο το δίκτυο. Εργασίες υψηλού εύρους ζώνης όπως η αναπαραγωγή βάσεων δεδομένων και οι εργασίες δημιουργίας αντιγράφων ασφαλείας εκτελούνται σε αποκλειστικές ζώνες και σταματούν να ανταγωνίζονται με την κίνηση εφαρμογών παραγωγής για εύρος ζώνης. Το αποτέλεσμα είναι ένα ταχύτερο, λιγότερο συμφορημένο δίκτυο συνολικά.
Το Zero Trust αποκτά πραγματικό επίπεδο επιβολής
Το Zero Trust Security λειτουργεί με μία αρχή: Μην εμπιστεύεστε ποτέ οποιοδήποτε αίτημα από προεπιλογή, ανεξάρτητα από την πηγή. Το "Inside the Network" δεν παρέχει αυτόματη εμπιστοσύνη. Η τμηματοποίηση δικτύου παρέχει το δομικό επίπεδο που κάνει αυτή την αρχή να λειτουργεί στην πράξη.
Χωρίς ζώνες, μια πολιτική μηδενικής εμπιστοσύνης επαληθεύει έναν χρήστη κατά τη σύνδεση και, στη συνέχεια, δεν έχει αρχιτεκτονικό μηχανισμό που να εμποδίζει αυτόν τον χρήστη να κινείται ελεύθερα μέσω ενός επίπεδου εσωτερικού δικτύου. Με τις ζώνες, κάθε οριακό σημείο επιβάλλει την πολιτική. Ο επαληθευμένος χρήστης φτάνει μόνο στην καθορισμένη ζώνη του. Η μηδενική εμπιστοσύνη γίνεται πραγματικός λειτουργικός έλεγχος παρά δηλωμένη φιλοσοφία.
Τμηματοποίηση δικτύου σε πέντε πραγματικά σενάρια
Σενάριο 1: Αποκλειστική υποδομή διακομιστή
Μια εταιρεία ηλεκτρονικού εμπορίου εκτελεί διακομιστές ιστού, διακομιστές εφαρμογών, βάσεις δεδομένων και εργαλεία διαχείρισης αποκλειστικοί διακομιστέςΜια επίθεση SQL Injection εναντίον του επιπέδου διακομιστή Web θέτει σε κίνδυνο το DMZ. Σε ένα επίπεδο δίκτυο, ο εισβολέας περιστρέφεται απευθείας στη βάση δεδομένων. Σε ένα σωστά τμηματοποιημένο δίκτυο, ένα όριο τείχους προστασίας διαχωρίζει το DMZ από το επίπεδο εφαρμογής και ένα άλλο όριο διαχωρίζει το επίπεδο εφαρμογής από το επίπεδο βάσης δεδομένων.
Κάθε όριο απαιτεί συγκεκριμένα διαπιστευτήρια και έγκυρους κανόνες τείχους προστασίας. Κάθε αποτυχημένη προσπάθεια διέλευσης δημιουργεί μια καταχώριση καταγραφής. Ο εισβολέας σταματά στο πρώτο όριο ενώ οι ειδοποιήσεις ενεργοποιούνται.
Τυπική τμηματοποιημένη αρχιτεκτονική:
[Διαδίκτυο] > [Επίπεδο DDoS] > [DMZ: Διακομιστές Ιστού]
> [επίπεδο εφαρμογής: διακομιστές εφαρμογών]
> [Βαθμίδα δεδομένων: βάσεις δεδομένων, αντίγραφα ασφαλείας]
> [Ζώνη διαχείρισης: VPN + MFA μόνο]
Σενάριο 2: Δίκτυα υγειονομικής περίθαλψης (HIPAA)
Τα περιβάλλοντα υγειονομικής περίθαλψης μεταφέρουν το EPHI παράλληλα με διοικητικά συστήματα και ιατρικές συσκευές, πολλά από τα οποία λειτουργούν μη επιδιορθωμένα λειτουργικά συστήματα πριν από μια δεκαετία. Ένα τμηματοποιημένο δίκτυο υγειονομικής περίθαλψης τοποθετεί κλινικά συστήματα, συσκευές ιατρικής απεικόνισης, διοικητικά εργαλεία και σημεία πρόσβασης προμηθευτών σε ξεχωριστές ζώνες.
Μια παραβιασμένη συσκευή απεικόνισης παραμένει στη ζώνη ιατροτεχνολογικών προϊόντων χωρίς άμεση διαδρομή προς την κλινική βάση δεδομένων. Η υποδομή συμμόρφωσης μας υποστηρίζει τις απαιτήσεις απομόνωσης HIPAA σε ειδικά περιβάλλοντα κέντρων δεδομένων.
Σενάριο 3: Λιανικό εμπόριο και ηλεκτρονικό εμπόριο (PCI DSS)
Χωρίς τμηματοποίηση, κάθε συσκευή στην επιχείρηση εισέρχεται στο πεδίο συμμόρφωσης PCI DSS. Με μια σωστά καθορισμένη ζώνη πληρωμής, μόνο τα συστήματα που χειρίζονται δεδομένα κάρτας φέρουν αυτήν την απαίτηση. Τα τερματικά POS βρίσκονται σε ένα αποκλειστικό VLAN πληρωμής. Το WiFi πελάτη συνδέεται με ένα απομονωμένο τμήμα επισκεπτών χωρίς πρόσβαση σε επιχειρηματικά συστήματα.
Σενάριο 4: Πλατφόρμες SaaS
Τα περιβάλλοντα ανάπτυξης δεν πρέπει να φτάνουν σε βάσεις δεδομένων παραγωγής. Η σταδιοποίηση δεν πρέπει να εκθέτει πραγματικά δεδομένα πελατών. Οι ξεχωριστές ζώνες για κάθε περιβάλλον καθιστούν αυτές τις απαιτήσεις εκτελεστές στο επίπεδο δικτύου, όχι μόνο σε επίπεδο εφαρμογής. Ένας παραβιασμένος σταθμός εργασίας προγραμματιστή παραμένει στη ζώνη ανάπτυξης. Οι αγωγοί CI/CD συνδέουν περιβάλλοντα μόνο μέσω ελεγμένων, αυτοματοποιημένων μονοπατιών. Δείτε τις διαθέσιμες επιλογές υποδομής στο δικό μας Επισκόπηση φιλοξενίας VPS.
Σενάριο 5: Περιβάλλοντα IoT και μικτής συσκευής
Οι κάμερες ασφαλείας, τα συστήματα HVAC, οι εκτυπωτές και οι συσκευές ανάγνωσης σημάτων εκτελούν παλιό υλικολογισμικό χωρίς λογισμικό ασφαλείας και χωρίς πρόγραμμα ενημερώσεων κώδικα. Η τοποθέτηση αυτών των συσκευών σε ένα αποκλειστικό IoT VLAN τους επιτρέπει να συνδεθούν στο Διαδίκτυο για ενημερώσεις, ενώ αποκλείουν οποιαδήποτε διαδρομή προς τα εσωτερικά συστήματα παραγωγής. Μια παραβιασμένη κάμερα παραμένει στη ζώνη IoT χωρίς να υπάρχει πουθενά εσωτερικό.
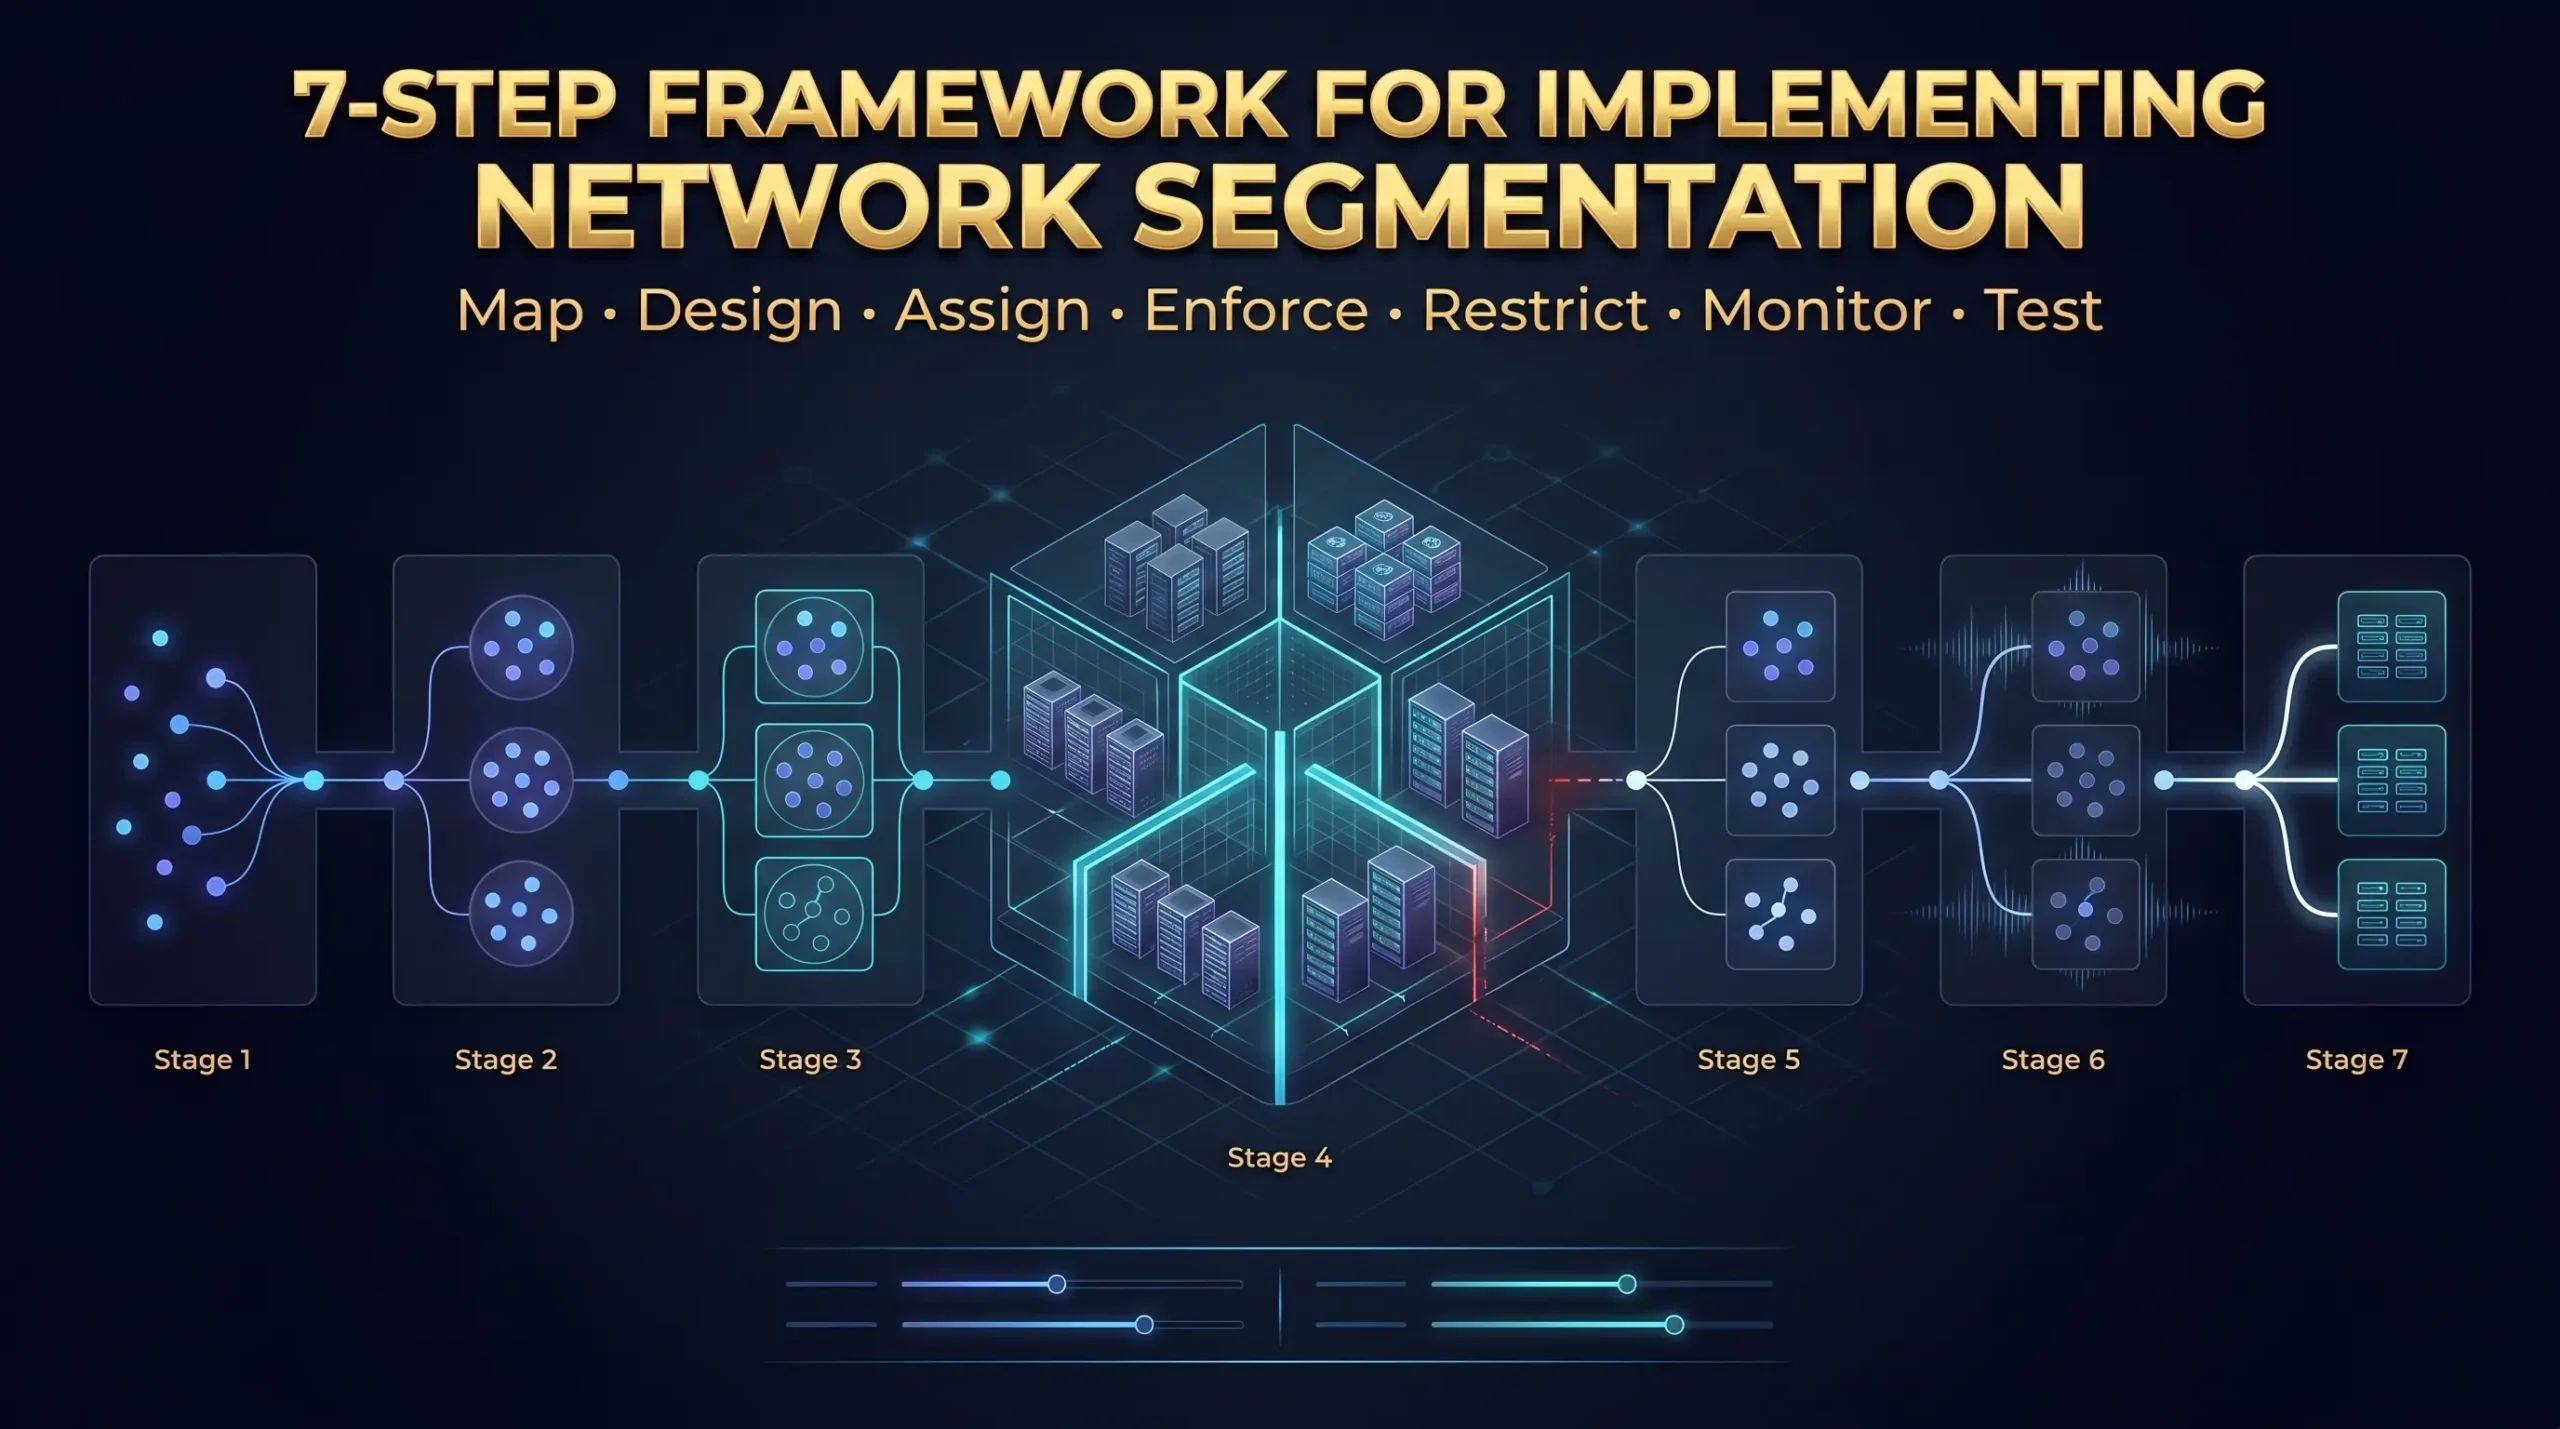
Πλαίσιο 7 βημάτων για την εφαρμογή τμηματοποίησης δικτύου
Βήμα 1: Χαρτογραφήστε κάθε συσκευή και τις ανάγκες επικοινωνίας της
Καταχωρίστε κάθε διακομιστή, σταθμό εργασίας, συσκευή IoT και εφαρμογή. Ταξινομήστε το καθένα κατά ευαισθησία: δημόσια, εσωτερική, ευαίσθητη (δεδομένα πληρωμής ή υγείας) ή κρίσιμη (βάσεις δεδομένων, αντίγραφα ασφαλείας, κονσόλες διαχειριστή). Χαρτογραφήστε τις εξαρτήσεις επικοινωνίας: Ποια συστήματα πρέπει να μιλήσουν σε ποια άλλα και για ποιον ακριβή λόγο.
Η παράβλεψη αυτού του βήματος προκαλεί την πιο συνηθισμένη αποτυχία υλοποίησης: τμηματοποίηση συστημάτων που πρέπει να επικοινωνούν μεταξύ τους και διακοπή ζωντανών εφαρμογών στη διαδικασία.
Βήμα 2: Καθορίστε τις ζώνες ασφαλείας
| Ζώνη | Περιεχόμενα | εξωτερική πρόσβαση |
| DMZ | Διακομιστές Ιστού, Δημόσια API και Πύλες email | Ναι |
| βαθμίδα εφαρμογής | Διακομιστές εφαρμογών, Microservices, API | Όχι |
| βαθμίδα δεδομένων | βάσεις δεδομένων, αποθήκευση αρχείων | Όχι |
| Διαχείριση | Κονσόλες διαχειριστή, εργαλεία παρακολούθησης | Μόνο VPN + MFA |
| εφεδρική ζώνη | Συστήματα δημιουργίας αντιγράφων ασφαλείας, αποθήκευση ανάκτησης | Όχι |
| Ζώνη χρήστη | σταθμοί εργασίας | διηθητικός |
| Επισκέπτης και IoT | WiFi επισκέπτη, συσκευές IoT | Μόνο Διαδίκτυο |
| ζώνη πληρωμής | τερματικά POS, επεξεργαστές καρτών | Ελεγχόμενος από PCI |
Βήμα 3: Εκχώρηση VLAN και υποδικτύων
Δώστε σε κάθε ζώνη ένα μοναδικό αναγνωριστικό VLAN και ένα αποκλειστικό υποδίκτυο. Διαμορφώστε τη δρομολόγηση μεταξύ VLAN μόνο όπου οι επιχειρηματικές απαιτήσεις το δικαιολογούν ρητά. Η προεπιλεγμένη ρύθμιση είναι η πλήρης απομόνωση. Οι ζώνες παραμένουν χωρισμένες έως ότου μια τεκμηριωμένη επιχειρηματική ανάγκη δημιουργήσει μια ελεγχόμενη, βασισμένη σε κανόνες σύνδεση μεταξύ τους.
Βήμα 4: Δημιουργήστε κανόνες τείχους προστασίας ξεκινώντας από την άρνηση όλων.
Ξεκινήστε με μια πλήρη γραμμή μεταξύ κάθε ζεύγους ζωνών. Στη συνέχεια, προσθέστε συγκεκριμένους επιτρεπόμενους κανόνες για κάθε δικαιολογημένη διαδρομή κυκλοφορίας.
Δείγματα κανόνων για το επίπεδο DMZ σε εφαρμογή:
Να επιτρέπεται: TCP από διακομιστές ιστού DMZ σε διακομιστές εφαρμογών στη θύρα 8080
Να επιτρέπεται: TCP από διακομιστές εφαρμογών σε διακομιστές ιστού DMZ στις θύρες 80, 443
Άρνηση: Όλη η άλλη κίνηση
Κάθε κανόνας επιτρεπόμενης ανάγκης χρειάζεται μια γραπτή αιτιολόγηση, μια ημερομηνία δημιουργίας και μια ονομαζόμενη ομάδα ιδιοκτησίας. Οι κανόνες χωρίς τεκμηρίωση γίνονται αόρατα μονοπάτια επίθεσης με την πάροδο του χρόνου καθώς το προσωπικό αλλάζει και οι αναμνήσεις ξεθωριάζουν.
Βήμα 5: Εφαρμόστε τα ελάχιστα προνόμια σε κάθε διαδρομή σύνδεσης
Κάθε υπηρεσία λαμβάνει μόνο την πρόσβαση στο δίκτυο που απαιτεί. Οι διακομιστές Ιστού δεν συνδέονται απευθείας με βάσεις δεδομένων. Οι βάσεις δεδομένων δεν ξεκινούν εξερχόμενες συνδέσεις στο Διαδίκτυο. Οποιαδήποτε διαδρομή σύνδεσης χωρίς σαφή επαγγελματικό λόγο ανήκει στη λίστα επιτρεπόμενων.
Βήμα 6: Ρυθμίστε την καταγραφή και την ειδοποίηση σε κάθε όριο ζώνης
Κάθε προσπάθεια σύνδεσης μεταξύ ζωνών, που επιτρέπεται ή απορρίπτεται, πρέπει να παράγει μια καταχώρηση καταγραφής. Συνδέστε αυτά τα αρχεία καταγραφής στο κεντρικό σας παρακολούθηση ασφάλειας δικτύου πλατφόρμα. Ορισμός ειδοποιήσεων για αποκλίσεις: Ένας διακομιστής Web που διερευνά θύρες βάσης δεδομένων, ένας εφεδρικός διακομιστής που ανοίγει εξερχόμενες συνδέσεις ή κίνηση σε επίπεδο διαχειριστή που προέρχεται από ζώνη μη διαχείρισης.
Η τμηματοποίηση χωρίς ενεργή παρακολούθηση είναι ελλιπής. Τα όρια ζώνης χωρίς καταγραφή δεν σας λένε τίποτα για το πώς οι εισβολείς διερευνούν την αρχιτεκτονική σας.
Βήμα 7: Δοκιμάστε κάθε όριο ενεργά πριν βγείτε ζωντανά
Εκτελέστε δοκιμές σύνδεσης από κάθε ζώνη:
- Από το DMZ, προσπαθήστε να συνδεθείτε στις θύρες της βάσης δεδομένων. Η προσπάθεια πρέπει να αποτύχει.
- Από το επίπεδο εφαρμογής, προσπαθήστε να φτάσετε στη ζώνη διαχείρισης. Η προσπάθεια πρέπει να αποτύχει.
- Από τη ζώνη επισκέπτη και IoT, προσπαθήστε να φτάσετε σε οποιοδήποτε σύστημα παραγωγής. Κάθε προσπάθεια πρέπει να αποτύχει.
- Από το επίπεδο της βάσης δεδομένων, επιχειρήστε οποιαδήποτε εξερχόμενη σύνδεση στο Διαδίκτυο. Η προσπάθεια πρέπει να αποτύχει.
Επαναλάβετε αυτή τη δοκιμή μετά από κάθε σημαντική αλλαγή υποδομής. Τα δίκτυα αλλάζουν με την πάροδο του χρόνου και η τμηματοποίηση υποβαθμίζεται σιωπηλά χωρίς τακτική επαλήθευση. επικοινωνήστε μαζί μας ομάδα ασφαλείας Για να εκτελέσετε επίσημες δοκιμές διείσδυσης που στοχεύουν τη διέλευση ορίων ζώνης.
Τμηματοποίηση δικτύου και μηδενική εμπιστοσύνη: Η σωστή σχέση
Το Zero Trust λειτουργεί με μία αρχή: Μην εμπιστεύεστε ποτέ κανέναν χρήστη, συσκευή ή αίτημα από προεπιλογή, ανεξάρτητα από την τοποθεσία του δικτύου. Το "Inside the Network" δεν παρέχει αυτόματη εμπιστοσύνη.
Η τμηματοποίηση δικτύου παρέχει τη φυσική δομή που δίνει μηδενικά δόντια εμπιστοσύνης στο επίπεδο δικτύου.
Χωρίς τμηματοποίηση, το Zero Trust επαληθεύει έναν χρήστη κατά τη σύνδεση. Μετά από αυτό, ο πιστοποιημένος χρήστης μετακινείται ελεύθερα μέσω ενός επίπεδου εσωτερικού δικτύου χωρίς αρχιτεκτονικούς περιορισμούς για το πού πηγαίνει. Η επαλήθευση έγινε μία φορά. Η πρόσβαση δεν έχει όριο.
Με την κατάτμηση, τα όρια ζώνης επιβάλλουν την πολιτική σε κάθε σημείο διέλευσης. Μια επαληθευμένη ταυτότητα φτάνει μόνο στις εκχωρημένες ζώνες της. Ένας παραβιασμένος λογαριασμός παραμένει περιορισμένος σε ένα τμήμα. Απαιτείται άλλη παραβίαση εμπιστοσύνης για να περάσετε στην επόμενη ζώνη.
Το MicroSegmentation το επεκτείνει περαιτέρω τοποθετώντας μηδενική επιβολή εμπιστοσύνης σε επίπεδο ατομικού φόρτου εργασίας. Κάθε σύνδεση εφαρμογής σε εφαρμογή απαιτεί ξεχωριστή εξουσιοδότηση. Ένας εισβολέας που συμβιβάζει ένα κοντέινερ δεν μπορεί να φτάσει σε παρακείμενα κοντέινερ χωρίς διακριτή, έγκυρη εξουσιοδότηση για το καθένα.
Το 2026, με 82% επιθέσεων που εκτελούνται με κλεμμένα διαπιστευτήρια και νόμιμα εργαλεία, αυτός ο συνδυασμός αντιπροσωπεύει το πιο αξιόπιστο διαθέσιμο μοντέλο άμυνας δικτύου. Το Zero Trust ορίζει την πολιτική. Η τμηματοποίηση καθιστά αυτή την πολιτική πραγματική.
Τμηματοποίηση δικτύου για περιβάλλοντα αποκλειστικού διακομιστή
Οι αποκλειστικοί πελάτες διακομιστή φέρουν όλο το βάρος της ασφάλειας του δικτύου. Ένας διαχειριζόμενος πάροχος cloud χειρίζεται τη βασική απομόνωση μεταξύ των πελατών του. Ένα αποκλειστικό περιβάλλον διακομιστή παρέχει στον πελάτη τον πλήρη έλεγχο και την πλήρη ευθύνη για την εφαρμογή της σωστής τμηματοποίησης.
Υποστήριξη υποδομής Atal Networks:
Ιδιωτική σύνδεση δικτύου μεταξύ Αποκλειστικοί διακομιστές Atal Networks' Διατηρεί την κίνηση μεταξύ των ζωνών από το δημόσιο Διαδίκτυο. Η κίνηση μεταξύ της βαθμίδας της εφαρμογής σας και της βαθμίδας βάσης δεδομένων ταξιδεύει μέσω ιδιωτικών διεπαφών και όχι μέσω διαδρομών με δρομολόγηση στο Διαδίκτυο, μειώνοντας το παράθυρο έκθεσης για οποιαδήποτε σύνδεση μεταξύ ζωνών.
Η προστασία DDoS σε επίπεδο δικτύου 40 Gbit/s καλύπτει την κυκλοφορία που χτυπά τη ζώνη DMZ, επομένως η κίνηση επίθεσης μεγάλου όγκου δεν κορεστεί το εύρος ζώνης από το οποίο εξαρτάται η επικοινωνία της εσωτερικής ζώνης. Το upstream scrubbing απορροφά τα πακέτα επίθεσης πριν φτάσουν στην υποδομή του διακομιστή.
213+ Τοποθεσίες παγκόσμιων κέντρων δεδομένων υποστηρίζουν γεωγραφική τμηματοποίηση για απαιτήσεις συμμόρφωσης. Η παραμονή δεδομένων GDPR, οι γεωγραφικοί περιορισμοί HIPAA και οι κανόνες κυριαρχίας δεδομένων αντιμετωπίζονται τοποθετώντας φόρτους εργασίας σε συγκεκριμένες γεωγραφικές ζώνες, διατηρώντας παράλληλα τη συνδεσιμότητα του ιδιωτικού δικτύου μεταξύ τους.
Δύο κενά που συνήθως χάνουν οι αποκλειστικοί πελάτες διακομιστή:
Οι διεπαφές διαχείρισης, συμπεριλαμβανομένων των IPMI και KVM-over-IP, πρέπει να βρίσκονται σε ένα αποκλειστικό VLAN διαχείρισης προσβάσιμο μόνο μέσω VPN με έλεγχο ταυτότητας πολλαπλών παραγόντων. Αυτές οι διεπαφές παρέχουν πρόσβαση διακομιστή σε επίπεδο υλικού. Μια εκτεθειμένη θύρα IPMI μπορεί να δώσει σε έναν εισβολέα έλεγχο φυσικού επιπέδου στον διακομιστή. Μας Οδηγός ασφάλειας δικτύου Καλύπτει πλήρως τη σκλήρυνση της διεπαφής διαχείρισης.
Τα εφεδρικά συστήματα χρειάζονται πλήρη απομόνωση ζώνης από περιβάλλοντα παραγωγής. Ένας εφεδρικός διακομιστής στον οποίο τα συστήματα παραγωγής μπορούν να ξεκινήσουν συνδέσεις είναι ένας εφεδρικός διακομιστής στον οποίο μπορεί να φτάσει το ransomware. Η ζώνη δημιουργίας αντιγράφων ασφαλείας πρέπει να δέχεται εισερχόμενη εφεδρική κίνηση από τις ζώνες παραγωγής και να αποκλείει όλες τις αντίστροφες συνδέσεις.
5 λάθη κατάτμησης που δίνουν μια ψευδή αίσθηση ασφάλειας
Λάθος 1: Δημιουργία VLAN χωρίς την καταγραφή τους. Τα VLAN χωρίς παρακολούθηση δεν παρέχουν ορατότητα. Κάθε όριο ζώνης χρειάζεται ενεργή καταγραφή και ειδοποίηση προτού προσφέρει πραγματική αξία ασφάλειας.
Λάθος 2: Διατήρηση του επιπέδου διαχείρισης στο ίδιο δίκτυο με την παραγωγή. Ένας παραβιασμένος σταθμός εργασίας με πρόσβαση σε κονσόλες διαχειριστή μπορεί να ελέγχει κάθε διακομιστή στο περιβάλλον. Η ζώνη διαχείρισης πρέπει να είναι η πιο αυστηρά περιορισμένη ζώνη στην αρχιτεκτονική.
Λάθος 3: Σύνταξη γενικών κανόνων τείχους προστασίας μεταξύ των ζωνών. Ένας κανόνας που επιτρέπει σε όλη την κίνηση από τη ζώνη Α έως τη ζώνη Β εξαλείφει την κατάτμηση μεταξύ αυτών των δύο ζωνών. Κάθε κανόνας χρειάζεται μια συγκεκριμένη πηγή IP, IP προορισμού, πρωτόκολλο και θύρα.
Λάθος 4: Μη δοκιμή μετά από αλλαγές δικτύου. αλλάζει την τμηματοποίηση του διαλείμματος χωρίς τη δημιουργία ειδοποιήσεων. Ένας διακομιστής που τοποθετείται σε λάθος VLAN, ένας αντιγραμμένος κανόνας με σφάλμα ή μια προεπιλογή διακόπτη που δεν παρακάμπτεται ποτέ μπορεί να ανοίξει ένα αθόρυβο κενό. Δοκιμάστε κάθε όριο ζώνης μετά από κάθε αλλαγή υποδομής.
Λάθος 5: Αντιμετώπιση των συστημάτων δημιουργίας αντιγράφων ασφαλείας και παρακολούθησης ως αξιόπιστης υποδομής. Και οι δύο είναι στόχοι υψηλής αξίας. Τα συστήματα δημιουργίας αντιγράφων ασφαλείας διατηρούν δεδομένα ανάκτησης. Τα συστήματα παρακολούθησης συχνά έχουν πρόσβαση ανάγνωσης σε οτιδήποτε στο περιβάλλον. Και οι δύο χρειάζονται τις δικές τους απομονωμένες ζώνες με αυστηρούς ελέγχους πρόσβασης.
Συχνές ερωτήσεις
Η διαφορά μεταξύ τμηματοποίησης δικτύου και μικροτμηματοποίησης
Η τμηματοποίηση δικτύου χωρίζει ένα δίκτυο σε ευρείες ζώνες: ένα DMZ, ένα επίπεδο εφαρμογής, ένα επίπεδο βάσης δεδομένων. Ελέγχει κυρίως την κίνηση που κινείται μεταξύ του εσωτερικού δικτύου και των εξωτερικών δικτύων (επισκεψιμότητα βορρά-νότου). Το MicroSegmentation εφαρμόζει πολιτικές σε επίπεδο μεμονωμένου φόρτου εργασίας: ένα μόνο κοντέινερ, VM ή διαδικασία εφαρμογής. Ελέγχει κυρίως την κυκλοφορία μεταξύ εσωτερικών συστημάτων (ανατολική-δυτική κυκλοφορία). Τα δύο δεν είναι εναλλακτικές. Καλύπτουν διαφορετικά μέρη της διαδρομής επίθεσης και λειτουργούν καλύτερα σε συνδυασμό.
Η τμηματοποίηση σταματά πραγματικά το ransomware;
Η τμηματοποίηση εμποδίζει την εξάπλωση του ransomware πέρα από τη ζώνη όπου εκτελείται για πρώτη φορά. Το ransomware εξακολουθεί να εκτελείται στο αρχικά παραβιασμένο σύστημα. Η διαφορά είναι ότι δεν μπορεί να φτάσει σε βάσεις δεδομένων, διακομιστές αρχείων ή συστήματα δημιουργίας αντιγράφων ασφαλείας σε άλλες ζώνες. Τα εφεδρικά συστήματα σε απομονωμένες ζώνες επιβιώνουν επειδή τα συστήματα παραγωγής δεν έχουν ξεκινήσει διαδρομή σύνδεσης σε αυτά. Οργανισμοί που συνδυάζουν την τμηματοποίηση με μεμονωμένα αντίγραφα ασφαλείας ανακτούν από ransomware με σημαντικά χαμηλότερο κόστος και σε πολύ λιγότερο χρόνο από τους οργανισμούς σε επίπεδα δίκτυα.
PCI DSS και απαιτήσεις τμηματοποίησης
Ο Συμβούλιο Προτύπων Ασφαλείας PCI Απαιτεί από τις επιχειρήσεις να απομονώσουν το περιβάλλον δεδομένων κατόχου της κάρτας τους από όλα τα άλλα συστήματα. Χωρίς αυτήν την απομόνωση, κάθε συσκευή σε ολόκληρο το δίκτυο εισέρχεται σε εύρος PCI DSS. Η σωστή τμηματοποίηση περιορίζει το πεδίο εφαρμογής σε συστήματα που χειρίζονται πραγματικά δεδομένα πληρωμής. Για τις περισσότερες επιχειρήσεις, αυτό μειώνει την επιφάνεια ελέγχου συμμόρφωσης κατά 60% σε 80%.
Ο πραγματικός κίνδυνος λειτουργίας ενός επίπεδης δικτύου
Ένα επίπεδο δίκτυο δεν έχει εσωτερικά όρια ζώνης. Κάθε συσκευή φτάνει απευθείας σε κάθε άλλη συσκευή. Ένας εισβολέας που εισέρχεται μέσω οποιουδήποτε σημείου, όπως ένα email phishing, ένας διακομιστής web που έχει παραβιαστεί ή μια συσκευή IoT που δεν έχει επιδιορθωθεί, μετακινείται σε ολόκληρο το δίκτυο χρησιμοποιώντας νόμιμα εργαλεία και κλεμμένα διαπιστευτήρια. Δεδομένου ότι το 82% των επιθέσεων του 2026 δεν χρησιμοποιεί κακόβουλο λογισμικό, τα εργαλεία προστασίας από ιούς δεν εντοπίζουν τίποτα. Ο εισβολέας μοιάζει με νόμιμο χρήστη από τη στιγμή που συνδέεται.
Το χρονοδιάγραμμα για μια υλοποίηση τμηματοποίησης
Η βασική τμηματοποίηση για ένα μεμονωμένο περιβάλλον αποκλειστικού διακομιστή, ξεκινώντας με το DMZ και τον εσωτερικό διαχωρισμό, διαρκεί μία έως τρεις ημέρες με την κατάλληλη τεκμηρίωση στοιχείων που έχει ήδη τεθεί σε εφαρμογή. Η πλήρης υλοποίηση που καλύπτει πολλαπλές ζώνες, εκχωρήσεις VLAN, κανόνες τείχους προστασίας, διαμόρφωση παρακολούθησης και ενεργή δοκιμή διαρκεί δύο έως έξι εβδομάδες. Η μεγαλύτερη φάση είναι συνήθως η αρχική χαρτογράφηση στοιχείων. Η βιασύνη αυτού του βήματος οδηγεί σε αποτυχίες εφαρμογών όταν η τμηματοποίηση αποκλείει τη νόμιμη κίνηση που δεν τεκμηριώθηκε σωστά.
Η τμηματοποίηση επιβραδύνει το δίκτυο;
Η κυκλοφορία ενός ορίου ζώνης προσθέτει ένα έως τρία χιλιοστά του δευτερολέπτου καθυστέρησης στο σημείο επιθεώρησης του τείχους προστασίας. Αυτό είναι αμελητέο για τις περισσότερες επιχειρηματικές εφαρμογές. Τα κέρδη απόδοσης αντισταθμίζουν αυτό το κόστος: οι μικρότεροι τομείς εκπομπής μειώνουν τον θόρυβο και τη συμφόρηση του δικτύου και οι εργασίες υψηλού εύρους ζώνης που περιορίζονται σε αποκλειστικές ζώνες σταματούν να ανταγωνίζονται την κίνηση παραγωγής για κοινό εύρος ζώνης.
Κατανόηση του DMZ σε ένα τμηματοποιημένο δίκτυο
Ένα DMZ διαθέτει υπηρεσίες που αντιμετωπίζουν το Διαδίκτυο: διακομιστές Ιστού, πύλες email και δημόσια API. Η κίνηση μετακινείται από το Διαδίκτυο στο DMZ και από το DMZ στο επίπεδο εσωτερικής εφαρμογής σύμφωνα με αυστηρούς κανόνες τείχους προστασίας. Η επισκεψιμότητα δεν μπορεί να μετακινηθεί απευθείας από το Διαδίκτυο σε εσωτερικές βάσεις δεδομένων ή συστήματα διαχείρισης. Ένας εισβολέας που θέτει σε κίνδυνο έναν διακομιστή ιστού στο DMZ παραμένει στο DMZ, χωρίς άμεση διαδρομή προς οποιοδήποτε εσωτερικό σύστημα πίσω από αυτό.
Μικρές επιχειρήσεις και τμηματοποίηση δικτύου
Οι μικρές επιχειρήσεις αντιμετωπίζουν τους ίδιους τύπους επιθέσεων με τις μεγάλες επιχειρήσεις. Οι εισβολείς στοχεύουν σε μικρότερους οργανισμούς ειδικά επειδή τείνουν να εκτελούν επίπεδα δίκτυα με λιγότερα στοιχεία ελέγχου. Το πιο συνηθισμένο σημείο εισόδου σε παραβιάσεις μικρών επιχειρήσεων είναι ένα δίκτυο WiFi επισκέπτη που βρίσκεται στο ίδιο τμήμα με τα τερματικά POS ή τους εσωτερικούς διακομιστές αρχείων. Ο διαχωρισμός του WiFi επισκεπτών από τα εσωτερικά συστήματα, η απομόνωση του υλικού πληρωμών και η διατήρηση των διακομιστών που αντιμετωπίζουν το κοινό μακριά από τα εσωτερικά εργαλεία κοστίζει πολύ λίγο σε σύγχρονους διαχειριζόμενους διακόπτες και δρομολογητές. Η προστασία που παρέχει από τις ευκαιριακές επιθέσεις που αντιμετωπίζουν τακτικά οι μικρές επιχειρήσεις είναι σημαντική.
Δημιουργήστε ένα δίκτυο που περιέχει αποτυχίες
Η τμηματοποίηση δικτύου είναι μια δομική απόφαση, όχι μια αγορά προϊόντος. Κάθε σημαντική ανάλυση μετά την παραβίαση από το WannaCry to Change Healthcare καταλήγει στο ίδιο συμπέρασμα: η κατάτμηση θα περιείχε τη ζημιά. Τα περιμετρικά χειριστήρια απέτυχαν. Η απουσία εσωτερικών ορίων ζώνης επιτρέπει στους επιτιθέμενους να φτάσουν τα πάντα.
Το περιβάλλον απειλών του 2026, όπου οι εισβολείς μετακινούνται σε 72 λεπτά, δεν χρησιμοποιούν κακόβουλο λογισμικό και λειτουργούν μέσω νόμιμων εργαλείων και διαπιστευτηρίων, απαιτεί αρχιτεκτονικό περιορισμό. Οι πολιτικές ασφαλείας και τα εργαλεία τελικού σημείου από μόνα τους δεν μπορούν να σταματήσουν τις απειλές που μοιάζουν με τις νόμιμες διοικητικές δραστηριότητες. Τα όρια ζώνης μπορούν.
Πέντε ενέργειες που πρέπει να γίνουν τώρα:
- Map every device and document its communication dependencies
- Προσδιορίστε τα περιουσιακά σας στοιχεία με την υψηλότερη αξία και τις διαδρομές που οδηγούν σε αυτά
- Ρυθμίστε τον βασικό διαχωρισμό ζώνης, ξεκινώντας από το DMZ και τον εσωτερικό διαχωρισμό
- Γράψτε κανόνες τείχους προστασίας από μια προεπιλεγμένη αρχική θέση
- Δοκιμάστε κάθε όριο ζώνης ενεργά, όχι μόνο σε χαρτί
Χτίστε σε μια ασφαλή βάση υποδομής
Το Atal Networks παρέχει τη βάση δικτύου που απαιτεί η τμηματοποίηση του αποκλειστικού διακομιστή. Κάθε σχέδιο αποκλειστικού διακομιστή Περιλαμβάνει συνδεσιμότητα ιδιωτικού δικτύου μεταξύ διακομιστών, προστασία DDoS 40 Gbit/s στο επίπεδο δικτύου και πρόσβαση σε 213+ τοποθεσίες παγκόσμιων κέντρων δεδομένων για διαχωρισμό γεωγραφικών ζωνών.
Start Building Your Segmented Infrastructure | Μιλήστε με την ομάδα του δικτύου μας
Αυτός ο οδηγός αντικατοπτρίζει τις πρακτικές τμηματοποίησης που ισχύουν από τον Απρίλιο του 2026. Για το ευρύτερο πλαίσιο ασφάλειας διακομιστή που υποστηρίζει η τμηματοποίηση, διαβάστε μας Οδηγός ασφάλειας δικτύου για αποκλειστικούς πελάτες διακομιστή.
Σχετική ανάγνωση:
- Προστασία DDoS: Πώς λειτουργεί ο μετριασμός ανάντη
- VPS vs αποκλειστικοί διακομιστές: σύγκριση ασφάλειας υποδομής