


Los atacantes golpearon a Change Healthcare con ransomware en enero de 2024. Un inicio de sesión robado les dio acceso a toda la red interna. Se movieron libremente del sistema al sistema, localizaron infraestructura crítica y la encriptaron. La limpieza costó $22 mil millones. Más de 100 millones de pacientes perdieron sus registros de salud personales.
Los expertos en seguridad revisaron el incidente y llegaron a la misma conclusión: la segmentación adecuada de la red habría detenido el daño en una sola zona. Las credenciales robadas aún habrían causado una violación. La diferencia es que la brecha se habría quedado en un rincón aislado de la red en lugar de extenderse a todo.
Ese resultado captura el propósito de la segmentación de la red. No detiene el inicio de todos los ataques. Evita que los ataques se propaguen después de que comienzan.
Esta guía cubre la definición completa, los cuatro tipos principales, los siete beneficios medibles y un marco de implementación de siete pasos, con un enfoque específico en entornos de servidor dedicados.
índice
- Segmentación de red: la definición simple
- El verdadero problema con una red plana en 2026
- Los cuatro tipos de segmentación de red
- 7 razones por las que la segmentación de la red importa
- Segmentación de red en cinco escenarios reales
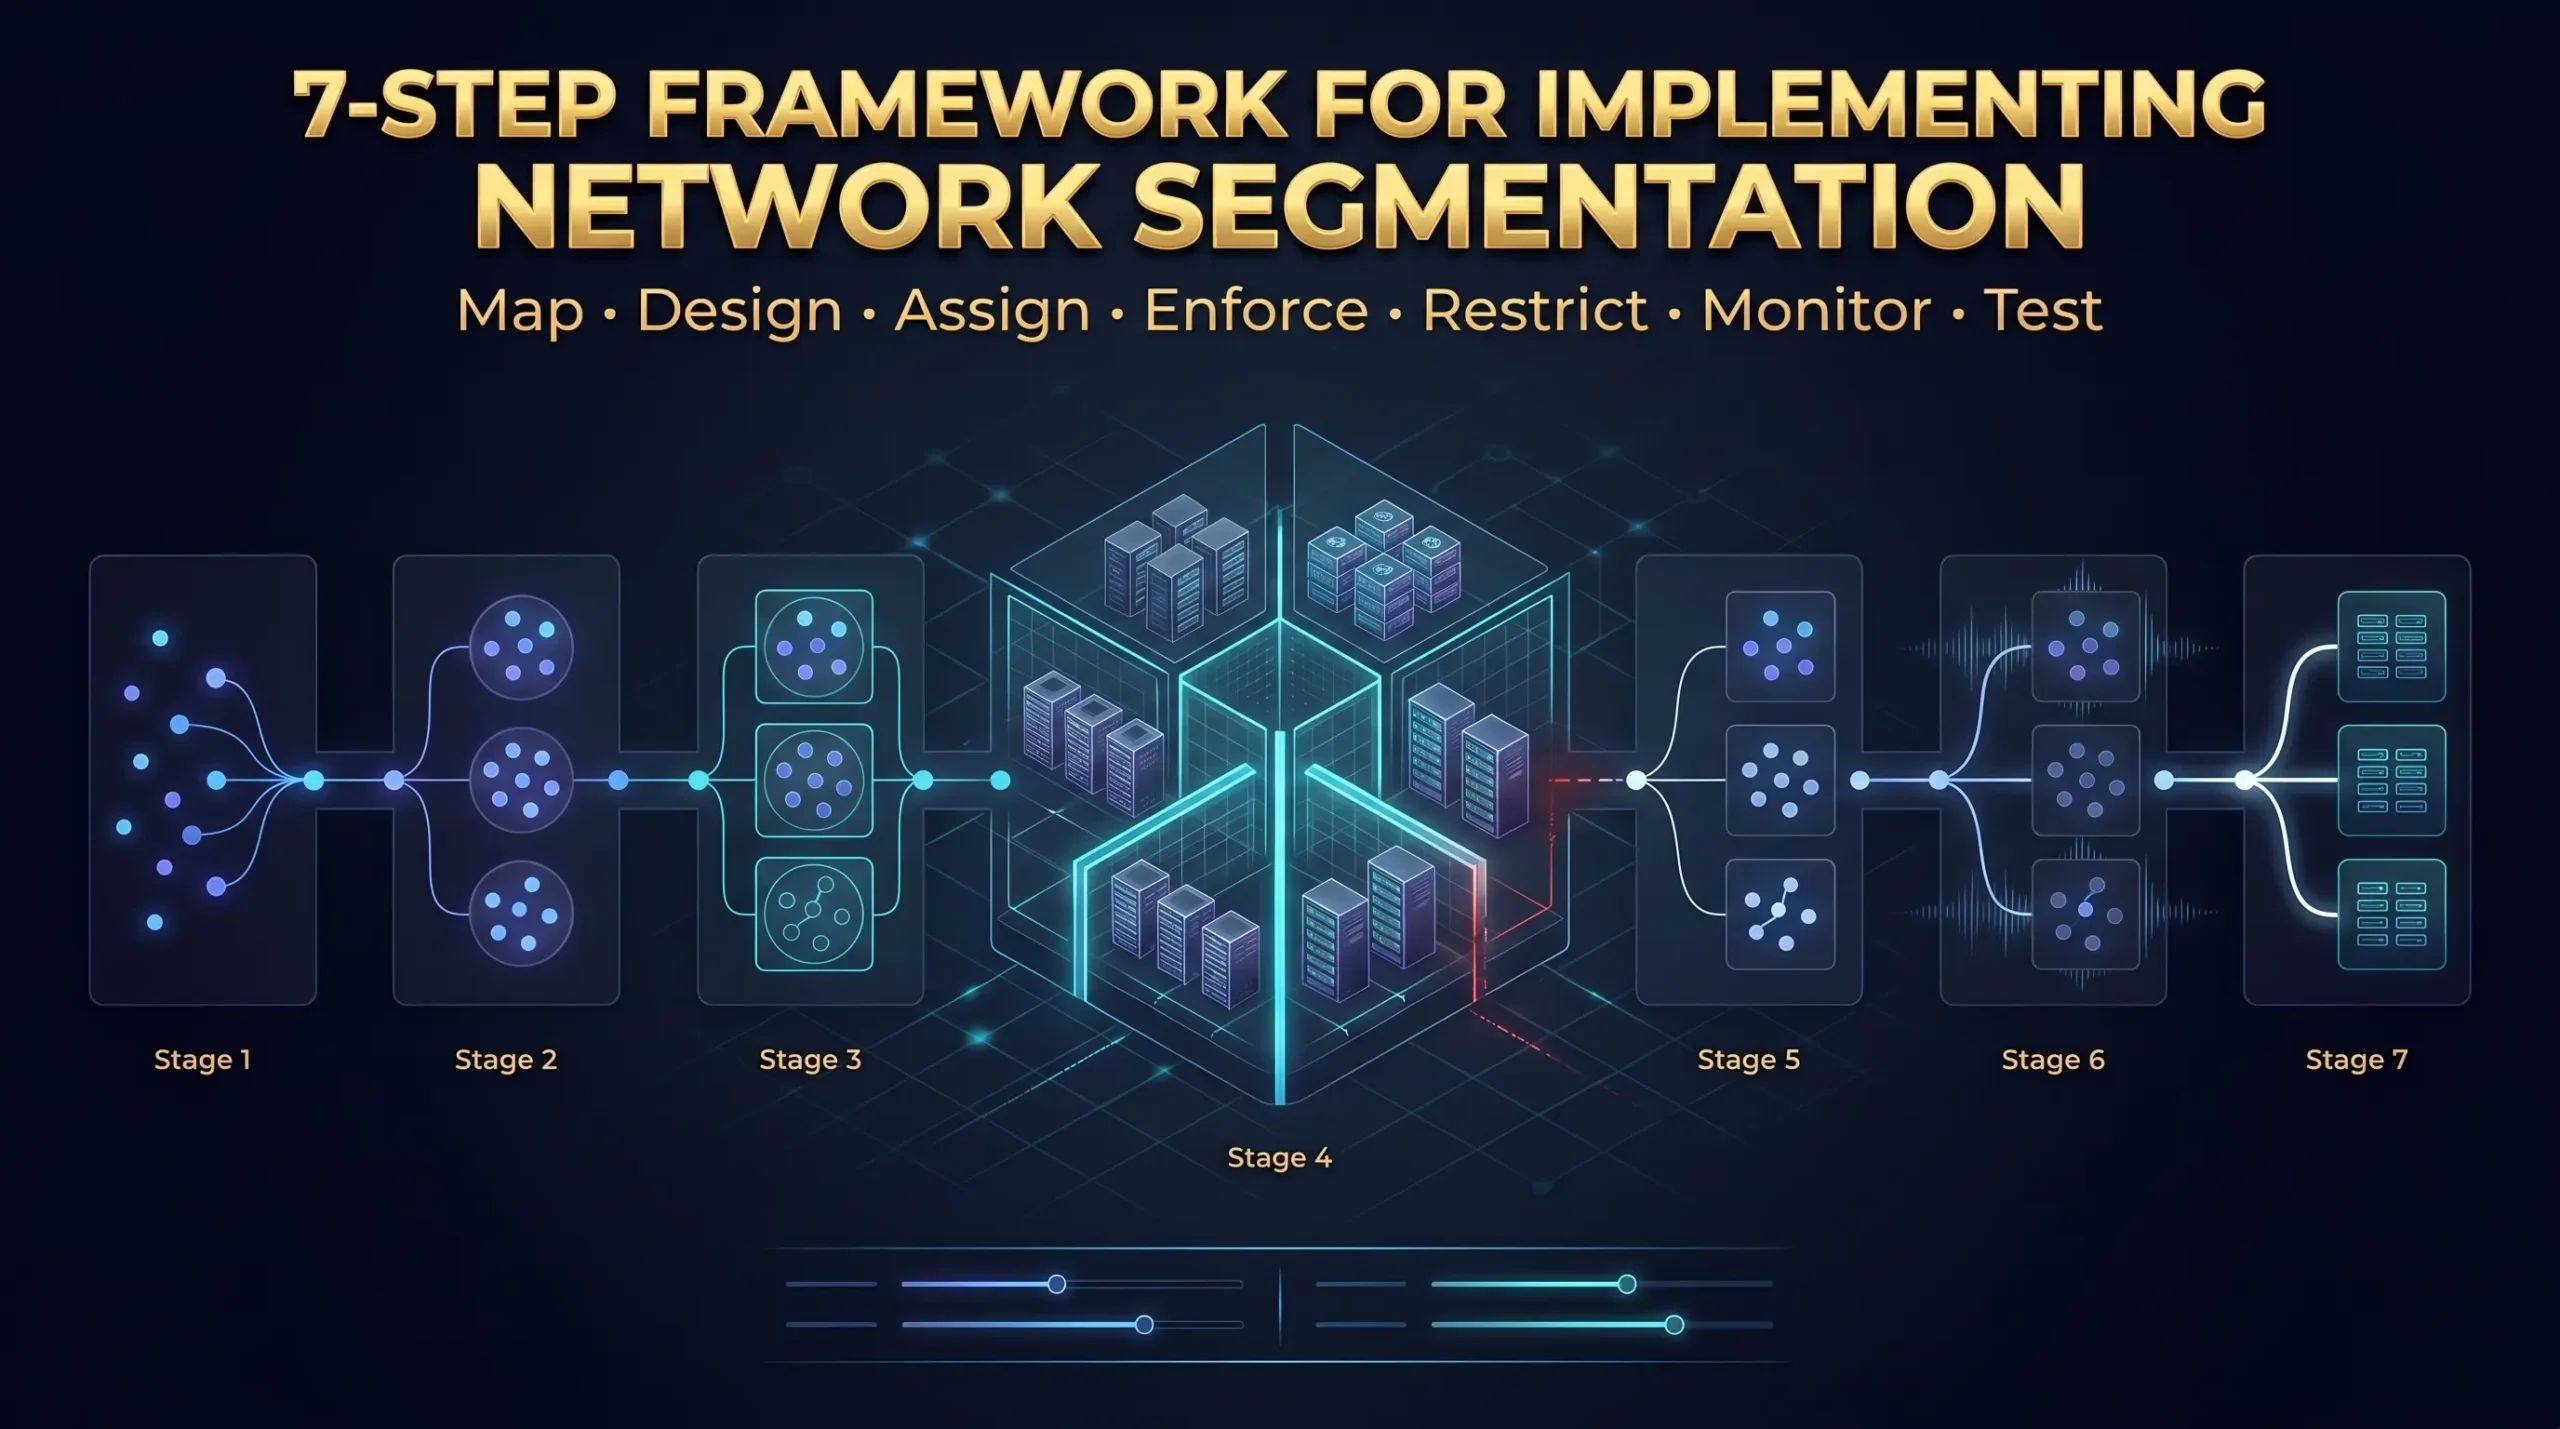
- Marco de 7 pasos para implementar la segmentación de redes
- Segmentación de red y confianza cero: la relación correcta
- Segmentación de red para entornos de servidores dedicados
- 5 errores de segmentación que dan una falsa sensación de seguridad
- Preguntas frecuentes
- Construya una red que contenga errores
Segmentación de red: la definición simple
La segmentación de red divide una red informática grande en secciones aisladas más pequeñas llamadas segmentos o subredes. Cada segmento se ejecuta de forma independiente con sus propias políticas de seguridad y controles de tráfico. Los dispositivos en un segmento no pueden comunicarse libremente con dispositivos en otro. Todo el tráfico que intenta cruzar entre segmentos debe pasar a través de un punto de control controlado, normalmente un firewall o una lista de control de acceso, donde las reglas explícitas permiten o bloquean la comunicación.
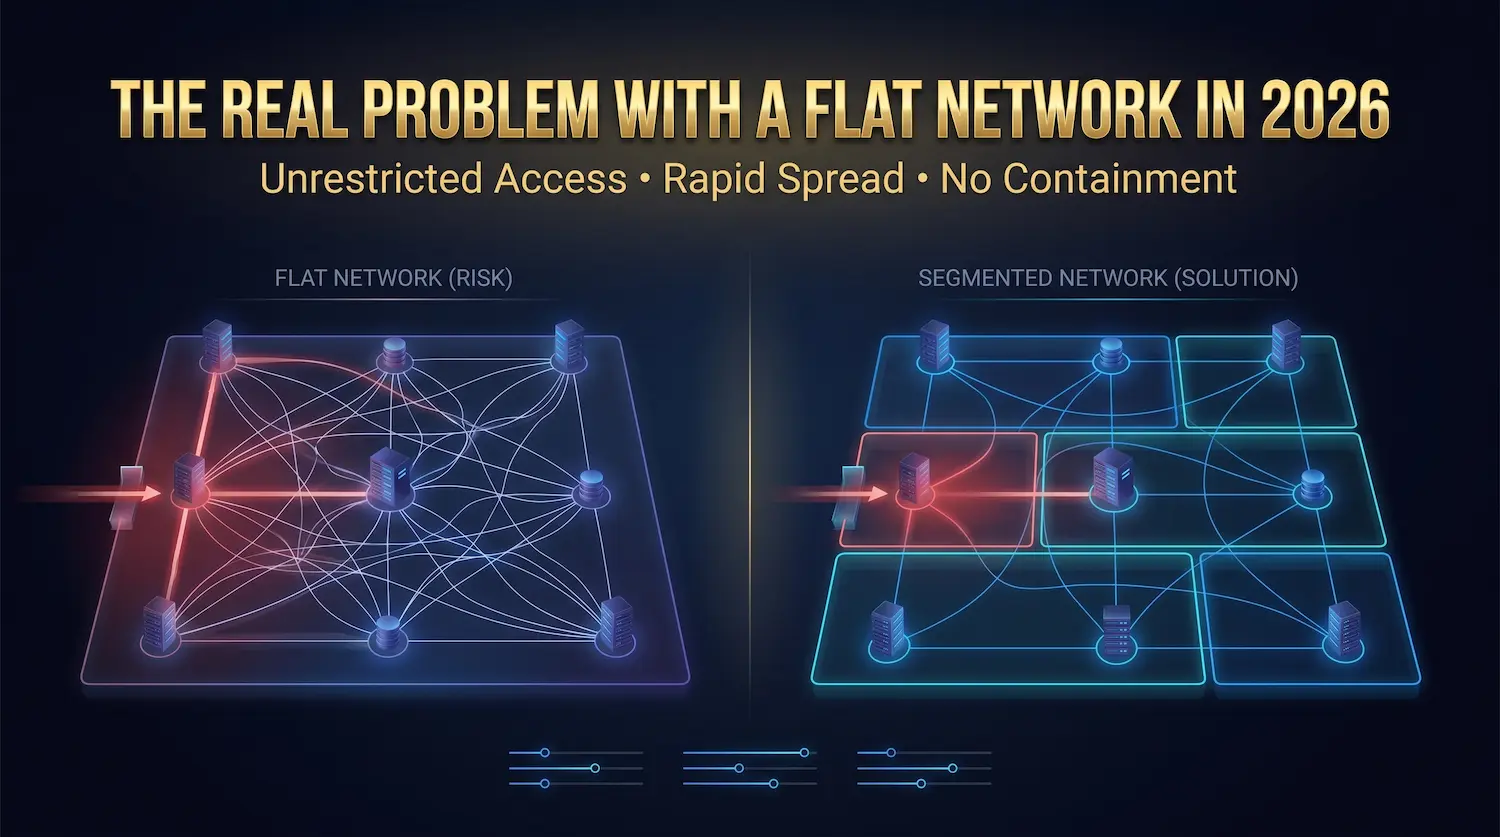
Lo contrario de una red segmentada es una red plana. Una red plana conecta todos los dispositivos a un espacio compartido sin separación interna. Cada dispositivo habla directamente con cualquier otro dispositivo sin restricciones.
Una comparación útil: una red plana es una gran sala abierta. Una red segmentada es un edificio con habitaciones cerradas separadas. Entrar al edificio no le da a alguien la llave de cada habitación.
Términos clave utilizados a lo largo de esta guía:
Segmento o subred: Una sección de la red que se ejecuta por separado, con su propio rango de direcciones IP y reglas de seguridad.
Movimiento lateral: La técnica que usan los atacantes después de una brecha inicial para pasar de un dispositivo comprometido a otros sistemas dentro de la misma red.
Radio de explosión: La cantidad total de daño que causa un incumplimiento antes de que los controles de seguridad detengan su propagación.
Tráfico Este-Oeste: Datos que se mueven entre servidores, aplicaciones y dispositivos dentro de la red. La mayoría de los daños de ataque viajan a lo largo de estos caminos internos después del primer compromiso.
Tráfico Norte-Sur: Datos que se mueven entre la red interna y las redes externas. Los cortafuegos perimetrales tradicionales se enfocan en este tipo de tráfico.
DMZ (zona desmilitarizada): Un segmento dedicado que contiene servicios orientados a Internet como servidores web y pasarelas de correo electrónico, completamente aislado de los sistemas internos.
VLAN (red de área local virtual): Un método basado en software para crear segmentos separados en hardware físico compartido, basado en el estándar IEEE 802.1q.
Estos términos tienen un significado a lo largo de este documento, de acuerdo con los principios de desambiguación del sentido de la palabra (WSD). Cada término técnico se refiere al mismo concepto cada vez que aparece.
El verdadero problema con una red plana en 2026
La mayoría de las redes se construyeron en torno a una suposición de seguridad: mantener a los atacantes fuera del perímetro y el tráfico interno se mantiene seguro. Esa suposición fracasó hace años. El panorama de amenazas de 2026 hace que ejecutar una red plana sea más peligrosa que en cualquier punto anterior.
Los atacantes se mueven más rápido de lo que la mayoría de los equipos de seguridad pueden responder. La inteligencia de amenazas actual muestra que los atacantes llegan a los sistemas críticos dentro de los 72 minutos del acceso inicial, cuatro veces más rápido que hace unos años. Las herramientas impulsadas por IA automatizan el reconocimiento, la escalada de privilegios y la identificación de objetivos sin que se requiera una dirección humana. En una red plana, 72 minutos es tiempo suficiente para mapear cada sistema de alto valor, localizar copias de seguridad, destruirlas y organizar el ransomware.
La mayoría de los ataques modernos no usan malware. Según el informe de amenaza global de CrowdStrike 2026, 82% de ciberataques en 2026 no involucró archivos de malware, frente a 40% hace unos años. Los atacantes roban credenciales a través del phishing, las compran a los corredores de datos o las sacan de los registros de InfoStealer. Inician sesión en la red con esas credenciales y funcionan con las mismas herramientas que usan los administradores reales: SSH, RDP, Windows Management Instrumentation (WMI) y SMB. El software antivirus estándar no puede detectar esto. parece una actividad normal.
En una red plana, una credencial de bajo privilegios robada puede eventualmente llegar a una base de datos de pago. El atacante solo necesita tiempo y caminos abiertos entre sistemas.
Ransomware mata las copias de seguridad antes de anunciarse. Orientación de ransomware de CISA Documenta un patrón repetitivo: los atacantes localizan y destruyen sistemas de respaldo durante su período de permanencia, antes de que alguien sepa que están dentro. En una red plana, el servidor de respaldo se encuentra junto al servidor web con una ruta abierta entre ellos. El atacante destruye la opción de recuperación y luego despliega el ransomware.
La prueba histórica ya está registrada. En 2017, WannaCry se extendió a través de redes planas a través del protocolo SMB a 200.000 máquinas en 150 países en menos de 72 horas. En 2021, Colonial Pipeline cerró 5.500 millas de gasoducto de combustible al este de los Estados Unidos porque la insuficiente segmentación entre las redes de tecnología operativa (OT) hizo imposible la contención. Ambos ataques comenzaron desde un solo punto de entrada. Ambos viajaron libremente a través de la arquitectura plana. Ambos habrían sido contenibles con una segmentación adecuada en su lugar.
Los cuatro tipos de segmentación de red
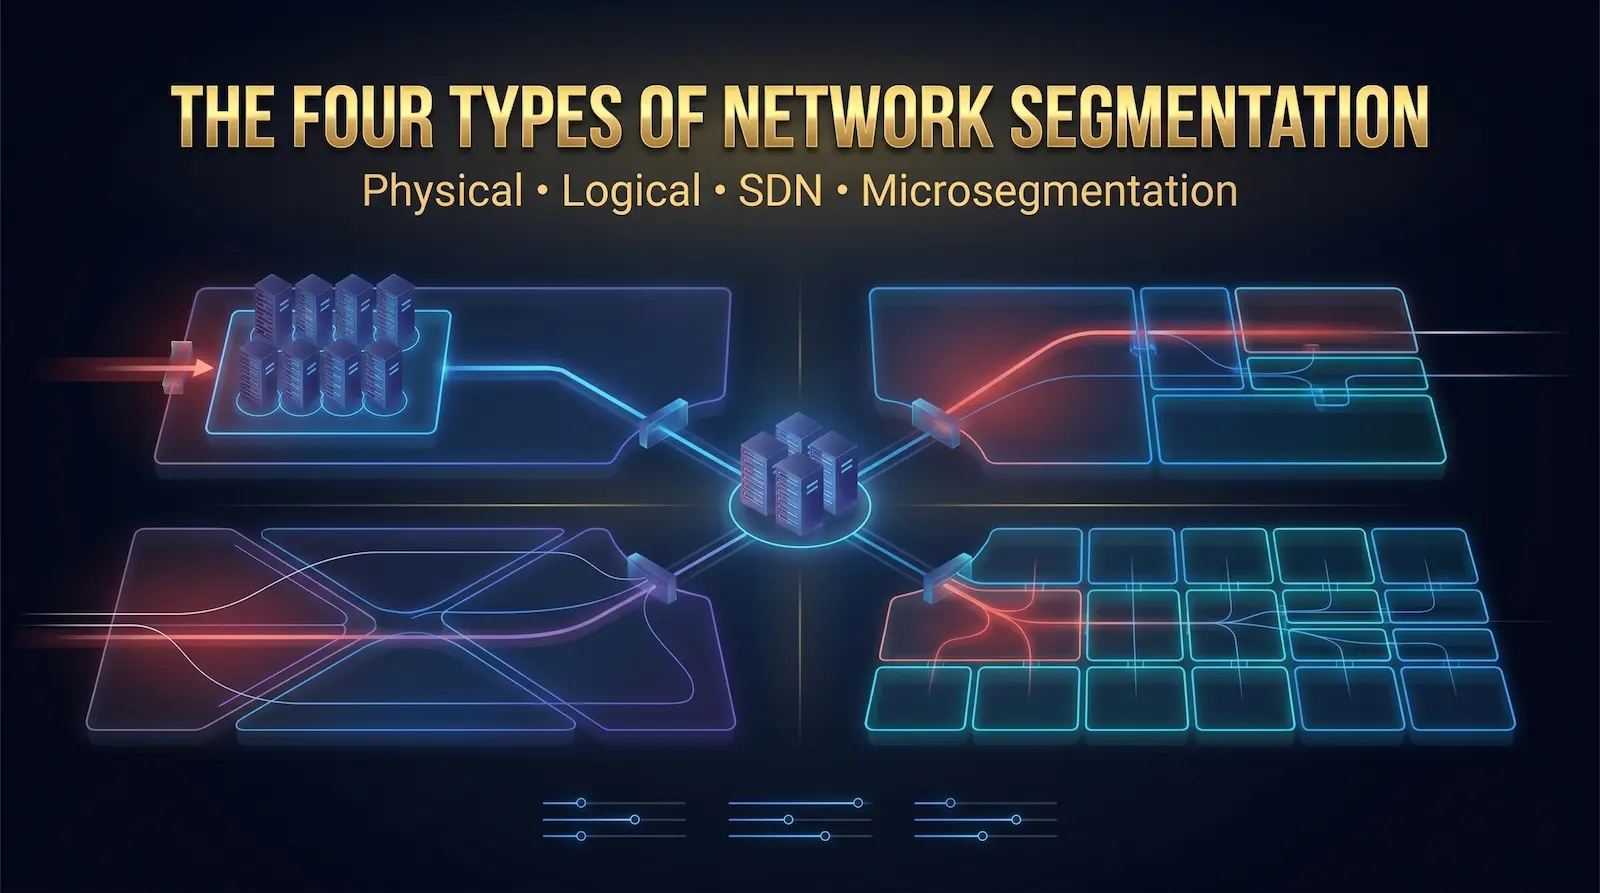
segmentación física
La segmentación física utiliza hardware completamente separado para cada sección de red: distintos conmutadores, cables, enrutadores y cortafuegos. Todo el tráfico que se mueve entre secciones debe viajar a través de un dispositivo de puerta de enlace físico. Ningún error de configuración de software puede crear accidentalmente una ruta entre secciones.
Lo mejor para: redes de tecnología operativa (OT), sistemas clasificados del gobierno o entornos de pago de alto riesgo donde las regulaciones requieren aislamiento físico.
Trade-off: Máxima seguridad con cero trayectos accidentales de zona transversal, pero costoso, inflexible y difícil de escalar. Agregar una nueva sección requiere un nuevo hardware.
Segmentación lógica usando VLAN y subred
La segmentación lógica crea zonas aisladas en software en hardware físico compartido. Este es el enfoque estándar para las empresas que ejecutan servidores dedicados.
Las VLAN usan el estándar IEEE 802.1Q para etiquetar el tráfico con ID de zona. Los puertos de conmutador en una VLAN no pueden hablar con los puertos de otra VLAN sin enrutamiento a través de un firewall. Un conmutador físico puede alojar docenas de redes lógicas aisladas al mismo tiempo.
La subred asigna dispositivos a diferentes rangos de direcciones IP. Tráfico entre las rutas de subredes a través de una puerta de enlace que aplica reglas de acceso definidas.
Ejemplo de diseño de VLAN para un entorno de servidor dedicado:
VLAN 10: DMZ (servidores web, API públicas)
VLAN 20: Nivel de aplicación (Servidores de aplicaciones, API)
VLAN 30: Nivel de base de datos (MySQL, PostgreSQL, Redis)
VLAN 40: Zona de gestión (solo acceso de administrador)
VLAN 50: Zona de respaldo (sin acceso de producción)
VLAN 60: Invitado e IoT (sin acceso interno)
Lo mejor para: la mayoría de las empresas. Se ejecuta en hardware existente, es rentable y se ajusta fácilmente a medida que crece la infraestructura.
Segmentación definida por software (SDN)
La red definida por software (SDN) aleja la política de segmentación del hardware físico a un controlador central. El controlador administra todas las zonas mediante programación y envía actualizaciones de políticas a través de toda la red en segundos.
Lo mejor para: entornos de nube e infraestructura híbrida donde las direcciones IP cambian constantemente a medida que las cargas de trabajo se mueven entre hosts.
microsegmentación
La microsegmentación aplica políticas de seguridad a nivel de carga de trabajo individual. En lugar de zonas que cubren muchos servidores, las políticas se aplican a una sola máquina virtual, contenedor o proceso de aplicación. Una regla podría indicar: "Este contenedor PostgreSQL solo acepta conexiones entrantes desde este contenedor de aplicación de Python específico en el puerto 5432. Todas las demás conexiones se deniegan".
Lo mejor para: proteger cargas de trabajo de alto valor, entornos nativos de la nube y arquitecturas de confianza cero.
La distinción clave entre segmentación de red y microsegmentación: La segmentación de la red controla principalmente el tráfico norte-sur entre redes externas y zonas internas. La microsegmentación controla principalmente el tráfico este-oeste entre sistemas dentro de esas zonas. Ambas capas son necesarias porque cubren diferentes partes de la ruta de ataque.
7 razones por las que la segmentación de la red importa
Ransomware permanece en una zona
En una red plana, el ransomware que se ejecuta en un servidor web comprometido llega a bases de datos, servidores de archivos y almacenamiento de copia de seguridad en cuestión de minutos. En una red segmentada, el ransomware se ejecuta en una zona y no puede cruzar el límite del firewall hacia otras zonas. La zona afectada se restaura a partir de copias de seguridad que sobrevivieron porque el atacante nunca tuvo un camino hacia ellos.
Las credenciales robadas pierden la mayor parte de su valor
Solo en la primera mitad de 2025 se robaron 1.800 millones de conjuntos de credenciales. En una red plana, un inicio de sesión de administrador robado puede llegar a todo. En una red segmentada, esa credencial alcanza solo su zona asignada. El atacante necesita credenciales válidas y separadas para cada zona adicional. Esto hace que los ataques basados en credenciales sean exponencialmente más difíciles de ejecutar a escala.
El alcance del cumplimiento se reduce hasta 80%
Cada regulación importante de datos trata la segmentación de la red como un control técnico requerido.
Los Consejo de Normas de Seguridad PCI Requiere que los entornos de datos del titular de la tarjeta estén aislados de todos los demás sistemas de red. Sin ese aislamiento, toda la red ingresa al ámbito de cumplimiento de PCI DSS. La segmentación adecuada reduce ese alcance hasta 80%.
HIPAA requiere el aislamiento técnico de la información sanitaria protegida (EPHI) de los sistemas generales. El artículo 32 del RGPD requiere “medidas técnicas apropiadas” proporcional al riesgo. ISO 27001 Control A.13.1.3 requiere la segregación de la red directamente. La segmentación satisface los cuatro a nivel arquitectónico.
Sobreviven los sistemas de respaldo
Los operadores de ransomware se dirigen a los sistemas de copia de seguridad antes de implementar el cifrado porque la destrucción de las opciones de recuperación obliga a pagar a las víctimas. En una red plana, los servidores de producción pueden iniciar conexiones con servidores de respaldo, dando a Ransomware una ruta a las copias de seguridad. En una red segmentada, la zona de copia de seguridad acepta tráfico de respaldo entrante pero bloquea cualquier conexión que un sistema de producción inicia hacia él. Las copias de seguridad permanecen intactas.
La detección de brechas se vuelve más rápida
Un servidor web que intenta abrir una conexión de base de datos directa genera una alerta inmediata en una red segmentada, ya que esa acción viola la regla del firewall entre esas zonas. En una red plana, el movimiento lateral se mezcla con el flujo regular de tráfico administrativo. No hay incendios de alerta porque el tráfico parece legítimo. La segmentación convierte el movimiento lateral inesperado en un evento automático registrado.
El rendimiento de la red mejora
El tráfico de difusión, incluidas las solicitudes ARP, los anuncios de DHCP y las actualizaciones del protocolo de enrutamiento, permanece dentro de cada zona en lugar de inundar todos los dispositivos de toda la red. Las tareas de ancho de banda alto, como la replicación de la base de datos y los trabajos de copia de seguridad, se ejecutan en zonas dedicadas y dejen de competir con el tráfico de aplicaciones de producción para el ancho de banda. El resultado es una red más rápida y menos congestionada en general.
La confianza cero obtiene una capa de aplicación real
Zero Trust Security opera según un principio: nunca confíes en ninguna solicitud de forma predeterminada, independientemente de la fuente. “Inside the Network” no otorga confianza automática. La segmentación de red proporciona la capa estructural que hace que este principio funcione en la práctica.
Sin zonas, una política de confianza cero verifica a un usuario en el inicio de sesión y luego no tiene un mecanismo arquitectónico que impida que ese usuario se mueva libremente a través de una red interna plana. Con las zonas, cada punto límite hace cumplir la política. El usuario verificado solo llega a su zona asignada. La confianza cero se convierte en un verdadero control operativo en lugar de una filosofía declarada.
Segmentación de red en cinco escenarios reales
Escenario 1: Infraestructura de servidores dedicado
Una empresa de comercio electrónico ejecuta servidores web, servidores de aplicaciones, bases de datos y herramientas de administración en servidores dedicados. Un ataque de inyección SQL contra el nivel del servidor web compromete la DMZ. En una red plana, el atacante gira directamente a la base de datos. En una red correctamente segmentada, un límite de firewall separa el DMZ del nivel de la aplicación y otro límite separa el nivel de la aplicación del nivel de la base de datos.
Cada límite requiere credenciales específicas y reglas de firewall válidas. Cada intento de cruce fallido genera una entrada de registro. El atacante se detiene en el primer límite mientras se activan las alertas.
Arquitectura segmentada típica:
[Internet] > [Capa DDoS] > [DMZ: Servidores web]
> [Nivel de aplicación: Servidores de aplicaciones]
> [Nivel de datos: bases de datos, copias de seguridad]
> [Zona de gestión: VPN + MFA solamente]
Escenario 2: Redes de atención médica (HIPAA)
Los entornos de atención médica transportan EPHI junto con sistemas administrativos y dispositivos médicos, muchos de los cuales ejecutan sistemas operativos sin parches de hace una década. Una red de atención médica segmentada coloca sistemas clínicos, dispositivos de imágenes médicas, herramientas administrativas y puntos de acceso de proveedores en zonas separadas.
Un dispositivo de imagen comprometido permanece en la zona de dispositivos médicos sin ruta directa a la base de datos clínica. Nuestra infraestructura de cumplimiento es compatible con los requisitos de aislamiento de HIPAA en entornos de centros de datos dedicados.
Escenario 3: Retail y comercio electrónico (PCI DSS)
Sin segmentación, todos los dispositivos de la empresa ingresan al ámbito de cumplimiento de PCI DSS. Con una zona de pago adecuadamente definida, solo los sistemas que manejan los datos de la tarjeta llevan ese requisito. Los terminales POS se encuentran en una VLAN de pago dedicada. El cliente WiFi se conecta a un segmento de invitados aislado sin acceso a sistemas de negocios.
Escenario 4: Plataformas SaaS
Los entornos de desarrollo no deben llegar a las bases de datos de producción. La puesta en escena no debe exponer los datos reales de los clientes. Las zonas separadas para cada entorno hacen que estos requisitos sean exigibles en la capa de red, no solo a nivel de aplicación. Una estación de trabajo de desarrollador comprometida permanece en la zona de desarrollo. Las canalizaciones de CI/CD conectan entornos solo a través de vías automatizadas auditadas. Vea las opciones de infraestructura disponibles en nuestro Descripción general del alojamiento VPS.
Escenario 5: IoT y entornos de dispositivos mixtos
Las cámaras de seguridad, los sistemas HVAC, las impresoras y los lectores de insignias ejecutan firmware antiguo sin software de seguridad y sin programa de parches. La colocación de estos dispositivos en una VLAN de IoT dedicada les permite conectarse a Internet para obtener actualizaciones y bloquear cualquier ruta a los sistemas de producción internos. Una cámara comprometida permanece en la zona de IoT sin ningún lugar interno a donde ir.
Marco de 7 pasos para implementar la segmentación de redes
Paso 1: mapea cada dispositivo y sus necesidades de comunicación
Enumere todos los servidores, estación de trabajo, dispositivo de IoT y aplicaciones. Clasifique cada uno por sensibilidad: orientado al público, interno, sensible (pago o datos de salud) o crítico (bases de datos, copias de seguridad, consolas de administración). Mapear las dependencias de la comunicación: qué sistemas deben hablar con qué otros y por qué razón exacta.
Omitir este paso provoca el error de implementación más común: segmentar los sistemas que deben comunicarse entre sí y romper las aplicaciones en vivo en el proceso.
Paso 2: Definir las zonas de seguridad
| Zona | Contenido | acceso externo |
| DMZ | Servidores web, API públicas y pasarelas de correo electrónico | Sí |
| Nivel de aplicación | Servidores de aplicaciones, microservicios, API | No |
| Nivel de datos | Bases de datos, almacenamiento de archivos | No |
| Administración | Consolas de administración, herramientas de monitoreo | VPN + MFA solamente |
| zona de respaldo | Sistemas de copia de seguridad, almacenamiento de recuperación | No |
| Zona de usuario | Estaciones de trabajo para empleados | Filtrado |
| Invitado e IoT | Wifi de invitados, dispositivos IoT | solo internet |
| zona de pago | Terminales POS, procesadores de tarjetas | controlado por PCI |
Paso 3: asignar VLAN y subredes
Dé a cada zona una ID de VLAN única y una subred dedicada. Configure el enrutamiento entre VLAN solo cuando los requisitos comerciales lo justifiquen explícitamente. La configuración predeterminada es Aislamiento completo. Las zonas permanecen separadas hasta que una necesidad comercial documentada crea una conexión controlada y basada en reglas entre ellas.
Paso 4: Cree reglas de firewall a partir de denegar todo.
Comience con una línea completa entre cada par de zonas. Luego agregue reglas específicas permitidas para cada ruta de tráfico justificada.
Reglas de ejemplo para DMZ a nivel de aplicación:
Permitir: TCP de servidores web DMZ a servidores de aplicaciones en el puerto 8080
Permitir: TCP de servidores de aplicaciones a servidores web DMZ en los puertos 80, 443
Denegar: todo el resto del tráfico
Cada regla de permiso necesita una justificación por escrito, una fecha de creación y un equipo de propiedad con nombre. Las reglas sin documentación se convierten en rutas de ataque invisibles con el tiempo a medida que el personal cambia y los recuerdos se desvanecen.
Paso 5: Aplicar el mínimo privilegio a cada ruta de conexión
Cada servicio obtiene solo el acceso a la red que requiere. Los servidores web no se conectan directamente a las bases de datos. Las bases de datos no inician conexiones salientes a Internet. Cualquier ruta de conexión sin un motivo comercial claro pertenece a la lista de permisos.
Paso 6: Configure el registro y la alerta en cada límite de zona
Todo intento de conexión entre zonas, permitido o denegado, debe producir una entrada de registro. Conecte esos registros a su central Monitoreo de seguridad de red Plataforma. Establecer alertas en desviaciones: un servidor web que sondea puertos de base de datos, un servidor de copia de seguridad que abre conexiones salientes o tráfico de nivel de administrador procedente de una zona no administrativa.
La segmentación sin monitoreo activo está incompleta. Los límites de zona sin registrar no le dicen nada sobre cómo los atacantes están investigando su arquitectura.
Paso 7: Pruebe cada límite activamente antes de entrar en vivo
Ejecute las pruebas de conexión desde cada zona:
- Desde la DMZ, intente conectarse a los puertos de la base de datos. El intento debe fallar.
- Desde el nivel de aplicación, intente llegar a la zona de gestión. El intento debe fallar.
- Desde la zona de invitados e IoT, intente llegar a cualquier sistema de producción. Todo intento debe fallar.
- Desde el nivel de la base de datos, intente cualquier conexión a Internet saliente. El intento debe fallar.
Repita esta prueba después de cada cambio significativo de infraestructura. Las redes cambian con el tiempo y la segmentación se degrada silenciosamente sin una verificación regular. contacte con nuestro equipo de seguridad Para realizar pruebas de penetración formales, apuntando al cruce de límites de la zona.
Segmentación de red y confianza cero: la relación correcta
Zero Trust opera según un principio: nunca confíes en ningún usuario, dispositivo o solicitud de forma predeterminada, independientemente de la ubicación de la red. “Inside the Network” no otorga confianza automática.
La segmentación de la red proporciona la estructura física que no da dientes de confianza en la capa de red.
Sin segmentación, Zero Trust verifica a un usuario al iniciar sesión. Después de eso, el usuario autenticado se mueve libremente a través de una red interna plana sin ninguna restricción arquitectónica sobre a dónde van. La verificación ocurrió una vez. El acceso no tiene límite.
Con la segmentación, los límites de zona imponen la política en cada punto de cruce. Una identidad verificada alcanza sólo sus zonas asignadas. Una cuenta comprometida permanece confinada a un segmento. Se requiere otro abuso de confianza para cruzar a la siguiente zona.
La microsegmentación amplía esto aún más al colocar cero cumplimiento de la confianza en el nivel de carga de trabajo individual. Cada conexión de aplicación a aplicación requiere autorización por separado. Un atacante que comprometa un contenedor no puede llegar a contenedores adyacentes sin una autorización distinta y válida para cada uno.
En 2026, con 82% de ataques ejecutados con credenciales robadas y herramientas legítimas, esta combinación representa el modelo de defensa de red más confiable disponible. Cero Trust establece la política. La segmentación hace que esa política sea real.
Segmentación de red para entornos de servidores dedicados
Los clientes de servidores dedicados llevan todo el peso de la seguridad de la red. Un proveedor de nube administrado maneja el aislamiento de línea base entre sus clientes. Un entorno de servidor dedicado le da al cliente un control total y una responsabilidad total de implementar la segmentación adecuada.
Soporte de infraestructura Atal Networks:
Conectividad de red privada entre Servidores dedicados de Atal Networks Mantiene el tráfico entre zonas fuera de la Internet pública. El tráfico entre su nivel de aplicación y el nivel de base de datos viaja a través de interfaces privadas en lugar de rutas enrutadas por Internet, lo que reduce la ventana de exposición para cualquier conexión entre zonas.
La protección DDoS de 40 Gbit/s de nivel de red cubre el tráfico que afecta a la zona DMZ, por lo que el tráfico de ataque de alto volumen no satura el ancho de banda del que depende la comunicación de la zona interna. La limpieza ascendente absorbe los paquetes de ataque antes de que lleguen a la infraestructura del servidor.
Más de 213 ubicaciones de centros de datos globales admiten la segmentación geográfica para los requisitos de cumplimiento. La residencia de datos GDPR, las restricciones geográficas de HIPAA y las reglas de soberanía de datos se abordan colocando cargas de trabajo en zonas geográficas específicas mientras se mantienen la conectividad de la red privada entre ellas.
Dos brechas que los clientes de servidores dedicados suelen pasar por alto:
Las interfaces de administración, incluidas IPMI y KVM-over-IP, deben ubicarse en una VLAN de administración dedicada a la que se puede acceder solo a través de una VPN con autenticación multifactor. Estas interfaces proporcionan acceso al servidor a nivel de hardware. Un puerto IPMI expuesto puede dar a un atacante un control de nivel físico sobre el servidor. Nuestro Guía de seguridad de red Cubre el endurecimiento de la interfaz de administración en su totalidad.
Los sistemas de respaldo necesitan un aislamiento de zona completo de los entornos de producción. Un servidor de respaldo al que los sistemas de producción pueden iniciar conexiones es un servidor de respaldo al que puede llegar el ransomware. La zona de respaldo debe aceptar el tráfico de respaldo entrante desde las zonas de producción y bloquear todas las conexiones inversas.
5 errores de segmentación que dan una falsa sensación de seguridad
Error 1: crear VLAN sin registrarlas. Las VLAN sin monitoreo no proporcionan visibilidad. Cada límite de zona necesita el registro y alertas activos antes de entregar un valor de seguridad real.
Error 2: Mantener el plano de gestión en la misma red que la producción. Una estación de trabajo comprometida con acceso a las consolas de administración puede controlar todos los servidores del entorno. La zona de gestión debe ser la zona más estrictamente restringida en la arquitectura.
Error 3: Escribir reglas amplias de firewall entre zonas. Una regla que permite todo el tráfico de la zona A a la zona B elimina la segmentación entre esas dos zonas. Cada regla necesita una IP de origen, IP de destino, protocolo y puerto específico.
Error 4: No probar después de los cambios de red. Los cambios rompen la segmentación sin generar alertas. Un servidor colocado en la VLAN incorrecta, una regla copiada con un error o un cambio predeterminado que nunca se anuló puede abrir una brecha silenciosa. Pruebe cada límite de zona después de cada cambio de infraestructura.
Error 5: Tratar a los sistemas de respaldo y monitoreo como infraestructura de confianza. Ambos son objetivos de alto valor. Los sistemas de respaldo contienen datos de recuperación. Los sistemas de monitoreo a menudo tienen acceso de lectura a todo en el entorno. Ambos necesitan sus propias zonas aisladas con estrictos controles de acceso.
Preguntas frecuentes
La diferencia entre la segmentación de la red y la microsegmentación
La segmentación de red divide una red en zonas amplias: una DMZ, un nivel de aplicación, un nivel de base de datos. Controla principalmente el tráfico que se mueve entre la red interna y las redes externas (tráfico norte-sur). La microsegmentación aplica políticas a nivel de carga de trabajo individual: un solo contenedor, VM o proceso de aplicación. Controla principalmente el tráfico entre sistemas internos (tráfico este-oeste). Los dos no son alternativas. Cubren diferentes partes de la ruta de ataque y funcionan mejor en combinación.
¿La segmentación realmente detiene el ransomware?
La segmentación evita que el ransomware se extienda más allá de la zona donde se ejecuta por primera vez. El ransomware todavía se ejecuta en el sistema inicialmente comprometido. La diferencia es que no puede llegar a bases de datos, servidores de archivos o sistemas de copia de seguridad en otras zonas. Los sistemas de respaldo en zonas aisladas sobreviven porque los sistemas de producción no tienen una ruta de conexión iniciada. Las organizaciones que combinan la segmentación con copias de seguridad aisladas se recuperan de ransomware a un costo significativamente menor y en mucho menos tiempo que las organizaciones en redes planas.
Requisitos de PCI DSS y segmentación
Los Consejo de Normas de Seguridad PCI Requiere que las empresas aíslen su entorno de datos de titulares de tarjetas de todos los demás sistemas. Sin ese aislamiento, todos los dispositivos de toda la red ingresan al ámbito PCI DSS. La segmentación adecuada limita el alcance a los sistemas que realmente manejan los datos de pago. Para la mayoría de las empresas, esto reduce la superficie de auditoría de cumplimiento en 60% a 80%.
El riesgo real de ejecutar una red plana
Una red plana no tiene límites internos de zona. Cada dispositivo llega directamente a todos los demás dispositivos. Un atacante que ingresa a través de un solo punto, como un correo electrónico de phishing, un servidor web comprometido o un dispositivo de IoT sin parchear, se mueve a través de toda la red utilizando herramientas legítimas y credenciales robadas. Dado que los ataques 82% de 2026 no usan malware, las herramientas antivirus no detectan nada. El atacante parece un usuario legítimo desde el momento en que inicia sesión.
El cronograma para una implementación de segmentación
La segmentación básica para un entorno de servidor dedicado único, comenzando con DMZ y división interna, tarda de uno a tres días con la documentación de activos adecuada ya implementada. La implementación completa que cubre múltiples zonas, asignaciones de VLAN, reglas de firewall, configuración de monitoreo y pruebas activas lleva de dos a seis semanas. La fase más larga suele ser el mapeo inicial de activos. Apresurar ese paso resulta en fallas de la aplicación cuando la segmentación bloquea el tráfico legítimo que no estaba debidamente documentado.
¿La segmentación ralentiza la red?
El tráfico que cruza un límite de zona agrega de uno a tres milisegundos de latencia en el punto de inspección del cortafuegos. Eso es insignificante para la mayoría de las aplicaciones comerciales. El rendimiento se compensa con ese costo: los dominios de transmisión más pequeños reducen el ruido y la congestión de la red, y las tareas de ancho de banda alto confinadas a zonas dedicadas dejan de competir con el tráfico de producción para compartir el ancho de banda.
Comprender la DMZ en una red segmentada
Una DMZ contiene servicios orientados a Internet: servidores web, puertas de enlace de correo electrónico y API públicas. El tráfico se mueve de Internet a la DMZ y de la DMZ al nivel de aplicación interno bajo estrictas reglas de firewall. El tráfico no puede moverse directamente de Internet a bases de datos internas o sistemas de administración. Un atacante que compromete un servidor web en la DMZ permanece en la DMZ, sin una ruta directa a ningún sistema interno detrás.
Segmentación de pequeñas empresas y redes
Las pequeñas empresas enfrentan los mismos tipos de ataque que las grandes empresas. Los atacantes se dirigen a organizaciones más pequeñas específicamente porque tienden a ejecutar redes planas con menos controles. El punto de entrada más común en las infracciones de pequeñas empresas es una red WiFi invitada que se encuentra en el mismo segmento que los terminales POS o los servidores de archivos internos. Separar el WiFi de los huéspedes de los sistemas internos, aislar el hardware de pago y mantener los servidores públicos alejados de las herramientas internas cuesta muy poco en los conmutadores y enrutadores administrados modernos. La protección que brinda contra los ataques oportunistas que enfrentan regularmente las pequeñas empresas es significativa.
Construya una red que contenga errores
La segmentación de la red es una decisión estructural, no una compra de productos. Todos los principales análisis posteriores a la infracción de WannaCry to Change Healthcare llegan a la misma conclusión: la segmentación habría contenida el daño. Los controles perimetrales fallaron. La ausencia de límites de zona interna permite que los atacantes alcancen todo.
El entorno de amenazas de 2026, donde los atacantes se mueven en 72 minutos, no usan malware y operan a través de herramientas y credenciales legítimas, exige contención arquitectónica. Las políticas de seguridad y las herramientas de punto final por sí solas no pueden detener las amenazas que parecen idénticas a la actividad administrativa legítima. Los límites de zona pueden.
Cinco acciones a tomar ahora:
- Asigne cada dispositivo y documente sus dependencias de comunicación
- Identifique sus activos de mayor valor y las rutas que los conducen
- Configure la separación básica de la zona, comenzando con la DMZ y la división interna
- Escribir reglas de firewall desde una posición inicial denegación predeterminada
- Pruebe cada límite de zona activamente, no solo en papel
Construir sobre una base de infraestructura segura
Atal Networks proporciona la base de red que requiere la segmentación de servidores dedicados. Todos Plan de servidor dedicado Incluye conectividad de red privada entre servidores, protección DDoS de 40 Gbit/s en la capa de red y acceso a más de 213 ubicaciones de centros de datos globales para la separación de zonas geográficas.
Comience a construir su infraestructura segmentada | Hable con nuestro equipo de red
Esta guía refleja las prácticas de segmentación actuales a partir de abril de 2026. Para el marco de seguridad de servidor más amplio que admite la segmentación, lea nuestro Guía de seguridad de red para clientes de servidores dedicados.
Lectura relacionada:
- Protección DDoS: cómo funciona la mitigación ascendente
- VPS vs Servidores dedicados: comparación de seguridad de infraestructura