


El primer trimestre de 2026 vio 1.138 ataques de ransomware en las Américas con pagos promedio que alcanzaron $4.2 millones: hasta 38% desde 2025. El ransomware mejorado con IA logra 73% Tasas de éxito, con el tiempo de permanencia del atacante cayendo de 9 días a 47 horas.
Para los clientes de servidores dedicados, este es su entorno de amenazas. A diferencia de los servicios en la nube administrados, posee una responsabilidad de seguridad completa, desde el endurecimiento del sistema operativo hasta la respuesta a incidentes. Más control significa un mejor rendimiento, pero cada brecha de seguridad es suya para cerrar.
El costo del fracaso: las violaciones de GDPR alcanzan los ingresos globales de 20 millones de euros o 4%. Las infracciones de HIPAA promedian $7.42 millones. El incumplimiento de PCI DSS trae multas mensuales de $5,000-$100,000. Entonces la confianza del cliente se evapora.
Esta guía cubre la seguridad de la red para servidores dedicados, no consejos genéricos, sino un marco que aborda cómo se desarrollan los ataques y cómo responden las empresas.
índice
- ¿Por qué la seguridad se convirtió en una misión crítica en 2026?
- Tres patrones de ataque dirigidos a servidores dedicados
- Capa de cimentación: controles no negociables
- Protección DDoS: por qué fallan los firewalls
- Defensa de Ransomware: Supervivencias
- Monitoreo: no puedes proteger lo que no puedes ver
- Cumplimiento como marco de seguridad
- Respuesta del incidente: cuando los atacantes entran
- Fundación de seguridad Atal Networks
- Preguntas frecuentes
- Construyendo la seguridad que sobrevive
- Actúe hoy
- Implementar infraestructura segura
¿Por qué la seguridad se convirtió en una misión crítica en 2026?
Convergieron tres fuerzas:
Ransomware profesionalizado. ransomware como servicio Permite que los afiliados poco calificados lance ataques empresariales. Subir el volumen 47%, aunque los pagos disminuyeron a medida que mejoraron las defensas.
Ataques transformados por IA. Reconocimiento autónomo a 36.000 sondas/segundo. El malware polimórfico se reescribe a sí mismo. Ciclos de vida de ataque comprimidos 80%. CISA Los defensores de los informes tienen horas, no días.
La identidad se convirtió en el punto de entrada. 1.800 millones de credenciales robadas H1 2025. Los atacantes inician sesión legítimamente, eludiendo las defensas perimetrales. Sin firma de malware. Sin vulnerabilidad. Solo acceso válido.
La paradoja: eligió hospedaje dedicado para el control. Ese control significa responsabilidad. Las copias de seguridad fallan cuando los atacantes filtran datos. Los cortafuegos no pueden detener a los internos. Los parches no ayudan contra los días cero. El éxito requiere una defensa en profundidad y asumir la mentalidad de violación.
Tres patrones de ataque dirigidos a servidores dedicados
ransomware de extorsión triple
El ransomware moderno va más allá del cifrado. Los atacantes se infiltran en las redes a través de credenciales comprometidas o phishing, pasan semanas identificando sistemas críticos, exfiltran datos confidenciales y luego cifran.
La extorsión: Paga las claves de descifrado. Cuando restaura desde copias de seguridad, amenazan con publicar datos robados. ¿Todavía rechazar? Lanzan ataques DDoS durante la recuperación. Algunos grupos se ponen en contacto directamente con sus clientes. Black Cat incluso presentó quejas de la SEC contra las víctimas por retrasar la divulgación de la infracción.
de acuerdo con Futuro grabado, los ataques aumentaron a 7.200 en 2025 de 4.900 en 2024—47% de aumento. Los pagos promedio disminuyeron a medida que las organizaciones implementaron una mejor recuperación. Esto impulsa a los grupos hacia tácticas más agresivas.
Por qué fallan las copias de seguridad solas: Puede restaurar archivos cifrados. No puede deshacer los datos. La exposición de datos se vuelve permanente independientemente de las capacidades de recuperación.
Compromiso liderado por la identidad
Los atacantes obtienen credenciales a través de phishing, relleno de credenciales o compra de acceso de los corredores. Con credenciales válidas, se autentican a través de VPN o SSH como usuarios legítimos. Las herramientas de seguridad ven el comportamiento de inicio de sesión normal porque es normal: las credenciales son válidas.
En el interior, los atacantes usan herramientas de administración nativas. En Linux: SSH, rsync, scripts bash. Estas herramientas existen legítimamente, lo que hace que el uso malicioso sea casi invisible. El antivirus tradicional no puede detectarlo, no hay archivos maliciosos. Solo el análisis de comportamiento detecta cuentas comprometidas que ejecutan comandos inusuales.
La economía de robo de credenciales maduró. Infostealers cosecharon 1.800 millones de credenciales H1 2025. Los corredores venden a afiliados de ransomware. Tiempo entre robo y uso malicioso: horas.
Se requiere turno de defensa: MFA se vuelve no negociable. La gestión de acceso privilegiado otorga una elevación limitada por tiempo en lugar de sudo permanente. Vigilancia de comportamiento observa patrones de acceso inusuales: credenciales legítimas en momentos, ubicaciones o acceso a datos inusuales.
Reconocimiento impulsado por IA
AI Reconnaissance escanea miles de objetivos simultáneamente, identificando servicios vulnerables y mal configuraciones en minutos. El malware polimórfico se vuelve a escribir de forma continua: la misma función maliciosa, diferente apariencia para evadir la detección de firma. Algunas variantes detectan cajas de arena de análisis, permaneciendo inactivas durante las pruebas.
Las cadenas de explotación autónomas representan la mayor preocupación. Los agentes de IA identifican las vulnerabilidades, las hazañas en cadena para la escalada de privilegios, se adaptan a las defensas, todo sin intervención humana. Los investigadores predicen que mediados de 2026 verán infracciones importantes en las que la IA realiza ciclos de vida de los ataques completos de forma autónoma.
Impacto: Ventanas de ataque comprimidas. Los procesos de seguridad manuales pueden ser obligatorios para la automatización de parches, detección y respuesta.
Capa de cimentación: controles no negociables
Gestión de parches que funciona
Vulnerabilidades no parcheadas = #1 Explotar vector. Los bots automatizados escanean continuamente, explotando en pocas horas de divulgación. El parcheo manual no puede mantener el ritmo.
Habilitar actualizaciones de seguridad automatizadas: unattended-upgrades (Ubuntu/Debian) o dnf-automatic (Rhel/Centos). Configure para parches de seguridad automáticos; Reserve actualizaciones importantes para pruebas manuales. Kernel Live Patching (Ubuntu LivePatch, Red Hat Kpatch) aplica actualizaciones críticas sin reinicios.
Más allá del sistema operativo: mantenga actualizados los servidores web, las bases de datos, los tiempos de ejecución. Actualizaciones de prueba en puesta en escena antes de la producción. Verifique con escaneos de vulnerabilidades semanales usando VAS abiertas, Nessus o qualys.
Endurecimiento SSH: su vector de acceso principal
SSH recibe ataques constantes. Los bots automatizados sondean continuamente el puerto 22 que intentan adivinar contraseñas de fuerza bruta, relleno de credenciales con listas de contraseñas violadas y explotación de las vulnerabilidades del servicio SSH.
Por qué es importante el endurecimiento de SSH: Cada intento de autenticación fallida en sus registros representa un ataque real. Los servidores SSH no endurecidos reciben miles de intentos de ataque diariamente. El endurecimiento adecuado elimina las categorías de ataques completas.
Solo autenticación basada en claves. Genere pares de claves SSH sólidos utilizando teclas RSA 4096 bits o teclas ED25519 modernas que proporcionan una seguridad equivalente con un mejor rendimiento. Distribuya claves públicas a su servidor ~/.ssh/authorized_keys archivo, configure SSH para aceptar solo autenticación basada en claves a través de PubkeyAuthentication yes, luego deshabilite la autenticación de contraseña completamente con PasswordAuthentication no. Este cambio único elimina los ataques de fuerza bruta; la adivinación de contraseña no puede tener éxito cuando no se aceptan contraseñas.
Proteja las claves privadas con el cifrado de frases de contraseña. Una clave privada no cifrada descubierta en una computadora portátil comprometida otorga acceso inmediato al servidor. Implemente políticas de rotación de claves para entornos sensibles, reemplazando las claves SSH en programaciones definidas para limitar las ventanas de exposición si las claves se ven comprometidas.
Cambie el puerto predeterminado de 22. This doesn’t provide security through obscurity—determined attackers will find your SSH port regardless. It does dramatically reduce log noise from automated scanning scripts that exclusively target port 22. Your logs become far easier to analyze when they contain actual security events rather than thousands of failed bot attempts daily. Choose a random port above 1024.
Deshabilite el inicio de sesión raíz por completo. Conjunto PermitRootLogin no en configuración SSH. Los usuarios administrativos deben conectarse con cuentas personales y luego elevar los privilegios a través de sudo. Esto crea pistas de auditoría que identifican qué administrador específico realizó qué acciones. Cuando algo sale mal, sabes a quién preguntar en lugar de ver solo "raíz" en los registros.
Agregar autenticación multifactor (MFA). Los módulos PAM de Google Authenticator se integran con SSH, que requieren tanto códigos de autenticación basada en claves como de contraseña única basada en el tiempo (TOTP) para conexiones exitosas. Configure esto instalando libpam-google-authenticator y agregar requisitos de autenticación a la configuración de PAM. Esto protege contra escenarios en los que las claves SSH privadas se ven comprometidas a través de robo de computadoras portátiles, malware o ingeniería social.
Implemente fail2ban para la respuesta automatizada. fail2ban Supervisa los archivos de registro en busca de intentos de autenticación fallidos repetidos, prohibiendo temporal o permanentemente las direcciones IP ofensivas a través de reglas de firewall. Configúrelo para prohibir las IP después de tres intentos fallidos de SSH en diez minutos. Los usuarios legítimos rara vez activan este umbral accidentalmente, mientras que los ataques automatizados se bloquean de inmediato, lo que reduce la carga del servidor y el ruido de registro.
Después de modificar la configuración de SSH, siempre pruebe la nueva configuración antes de desconectar su sesión actual. Mantenga una conexión activa mientras prueba nuevos intentos de conexión desde otro terminal para evitar bloquearse. Verifique que pueda conectarse con las claves, MFA funciona correctamente y la autenticación de contraseña está realmente deshabilitada al intentar una conexión basada en contraseña (lo que debería fallar).
Arquitectura del cortafuegos: defensa en profundidad
Los firewalls configurados correctamente controlan qué tráfico de red llega a su servidor y qué conexiones inicia su servidor. La filosofía de denegación predeterminada guía la configuración efectiva: bloquear todo de forma predeterminada y luego permitir explícitamente solo los servicios necesarios.
Cortafuegos basados en host Ejecute directamente en los servidores, proporcionando la última línea de defensa de la red. UFW (firewall no complicado) en sistemas Ubuntu y FirewallD en distribuciones de familias RHEL proporcionan interfaces accesibles a marcos de filtrado de paquetes de iptables/nfttables subyacentes.
Los puertos esenciales para servidores web típicos incluyen HTTP (80), HTTPS (443) y su puerto SSH personalizado. Cada puerto abierto adicional expande la superficie de ataque. Los servidores de bases de datos comúnmente usan los puertos 3306 (MySQL), 5432 (PostgreSQL) o 27017 (MongoDB), pero nunca deben ser accesibles directamente desde Internet. Restrinja los puertos de base de datos a direcciones IP internas o locales específicas mediante reglas de firewall que permiten el acceso solo desde los servidores de aplicaciones que necesitan legítimamente la conectividad de la base de datos.
Filtrado de salida Controla el tráfico saliente junto con las restricciones de entrada. Esta capa defensiva que a menudo se pasa por alto protege contra la filtración de datos. Los servidores comprometidos con frecuencia intentan conexiones salientes a la infraestructura de comando y control para obtener instrucciones o puntos finales de filtración de datos para obtener información robada. Las reglas de egreso limitan los servicios externos que puede contactar su servidor; por ejemplo, permite actualizaciones de los repositorios oficiales al bloquear las conexiones a destinos desconocidos. Esto reduce la capacidad de los atacantes para aprovechar los sistemas comprometidos incluso después de obtener el acceso inicial.
Firewall de aplicaciones web (WAF) Proporciona protección de capa 7 contra ataques específicos de la aplicación que los firewalls de red no pueden reconocer. A diferencia de los firewalls de red que analizan los encabezados de paquetes, los WAF entienden los protocolos HTTP/HTTPS e identifican ataques como intentos de inyección de SQL, secuencias de comandos entre sitios (XSS), inyección de comandos y otras vulnerabilidades de la OWASP Top 10. Los WAF modernos incluyen limitación de tasas para evitar abusos, bloqueo de IP geográfica para restringir el acceso de regiones de alto riesgo y capacidades de aprendizaje automático que mejoran la detección de amenazas con el tiempo mediante el análisis de patrones de ataque.
Segmentación de red Divide la infraestructura en zonas aisladas en función de los requisitos de seguridad y los niveles de confianza. Los servidores de bases de datos operan en segmentos de red protegidos accesibles solo desde servidores de aplicaciones a través de puertos específicos, normalmente en interfaces de red privadas no expuestas a Internet. Los servidores web orientados al público se ubican en zonas desmilitarizadas (DMZ): segmentos de red posicionados entre redes externas e infraestructura interna. Los sistemas DMZ comprometidos no pueden pivotar fácilmente para atacar los recursos internos porque la segmentación de la red bloquea el movimiento lateral de forma predeterminada.
Requisitos de cumplimiento de PCI DSS explícitamente la segmentación de la red para entornos que procesan datos de tarjetas de pago. Los sistemas que almacenan, procesan o transmiten los datos del titular de la tarjeta deben estar aislados de redes corporativas generales. Este requisito de cumplimiento mejora simultáneamente la postura de seguridad general al contener posibles infracciones y limitar el alcance de los controles de seguridad necesarios para cumplir con los estándares de cumplimiento.
control de acceso
Principio de privilegio mínimo:
- Cuentas individuales (nunca root compartido)
- sudo sin no passwd (excepto scripts específicos)
- Cuentas de servicio para aplicaciones (Servidor Web ≠ Raíz)
- MFA en interfaces administrativas
El control de acceso basado en roles (RBAC) asigna permisos por función de trabajo. Definir roles con permisos específicos. Cambios de personal = reasignación de roles, no reconfiguración de permisos.
Protección DDoS: por qué fallan los firewalls
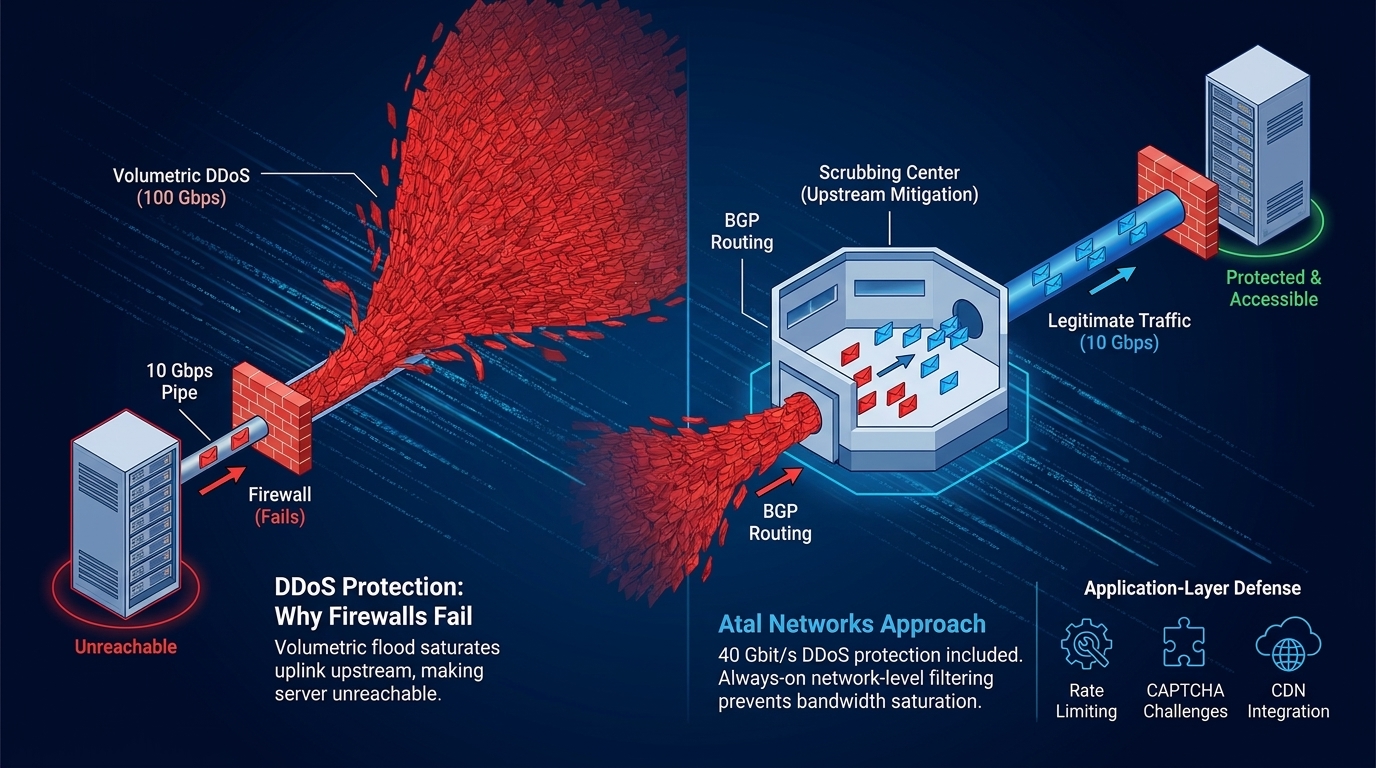
DDoS volumétrico inunda las conexiones de red. Si los atacantes envían 100 Gbps a su tubería de 10 Gbps, 90 Gbps nunca llegan a su firewall: primero satura el enlace ascendente, lo que hace que su servidor sea inalcanzable independientemente de la potencia de la CPU o las reglas del firewall.
El problema de la física: El agotamiento del ancho de banda ocurre aguas arriba de los controles defensivos. Los firewalls basados en hosts no pueden proteger contra la saturación que ocurre antes de que los alcance el tráfico.
Protección efectiva: Mitigación aguas arriba a través de centros de fregado. El tráfico se redirige a través de las instalaciones de limpieza a través del enrutamiento BGP, se filtra y luego se reenvía a su servidor. Recibe solo tráfico legítimo durante los ataques.
Enfoque Atal Networks: Protección DDoS de 40 Gbit/s incluida con cada servidor dedicado. El filtrado a nivel de red siempre está en contacto con la saturación del ancho de banda. Sin retrasos de activación manual. Actualizable para cargas de trabajo de mayor riesgo.
Defensa de capa de aplicación: Limitación de velocidad, desafíos de captcha, integración de CDN Suplemento de protección ascendente contra ataques sofisticados de capa 7.
Defensa de Ransomware: Supervivencias
asumir incumplimiento. Los atacantes determinados eventualmente entrarán. ¿Puedes minimizar el impacto y recuperarte rápidamente?
Copias de seguridad inmutables
Regla 3-2-1: 3 copias, 2 tipos de medios, 1 fuera del sitio. Protege contra fallas de hardware y desastres en el sitio.
La inmutabilidad importa: El ransomware moderno apunta a las copias de seguridad. El almacenamiento de escritura-una-lectura-muchos (gusano) evita la modificación incluso por parte de los administradores. Los atacantes no pueden cifrar las copias de seguridad que no pueden modificar.
Almacenamiento con espacios de aire: Separación de redes físicas. No se puede acceder a las copias de seguridad en medios desconectados incluso con acceso completo a la red.
Prueba semanal: Restaure a la puesta en escena, verifique la integridad, documente los procedimientos. Estrategia de respaldo = última prueba exitosa.
RTO/RPO: Objetivo de tiempo de recuperación = qué tan rápido se restaura. Punto de recuperación Objetivo = Tolerancia máxima de pérdida de datos. Estas métricas impulsan la frecuencia y la arquitectura de la copia de seguridad.
Escenario real: proveedor de atención médica golpeado con ransomware. Base de datos no afectada (segmentación de red). Servidores web restaurados desde copias de seguridad inmutables en 4 horas. Sin exposición de datos, sin incumplimiento de HIPAA. Costo: $12K mano de obra + tiempo de inactividad. El mismo ataque sin preparación promedia $2.3M por Informe de incumplimiento de IBM.
Detección y respuesta de punto final (EDR)
Antivirus tradicional = basado en firma. falla contra ataques de vida fuera de la tierra (no archivos maliciosos) y malware polimórfico.
EDR analiza el comportamiento:
- Detección de robo de credenciales
- Seguimiento de movimiento lateral
- Contención automatizada
- Recolección de evidencia forense
Caso de negocios: $4.2M Rescate promedio frente a $50-$150/Extremo anual para EDR. Las organizaciones con EDR Detect + contienen ransomware antes del cifrado con mucha más frecuencia.
Segmentación de red
Divida la infraestructura en zonas aisladas. La comunicación entre zonas requiere autorización explícita.
Los servidores web en DMZ no pueden acceder directamente a los servidores de bases de datos. Las bases de datos solo aceptan conexiones desde servidores de aplicaciones autorizados en puertos específicos. Los servidores web que infectan ransomware no pueden propagarse a bases de datos, copias de seguridad o sistemas de administración.
Implementación: VLAN, redes privadas, microsegmentación. Limite el radio de explosión incluso cuando los atacantes penetran en el perímetro.
Monitoreo: no puedes proteger lo que no puedes ver
El monitoreo de seguridad proporciona la visibilidad necesaria para detectar los ataques antes de tiempo, idealmente antes de que se conviertan en compromisos completos. El cambio de la seguridad reactiva a la proactiva depende enteramente de la visibilidad.
Registro centralizado (SIEM)
Los sistemas de información de seguridad y gestión de eventos (SIEM) agregan registros de todos los componentes de la infraestructura en plataformas unificadas donde se produce la correlación y el análisis. El problema fundamental que SIEM resuelve: los registros del sistema individual revelan eventos locales, pero los ataques generalmente se manifiestan en múltiples sistemas simultáneamente.
Un atacante puede sondear su firewall desde una dirección IP mientras intenta la autenticación SSH desde otra IP y luego accede a una aplicación web desde una tercera. Cada sistema registra estos eventos de forma independiente. Solo la agregación de registros centralizada revela estas actividades aparentemente no relacionadas como componentes de una campaña coordinada que se origina en el mismo actor de amenaza.
Las plataformas SIEM utilizan reglas de correlación para detectar indicadores de ataque complejos. Ejemplo de correlación: los intentos de autenticación SSH fallidos desde una dirección IP específica seguidas de una autenticación exitosa de la misma fuente dentro de las 24 horas activa alertas de alta prioridad. Este patrón sugiere un compromiso de credencial potencial a través de la fuerza bruta o el relleno de credenciales, algo que las entradas de registro individuales no pueden revelar.
Métricas clave que requieren monitoreo continuo:
Failed authentication attempts Indicar posibles ataques de fuerza bruta. Los patrones importan más que los eventos individuales. Las fallas repetidas de direcciones IP individuales sugieren que las herramientas de ataque automatizadas prueban sistemáticamente las credenciales. Los intentos fallidos utilizando nombres de usuario válidos pero contraseñas incorrectas indican atacantes que comprometieron parcialmente su base de datos de usuario u obtuvieron listas de nombres de usuario a través del reconocimiento.
Conexiones salientes inusuales a menudo revelan sistemas comprometidos. Los servidores normalmente se comunican con destinos predecibles: repositorios de actualización del sistema operativo, sistemas de monitoreo, objetivos de replicación de bases de datos, redes de entrega de contenido. Conexiones de salida inesperadas a direcciones IP desconocidas, especialmente en puertos inusuales o en países donde no opera, sugiera intentos de comunicación de comando y control de datos de malware. Las consultas de DNS para dominios sospechosos también pueden indicar malware que intenta resolver la infraestructura C2.
Eventos de escalada de privilegios exigir una investigación inmediata. Cada ejecución de comando sudo, cada elevación a los privilegios de root, cada acción administrativa genera entradas de registro. Escalada de privilegios inesperada, especialmente de cuentas de servicio que no deberían requerir un acceso elevado o fuera del horario de atención cuando ningún administrador debería trabajar, requiere una respuesta urgente. Esto a menudo representa el momento en que los atacantes hacen la transición de un compromiso inicial a la toma del sistema.
Cambios en la integridad del archivo a los archivos críticos del sistema indican una posible manipulación. Los atacantes con frecuencia modifican los binarios del sistema para ocultar su presencia, alterar los archivos de configuración para mantener la persistencia o instalar módulos del kernel para la funcionalidad de rootkit. Monitoreo de integridad de archivos El uso de herramientas como AIDE (Entorno de detección de intrusiones avanzada) o TripWire detecta estos cambios no autorizados en tiempo real al comparar los estados de archivo actuales con las líneas base de buenos conocidos.
Anomalías de recursos Al igual que los picos de CPU o RAM sin aumentos legítimos de trabajo correspondientes, a menudo indican malware de minería de criptomonedas (que consume recursos de CPU sustanciales), participación en botnets DDOS (que pueden aumentar la utilización de la red) u otro consumo de recursos maliciosos. Establezca patrones de uso de recursos de referencia y luego alerta sobre desviaciones significativas.
La retención de registros a largo plazo sirve tanto a los requisitos de cumplimiento como a las necesidades de análisis forense. regulaciones como PCI DSS Manda la retención de registros durante al menos un año, con tres meses inmediatamente accesibles para el análisis. Más allá de las obligaciones de cumplimiento, los registros históricos permiten que las investigaciones forenses determinen los plazos de ataque, identifiquen los vectores de compromiso iniciales cuando los incidentes se descubren meses después de que ocurrieron y entiendan los patrones de comportamiento de los atacantes que informan las mejoras defensivas.
Detección de intrusión
ID de red (NIDS): Supervisa el tráfico de escaneos de puertos, exploits, firmas de malware. ID de host (HID): Relojes Mods de archivo, comportamiento de proceso, cambios de configuración. Basado en firma: Atrapa ataques conocidos. Basado en anomalías: Identifica desviaciones de lo normal: atrapa días cero pero genera más falsos positivos.
Gestión de vulnerabilidades
Escaneos semanales: OpenVas, Nessus, Qualys identifican parches faltantes, mal configuraciones. Pruebas de penetración trimestrales: requerido por PCI DSS, inteligente para todos. Simula ataques reales para encontrar debilidades que los escaneos fallan. Priorización de parches: Arregle primero las vulnerabilidades explotables de forma remota en los servicios orientados a Internet.
Cumplimiento como marco de seguridad
Las regulaciones codifican prácticas comprobadas en requisitos auditables.
GDPR (datos personales de la UE)
Pena: 20 millones de euros o 4% Ingresos globales, cualquiera que sea mayor. Aplicación de la UE cada vez más agresivo.
Requisitos:
- Cifrado en reposo + en tránsito (cifrado de disco completo, TLS 1.3)
- Controles de acceso con pistas de auditoría (RBAC, MFA)
- Notificación de incumplimiento dentro de las 72 horas
Beneficio de seguridad: Cifrado forzado, control de acceso, monitoreo de protección contra amenazas reales. El cumplimiento impulsa una mejor seguridad.
HIPAA (Atención médica de EE. UU.)
Pena: Hasta $1.5M anualmente por categoría de infracción. hh hace cumplir activamente.
Requisitos:
- Cifrado EPHI (datos de pacientes en reposo + tránsito)
- MFA para acceso de administrador
- Acuerdos de socios comerciales (BAAS)
- Evaluaciones anuales de riesgos
Implementación: Copias de seguridad cifradas, acceso de administrador solo a VPN, tiempos de espera de sesión. Compruebe el cumplimiento de Atal Networks HIPAA.
PCI DSS (tarjetas de pago)
Pena: $5K-$100K/mes de los bancos, posible terminación de la relación. PCI SSC hace cumplir.
12 Requisitos: Firewalls, cifrado, control de acceso, monitoreo, pruebas, políticas.
Niveles de cumplimiento: Basado en el volumen de transacciones. 6m+ anualmente = escaneos trimestrales + auditoría anual. Volúmenes más bajos = cuestionarios de autoevaluación.
Beneficio de seguridad: La gestión del cambio, la respuesta a incidentes, la continuidad del negocio crean resiliencia operativa más allá de la seguridad del pago.
automatización de cumplimiento
Infraestructura como código (Terraform, Ansible) mantiene configuraciones controladas por versiones. Evita la deriva, hace cumplir las líneas de base automáticamente. El escaneo automatizado identifica las desviaciones antes de que se conviertan en violaciones. La preparación para la auditoría continua supera a los aleatoristas durante las auditorías.
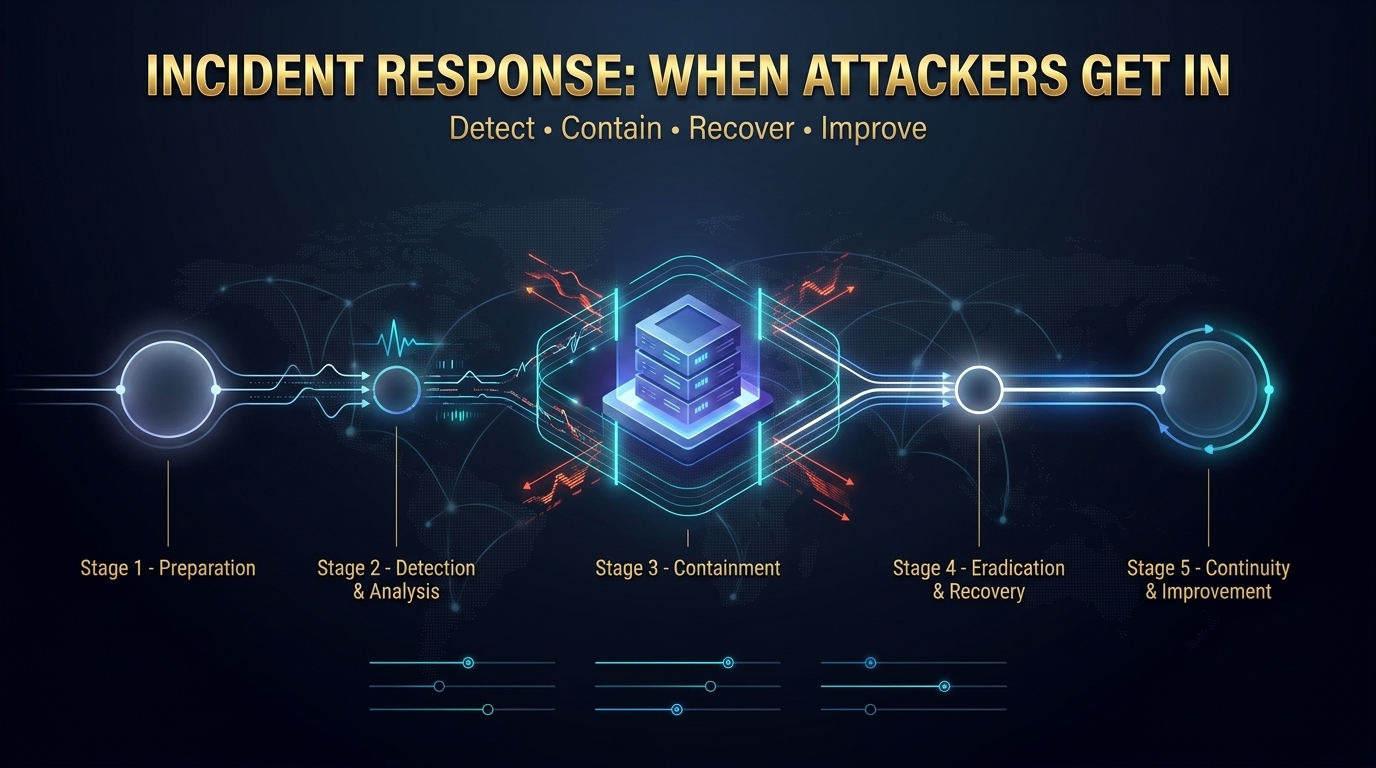
Respuesta del incidente: cuando los atacantes entran
Preparación
- Equipo IR: Funciones definidas para la detección, contención, recuperación, comunicaciones
- Herramientas forenses listas: Captura de memoria, analizadores de paquetes, herramientas de integridad de archivos
- Ejercicios de mesa trimestrales: Procedimientos de práctica, identificar lagunas
Detección y Análisis
- Alertas de SIEM Activar investigaciones
- Determinación del alcance: ¿Qué sistemas? ¿Qué datos? ¿Cuánto tiempo?
- Reconstrucción de la línea de tiempo: ¿Cuándo ocurrió el compromiso? ¿Qué hicieron los atacantes?
Contención y erradicación
- Aislar Sistemas afectados (prevenir la propagación, preservar la evidencia)
- Retirar Todo el acceso de atacantes (puertas traseras, cuentas, credenciales)
- Análisis de causa raíz: ¿Cómo entraron?
Recuperación y lecciones
- Restaurar Desde copias de seguridad limpias después de verificar la eliminación completa
- Revisión posterior al incidente: Documentar lo sucedido, mejorar los procedimientos
- Implementar lecciones: Cerrar brechas reveladas por incidente
Continuidad del negocio
RTO: ¿Qué tan rápido debes recuperarte? Diferentes sistemas = diferentes RTO. RPO: Tolerancia máxima de pérdida de datos. impulsa la frecuencia de copia de seguridad. Failover procedures: Transición rápida a sistemas secundarios. Planes de comunicación: Mantenga informadas a las partes interesadas durante las interrupciones.
Fundación de seguridad Atal Networks
Soporte de seguridad a nivel de infraestructura:
Físico: Centros de datos de nivel 4, monitoreo 24/7, acceso biométrico, certificado ISO.
Red: 40 Gbit/s DDoS (siempre encendido), BGP multihomed (100% Redundancia), opciones de red privada.
Ferretería: Dell Premium con TPM, arranque seguro, administración IPMI, RAID de hardware.
Cumplimiento: Centros de datos compatibles con GDPR (213 ubicaciones), Opciones de residencia de datos, 99.99% Uptime SLA.
Soporte: Migración gratuita, soporte de expertos 24/7 (ingenieros reales), consulta de seguridad.
Proporcionamos una base de infraestructura segura. Usted maneja la seguridad de la aplicación/OS. Juntos: protección completa.
Explorar Planes de servidor dedicado o Contacta a nuestro equipo para consultas de seguridad.
Preguntas frecuentes
¿Cuál es el ROI de la seguridad del servidor en 2026?
Costos promedio de incumplimiento $4.2M. Las multas del RGPD alcanzan los 20 millones de euros. Compare contra inversiones de seguridad: EDR $50-$150/Extreme anualmente, Pentesting $3K-$15K trimestral. Pequeña organización que invierte $25K protege anualmente contra pérdidas multimillonarias. Las organizaciones con planes IR probados pagan 60% menos en rescates. El ROI es claro: la prevención cuesta menos que la recuperación.
¿Cómo sé si ya estoy comprometido?
Indicadores: Conexiones de salida inesperadas, CPU/Memoria inexplicables, autenticación fallida de IPs desconocidas, nuevas cuentas de usuario, archivos de sistema modificados, trabajos de cron inusuales, procesos no reconocidos. Implementar SIEM para análisis automatizado. Múltiples indicadores simultáneamente = asumir compromiso, iniciar IR.
¿Debo pagar rescates?
No. No garantiza el descifrado. financia futuros ataques. puede violar Sanciones de la OFAC. La recuperación de las copias de seguridad cuesta menos. Pago promedio Q1 2026: $4.2M. Las organizaciones con copias de seguridad probadas/IR se recuperan para <$100K.
¿Qué cumplimiento se aplica a mí?
GDPR = Datos personales de los residentes de la UE. HIPAA = proveedores de atención médica de EE. UU./asociados comerciales. PCI DSS = Datos de la tarjeta de pago. SOC 2 = Organizaciones de servicios (no exigidas legalmente). Muchos necesitan múltiples. Consulte a los especialistas en cumplimiento de su situación.
¿Puedo asegurar servidores sin un equipo de seguridad?
Endurecimiento básico (SSH, firewall, parches) = Sí. Monitoreo/Respuesta Avanzada = Requiere experiencia. Opciones: contrate especialistas (caros), utilice servicios de seguridad gestionados (reenderece) o acepte un mayor riesgo con conceptos básicos. Para las industrias de datos confidenciales/reguladas, los servicios administrados a menudo son mejores que crear experiencia interna. Comprobar Servicios gestionados.
¿Cuánto tiempo para asegurar adecuadamente un servidor?
Endurecimiento inicial: 4-6 horas. Implementación completa (registro, monitoreo, pruebas de respaldo, documentos IR): 2-3 semanas. Continuo: Proceso continuo: escaneos semanales, revisiones mensuales, Pentes trimestrales. La seguridad se degrada sin mantenimiento. presupuestar el tiempo continuo o utilizar los servicios administrados.
¿Seguridad dedicada frente a la nube?
Nube = Responsabilidad compartida. Proveedor asegura la infraestructura, usted asegura aplicaciones/datos. Dedicado = lo aseguras todo. Más control habilita las implementaciones personalizadas, pero requiere experiencia en todas las capas. Cloud proporciona herramientas integradas; Dedicado requiere implementación manual. Ventaja: Control completo. Reto: Responsabilidad operativa.
¿Cómo probar la seguridad de las auditorías?
Documentación necesaria: políticas de seguridad, configuraciones, registros de cambios, matrices de acceso, resultados de escaneo, informes de penTest, planes de IR, registros de copia de seguridad, registros de capacitación. Las herramientas de cumplimiento automatizadas recopilan continuamente evidencia. IAC proporciona configuraciones controladas por versiones. El registro centralizado con almacenamiento a prueba de manipulaciones crea pistas de auditoría. Recopilar evidencia desde el primer día, no retroactivamente durante las auditorías.
Construyendo la seguridad que sobrevive
El panorama de amenazas no mejorará. Los ataques de IA continúan comprimiendo ventanas. Los grupos de ransomware refinan las tácticas. El cumplimiento se aprieta.
Las organizaciones que tienen éxito comparten rasgos: la seguridad como un proceso continuo, no como una casilla de verificación anual. Suponga incumplimiento, optimice la detección + respuesta. Defensa en profundidad, múltiples capas. Procedimientos de prueba antes de emergencias.
La inversión es real pero manejable. La seguridad integral cuesta menos que las infracciones individuales. ORG Invertir $50K anualmente (EDR, escaneo, pentesting, respaldos, entrenamiento) protege contra pérdidas multimillonarias. El ROI favorece la prevención abrumadoramente.
Actúe hoy
- Auditoría Usando esta guía como lista de verificación
- Implementar Fundación: endurecimiento SSH, firewall, parches automatizados
- Habilitar Monitoreo: SIEM, Alertas Automatizadas
- Prueba Copias de seguridad de esta semana
- Documento Procedimientos IR antes de incidentes
Implementar infraestructura segura
Atal Networks proporciona una base de infraestructura para su estrategia de seguridad. Nuestro servidores dedicados Combine rendimiento, control, seguridad a nivel de infraestructura: DDoS de 40 Gbit/s incluidos, 99.99% uptime, centros de datos de nivel 4, soporte experto las 24 horas, los 7 días de la semana.
¿Listo para servidores dedicados seguros?
Empezar → | Contacto Equipo de seguridad →
Descuento por tiempo limitado para nuevos clientes. Infraestructura empresarial que respalda sus requisitos de seguridad.
vigente a partir de abril de 2026. La seguridad es continua: suscríbase a CISA, NISTA, y avisos de la industria para las amenazas emergentes.