


В январе 2024 года злоумышленники попали в систему Change Healthcare с помощью программы-вымогателя. Один украденный логин дал им доступ ко всей внутренней сети. Они свободно перемещались из системы в систему, находились в критической инфраструктуре и зашифровали ее. Очистка стоила $22 млрд. Более 100 миллионов пациентов потеряли свои личные медицинские карты.
Эксперты по безопасности рассмотрели инцидент и пришли к такому же выводу: правильная сегментация сети остановила бы ущерб в одной зоне. Украденные учетные данные все равно вызвали бы нарушение. Разница в том, что брешь осталась бы в одном изолированном уголке сети, а не распространялась на все.
Этот результат отражает цель сегментации сети. Это не останавливает каждую атаку. Он останавливает распространение атак после их начала.
В этом руководстве рассматривается полное определение, все четыре основных типа, семь измеримых преимуществ и структура реализации из семи шагов, уделяя особое внимание выделенным серверным средам.
Содержание
- Сегментация сети: простое определение
- Настоящая проблема с плоской сетью в 2026 году
- Четыре типа сегментации сети
- 7 причин, по которым сегментация сети имеет значение
- Сегментация сети в пяти реальных сценариях
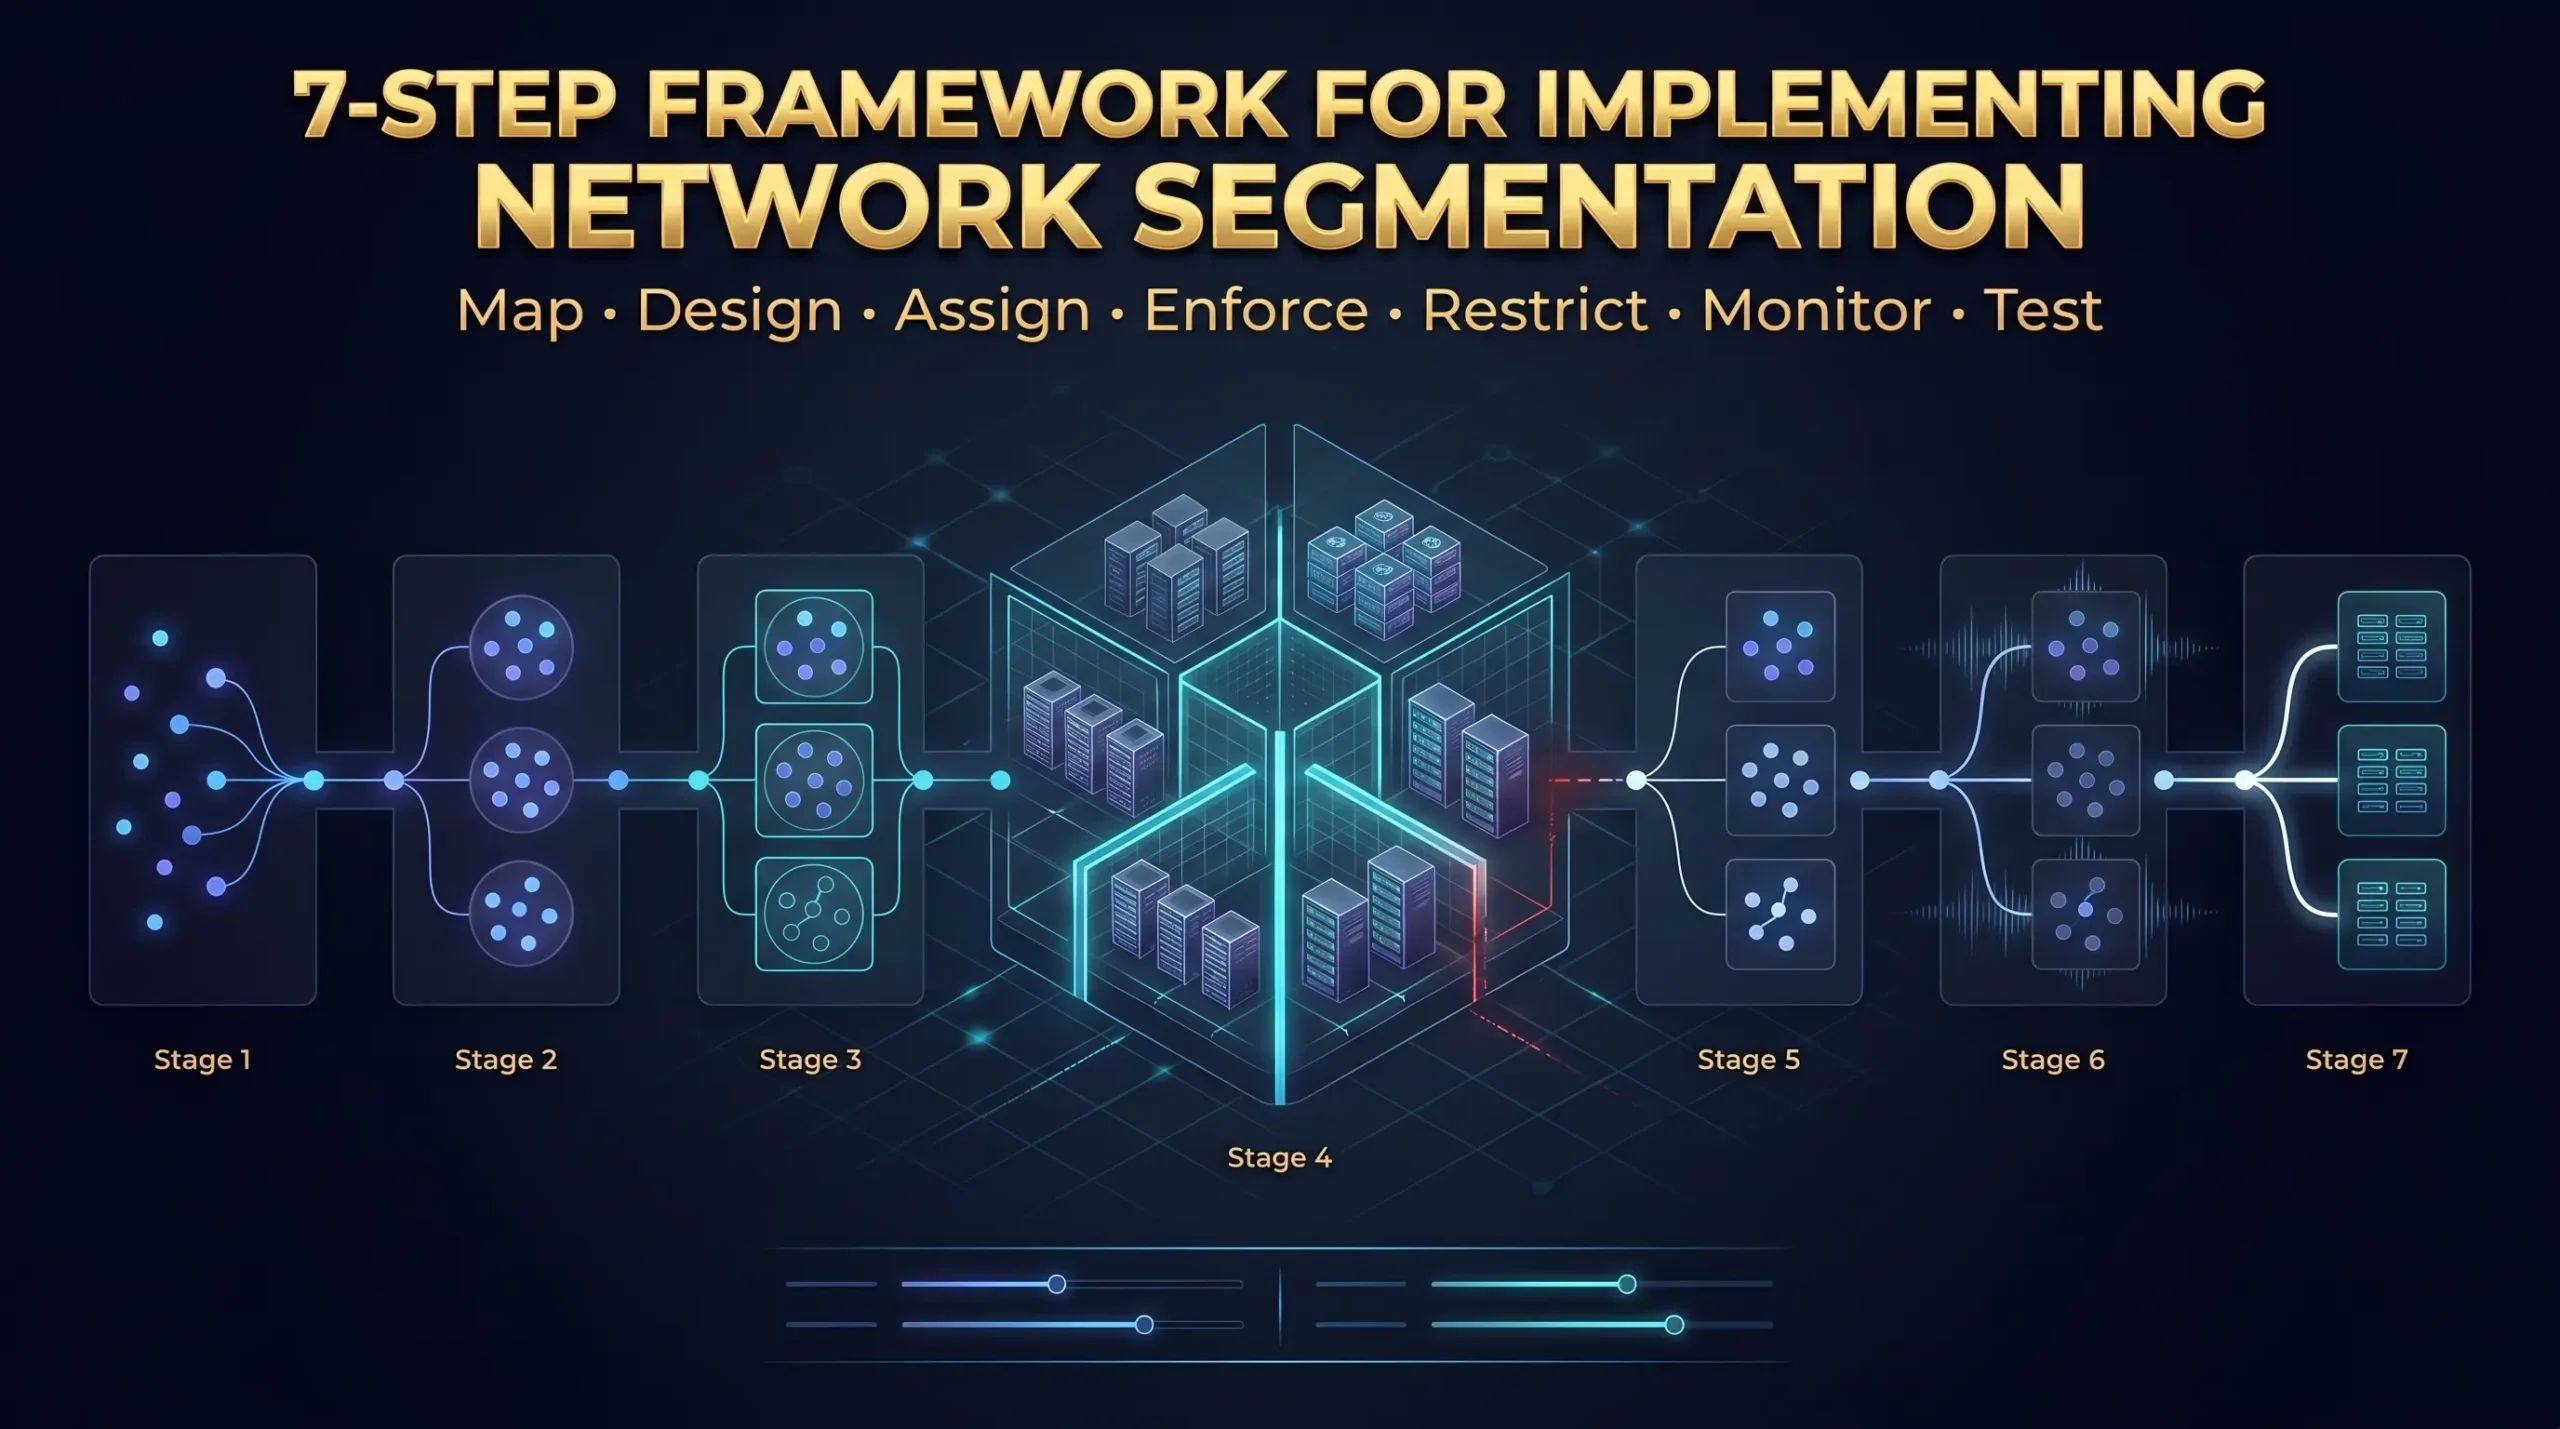
- 7-шаговая структура для реализации сегментации сети
- Сегментация сети и нулевое доверие: правильные отношения
- Сегментация сети для выделенных серверных сред
- 5 ошибок сегментации, которые дают ложное чувство безопасности
- Часто задаваемые вопросы
- Создайте сеть, содержащую сбои
Сегментация сети: простое определение
Сегментация сети разделяет одну большую компьютерную сеть на более мелкие изолированные разделы, называемые сегментами или подсетями. Каждый сегмент работает независимо со своими собственными политиками безопасности и средствами управления трафиком. Устройства в одном сегменте не могут свободно общаться с устройствами в другом. Весь трафик, пытающийся скрещивать сегменты, должен проходить через контролируемую контрольную точку, как правило, через брандмауэр или список контроля доступа, где явные правила либо разрешают, либо блокируют связь.
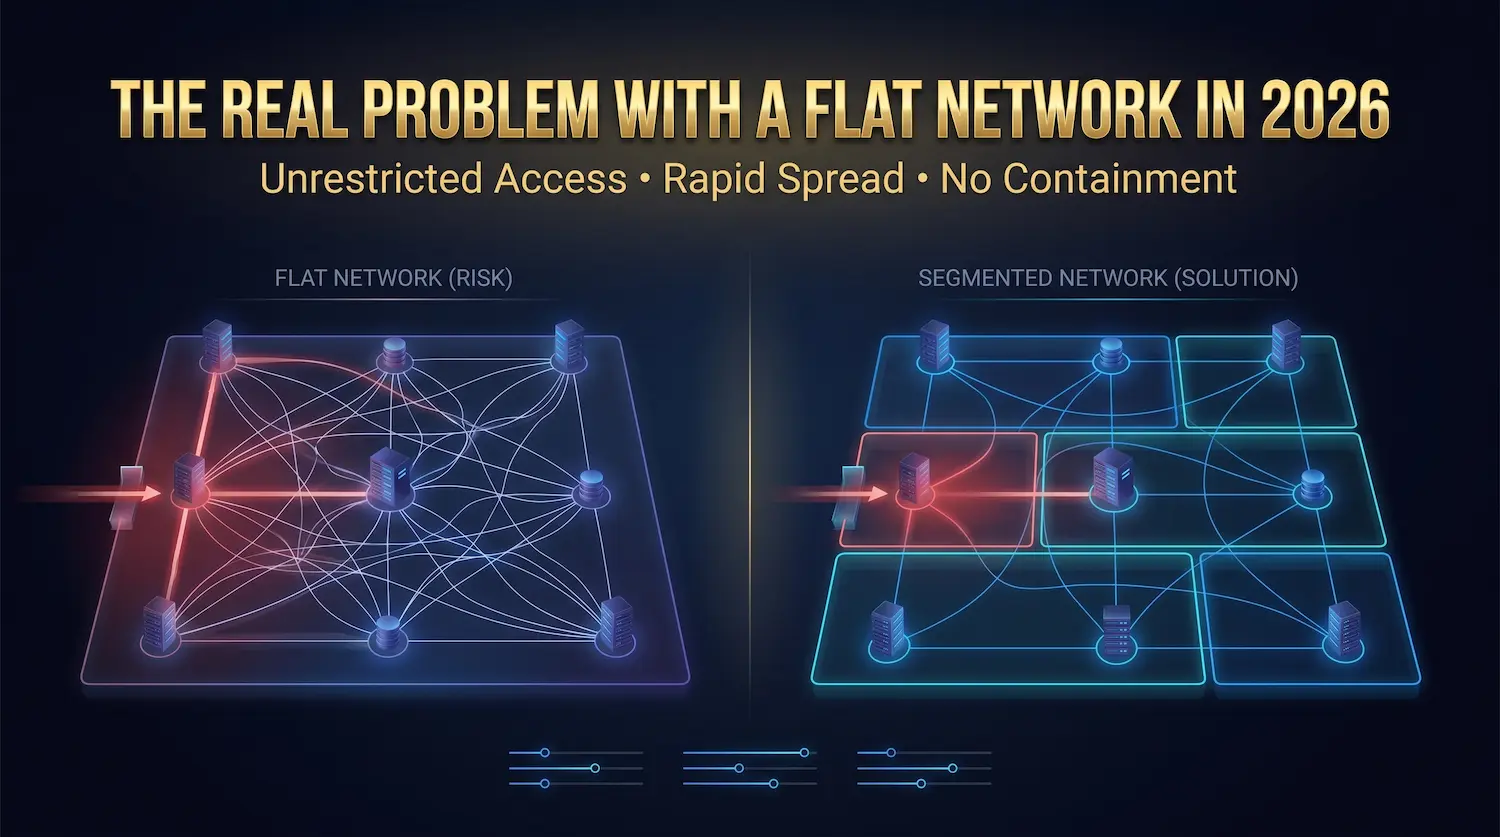
Противоположность сегментированной сети — плоская сеть. Плоская сеть соединяет все устройства с одним общим пространством без внутреннего разделения. Каждое устройство напрямую обращается к любому другому устройству без каких-либо ограничений.
Полезное сравнение: плоская сеть — это одна большая открытая комната. Сегментированная сеть — это здание с отдельными запертыми комнатами. Вход в здание не вручает кому-то ключ от каждой комнаты.
Основные термины, используемые в данном руководстве:
Сегмент или подсеть: Раздел сети, который работает отдельно, с собственным диапазоном IP-адресов и правилами безопасности.
Боковое движение: Техника, которую злоумышленники используют после первоначального взлома для перехода от одного скомпрометированного устройства к другим системам внутри той же сети.
Радиус взрыва: Общее количество повреждений, причиненных взломом до того, как средства контроля безопасности останавливают его распространение.
Трафик восток-запад: Перемещение данных между серверами, приложениями и устройствами внутри сети. Большинство урона от атаки проходит по этим внутренним путям после первого компромисса.
Движение Север-Юг: Перемещение данных между внутренней сетью и внешними сетями. Традиционные брандмауэры по периметру фокусируются на этом типе трафика.
ДМЗ (демилитаризованная зона): Выделенный сегмент, который содержит услуги, ориентированные на Интернет, такие как веб-серверы и шлюзы электронной почты, полностью изолированные от внутренних систем.
VLAN (виртуальная локальная сеть): Программный метод создания отдельных сегментов на общем физическом оборудовании, построенный на стандарте IEEE 802.1Q.
Эти термины несут в себе одно значение в этом документе, что согласуется с принципами устранения неоднозначности смысла слова (WSD). Каждый технический термин относится к одной и той же концепции каждый раз, когда появляется.
Настоящая проблема с плоской сетью в 2026 году
Большинство сетей были построены вокруг одного допущения безопасности: не допускать злоумышленников из-за периметра, а внутренний трафик остается в безопасности. Это предположение не удалось много лет назад. Ландшафт угроз 2026 года делает управление плоской сетью более опасной, чем когда-либо.
Злоумышленники двигаются быстрее, чем большинство бригад по охране. Текущая информация об угрозах показывает, что злоумышленники достигают критических систем в течение 72 минут после первоначального доступа, что в четыре раза быстрее, чем несколько лет назад. Инструменты, работающие на ИИ, автоматизируют разведку, эскалацию привилегий и идентификацию целей без необходимости использования человеческого направления. В плоской сети 72 минуты достаточно, чтобы нанести на карту каждую ценную систему, найти резервные копии, уничтожить их и поставить программу-вымогатель.
Большинство современных атак не используют вредоносные программы. Согласно отчету CrowdStrike Global Threat 2026 года, 82% кибератак в 2026 году не затрагивал файлы вредоносного ПО, по сравнению с 40% несколько лет назад. Злоумышленники крадут учетные данные с помощью фишинга, покупают их у брокеров данных или извлекают их из журналов информационных технологий. Они входят в сеть, используя эти учетные данные, и работают с теми же инструментами, которые используют настоящие администраторы: SSH, RDP, инструментарий управления Windows (WMI) и SMB. Стандартное антивирусное программное обеспечение не может обнаружить это. Похоже на нормальную активность.
В плоской сети один украденный учет данных с низким уровнем привилегии может в конечном итоге попасть в платежную базу данных. Злоумышленнику просто нужно время и открытые пути между системами.
Вымогатель убивает резервные копии, прежде чем объявить себя. Руководство CISA по программам-вымогателям Документирует повторяющийся шаблон: Злоумышленники находят и уничтожают системы резервного копирования во время периода их пребывания, прежде чем кто-либо узнает, что они находятся внутри. В плоской сети сервер резервного копирования находится рядом с веб-сервером с открытым путем между ними. Злоумышленник уничтожает опцию восстановления, а затем развертывает программу-вымогатель.
Историческое доказательство уже записано. В 2017 году WannaCry распространилась по плоским сетям через протокол SMB до 200 000 машин в 150 странах менее чем за 72 часа. В 2021 году Colonial Pipeline закрыла 5500 миль топливного трубопровода, обслуживающего восток Соединенных Штатов из-за недостаточной сегментации между ИТ-сетями и операционными технологиями (OT), что сделало невозможным сдерживание. Обе атаки начинались с одной точки входа. Оба путешествовали свободно через плоскую архитектуру. И то, и другое было бы содержаться при правильной сегментации.
Четыре типа сегментации сети
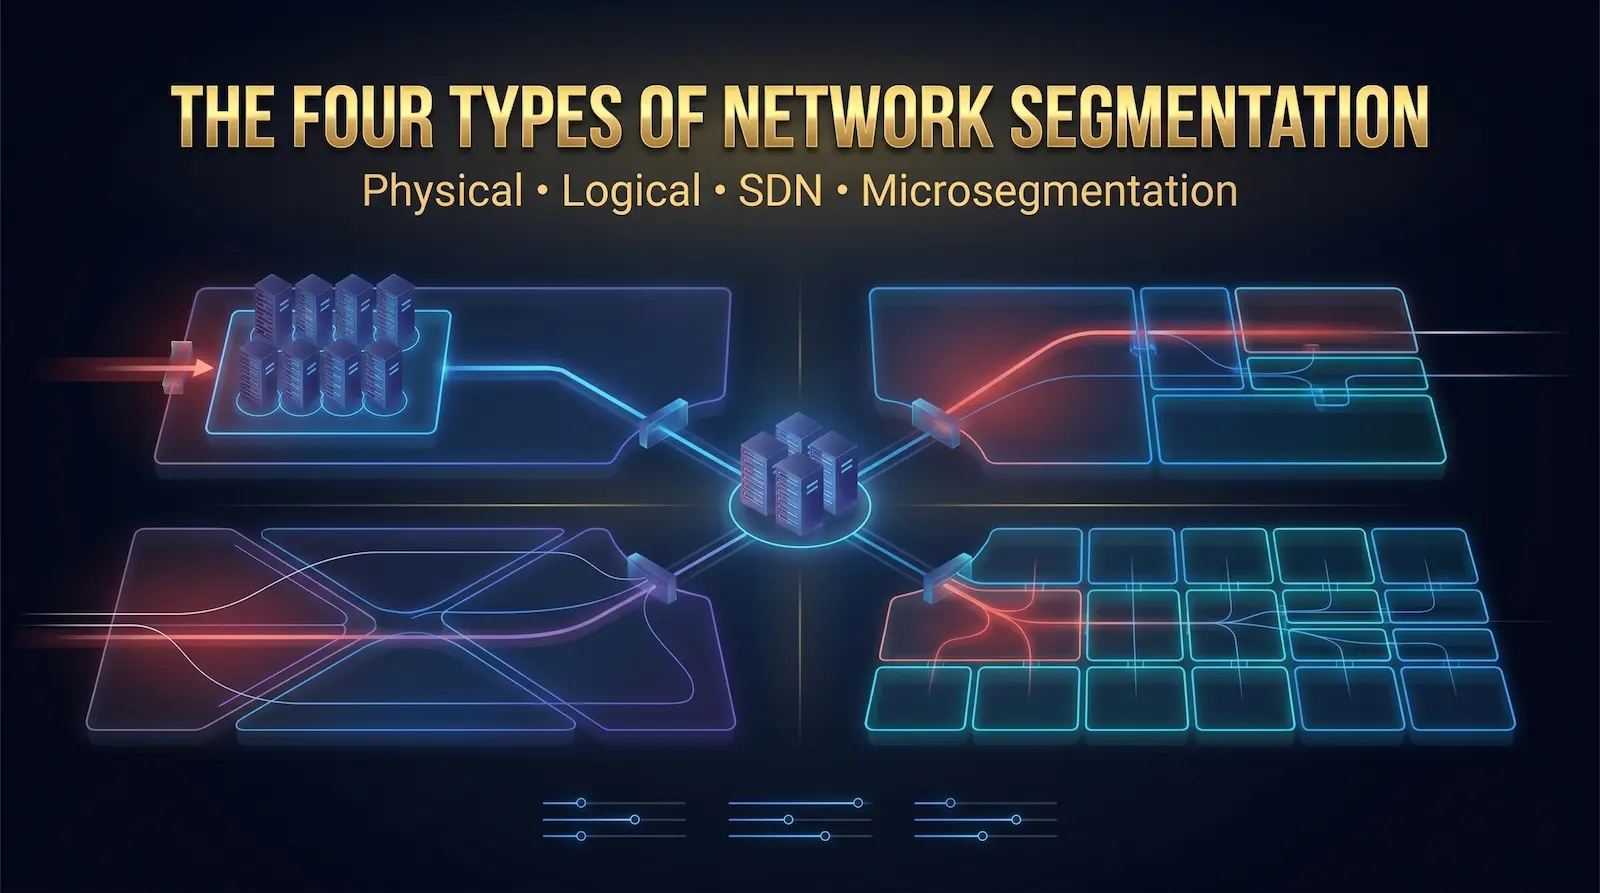
Физическая сегментация
Физическая сегментация использует совершенно отдельное оборудование для каждого раздела сети: отдельные коммутаторы, кабели, маршрутизаторы и брандмауэры. Весь трафик, перемещающийся между секциями, должен проходить через физическое устройство шлюза. Никакая ошибка конфигурации программного обеспечения не может случайно создать путь между разделами.
Лучше всего подходит для: операционных технологий (OT) сетей, государственных секретных систем или платежных сред с высокими ставками, где правила требуют физической изоляции.
Компромисс: максимальная безопасность с нулевыми случайными путями, но дорогой, негибкий и трудно масштабируемый. Добавление нового раздела требует нового оборудования.
Логическая сегментация с использованием VLAN и подсети
Логическая сегментация создает изолированные зоны в программном обеспечении на общем физическом оборудовании. Это стандартный подход для бизнеса выделенные серверы.
VLAN используют стандарт IEEE 802.1Q для обозначения трафика с идентификаторами зон. Переключение портов в одной VLAN не может общаться с портами в другой VLAN без маршрутизации через брандмауэр. Один физический коммутатор может одновременно размещать десятки изолированных логических сетей.
Подсеть назначает устройства различным диапазонам IP-адресов. Трафик между маршрутами подсетей через шлюз, обеспечивающий соблюдение определенных правил доступа.
Пример макета VLAN для выделенной серверной среды:
VLAN 10: DMZ (веб-серверы, общедоступные API)
VLAN 20: уровень приложений (серверы приложений, API)
VLAN 30: уровень базы данных (MySQL, PostgreSQL, Redis)
VLAN 40: Зона управления (только для администратора)
VLAN 50: зона резервного копирования (без доступа к производству)
VLAN 60: гость и IoT (нет внутреннего доступа)
Лучше всего для: большинства предприятий. Он работает на существующем оборудовании, является экономичным и легко настраивается по мере роста инфраструктуры.
Программно-определяемая сегментация (SDN)
Программно-определяемая сеть (SDN) перемещает политику сегментации с физического оборудования на центральный контроллер. Контроллер программно управляет всеми зонами и за считанные секунды продвигает обновления политики по всей сети.
Лучше всего подходит для: облачных сред и гибридной инфраструктуры, где IP-адреса постоянно меняются по мере того, как рабочие нагрузки перемещаются между хостами.
Микросегментация
Микросегментация применяет политики безопасности на уровне отдельной рабочей нагрузки. Вместо зон, охватывающих множество серверов, политики применяются к одной виртуальной машине, контейнеру или процессу приложения. В правиле может быть указано: «Этот контейнер PostgreSQL принимает входящие соединения только из этого конкретного контейнера приложения Python на порту 5432. Все остальные соединения запрещены».
Лучше всего подходит для: Защита ценных рабочих нагрузок, облачных сред и архитектуры нулевого доверия.
Ключевое различие между сегментацией сети и микросегментацией: Сегментация сети в первую очередь контролирует трафик север-юг между внешними сетями и внутренними зонами. Микросегментация в основном контролирует движение восток-запад между системами внутри этих зон. Оба слоя необходимы, потому что они покрывают разные части пути атаки.
7 причин, по которым сегментация сети имеет значение
Программы-вымогатели остаются в одной зоне
В плоской сети, выполнение программы-вымогателя на скомпрометированном веб-сервере достигает баз данных, файловых серверов и хранилища резервных копий в течение нескольких минут. В сегментированной сети программа-вымогатель работает в одной зоне и не может пересекать границу брандмауэра в другие зоны. Затронутая зона восстанавливается из резервных копий, которые сохранились, потому что у злоумышленника никогда не было пути к ним.
Украденные учетные данные теряют большую часть своей стоимости
1,8 миллиарда наборов учетных данных были украдены только в первой половине 2025 года. В плоской сети один украденный логин администратора может достичь всего. В сегментированной сети, что учетные данные достигают только назначенной зоны. Злоумышленнику нужны отдельные действительные учетные данные для каждой дополнительной зоны. Это затрудняет выполнение атак на основе учетных данных экспоненциально.
Область соответствия уменьшается до 80%
Каждое основное регулирование данных рассматривает сегментацию сети как необходимый технический контроль.
The Совет по стандартам безопасности PCI Требуется, чтобы среда данных держателей карт была изолирована от всех других сетевых систем. Без этой изоляции вся сеть входит в область соответствия PCI DSS. Правильная сегментация сокращает область действия до 80%.
HIPAA требует технической изоляции электронной охранной медицинской информации (EPHI) от General Systems. Статья 32 GDPR требует, чтобы «соответствующие технические меры», пропорциональные риску. Управление ISO 27001 A.13.1.3 требует непосредственного разделения сети. Сегментация удовлетворяет всех четырех на архитектурном уровне.
Резервные системы выживают
Операторы-вымогатели нацеливаются на системы резервного копирования перед развертыванием шифрования, поскольку уничтожение вариантов восстановления вынуждает жертв платить. В плоской сети производственные серверы могут инициировать подключения к серверам резервного копирования, предоставляя программистам-вымогателям путь к резервным копиям. В сегментированной сети зона резервного копирования принимает входящий трафик резервного копирования, но блокирует любое соединение, которое производственная система инициирует к нему. Резервные копии остаются неизменными.
Обнаружение утечки становится быстрее
Веб-сервер, пытающийся открыть прямое соединение с базой данных, генерирует немедленное предупреждение в сегментированной сети, поскольку это действие нарушает правило брандмауэра между этими зонами. В плоской сети боковое движение сливается с обычным потоком административного трафика. Нет срабатывания предупреждений, потому что трафик выглядит законным. Сегментация превращает неожиданное боковое движение в автоматическое, регистрируемое событие.
Производительность сети повышается
Широковещательный трафик, включая ARP-запросы, объявления DHCP и обновления протокола маршрутизации, остаются в каждой зоне, а не загружают каждое устройство во всей сети. Задачи с высокой пропускной способностью, такие как репликация базы данных и резервное копирование, работают в выделенных зонах и перестают конкурировать с трафиком производственных приложений за пропускную способность. В результате получается более быстрая и менее перегруженная сеть.
Zero Trust получает настоящий слой правоприменения
Zero Trust Security работает по одному принципу: никогда не доверяйте ни одному запросу по умолчанию, независимо от источника. «Внутри сети» не дает автоматического доверия. Сегментация сети обеспечивает структурный уровень, который заставляет этот принцип работать на практике.
Без зон политика нулевого доверия проверяет пользователя при входе в систему, а затем не имеет архитектурного механизма, чтобы он не мог свободно перемещаться по ровной внутренней сети. С зонами каждая пограничная точка применяет политику. Проверенный пользователь достигает только назначенной зоны. Zero Trust становится реальным операционным контролем, а не заявленной философией.
Сегментация сети в пяти реальных сценариях
Сценарий 1: выделенная серверная инфраструктура
Компания, занимающаяся электронной коммерцией, управляет веб-серверами, серверами приложений, базами данных и административными инструментами. выделенные серверы. Атака SQL-инъекций на уровень веб-сервера ставит под угрозу DMZ. В плоской сети злоумышленник поворачивается непосредственно в базу данных. В правильно сегментированной сети граница брандмауэра отделяет DMZ от уровня приложений, а другая граница отделяет уровень приложений от уровня базы данных.
Каждая граница требует определенных учетных данных и действительных правил брандмауэра. Каждая неудачная попытка пересечения генерирует запись в журнале. Злоумышленник останавливается на первой границе, пока срабатывают оповещения.
Типичная сегментированная архитектура:
[Интернет] > [Уровень DDOS] > [ДМЗ: Веб-серверы]
> [Уровень приложений: серверы приложений]
> [Уровень данных: базы данных, резервные копии]
> [Зона управления: только VPN + MFA]
Сценарий 2: Сети здравоохранения (HIPAA)
Среды здравоохранения имеют EPHI наряду с административными системами и медицинскими устройствами, многие из которых работают неисправленными операционными системами десять лет назад. Сегментированная сеть здравоохранения размещает клинические системы, медицинские устройства визуализации, административные инструменты и точки доступа поставщиков в отдельных зонах.
Компрометированное устройство визуализации остается в зоне медицинского оборудования без прямого пути к клинической базе данных. Наша инфраструктура соответствия поддерживает требования к изоляции HIPAA в выделенных средах центров обработки данных.
Сценарий 3: Розничная торговля и электронная коммерция (PCI DSS)
Без сегментации каждое устройство в бизнесе входит в область соответствия PCI DSS. При правильно определенной зоне платежей это требование несет только системы, обрабатывающие данные карты. POS-терминалы расположены на специальной платёжной VLAN. Клиент Wi-Fi подключается к изолированному гостевому сегменту без доступа к бизнес-системам.
Сценарий 4: платформы SaaS
Среды разработки не должны достигать производственных баз данных. Постановка не должна раскрывать реальные данные о клиентах. Отдельные зоны для каждой среды делают эти требования принудительными на сетевом уровне, а не только на уровне приложения. В зоне разработки остается скомпрометированная рабочая станция разработчика. Конвейеры CI/CD связывают среды только с помощью проверенных, автоматических путей. см. доступные варианты инфраструктуры в нашем Обзор хостинга VPS.
Сценарий 5: Среда IoT и смешанных устройств
Камеры видеонаблюдения, системы HVAC, принтеры и устройства для чтения значков запускают старую прошивку без программного обеспечения безопасности и без расписания исправлений. Размещение этих устройств в специальной VLAN IoT позволяет им подключаться к Интернету для обновлений, блокируя любой путь к внутренним производственным системам. Компромейная камера остается в зоне IoT, и никуда не нужно идти.
7-шаговая структура для реализации сегментации сети
Шаг 1: Сопоставьте каждое устройство и его потребности в общении
Перечислите каждый сервер, рабочую станцию, IoT-устройство и приложение. Классифицируйте каждого по чувствительности: общедоступные, внутренние, чувствительные (данные о платежах или работоспособности) или критические (базы данных, резервные копии, консоли администратора). Сопоставьте зависимости коммуникации: какие системы должны говорить с какими другими и по какой именно причине.
Пропуск этого шага приводит к наиболее распространенному сбою реализации: системам сегментации, которые должны взаимодействовать друг с другом и ломать живые приложения в процессе.
Шаг 2: Определите зоны безопасности
| Зона | Содержимое | Внешний доступ |
| ДМЗ | Веб-серверы, общедоступные API и шлюзы электронной почты | Да |
| Уровень приложения | Серверы приложений, микросервисы, API | Нет |
| Уровень данных | Базы данных, хранилище файлов | Нет |
| Управление | Консоли администратора, инструменты мониторинга | Только VPN + MFA |
| Резервная зона | Системы резервного копирования, восстановление | Нет |
| Зона пользователя | Рабочие места сотрудников | Отфильтрованный |
| Гость и IoT | гостевой Wi-Fi, устройства IoT | Только интернет |
| Зона оплаты | POS-терминалы, карточные процессоры | PCI-управляемый |
Шаг 3: Назначение VLAN и подсетей
Дайте каждой зоне уникальный идентификатор VLAN и специальную подсеть. Настройте маршрутизацию между VLAN только там, где бизнес-требования явно оправдывают ее. Настройкой по умолчанию является полная изоляция. Зоны остаются разделенными до тех пор, пока документированная потребность бизнеса не создаст контролируемую, основанную на правилах связь между ними.
Шаг 4: Создайте правила брандмауэра, начиная с Deny all.
Начните с полной линии между каждой парой зон. Затем добавьте конкретные допустимые правила для каждого оправданного пути трафика.
Примеры правил для DMZ для уровня приложений:
Разрешить: TCP из веб-серверов DMZ на серверы приложений на порту 8080
Разрешить: TCP от серверов приложений к веб-серверам DMZ на портах 80, 443
Запретить: все остальные трафики
Каждое правило разрешать требует письменного обоснования, даты создания и названной команды. Правила без документации с течением времени становятся невидимыми путями атаки, поскольку персонал меняется, а воспоминания исчезают.
Шаг 5: Примените наименьшие привилегии к каждому пути подключения
Каждая служба получает только тот, что требуется для доступа к сети. Веб-серверы не подключаются напрямую к базам данных. Базы данных не инициируют исходящие соединения с Интернетом. Любой путь подключения без четкой бизнес-причины принадлежит из списка Разрешения.
Шаг 6: Настройка журналирования и оповещения на каждой границе зоны
Каждая попытка соединения между зонами, разрешенная или запрещенная, должна создавать запись в журнале. Подключите эти журналы к вашему центральному Мониторинг безопасности сети платформа Настройка оповещения об отклонениях: порты базы данных веб-сервера, сервер резервного копирования, открывающий исходящие соединения, или трафик уровня администратора, поступающий из зоны, не связанной с управлением.
Сегментация без активного мониторинга неполная. Границы зон без регистрации ничего не говорят вам о том, как злоумышленники исследуют вашу архитектуру.
Шаг 7: Активно испытайте каждую границу, прежде чем начать
Выполнить тесты соединения из каждой зоны:
- Из DMZ попробуйте подключиться к портам базы данных. Попытка должна потерпеть неудачу.
- С уровня приложений попытайтесь добраться до зоны управления. Попытка должна потерпеть неудачу.
- Из гостевой зоны и зоны Интернета вещей, пытайтесь достичь любой производственной системы. Каждая попытка должна потерпеть неудачу.
- На уровне базы данных попробуйте любое исходящее интернет-соединение. Попытка должна потерпеть неудачу.
Повторите это тестирование после каждого существенного изменения инфраструктуры. Сети меняются со временем, и сегментация ухудшается без регулярной проверки. Свяжитесь с нашим Группа безопасности Для запуска тестов на проникновение формальных тестов нацеливания на границу зоны.
Сегментация сети и нулевое доверие: правильные отношения
Zero Trust работает по одному принципу: никогда не доверяйте какому-либо пользователю, устройству или запросу по умолчанию, независимо от местоположения сети. «Внутри сети» не дает автоматического доверия.
Сегментация сети обеспечивает физическую структуру, которая дает нулевые зубы доверия на сетевом уровне.
Без сегментации Zero Trust проверяет пользователя при входе в систему. После этого аутентифицированный пользователь свободно перемещается через плоскую внутреннюю сеть без архитектурных ограничений на то, куда они идут. Проверка произошла один раз. Доступ не имеет предела.
При сегментации границы зоны обеспечивают соблюдение политики на каждом пункте пересечения. Проверенная личность достигает только назначенных зон. Сомкнутая учетная запись остается ограниченной одним сегментом. Для перехода в следующую зону требуется еще одно нарушение доверия.
Микросегментация расширяет это, устанавливая нулевое принуждение к доверию на отдельном уровне рабочей нагрузки. Каждое соединение между приложением к приложению требует отдельной авторизации. Злоумышленник, который скомпрометирует один контейнер, не может добраться до соседних контейнеров без отдельной допустимой авторизации для каждого.
В 2026 году, когда 82% атак запущены на украденные учетные данные и законные инструменты, эта комбинация представляет собой самую надежную модель защиты сети. Zero Trust устанавливает политику. Сегментация делает эту политику реальной.
Сегментация сети для выделенных серверных сред
Выделенные серверные клиенты несут весь вес сетевой безопасности. Управляемый облачный поставщик обрабатывает базовую изоляцию между своими клиентами. Выделенная серверная среда дает клиенту полный контроль и полную ответственность за реализацию правильной сегментации.
Поддержка инфраструктуры Atal Networks:
Подключение к частной сети между Выделенные серверы Atal Networks Сохраняет межзонный трафик вне публичного интернета. Трафик между вашим уровнем приложений и уровнем базы данных проходит через частные интерфейсы, а не пути, маршрутизируемые по Интернету, уменьшая окно экспозиции для любого межзонного соединения.
Защита DDoS на уровне сети 40 Гбит/с DDoS-защита охватывает трафик, попадающий в зону DMZ, поэтому трафик большого объема атаки не удовлетворяет пропускную способность, от которой зависит связь внутренней зоны. Восходящая скруббинг поглощает пакеты атак, прежде чем они достигают серверной инфраструктуры.
Более 213 местоположений глобальных центров обработки данных поддерживают географическую сегментацию в соответствии с требованиями соответствия. Регистрация данных GDPR, географические ограничения HIPAA и правила суверенитета данных рассматриваются путем размещения рабочих нагрузок в определенных географических зонах при сохранении связи между ними в частной сети.
Два пробела, которые обычно упускают клиенты выделенных серверов:
Интерфейсы управления, в том числе IPMI и KVM-over-IP, должны находиться в выделенной VLAN управления, доступной только через VPN с многофакторной аутентификацией. Эти интерфейсы обеспечивают доступ к серверу аппаратного уровня. Открытый порт IPMI может дать злоумышленнику контроль над сервером на физическом уровне. Наши Руководство по безопасности сети Полностью покрывает упрочнение интерфейса управления.
Системы резервного копирования нуждаются в полной изоляции зон от производственных сред. Сервер резервного копирования, к которому производственные системы могут инициировать соединения, — это сервер резервного копирования, который может связаться с программами-вымогателями. Резервная зона должна принимать входящий трафик резервного копирования из производственных зон и блокировать все обратные соединения.
5 ошибок сегментации, которые дают ложное чувство безопасности
Ошибка 1: Создание VLAN без их регистрации. VLAN без мониторинга не обеспечивают видимости. Каждая граница зоны нуждается в активной регистрации и оповещении, прежде чем она принесет реальное значение безопасности.
Ошибка 2: Поддержание плоскости управления в той же сети, что и производство. Компрометированная рабочая станция с доступом к консолям администратора может управлять каждым сервером в среде. Зона управления должна быть самой строго ограниченной зоной в архитектуре.
Ошибка 3: Написание широких правил межзоны брандмауэра. Правило, позволяющее всему трафику из зоны А в зону Б устраняет сегментацию между этими двумя зонами. Каждому правилу нужен определенный исходный IP-адрес, IP-адрес назначения, протокол и порт.
Ошибка 4: Не тестирование после смены сети. Изменения ломают сегментацию без генерации предупреждений. Сервер, помещенный в неправильную VLAN, скопированное правило с ошибкой или по умолчанию коммутатора, который никогда не был переопределен, может открыть тихий пробел. Проверяйте каждую границу зоны после каждого изменения инфраструктуры.
Ошибка 5: Обработка систем резервного копирования и мониторинга как доверенной инфраструктуры. Оба являются ценными целями. Системы резервного копирования содержат данные восстановления. Системы мониторинга часто имеют доступ к чтению ко всему, что находится в окружающей среде. Оба нуждаются в своих изолированных зонах со строгим контролем доступа.
Часто задаваемые вопросы
Разница между сегментацией сети и микросегментацией
Сегментация сети делит сеть на широкие зоны: DMZ, уровень приложений, уровень базы данных. Он в первую очередь контролирует движение между внутренней сетью и внешними сетями (север-южный трафик). Микросегментация применяет политики на уровне отдельных рабочих нагрузок: один контейнер, виртуальная машина или процесс подачи заявки. Он в первую очередь контролирует трафик между внутренними системами (восточно-западный трафик). Эти два не являются альтернативами. Они покрывают разные части пути атаки и работают лучше всего в комбинации.
На самом деле сегментация останавливает вымогатели?
Сегментация останавливает распространение программы-вымогателя за пределы зоны, где она впервые выполняется. Программа-вымогатель все еще работает на изначально скомпрометированной системе. Разница в том, что он не может достигать баз данных, файловых серверов или систем резервного копирования в других зонах. Системы резервного копирования в изолированных зонах выживают, потому что у производственных систем нет инициированного пути подключения к ним. Организации, которые сочетают в себе сегментацию с изолированными резервными копиями, восстанавливаются с помощью программ-вымогателей по значительно более низкой цене и за гораздо меньшее время, чем организации в плоских сетях.
PCI DSS и требования к сегментации
The Совет по стандартам безопасности PCI Требует, чтобы предприятия изолировали среду данных держателей карт от всех других систем. Без этой изоляции каждое устройство во всей сети входит в область действия PCI DSS. Правильная сегментация ограничивает область применения систем, которые фактически обрабатывают платежные данные. Для большинства предприятий это сокращает количество аудита соответствия на 60% до 80%.
Реальный риск ведения плоской сети
Плоская сеть не имеет внутренних границ зоны. Каждое устройство напрямую достигает любого другого устройства. Злоумышленник, который входит через любую точку, например, фишинговую электронную почту, скомпрометированный веб-сервер или неотлаженное устройство IoT, перемещается по всей сети с помощью законных инструментов и украденных учетных данных. Так как 82% 2026 г. атак не использует вредоносное ПО, антивирусные инструменты ничего не обнаруживают. Злоумышленник выглядит как законный пользователь с момента входа в систему.
Сроки реализации сегментации
Базовая сегментация для одной выделенной серверной среды, начиная с DMZ и внутреннего разделения, занимает от одного до трех дней с уже установленной надлежащей документацией по активам. Полная реализация, охватывающая несколько зон, назначения VLAN, правила брандмауэра, конфигурацию мониторинга и активное тестирование занимает от двух до шести недель. Самая длинная фаза, как правило, представляет собой начальное картирование активов. Спешка на этом шаге приводит к сбоям приложения, когда сегментация блокирует законный трафик, который не был должным образом задокументирован.
Сегментация замедляет работу сети?
Трафик, пересекающий границу зоны, добавляет одну-три миллисекунду задержки в пункте проверки брандмауэра. Это незначительно для большинства бизнес-приложений. Смещение прироста производительности, которое стоит: небольшие домены вещания уменьшают шум сети и перегрузку, а задачи с высокой пропускной способностью, ограниченные выделенными зонами, перестают конкурировать с производственным трафиком для общей пропускной способности.
Понимание DMZ в сегментированной сети
DMZ содержит услуги, ориентированные на Интернет: веб-серверы, шлюзы электронной почты и общедоступные API. Трафик переходит из Интернета в демилитаризованную зону и из демилитаризованной зоны во внутренний уровень приложений в соответствии со строгими правилами брандмауэра. Трафик не может перемещаться напрямую из Интернета во внутренние базы данных или системы администрирования. Злоумышленник, который скомпрометирует веб-сервер в DMZ, остается в DMZ, не имея прямого пути к какой-либо внутренней системе за ним.
Малый бизнес и сегментация сети
Малые предприятия сталкиваются с теми же типами атак, что и крупные предприятия. Злоумышленники нацелены на небольшие организации именно потому, что они, как правило, запускают плоские сети с меньшим количеством элементов управления. Наиболее распространенной точкой входа в малом бизнесе является гостевая сеть Wi-Fi, расположенная в том же сегменте, что и POS-терминалы или внутренние файловые серверы. Отделение гостевого Wi-Fi от внутренних систем, изоляция платежного оборудования и отключение серверов с открытым доступом от внутренних инструментов стоит очень мало для современных управляемых коммутаторов и маршрутизаторов. Защита, которую он обеспечивает от оппортунистических атак, с которыми регулярно сталкиваются малые предприятия, имеет большое значение.
Создайте сеть, содержащую сбои
Сегментация сети — это структурное решение, а не покупка продукта. Каждый крупный анализ после нарушения WannaCry, чтобы изменить здравоохранение, приходит к одному и тому же выводу: сегментация могла бы сдержать ущерб. Не удалось выполнить управление по периметру. Отсутствие границ внутренней зоны позволяет злоумышленникам добраться до всего.
Среда угроз 2026 года, где злоумышленники переезжают за 72 минуты, не используют вредоносные программы и работают с помощью законных инструментов и учетных данных, требует архитектурной защиты. Только политика безопасности и инструменты конечных точек не могут остановить угрозы, которые выглядят идентично законной административной деятельности. границы зоны могут.
Пять действий, которые нужно предпринять сейчас:
- Сопоставьте каждое устройство и задокументируйте его зависимости связи
- Определите ваши активы с наибольшей стоимостью и пути, ведущие к ним
- Настройте разделение базовой зоны, начиная с DMZ и внутреннего разделения.
- Напишите правила брандмауэра из исходной позиции по умолчанию.
- Активно тестируйте каждую границу зоны, а не только на бумаге
Стройте фундамент безопасной инфраструктуры
Atal Networks предоставляет фундамент сети, который требует сегментация выделенного сервера. Каждый План выделенного сервера Включает подключение к частной сети между серверами, защиту DDoS со скоростью 40 Гбит/с на сетевом уровне и доступ к более 213 местоположениям глобальных центров обработки данных для разделения географических зон.
Начните строить свою сегментированную инфраструктуру | Поговорите с нашей сетевой командой
Это руководство отражает практику сегментации, текущую по состоянию на апрель 2026 года. Для более широкой структуры безопасности сервера, которую поддерживает сегментация, читайте нашу Руководство по безопасности сети для специализированных серверов.
Связанное чтение:
- Защита DDoS: как работает смягчение последствий
- VPS против выделенных серверов: сравнение безопасности инфраструктуры