


Le groupe de ransomwares CL0P a exploité un logiciel de transfert de fichiers MOVEIT en mai 2023 et extrait discrètement des données de plus de 2 000 organisations sur 14 jours. La plupart des victimes ont découvert l'information des semaines plus tard, soit par l'intermédiaire de journalistes, soit lorsque leurs fichiers sont apparus sur des sites de fuite sur le Web sombre. Aucun de leurs outils de sécurité existants n'a déclenché une alerte.
Les organisations exécutant des solutions SIEM ont compris le même schéma d'attaque en quelques heures. Leurs systèmes ont signalé le volume de transfert de fichiers sortant inhabituel, généré une alerte et ont donné aux équipes de sécurité le temps de répondre avant que l'exfiltration massive ne se produise.
L'écart entre 14 jours de silence et quelques heures de détection est exactement le problème que la gestion des informations de sécurité et des événements (SIEM) résout.
Une entreprise exécutant 50 serveurs, cinq pare-feu et trois applications Web génère plus de 25 000 événements de journal de sécurité chaque minute. Aucune équipe ne peut examiner manuellement ce volume. Les attaquants comptent dessus. SIEM traite chaque événement automatiquement, fait correspondre les modèles aux règles de corrélation et envoie des alertes ciblées avant la propagation des dégâts.
Ce guide couvre SIEM en tant qu'outil de sécurité pratique pour les organisations exécutant une infrastructure de serveurs dédiés : une définition claire, son fonctionnement, les trois modèles de déploiement, les fonctionnalités qui déterminent le succès, un cadre de déploiement et une comparaison directe avec XDR, SOAR et MDR.
Table des matières
- SIEM : la définition simple
- Comment fonctionne SIEM : 5 étapes
- Trois modèles de déploiement SIEM
- 6 fonctionnalités SIEM qui déterminent les résultats réels
- SIEM vs XDR vs SOAR vs MDR
- SIEM pour l'infrastructure de serveurs dédiés
- Un cadre de déploiement SIEM en 6 étapes
- Les meilleurs outils SIEM pour 2026
- Questions fréquemment posées
- La couche de sécurité que vous ne pouvez pas ignorer
SIEM : la définition simple
Informations de sécurité et gestion des événements (SIEM) est une plate-forme logicielle qui collecte des données de journaux de sécurité sur l'ensemble du réseau d'une organisation, les normalise dans un format standard, applique des règles de corrélation pour identifier les modèles de menaces et génère des alertes prioritaires pour les équipes de sécurité pour enquêter.
Le terme "SIEM" combine deux technologies plus anciennes : la gestion des informations de sécurité (SIM), qui gère le stockage de journaux et l'analyse historique, et le gestionnaire d'événements de sécurité (SEM), qui gère la surveillance et les alertes en temps réel. Ensemble, ils créent une plate-forme unique pour la détection des menaces en direct et l'enquête médico-légale.
Les analystes de Gartner, Mark Nicolett et Amrit Williams, ont introduit la catégorie SIEM en 2005. Le marché mondial SIEM s'élevait à 1 tp4 t 10,67 milliards en 2025 et devrait dépasser 1 TP4 t 20 milliards. 2031, motivée par des exigences de conformité plus strictes et le passage à une infrastructure cloud hybride.
Les termes clés utilisés dans cet article, chacun ayant une signification cohérente :
Une bûche est un enregistrement horodaté d'un événement sur un système : une tentative de connexion, un accès aux fichiers, un changement de configuration ou une connexion réseau.
Corrélation des événements Lie plusieurs entrées de journaux provenant de différentes sources pour déterminer si elles forment un modèle d'attaque plutôt qu'une activité normale.
Une Règle du Siem est une condition définie qui déclenche une alerte lorsqu'elle est mise en correspondance. Exemple : Dix tentatives de connexion SSH ont échoué à partir d'une adresse IP en cinq minutes, correspondent à un modèle de force brute.
UEBA (analyse du comportement des utilisateurs et des entités) Construit des lignes de base comportementales pour les utilisateurs et les appareils, puis signale les écarts qui indiquent des informations d'identification compromises ou des menaces internes.
Une SoC (Centre des opérations de sécurité) est l'équipe qui surveille, enquête et répond aux alertes de sécurité. SIEM est l'outil central sur lequel les analystes du SOC s'appuient quotidiennement.
Comment fonctionne SIEM : 5 étapes
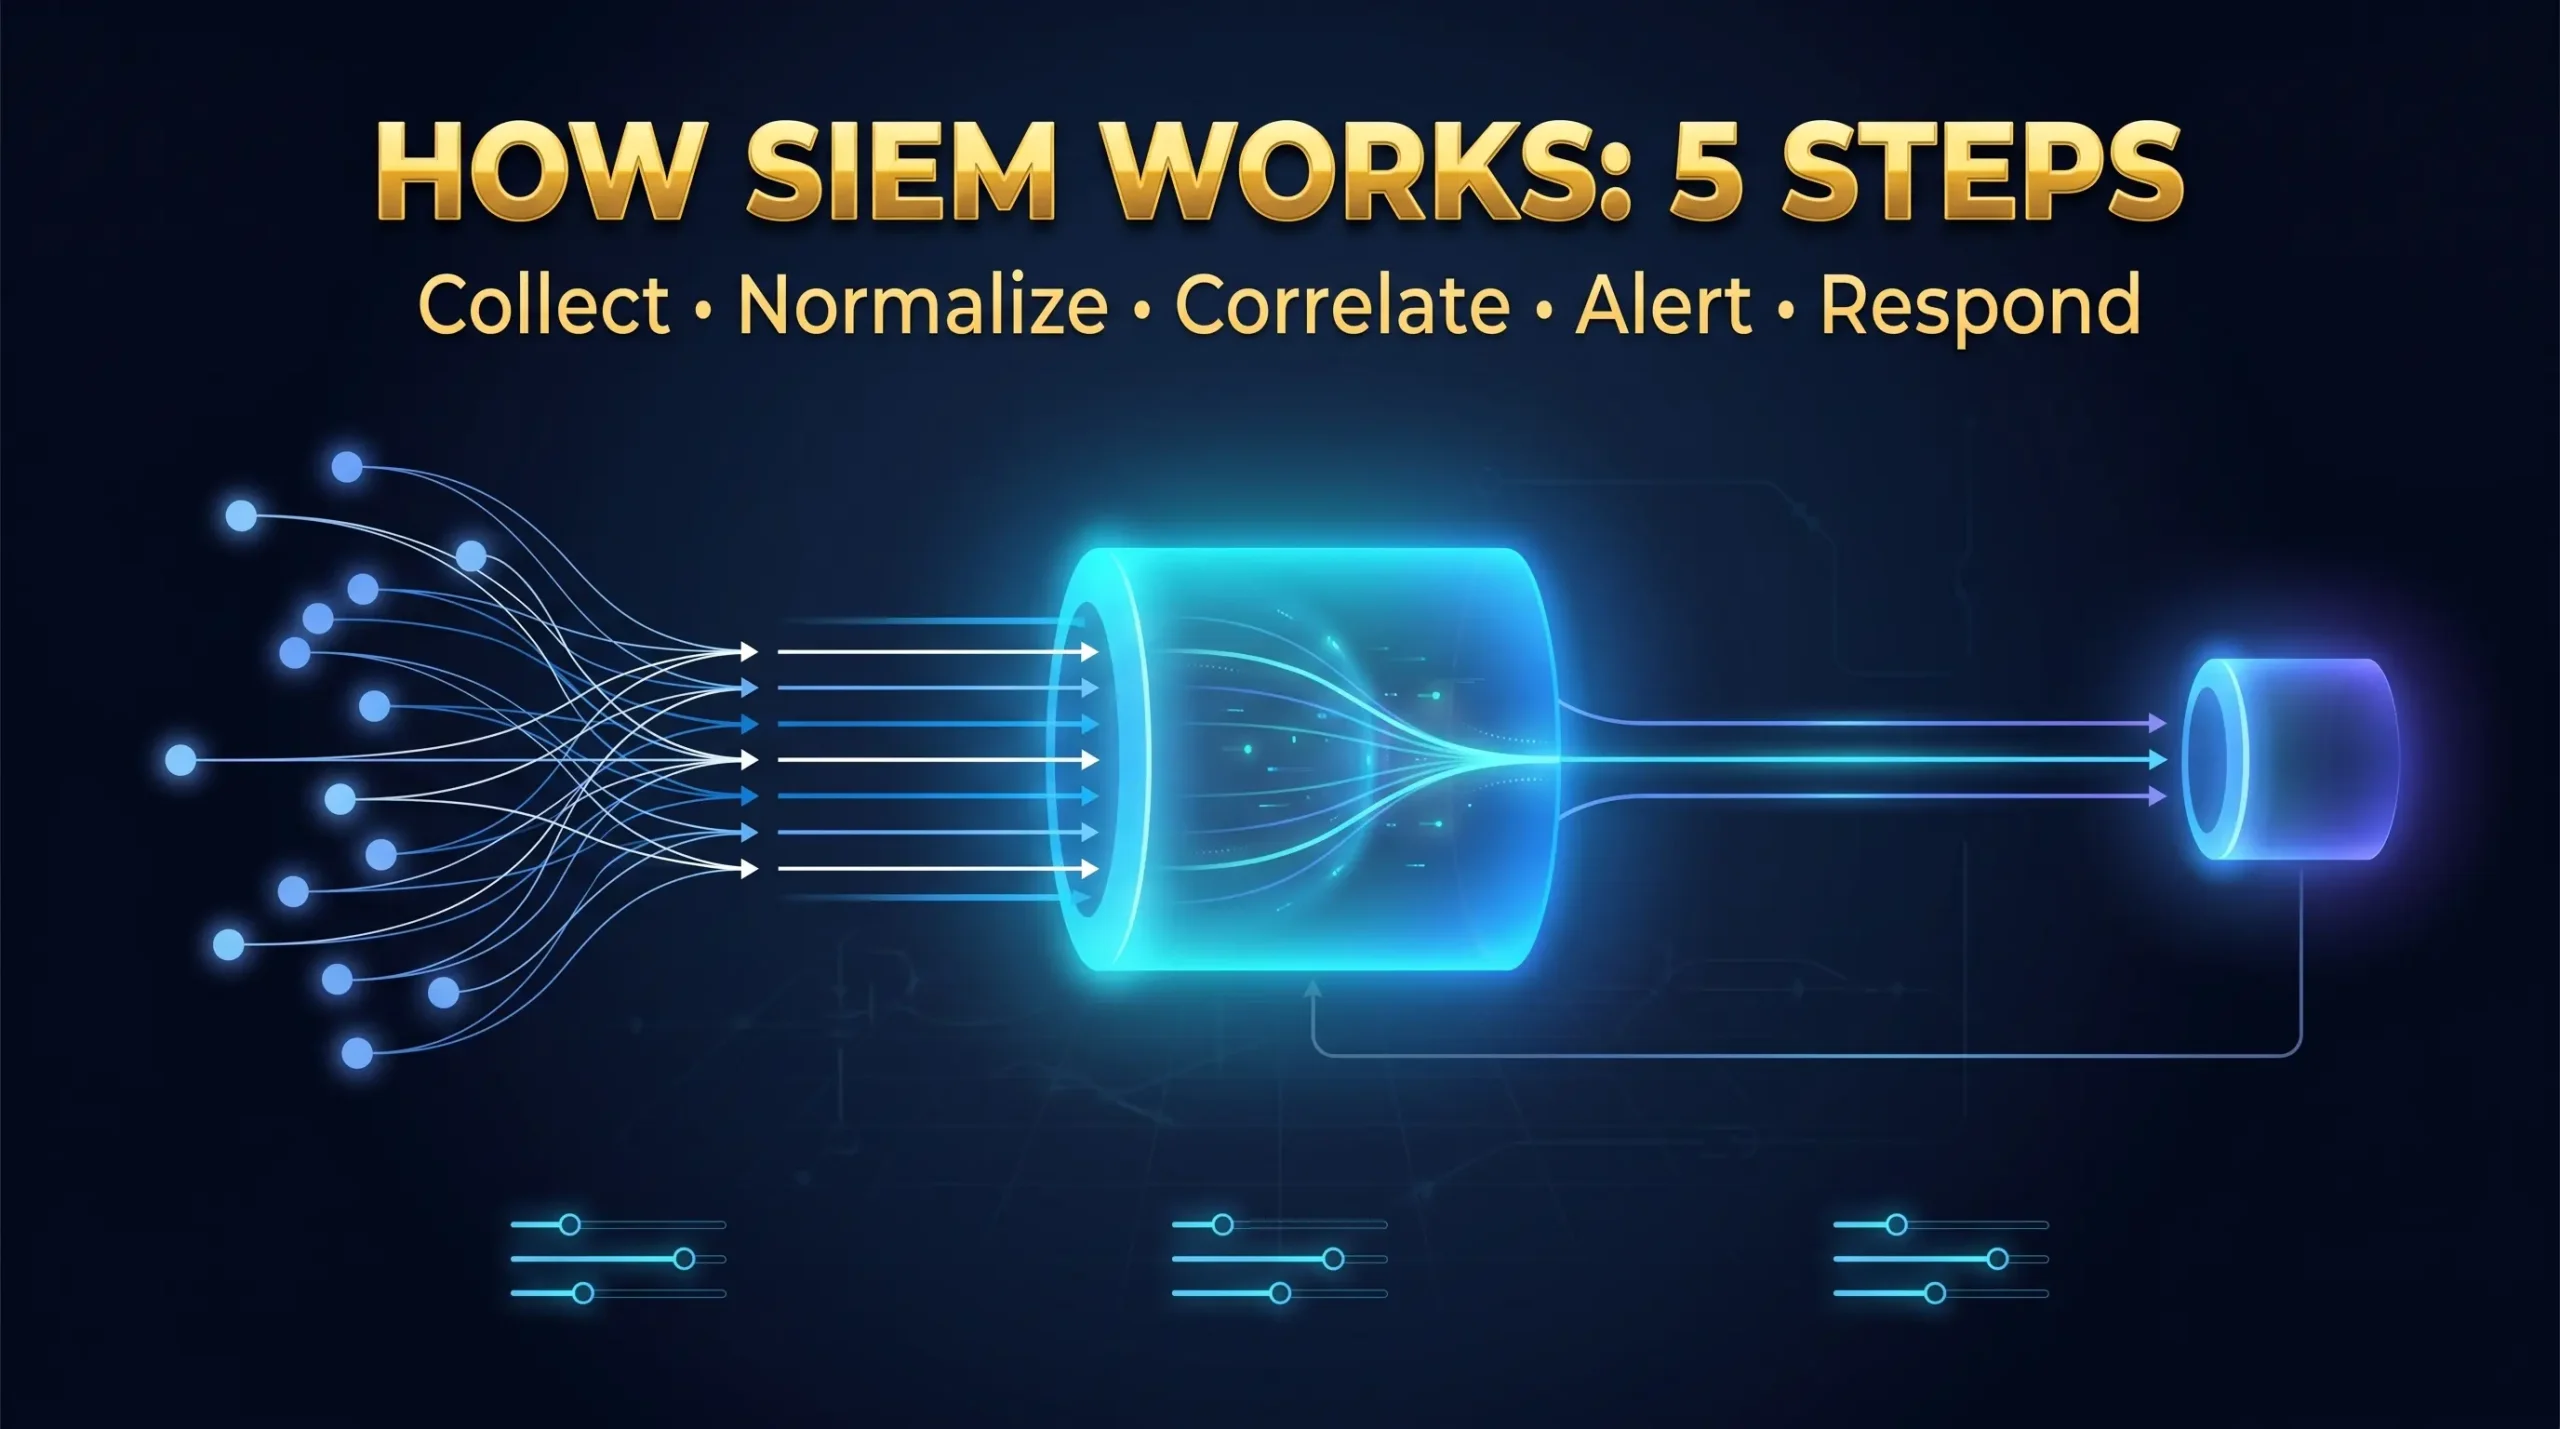
Étape 1 : Collecte de données. Les agents SIEM ou les connecteurs sans agent extraient les données du journal de chaque partie de l'environnement : pare-feu, routeurs, passerelles VPN, journaux d'événements Windows, Linux Syslog, journaux d'authentification SSH, alertes IDS/IPS, serveurs Web, bases de données et services cloud comme AWS Journaux d'activité CloudTrail et Azure.
Étape 2 : Normalisation. Les journaux bruts arrivent dans des dizaines de formats incompatibles. SIEM normalise toutes les données entrantes dans un schéma standard afin que les événements de sources complètement différentes puissent être comparés, corrélés et recherchés ensemble. Sans normalisation, la détection intersource est impossible.
Étape 3 : Corrélation. C'est là que Siem gagne sa valeur. La plate-forme applique des règles de corrélation aux données normalisées, connectant des chaînes d'événements qui semblent individuellement inoffensives mais qui signalent ensemble une attaque. Une connexion ssh en échec est le bruit. Cinq cents connexions échouées de la même adresse IP en deux minutes sont une attaque par force brute. Cinq cents échecs, puis un succès, puis une nouvelle tâche planifiée ajoutée 60 secondes plus tard, est un compromis d'identification et une installation persistante. Une règle attrape les trois comme un seul incident prioritaire.
Selon le rapport mondial sur les menaces de Crowdstrike 2026, 82% de toutes les cyberattaques n'implique désormais aucun fichier de logiciels malveillants. Les attaquants utilisent des informations d'identification volées et des outils d'administration standard : SSH, RDP, WMI et utilitaires de transfert de fichiers. Les outils antivirus traditionnels ne voient rien. La corrélation comportementale de SIEM attrape ces attaques en identifiant ce que font les attaquants, et non les fichiers qu'ils déposent.
Étape 4 : Alertes et priorités. Efficace SIEM filtre des milliers d'événements à faible priorité et ne fait surface que les alertes qui nécessitent une attention réelle. Sim mal configuré génère des centaines de faux positifs par jour, ce qui entraîne une fatigue d'alerte. La fatigue des alertes est la principale raison pour laquelle 40% des déploiements SIEM sous-performe. La solution est le réglage systématique : observation de base avant l'activation de l'alerte, suppression des faux positifs confirmés et seuils de gravité calibrés à l'environnement spécifique.
Étape 5 : Enquête et réponse. Après une alerte, les analystes utilisent le tableau de bord SIEM pour enquêter : les échéanciers des événements, l'historique des activités des utilisateurs, les enregistrements de connexion réseau et les données d'enrichissement des informations sur les menaces. Les plates-formes SIEM modernes incluent des outils de gestion de cas pour suivre les étapes de réponse et documenter les résultats. Certains intègrent directement l'orchestration de sécurité, l'automatisation et la réponse (SOAR), permettant des actions automatisées telles que les blocages de compte ou les blocs IP en quelques secondes.
Trois modèles de déploiement SIEM
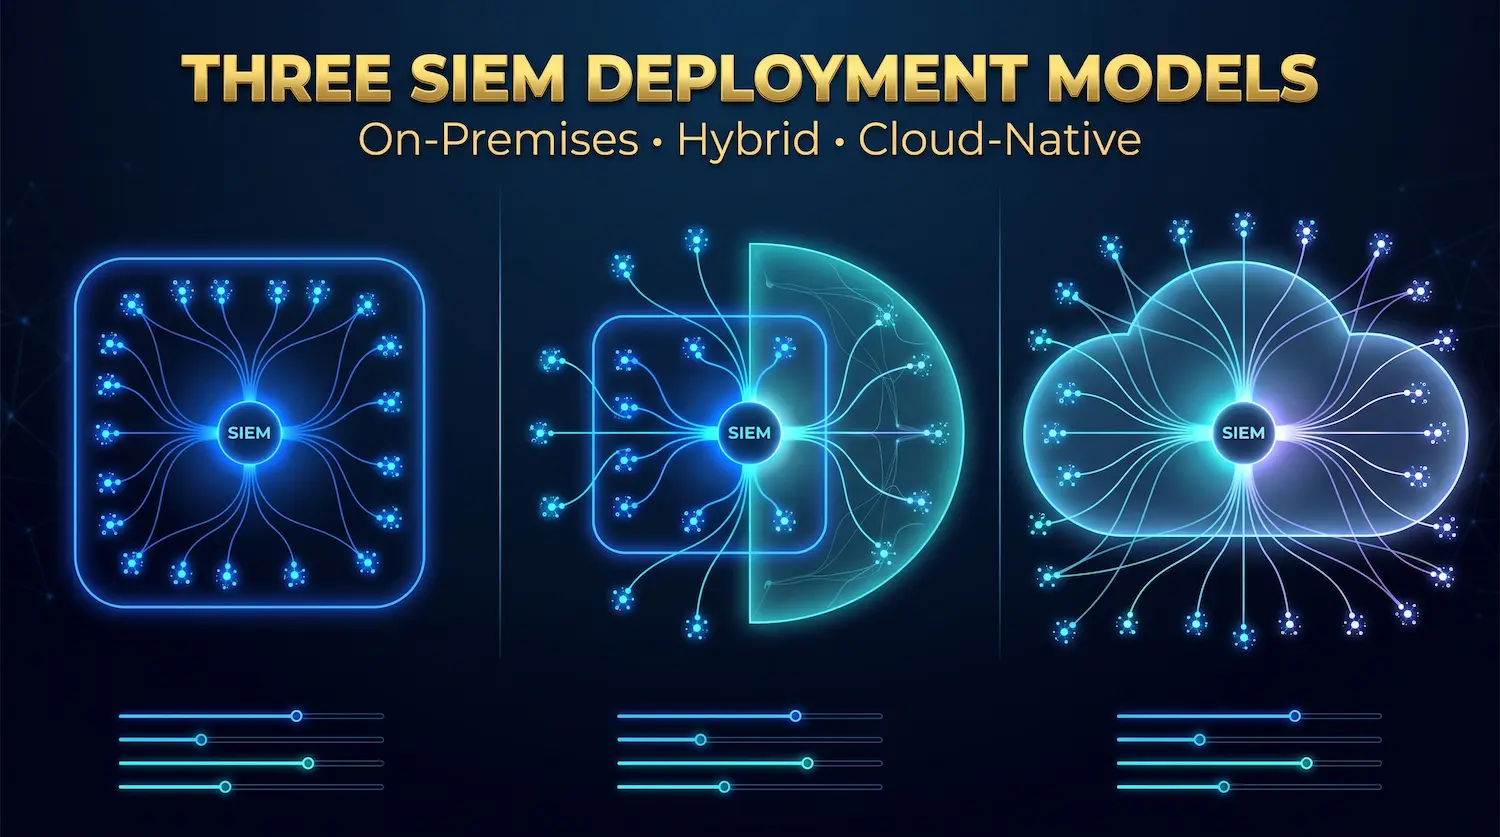
SIEM sur site Fonctionne sur du matériel que l'organisation possède et gère. Toutes les données de journal restent dans l'environnement contrôlé. Ce modèle convient aux organisations ayant des exigences strictes en matière de souveraineté des données : institutions financières, agences gouvernementales et prestataires de soins de santé qui ne peuvent pas autoriser les données de journal à quitter un emplacement contrôlé. Le compromis est un contrôle total en échange de coûts matériels plus élevés et d'exigences d'expertise interne. IBM QRadar et Splunk Enterprise sont les déploiements locaux les plus courants.
Siem natif de nuages Fonctionne entièrement sur l'infrastructure des fournisseurs, livrée en SaaS. Les organisations connectent les sources de journaux via des agents ou des intégrations d'API. Ce modèle convient aux organisations sans infrastructure de sécurité dédiée et aux entreprises qui ont besoin d'un déploiement plus rapide sans investissement matériel. Microsoft Sentinel, Google Chronicle et DataDog Security en sont les exemples. Le compromis : un déploiement plus rapide et un coût d'installation réduit, par rapport aux données de journalisation, laissant le contrôle direct de l'organisation.
Siem hybride Combine la collection de journaux sur site avec l'analyse et le stockage basés sur le cloud. Les transitaires locaux agrémentent et normalisent les journaux avant d'envoyer des événements pertinents pour la sécurité dans le cloud. Ce modèle convient aux organisations ayant des obligations de résidence en données qui ont encore besoin d'une évolutivité dans le cloud pour l'analyse.
Pour Clients serveurs dédiés Sans une équipe de sécurité dédiée, un agent léger sur chaque serveur transférant des journaux normalisés vers une plate-forme cloud SIEM offre le meilleur équilibre entre le contrôle, la vitesse de déploiement et la faible charge de maintenance.
6 fonctionnalités SIEM qui déterminent les résultats réels
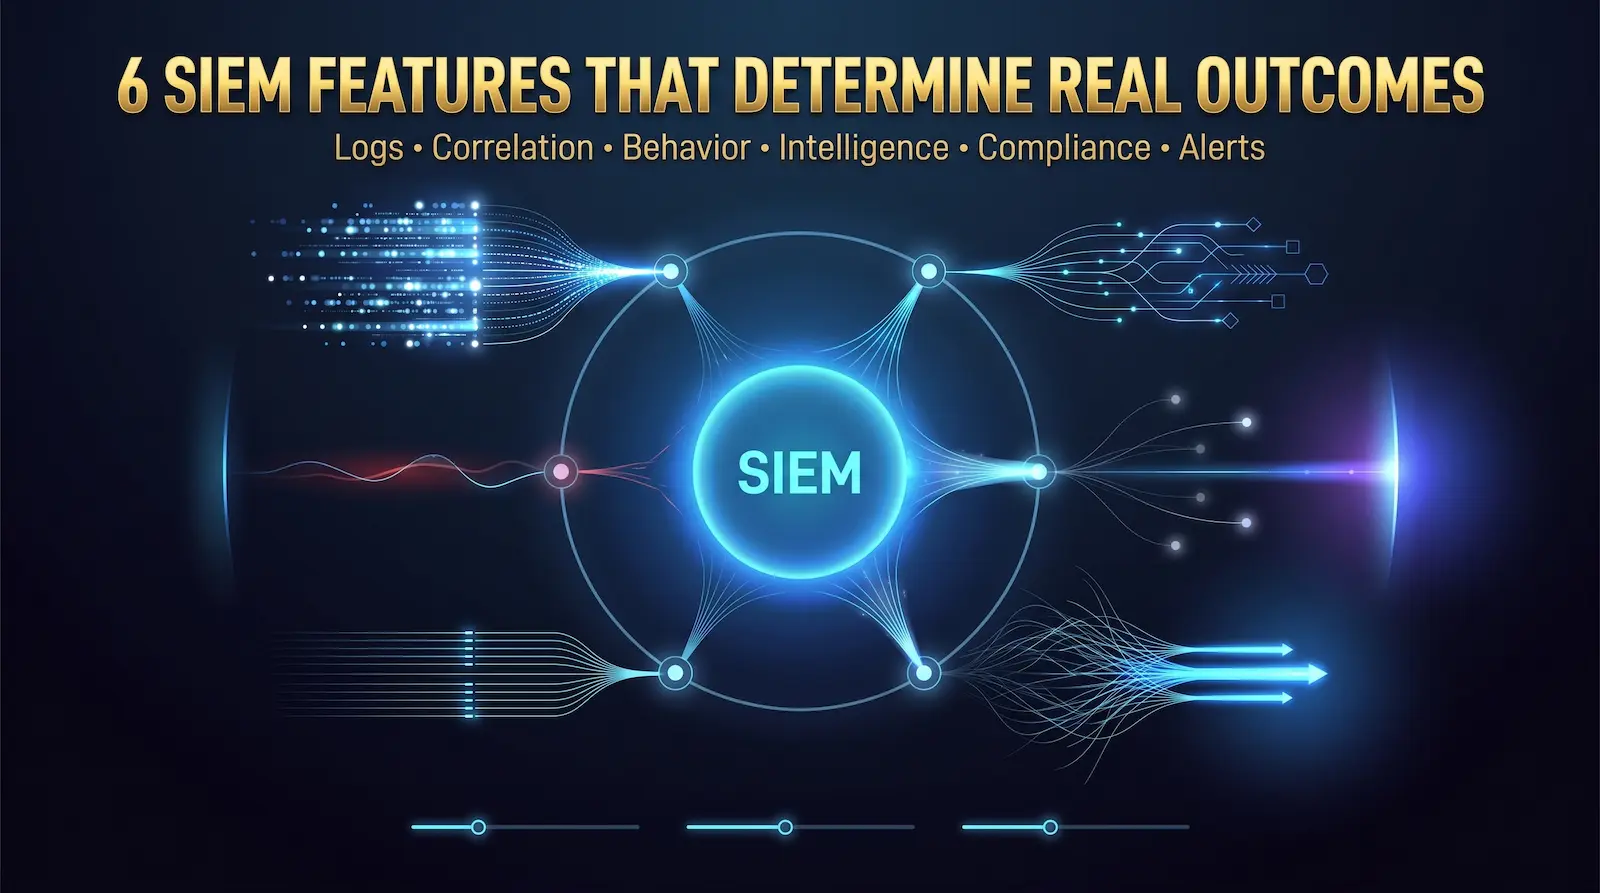
Gestion et conservation des journaux. Le coût de stockage par gigaoctet, la vitesse de recherche par rapport aux données historiques, les limites de rétention configurables et la conservation du format de journal d'origine affectent toutes l'efficacité opérationnelle. La conformité entraîne des exigences minimales : PCI DSS nécessite un an avec trois mois immédiatement consultables, HIPAA recommande six ans et le RGPD nécessite une capacité d'audit démontrable tout au long du traitement des données. Réglez la rétention sur l'exigence la plus exigeante, pas l'option la moins chère.
règles de corrélation. La qualité et la personnalisation des règles de corrélation déterminent les taux de détection et les taux de faux positifs. Évaluez n'importe quel SIEM sur trois points : la taille et la pertinence de la bibliothèque de règles prêtes à l'emploi, la possibilité d'écrire des règles personnalisées pour des modèles spécifiques à un environnement et la possibilité de tester de nouvelles règles par rapport aux données historiques avant de les diffuser en direct.
UEBA. L'UEBA construit des références comportementales sur une période d'entraînement de deux à quatre semaines, puis des alertes sur des écarts importants. Plus de 1,8 milliard d'identifiants ont été volés au premier semestre 2025. Les comptes administratifs compromis sont le vecteur d'attaque de serveur le plus courant. L'UEBA détecte les changements de comportement que produisent ces comptes après une compromission : les connexions à partir d'emplacements inattendus, l'accès aux données que le compte n'a jamais touchés auparavant et les commandes administratives en dehors des heures normales de travail. Sans UEBA, ces modèles ressemblent à des sessions légitimes.
Threat intelligence integration. Les plates-formes SIEM qui ingèrent des flux de renseignements sur les menaces externes correspondent à l'activité du journal interne avec les bases de données d'adresses IP malveillantes, de domaines et de hachage de fichiers. Les principales sources comprennent Catalogue de vulnérabilités exploités connus par CISA et des renseignements commerciaux de fournisseurs comme CrowdStrike ou Futur enregistré.
Rapports de conformité. Rapports de conformité prédéfinis pour PCI DSS, HIPAA, GDPR, SOC 2 et ISO 27001. Mappez les exigences de conformité aux fonctionnalités de création de rapports natifs avant d'acheter. Le développement de rapports personnalisés ajoute du temps de mise en œuvre et des coûts que les fournisseurs divulguent rarement avant la vente.
Réglage des alertes et gestion des faux positifs. Gestion des listes blanches, suppression basée sur le temps pour les fenêtres de maintenance, pondération de la gravité par criticité des actifs et ajustement dynamique des seuils Séparez les déploiements productifs SIEM des systèmes bruyants. Les plates-formes qui nécessitent la reconstruction de règles de corrélation entières pour supprimer un faux positif créent une maintenance beaucoup plus continue que les plates-formes avec des contrôles de suppression granulaire.
SIEM vs XDR vs SOAR vs MDR
Ces quatre outils sont souvent confondus car les fournisseurs les commercialisent comme des alternatives concurrentes. Chacun résout un problème différent.
| Outil | fonction principale | Meilleure force | Principale limitation |
| Siem | Collecte de journaux, analyse, conformité | Une visibilité large sur toutes les sources, assistance à l'audit | détecte les menaces ; Nécessite une action de réponse distincte |
| xdr | Détection et réponse des menaces | Corrélation rapide entre les terminaux, le réseau, le cloud | rapports de conformité limités ; Portée de journal plus étroite |
| Monter en flèche | Automatisation des réponses | Automatise les tâches répétitives des analystes | Amplifie les flux de travail interrompus ; Nécessite des processus définis |
| MDR | Suivi et réponse 24/7 | Capacité de SoC complète sans recrutement interne | service externe; Contrôle opérationnel moins direct |
Utiliser le SIEM Lors de la création de rapports de conformité, la conservation à long terme des journaux et une visibilité globale sur tous les types d'infrastructures sont à l'origine de l'exigence. Le SIEM est le fondement approprié lorsque la gouvernance et le soutien à l'audit réglementaire sont des besoins principaux.
Utilisez XDR Lorsque vous arrêtez rapidement les attaques actives à travers les points de terminaison et les charges de travail cloud, vous avez l'objectif principal. XDR fournit un confinement plus rapide et plus automatisé que celui de SIEM en général.
Utiliser Soar Lorsque l'équipe consacre beaucoup de temps à des tâches répétitives : recherches IP, verrouillage de compte, création de tickets et étapes d'enquête standard. SOAR automatise ces tâches mais nécessite d'abord des processus bien définis.
Utilisez le MDR Lorsque l'expertise interne ou le budget de dotation pour une équipe de sécurité dédiée n'est pas disponible. Les fournisseurs de MDR exploitent le SIEM et les outils connexes en tant que service géré.
Pour Environnements de serveurs dédiés Sans spécialiste de la sécurité interne, SIEM est le meilleur point de départ. Il offre une visibilité sur les journaux, des rapports de conformité pour PCI DSS, HIPAA et GDPR, ainsi que des alertes exploitables sans nécessiter de travaux d'ingénierie de sécurité approfondie.
SIEM pour l'infrastructure de serveurs dédiés
Aucun contenu de concurrent ne connecte SIEM spécifiquement aux environnements de serveurs dédiés. Cette section comble cette lacune avec les sources de journaux prioritaires et les règles de corrélation prêtes à l'emploi.
Journaliser les sources par ordre de priorité
Priorité 1 : journaux d'authentification. Les échecs d'authentification SSH, les connexions réussies, les exécutions de commandes sudo, les événements d'accès root et les événements de création ou de suppression de compte constituent l'ensemble de données le plus critique. NIST SP 800-92, la norme fédérale de gestion des journaux, identifie la surveillance des journaux d'authentification comme un contrôle de sécurité fondamental. Connectez les journaux SSH avant toute autre source.
Priorité 2 : journaux du pare-feu et du périmètre du réseau. Toutes les connexions entrantes, les connexions sortantes, le trafic bloqué et les violations de stratégie doivent être transmises dans SIEM. Référencement croisé de ces journaux avec Segmentation réseau Limites des zones Crée des alertes de confiance. Un serveur Web qui tente de se connecter directement à un port de base de données est soit une attaque active, soit une mauvaise configuration critique. Les deux nécessitent une enquête immédiate.
Priorité 3 : journaux d'accès au serveur Web. Les journaux d'accès Apache et Nginx révèlent les tentatives d'injection SQL dans les paramètres de requête, les chaînes de cheminement de chemin, les signatures de scanner dans les champs d'agent utilisateur et les taux d'erreur élevés provenant d'adresses IP spécifiques qui indiquent une analyse de vulnérabilité automatisée.
Priorité 4 : journaux de requête de base de données. Volumes de requête inhabituels, modèles de sélection de données en masse, modifications de schéma et requêtes s'exécutant sous des informations d'identification de compte de service inattendues. Les journaux de la base de données reçoivent le moins d'attention dans la plupart des déploiements et contiennent certains des signaux d'attaque les plus clairs disponibles.
Priorité 5 : journaux système et processus. La création de nouveaux processus, les ajouts de tâches planifiées, les modifications de fichiers binaires et les modifications de configuration attrapent des techniques d'attaque hors du terrain qu'aucun outil basé sur la signature ne détecte.
Règles de corrélation critiques pour les environnements de serveur
Détection de la force brute : Au moins 10 tentatives d'authentification SSH ont échoué à partir d'une seule adresse IP en cinq minutes. Gravité : élevée.
Modèle de compromis d'identification : Echec des tentatives SSH suivie d'une connexion réussie à partir de la même adresse IP dans les 30 minutes. Gravité : critique.
Indicateur d'escalade des privilèges : Exécution sudo par n'importe quel compte sans historique sudo au cours des 30 derniers jours. Gravité : élevée.
Signal de mouvement latéral : Toute connexion SSH sortante initiée à partir de la zone de serveur Web. Les serveurs Web ne lancent pas de connexions SSH à d'autres serveurs internes. Ce modèle signifie qu'un attaquant utilise un serveur Web compromis pour sonder le réseau interne. Gravité : critique.
Data exfiltration signal: Trafic sortant du niveau de base de données dépassant le double de la ligne de base sur 30 jours au cours de toute fenêtre de deux heures en dehors de la fenêtre de sauvegarde planifiée. Gravité : élevée.
Alerte d'altération de sauvegarde : Événements de suppression ou de modification de fichiers à l'intérieur des chemins de stockage de la zone de sauvegarde en dehors d'une fenêtre de sauvegarde active et planifiée. Gravité : critique.
Siem associé à un bon Segmentation du réseau Augmente considérablement la confiance en la détection Chaque tentative de franchissement des limites de zone génère un événement de journal de pare-feu spécifique. Le SIEM corrèle ces événements pour identifier la reconnaissance des mouvements latéraux, la communication interzone inattendue et les violations des flux de trafic définis. Sans segmentation, SIEM doit s'appuyer uniquement sur les références comportementales. Avec la segmentation, les violations structurelles produisent des alertes de faux positifs proches de zéro.
Atal Networks infrastructure de serveurs dédiée Prend en charge les interfaces de réseau privé pour le transfert de journaux isolé. Le trafic de la collection SIEM s'exécute sur des chemins de réseau de gestion distincts de la bande passante de production. La surveillance ne fait donc pas concurrence au trafic des applications ni n'expose l'infrastructure du journal aux menaces côté production.
Un cadre de déploiement SIEM en 6 étapes
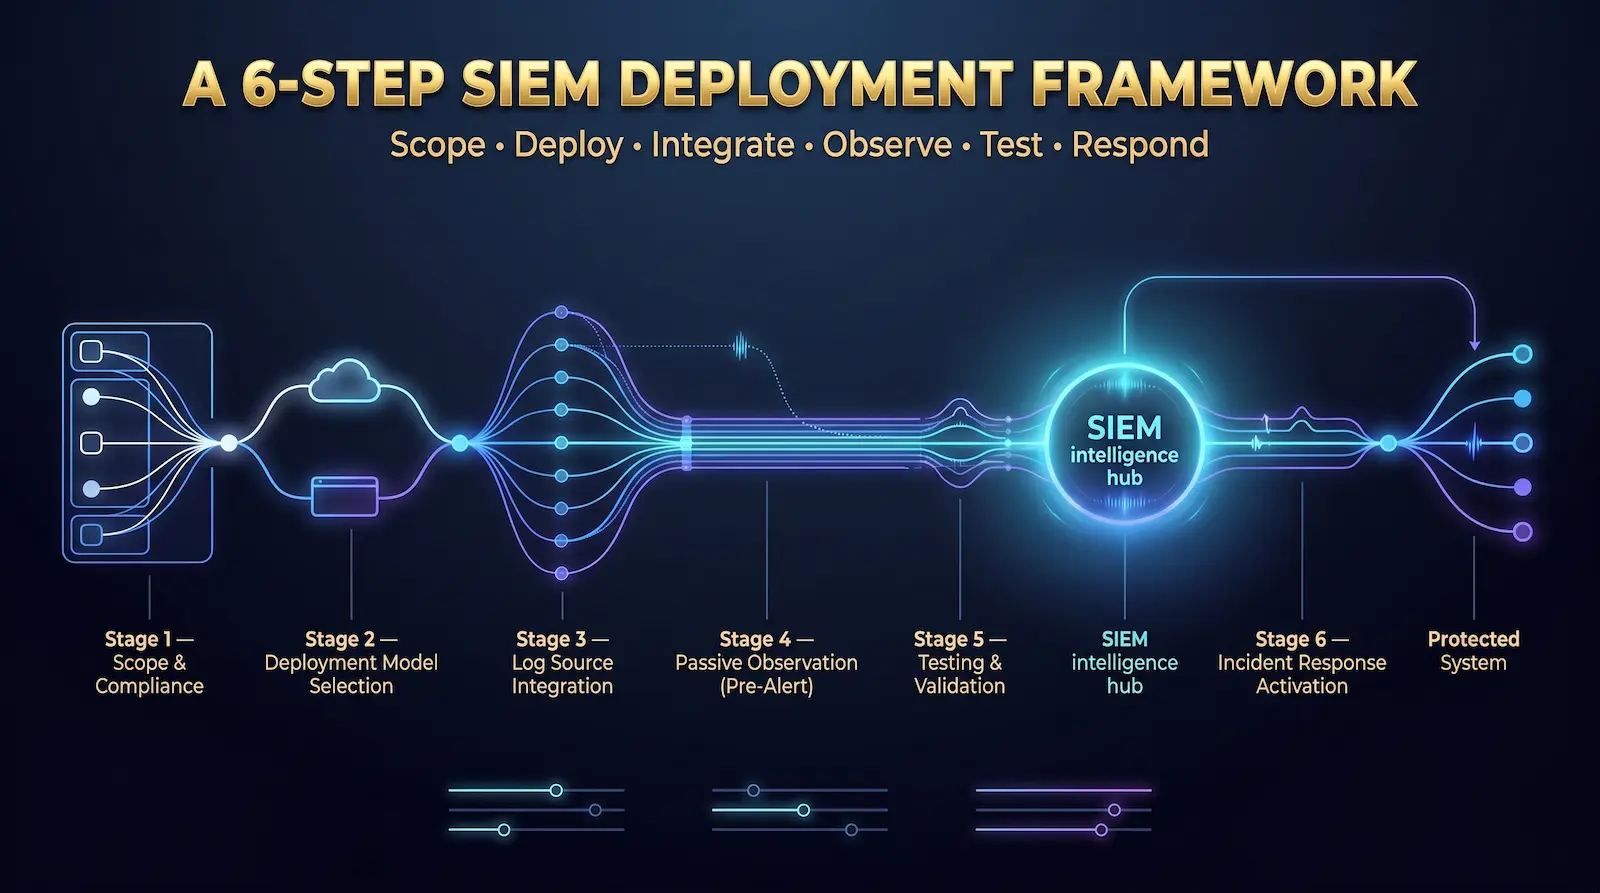
Étape 1 : Définissez la portée et les exigences de conformité. Identifiez les cadres qui s'appliquent : la collecte de journaux PCI DSS exige la collecte des journaux, l'examen quotidien et la rétention d'un an. HIPAA nécessite des contrôles d'audit et une surveillance des activités pour les systèmes qui traitent des informations de santé électroniques protégées. L'article 32 du RGPD exige des contrôles techniques démontrables pour la protection des données personnelles. Le contrôle ISO 27001 A.12.4 nécessite la journalisation et la surveillance des événements. Les exigences de conformité définissent la portée minimale non négociable. Notre guide d'infrastructure de conformité couvre les exigences spécifiques pour chaque cadre.
Étape 2 : Sélectionnez un modèle de déploiement. Choisissez des solutions sur site, cloud ou hybrides en fonction des exigences de conformité, de la taille de l'équipe et du budget. Les organisations exécutant des serveurs dédiés sans personnel de sécurité dédié obtiennent généralement les meilleurs résultats de Cloud Siem avec une collection de journaux basée sur des agents : un déploiement plus rapide, une infrastructure gérée par les fournisseurs, une maintenance continue.
Étape 3 : Connectez les sources de journaux dans l'ordre de priorité. Connectez les journaux d'authentification en premier, puis les journaux de pare-feu, puis les journaux du serveur Web, puis les journaux de base de données, puis les journaux de processus système. Ajoutez une catégorie à la fois et prévoyez deux à trois jours pour observer le profil d'alerte avant d'ajouter la source suivante. La connexion à la fois de 50 sources avec des règles par défaut produit des milliers de faux positifs quotidiens et conduit à l'abandon de SIEM en quelques semaines.
Étape 4 : Exécutez l'observation passive avant d'activer les alertes. Avant d'activer les notifications, exécutez le SIEM en mode d'observation uniquement pendant deux à quatre semaines. Cela construit des bases de référence comportementales et révèle le profil de faux positifs de l'environnement. Ajoutez des entrées de suppression pour une activité sécurisée connue : travaux de sauvegarde planifiés, vérifications d'intégrité automatisées et connexions aux outils de gestion. Sauter cette étape est la cause la plus fréquente de fatigue d'alerte dans les nouveaux déploiements.
Étape 5 : Testez la qualité des alertes avant de passer en ligne. Simulez des modèles d'attaque dans un environnement de test et confirmez que SIEM déclenche des alertes précises et exploitables. Exécuter au minimum : une simulation de force brute d'informations d'identification contre SSH, une analyse de port à partir d'une adresse IP externe et une requête de base de données en bloc. Chaque alerte doit contenir suffisamment d'informations pour qu'un analyste commence une enquête sans recherche supplémentaire.
Étape 6 : Créez des runbooks de réponse aux incidents avant d'activer les alertes. SIEM génère des alertes. Les gens y répondent. Définissez la procédure de réponse pour chaque type d'alerte majeur avant de passer en direct. Chaque Runbook spécifie : qui reçoit la notification initiale, les trois premières étapes de l'enquête, les critères d'escalade, l'action de confinement si l'incident est confirmé et les exigences en matière de documentation pour la clôture du dossier.
Les meilleurs outils SIEM pour 2026
La sélection des outils doit correspondre à la taille de l'organisation, aux exigences de conformité et à la capacité technique interne.
| Plate-forme | le mieux adapté pour | Déploiement | Coût approximatif |
| Sentinelle de Microsoft | Environnements axés sur le cloud, axés sur Microsoft | nuage saas | ~$2.46/GB ingéré |
| Sécurité de l'entreprise Splunk | Grandes entreprises, environnements complexes | sur site ou cloud | $150K+/an |
| IBM QRadar | Industries réglementées : Financier, Santé | sur site ou cloud | $10K-$50K+/an |
| Sécurité élastique | Équipes techniques de développeurs | sur site ou cloud | Niveau gratuit + payant |
| Chronique de Google | Environnements cloud-natifs à volume élevé | nuage saas | Tarification des entreprises |
| wazu | Déploiements sensibles aux coûts, petites équipes | sur site ou cloud | open-source gratuit |
Pour les organisations en cours serveurs dédiés Sans personnel de sécurité dévoué, wazu Fournit un point de départ solide. Le déploiement basé sur un agent envoie des journaux de serveurs à un gestionnaire central. La plate-forme est livrée avec des règles de détection prédéfinies pour les serveurs Linux et Windows, la surveillance de l'intégrité des fichiers, les capacités de réponse active et l'intégration de Threat Intelligence. Aucun coût de licence, bien que la configuration et le réglage nécessitent une compétence technique.
Un déploiement open-source bien configuré surpasse une licence d'entreprise négligée dans chaque résultat pratique. Choisissez la plate-forme que votre équipe peut opérer et ajuster de manière cohérente au fil du temps.
Questions fréquemment posées
La définition de SIEM en termes simples
Les logiciels de gestion des informations de sécurité et des événements (SIEM) collectent les données des journaux de sécurité des serveurs, des pare-feu, des applications et des périphériques réseau à travers l'infrastructure d'une entreprise. Il normalise ces données, applique les règles de corrélation pour rechercher des modèles d'attaque, génère des alertes prioritaires pour enquête et stocke les journaux pour les rapports de conformité et l'analyse médico-légale. SIEM est la couche de visibilité centrale pour tout programme d'opérations de sécurité.
La différence entre SIEM et un pare-feu
Un pare-feu contrôle le trafic réseau entre et sort en fonction de règles définies. SIEM collecte et analyse les données de journal que les pare-feu et d'autres systèmes produisent. Les pare-feu génèrent des événements de sécurité. SIEM identifie quels événements, combinés avec des données provenant d'autres sources, forment des modèles d'attaque. Les deux remplissent des fonctions différentes et ni l'un ni l'autre ne remplace l'autre.
SIEM vs XDR : la différence pratique
SIEM collecte et analyse les données de l'enregistrement de toutes les sources de l'environnement, avec les principales forces en matière de rapports de conformité, de conservation des journaux et de visibilité. XDR (Détection et réponse étendues) corrèle la télémétrie de sécurité à partir des points de terminaison, des réseaux et des charges de travail cloud pour fournir un confinement des menaces automatisé plus rapide. SIEM est optimisé pour la gouvernance. XDR est optimisé pour arrêter rapidement les menaces actives. La plupart des programmes de sécurité matures utilisent les deux.
Siem empêche-t-il les attaques ?
Siem ne bloque pas les attaques. Il les détecte et avertit l'équipe appropriée de répondre. La vitesse de réponse détermine si SIEM empêche les dommages ou ne les enregistre qu'après coup. SIEM intégré à Soar Automation peut déclencher des actions de confinement automatisées, telles que des blocages de comptes ou des blocs IP de pare-feu, quelques secondes après une alerte sans attendre d'action humaine.
Cadres de conformité nécessitant des fonctionnalités SIEM
Aucune réglementation ne nomme le SIEM par son nom, mais plusieurs imposent effectivement ses capacités. L'exigence PCI DSS 10 exige la collecte des journaux, l'examen quotidien et la rétention d'un an. HIPAA exige des contrôles d'audit et une surveillance de l'activité pour les informations de santé électroniques protégées. NIST SP 800-92 Définit les normes de gestion des journaux que SIEM satisfait directement. Le contrôle ISO 27001 A.12.4 nécessite la journalisation et la surveillance des événements. Les organisations soumises à l'un de ces cadres trouvent le chemin le plus pratique pour satisfaire les exigences de surveillance à grande échelle.
Segmentation SIEM et réseau en collaboration
La segmentation SIEM et le réseau se renforcent directement. La segmentation du réseau crée des zones définies avec des points limites contrôlés. SIEM collecte les journaux de pare-feu générés à ces limites et corrèle les événements de traversée de zone pour détecter les mouvements latéral. Sans segmentation, SIEM s'appuie uniquement sur une analyse comportementale, produisant davantage de faux positifs. Avec la segmentation, le trafic interzone inattendu devient une alerte spécifique et à haute confiance. L'architecture complète est couverte dans notre Guide de segmentation de réseau pour les serveurs dédiés.
La couche de sécurité que vous ne pouvez pas ignorer
Les réseaux sans surveillance centralisée des journaux s'exécutent en aveugle. Les attaquants maintiennent l'accès dans les environnements compromis pendant une moyenne de 47 heures avant la détection dans les organisations qui ont une surveillance. Les organisations sans corrélation de journaux découvrent les violations bien plus tard, généralement lorsqu'un écran de ransomware apparaît ou lorsque les données volées apparaissent publiquement.
Siem n'empêche pas toutes les attaques. Cela empêche les attaquants de fonctionner de manière invisible pendant des semaines. jumelé avec le bon Segmentation du réseau et les mesures de durcissement dans notre Guide de sécurité des serveurs dédiés, SIEM fournit la couche de détection qui complète une architecture de défense en profondeur.
Trois actions à entreprendre cette semaine :
- Identifiez vos sources de journaux les plus prioritaires : les journaux d'authentification SSH, les journaux de pare-feu et les journaux d'accès au serveur Web sont le point de départ de tout environnement de serveur
- Sélectionnez un modèle de déploiement SIEM qui correspond à la taille de votre équipe et aux exigences de conformité
- Exécutez deux à quatre semaines d'observation passive avant d'activer les notifications d'alerte
Atal Networks serveurs dédiés Inclure des interfaces de réseau privé pour le transfert de journaux isolés, 40 Gbit/s Protection DDoS Cela permet de surveiller la télémétrie intacte lors des attaques actives et de 99 991 TP3T dans plus de 213 emplacements de centres de données mondiaux pour prendre en charge la collecte continue des journaux.
Créez votre architecture de sécurité | Parlez à notre équipe de sécurité
À l'heure du mois d'avril 2026. Pour les commandes réseau qui maximisent la précision de détection de SIEM, lisez notre Guide de segmentation de réseau pour les environnements de serveurs dédiés.
Lecture connexe :