 تخطي إلى المحتوى



استغلت مجموعة CL0P Ransomware مجموعة يوم الصفر في برنامج نقل الملفات في MoveIt في مايو 2023 وسحبت بهدوء البيانات من أكثر من 2000 مؤسسة على مدار 14 يومًا. اكتشف معظم الضحايا المعلومات بعد أسابيع ، إما من خلال الصحفيين أو عندما ظهرت ملفاتهم على مواقع تسرب الويب المظلمة. لم تطلق أي من أدوات الأمان الحالية تنبيهًا.
اشتعلت المنظمات التي تدير SIEM Solutions نفس نمط الهجوم في غضون ساعات. قامت أنظمتهم بوضع علامة على حجم نقل الملفات الخارجي غير المعتاد ، وأنشأت تنبيهًا ، ومنحت فرق الأمن وقتًا للاستجابة قبل حدوث التسلل الجماعي.
الفجوة بين 14 يومًا من الصمت وبضع ساعات من الكشف هي بالضبط المشكلة التي تحلها المعلومات الأمنية وإدارة الأحداث (SIEM).
تقوم شركة تدير 50 خادمًا وخمسة جدران حماية وثلاثة تطبيقات ويب بإنشاء أكثر من 25000 حدث سجل أمان كل دقيقة. لا يمكن لأي فريق مراجعة هذا الحجم يدويًا. يعتمد المهاجمون على ذلك. يعالج SIEM كل حدث تلقائيًا ، ويطابق الأنماط مقابل قواعد الارتباط ، ويرسل تنبيهات مستهدفة قبل انتشار الضرر.
يغطي هذا الدليل SIEM كأداة أمان عملية للمؤسسات التي تدير بنية تحتية مخصصة للخادم: تعريف واضح ، وكيفية عملها ، ونماذج النشر الثلاثة ، والميزات التي تحدد النجاح ، وإطار عمل النشر ، ومقارنة مباشرة مع XDR و SOAR و MDR.
جدول المحتويات
- سيم: التعريف الواضح
- كيف يعمل SIEM: 5 خطوات
- ثلاثة نماذج نشر SIEM
- 6 ميزات SIEM التي تحدد النتائج الحقيقية
- SIEM مقابل XDR مقابل SOAR مقابل MDR
- SIEM للبنية التحتية للخادم المخصص
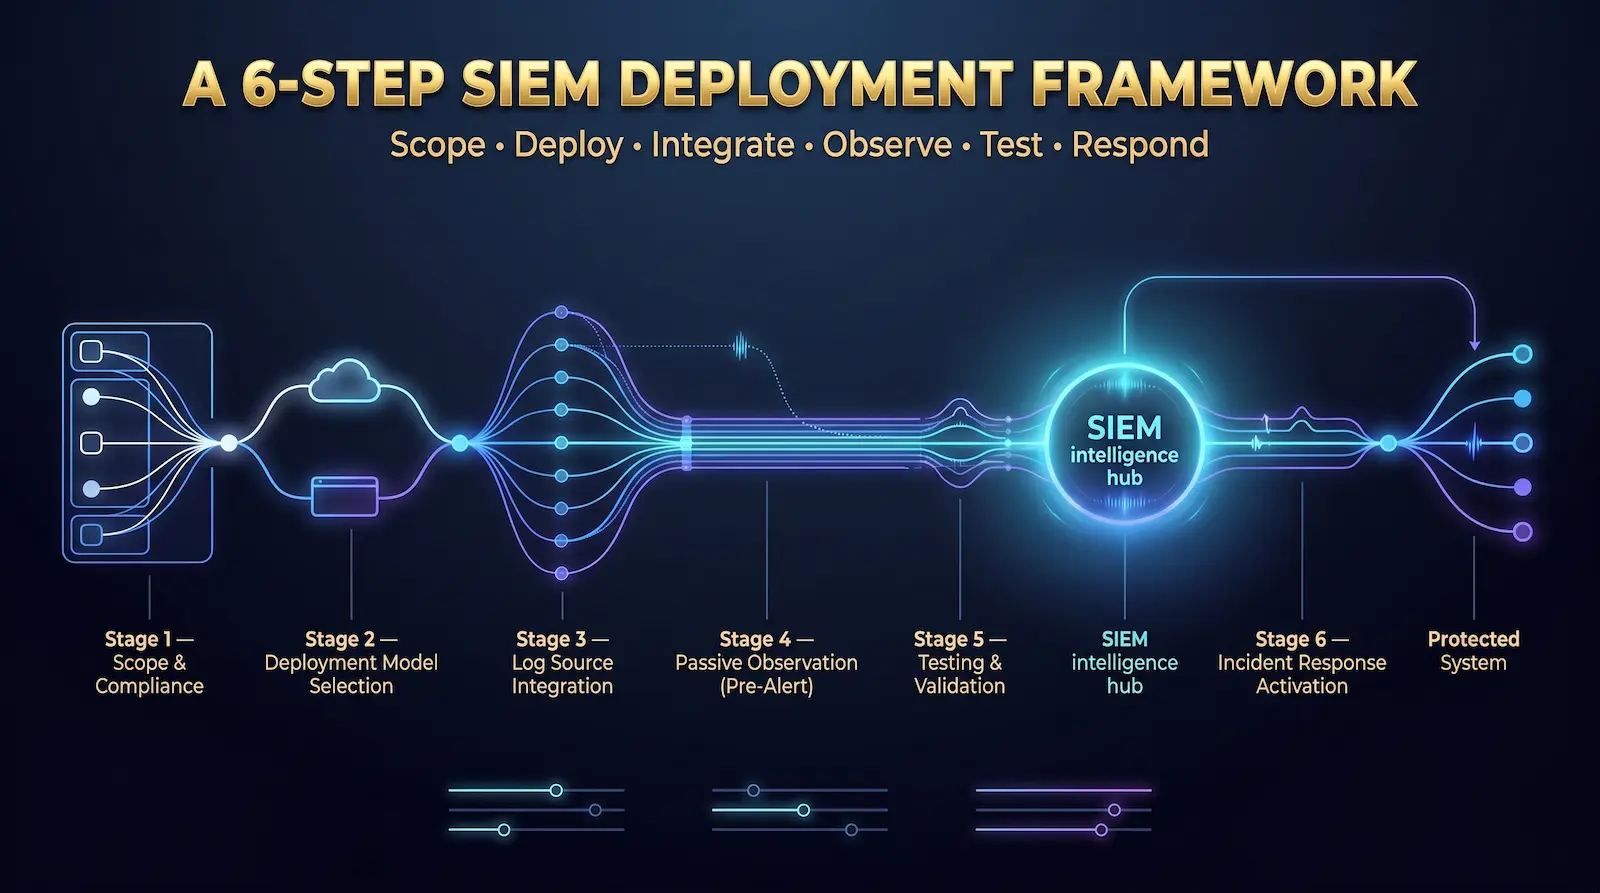
- إطار نشر SIEM من 6 خطوات
- ادوات SIEM 2026
- الأسئلة الشائعة
- طبقة الأمان التي لا يمكنك تخطيها
سيم: التعريف الواضح
المعلومات الأمنية وإدارة الأحداث (SIEM) هي منصة برمجية تجمع بيانات سجل الأمان من جميع شبكة المؤسسة بأكملها ، وتطبيعها في تنسيق قياسي ، وتطبق قواعد الارتباط لتحديد أنماط التهديد ، وتنشئ تنبيهات ذات أولوية لفرق الأمان للتحقيق فيها.
يجمع مصطلح "SIEM" بين تقنيتين قديمتين: إدارة معلومات الأمان (SIM) ، والتي تتعامل مع تخزين السجلات والتحليل التاريخي ، ومدير الأحداث الأمنية (SEM) ، الذي يتعامل مع المراقبة والتنبيه في الوقت الفعلي. معًا ، ينشئون منصة واحدة لاكتشاف التهديدات الحية والتحقيق الجنائي.
قدم محللو جارتنر مارك نيكوليت وأمريت ويليامز فئة SIEM في عام 2005. وبلغ سوق SIEM العالمي $10.67 مليار في عام 2025 ومن المتوقع أن يتجاوز $20 مليار 2031 ، مدفوعة بمتطلبات الامتثال الأكثر صرامة والتحول إلى البنية التحتية السحابية المختلطة.
المصطلحات الأساسية المستخدمة في هذه المقالة ، ولكل منها معنى واحد ثابت:
A سجل هو سجل مختوم لحدث ما على نظام: محاولة تسجيل دخول أو وصول إلى ملف أو تغيير في التكوين أو اتصال بالشبكة.
ارتباط الحدث يربط إدخالات سجل متعددة من مصادر مختلفة لتحديد ما إذا كانت تشكل نمط هجوم بدلاً من نشاط عادي.
A حكم سيم هي حالة محددة تؤدي إلى تشغيل تنبيه عند مطابقتها. مثال: فشلت عشر محاولات تسجيل دخول SSH الفاشلة من عنوان IP واحد في غضون خمس دقائق تطابق نمط القوة الغاشمة.
UEBA (تحليلات سلوك المستخدم والكيانات) يبني خطوط أساس سلوكية للمستخدمين والأجهزة ، ثم يشير إلى الانحرافات التي تشير إلى بيانات اعتماد مخترقة أو تهديدات من الداخل.
A SOC (مركز العمليات الأمنية) هو الفريق الذي يراقب ويحقق ويستجيب للتنبيهات الأمنية. SIEM هي الأداة المركزية التي يعتمد عليها محللو SOC يوميًا.
كيف يعمل SIEM: 5 خطوات
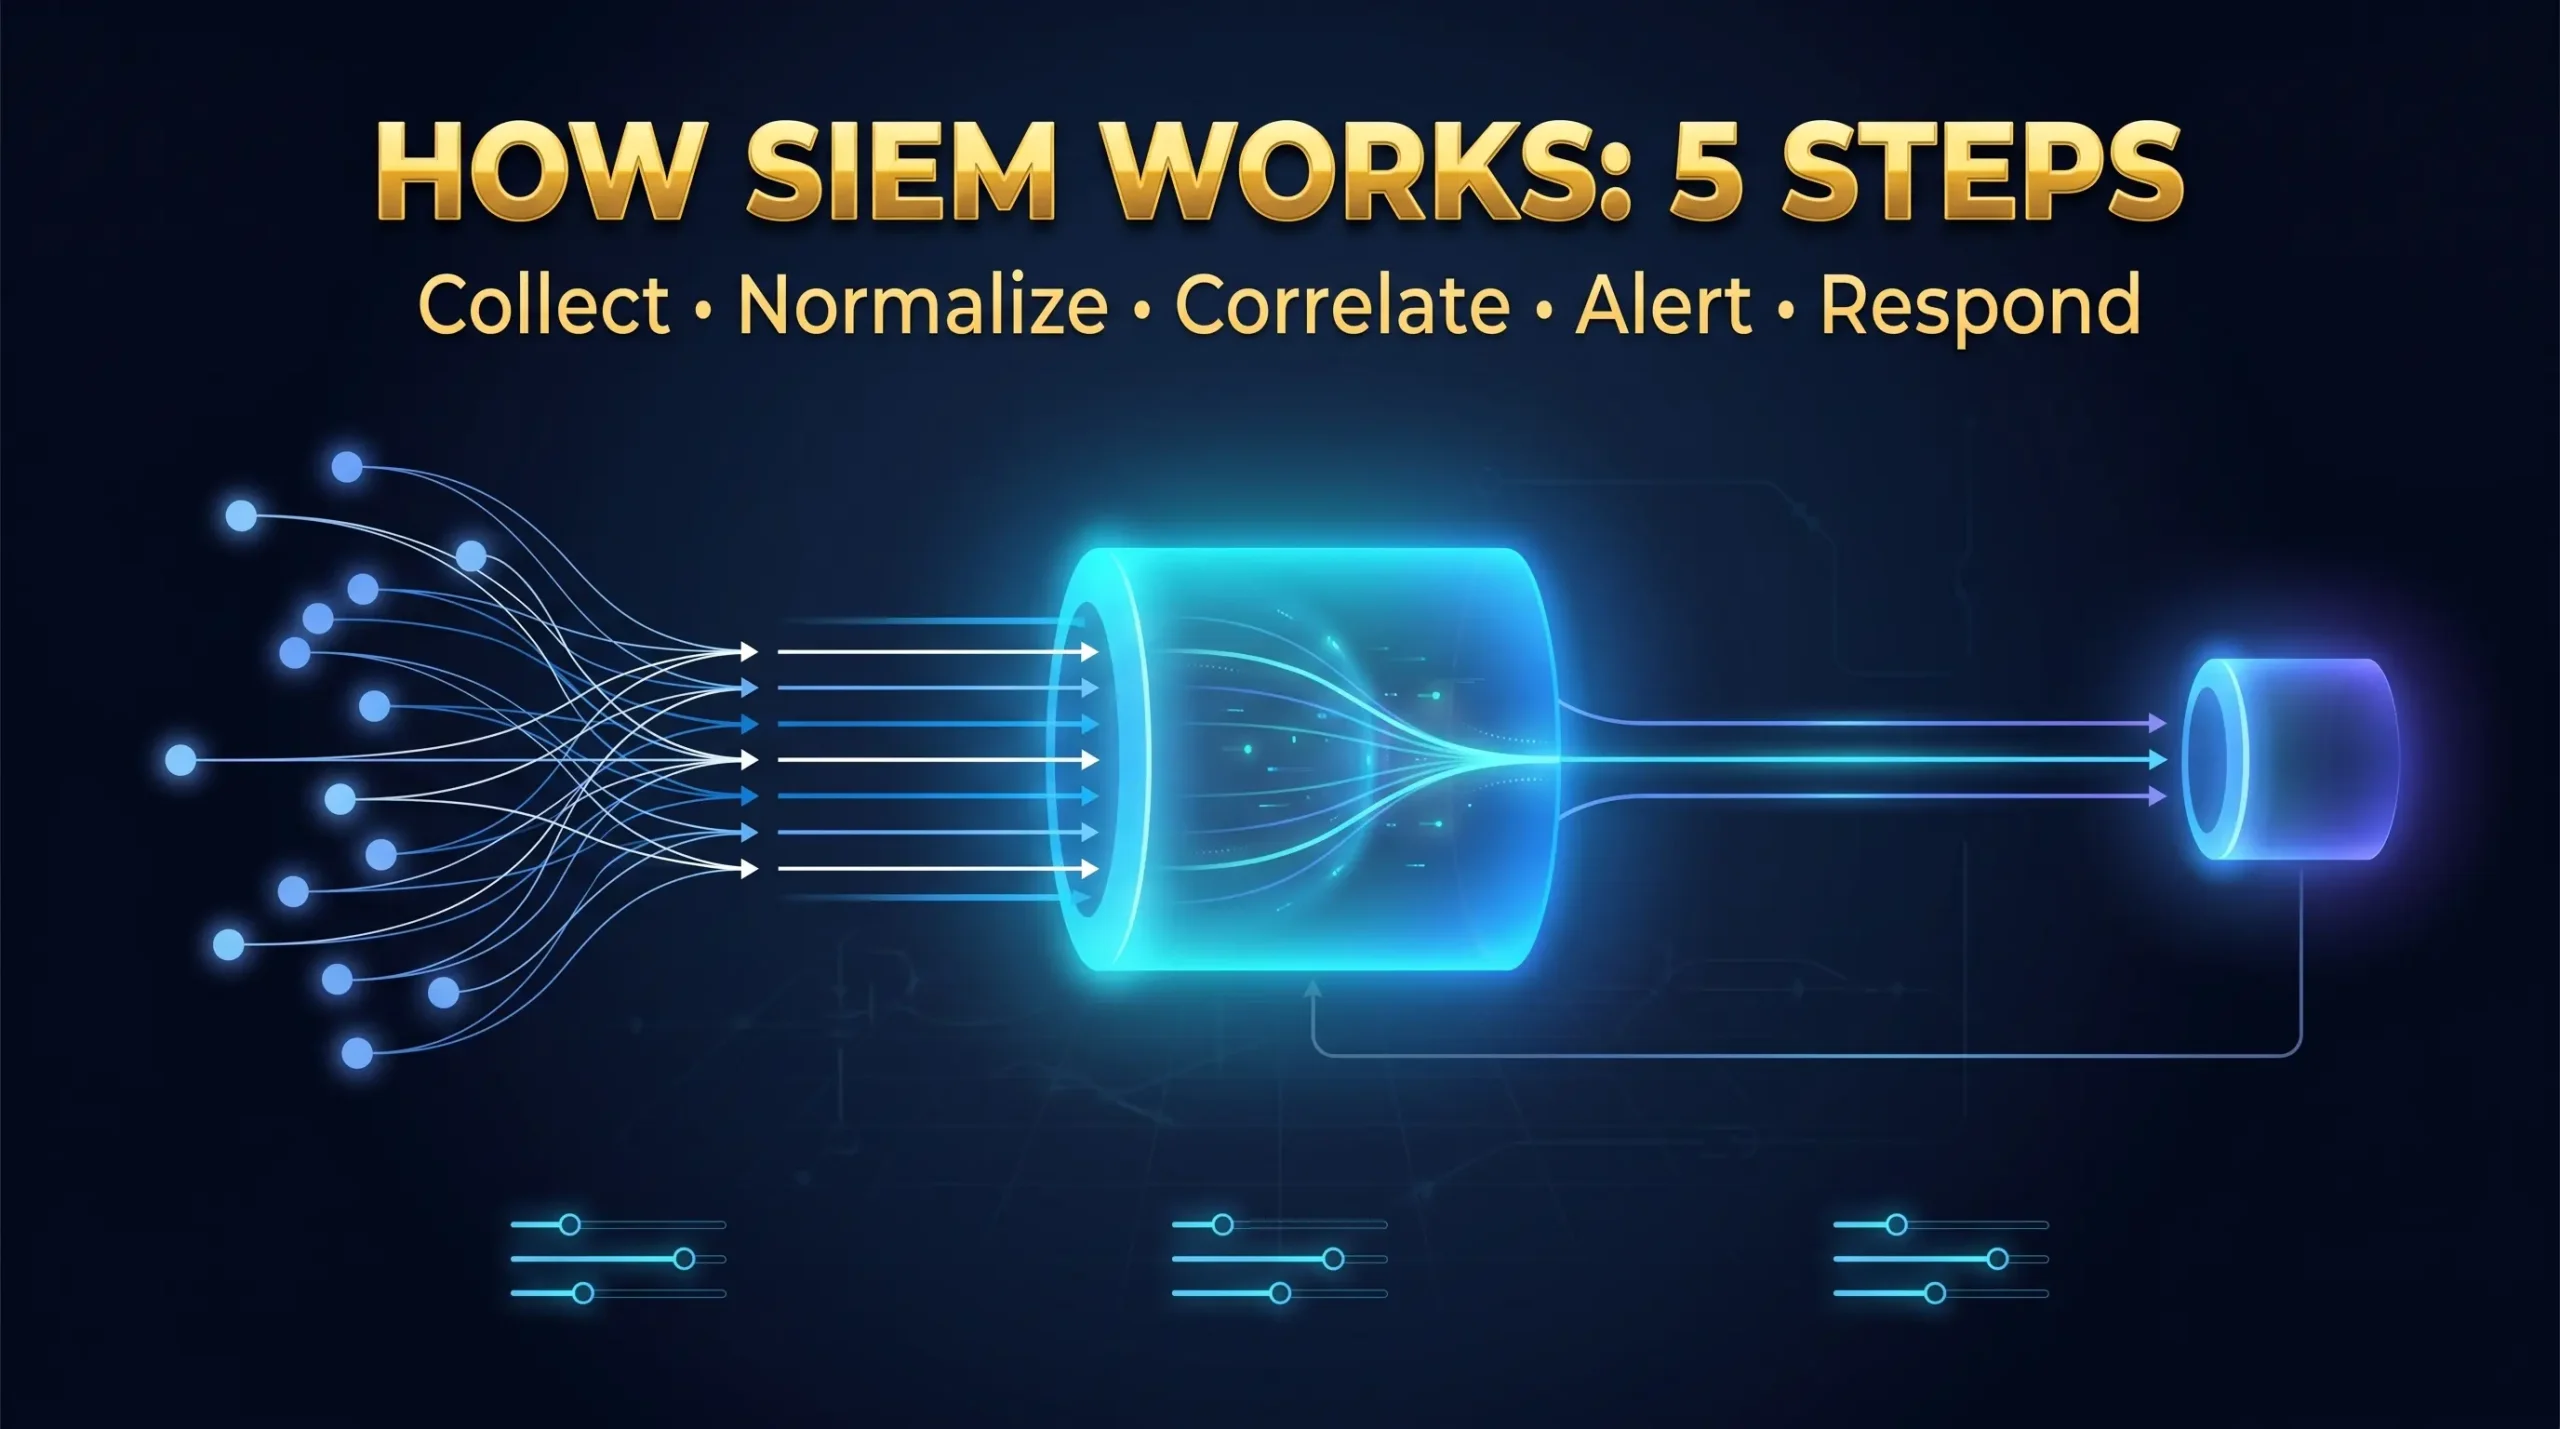
الخطوة 1: جمع البيانات. وكلاء SIEM أو موصلات Agentless تسحب بيانات السجل من كل جزء من البيئة: جدران الحماية ، وأجهزة التوجيه ، وبوابات VPN ، وسجلات أحداث Windows ، وسجل نظام Linux ، وسجلات مصادقة SSH ، وتنبيهات IDS / IPS ، وخوادم الويب ، وقواعد البيانات ، والخدمات السحابية مثل سجلات نشاط AWS CloudTrail و Azure.
الخطوة 2: التطبيع. تصل سجلات RAW في عشرات التنسيقات غير المتوافقة. يقوم SIEM بتطبيع جميع البيانات الواردة في مخطط قياسي بحيث يمكن مقارنة الأحداث من مصادر مختلفة تمامًا وربطها والبحث فيها معًا. بدون التطبيع ، من المستحيل الكشف عبر المصادر.
الخطوة 3: الارتباط. هذا هو المكان الذي تكسب فيه SIEM قيمتها. تطبق المنصة قواعد الارتباط على البيانات المعيارية ، وتربط سلاسل الأحداث التي تبدو بشكل فردي غير ضارة ولكنها تشير معًا إلى هجوم. فشل تسجيل الدخول إلى SSH الفاشل هو الضوضاء. خمسمائة تسجيل دخول فاشلة من نفس IP في دقيقتين هي هجوم القوة الغاشمة. خمسمائة فشل ، ثم نجاح واحد ، ثم مهمة مجدولة مضافة بعد 60 ثانية ، هو حل وسط وتركيب مستمر. قاعدة واحدة تلتقط الثلاثة كحادثة واحدة ذات أولوية عالية.
وفقًا لتقرير التهديد العالمي لعام 2026 الصادر عن Crowdstrike، 82% من جميع الهجمات الإلكترونية لا تتضمن الآن أي ملفات برامج ضارة. يستخدم المهاجمون بيانات الاعتماد المسروقة والأدوات الإدارية القياسية: SSH و RDP و WMI ومرافق نقل الملفات. لا ترى أدوات مكافحة الفيروسات التقليدية شيئًا. يمسك الارتباط السلوكي SIEM بهذه الهجمات من خلال تحديد ما يفعله المهاجمون ، وليس الملفات التي يسقطونها.
الخطوة 4: التنبيه وتحديد الأولويات. تقوم SIEM الفعالة بتصفية آلاف الأحداث ذات الأولوية المنخفضة والأسطح فقط التنبيهات التي تحتاج حقًا إلى الاهتمام. يولد SIEM الذي تم تكوينه بشكل سيئ المئات من الإيجابيات الكاذبة الصاخبة يوميًا ، مما يؤدي إلى إرهاق التنبيه. إجهاد التنبيه هو السبب الرئيسي وراء أداء 40% لعمليات نشر SIEM. الحل هو الضبط المنهجي: الملاحظة الأساسية قبل تنشيط التنبيه ، وقمع الإيجابيات الكاذبة المؤكدة ، وعتبات الخطورة التي تمت معايرتها إلى البيئة المحددة.
الخطوة 5: التحقيق والاستجابة. بعد إطلاق تنبيه ، يستخدم المحللون لوحة معلومات SIEM للتحقيق: الجداول الزمنية للحدث وسجل نشاط المستخدم وسجلات اتصال الشبكة وبيانات إثراء معلومات التهديد. تتضمن منصات SIEM الحديثة أدوات إدارة الحالة لتتبع خطوات الاستجابة وتوثيق النتائج. يدمج البعض تنسيق الأمان والأتمتة والاستجابة (SOAR) بشكل مباشر ، مما يتيح الإجراءات الآلية مثل قفل الحساب أو كتل IP في غضون ثوانٍ.
ثلاثة نماذج نشر SIEM
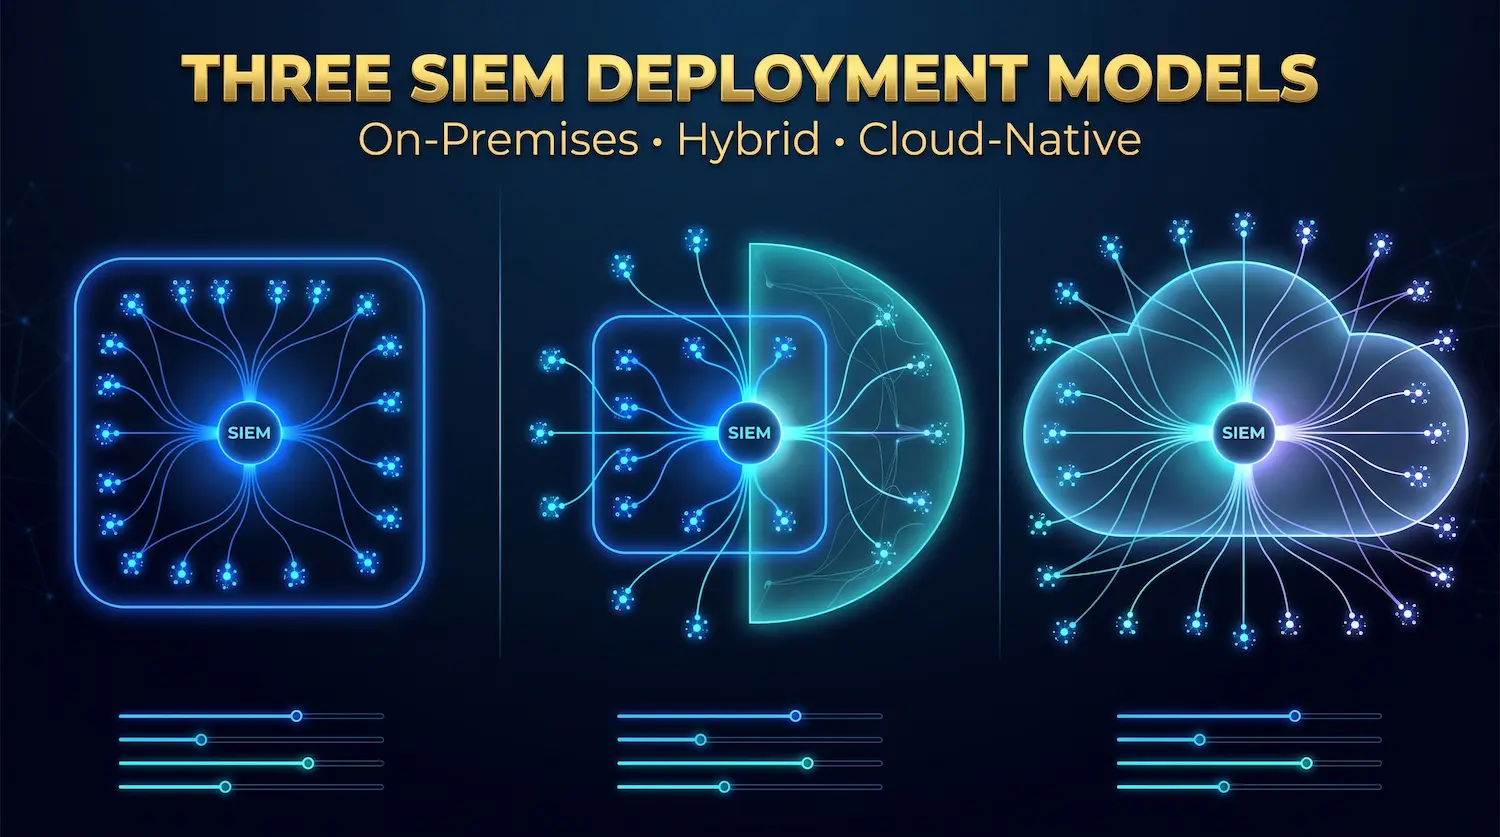
سيم في أماكن العمل يعمل على الأجهزة التي تمتلكها المؤسسة وتديرها. تبقى جميع بيانات السجل داخل البيئة الخاضعة للرقابة. يناسب هذا النموذج المؤسسات ذات متطلبات سيادة البيانات الصارمة: المؤسسات المالية والوكالات الحكومية ومقدمي الرعاية الصحية الذين لا يمكنهم السماح لبيانات السجل بمغادرة موقع خاضع للرقابة. المفاضلة هي تحكم كامل في مقابل ارتفاع تكاليف الأجهزة ومتطلبات الخبرة الداخلية. تعد IBM Qradar و Splunk Enterprise أكثر عمليات النشر المحلية شيوعًا.
السحابة الأصلية SIEM يعمل بالكامل على البنية التحتية للبائع ، ويتم تسليمه كـ SaaS. تقوم المؤسسات بربط مصادر السجل من خلال الوكلاء أو تكاملات API. يناسب هذا النموذج المؤسسات التي لا تحتوي على فرق البنية التحتية الأمنية المخصصة والشركات التي تحتاج إلى نشر أسرع بدون استثمار في الأجهزة. تعد Microsoft Sentinel و Google Chronicle و DataDog Security أمثلة رئيسية. المفاضلة: نشر أسرع وتكلفة إعداد أقل ، مقابل بيانات السجل التي تترك سيطرة المنظمة المباشرة.
هجين سيم يجمع بين مجموعة السجلات المحلية والتحليل والتخزين المستند إلى السحابة. يقوم وكلاء الشحن المحليون بتجميع السجلات وتطبيعها قبل إرسال الأحداث ذات الصلة بالأمان إلى السحابة. يناسب هذا النموذج المؤسسات التي لديها التزامات إقامة البيانات التي لا تزال بحاجة إلى قابلية التوسع في السحابة للتحليل.
لأجل عملاء الخادم المخصص بدون فريق أمان مخصص ، يوفر وكيل خفيف الوزن على كل خادم إعادة توجيه السجلات العادية إلى منصة SIEM السحابية أفضل توازن للتحكم وسرعة النشر وعبء الصيانة المنخفض.
6 ميزات SIEM التي تحدد النتائج الحقيقية
إدارة السجلات والاحتفاظ بها. تكلفة التخزين لكل جيجابايت ، وسرعة البحث مقابل البيانات التاريخية ، وحدود الاحتفاظ القابلة للتكوين ، والاحتفاظ بتنسيق السجل الأصلي ، كلها تؤثر على الفعالية التشغيلية. الحد الأدنى من متطلبات الامتثال: يتطلب PCI DSS عامًا واحدًا مع ثلاثة أشهر قابلة للبحث على الفور ، وتوصي HIPAA بست سنوات ، وتتطلب GDPR قدرة تدقيق يمكن إثباتها خلال معالجة البيانات. اضبط الاحتفاظ بالمتطلبات الأكثر تطلبًا ، وليس الخيار الأرخص.
قواعد الارتباط. تحدد جودة قواعد الارتباط وقابليتها للتخصيص معدلات الكشف والمعدلات الإيجابية الكاذبة. قم بتقييم أي SIEM على ثلاث نقاط: حجم مكتبة القواعد الجاهزة ومدى ملاءمتها ، والقدرة على كتابة قواعد مخصصة للأنماط الخاصة بالبيئة ، والقدرة على اختبار قواعد جديدة ضد البيانات التاريخية قبل دفعها مباشرة.
يوبا. يبني UEBA خطوطًا أساسية سلوكية على مدى فترة تدريب من أسبوعين إلى أربعة أسابيع ، ثم تنبيهات بشأن الانحرافات الكبيرة. تم سرقة أكثر من 1.8 مليار من بيانات الاعتماد في النصف الأول من عام 2025. الحسابات الإدارية المخترقة هي ناقل هجوم الخادم الأكثر شيوعًا. يكتشف UEBA التحولات السلوكية التي تنتجها تلك الحسابات بعد التنازلات: عمليات تسجيل الدخول من مواقع غير متوقعة ، والوصول إلى البيانات التي لم يلمسها الحساب من قبل ، والأوامر الإدارية خارج ساعات العمل العادية. بدون UEBA ، تبدو هذه الأنماط وكأنها جلسات شرعية.
تكامل استخبارات التهديدات. تتطابق منصات SIEM التي تستوعب استخبارات التهديدات الخارجية مع نشاط السجل الداخلي ضد قواعد بيانات عناوين IP الضارة والمجالات وتجزئة الملفات. تشمل المصادر الرئيسية كتالوج الثغرات الأمنية المستغلة في CISA والاستخبارات التجارية من مقدمي الخدمات مثل CrowdStrike أو Futured Future.
الإبلاغ عن الامتثال. تقارير الامتثال المبنية مسبقًا لـ PCI DSS و HIPAA و GDPR و SOC 2 و ISO 27001 تقلل من وقت إعداد التدقيق من أسابيع إلى ساعات. متطلبات الامتثال لخريطة إمكانيات إعداد التقارير الأصلية قبل الشراء. يضيف تطوير التقرير المخصص وقت التنفيذ والتكلفة التي نادرًا ما يكشف عنها البائعون ما قبل البيع.
ضبط التنبيه والإدارة الإيجابية الكاذبة. إدارة القائمة البيضاء ، والقمع المستند إلى الوقت لنوافذ الصيانة ، وترجيح الخطورة حسب أهمية الأصول ، وتعديل العتبة الديناميكية تفصل عمليات النشر الإنتاجية SIEM عن تلك الصاخبة. الأنظمة الأساسية التي تتطلب إعادة بناء قواعد الارتباط الكاملة لقمع إيجابية خاطئة واحدة تخلق صيانة مستمرة أكثر بكثير من الأنظمة الأساسية التي تحتوي على عناصر تحكم قمع دقيقة.
SIEM مقابل XDR مقابل SOAR مقابل MDR
غالبًا ما يتم الخلط بين هذه الأدوات الأربع لأن البائعين يقومون بتسويقها كبدائل متنافسة. كل يحل مشكلة مختلفة.
| أداة | الوظيفة الأساسية | أفضل قوة | القيد الرئيسي |
| سيم | جمع السجلات والتحليل والامتثال | رؤية واسعة في جميع المصادر، دعم التدقيق | يكتشف التهديدات ؛ يتطلب إجراء استجابة منفصل |
| XDR | كشف التهديدات والاستجابة لها | ارتباط سريع عبر نقطة النهاية والشبكة والسحابة | الإبلاغ عن الامتثال المحدود ؛ نطاق سجل أضيق |
| حلق | أتمتة الاستجابة | أتمتة مهام المحلل المتكررة | يضخم مهام سير العمل المعطلة ؛ يتطلب عمليات محددة |
| MDR | 24/7 مراقبة واستجابة على مدار الساعة | قدرة SOC كاملة بدون توظيف داخلي | خدمة خارجية؛ تحكم تشغيلي أقل مباشرة |
استخدم سيم عند الإبلاغ عن الامتثال ، يؤدي الاحتفاظ بالسجلات على المدى الطويل والرؤية الواسعة عبر جميع أنواع البنية التحتية إلى زيادة المتطلبات. SIEM هو الأساس الصحيح عندما تكون الحوكمة ودعم التدقيق التنظيمي من الاحتياجات الأساسية.
استخدم XDR عند إيقاف الهجمات النشطة بسرعة عبر نقاط النهاية وأعباء العمل السحابية ، فإن الهدف الأساسي. يوفر XDR احتواءًا أسرع وأتمتة أكثر مما تقدمه SIEM عادةً بمفردها.
استخدم SOAR عندما يقضي الفريق وقتًا كبيرًا في المهام المتكررة: عمليات البحث عن IP ، وإغلاق الحساب ، وإنشاء التذاكر ، وخطوات التحقيق القياسية. يقوم SOAR بأتمتة هذه المهام ولكنه يتطلب عمليات محددة جيدًا أولاً.
استخدم MDR عندما لا تتوفر الخبرة الداخلية أو ميزانية التوظيف لفريق أمني مخصص. يقوم موفرو MDR بتشغيل SIEM والأدوات ذات الصلة كخدمة مُدارة.
لأجل بيئات خادم مخصصة بدون متخصصين أمنيين داخليين ، تعد SIEM أفضل نقطة انطلاق. إنه يوفر رؤية السجل ، وإعداد تقارير الامتثال لـ PCI DSS ، و HIPAA ، و GDPR ، والتنبيه القابل للتنفيذ دون الحاجة إلى هندسة أمنية عميقة للعمل.
SIEM للبنية التحتية للخادم المخصص
لا يوجد محتوى منافس يربط SIEM على وجه التحديد ببيئات الخادم المخصصة. يملأ هذا القسم هذه الفجوة بمصادر السجل ذات الأولوية وقواعد الارتباط الجاهزة للإنتاج.
مصادر السجل بترتيب الأولوية
الأولوية 1: سجلات المصادقة. تشكل حالات فشل مصادقة SSH وتسجيلات الدخول الناجحة وعمليات تنفيذ أوامر sudo وأحداث الوصول إلى الجذر وأحداث إنشاء الحساب أو حذفها مجموعة البيانات الأكثر أهمية. NIST SP 800-92 ، معيار إدارة السجل الفيدرالي، يحدد مراقبة سجل المصادقة كعنصر تحكم أساسي. قم بتوصيل سجلات SSH قبل أي مصدر آخر.
الأولوية 2: جدار الحماية وسجلات محيط الشبكة. يجب أن تتدفق جميع الاتصالات الواردة والاتصالات الصادرة وحركة المرور المحظورة وانتهاكات السياسة إلى SIEM. الإحالة المرجعية لهذه السجلات مع حدود منطقة تجزئة الشبكة ينشئ تنبيهات عالية الثقة. خادم الويب الذي يحاول الاتصال مباشرة بمنفذ قاعدة البيانات هو إما هجوم نشط أو تكوين خاطئ حرج. كلاهما يتطلب تحقيقًا فوريًا.
الأولوية 3: سجلات الوصول إلى خادم الويب. تكشف سجلات وصول Apache و Nginx عن محاولات حقن SQL في معلمات الطلب ، وسلاسل اجتياز المسار ، وتوقيعات الماسح الضوئي في حقول وكيل المستخدم ، ومعدلات خطأ عالية من عناوين IP محددة تشير إلى الفحص الآلي للثغرات الأمنية.
الأولوية 4: سجلات استعلام قاعدة البيانات. أحجام الاستعلام غير العادية وأنماط اختيار البيانات المجمعة وتغييرات المخطط والاستعلامات التي تعمل ضمن بيانات اعتماد حساب الخدمة غير المتوقعة كل نشاط استخراج بيانات الإشارة. تحظى سجلات قاعدة البيانات بأقل قدر من الاهتمام في معظم عمليات النشر وتحتوي على بعض من أوضح إشارات الهجوم المتاحة.
الأولوية 5: سجلات النظام والعمليات. إنشاء عملية جديدة وإضافات المهام المجدولة وتعديلات الملف الثنائي وتغييرات التكوين تلتقط تقنيات الهجوم الحية خارج الأرض التي لا تكتشفها أي أداة قائمة على التوقيع.
قواعد الارتباط الحرجة لبيئات الخادم
كشف القوة الغاشمة: 10 أو أكثر من محاولات مصادقة SSH الفاشلة من عنوان IP واحد في غضون خمس دقائق. خطورة: عالية.
نمط تسوية الاعتماد: محاولات SSH الفاشلة متبوعة بتسجيل دخول واحد ناجح من نفس IP في غضون 30 دقيقة. الخطورة: حرجة.
مؤشر تصعيد الامتياز: تنفيذ sudo بأي حساب ليس له تاريخ sudo في الثلاثين يومًا الماضية. خطورة: عالية.
إشارة الحركة الجانبية: أي اتصال SSH صادر بدأ من منطقة خادم الويب. لا تقوم خوادم الويب ببدء اتصالات SSH بالخوادم الداخلية الأخرى. يعني هذا النمط أن المهاجم يستخدم خادم ويب مخترقًا لفحص الشبكة الداخلية. الخطورة: حرجة.
إشارة استخراج البيانات: تتجاوز حركة المرور الصادرة من طبقة قاعدة البيانات ضعف خط الأساس لمدة 30 يومًا خلال أي نافذة مدتها ساعتان خارج نافذة النسخ الاحتياطي المجدولة. خطورة: عالية.
تنبيه التلاعب بالنسخ الاحتياطي: أحداث حذف الملفات أو تعديلها داخل مسارات تخزين منطقة النسخ الاحتياطي خارج نافذة النسخ الاحتياطي النشطة والمجدولة. الخطورة: حرجة.
سيم مقترن مع الصحيح تجزئة الشبكة يزيد بشكل كبير من ثقة الكشف. تنشئ كل محاولة عبور حدود منطقة حدثًا محددًا لسجل جدار الحماية. يربط SIEM تلك الأحداث لتحديد استطلاع الحركة الجانبية ، والاتصالات عبر المناطق غير المتوقعة ، وانتهاكات تدفقات حركة المرور المحددة. بدون تجزئة ، يجب أن تعتمد SIEM على خطوط الأساس السلوكية وحدها. مع التجزئة ، تنتج الانتهاكات الهيكلية تنبيهات إيجابية زائفة تقترب من الصفر.
Atal Networks البنية التحتية للخادم المخصص يدعم واجهات الشبكة الخاصة لإعادة توجيه السجل المعزول. تعمل حركة مرور مجموعة SIEM على مسارات شبكة الإدارة منفصلة عن عرض النطاق الترددي للإنتاج ، لذلك لا تتنافس المراقبة مع حركة مرور التطبيق أو تعرض البنية التحتية للسجل لتهديدات جانب الإنتاج.
إطار نشر SIEM من 6 خطوات
الخطوة 1: تحديد النطاق ومتطلبات الامتثال. حدد الأطر المطبقة: مجموعة سجلات PCI DSS لمتطلبات 10 ، والمراجعة اليومية ، والاحتفاظ لمدة عام واحد. تتطلب HIPAA ضوابط التدقيق ومراقبة النشاط للأنظمة التي تتعامل مع المعلومات الصحية المحمية الإلكترونية. تتطلب المادة 32 من القانون العام لحماية البيانات (GDPR) ضوابط فنية يمكن إثباتها لحماية البيانات الشخصية. يتطلب التحكم ISO 27001 A.12.4 تسجيل الأحداث ومراقبتها. تحدد متطلبات الامتثال الحد الأدنى غير القابل للتداول. يغطي دليل البنية التحتية للامتثال الخاص بنا متطلبات محددة لكل إطار عمل.
الخطوة 2: حدد نموذج النشر. اختر محليًا أو سحابة أو هجينًا بناءً على متطلبات الامتثال وحجم الفريق والميزانية. عادةً ما تحصل المؤسسات التي تدير خوادم مخصصة بدون موظفين أمنيين متخصصين على أفضل النتائج من Cloud SIEM مع مجموعة السجلات المستندة إلى الوكيل: النشر الأسرع ، والبنية التحتية التي يديرها البائع ، والصيانة المستمرة المنخفضة.
الخطوة 3: قم بتوصيل مصادر السجل بترتيب الأولوية. قم بتوصيل سجلات المصادقة أولاً ، ثم سجلات جدار الحماية ، ثم سجلات خادم الويب ، ثم سجلات قاعدة البيانات ، ثم سجلات عملية النظام. أضف فئة واحدة في كل مرة واترك يومين إلى ثلاثة أيام لمراقبة ملف التنبيه قبل إضافة المصدر التالي. يؤدي ربط 50 مصدرًا في وقت واحد بالقواعد الافتراضية إلى إنتاج الآلاف من الإيجابيات الكاذبة اليومية ويؤدي إلى التخلي عن SIEM في غضون أسابيع.
الخطوة 4: قم بتشغيل الملاحظة السلبية قبل تنشيط التنبيهات. قبل تمكين الإخطارات ، قم بتشغيل SIEM في وضع المراقبة فقط لمدة أسبوعين إلى أربعة أسابيع. هذا يبني خطوط الأساس السلوكية ويكشف عن الملف الشخصي الإيجابي الخاطئ للبيئة. إضافة إدخالات قمع للنشاط الآمن المعروف: مهام النسخ الاحتياطي المجدولة ، والفحوصات الصحية الآلية ، واتصالات أدوات الإدارة. تخطي هذه الخطوة هو السبب الأكثر شيوعًا لإرهاق التنبيه في عمليات النشر الجديدة.
الخطوة 5: اختبار جودة التنبيه قبل البث المباشر. قم بمحاكاة أنماط الهجوم في بيئة الاختبار وتأكد من إطلاق SIEM تنبيهات دقيقة وقابلة للتنفيذ. تشغيل على الأقل: محاكاة القوة الغاشمة المعتمدة ضد SSH ، ومسح منفذ من عنوان IP خارجي ، واستعلام قاعدة بيانات مجمعة. يجب أن يحتوي كل تنبيه على معلومات كافية للمحلل لبدء التحقيق دون بحث إضافي.
الخطوة 6: إنشاء دفاتر تشغيل الاستجابة للحوادث قبل تنشيط التنبيهات. يولد SIEM تنبيهات. الناس يستجيبون لهم. حدد إجراء الاستجابة لكل نوع تنبيه رئيسي قبل البث المباشر. يحدد كل كتاب تشغيل: من يتلقى الإخطار الأولي ، وخطوات التحقيق الثلاث الأولى ، ومعايير التصعيد ، وإجراءات الاحتواء إذا تم تأكيد الحادث ، ومتطلبات التوثيق لإغلاق القضية.
ادوات SIEM 2026
يجب أن يتطابق اختيار الأداة مع حجم المؤسسة ومتطلبات الامتثال والقدرة الفنية الداخلية.
| منصة | الأنسب ل | نشر الجند | التكلفة التقريبية |
| Microsoft Sentinel | البيئات السحابية أولاً التي تتمحور حول Microsoft | سحابة SaaS | ~ $2.46 / GB ابتلع |
| Splunk Enterprise Security | الشركات الكبيرة والبيئات المعقدة | في الوطن أو السحابة | $150K + / سنة |
| آي بي إم قراد | الصناعات الخاضعة للتنظيم: المالية والرعاية الصحية | في الوطن أو السحابة | $10K-$50K + / سنة |
| أمان مرن | فرق فنية مطورة ثقيلة | في الوطن أو السحابة | طبقة مجانية + مدفوعة |
| جوجل كرونيكل | البيئات السحابية الأصلية ذات الحجم الكبير | سحابة SaaS | تسعير المؤسسة |
| وزو | عمليات النشر الحساسة للتكلفة والفرق الصغيرة | في الوطن أو السحابة | مفتوح المصدر مجاني |
للمنظمات التي تعمل خوادم مخصصة بدون موظفين أمنيين متخصصين وزو يوفر نقطة انطلاق قوية. يرسل النشر المستند إلى الوكيل سجلات الخادم إلى مدير مركزي. تزود المنصة بقواعد الكشف المبنية مسبقًا لخوادم Linux و Windows ، ومراقبة سلامة الملفات ، وقدرات الاستجابة النشطة ، وتكامل ذكاء التهديدات. لا توجد تكلفة ترخيص ، على الرغم من أن الإعداد والضبط يتطلبان الكفاءة الفنية.
يتفوق النشر المفتوح المصدر جيد التكوين على ترخيص مؤسسة مهمل في كل نتيجة عملية. اختر النظام الأساسي الذي يمكن لفريقك تشغيله وضبطه باستمرار بمرور الوقت.
الأسئلة الشائعة
تعريف SIEM بعبارات واضحة
يجمع برنامج معلومات الأمان وإدارة الأحداث (SIEM) بيانات سجل الأمان من الخوادم وجدران الحماية والتطبيقات وأجهزة الشبكة عبر البنية التحتية للمؤسسة. إنه يعمل على تطبيع تلك البيانات ، ويطبق قواعد الارتباط للعثور على أنماط الهجوم ، ويولد تنبيهات ذات أولوية للتحقيق ، ويخزن سجلات الامتثال وتحليل الطب الشرعي. SIEM هي طبقة الرؤية المركزية لأي برنامج عمليات أمنية.
الفرق بين سيم وجدار الحماية
يتحكم جدار الحماية في حركة مرور الشبكة التي تدخل وتخرج بناءً على قواعد محددة. تقوم SIEM بجمع وتحليل بيانات السجل التي تنتجها جدران الحماية والأنظمة الأخرى. تولد جدران الحماية أحداثًا أمنية. يحدد SIEM الأحداث ، جنبًا إلى جنب مع البيانات من مصادر أخرى ، تشكل أنماطًا للهجوم. كلاهما يخدم وظائف مختلفة ولا يحل محل الآخر.
سيم مقابل XDR: الفرق العملي
تقوم SIEM بجمع وتحليل بيانات السجل من جميع المصادر عبر البيئة ، مع نقاط القوة الأساسية في الإبلاغ عن الامتثال ، والاحتفاظ بالسجلات ، والرؤية الواسعة. يربط XDR (الاكتشاف والاستجابة الممتدة) القياس الأمني عن بُعد من نقاط النهاية والشبكات وأعباء العمل السحابية لتوفير احتواء أسرع وأتمتة للتهديدات. تم تحسين SIEM للحوكمة. تم تحسين XDR لإيقاف التهديدات النشطة بسرعة. تستخدم معظم برامج الأمان الناضجة كليهما.
هل يمنع SIEM الهجمات؟
لا يمنع SIEM الهجمات. يكتشفهم وينبه الفريق المناسب للرد. تحدد سرعة الاستجابة ما إذا كانت SIEM تمنع الضرر أو تسجله فقط بعد الحقيقة. يمكن لـ SIEM المتكامل مع Soar Automation أن يؤدي إلى إجراءات احتواء آلية ، مثل تأمين الحساب أو كتل IP لجدار الحماية ، في غضون ثوانٍ من التنبيه دون انتظار إجراء بشري.
أطر الامتثال التي تتطلب إمكانيات SIEM
لا توجد أسماء لائحة سيم بالاسم ، لكن العديد منها يفرض قدراتها بشكل فعال. PCI DSS متطلبات 10 تفويضات جمع السجلات والمراجعة اليومية والاحتفاظ لمدة عام. تتطلب HIPAA ضوابط تدقيق ومراقبة النشاط للمعلومات الصحية المحمية الإلكترونية. NIST SP 800-92 يحدد معايير إدارة السجلات التي تلبيها SIEM بشكل مباشر. يتطلب التحكم ISO 27001 A.12.4 تسجيل الأحداث ومراقبتها. المنظمات الخاضعة لأي من هذه الأطر تجد SIEM المسار الأكثر عملية لتلبية متطلبات المراقبة على نطاق واسع.
SIEM وتقسيم الشبكة يعملان معًا
SIEM وتجزئة الشبكة تعززان بعضهما البعض بشكل مباشر. ينشئ تجزئة الشبكة مناطق محددة بنقاط حدودية خاضعة للرقابة. تجمع SIEM سجلات جدار الحماية التي تم إنشاؤها عند تلك الحدود وتربط أحداث عبور المنطقة لاكتشاف الحركة الجانبية. بدون تجزئة ، تعتمد SIEM على التحليل السلوكي وحده ، مما ينتج عنه المزيد من الإيجابيات الخاطئة. مع التجزئة ، تصبح حركة المرور غير المتوقعة عبر المناطق تنبيهًا محددًا عالي الثقة. العمارة الكاملة مغطاة في دليل تجزئة الشبكة للخوادم المخصصة.
طبقة الأمان التي لا يمكنك تخطيها
الشبكات بدون مراقبة السجل المركزي تعمل أعمى. يحافظ المهاجمون على الوصول داخل البيئات المعرضة للخطر لمدة 47 ساعة في المتوسط قبل الكشف في المؤسسات التي لديها بعض المراقبة. تكتشف المؤسسات التي ليس لديها ارتباط في السجل الانتهاكات في وقت لاحق ، عادةً عندما تظهر شاشة برامج الفدية أو عندما تظهر البيانات المسروقة علنًا.
سيم لا يمنع كل هجوم. يمنع المهاجمين من العمل بشكل غير مرئي لأسابيع. يقترن مع المناسب تجزئة الشبكة وإجراءات التشديد في منطقتنا دليل أمان الخادم المخصص، يوفر SIEM طبقة الكشف التي تكمل بنية الدفاع في العمق.
ثلاثة إجراءات يجب اتخاذها هذا الأسبوع:
- تحديد مصادر السجل ذات الأولوية القصوى: سجلات مصادقة SSH وسجلات جدار الحماية وسجلات الوصول إلى خادم الويب هي نقطة البداية لأي بيئة خادم
- حدد نموذج نشر SIEM يطابق حجم فريقك ومتطلبات الامتثال
- قم بتشغيل أسبوعين إلى أربعة أسابيع من المراقبة السلبية قبل تنشيط إشعارات التنبيه
Atal Networks خوادم مخصصة قم بتضمين واجهات شبكة خاصة لإعادة توجيه السجل المعزول ، 40 جيجابت / ثانية حماية DDoS هذا يحافظ على مراقبة القياس عن بعد أثناء الهجمات النشطة ، ووقت تشغيل 99.991TP3 عبر أكثر من 213 موقعًا عالميًا لمركز البيانات لدعم جمع السجلات المستمر.
قم ببناء بنية الأمان الخاصة بك | تحدث إلى فريق الأمن لدينا
الحالي اعتبارًا من أبريل 2026. بالنسبة لعناصر التحكم في الشبكة التي تزيد من دقة اكتشاف SIEM ، اقرأ دليل تجزئة الشبكة لبيئات الخادم المخصصة.
القراءة ذات الصلة:
