 تخطي إلى المحتوى



الهجوم الإلكتروني لا ينتظرك لتكون جاهزًا. يضرب بسرعة ، وينتشر بسرعة ، ويكلف بسرعة. آي بي إم 2024 تكلفة تقرير خرق البيانات وجدت أن المنظمات التي لديها خطة رسمية للاستجابة للحوادث وفريق مدرب أنقذ متوسط 1TP473،706 لكل خرق مقارنة بتلك التي لا تحتوي على واحد.
هذه الفجوة ليست مصادفة. إنها نتيجة وجود إجراءات استجابة واضحة للحوادث قبل حدوث الاختراق - وليس التدافع لاختراعها أثناء احتراق الأنظمة.
يغطي هذا الدليل كل شيء: ما هي إجراءات الاستجابة للحوادث في الواقع ، المحدثة NIST SP 800-61 Rev 3 تم نشر إطار العمل في أبريل 2025 ، وهو تفصيل خطوة بخطوة لجميع المراحل الست ، وشيء لا يغطيه أي دليل آخر ، وهو ما يجب أن يفعله مزود البنية التحتية للاستضافة في اللحظة التي يتم فيها تأكيد الحادث.
إذا كنت تدير عملك على VPS أو خادم مخصص أو خادم معدني ، فإن طبقة البنية التحتية هي جزء من استجابة الحوادث الخاصة بك. هذا الدليل يعاملها بهذه الطريقة.
جدول المحتويات
- ما هو إجراء الاستجابة للحوادث؟
- NIST SP 800-61 Rev 3: ما تغير في أبريل 2025
- NIST مقابل SANS: اختيار الإطار الصحيح
- 6 مراحل الاستجابة للحوادث
- ما يجب أن يفعله مزود الاستضافة الخاص بك أثناء وقوع حادث
- بناء فريق الاستجابة للحوادث (CSIRT)
- إجراءات الأشعة تحت الحمراء لأنواع الهجوم الشائعة
- الاستجابة للحوادث والامتثال
- قائمة التحقق من الاستجابة للحوادث
- الأسئلة الشائعة
ما هو إجراء الاستجابة للحوادث؟
إجراء الاستجابة للحوادث هو مجموعة إجراءات موثقة خطوة بخطوة يتخذها فريقك عند وقوع حادث أمني. إنه يخبر الناس بالضبط من يفعل ماذا ، وبأي ترتيب ، وبأي سلطة.
ثلاثة مصطلحات يتم الخلط بينها باستمرار. هنا الفرق:
| مصطلح | ما هذا |
| إطار الأشعة تحت الحمراء | النموذج الاستراتيجي. NIST و Sans كلاهما ينشران هذه. إنها "الدستور" - مبادئ ومراحل رفيعة المستوى. |
| خطة الاستجابة للحوادث (IRP) | الوثيقة التكتيكية لمؤسستك. إنه يسمي فريقك وأدواتك ومسارات الاتصال الخاصة بك وعتبات التصعيد الخاصة بك. |
| دليل الأشعة تحت الحمراء | البرنامج النصي التشغيلي لنوع هجوم معين. واحد لبرامج الفدية ، والآخر لـ DDoS ، والآخر لخرق البيانات. سحبت من الرف لحظة تأكيد هذا الحادث. |
معظم المنظمات لديها خطة. عدد أقل بكثير لديها كتيبات اللعب. لم يختبرهم أي منهم تقريبًا.
ما الذي يعتبر حادثة أمنية؟
يعرّف NIST SP 800-61 Rev 3 حادث الأمن السيبراني بأنه انتهاك أو تهديد وشيك بانتهاك سياسات أمان الكمبيوتر أو سياسات الاستخدام المقبولة أو ممارسات الأمان القياسية.
ومن الناحية العملية، يشمل ذلك:
- عدوى برامج الفدية أو البرمجيات الخبيثة
- الوصول غير المصرح به إلى الأنظمة أو البيانات
- استخراج البيانات (مؤكد أو مشتبه به)
- هجمات DDoS تعطل توافر الخدمة
- نشاط التهديد الداخلي
- هجمات التصيد الاحتيالي التي تؤدي إلى حل وسط
- حل وسط سلسلة التوريد
- رفض الخدمة في الشبكة أو طبقة التطبيق
ليس كل تنبيه هو حادث. جزء من إجراء IR قوي هو عملية الفرز التي تفصل الإيجابيات الخاطئة عن الأحداث الأمنية الحقيقية التي تتطلب استجابة.
NIST SP 800-61 Rev 3: ما تغير في أبريل 2025
في أبريل 2025 ، نشر المعهد الوطني للمعايير والتكنولوجيا (NIST) النسخة النهائية من منشور خاص 800-61 مراجعة 3 - أهم تحديث له لتوجيهات الاستجابة للحوادث منذ أكثر من عقد.
تعامل الإصدار السابق (الرؤيا 2 ، المنشور في عام 2012) مع الاستجابة للحوادث كمجموعة محدودة وخطية من أربع مراحل. تكتشف حادثة ، ترد ، تتعافى ، تكتب تقريرًا تعلمته الدروس. انتهى.
Rev 3 يغير هذا النموذج بشكل أساسي.
التغييرات الرئيسية في SP 800-61 Rev 3
- التكامل مع CSF 2.0 لم يعد Rev 3 منشورًا مستقلاً. تم تصميمه كملف تعريف مجتمعي ضمن إطار عمل الأمن السيبراني NIST 2.0. هذا يعني أن الاستجابة للحوادث يتم نسجها الآن في جميع وظائف CSF الست: التحكم والتحديد والحماية والكشف والاستجابة والتعافي.
- التحسين المستمر أصبح واضحًا الآن انتهى النموذج القديم في "الدروس المستفادة". يتعامل Rev 3 مع التحسين المستمر على أنه مطلب من الدرجة الأولى ، وليس فكرة لاحقة. من المتوقع أن تقوم المنظمات باختبار وتحديث وتطوير قدرات IR الخاصة بها على أساس مستمر ، وليس فقط بعد الحوادث.
- تم توسيع متطلبات التوثيق يركز Rev 3 بشكل أقوى على كتيبات اللعب المكتوبة ، وتعيينات الأدوار ، وأشجار القرار المعتمدة مسبقًا. الهدف هو القضاء على الارتجال في الوقت الحقيقي أثناء حادث نشط.
- تم نقل التفاصيل الفنية نظرًا لأن تفاصيل كيفية أداء الأشعة تحت الحمراء تتغير بسرعة عبر التقنيات والبيئات المختلفة ، فقد نقلت المراجعة 3 عن عمد الإرشادات الفنية الدقيقة إلى الموارد التكميلية. يركز المنشور نفسه على مبادئ إدارة المخاطر التي تنطبق في جميع البيئات.
إذا تمت كتابة خطة الاستجابة للحوادث الخاصة بك مقابل إصدار 2012 ، فإنها تحتاج إلى مراجعة. المراحل الأساسية متشابهة ، لكن نموذج الحوكمة ومتطلبات التحسين المستمر مختلفان ماديًا.
NIST مقابل SANS: اختيار الإطار الصحيح
يتم احترام كل من NIST و SANs على نطاق واسع. كلاهما صحيح. يرجع الاختلاف إلى كيفية تقسيم المراحل والمنظمات التي تناسبهم.
مقارنة جنبًا إلى جنب
| مرحلة | NIST SP 800-61 Rev 3 | كتيب معالج حوادث SANS |
| 1 | تحضير | تحضير |
| 2 | الكشف والتحليل | تطابق |
| 3 | الاحتواء والقضاء والانتعاش | شمول |
| 4 | نشاط ما بعد الحادث | استئصال |
| 5 | — | استرجاع |
| 6 | — | الدروس المستفادة |
الفرق العملي: احتواء مجموعات NIST والقضاء عليها والتعافي في مرحلة واحدة لأن العمل غالبًا ما يتداخل - يجب ألا تنتظر حتى يكتمل الاحتواء 100% قبل البدء في القضاء على التهديدات المؤكدة. تفصلهم SANs إلى ثلاث مراحل متميزة للفرق التي تفضل التسليم الواضح بين الإجراءات.
أي واحد لاستخدام:
- نست يعمل بشكل أفضل للمؤسسات الخاضعة لمتطلبات الامتثال الفيدرالية الأمريكية ، والمؤسسات الكبيرة ذات الهياكل الحوكمة المحددة ، والفرق التي تعمل في ظل أطر إدارة المخاطر الرسمية.
- بلا يعمل بشكل أفضل مع فرق الأمان الأصغر ، والمؤسسات التي تريد قوائم مراجعة واضحة على مراحل ، والفرق التي تبني أول برنامج IR الخاص بها.
الجواب الصادق هو أن كلاهما ينتج نفس النتيجة عند تنفيذه بشكل صحيح. اختر واحدة وقم بتوثيقها وتدريب فريقك عليها.
6 مراحل الاستجابة للحوادث
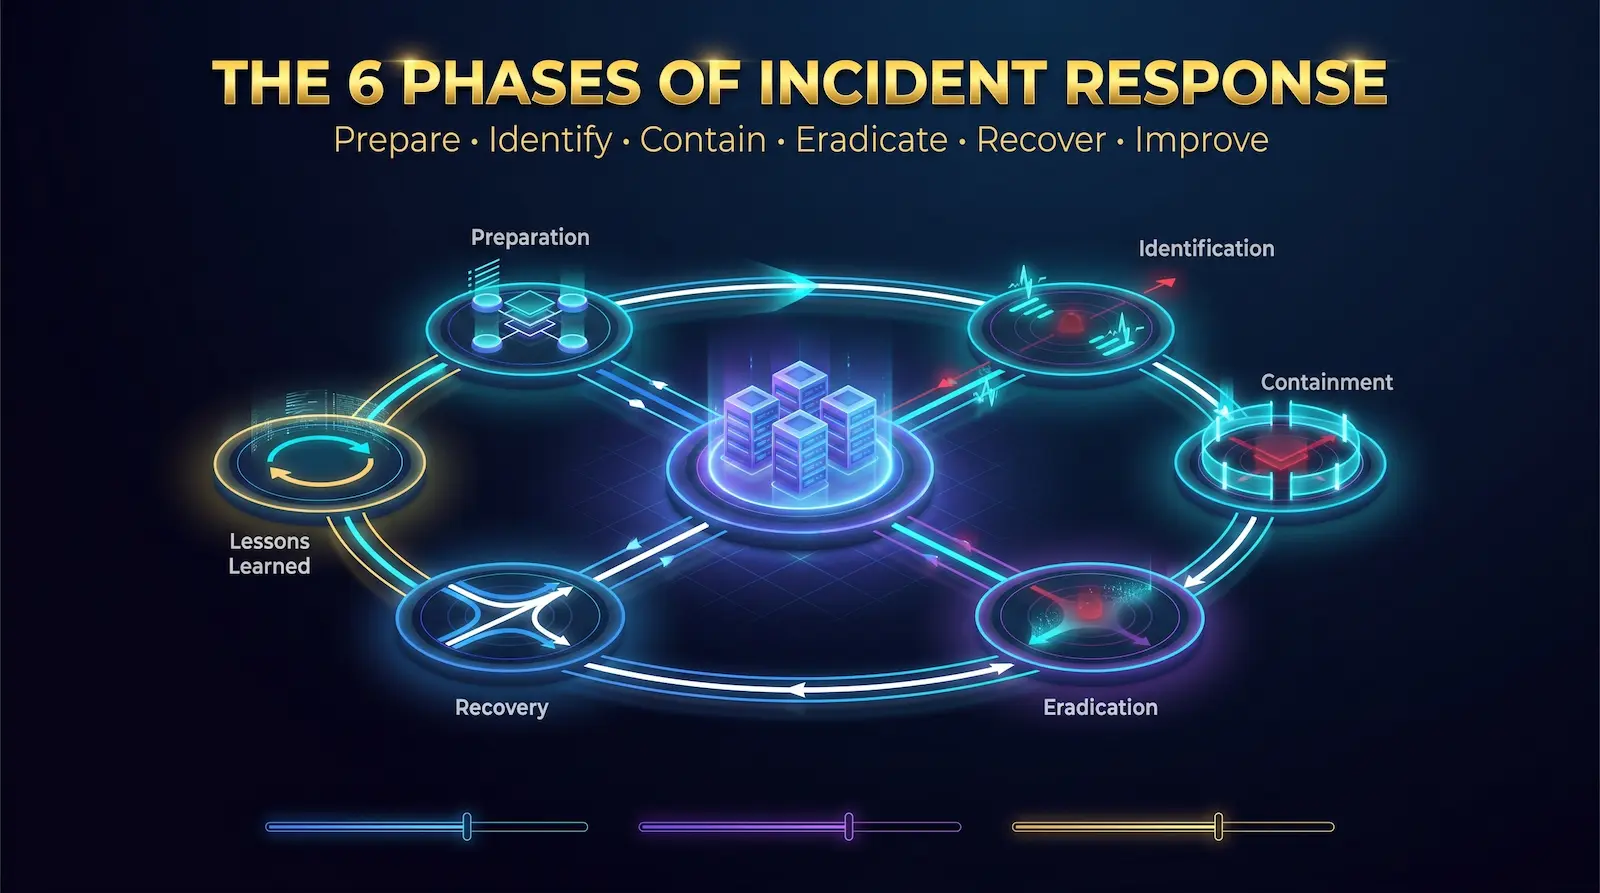
المراحل الستة التالية كتيب معالج حوادث SANS النموذج لأنه يعطي أوضح فصل تشغيلي بين الإجراءات. يتم ملاحظة محاذاة NIST CSF 2.0 عند الاقتضاء.
المرحلة 1: التحضير
الجواب المباشر: التحضير هو كل ما تفعله قبل وقوع حادث لضمان قدرتك على الاستجابة بشكل فعال عندما يفعل ذلك.
التحضير هو المرحلة الأكثر أهمية والمرحلة التي تستثمر فيها معظم المنظمات. وهي تغطي:
الفريق والهيكل:
- حدد أدوار فريق الاستجابة لحوادث الأمن السيبراني (CSIRT) (المغطاة بالتفصيل أدناه)
- تعيين مدير حوادث وقائد تقني ومدير اتصالات
- توثيق مصفوفة السلطة: من يمكنه السماح بإغلاق النظام ، ومنظمة الصحة العالمية ، وإخطار المنظمين ، الذين يتحدثون إلى الصحافة
الأدوات والوصول:
- نشر أدوات المراقبة: SIEM و EDR و UEBA وتحليل حركة مرور الشبكة
- تأكد من أن فريقك لديه قنوات اتصال خارج النطاق جاهزة - منصة مراسلة مشفرة منفصلة أو شجرة هاتف أو نقطة التقاء مادية عندما تنخفض الأنظمة الأساسية
- احتفظ بمخزون محدث من الأصول حتى تعرف ما تحميه
التوثيق:
- اكتب IRP الخاص بك وقم بمراجعته من قبل القيادة القانونية والموارد البشرية والتنفيذية
- اكتب كتيبات اللعب للسيناريوهات الأكثر خطورة: برامج الفدية ، DDoS ، خرق البيانات ، التهديد من الداخل
- قم بتخزين النسخ الورقية في مكان آمن وغير متصل
الاختبار:
- قم بتشغيل تمارين الطاولة كل ثلاثة أشهر على الأقل. الطاولة هي جلسة لعب الأدوار حيث يقدم الميسر سيناريو هجوم ويتحدث الفريق من خلال رده.
- قم بإجراء اختبارات الاختراق للعثور على الفجوات قبل أن يقوم المهاجمون بذلك
- وقت تدريبات استجابتك وتسجيل المقاييس - يصبح هذا هو الأساس لقياس التحسين
إعداد خاص بالاستضافة (مهم ومهمل):
- تعرف على عملية الاتصال بحوادث الأمان لمزود الاستضافة قبل أن تحتاج إليها
- قم بتأكيد ما تغطيه SLA الخاصة بالاستضافة: عزل الشبكة ، وإعادة تعيين IP ، والوصول إلى السجل ، والاتصال خارج النطاق أثناء حادث كبير
- في Atal Networks ، يمكن الوصول إلى فريق الدعم على مدار الساعة طوال أيام الأسبوع على الفور أثناء حادث أمان الخادم. اتصل بفريق الدعم لدينا هنا.
المرحلة 2: التعريف
الجواب المباشر: التعريف هو عملية اكتشاف حادث محتمل ، وجمع الأدلة ، وتأكيد ما إذا كان قد وقع حدث أمني حقيقي.
ليس كل تنبيه هو حادث. هذه المرحلة موجودة لاتخاذ هذا التحديد بدقة وسرعة.
تنقسم محفزات الكشف إلى فئتين:
محمل من الأمام (الإنذار المبكر): يغذي ذكاء التهديدات ، أو تنبيهات مواضع الجذب ، أو محاولات تسجيل الدخول الشاذة ، أو أنماط حركة مرور الشبكة غير العادية ، أو قواعد ارتباط SIEM التي تنطلق قبل حدوث الضرر. هذه تلتقط المزيد من الإيجابيات الكاذبة لكنها توقف الهجمات في وقت سابق.
التحميل الخلفي (الضرر المرئي): يقوم المستخدمون بالإبلاغ عن مشكلات الأداء أو البيانات غير المتاحة أو ملاحظات الفدية أو الباحثين الخارجيين الذين أبلغوا عن خرق. من المرجح أن تكون هذه حوادث حقيقية ولكنها تصل بعد بدء الضرر.
عملية الفرز:
- اجمع كل البيانات المتاحة: السجلات والتنبيهات وتقارير المستخدم وعمليات التقاط الشبكة
- تحديد ما إذا كان الحدث إيجابيًا كاذبًا أم حادثًا حقيقيًا
- في حالة وقوع حادث حقيقي ، صنفه حسب الخطورة (P1 / Critical ، P2 / High ، P3 / Medium ، P4 / Low)
- قم بتنشيط دليل اللعب المناسب
المبدأ الأساسي: سجل كل شيء من هذه النقطة فصاعدًا. كل عمل ، كل قرار ، كل طابع زمني. هذا السجل هو سجلك القانوني ووثائق التأمين الخاصة بك ومواد الدروس المستفادة.
المرحلة 3: الاحتواء
الجواب المباشر: يحد الاحتواء من نطاق الحادث لمنعه من الانتشار إلى أنظمة أو بيانات إضافية.
الاحتواء له مرحلتان:
احتواء قصير المدى يحدث على الفور. الهدف هو وقف النزيف بسرعة. تتضمن الإجراءات عزل النظام المتأثر من الشبكة ، وحظر عناوين IP الخاصة بالمهاجم ، وتعطيل حسابات المستخدمين المخترقة ، وتنشيط تصفية DDoS إذا كانت تحت هجوم حجمي.
احتواء طويل الأجل يحدث أثناء التحضير للتخلص. يتم الاحتفاظ بالأنظمة المتأثرة قيد التشغيل (أو إعادتها إلى صورة نظيفة) في بيئة معزولة حتى يستمر التحقيق الجنائي.
الاحتواء على مستوى الخادم - ما يعنيه هذا في الممارسة:
لأجل بيئات VPS، غالبًا ما يعني الاحتواء التقاط لقطة للمثيل المصاب وتدوير بديل نظيف. يتم الاحتفاظ باللقطة المخترقة لتحليل الطب الشرعي ولكن يتم الاحتفاظ بها في وضع عدم الاتصال وخارج الشبكة.
لأجل خوادم مخصصة، قد يتطلب الاحتواء إيقاف تشغيل على مستوى الشبكة عند منفذ التبديل أو مستوى قاعدة جدار الحماية. يمكن لمزود الاستضافة الخاص بك تنفيذ ذلك في طبقة البنية التحتية ، بشكل أسرع مما يمكن أن تعمل عليه معظم الفرق الداخلية.
لأجل خوادم Bare Metal، قد تكون هناك حاجة إلى عزلة جسدية كاملة. هذا يعني عدم وجود توجيه IP للخادم على مستوى BGP - يصبح الخادم غير قابل للوصول من الإنترنت العام أثناء التحقيق في فريقك.
الحفاظ على سلامة الطب الشرعي أثناء الاحتواء. لا تمسح الأنظمة قبل التقاط الأدلة. يجب التقاط ملفات الذاكرة وقوائم العمليات قيد التشغيل وحالات اتصال الشبكة وصور القرص الكاملة قبل بدء أي معالجة.
المرحلة 4: الاستئصال
الجواب المباشر: يزيل الاستئصال كل آثار الهجوم من بيئتك - البرامج الضارة والأبواب الخلفية وبيانات الاعتماد المخترقة ونقاط الضعف التي تم استغلالها.
يجب أن يكون الاستئصال شاملاً أو يعود المهاجم. الفشل الأكثر شيوعًا في الأشعة تحت الحمراء هو الاعتقاد بأن البيئة نظيفة عندما لا يزال الباب الخلفي أو الغرسة الخاملة موجودة.
خطوات الاستئصال:
- إجراء تحليل السبب الجذري (RCA) لتحديد كيفية دخول المهاجم بالضبط
- قم بإزالة جميع البرامج الضارة وحمولات برامج الفدية والنصوص الضارة
- التحقيق في الثغرة الأمنية المستغلة وإغلاقها (التصحيح أو تغيير التكوين أو إلغاء الوصول)
- قم بإزالة جميع حسابات المسؤول غير المصرح بها ومفاتيح SSH التي أضافها المهاجم
- إعادة بناء الأنظمة التالفة أو التي تم التلاعب بها من خط أساس معروف جيد
- تحديث قواعد جدار الحماية وسياسات تصفية DNS
- فرض إعادة تعيين كلمة مرور كاملة لجميع الحسابات في نصف قطر الانفجار - وللحسابات المميزة عبر المؤسسة كإجراء احترازي
- قم بتدوير مفاتيح API وبيانات اعتماد حساب الخدمة والشهادات التي ربما تم الكشف عنها
قرار إعادة البناء مقابل الاستعادة: تستغرق إعادة البناء من الصفر وقتًا أطول ولكنها تضمن نظامًا نظيفًا. تكون الاستعادة من النسخة الاحتياطية أسرع ولكنها آمنة فقط إذا كانت النسخة الاحتياطية تسبق الخرق ولم يتم اختراق النسخة الاحتياطية نفسها. لحوادث شديدة الخطورة ، أعد البناء.
المرحلة 5: الانتعاش
الجواب المباشر: يعيد الاسترداد الأنظمة المتأثرة إلى العمليات العادية بأمان وتدريجيًا ، ومع وجود المراقبة للتأكد من زوال التهديد.
الانتعاش ليس عملاً واحدًا. إنها عملية مضبوطة ومرحلة.
مبادئ الانتعاش:
- استعادة الأنظمة بترتيب أهمية الأعمال
- لا تتعجل. إن إعادة تشغيل نظام مخترق أو غير مستقر عبر الإنترنت يوسع الحادث.
- تنفيذ مراقبة محسنة على كل نظام مستعاد لمدة 30 يومًا على الأقل
- تحديد معايير go / no-go الصريحة قبل بث كل نظام مباشر - تأكيد عدم وجود نشاط مشبوه ، ولا اتصالات شبكة غير متوقعة ، ولا عمليات غير مصرح بها
مراحل الاسترداد:
- استعادة من نسخة احتياطية نظيفة تم التحقق منها أو صورة معاد بناؤها
- قم بتطبيق جميع تصحيحات الأمان قبل الاتصال بالشبكة
- جلب الأنظمة عبر الإنترنت في بيئة مرحلية ومراقبة أولاً
- التحقق من صحة الوظائف مع مجموعة فرعية من المستخدمين قبل حركة الإنتاج الكاملة
- الحجم إلى الإنتاج الكامل بمجرد تأكيد الاستقرار
لبيئات الخادم: يتضمن دور مزود الاستضافة في الاسترداد تأكيد سمعة IP النظيفة (لا توجد قائمة سوداء من الحادث) ، واستعادة توجيه BGP ، والتحقق من أن المراقبة على مستوى الشبكة نشطة. في Atal Networks ، يعمل فريق البنية التحتية لدينا جنبًا إلى جنب مع فريق الأمان الخاص بك أثناء مرحلة الاسترداد للتأكد من أن طبقة الشبكة نظيفة قبل استعادة حركة المرور الكاملة.
المرحلة السادسة: الدروس المستفادة
الجواب المباشر: الدروس المستفادة هي مراجعة منظمة للحادث ، يتم إجراؤها في غضون 14 يومًا من الشفاء التام ، لتحديد ما نجح ، وما الذي فشل ، وما الذي يجب تغييره.
يتطلب NIST SP 800-61 Rev 3 صراحة أن تكون هذه عملية بلا لوم. لن يشارك الناس ملاحظات صادقة حول الإخفاقات إذا كانوا يخشون العقاب. الهدف هو تحسين النظام وليس معاقبة الأفراد.
يغطي استعراض ما بعد الحادث:
- جدول زمني كامل للحادث من المؤشر الأول إلى الشفاء التام
- ما نجح الكشف وما فاته
- ما إذا كانت بروتوكولات التصعيد تعمل بشكل صحيح
- ما إذا كان الاتصال (داخليًا وخارجيًا) واضحًا وفي الوقت المناسب
- ما إذا كان IRP و playbooks يعكسان بدقة ما يجب على الفريق القيام به
- حيث كانت الموارد (الأشخاص والأدوات والوصول) غير كافية
المخرجات:
- تحديث IRP و playbooks
- قواعد الكشف الجديدة أو المنقحة
- الترقيع أو تغييرات التكوين التي تم تحديدها خلال RCA
- توصيات تدريبية لأعضاء فريق أو إدارات محددة
- تقرير مكتوب للقيادة التنفيذية والقانونية و (إذا لزم الأمر) المنظمين
ما يجب أن يفعله مزود الاستضافة الخاص بك أثناء وقوع حادث
هذا هو القسم لا يغطي دليل الأشعة تحت الحمراء الأخرى. إنه أيضًا القسم الأكثر أهمية إذا كان عملك يعمل على السحابة أو VPS أو البنية التحتية للخادم المخصص.
مزود الاستضافة الخاص بك ليس متفرجًا سلبيًا أثناء وقوع حادث أمني. إنهم يتحكمون في الوصول إلى الشبكة ، وتوجيه IP الخاص بك ، وأجهزة الخادم الخاص بك ، وفي كثير من الحالات قنوات الاتصال خارج النطاق. مقدم الاستضافة القادر هو جزء من فريق الاستجابة للحوادث.
إليك بالضبط ما يجب أن يكون مزودك قادرًا على القيام به:
عزل على مستوى الشبكة
عندما يتم تأكيد اختراق الخادم ، فأنت بحاجة إلى قطعه عن بقية الإنترنت على الفور. يمكن لمزود الاستضافة الجيد:
- قم بتنفيذ مسار فارغ على مستوى BGP ، مما يجعل عنوان IP الخاص بالخادم غير قابل للوصول من الخارج
- تطبيق قواعد جدار الحماية على حافة الشبكة ، وليس فقط مستوى الخادم ، لمنع الحركة الجانبية
- أعد تعيين عناوين IP الخاصة بك إذا كانت مدرجة في القائمة السوداء بسبب البريد العشوائي الصادر أو مهاجمة حركة المرور من الخادم الذي تم اختراقه
في Atal Networks ، يمكن تنشيط العزل على مستوى الشبكة على الفور من خلال فريق الدعم لدينا. نحن نعمل عبر أكثر من 213 مركز بيانات مع تكرار BGP من خلال العبور ببساطة ، مما يعني أن تغييرات العزل والتوجيه سارية المفعول على طبقة البنية التحتية ، وليس فقط مستوى نظام التشغيل.
مسائل نوع الخادم: الاحتواء بالبنية التحتية
تتطلب أنواع الخوادم المختلفة أساليب احتواء مختلفة. يجب أن يوثق IRP النوع الذي تقوم بتشغيله وخطوات الاحتواء الدقيقة لكل منهما. ألست متأكدًا من نوع الخادم الذي يناسب عبء عملك؟ انظر لدينا خوادم مخصصة مقابل استضافة VPS.
| نوع الخادم | نهج الاحتواء | عمل المزود |
| VPS | لقطة للمثيل ، قم بتدوير بديل نظيف | يأخذ الموفر لقطة على مستوى Hypervisor ، ويعزل واجهة الشبكة الافتراضية لجهاز VM |
| خادم مخصص | أغلق عند منفذ التبديل أو مستوى جدار الحماية | يقوم الموفر بتطبيق قائمة التحكم في الوصول (ACL) عند المحول ، ويتم قطع الاتصال بنسيج الشبكة |
| المعدن | IP فارغة كاملة للطريق + الوصول إلى وحدة التحكم خارج النطاق | موفر Null-routes BGP ، يوفر وصول IPMI / IDRAC للتحقيق عن بعد |
| التجميع في موقع واحد | تنسيق الوصول المادي | يتحكم الموفر في اتصالات الشبكة ، وينسق الوصول لفريقك أو شركة IR التابعة لجهة خارجية |
اتصال خارج النطاق أثناء حادث
هذه هي القطعة الأكثر تجاهلًا من تخطيط الأشعة تحت الحمراء. إذا كانت أنظمتك الأساسية معطلة - تعطل البريد الإلكتروني ، وتعطل Slack ، و VPN الخاص بك معطل - كيف يتواصل فريقك وينسق؟
يمنحك مزود الاستضافة الجاد وصولاً خارج النطاق من خلال:
- IPMI (واجهة إدارة النظام الأساسي الذكية): الوصول على مستوى وحدة التحكم إلى أجهزة الخادم الخاصة بك بشكل مستقل عن نظام التشغيل. إذا تم اختراق نظام التشغيل ، فلا يزال بإمكانك رؤية ما يحدث وإصدار الأوامر.
- IDRAC / ILO: بطاقات الإدارة عن بُعد على مستوى الشركة المصنعة التي تعمل حتى عند إيقاف تشغيل الخادم أو تعطل نظام التشغيل.
- قناة دعم مخصصة: رقم هاتف أو نظام تذكرة طوارئ يتجاوز قوائم انتظار التذاكر القياسية أثناء حادث مؤكد.
إذا كان مزود الاستضافة الخاص بك لا يستطيع تقديم وصول خارج النطاق إلى خوادمك ، فهذه فجوة خطيرة في قدرة الاستجابة للحوادث الخاصة بك.
الاحتفاظ بالسجلات وبيانات الطب الشرعي
بعد وقوع حادث، ستحتاج إلى سجلات. سجلات حركة مرور الشبكة وسجلات الوصول وسجلات المصادقة وسجلات استعلام DNS. قد يحتفظ موفر الاستضافة بسجلات على مستوى البنية التحتية لا تلتقطها أنظمتك الداخلية.
قبل وقوع أي حادث، تأكد مع مزود الاستضافة الخاص بك:
- ما هي السجلات التي يتم الاحتفاظ بها على مستوى البنية التحتية
- إلى أي مدى تذهب نافذة الاحتفاظ (30 يومًا ، 90 يومًا ، أطول)
- في أي تنسيق يتم تسليم السجلات لتحليل الطب الشرعي
في Atal Networks ، نحتفظ بسجلات على مستوى البنية التحتية ويمكننا توفيرها للعملاء أثناء حادث أمني مؤكد. ينسق فريق الدعم لدينا مباشرة مع فريق IR أو شركة IR الخارجية الخاصة بك.
كيفية إخطار مزود الاستضافة الخاص بك
في اللحظة التي تؤكد فيها حادثًا أمنيًا يؤثر على البنية التحتية المستضافة ، افتح تذكرة دعم على الفور ، وقم بتمييزها على أنها حالة طوارئ أمنية. لا تنتظر حتى يكتمل الاحتواء.
المعلومات التي يجب تضمينها في إخطارك:
- تأكيد أن حادثة أمنية قيد التقدم
- ما هي الخوادم أو عناوين IP التي تتأثر
- سواء كنت بحاجة إلى عزل الشبكة أو الوصول إلى السجل أو الوصول إلى وحدة التحكم خارج النطاق
- تفاصيل الاتصال الخاصة بك طوال مدة الحادث
اتصل بدعم Atal Networks 24/7 - فريقنا متاح على مدار الساعة ويتعامل مع الحوادث الأمنية على أنها تصعيد أولوية.
بناء فريق الاستجابة للحوادث (CSIRT)
فريق الاستجابة لحوادث الأمن السيبراني (CSIRT) هو المجموعة المسؤولة عن تنفيذ خطة IR الخاصة بك عند وقوع حادث. كل عضو له دور محدد قبل وقوع الحادث.
الأدوار الأساسية
مدير الحوادث (IM) المراسلة الفورية تقود الاستجابة. إنهم يديرون تدفقات الاتصالات ، ويقومون بتحديث أصحاب المصلحة ، وتفويض المهام إلى أعضاء الفريق الآخرين ، وتتبع الساعة. بشكل حاسم ، لا يقوم المراسلة الفورية بأعمال فنية أثناء الحادث. وظيفتهم هي التنسيق واتخاذ القرار. في الأزمات ، يكون تمدد الوقت حقيقيًا - يفقد الناس المدة التي تستغرقها الأشياء. تراقب المراسلة الفورية الساعة وتبقي الفريق على المسار الصحيح.
التكنولوجيا الرائدة (TL) يعمل TL كخبير في الموضوع الفني. إنهم يوجهون إجراءات الاحتواء والقضاء والاسترداد ، ويجلبون متخصصين تقنيين إضافيين حسب الحاجة ، ويقومون بإجراء مكالمة بشأن قرارات إعادة البناء مقابل الاستعادة. ينسق TL مع فريق البنية التحتية لمزود الاستضافة.
مدير الاتصالات (سم) يدير CM جميع الاتصالات الداخلية والخارجية أثناء الحادث. تحديثات داخلية للموظفين والقيادة التنفيذية. الاتصالات الخارجية للعملاء والمنظمين ووسائل الإعلام. يقوم CM أيضًا بإعداد بيانات الاحتفاظ مسبقًا - لغة تمت الموافقة عليها مسبقًا لسيناريوهات مثل مراسل يتصل بشأن خرق مشتبه به.
مستشار قانوني يجب أن يكون القانون متورطًا منذ اللحظة التي يتم فيها تأكيد الخرق ، خاصةً عندما تكون البيانات الشخصية متورطة. يقدمون المشورة بشأن الجداول الزمنية للإخطار التنظيمي (الناتج المحلي الإجمالي: 72 ساعة ، HIPAA: 60 يومًا) ، ومتطلبات التعامل مع الأدلة ، وما يمكن وما لا يمكن مشاركته خارجيًا.
الراعي التنفيذي مسؤول تنفيذي كبير يتمتع بسلطة اتخاذ قرارات على مستوى الأعمال أثناء وقوع حادث. يتضمن ذلك السماح بإغلاق النظام الذي يؤثر على الإيرادات ، والموافقة على الاتصالات ، واتخاذ قرار بشأن الانخراط في تطبيق القانون.
متى يتم إحضار شركات الأشعة تحت الحمراء الخارجية
تقدم شركات الأشعة تحت الحمراء الخارجية كتيبات لعب مبنية مسبقًا ، ومستجيبين ذوي خبرة ، وأدوات الطب الشرعي التي لا تمتلكها معظم الفرق الداخلية. ضع في اعتبارك إشراك أحدهما عندما:
- شدة الحادث هي P1 (برامج الفدية ، استخراج البيانات ، اختراق كامل للنظام)
- يفتقر فريقك الداخلي إلى الخبرة في نوع الهجوم المحدد
- أنت بحاجة إلى أدلة جنائية مستقلة لأغراض قانونية أو تأمينية
- الحادث كبير بما يكفي لإرباك قدرتك الداخلية
حدد شركة IR الخارجية الخاصة بك قبل وقوع الحادث. التفاوض المسبق على التوكيل أفضل بكثير من البحث عن شركة أثناء التعرض للهجوم.
تشغيل تمرين منضدية
تمرين الطاولة هو جلسة لعب الأدوار حيث يقدم الميسر سيناريو هجوم ويتحدث الفريق من خلال استجابته في الوقت الفعلي. لا توجد أنظمة فعلية متضمنة. تكمن القيمة في إيجاد فجوات في خطتك واتخاذ القرار قبل أن تكون مهمة.
تنسيق منضدية أساسي:
- يقدم الميسر السيناريو: "لقد قام نظام المراقبة الخاص بك بوضع علامة على حركة مرور صادرة غير عادية من ثلاثة خوادم. إنها الساعة 2 صباحًا يوم الأحد."
- يناقش الفريق: من يتم استدعاؤه أولاً ، ما هي الإجراءات التي يتم اتخاذها ، وما هي المعلومات المطلوبة
- الميسر يضخ تطورات جديدة: "تم تأكيد اختراق الخوادم. تم نشر برامج الفدية."
- يواصل الفريق الاستجابة
- استخلاص المعلومات بعد التمرين: ما الذي نجح وما لم ينجح وما الذي تم العثور عليه
قم بتشغيل الطاولات مرتين على الأقل في السنة. قم بتشغيلها بعد كل حادث كبير أو تغيير كبير في البنية التحتية.
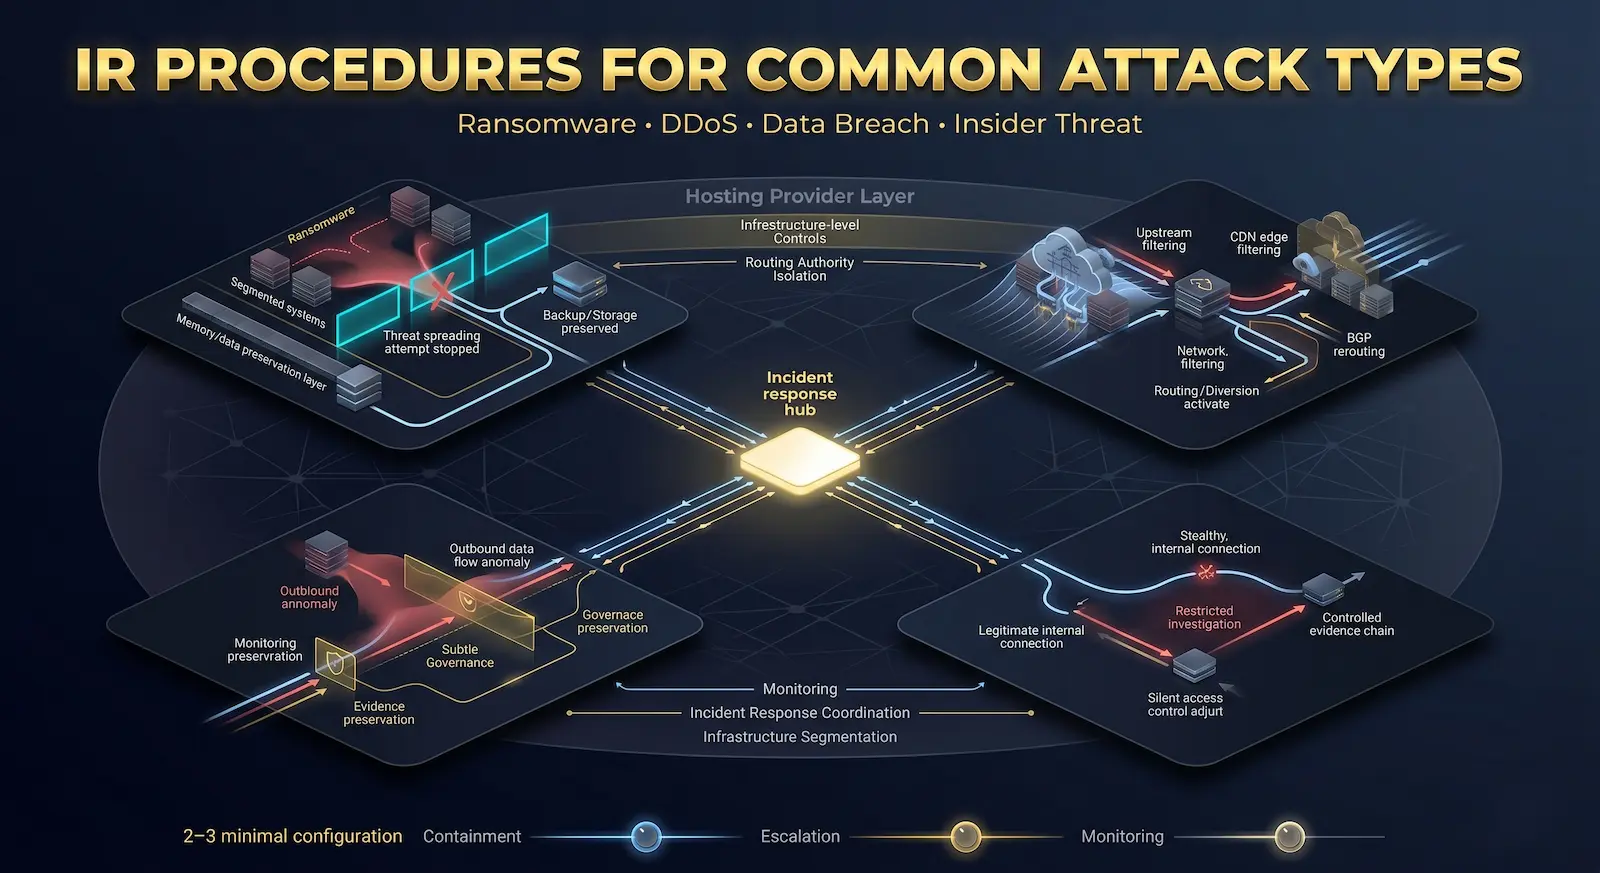
إجراءات الأشعة تحت الحمراء لأنواع الهجوم الشائعة
يغطي IRP العام الخاص بك المراحل الست. تغطي كتيبات اللعب الخاصة بك أنواعًا محددة من الهجمات. فيما يلي القرارات والإجراءات الرئيسية للسيناريوهات الأربعة الأكثر شيوعًا.
برامج الفدية
برامج الفدية هي نوع الحوادث ذات الأولوية القصوى لمعظم المؤسسات. تحدد سرعة الاحتواء بشكل مباشر مقدار البيانات المشفرة.
قرار الدفع أو عدم الدفع: وكالات إنفاذ القانون بما في ذلك مكتب التحقيقات الفدرالي توصي بعدم دفع فدية. لا يضمن الدفع استرداد البيانات ، ويمول العمليات الجنائية ، وقد ينتهك عقوبات مكتب مراقبة الأصول الأجنبية إذا كان الفاعل في قائمة محظورة. الوضع الأفضل هو إستراتيجية احتياطية مقسمة تم اختبارها تجعل الدفع غير ضروري.
الإجراءات الهامة:
- عزل الأنظمة المتأثرة فورًا على مستوى الشبكة (يمكن لموفر الاستضافة القيام بذلك)
- لا تقم بإعادة تشغيل الأنظمة المتأثرة - قد تكشف الطب الشرعي للذاكرة عن أدوات المهاجم
- حدد متغير Ransomware لتحديد ما إذا كان هناك مفتاح فك تشفير مجاني (تحقق nomoreransom.org)
- قم بإخطار شركة التأمين على الإنترنت الخاصة بك على الفور
- إشراك سلطات إنفاذ القانون - مركز شكاوى جرائم الإنترنت التابع لمكتب التحقيقات الفدرالي (IC3) يجمع تقارير برامج الفدية وقد يكون لديه معلومات استخباراتية عن جهة التهديد المحددة
هجمات DDoS
هجمات الرفض الموزع للخدمة المستهدفة. تكون الاستجابة في طبقة الشبكة ، مما يجعل مزود الاستضافة الخاص بك مستجيبًا أساسيًا ، وليس مجرد مورد دعم.
إجراءات استجابة مزود الاستضافة:
- تنشيط تصفية DDoS وتنظيف حركة المرور على حافة الشبكة
- تطبيق الحد من المعدل وتشكيل حركة المرور لامتصاص أو إعادة توجيه حجم الهجوم
- تنفيذ حظر IP المستند إلى IP لمصادر الهجوم المؤكدة
- إشراك موفري النقل في المنبع لصد الهطول إذا تجاوز الهجوم قدرة التنظيف
الإجراءات الداخلية:
- قم بتنشيط طبقة حماية DDoS الخاصة بـ CDN
- تمكين تحديد معدل طبقة التطبيق على خوادم الويب الخاصة بك
- توصيل الوقت المقدر لاستعادة الخدمة للعملاء المتأثرين
- تسجيل جميع حركة الهجمات لتحليل ما بعد الحادث
في Atal Networks ، تشتمل شبكة BGP الخاصة بنا مع توجيه ببساطة على قدرات التخفيف DDoS. انظر البنية التحتية لخادم المعادن العارية لدينا للحصول على تفاصيل حول ما يتم تغطيته على مستوى البنية التحتية.
خرق البيانات
عندما يتم الكشف عن البيانات الشخصية ، تبدأ الساعة للحصول على إخطار تنظيمي.
الجداول الزمنية للإشعار:
- اللائحة العامة لحماية البيانات: 72 ساعة لإخطار الجهة الإشرافية ذات الصلة بعد علمها بالخرق
- HIPAA: 60 يومًا من الاكتشاف لإخطار مكتب HHS للحقوق المدنية
- قوانين خرق الدولة (الولايات المتحدة): تختلف حسب الولاية ، تتراوح من 30 إلى 90 يومًا
الإجراءات الهامة:
- احتفظ بجميع الأدلة قبل أي علاج
- تحديد نطاق التعرض: ما البيانات وعدد الأفراد وما هي الفئات
- الاستعانة بمستشار قانوني على الفور
- مشروع إخطارات العملاء والتنظيمية - لا ترسل بدون مراجعة قانونية
- توثيق كل إجراء يتم اتخاذه باستخدام الطوابع الزمنية للإبلاغ التنظيمي
تهديد من الداخل
تعد التهديدات الداخلية من بين أكثر التهديدات التي يصعب اكتشافها والأكثر حساسية للتعامل معها لأنها تشمل الموظفين أو المقاولين أو الشركاء.
الاختلافات الرئيسية في الاستجابة:
- يجب أن تكون الموارد البشرية والقانونية متورطة من أول إشارة
- يجب أن يتبع جمع الأدلة إجراءات سلسلة الحراسة المناسبة للإجراءات القانونية المحتملة
- يقتصر التواصل حول التحقيق على مجموعة تحتاج إلى معرفة
- يجب تنسيق إلغاء الوصول بعناية لتجنب تنبيه الموضوع قبل تأمين الأدلة
الاستجابة للحوادث والامتثال
لا توصي أطر الامتثال التنظيمي فقط بخطط IR. يطلب منها العديد منهم صراحة ، مع توثيق محدد والتزامات اختبار.
| الإطار | متطلبات الأشعة تحت الحمراء |
| NIST CSF 2.0 | تتطلب وظائف الاستجابة واستعادة قدرات الأشعة تحت الحمراء الموثقة - انظر إرشادات الاستجابة للحوادث من NIST |
| ايزو 27035 | المعيار الدولي خصيصا لإدارة حوادث أمن المعلومات |
| GDPR | المادة 33: إخطار الخرق في غضون 72 ساعة ، الإجراءات الموثقة المطلوبة |
| HIPAA | تتطلب القاعدة الأمنية إجراءات موثقة للاستجابة للحوادث والتدريب على القوى العاملة |
| PCI DSS | المتطلبات 12.10: خطة IR موثقة ، اختبار سنوي ، قدرة استجابة 24/7 |
| SOC 2 | الاستجابة للحوادث هي معيار خدمة ثقة التوافر الأساسي ومعيار خدمة الأمانة |
بالنسبة للمؤسسات الخاضعة لأطر متعددة ، يغطي IRP واحد موثق جيدًا محاذاة NIST SP 800-61 Rev 3 معظم المتطلبات. المفتاح هو التوثيق واختبار الأدلة والتحديثات المنتظمة.
قائمة التحقق من الاستجابة للحوادث
استخدم قائمة التحقق هذه أثناء حادث نشط. اطبعها واحتفظ بنسخة في وضع عدم الاتصال.
التحضير (ما قبل الحادث)
- [] IRP موثق ومعتمد من قبل القيادة القانونية والموارد البشرية والتنفيذية
- [] أدوار CSIRT المعينة مع النسخ الاحتياطية المسماة لكل دور
- [ ] كتب playbooks المكتوبة لبرامج الفدية ، DDoS ، خرق البيانات ، والتهديد من الداخل
- [] قنوات الاتصال خارج النطاق التي تم اختبارها وتأكيدها
- [] تم تأكيد جهة الاتصال الأمنية الطارئة لمزود الاستضافة وتخزينها في وضع عدم الاتصال
- [] تم التحقق من سلامة النسخ الاحتياطي - تاريخ الاختبار الأخير: ___________
- [ ] اكتمل تمرين الطاولة - آخر موعد: ___________
- [] مثبت شركة IR الخارجية في المكان (إن أمكن): ___________
الكشف والتعرف
- [] تم استلام التنبيه أو الإبلاغ عنه: الوقت: ___________
- [] اكتمل الفرز الأولي - تم تأكيد حادثة إيجابية كاذبة أو حادثة حقيقية
- [] تصنيف شدة الحادث: P1 / P2 / P3 / P4
- [] تم إخطار مدير الحوادث: الوقت: ___________
- [] سجل الحوادث مفتوحًا وجاريًا
- [] تم تنشيط قواعد اللعبة المناسبة
شمول
- [] الأنظمة المتأثرة التي تم تحديدها وجردها
- [ ] تم تنفيذ عزل الشبكة (مستوى داخلي + موفر)
- [] تم تعطيل الحسابات المخترقة
- [] أدلة الطب الشرعي التي تم التقاطها قبل بدء العلاج
- [] تم إخطار مزود الاستضافة (إذا تأثرت البنية التحتية للخادم): ___________
- [] تم إخطار سلطات إنفاذ القانون (إذا لزم الأمر): الوقت: ___________
- [ ] المستشار القانوني: الوقت: ___________
استئصال
- [ ] اكتمل تحليل السبب الجذري
- [] تمت إزالة جميع البرامج الضارة وأدوات الوصول غير المصرح بها
- [] الثغرة المستغلة المصححة أو المخففة
- [] تمت إزالة الحسابات وبيانات الاعتماد غير المصرح بها
- [] بدأت إعادة تعيين كلمة المرور للحسابات المتأثرة
استرجاع
- [] خطة الاسترداد موثقة مع قائمة النظام ذات الأولوية
- [] تم التحقق من سلامة النسخ الاحتياطي قبل الاستعادة
- [ ] استعادة الأنظمة والتحقق من صحتها قبل العودة إلى الإنتاج
- [] رصد معزز نشط على الأنظمة المستعادة
- [] أكد موفر الاستضافة سمعة IP النظيفة وتوجيه الشبكة
ما بعد الحادث
- [ ] اجتماع الدروس المستفادة (خلال 14 يوم): ___________
- [] تم تحديث IRP و playbooks بناءً على النتائج
- [] تم إرسال الإخطارات التنظيمية (إذا لزم الأمر): ___________
- [ ] اكتمال الإحاطة التنفيذية والمجلس
- [] تقرير الحادث المقدم إلى شركة التأمين (إن وجد)
دراسة حالة في العالم الحقيقي: هجوم سانت بول رانسوم وير (2025)
في يوليو 2025 ، تعرضت مدينة سانت بول بولاية مينيسوتا لهجوم منسق ببرامج الفدية أدى إلى تعطيل الخدمات الحكومية في جميع أنحاء المدينة. أظهر الرد كلاً من ما ينجح وما هي المنظمات التي يجب أن تستعد لها في حوادث شديدة الخطورة.
الجدول الزمني:
- 25 يوليو: تم الكشف عن نشاط مشبوه على شبكات المدينة. يبدأ فريق تكنولوجيا المعلومات الفرز الاستقصائي على الفور.
- 27 يوليو: تأكيد السلوك الخبيث. City تقوم بإيقاف تشغيل جميع أنظمة المعلومات بشكل استباقي لمنع المزيد من الانتشار.
- الأيام التالية: مكتب التحقيقات الفدرالي يتعامل مع الاحتواء والتحقيق في الطب الشرعي. أصول السيبرانية للحرس الوطني في مينيسوتا التي يتم تفعيلها من قبل الحاكم.
ما نجح:
- الاكتشاف المبكر: أعطى التنبيه الأولي في 25 يوليو الفريق قبل يومين من اتخاذ قرار الإغلاق. كانت نافذة الكشف هذه حاسمة.
- العزلة على الدفع: اختار القديس بولس عدم دفع الفدية. وبدلاً من ذلك ، نفذوا العزلة الدفاعية والتعافي المنهجي ، مما حد من الخسارة المالية وقلل من الحافز للهجمات المستقبلية.
- الشراكات الحكومية: جلب إشراك مكتب التحقيقات الفيدرالي والحرس الوطني الموارد والقدرات الجنائية التي لم يستطع الفريق الداخلي للمدينة وحده توفيرها.
- إعادة تعيين بيانات الاعتماد على نطاق واسع: تمت إعادة تعيين ما يقرب من 3500 حساب موظف كجزء من الاسترداد ، مما يتطلب تنسيقًا ماديًا لإدارة العملية بشكل آمن.
الدرس: لا توجد منظمة كبيرة جدًا أو تتمتع بموارد جيدة جدًا بحيث لا يمكن ضربها. الفرق بين حادث يمكن التحكم فيه والحادث الكارثي هو وجود خطة IR اختبار ، وسلطة واضحة للتصرف ، والعلاقات (مع تطبيق القانون ، مع مزود الاستضافة الخاص بك ، مع شركة IR خارجية) التي تم إنشاؤها قبل وصول الهجوم.
كيف يغير الذكاء الاصطناعي الاستجابة للحوادث في عام 2026
يعمل الذكاء الاصطناعي على تغيير الأشعة تحت الحمراء في اتجاهين في وقت واحد: فهو يجعل الاكتشاف الآلي والاستجابة أسرع ، ويجعل الهجمات أكثر تعقيدًا ويصعب التقاطها.
كشف وتحليق بالذكاء الاصطناعي
تستخدم منصات تنسيق الأمان والأتمتة والاستجابة (SOAR) الآن التعلم الآلي لربط التنبيهات عبر أدوات أمان متعددة ، وتحديد أولويات التهديدات الحقيقية ، وتنفيذ إجراءات الاستجابة المعتمدة مسبقًا تلقائيًا - دون انتظار مراجعة كل تنبيه.
تقوم منصات UEBA (تحليلات سلوك المستخدم والكيانات) ببناء نماذج أساسية للسلوك العادي لكل مستخدم وجهاز على شبكتك. الانحرافات عن هذا الخط الأساسي - يقوم المستخدم بتنزيل 50 جيجابايت في الساعة 3 صباحًا ، وهو حساب خدمة يصل إلى الأنظمة التي لم يلمسها أبدًا - تنبيهات تطلقها الأنظمة المستندة إلى القواعد تمامًا.
تدمج منصات XDR (الاكتشاف والاستجابة الممتدة) نقطة النهاية والشبكة والهوية والقياس عن بُعد السحابي في سطح اكتشاف واحد ، مما يمنح فرق IR رؤية كان مستحيلًا في السابق بدون أدوات منفصلة متعددة.
المشكلة الإيجابية الكاذبة
يولد الاكتشاف المدفوع بالذكاء الاصطناعي المزيد من التنبيهات. المزيد من التنبيهات يعني المزيد من أعمال الفرز. زاد عبء الفرز على فرق IR البشرية بشكل كبير حيث أصبحت أدوات الذكاء الاصطناعي أكثر حساسية.
يستثمر برنامج IR الناضج في عام 2026 في التخفيض الإيجابي الكاذب كما هو الحال في القدرة على الكشف. قواعد الكشف غير المضبوطة التي تطلق النار على سعة الاستجابة للنفايات الحميدة - والأكثر خطورة - تدريب الفرق على تجاهل التنبيهات. هذا هو بالضبط النمط الذي يسمح للحوادث الحقيقية بالتسلل.
الهجمات التي تعمل بالذكاء الاصطناعي
تتوفر نفس إمكانيات الذكاء الاصطناعي المتاحة للمدافعين للمهاجمين. يتم استخدام الذكاء الاصطناعي لكتابة رسائل بريد إلكتروني مقنعة أكثر إقناعًا ، وتحديد الأهداف بشكل أكثر كفاءة ، وتكييف البرامج الضارة للتهرب من الكشف ، وأتمتة الاستطلاع. يتزايد تطور الهجمات بشكل أسرع من تطور معظم برامج IR.
التضمين العملي: تحتاج خطط IR إلى حساب تقدم أسرع للهجوم. النافذة بين الوصول الأولي والتسوية الكاملة أقصر مما كانت عليه قبل عامين. سرعة الكشف وسرعة الاحتواء مهمان أكثر من أي وقت مضى.
الأسئلة الشائعة
ما هي الخطوات الست للاستجابة للحوادث؟
الخطوات الست للاستجابة للحوادث هي: (1) التحضير - بناء فريقك وأدواتك وخططك قبل وقوع الحادث ؛ (2) تحديد الهوية - الكشف عن وقوع حادث أمني وتأكيده ؛ (3) الاحتواء - عزل الأنظمة المتأثرة لمنع الحادث من الانتشار ؛ (4) الاستئصال - إزالة جميع آثار المهاجم وإغلاق نقاط الضعف المستغلة ؛ (5) الاسترداد - استعادة الأنظمة إلى التشغيل العادي بأمان ومراقبة في مكانها ؛ (6) الدروس المستفادة - إجراء مراجعة ما بعد الحادث في غضون 14 يومًا لتحسين عملياتك.
ما هو الفرق بين أطر الاستجابة للحوادث NIST و SANS؟
يدمج NIST SP 800-61 الاحتواء والقضاء والتعافي في مرحلة واحدة لأن العمل غالبًا ما يتداخل. تفصلهم SANs إلى ثلاث مراحل متميزة للفرق التي تفضل عمليات التسليم الواضحة على مراحل. يغطي كلا الإطارين نفس الأنشطة الأساسية. NIST أكثر ملاءمة للمنظمات بموجب متطلبات الامتثال الفيدرالية الأمريكية أو مع هياكل الحوكمة الرسمية. تعمل SAN بشكل أفضل للفرق الأصغر التي تبني أول برنامج IR الخاص بها.
ما هي المدة التي يجب أن تكون عليها خطة الاستجابة للحوادث؟
يجب أن يكون IRP طويلًا بما يكفي ليكون كاملاً وقصيرًا بما يكفي لقراءته تحت الضغط. معظم IRPS الأكثر فاعلية هي 10 إلى 30 صفحة للمستند الأساسي ، مع كتيبات لعب منفصلة لكل نوع هجوم. الخطة التي لا يقرأها أحد أثناء الأزمة ليست خطة - إنها وثيقة. حافظ على موجة IRP الأساسية ووضع التفاصيل التشغيلية في قواعد اللعبة.
ماذا يفعل موفر الاستضافة أثناء حادث أمان الخادم؟
يمكن لمزود الاستضافة القادر اتخاذ العديد من الإجراءات الهامة أثناء حادث أمني: تنفيذ العزل على مستوى الشبكة عن طريق توجيه IP الفارغ لخادمك على مستوى BGP ، مما يوفر وصولاً خارج النطاق (IPMI / IDRAC) للتحقيق في خادم مخترق دون الاعتماد على نظام التشغيل المخترق ، تنشيط تصفية DDoS وتنظيف حركة المرور ، وتوفير سجلات على مستوى البنية التحتية لتحليل الطب الشرعي ، وتنسيق استعادة سمعة IP أثناء الاسترداد. في Atal Networks ، يتعامل فريق الدعم على مدار الساعة طوال أيام الأسبوع مع الحوادث الأمنية على أنها تصعيد أولوية وينسق مباشرة مع فريق IR أو شركة IR الخارجية. اتصل بفريقنا هنا.
كم مرة يجب أن تختبر خطة الاستجابة للحوادث الخاصة بك؟
يجب مراجعة IRP وتحديثه على الأقل مرة واحدة في السنة. يجب أن تعمل تمارين الطاولة مرتين على الأقل في السنة - وفور أي حادث كبير أو تغيير كبير في البنية التحتية. يجب أن تعمل تمارين المحاكاة الكاملة (الفريق الأحمر مقابل الفريق الأزرق ، أو اختبارات الاختراق ضد سيناريوهات هجوم محددة) سنويًا على الأقل. الهدف هو عدم السماح لـ IRP بأن يصبح مستندًا لم يكن موجودًا إلا على الورق.
ما هو NIST SP 800-61 Rev 3؟
NIST SP 800-61 Revision 3 هي النسخة الحالية من وثيقة توجيه الاستجابة للحوادث التابعة للمعهد الوطني للمعايير والتكنولوجيا ، والتي تم نشرها في أبريل 2025. وهي تقوم بتحديث الإصدار السابق لعام 2012 (المراجعة 2) من خلال دمج الاستجابة للحوادث في إطار الأمن السيبراني NIST 2.0 ، تقديم ملف تعريف مجتمعي جديد لإدارة مخاطر الحوادث الإلكترونية ، والتركيز بشكل أقوى على التحسين المستمر والتوثيق والحوكمة. إنه إطار الاستجابة للحوادث الأكثر انتشارًا في البيئات الفيدرالية والمؤسسات الأمريكية.
الكلمة الأخيرة
إجراءات الاستجابة للحوادث ليست مربع اختيار الامتثال. إنها الفرق بين حادث أمني يكلفك بضع ساعات وحادث يكلفك ملايين الدولارات وثقة العملاء وشهور من أعمال الاسترداد.
المنظمات التي تتعامل مع الحوادث بشكل جيد ليست هي تلك التي لديها أفضل الأدوات. هم الذين أعدوا وتوثيقوا وتدريبهم واختبارهم قبل وصول الهجوم.
وشيء آخر: البنية التحتية للاستضافة الخاصة بك هي جزء من خطة IR الخاصة بك سواء كنت قد فكرت في الأمر بهذه الطريقة أم لا. يستحق المزود الذي يمكنه عزل خادم مخترقة على مستوى الشبكة ، ومنحك الوصول خارج النطاق ، والتنسيق مع فريقك في الساعة 2 صباحًا التفكير قبل أن تحتاج إليهم.
في Atal Networks ندير خوادم VPS, خوادم مخصصة، و بنية تحتية Bare Metal عبر أكثر من 213 مركز بيانات في جميع أنحاء العالم. فريقنا متاح على مدار الساعة طوال أيام الأسبوع للحوادث الأمنية. إذا كنت تقوم بمراجعة خطة IR الخاصة بك وتريد أن تفهم كيف تتناسب البنية التحتية للاستضافة الخاصة بك ، تواصل مع فريق الدعم لدينا - يسعدنا السير خلال الإعداد الخاص بك.
تم النشر بواسطة Atal Networks - مزود استضافة عالمي يخدم أكثر من 36000 عميل في 196 دولة مع خوادم مخصصة واستضافة VPS وبنية أساسية معدنية ودعم الخبراء على مدار الساعة طوال أيام الأسبوع.
