 تخطي إلى المحتوى



بنية أمان Zero Trust هي نموذج للأمن السيبراني يعامل كل مستخدم وجهاز واتصال بالشبكة على أنها غير موثوقة بشكل افتراضي ، حتى تلك الموجودة داخل شبكتك الخاصة. بدلاً من الاعتماد على محيط آمن ، فإنه يتطلب التحقق المستمر من الهوية وصحة الجهاز قبل منح الوصول إلى أي مورد ، باتباع مبدأ الامتياز الأقل في كل خطوة.
إذا قمت بتشغيل الخوادم أو التطبيقات المضيفة أو إدارة البنية التحتية للعملاء ، فإن Zero Trust هو إطار العمل الذي يسد الفجوات التي تتركها نماذج الأمان التقليدية مفتوحة. يغطي هذا الدليل بالضبط كيف يعمل ، وما هي مكوناته الأساسية ، وكيفية نشره على Linux VPS أو خادم مخصص باستخدام أدوات مفتوحة المصدر.
جدول المحتويات
- ما هي بنية أمان Zero Trust؟
- Zero Trust مقابل الأمن المستند إلى المحيط
- الركائز الخمسة للعمارة الصفرية (NIST SP 800-207)
- المكونات الأساسية لهيكل صفر الثقة
- الوصول إلى شبكة الثقة الصفرية مقابل VPN التقليدي
- كيفية نشر بنية ثقة ثقة على خادم VPS أو خادم مخصص
- ثقة صفرية لبيئات استضافة محددة
- أمثلة ثقة في العالم الحقيقي
- الأسئلة الشائعة
- انشر بيئة Zero Trust الخاصة بك على البنية التحتية Atal Networks
ما هي بنية أمان Zero Trust؟
قامت معظم المنظمات تاريخيًا بتأمين شبكاتها بنفس الطريقة: بناء محيط قوي ، وثق في كل من بداخله. عمل هذا النموذج بشكل معقول عندما جلست جميع الخوادم والمستخدمين في مبنى واحد. إنه ينهار تمامًا في عالم من الفرق البعيدة والبنية التحتية السحابية والاستضافة الموزعة.
يستبدل Zero Trust نموذج المحيط بقاعدة بسيطة: لا يوجد اتصال يحصل على ثقة تلقائية ، بغض النظر عن مكان نشأته. يجب أن يثبت كل طلب ، من كل مستخدم وكل جهاز ، هويته ويلبي متطلبات السياسة قبل منح الوصول.
المبدأ الأساسي: لا تثق أبدًا ، تحقق دائمًا
عبارة "لا تثق أبدًا ، تحقق دائمًا" ليست شعارًا. إنه مطلب تشغيلي مدمج في كل مكون من عناصر بنية ثقة صفرية (ZTA). لا يتلقى المستخدم داخل شبكة الشركة ثقة متأصلة أكثر من المستخدم المتصل من المقهى. يجب أن تقوم الخدمة التي تعمل على خادم في مركز البيانات الخاص بك بمصادقة نفسها لخدمات أخرى على نفس الخادم ، في كل مرة.
يؤدي هذا إلى تحويل الأمان من نموذج قائم على الموقع إلى نموذج قائم على الهوية. لا يخبرك الموقع بأي شيء ذي معنى عن الجدارة بالثقة. الهوية وصحة الجهاز والسياق السلوكي تفعل ذلك.
أصل صفر الثقة: Kindervag و Forrester و NIST
صاغ John Kindervag نموذج Zero Trust في عام 2010 أثناء عمله كمحلل رئيسي في Forrester Research. جادل إطاره الأصلي بأن مفهوم شبكة داخلية موثوقة كان خيالًا خطيرًا يجب على المنظمات التخلي عنه تمامًا.
اكتسب النموذج زخمًا بعد أن نشرت Google أوراقها البحثية BeyondCorp بدءًا من عام 2014 ، لتوثيق كيفية قيام Google بنقل قوتها العاملة بالكامل من نموذج VPN التقليدي إلى إطار عمل Zero Trust Access. بحلول عام 2020 ، أصدر المعهد الوطني للمعايير والتكنولوجيا (NIST) SP 800-207 ، وهو المعيار الفيدرالي الذي يحدد رسميًا بنية الثقة الصفرية ومكوناتها.
في عام 2021 ، أمر الأمر التنفيذي الأمريكي رقم 14028 بأن تتبنى جميع الوكالات الفيدرالية هيكلية ثقة ، مما أدى إلى تسريع الاعتماد بشكل كبير عبر البنية التحتية الحكومية والقطاع الخاص.
كيف يحدد NIST SP 800-207 صفر ثقة
يعرّف NIST SP 800-207 بنية الثقة الصفرية على أنها مجموعة من مبادئ الأمن السيبراني المبنية على افتراض عدم وجود ثقة ضمنية في أي شبكة ، سواء كانت داخلية أو خارجية. ينظم المعيار ZTA حول ثلاثة مكونات منطقية: محرك السياسة ، ومسؤول السياسة ، ونقطة إنفاذ السياسة ، والتي تعمل جميعها معًا لتقييم والتحكم في كل طلب وصول في الوقت الفعلي.
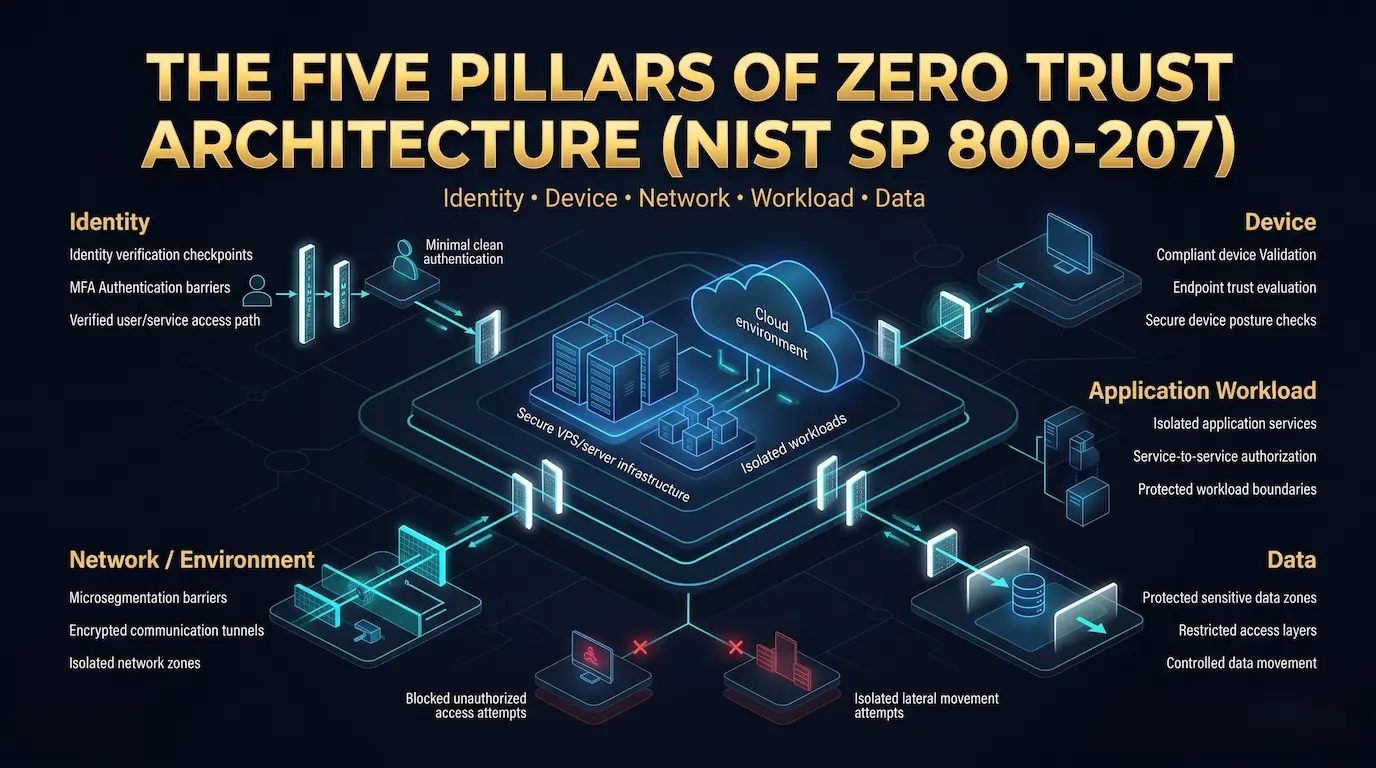
يحدد معيار NIST أيضًا خمس ركائز يجب أن يعالجها كل تطبيق ZTA: الهوية والجهاز والشبكة / البيئة وعبء عمل التطبيق والبيانات. تتطلب كل ركيزة ضوابط سياسة مخصصة ومراقبة مستمرة.
Zero Trust مقابل الأمن المستند إلى المحيط
يتطلب فهم صفر الثقة فهم ما يحل محله ، وأين فشل النموذج الأقدم بالضبط.
نموذج القلعة والخندق ونقاط فشله
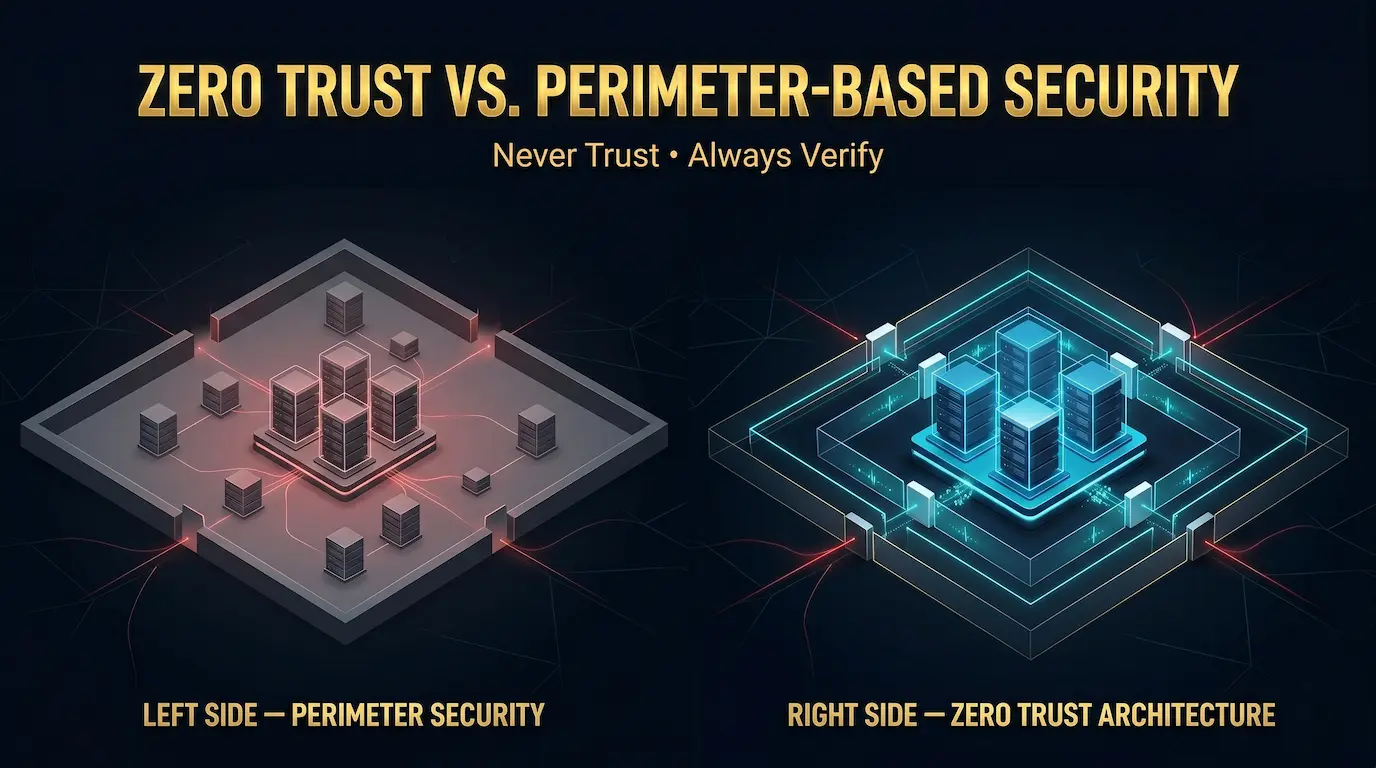
يعمل الأمن القائم على المحيط مثل قلعة من العصور الوسطى: قم ببناء جدران قوية ، والتحكم في من يعبر الخندق ، وافترض أن كل شخص داخل الجدران ودود. تشكل الجدران النارية و VPN وعناصر التحكم في الوصول إلى الشبكة الخندق. بمجرد مرور المستخدم أو الخدمة ، يحصلون عادةً على وصول واسع إلى الأنظمة الداخلية.
نقطة الفشل واضحة ومباشرة: بمجرد أن يخترق المهاجم المحيط ، سواء من خلال هجوم تصيد ، أو بيانات اعتماد مخترقة ، أو خدمة مهيئة بشكل خاطئ ، فإنه يتحرك بحرية عبر الشبكة الداخلية. لا توجد طبقة ثانية من التحقق لإيقافهم.
وجدت تكلفة IBM لعام 2023 لتقرير خرق البيانات أن 74% من الانتهاكات تنطوي على الوصول إلى الحسابات ذات الامتيازات ، وهو النوع الدقيق للحركة الجانبية التي لا يمكن أن تحتويها شركة Perimeter Security بعد التسوية الأولية.
الحركة الجانبية ومشكلة التهديد الداخلي
الحركة الجانبية هي التقنية التي يستخدمها المهاجمون بعد حل وسط أولي للتنقل من نقطة الدخول إلى أهداف ذات قيمة أعلى. في نموذج المحيط ، يكون هذا أمرًا سهلاً: تثق الأنظمة الداخلية ببعضها البعض بشكل افتراضي ، لذلك يمكن لمحطة عمل مخترقة أن تتحقق وتصل إلى الأنظمة المجاورة بأقل قدر من المقاومة.
تحد بنية الثقة الصفرية من الحركة الجانبية من خلال التعامل مع كل اتصال على أنه خارجي بغض النظر عن أصل شبكته. لا يمكن للمضيف المخترق داخل الشبكة الوصول إلى نظام داخلي آخر دون تقديم بيانات اعتماد صالحة ، وتلبية قواعد وصول محرك السياسة ، واجتياز فحوصات المراقبة المستمرة. يتقلص نصف قطر الانفجار لأي حل وسط واحد بشكل كبير.
Shift Zero Trust تجعله
لا تقضي Zero Trust على جدران الحماية أو الأنفاق المشفرة. يغير الافتراض الكامن وراءهم. يسأل Perimeter Security: "هل يأتي هذا الاتصال من داخل الشبكة؟" يسأل Zero Trust: "هل هذه الهوية المحددة ، على هذا الجهاز المحدد ، مصرح بها بالوصول إلى هذا المورد المحدد ، في الوقت الحالي ، في ظل هذه الظروف المحددة؟"
هذا التحول من ثقة موقع الشبكة إلى ثقة التحقق المستمر القائمة على السمات هو ما يحدد البنية.
الركائز الخمسة للعمارة الصفرية (NIST SP 800-207)
ينظم NIST SP 800-207 تنفيذ Zero Trust حول خمس ركائز. تغطي كل عمود فئة مميزة من موضوع الوصول أو المورد الذي يجب وضعه تحت سيطرة سياسة ZTA.
هوية
الهوية هي الركيزة الأكثر أهمية. يجب أن يكون لكل مستخدم وحساب خدمة وعملية آلية هوية فريدة يمكن التحقق منها. يصادق موفر الهوية (IDP) هذه الهويات باستخدام المصادقة متعددة العوامل أو المصادقة المستندة إلى الشهادة أو كليهما. لا تتطلب ثقة الوصول أن تشير قرارات الوصول إلى سمات الهوية مباشرة ، وليس عضوية المجموعة أو موقع الشبكة.
جهاز
يتم تقييم صحة الجهاز عند كل طلب وصول. لا تفي الهوية الصالحة على جهاز مخترق أو غير متوافق مع أي متطلبات ثقة. تقوم منصات إدارة الجهاز بتقييم إصدار نظام التشغيل وحالة التصحيح وحالة التشفير وتكوين أمان نقطة النهاية. فقط الأجهزة التي تلبي عتبات التوافق المحددة تجتاز فحص عمود الجهاز.
الشبكة / البيئة
يغطي عمود الشبكة قنوات الاتصال والتجزئة. يقسم التجزئة الدقيقة الشبكة إلى مناطق معزولة ، لذلك لا يمكن للمكون المخترق في منطقة ما الوصول مباشرة إلى الموارد في منطقة أخرى. تحمي القنوات المشفرة ، بما في ذلك TLS و Wireguard Tunnels ، البيانات العابرة بين الخدمات والمستخدمين.
عبء عمل التطبيق
يعني التحكم في الوصول على مستوى التطبيق أن الوصول إلى تطبيقات وخدمات محددة يتطلب ترخيصًا خاصًا به ، منفصلاً عن الوصول إلى الشبكة. لا يزال المستخدم الذي تمت مصادقته على الشبكة يحتاج إلى إذن صريح للوصول إلى قاعدة البيانات أو لوحة المسؤول أو مكدس المراقبة. يتطلب الاتصال من الخدمة إلى الخدمة نفس المعاملة.
معطيات
يصنف ركيزة البيانات أصول البيانات حسب الحساسية ويطبق ضوابط السياسة التي تتطابق مع التصنيف. تتطلب البيانات الحساسة للغاية ضوابط وصول أقوى ، وتسجيل أكثر دقة ، وقيود نقل أكثر صرامة من الأصول العامة. تضمن عناصر التحكم على مستوى البيانات أنه حتى المستخدمين المصرح لهم يصلون فقط إلى البيانات التي يتطلبها دورهم للمهمة المحددة في متناول اليد.
المكونات الأساسية لهيكل صفر الثقة
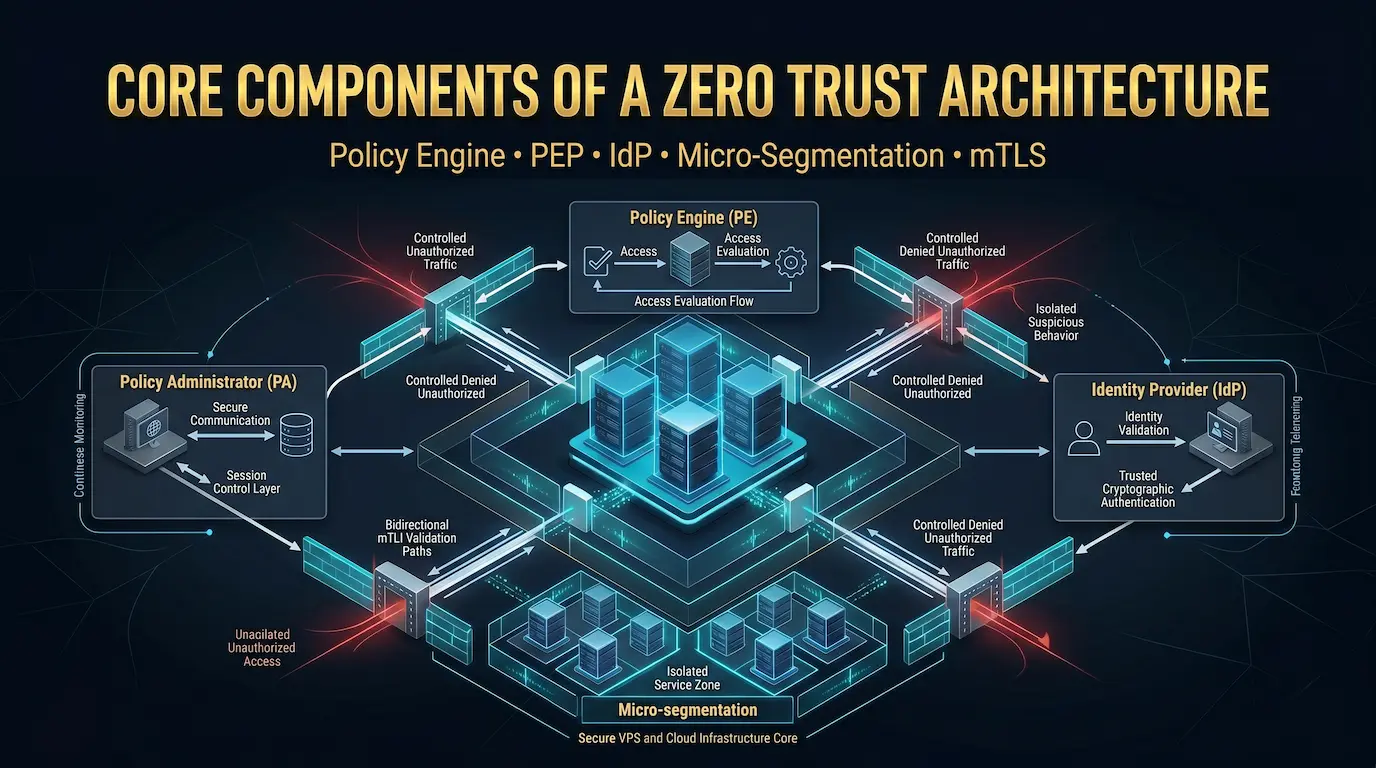
تحدد البنية المنطقية NIST SP 800-207 ثلاثة مكونات أساسية لطائرة التحكم يجب أن يتضمنها كل تطبيق ZTA ، بالإضافة إلى العديد من الأنظمة الداعمة.
محرك السياسة (PE)
محرك السياسة هو عنصر صنع القرار في Zero Trust. يقوم بتقييم كل طلب وصول من خلال مقارنة سمات الطلب ، بما في ذلك مطالبات الهوية وحالة الجهاز والوقت من اليوم والتاريخ السلوكي وحساسية الموارد ، مقابل سياسات الوصول المحددة. ينتج PE منحة أو رفض أو قرار منح مشروط لكل طلب.
محرك السياسة لا يفرض القرار. دورها هو مجرد التقييم وإخراج القرار.
مسؤول السياسة (السلطة الفلسطينية)
يعمل مسؤول السياسة كطبقة اتصال بين محرك السياسة ونقطة إنفاذ السياسة. إنه يترجم قرار PE إلى تعليمات ويرسل هذه التعليمات إلى PEP. تقوم السلطة الفلسطينية بإنشاء أو إنهاء رمز الجلسة الذي يسمح أو يمنع الوصول.
نقطة إنفاذ السياسة (PEP)
تمنح نقطة إنفاذ السياسة أو ترفض الوصول إلى الموارد بناءً على التعليمات التي يتلقاها من مسؤول السياسة. يقع PEP بين الموضوع الطالب ، والذي يمكن أن يكون مستخدمًا أو جهازًا أو خدمة ، والمورد المستهدف. لا يوجد طلب يصل إلى المورد دون المرور عبر PEP.
في عمليات النشر العملية على خوادم Linux ، يتم توزيع وظيفة PEP عبر قواعد جدار الحماية والوكلاء العكسيين وتكوين SSH وعناصر التحكم في الوصول إلى طبقة التطبيق.
مزود الهوية (IDP)
يقوم موفر الهوية بالمصادقة على المستخدمين والأجهزة ويصدر رموز التشفير التي يستخدمها محرك السياسة كمدخلات هوية. تتضمن تطبيقات IDP الشائعة KeyCloak و Authentik والخيارات المستضافة على السحابة مثل Okta أو Azure AD. بالنسبة للبنية التحتية للخادم ، تعمل سلطات شهادات SSH كمزود IDP خفيف الوزن للهوية من آلة إلى آلة.
التجزئة الدقيقة
يقسم التقسيم الجزئي الشبكة إلى مناطق صغيرة ومعزولة باستخدام قواعد جدار الحماية أو شبكات VLAN أو الشبكات المعرفة بالبرمجيات. تحتوي كل منطقة على مجموعة محدودة من الخدمات وتسمح فقط بتدفقات حركة المرور المحددة التي تتطلبها تلك الخدمات. لا يمكن أن ينتشر الاختراق في منطقة ما بشكل جانبي إلى منطقة أخرى دون المرور عبر نقطة إنفاذ السياسة.
على خادم VPS أو خادم مخصص ، يتم تنفيذ التجزئة الدقيقة على مستوى جدار الحماية باستخدام قواعد UFW أو iptables التي تقيد الاتصال بين الخدمات على المنافذ والبروتوكولات المصرح بها صراحة.
TLS المتبادل (MTLS)
تقوم TLS المتبادلة بمصادقة كل من العميل والخادم في كل اتصال من خدمة إلى خدمة ، على عكس TLS القياسي الذي يصادق الخادم فقط. كل خدمة حاصلة على شهادة صادرة عن مرجع مصدق مشترك. يقدم كلا الجانبين الشهادات ويتحققان من بعضهما البعض قبل أن تمر أي بيانات بينهما.
تفي MTLS بمتطلبات الثقة الصفرية للاتصالات المصدقة والمشفرة من الخدمة إلى الخدمة وتمنع خدمة مخترقة من انتحال صفة خدمة شرعية.
الرصد والتحليلات المستمرة
لا تتطلب الثقة الصفرية ألا يتم اتخاذ قرارات الوصول في بداية الجلسة فحسب ، بل تتم إعادة تقييمها باستمرار طوال الجلسة. تغذي التحليلات السلوكية وسجلات الوصول وأنظمة معلومات الأمان وإدارة الأحداث (SIEM) البيانات في الوقت الفعلي إلى محرك السياسة. يمكن أن يؤدي نمط الوصول الشاذ ، مثل حساب الخدمة الذي يقرأ فجأة الملفات التي لم يتم الوصول إليها من قبل من قبل ، إلى إطلاق تغيير في سياسة الوصول في منتصف الجلسة.
الوصول إلى شبكة الثقة الصفرية مقابل VPN التقليدي
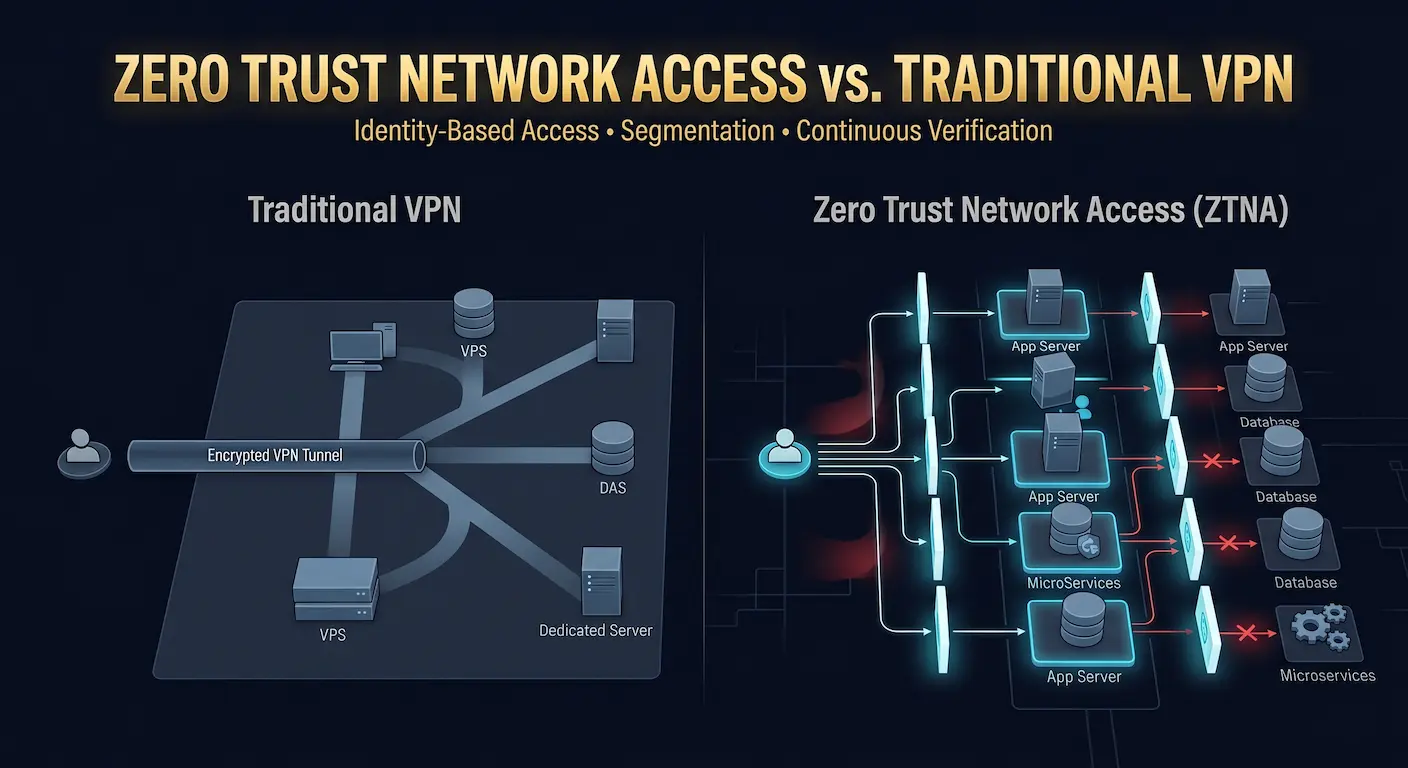
تعد شبكات VPN شائعة في بيئات الخادم ، وتستخدمها العديد من الفرق كطبقة أمان أساسية للوصول عن بُعد. تتخذ Zero Trust Network Access (ZTNA) نهجًا مختلفًا.
الفرق الأساسي
تمنح VPN التقليدية الوصول على مستوى الشبكة بعد المصادقة. بمجرد أن يتصل المستخدم بنفق VPN ، يمكنه عادةً الوصول إلى أي مضيف على الشبكة الداخلية يسمح به التوجيه الخاص به. تقوم VPN بمصادقة الاتصال ولكنها لا تطبق أي عناصر تحكم وصول أخرى على مستوى المورد.
تمنح ZTNA الوصول إلى تطبيقات أو موارد محددة ، وليس للشبكة. تحدد المصادقة الهوية ، ولكن فحص سياسة الوصول الثاني يحدد التطبيقات المحددة التي يمكن أن تصل إليها الهوية المصادق عليها. تظل الشبكة الأساسية غير مرئية للمستخدم.
متى تستخدم ZTNA مقابل VPN على خادم مخصص
تظل أنفاق VPN ، وخاصة تطبيقات WireGuard ، مناسبة للنقل المشفر داخل نشر ZTA. الفرق هو أن WireGuard في سياق Zero Trust يعمل كطبقة قناة مشفرة ، وليس طبقة التحكم في الوصول. يجلس التحكم في الوصول في نقطة إنفاذ السياسة ، وليس في اتصال VPN نفسه.
بالنسبة للفرق التي تدير خوادم متعددة ، توفر شبكة شبكة WireGuard (باستخدام أدوات مثل NetMaker أو Tailscale's Derp Infrastructure كنموذج مرجعي) طبقة النقل المشفرة ، بينما توفر قواعد جدار الحماية والمصادقة المستندة إلى شهادة SSH طبقة التحكم في الوصول إلى Zero Trust أعلاه.
كيفية نشر بنية ثقة ثقة على خادم VPS أو خادم مخصص
تعكس خطوات النشر التالية كيفية تكوين عناصر تحكم ثقة ثقة للبنية التحتية المستضافة في Atal Networks. تستخدم هذه الخطوات أدوات Linux مفتوحة المصدر وتنطبق على أي KVM Linux VPS أو خادم مخصص مع وصول جذر كامل.
الخطوة 1: تعيين مواردك وتدفقات البيانات
قبل نشر أي عناصر تحكم ، قم بتوثيق كل خدمة تعمل على الخادم الخاص بك ، وكل منفذ شبكة يستمع إليه ، وكل حساب مستخدم يمكنه الوصول إليه ، وكل تبعية بين الخدمات. لا يمكنك تقسيم ما لم تقم بتعيينه.
إنتاج جدول بسيط: اسم الخدمة ، منفذ الاستماع ، المصادر الواردة ، الوجهات الخارجية المطلوبة ، تصنيف حساسية البيانات. يصبح هذا الجدول هو مدخل السياسة لكل خطوة لاحقة.
الخطوة 2: تصلب SSH وفرض المصادقة المستندة إلى المفتاح
SSH هو مسار الوصول الإداري الأساسي على خادم Linux. تصلبه يطبق ركيزة Zero Trust Identity مباشرة على متجه الوصول الأكثر حساسية.
في / etc / ssh / sshd_configعيّن هذه القيم:
تصريح rootlogin لا
مصادقة كلمة المرور لا
PubkeyAuthentication نعم
AuthorizedKeysFile .ssh/authorized_keys
Allowusers your_admin_user
MaxAuthtries 3
ClientAliveInterval 300
ClientAliveCountMax 2
أعد تشغيل البرنامج الخفي SSH بعد التغييرات:
sudo systemctl restart sshd
قم بتعطيل تسجيل الدخول إلى الجذر تمامًا ويتطلب المصادقة المستندة إلى المفتاح فقط. يحصل كل مسؤول على زوج مفاتيح فردي ، ولا يتم مشاركة بيانات الاعتماد. يمنح هذا محرك السياسة مطالبة هوية فريدة لكل مستخدم.
بالنسبة لبيئات الأمان الأعلى ، انشر شهادات SSH باستخدام CA داخلي. تسمح لك شهادات SSH بتعيين أوقات انتهاء الصلاحية لكل شهادة ، وإصدار شهادات ذات نطاق دور ، وإلغائها مركزيًا ، مما يلبي متطلبات "الامتياز الأقل لكل جلسة" وهي صفر ثقة أفضل بكثير من ملفات authored_keys الثابتة.
الخطوة 3: إعداد التجزئة الدقيقة لجدار الحماية باستخدام UFW
UFW (جدار حماية غير معقد) يطبق التجزئة الدقيقة في طبقة الشبكة. ابدأ بوضع الرفض الافتراضي واسمح صراحةً بحركة المرور المطلوبة فقط.
# تعيين الإعدادات الافتراضية
sudo ufw default deny incoming
sudo ufw default deny outgoing
sudo ufw default deny forward
# تسمح بـ SSH من IP للإدارة المحددة فقط
sudo ufw allow from 203.0.113.10 to any port 22
# السماح HTTPS الواردة
sudo ufw allow 443/tcp
# يسمح HTTP فقط إذا لزم الأمر (إعادة التوجيه إلى HTTPS)
sudo ufw allow 80/tcp
# يسمح بـ DNS الصادر
sudo ufw allow out 53
# يسمح بـ HTTPS الصادر
sudo ufw allow out 443/tcp
# تسمح لـ NTP لمزامنة الوقت
sudo ufw allow out 123/udp
sudo ufw enable
يحل محل 203.0.113.10 مع IP الخاص بالإدارة. يفرض هذا التكوين التجزئة الدقيقة: تمرر حركة المرور المصرح به صراحةً فقط. يتم إسقاط جميع الاتصالات الواردة والصادرة الأخرى.
تثبيت fail2ban لأتمتة استجابة محرك السياسة "الرفض بعد الفشل المتكرر" في طبقة الشبكة:
sudo apt install fail2ban
sudo systemctl enable fail2ban
sudo systemctl start fail2ban
الخطوة 4: نشر MTLs بين الخدمات
قد تبدو الخدمات التي تعمل على نفس الخادم الذي يتواصل عبر المضيف المحلي في مأمن من الاعتراض ، لكن لا تتطلب الثقة أي اتصال مصادق بين جميع الخدمات بغض النظر عن موضع الشبكة.
استخدم CFSSL أو خطوة كاليفورنيا لتشغيل مرجع مصدق محلي:
# قم بتثبيت Step-Ca
wget https://dl.step.sm/gh-release/certificates/ghcr.io/latest/step-ca_linux_amd64.tar.gz
tar -xf step-ca_linux_amd64.tar.gz
sudo mv step-ca /usr/local/bin/
# تهيئة CA
الخطوة ca init –name = ”atal-zta-ca” –dns = ”localhost” –address =”: 8443 – provisioner =” admin”
قم بإصدار الشهادات لكل خدمة وتكوينها لتقديم شهادتها عند الاتصال بأي خدمة داخلية أخرى. Nginx ، على سبيل المثال ، يدعم MTLs مع SSL_Client_Certificate و ssl_verify_client على توجيهات.
يلبي هذا مطلب NIST SP 800-207 بأن اتصال الخدمة إلى الخدمة يستخدم قنوات مشفرة مصادق عليها.
الخطوة 5: تثبيت WireGuard للوصول المشفر إلى النفق
يوفر WireGuard طبقة النقل المشفرة للوصول الإداري والاتصال بين الخادم. في Atal Networks ، تدعم خطط Linux VPS الخاصة بنا WireGuard أصلاً على مستوى kernel ، مما يعني أنه لا يلزم تجميع وحدات kernel إضافية.
sudo apt update
sudo apt install wireguard
# توليد مفاتيح الخادم
WG Genkey | tee / etc / wireguard / server_private.key | WG Pubkey> /etc/wireguard/server_public.key
# قم بإنشاء تكوين الواجهة
sudo nano /etc/wireguard/wg0.conf
مثال / etc / wireguard / wg0.conf:
[واجهة]
PrivateKey =
العنوان = 10.0.0.1 / 24
ListenPort = 51820
postup = ufw السماح 51820/UDP
postdown = حذف ufw السماح 51820/UDP
[نظير]
publicKey =
يسمح IPS = 10.0.0.2 / 32
تمكين وبدء الواجهة:
sudo systemctl enable wg-quick@wg0
sudo systemctl start wg-quick@wg0
يستخدم WireGuard تشفير المفتاح العام للمصادقة. يمكن فقط للنظير الذي لديه المفتاح الخاص الصحيح الاتصال. يلبي هذا متطلبات القناة المشفرة Zero Trust والتحقق من الهوية لطبقة الوصول إلى الشبكة.
الخطوة 6: تكوين التسجيل المستمر والتنبيه
لا تتطلب الثقة الصفرية مراقبة مستمرة. يجب تسجيل كل محاولة وصول ، ممنوحة أو مرفوضة ، ومتاحة للتحليل في الوقت الفعلي.
تثبيت وتمكين Auditd لتدقيق المكالمات على مستوى النواة:
sudo apt install auditd
sudo systemctl enable auditd
sudo systemctl start auditd
# مشاهدة محاولات تصعيد الامتياز
sudo auditctl -w /etc/sudoers -p rwa -k privilege_escalation
sudo auditctl -w /etc/passwd -p rwa -k user_accounts
sudo auditctl -w /etc/shadow -p rwa -k credentials
# رصد أحداث مصادقة SSH
sudo auditctl -w /var/log/auth.log -p rwa -k auth_events
تكوين إعادة توجيه السجل إلى نظام إدارة السجل المركزي. إذا قمت بتشغيل خوادم متعددة على البنية التحتية Atal Networks ، فقم بإعادة توجيه السجلات من جميع المثيلات إلى خادم مراقبة واحد باستخدام Rsyslog أو سهم التوجيه. التسجيل المركزي هو ما يجعل التحليل السلوكي عبر الخادم ممكنًا.
إعداد تنبيه للأحداث الهامة: محاولات SSH الفاشلة أعلى من الحد الأدنى ، وحسابات المستخدمين الجديدة التي تم إنشاؤها خارج عملية التزويد ، والاتصالات الصادرة غير المتوقعة ، والتغييرات في ملفات sudoers أو ssh.
الخطوة 7: فرض الوصول الأقل امتيازًا لكل دور
يقيد الوصول الأقل امتيازًا كل مستخدم إلى الحد الأدنى من الأذونات التي يتطلبها دوره في مهمته الحالية. على خادم Linux ، هذا يعني:
إدارة حساب المستخدم:
# قم بإنشاء مستخدم نشر بدون وصول إلى قذيفة
sudo useradd --no-create-home --shell /usr/sbin/nologin deploy_user
# إنشاء مستخدم تطبيق مع دليل رئيسي محدود
sudo useradd --create-home --shell /bin/bash app_user
sudo usermod -aG www-data app_user
# تقيد sudo بأوامر محددة فقط
echo "app_user ALL=(ALL) NOPASSWD: /usr/bin/systemctl restart nginx" | sudo tee /etc/sudoers.d/app_user
تصلب إذن الملف:
# تعيين أذونات صارمة على أدلة التكوين
sudo chmod 700 /etc/wireguard/
sudo chmod 600 /etc/wireguard/*.key
sudo chmod 750 /var/www/
sudo chown -R app_user:www-data /var/www/
تدقيق امتيازات sudo الحالية بانتظام. أي حساب لديه وصول غير مقيد sudo ينتهك المتطلبات الأقل امتيازًا ويجب تحديد نطاقه للأوامر المحددة المطلوبة.
ثقة صفرية لبيئات استضافة محددة
صفر ثقة على Linux VPS
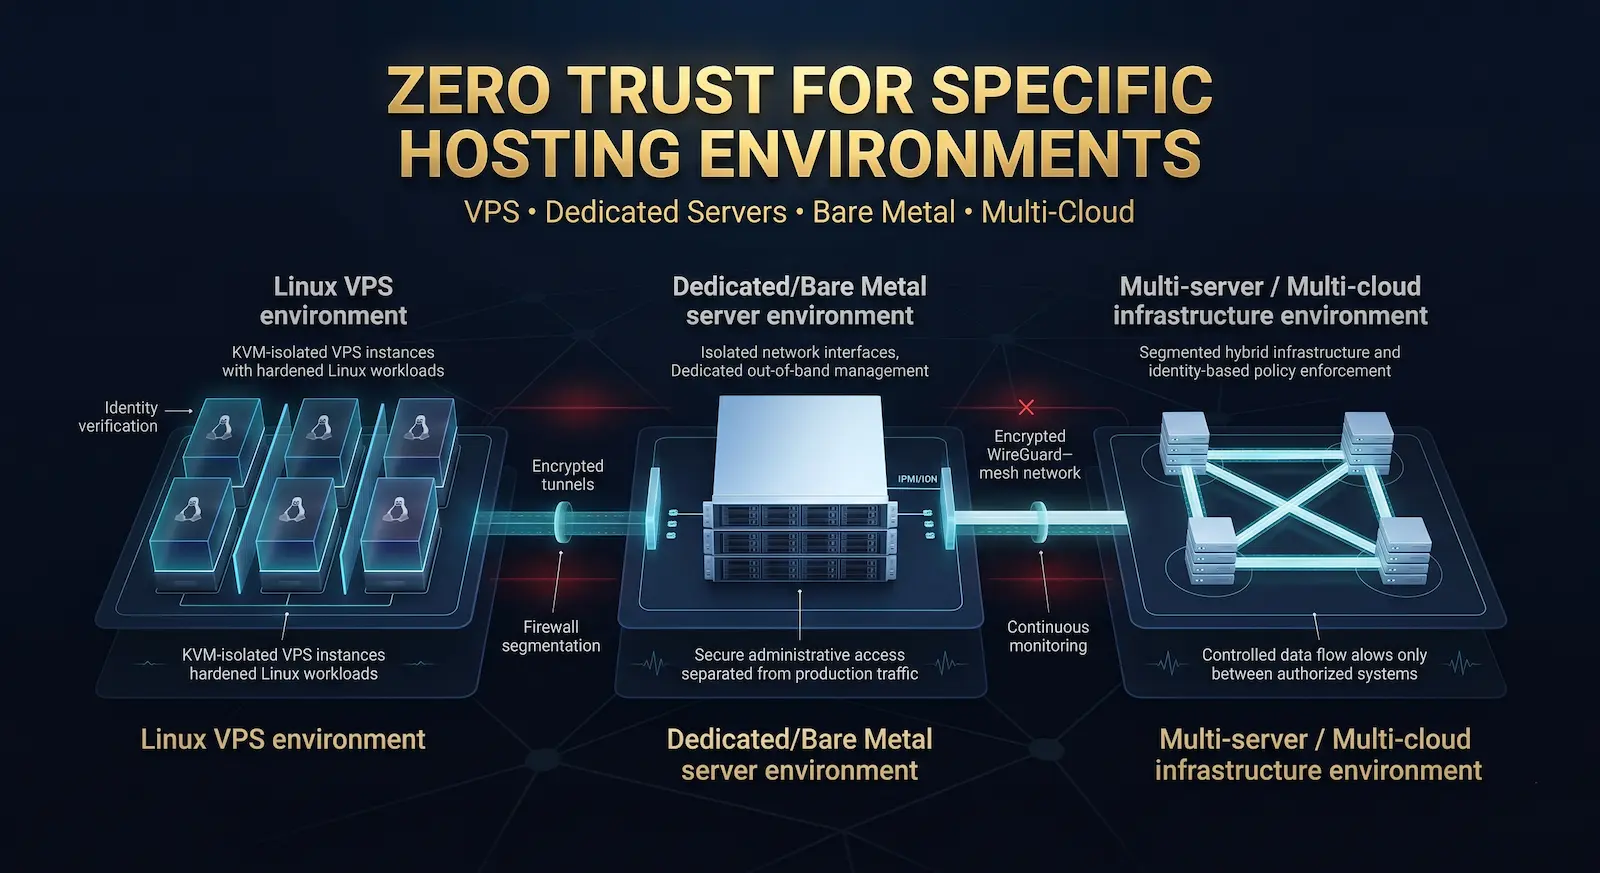
Linux VPS Provides الوصول الكامل إلى الجذر ، مما يعني أنه يمكن تنفيذ كل عنصر تحكم صفر ثقة موصوف أعلاه دون قيود. توفر طبقة المحاكاة الافتراضية KVM على خطط Atal Networks VPS عزلًا على مستوى الأجهزة بين الأجهزة الافتراضية ، والتي تشكل أساس طبقة تجزئة الشبكة.
تدعم خطط KVM VPS أيضًا نشر ISO المخصص ، مما يعني أنه يمكنك تشغيل صورة نظام تشغيل بسيطة ومتصلبة بدون خدمات غير ضرورية ، مما يقلل من سطح الهجوم من مستوى نظام التشغيل إلى أعلى.
ثقة صفرية على معدن مكشوف أو خادم مخصص
توفر الخوادم المخصصة عناصر تحكم إضافية على مستوى الأجهزة لا يمكن لبيئات VPS مطابقتها. يساهم فصل واجهة الشبكة المادية ، ووحدات أمان الأجهزة (HSMS) لتخزين الشهادات ، وعناصر التحكم في الوصول على مستوى BIOS ، والإدارة خارج النطاق (IPMI / IDRAC) في وضعية ثقة صفرية في طبقة البنية التحتية.
في Atal Networks ، تشتمل خوادمنا المخصصة على وصول كامل إلى IPMI ، والذي يسمح بالإدارة خارج النطاق دون فتح SSH للشبكة العامة. يؤدي تقييد SSH إلى نفق Wireguard وحجز IPMI للوصول إلى حالات الطوارئ إلى خلق فصل قوي بين المسار الإداري العادي ومسار الاسترداد في حالات الطوارئ.
Zero Trust للأجهزة متعددة الخوادم والمتعددة السحابية
تستفيد عمليات النشر متعددة الخوادم بشكل أكبر من Zero Trust لأن سطح الهجوم يتوسع مع كل خادم إضافي. تنشئ شبكة WireGuard Mesh التي تربط جميع الخوادم في عملية نشر شبكة خاصة مشفرة. تقيد قواعد جدار الحماية على كل خادم الاتصال بين الخادم إلى المنافذ والبروتوكولات التي تتطلبها بنية الخدمة فقط.
في عمليات النشر متعددة السحابة أو الهجينة ، حيث تعمل بعض الخوادم على البنية التحتية Atal Networks والبعض الآخر يعمل في بيئات سحابية HyperScaler ، يوفر نموذج Zero Trust تطبيقًا ثابتًا للسياسة بغض النظر عن مزود السحابة الأساسي. لا يعتمد التحكم في الوصول المستند إلى الهوية على الشبكة أو السحابة التي يعيش فيها المورد.
أمثلة ثقة في العالم الحقيقي
جوجل بيبيكورب
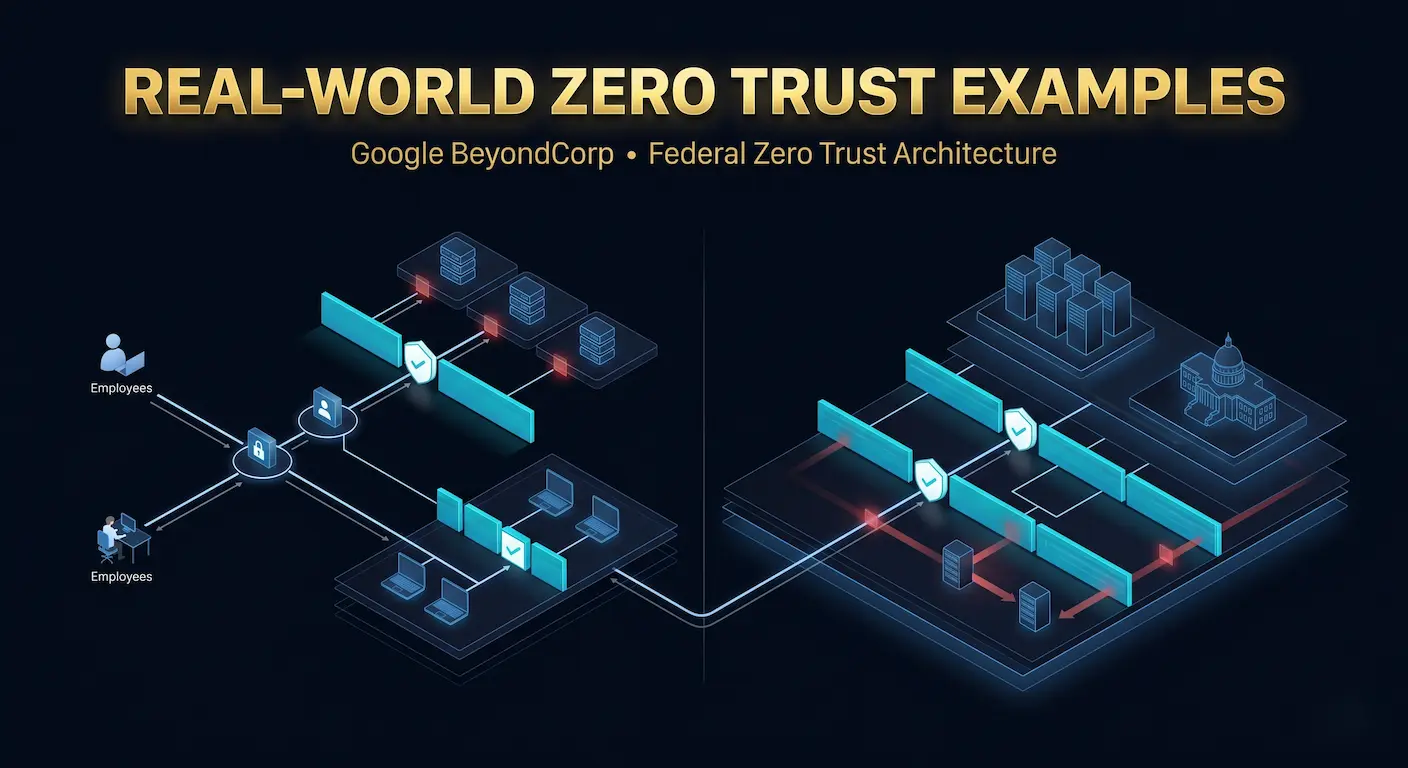
قام برنامج BeyondCorp من Google ، المفصل في سلسلة من الأوراق البحثية المنشورة من 2014 إلى 2018 ، بنقل القوى العاملة في Google بالكامل من الوصول المستند إلى VPN. يقوم كل موظف بالوصول إلى التطبيقات الداخلية من خلال وكيل وصول يقوم بتقييم الهوية والامتثال للجهاز وسياسة الوصول عند كل طلب. لا تتلقى الشبكة الداخلية ثقة متأصلة أكثر من الإنترنت العام.
أثبتت BeyondCorp أن Zero Trust قابلة للتطبيق من الناحية التشغيلية على نطاق واسع وأن تأثير الإنتاجية من إزالة نموذج VPN يكون ضئيلًا عندما يتم تصميم وكيل الوصول بشكل صحيح.
الحكومة الفيدرالية الأمريكية (الأمر التنفيذي 14028)
بعد العديد من الانتهاكات رفيعة المستوى للأنظمة الفيدرالية ، طلب الأمر التنفيذي الأمريكي رقم 14028 ، الذي تم التوقيع عليه في مايو 2021 ، من جميع الوكالات الفيدرالية تطوير والبدء في تنفيذ خطط معمارية بدون ثقة. نشرت وكالة الأمن السيبراني وأمن البنية التحتية (CISA) نموذج نضج الثقة الصفري في عام 2022 لتوجيه الوكالات من خلال عملية اعتماد مرحلية عبر الركائز الخمس NIST.
أدى التبني الفيدرالي في هذا النطاق إلى تسريع الأدوات التجارية من أجل عدم الثقة بشكل كبير والتحقق من صحة النهج المعماري لعمليات نشر المؤسسات والشركات الصغيرة والمتوسطة على حد سواء.
الأسئلة الشائعة
س: بنية أمان Zero Trust - ما هي؟
ج: بنية أمان Zero Trust هي إطار عمل للأمن السيبراني مبني على مبدأ عدم حصول أي مستخدم أو جهاز أو اتصال شبكة على الثقة بشكل افتراضي ، حتى داخل شبكة المؤسسة الخاصة. يتطلب كل طلب وصول التحقق من الهوية وصحة الجهاز والسياق قبل منح الوصول. تقتصر الأذونات على الحد الأدنى المطلوب لتلك الجلسة المحددة ، باتباع النموذج الأقل امتيازًا المحدد بواسطة NIST SP 800-207.
س: كيف تختلف الثقة الصفرية عن أمن المحيط التقليدي؟
ج: يفترض أمان المحيط التقليدي أن كل شيء داخل حدود الشبكة آمن ، ويمنح وصولاً واسعًا بمجرد عبور المستخدم أو الجهاز المحيط. لا تثق ثقة هذا الافتراض. إنه يتعامل مع كل اتصال على أنه معادٍ محتمل ويطبق المصادقة والتفويض المستمر على كل طلب ، بغض النظر عما إذا كان ينشأ داخل الشبكة أو خارجها. يوقف هذا النهج الحركة الجانبية التي لا يمكن أن تحتويها النماذج المحيطة بعد حل وسط أولي.
س: الركائز الخمس للثقة الصفرية - ما الذي تحدده NIST SP 800-207؟
ج: تنظم NIST SP 800-207 بنية ثقة صفرية حول خمس ركائز: الهوية (التحقق من من يطلب الوصول) ، والجهاز (التحقق من امتثال الجهاز والصحة) ، والشبكة / البيئة (تأمين وتقسيم قنوات الاتصال) ، وعبء عمل التطبيق (التحكم في الوصول على مستوى التطبيق) ، والبيانات (تصنيف البيانات وحمايتها على مستوى الموارد). تتطلب كل عمود ضوابط سياسة مخصصة ومراقبة مستمرة لتلبية معيار ZTA.
س: هل يمكن نشر Zero Trust على VPS أو خادم مخصص؟
ج: نعم. يوفر VPS أو خادم مخصص مع وصول جذر كامل كل ما هو مطلوب لتنفيذ عناصر تحكم صفر ثقة على مستوى البنية التحتية. يتضمن ذلك مصادقة مفتاح SSH فقط ، والتجزئة الدقيقة لجدار الحماية مع UFW أو iptables ، و WireGuard للوصول المشفر إلى النفق ، و TLS المتبادل بين الخدمات ، والتسجيل المركزي للمراقبة المستمرة. تتضمن خطط Atal Networks 'KVM VPS الوصول الكامل إلى الجذر ، وهو الشرط الأساسي لجميع هذه التكوينات.
س: نقطة إنفاذ السياسة (PEP) - ماذا تفعل في Zero Trust؟
ج: تعترض نقطة إنفاذ السياسة كل طلب وصول وتنفذ القرار الذي يتخذه محرك السياسة. يعمل كحارس بوابة بين الموضوع الطالب (مستخدم أو جهاز أو خدمة) والمورد المستهدف. يمنح PEP أو يرفض الوصول بناءً على سمات الوقت الفعلي بما في ذلك الهوية وحالة الجهاز والوقت والسياق السلوكي ، دون افتراض ثقة مسبقة من تاريخ الجلسة. لا يوجد طلب يصل إلى المورد دون المرور عبر PEP.
س: ZTNA مقابل VPN - ما هو الفرق؟
ج: تمنح VPN التقليدية الوصول على مستوى الشبكة بمجرد مصادقة المستخدم. يمكن للمستخدم الوصول إلى أي مضيف على الشبكة الداخلية يسمح به التوجيه الخاص به. تمنح ZTNA الوصول فقط إلى تطبيقات أو موارد محددة بناءً على سياق الهوية والجهاز ، دون تعريض الشبكة الأساسية. لا يمكن لبيانات اعتماد ZTNA المخترقة الوصول إلى الأنظمة التي لا يُسمح للمستخدم بالوصول إليها بشكل صريح ، مما يقلل من نصف قطر الانفجار لتسوية بيانات الاعتماد بشكل كبير مقارنة بالنموذج المستند إلى VPN.
س: هل لا تنطبق الثقة الصفرية إلا على الشركات الكبيرة؟
ج: لا ، لا تنطبق مبادئ الثقة الصفرية على أي نطاق. تبنته الوكالات الفيدرالية الأمريكية من خلال التفويض بعد الأمر التنفيذي 14028 ، لكن الشركات الصغيرة والمطورين الأفراد الذين يستضيفون التطبيقات على البنية التحتية لـ VPS يمكنهم تنفيذ ضوابط ثقة صفرية أساسية بدون أدوات على مستوى المؤسسة. تطبق مصادقة مفتاح SSH ، والتجزئة الدقيقة لجدار الحماية ، وأنفاق WireGuard ، وعناصر التحكم في الوصول المستندة إلى الأدوار ، مبادئ Core Zero Trust باستخدام برامج مفتوحة المصدر متاحة مجانًا.
س: أدوات Linux لـ Zero Trust على VPS - ما هي الخيارات؟
ج: تطبق العديد من أدوات Linux مبادئ ثقة بدون برامج مدفوعة. fail2ban يتعامل مع حماية القوة الغاشمة في طبقة الشبكة. ufw و iptables تنفيذ تجزئة جدار الحماية الجزئي. Wireguard يوفر أنفاقًا مشفرة مصدقة للوصول الإداري وبين الخادم. افتح مع المصادقة المستندة إلى المفتاح و المسموح تفرض التوجيهات الوصول المرتبط بالهوية. Auditd يوفر تسجيل الوصول المستمر. خطوة كاليفورنيا أو CFSSL يصدر شهادات لـ MTLs بين الخدمات. تطبق هذه الأدوات معًا عناصر التحكم الأساسية التي تتطلبها NIST SP 800-207.
انشر بيئة Zero Trust الخاصة بك على البنية التحتية Atal Networks
يتم تشغيل عناصر التحكم في هذا الدليل على أي Linux VPS أو خادم مخصص مع وصول كامل إلى الجذر والمحاكاة الافتراضية KVM. تدعم بنيتنا التحتية WireGuard على مستوى kernel ، ونشر ISO المخصص للحد الأدنى من الإنشاءات الصلبة ، والوصول الكامل إلى IPMI على خوادم مخصصة ، والشبكات الزائدة عن BGP عبر 213+ مركز بيانات في أكثر من 196 دولة.
انشر Linux VPS مع وصول الجذر الكامل أو استكشف خطط الخادم المخصصة لدينا للبدء.
راجعه فريق هندسة الأمن Atal Networks. آخر تحديث: مايو 2026. المراجعة التالية: نوفمبر 2026.
