 Ga naar de inhoud



Zero Trust Security Architecture is een cyberbeveiligingsmodel dat elke gebruiker, apparaat en netwerkverbinding standaard als niet-vertrouwd behandelt, zelfs die binnen uw eigen netwerk. In plaats van te vertrouwen op een veilige perimeter, vereist het continue verificatie van de identiteit en de gezondheid van het apparaat voordat het toegang tot een bron wordt verleend, waarbij het principe van de minste privileges bij elke stap wordt gevolgd.
Als u servers uitvoert, applicaties host of infrastructuur voor clients beheert, is Zero Trust het raamwerk dat de hiaten die traditionele beveiligingsmodellen open laten, open laten. Deze handleiding behandelt precies hoe het werkt, wat de kerncomponenten zijn en hoe het te implementeren op een Linux VPS of dedicated server met behulp van open-source tools.
Inhoudsopgave
- Wat is Zero Trust Security Architecture?
- Zero Trust versus op perimeter gebaseerde beveiliging
- De vijf pijlers van Zero Trust Architecture (NIST SP 800-207)
- Kernonderdelen van een Zero Trust-architectuur
- Zero Trust Netwerktoegang versus traditionele VPN
- Hoe de Zero Trust-architectuur te implementeren op een VPS of dedicated server
- Zero Trust voor specifieke hostingomgevingen
- Voorbeelden van real-world Zero Trust
- Veelgestelde vragen
- Implementeer uw Zero Trust-omgeving op de Atal Networks-infrastructuur
Wat is Zero Trust Security Architecture?
De meeste organisaties hebben hun netwerken op dezelfde manier beveiligd: een sterke perimeter opbouwen, iedereen erin vertrouwen. Dat model werkte redelijk goed toen alle servers en gebruikers in één gebouw zaten. Het breekt volledig af in een wereld van externe teams, cloudinfrastructuur en gedistribueerde hosting.
Zero Trust vervangt het perimetermodel door een eenvoudige regel: geen enkele verbinding krijgt automatisch vertrouwen, ongeacht waar het vandaan komt. Elk verzoek, van elke gebruiker en elk apparaat, moet de identiteit bewijzen en voldoen aan de beleidsvereisten voordat toegang wordt verleend.
Het kernprincipe: vertrouw nooit, verifieer altijd
De uitdrukking "Nooit vertrouwen, altijd verifiëren" is geen slogan. Het is een operationele vereiste die is ingebouwd in elk onderdeel van een Zero Trust Architecture (ZTA). Een gebruiker binnen het bedrijfsnetwerk ontvangt niet meer inherent vertrouwen dan een gebruiker die verbinding maakt vanuit een coffeeshop. Een service die op een server in uw eigen datacenter draait, moet zich elke keer verifiëren bij andere services op dezelfde server.
Dit verschuift de beveiliging van een locatiegebaseerd model naar een op identiteit gebaseerd model. Locatie vertelt je niets zinvols over betrouwbaarheid. Identiteit, apparaatgezondheid en gedragscontext wel.
The Origin of Zero Trust: Kindervag, Forrester en NIST
John Kindervag bedacht in 2010 het Zero Trust-model terwijl hij als hoofdanalist bij Forrester Research werkte. Zijn oorspronkelijke kader betoogde dat het concept van een vertrouwd intern netwerk een gevaarlijke fictie was die organisaties volledig moesten opgeven.
Het model kreeg grip nadat Google zijn BeyondCorp-onderzoekspapieren vanaf 2014 had gepubliceerd, waarin werd gedocumenteerd hoe Google zijn hele personeelsbestand van het traditionele VPN-model naar een Zero Trust Access-raamwerk verplaatste. In 2020 heeft het National Institute of Standards and Technology (NIST) SP 800-207 uitgebracht, de federale standaard die de nul-trustarchitectuur en zijn componenten formeel definieert.
In 2021 verplichtte de Amerikaanse Executive Order 14028 dat alle federale agentschappen Zero Trust-architectuur aannemen, wat de acceptatie in zowel de overheids- als de particuliere sector infrastructuur aanzienlijk versnelde.
Hoe NIST SP 800-207 Zero Trust definieert
NIST SP 800-207 definieert Zero Trust-architectuur als een reeks cyberbeveiligingsprincipes die gebaseerd zijn op de veronderstelling dat er geen impliciet vertrouwen bestaat in een netwerk, zowel intern als extern. De standaard organiseert ZTA rond drie logische componenten: de beleidsengine, de beleidsbeheerder en het beleidshandhavingspunt, die allemaal samenwerken om elk toegangsverzoek in realtime te evalueren en te controleren.
De NIST-standaard identificeert ook vijf pijlers die elke ZTA-implementatie moet aanpakken: identiteit, apparaat, netwerk/omgeving, applicatiewerkbelasting en gegevens. Elke pijler vereist speciale beleidscontroles en continue monitoring.
Zero Trust versus op perimeter gebaseerde beveiliging
Het begrijpen van nul vertrouwen vereist het begrijpen wat het vervangt, en precies waar het oudere model faalt.
Het kasteel-en-grachtmodel en de storingspunten
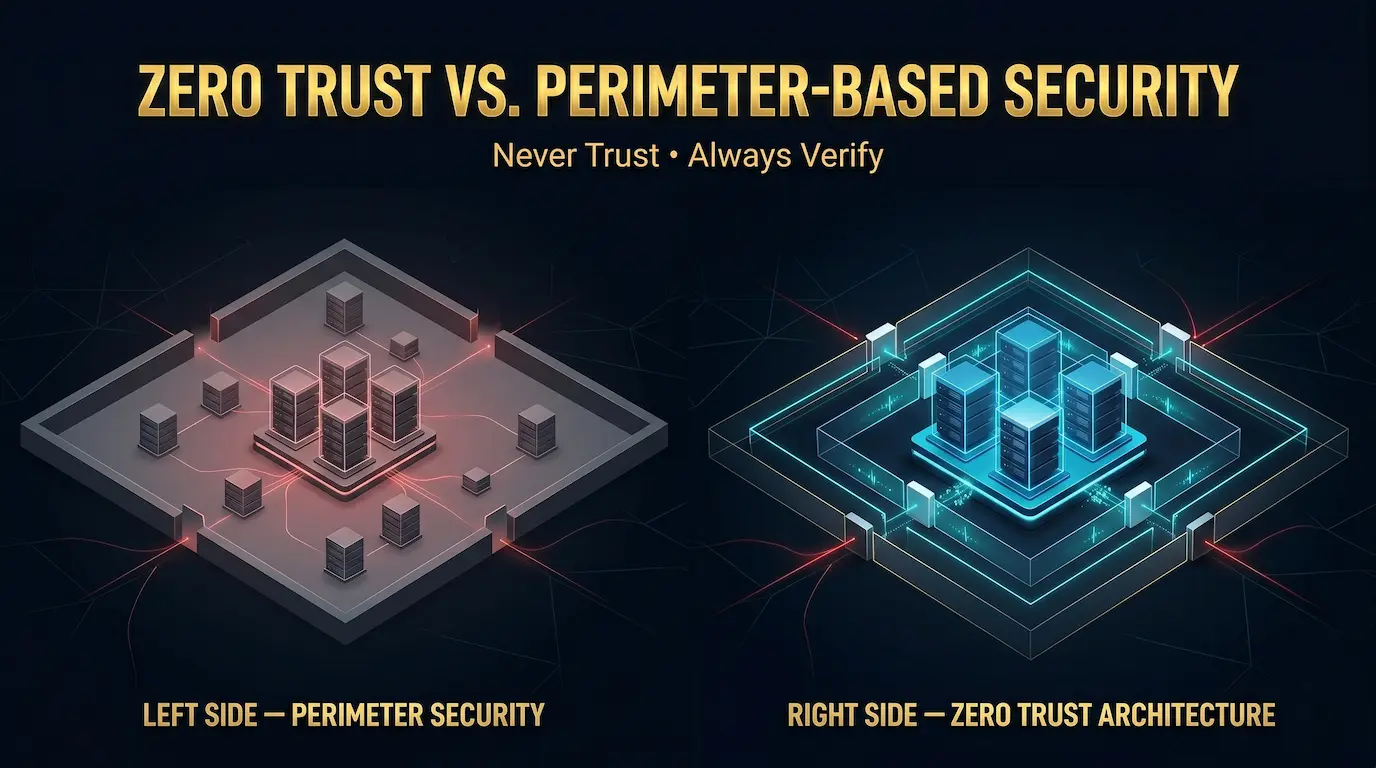
Op perimeter gebaseerde beveiliging werkt als een middeleeuws kasteel: bouw sterke muren, controleer wie de gracht oversteekt en neem aan dat iedereen binnen de muren vriendelijk is. Firewalls, VPN's en netwerktoegangscontroles vormen de gracht. Zodra een gebruiker of dienst passeert, krijgen ze doorgaans brede toegang tot interne systemen.
Het storingspunt is eenvoudig: zodra een aanvaller de perimeter doorbreekt, of het nu door een phishing-aanval, een gecompromitteerde referentie of een verkeerd geconfigureerde service is, bewegen ze vrij door het interne netwerk. Er is geen tweede laag van verificatie om ze te stoppen.
Uit 2023 IBM-kosten van een rapport over datalekken bleek dat 74% van inbreuken toegang had tot bevoorrechte accounts, het exacte type zijwaartse beweging die perimeterbeveiliging niet kan bevatten na het eerste compromis.
Laterale beweging en het interne dreigingsprobleem
Laterale beweging is de techniek die aanvallers gebruiken na een aanvankelijk compromis om vanaf het ingangspunt naar doelen met een hogere waarde te navigeren. In een perimetermodel is dit eenvoudig: interne systemen vertrouwen elkaar standaard, zodat een gecompromitteerd werkstation met minimale weerstand kan sondeer en toegang heeft tot aangrenzende systemen.
Zero Trust-architectuur beperkt laterale beweging door elke verbinding als extern te behandelen, ongeacht de oorsprong van het netwerk. Een gecompromitteerde host binnen het netwerk kan geen ander intern systeem bereiken zonder geldige referenties te presenteren, te voldoen aan de toegangsregels van de Policy Engine en doorlopende controles door te voeren. De ontploffingsstraal van een enkel compromis krimpt dramatisch.
De Shift Zero Trust maakt
Zero Trust elimineert geen firewalls of versleutelde tunnels. Het verandert de veronderstelling die aan hen ten grondslag ligt. Perimeter Security vraagt: "Komt deze verbinding uit het netwerk?" Zero Trust vraagt: "Is deze specifieke identiteit, op dit specifieke apparaat, geautoriseerd om toegang te krijgen tot deze specifieke bron, nu onder deze specifieke voorwaarden?"
Die verschuiving van netwerklocatievertrouwen naar op attributen gebaseerd, continu-verificatievertrouwen, is wat de architectuur definieert.
De vijf pijlers van Zero Trust Architecture (NIST SP 800-207)
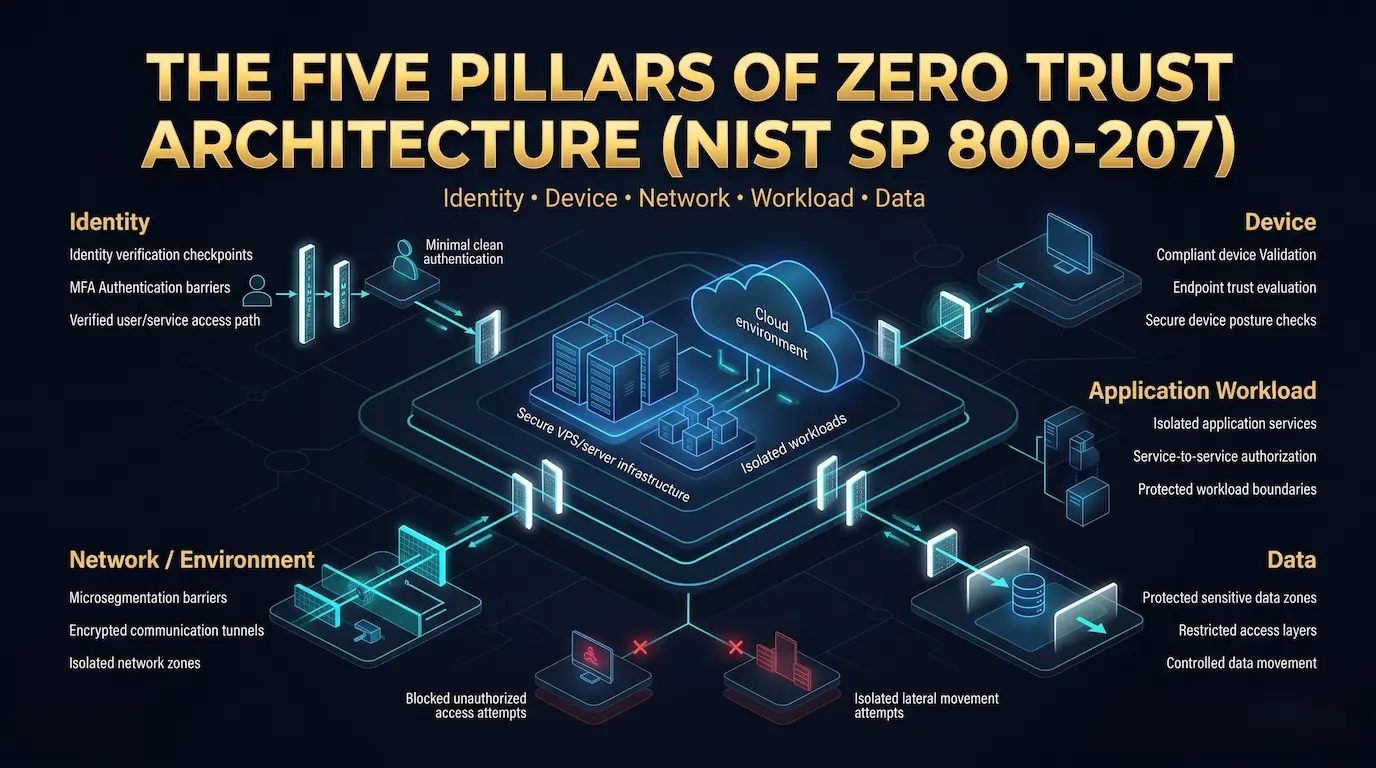
NIST SP 800-207 organiseert de implementatie van Zero Trust rond vijf pijlers. Elke pijler beslaat een afzonderlijke categorie van toegangsonderwerpen of middelen die onder ZTA-beleidscontrole moeten worden gebracht.
Identiteit
Identiteit is de meest kritische pijler. Elke gebruiker, serviceaccount en geautomatiseerd proces moeten een verifieerbare, unieke identiteit hebben. De Identity Provider (IDP) verifieert deze identiteiten met behulp van multi-factor authenticatie, op certificaat gebaseerde authenticatie of beide. Zero Trust vereist dat toegangsbeslissingen naar identiteitskenmerken rechtstreeks verwijzen, niet groepslidmaatschap of netwerklocatie.
Apparaat
Apparaatgezondheid wordt bij elk toegangsverzoek geëvalueerd. Een geldige identiteit op een gecompromitteerd of niet-conform apparaat voldoet niet aan de nul-trustvereisten. Apparaatbeheerplatforms beoordelen de versie van het besturingssysteem, de patchstatus, de versleutelingsstatus en de configuratie van de endpointbeveiliging. Alleen apparaten die voldoen aan gedefinieerde nalevingsdrempels passeren de controle van de apparaatpijler.
Netwerk/omgeving
De netwerkpijler omvat communicatiekanalen en segmentatie. Microsegmentatie verdeelt het netwerk in geïsoleerde zones, dus een gecompromitteerde component in de ene zone kan in een andere zone niet rechtstreeks bronnen bereiken. Versleutelde kanalen, waaronder wederzijdse TLS en WireGuard-tunnels, beschermen gegevens tijdens het transport tussen services en gebruikers.
Toepassingswerklast
Toegangscontrole op applicatieniveau betekent dat voor toegang tot specifieke applicaties en services een eigen autorisatie vereist is, los van netwerktoegang. Een gebruiker die is geverifieerd voor het netwerk, heeft nog steeds expliciete autorisatie nodig om toegang te krijgen tot de database, het beheerderspaneel of de bewakingsstack. Service-to-service communicatie vereist dezelfde behandeling.
Gegevens
De gegevenspijler classificeert gegevensassets op gevoeligheid en past beleidscontroles toe die overeenkomen met de classificatie. Zeer gevoelige gegevens vereisen sterkere toegangscontroles, meer granulaire logging en strengere overdrachtsbeperkingen dan openbare activa. Controls op gegevensniveau zorgen ervoor dat zelfs geautoriseerde gebruikers alleen toegang hebben tot de gegevens die hun rol nodig heeft voor de specifieke taak die voorhanden is.
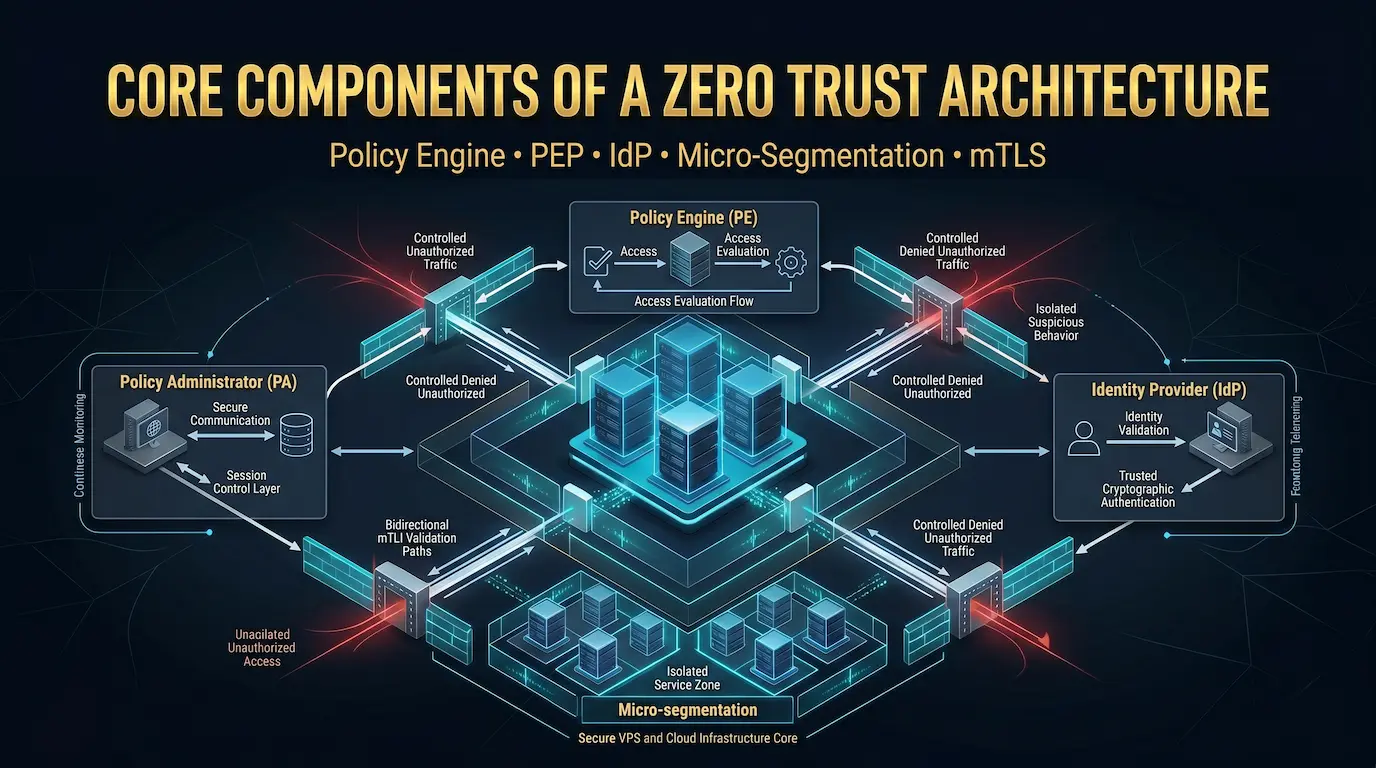
Kernonderdelen van een Zero Trust-architectuur
De logische NIST SP 800-207 logische architectuur definieert drie kerncomponenten voor besturingssystemen die elke ZTA-implementatie moet bevatten, plus verschillende ondersteunende systemen.
Beleidsmotor (PE)
De beleidsengine is de besluitvormingscomponent van Zero Trust. Het evalueert elk toegangsverzoek door attributen van het verzoek te vergelijken, waaronder identiteitsclaims, apparaatstatus, tijdstip van de dag, gedragsgeschiedenis en gevoeligheid voor bronnen, met beleid voor gedefinieerde toegang. De PE voert voor elk verzoek een subsidie-, weigerings- of voorwaardelijke toekenning uit.
De beleidsengine dwingt de beslissing niet af. Zijn rol is puur evaluatie en beslissingsoutput.
Beleidsbeheerder (PA)
De beleidsbeheerder fungeert als communicatielaag tussen de beleidsengine en het beleidshandhavingspunt. Het vertaalt de beslissing van de PE in instructies en stuurt die instructies naar de PEP. De PA stelt of beëindigt het sessietoken dat toegang toestaat of blokkeert.
Beleidshandhavingspunt (PEP)
Het Policy Enforcement Point verleent of weigert toegang tot middelen op basis van de instructies die het ontvangt van de beleidsbeheerder. De PEP zit tussen het verzoekende onderwerp, dat een gebruiker, apparaat of service kan zijn, en de doelbron. Geen enkel verzoek bereikt de bron zonder door de PEP te gaan.
In praktische implementaties op Linux-servers wordt de PEP-functie verdeeld over firewallregels, reverse proxy's, SSH-configuratie en toegangscontroles voor applicatielaag.
Identiteitsprovider (IDP)
De identiteitsprovider verifieert gebruikers en apparaten en geeft cryptografische tokens uit die de beleidsengine gebruikt als identiteitsinvoer. Veelvoorkomende IDP-implementaties zijn onder meer keycloak, authentik en cloud-gehoste opties zoals Okta of Azure AD. Voor serverinfrastructuur dienen SSH-certificaatautoriteiten als een lichtgewicht IDP voor machine-to-machine-identiteit.
Micro-segmentatie
Microsegmentatie partitioneert een netwerk in kleine, geïsoleerde zones met behulp van firewallregels, VLAN's of door software gedefinieerde netwerken. Elke zone bevat een beperkte reeks diensten en staat alleen de specifieke verkeersstromen toe die deze diensten nodig hebben. Een inbreuk in de ene zone kan zich niet lateraal naar een andere zone verspreiden zonder het beleidshandhavingspunt te passeren.
Op een VPS of dedicated server wordt micro-segmentatie geïmplementeerd op firewallniveau met behulp van UFW- of iptables-regels die interservicecommunicatie beperken tot expliciet geautoriseerde poorten en protocollen.
Wederzijdse TLS (MTLS)
Mutual TLS verifieert zowel de client als de server in elke service-to-service-verbinding, in tegenstelling tot standaard TLS, die de server alleen verifieert. Elke service heeft een certificaat dat is uitgegeven door een gedeelde certificaatautoriteit. Beide partijen presenteren certificaten en verifiëren elkaar voordat er gegevens tussen hen worden doorgegeven.
MTLS voldoet aan de nul-trustvereiste voor geverifieerde, gecodeerde service-to-service communicatie en voorkomt dat een gecompromitteerde service zich voordoet als een legitieme.
Continue monitoring en analyse
Zero Trust vereist dat toegangsbeslissingen niet alleen worden genomen bij het initiëren van de sessie, maar tijdens de sessie continu opnieuw worden geëvalueerd. Gedragsanalyse, toegangslogboeken en beveiligingsinformatie en SIEM-systemen (SIEM) geven realtime gegevens terug naar de beleidsengine. Een afwijkend toegangspatroon, zoals een serviceaccount dat plotseling bestanden leest die het nog nooit eerder heeft geopend, kan halverwege de sessie een toegangsbeleidswijziging activeren.
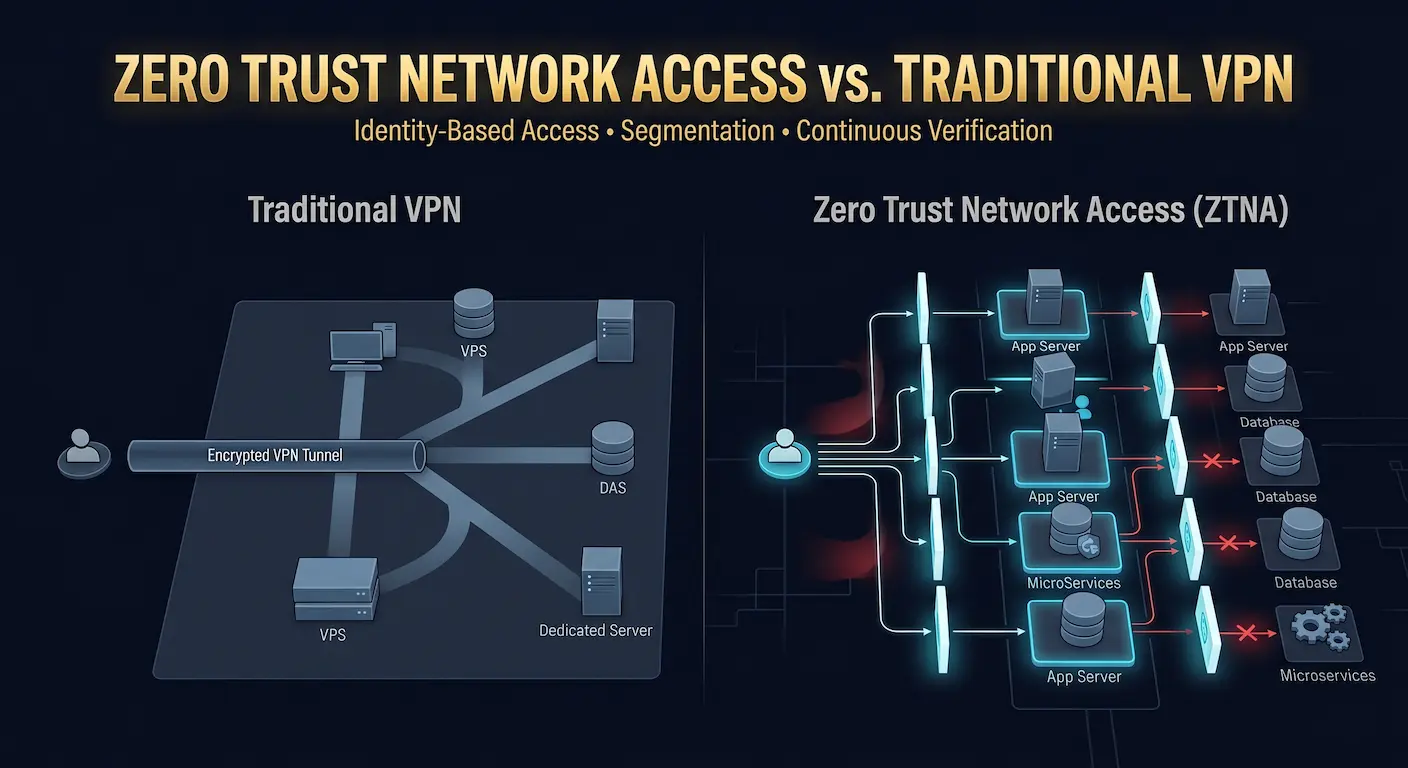
Zero Trust Netwerktoegang versus traditionele VPN
VPN's komen vaak voor in serveromgevingen en veel teams gebruiken ze als hun primaire beveiligingslaag voor toegang op afstand. Zero Trust Network Access (ZTNA) hanteert een andere benadering.
Het kernverschil
Een traditionele VPN verleent toegang op netwerkniveau na authenticatie. Zodra een gebruiker verbinding maakt met de VPN-tunnel, kunnen ze doorgaans elke host op het interne netwerk bereiken die zijn routering toestaat. De VPN verifieert de verbinding, maar past geen verdere toegangscontroles toe op resourceniveau.
ZTNA verleent toegang tot specifieke applicaties of bronnen, niet tot het netwerk. Authenticatie stelt identiteit vast, maar een tweede toegangsbeleidscontrole bepaalt welke specifieke toepassingen de geverifieerde identiteit kan bereiken. Het onderliggende netwerk blijft onzichtbaar voor de gebruiker.
Wanneer gebruik je ZTNA vs. VPN op een dedicated server
VPN-tunnels, met name WireGuard-implementaties, blijven geschikt voor versleuteld transport binnen een ZTA-implementatie. Het verschil is dat WireGuard in een Zero Trust-context dient als de versleutelde kanaallaag, niet als de Access-Control-laag. Toegangscontrole zit in het beleidshandhavingspunt, niet in de VPN-verbinding zelf.
Voor teams die meerdere servers beheren, biedt een WireGuard Mesh-netwerk (met behulp van tools zoals Netmaker of TailScale's Derp Infrastructure als referentiemodel) de versleutelde transportlaag, terwijl firewallregels en op SSH-certificaat gebaseerde authenticatie de Zero Trust-toegangslaag erboven bieden.
Hoe de Zero Trust-architectuur te implementeren op een VPS of dedicated server
De volgende implementatiestappen weerspiegelen hoe we Zero Trust Controls configureren voor gehoste infrastructuur bij Atal Networks. Deze stappen gebruiken open-source Linux-tools en zijn van toepassing op elke KVM Linux VPS of dedicated server met volledige root-toegang.
Stap 1: Breng uw resources en gegevensstromen in kaart
Voordat u besturingselementen implementeert, documenteert u elke service die op uw server wordt uitgevoerd, elke netwerkpoort waarop het luistert, elke gebruikersaccount die er toegang toe heeft, en elke afhankelijkheid van de interservice. Je kunt niet segmenteren wat je niet hebt toegewezen.
Maak een eenvoudige tabel: servicenaam, luisterpoort, inkomende bronnen, vereiste uitgaande bestemmingen, classificatie van gegevensgevoeligheid. Deze tabel wordt de beleidsinvoer voor elke volgende stap.
Stap 2: Verhard SSH en dwing op sleutelgebaseerde authenticatie af
SSH is het primaire beheerderstoegangspad op een Linux-server. Het verharden past de Pijler van de Zero Trust-identiteit rechtstreeks toe op uw meest gevoelige toegangsvector.
In /etc/ssh/sshd_config, stel deze waarden in:
vergunningRootLogin Nee
WachtwoordAuthenticatie Nee
PubKeyAuthenticatie Ja
AuthorizedKeysFile .ssh/authorized_keys
AllowUsers your_admin_user
maxauthTries 3
ClientAliveInterval 300
ClientAliveCountMax 2
Start de SSH-daemon opnieuw na wijzigingen:
sudo systemctl restart sshd
Schakel root-login volledig uit en vereisen alleen op sleutels gebaseerde authenticatie. Elke beheerder krijgt een individueel sleutelpaar, nooit gedeelde inloggegevens. Dit geeft de beleidsengine een unieke identiteitsclaim per gebruiker.
Implementeer voor omgevingen met een hogere beveiliging SSH-certificaten met behulp van een interne CA. Met SSH-certificaten kunt u de vervaltijden per certificaat instellen, certificaten met rolscopes uitgeven en deze centraal intrekken, wat voldoet aan de "minst privilege per sessie"-vereiste van Zero Trust veel beter dan statische geautoriseerde_keys-bestanden.
Stap 3: Firewall micro-segmentatie instellen met UFW
UFW (Uncomplicated Firewall) implementeert microsegmentatie op de netwerklaag. Begin met een default-deny-houding en sta expliciet alleen nodig verkeer toe.
# standaardinstellingen instellen
sudo ufw default deny incoming
sudo ufw default deny outgoing
sudo ufw default deny forward
# staat alleen SSH toe van specifiek beheer-IP
sudo ufw allow from 203.0.113.10 to any port 22
# toestaan HTTPS inkomend
sudo ufw allow 443/tcp
# alleen HTTP toestaan indien nodig (omleiden naar HTTPS)
sudo ufw allow 80/tcp
# toestaan uitgaande DNS
sudo ufw allow out 53
# uitgaande HTTPS toestaan
sudo ufw allow out 443/tcp
# staat NTP toe voor tijdsynchronisatie
sudo ufw allow out 123/udp
sudo ufw enable
Terugplaatsen 203.0.113.10 met uw beheer-IP. Deze configuratie dwingt microsegmentatie af: alleen expliciet geautoriseerde verkeerspassen. Alle andere inkomende en uitgaande verbindingen worden verbroken.
Installeren Fail2Ban Om de reactie van de beleidsengine te automatiseren op de netwerklaag:
sudo apt install fail2ban
sudo systemctl enable fail2ban
sudo systemctl start fail2ban
Stap 4: Implementeer MTLS tussen services
Services die op dezelfde server worden uitgevoerd en die communiceren via localhost, lijken misschien veilig voor onderschepping, maar nul vertrouwen vereist geauthenticeerde communicatie tussen alle services, ongeacht de netwerkpositie.
Gebruik CFSSL of stiefje Ga als volgt te werk om een lokale certificaatautoriteit uit te voeren:
# Installeer Step-CA
wget https://dl.step.sm/gh-release/certificates/ghcr.io/latest/step-ca_linux_amd64.tar.gz
tar -xf step-ca_linux_amd64.tar.gz
sudo mv step-ca /usr/local/bin/
# initialiseer de ca
stap ca init –name=”atal-zta-ca” –dns=”localhost” –address=”:8443″ –provisioner=”admin”
Geef certificaten uit aan elke service en configureer ze om hun certificaat te presenteren wanneer ze verbinding maken met een andere interne service. Nginx ondersteunt bijvoorbeeld MTLS met ssl_client_certificaat en ssl_verify_client op richtlijnen.
Dit voldoet aan de NIST SP 800-207-vereiste dat service-to-service communicatie gebruik maakt van geverifieerde versleutelde kanalen.
Stap 5: Installeer WireGuard voor gecodeerde tunneltoegang
WireGuard biedt de versleutelde transportlaag voor administratieve toegang en communicatie tussen servers. Bij Atal Networks ondersteunen onze Linux VPS-plannen WireGuard native op kernelniveau, wat betekent dat er geen extra kernelmodule-compilatie nodig is.
sudo apt update
sudo apt install wireguard
# serversleutels genereren
WG GenKey | Tee /etc/wireguard/server_private.key | WG PubKey > /etc/wireguard/server_public.key
# Maak de interface-configuratie
sudo nano /etc/wireguard/wg0.conf
Voorbeeld /etc/wireguard/wg0.conf:
[interface]
privateKey =
Adres = 10.0.0.1/24
LuisterPort = 51820
PostUp = UFW Sta 51820/UDP toe
PostDown = UFW Verwijderen Toestaan 51820/UDP
[Peer]
publicKey =
ToegestaneIPs = 10.0.0.2/32
Schakel de interface in en start:
sudo systemctl enable wg-quick@wg0
sudo systemctl start wg-quick@wg0
WireGuard gebruikt cryptografie met openbare sleutels voor authenticatie. Alleen een peer met de juiste privésleutel kan verbinding maken. Dit voldoet aan de Zero Trust Encrypted-Channel en Identity-Verification-vereisten voor de netwerktoegangslaag.
Stap 6: Configureer continue logboekregistratie en waarschuwingen
Nul vertrouwen vereist continue monitoring. Elke toegangspoging, verleend of geweigerd, moet worden gelogd en beschikbaar zijn voor realtime analyse.
installeren en inschakelen auditor Voor systeemoproepcontrole op kernelniveau:
sudo apt install auditd
sudo systemctl enable auditd
sudo systemctl start auditd
# Kijk voor pogingen tot escalatie van privileges
sudo auditctl -w /etc/sudoers -p rwa -k privilege_escalation
sudo auditctl -w /etc/passwd -p rwa -k user_accounts
sudo auditctl -w /etc/shadow -p rwa -k credentials
# Monitor SSH-verificatiegebeurtenissen
sudo auditctl -w /var/log/auth.log -p rwa -k auth_events
Configureer log doorsturen naar een gecentraliseerd logmanagementsysteem. Als u meerdere servers uitvoert op de Atal Networks-infrastructuur, stuurt u logboeken van alle instanties door naar een enkele bewakingsserver met behulp van rsyslog of vector. Gecentraliseerde logging is wat cross-server gedragsanalyse mogelijk maakt.
Alerting instellen voor kritieke gebeurtenissen: mislukte SSH-pogingen boven een drempel, nieuwe gebruikersaccounts die buiten het inrichtingsproces zijn gemaakt, onverwachte uitgaande verbindingen en wijzigingen in sudoers of SSH-configuratiebestanden.
Stap 7: dwing de toegang tot de kleinste bevoorrechte toegang per rol af
Toegang met de minste bevoorrechte toegang beperkt elke gebruiker tot de minimale machtigingen die hun rol vereist voor zijn huidige taak. Op een Linux-server betekent dit:
Beheer van gebruikersaccounts:
# Maak een implementatiegebruiker zonder shell-toegang
sudo useradd --no-create-home --shell /usr/sbin/nologin deploy_user
# Maak een applicatiegebruiker met een beperkte homedirectory
sudo useradd --create-home --shell /bin/bash app_user
sudo usermod -aG www-data app_user
# beperkt sudo alleen tot specifieke opdrachten
echo "app_user ALL=(ALL) NOPASSWD: /usr/bin/systemctl restart nginx" | sudo tee /etc/sudoers.d/app_user
Bestandsmachtiging verharden:
# stel strikte machtigingen in voor configuratiedirectory's
sudo chmod 700 /etc/wireguard/
sudo chmod 600 /etc/wireguard/*.key
sudo chmod 750 /var/www/
sudo chown -R app_user:www-data /var/www/
Controleer bestaande sudo-privileges regelmatig. Elk account met onbeperkte sudo-toegang is in strijd met de vereiste van het kleinste voorrecht en moet worden gescoord tot de specifieke vereiste commando's.
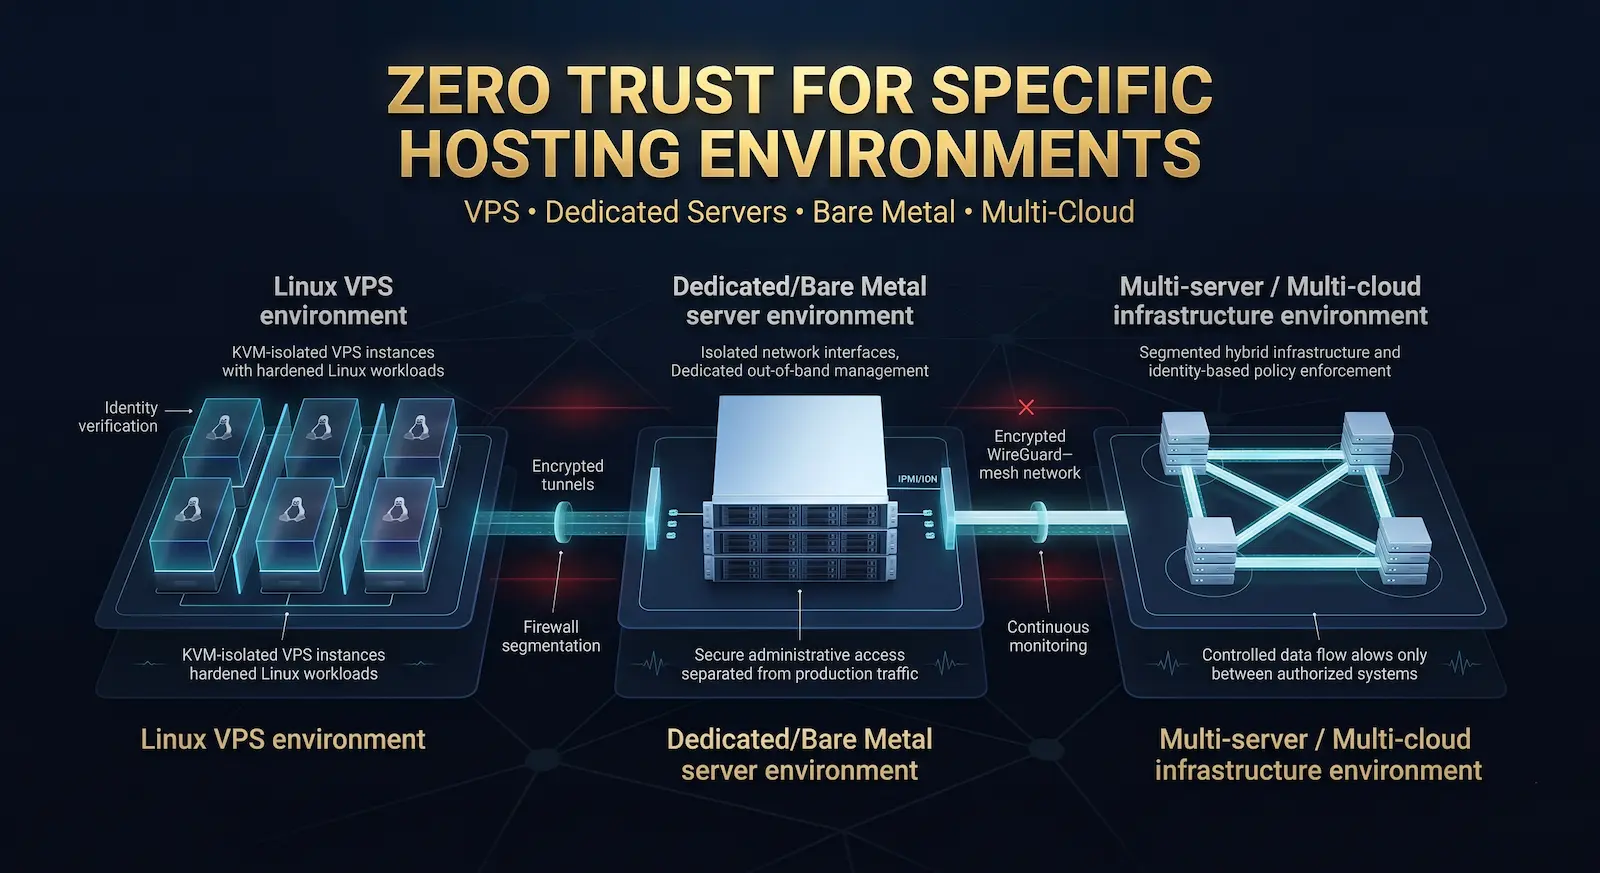
Zero Trust voor specifieke hostingomgevingen
Zero Trust op een Linux VPS
Een Linux VPS ProVidt volledige root-toegang, wat betekent dat elke hierboven beschreven Zero Trust Control zonder beperking kan worden geïmplementeerd. De KVM-virtualisatielaag op Atal Networks VPS-plannen biedt isolatie op hardwareniveau tussen virtuele machines, die de basis vormt voor de netwerksegmentatielaag.
KVM VPS-abonnementen ondersteunen ook aangepaste ISO-implementatie, wat betekent dat u een minimale, geharde OS-image kunt uitvoeren zonder onnodige services, waardoor het aanvalsoppervlak vanaf het niveau van het besturingssysteem wordt verminderd.
Zero Trust op een bare metal of dedicated server
Dedicated servers bieden extra besturingselementen op hardwareniveau die VPS-omgevingen niet kunnen matchen. Fysieke netwerkinterfacescheiding, hardwarebeveiligingsmodules (HSMS) voor certificaatopslag, toegangscontrole op BIOS-niveau en out-of-band management (IPMI/IDRAC) dragen allemaal bij aan een nultrusthouding op de infrastructuurlaag.
Bij Atal Networks bevatten onze dedicated servers volledige IPMI-toegang, die out-of-band beheer mogelijk maakt zonder SSH open te stellen voor het openbare netwerk. Het beperken van SSH tot de WireGuard-tunnel en het reserveren van IPMI voor toegang tot noodsituaties creëert een sterke scheiding tussen het normale administratieve pad en het noodherstelpad.
Zero Trust voor multi-server en multi-cloud setups
Multi-server implementaties profiteren het meest van nul vertrouwen omdat het aanvalsoppervlak met elke extra server uitbreidt. Een WireGuard Mesh-netwerk dat alle servers in een implementatie verbindt, creëert een versleuteld privénetwerk. Firewallregels op elke server beperken communicatie tussen servers tot alleen de poorten en protocollen die expliciet vereist zijn door de servicearchitectuur.
In multi-cloud of hybride implementaties, waar sommige servers draaien op de Atal Networks-infrastructuur en andere draaien in hyperscaler-cloudomgevingen, biedt het Zero Trust-model consistente beleidshandhaving, ongeacht de onderliggende cloudprovider. Op identiteit gebaseerde toegangscontrole hangt niet af van in welk netwerk of de cloud de bron leeft.
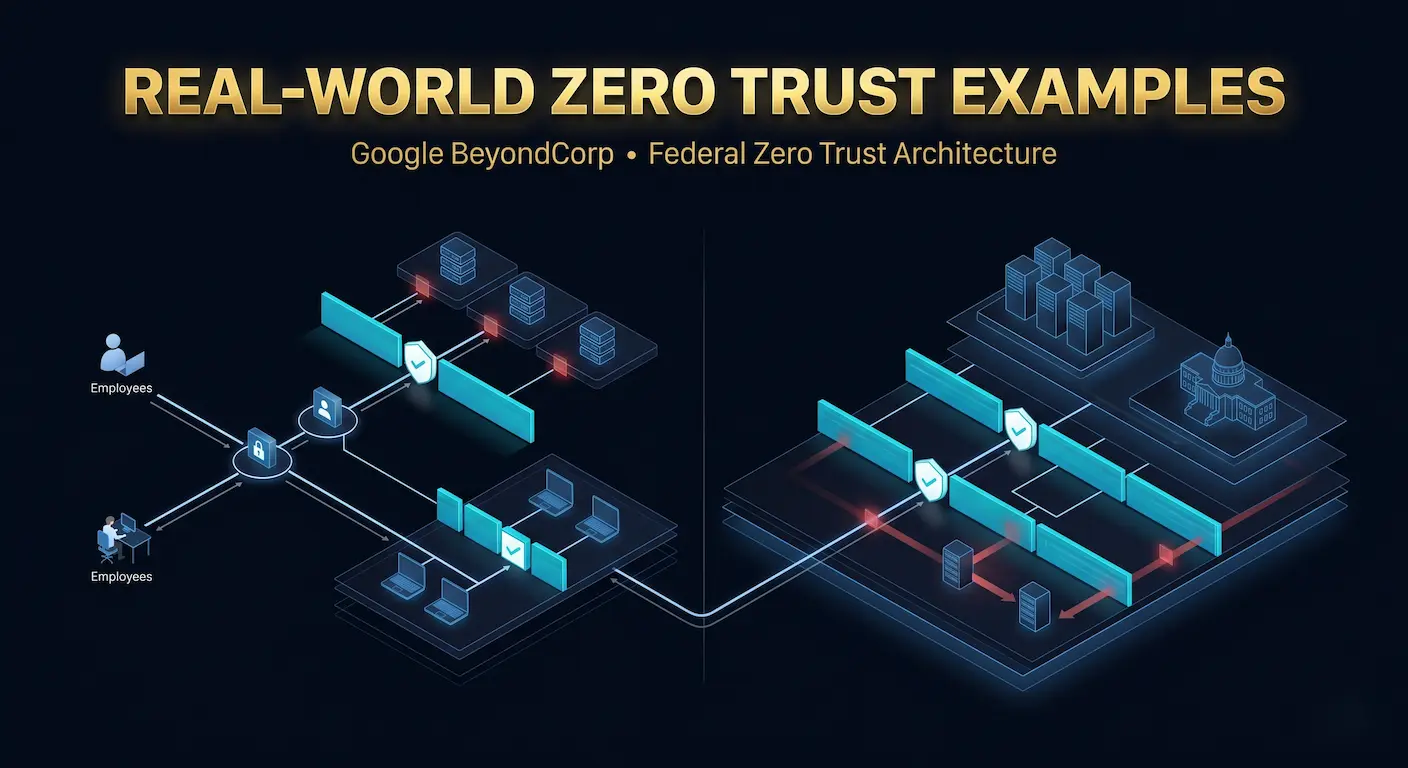
Voorbeelden van real-world Zero Trust
Google BeyondCorp
Het BeyondCorp-programma van Google, dat wordt beschreven in een reeks onderzoekspapers die van 2014 naar 2018 zijn gepubliceerd, verplaatste het volledige Google Workforce van VPN-gebaseerde toegang. Elke werknemer heeft toegang tot interne applicaties via een Access-proxy die op elk verzoek identiteit, naleving van het apparaat en toegangsbeleid evalueert. Het interne netwerk krijgt niet meer inherent vertrouwen dan het openbare internet.
BeyondCorp toonde aan dat Zero Trust operationeel op schaal haalbaar is en dat de productiviteitsimpact van het verwijderen van het VPN-model minimaal is wanneer de Access-proxy correct is ontworpen.
Amerikaanse federale overheid (Uitvoerend bevel 14028)
Na verschillende spraakmakende inbreuken op federale systemen, vereiste de Amerikaanse Executive Order 14028, die in mei 2021 werd ondertekend, alle federale agentschappen om te ontwikkelen en te beginnen met het implementeren van Zero Trust-architectuurplannen. De Cybersecurity and Infrastructure Security Agency (CISA) publiceerde in 2022 een Zero Trust Maturity-model om agentschappen te begeleiden door een geënsceneerd adoptieproces in de vijf NIST-pijlers.
Federale adoptie op deze schaal versnelde commerciële tooling voor Zero Trust aanzienlijk en valideerde de architecturale benadering voor zowel ondernemings- als MKB-implementaties.
Veelgestelde vragen
V: Zero Trust Security Architecture — Wat is het?
A: Zero Trust Security Architecture is een cybersecurity-framework dat is gebaseerd op het principe dat geen enkele gebruiker, apparaat of netwerkverbinding standaard vertrouwen ontvangt, zelfs binnen het eigen netwerk van de organisatie. Elk toegangsverzoek vereist verificatie van identiteit, apparaatgezondheid en context voordat toegang wordt verleend. Machtigingen zijn beperkt tot het minimum dat vereist is voor die specifieke sessie, volgens het model met het minst privilege dat is gedefinieerd door NIST SP 800-207.
V: Hoe verschilt Zero Trust van de traditionele perimeterbeveiliging?
A: Traditionele perimeterbeveiliging gaat ervan uit dat alles binnen de netwerkgrens veilig is, en verleent brede toegang zodra een gebruiker of apparaat de omtrek overschrijdt. Zero Trust negeert die veronderstelling. Het behandelt elke verbinding als potentieel vijandig en past continue authenticatie en autorisatie toe op elk verzoek, ongeacht of het binnen of buiten het netwerk afkomstig is. Deze benadering stopt laterale beweging die perimetermodellen niet kunnen bevatten na een eerste compromis.
Vraag: De vijf pijlers van Zero Trust — Wat definieert NIST SP 800-207?
A: NIST SP 800-207 organiseert Zero Trust-architectuur rond vijf pijlers: identiteit (verifiëren wie om toegang vraagt), apparaat (validatieapparaat en gezondheid), netwerk/omgeving (beveiliging en segmentatie van communicatiekanalen), applicatiewerk (controletoegang op applicatieniveau), en gegevens (het classificeren en beschermen van gegevens op resourceniveau). Elke pijler vereist speciale beleidscontroles en continue monitoring om te voldoen aan de ZTA-norm.
V: Kan Zero Trust worden ingezet op een VPS of dedicated server?
A: Ja. Een VPS of dedicated server met volledige root-toegang biedt alles wat nodig is om Zero Trust Controls op infrastructuurniveau te implementeren. Dit omvat alleen SSH-sleutelverificatie, firewall-microsegmentatie met UFW of iptables, WireGuard voor gecodeerde tunneltoegang, onderlinge TLS tussen services en gecentraliseerde logging voor continue monitoring. De KVM VPS-plannen van Atal Networks bevatten volledige root-toegang, wat de vereiste is voor al deze configuraties.
V: Een beleidshandhavingspunt (PEP) — Wat doet het in Zero Trust?
A: Het Policy Enforcement Point onderschept elk toegangsverzoek en handhaaft de beslissing van de beleidsengine. Het fungeert als een poortwachter tussen het verzoekende onderwerp (een gebruiker, apparaat of service) en de doelbron. De PEP verleent of weigert toegang op basis van realtime attributen, waaronder identiteit, apparaattoestand, tijd en gedragscontext, zonder voorafgaande vertrouwen uit de sessiegeschiedenis. Geen enkel verzoek bereikt de bron zonder door de PEP te gaan.
Vraag: ZTNA versus VPN — Wat is het verschil?
A: Een traditionele VPN verleent toegang op netwerkniveau zodra een gebruiker zich authenticeert. De gebruiker kan elke host op het interne netwerk bereiken die zijn routering toestaat. ZTNA verleent alleen toegang tot specifieke applicaties of bronnen op basis van identiteit en apparaatcontext, zonder het onderliggende netwerk bloot te leggen. Een gecompromitteerde ZTNA-referentie kan geen systemen bereiken waartoe de gebruiker niet expliciet toestemming heeft gekregen, wat de ontploffingsstraal van een referentiecompromis aanzienlijk vermindert in vergelijking met een op VPN gebaseerd model.
V: Is Zero Trust alleen van toepassing op grote ondernemingen?
A: Nee. Zero Trust-principes zijn van toepassing op elke schaal. Amerikaanse federale agentschappen hebben het per mandaat aangenomen na Executive Order 14028, maar kleine bedrijven en individuele ontwikkelaars die applicaties hosten op VPS-infrastructuur kunnen fundamentele nultrustcontroles implementeren zonder enterprise-grade tooling. SSH-sleutelauthenticatie, firewall-microsegmentatie, WireGuard-tunnels en op rollen gebaseerde toegangscontroles implementeren de Core Zero Trust-principes met behulp van vrij beschikbare open-sourcesoftware.
Vraag: Linux-tools voor Zero Trust op een VPS — Wat zijn de opties?
A: Verschillende Linux-tools implementeren nul-trustprincipes zonder betaalde software. Fail2Ban Behandelt brute-force-bescherming op de netwerklaag. jef en iptables Implementeer firewall micro-segmentatie. vlonder Biedt geauthenticeerde versleutelde tunnels voor administratieve en inter-servertoegang. openshant Met op sleutels gebaseerde authenticatie en ToestaanGebruikers Richtlijnen dwingt identiteitsgebonden toegang af. auditor Biedt continue toegangsregistratie. stiefje of CFSSL Geeft certificaten uit voor MTLS tussen services. Samen implementeren deze tools de kernbesturingselementen die vereist zijn door NIST SP 800-207.
Implementeer uw Zero Trust-omgeving op de Atal Networks-infrastructuur
De bedieningselementen in deze gids worden uitgevoerd op elke Linux VPS of dedicated server met volledige root-toegang en KVM-virtualisatie. Onze infrastructuur ondersteunt WireGuard op kernelniveau, aangepaste ISO-implementatie voor minimale geharde builds, volledige IPMI-toegang op dedicated servers en BGP-redundante netwerken in meer dan 213 datacenters in meer dan 196 landen.
Implementeer een Linux VPS met volledige root-toegang of Ontdek onze dedicated serverplannen om te beginnen.
Beoordeeld door het Atal Networks Security Engineering-team. Laatst bijgewerkt: mei 2026. Volgende beoordeling: november 2026.
