 Aller au contenu



L'architecture de sécurité Zero Trust est un modèle de cybersécurité qui traite chaque utilisateur, appareil et connexion réseau comme non fiable par défaut, même ceux de votre propre réseau. Plutôt que de s'appuyer sur un périmètre sécurisé, cela nécessite une vérification continue de l'identité et de l'état de l'appareil avant d'accorder l'accès à une ressource, en suivant le principe du moindre privilège à chaque étape.
Si vous exécutez des serveurs, des applications hébergées ou gérez une infrastructure pour les clients, Zero Trust est le cadre qui comble les lacunes qui restent ouvertes. Ce guide explique exactement comment il fonctionne, quels sont ses composants de base et comment le déployer sur un VPS Linux ou un serveur dédié à l'aide d'outils open source.
Table des matières
- What Is Zero Trust Security Architecture?
- Zero Trust vs. Sécurité basée sur le périmètre
- Les cinq piliers de l'architecture Zero Trust (NIST SP 800-207)
- Composants principaux d'une architecture Zero Trust
- Accès au réseau Zero Trust vs VPN traditionnel
- Comment déployer une architecture Zero Trust sur un VPS ou un serveur dédié
- Zéro confiance pour des environnements d'hébergement spécifiques
- Exemples de confiance zéro dans le monde réel
- Questions fréquemment posées
- Déployez votre environnement Zero Trust sur l'infrastructure Atal Networks
What Is Zero Trust Security Architecture?
La plupart des organisations ont historiquement sécurisé leurs réseaux de la même manière : construisez un périmètre solide, faites confiance à tout le monde à l'intérieur. Ce modèle fonctionnait raisonnablement bien lorsque tous les serveurs et utilisateurs étaient assis dans un seul bâtiment. Il se décompose complètement dans un monde d'équipes distantes, d'infrastructures cloud et d'hébergement distribué.
Zero Trust remplace le modèle de périmètre par une règle simple : aucune connexion n'obtient une confiance automatique, quel que soit son origine. Chaque demande, de chaque utilisateur et de chaque appareil, doit prouver l'identité et répondre aux exigences de la politique avant que l'accès ne soit accordé.
Le principe de base : ne faites jamais confiance, vérifiez toujours
L'expression "ne jamais faire confiance, vérifier toujours" n'est pas un slogan. Il s'agit d'une exigence opérationnelle intégrée à chaque composant d'une architecture Zero Trust (ZTA). Un utilisateur au sein du réseau d'entreprise ne reçoit pas plus de confiance inhérente qu'un utilisateur se connectant depuis un café. Un service exécuté sur un serveur dans votre propre centre de données doit à chaque fois s'authentifier auprès d'autres services sur le même serveur.
Cela déplace la sécurité d'un modèle basé sur la localisation vers un modèle basé sur l'identité. L'emplacement ne vous dit rien de significatif sur la fiabilité. L'identité, la santé des appareils et le contexte comportemental le font.
L'origine de Zero Trust : Kindervag, Forrester et NIST
John Kindervag a inventé le modèle Zero Trust en 2010 alors qu'il travaillait comme analyste principal chez Forrester Research. Son cadre d'origine a fait valoir que le concept d'un réseau interne de confiance était une fiction dangereuse que les organisations devaient complètement abandonner.
Le modèle a gagné du terrain après que Google ait publié ses articles de recherche BeyondCorp à partir de 2014, documentant comment Google a déplacé l'ensemble de son effectif du modèle VPN traditionnel et vers un cadre d'accès sans confiance. D'ici 2020, le National Institute of Standards and Technology (NIST) a publié SP 800-207, la norme fédérale qui définit formellement l'architecture de confiance zéro et ses composants.
En 2021, le décret 14028 des États-Unis exigeait que toutes les agences fédérales adoptent une architecture de confiance zéro, ce qui a considérablement accéléré l'adoption dans l'ensemble des infrastructures gouvernementales et du secteur privé.
Comment le NIST SP 800-207 définit la confiance zéro
NIST SP 800-207 définit l'architecture Zero Trust comme un ensemble de principes de cybersécurité fondés sur l'hypothèse qu'il n'existe aucune confiance implicite dans un réseau, qu'il soit interne ou externe. La norme organise ZTA autour de trois éléments logiques : le moteur de politique, l'administrateur de politique et le point d'application des politiques, qui travaillent tous ensemble pour évaluer et contrôler chaque demande d'accès en temps réel.
La norme NIST identifie également cinq piliers que chaque implémentation ZTA doit traiter : l'identité, le périphérique, le réseau/l'environnement, la charge de travail des applications et les données. Chaque pilier nécessite des contrôles politiques dédiés et une surveillance continue.
Zero Trust vs. Sécurité basée sur le périmètre
Comprendre la confiance zéro nécessite de comprendre ce qu'il remplace et exactement où l'ancien modèle échoue.
Le modèle du château et des douves et ses points de défaillance
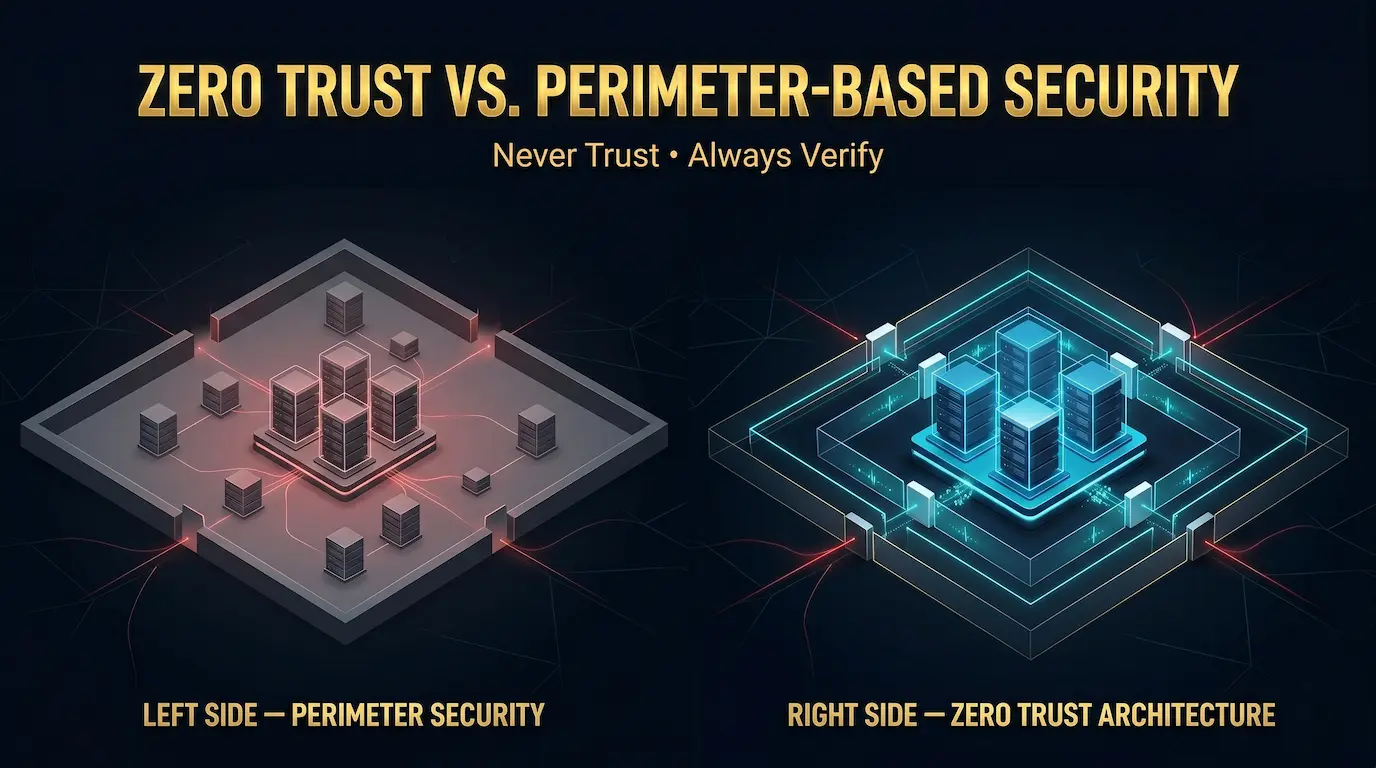
La sécurité basée sur le périmètre fonctionne comme un château médiéval : construisez des murs solides, contrôlez qui traverse les douves et supposez que tout le monde à l'intérieur des murs est amical. Les pare-feu, les VPN et les contrôles d'accès au réseau forment le fossé. Une fois qu'un utilisateur ou un service est passé, il reçoit généralement un large accès aux systèmes internes.
Le point d'échec est simple : une fois qu'un attaquant a franchi le périmètre, que ce soit par une attaque de phishing, un identifiant compromis ou un service mal configuré, il se déplace librement à travers le réseau interne. Il n'y a pas de deuxième couche de vérification pour les arrêter.
Un rapport 2023 d'IBM d'un rapport de violation de données a révélé que 74% de violations impliquait l'accès à des comptes privilégiés, le type exact de mouvement latéral que la sécurité du périmètre ne peut contenir après la compromission initiale.
Mouvement latéral et problème de menace interne
Le mouvement latéral est la technique que les attaquants utilisent après un compromis initial pour naviguer du point d'entrée vers des cibles de plus grande valeur. Dans un modèle de périmètre, c'est facile : les systèmes internes se font confiance par défaut, de sorte qu'un poste de travail compromis peut sonder et accéder aux systèmes adjacents avec une résistance minimale.
L'architecture Zero Trust limite le mouvement latéral en traitant chaque connexion comme externe, quelle que soit l'origine de son réseau. Un hôte compromis à l'intérieur du réseau ne peut pas atteindre un autre système interne sans présenter les informations d'identification valides, satisfaire les règles d'accès du moteur de politique et passer des contrôles de surveillance continue. Le rayon d'explosion d'un seul compromis rétrécit de façon spectaculaire.
Le décalage zéro de la confiance fait
Zero Trust n'élimine pas les pare-feu ou les tunnels cryptés. Cela change l'hypothèse qui les sous-tend. La sécurité du périmètre demande : "Cette connexion vient-elle de l'intérieur du réseau?" Zero Trust demande : "Cette identité spécifique, sur cet appareil spécifique, est-elle autorisée à accéder à cette ressource spécifique, pour le moment, dans ces conditions spécifiques ?"
Ce passage de la confiance de l'emplacement du réseau à la confiance en attributs continus basé sur des attributs est ce qui définit l'architecture.
Les cinq piliers de l'architecture Zero Trust (NIST SP 800-207)
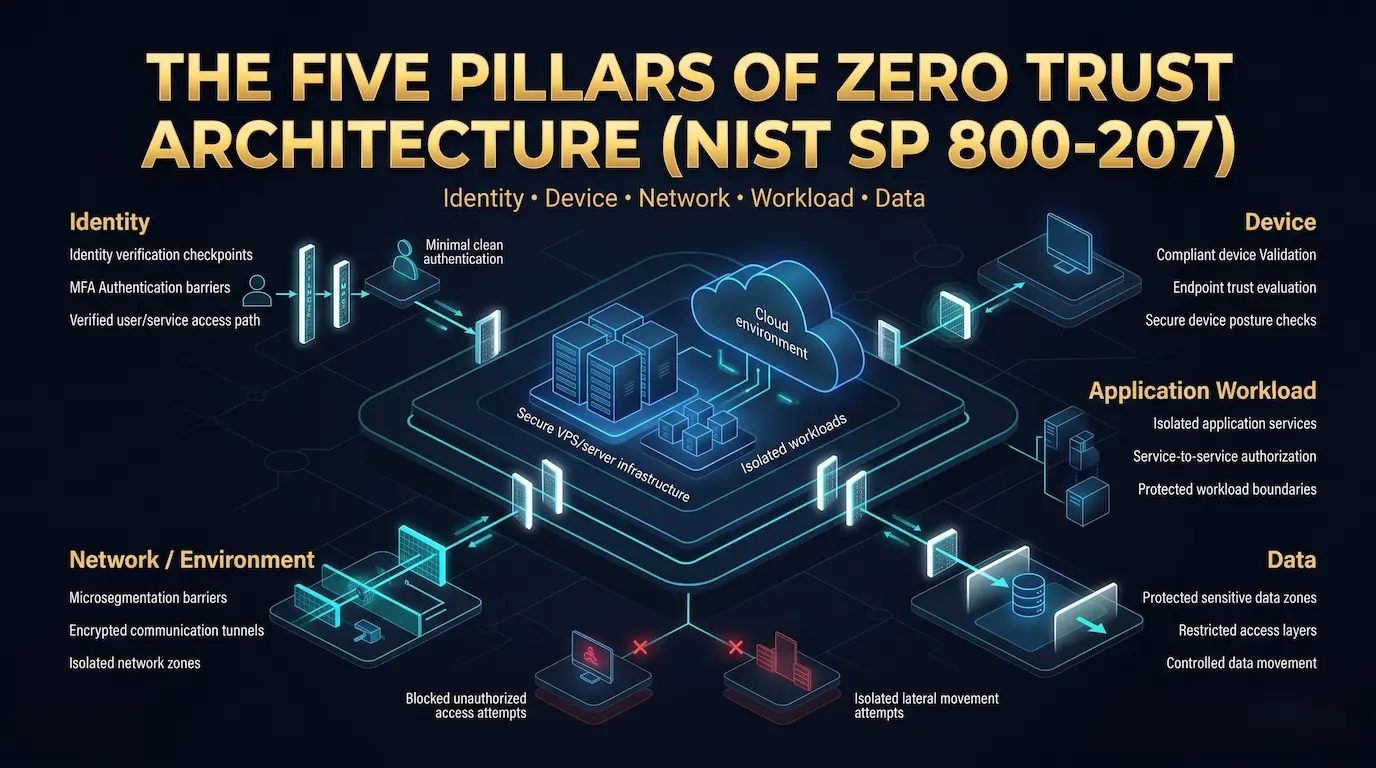
NIST SP 800-207 organise la mise en œuvre de zéro confiance autour de cinq piliers. Chaque pilier couvre une catégorie distincte de sujet ou de ressource d'accès qui doit être soumise au contrôle des politiques de ZTA.
Identité
L'identité est le pilier le plus critique. Chaque utilisateur, compte de service et processus automatisé doit avoir une identité vérifiable et unique. Le fournisseur d'identités (IDP) authentifie ces identités à l'aide de l'authentification multifactorielle, de l'authentification basée sur un certificat ou des deux. Zero Trust requires that access decisions reference identity attributes directly, not group membership or network location.
Dispositif
L'intégrité de l'appareil est évaluée à chaque demande d'accès. Une identité valide sur un appareil compromis ou non conforme ne satisfait pas aux exigences de confiance nulles. Les plates-formes de gestion des périphériques évaluent la version du système d'exploitation, l'état des correctifs, l'état de chiffrement et la configuration de la sécurité des terminaux. Seuls les appareils qui respectent les seuils de conformité définis passent la vérification du pilier de l'appareil.
Réseau / Environnement
Le pilier du réseau couvre les canaux de communication et la segmentation. La micro-segmentation divise le réseau en zones isolées, de sorte qu'un composant compromis dans une zone ne peut pas atteindre directement les ressources dans une autre. Les canaux cryptés, y compris les tunnels TLS et WireGuard mutuels, protègent les données en transit entre les services et les utilisateurs.
Charge de travail de l'application
Le contrôle d'accès au niveau de l'application signifie que l'accès à des applications et services spécifiques nécessite sa propre autorisation, séparée de l'accès au réseau. Un utilisateur authentifié sur le réseau a toujours besoin d'une autorisation explicite pour accéder à la base de données, au panneau d'administration ou à la pile de surveillance. La communication de service à service nécessite le même traitement.
Données
Le pilier des données classe les actifs de données par sensibilité et applique des contrôles politiques qui correspondent à la classification. Les données hautement sensibles nécessitent des contrôles d'accès plus solides, une journalisation plus granulaire et des restrictions de transfert plus strictes que les actifs publics. Les contrôles au niveau des données garantissent que même les utilisateurs autorisés accèdent uniquement aux données dont leur rôle est requis pour la tâche spécifique à accomplir.
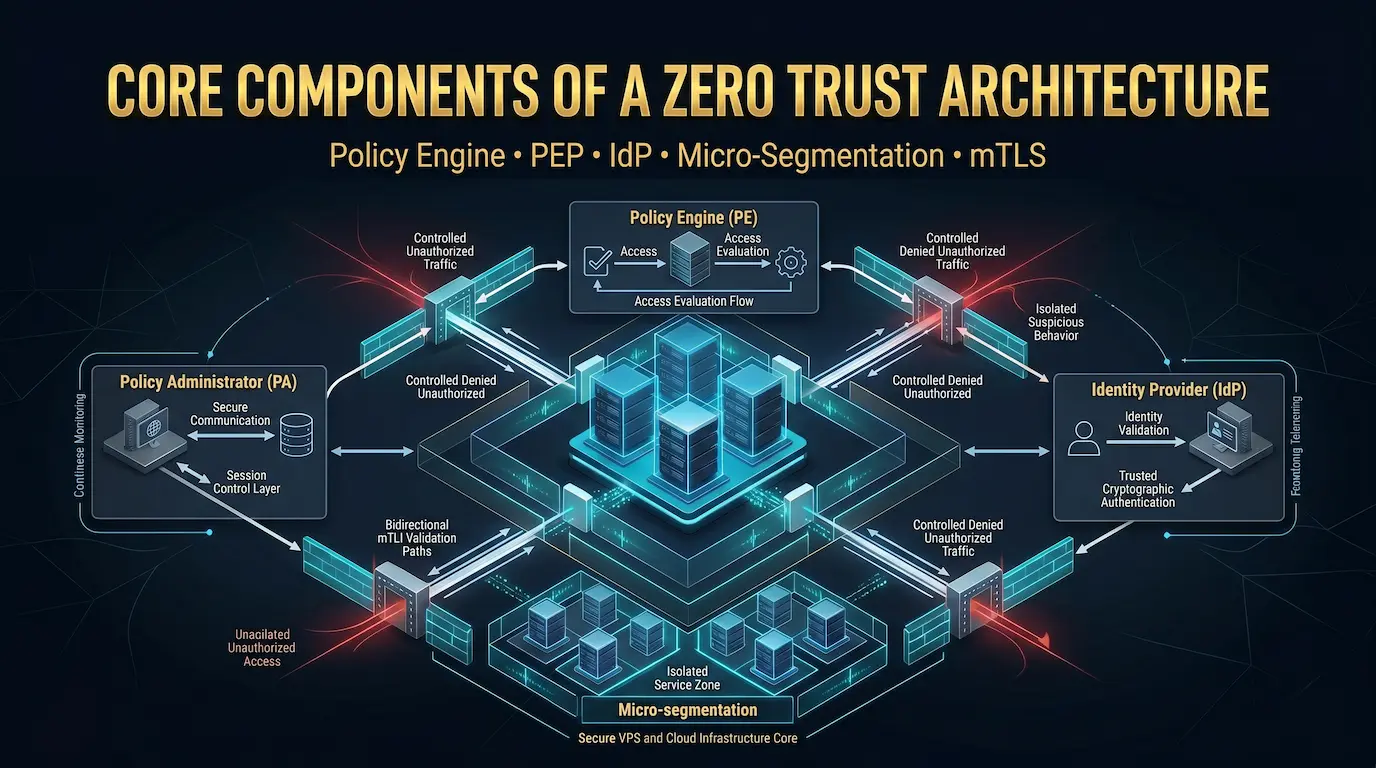
Composants principaux d'une architecture Zero Trust
L'architecture logique NIST SP 800-207 définit trois composants de base de plans de contrôle que chaque implémentation ZTA doit inclure, ainsi que plusieurs systèmes de support.
Moteur de politique (PE)
Le moteur de politique est la composante décisionnelle de Zero Trust. Il évalue chaque demande d'accès en comparant les attributs de la demande, y compris les réclamations d'identité, l'état du périphérique, l'heure de la journée, l'historique des comportements et la sensibilité des ressources, aux politiques d'accès définies. Le PE produit une décision de subvention, de refus ou de subvention conditionnelle pour chaque demande.
Le moteur de politique n'applique pas la décision. Son rôle est purement l'évaluation et la décision.
Administrateur de stratégies (PA)
L'administrateur de stratégie agit comme la couche de communication entre le moteur de stratégie et le point d'application des politiques. Il traduit la décision du PE en instructions et envoie ces instructions au PEP. L'AP établit ou met fin au jeton de session qui autorise ou bloque l'accès.
Point d'application des politiques (PEP)
Le point d'application de la stratégie accorde ou refuse l'accès aux ressources en fonction des instructions qu'il reçoit de l'administrateur de la politique. Le PEP se situe entre le sujet demandeur, qui peut être un utilisateur, un appareil ou un service, et la ressource cible. Aucune requête n'atteint la ressource sans passer par le PEP.
Dans les déploiements pratiques sur les serveurs Linux, la fonction PEP est répartie entre les règles de pare-feu, les proxy inversés, la configuration SSH et les contrôles d'accès à la couche application.
Fournisseur d'identité (IdP)
Le fournisseur d'identités authentifie les utilisateurs et les périphériques et émet des jetons cryptographiques que le moteur de stratégie utilise comme entrées d'identité. Les implémentations IDP courantes incluent KeyCloak, Authentik et les options hébergées dans le cloud comme Okta ou Azure AD. Pour l'infrastructure des serveurs, les autorités de certification SSH servent d'IDP léger pour l'identité machine-à-machine.
micro-segmentation
La micro-segmentation divise un réseau en petites zones isolées à l'aide de règles de pare-feu, de VLAN ou de réseaux définis par logiciel. Chaque zone contient un ensemble limité de services et n'autorise que les flux de trafic spécifiques dont ces services ont besoin. Une brèche dans une zone ne peut pas se propager latéralement dans une autre zone sans passer par le point d'application de la politique.
Sur un VPS ou un serveur dédié, la micro-segmentation est implémentée au niveau du pare-feu à l'aide de règles UFW ou Iptables qui limitent les communications interservices aux ports et protocoles explicitement autorisés.
TLS mutuelles (MTL)
Mutual TLS authentifie à la fois le client et le serveur dans chaque connexion de service à service, contrairement à la norme TLS qui n'authentifie que le serveur. Chaque service détient un certificat émis par une autorité de certification partagée. Les deux parties présentent des certificats et se vérifient avant que des données ne passent entre eux.
MTLS répond à l'exigence de confiance zéro pour la communication service-service authentifiée et chiffrée et empêche un service compromis de se faire passer pour un service légitime.
Surveillance et analyse continues
Zero Trust exige que les décisions d'accès ne soient pas seulement prises lors de l'initiation de la session, mais qu'elles soient réévaluées en permanence tout au long de la session. Les systèmes d'analyse comportementale, les journaux d'accès et les informations de sécurité et de gestion des événements (SIEM) renvoient des données en temps réel au moteur de stratégie. Un modèle d'accès anormal, tel qu'un compte de service lisant soudainement des fichiers auxquels il n'a jamais été accédé auparavant, peut déclencher un changement de politique d'accès en milieu de session.
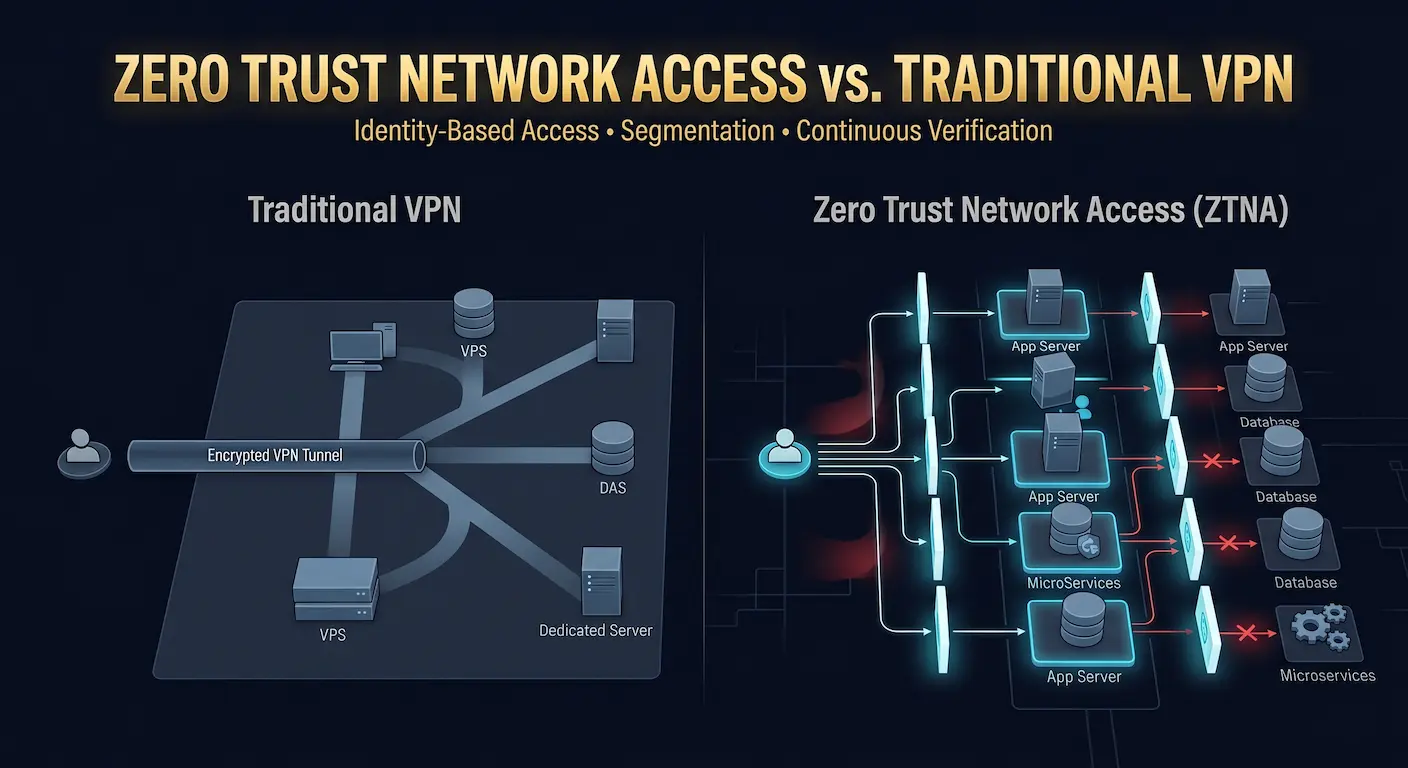
Accès au réseau Zero Trust vs VPN traditionnel
Les VPN sont courants dans les environnements de serveurs et de nombreuses équipes les utilisent comme couche de sécurité principale d'accès à distance. Zero Trust Network Access (ZTNA) adopte une approche différente.
La principale différence
Un VPN traditionnel accorde un accès au niveau du réseau après l'authentification. Une fois qu'un utilisateur se connecte au tunnel VPN, il peut généralement atteindre n'importe quel hôte sur le réseau interne de son routage. Le VPN authentifie la connexion mais n'applique aucun autre contrôle d'accès au niveau de la ressource.
ZTNA accorde l'accès à des applications ou à des ressources spécifiques, et non au réseau. L'authentification établit une identité, mais une deuxième vérification de politique d'accès détermine les applications spécifiques que l'identité authentifiée peut atteindre. Le réseau sous-jacent reste invisible pour l'utilisateur.
Quand utiliser ZTNA vs. VPN sur un serveur dédié
Les tunnels VPN, en particulier les implémentations WireGuard, restent appropriés pour le transport crypté dans un déploiement ZTA. La différence est que WireGuard dans un contexte de confiance zéro sert de couche de canal chiffrée, et non de couche de contrôle d'accès. Le contrôle d'accès se trouve dans le point d'application de la politique, et non dans la connexion VPN elle-même.
Pour les équipes qui gèrent plusieurs serveurs, un réseau WireGuard Mesh (utilisant des outils tels que NetMaker ou TailScale DERP Infrastructure en tant que modèle de référence) fournit la couche de transport chiffrée, tandis que les règles de pare-feu et l'authentification basée sur le certificat SSH fournissent la couche de contrôle d'accès sans confiance au-dessus.
Comment déployer une architecture Zero Trust sur un VPS ou un serveur dédié
Les étapes de déploiement suivantes reflètent la façon dont nous configurons les contrôles de confiance zéro pour l'infrastructure hébergée à Atal Networks. Ces étapes utilisent des outils Linux open source et s'appliquent à n'importe quel VPS ou serveur dédié KVM Linux avec un accès root complet.
Étape 1 : Mappez vos ressources et vos flux de données
Avant de déployer des contrôles, documentez chaque service exécuté sur votre serveur, chaque port réseau sur lequel il écoute, chaque compte d'utilisateur qui peut y accéder et chaque dépendance inter-service. Vous ne pouvez pas segmenter ce que vous n'avez pas mappé.
Produire une table simple : nom du service, port d'écoute, sources entrantes, destinations sortantes requises, classification de sensibilité aux données. Cette table devient la saisie de la politique pour chaque étape suivante.
Étape 2 : Renforcez le SSH et appliquez l'authentification par clé
SSH est le principal chemin d'accès administratif sur un serveur Linux. Le durcissement applique le pilier Zero Trust Identity directement à votre vecteur d'accès le plus sensible.
Dans /etc/ssh/sshd_config, définissez ces valeurs :
autorisationRootConnexion Non
PasswordAuthentication Non
PubKeyAuthentification Oui
AuthorizedKeysFile .ssh/authorized_keys
AllowUsers your_admin_user
Authentifications max 3
ClientAliveInterval 300
ClientAliveCountMax 2
Redémarrez le démon ssh après les modifications :
sudo systemctl restart sshd
Désactivez entièrement la connexion root et nécessite uniquement une authentification par clé. Chaque administrateur obtient une paire de clés individuelle, jamais partagée. Cela donne au moteur de stratégie une réclamation d'identité unique par utilisateur.
Pour les environnements de sécurité supérieure, déployez des certificats SSH à l'aide d'une autorité de certification interne. Les certificats SSH vous permettent de définir des délais d'expiration par certificat, d'émettre des certificats de portée de rôle et de les révoquer de manière centralisée, ce qui satisfait bien mieux l'exigence de "le moins de privilège par session" de Zero Trust que les fichiers statiques autorisés_keys.
Étape 3 : Configurez la micro-segmentation du pare-feu avec UFW
UFW (Firewall non compliqué) implémente la micro-segmentation au niveau de la couche réseau. Commencez par une posture de refus par défaut et n'autorisez explicitement que le trafic requis.
# Définir les valeurs par défaut
sudo ufw default deny incoming
sudo ufw default deny outgoing
sudo ufw default deny forward
# autorise SSH à partir d'une adresse IP de gestion spécifique uniquement
sudo ufw allow from 203.0.113.10 to any port 22
# Autoriser HTTPS entrant
sudo ufw allow 443/tcp
# autorise HTTP uniquement si nécessaire (redirection vers HTTPS)
sudo ufw allow 80/tcp
# autorise le DNS sortant
sudo ufw allow out 53
# Autoriser HTTPS sortant
sudo ufw allow out 443/tcp
# autorise NTP pour la synchronisation temporelle
sudo ufw allow out 123/udp
sudo ufw enable
Remplacer 203.0.113.10 avec votre IP de gestion. Cette configuration applique la micro-segmentation : seuls les trafics explicitement autorisés sont transmis. Toutes les autres connexions entrantes et sortantes sont supprimées.
Installer fail2ban Pour automatiser la réponse « refuser après une panne répétée » du moteur de stratégie sur la couche réseau :
sudo apt install fail2ban
sudo systemctl enable fail2ban
sudo systemctl start fail2ban
Étape 4 : Déployez des MTL entre les services
Les services exécutés sur le même serveur qui communiquent sur localhost peuvent sembler à l'abri de l'interception, mais Zero Trust nécessite une communication authentifiée entre tous les services, quelle que soit la position du réseau.
Utiliser CFSSL ou étape-ca Pour exécuter une autorité de certification locale :
# Installation étape-CA
wget https://dl.step.sm/gh-release/certificates/ghcr.io/latest/step-ca_linux_amd64.tar.gz
tar -xf step-ca_linux_amd64.tar.gz
sudo mv step-ca /usr/local/bin/
# initialise l'autorité de certification
étape CA init –name="atal-zta-ca" –dns="localhost" –address=":8443″ –provisioner="admin"
Émettez des certificats à chaque service et configurez-les pour présenter leur certificat lors de la connexion à un autre service interne. NGINX, par exemple, prend en charge les MTL avec ssl_client_certificate et ssl_verify_client sur directives.
Cela satisfait l'exigence du NIST SP 800-207 selon laquelle la communication service-service utilise des canaux chiffrés authentifiés.
Étape 5 : Installez WireGuard pour l'accès au tunnel crypté
WireGuard fournit la couche de transport cryptée pour l'accès administratif et la communication inter-serveur. Chez Atal Networks, nos plans VPS Linux prennent en charge WireGuard en natif au niveau du noyau, ce qui signifie qu'aucune compilation supplémentaire de module de noyau n'est requise.
sudo apt update
sudo apt install wireguard
# Générer des clés de serveur
WG GenKey | tee /etc/wireguard/server_private.key | WG PubKey > /etc/wireguard/server_public.key
# Créer la configuration de l'interface
sudo nano /etc/wireguard/wg0.conf
Exemple /etc/wireguard/wg0.conf:
[interface]
PrivateKey =
Adresse = 10.0.0.1/24
ListenPort = 51820
POSTUP = UFW Autoriser 51820/UDP
postdown = ufw supprimer autoriser 51820/UDP
[pair]
PublicKey =
AllowedIPS = 10.0.0.2/32
Activer et démarrer l'interface :
sudo systemctl enable wg-quick@wg0
sudo systemctl start wg-quick@wg0
WireGuard utilise la cryptographie à clé publique pour l'authentification. Seul un pair avec la clé privée correcte peut se connecter. Cela satisfait les exigences de zéro confiance en crypte et de vérification d'identité pour la couche d'accès au réseau.
Étape 6 : Configurez la journalisation et les alertes en continu
Zéro confiance nécessite une surveillance continue. Toute tentative d'accès, accordée ou refusée, doit être enregistrée et disponible pour une analyse en temps réel.
Installer et activer vérifié Pour l'audit des appels système au niveau du noyau :
sudo apt install auditd
sudo systemctl enable auditd
sudo systemctl start auditd
# surveille les tentatives d'escalade de privilèges
sudo auditctl -w /etc/sudoers -p rwa -k privilege_escalation
sudo auditctl -w /etc/passwd -p rwa -k user_accounts
sudo auditctl -w /etc/shadow -p rwa -k credentials
Événements d'authentification SSH surveiller #
sudo auditctl -w /var/log/auth.log -p rwa -k auth_events
Configurez le transfert de journaux vers un système centralisé de gestion des journaux. Si vous exécutez plusieurs serveurs sur l'infrastructure Atal Networks, transférez les journaux de toutes les instances vers un serveur de surveillance unique à l'aide rsyslog ou vecteur. La journalisation centralisée est ce qui rend possible l'analyse comportementale entre serveurs.
Configurer l'alerte pour les événements critiques : échec des tentatives SSH au-dessus d'un seuil, de nouveaux comptes d'utilisateurs créés en dehors du processus de provisionnement, des connexions sortantes inattendues et des modifications apportées aux fichiers de configuration sudoers ou ssh.
Étape 7 : Appliquer l'accès aux moindres privilèges par rôle
L'accès des moindres privilèges limite chaque utilisateur aux autorisations minimales dont son rôle a besoin pour sa tâche en cours. Sur un serveur Linux, cela signifie :
Gestion des comptes d'utilisateurs :
# Créez un utilisateur de déploiement sans accès au shell
sudo useradd --no-create-home --shell /usr/sbin/nologin deploy_user
# Créez un utilisateur d'application avec un répertoire personnel limité
sudo useradd --create-home --shell /bin/bash app_user
sudo usermod -aG www-data app_user
# limite le sudo à des commandes spécifiques
echo "app_user ALL=(ALL) NOPASSWD: /usr/bin/systemctl restart nginx" | sudo tee /etc/sudoers.d/app_user
Renforcement des autorisations de fichiers :
# Définit des autorisations strictes dans les répertoires de configuration
sudo chmod 700 /etc/wireguard/
sudo chmod 600 /etc/wireguard/*.key
sudo chmod 750 /var/www/
sudo chown -R app_user:www-data /var/www/
Vérifier régulièrement les privilèges sudo existants. Tout compte avec un accès sudo sans restriction viole l'exigence de moindre privilège et doit être étendu aux commandes spécifiques requises.
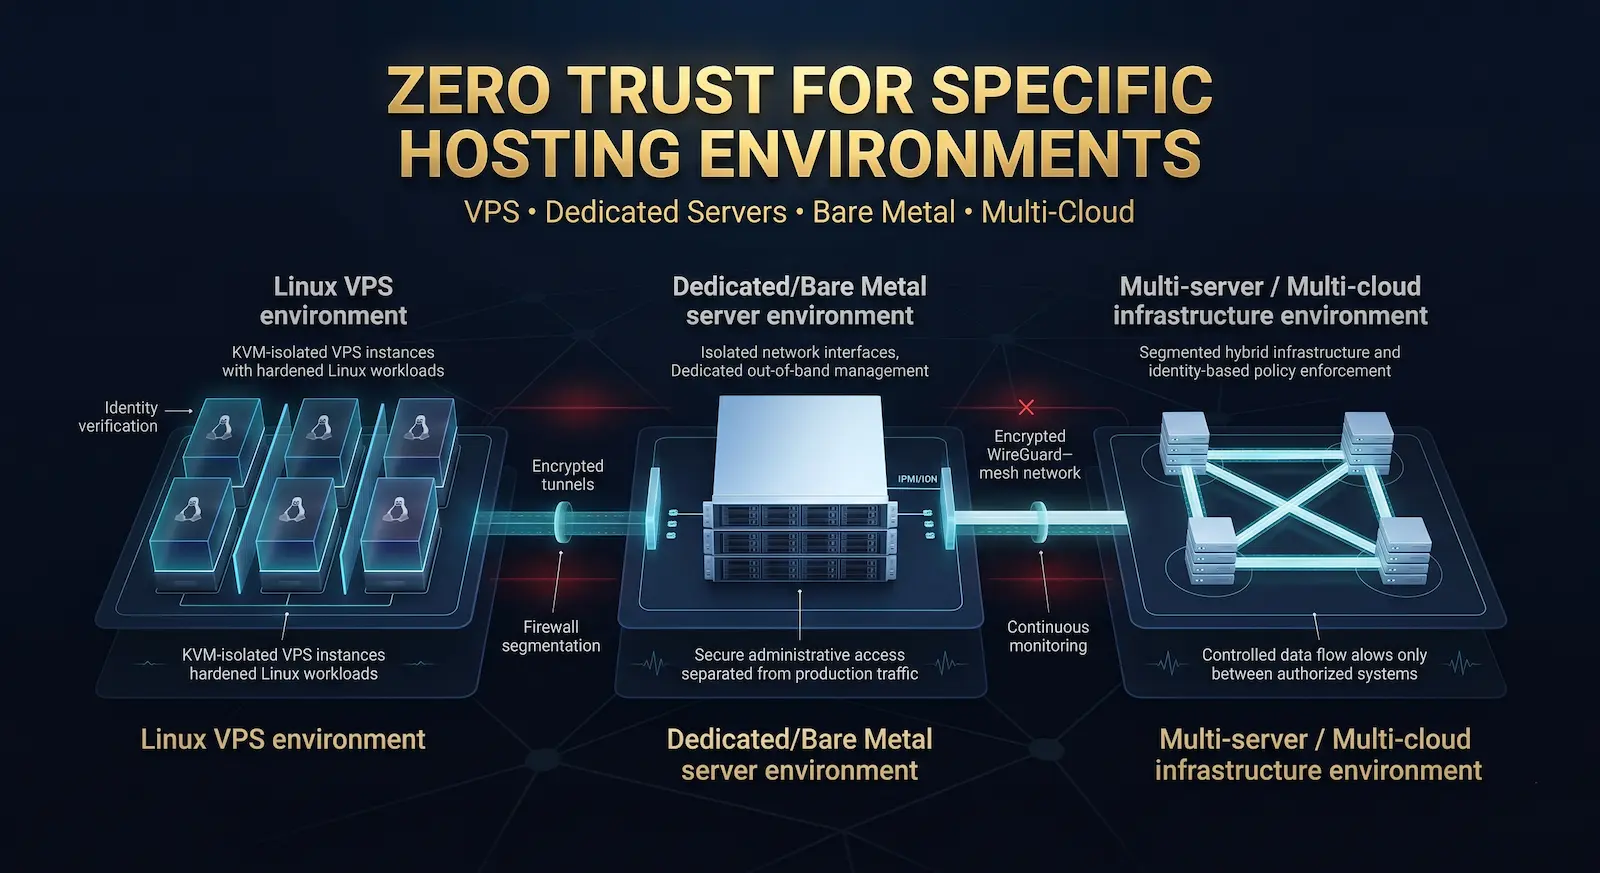
Zéro confiance pour des environnements d'hébergement spécifiques
Zéro confiance sur un VPS Linux
Un accès racine complet Linux 1TP12Vide, ce qui signifie que chaque contrôle de confiance zéro décrit ci-dessus peut être implémenté sans restriction. La couche de virtualisation KVM sur les plans Atal Networks VPS fournit une isolation matérielle au niveau du matériel entre les machines virtuelles, qui constitue la base de la couche de segmentation du réseau.
Les plans VPS KVM prennent également en charge le déploiement ISO personnalisé, ce qui signifie que vous pouvez exécuter une image du système d'exploitation minimale et renforcée sans services inutiles, ce qui réduit la surface d'attaque à partir du niveau du système d'exploitation.
Zéro confiance sur un serveur nu ou un serveur dédié
Les serveurs dédiés fournissent des contrôles matériels supplémentaires auxquels les environnements VPS ne peuvent pas correspondre. La séparation des interfaces de réseau physique, les modules de sécurité matérielle (HSMS) pour le stockage de certificats, les contrôles d'accès au niveau du BIOS et la gestion hors bande (IPMI/iDRAC) contribuent tous à une posture de confiance nulle au niveau de la couche d'infrastructure.
Chez Atal Networks, nos serveurs dédiés incluent un accès IPMI complet, qui permet une gestion hors bande sans ouvrir SSH sur le réseau public. La restriction de SSH au tunnel WireGuard et la réservation d'IPMI pour un accès d'urgence crée une séparation solide entre le chemin d'administration normal et le chemin de récupération d'urgence.
Zéro confiance pour les configurations multi-serveurs et multicloud
Les déploiements multi-serveurs bénéficient le plus de Zero Trust, car la surface d'attaque s'étend avec chaque serveur supplémentaire. Un réseau maillé WireGuard connectant tous les serveurs dans un déploiement crée un réseau privé crypté. Les règles de pare-feu sur chaque serveur limitent la communication inter-serveur aux seuls ports et protocoles explicitement requis par l'architecture de service.
Dans les déploiements multicloud ou hybrides, où certains serveurs s'exécutent sur l'infrastructure Atal Networks et d'autres s'exécutent dans des environnements de cloud Hyperscaler, le modèle de confiance zéro fournit une application cohérente des politiques, quel que soit le fournisseur de cloud sous-jacent. Le contrôle d'accès basé sur l'identité ne dépend pas du réseau ou du cloud dans lequel la ressource vit.
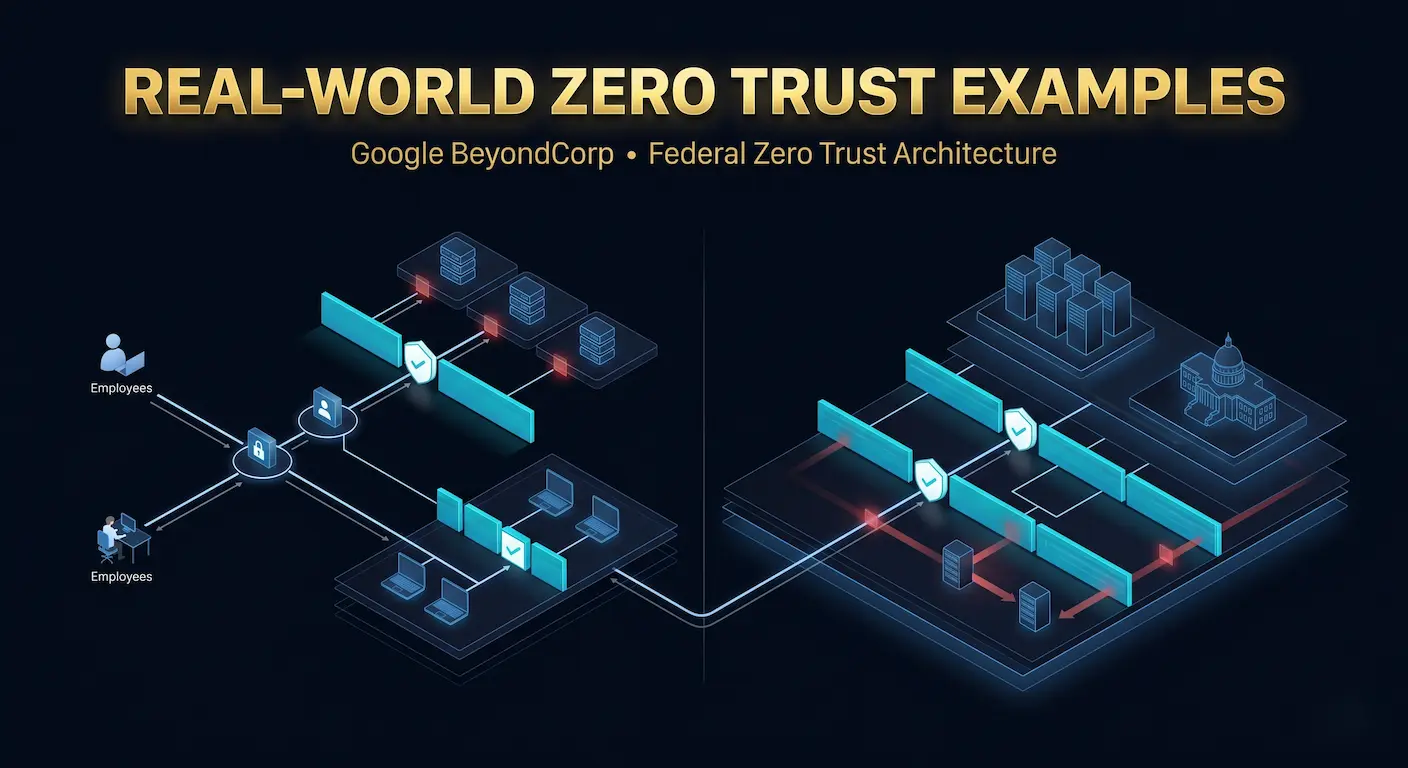
Exemples de confiance zéro dans le monde réel
Google BeyondCorp
Le programme BeyondCorp de Google, détaillé dans une série de documents de recherche publiés de 2014 à 2018, a déplacé l'ensemble de l'accès basé sur le VPN de Google. Chaque employé accède à des applications internes via un proxy d'accès qui évalue l'identité, la conformité des appareils et la politique d'accès à chaque demande. Le réseau interne ne reçoit pas plus de confiance inhérente que l'Internet public.
BeyondCorp a démontré que Zero Trust est viable sur le plan opérationnel à grande échelle et que l'impact sur la productivité de la suppression du modèle VPN est minime lorsque le proxy d'accès est conçu correctement.
Gouvernement fédéral des États-Unis (arrêté 14028)
À la suite de plusieurs violations très médiatisées des systèmes fédéraux, le décret 14028 des États-Unis, signé en mai 2021, exigeait que toutes les agences fédérales développent et commencent à mettre en œuvre des plans d'architecture de confiance zéro. La Cybersecurity and Infrastructure Security Agency (CISA) a publié un modèle de maturité de confiance zéro en 2022 pour guider les agences à travers un processus d'adoption par étapes sur les cinq piliers du NIST.
L'adoption fédérale à cette échelle a considérablement accéléré l'outil commercial pour Zero Trust et a validé l'approche architecturale pour les déploiements d'entreprise et de PME.
Questions fréquemment posées
Q: Zero Trust security architecture — what is it?
R : L'architecture de sécurité Zero Trust est un cadre de cybersécurité basé sur le principe qu'aucun utilisateur, appareil ou connexion réseau ne reçoit de confiance par défaut, même au sein du propre réseau de l'organisation. Chaque demande d'accès nécessite une vérification de l'identité, de l'état de l'appareil et du contexte avant que l'accès ne soit accordé. Les autorisations sont limitées au minimum requis pour cette session spécifique, à la suite du modèle le moins privilégié défini par NIST SP 800-207.
Q : En quoi Zero Trust diffère-t-il de la sécurité du périmètre traditionnel ?
R : La sécurité du périmètre traditionnel suppose que tout ce qui se trouve à l'intérieur de la limite du réseau est sûr et offre un accès large une fois qu'un utilisateur ou un appareil a traversé le périmètre. Zero Trust ignore cette hypothèse. Il traite chaque connexion comme potentiellement hostile et applique une authentification et une autorisation continues à chaque demande, qu'elle provienne à l'intérieur ou à l'extérieur du réseau. Cette approche arrête le mouvement latéral que les modèles de périmètre ne peuvent contenir après un premier compromis.
Q : Les cinq piliers de la confiance zéro — que définit le NIST SP 800-207 ?
R : NIST SP 800-207 organise une architecture Zero Trust autour de cinq piliers : identité (vérifiant qui demande l'accès), appareil (validation de la conformité et santé des appareils), réseau/environnement (sécurisation et segmentation des canaux de communication), charge de travail des applications (contrôle de l'accès au niveau de l'application), et les données (classant et protégeant les données au niveau des ressources). Chaque pilier nécessite des contrôles politiques dédiés et une surveillance continue pour satisfaire la norme ZTA.
Q : Zero Trust peut-il être déployé sur un VPS ou un serveur dédié ?
R : Oui. Un VPS ou un serveur dédié avec un accès root complet fournit tout ce qui est nécessaire pour implémenter des contrôles de confiance zéro au niveau de l'infrastructure. Cela comprend l'authentification par clé SSH, la micro-segmentation du pare-feu avec UFW ou IPTables, WireGuard pour l'accès au tunnel crypté, la TLS mutuelle entre les services et la journalisation centralisée pour une surveillance continue. Les plans KVM VPS de Atal Networks incluent un accès root complet, qui est la condition préalable à toutes ces configurations.
Q : Un point d'application des politiques (PEP) — Que fait-il dans Zero Trust ?
R : Le point d'application de la politique intercepte chaque demande d'accès et applique la décision prise par le moteur de politique. Il agit comme un gardien entre le sujet demandeur (un utilisateur, un appareil ou un service) et la ressource cible. Le PEP accorde ou refuse l'accès en fonction d'attributs en temps réel, notamment l'identité, l'état du périphérique, l'heure et le contexte comportemental, sans supposer la confiance préalable de l'historique de session. Aucune requête n'atteint la ressource sans passer par le PEP.
Q : ZTNA vs VPN - Quelle est la différence ?
R : Un VPN traditionnel accorde un accès au niveau du réseau une fois qu'un utilisateur s'authentifie. L'utilisateur peut atteindre n'importe quel hôte sur le réseau interne de son acheminement. ZTNA autorise l'accès uniquement à des applications ou ressources spécifiques en fonction de l'identité et du contexte de l'appareil, sans exposer le réseau sous-jacent. Un accréditation ZTNA compromise ne peut pas atteindre les systèmes auxquels l'utilisateur n'est pas explicitement autorisé à accéder, ce qui réduit considérablement le rayon d'explosion d'un compromis d'identification par rapport à un modèle basé sur VPN.
Q : Zero Trust ne s'applique-t-il qu'aux grandes entreprises ?
R : Non. Les principes de confiance zéro s'appliquent à n'importe quelle échelle. Les agences fédérales américaines l'ont adopté par mandat après le décret 14028, mais les petites entreprises et les développeurs individuels hébergeant des applications sur l'infrastructure VPS peuvent mettre en œuvre des contrôles de confiance zéro fondés sans outil d'entreprise. L'authentification par clé SSH, la micro-segmentation du pare-feu, les tunnels WireGuard et les contrôles d'accès basés sur les rôles implémentent les principes de base de confiance zéro en utilisant des logiciels librement disponibles.
Q : Outils Linux pour Zero Confiance sur un VPS – Quelles sont les options ?
R : Plusieurs outils Linux implémentent des principes de confiance zéro sans logiciel payant. fail2ban Gère la protection contre la force brute au niveau de la couche réseau. UFW et iptables Implémentez la micro-segmentation du pare-feu. garde du fil Fournit des tunnels cryptés authentifiés pour l'accès administratif et inter-serveur. openSSH avec authentification par clé et Autoriser les utilisateurs Les directives appliquent un accès lié à l'identité. vérifié Fournit une journalisation d'accès continu. étape-ca ou CFSSL Émet des certificats pour les MTL entre les services. Ensemble, ces outils mettent en œuvre les contrôles de base requis par le NIST SP 800-207.
Déployez votre environnement Zero Trust sur l'infrastructure Atal Networks
Les contrôles de ce guide s'exécutent sur n'importe quel VPS Linux ou serveur dédié avec un accès root complet et une virtualisation KVM. Notre infrastructure prend en charge WireGuard au niveau du noyau, un déploiement ISO personnalisé pour des constructions minimales renforcées, un accès IPMI complet sur des serveurs dédiés et un réseau BGP redondant dans plus de 213 centres de données dans plus de 196 pays.
Déployez un VPS Linux avec un accès root complet ou Découvrez nos plans de serveurs dédiés Pour commencer.
Révisé par l'équipe d'ingénierie de sécurité Atal Networks. Dernière mise à jour : mai 2026. Prochain examen : novembre 2026.
