


제로 트러스트 보안 아키텍처는 모든 사용자, 장치 및 네트워크 연결을 기본적으로 신뢰할 수 없는 것으로 취급하는 사이버 보안 모델입니다. 모든 단계에서 최소 권한의 원칙에 따라 리소스에 대한 액세스 권한을 부여하기 전에 보안 경계에 의존하는 대신 ID 및 장치 상태에 대한 지속적인 검증이 필요합니다.
서버를 실행하거나, 애플리케이션을 호스트하거나, 클라이언트를 위한 인프라를 관리하는 경우, 제로 트러스트는 기존 보안 모델이 열려 있는 격차를 좁히는 프레임워크입니다. 이 가이드는 작동 방식, 핵심 구성 요소가 무엇인지, 오픈 소스 도구를 사용하여 Linux VPS 또는 전용 서버에 배포하는 방법을 설명합니다.
목차
제로 트러스트 보안 아키텍처란 무엇입니까?
대부분의 조직은 역사적으로 동일한 방식으로 네트워크를 보호했습니다. 강력한 경계를 구축하고 내부의 모든 사람을 신뢰합니다. 이 모델은 모든 서버와 사용자가 한 건물에 앉아 있을 때 합리적으로 잘 작동했습니다. 원격 팀, 클라우드 인프라 및 분산 호스팅의 세계에서 완전히 무너집니다.
제로 트러스트는 경계 모델을 간단한 규칙으로 대체합니다. 연결이 없는 위치에 관계없이 자동 신뢰를 얻습니다. 모든 사용자와 모든 장치의 모든 요청은 액세스가 부여되기 전에 ID를 증명하고 정책 요구 사항을 충족해야 합니다.
핵심 원칙: 절대 신뢰하지 말고 항상 확인하십시오
"절대 신뢰하지 말고 항상 확인하라"라는 문구는 슬로건이 아닙니다. ZTA(Zero Trust Architecture)의 모든 구성 요소에 내장된 운영 요구 사항입니다. 기업 네트워크 내부의 사용자는 커피숍에서 연결하는 사용자보다 더 이상 고유한 신뢰를 받지 못합니다. 자체 데이터 센터의 서버에서 실행되는 서비스는 매번 동일한 서버의 다른 서비스에 대해 자체 인증해야 합니다.
이는 위치 기반 모델에서 ID 기반 모델로 보안을 전환합니다. 위치는 신뢰성에 대해 아무 의미가 없습니다. ID, 장치 상태 및 행동 컨텍스트가 수행합니다.
제로 트러스트의 기원: Kindervag, Forrester 및 NIST
John Kindervag는 Forrester Research에서 수석 분석가로 일하면서 2010년에 Zero Trust 모델을 만들었습니다. 그의 원래 프레임워크는 신뢰할 수 있는 내부 네트워크의 개념이 조직이 완전히 포기해야 하는 위험한 허구라고 주장했습니다.
이 모델은 Google이 2014년부터 BeyondCorp 연구 논문을 발표한 후 Google이 전체 인력을 기존 VPN 모델에서 Zero Trust Access 프레임워크로 이동한 방법을 문서화한 후 주목을 받았습니다. 2020년까지 NIST(National Institute of Standards and Technology)는 제로 트러스트 아키텍처와 그 구성 요소를 공식적으로 정의하는 연방 표준인 SP 800-207을 발표했습니다.
2021년에 미국 행정 명령 14028은 모든 연방 기관이 제로 트러스트 아키텍처를 채택하도록 명령했으며, 이는 정부 및 민간 부문 인프라 모두에서 채택을 크게 가속화했습니다.
NIST SP 800-207이 제로 트러스트를 정의하는 방법
NIST SP 800-207은 제로 트러스트 아키텍처를 내부 또는 외부에 관계없이 어떤 네트워크에도 암시적 트러스트가 존재하지 않는다는 가정을 기반으로 구축된 일련의 사이버 보안 원칙으로 정의합니다. 이 표준은 모든 액세스 요청을 실시간으로 평가하고 제어하기 위해 함께 작동하는 정책 엔진, 정책 관리자 및 정책 시행 지점의 세 가지 논리적 구성 요소를 중심으로 ZTA를 구성합니다.
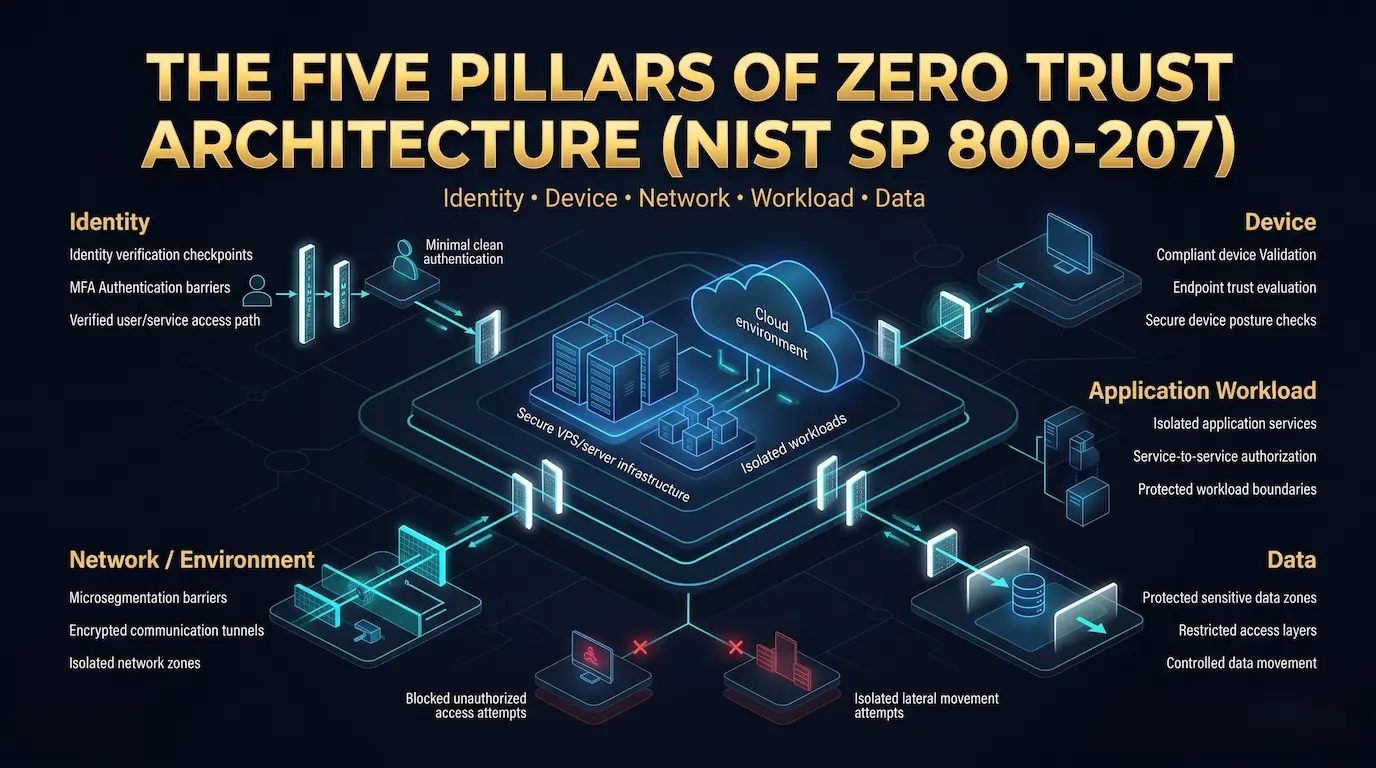
또한 NIST 표준은 모든 ZTA 구현이 다루어야 하는 5가지 기둥(ID, 장치, 네트워크/환경, 애플리케이션 워크로드 및 데이터)을 식별합니다. 각 기둥에는 전용 정책 제어와 지속적인 모니터링이 필요합니다.
제로 트러스트 대 경계 기반 보안
제로 트러스트를 이해하려면 그것이 무엇을 대체하고 이전 모델이 실패했는지 정확히 이해해야 합니다.
성과 해자 모델과 그 실패 지점
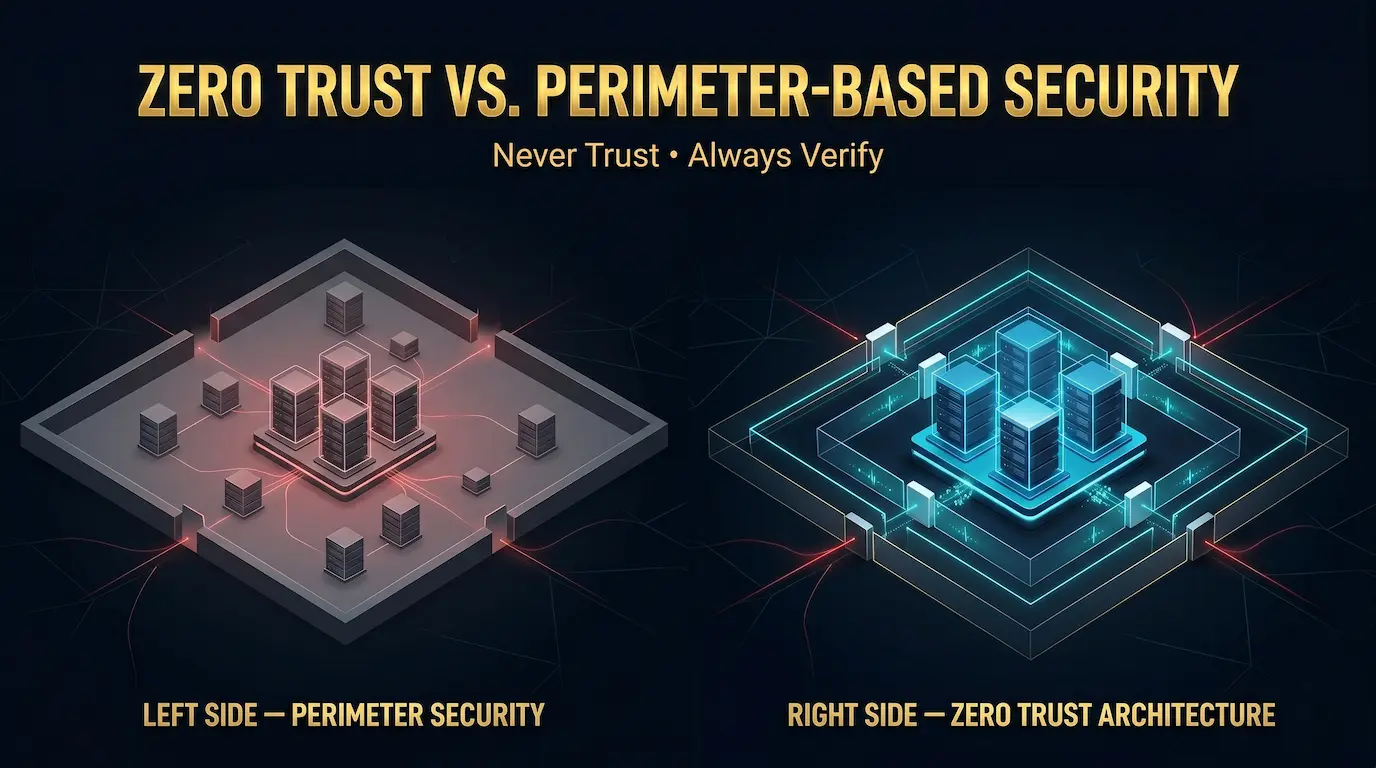
경계선 기반 보안은 중세 성처럼 작동합니다. 강력한 벽을 만들고, 누가 해자를 건너는지를 통제하고, 벽 안에 있는 모든 사람이 친절하다고 가정합니다. 방화벽, VPN 및 네트워크 액세스 제어가 해자를 형성합니다. 사용자 또는 서비스가 통과하면 일반적으로 내부 시스템에 대한 광범위한 액세스 권한을 받습니다.
실패 지점은 간단합니다. 공격자가 피싱 공격, 손상된 자격 증명 또는 잘못 구성된 서비스를 통해 경계를 위반하면 내부 네트워크를 통해 자유롭게 이동합니다. 그들을 막을 두 번째 검증 계층은 없습니다.
2023년 IBM 비용 데이터 침해 보고서에 따르면 74%의 침해는 권한 있는 계정에 대한 액세스와 관련되어 있으며, 이는 초기 타협 이후에 경계 보안이 포함할 수 없는 정확한 유형의 측면 이동입니다.
측면 이동 및 내부 위협 문제
횡방향 이동은 공격자가 진입점에서 더 높은 가치의 대상으로 탐색하기 위해 초기 타협 후 사용하는 기술입니다. 경계 모델에서는 내부 시스템이 기본적으로 서로를 신뢰하므로 손상된 워크스테이션이 최소한의 저항으로 인접 시스템을 조사하고 액세스할 수 있습니다.
제로 트러스트 아키텍처는 네트워크 원점에 관계없이 모든 연결을 외부로 처리하여 측면 이동을 제한합니다. 네트워크 내부의 손상된 호스트는 유효한 자격 증명을 제시하고 정책 엔진의 액세스 규칙을 충족하며 지속적인 모니터링 검사를 통과하지 않고는 다른 내부 시스템에 도달할 수 없습니다. 단일 타협의 폭발 반경이 급격히 축소됩니다.
Shift Zero Trust는
제로 트러스트는 방화벽이나 암호화된 터널을 제거하지 않습니다. 그것은 그 기저에 깔린 가정을 바꿉니다. Perimeter Security는 "이 연결이 네트워크 내부에서 발생합니까?"라고 묻습니다. 제로 트러스트는 다음과 같이 묻습니다.
네트워크 위치 신뢰에서 속성 기반의 연속 검증 신뢰로의 전환이 아키텍처를 정의하는 것입니다.
제로 트러스트 아키텍처의 5가지 기둥(NIST SP 800-207)
NIST SP 800-207은 5개의 기둥을 중심으로 제로 트러스트 구현을 구성합니다. 각 기둥은 ZTA 정책 제어 하에 가져와야 하는 액세스 주제 또는 리소스의 고유한 범주를 다룹니다.
동일하기
정체성이 가장 중요한 기둥입니다. 모든 사용자, 서비스 계정 및 자동화된 프로세스에는 검증 가능한 고유 ID가 있어야 합니다. IdP(Identity Provider)는 다단계 인증, 인증서 기반 인증 또는 둘 다를 사용하여 이러한 ID를 인증합니다. 제로 트러스트를 사용하려면 그룹 멤버십이나 네트워크 위치가 아닌 액세스 결정이 ID 속성을 직접 참조해야 합니다.
장치
장치 상태는 모든 액세스 요청에서 평가됩니다. 손상되거나 규정을 준수하지 않는 장치에서 유효한 ID는 제로 트러스트 요구 사항을 충족하지 않습니다. 장치 관리 플랫폼은 운영 체제 버전, 패치 상태, 암호화 상태 및 엔드포인트 보안 구성을 평가합니다. 정의된 규정 준수 임계값을 충족하는 장치만 장치 기둥 검사를 통과합니다.
네트워크 / 환경
네트워크 기둥은 통신 채널 및 세분화를 다룹니다. 마이크로 세분화는 네트워크를 격리된 영역으로 분할하므로 한 영역의 손상된 구성 요소는 다른 영역의 리소스에 직접 도달할 수 없습니다. 상호 TLS 및 WireGuard 터널을 포함한 암호화된 채널은 서비스와 사용자 간에 전송되는 데이터를 보호합니다.
애플리케이션 워크로드
애플리케이션 수준의 액세스 제어는 특정 애플리케이션 및 서비스에 대한 액세스가 네트워크 액세스와는 별도로 자체 인증을 필요로 함을 의미합니다. 네트워크에 인증된 사용자는 데이터베이스, 관리자 패널 또는 모니터링 스택에 액세스하려면 여전히 명시적인 권한이 필요합니다. 서비스 간 통신은 동일한 대우를 필요로 합니다.
데이터
데이터 기둥은 데이터 자산을 민감도별로 분류하고 분류와 일치하는 정책 제어를 적용합니다. 고도로 민감한 데이터는 공공 자산보다 더 강력한 액세스 제어, 더 세분화된 로깅, 더 엄격한 전송 제한이 필요합니다. 데이터 수준 제어를 통해 승인된 사용자도 해당 작업에 필요한 역할에 필요한 데이터만 액세스할 수 있습니다.
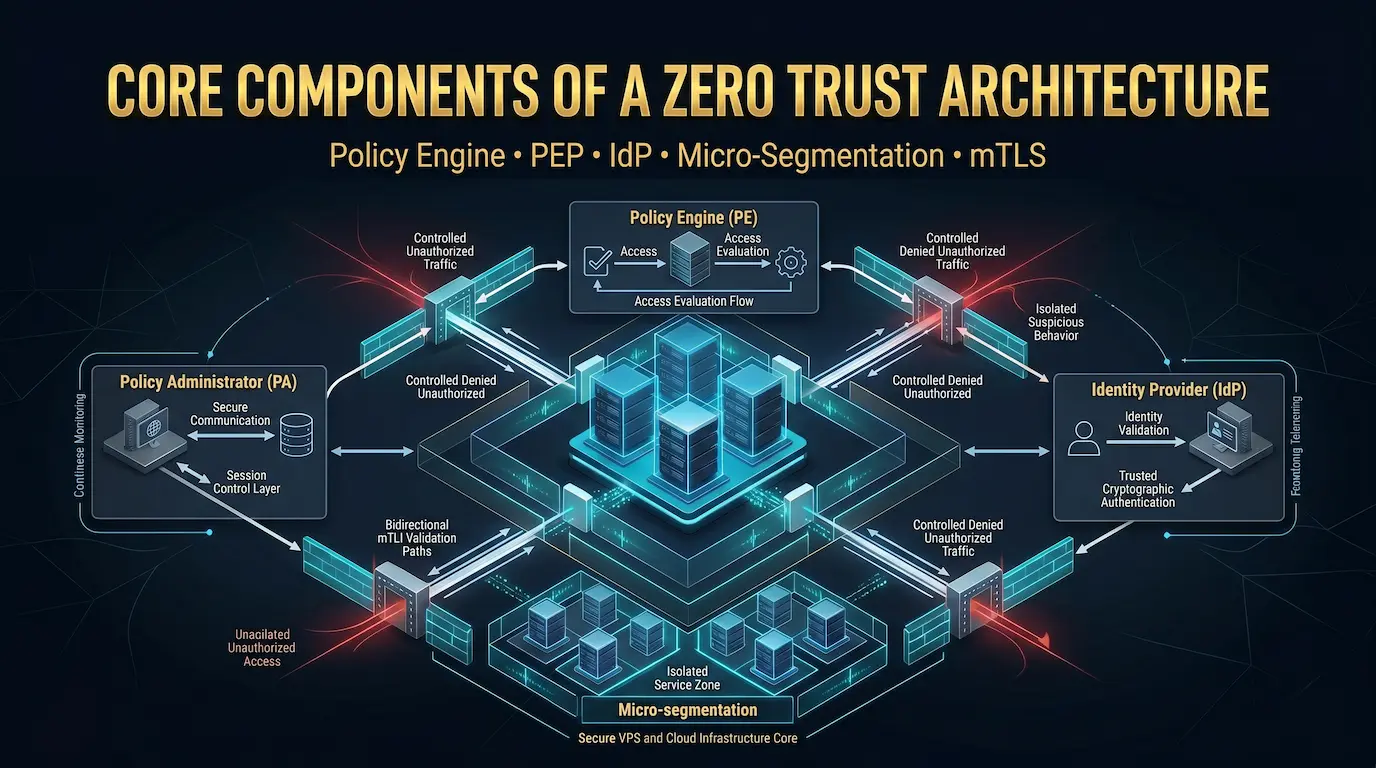
제로 트러스트 아키텍처의 핵심 구성 요소
NIST SP 800-207 논리적 아키텍처는 모든 ZTA 구현에 포함되어야 하는 세 가지 핵심 제어 평면 구성 요소와 여러 지원 시스템을 정의합니다.
정책 엔진(PE)
정책 엔진은 제로 트러스트의 의사 결정 구성 요소입니다. 정의된 액세스 정책과 ID 클레임, 장치 상태, 시간, 행동 기록 및 리소스 민감도를 포함한 요청의 속성을 비교하여 모든 액세스 요청을 평가합니다. PE는 각 요청에 대해 부여, 거부 또는 조건부 승인 결정을 출력합니다.
정책 엔진은 결정을 시행하지 않습니다. 그 역할은 순전히 평가와 결정 결과입니다.
정책 관리자(PA)
정책 관리자는 정책 엔진과 정책 시행 지점 간의 통신 계층 역할을 합니다. PE의 결정을 지침으로 변환하고 해당 지침을 PEP에 보냅니다. PA는 액세스를 허용하거나 차단하는 세션 토큰을 설정하거나 종료합니다.
정책 시행 지점(PEP)
정책 적용 지점은 정책 관리자로부터 받은 지침에 따라 리소스 액세스를 허용하거나 거부합니다. PEP는 사용자, 장치 또는 서비스가 될 수 있는 요청 주체와 대상 리소스 사이에 있습니다. PEP를 통과하지 않고 리소스에 도달하는 요청이 없습니다.
Linux 서버의 실제 배포에서 PEP 기능은 방화벽 규칙, 역 프록시, SSH 구성 및 응용 프로그램 계층 액세스 제어에 걸쳐 분산됩니다.
ID 제공자(IDP)
ID 공급자는 사용자와 장치를 인증하고 정책 엔진이 ID 입력으로 사용하는 암호화 토큰을 발행합니다. 일반적인 IdP 구현에는 Keycloak, Authentik 및 Okta 또는 Azure AD와 같은 클라우드 호스팅 옵션이 포함됩니다. 서버 인프라의 경우 SSH 인증 기관은 Machine-to-Machine ID를 위한 경량 IdP 역할을 합니다.
마이크로 세분화
Micro-Segmentation은 방화벽 규칙, VLAN 또는 소프트웨어 정의 네트워킹을 사용하여 네트워크를 작은 격리 영역으로 분할합니다. 각 구역에는 제한된 서비스 집합이 포함되어 있으며 해당 서비스에 필요한 특정 트래픽 흐름만 허용합니다. 한 구역의 위반은 정책 시행 지점을 통과하지 않고는 다른 구역으로 측면으로 퍼질 수 없습니다.
VPS 또는 전용 서버에서 마이크로 세분화는 서비스 간 통신을 명시적으로 승인된 포트 및 프로토콜로 제한하는 UFW 또는 iptables 규칙을 사용하여 방화벽 수준에서 구현됩니다.
상호 TLS(MTLS)
Mutual TLS는 서버만 인증하는 표준 TLS와 달리 모든 서비스 대 서비스 연결에서 클라이언트와 서버를 모두 인증합니다. 각 서비스에는 공유 인증 기관에서 발급한 인증서가 있습니다. 양측은 데이터가 통과하기 전에 인증서를 제시하고 서로를 확인합니다.
MTLS는 인증되고 암호화된 서비스 간 통신에 대한 제로 트러스트 요구 사항을 충족하고 손상된 서비스가 합법적인 서비스를 가장하는 것을 방지합니다.
지속적인 모니터링 및 분석
제로 트러스트를 사용하려면 세션 시작 시에만 액세스 결정을 내리는 것이 아니라 세션 전반에 걸쳐 지속적으로 재평가해야 합니다. 행동 분석, 액세스 로그, SIEM(Security Information and Event Management) 시스템은 실시간 데이터를 정책 엔진에 다시 제공합니다. 이전에 액세스한 적이 없는 파일을 갑자기 읽는 서비스 계정과 같은 비정상적인 액세스 패턴은 세션 중간에 액세스 정책 변경을 트리거할 수 있습니다.
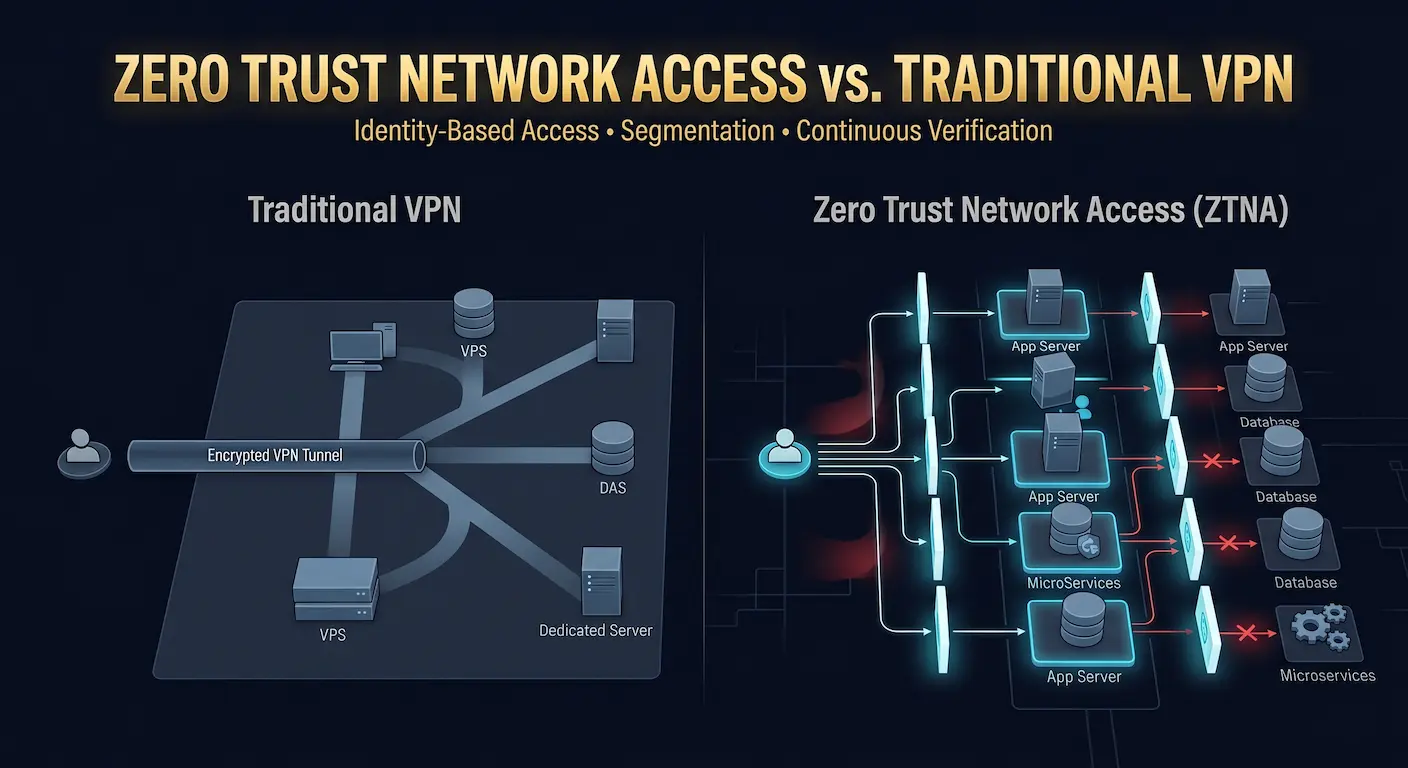
제로 트러스트 네트워크 액세스 대 기존 VPN
VPN은 서버 환경에서 흔히 볼 수 있으며 많은 팀이 VPN을 기본 원격 액세스 보안 계층으로 사용합니다. 제로 트러스트 네트워크 액세스(ZTNA)는 다른 접근 방식을 취합니다.
핵심 차이
기존 VPN은 인증 후 네트워크 수준 액세스를 허용합니다. 사용자가 VPN 터널에 연결하면 일반적으로 라우팅이 허용하는 내부 네트워크의 모든 호스트에 도달할 수 있습니다. VPN은 연결을 인증하지만 리소스 수준에서 추가 액세스 제어를 적용하지 않습니다.
ZTNA는 네트워크가 아닌 특정 응용 프로그램 또는 리소스에 대한 액세스 권한을 부여합니다. 인증은 ID를 설정하지만 두 번째 액세스 정책 검사는 인증된 ID가 도달할 수 있는 특정 응용 프로그램을 결정합니다. 기본 네트워크는 사용자에게 보이지 않습니다.
전용 서버에서 ZTNA 대 VPN을 사용하는 경우
VPN 터널, 특히 WireGuard 구현은 ZTA 배포 내에서 암호화된 전송에 적합합니다. 차이점은 제로 트러스트 컨텍스트의 Wireguard가 액세스 제어 계층이 아니라 암호화된 채널 계층 역할을 한다는 것입니다. 액세스 제어는 VPN 연결 자체가 아닌 정책 시행 지점에 있습니다.
여러 서버를 관리하는 팀의 경우 WireGuard 메시 네트워크(NetMaker 또는 Tailscale의 DERP 인프라를 참조 모델로 사용)는 암호화된 전송 계층을 제공하는 반면 방화벽 규칙 및 SSH 인증서 기반 인증은 그 위에 제로 트러스트 액세스 제어 계층을 제공합니다.
VPS 또는 전용 서버에 제로 트러스트 아키텍처를 배포하는 방법
다음 배포 단계는 Atal Networks에서 호스팅된 인프라에 대한 제로 트러스트 제어를 구성하는 방법을 반영합니다. 이 단계는 오픈 소스 Linux 도구를 사용하고 전체 루트 액세스 권한이 있는 모든 KVM Linux VPS 또는 전용 서버에 적용됩니다.
1단계: 리소스 및 데이터 흐름을 매핑합니다
컨트롤을 배포하기 전에 서버에서 실행되는 모든 서비스, 수신 대기하는 모든 네트워크 포트, 액세스할 수 있는 모든 사용자 계정 및 모든 서비스 간 종속성을 문서화하십시오. 매핑하지 않은 항목을 분류할 수 없습니다.
서비스 이름, 수신 포트, 인바운드 소스, 필수 아웃바운드 대상, 데이터 민감도 분류와 같은 간단한 테이블을 생성합니다. 이 테이블은 모든 후속 단계에 대한 정책 입력이 됩니다.
2단계: SSH 강화 및 키 기반 인증 시행
SSH는 Linux 서버의 기본 관리 액세스 경로입니다. 강화 IT는 가장 민감한 액세스 벡터에 직접 제로 트러스트 ID 기둥을 적용합니다.
...에서 /etc/ssh/sshd_config, 다음 값을 설정합니다.
PermitRootLogin 아니요
비밀번호 인증 번호
PubKeyAuthentication 예
AuthorizedKeysFile .ssh/authorized_keys
허용 사용자 your_admin_user
maxAuthtries 3
ClientAliveInterval 300
ClientAliveCountMax 2
변경 후 ssh 데몬을 다시 시작합니다.
sudo systemctl restart sshd
루트 로그인을 완전히 비활성화하고 키 기반 인증만 필요합니다. 각 관리자는 개인 키 쌍을 가지며, 공유 자격 증명을 얻지 못합니다. 이렇게 하면 정책 엔진에 사용자당 고유한 ID 클레임이 제공됩니다.
보안이 높은 환경의 경우 내부 CA를 사용하여 SSH 인증서를 배포합니다. SSH 인증서를 사용하면 인증서당 만료 시간을 설정하고, 역할 범위의 인증서를 발행하고, 중앙에서 취소할 수 있습니다.
3단계: UFW를 사용하여 방화벽 마이크로 세분화를 설정합니다
UFW(Uncomplicated Firewall)는 네트워크 계층에서 마이크로 세분화를 구현합니다. 기본 거부 자세로 시작하고 필요한 트래픽만 허용합니다.
# 기본값을 설정합니다
sudo ufw default deny incoming
sudo ufw default deny outgoing
sudo ufw default deny forward
# 특정 관리 IP에서만 SSH를 허용합니다
sudo ufw allow from 203.0.113.10 to any port 22
# HTTPS 인바운드 허용
sudo ufw allow 443/tcp
# 필요한 경우에만 HTTP 허용(HTTPS로 리디렉션)
sudo ufw allow 80/tcp
# 아웃바운드 DNS
sudo ufw allow out 53
# 아웃바운드 HTTPS
sudo ufw allow out 443/tcp
# 시간 동기화에 대해 NTP를 허용합니다
sudo ufw allow out 123/udp
sudo ufw enable
제자리에 다시 두다 203.0.113.10 귀하의 관리 IP로. 이 구성은 Micro-Segmentation을 적용합니다. 명시적으로 승인된 트래픽 패스만 적용됩니다. 다른 모든 인바운드 및 아웃바운드 연결이 삭제됩니다.
설치 fail2ban 네트워크 계층에서 정책 엔진의 "반복 실패 후 거부" 응답을 자동화하려면:
sudo apt install fail2ban
sudo systemctl enable fail2ban
sudo systemctl start fail2ban
4단계: 서비스 간에 MTL을 배포합니다
localhost를 통해 통신하는 동일한 서버에서 실행되는 서비스는 가로채기로부터 안전해 보일 수 있지만 제로 트러스트는 네트워크 위치에 관계없이 모든 서비스 간의 인증된 통신을 필요로 합니다.
용도 CFSSl 또는 단계-CA 로컬 인증 기관을 실행하려면 다음을 수행하십시오.
# STEP-CA 설치
wget https://dl.step.sm/gh-release/certificates/ghcr.io/latest/step-ca_linux_amd64.tar.gz
tar -xf step-ca_linux_amd64.tar.gz
sudo mv step-ca /usr/local/bin/
# CA를 초기화합니다
단계 ca init –name=”atal-zta-ca” –dns=”localhost” –address=”:8443″ –provisioner=”admin”
각 서비스에 인증서를 발급하고 다른 내부 서비스에 연결할 때 인증서를 표시하도록 구성합니다. 예를 들어 nginx는 ssl_client_certificate 및 ssl_verify_client on 지시문.
이는 서비스 간 통신이 인증된 암호화 채널을 사용해야 한다는 NIST SP 800-207 요구 사항을 충족합니다.
5단계: 암호화된 터널 액세스를 위한 Wireguard 설치
WireGuard는 관리 액세스 및 서버 간 통신을 위한 암호화된 전송 계층을 제공합니다. Atal Networks에서 Linux VPS 계획은 커널 수준에서 기본적으로 WireGuard를 지원하므로 추가 커널 모듈 컴파일이 필요하지 않습니다.
sudo apt update
sudo apt install wireguard
# 서버 키 생성
WG 겐키 | 티 /etc/wireguard/server_private.key | wg pubkey > /etc/wireguard/server_public.key
# 인터페이스 구성을 만듭니다
sudo nano /etc/wireguard/wg0.conf
예 /etc/wireguard/wg0.conf:
[인터페이스]
privateKey =
주소 = 10.0.0.1/24
리스닝 포트 = 51820
postup = ufw 허용 51820/udp
포스트다운 = ufw 삭제 허용 51820/udp
[동료]
publicKey =
허용된 IPS = 10.0.0.2/32
인터페이스 활성화 및 시작:
sudo systemctl enable wg-quick@wg0
sudo systemctl start wg-quick@wg0
WireGuard는 인증을 위해 공개 키 암호화를 사용합니다. 올바른 개인 키를 가진 피어만 연결할 수 있습니다. 이는 네트워크 액세스 계층에 대한 제로 트러스트 암호화 채널 및 ID 확인 요구 사항을 충족합니다.
6단계: 연속 로깅 및 경고 구성
제로 트러스트는 지속적인 모니터링이 필요합니다. 승인 또는 거부된 모든 액세스 시도는 기록되고 실시간 분석에 사용할 수 있어야 합니다.
설치 및 활성화합니다 감사 커널 수준 시스템 호출 감사의 경우:
sudo apt install auditd
sudo systemctl enable auditd
sudo systemctl start auditd
# 권한 에스컬레이션 시도를 감시합니다
sudo auditctl -w /etc/sudoers -p rwa -k privilege_escalation
sudo auditctl -w /etc/passwd -p rwa -k user_accounts
sudo auditctl -w /etc/shadow -p rwa -k credentials
# SSH 인증 이벤트를 모니터링합니다
sudo auditctl -w /var/log/auth.log -p rwa -k auth_events
중앙 집중식 로그 관리 시스템에 로그 전달을 구성합니다. Atal Networks 인프라에서 여러 서버를 실행하는 경우 모든 인스턴스에서 단일 모니터링 서버로 로그를 다음을 사용하여 전달합니다. rsyslog 또는 벡터. 중앙 집중식 로깅은 서버 간 동작 분석을 가능하게 합니다.
중요한 이벤트에 대한 경고 설정: 임계값을 초과하는 SSH 시도 실패, 프로비저닝 프로세스 외부에서 생성된 새 사용자 계정, 예기치 않은 아웃바운드 연결 및 SUDOERS 또는 SSH 구성 파일에 대한 변경.
7단계: 역할당 최소 권한 액세스 적용
최소 권한 액세스는 각 사용자가 현재 작업에 대해 역할에 필요한 최소 권한으로 제한합니다. Linux 서버에서는 다음을 의미합니다.
사용자 계정 관리:
# 셸 액세스가 없는 배포 사용자를 만듭니다
sudo useradd --no-create-home --shell /usr/sbin/nologin deploy_user
# 홈 디렉토리가 제한된 애플리케이션 사용자를 만듭니다
sudo useradd --create-home --shell /bin/bash app_user
sudo usermod -aG www-data app_user
# sudo를 특정 명령으로만 제한합니다
echo "app_user ALL=(ALL) NOPASSWD: /usr/bin/systemctl restart nginx" | sudo tee /etc/sudoers.d/app_user
파일 권한 강화:
# 구성 디렉토리에 대한 엄격한 권한을 설정합니다
sudo chmod 700 /etc/wireguard/
sudo chmod 600 /etc/wireguard/*.key
sudo chmod 750 /var/www/
sudo chown -R app_user:www-data /var/www/
기존 sudo 권한을 정기적으로 감사합니다. 무제한 sudo 액세스가 있는 모든 계정은 최소 권한 요구 사항을 위반하며 필요한 특정 명령으로 범위를 지정해야 합니다.
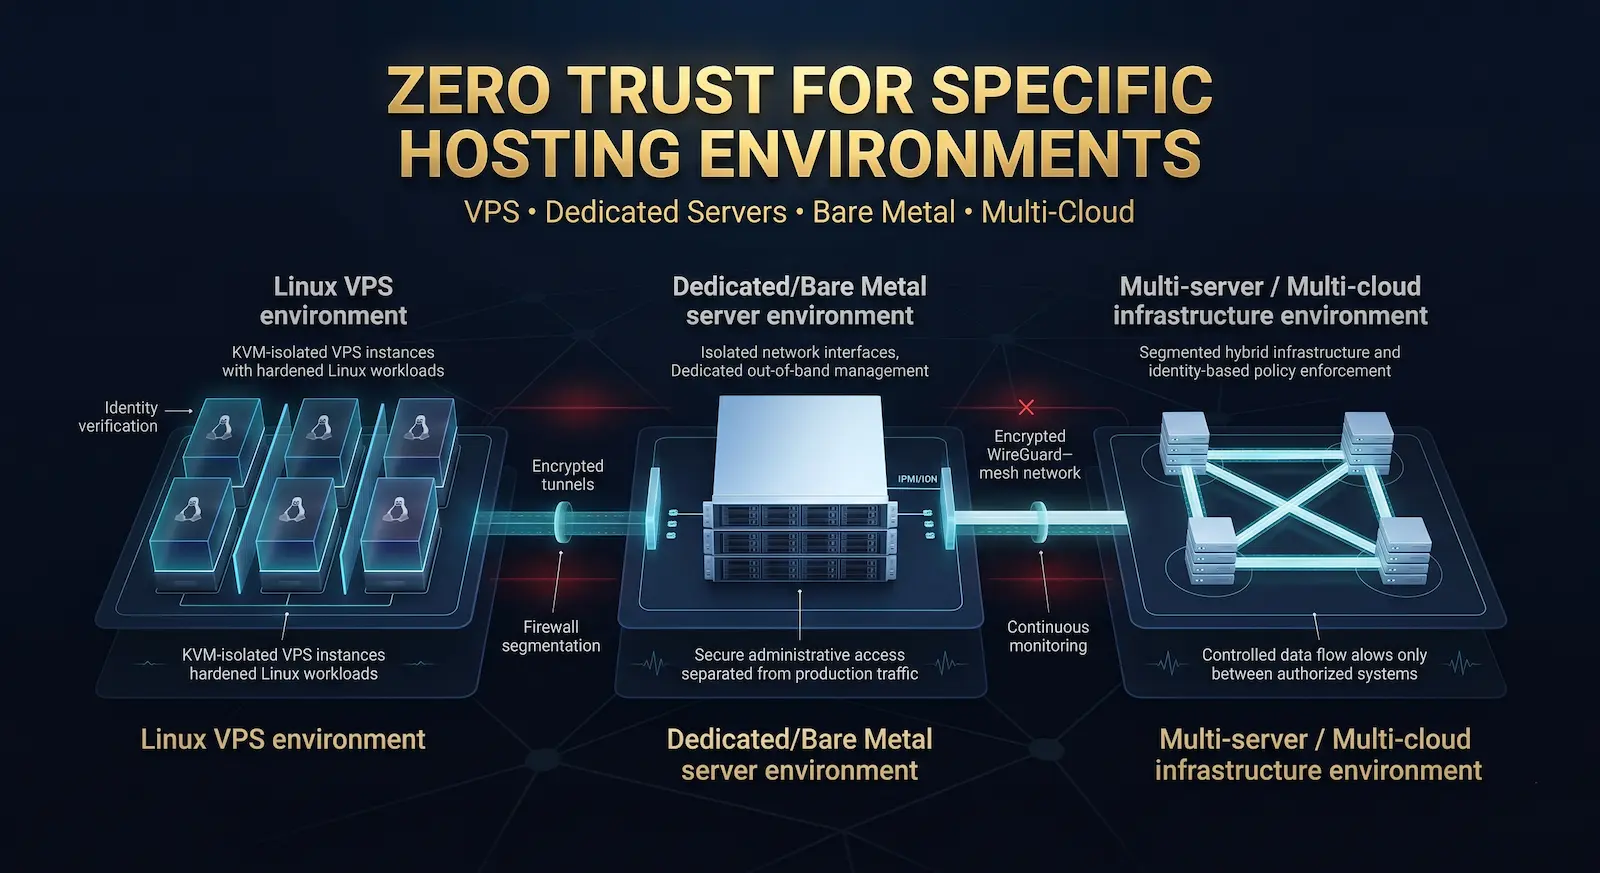
특정 호스팅 환경에 대한 제로 트러스트
Linux VPS에 대한 제로 트러스트
Linux 1TP12는 전체 루트 액세스를 제공하므로 위에서 설명한 모든 제로 트러스트 제어가 제한 없이 구현될 수 있습니다. Atal Networks VPS 계획의 KVM 가상화 계층은 네트워크 세분화 계층의 기초를 형성하는 가상 머신 간의 하드웨어 수준 격리를 제공합니다.
KVM VPS 플랜은 또한 사용자 지정 ISO 배포를 지원하므로 불필요한 서비스 없이도 최소한의 강화된 OS 이미지를 실행할 수 있으므로 운영 체제 수준에서 공격 표면을 줄일 수 있습니다.
베어 메탈 또는 전용 서버에 대한 제로 신뢰
전용 서버는 VPS 환경이 일치하지 않는 추가적인 하드웨어 수준 제어를 제공합니다. 물리적 네트워크 인터페이스 분리, 인증서 저장을 위한 하드웨어 보안 모듈(HSM), BIOS 수준 액세스 제어 및 IPMI/iDRAC(Out-of-Band Management)는 모두 인프라 계층에서 제로 신뢰 상태에 기여합니다.
Atal Networks의 전용 서버에는 전체 IPMI 액세스가 포함되어 있어 공용 네트워크에 SSH를 개방하지 않고도 대역 외 관리를 허용합니다. WireGuard 터널로 SSH를 제한하고 비상 액세스를 위해 IPMI를 예약하면 일반 관리 경로와 비상 복구 경로가 크게 분리됩니다.
다중 서버 및 다중 클라우드 설정에 대한 제로 트러스트
다중 서버 배포는 공격 표면이 추가 서버마다 확장되기 때문에 제로 트러스트의 이점을 가장 많이 누릴 수 있습니다. 배포의 모든 서버를 연결하는 WireGuard 메시 네트워크는 암호화된 사설 네트워크를 만듭니다. 각 서버의 방화벽 규칙은 서버 간 통신을 서비스 아키텍처에서 명시적으로 요구하는 포트와 프로토콜로만 제한합니다.
일부 서버는 Atal Networks 인프라에서 실행되고 다른 서버는 하이퍼스케일러 클라우드 환경에서 실행되는 다중 클라우드 또는 하이브리드 배포에서 제로 트러스트 모델은 기본 클라우드 공급자에 관계없이 일관된 정책 적용을 제공합니다. ID 기반 액세스 제어는 리소스가 거주하는 네트워크 또는 클라우드에 의존하지 않습니다.
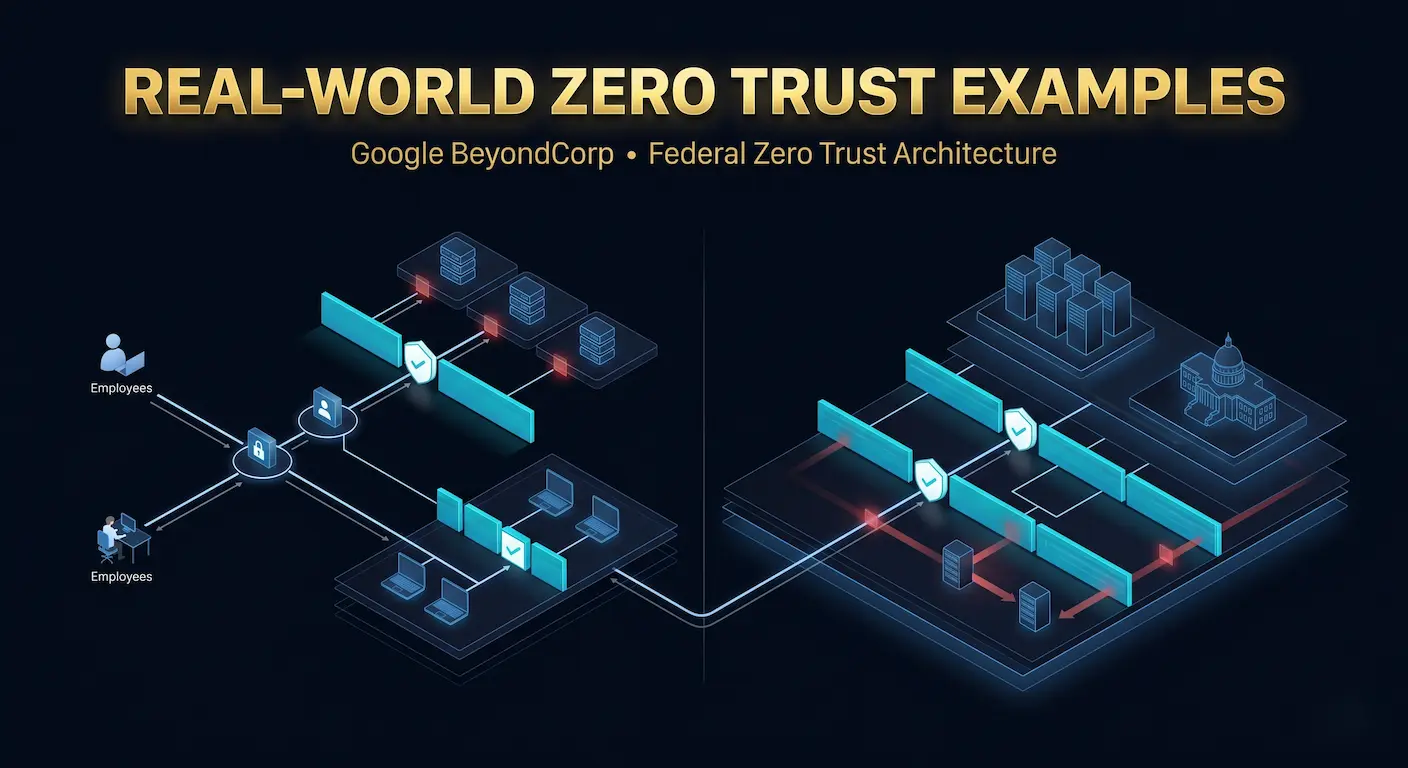
실제 제로 트러스트 예제
Google BeyondCorp
2014년부터 2018년까지 출판된 일련의 연구 논문에 자세히 설명된 Google의 BeyondCorp 프로그램은 전체 Google 인력을 VPN 기반 액세스에서 제외했습니다. 모든 직원은 요청할 때마다 ID, 장치 규정 준수 및 액세스 정책을 평가하는 액세스 프록시를 통해 내부 응용 프로그램에 액세스합니다. 내부 네트워크는 공용 인터넷보다 더 많은 고유한 신뢰를 받지 않습니다.
BeyondCorp는 제로 트러스트가 대규모로 운영 가능하며 Access Proxy가 올바르게 설계되었을 때 VPN 모델을 제거하는 데 따른 생산성 영향이 최소화된다는 것을 보여주었습니다.
미국 연방 정부 (집행명령 14028)
2021년 5월에 서명된 미국 행정 명령 14028에 따라 연방 시스템에 대한 몇 가지 세간의 이목을 끄는 위반으로 인해 모든 연방 기관은 제로 트러스트 아키텍처 계획을 개발하고 구현을 시작해야 했습니다. CISA(Cybersecurity and Infrastructure Security Agency)는 5개의 NIST 기둥에 걸쳐 단계적 채택 프로세스를 통해 기관을 안내하기 위해 2022년에 제로 트러스트 성숙도 모델을 발표했습니다.
이 규모의 연방 채택은 제로 트러스트를 위한 상용 툴링을 가속화하고 엔터프라이즈 및 SMB 배포를 위한 아키텍처 접근 방식을 모두 검증했습니다.
자주 묻는 질문
Q: 제로 트러스트 보안 아키텍처 — 무엇입니까?
A: 제로 트러스트 보안 아키텍처는 조직의 자체 네트워크 내에서도 기본적으로 사용자, 장치 또는 네트워크 연결이 신뢰를 받지 않는다는 원칙을 기반으로 구축된 사이버 보안 프레임워크입니다. 모든 액세스 요청에는 액세스가 부여되기 전에 ID, 장치 상태 및 컨텍스트를 확인해야 합니다. 권한은 NIST SP 800-207에서 정의한 최소 권한 모델에 따라 특정 세션에 필요한 최소로 제한됩니다.
Q: 제로 트러스트는 기존의 경계 보안과 어떻게 다릅니까?
A: 전통적인 경계 보안은 네트워크 경계 내부의 모든 것이 안전하다고 가정하고 사용자 또는 장치가 경계를 넘으면 광범위한 액세스 권한을 부여합니다. 제로 트러스트는 그 가정을 버립니다. 모든 연결을 잠재적으로 적대적인 것으로 취급하고 네트워크 내부 또는 외부에서 시작되는지 여부에 관계없이 모든 요청에 지속적인 인증 및 권한 부여를 적용합니다. 이 접근 방식은 주변 모델이 초기 타협 후 포함할 수 없는 측면 이동을 중지합니다.
Q: 제로 트러스트의 5가지 기둥 — NIST SP 800-207은 무엇을 정의합니까?
A: NIST SP 800-207은 5가지 기둥을 중심으로 제로 트러스트 아키텍처를 구성합니다. ID(누가 액세스를 요청하는지 확인), 장치(장치 준수 및 상태 확인), 네트워크/환경(통신 채널 보안 및 세분화), 응용 프로그램 워크로드(애플리케이션 수준에서 액세스 제어), 및 데이터(자원 수준에서 데이터 분류 및 보호). 각 기둥에는 ZTA 표준을 충족하기 위해 전용 정책 제어 및 지속적인 모니터링이 필요합니다.
Q: VPS 또는 전용 서버에 제로 트러스트를 배포할 수 있습니까?
A: 네. 전체 루트 액세스 권한이 있는 VPS 또는 전용 서버는 인프라 수준에서 제로 트러스트 제어를 구현하는 데 필요한 모든 것을 제공합니다. 여기에는 SSH 키 전용 인증, UFW 또는 iptables를 사용한 방화벽 마이크로 세분화, 암호화된 터널 액세스를 위한 Wireguard, 서비스 간의 상호 TLS 및 지속적인 모니터링을 위한 중앙 집중식 로깅이 포함됩니다. Atal Networks' KVM VPS 계획에는 이러한 모든 구성의 전제 조건인 전체 루트 액세스가 포함됩니다.
Q: 정책 시행 지점(PEP) — Zero Trust에서는 어떤 역할을 합니까?
A: 정책 시행 지점은 모든 액세스 요청을 가로채고 정책 엔진에서 내린 결정을 시행합니다. 요청하는 주체(사용자, 장치 또는 서비스)와 대상 리소스 사이의 게이트키퍼 역할을 합니다. PEP는 세션 기록에서 사전 신뢰를 가정하지 않고 ID, 장치 상태, 시간 및 행동 컨텍스트를 포함한 실시간 속성을 기반으로 액세스를 부여하거나 거부합니다. PEP를 통과하지 않고 리소스에 도달하는 요청이 없습니다.
Q: ZTNA 대 VPN — 차이점은 무엇입니까?
A: 기존 VPN은 사용자가 인증하면 네트워크 수준의 액세스 권한을 부여합니다. 사용자는 라우팅이 허용하는 내부 네트워크의 모든 호스트에 도달할 수 있습니다. ZTNA는 기본 네트워크를 노출시키지 않고 특정 애플리케이션 또는 리소스에 대한 액세스 권한을 부여합니다. 손상된 ZTNA 자격 증명은 사용자가 액세스 권한이 명시적으로 승인되지 않은 시스템에 도달할 수 없으므로 VPN 기반 모델과 비교하여 자격 증명 손상의 폭발 반경이 크게 줄어듭니다.
Q: 제로 트러스트는 대기업에만 적용됩니까?
A: 아니요. 제로 트러스트 원칙은 어떤 규모에도 적용됩니다. 미국 연방 기관은 행정 명령 14028 이후에 Mandate에 의해 이를 채택했지만 VPS 인프라에서 애플리케이션을 호스팅하는 중소기업 및 개별 개발자는 엔터프라이즈급 도구 없이 기본 제로 트러스트 제어를 구현할 수 있습니다. SSH 키 인증, 방화벽 마이크로 세분화, WireGuard 터널 및 역할 기반 액세스 제어는 무료로 사용 가능한 오픈 소스 소프트웨어를 사용하여 핵심 제로 트러스트 원칙을 구현합니다.
Q: VPS에서 제로 트러스트를 위한 Linux 도구 — 옵션은 무엇입니까?
A: 여러 Linux 도구가 유료 소프트웨어 없이 제로 트러스트 원칙을 구현합니다. fail2ban 네트워크 계층에서 무차별 대입 보호를 처리합니다. UFW 및 iptables 방화벽 마이크로 세분화를 구현합니다. 와이어가드 관리 및 서버 간 액세스를 위해 인증된 암호화된 터널을 제공합니다. 오픈시 키 기반 인증 및 허용 사용자 지시문은 ID 바인딩된 액세스를 적용합니다. 감사 지속적인 액세스 로깅을 제공합니다. 단계-CA 또는 CFSSl 서비스 간 MTL에 대한 인증서를 발급합니다. 이러한 도구는 함께 NIST SP 800-207에서 요구하는 핵심 제어를 구현합니다.
Atal Networks 인프라에 Zero Trust 환경을 배포합니다
이 가이드의 컨트롤은 전체 루트 액세스 및 KVM 가상화를 사용하는 모든 Linux VPS 또는 전용 서버에서 실행됩니다. 당사의 인프라는 커널 수준의 WireGuard, 강화된 빌드를 최소화하기 위한 맞춤형 ISO 배포, 전용 서버에서의 전체 IPMI 액세스, 196개 이상의 국가에서 213개 이상의 데이터 센터에서 BGP-중복 네트워킹을 지원합니다.
전체 루트 액세스 권한이 있는 Linux VPS를 배포합니다 또는 전용 서버 계획을 살펴보십시오 시작합니다.
Atal Networks 보안 엔지니어링 팀에서 검토했습니다. 최종 업데이트: 2026년 5월. 다음 검토: 2026년 11월.