 Zum Inhalt springen



Zero Trust Security Architecture ist ein Cybersicherheitsmodell, das alle Benutzer, Geräte und Netzwerkverbindungen standardmäßig als nicht vertrauenswürdig behandelt, auch nicht in Ihrem eigenen Netzwerk. Anstatt sich auf einen sicheren Perimeter zu verlassen, ist eine kontinuierliche Überprüfung der Identität und des Gerätezustands erforderlich, bevor der Zugriff auf jede Ressource unter Einhaltung des Prinzips der geringsten Privilegien bei jedem Schritt befolgt wird.
Wenn Sie Server, Hostanwendungen oder die Infrastruktur für Clients verwalten, ist Zero Trust das Framework, das die Lücken schließt, die herkömmliche Sicherheitsmodelle offen lassen. Dieses Handbuch beschreibt genau, wie es funktioniert, was seine Kernkomponenten sind und wie es auf einem Linux-VPS oder einem dedizierten Server mit Open-Source-Tools bereitgestellt wird.
Inhaltsverzeichnis
- Was ist Zero Trust Security Architecture?
- Zero Trust vs. Perimeter-basierte Sicherheit
- Die fünf Säulen der Zero Trust-Architektur (NIST SP 800-207)
- Kernkomponenten einer Zero Trust-Architektur
- Zero-Trust-Netzwerkzugriff im Vergleich zu herkömmlichem VPN
- How to Deploy Zero Trust Architecture on a VPS or Dedicated Server
- Zero Trust für bestimmte Hosting-Umgebungen
- Beispiele für das echte Zero Trust
- Häufig gestellte Fragen
- Stellen Sie Ihre Zero-Trust-Umgebung auf der Atal Networks-Infrastruktur bereit
Was ist Zero Trust Security Architecture?
Die meisten Organisationen haben ihre Netzwerke historisch auf die gleiche Weise gesichert: Bauen Sie einen starken Umfang auf, vertrauen Sie allen darin. Dieses Modell funktionierte einigermaßen gut, als alle Server und Benutzer in einem Gebäude saßen. Es bricht in einer Welt von Remote-Teams, Cloud-Infrastruktur und verteiltem Hosting vollständig zusammen.
Zero Trust ersetzt das Perimeter-Modell durch eine einfache Regel: Keine Verbindung erhält automatisches Vertrauen, unabhängig davon, woher es stammt. Jede Anfrage von jedem Benutzer und jedem Gerät muss die Identität nachweisen und die Richtlinienanforderungen erfüllen, bevor der Zugriff gewährt wird.
Das Kernprinzip: Vertraue niemals, immer überprüfen
Der Ausdruck "Niemals vertrauen, immer überprüfen" ist kein Slogan. Es ist eine betriebliche Anforderung, die in jede Komponente einer Zero Trust Architecture (ZTA) integriert ist. Ein Benutzer innerhalb des Unternehmensnetzwerks erhält nicht mehr inhärentes Vertrauen als ein Benutzer, der sich aus einem Café verbindet. Ein Dienst, der auf einem Server in Ihrem eigenen Rechenzentrum ausgeführt wird, muss sich jedes Mal bei anderen Diensten auf demselben Server authentifizieren.
Dadurch wird die Sicherheit von einem standortbasierten Modell auf ein identitätsbasiertes Modell verlagert. Die Lage sagt Ihnen nichts Sinnvolles über Vertrauenswürdigkeit. Identität, Gerätezustand und Verhaltenskontext.
Der Ursprung des Zero Trust: Kindervag, Forrester und NIST
John Kindervag prägte 2010 das Zero Trust-Modell, während er als Principal Analyst bei Forrester Research arbeitete. Sein ursprünglicher Rahmen argumentierte, dass das Konzept eines vertrauenswürdigen internen Netzwerks eine gefährliche Fiktion sei, die Organisationen vollständig aufgeben mussten.
Das Modell gewann an Bedeutung, nachdem Google ab 2014 seine BeyondCorp-Forschungspapiere veröffentlicht hatte und dokumentierte, wie Google seine gesamte Belegschaft aus dem traditionellen VPN-Modell auf ein Zero-Trust-Zugriffs-Framework verlagerte. Bis 2020 veröffentlichte das National Institute of Standards and Technology (NIST) SP 800-207, den Bundesstandard, der die Zero-Trust-Architektur und seine Komponenten formal definiert.
Im Jahr 2021 gab die US-Exekutivverordnung 14028 vor, dass alle Bundesbehörden die Zero-Trust-Architektur einführen, was die Akzeptanz sowohl in der staatlichen als auch in der privaten Infrastruktur erheblich beschleunigte.
Wie NIST SP 800-207 Zero Trust definiert
NIST SP 800-207 definiert Zero-Trust-Architektur als eine Reihe von Cybersicherheitsprinzipien, die auf der Annahme aufbauen, dass in keinem Netzwerk, ob intern oder extern, implizit Vertrauen besteht. Der Standard organisiert ZTA um drei logische Komponenten: die Richtlinien-Engine, den Richtlinienadministrator und den Richtlinienerzwingungspunkt, die alle zusammenarbeiten, um jede Zugriffsanfrage in Echtzeit zu bewerten und zu steuern.
Der NIST-Standard identifiziert auch fünf Säulen, die jede ZTA-Implementierung ansprechen muss: Identität, Gerät, Netzwerk / Umgebung, Anwendungsarbeitslast und Daten. Jede Säule erfordert dedizierte politische Kontrollen und kontinuierliche Überwachung.
Zero Trust vs. Perimeter-basierte Sicherheit
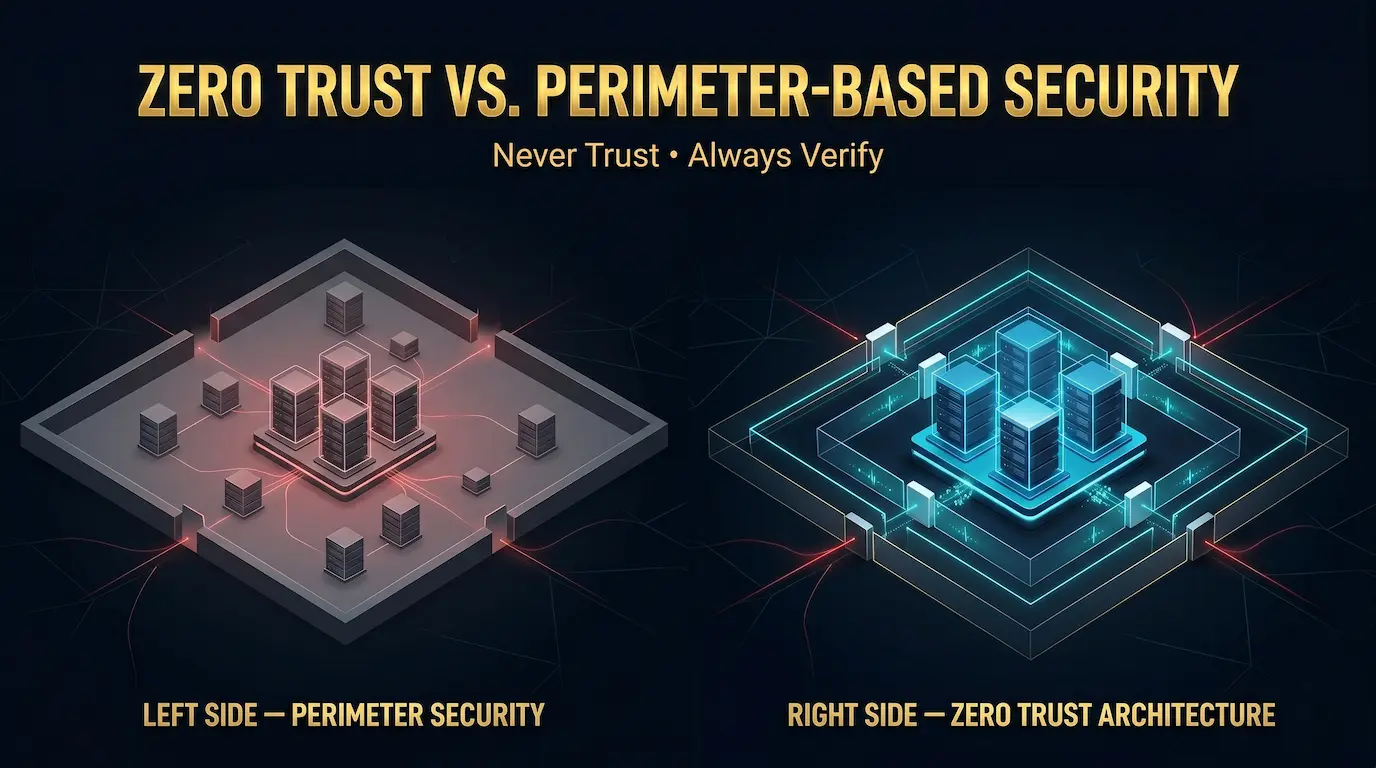
Das Verständnis von Zero Trust erfordert das Verständnis dessen, was es ersetzt und wo genau das ältere Modell ausfällt.
Das Castle-and-Moat-Modell und seine Ausfallpunkte
Sicherheit auf Perimeter funktioniert wie eine mittelalterliche Burg: Bauen Sie starke Mauern, kontrollieren Sie, wer den Wassergraben überquert, und nehmen Sie an, dass jeder innerhalb der Mauern freundlich ist. Firewalls, VPNs und Netzwerkzugriffssteuerungen bilden den Graben. Sobald ein Benutzer oder Dienst durchläuft, erhalten sie in der Regel einen breiten Zugriff auf interne Systeme.
Der Ausfallpunkt ist unkompliziert: Sobald ein Angreifer den Umfang durchbricht, sei es durch einen Phishing-Angriff, durch einen kompromittierten Anmeldeinformationen oder einen falsch konfigurierten Dienst, bewegt er sich frei durch das interne Netzwerk. Es gibt keine zweite Überprüfungsebene, um sie zu stoppen.
Ein Bericht über die Kosten eines Datenverstoßes aus dem Jahr 2023 ergab, dass 741 TP3T von Verstößen den Zugriff auf privilegierte Konten umfasste, die genaue Art der seitlichen Bewegung, die die Perimetersicherheit nach dem anfänglichen Kompromiss nicht enthalten kann.
Querbewegung und das interne Bedrohungsproblem
Querbewegung ist die Technik, die Angreifer nach einem anfänglichen Kompromiss anwenden, um vom Einstiegspunkt zu höherwertigen Zielen zu navigieren. In einem Perimetermodell ist dies einfach: Interne Systeme vertrauen sich standardmäßig gegenseitig, so dass eine gefährdete Workstation mit minimalem Widerstand auf benachbarte Systeme zugreifen und darauf zugreifen kann.
Die Zero Trust-Architektur begrenzt die laterale Bewegung, indem jede Verbindung unabhängig von ihrem Netzwerkursprung als extern behandelt wird. Ein kompromittierter Host im Netzwerk kann kein anderes internes System erreichen, ohne gültige Anmeldeinformationen vorzulegen, die Zugriffsregeln der Policy Engine zu erfüllen und kontinuierliche Überwachungsprüfungen zu bestehen. Der Explosionsradius eines einzelnen Kompromisses schrumpft dramatisch.
Die Verschiebung, die Zero Trust macht
Zero Trust eliminiert keine Firewalls oder verschlüsselte Tunnel. Es ändert die ihnen zugrunde liegende Annahme. Perimeter Security fragt: "Kommt diese Verbindung aus dem Netzwerk?" Zero Trust fragt: „Ist diese spezifische Identität auf diesem speziellen Gerät autorisiert, derzeit unter diesen spezifischen Bedingungen auf diese spezifische Ressource zuzugreifen?“
Dieser Übergang von der Netzwerklokalisierungsvertrauen zu attributbasierten, kontinuierlichen Überprüfungsvertrauen definiert die Architektur.
Die fünf Säulen der Zero Trust-Architektur (NIST SP 800-207)
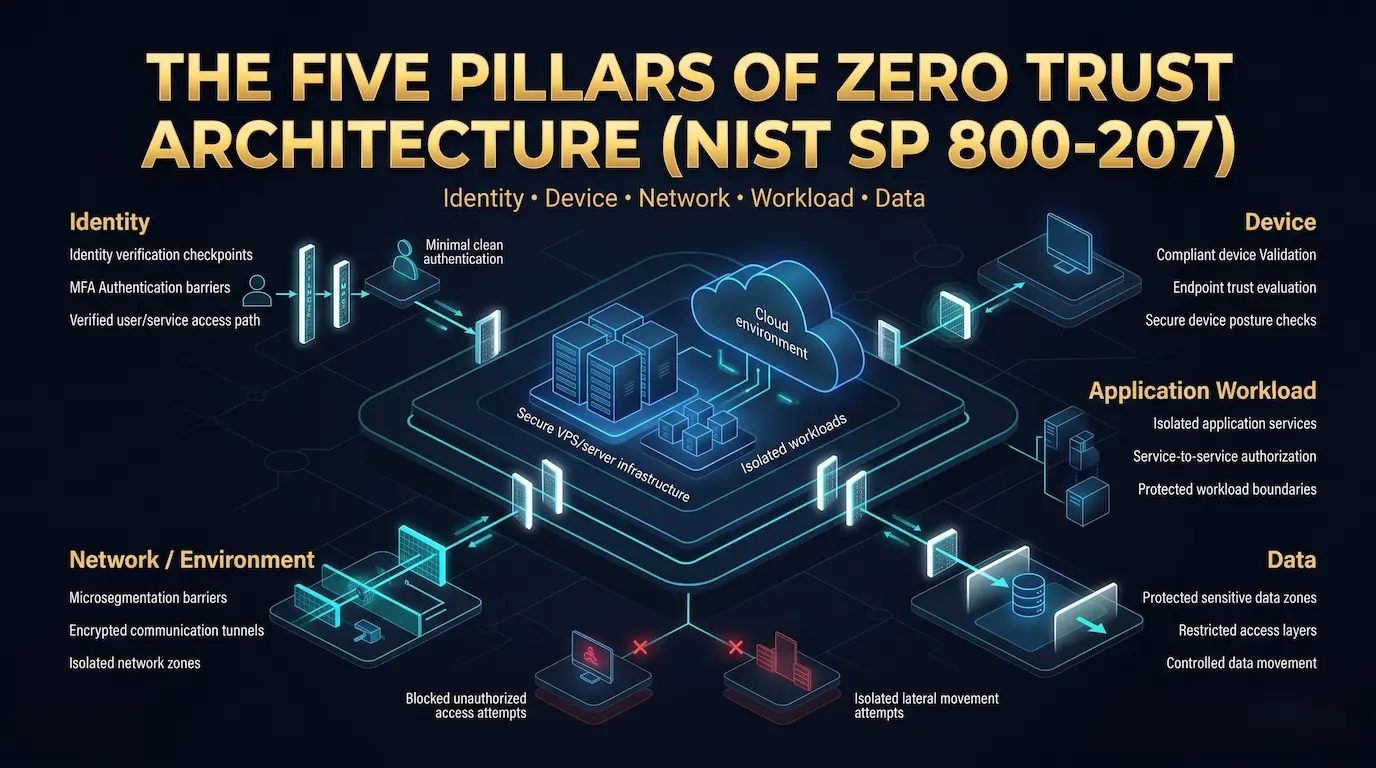
NIST SP 800-207 organisiert die Umsetzung von Zero Trust um fünf Säulen. Jede Säule deckt eine unterschiedliche Kategorie von Zugriffsthemen oder -ressourcen ab, die unter die ZTA-Richtlinienkontrolle gebracht werden müssen.
Identität
Identität ist die wichtigste Säule. Jeder Benutzer, jeder Dienstkonto und jeder automatisierte Prozess muss eine überprüfbare, eindeutige Identität haben. Der Identity Provider (IDP) authentifiziert diese Identitäten mithilfe der Multi-Faktor-Authentifizierung, Zertifikatsbasierte Authentifizierung oder beides. Zero Trust erfordert, dass Zugriffsentscheidungen auf Identitätsattribute direkt verweisen, nicht Gruppenmitgliedschaft oder Netzwerkstandort.
Gerät
Der Gerätezustand wird bei jeder Zugriffsanfrage bewertet. Eine gültige Identität auf einem kompromittierten oder nicht konformen Gerät erfüllt keine null Vertrauensanforderungen. Geräteverwaltungsplattformen bewerten die Betriebssystemversion, den Patch-Status, den Verschlüsselungsstatus und die Endpoint-Sicherheitskonfiguration. Nur Geräte, die definierte Compliance-Schwellenwerte erfüllen, bestehen bei der Überprüfung der Gerätesäule.
Netzwerk / Umgebung
Die Netzwerksäule umfasst Kommunikationskanäle und Segmentierung. Die Mikrosegmentierung unterteilt das Netzwerk in isolierte Zonen, sodass eine kompromittierte Komponente in einer Zone die Ressourcen in einer anderen nicht direkt erreichen kann. Verschlüsselte Kanäle, einschließlich gegenseitiger TLS- und WireGuard-Tunnel, schützen Daten während der Übertragung zwischen Diensten und Benutzern.
Anwendungsarbeitslast
Die Zugriffskontrolle auf Anwendungsebene bedeutet, dass der Zugriff auf bestimmte Anwendungen und Dienste eine eigene Autorisierung erfordert, getrennt vom Netzwerkzugriff. Ein Benutzer, der sich am Netzwerk authentifiziert, benötigt weiterhin eine explizite Autorisierung, um auf die Datenbank, das Admin-Panel oder den Monitoring-Stack zuzugreifen. Service-zu-Service-Kommunikation erfordert die gleiche Behandlung.
Daten
Die Datensäule klassifiziert Daten-Assets nach Sensitivität und wendet Richtliniensteuerungen an, die der Klassifizierung entsprechen. Hochsensible Daten erfordern stärkere Zugriffskontrollen, genauere Protokollierung und strengere Übertragungsbeschränkungen als öffentliche Vermögenswerte. Kontrollen auf Datenebene stellen sicher, dass selbst autorisierte Benutzer nur auf die Daten zugreifen, die ihre Rolle für die jeweilige Aufgabe benötigt.
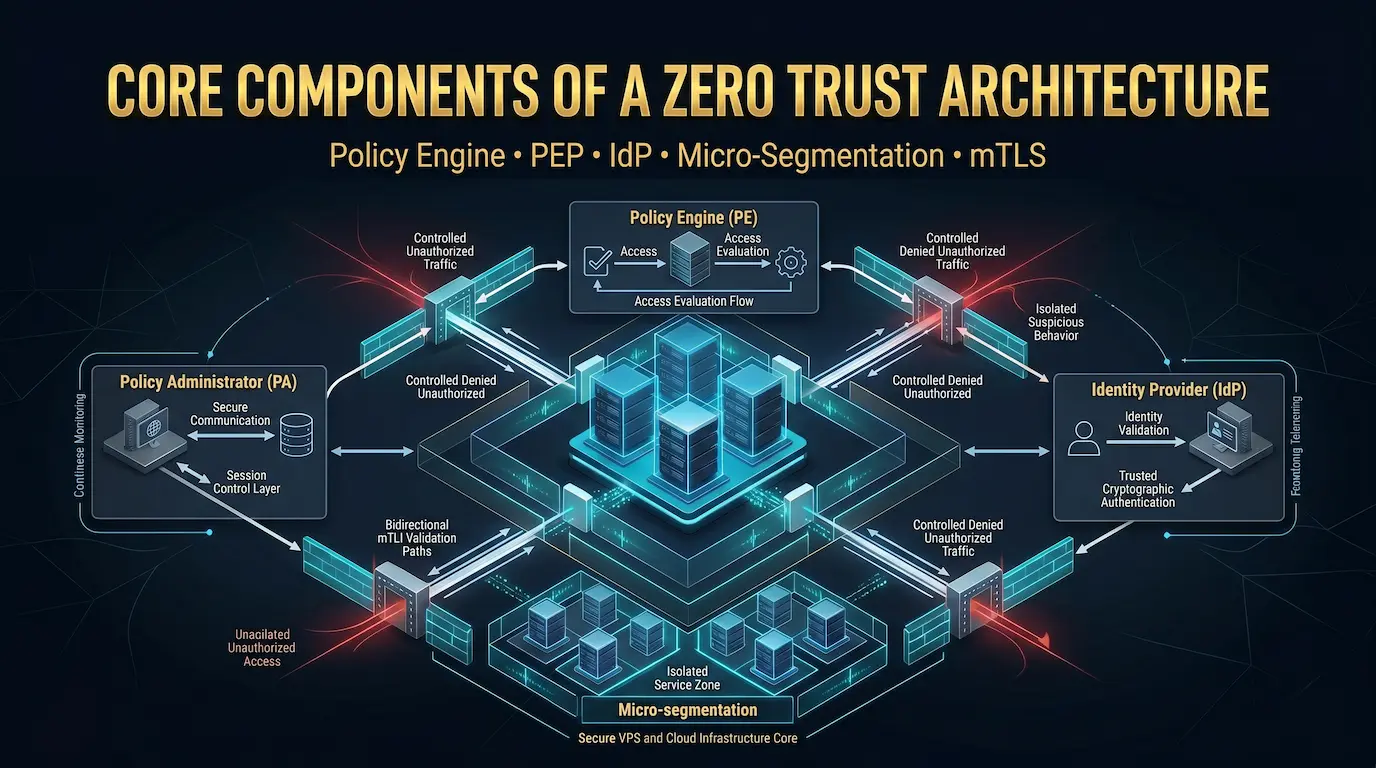
Kernkomponenten einer Zero Trust-Architektur
Die logische Architektur NIST SP 800-207 definiert drei Kernkomponenten der Steuerebene, die jede ZTA-Implementierung enthalten muss, sowie mehrere unterstützende Systeme.
Policy Engine (PE)
Die Policy Engine ist die Entscheidungskomponente von Zero Trust. Es wertet jede Zugriffsanforderung durch Vergleichen von Attributen der Anfrage, einschließlich Identitätsansprüchen, Gerätestatus, Uhrzeit, Verhaltensverlauf und Ressourcensensitivität, mit definierten Zugriffsrichtlinien aus. Die PE gibt für jede Anfrage eine Entscheidung über eine Zuschuss-, Ablehnung- oder Bedingungszuteilung aus.
Die Policy Engine erzwingt die Entscheidung nicht. Seine Rolle ist reine Bewertung und Entscheidungsausgabe.
Richtlinienadministrator (PA)
Der Richtlinienadministrator fungiert als Kommunikationsschicht zwischen der Richtlinien-Engine und dem Richtlinien-Erzwingungspunkt. Es übersetzt die Entscheidung des PE in Anweisungen und sendet diese Anweisungen an die PEP. Die PA erstellt oder beendet das Sitzungstoken, das den Zugriff erlaubt oder blockiert.
Policy Enforcement Punkt (PEP)
Der Policy Enforcement Point gewährt oder verweigert den Ressourcenzugriff basierend auf den Anweisungen, die er vom Richtlinienadministrator erhält. Der PEP befindet sich zwischen dem anfordernden Betreff, bei dem es sich um einen Benutzer, ein Gerät oder einen Dienst handelt, und der Zielressource. Keine Anfrage erreicht die Ressource, ohne den PEP zu durchlaufen.
In praktischen Bereitstellungen auf Linux-Servern wird die PEP-Funktion über Firewall-Regeln, Reverse-Proxys, SSH-Konfiguration und Zugriffssteuerungen auf Anwendungsebene verteilt.
Identitätsanbieter (IDP)
Der Identitätsanbieter authentifiziert Benutzer und Geräte und gibt kryptografische Token aus, die die Policy Engine als Identitätseingaben verwendet. Zu den gängigen IDP-Implementierungen gehören Keycloak, Authentik und in der Cloud gehostete Optionen wie Okta oder Azure AD. Für die Serverinfrastruktur dienen SSH-Zertifizierungsstellen als leichter IDP für die Machine-to-Machine-Identität.
Mikrosegmentierung
Die Mikrosegmentierung partitioniert ein Netzwerk in kleine, isolierte Zonen mithilfe von Firewall-Regeln, VLANs oder softwaredefinierten Netzwerken. Jede Zone enthält eine begrenzte Anzahl von Diensten und erlaubt nur die spezifischen Verkehrsströme, die diese Dienste benötigen. Ein Bruch in einer Zone kann sich nicht seitlich auf eine andere Zone ausbreiten, ohne den Richtliniendurchsetzungspunkt zu durchlaufen.
Auf einem VPS- oder dedizierten Server wird die Mikrosegmentierung auf der Firewall-Ebene unter Verwendung von UFW- oder iptables-Regeln implementiert, die die Kommunikation zwischen den Diensten auf explizit autorisierte Ports und Protokolle beschränken.
Gegenseitige TLS (MTLS)
Mutual TLS authentifiziert sowohl den Client als auch den Server in jeder Service-to-Service-Verbindung, im Gegensatz zu Standard-TLS, die nur den Server authentifiziert. Jeder Dienst verfügt über ein Zertifikat, das von einer gemeinsamen Zertifizierungsstelle ausgestellt wurde. Beide Seiten präsentieren Zertifikate und überprüfen sich gegenseitig, bevor Daten zwischen ihnen übertragen werden.
MTLS erfüllt die Null-Vertrauens-Anforderung für authentifizierte, verschlüsselte Service-zu-Service-Kommunikation und verhindert, dass ein kompromittierter Dienst sich als legitimer ausgibt.
Kontinuierliche Überwachung und Analyse
Zero Trust erfordert, dass Zugriffsentscheidungen nicht nur bei der Sitzungsinitiierung getroffen werden, sondern während der gesamten Sitzung kontinuierlich neu bewertet werden. Verhaltensanalysen, Zugriffsprotokolle sowie Sicherheitsinformationen und Ereignismanagementsysteme (SIEM) geben Echtzeitdaten an die Richtlinien-Engine zurück. Ein anomales Zugriffsmuster, z. B. ein Dienstkonto, das plötzlich auf Dateien liest, auf die es noch nie zugegriffen hat, kann eine Änderung der Zugriffsrichtlinien während der Sitzung auslösen.
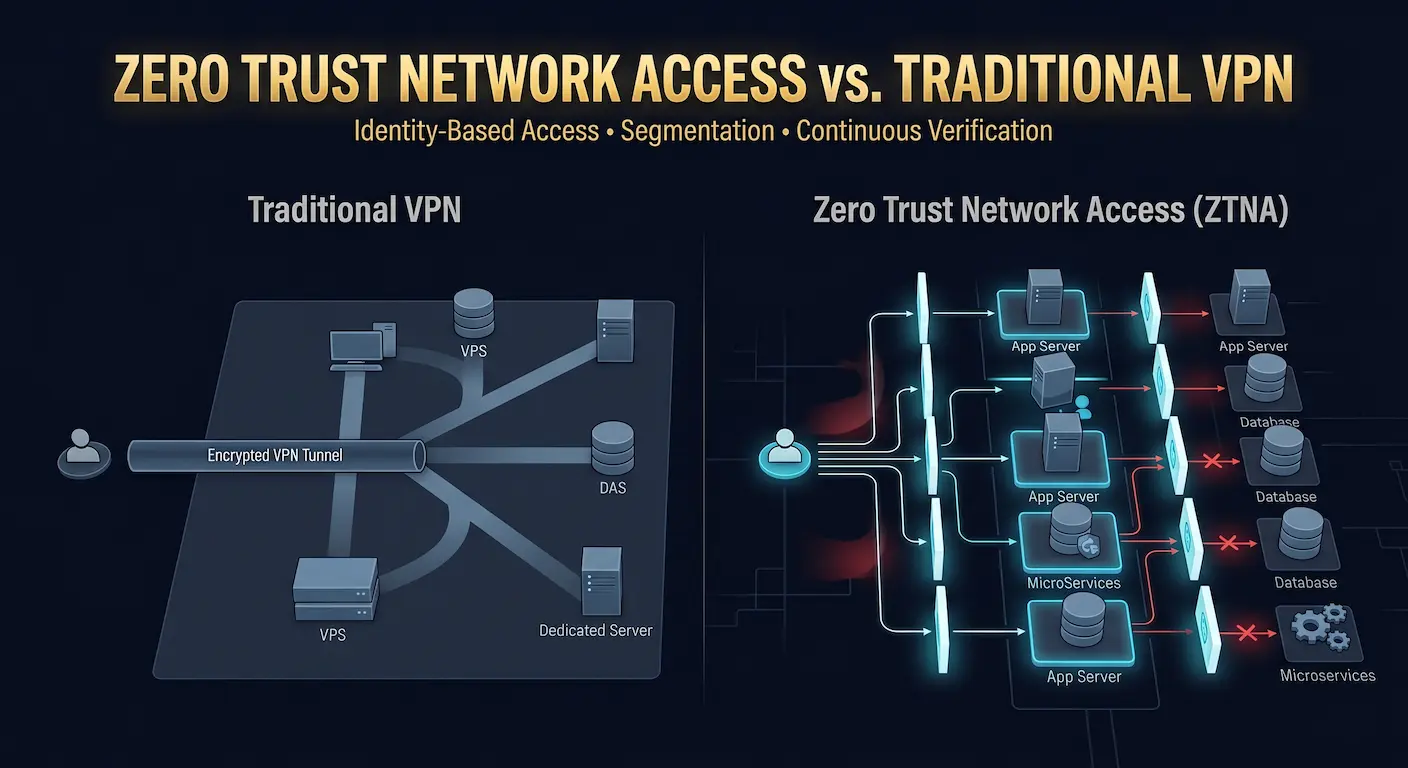
Zero-Trust-Netzwerkzugriff im Vergleich zu herkömmlichem VPN
VPNs sind in Serverumgebungen üblich und viele Teams verwenden sie als primäre Sicherheitsschicht für den Remote-Zugriff. Zero Trust Network Access (ZTNA) verfolgt einen anderen Ansatz.
Der Kernunterschied
Ein herkömmliches VPN gewährt nach der Authentifizierung Zugriff auf Netzwerkebene. Sobald ein Benutzer eine Verbindung zum VPN-Tunnel herstellt, kann er in der Regel jeden Host im internen Netzwerk erreichen, das sein Routing zulässt. Das VPN authentifiziert die Verbindung, wendet jedoch keine weiteren Zugriffskontrollen auf Ressourcenebene an.
ZTNA gewährt Zugriff auf bestimmte Anwendungen oder Ressourcen, nicht auf das Netzwerk. Die Authentifizierung stellt eine Identität ein, aber eine zweite Zugriffsrichtlinienprüfung bestimmt, welche spezifischen Anwendungen die authentifizierte Identität erreichen kann. Das zugrunde liegende Netzwerk bleibt für den Benutzer unsichtbar.
Wann wird ZTNA vs. VPN auf einem dedizierten Server verwendet?
VPN-Tunnel, insbesondere WireGuard-Implementierungen, bleiben für den verschlüsselten Transport innerhalb einer ZTA-Bereitstellung geeignet. Der Unterschied besteht darin, dass WireGuard in einem Null-Trust-Kontext als verschlüsselte Kanalschicht und nicht als Zugriffssteuerungsschicht dient. Die Zugriffskontrolle befindet sich im Policy Enforcement Point, nicht in der VPN-Verbindung selbst.
Für Teams, die mehrere Server verwalten, stellt ein WireGuard-Mesh-Netzwerk (mit Tools wie NetMaker oder der DERP-Infrastruktur von TailScale als Referenzmodell) die verschlüsselte Transportschicht bereit, während Firewall-Regeln und SSH-zertifikatbasierte Authentifizierung die darüber liegende Zero Trust Access Control Layer bereitstellen.
How to Deploy Zero Trust Architecture on a VPS or Dedicated Server
Die folgenden Bereitstellungsschritte geben an, wie wir bei Atal Networks keine Vertrauenssteuerungen für die gehostete Infrastruktur konfigurieren. Diese Schritte verwenden Open-Source-Linux-Tools und gelten für jeden KVM-Linux-VPS oder dedizierten Server mit vollem Root-Zugriff.
Schritt 1: Ordnen Sie Ihre Ressourcen und Datenflüsse zu
Dokumentieren Sie vor der Bereitstellung von Steuerelementen jeden Dienst, der auf Ihrem Server ausgeführt wird, jeden Netzwerkport, auf dem er sich aufhält, jedes Benutzerkonto, das darauf zugreifen kann, und jede Abhängigkeit zwischen den Diensten. Sie können nicht segmentieren, was Sie nicht zugeordnet haben.
Erstellen Sie eine einfache Tabelle: Dienstname, Abhörport, eingehende Quellen, erforderliche ausgehende Ziele, Datenempfindlichkeitsklassifizierung. Diese Tabelle wird zur Richtlinieneingabe für jeden nachfolgenden Schritt.
Schritt 2: Härten Sie die SSH und erzwingen Sie die schlüsselbasierte Authentifizierung
SSH ist der primäre administrative Zugriffspfad auf einem Linux-Server. Härten Es wendet die Null-Trust-Identitätssäule direkt auf Ihren empfindlichsten Zugriffsvektor an.
In /etc/ssh/sshd_config, Stellen Sie diese Werte ein:
PermitRootLogin nein
PasswordAuthentication nein
PubkeyAuthentication Ja
AuthorizedKeysFile .ssh / authorized_keys
allowusers your_admin_user
MaxAuthTries 3
ClientAliveInterval 300
ClientAliveCountMax 2
Starten Sie den SSH-Daemon nach Änderungen neu:
sudo systemctl restart sshd
Deaktivieren Sie die Root-Anmeldung vollständig und erfordern Sie nur eine schlüsselbasierte Authentifizierung. Jeder Administrator erhält ein individuelles Schlüsselpaar, niemals freigegebene Anmeldeinformationen. Dies gibt der Policy Engine einen eindeutigen Identitätsanspruch pro Benutzer.
Stellen Sie für Umgebungen mit höherer Sicherheit SSH-Zertifikate mithilfe einer internen Zertifizierungsstelle bereit. Mit SSH-Zertifikaten können Sie Ablaufzeiten pro Zertifikat festlegen, Zertifikate mit Rollenbereichen ausstellen und diese zentral widerrufen, was die Anforderung von Zero Trust weitaus besser als statische autorisierte_keys-Dateien erfüllt.
Schritt 3: Firewall-Mikrosegmentierung mit UFW einrichten
UFW (Unkomplizierte Firewall) implementiert Mikrosegmentierung auf der Netzwerkschicht. Beginnen Sie mit einer Standard-Verweigerungsposition und lassen Sie explizit nur den erforderlichen Datenverkehr zu.
# Setzen Sie die Standardeinstellungen
sudo ufw default deny incoming
sudo ufw default deny outgoing
sudo ufw default deny forward
# nur von einer bestimmten Verwaltungs-IP zulassen
sudo ufw allow from 203.0.113.10 to any port 22
# HTTPS-Eingang zulassen
sudo ufw allow 443/tcp
# nur HTTP zulassen, wenn erforderlich (Umleitung zu HTTPS)
sudo ufw allow 80/tcp
# ausgehende DNS zulassen
sudo ufw allow out 53
# erlauben ausgehende HTTPS
sudo ufw allow out 443/tcp
# NTP für Zeitsynchronisierung zulassen
sudo ufw allow out 123/udp
sudo ufw enable
Ersetzen 203.0.113.10 mit Ihrer Management-IP. Diese Konfiguration erzwingt die Mikrosegmentierung: nur explizit autorisierte Traffic-Pässe. Alle anderen eingehenden und ausgehenden Verbindungen werden gelöscht.
Installieren Fail2Ban So automatisieren Sie die Antwort der Policy Engine nach wiederholtem Ausfall auf der Netzwerkebene:
sudo apt install fail2ban
sudo systemctl enable fail2ban
sudo systemctl start fail2ban
Schritt 4: Bereitstellen von MTLS zwischen Diensten
Dienste, die auf demselben Server ausgeführt werden, die über localhost kommunizieren, scheinen vor dem Abfangen sicher zu sein. Zero Trust erfordert jedoch eine authentifizierte Kommunikation zwischen allen Diensten unabhängig von der Netzwerkposition.
Verwenden CFSSL oder Step-ca So führen Sie eine lokale Zertifizierungsstelle aus:
# STEP-CA installieren
wget https://dl.step.sm/gh-release/certificates/ghcr.io/latest/step-ca_linux_amd64.tar.gz
tar -xf step-ca_linux_amd64.tar.gz
sudo mv step-ca /usr/local/bin/
# Initialisieren Sie die CA
Step CA init –name=”ATAL-ZTA-CA” –dns=”localhost” –address=”:8443″ –provisioner=”admin”
Stellen Sie Zertifikate an jeden Dienst aus und konfigurieren Sie sie so, dass sie ihr Zertifikat präsentieren, wenn sie sich mit einem anderen internen Dienst verbinden. Nginx unterstützt zum Beispiel MTLS mit ssl_client_certificate und ssl_verify_client auf Richtlinien.
Dies erfüllt die NIST SP 800-207-Anforderung, dass Service-to-Service-Kommunikation authentifizierte verschlüsselte Kanäle verwendet.
Schritt 5: Installieren Sie WireGuard für verschlüsselten Tunnelzugriff
WireGuard stellt die verschlüsselte Transportschicht für den administrativen Zugriff und die Kommunikation zwischen den Servern bereit. Bei Atal Networks unterstützen unsere Linux-VPS-Pläne WireGuard nativ auf der Kernel-Ebene, was bedeutet, dass keine zusätzliche Kompilierung des Kernelmoduls erforderlich ist.
sudo apt update
sudo apt install wireguard
# Serverschlüssel generieren
WG Genkey | tee /etc/wireguard/server_private.key | wg pubkey > /etc/wireguard/server_public.key
# Erstellen Sie die Schnittstellenkonfiguration
sudo nano /etc/wireguard/wg0.conf
Beispiel /etc/wireguard/wg0.conf:
[Schnittstelle]
PrivateKey =
Adresse = 10.0.0.1 / 24
Listenport = 51820
POSTUP = UFW 51820/UDP zulassen
Postdown = UFW löschen 51820/UDP zulassen
[Peer]
publicKey =
AllowedIPs = 10.0.0.2 / 32
Aktivieren und starten Sie die Schnittstelle:
sudo systemctl enable wg-quick@wg0
sudo systemctl start wg-quick@wg0
WireGuard verwendet zur Authentifizierung Public-Key-Kryptographie. Nur ein Peer mit dem richtigen privaten Schlüssel kann eine Verbindung herstellen. Dies erfüllt die null Trust-verschlüsselten Kanal- und Identitätsprüfungsanforderungen für die Netzwerkzugriffsschicht.
Schritt 6: Konfigurieren Sie die kontinuierliche Protokollierung und Warnung
Zero Trust erfordert eine kontinuierliche Überwachung. Jeder Zugriffsversuch, gewährt oder verweigert, muss protokolliert und für die Echtzeitanalyse verfügbar sein.
Installieren und aktivieren Auditd Für Systemaufruf-Auditing auf Kernel-Ebene:
sudo apt install auditd
sudo systemctl enable auditd
sudo systemctl start auditd
# auf die Eskalationsversuche der Privilegien achten
sudo auditctl -w /etc/sudoers -p rwa -k privilege_escalation
sudo auditctl -w /etc/passwd -p rwa -k user_accounts
sudo auditctl -w /etc/shadow -p rwa -k credentials
# überwachen SSH-Authentifizierungsereignisse
sudo auditctl -w /var/log/auth.log -p rwa -k auth_events
Konfigurieren Sie die Protokollweiterleitung an ein zentrales Protokollverwaltungssystem. Wenn Sie mehrere Server auf der Atal Networks-Infrastruktur ausführen, leiten Sie Protokolle von allen Instanzen an einen einzelnen Überwachungsserver weiter rsyslog oder Vektorein Eine zentrale Protokollierung macht serverübergreifende Verhaltensanalysen möglich.
Benachrichtigung für kritische Ereignisse einrichten: fehlgeschlagene SSH-Versuche über einem Schwellenwert, neue Benutzerkonten, die außerhalb des Bereitstellungsprozesses erstellt wurden, unerwartete ausgehende Verbindungen und Änderungen an Sudoers oder SSH-Konfigurationsdateien.
Schritt 7: Erzwingung des niedrigsten Privilegs pro Rolle
Der Zugriff mit dem geringsten Privileg beschränkt jeden Benutzer auf die Mindestberechtigungen, die für seine aktuelle Aufgabe erforderlich sind. Auf einem Linux-Server bedeutet dies:
Benutzerkontoverwaltung:
# Erstellen Sie einen Bereitstellungsbenutzer ohne Shell-Zugriff
sudo useradd --no-create-home --shell /usr/sbin/nologin deploy_user
# Erstellen Sie einen Anwendungsbenutzer mit eingeschränktem Home-Verzeichnis
sudo useradd --create-home --shell /bin/bash app_user
sudo usermod -aG www-data app_user
# beschränken sudo nur auf bestimmte Befehle
echo "app_user ALL=(ALL) NOPASSWD: /usr/bin/systemctl restart nginx" | sudo tee /etc/sudoers.d/app_user
Dateiberechtigungshärten:
# Legen Sie strenge Berechtigungen für Konfigurationsverzeichnisse fest
sudo chmod 700 /etc/wireguard/
sudo chmod 600 /etc/wireguard/*.key
sudo chmod 750 /var/www/
sudo chown -R app_user:www-data /var/www/
Überprüfen Sie die bestehenden Sudo-Privilegien regelmäßig. Jedes Konto mit uneingeschränktem Sudo-Zugriff verstößt gegen die Anforderung am wenigsten Privileg und sollte auf die erforderlichen spezifischen Befehle ausgerichtet sein.
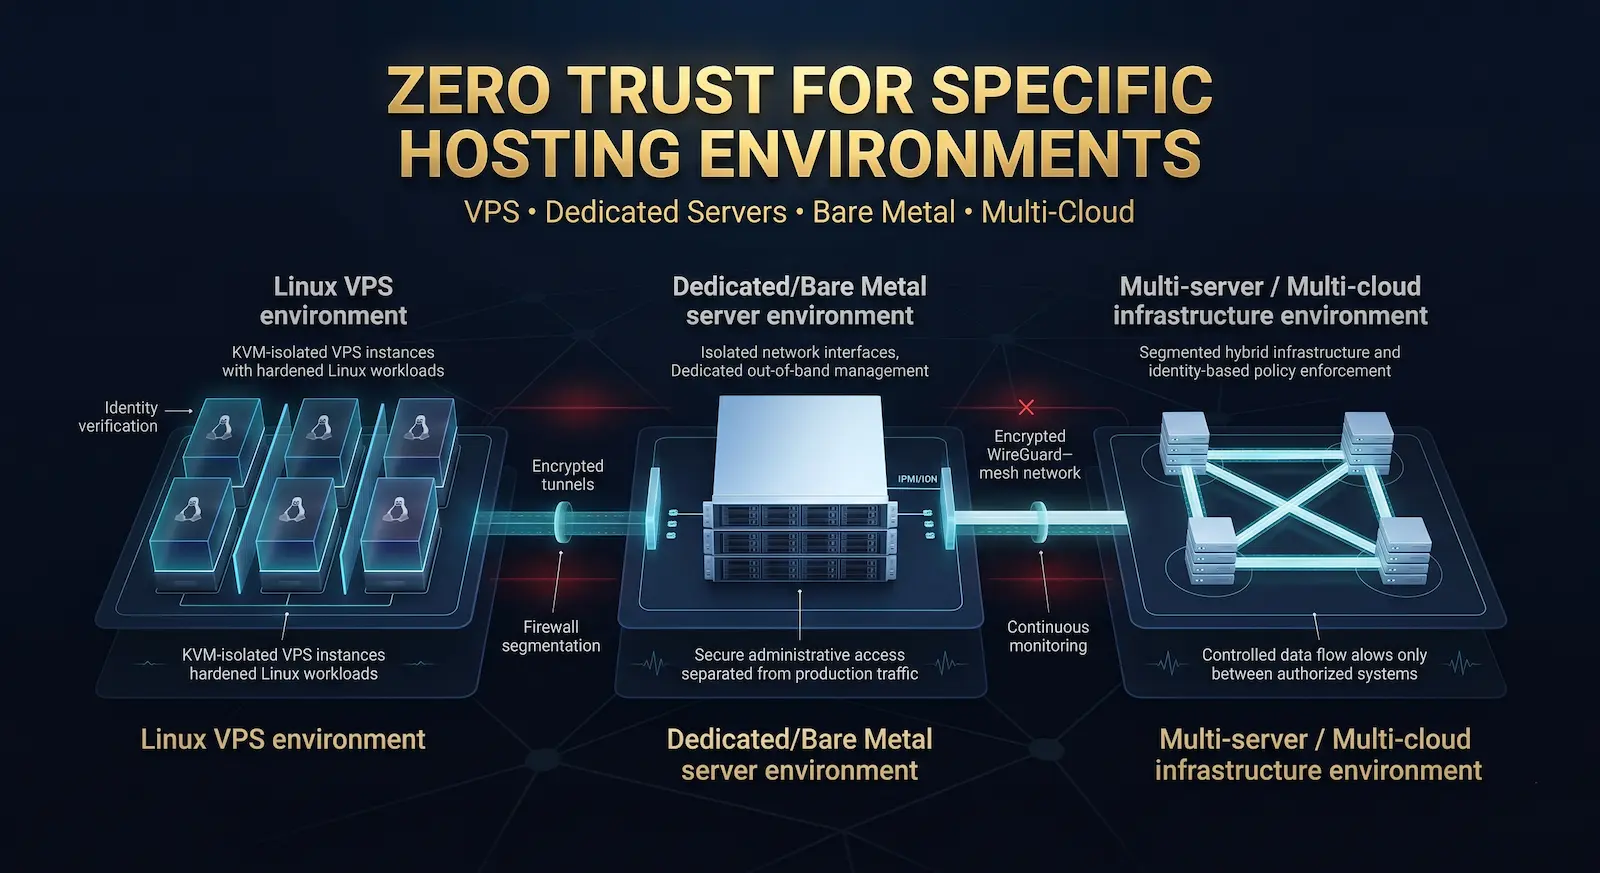
Zero Trust für bestimmte Hosting-Umgebungen
Zero Trust auf einen Linux-VPS
Ein Linux VPS ProVides vollen Root-Zugriff, was bedeutet, dass jede oben beschriebene Null-Vertrauenssteuerung uneingeschränkt implementiert werden kann. Die KVM-Virtualisierungsschicht auf Atal Networks-VPS-Plänen bietet eine Isolierung auf Hardwareebene zwischen virtuellen Maschinen, die die Grundlage der Netzwerksegmentierungsschicht bildet.
KVM-VPS-Pläne unterstützen auch die benutzerdefinierte ISO-Bereitstellung. Dies bedeutet, dass Sie ein minimales, gehärtetes Betriebssystem-Image ohne unnötige Dienste ausführen können, wodurch die Angriffsfläche ab dem Betriebssystemniveau reduziert wird.
Zero Trust auf einem Bare-Metal- oder dedizierten Server
Dedizierte Server bieten zusätzliche Steuerelemente auf Hardwareebene, die nicht mit VPS-Umgebungen übereinstimmen können. Physische Netzwerkschnittstellentrennung, Hardware-Sicherheitsmodule (HSMs) für Zertifikatspeicher, Zugriffskontrollen auf BIOS-Ebene und Out-of-Band-Management (IPMI/iDRAC) tragen alle zu einer Null-Trust-Haltung auf der Infrastrukturebene bei.
Bei Atal Networks verfügen unsere dedizierten Server über vollständigen IPMI-Zugriff, der das Out-of-Band-Management ermöglicht, ohne SSH für das öffentliche Netzwerk zu öffnen. Die Beschränkung des SSH auf den WireGuard-Tunnel und die Reservierung von IPMI für den Notfall führt zu einer starken Trennung zwischen dem normalen Verwaltungspfad und dem Notfallwiederherstellungspfad.
Zero Trust für Multi-Server- und Multi-Cloud-Setups
Multi-Server-Bereitstellungen profitieren am meisten von Zero Trust, da die Angriffsfläche mit jedem weiteren Server erweitert wird. Ein WireGuard-Mesh-Netzwerk, das alle Server in einer Bereitstellung verbindet, erstellt ein verschlüsseltes privates Netzwerk. Firewall-Regeln auf jedem Server beschränken die Kommunikation zwischen den Servern nur auf die von der Servicearchitektur explizit erforderlichen Ports und Protokolle.
In Multi-Cloud- oder Hybrid-Bereitstellungen, bei denen einige Server auf der Atal Networks-Infrastruktur und andere in Hyperscaler-Cloud-Umgebungen ausgeführt werden, bietet das Zero-Trust-Modell unabhängig vom zugrunde liegenden Cloud-Anbieter eine konsistente Richtliniendurchsetzung. Die identitätsbasierte Zugriffssteuerung hängt nicht davon ab, in welchem Netzwerk oder in welcher Cloud die Ressource lebt.
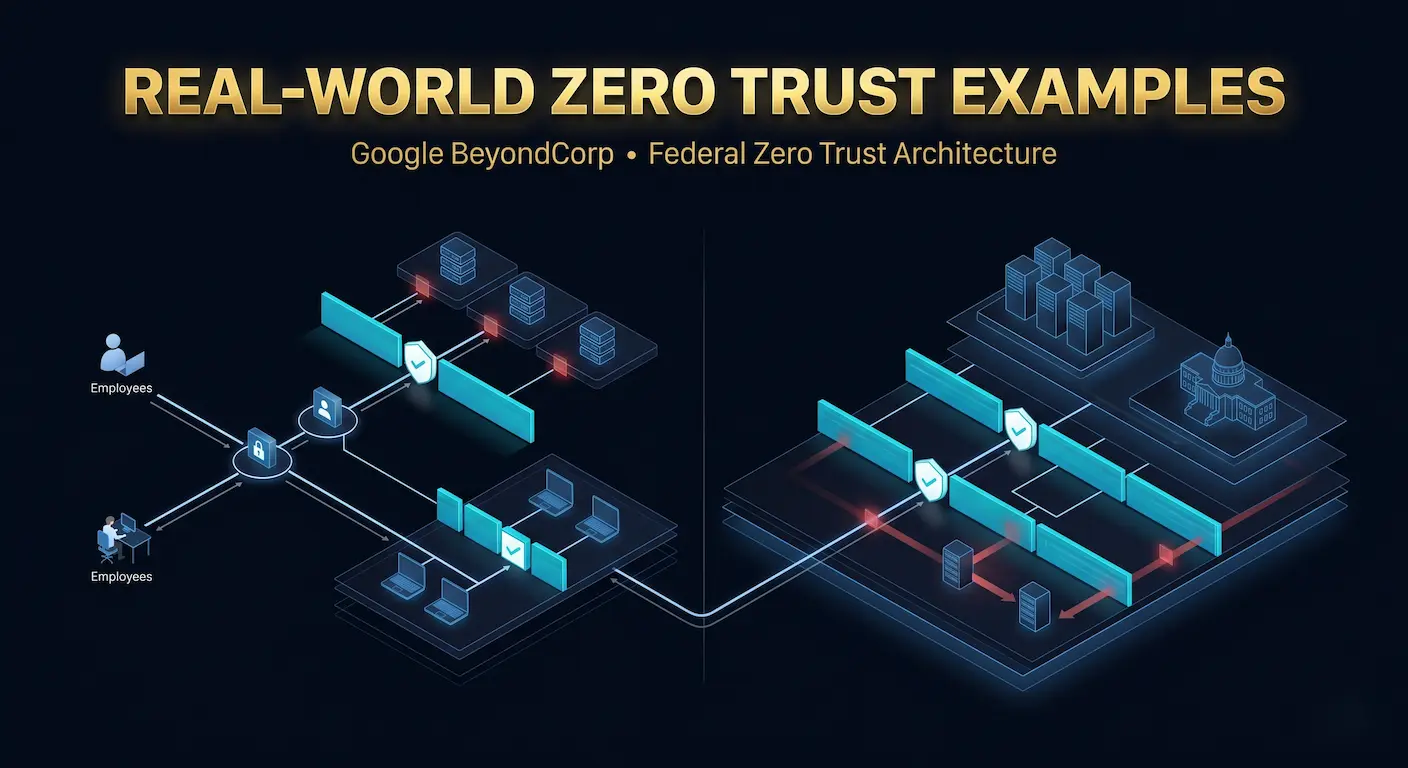
Beispiele für das echte Zero Trust
Google BeyondCorp
Das BeyondCorp-Programm von Google, das in einer Reihe von Forschungsarbeiten, die von 2014 bis 2018 veröffentlicht wurden, detailliert beschrieben wurde, hat die gesamte Google Workforce von VPN-basiertem Zugriff entfernt. Jeder Mitarbeiter greift über einen Zugriffsproxy auf interne Anwendungen zu, der die Identität, die Gerätekonformität und die Zugriffsrichtlinien bei jeder Anfrage bewertet. Das interne Netzwerk erhält nicht mehr Vertrauen als das öffentliche Internet.
BeyondCorp hat gezeigt, dass Zero Trust im Maßstab operativ realisierbar ist und dass die Produktivitätsauswirkungen beim Entfernen des VPN-Modells minimal sind, wenn der Zugriffsproxy korrekt entworfen wurde.
US-Bundesregierung (Executive Order 14028)
Nach mehreren hochkarätigen Verstößen gegen Bundessysteme, die im Mai 2021 unterzeichnete US-Exekutivverordnung 14028, forderte alle Bundesbehörden die Entwicklung und Umsetzung der Zero-Trust-Architekturpläne. Die Cybersecurity and Infrastructure Security Agency (CISA) veröffentlichte 2022 ein Null-Trust-Reifegradmodell, um Agenturen durch einen inszenierten Adoptionsprozess über die fünf NIST-Säulen hinweg zu führen.
Die Akzeptanz des Bundes in dieser Größenordnung beschleunigte das kommerzielle Tooling für Zero Trust erheblich und validierte den architektonischen Ansatz für Enterprise- und SMB-Bereitstellungen gleichermaßen.
Häufig gestellte Fragen
F: Zero-Trust-Sicherheitsarchitektur - Was ist das?
A: Zero-Trust-Sicherheitsarchitektur ist ein Framework für die Cybersicherheit, das auf dem Prinzip basiert, dass keine Benutzer-, Gerät- oder Netzwerkverbindung selbst innerhalb des eigenen Netzwerks Vertrauen erhält. Jede Zugriffsanforderung erfordert die Überprüfung der Identität, des Gerätezustands und des Kontexts, bevor der Zugriff gewährt wird. Die Berechtigungen sind auf das für diese bestimmte Sitzung erforderliche Minimum nach dem von NIST SP 800-207 definierten Modell mit geringster Privilegierung beschränkt.
F: Wie unterscheidet sich Zero Trust von der herkömmlichen Perimetersicherheit?
A: Die traditionelle Perimetersicherheit geht davon aus, dass alles innerhalb der Netzwerkgrenze sicher ist, und gewährt breiten Zugriff, sobald ein Benutzer oder Gerät den Umfang überquert. Zero Trust verwirft diese Annahme. Es behandelt jede Verbindung als potentiell feindlich und wendet kontinuierliche Authentifizierung und Autorisierung für jede Anfrage an, unabhängig davon, ob sie innerhalb oder außerhalb des Netzwerks stammt. Dieser Ansatz stoppt die seitliche Bewegung, die Perimetermodelle nach einem anfänglichen Kompromiss nicht enthalten können.
F: Die fünf Säulen von Zero Trust - Was definiert NIST SP 800-207?
A: NIST SP 800-207 organisiert Zero-Trust-Architektur rund um fünf Säulen: Identität (Überprüfen, wer Zugriff beantragt), Gerät (Validierung der Geräte-Compliance und Gesundheit), Netzwerk/Umgebung (Sicherung und Segmentierung von Kommunikationskanälen), Anwendungs-Workload (Kontrollen des Zugriffs auf Anwendungsebene), und Daten (Klassifizierung und Schutz von Daten auf Ressourcenebene). Jede Säule erfordert dedizierte Richtlinienkontrollen und eine kontinuierliche Überwachung, um den ZTA-Standard zu erfüllen.
F: Kann Zero Trust auf einem VPS oder einem dedizierten Server bereitgestellt werden?
A: Ja. Ein VPS oder ein dedizierter Server mit vollständigem Root-Zugriff bietet alles, was zur Implementierung von Zero-Trust-Steuerelementen auf Infrastrukturebene erforderlich ist. Dazu gehören die SSH-Schlüsselauthentifizierung, die Firewall-Mikrosegmentierung mit UFW oder iptables, WireGuard für verschlüsselte Tunnelzugriffe, gegenseitige TLS zwischen Diensten und zentralisierte Protokollierung für die kontinuierliche Überwachung. Die KVM-VPS-Pläne von Atal Networks enthalten den vollständigen Root-Zugriff, was die Voraussetzung für all diese Konfigurationen ist.
F: Ein Policy Enforcement Point (PEP) - Was macht es bei Zero Trust?
A: Der Richtliniendurchsetzungspunkt fängt jede Zugriffsanfrage ab und setzt die Entscheidung der Policy Engine durch. Es fungiert als Gatekeeper zwischen dem anfordernden Subjekt (einem Benutzer, einem Gerät oder einem Dienst) und der Zielressource. Der PEP gewährt oder verweigert den Zugriff auf der Grundlage von Echtzeitattributen wie Identität, Gerätestatus, Zeit und Verhaltenskontext, ohne vorheriges Vertrauen aus dem Sitzungsverlauf anzunehmen. Keine Anfrage erreicht die Ressource, ohne den PEP zu durchlaufen.
F: ZTNA vs. VPN - Was ist der Unterschied?
A: Ein herkömmliches VPN gewährt Zugriff auf Netzwerkebene, sobald ein Benutzer authentifiziert wird. Der Benutzer kann jeden Host im internen Netzwerk erreichen, das sein Routing zulässt. ZTNA gewährt nur Zugriff auf bestimmte Anwendungen oder Ressourcen basierend auf Identität und Gerätekontext, ohne das zugrunde liegende Netzwerk freizugeben. Ein kompromittierter ZTNA-Anmelder kann Systeme nicht erreichen. Der Benutzer ist nicht explizit berechtigt, den Explosionsradius eines Anmeldeinformationen im Vergleich zu einem VPN-basierten Modell erheblich zu verringern.
F: Gilt Zero Trust nur für große Unternehmen?
A: Nein. Zero Trust-Prinzipien gelten in jeder Größenordnung. US-Bundesbehörden haben es nach der Executive Order 14028 übernommen, aber kleine Unternehmen und einzelne Entwickler, die Anwendungen auf VPS-Infrastruktur hosten, können grundlegende Null-Vertrauens-Kontrollen ohne Tooling auf Unternehmensebene implementieren. SSH-Schlüsselauthentifizierung, Firewall-Mikrosegmentierung, WireGuard-Tunnel und rollenbasierte Zugriffssteuerungen implementieren die Core Zero Trust-Prinzipien mit frei verfügbarer Open-Source-Software.
F: Linux-Tools für Zero Trust auf einem VPS - Welche Optionen gibt es?
A: Mehrere Linux-Tools implementieren ohne kostenpflichtige Software keine Vertrauensgrundsätze. Fail2Ban Behandelt den Brute-Force-Schutz auf der Netzwerkschicht. Ufw und iptables Implementieren Sie die Firewall-Mikrosegmentierung. Wirewächter Bietet authentifizierte verschlüsselte Tunnel für den administrativen und serverübergreifenden Zugriff. openssh mit schlüsselbasierter Authentifizierung und Zulässige Benutzer Direktiven erzwingt den identitätsgebundenen Zugriff. Auditd Bietet kontinuierliche Zugriffsprotokollierung. Step-ca oder CFSSL Stellt Zertifikate für MTLs zwischen Diensten aus. Zusammen implementieren diese Tools die von NIST SP 800-207 erforderlichen Kernsteuerungen.
Stellen Sie Ihre Zero-Trust-Umgebung auf der Atal Networks-Infrastruktur bereit
Die Steuerelemente in diesem Handbuch laufen auf jedem Linux-VPS oder dedizierten Server mit vollem Root-Zugriff und KVM-Virtualisierung. Unsere Infrastruktur unterstützt WireGuard auf Kernel-Ebene, benutzerdefinierte ISO-Bereitstellung für minimale gehärtete Builds, vollen IPMI-Zugriff auf dedizierten Servern und BGP-redundante Netzwerke in mehr als 213 Rechenzentren in über 196 Ländern.
Stellen Sie einen Linux-VPS mit vollem Root-Zugriff bereit oder Entdecken Sie unsere dedizierten Serverpläne zu beginnen.
Überprüft vom Atal Networks Security Engineering Team. Zuletzt aktualisiert: Mai 2026. Nächste Überprüfung: November 2026.
