 Перейти к содержимому



Zero Trust Security Architecture — это модель кибербезопасности, которая по умолчанию рассматривает каждый пользователь, устройство и сетевое подключение как ненадежные, даже те, которые находятся в вашей собственной сети. Вместо того, чтобы полагаться на безопасный периметр, он требует постоянной проверки идентичности и работоспособности устройства, прежде чем предоставлять доступ к любому ресурсу, следуя принципу наименьшей привилегии на каждом шагу.
Если вы запускаете серверы, хост-приложения или управляете инфраструктурой для клиентов, Zero Trust — это структура, которая закрывает пробелы, которые традиционные модели безопасности оставляют открытыми. В этом руководстве рассказывается, как именно он работает, каковы его основные компоненты и как развернуть его на Linux VPS или выделенном сервере с помощью инструментов с открытым исходным кодом.
Содержание
- Что такое архитектура безопасности Zero Trust?
- Zero Trust против безопасности на основе периметра
- Пять столпов архитектуры Zero Trust (NIST SP 800-207)
- Основные компоненты архитектуры Zero Trust
- Сетевой доступ с нулевым доверием по сравнению с традиционным VPN
- Как развернуть архитектуру Zero Trust на VPS или выделенном сервере
- Нулевое доверие к конкретным хостинговым средам
- Примеры нулевого доверия в реальном мире
- Часто задаваемые вопросы
- Разверните среду Zero Trust в инфраструктуре Atal Networks
Что такое архитектура безопасности Zero Trust?
Большинство организаций исторически одинаково защищали свои сети: построить сильный периметр, доверять всем внутри. Эта модель работала достаточно хорошо, когда все серверы и пользователи сидели в одном здании. Он полностью разбивается в мире удаленных команд, облачной инфраструктуры и распределенного хостинга.
Zero Trust заменяет модель периметра простым правилом: ни одно соединение не получает автоматического доверия, независимо от того, откуда оно происходит. Каждый запрос от каждого пользователя и каждого устройства должен подтверждать идентичность и соответствовать требованиям политики до предоставления доступа.
Основной принцип: никогда не доверяй, всегда проверяй
Фраза «никогда не доверяй, всегда проверяй» — это не лозунг. Это операционное требование, встроенное в каждый компонент архитектуры Zero Trust (ZTA). Пользователь внутри корпоративной сети получает не более присущие доверию, чем пользователь, подключающийся из кофейни. Служба, работающая на сервере в вашем собственном центре обработки данных, должна каждый раз аутентифицировать себя для других служб на том же сервере.
Это смещает безопасность с модели на основе местоположения на модель, основанную на идентичности. Местоположение не говорит вам ничего значимого о надежности. Идентичность, здоровье устройств и поведенческий контекст делают.
Происхождение Zero Trust: Kindervag, Forrester и NIST
Джон Киндерваг придумал модель Zero Trust в 2010 году, работая главным аналитиком в Forrester Research. Его первоначальная структура утверждала, что концепция доверенной внутренней сети была опасной фикцией, от которой организациям нужно было полностью отказаться.
Модель набрала обороты после того, как Google опубликовала свои исследовательские работы BeyondCorp, начиная с 2014 года, в которых документировалось, как Google переместила всю свою рабочую силу с традиционной модели VPN на структуру Zero Trust Access. К 2020 году Национальный институт стандартов и технологий (NIST) выпустил SP 800-207, федеральный стандарт, который формально определяет архитектуру Zero Trust и ее компоненты.
В 2021 году Исполнительный указ США 14028 предусматривал, что все федеральные агентства внедряют архитектуру без доверия, что значительно ускорило внедрение как в правительственной, так и в частной инфраструктуре.
Как NIST SP 800-207 определяет нулевое доверие
NIST SP 800-207 определяет архитектуру нулевого доверия как набор принципов кибербезопасности, основанный на предположении, что в какой-либо сети не существует неявного доверия, будь то внутренняя или внешняя. Стандарт организует ZTA вокруг трех логических компонентов: механизма политики, администратора политики и точки применения политики, которые работают вместе для оценки и управления каждым запросом доступа в режиме реального времени.
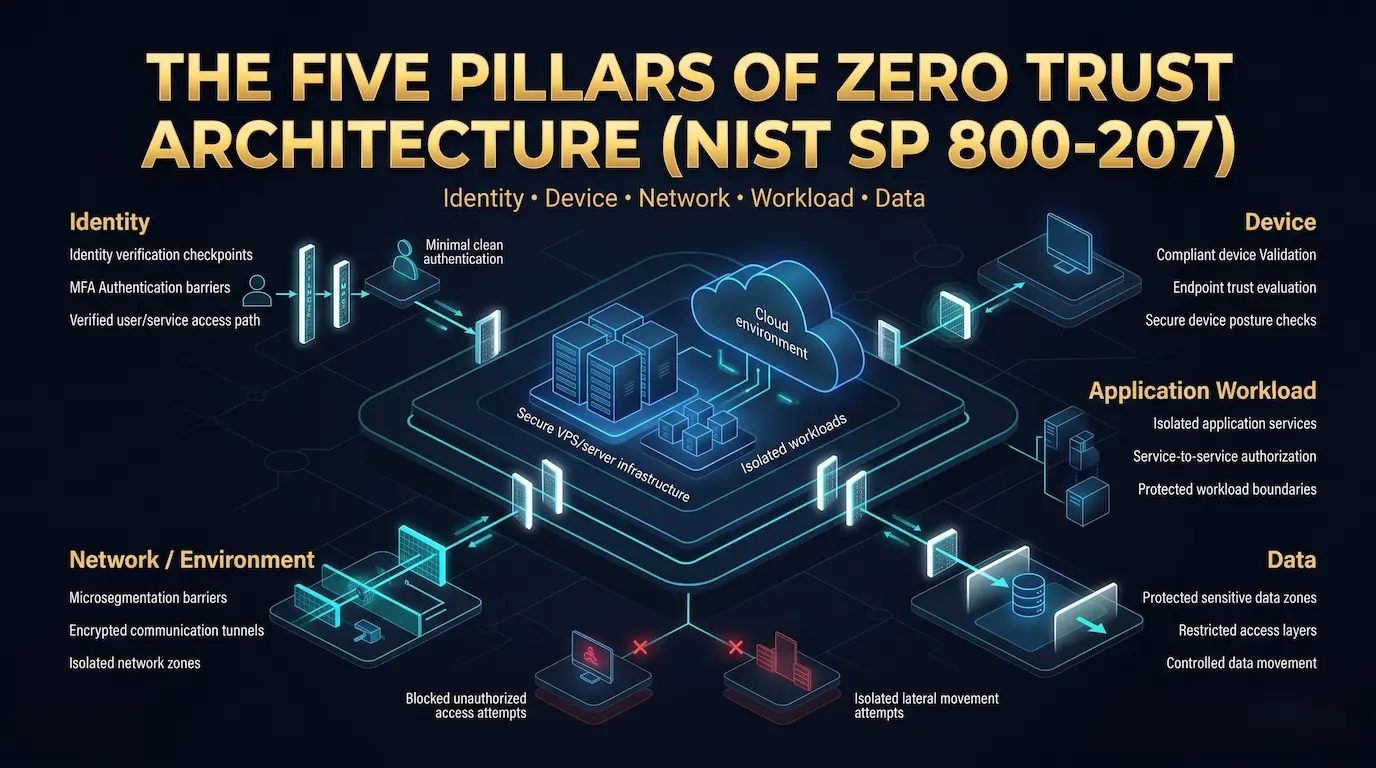
Стандарт NIST также определяет пять основных элементов, которые должна учитывать каждая реализация ZTA: удостоверение, устройство, сеть/среда, рабочая нагрузка приложения и данные. Каждый столп требует специального контроля политики и непрерывного мониторинга.
Zero Trust против безопасности на основе периметра
Понимание нулевого доверия требует понимания того, что он заменяет, и где именно в том, где старая модель терпит неудачу.
Модель Castle-and-Moat и ее точки отказа
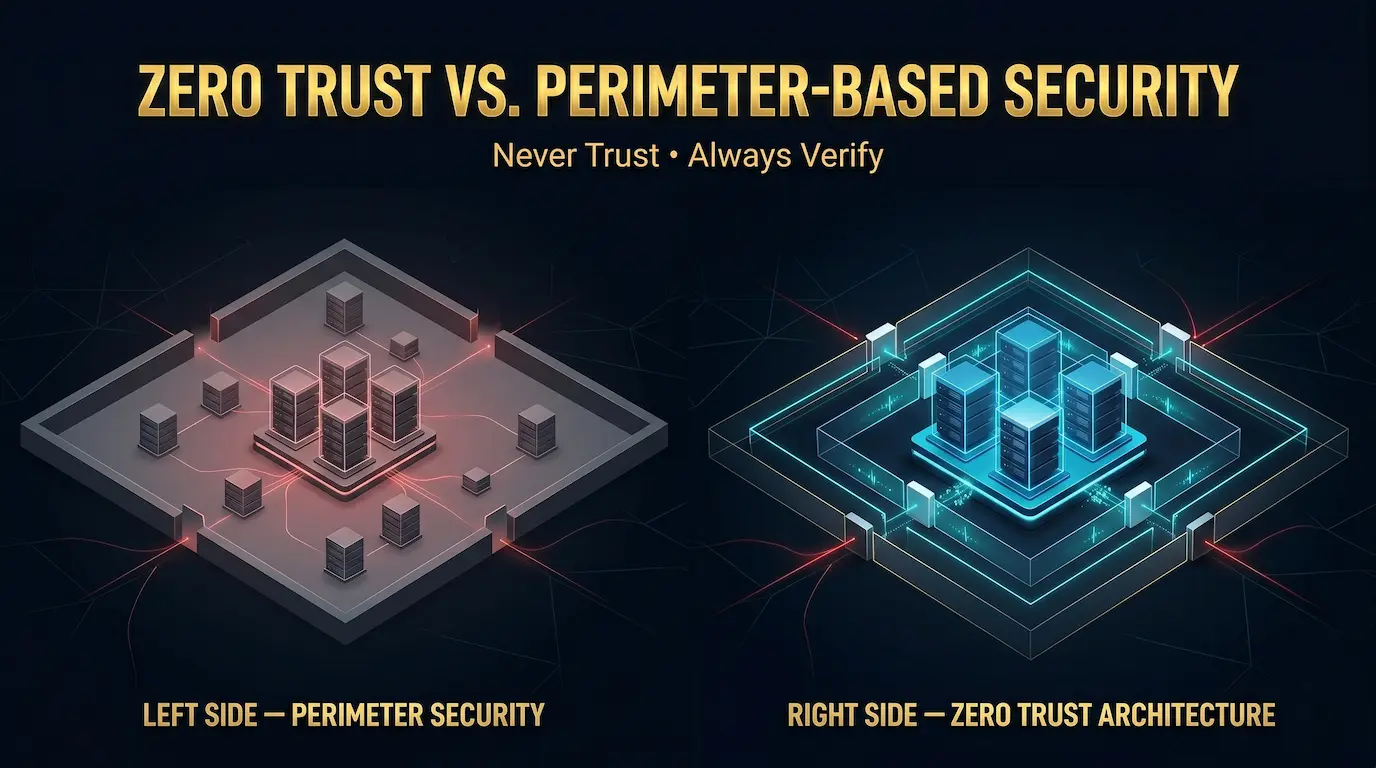
Безопасность на основе периметра работает как средневековый замок: стройте прочные стены, контролируйте, кто пересекает ров, и предполагайте, что все внутри стены дружелюбны. Брандмауэры, VPN и элементы управления доступом к сети образуют ров. Как только пользователь или служба проходят, они обычно получают широкий доступ к внутренним системам.
Точка отказа проста: как только злоумышленник взламывает периметр, будь то через фишинговую атаку, скомпрометированную учетную запись или неправильно настроенную службу, он свободно перемещается по внутренней сети. Нет второго уровня проверки, чтобы остановить их.
В отчете IBM об утечке данных за 2023 год было установлено, что 74% нарушений включает доступ к привилегированным аккаунтам, точный тип бокового движения, который не может содержать безопасность периметра после первоначального компромисса.
Боковое движение и внутренняя угроза
Боковое движение — это техника, которую злоумышленники используют после первоначального компромисса для перехода от точки входа к целям с более высоким значением. В модели по периметру это легко: внутренние системы доверяют друг другу по умолчанию, поэтому скомпрометированная рабочая станция может исследовать и обращаться к соседним системам с минимальным сопротивлением.
Архитектура Zero Trust ограничивает боковое движение, рассматривая каждое соединение как внешнее независимо от его происхождения сети. Компрометированный хост внутри сети не может достичь другой внутренней системы без предоставления действительных учетных данных, удовлетворяющих правилам доступа механизма политики и прохождения непрерывных проверок мониторинга. Радиус взрыва любого отдельного компромисса резко сокращается.
Shift Zero Trust делает
Zero Trust не устраняет брандмауэры или зашифрованные туннели. Это меняет предположение, лежащее в основе них. Perimeter Security спрашивает: «Это соединение идет изнутри сети?» Zero Trust спрашивает: «Прямо сейчас эта конкретная идентификация на этом конкретном устройстве имеет право доступа к этому конкретному ресурсу при этих конкретных условиях?»
Этот переход от сетевого доверия к сетевому доверию к доверенности с непрерывной проверкой — это то, что определяет архитектуру.
Пять столпов архитектуры Zero Trust (NIST SP 800-207)
NIST SP 800-207 организует реализацию нулевого траста около пяти столпов. Каждый столп охватывает отдельную категорию доступа или ресурса доступа, который должен быть включен в контрольную политику ZTA.
Идентичность
Идентичность — самый важный столп. Каждый пользователь, учетная запись службы и автоматизированный процесс должны иметь проверяемую уникальную идентичность. Поставщик удостоверений (IDP) аутентифицирует эти идентификаторы с использованием многофакторной аутентификации, аутентификации на основе сертификатов или того и другого. Zero Trust требует, чтобы решения доступа ссылались на атрибуты идентификации напрямую, а не на членство в группе или в сетевом расположении.
Устройство
работоспособность устройства оценивается при каждом запросе доступа. Достоверное удостоверение на скомпрометированном или несоответствующем устройстве не удовлетворяет нулевым требованиям доверия. Платформы управления устройствами оценивают версию операционной системы, состояние исправления, состояние шифрования и конфигурацию Endpoint Security. Только устройства, соответствующие определенным пороговым значениям соответствия, проходят проверку Pillar устройства.
Сеть/среда
Столп сети охватывает каналы связи и сегментацию. Микросегментация разбивает сеть на изолированные зоны, поэтому скомпрометированный компонент в одной зоне не может напрямую охватывать ресурсы в другой. Зашифрованные каналы, включая взаимные TLS и туннели Wireguard, защищают данные при передаче между службами и пользователями.
рабочая нагрузка приложения
Контроль доступа на уровне приложений означает, что доступ к определенным приложениям и службам требует собственной авторизации, отдельно от доступа к сети. Пользователю, прошедшему проверку подлинности в сети, по-прежнему требуется явная авторизация для доступа к базе данных, панели администратора или стеку мониторинга. Связь с сервисом требует такого же обращения.
Данные
Столбец данных классифицирует активы данных по чувствительности и применяет элементы управления политиками, соответствующие классификации. Высокочувствительные данные требуют более строгого контроля доступа, более детального ведения журнала и более жестких ограничений на передачу, чем государственные активы. Элементы управления на уровне данных гарантируют, что даже авторизованные пользователи получают доступ только к данным, которые их роль требуют для конкретной задачи.
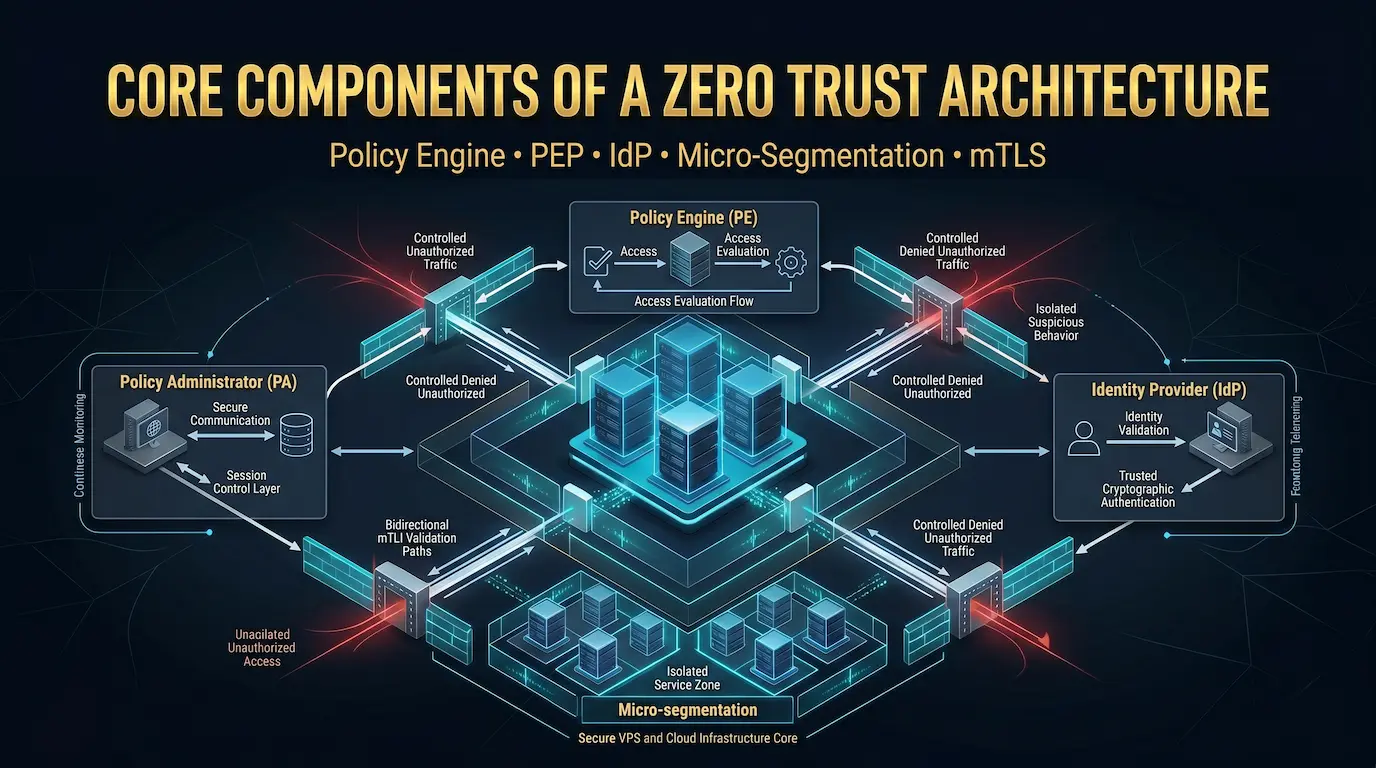
Основные компоненты архитектуры Zero Trust
Логическая архитектура NIST SP 800-207 определяет три основных компонента плоскости управления, которые должны включать в себя все реализации ZTA, а также несколько поддерживающих систем.
Механизм политики (PE)
Механизм политики — это компонент принятия решений в Zero Trust. Он оценивает каждый запрос доступа, сравнивая атрибуты запроса, включая требования идентификации, состояние устройства, время суток, поведенческую историю и чувствительность ресурсов с определенными политиками доступа. PE выдает решение о гранте, отказе или условном гранте для каждого запроса.
Механизм политики не обеспечивает соблюдение решения. Его роль — чисто оценка и вывод решений.
Администратор политики (PA)
Администратор политики действует как уровень связи между механизмом политики и точки принудительного исполнения. Он переводит решение PE в инструкции и отправляет эти инструкции PEP. PA устанавливает или завершает токен сеанса, который разрешает или блокирует доступ.
Точка принуждения к политике (PEP)
Точка принудительного исполнения политики предоставляет или запрещает доступ к ресурсам на основе инструкций, полученных от администратора политики. PEP находится между запрашивающим субъектом, который может быть пользователем, устройством или услугой и целевым ресурсом. Ни один запрос не достигает ресурса, не проходя через PEP.
При практических развертываниях на серверах Linux функция PEP распределяется по правилам брандмауэра, обратным прокси-серверам, конфигурации SSH и элементам управления доступом к прикладному уровню.
Поставщик идентификации (IDP)
Поставщик удостоверений аутентифицирует пользователей и устройств и выдает криптографические маркеры, которые механизм политики использует в качестве входных данных идентификации. Общие реализации IDP включают KeyCloak, Authentik и опции, размещенные в облаке, такие как OKTA или Azure AD. Для серверной инфраструктуры центры сертификации SSH служат легким IDP для удостоверения «машина-машина».
Микросегментация
Микросегментация разделяет сеть на небольшие изолированные зоны с использованием правил брандмауэра, VLAN или программно-определяемых сетей. Каждая зона содержит ограниченный набор услуг и разрешает только те потоки, которые требуются для этих услуг. Нарушение в одной зоне не может распространяться вбок в другую зону, не проходя через точку исполнения политики.
На VPS или выделенном сервере микросегментация реализуется на уровне брандмауэра с использованием правил UFW или IPTables, которые ограничивают межсервисную связь явными портами и протоколами.
Взаимный TLS (MTLS)
Mutual TLS аутентифицирует как клиент, так и сервер в каждом соединении между службой и сервисом, в отличие от стандартного TLS, который только аутентифицирует сервер. Каждая служба имеет сертификат, выданный общим центром сертификации. Обе стороны представляют сертификаты и проверяют друг друга до того, как какие-либо данные пройдут между ними.
MTLS удовлетворяет требованию нулевого доверия для аутентифицированной, зашифрованной связи между услугами и предотвращает скомпрометированную службу возможность выдавать себя за законную.
Непрерывный мониторинг и аналитика
Zero Trust требует, чтобы решения о доступе принимались не только при инициации сеанса, но и постоянно переоценивались на протяжении всей сессии. Поведенческая аналитика, журналы доступа, системы управления информацией и безопасности и событиями (SIEM) передают данные в реальном времени обратно в механизм политик. Аномальный шаблон доступа, такой как учетная запись службы, внезапно считывающая файлы, к которым он никогда раньше не обращался, может вызвать изменение политики доступа в середине сеанса.
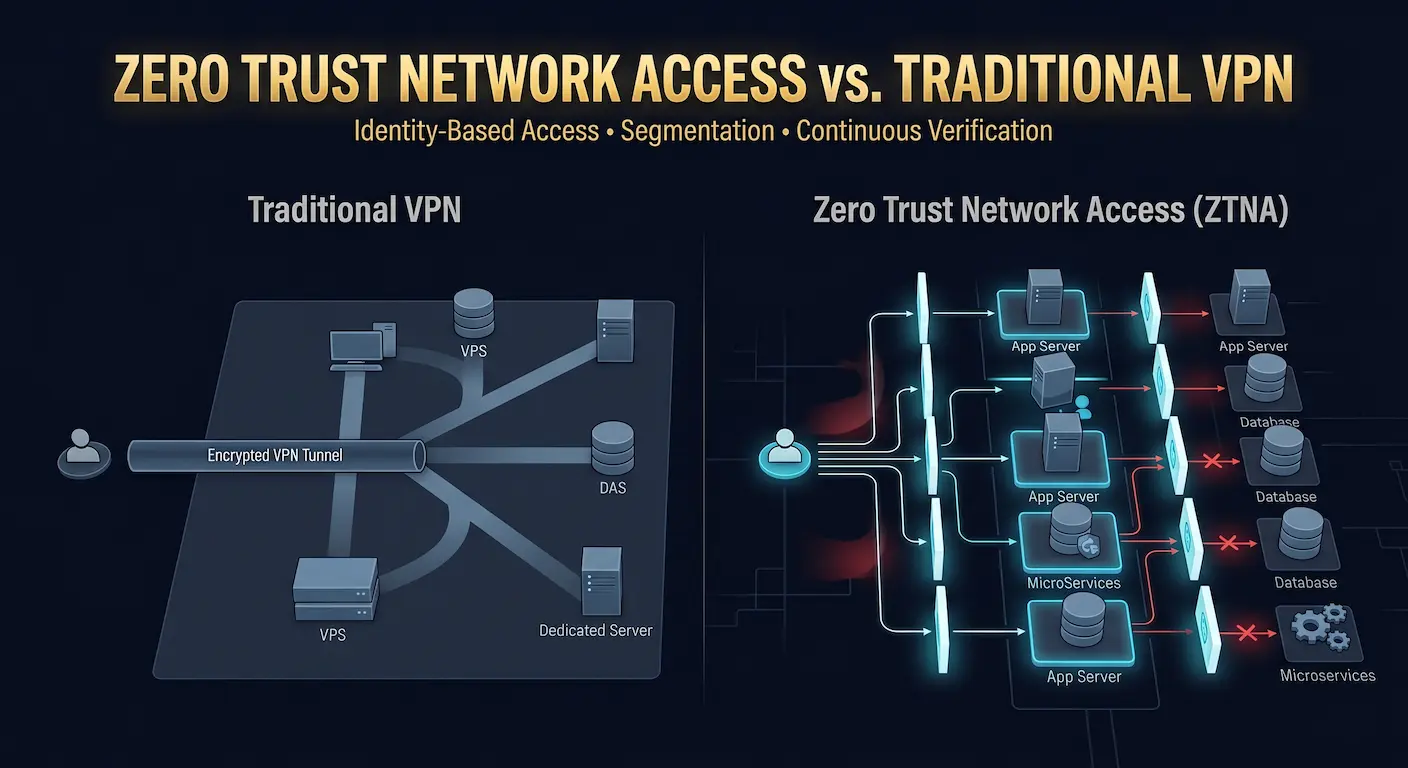
Сетевой доступ с нулевым доверием по сравнению с традиционным VPN
VPN распространены в серверных средах, и многие команды используют их в качестве основного уровня безопасности удаленного доступа. Zero Trust Network Access (ZTNA) использует другой подход.
Основное различие
Традиционный VPN предоставляет доступ к сети после аутентификации. Как только пользователь подключается к VPN-туннелю, он обычно может связаться с любым хостом во внутренней сети, которую разрешает их маршрутизация. VPN аутентифицирует соединение, но не применяет дополнительные средства управления доступом на уровне ресурсов.
ZTNA предоставляет доступ к определенным приложениям или ресурсам, а не к сети. Аутентификация устанавливает удостоверение, но вторая проверка политики доступа определяет, к каким конкретным приложениям может быть достигнута аутентифицированная идентификация. Базовая сеть остается невидимой для пользователя.
Когда использовать ZTNA и VPN на выделенном сервере
VPN-туннели, особенно реализация WireGuard, остаются подходящими для шифрованного транспорта в рамках развертывания ZTA. Разница в том, что WireGuard в контексте нулевого доверия служит зашифрованным уровнем канала, а не уровнем управления доступом. Контроль доступа находится в точке применения политики, а не в самом соединении VPN.
Для групп, управляющих несколькими серверами, сеть Wireguard Mesh (с использованием таких инструментов, как Netmaker или DERP-инфраструктура Tailscale в качестве эталонной модели) предоставляет зашифрованный транспортный уровень, в то время как правила брандмауэра и аутентификация на основе SSH предоставляют над ним уровень контроля доступа Zero.
Как развернуть архитектуру Zero Trust на VPS или выделенном сервере
Следующие шаги развертывания отражают то, как мы настраиваем элементы управления нулевым доверием для размещенной инфраструктуры в Atal Networks. Эти шаги используют инструменты Linux с открытым исходным кодом и применяются к любому VPS KVM Linux или выделенному серверу с полным root-доступом.
Шаг 1: Сопоставьте свои ресурсы и потоки данных
Перед развертыванием любых элементов управления, задокументируйте каждую службу, запущенную на вашем сервере, каждый сетевой порт, который он прослушивает, каждую учетную запись пользователя, которая может получить к нему доступ, и каждую межсервисную зависимость. Вы не можете сегментировать то, что вы не сопоставили.
Создайте простую таблицу: имя службы, порт прослушивания, входящие источники, необходимые исходящие назначения, классификация чувствительности данных. Эта таблица становится вводом политики для каждого последующего шага.
Шаг 2: Укрепите SSH и примените аутентификацию на основе ключей
SSH — это основной путь к административному доступу на сервере Linux. Упрочнение Применяется Столб идентификации Zero Trust непосредственно к вашему наиболее чувствительному вектору доступа.
В /etc/ssh/sshd_config, установите эти значения:
РазрешениеРутЛогин Нет
ПарольАутентификация Нет
PubKeyAuthentication Да
AuthoritedKeysFile .ssh/authorized_keys
AllowUsers your_admin_user
Максавттри 3
ClientaliveInterval 300
ClientAliveCountmax 2
Перезапустите демон SSH после изменений:
sudo systemctl restart sshd
Полностью отключите root-логин и потребуйте только аутентификацию на основе ключа. Каждый администратор получает индивидуальную пару ключей, никогда не общие учетные данные. Это придает механизму политики уникальную идентификацию для каждого пользователя.
В средах с более высокой безопасностью разверните сертификаты SSH с помощью внутреннего центра сертификации. Сертификаты SSH позволяют вам устанавливать сроки действия для каждого сертификата, выдавать ролевые сертификаты и отозвать их централизованно, что удовлетворяет требованию «Наименьшие привилегии для каждого сеанса» нулевого доверия намного лучше, чем статические файлы Authorited_Keys.
Шаг 3: Настройка микросегментации брандмауэра с помощью UFW
UFW (несложный брандмауэр) реализует микросегментацию на сетевом уровне. Начните с по умолчанию-запретить положение и явно разрешить только требуемый трафик.
# Установить значения по умолчанию
sudo ufw default deny incoming
sudo ufw default deny outgoing
sudo ufw default deny forward
# Разрешить SSH только с конкретного IP-адреса
sudo ufw allow from 203.0.113.10 to any port 22
# Разрешить входящие HTTPS
sudo ufw allow 443/tcp
# Разрешить HTTP только при необходимости (перенаправление на HTTPS)
sudo ufw allow 80/tcp
# разрешить исходящий DNS
sudo ufw allow out 53
# Разрешить исходящий HTTPS
sudo ufw allow out 443/tcp
# Разрешить NTP для синхронизации времени
sudo ufw allow out 123/udp
sudo ufw enable
Заменять 203.0.113.10 с вашим IP-адресом управления. Эта конфигурация обеспечивает микросегментацию: только авторизованный трафик проходит. Все остальные входящие и исходящие соединения отбрасываются.
Устанавливать Fail2ban Для автоматизации ответа «Запретить после повторного сбоя» движка политики на сетевом уровне:
sudo apt install fail2ban
sudo systemctl enable fail2ban
sudo systemctl start fail2ban
Шаг 4. Развертывание MTL между службами
Службы, работающие на том же сервере, которые взаимодействуют через localhost, могут показаться безопасными от перехвата, но Zero Trust требует аутентифицированной связи между всеми службами независимо от положения сети.
Использовать CFSSL или Шаг-СА Чтобы запустить локальный центр сертификации:
# УСТАНОВИТЬ ШАГ-КА
wget https://dl.step.sm/gh-release/certificates/ghcr.io/latest/step-ca_linux_amd64.tar.gz
tar -xf step-ca_linux_amd64.tar.gz
sudo mv step-ca /usr/local/bin/
# Инициализируйте CA
Шаг init –name="atal-zta-ca” –dns=”localhost” –address=”:8443″ –provisioner=”admin”
выдать сертификаты каждой службе и настроить их для представления своего сертификата при подключении к любой другой внутренней службе. nginx, например, поддерживает MTLS с ssl_client_certificate и ssl_verify_client на Директивы.
Это удовлетворяет требованиям NIST SP 800-207, что связь между службой и обслуживанием использует аутентифицированные зашифрованные каналы.
Шаг 5: Установите WireGuard для зашифрованного доступа к туннелю
Wireguard предоставляет зашифрованный транспортный уровень для административного доступа и межсерверной связи. В Atal Networks наши планы Linux VPS изначально поддерживают Wireguard на уровне ядра, что означает, что никакая дополнительная компиляция модуля ядра не требуется.
sudo apt update
sudo apt install wireguard
# Генерировать ключи сервера
WG Genkey | tee /etc/wireguard/server_private.key | WG pubkey > /etc/wireguard/server_public.key
# Создайте конфигурацию интерфейса
sudo nano /etc/wireguard/wg0.conf
Пример /etc/wireguard/wg0.conf:
[интерфейс]
privateKey =
Адрес = 10.0.0.1/24
ListenPort = 51820
POSTUP = UFW Разрешить 51820/UDP
PostDown = UFW Удалить Разрешить 51820/UDP
[смотр]
publicKey =
Разрешенные IPS = 10.0.0.2/32
Включите и запустите интерфейс:
sudo systemctl enable wg-quick@wg0
sudo systemctl start wg-quick@wg0
Wireguard использует криптографию с открытым ключом для аутентификации. Подключиться может только одноранговый с правильным закрытым ключом. Это удовлетворяет требованиям шифрованного канала Zero Trust и требований проверки идентичности для уровня доступа к сети.
Шаг 6: Настройка непрерывного ведения журнала и предупреждения
Нулевое доверие требует постоянного мониторинга. Каждая попытка доступа, предоставленная или отклоненная, должна быть зарегистрирована и доступна для анализа в реальном времени.
Установить и включить Аудит Для аудита системных вызовов на уровне ядра:
sudo apt install auditd
sudo systemctl enable auditd
sudo systemctl start auditd
# для попыток эскалации привилегий
sudo auditctl -w /etc/sudoers -p rwa -k privilege_escalation
sudo auditctl -w /etc/passwd -p rwa -k user_accounts
sudo auditctl -w /etc/shadow -p rwa -k credentials
# Монитор События аутентификации SSH
sudo auditctl -w /var/log/auth.log -p rwa -k auth_events
Настройте пересылку журналов в централизованную систему управления журналами. Если вы запускаете несколько серверов в инфраструктуре Atal Networks, перенаправляйте журналы из всех экземпляров на один сервер мониторинга, используя rsyslog или вектор. Централизованное ведение журнала — это то, что делает возможным межсерверный поведенческий анализ.
Настройка оповещения для критических событий: неудачные попытки SSH превышают пороговое значение, новые учетные записи пользователей, созданные вне процесса подготовки, неожиданные исходящие соединения и изменения в файлах конфигурации sudoers или SSH.
Шаг 7: Примените наименьший доступ к каждой роли
Доступ с наименьшими привилегиями ограничивает каждого пользователя минимальными разрешениями, которые требуются для их роли для текущей задачи. На сервере Linux это означает:
Управление учетными записями пользователя:
# Создайте пользователя развертывания без доступа к оболочке
sudo useradd --no-create-home --shell /usr/sbin/nologin deploy_user
# Создайте пользователя приложения с ограниченным домашним каталогом
sudo useradd --create-home --shell /bin/bash app_user
sudo usermod -aG www-data app_user
# Ограничить sudo только конкретными командами
echo "app_user ALL=(ALL) NOPASSWD: /usr/bin/systemctl restart nginx" | sudo tee /etc/sudoers.d/app_user
Упрочнение разрешения файлов:
# устанавливает строгие разрешения в каталогах конфигурации
sudo chmod 700 /etc/wireguard/
sudo chmod 600 /etc/wireguard/*.key
sudo chmod 750 /var/www/
sudo chown -R app_user:www-data /var/www/
Регулярно проверять существующие привилегии sudo. Любая учетная запись с неограниченным доступом к sudo нарушает требование наименьшей льготы и должно быть ограничено конкретными требуемыми командами.
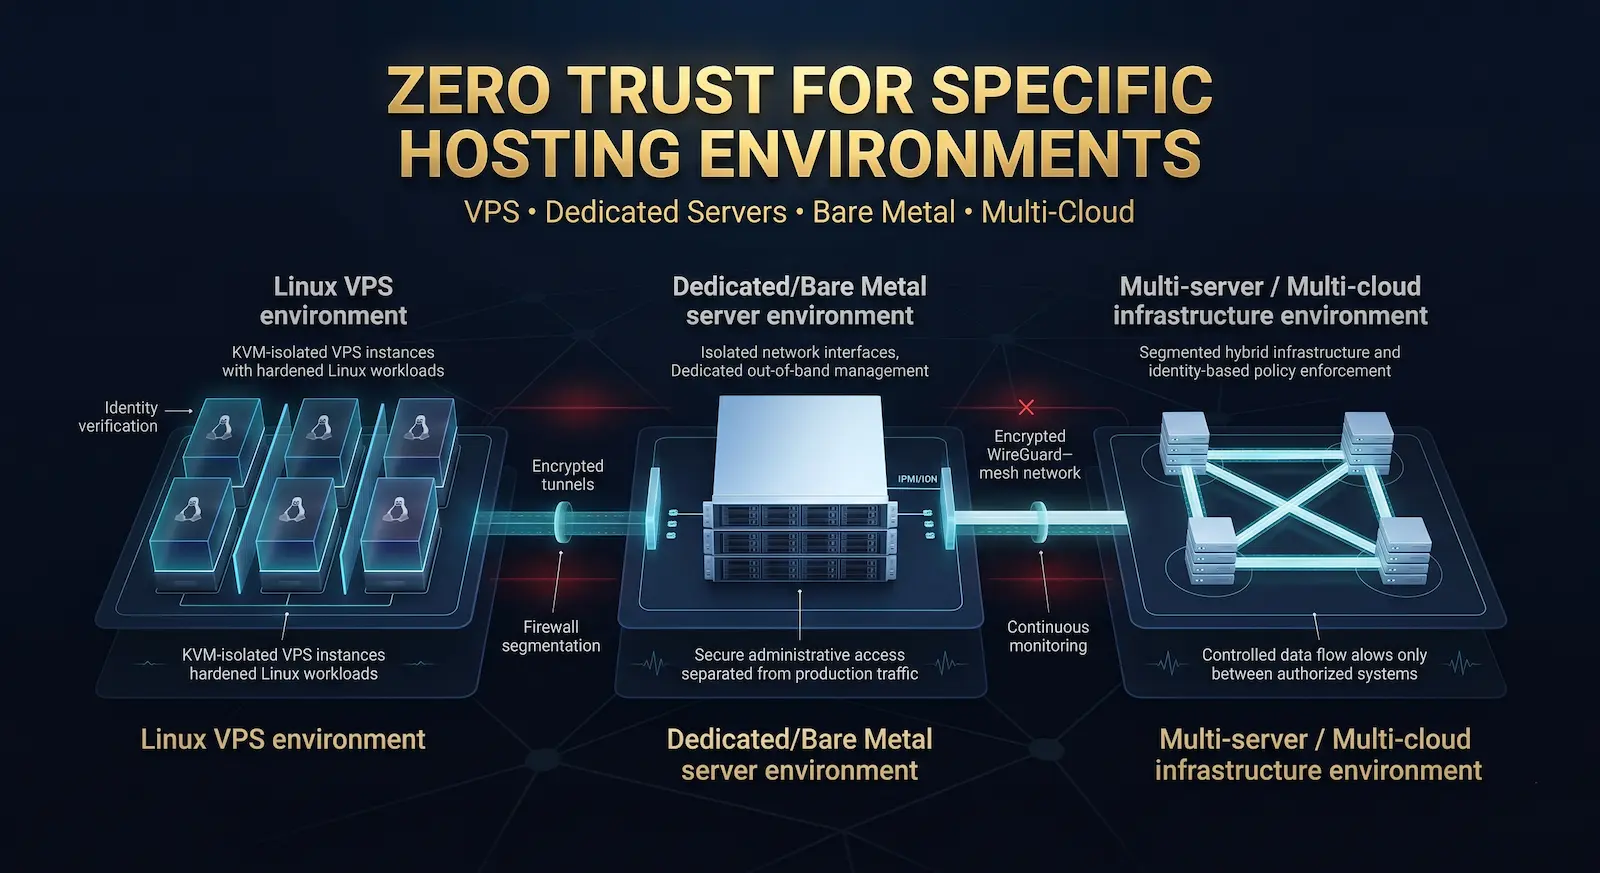
Нулевое доверие к конкретным хостинговым средам
Нулевое доверие к Linux VPS
Линукс VPS ProVides имеет полный доступ к корневому ресурсу, что означает, что все описанные выше нулевые элементы управления доверием могут быть реализованы без ограничений. Уровень виртуализации KVM в планах Atal Networks VPS обеспечивает аппаратную изоляцию между виртуальными машинами, что составляет основу уровня сегментации сети.
Планы KVM VPS также поддерживают настраиваемое развертывание ISO, что означает, что вы можете запускать минимальный, закаленный образ ОС без лишних служб, уменьшая поверхность атаки с уровня операционной системы.
Нулевое доверие к голому металлу или выделенному серверу
Выделенные серверы предоставляют дополнительные элементы управления аппаратным уровнем, которые не могут совпадать среды VPS. Разделение физического сетевого интерфейса, аппаратные модули безопасности (HSMS) для хранения сертификатов, управления доступом на уровне BIOS и внеполосного управления (IPMI/IDRAC) — все это способствуют нулевой позиции доверия на уровне инфраструктуры.
В Atal Networks наши выделенные серверы включают полный доступ IPMI, что позволяет внеполосному управлению без открытия SSH в общедоступной сети. Ограничение SSH туннелем Wireguard и резервирование IPMI для аварийного доступа создает сильное разделение между обычным административным путем и трактом аварийного восстановления.
Zero Trust для многосерверных и мультиоблачных установок
Многосерверные развертывания наибольшую пользу от нулевого доверия, потому что поверхность атаки расширяется с каждым дополнительным сервером. Сеть Wireguard Mesh, соединяющая все серверы в развертывании, создает зашифрованную частную сеть. Правила брандмауэра на каждом сервере ограничивают межсерверную связь только портами и протоколами, явно требуемыми архитектурой службы.
В многооблачных или гибридных развертываниях, где некоторые серверы работают в инфраструктуре Atal Networks, а другие работают в облачных средах HyperScaler, модель Zero Trust обеспечивает последовательное применение политики независимо от базового облачного поставщика. Контроль доступа на основе идентичности не зависит от того, в какой сети или облаке находится ресурс.
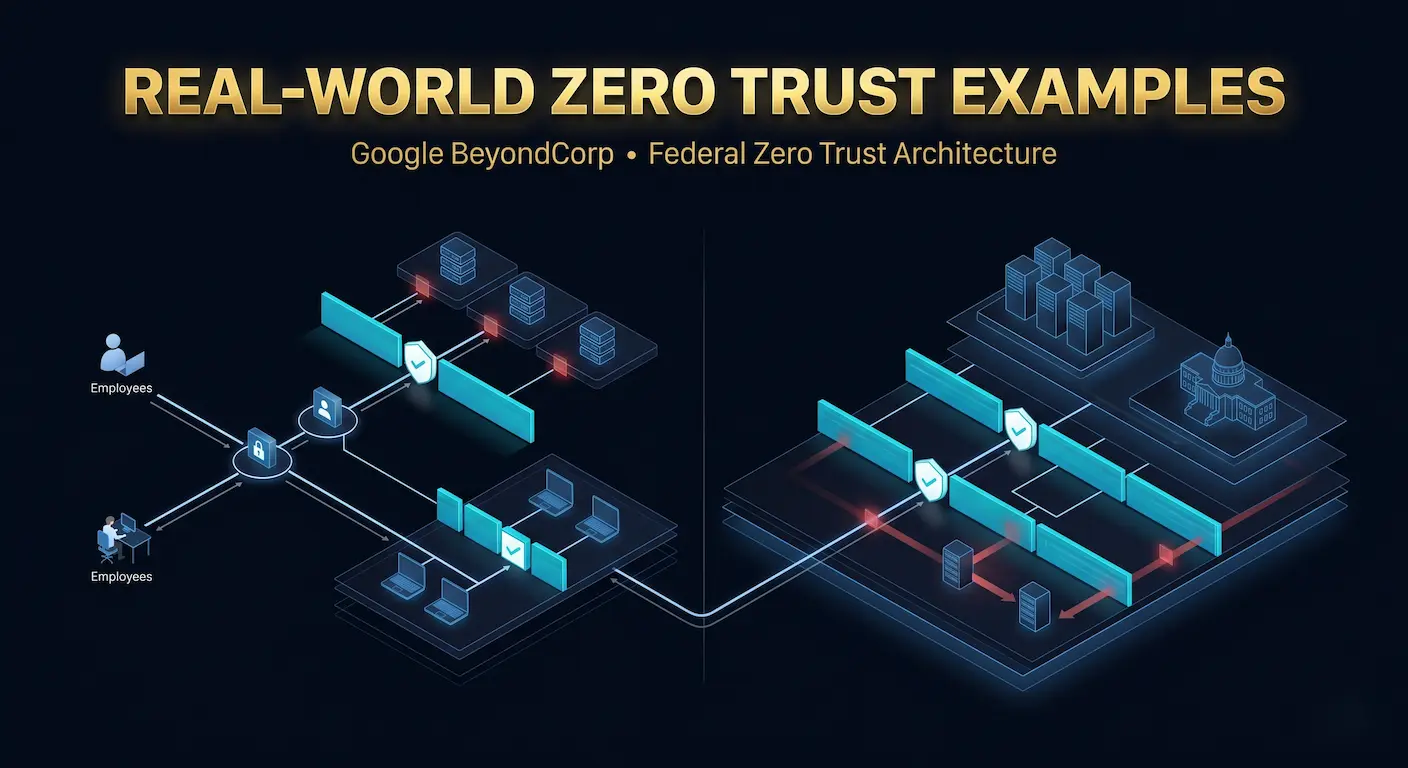
Примеры нулевого доверия в реальном мире
Google BeyondCorp
Программа Google BeyondCorp, подробно описанная в серии исследовательских работ, опубликованных с 2014 по 2018 год, полностью перенесла весь Google Workforce на доступ к VPN. Каждый сотрудник получает доступ к внутренним приложениям через прокси-сервер доступа, который оценивает удостоверение, соответствие устройства и политику доступа при каждом запросе. Внутренняя сеть получает не более присущие доверию, чем общедоступный Интернет.
BeyondCorp продемонстрировал, что Zero Trust жизнеспособно в масштабе, а влияние на производительность при удалении VPN-модели минимально, когда прокси-сервер доступа разработан правильно.
Федеральное правительство США (исполнительный приказ 14028)
После нескольких громких нарушений федеральных систем Указ 14028 США, подписанный в мае 2021 года, потребовал, чтобы все федеральные агентства разрабатывали и начали реализацию планов архитектуры нулевого доверия. Агентство по кибербезопасности и инфраструктуре (CISA) опубликовало в 2022 году модель зрелости Zero Trust, чтобы направлять агентства через поэтапный процесс принятия в рамках пяти основ NIST.
Федеральное внедрение в этом масштабе ускорило коммерческие инструменты для Zero Trust и подтвердило архитектурный подход как для корпоративных, так и для развертывания SMB.
Часто задаваемые вопросы
В: Архитектура безопасности Zero Trust — что это такое?
О: Архитектура безопасности Zero Trust — это структура кибербезопасности, основанная на принципе, согласно которому ни одно пользователь, устройство или сетевое соединение не получают доверие по умолчанию даже в собственной сети организации. Каждый запрос доступа требует проверки идентичности, работоспособности устройства и контекста до предоставления доступа. Разрешения ограничены минимумом, необходимым для этого конкретного сеанса, в соответствии с моделью с наименьшей привилегией, определенной NIST SP 800-207.
В: Чем отличается Zero Trust от традиционной безопасности периметра?
О: Традиционная безопасность периметра предполагает, что все внутри границы сети безопасно и предоставляет широкий доступ, как только пользователь или устройство пересекает периметр. Нулевое доверие отвергает это предположение. Он рассматривает каждое соединение как потенциально враждебное и применяет непрерывную аутентификацию и авторизацию к каждому запросу, независимо от того, исходит ли он внутри или вне сети. Этот подход останавливает боковое движение, которое модели по периметру не могут содержать после первоначального компромисса.
В: Пять столпов Zero Trust — что определяет NIST SP 800-207?
A: NIST SP 800-207 организует архитектуру нулевого доверия вокруг пяти столпов: удостоверение (проверка того, кто запрашивает доступ), устройство (проверка соответствия и работоспособности устройства), сеть/среда (защита и сегментация каналов связи), рабочая нагрузка приложения (управление доступом в приложении). уровень) и данные (классификация и защита данных на уровне ресурсов). Каждая опора требует специального контроля политики и постоянного мониторинга для удовлетворения стандарта ZTA.
В: Можно ли развернуть Zero Trust на VPS или выделенном сервере?
А: Да. VPS или выделенный сервер с полным root-доступом предоставляет все необходимое для реализации нулевых элементов управления доверием на уровне инфраструктуры. Сюда входит аутентификация только по ключу SSH, микросегментация брандмауэра с UFW или IPTables, WireGuard для шифрованного доступа к туннелю, взаимный TLS между службами и централизованное ведение журнала для непрерывного мониторинга. Планы Atal Networks KVM VPS включают полный корневой доступ, что является обязательным условием для всех этих конфигураций.
В: Точка принудительного исполнения политики (PEP) — что она делает в Zero Trust?
О: Точка принудительного исполнения политики перехватывает каждый запрос доступа и обеспечивает соблюдение решения, принятого механизмом политики. Он действует как привратник между запрашивающим субъектом (пользователем, устройством или службой) и целевым ресурсом. PEP предоставляет или запрещает доступ на основе атрибутов реального времени, включая идентификацию, состояние устройства, время и поведенческий контекст, не предполагая предварительное доверие из истории сеанса. Ни один запрос не достигает ресурса, не проходя через PEP.
Q: ZTNA против VPN — в чем разница?
О: Традиционный VPN предоставляет доступ на сетевом уровне после аутентификации пользователя. Пользователь может связаться с любым хостом во внутренней сети. ZTNA предоставляет доступ только к определенным приложениям или ресурсам на основе идентификации и контекста устройства, не раскрывая базовую сеть. Компромиссированная учетная запись ZTNA не может достигать систем, к которым пользователь не имеет явного доступа, что значительно снижает радиус взлета компромиссов по сравнению с моделью на основе VPN.
В: Применяется ли Zero Trust только на крупные предприятия?
О: Нет. Принципы нулевого доверия применяются в любом масштабе. Федеральные агентства США приняли его по мандату после указа 14028, но малые предприятия и отдельные разработчики, размещающие приложения в инфраструктуре VPS, могут внедрить фундаментальный контроль нулевого доверия без использования инструментов корпоративного уровня. SSH-ключевая аутентификация, микросегментация брандмауэра, туннели Wireguard и средства управления доступом на основе ролей реализуют принципы Core Zero Trust с использованием свободного программного обеспечения с открытым исходным кодом.
В: Инструменты Linux для нулевого доверия к VPS — какие есть варианты?
О: Несколько инструментов Linux реализуют принципы нулевого доверия без платного программного обеспечения. Fail2ban Обрабатывает защиту грубой силы на сетевом уровне. УФВ и iptables Реализовать микросегментацию брандмауэра. проволочная гвардия Предоставляет аутентифицированные зашифрованные туннели для административного и межсерверного доступа. openssh с аутентификацией на основе ключей и разрешающие пользователи Директивы обеспечивают принудительный доступ к идентификации. Аудит Обеспечивает ведение журнала непрерывного доступа. Шаг-СА или CFSSL Выдает сертификаты для MTL между услугами. Вместе эти инструменты реализуют основные элементы управления, требуемые NIST SP 800-207.
Разверните среду Zero Trust в инфраструктуре Atal Networks
Элементы управления в этом руководстве работают на любом VPS или выделенном сервере Linux с полным корневым доступом и виртуализацией KVM. Наша инфраструктура поддерживает WireGuard на уровне ядра, настраиваемое развертывание ISO для минимальных упрочненных сборок, полный доступ к IPMI на выделенных серверах и избыточные BGP-центры в 213+ центрах обработки данных в более чем 196 странах.
Развернуть VPS Linux с полным root-доступом или Изучите наши планы выделенных серверов Чтобы начать.
Проверено командой инженеров Atal Networks. Последнее обновление: май 2026 г. Следующий обзор: ноябрь 2026 г.
