 Ir al contenido



Zero Trust Security Architecture es un modelo de ciberseguridad que trata a todos los usuarios, dispositivos y conexiones de red como no de confianza de forma predeterminada, incluso aquellos dentro de su propia red. En lugar de depender de un perímetro seguro, requiere una verificación continua de la identidad y la salud del dispositivo antes de otorgar acceso a cualquier recurso, siguiendo el principio de privilegio mínimo en cada paso.
Si ejecuta servidores, aplicaciones host o administra la infraestructura para los clientes, Zero Trust es el marco que cierra las brechas que dejan abiertas los modelos de seguridad tradicionales. Esta guía cubre exactamente cómo funciona, cuáles son sus componentes principales y cómo implementarlo en un VPS de Linux o en un servidor dedicado utilizando herramientas de código abierto.
índice
- ¿Qué es la arquitectura de seguridad cero de confianza?
- Confianza cero frente a seguridad basada en perímetro
- Los cinco pilares de la arquitectura Zero Trust (NIST SP 800-207)
- Componentes centrales de una arquitectura de confianza cero
- Acceso a la red de confianza cero frente a VPN tradicional
- Cómo implementar la arquitectura Zero Trust en un VPS o servidor dedicado
- Confianza cero para entornos de alojamiento específicos
- Ejemplos de confianza cero del mundo real
- Preguntas frecuentes
- Implemente su entorno de confianza cero en la infraestructura Atal Networks
¿Qué es la arquitectura de seguridad cero de confianza?
La mayoría de las organizaciones históricamente aseguraron sus redes de la misma manera: construir un perímetro fuerte, confiar en todos los que están dentro. Ese modelo funcionó razonablemente bien cuando todos los servidores y usuarios se sentaron en un solo edificio. Se descompone por completo en un mundo de equipos remotos, infraestructura en la nube y alojamiento distribuido.
Zero Trust reemplaza el modelo perimetral con una regla simple: ninguna conexión obtiene confianza automática, independientemente de dónde se origine. Cada solicitud, de cada usuario y de cada dispositivo, debe probar la identidad y cumplir con los requisitos de la política antes de que se conceda el acceso.
El principio central: nunca confíes, siempre verifica
La frase “nunca confíes, siempre verifica” no es un eslogan. Es un requisito operativo integrado en cada componente de una arquitectura de confianza cero (ZTA). Un usuario dentro de la red corporativa no recibe más confianza inherente que un usuario que se conecta desde una cafetería. Un servicio que se ejecuta en un servidor en su propio centro de datos debe autenticarse a otros servicios en el mismo servidor, cada vez.
Esto cambia la seguridad de un modelo basado en la ubicación a un modelo basado en la identidad. La ubicación no le dice nada significativo acerca de la confiabilidad. La identidad, la salud del dispositivo y el contexto conductual lo hacen.
El origen de la confianza cero: Kindervag, Forrester y NIST
John Kindervag acuñó el modelo Zero Trust en 2010 mientras trabajaba como analista principal en Forrester Research. Su marco original argumentó que el concepto de una red interna de confianza era una ficción peligrosa que las organizaciones necesitaban abandonar por completo.
El modelo ganó fuerza después de que Google publicara sus trabajos de investigación de BeyondCorp a partir de 2014, documentando cómo Google movió a toda su fuerza laboral del modelo VPN tradicional y a un marco de acceso de confianza cero. Para 2020, el Instituto Nacional de Estándares y Tecnología (NIST) lanzó SP 800-207, el estándar federal que define formalmente la arquitectura cero de confianza y sus componentes.
En 2021, la Orden Ejecutiva de EE. UU. 14028 ordenó que todas las agencias federales adopten una arquitectura de fideicomiso cero, lo que aceleró la adopción significativamente tanto en la infraestructura gubernamental como en el sector privado.
Cómo NIST SP 800-207 define la confianza cero
NIST SP 800-207 define la arquitectura de confianza cero como un conjunto de principios de ciberseguridad basados en el supuesto de que no existe una confianza implícita en ninguna red, ya sea interna o externa. El estándar organiza ZTA en torno a tres componentes lógicos: el motor de políticas, el administrador de políticas y el punto de aplicación de políticas, todos los cuales trabajan juntos para evaluar y controlar cada solicitud de acceso en tiempo real.
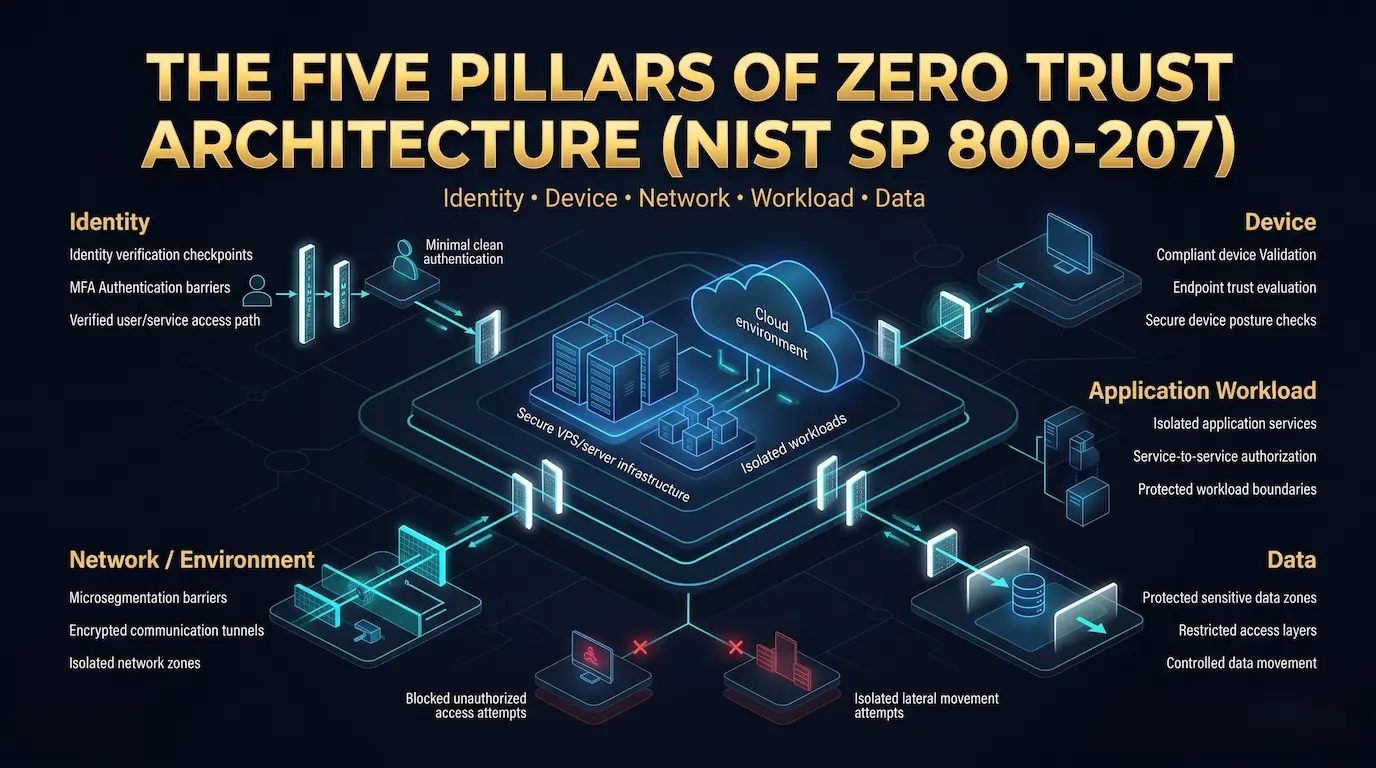
El estándar NIST también identifica cinco pilares que cada implementación de ZTA debe abordar: identidad, dispositivo, red/entorno, carga de trabajo de la aplicación y datos. Cada pilar requiere controles de políticas dedicados y monitoreo continuo.
Confianza cero frente a seguridad basada en perímetro
Comprender la confianza cero requiere comprender a qué reemplaza y exactamente dónde falla el modelo anterior.
El modelo de castillo y foso y sus puntos de falla
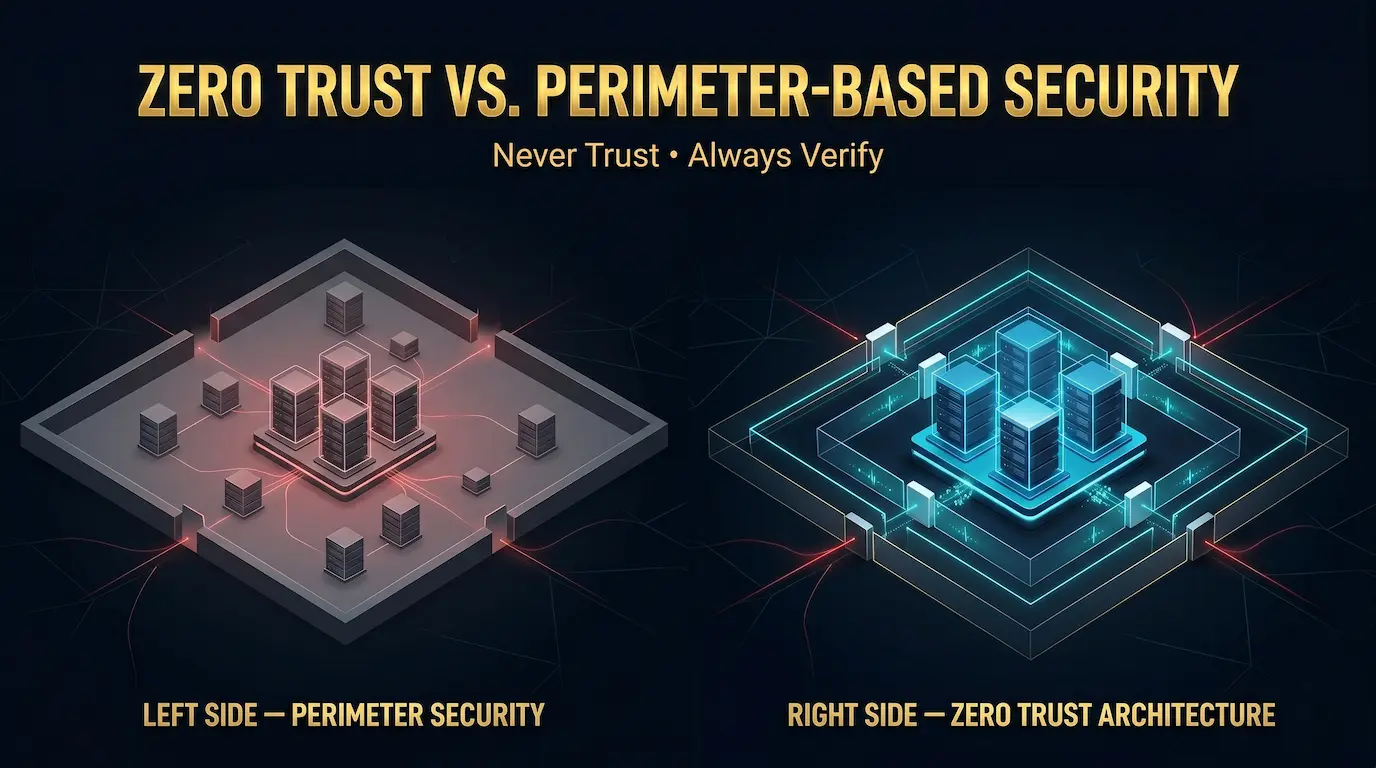
La seguridad basada en el perímetro funciona como un castillo medieval: construye paredes fuertes, controla quién cruza el foso y asume que todos dentro de las paredes son amigables. Los firewalls, las VPN y los controles de acceso a la red forman el foso. Una vez que pasa un usuario o un servicio, normalmente recibe un amplio acceso a los sistemas internos.
El punto de falla es sencillo: una vez que un atacante rompe el perímetro, ya sea a través de un ataque de phishing, una credencial comprometida o un servicio mal configurado, se mueven libremente a través de la red interna. No hay una segunda capa de verificación para detenerlos.
Un costo de IBM 2023 de un informe de violación de datos encontró que 74% de infracciones implicaba el acceso a cuentas privilegiadas, el tipo exacto de movimiento lateral que la seguridad perimetral no puede contener después del compromiso inicial.
Movimiento lateral y problema de amenaza interna
El movimiento lateral es la técnica que usan los atacantes después de un compromiso inicial para navegar desde el punto de entrada hacia objetivos de mayor valor. En un modelo perimetral, esto es fácil: los sistemas internos confían entre sí de forma predeterminada, por lo que una estación de trabajo comprometida puede sondear y acceder a sistemas adyacentes con una resistencia mínima.
La arquitectura Zero Trust limita el movimiento lateral al tratar cada conexión como externa, independientemente de su origen de red. Un host comprometido dentro de la red no puede llegar a otro sistema interno sin presentar credenciales válidas, satisfacer las reglas de acceso del motor de políticas y pasar comprobaciones de monitoreo continuo. El radio de explosión de cualquier compromiso se reduce dramáticamente.
La confianza del turno cero hace
Zero Trust no elimina firewalls o túneles cifrados. Cambia la suposición subyacente. Perimeter Security pregunta: “¿Esta conexión viene del interior de la red?” Zero Trust pregunta: “¿Esta identidad específica, en este dispositivo específico, está autorizada para acceder a este recurso específico, en este momento, bajo estas condiciones específicas?”
Ese cambio de la confianza de ubicación de red a la confianza de verificación continua basada en atributos es lo que define la arquitectura.
Los cinco pilares de la arquitectura Zero Trust (NIST SP 800-207)
NIST SP 800-207 organiza la implementación de confianza cero en torno a cinco pilares. Cada pilar cubre una categoría distinta de tema de acceso o recurso que debe someterse a control de políticas de ZTA.
Identidad
La identidad es el pilar más crítico. Cada usuario, cuenta de servicio y proceso automatizado debe tener una identidad única verificable. El proveedor de identidad (IDP) autentica estas identidades mediante autenticación multifactor, autenticación basada en certificados o ambas. La confianza cero requiere que las decisiones de acceso hagan referencia directamente a los atributos de identidad, no a la pertenencia al grupo ni a la ubicación de la red.
Dispositivo
El estado del dispositivo se evalúa en cada solicitud de acceso. Una identidad válida en un dispositivo comprometido o no conforme no cumple con los requisitos de confianza cero. Las plataformas de administración de dispositivos evalúan la versión del sistema operativo, el estado del parche, el estado de cifrado y la configuración de seguridad de punto final. Solo los dispositivos que cumplen con los umbrales de cumplimiento definidos pasan la verificación del pilar del dispositivo.
Red / Ambiente
El pilar de la red cubre los canales de comunicación y la segmentación. La microsegmentación divide la red en zonas aisladas, por lo que un componente comprometido en una zona no puede llegar directamente a los recursos de otra. Los canales cifrados, incluidos los TLS mutuos y los túneles WireGuard, protegen los datos en tránsito entre los servicios y los usuarios.
Carga de trabajo de la aplicación
El control de acceso a nivel de aplicación significa que el acceso a aplicaciones y servicios específicos requiere su propia autorización, separada del acceso a la red. Un usuario autenticado en la red aún necesita autorización explícita para acceder a la base de datos, al panel de administración o a la pila de monitoreo. La comunicación de servicio a servicio requiere el mismo tratamiento.
Datos
El pilar de datos clasifica los activos de datos por sensibilidad y aplica controles de política que coinciden con la clasificación. Los datos altamente sensibles requieren controles de acceso más fuertes, registros más granulares y restricciones de transferencia más estrictas que los activos públicos. Los controles de nivel de datos aseguran que incluso los usuarios autorizados accedan solo a los datos que su función requiere para la tarea específica en cuestión.
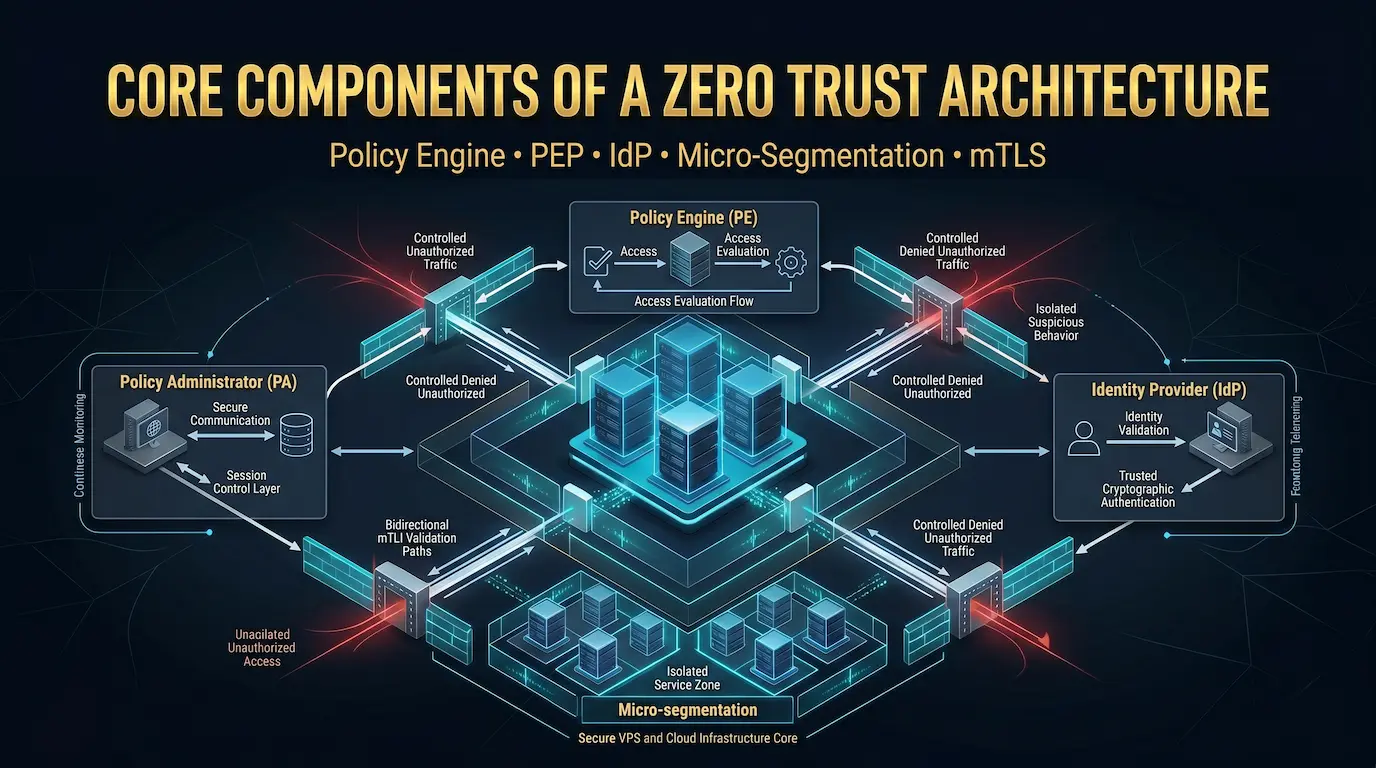
Componentes centrales de una arquitectura de confianza cero
La arquitectura lógica NIST SP 800-207 define tres componentes centrales del plano de control que cada implementación de ZTA debe incluir, además de varios sistemas de soporte.
Motor de políticas (PE)
El motor de políticas es el componente de toma de decisiones de Zero Trust. Evalúa cada solicitud de acceso comparando los atributos de la solicitud, incluidas las reclamaciones de identidad, el estado del dispositivo, la hora del día, el historial de comportamiento y la sensibilidad de los recursos, con las políticas de acceso definidas. El PE genera una decisión de concesión, denegación o concesión condicional para cada solicitud.
El motor de políticas no hace cumplir la decisión. Su función es puramente la evaluación y el resultado de la decisión.
Administrador de políticas (PA)
El administrador de políticas actúa como la capa de comunicación entre el motor de políticas y el punto de aplicación de políticas. Traduce la decisión del PE en instrucciones y envía esas instrucciones al PEP. El PA establece o finaliza el token de sesión que permite o bloquea el acceso.
Punto de cumplimiento de políticas (PEP)
El punto de aplicación de la política otorga o deniega el acceso a los recursos según las instrucciones que recibe del administrador de políticas. El PEP se encuentra entre el sujeto solicitante, que puede ser un usuario, dispositivo o servicio, y el recurso de destino. Ninguna solicitud llega al recurso sin pasar por el PEP.
En implementaciones prácticas en servidores Linux, la función PEP se distribuye entre reglas de firewall, proxies inversos, configuración SSH y controles de acceso de capa de aplicación.
Proveedor de identidades (IDP)
El proveedor de identidad autentica a los usuarios y dispositivos y emite tokens criptográficos que utiliza el motor de políticas como entradas de identidad. Las implementaciones de IDP comunes incluyen Keycloak, Authentik y opciones alojadas en la nube como Okta o Azure AD. Para la infraestructura de servidores, las autoridades de certificados SSH sirven como IDP ligero para la identidad de máquina a máquina.
microsegmentación
La microsegmentación particiona una red en zonas pequeñas y aisladas mediante reglas de firewall, VLAN o redes definidas por software. Cada zona contiene un conjunto limitado de servicios y solo permite los flujos de tráfico específicos que requieren esos servicios. Una brecha en una zona no puede extenderse lateralmente a otra zona sin pasar por el punto de aplicación de la política.
En un VPS o servidor dedicado, la microsegmentación se implementa a nivel de cortafuegos mediante reglas de UFW o IPTables que restringen la comunicación entre servicios a puertos y protocolos explícitamente autorizados.
TLS mutuos (MTL)
Mutual TLS autentica tanto al cliente como al servidor en cada conexión de servicio a servicio, a diferencia de TLS estándar que solo autentica el servidor. Cada servicio tiene un certificado emitido por una autoridad de certificación compartida. Ambas partes presentan certificados y se verifican entre sí antes de que pasen datos entre ellos.
MTLS cumple con el requisito de confianza cero para la comunicación de servicio a servicio encriptada y autenticada y evita que un servicio comprometido suponga una legítima.
Monitoreo y análisis continuos
La confianza cero requiere que las decisiones de acceso no se tomen solo en el inicio de la sesión, sino que se reevalúen continuamente a lo largo de la sesión. Los sistemas de análisis de comportamiento, registros de acceso e información de seguridad y gestión de eventos (SIEM) transmiten datos en tiempo real al motor de políticas. Un patrón de acceso anómalo, como una cuenta de servicio que lee de repente archivos a los que nunca ha accedido antes, puede desencadenar un cambio de política de acceso a mitad de sesión.
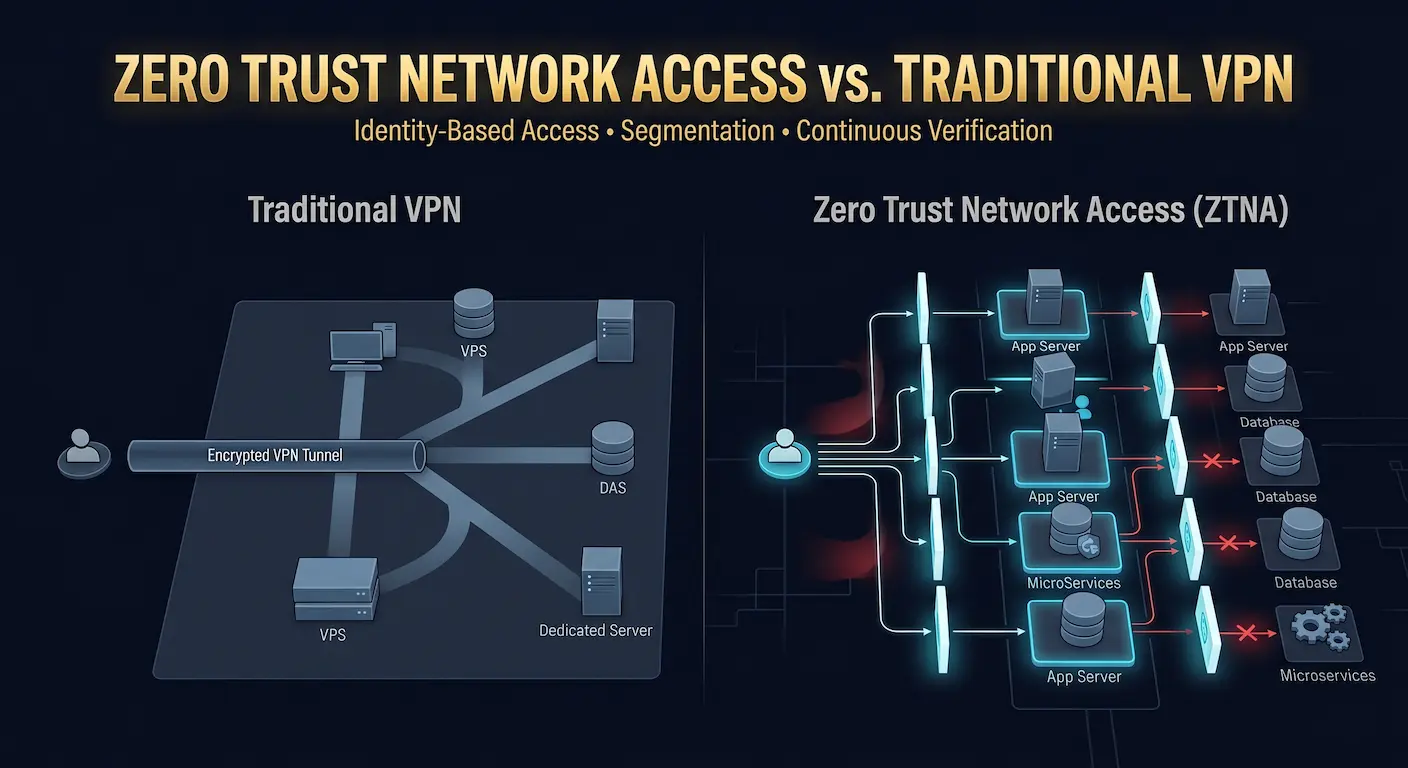
Acceso a la red de confianza cero frente a VPN tradicional
Las VPN son comunes en entornos de servidor, y muchos equipos las usan como su principal capa de seguridad de acceso remoto. Zero Trust Network Access (ZTNA) adopta un enfoque diferente.
La diferencia central
Una VPN tradicional otorga acceso a nivel de red después de la autenticación. Una vez que un usuario se conecta al túnel VPN, normalmente puede llegar a cualquier host en la red interna que permite su enrutamiento. La VPN autentica la conexión pero no aplica más controles de acceso a nivel de recurso.
ZTNA otorga acceso a aplicaciones o recursos específicos, no a la red. La autenticación establece la identidad, pero una segunda verificación de política de acceso determina a qué aplicaciones específicas puede llegar la identidad autenticada. La red subyacente permanece invisible para el usuario.
Cuándo usar ZTNA vs. VPN en un servidor dedicado
Los túneles VPN, en particular las implementaciones de WireGuard, siguen siendo apropiados para el transporte encriptado dentro de una implementación de ZTA. La diferencia es que WireGuard en un contexto de confianza cero sirve como capa de canal cifrado, no como capa de control de acceso. El control de acceso se encuentra en el punto de aplicación de políticas, no en la propia conexión VPN.
Para los equipos que administran varios servidores, una red de malla WireGuard (utilizando herramientas como NetMaker o la infraestructura DERP de Tailscale como modelo de referencia) proporciona la capa de transporte cifrada, mientras que las reglas de firewall y la autenticación basada en certificados SSH proporcionan la capa de control de acceso de confianza cero sobre ella.
Cómo implementar la arquitectura Zero Trust en un VPS o servidor dedicado
Los siguientes pasos de implementación reflejan cómo configuramos los controles de confianza cero para la infraestructura alojada en Atal Networks. Estos pasos utilizan herramientas de Linux de código abierto y se aplican a cualquier VPS Linux de KVM o servidor dedicado con acceso completo a la raíz.
Paso 1: mapea tus recursos y flujos de datos
Antes de implementar cualquier control, documente todos los servicios que se ejecutan en su servidor, cada puerto de red en el que escucha, cada cuenta de usuario que puede acceder a él y cada dependencia entre servicios. No puedes segmentar lo que no has mapeado.
Produzca una tabla simple: nombre de servicio, puerto de escucha, fuentes de entrada, destinos de salida requeridos, clasificación de sensibilidad de datos. Esta tabla se convierte en la entrada de política para cada paso posterior.
Paso 2: endurezca SSH y haga cumplir la autenticación basada en claves
SSH es la ruta de acceso administrativo principal en un servidor Linux. Endurecimiento Aplica el pilar de identidad de confianza cero directamente a su vector de acceso más sensible.
En /etc/ssh/sshd_config, establezca estos valores:
PermitirRootLogin No
ContraseñaAutenticación No
PubkeyAutenticación Sí
AutorizadosKeysFile .ssh/Authorized_Keys
Permitir usuarios your_admin_user
MaxAutos 3
ClienteAliveInterval 300
ClienteAliveCountMax 2
Reinicie el demonio ssh después de los cambios:
sudo systemctl restart sshd
Deshabilite el inicio de sesión raíz por completo y requiera solo la autenticación basada en claves. Cada administrador obtiene un par de claves individual, nunca compartido credenciales. Esto le da al motor de políticas un reclamo de identidad único por usuario.
Para entornos de mayor seguridad, despliegue certificados SSH utilizando una CA interna. Los certificados SSH le permiten establecer tiempos de caducidad por certificado, emitir certificados con ámbito de rol y revocarlos de forma centralizada, lo que cumple con el requisito de "menor privilegio por sesión" de confianza cero mucho mejor que los archivos estáticos autorizados_keys.
Paso 3: Configure la microsegmentación del cortafuegos con UFW
UFW (Firewall sin complicaciones) implementa la microsegmentación en la capa de red. Comience con una postura de denegación predeterminada y permita explícitamente solo el tráfico requerido.
# Establecer valores predeterminados
sudo ufw default deny incoming
sudo ufw default deny outgoing
sudo ufw default deny forward
# permite SSH solo desde IP de administración específica
sudo ufw allow from 203.0.113.10 to any port 22
# permiten HTTPS entrante
sudo ufw allow 443/tcp
# solo permite HTTP si es necesario (redirección a HTTPS)
sudo ufw allow 80/tcp
# Permitir DNS de salida
sudo ufw allow out 53
# Permitir salida HTTPS
sudo ufw allow out 443/tcp
# Permitir NTP para la sincronización de tiempo
sudo ufw allow out 123/udp
sudo ufw enable
Reemplazar 203.0.113.10 con su IP de gestión. Esta configuración aplica la microsegmentación: solo pasa el tráfico autorizado explícitamente. Todas las demás conexiones entrantes y salientes se eliminan.
Instalar fail2ban Para automatizar la respuesta de "Denegación después de fallas repetidas" del motor de políticas en la capa de red:
sudo apt install fail2ban
sudo systemctl enable fail2ban
sudo systemctl start fail2ban
Paso 4: Implementar MTL entre servicios
Los servicios que se ejecutan en el mismo servidor que se comunican a través de localhost pueden parecer seguros de la intercepción, pero la confianza cero requiere una comunicación autenticada entre todos los servicios, independientemente de la posición de la red.
Uso CFSSL o paso-ca Para ejecutar una autoridad de certificación local:
# Instalar paso-CA
wget https://dl.step.sm/gh-release/certificates/ghcr.io/latest/step-ca_linux_amd64.tar.gz
tar -xf step-ca_linux_amd64.tar.gz
sudo mv step-ca /usr/local/bin/
# Inicializa la CA
paso ca init –name=”atal-zta-ca” –dns=”localhost” –address=”:8443″ –provisioner=”admin”
Emita certificados a cada servicio y configúrelos para presentar su certificado al conectarse a cualquier otro servicio interno. Nginx, por ejemplo, admite MTL con ssl_client_certificado y ssl_verify_client en directivas.
Esto satisface el requisito de NIST SP 800-207 de que la comunicación de servicio a servicio utiliza canales cifrados autenticados.
Paso 5: Instale WireGuard para el acceso al túnel cifrado
WireGuard proporciona la capa de transporte cifrada para el acceso administrativo y la comunicación entre servidores. En Atal Networks, nuestros planes VPS de Linux son compatibles con WireGuard de forma nativa en el nivel del kernel, lo que significa que no se requiere una compilación adicional del módulo del kernel.
sudo apt update
sudo apt install wireguard
# genera claves de servidor
WG Genkey | tee /etc/wireguard/server_private.key | WG Pubkey > /etc/wireguard/server_public.key
# Crear la configuración de la interfaz
sudo nano /etc/wireguard/wg0.conf
Ejemplo /etc/guardalambre/wg0.conf:
[Interfaz]
PrivateKey =
Dirección = 10.0.0.1/24
Escuchar Puerto = 51820
PostUp = UFW Permitir 51820/UDP
PostDown = UFW Eliminar Permitir 51820/UDP
[compañero]
public key =
Permitidos = 10.0.0.2/32
Habilite e inicie la interfaz:
sudo systemctl enable wg-quick@wg0
sudo systemctl start wg-quick@wg0
WireGuard utiliza criptografía de clave pública para la autenticación. Solo un par con la clave privada correcta puede conectarse. Esto satisface los requisitos de verificación de identidad y canal cifrado de confianza para la capa de acceso a la red.
Paso 6: Configurar registro y alertas continuos
La confianza cero requiere un monitoreo continuo. Cada intento de acceso, otorgado o denegado, debe registrarse y estar disponible para el análisis en tiempo real.
Instalar y Habilitar audicionado Para la auditoría de llamadas al sistema a nivel de kernel:
sudo apt install auditd
sudo systemctl enable auditd
sudo systemctl start auditd
Reloj # para intentos de escalada de privilegios
sudo auditctl -w /etc/sudoers -p rwa -k privilege_escalation
sudo auditctl -w /etc/passwd -p rwa -k user_accounts
sudo auditctl -w /etc/shadow -p rwa -k credentials
Eventos de autenticación SSH de monitorización #
sudo auditctl -w /var/log/auth.log -p rwa -k auth_events
Configure el reenvío de registros a un sistema de gestión de registros centralizado. Si ejecuta varios servidores en la infraestructura Atal Networks, reenvíe los registros de todas las instancias a un solo servidor de monitoreo usando rsyslog o vector. El registro centralizado es lo que hace posible el análisis de comportamiento entre servidores.
Configure alertas para eventos críticos: SSH fallido intenta por encima de un umbral, nuevas cuentas de usuario creadas fuera del proceso de aprovisionamiento, conexiones salientes inesperadas y cambios en archivos de configuración SSH o SSH.
Paso 7: Hacer cumplir el acceso de menos privilegios por función
El acceso mínimo de privilegios restringe a cada usuario a los permisos mínimos que su rol requiere para su tarea actual. En un servidor Linux, esto significa:
Gestión de cuentas de usuario:
# Crear un usuario de implementación sin acceso de shell
sudo useradd --no-create-home --shell /usr/sbin/nologin deploy_user
# Crear un usuario de aplicación con directorio de inicio limitado
sudo useradd --create-home --shell /bin/bash app_user
sudo usermod -aG www-data app_user
# Restringir sudo solo a comandos específicos
echo "app_user ALL=(ALL) NOPASSWD: /usr/bin/systemctl restart nginx" | sudo tee /etc/sudoers.d/app_user
Endurecimiento de permisos de archivo:
# Establece permisos estrictos en directorios de configuración
sudo chmod 700 /etc/wireguard/
sudo chmod 600 /etc/wireguard/*.key
sudo chmod 750 /var/www/
sudo chown -R app_user:www-data /var/www/
Auditar los privilegios de sudo existentes con regularidad. Cualquier cuenta con acceso sudo no restringido viola el requisito de menor privilegio y debe estar orientada a los comandos específicos requeridos.
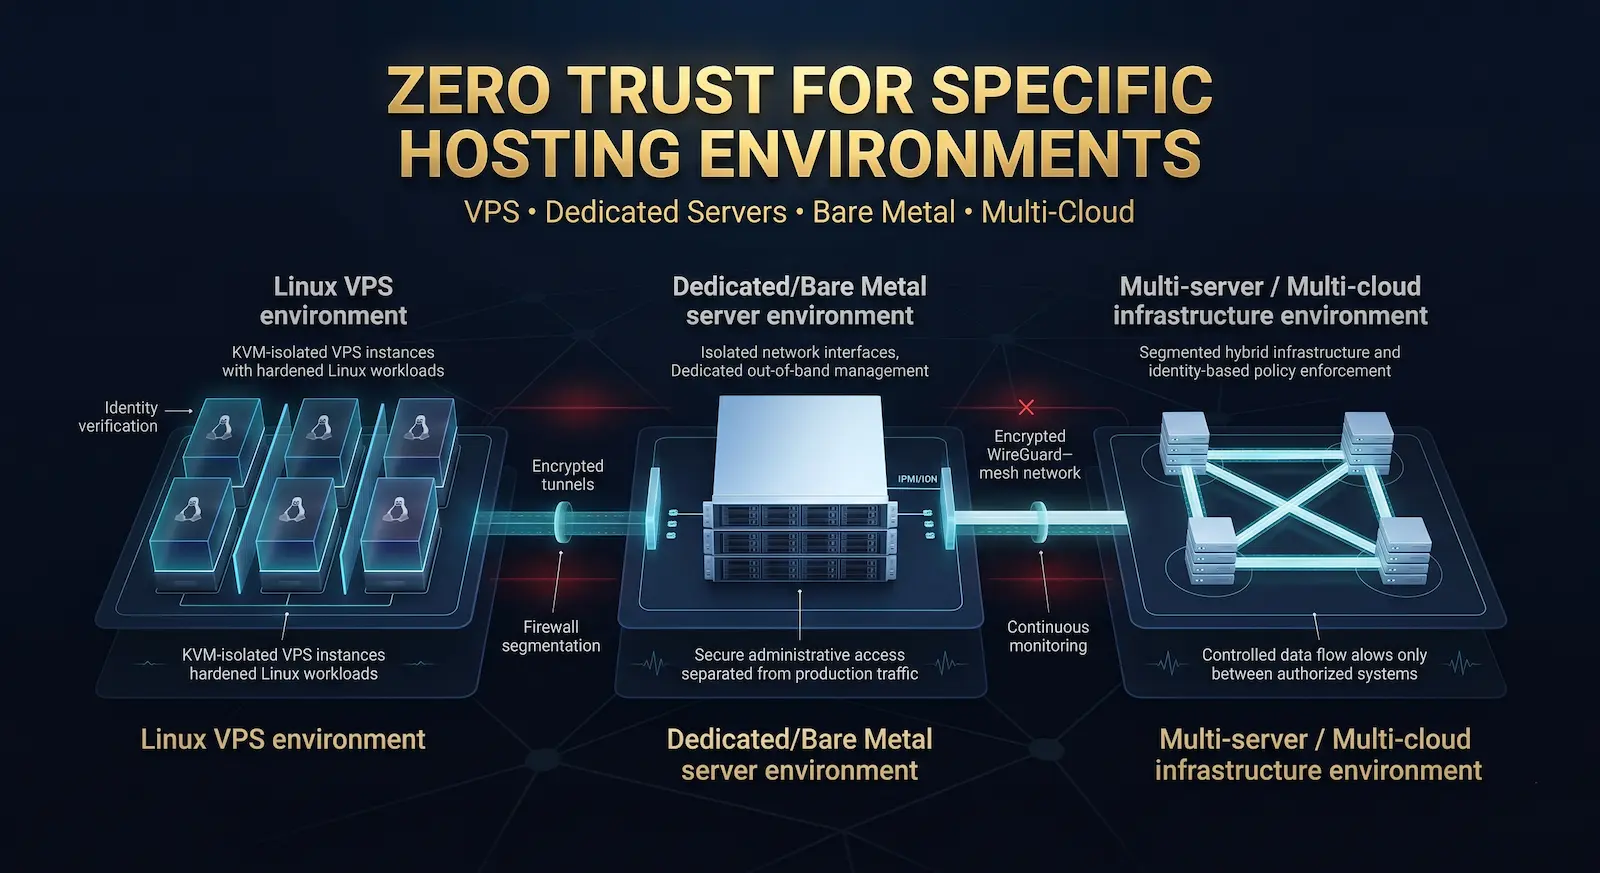
Confianza cero para entornos de alojamiento específicos
Cero confianza en un VPS de Linux
Un Linux VPS ProVVives el acceso completo a la raíz, lo que significa que todos los controles de confianza cero descritos anteriormente se pueden implementar sin restricciones. La capa de virtualización de KVM en los planes VPS Atal Networks proporciona aislamiento a nivel de hardware entre máquinas virtuales, que forma la base de la capa de segmentación de red.
Los planes de VPS de KVM también admiten la implementación ISO personalizada, lo que significa que puede ejecutar una imagen de sistema operativo mínima y reforzada sin servicios innecesarios, reduciendo la superficie de ataque desde el nivel del sistema operativo.
Confianza cero en un servidor de metal desnudo o dedicado
Los servidores dedicados proporcionan controles de nivel de hardware adicionales que los entornos VPS no pueden coincidir. La separación de interfaz de red física, los módulos de seguridad de hardware (HSM) para el almacenamiento de certificados, los controles de acceso a nivel de BIOS y la gestión fuera de banda (IPMI/IDRAC) contribuyen a una postura de confianza cero en la capa de infraestructura.
En Atal Networks, nuestros servidores dedicados incluyen acceso IPMI completo, que permite la administración fuera de banda sin abrir SSH a la red pública. Restringir SSH al túnel WireGuard y reservar IPMI para el acceso de emergencia crea una fuerte separación entre la ruta administrativa normal y la ruta de recuperación de emergencia.
Confianza cero para configuraciones multiservidor y multinube
Las implementaciones de varios servidores se benefician más de la confianza cero porque la superficie de ataque se expande con cada servidor adicional. Una red de malla WireGuard que conecta todos los servidores en una implementación crea una red privada encriptada. Las reglas de firewall en cada servidor restringen la comunicación entre servidores solo a los puertos y protocolos requeridos explícitamente por la arquitectura de servicio.
En implementaciones multinubes o híbridas, donde algunos servidores se ejecutan en la infraestructura Atal Networks y otros en entornos de nube de hiperescalador, el modelo de confianza cero proporciona una aplicación de políticas coherente independientemente del proveedor de nube subyacente. El control de acceso basado en la identidad no depende de la red o la nube en la que vive el recurso.
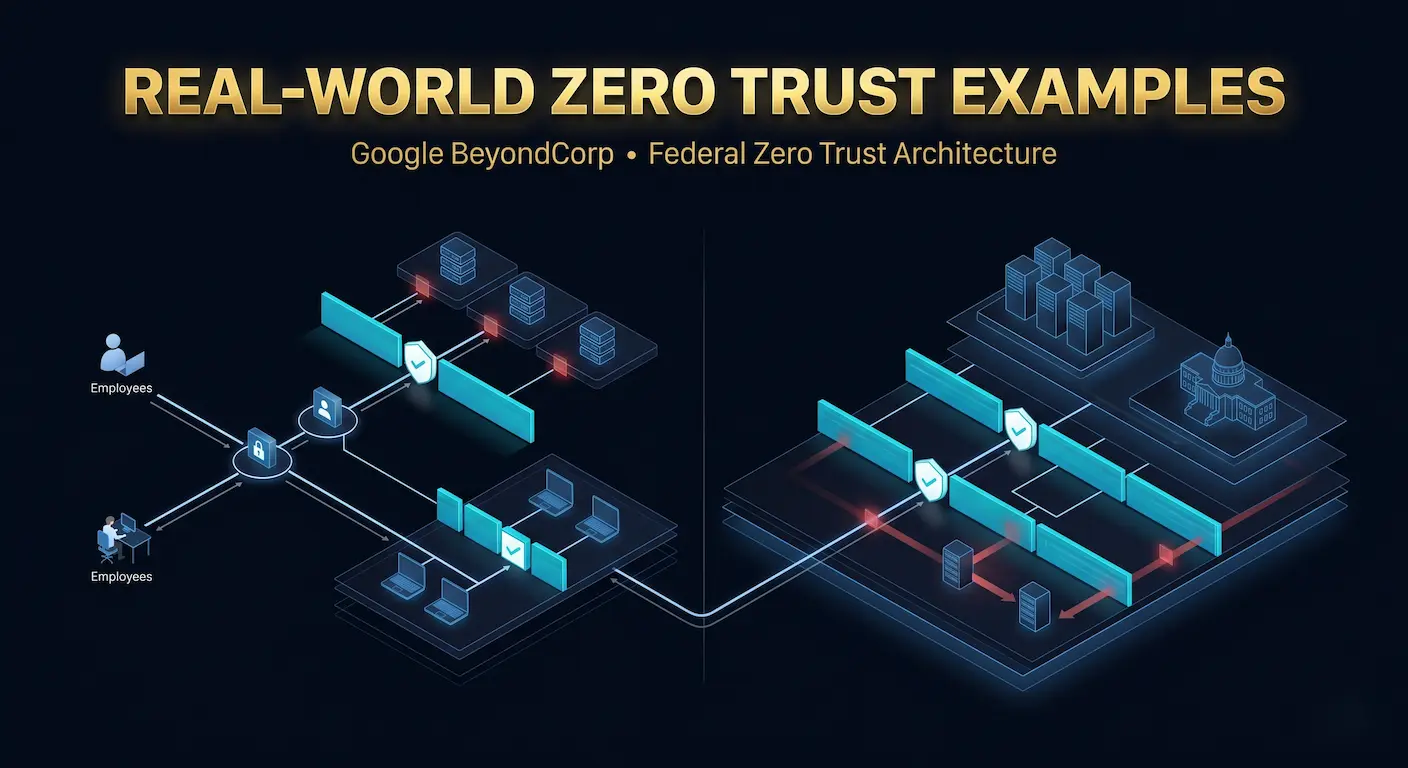
Ejemplos de confianza cero del mundo real
Google BeyondCorp
El programa BeyondCorp de Google, detallado en una serie de trabajos de investigación publicados de 2014 a 2018, movió a toda la fuerza laboral de Google fuera del acceso basado en VPN. Cada empleado accede a las aplicaciones internas a través de un proxy de acceso que evalúa la identidad, el cumplimiento del dispositivo y la política de acceso a cada solicitud. La red interna no recibe más confianza inherente que la Internet pública.
BeyondCorp demostró que la confianza cero es operativamente viable a escala y que el impacto de la productividad al eliminar el modelo VPN es mínimo cuando el proxy de acceso está diseñado correctamente.
Gobierno Federal de los Estados Unidos (Orden Ejecutiva 14028)
Tras varias violaciones de alto perfil de los sistemas federales, la Orden Ejecutiva 14028 de EE. UU., firmada en mayo de 2021, requirió que todas las agencias federales desarrollaran y comenzaran a implementar planes de arquitectura cero de confianza. La Agencia de Seguridad de Ciberseguridad e Infraestructura (CISA) publicó un modelo de madurez de confianza cero en 2022 para guiar a las agencias a través de un proceso de adopción por etapas en los cinco pilares del NIST.
La adopción federal a esta escala aceleró las herramientas comerciales para Zero Trust de manera significativa y validaron el enfoque arquitectónico para las implementaciones de empresas y pymes por igual.
Preguntas frecuentes
P: Arquitectura de seguridad de confianza cero: ¿qué es?
R: La arquitectura Zero Trust Security es un marco de ciberseguridad basado en el principio de que ningún usuario, dispositivo o conexión de red recibe confianza de forma predeterminada, incluso dentro de la propia red de la organización. Cada solicitud de acceso requiere verificación de identidad, estado del dispositivo y contexto antes de que se conceda el acceso. Los permisos se limitan al mínimo requerido para esa sesión específica, siguiendo el modelo de menor privilegio definido por NIST SP 800-207.
P: ¿En qué se diferencia la confianza cero de la seguridad perimetral tradicional?
R: La seguridad perimetral tradicional asume que todo dentro del límite de la red es seguro y otorga un amplio acceso una vez que un usuario o dispositivo cruza el perímetro. Cero Trust descarta esa suposición. Trata cada conexión como potencialmente hostil y aplica autenticación y autorización continua a cada solicitud, independientemente de si se origina dentro o fuera de la red. Este enfoque detiene el movimiento lateral que los modelos perimetrales no pueden contener después de un compromiso inicial.
P: Los cinco pilares de Zero Trust: ¿qué define NIST SP 800-207?
R: NIST SP 800-207 organiza una arquitectura de confianza cero en torno a cinco pilares: identidad (verificando quién solicita acceso), dispositivo (validación de cumplimiento y estado del dispositivo), red/entorno (canales de comunicación de seguridad y segmentación), carga de trabajo de la aplicación (controlando el acceso en la aplicación nivel) y datos (clasificación y protección de datos a nivel de recursos). Cada pilar requiere controles de políticas dedicados y monitoreo continuo para satisfacer el estándar ZTA.
P: ¿Se puede implementar cero confianza en un VPS o en un servidor dedicado?
R: Sí. Un VPS o un servidor dedicado con acceso completo a la raíz proporciona todo lo necesario para implementar controles de confianza cero a nivel de infraestructura. Esto incluye la autenticación de solo clave SSH, la microsegmentación de firewall con UFW o iptables, WireGuard para acceso de túnel encriptado, TLs mutuos entre servicios y registro centralizado para monitoreo continuo. Los planes VPS KVM de Atal Networks incluyen acceso completo a la raíz, que es el requisito previo para todas estas configuraciones.
P: Un punto de aplicación de políticas (PEP): ¿qué hace en cero fideicomiso?
R: El punto de aplicación de políticas intercepta cada solicitud de acceso y hace cumplir la decisión tomada por el motor de políticas. Actúa como guardián entre el sujeto solicitante (un usuario, dispositivo o servicio) y el recurso de destino. El PEP concede o niega el acceso en función de los atributos en tiempo real que incluyen la identidad, el estado del dispositivo, el tiempo y el contexto conductual, sin asumir la confianza previa del historial de la sesión. Ninguna solicitud llega al recurso sin pasar por el PEP.
P: ZTNA vs. VPN: ¿cuál es la diferencia?
R: Una VPN tradicional otorga acceso a nivel de red una vez que un usuario se autentica. El usuario puede llegar a cualquier host en la red interna que permita su enrutamiento. ZTNA otorga acceso solo a aplicaciones o recursos específicos basados en la identidad y el contexto del dispositivo, sin exponer la red subyacente. Una credencial de ZTNA comprometida no puede llegar a los sistemas al que el usuario no está explícitamente autorizado, lo que reduce significativamente el radio de explosión de un compromiso de credencial en comparación con un modelo basado en VPN.
P: ¿Zero Trust se aplica solo a las grandes empresas?
R: No. Los principios de confianza cero se aplican a cualquier escala. Las agencias federales de EE. UU. lo adoptaron por mandato después de la Orden Ejecutiva 14028, pero las pequeñas empresas y los desarrolladores individuales que alojan aplicaciones en la infraestructura VPS pueden implementar controles fundamentales de confianza cero sin herramientas de nivel empresarial. La autenticación de claves SSH, la microsegmentación de firewall, los túneles de WireGuard y los controles de acceso basados en roles implementan los principios de confianza de Core Zero utilizando un software de código abierto disponible gratuitamente.
P: Herramientas de Linux para cero confianza en un VPS: ¿cuáles son las opciones?
R: Varias herramientas de Linux implementan principios de confianza cero sin software de pago. fail2ban Maneja la protección de la fuerza bruta en la capa de red. UFW y tablas de ip Implementar la microsegmentación del cortafuegos. guardia de cable Proporciona túneles cifrados autenticados para el acceso administrativo e interservidor. Apertura con autenticación basada en claves y Permitir usuarios Las directivas aplican el acceso ligado a la identidad. audicionado Proporciona registro de acceso continuo. paso-ca o CFSSL Emite certificados de MTL entre servicios. Juntas, estas herramientas implementan los controles centrales requeridos por NIST SP 800-207.
Implemente su entorno de confianza cero en la infraestructura Atal Networks
Los controles de esta guía se ejecutan en cualquier VPS de Linux o servidor dedicado con acceso completo a la raíz y virtualización de KVM. Nuestra infraestructura admite WireGuard a nivel de kernel, implementación ISO personalizada para compilaciones mínimas reforzadas, acceso completo IPMI en servidores dedicados y redes BGP redundantes en más de 213 centros de datos en más de 196 países.
Implemente un VPS de Linux con acceso completo a la raíz o Explore nuestros planes de servidor dedicado para empezar.
Revisado por el equipo de ingeniería de seguridad Atal Networks. Última actualización: mayo de 2026. Próxima revisión: noviembre de 2026.
