 Μετάβαση στο περιεχόμενο



Τα συστήματα ανίχνευσης εισβολής (IDS) παρακολουθούν την κυκλοφορία του δικτύου και τις δραστηριότητες του συστήματος για τον εντοπισμό ύποπτης συμπεριφοράς και την ειδοποίηση των διαχειριστών, ενώ τα συστήματα πρόληψης εισβολής (IPS) αποκλείουν ενεργά τις απειλές που έχουν εντοπιστεί σε πραγματικό χρόνο. Το IDS παρέχει παθητική παρακολούθηση και ειδοποιήσεις, ενώ το IPS παρέχει ενεργητική προστασία αναχαιτίζοντας και σταματώντας την κακόβουλη δραστηριότητα πριν φτάσετε στα συστήματα-στόχους.
Αυτές οι τεχνολογίες ασφαλείας εμφανίστηκαν τη δεκαετία του 1980 όταν οι οργανισμοί χρειάζονταν τρόπους για να εντοπίσουν μη εξουσιοδοτημένη πρόσβαση στο σύστημα. Τα πρώιμα συστήματα βασίζονταν σε απλή ανάλυση καταγραφής και αντιστοίχιση προτύπων. Οι σύγχρονες λύσεις IDS/IPS συνδυάζουν ανίχνευση βάσει υπογραφής, ανάλυση συμπεριφοράς και τεχνητή νοημοσύνη για τον εντοπισμό γνωστών και άγνωστων απειλών.
Αυτός ο οδηγός καλύπτει τα συστήματα ανίχνευσης και πρόληψης εισβολής που ακολουθούν NIST Special Publication 800-94 GuidelinesΘα μάθετε τις διαφορές μεταξύ αναγνωριστικών και IP, θα κατανοήσετε τους τύπους ανάπτυξης, θα ανακαλύψετε μεθόδους ανίχνευσης και τις κύριες τεχνικές διαμόρφωσης για αποτελεσματική αρχιτεκτονική ασφάλειας δικτύου.
Πίνακας περιεχομένων
- Τι είναι ένα σύστημα ανίχνευσης εισβολής;
- Τι είναι ένα σύστημα πρόληψης εισβολής;
- IDS vs IPS: βασικές διαφορές
- Τύποι συστημάτων IDS και IPS
- μέθοδοι ανίχνευσης
- Ανάπτυξη αναγνωριστικών και IP
- οδηγός διαμόρφωσης
- συντονισμός απόδοσης
- Εφαρμογή του πραγματικού κόσμου
- Βέλτιστες πρακτικές για το 2026
- Ενσωμάτωση με εργαλεία ασφαλείας
- Αντιμετώπιση προβλημάτων Κοινά ζητήματα
- AI και μηχανική μάθηση
- μελλοντικές τάσεις
- Συχνές ερωτήσεις
- Σύναψη
Τι είναι ένα σύστημα ανίχνευσης εισβολής;
Ένα σύστημα ανίχνευσης εισβολής παρακολουθεί την κυκλοφορία του δικτύου, τις δραστηριότητες του συστήματος και τα αρχεία καταγραφής για να εντοπίσει ύποπτα μοτίβα, παραβιάσεις πολιτικής ή σημάδια κακόβουλης συμπεριφοράς. Το IDS λειτουργεί παθητικά αναλύοντας ροές δεδομένων χωρίς να παρεμβαίνει στην κίνηση του δικτύου, δημιουργώντας ειδοποιήσεις όταν εντοπίζονται πιθανές απειλές ασφαλείας για έρευνα της ομάδας ασφαλείας.
Το IDS λειτουργεί ως το επίπεδο παρακολούθησης στην αρχιτεκτονική ασφαλείας σας, παρέχοντας ορατότητα σε επιθέσεις, παραβιάσεις πολιτικής και μη φυσιολογικές δραστηριότητες. Το σύστημα συγκρίνει την παρατηρούμενη συμπεριφορά με γνωστές υπογραφές επίθεσης και καθιερωμένες γραμμές βάσης.
Τα σύγχρονα συστήματα IDS εξυπηρετούν πολλαπλές λειτουργίες. Παρακολουθούν την υγεία και την απόδοση του δικτύου, υποστηρίζουν τις απαιτήσεις συμμόρφωσης μέσω της καταγραφής, παρέχουν ιατροδικαστικά δεδομένα για τη διερεύνηση περιστατικών, εντοπίζουν παραβιάσεις της πολιτικής ασφαλείας και εντοπίζουν απειλές εκ των έσω που παρακάμπτουν τις περιμετρικές άμυνες.
Οι ομάδες ασφαλείας ελέγχουν τις ειδοποιήσεις IDS για να διακρίνουν τις γνήσιες απειλές από τα ψευδώς θετικά και να ξεκινήσουν κατάλληλα Διαδικασίες αντιμετώπισης συμβάντων.
Τι είναι ένα σύστημα πρόληψης εισβολής;
Ένα σύστημα πρόληψης εισβολής παρακολουθεί την κυκλοφορία του δικτύου, εντοπίζει κακόβουλες δραστηριότητες και αναλαμβάνει αυτόματα δράση για να αποκλείσει τις απειλές σε πραγματικό χρόνο. Σε αντίθεση με τα αναγνωριστικά που ειδοποιούν μόνο, το IPS βρίσκεται σε σειρά με τη ροή κίνησης δικτύου και μπορεί να απορρίψει κακόβουλα πακέτα, να επαναφέρει συνδέσεις, να αποκλείσει διευθύνσεις IP και να τροποποιήσει τους κανόνες του τείχους προστασίας για να σταματήσει τις επιθέσεις προτού φτάσουν σε συστήματα-στόχους.
Το IPS αντιπροσωπεύει την εξέλιξη από την παθητική ανίχνευση στην ενεργητική πρόληψη. Το ενσωματωμένο μοντέλο ανάπτυξης επιτρέπει τις δυνατότητες πρόληψης IPS. Όλη η κίνηση δικτύου διέρχεται μέσω της συσκευής IPS, επιτρέποντας επιθεώρηση σε πραγματικό χρόνο και άμεση δράση.
Το IPS ενσωματώνεται στενά με τείχη προστασίας δικτύου Για πολυεπίπεδη ασφάλεια. Τα τείχη προστασίας ελέγχουν την πρόσβαση στο δίκτυο με βάση τις διευθύνσεις IP, τις θύρες και τα πρωτόκολλα, ενώ το IPS εκτελεί βαθιά επιθεώρηση πακέτων για τον εντοπισμό επιθέσεων που χάνουν τα τείχη προστασίας.
Οι κύριες ενέργειες IPS περιλαμβάνουν την απόρριψη κακόβουλων πακέτων, την απόρριψη πακέτων με μηνύματα επαναφοράς, τον αποκλεισμό διευθύνσεων IP προέλευσης προσωρινά ή μόνιμα, τον περιορισμό του ρυθμού ύποπτης κυκλοφορίας, την δυναμική τροποποίηση των κανόνων του τείχους προστασίας και την ενεργοποίηση ειδοποιήσεων κατά την αυτοματοποιημένη δράση.
IDS vs IPS: βασικές διαφορές
Η βασική διαφορά μεταξύ IDS και IPS έγκειται στην προσέγγισή τους στην απόκριση απειλών. Το IDS εντοπίζει και ειδοποιεί ενώ το IPS εντοπίζει και αποτρέπει.
Το IDS αναπτύσσει εκτός ζώνης, λαμβάνοντας αντίγραφα κυκλοφορίας μέσω θυρών Span ή βρύσης δικτύου. Αυτή η παθητική προσέγγιση σημαίνει μηδενικό αντίκτυπο στην απόδοση του δικτύου. Το IPS αναπτύσσει ενσωματωμένα, τοποθετημένα απευθείας στη διαδρομή κυκλοφορίας. Όλη η κυκλοφορία ρέει μέσω συσκευών IPS, επιτρέποντας την ενεργή πρόληψη αλλά πιθανώς εισάγοντας λανθάνουσα κατάσταση.
Το IDS δημιουργεί ειδοποιήσεις και καταγράφει συμβάντα για ανθρώπινη ανάλυση. Οι ομάδες ασφαλείας εξετάζουν τις ειδοποιήσεις, διερευνούν απειλές και ξεκινούν χειροκίνητα τις απαντήσεις. Η IPS αναλαμβάνει αυτοματοποιημένη δράση με βάση τις διαμορφωμένες πολιτικές, αποκλείοντας αμέσως την κακόβουλη κυκλοφορία χωρίς ανθρώπινη παρέμβαση.
Αναπτύξτε αναγνωριστικά όταν χρειάζεστε ορατότητα απειλών χωρίς κίνδυνο να διαταραχθεί η νόμιμη κυκλοφορία. Αναπτύξτε το IPS όταν χρειάζεστε αυτόματη πρόληψη απειλών για κρίσιμα τμήματα δικτύου. Πολλοί οργανισμοί χρησιμοποιούν και τα δύο σε μια πολυεπίπεδη προσέγγιση, με τις IP να προστατεύουν κρίσιμα σημεία τσοκ και τα αναγνωριστικά που παρέχουν ευρύτερη ορατότητα στο δίκτυο.
Τύποι συστημάτων IDS και IPS
Αναγνωριστικά που βασίζονται σε δίκτυο (NIDS)
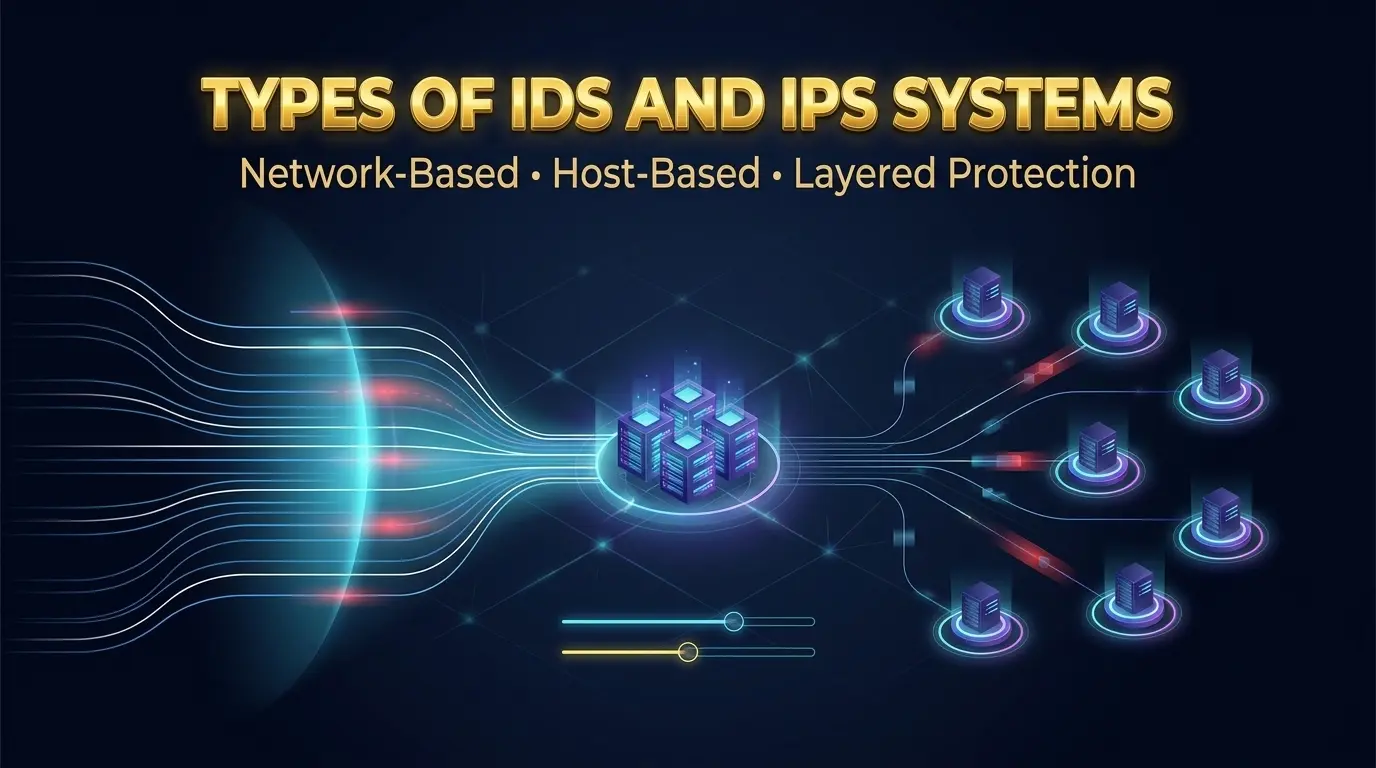
Τα συστήματα ανίχνευσης εισβολής που βασίζονται σε δίκτυο παρακολουθούν την κυκλοφορία του δικτύου σε ολόκληρα τμήματα δικτύου αναλύοντας πακέτα δεδομένων, ανιχνεύοντας ύποπτα μοτίβα, σαρώσεις θυρών, κακόβουλο λογισμικό και απόπειρες επίθεσης που στοχεύουν οποιοδήποτε σύστημα στο παρακολουθούμενο δίκτυο.
Οι αισθητήρες NIDS συνδέονται μέσω θυρών Span ή βρύσης δικτύου, λαμβάνοντας αντίγραφα όλης της κίνησης. Οι αισθητήρες λειτουργούν σε ακατάλληλη λειτουργία, καταγράφοντας πακέτα ανεξάρτητα από τον προορισμό.
Οι δημοφιλείς λύσεις NIDS περιλαμβάνουν το Snort (NIDS που βασίζεται σε υπογραφές ανοιχτού κώδικα), το Suricata (πολλαπλό νήμα με επιτάχυνση GPU) και το Zeek (Πλαίσιο Ανάλυσης Δικτύου). Οι εμπορικές επιλογές περιλαμβάνουν την πρόληψη απειλών Cisco Firepower και Palo Alto Networks.
Αναγνωριστικά που βασίζονται σε κεντρικό υπολογιστή (HID)
Τα συστήματα ανίχνευσης εισβολής που βασίζονται σε κεντρικό υπολογιστή είναι πράκτορες λογισμικού που είναι εγκατεστημένοι σε μεμονωμένους κεντρικούς υπολογιστές που παρακολουθούν τις δραστηριότητες του συστήματος, την ακεραιότητα των αρχείων, τα αρχεία καταγραφής και την εκτέλεση διεργασιών για τον εντοπισμό ύποπτης συμπεριφοράς σε συγκεκριμένες συσκευές.
Οι πράκτορες HID λειτουργούν απευθείας σε λειτουργικά συστήματα, παρέχοντας βαθιά ορατότητα σε δραστηριότητες σε επίπεδο κεντρικού υπολογιστή. Οι πράκτορες παρακολουθούν τις κλήσεις συστήματος, τις αλλαγές αρχείων, τις τροποποιήσεις μητρώου, τους λογαριασμούς χρηστών και τις συμπεριφορές εφαρμογών.
Οι κοινές λύσεις HID περιλαμβάνουν το OSSEC (που υποστηρίζει πολλαπλές πλατφόρμες ανοιχτού κώδικα), το Wazuh (βελτιωμένο OSSEC με βελτιωμένη διαχείριση) και το TripWire (παρακολούθηση ακεραιότητας αρχείου).
Οι οργανισμοί επιτυγχάνουν ολοκληρωμένη ασφάλεια συνδυάζοντας NIDS και HID σε υβριδικές αναπτύξεις, ακολουθώντας sans βέλτιστες πρακτικές ασφάλειας μαζί με Συστήματα πρόληψης εισβολής.
μέθοδοι ανίχνευσης
Ανίχνευση βάσει υπογραφής
Η ανίχνευση βάσει υπογραφής εντοπίζει απειλές συγκρίνοντας την κυκλοφορία δικτύου ή τη δραστηριότητα του συστήματος με μια βάση δεδομένων γνωστών υπογραφών επίθεσης—προκαθορισμένα μοτίβα που αντιπροσωπεύουν συγκεκριμένο κακόβουλο λογισμικό, εκμεταλλεύσεις ή τεχνικές επίθεσης.
Αυτή η προσέγγιση λειτουργεί όπως το λογισμικό προστασίας από ιούς, διατηρώντας μια βάση δεδομένων με γνωστά μοτίβα απειλών. Όταν το IDS/IPS παρατηρεί την κυκλοφορία που ταιριάζει με μια υπογραφή, ενεργοποιεί μια ενέργεια ειδοποίησης ή πρόληψης.
Τα πλεονεκτήματα περιλαμβάνουν υψηλή ακρίβεια για γνωστές απειλές, γρήγορη επεξεργασία, σαφή αναγνώριση απειλών και αποδεδειγμένη αποτελεσματικότητα. Οι περιορισμοί περιλαμβάνουν την αδυναμία ανίχνευσης επιθέσεων μηδενικής ημέρας, την απαίτηση για συνεχείς ενημερώσεις υπογραφής και την ευπάθεια στις τεχνικές αποφυγής.
Ανίχνευση βάσει ανωμαλίας
Η ανίχνευση που βασίζεται σε ανωμαλίες προσδιορίζει τις απειλές καθιερώνοντας μοτίβα γραμμής βάσης κανονικής συμπεριφοράς δικτύου ή συστήματος και, στη συνέχεια, επισημαίνοντας σημαντικές αποκλίσεις από αυτές τις γραμμές βάσης ως πιθανά περιστατικά ασφαλείας.
Το σύστημα μαθαίνει πρώτα την κανονική συμπεριφορά κατά τη διάρκεια μιας βασικής φάσης εγκατάστασης, παρατηρώντας τα πρότυπα κυκλοφορίας, τις συμπεριφορές των χρηστών και τις δραστηριότητες εφαρμογής. Μετά τον καθορισμό των βασικών γραμμών, το σύστημα συγκρίνει συνεχώς τη δραστηριότητα σε πραγματικό χρόνο με τους κανόνες.
Τα πλεονεκτήματα περιλαμβάνουν τον εντοπισμό επιθέσεων μηδενικής ημέρας, τον εντοπισμό εσωτερικών απειλών, την προσαρμογή στις αλλαγές περιβάλλοντος και την απαίτηση μη ενημέρωσης υπογραφής. Οι περιορισμοί περιλαμβάνουν υψηλότερα ποσοστά ψευδώς θετικών, απαίτηση για συντονισμό για συγκεκριμένο περιβάλλον και περίοδο μάθησης πριν από την αποτελεσματική ανίχνευση.
Τα σύγχρονα συστήματα συνδυάζουν και τις δύο μεθόδους για ολοκληρωμένη κάλυψη, χρησιμοποιώντας ανίχνευση βάσει υπογραφής για γνωστές απειλές και ανίχνευση βάσει ανωμαλιών για άγνωστη ανακάλυψη απειλών.
Ανάπτυξη αναγνωριστικών και IP
Η στρατηγική ανάπτυξη καθορίζει την αποτελεσματικότητα. Η σωστή τοποθέτηση, διαμόρφωση και ενσωμάτωση μεγιστοποιούν τον εντοπισμό απειλών, ενώ ελαχιστοποιούν τα ψευδώς θετικά.
Ενσωματωμένη έναντι παθητικής ανάπτυξης
Η ανάπτυξη παθητικών IDS συνδέεται μέσω βρύσης δικτύου ή θυρών Span με μηδενικό αντίκτυπο στην απόδοση. Τα αναγνωριστικά μπορεί να αποτύχουν χωρίς να επηρεάσουν τις λειτουργίες του δικτύου. Ωστόσο, τα αναγνωριστικά δεν μπορούν να αποτρέψουν επιθέσεις σε πραγματικό χρόνο.
Η ενσωματωμένη ανάπτυξη IPS τοποθετεί τους αισθητήρες απευθείας σε διαδρομές κυκλοφορίας, επιτρέποντας την πρόληψη σε πραγματικό χρόνο. Οι IP μπορούν να απορρίψουν πακέτα, να επαναφέρουν τις συνδέσεις και να αποκλείσουν πηγές. Η αντιστάθμιση περιλαμβάνει πιθανές ανησυχίες λανθάνουσας κατάστασης και μεμονωμένου σημείου αποτυχίας.
Οι οργανισμοί πρέπει να αποφασίσουν τη συμπεριφορά IPS εάν το σύστημα αποτύχει. Το Fail-Open επιτρέπει τη διέλευση της κυκλοφορίας, δίνοντας προτεραιότητα στη διαθεσιμότητα. Το Fail-Closed αποκλείει όλη την κυκλοφορία, δίνοντας προτεραιότητα στην ασφάλεια. Οι περισσότεροι επιλέγουν το Fail-Open για δίκτυα παραγωγής με διαμορφώσεις υψηλής διαθεσιμότητας.
τοποθέτηση αισθητήρων
Τοποθετήστε αισθητήρες σε πύλες Διαδικτύου για ανίχνευση εξωτερικών απειλών, στα όρια DMZ που προστατεύουν τους διακομιστές που αντιμετωπίζουν το κοινό, στα εσωτερικά όρια τμημάτων για ανίχνευση πλευρικής κίνησης και πριν από κρίσιμα στοιχεία όπως διακομιστές βάσεων δεδομένων.
Οι οργανισμοί θα πρέπει να ενσωματώσουν την ανάπτυξη με στρατηγικές τμηματοποίησης δικτύου Για αρχιτεκτονικές άμυνας σε βάθος.
οδηγός διαμόρφωσης
προσχεδιασμός
Καθορισμός στόχων ασφαλείας Προσδιορισμός συγκεκριμένων απειλών προς ανίχνευση. Διεξαγωγή αξιολόγησης δικτύου που τεκμηριώνει την τοπολογία και τις ροές κυκλοφορίας. Επιλέξτε μεταξύ αναγνωριστικών, IP ή υβριδικής ανάπτυξης. Επιλέξτε Δίκτυο, βασισμένο σε κεντρικό υπολογιστή ή και τα δύο.
εγκατάσταση και ρύθμιση
Για ανάπτυξη βάσει δικτύου, εγκαταστήστε συσκευές ή εικονικές μηχανές σε καθορισμένα σημεία. Διαμορφώστε τις διεπαφές δικτύου για διαχείριση και παρακολούθηση. Συνδέστε τους αισθητήρες μέσω βρύσης, ανοίγματος ή ενσωματωμένης γραμμής. Για κεντρικό υπολογιστή, αναπτύξτε λογισμικό πράκτορα σε τελικά σημεία και διαμορφώστε την επικοινωνία με διακομιστές διαχείρισης.
Ρυθμίστε την κεντρική κονσόλα διαχείρισης με ισχυρό έλεγχο ταυτότητας. Διαμορφώστε τον συγχρονισμό χρόνου NTP, ενεργοποιήστε τα ασφαλή πρωτόκολλα και απενεργοποιήστε τους προεπιλεγμένους λογαριασμούς.
Διαμόρφωση κανόνων ανίχνευσης
Ενεργοποιήστε τις υπογραφές που παρέχονται από τον προμηθευτή ξεκινώντας με κρίσιμους κανόνες σοβαρότητας. Εκτελέστε αρχικά σε λειτουργία παρακολούθησης, συλλέγοντας 1-2 εβδομάδες βασικών δεδομένων. Συντονίστε τους κανόνες ανίχνευσης απενεργοποιώντας τις άσχετες υπογραφές, δημιουργώντας κανόνες εξαίρεσης για γνωστή-καλή επισκεψιμότητα και προσαρμόζοντας τα όρια ευαισθησίας.
Διαμορφώστε τα επίπεδα σοβαρότητας ειδοποίησης: Κρίσιμο για άμεση δράση, υψηλό για έρευνα μιας ώρας, μέσο για 24ωρη ανασκόπηση και χαμηλό για ανάλυση ρουτίνας.
ενσωμάτωση και δοκιμή
Προωθήστε όλες τις ειδοποιήσεις σε SIEM για συσχέτισηΣυντονισμός με τείχη προστασίας για αυτοματοποιημένο αποκλεισμό. Συνδεθείτε με πλατφόρμες πληροφοριών απειλών για ενημερώσεις IOC. Ενεργοποιήστε την ενσωμάτωση SOAR για αυτοματοποιημένη απόκριση.
Δημιουργήστε δοκιμαστικές επιθέσεις σε ελεγχόμενα περιβάλλοντα. Επαληθεύστε την ακρίβεια ανίχνευσης και τη δημιουργία ειδοποιήσεων. Δοκιμαστικές ενέργειες πρόληψης για IP. Επικυρώστε την απόδοση υπό φορτίο.
Οι οργανισμοί θα πρέπει να διασφαλίζουν στενή ενοποίηση με τους κέντρο λειτουργιών ασφαλείας Για αποτελεσματική παρακολούθηση.
συντονισμός απόδοσης
Μείωση ψευδώς θετικών
Απενεργοποιήστε τις υπογραφές εντελώς άσχετες με το περιβάλλον σας. Προσαρμόστε την ευαισθησία κανόνων για θορυβώδεις υπογραφές. Δημιουργήστε κανόνες εξαίρεσης για γνωστή-καλή κίνηση. Αξιόπιστες διευθύνσεις IP στη λίστα επιτρεπόμενων.
Αναλύστε τα μοτίβα ειδοποίησης εβδομαδιαίως. Διερευνήστε ειδοποιήσεις μεγάλου όγκου. Ενημερώστε τις λευκές λίστες καθώς αλλάζουν τα περιβάλλοντα. Παρακολουθήστε την αποτελεσματικότητα συντονισμού μέτρησης ψευδώς θετικών ποσοστών πριν και μετά τις αλλαγές.
Διαχείριση ψευδών αρνητικών
Διατηρήστε τις υπογραφές ενημερωμένες μέσω αυτόματων καθημερινών λήψεων. Ενεργοποιήστε πολλαπλές μεθόδους ανίχνευσης που συνδυάζουν την ανίχνευση υπογραφής και ανωμαλιών. Διεξαγωγή τακτικών δοκιμών διείσδυσης. προσυπογράφω Τροφοδοσίες πληροφοριών απειλών.
Εφαρμογή του πραγματικού κόσμου
ανάπτυξη μικρών επιχειρήσεων
Οργανισμοί με 25-100 υπαλλήλους και προϋπολογισμούς $5.000-$15.000 επωφελούνται από βελτιωμένες προσεγγίσεις. Αναπτύξτε μια μεμονωμένη συσκευή NIDS/NIPS στην πύλη Διαδικτύου για προστασία περιμέτρου. Το Suricata ανοιχτού κώδικα με το Security Onion προσφέρει οικονομικά αποδοτικές δυνατότητες. Οι εμπορικές εναλλακτικές λύσεις περιλαμβάνουν συσκευές Sophos ή Fortinet UTM με ενσωματωμένες δυνατότητες IPS.
Εγκαταστήστε πράκτορες hids όπως το OSSEC ή το Wazuh σε κρίσιμους διακομιστές που προστατεύουν την υποδομή κλειδιών. Προωθήστε τα αρχεία καταγραφής στο SIEM που βασίζεται σε σύννεφο για κεντρική παρακολούθηση χωρίς υποδομή εσωτερικής εγκατάστασης. Configure automatic signature updates reducing maintenance burden. Εστιάστε στην προστασία κρίσιμων περιουσιακών στοιχείων παρά στην ολοκληρωμένη κάλυψη.
Επιχειρηματική στρατηγική μεσαίου μεγέθους
Οι οργανισμοί που υποστηρίζουν 500-2.000 υπαλλήλους σε πολλές τοποθεσίες με προϋπολογισμούς $50.000-$150.000 χρειάζονται κατανεμημένες προσεγγίσεις. Αναπτύξτε το NIPS σε κάθε περίμετρο τοποθεσίας παρέχοντας κατανεμημένη προστασία. Εγκαταστήστε NIDS για παρακολούθηση εσωτερικού τμήματος που ανιχνεύει πλευρική κίνηση. Εφαρμογή HID σε κρίσιμους διακομιστές και ευαίσθητα τελικά σημεία. Χρησιμοποιήστε την κεντρική κονσόλα διαχείρισης που συντονίζει όλους τους αισθητήρες.
Τοποθετήστε την περίμετρο IPS ενσωματωμένη στις πύλες Διαδικτύου που προστατεύουν όλες τις τοποθεσίες. Αναπτύξτε εσωτερικά αναγνωριστικά παρακολούθησης της κυκλοφορίας μεταξύ τμημάτων χρησιμοποιώντας θύρες Span ή βρύσες. Εγκαταστήστε το IPS που προστατεύει το DMZ πριν από διακομιστές και εφαρμογές web που αντιμετωπίζουν δημόσια. Αναπτύξτε HID σε διακομιστές βάσεων δεδομένων, ελεγκτές τομέα και χρηματοοικονομικά συστήματα. Διαμόρφωση κεντρικής καταγραφής Προώθηση όλων των ειδοποιήσεων στο SIEM.
Ενεργοποιήστε την ανίχνευση τόσο με βάση την υπογραφή όσο και με βάση την ανωμαλία παρέχοντας ολοκληρωμένη κάλυψη. Εφαρμόστε προσαρμοσμένες υπογραφές που αντιμετωπίζουν απειλές για συγκεκριμένους οργανισμούς. Διαμορφώστε τις αυτοματοποιημένες ενέργειες απόκρισης για απειλές υψηλής εμπιστοσύνης, ενώ απαιτείται έγκριση αναλυτή για ανιχνεύσεις μέσης εμπιστοσύνης. Σχεδιάστε για υψηλή διαθεσιμότητα σε κρίσιμα σημεία διασφαλίζοντας συνεχή προστασία.
Βέλτιστες πρακτικές για το 2026
Ξεκινήστε με την ανίχνευση πριν από την πρόληψη. Αναπτύξτε αρχικά αναγνωριστικά για να κατανοήσετε τα μοτίβα κυκλοφορίας. Δημιουργήστε βιβλιοθήκες κανόνων συντονισμένες για το περιβάλλον σας. Σταδιακή μετάβαση στο IPS μετά την επίδειξη χαμηλών ψευδώς θετικών ποσοστών.
Συνδυάστε NIDS για ορατότητα σε όλο το δίκτυο με HID για προστασία τελικού σημείου. Αναπτύξτε και αναγνωριστικά και IP. Ενσωματωθείτε με τείχη προστασίας και SIEM. Αυτή η προσέγγιση άμυνας σε βάθος ακολουθεί Μηδενικές αρχές ασφάλειας εμπιστοσύνης Παρέχει ολοκληρωμένη προστασία.
Ενεργοποιήστε τις αυτόματες ενημερώσεις υπογραφής με καθημερινές λήψεις. Παρακολουθήστε τις ουρές ειδοποιήσεων καθημερινά. Παρακολούθηση βασικών μετρήσεων απόδοσης. Ελέγξτε τις ειδοποιήσεις υψηλής προτεραιότητας εντός καθορισμένων SLA.
Καθορίστε σαφείς διαδικασίες απόκρισης που τεκμηριώνουν τις ροές εργασίας. Αναθέστε ρόλους και ευθύνες. Δημιουργία καναλιών επικοινωνίας. Δημιουργήστε μονοπάτια κλιμάκωσης.
Συναντώ πλαίσια διαχείρισης συμμόρφωσης απαιτήσεις. Το PCI DSS απαιτεί παρακολούθηση IDS σε περίμετρο. Το HIPAA επιβάλλει την ανίχνευση εισβολής για το EPHI. Το SOC 2 απαιτεί συνεχή παρακολούθηση. Το άρθρο 32 του GDPR απαιτεί παρακολούθηση ασφαλείας για προσωπικά δεδομένα.
Ενσωμάτωση με εργαλεία ασφαλείας
Η ενσωμάτωση SIEM παρέχει κεντρική συσχέτιση συμβάντων που συνδυάζει ειδοποιήσεις IDS/IPS με αρχεία καταγραφής τείχους προστασίας και δεδομένα τελικού σημείου. Διαμόρφωση προώθησης καταγραφής συστήματος Αποστολή όλων των ειδοποιήσεων στο SIEM.
Ο συντονισμός τείχους προστασίας επιτρέπει τη δημιουργία δυναμικής κανόνων όπου το IPS δημιουργεί αυτόματα κανόνες τείχους προστασίας που αποκλείουν τις ανιχνευμένες απειλές. Το Threat Intelligence Integration εισάγει ροές παρέχοντας κακόβουλες IP, τομείς και κατακερματισμούς αρχείων.
Οι πλατφόρμες SOAR αυτοματοποιούν την απόκριση σε ανιχνεύσεις IDS/IPS. Δημιουργήστε βιβλία αναπαραγωγής που ενεργοποιούνται όταν το IDS/IPS εντοπίζει απειλές. Αυτοματοποιήστε τα βήματα έρευνας. Συντονίστε τις ενέργειες απόκρισης σε πολλαπλά εργαλεία ασφαλείας.
Οι οργανισμοί επωφελούνται από την εφαρμογή ολοκληρωμένων στρατηγικές παρακολούθησης της ασφάλειας παράλληλα με το IDS/IPS.
Αντιμετώπιση προβλημάτων Κοινά ζητήματα
Υψηλό ποσοστό ψευδώς θετικών: Ελέγξτε τους κανόνες που ενεργοποιούνται πιο συχνά που προσδιορίζουν τις θορυβώδεις υπογραφές. Συντονίστε τους θορυβώδεις κανόνες που προσαρμόζουν τα κατώφλια ή απενεργοποιούν εάν είναι άσχετοι. Δημιουργήστε κανόνες εξαίρεσης που επιτρέπουν γνωστά-καλά μοτίβα κυκλοφορίας. Αξιόπιστες διευθύνσεις IP στη λίστα επιτρεπόμενων για νόμιμα εργαλεία σάρωσης και συστήματα δημιουργίας αντιγράφων ασφαλείας. Conduct weekly false positive reviews maintaining low noise levels. Παρακολουθήστε τους όγκους ειδοποιήσεων πριν και μετά τη μέτρηση της αποτελεσματικότητας του συντονισμού.
Θέματα απόδοσης: Παρακολούθηση χρήσης πόρων αισθητήρα Έλεγχος χρήσης CPU, μνήμης και δίσκου. Αναβαθμίστε το υλικό που παρέχει περισσότερους πυρήνες CPU και χωρητικότητα μνήμης. Βελτιστοποιήστε την παραγγελία επεξεργασίας κανόνων Τοποθέτηση κανόνων που ταιριάζουν συχνά πρώτα. Εφαρμογή φιλτραρίσματος κυκλοφορίας Προ-φιλτράρισμα μη ύποπτης κυκλοφορίας. Προσθέστε επιπλέον αισθητήρες που κατανέμουν το φορτίο μέσω εξισορρόπησης φορτίου. Απενεργοποιήστε τα περιττά χαρακτηριστικά μειώνοντας τα έξοδα επεξεργασίας. Εξετάστε την επιτάχυνση υλικού για κρυπτογραφικές λειτουργίες βελτιώνοντας την απόδοση.
χαμένες ανιχνεύσεις: Ελέγξτε τους κανόνες ανίχνευσης που ελέγχουν τις ενεργοποιημένες υπογραφές και την κάλυψη. Ενημέρωση υπογραφών αμέσως λήψη των τελευταίων εκδόσεων από προμηθευτές. Ενεργοποιήστε πρόσθετες μεθόδους ανίχνευσης που συνδυάζουν προσεγγίσεις υπογραφής και ανίχνευσης ανωμαλιών. Προσθέστε περιοχές κάλυψης που λείπουν με την ανάπτυξη αισθητήρων σε τυφλά σημεία δικτύου. Επανεξέταση και ενεργοποίηση κανόνων που είχαν απενεργοποιηθεί προηγουμένως Επανεξετάζοντας τη συνάφεια. Διεξαγωγή δοκιμών διείσδυσης εντοπίζοντας κενά ανίχνευσης που απαιτούν προσοχή.
Ζητήματα συνδεσιμότητας: Επαληθεύστε τη συνδεσιμότητα δικτύου Έλεγχος φυσικών συνδέσεων και διαμορφώσεων. Ελέγξτε τις ρυθμίσεις της θύρας Span διασφαλίζοντας τον κατάλληλο κατοπτρισμό της κυκλοφορίας. Ελέγξτε τους κανόνες του τείχους προστασίας που επιτρέπουν τη διαχείριση της κυκλοφορίας και την προώθηση αρχείων καταγραφής. Επικυρώστε τα διαπιστευτήρια διασφαλίζοντας τον κατάλληλο έλεγχο ταυτότητας. Διαμορφώστε ξανά τις συνδέσεις δικτύου, διορθώνοντας το εύρος ή πατήστε Ρυθμίσεις. ενημέρωση των κανόνων του τείχους προστασίας που επιτρέπουν τις απαιτούμενες ροές κυκλοφορίας.
Εργασίες συντήρησης: Αναθεωρήστε τις κρίσιμες ειδοποιήσεις καθημερινά δίνοντας προτεραιότητα με βάση τη σοβαρότητα. Αναλύστε τις τάσεις ειδοποίησης εβδομαδιαία αναγνωριστικά μοτίβα που απαιτούν διερεύνηση. Ενημέρωση υπογραφών και λογισμικού μηνιαίως εφαρμόζοντας ενημερώσεις κώδικα ασφαλείας. Διεξαγωγή ολοκληρωμένων ελέγχων συστήματος τριμηνιαία αξιολόγηση της αποτελεσματικότητας και της κάλυψης. Generate compliance reports meeting regulatory requirements. Εκπαιδεύστε τις ομάδες ασφαλείας τακτικά για νέες απειλές και τεχνικές ανίχνευσης.
AI και μηχανική μάθηση
Η τεχνητή νοημοσύνη μετατρέπει την ανίχνευση από αντιδραστική σε προγνωστική ασφάλεια. Η εποπτευόμενη εκμάθηση εκπαιδεύει μοντέλα σε σύνολα δεδομένων με ετικέτα. Η μάθηση χωρίς επίβλεψη προσδιορίζει τα μοτίβα μέσω της ομαδοποίησης. Το Deep Learning χρησιμοποιεί νευρωνικά δίκτυα για σύνθετη αναγνώριση προτύπων.
Το User and Entity Behavior Analytics (UEBA) εντοπίζει απειλές μέσω ανάλυσης συμπεριφοράς. Καθορίστε γραμμές βάσης για κανονικές δραστηριότητες χρηστών. Ανίχνευση αποκλίσεων που υποδεικνύουν συμβιβασμό λογαριασμού. Προσδιορίστε εσωτερικές απειλές που δείχνουν μη φυσιολογικά μοτίβα πρόσβασης.
Το AI επιτρέπει την αυτοματοποιημένη αναζήτηση απειλών, την έξυπνη ιεράρχηση ειδοποιήσεων και τα συστήματα αυτοσυντονισμού με δυναμική προσαρμογή κατωφλίου.
μελλοντικές τάσεις
Το cloud computing απαιτεί νέες προσεγγίσεις προσαρμοσμένες για δυναμική υποδομή. Το AWS Network Firewall, το Azure Firewall και το Google Cloud Armor παρέχουν διαχειριζόμενες λύσεις. Οι δυνατότητες του cloud-Native περιλαμβάνουν αυτόματη κλιμάκωση, ανάπτυξη βάσει API και ανίχνευση με επίγνωση κοντέινερ.
Η αυτόνομη ανίχνευση με γνώμονα την τεχνητή νοημοσύνη επιτρέπει την προγνωστική ασφάλεια που προβλέπει επιθέσεις πριν συμβούν. Η αυτοματοποιημένη απόκριση υλοποιεί αυτοθεραπευτικά δίκτυα που απομονώνουν παραβιασμένα συστήματα.
Οργανισμοί που υιοθετούν Πλατφόρμες ασφάλειας cloud Χρειάζεστε αναγνωριστικά/IP εγγενή στο cloud που προστατεύουν τις σύγχρονες υποδομές.
Συχνές ερωτήσεις
Ποια είναι η κύρια διαφορά μεταξύ IDS και IPS;
Το IDS παρακολουθεί παθητικά την κυκλοφορία και δημιουργεί ειδοποιήσεις για έρευνα. Το IPS αποκλείει ενεργά την κακόβουλη κίνηση σε πραγματικό χρόνο, τοποθετώντας εν σειρά με τη ροή δικτύου. Το IDS απαιτεί χειροκίνητη απόκριση ενώ το IPS παρέχει αυτοματοποιημένη προστασία.
Μπορώ να χρησιμοποιήσω και τα δύο IDS και IPS μαζί;
Ναι, συνιστάται η χρήση και των δύο. Αναπτύξτε IPS σε κρίσιμα σημεία τσοκ για αυτοματοποιημένη προστασία ενώ χρησιμοποιείτε IDS για ολοκληρωμένη ορατότητα δικτύου. Αυτός ο συνδυασμός παρέχει δυνατότητες πρόληψης και ανίχνευσης.
Πόσο συχνά πρέπει να ενημερώνονται οι υπογραφές;
Ενημέρωση υπογραφών τουλάχιστον εβδομαδιαία, με κρίσιμες ενημερώσεις να εφαρμόζονται εντός 24-48 ωρών. Πολλοί οργανισμοί ενεργοποιούν τις αυτόματες καθημερινές ενημερώσεις ενώ δοκιμάζουν πρώτα σημαντικές εκδόσεις κατά τη σταδιοποίηση.
Τι είναι το NIDS VS HIDS;
Το NIDS παρακολουθεί την κυκλοφορία δικτύου σε τμήματα που ανιχνεύουν επιθέσεις δικτύου. Το HIDS παρακολουθεί μεμονωμένους κεντρικούς υπολογιστές που ανιχνεύουν δραστηριότητες σε επίπεδο συστήματος, όπως αλλαγές αρχείων που δεν μπορούν να παρατηρήσουν τα NIDS.
Τα IDS/IP επιβραδύνουν τα δίκτυα;
Το IPS που αναπτύσσεται inline μπορεί να εισάγει καθυστέρηση 1-10 χιλιοστών του δευτερολέπτου. Τα αναγνωριστικά που αναπτύσσονται παθητικά έχουν μηδενικό αντίκτυπο στην απόδοση. Τα σωστά μεγέθη συστήματα ελαχιστοποιούν την καθυστέρηση.
Πώς μπορώ να μειώσω τα ψευδώς θετικά;
Συντονίστε τους κανόνες για το περιβάλλον σας, δημιουργήστε λίστες λευκών για γνωστή-καλή επισκεψιμότητα, απενεργοποιήστε τις άσχετες υπογραφές και προσαρμόστε τα κατώφλια ευαισθησίας. Conduct weekly reviews identifying tuning needs.
Τι είναι η ανίχνευση βάσει υπογραφής έναντι της ανωμαλίας;
Το Signature-Based αντιστοιχίζει την κυκλοφορία έναντι γνωστών μοτίβων επίθεσης με υψηλή ακρίβεια, αλλά χάνει μηδενικές ημέρες. Η βάση ανωμαλίας καθορίζει τις γραμμές βάσης συμπεριφοράς και επισημαίνει τις αποκλίσεις, ανιχνεύοντας άγνωστες απειλές αλλά δημιουργώντας περισσότερα ψευδώς θετικά.
Μπορούν τα IDS/IP να ανιχνεύσουν κρυπτογραφημένη κίνηση;
Τα IDS/IP δεν μπορούν να επιθεωρήσουν κρυπτογραφημένο περιεχόμενο χωρίς αποκρυπτογράφηση. Αναλύουν μεταδεδομένα, μοτίβα σύνδεσης και όγκους επισκεψιμότητας. Οι οργανισμοί μπορούν να εφαρμόσουν αποκρυπτογράφηση SSL/TLS για επιθεώρηση περιεχομένου.
Ποια είναι τα καλύτερα εργαλεία ανοιχτού κώδικα;
Οι δημοφιλείς επιλογές περιλαμβάνουν Snort (NIDS που βασίζεται σε υπογραφές), Suricata (IDS/IPS με πολλαπλά νήματα), Zeek (ανάλυση δικτύου), OSSEC (HIDS) και Security Onion (πλήρης πλατφόρμα).
Πρέπει οι IP να ανοίγουν ή να κλείνουν αστοχία;
Το Fail-Open επιτρέπει την κυκλοφορία εάν αποτύχει η IPS, δίνοντας προτεραιότητα στη διαθεσιμότητα. Το Fail-Closed αποκλείει την κυκλοφορία εάν το IPS αποτύχει, δίνοντας προτεραιότητα στην ασφάλεια. Οι περισσότεροι επιλέγουν το Fail-Open για δίκτυα παραγωγής με υψηλή διαθεσιμότητα.
Σύναψη
Τα συστήματα ανίχνευσης και πρόληψης εισβολής παρέχουν κρίσιμη ορατότητα και προστασία στην ασφάλεια του δικτύου. Η κατανόηση των διαφορών IDS έναντι IPS, η επιλογή κατάλληλων μεθόδων ανίχνευσης και η εφαρμογή της σωστής ανάπτυξης δημιουργεί αποτελεσματική ανίχνευση και πρόληψη απειλών.
Ξεκινήστε με τον σχεδιασμό που ορίζει τους στόχους ασφαλείας και την αρχιτεκτονική δικτύου. Επιλέξτε τον σωστό συνδυασμό λύσεων που βασίζονται σε δίκτυο και κεντρικού υπολογιστή. Αναπτύξτε πρώτα τα αναγνωριστικά για να δημιουργήσετε γραμμές βάσης πριν ενεργοποιήσετε τον αποκλεισμό IPS.
Ακολουθήστε τις βέλτιστες πρακτικές, συμπεριλαμβανομένων των τρεχουσών υπογραφών, του συνεχούς συντονισμού, της ενσωμάτωσης SIEM και των τακτικών δοκιμών. Θυμηθείτε ότι τα IDS/IP λειτουργούν καλύτερα σε συνδυασμό με τείχη προστασίας, προστασία τελικού σημείου και εκπαίδευση ευαισθητοποίησης σχετικά με την ασφάλεια.
Το τοπίο απειλών εξελίσσεται συνεχώς με τους επιτιθέμενους που χρησιμοποιούν τεχνητή νοημοσύνη και εκμεταλλεύονται περιβάλλοντα cloud. Τα σύγχρονα συστήματα χρησιμοποιούν μηχανική εκμάθηση για βελτιωμένη ανίχνευση, υποστηρίζουν αναπτύξεις cloud και παρέχουν αυτοματοποιημένη απόκριση. Η ασφάλειά σας εξαρτάται από τη συνεχή παρακολούθηση, την ταχεία ανίχνευση και την αποτελεσματική πρόληψη—ακριβώς τι προσφέρουν τα σωστά διαμορφωμένα συστήματα IDS/IPS.
