 Ir al contenido



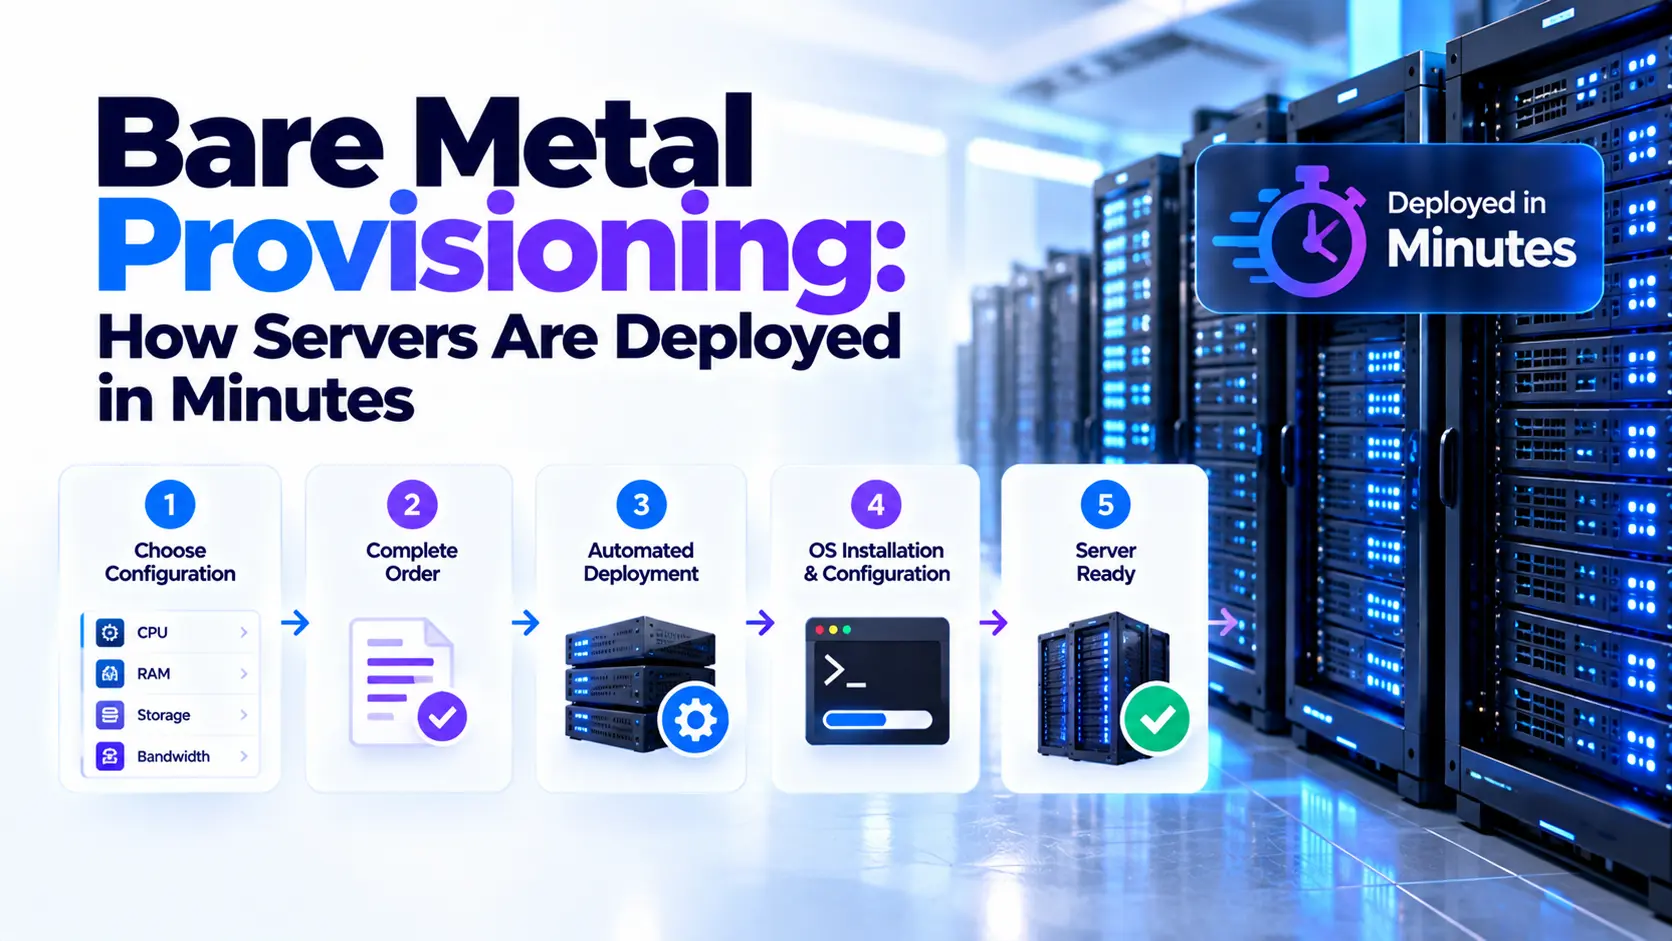
Aprovisionamiento de metal desnudo: cómo se implementan los servidores en minutos
Bare Metal Provisioning prepara un servidor físico para su uso mediante la asignación de hardware, configurando almacenamiento y redes, instalando un sistema operativo y configurando el acceso. La implementación puede tardar minutos cuando el hardware ya está instalado, marcado y disponible, y el software maneja los pasos restantes.
El reclamo de entrega aún necesita una línea de meta clara. Un servidor que acepta una conexión SSH puede necesitar más configuración antes de que pueda ejecutar su aplicación.
En esta guía, explicamos qué sucede entre una solicitud de servidor y una máquina utilizable, qué herramientas manejan el trabajo y qué verificar antes de planificar una estimación de entrega.
¿Qué es el aprovisionamiento de metales desnudos?
Bare Metal Provisioning convierte los recursos físicos del servidor en un entorno listo para una tarea acordada. El proceso puede implicar trabajo manual, automatización o ambos.
Comúnmente incluye:
- Asignación de un servidor con la CPU, la memoria y el almacenamiento necesarios.
- Aplicando la configuración de almacenamiento y la configuración de arranque.
- Instalación de un sistema operativo o un hipervisor tipo 1.
- Conexión del servidor a las redes correctas.
- Configuración del acceso autorizado.
- comprobando que el sistema entregado coincide con la solicitud.
Un servidor de metal desnudo puede llegar con un sistema operativo ya instalado. El término describe el entorno de computación física, no un requisito para recibir un disco vacío.
Aprovisionamiento, configuración e implementación de aplicaciones
Estas actividades se superponen, pero tienen diferentes resultados.
| Actividad | Propósito principal | Ejemplo |
|---|---|---|
| El aprovisionamiento | Preparar la infraestructura solicitada | Asigne un servidor físico e instale Linux |
| Configuración | Aplicar los ajustes necesarios para su rol | Establecer reglas de firewall y configurar montajes de almacenamiento |
| Implementación de aplicaciones | Instalar e iniciar la carga de trabajo | Ejecutar un servicio de base de datos o un servidor de juegos |
Deberíamos estar de acuerdo en el traspaso esperado antes de comparar los tiempos de entrega. Una instalación de SO y una migración de base de datos completa son trabajos diferentes.
¿Cómo se puede implementar un servidor físico en minutos?
La implementación rápida depende de la preparación completada antes de la solicitud y la automatización aplicada después de la misma. El trabajo físico aún existe, incluso cuando el cliente no lo espera.
Trabajo completado antes del pedido
Un proveedor puede mantener un grupo de servidores que ya tienen:
- Espacio de rack, alimentación y cableado de red.
- especificaciones de hardware e identidades de activos registradas.
- Acceso a la gestión remota de trabajo.
- un estado de firmware aprobado.
- Verificaciones de hardware completadas.
- Almacenamiento se borra de acuerdo con la política de reutilización del proveedor.
- Acceso a imágenes de instalación compatibles.
Estas máquinas pueden esperar la asignación sin requerir que un técnico instale piezas nuevas para cada pedido. No todos necesitan permanecer encendidos.
canónico Ciclo de vida de la máquina Maas Ilustra esta separación: la preparación y la inspección de hardware preceden a la asignación y al despliegue.
Trabajo desencadenado por la orden
Una vez que una máquina adecuada está disponible, la automatización puede reservarla, seleccionar un método de arranque, aplicar el diseño de almacenamiento solicitado, instalar el sistema operativo y establecer detalles de red y acceso.
Una configuración estándar reduce el número de decisiones durante el trabajo. Una imagen admitida y un diseño de disco conocido también reducen la necesidad de intervención manual.
Condiciones que cambian la línea de tiempo
Una configuración de GPU personalizada, un dispositivo de almacenamiento no disponible, una nueva conexión de red o una imagen del sistema operativo no compatible pueden mover la solicitud fuera del proceso estándar.
La revisión de pagos, las colas de capacidad y los cheques de cuenta también pueden afectar el tiempo desde el pedido hasta el acceso. Pregunte si esos pasos forman parte de la estimación cotizada.
¿Qué mide el temporizador de aprovisionamiento?
Una estimación de entrega útil establece cuándo comienza el reloj y qué debe funcionar antes de que se detenga.
| Medición | punto de partida | punto final |
|---|---|---|
| Tiempo de entrega del cliente | Envío de pedidos o aprobación, como se indica | Entrega acordada por el cliente |
| Tiempo de asignación | Una solicitud elegible ingresa al proceso de asignación | El hardware coincidente está reservado |
| OS provisioning time | El trabajo de implementación comienza | El sistema operativo instalado pasa sus controles de preparación |
| Tiempo de preparación de la carga de trabajo | La solicitud o trabajo acordado comienza | La aplicación pasa su control de salud |
Por ejemplo, Servidores de IBM Metal para VPC La página anuncia el aprovisionamiento en diez minutos cuando los recursos estén disponibles. Documentación de aprovisionamiento de Servers.com Indica la entrega desde quince minutos cuando la configuración ordenada ya está en el rack, con plazos más largos cuando se necesitan cambios de hardware o de configuración.
Estas declaraciones describen diferentes servicios y condiciones. No forman una comparación directa de rendimiento.
También necesitamos separar el tiempo transcurrido de las duraciones de tareas individuales. Algunas tareas pueden superponerse, mientras que otras deben esperar a que termine el trabajo anterior. Por lo tanto, agregar cada duración de la tarea puede producir un número diferente de la espera total del cliente.
Para la planificación, solicite resultados típicos, manejo fallido del trabajo y las condiciones detrás de la estimación. Una sola carrera más rápida nos dice poco sobre un período ocupado o una configuración diferente.
El proceso de aprovisionamiento de metales desnudos, paso a paso
La secuencia exacta depende de la plataforma. Un flujo de trabajo típico se mueve a través de las siguientes etapas, con controles en cada traspaso.
1. Verifique la solicitud y reserve el hardware que coincida
La solicitud define los requisitos de ubicación, CPU, memoria, almacenamiento, sistema operativo y red. También puede incluir GPU, un diseño RAID, una membresía de red privada y una clave pública SSH.
La plataforma verifica el inventario disponible y reserva un host coincidente. Una respuesta de API exitosa solo puede confirmar que la solicitud ingresó una cola. No significa necesariamente que un servidor físico esté listo.
Una identificación de trabajo permite que el cliente o el sistema de automatización sigan la solicitud sin enviarla nuevamente. Si la primera solicitud se agota, verifique su estado antes de volver a intentarlo y crear otro servidor facturable.
2. Verifique el estado y la configuración del hardware
La plataforma verifica que la máquina seleccionada tiene los componentes esperados y puede soportar la instalación solicitada.
Esto puede incluir el estado del disco, las interfaces de red, el estado del firmware y la configuración de arranque de BIOS o UEFI. Algunos cheques ocurren durante la puesta en marcha anterior. Otros deben volver a ejecutarse después de cambios de hardware o de un trabajo fallido.
Las actualizaciones de firmware no necesitan ejecutarse en todos los pedidos. La aplicación de una línea base aprobada antes de la asignación puede reducir el trabajo de implementación, siempre que la plataforma aún verifique que la máquina cumpla con los requisitos actuales.
3. Configure las opciones de encendido y arranque
Un controlador de administración de zócalo, o BMC, proporciona una ruta de administración de hardware separada del sistema operativo instalado. Puede admitir acciones como el control de potencia, el acceso a la consola y la selección de arranque.
Redfish DMTF e IPMI proporcionan interfaces de gestión utilizadas por los sistemas de automatización. Las funciones disponibles dependen del servidor, el firmware y la integración de la plataforma.
Para los antecedentes prácticos, nuestro Guía de gestión de IPMI y fuera de banda Explica esta ruta de acceso independiente.
El acceso de administrador del sistema operativo no otorga automáticamente el acceso a BMC. Compruebe cómo el proveedor suministra y protege a cada uno.
4. Cargue el instalador o el agente de implementación
El servidor necesita una forma de iniciar el entorno de instalación. Las opciones comunes incluyen arranque de red y medios virtuales remotos.
PXE puede iniciar un proceso de arranque en red. IPX Agrega capacidades de arranque, como recuperar archivos a través de HTTP y usar scripts para seleccionar la siguiente acción. El firmware admitido también puede ofrecer arranque HTTP UEFI.
Otro flujo de trabajo puede montar medios de instalación a través del controlador de administración. El método correcto depende del soporte de hardware y el diseño de la red.
Debemos evitar tratar a PXE como un requisito para cada plataforma de metal desnudo. Las diferentes rutas de arranque tienen diferentes dependencias y puntos de falla.
5. Prepare el almacenamiento e instale el sistema operativo
El instalador o el agente de implementación identifica los discos de destino correctos, aplica el diseño solicitado y escribe el sistema operativo.
La preparación de almacenamiento puede incluir RAID, particiones, sistemas de archivos y la configuración del gestor de arranque. La plataforma debe distinguir el disco de arranque de los volúmenes de datos que deban permanecer intactos.
Dos rutas de instalación comunes son escribir una imagen de disco preparada y ejecutar un instalador desatendido. Ambos necesitan controladores compatibles y una configuración de arranque que coincida con el hardware.
La reinstalación puede destruir los datos. Antes de aprobarlo, confirme qué discos y volúmenes cambiará el trabajo. Una instalación exitosa anterior no hace que un nuevo diseño de almacenamiento sea seguro.
6. Aplique la configuración de red y el primer arranque
Después de la instalación, el sistema necesita la dirección correcta, las rutas, la configuración de DNS, el nombre de host y las reglas de acceso.
Una herramienta de arranque admitida también puede agregar claves públicas SSH, instalar paquetes y aplicar la configuración inicial. Documentación de etapa de arranque de Cloud-Init Explica sus etapas de configuración separadas.
Cloud-Init necesita una imagen adecuada y una fuente de datos de configuración. No instala un sistema operativo en una máquina en blanco por sí solo.
El acceso a la red puede estar disponible antes de que finalicen todas las tareas del primer arranque. Deberíamos verificar la finalización de la configuración y el estado de error en lugar de usar un puerto SSH abierto como la única señal de preparación.
7. Pruebe el acceso y registre el traspaso
Antes de entregar el servidor, verifique que el resultado coincida con el pedido.
Los cheques útiles incluyen:
- Especificaciones de CPU, memoria y disco.
- Arranque exitoso desde el almacenamiento previsto.
- Direcciones y rutas de red esperadas.
- Acceso de inicio de sesión autorizado.
- Finalización de las tareas de configuración requeridas.
- No hay errores de implementación o hardware no resueltos.
Si el alcance acordado incluye una aplicación, pruebe esa aplicación también. Es posible que un proceso de base de datos que se inicie aún esté restaurando datos o uniéndose a un clúster.
Registre la versión de la imagen, el resultado del trabajo y los tiempos de los eventos. Mantenga las contraseñas, los tokens y las claves privadas fuera de los registros compartidos.
¿Qué herramientas manejan cada parte del trabajo?
La automatización de metales desnudos generalmente combina varias herramientas. Cada uno maneja una parte diferente del trabajo.
| Capa | ejemplos | papel principal |
|---|---|---|
| Ciclo de vida del servidor físico | Maas, OpenStack irónico | Seguimiento de los estados de hardware y de la implementación |
| Gestión de hardware | Redfish, IPMI | Realizar acciones de hardware remoto compatibles |
| Entorno de arranque | PXE, IPX | Iniciar una ruta de instalación basada en la red |
| Instalación del sistema operativo | Imágenes aprobadas, instaladores desatendidos | Coloque el sistema operativo en el almacenamiento seleccionado |
| Configuración del primer arranque | en la nube | Aplicar la configuración del sistema operativo inicial compatible |
| Solicitudes de infraestructura | terraforma | Solicitar y rastrear recursos a través de interfaces de proveedores compatibles |
| Configuración y orquestación | ansible | Aplicar configuraciones y coordinar operaciones admitidas |
Los límites dependen de la integración. Ansible puede llamar a las API de hardware o de aprovisionamiento, mientras que una plataforma de ciclo de vida puede ejecutar sus propios pasos de instalación y configuración.
Terraform no convierte de forma independiente el hardware arbitrario en un servidor instalado. Su proveedor debe exponer el servicio o las operaciones de la plataforma requeridas.
Elija el flujo de trabajo de los requisitos de hardware, red, sistema operativo y soporte. Una lista de herramientas más larga no hace que la implementación sea más rápida o fácil de mantener.
Implementación de imágenes frente a instalación de SO desatendida
Una imagen preparada y un instalador desatendido resuelven el mismo problema amplio a través de diferentes métodos.
| Factor | Imagen de disco preparada | instalador desatendido |
|---|---|---|
| Método de instalación | Escribe una imagen del sistema operativo existente | Ejecuta un instalador usando las respuestas suministradas |
| repetibilidad | Utiliza una imagen de inicio fija | Depende de las entradas del instalador y de las fuentes de paquetes |
| personalización | A menudo se aplica cambios después de la implementación de la imagen | Puede aplicar opciones durante la instalación |
| Transferir trabajo | Depende del tamaño de la imagen y del método de entrega | Depende de los archivos y paquetes del instalador |
| Mantenimiento | Requiere actualizaciones de imagen y comprobaciones de compatibilidad | Requiere plantillas y repositorios mantenidos |
Almacenar una imagen cerca del servidor puede reducir el tiempo de transferencia de red. No elimina el tiempo de escritura en disco, la inicialización de hardware ni el tiempo de arranque del sistema operativo.
Una imagen reutilizable también necesita una identidad de máquina limpia y configuraciones de acceso. No debe llevar las claves privadas, las credenciales o la configuración obsoleta de otro host.
Ninguno de los métodos gana cada implementación. Compárelos utilizando el mismo hardware, requisitos del sistema operativo y comprobaciones de preparación.
¿Qué hace que el aprovisionamiento de metales desnudos sea lento o poco confiable?
Un retraso puede provenir de la capacidad, el hardware, la red de instalación o la propia carga de trabajo. Comience por encontrar la etapa que dejó de progresar.
| Síntoma | Primeros cheques | Respuesta útil |
|---|---|---|
| Ningún anfitrión asignado | Stock, ubicación y especificaciones solicitadas | confirmar la capacidad o revisar la solicitud |
| El servidor no se enciende | Capacidad de alcance, credenciales y estado de hardware de BMC | Verifique la ruta de administración antes de volver a intentar |
| El arranque de la red falla | Modo de arranque, VLAN, DHCP donde se usó y archivos de arranque | Corrija la dependencia de arranque fallida |
| El instalador no puede encontrar almacenamiento | Modo de controlador, controladores y reglas de disco de destino | Confirme el disco de instalación previsto |
| La transferencia de imágenes falla | Disponibilidad de origen, ruta de red e integridad | Reparar la ruta de transferencia o la fuente de imagen |
| El sistema operativo instalado no arranca | Bootloader, diseño de almacenamiento y modo de firmware | Inspeccione los registros de instalación y salida de la consola |
| El inicio de sesión funciona pero la configuración está incompleta | Estado y registros de la tarea del primer arranque | Resolver el paso de configuración fallido |
| la aplicación sigue sin estar disponible | Configuración del servicio, estado de datos y dependencias | Verifique los criterios de preparación de la carga de trabajo |
OpenStack irónico Documentos Los estados y registros de fallas de implementación que ayudan a los operadores a identificar el paso fallido. La lección más amplia se aplica en todas las plataformas: use el estado del trabajo y la evidencia antes de elegir una acción de recuperación.
Los intentos reinstalados de reinstalación pueden borrar evidencia útil o afectar los datos retenidos. Establezca los límites de reintento y aísle el hardware defectuoso hasta que la causa esté clara.
El despliegue de flota agrega otra restricción. Veinte servidores pueden competir por el ancho de banda de la imagen, el rendimiento de almacenamiento, las direcciones disponibles o la capacidad de la API. Una implementación rápida de servidores no prueba que una flota completa termine en el mismo tiempo.
Mantenga el aprovisionamiento seguro desde la asignación hasta la liberación
La automatización puede repetir buenos controles o repetir errores en muchos hosts. La seguridad debe formar parte del flujo de trabajo desde el principio.
Mantenga las interfaces de administración en redes restringidas. Otorgue a las personas y los servicios solo los permisos necesarios para sus tareas. Proteja las fuentes de imagen, los servicios de arranque, las credenciales y los registros de implementación.
Una suma de comprobación puede mostrar que un archivo coincide con un valor esperado. La confianza también depende de dónde provienen el valor y la imagen esperados. Los controles de integridad de arranque requieren soporte y configuración correcta en toda la ruta de arranque correspondiente.
Los archivos de infraestructura como código también necesitan atención. HashiCorp Orientación de Terraform sobre datos sensibles Explica que los secretos pueden aparecer en los archivos de estado y plan. Marcar un valor como sensible puede ocultarlo en la salida sin eliminarlo del estado almacenado.
Suelte y limpie el servidor antes de reutilizarlo
Eliminar una cuenta o reinstalar Linux no elimina automáticamente todos los datos anteriores de todos los discos.
Un proceso de liberación debe aplicar la política de almacenamiento y saneamiento del proveedor, verificar el resultado, eliminar el acceso específico del inquilino y la configuración de red, y devolver solo el hardware elegible al grupo disponible.
Documentación de limpieza de Ironic Muestra cómo la limpieza forma una operación de ciclo de vida distinta. El método exacto depende del hardware y la política. No asuma que cada plataforma utiliza el mismo proceso de borrado o lo habilita de forma predeterminada.
Ejemplo: de una solicitud a un control de estado de la aplicación
Considere una solicitud ilustrativa de un servidor físico con una imagen de Linux compatible, un diseño de disco estándar, una clave pública SSH y un pequeño servicio web. Este es un ejemplo de flujo de trabajo, no un despliegue total medido.
| Evento | Evidencia de finalización |
|---|---|
| solicitud aceptada | una identificación de trabajo y requisitos registrados |
| Hardware asignado | un servidor asignado que coincida con la especificación solicitada |
| Sistema operativo instalado | Arranque exitoso en la imagen seleccionada |
| Configuración inicial finalizada | Tareas de red, acceso y paquete completadas sin errores |
| Servicio web listo | Una comprobación de estado de HTTP devuelve la respuesta esperada |
La verificación de la aplicación es el evento final de este ejemplo. Terminar el temporizador en la asignación mediría un resultado diferente.
Una restauración de base de datos, una pila de software de GPU o una transferencia de mundo de juegos necesita sus propias comprobaciones. Un nodo de Kubernetes también necesita más que un sistema operativo en funcionamiento antes de que pueda servir cargas de trabajo según lo previsto.
Debemos registrar tanto la preparación para la infraestructura como la preparación para la carga de trabajo cuando los plazos del proyecto dependan del resultado completo.
Preguntas para hacer antes de elegir un proveedor de metal desnudo
Una comparación útil comienza con la configuración exacta y el traspaso que necesita.
- ¿El hardware está disponible en la ubicación requerida? Confirme la CPU, la memoria, los discos y cualquier GPU solicitada.
- ¿Cuándo comienza el temporizador de entrega? Compruebe si incluye aprobación, revisión de pago y tiempo de espera de capacidad.
- ¿Qué significa listo? Pregunte si el traspaso incluye acceso a la consola, inicio de sesión del sistema operativo, configuración completada o una verificación de la aplicación.
- ¿El proceso estándar es compatible con nuestro sistema operativo y diseño de almacenamiento? Las imágenes personalizadas o los cambios en el disco pueden requerir otro flujo de trabajo.
- ¿Qué interfaces de automatización están documentadas? Confirme las funciones de API, portal y de infraestructura como código disponibles.
- ¿Podemos inspeccionar el progreso y los errores? El estado del trabajo y la salida de la consola pueden acortar la solución de problemas.
- ¿Qué borra una reinstalación? Confirme el tratamiento de los discos de arranque y los volúmenes de datos retenidos.
- ¿Cómo maneja la plataforma los secretos y el hardware liberado? Pregunte acerca de los controles de acceso, la separación de la red y la limpieza.
- ¿Cuándo comienza la facturación? aclarar el tratamiento de implementaciones fallidas o inalcanzables.
- ¿Quién maneja un traspaso incompleto? Acordar la ruta de apoyo y la información necesaria para investigar.
Usa las respuestas para comparar Opciones de servidor de metal desnudo y Configuraciones de servidores dedicados contra los mismos requisitos.
Preguntas frecuentes sobre aprovisionamiento de metales desnudos
¿Cuánto tiempo lleva el aprovisionamiento de metal desnudo?
Depende de la disponibilidad de hardware, la configuración solicitada, el método de instalación y el punto de acabado acordado. Un servidor estándar preparado puede acceder al acceso al sistema operativo en cuestión de minutos en algunas plataformas. El hardware personalizado y la configuración de carga de trabajo adicional pueden llevar más tiempo. Pregunte las condiciones detrás de la estimación.
¿Puede un servidor físico estar realmente listo en minutos?
Sí, cuando la preparación física ya está completa y la automatización maneja el trabajo restante. El reclamo debe indicar si listo significa hardware asignado, un sistema operativo accesible o una aplicación que pasa sus cheques.
¿El aprovisionamiento de metal desnudo siempre usa PXE?
No. PXE e IPXE son opciones comunes de arranque en red, pero las plataformas admitidas pueden usar arranque HTTP UEFI, medios virtuales remotos u otras rutas de implementación. El método depende del firmware, el diseño de la red y el soporte de la plataforma.
¿Puede Terraform aprovisionar un servidor de metal desnudo?
Sí, a través de un proveedor que soporta la plataforma o servicio de metal desnudo requerido. Terraform envía y realiza un seguimiento de las operaciones de recursos compatibles. La plataforma subyacente aún maneja la asignación, el control de hardware y la instalación.
¿Cuál es la diferencia entre el aprovisionamiento y la gestión de configuración?
El aprovisionamiento prepara la infraestructura para su uso. La gestión de la configuración aplica y mantiene los ajustes previstos. Las actividades pueden superponerse, pero responden a diferentes preguntas: si el recurso existe y si tiene la configuración requerida.
¿El acceso al sistema operativo es lo mismo que la preparación de la aplicación?
No. El acceso al inicio de sesión puede estar disponible antes de que finalicen las tareas del primer arranque. Es posible que la aplicación aún necesite paquetes, datos, credenciales, pertenencia al clúster o un reinicio. Utilice una comprobación de estado específica de la carga de trabajo cuando el ámbito de entrega incluye la aplicación.
¿La reaprovisionamiento elimina los datos existentes?
puede Un trabajo de instalación puede volver a particionar o sobrescribir los discos seleccionados. Confirme el comportamiento de almacenamiento exacto, cree las copias de seguridad necesarias y verifique las reglas de volumen retenido antes de comenzar. Nunca asuma que una reinstalación conserva los datos.
¿Puede la báscula de metal desnuda tan rápido como las máquinas virtuales?
Un grupo de hardware preparado puede admitir una asignación rápida, pero la expansión aún depende de las máquinas físicas disponibles. Las máquinas virtuales a menudo pueden usar capacidad de repuesto en los hosts existentes. Compare el stock real, las reglas de asignación y los requisitos de inicio de la carga de trabajo en lugar de depender de la etiqueta del servicio.
Planifique su despliegue de metal desnudo
Un plan de implementación útil comienza con la carga de trabajo y una definición clara de listo. Especifique la ubicación, el hardware, el diseño de almacenamiento, el sistema operativo, las necesidades de la red y la fecha límite antes de elegir una opción de entrega.
En Atal Networks, podemos discutir sus requisitos contra servidores bare metal. Pida a nuestro equipo que confirme la configuración, la disponibilidad actual, el alcance de la entrega y el traspaso previsto para su pedido.
Próximos pasos recomendados
Anote la configuración requerida y las verificaciones que definen un traspaso exitoso. Confirme las condiciones de entrega con su proveedor, luego pruebe un despliegue representativo antes de planificar una implementación más grande en torno a su tiempo.
