 Ir al contenido



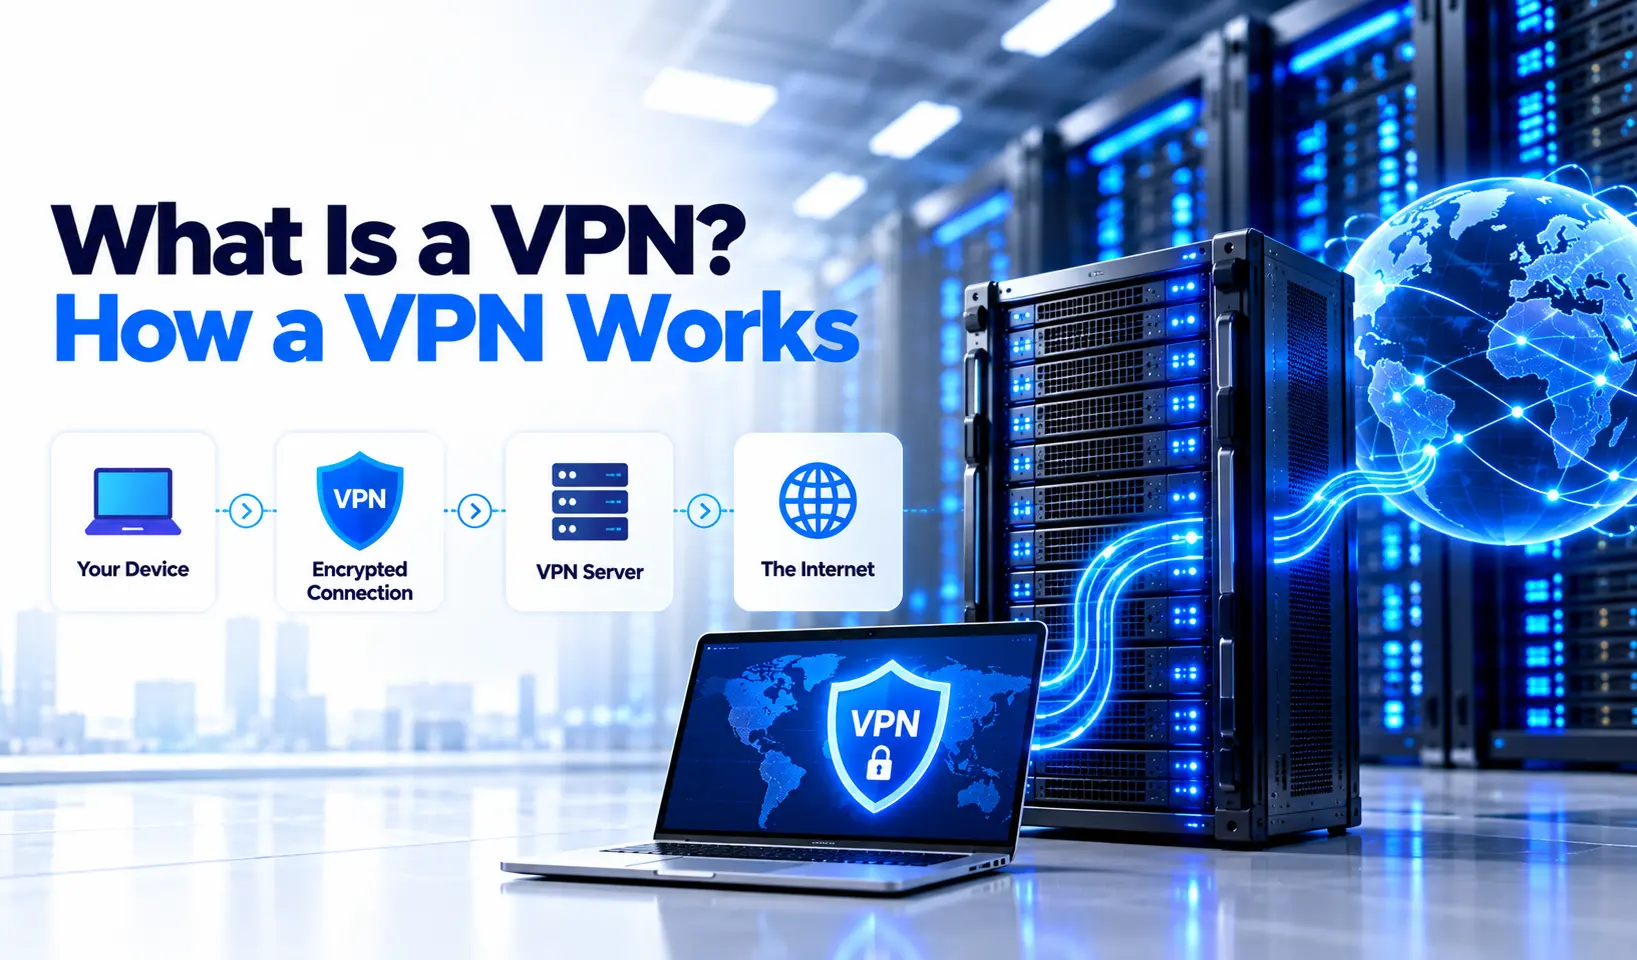
Una VPN, o red privada virtual, crea una conexión lógica entre dispositivos o redes a través de la infraestructura existente. Las VPN cifradas protegen el tráfico entre sus puntos finales. Las personas los usan para acceder a recursos comerciales privados, conectar redes de oficina o enrutar el tráfico de Internet a través de una red diferente.
Una VPN puede cambiar la dirección IP pública que ven los sitios web. También puede reducir lo que su proveedor de Internet o el operador de Wi-Fi local pueden aprender del tráfico dentro del túnel.
No lo hace anónimo, reemplaza su conexión a Internet ni lo protege de cada amenaza en línea.
Para entender lo que hace una VPN, comience con tres preguntas: ¿A dónde va su tráfico? ¿Quién puede observarlo? ¿Qué problema resuelve la conexión?
¿Qué significa VPN?
VPN significa Red privada virtual. Cada palabra describe parte de su función.
Virtual
La conexión funciona a través de una red existente en lugar de requerir un enlace físico separado para cada usuario u oficina conectada.
Sus datos aún viajan a través de la infraestructura física, incluidos cables, enrutadores y enlaces inalámbricos. La VPN crea una red lógica sobre esa infraestructura.
Privado
El acceso y el manejo del tráfico siguen la configuración de la VPN. En una VPN cifrada, la protección criptográfica ayuda a mantener el contenido del tráfico tuneled privado entre los puntos finales.
“Privado” no significa que nadie pueda observar la conexión o identificar a la persona que la usa.
RED
La VPN proporciona conectividad entre dispositivos o redes. Es posible que conecte una computadora portátil a una puerta de enlace de la empresa, dos redes de oficina o un teléfono a un servicio de VPN de consumo.
NIST define VPN en términos de redes lógicas construidas sobre los recursos de red existentes. Esta definición más amplia importa porque la tecnología VPN incluye más que aplicaciones de suscripción para la navegación privada. Esta guía se centra en las VPN cifradas utilizadas para el enrutamiento de Internet y el acceso a la red privada.
¿Cómo funciona una VPN?
Una VPN establece una conexión protegida entre puntos finales y envía el tráfico configurado a través de ella. Luego, el punto final remoto enruta ese tráfico hacia un destino permitido.
En una conexión típica de acceso remoto, el dispositivo ejecuta un Cliente VPN. El cliente se conecta a un Servidor VPN o puerta de enlace. Un Protocolo VPN Define cómo funciona la conexión.
1. El cliente se pone en contacto con el punto de enlace de VPN
El cliente utiliza una dirección y un protocolo de servidor configurados para solicitar una conexión.
Una aplicación para consumidores puede seleccionar el punto final para usted. Un cliente empresarial puede utilizar un perfil suministrado por un administrador.
Su proveedor de Internet aún lleva el tráfico entre su dispositivo y ese punto final. Una VPN no pasa por alto la necesidad de una conexión de red subyacente.
2. Los puntos finales establecen una conexión protegida
La conexión utiliza los métodos de autenticación y criptografía admitidos por su protocolo y configuración.
Estos pueden involucrar claves de dispositivo, certificados, credenciales de usuario o verificaciones de identidad adicionales. Los sistemas empresariales pueden requerir autenticación multifactor antes de otorgar acceso.
La autenticación comprueba quién o qué puede conectarse. El cifrado protege el contenido del tráfico. Las reglas de acceso determinan qué recursos puede utilizar la parte conectada.
3. El tráfico seleccionado ingresa al túnel
Los datos de red viajan en unidades pequeñas llamadas paquetes.
La VPN lleva paquetes seleccionados dentro de su conexión protegida, comúnmente llamada Túnel VPN. El cifrado no impide que alguien capture esos paquetes. Hace que sus contenidos protegidos sean ilegibles sin las claves requeridas.
4. El punto final remoto remite el tráfico
El punto final elimina la capa de protección de VPN y enruta el tráfico cerrado.
El destino puede ser un sitio web público o una aplicación privada. Las reglas de firewall y la configuración de enrutamiento pueden restringir los destinos accesibles.
5. Las respuestas vuelven a través de la VPN
El punto final recibe el tráfico de respuesta y lo devuelve a través de la conexión protegida. El cliente procesa ese tráfico y lo entrega a la aplicación solicitante.
Los detalles difieren entre los protocolos, pero los roles básicos permanecen: establecer protección, transportar tráfico seleccionado y enrutarlo a destinos permitidos.
¿Todo el tráfico usa la VPN?
No siempre. Decide la configuración de enrutamiento.
| Modo de enrutamiento | Camino del tráfico | uso común |
|---|---|---|
| túnel completo | El tráfico general de Internet utiliza la VPN, sujeto a excepciones configuradas y compatibilidad con IPv4/IPv6 | Enrutamiento del acceso a Internet a través de una puerta de enlace central |
| túnel dividido | Los destinos o aplicaciones seleccionados usan la VPN | Acceder a los recursos de trabajo mientras que otro tráfico utiliza la conexión local |
Documentación de OpenVPN Distingue el enrutamiento del túnel completo de las configuraciones que solo envían rutas privadas seleccionadas a través de la VPN.
Esta distinción afecta a las pruebas de privacidad, rendimiento y conexión. Un icono de VPN por sí solo no le dice qué aplicaciones usan el túnel.
¿Qué cambia cuando te conectas a una VPN?
Una VPN cambia la ruta para el tráfico configurado. También puede cambiar la dirección de origen pública que los destinos ven y proporcionar acceso a recursos privados.
Estos cambios dependen del propósito de la conexión.
| Guión | Donde va la navegación pública | IP pública mostrada a los sitios web | Acceso a recursos privados |
|---|---|---|---|
| Ordinary internet connection | a través del proveedor local de Internet | Su IP pública habitual | Sin acceso adicional desde una VPN |
| VPN de túnel completo para consumidores | A través de la salida de Internet de la VPN | Por lo general, la IP de salida de VPN | Solo si el servicio lo proporciona |
| VPN de túnel dividido de negocios | La navegación pública puede permanecer en la conexión local | puede permanecer sin cambios | Los recursos de la empresa seleccionados se vuelven accesibles |
Estas son configuraciones ilustrativas, no reglas para cada servicio.
Ejemplo: una VPN de trabajo con una IP pública sin cambios
Un empleado se conecta a una VPN de la empresa desde casa.
El administrador enruta la red de aplicaciones privadas de la empresa a través del túnel. Los sitios web públicos continúan utilizando la conexión a Internet del empleado en el hogar.
El empleado puede abrir la aplicación de la empresa, pero un sitio web de verificación de IP aún muestra la dirección pública de la conexión doméstica.
Ambos resultados pueden ser correctos. La VPN proporciona acceso a la red privada sin enrutar la navegación pública a través de la empresa.
Si la empresa configura el túnel completo, la navegación pública también pasa a través de la puerta de enlace de Internet de la empresa.
¿Qué protege una VPN?
Una VPN cifrada protege el contenido del tráfico transportado entre sus puntos finales. Puede limitar la inspección ordinaria de ese tráfico por parte de un operador de red local o proveedor de Internet.
La protección tiene límites. El tráfico fuera del túnel sigue sus propias reglas de seguridad y el operador de VPN se convierte en parte de la ruta en la que necesita confiar.
¿Quién todavía puede observar su conexión?
| Observador | información que aún puede observar |
|---|---|
| Operador de Wi-Fi local | Su conexión con el punto final de VPN, el tiempo y el volumen de tráfico |
| proveedor de servicios de internet | La dirección de conexión y los metadatos de conexión de VPN |
| Operador de VPN | Su dirección de conexión, IP de destino, temporización, volumen y otra información disponible dentro de su configuración |
| sitio web o aplicación | La IP de salida, la actividad de la cuenta, las cookies, las señales del navegador y la información que envíe |
La visibilidad exacta depende del enrutamiento, manejo de DNS, cifrado de aplicaciones, administración de dispositivos y otros controles.
Por ejemplo, un operador de VPN puede ver direcciones IP de destino sin poder leer el contenido de una sesión HTTPS normal. La visibilidad del DNS depende de qué resolución recibe una solicitud y de cómo la alcanza la solicitud.
Por qué sigue siendo HTTPS
El cifrado HTTPS y VPN protegen diferentes conexiones.
HTTPS normalmente protege la comunicación entre su navegador y el punto final TLS de un sitio web. Una VPN protege el tráfico entre los puntos finales de VPN.
Cuando el servidor VPN elimina el cifrado del túnel, no elimina el cifrado HTTPS dentro de él.
TLS, el protocolo utilizado por HTTPS, está diseñado para proteger las comunicaciones cliente-servidor contra escuchas, manipulación y falsificación de mensajes.
Sin una VPN, un sitio web HTTPS no envía repentinamente todos los contenidos de la página y las contraseñas en forma legible. Con una VPN, una aplicación sin cifrar no obtiene protección automáticamente más allá del punto final de la VPN.
Por qué una VPN no te hace anónimo
Un sitio web puede reconocer su cuenta de inicio de sesión incluso si su IP pública cambia. Las cookies, los identificadores del navegador, los detalles de pago y la información que proporcione también pueden identificarlo.
Una VPN no elimina automáticamente esas señales.
Tampoco repara un dispositivo infectado, detiene todos los intentos de phishing ni reemplaza las actualizaciones de seguridad. EFF advierte contra el tratamiento de las VPN como una solución general a todos los riesgos en redes no confiables.
¿Cuándo necesitas una VPN?
Necesita una VPN cuando su función de red coincide con el problema que desea resolver.
Para algunos lectores, eso significa acceso a una aplicación privada. Para otros, significa enrutar el tráfico de Internet a través de otro operador. Algunos problemas de seguridad necesitan un control diferente.
| tu necesidad | Cómo puede ayudar una VPN | Lo que todavía necesitas |
|---|---|---|
| Acceder a una solicitud de empresa privada | Proporciona una ruta protegida a los recursos permitidos | Strong authentication and access rules |
| Navegación de rutas a través de otra red | Cambia la ruta y por lo general la IP de salida pública | un operador de confianza y https |
| llegar a un servidor de archivos de inicio mientras está fuera | Proporciona acceso remoto a la red doméstica | un punto final mantenido y permisos limitados |
| conectar oficinas o redes en la nube | Lleva tráfico entre puertas de enlace de red | Enrutamiento, política de firewall y monitoreo |
| Proteger una cuenta en línea | Ofrece ayuda limitada con alguna exposición a la red | Contraseñas únicas y MFA |
| Reducir el seguimiento del navegador | Puede cambiar la IP pública visible | Controles de privacidad del navegador y conciencia de la cuenta |
¿Necesitas una VPN en casa?
Una VPN puede ser útil en casa si necesita una salida de Internet diferente o acceso a una red privada.
No es un requisito para cada sesión de navegación en casa. HTTPS ya protege el contenido de las conexiones de sitios web compatibles. Una VPN agrega una ruta de red diferente y cambia qué operador maneja ese tráfico.
Antes de suscribirse, identifique la información que desea proteger y la parte de la que desea protegerla.
¿Necesitas una VPN en Wi-Fi público?
Una VPN configurada correctamente puede proteger el tráfico tunelado de la inspección ordinaria en la red local.
Eso no significa que Wi-Fi público exponga cada contraseña o mensaje HTTPS. HTTPS proporciona protección propia.
Mantenga actualizados los dispositivos, confirme la red a la que se une y evite ignorar las advertencias de certificado. Una VPN debe apoyar estos hábitos en lugar de reemplazarlos.
¿Cuáles son los principales tipos de VPN?
Las tres categorías comunes son los servicios VPN personales, las VPN de acceso remoto y las VPN de sitio a sitio.
| Tipo | ¿Quién conecta? | Propósito principal | ¿Quién controla el acceso? |
|---|---|---|---|
| Servicio de VPN personal | Dispositivos individuales | Enrutamiento de tráfico en Internet a través de un proveedor | La configuración del proveedor y del usuario |
| VPN de acceso remoto | Usuarios o dispositivos aprobados | Acceso a recursos privados | el propietario de la organización o red |
| VPN de sitio a sitio | Pasarelas de red | Conectividad entre redes | Administradores de red |
Servicios de VPN personales
Un servicio VPN personal comúnmente incluye aplicaciones de cliente, administración de cuentas y una selección de ubicaciones de salida de Internet.
Su objetivo principal suele ser enrutar el tráfico a través de la red del proveedor. Las características como el filtrado o el bloqueo del rastreador son funciones de producto adicionales, no propiedades automáticas de cada VPN.
VPN de acceso remoto
Una VPN de acceso remoto conecta un dispositivo individual a recursos en otra red.
Las empresas utilizan este modelo para trabajadores remotos, administradores y otros usuarios aprobados. Cisco describe el uso de VPN en entornos corporativos como ampliar el acceso a través de conexiones cifradas a través de Internet.
Recomendamos definir los recursos permitidos antes de la implementación. La conexión con éxito no debe otorgar acceso a todos los sistemas.
VPN de sitio a sitio
Una VPN de sitio a sitio conecta las puertas de enlace para que el tráfico aprobado pueda viajar entre redes.
Por ejemplo, una puerta de enlace de Office puede conectarse a una puerta de enlace que sirve recursos en la nube. Las pasarelas manejan el túnel, por lo que es posible que cada empleado no necesite una aplicación VPN separada.
Los sistemas de malla y superposición pueden utilizar otros diseños de conexión, incluidas conexiones de pares directos o relés. La elección depende de los requisitos de la red.
¿Qué protocolos usan las VPN?
Un protocolo VPN define cómo los pares establecen y llevan la conexión. Un algoritmo de cifrado maneja una parte específica de la protección criptográfica.
Están relacionados, pero no son términos intercambiables.
| Protocolo | Diseño básico | Consideración principal de planificación |
|---|---|---|
| guardia de cable | Pares basados en claves públicas que llevan paquetes IP protegidos sobre UDP | Los procesos de soporte deben manejar la distribución de claves y la administración de usuarios |
| OPENVPN | Configuraciones flexibles mediante certificados y otras opciones de autenticación | La atención al cliente, la elección de transporte y la configuración afectan la operación |
| IKEV2/IPSEC | IKEv2 gestiona asociaciones de seguridad; IPSec protege el tráfico | Check gateway, client, and authentication compatibility |
Documentación de WireGuard Establece que lleva paquetes IP sobre UDP y deja la distribución de claves y las configuraciones empujadas a otras capas.
Elija un protocolo compatible que se ajuste a los dispositivos y requisitos de acceso. No asuma que un protocolo ofrecerá la mejor velocidad en cada red.
Evite las opciones obsoletas como PPTP para nuevas implementaciones centradas en la seguridad. EFF identifica su cifrado roto como motivo para evitarlo.
VPN vs HTTPS, modo incógnito y proxy
Estas herramientas abordan diferentes partes de la privacidad y la comunicación.
| Herramienta | Función principal | Límite importante |
|---|---|---|
| VPN | Lleva tráfico configurado a través de un túnel de red | No elimina la identificación de la cuenta o del navegador. |
| https://es | Protege la comunicación con el punto final TLS de un sitio web | No proporciona acceso general a la red privada |
| Navegación de incógnito o privada | Limita ciertos registros del navegador local después de la sesión | No oculta la actividad de la red de todos los observadores |
| Apoderado | Reenvía tráfico para aplicaciones o clientes | La cobertura y el cifrado dependen de la implementación |
Una extensión de navegador etiquetada como VPN puede proteger solo el tráfico del navegador. Puede dejar otras aplicaciones en sus rutas normales.
Un proxy puede usar el cifrado. La pregunta precisa es qué tráfico maneja y cómo se protege ese tráfico.
Tor es un sistema separado diseñado en torno a diferentes objetivos de privacidad. No debe tratarse como otro nombre para una VPN.
¿Cómo eliges una VPN?
Comience con el acceso que necesita, luego evalúe el operador, el soporte del dispositivo y el comportamiento de conexión real.
Consultar el propósito del servicio
Una suscripción de VPN personal no puede proporcionar acceso a los sistemas privados de su empresa. Una VPN de la empresa no puede enrutar su navegación personal.
El software VPN autohospedado le brinda control sobre la configuración, pero también crea tareas de mantenimiento.
Asegúrese de que la oferta coincida con la tarea prevista antes de comparar ubicaciones o precios.
Revise la propiedad, el registro y la evidencia
Compruebe quién opera el servicio y qué dice su política de privacidad sobre los datos recopilados.
Revise el alcance y la fecha de cualquier auditoría pública. Una auditoría puede proporcionar evidencia útil sobre los sistemas y prácticas examinadas. No prueba que cada sistema fue probado o que las prácticas nunca cambiarán.
EFF recomienda examinar las reclamaciones de los proveedores, transparencia, recopilación de datos y modelo de negocio.
Compare cuidadosamente las opciones gratuitas y de pago
Un plan gratuito puede ser financiado por clientes que pagan, donaciones, publicidad u otro modelo. Entienda ese modelo y cualquier dato, ubicación o límite de funciones.
Un plan de pago no prueba privacidad o calidad técnica. Verifique los precios de renovación, los términos de cancelación, los dispositivos compatibles y la evidencia detrás de las reclamaciones de servicios.
Verifique la cobertura de tráfico y el comportamiento de desconexión
Confirme si el cliente protege todo el dispositivo, las aplicaciones seleccionadas o solo un navegador.
También revise la compatibilidad con IPv6, el manejo de DNS y el comportamiento de reconexión.
Una Interruptor de matar está destinado a bloquear el tráfico seleccionado cuando la protección de VPN no está disponible. Su comportamiento varía según el producto, el sistema operativo y la configuración. Pruebe el comportamiento requerido en lugar de confiar solo en el nombre de la función.
¿Cómo empiezas a usar una VPN?
Para un servicio personal, utilice sus instrucciones oficiales de instalación y cliente. Para el acceso al trabajo, utilice la configuración aprobada por su administrador.
Un proceso básico es:
- Identificar el acceso requerido. Decida si necesita enrutamiento en Internet, acceso a recursos privados o ambos.
- obtener el cliente o perfil aprobado. Utilice la fuente oficial del proveedor o las instrucciones de su administrador.
- Agregue las credenciales o claves requeridas. protegerlos como credenciales de acceso.
- Conéctese al punto final previsto. Confirme que el cliente informa una conexión exitosa.
- Pruebe el resultado previsto. Abra la aplicación privada o verifique la salida de Internet esperada.
- Revisar cobertura. Compruebe el DNS, IPv6 y el comportamiento de desconexión donde son importantes para su configuración.
Un cliente de sistema operativo puede trabajar sin una aplicación de marca de proveedor si es compatible con el protocolo y la configuración requeridos.
Una VPN basada en enrutador puede enrutar el tráfico de los dispositivos conectados, pero su cobertura aún depende de las reglas de enrutamiento. Instalar una VPN en una computadora portátil no protege automáticamente todos los dispositivos con el mismo Wi-Fi.
¿Una VPN afecta la velocidad, el uso de datos o la duración de la batería?
Una VPN agrega procesamiento y cambia la ruta de red para el tráfico enrutado. El resultado varía según el dispositivo, el protocolo, el punto final y las condiciones de la red.
| Factor | Posible efecto |
|---|---|
| Ruta más larga | mayor latencia |
| servidor o red ocupado | Menor rendimiento o tiempos de respuesta inconsistentes |
| Procesamiento de cifrado | Más trabajo de CPU |
| Sobrecarga de paquetes | Datos de red adicionales |
| Cambios en la red móvil | Trabajo de reconexión y posibles interrupciones |
| Implementación del cliente | Diferentes demandas de CPU y batería |
No existe un porcentaje universal confiable para la pérdida de velocidad de VPN o el uso de batería.
Un punto final cercano es un lugar razonable para comenzar, pero la distancia física no describe completamente la ruta. La congestión, la pérdida de paquetes y la ubicación del destino también importan.
Pruebe las aplicaciones que realmente utiliza. Un alto resultado de descarga por sí solo no muestra si las videollamadas, las aplicaciones privadas o las sesiones interactivas funcionan bien.
Preguntas frecuentes
¿Una VPN funciona con datos móviles?
Sí. Una VPN puede operar a través de una conexión de datos móviles. Todavía usa la red del operador de telefonía móvil y cuenta para el uso de datos aplicable.
¿Puede mi ISP decir que uso una VPN?
A menudo, puede observar una conexión con un punto final de VPN conocido o reconocer patrones de tráfico. El cifrado de túnel protege su contenido, pero no hace que la conexión en sí sea invisible.
¿Una VPN cambia mi ubicación GPS?
No. Cambiar la IP de salida de Internet puede afectar las estimaciones de ubicación basadas en IP. No cambia automáticamente los datos del GPS u otras señales de ubicación del dispositivo.
¿Pueden los sitios web reconocer una conexión VPN?
A veces. Los sitios web pueden identificar la dirección de salida como perteneciente a una VPN o a una red de alojamiento. También pueden reconocer cuentas, cookies y señales del navegador.
¿Una VPN protege todos los dispositivos en mi Wi-Fi?
No cuando se ejecuta solo en un dispositivo. Una configuración de enrutador o puerta de enlace puede cubrir otros dispositivos, sujeto a su configuración de enrutamiento y acceso.
¿Puedo dejar una VPN conectada todo el tiempo?
Puede si el servicio, el dispositivo y la red lo admiten. Verifique el uso de la batería, la compatibilidad de la aplicación, el acceso a la red local y lo que sucede cuando falla la conexión.
¿Puedo ejecutar mi propia VPN?
Sí. El software VPN puede ejecutarse en un enrutador, VPS o servidor dedicado compatible. Debe mantener el software, las credenciales, las reglas de firewall, los procedimientos de enrutamiento y recuperación.
El autohosting no elimina todo el fideicomiso de terceros. El proveedor de alojamiento y la red subyacente aún juegan un papel.
¿Es una VPN de trabajo lo mismo que una VPN personal?
Pueden usar protocolos similares, pero sus propósitos y políticas difieren. Una VPN de trabajo proporciona acceso controlado por la organización. Un servicio personal comúnmente proporciona enrutamiento en Internet a través de la red del proveedor.
Las políticas de configuración y administración de dispositivos de su empleador determinan lo que sucede en una conexión de trabajo.
Próximos pasos recomendados
Elija el siguiente paso según la conexión que necesita.
- Para uso personal: Identifique el problema de privacidad o enrutamiento, luego evalúe el operador y la cobertura de tráfico.
- Para acceso a empresas: Defina usuarios, dispositivos y recursos aprobados antes de seleccionar el diseño de VPN.
- Para autohospedar: Compruebe la accesibilidad del punto final, la capacidad del servidor, las actualizaciones y la administración continua.
En Atal Networks, recomendamos planificar las ubicaciones de los usuarios, el tráfico esperado y los requisitos de acceso. Si necesita infraestructura para su propia implementación, compare nuestra alojamiento de servidores dedicados opciones y confirmar las responsabilidades de gestión antes de realizar el pedido.
Referencias y fuentes de datos
- NIST: Glosario VPN
- OpenVPN: Configurar tunelización completa y dividida
- IETF: El protocolo de seguridad de la capa de transporte versión 1.3
- EFF: una visión más amplia sobre TunnelVision y consejos de VPN
- Cisco: ¿Qué es una red privada virtual?
- WireGuard: Visión Conceptual
- EFF: Elegir la VPN adecuada para usted
Fuentes verificadas el 22 de octubre de 2026.
