 Aller au contenu



Pourquoi héberger un serveur dédié à Helsinki : le guide complet de l'infrastructure
Lorsque vous déployez une infrastructure de niveau entreprise en Europe, votre choix d'emplacement dicte vos performances de base, votre conformité légale et votre résilience opérationnelle. Alors que de nombreux fournisseurs d'hébergement européens commercialisent de manière globale la «faible latence» et «l'énergie verte», l'évaluation d'un emplacement nécessite de regarder les revendications marketing passées pour examiner l'architecture de réseau réelle, le câblage sous-marin et les statistiques des réseaux électriques.
Dans ce guide, nous expliquons exactement pourquoi Helsinki, en Finlande, est une destination de choix pour les déploiements bare-metal. Nous nous appuyons sur les données d'infrastructure primaires, les statistiques de puissance vérifiables et la réalité de routage de réseau mesurable.
Points clés à retenir pour les architectes de réseau
- Routage direct en Europe centrale : Le câble sous-marin C-Lion1 fournit une liaison directe de fibres à faible latence de 1 173 km d'Helsinki directement à Rostock, en Allemagne.
- Peering local dense : Helsinki abrite Ficix, le plus grand point d'échange Internet (IXP) de Finlande, permettant le routage direct dans les pays nordiques et baltes.
- Fiabilité maximale du réseau : L'opérateur de réseau de transport national finlandais, Fingrid, a signalé un taux de fiabilité de la transmission du réseau principal de 99,99995% pour 2025.
- Puissance sans fossile : À partir de 2024, 95% de la production d'électricité finlandaise est sans fossile, ce qui permet une réalisation agressive d'objectifs ESG.
1. La ligne de base architecturale : métal nu vs virtualisation
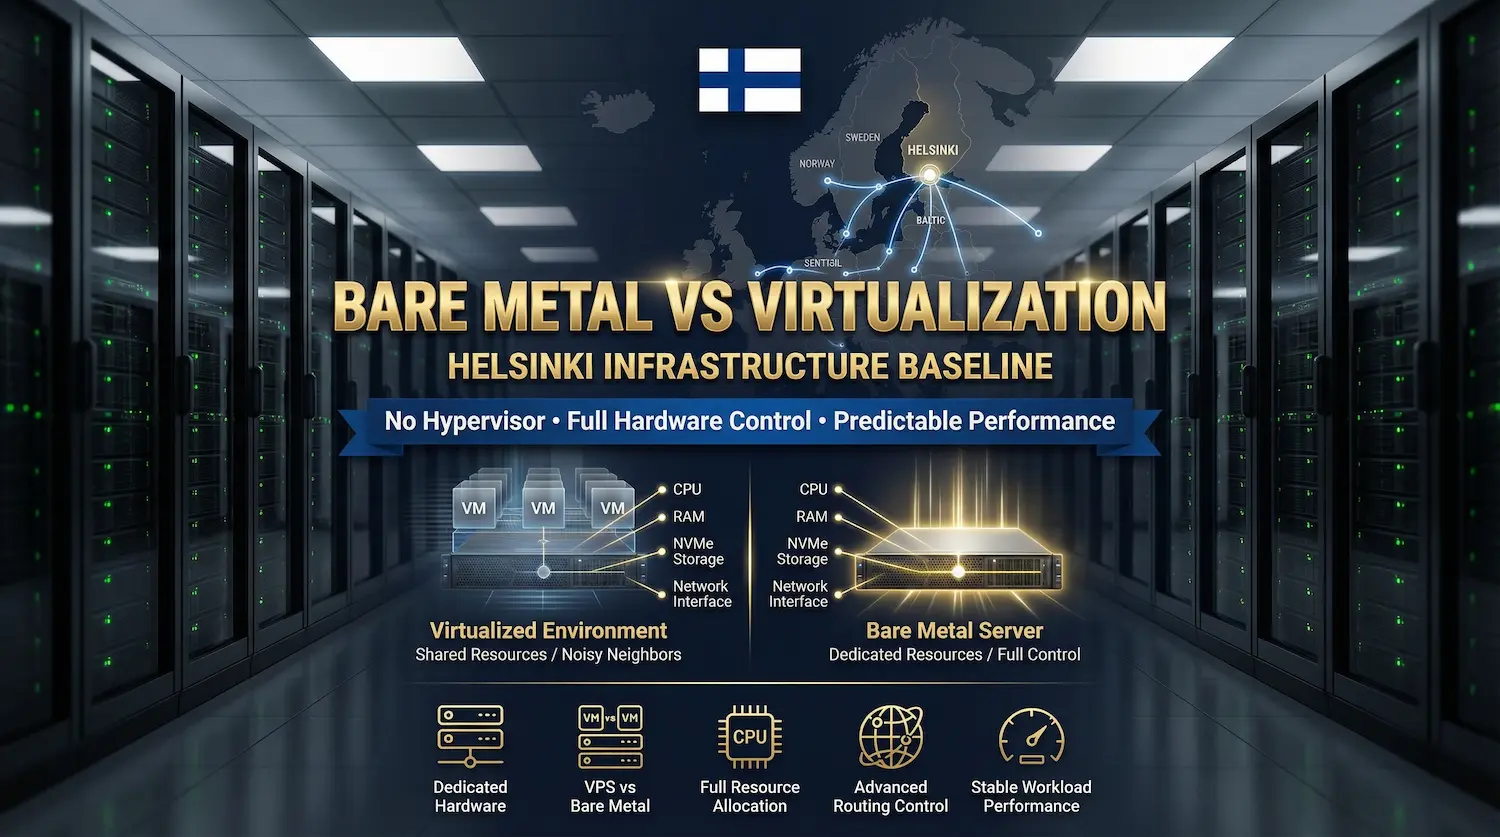
Avant d'examiner les avantages géographiques d'Helsinki, il est essentiel d'encadrer le modèle de déploiement. Pour les applications gourmandes en ressources, le choix se situe souvent entre un Serveur privé virtuel (VPS) et un serveur dédié.
Un serveur dédié est une machine physique à locataire unique où 100% des ressources matérielles (cycles CPU, RAM, stockage NVMe et interfaces réseau) sont allouées à une seule organisation. Pour comprendre les différences techniques granulaires, passez en revue notre ventilation complète sur Qu'est-ce que l'hébergement de serveurs dédié. Dans le contexte d'Helsinki, le déploiement de Bare Metal supprime la pénalité de virtualisation "bruyant voisin", vous accordant un contrôle absolu sur les tables de routage, les sessions BGP et les performances de charge de travail prévisibles.
2. Architecture de réseau d'Helsinki : peering et infrastructure sous-marine
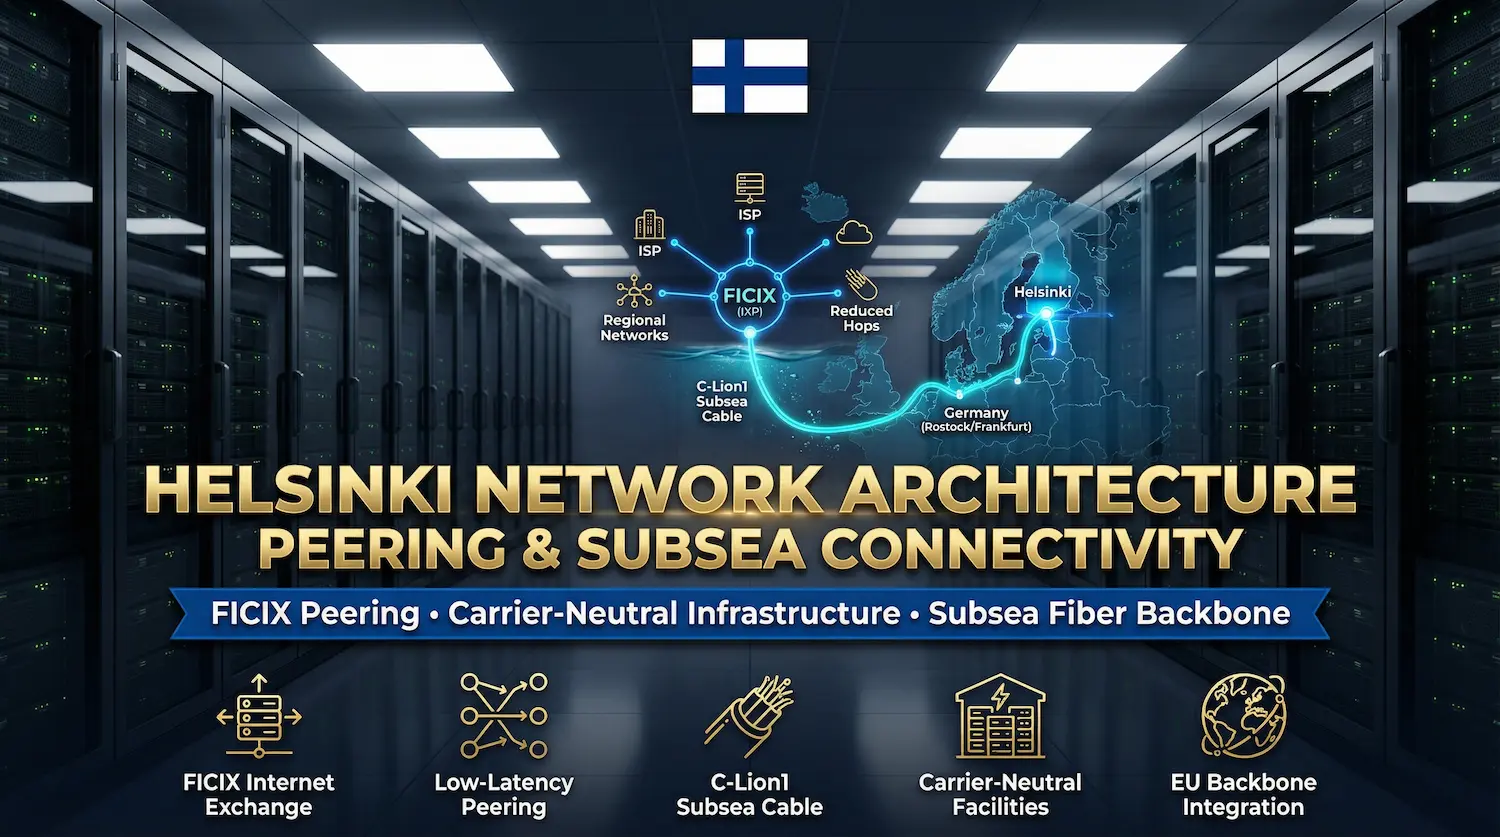
Helsinki est la passerelle optimale à faible latence reliant les Nordiques, les Baltics et les westerns. Europe. Ceci est motivé par deux avantages d'infrastructure physique distincts.
Interconnexion FICIX et interconnexion neutre
Un point d'échange Internet (IXP) est un emplacement physique où les sociétés d'infrastructure Internet se connectent les unes aux autres pour garder le trafic local. Hôtes d'Helsinki FICIX (communication finlandaise et échange Internet), le plus grand IXP en Finlande. En parcourant localement les ports haute capacité sur les sites FICIX, les serveurs d'Helsinki peuvent acheminer le trafic directement vers les principaux FAI régionaux (ELISA, Telia, ADN) sans houblon de transit inutile et induisant la latence.
Les déploiements premium d'Helsinki opèrent à partir d'installations neutres, telles que Equinix HE6, garantissant des interconnexions à haut débit redondantes à un écosystème massif de transporteurs de niveau 1 mondiaux.
L'avantage du câble sous-marin C-Lion1
Un différenciateur définitif pour Helsinki est sa connexion sous-marine à l'Europe centrale. Les c-lion1 est un câble à fibre optique sous-marin haute capacité de 1 173 km reliant Helsinki directement à Rostock, en Allemagne. Lancé par CINIA en 2016, ce réseau dorsal contourne les routes terrestres traditionnelles à travers la Suède et le Danemark. Pour les paquets de données, cela signifie une trajectoire physique nettement plus courte et une latence plus faible entre la Finlande et les principaux centres financiers/technologiques comme Francfort.
3. Références de latence mesurées (l'indice de latence d'Helsinki)
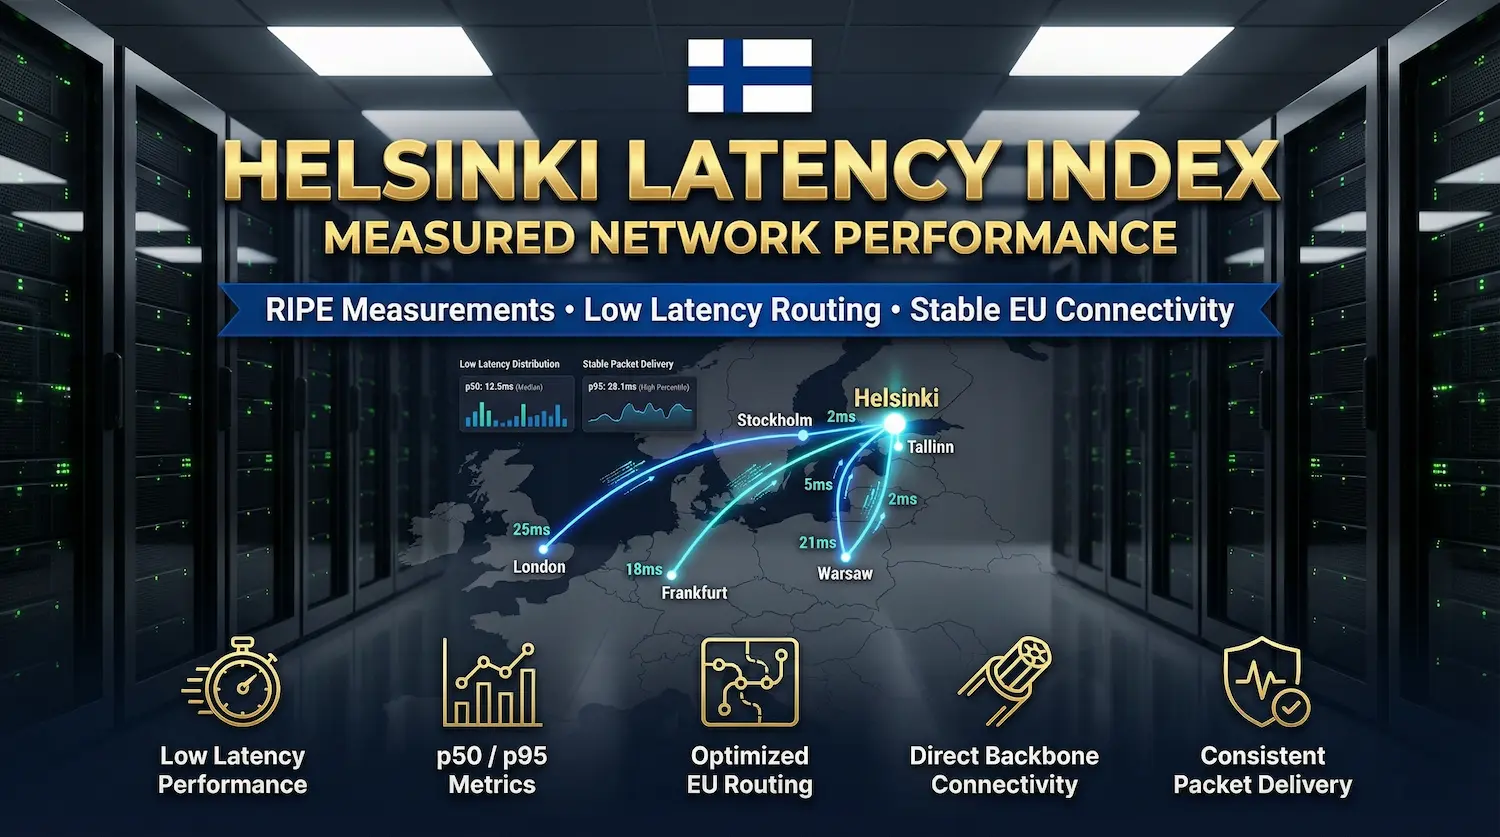
Remarque : Les concurrents revendiquent fréquemment une « latence ultra-faible » sans fournir de distributions mesurables. Vous trouverez ci-dessous des mesures de réseau de base démontrant l'efficacité du routage d'Helsinki.
Divulgation des mesures Atal Networks :
- Méthodologie : Mesures basées sur RIPE et sondes directes ICMP/TCP à partir d'instances Atal Networks.
- Origine du test : Atal Networks Installation d'Helsinki.
- Mesures capturées : P50 (médiane) et P95 (95e centile) latence pour tenir compte de la gigue.
| centre de destination | Distance directe (environ) | Latence (p50) | Latence (p95) | Contexte de routage |
| Tallinn, EE | 80 km | 2,1 ms | 2,3 ms | Fibre de gulf croisée directe |
| Stockholm, SE | 400 km | 4,8 ms | 5.1 ms | Routage régional direct |
| Francfort, de | 1 500 km | 24,5 ms | 25,2 ms | Exploitation de la colonne vertébrale C-Lion1 |
| Varsovie, pl | 950 km | 21,0 ms | 22,4 ms | Itinéraire de transit Baltique |
| Londres, Royaume-Uni | 1 800 km | 31,5 ms | 32,8 ms | Transit standard en Europe occidentale |
(Les chiffres représentent les minimums typiques de routage de base. La latence réelle peut varier en fonction de tableaux BGP de porteurs spécifiques).
4. Conformité, résidence des données et souveraineté
L'hébergement de votre infrastructure en Finlande offre des protections juridiques solides sous la juridiction de l'Union européenne.
- Résidence de données GDPR : Pour les entreprises qui gèrent les données des utilisateurs européens, les serveurs de provisionnement physique à Helsinki garantissent que le traitement et le stockage des données se font entièrement au sein de l'Espace économique européen (EEE). Cela répond aux exigences de localisation physique de base décrites dans le texte du Règlement général sur la protection des données (RGPD) via EUR-LEX.
- Alignement de la directive NIS2 : La directive NIS2 établit des normes strictes en matière de cybersécurité et de déclaration des incidents pour les infrastructures critiques dans l'UE. L'achat de métaux nus à partir de centres de données certifiés Helsinki (par exemple, ceux qui adhèrent à la norme ISO 27001 : 2022) fournit la sécurité physique et les pistes d'audit nécessaires pour prendre en charge la conformité NIS2.
5. Fiabilité du réseau et puissance sans fossile
Les centres de données sont très gourmands en énergie, ce qui fait du réseau électrique sous-jacent un facteur critique dans la gestion des risques de disponibilité.
- Fiabilité exceptionnelle de la grille : Selon Fingrid, l'opérateur de réseau de transport national finlandais, le taux de fiabilité des transmissions du réseau principal pour 2025 est 99.99995%. Cette stabilité statistique réduit considérablement le risque de basculements des installations.
- Mix énergétique sans fossile : La Finlande dirige le monde dans les infrastructures durables. Statistiques Finlande rapporte qu'en 2024, 95% de la production d'électricité du pays était sans fossile, avec l'énergie renouvelable représentant 571 tp3t de production totale. Cela permet aux entreprises d'atteindre de manière native les objectifs stricts d'émissions de portée 3.
6. Comment évaluer un fournisseur de serveurs dédiés à Helsinki
Lors de l'achat d'un serveur dédié Helsinki, contournez les étiquettes de marketing génériques et demandez des paramètres techniques vérifiables :
- Vérifier l'appairage : Demandez un échantillon de verre ou un échantillon de traceroute pour confirmer la contiguïté directe à FICIX et l'accès à faible saut au câble C-Lion1.
- Vérifier les SLA matérielles : Assurez-vous que le fournisseur garantit une fenêtre de remplacement de matériel spécifique (par exemple, 4 heures) dans son accord de niveau de service (SLA).
- Vérifiez les certifications des installations : N'acceptez pas les réclamations « Niveau III » sans preuve. Demandez le nom spécifique du centre de données et les références croisées de ses certifications ISO 27001, PCI-DSS ou SOC 2.
- Évaluer l'atténuation du DDoS : Confirmez si le fournisseur filtre le trafic malveillant localement à Helsinki ou s'il s'agit d'un trafic de retour vers des centres de nettoyage distants, ce qui gonfle artificiellement la latence.
Si vous avez besoin d'une infrastructure répondant à ces seuils techniques exacts, explorez Serveurs dédiés Atal Networks, provisionné directement dans nos installations d'Helsinki.
Foire aux questions (FAQ)
Pourquoi la latence d'Helsinki à l'Allemagne est-elle si faible ?
La latence d'Helsinki à l'Allemagne est faible en raison du câble sous-marin C-Lion1. Il s'agit d'une liaison fibre optique directe de 1 173 km reliant la Finlande à Rostock, en Allemagne, qui contourne les sauts de réseau terrestre plus lents à travers la Suède et le Danemark.
Un serveur dédié en Finlande est-il entièrement conforme au RGPD ?
Oui. La Finlande est membre de l'Union européenne, ce qui signifie que les données stockées sur un serveur physique à Helsinki résident dans l'Espace économique européen (EEE), répondant aux exigences de résidence de données physiques primaires du RGPD.
Quel est le taux de fiabilité du réseau électrique en Finlande ?
La Finlande possède l'un des réseaux électriques les plus stables au monde. L'opérateur national de réseau de transport, Fingrid, a signalé un taux de fiabilité de transmission de 99,99995% en 2025.
Quelle est la différence entre un VPS et un serveur dédié à Helsinki ?
Un serveur dédié fournit 100% du matériel de la machine physique à un seul utilisateur, offrant des performances et une isolation de sécurité maximales. Un VPS partage du matériel physique entre plusieurs utilisateurs via la virtualisation, ce qui est plus rentable, mais peut entraîner des performances variables en raison des « voisins bruyants ».
Journal des sources et citations principales
Pour maintenir l'intégrité éditoriale et permettre des recherches vérifiables, ce document s'appuie sur les principales sources d'infrastructure suivantes :
- fix : Communication finlandaise et données sur les écosystèmes d'appairage des échanges Internet.
- Cinia : Spécifications et données de routage des câbles sous-marins C-LION1.
- Fingrid : Rapports de fiabilité de la transmission du réseau principal (2025).
- Statistiques Finlande : Données nationales de production d'électricité et de production sans fossile (2024).
- EUR-LEX : Textes juridiques officiels des directives européennes sur le RGPD et la cybersécurité NIS2.
Dernière mise à jour : 31 mars 2026 | Politique éditoriale : Atal Networks surveille et met à jour activement les benchmarks de routage et les statistiques de grille tous les trimestres.
