 Ir al contenido



Por qué alojar un servidor dedicado en Helsinki: la guía de infraestructura completa
Al implementar infraestructura de nivel empresarial en Europa, su elección de ubicación dicta su rendimiento de referencia, cumplimiento legal y resiliencia operativa. Si bien muchos proveedores europeos de hosting comercializan "baja latencia" y "energía verde" ampliamente, evaluar una ubicación requiere revisar las afirmaciones de marketing más allá para examinar la arquitectura real de la red, el cableado submarino y las estadísticas de la red eléctrica.
En esta guía, desglosamos exactamente por qué Helsinki, Finlandia, es un destino principal para los despliegues de metales desnudos. Nos basamos en datos de infraestructura primaria, estadísticas de energía verificables y realidad medible de enrutamiento de redes.
Conclusiones clave para arquitectos de redes
- Enrutamiento directo de Europa Central: El cable submarino C-Lion1 proporciona un enlace de fibra de baja latencia de 1.173 km desde Helsinki directamente a Rostock, Alemania.
- Emparejamiento local denso: Helsinki es el hogar de ICICX, el punto de intercambio de Internet más grande de Finlandia (IXP), lo que permite el enrutamiento directo a través de los nórdicos y los bálticos.
- Fiabilidad máxima de la red: El operador del sistema nacional de transmisión de Finlandia, Fingrid, informó una tasa de confiabilidad de transmisión de la red principal de 99.99995% para 2025.
- Potencia libre de fósiles: A partir de 2024, 95% de la producción de electricidad de Finlandia es libre de fósiles, lo que permite lograr un agresivo objetivo de ESG.
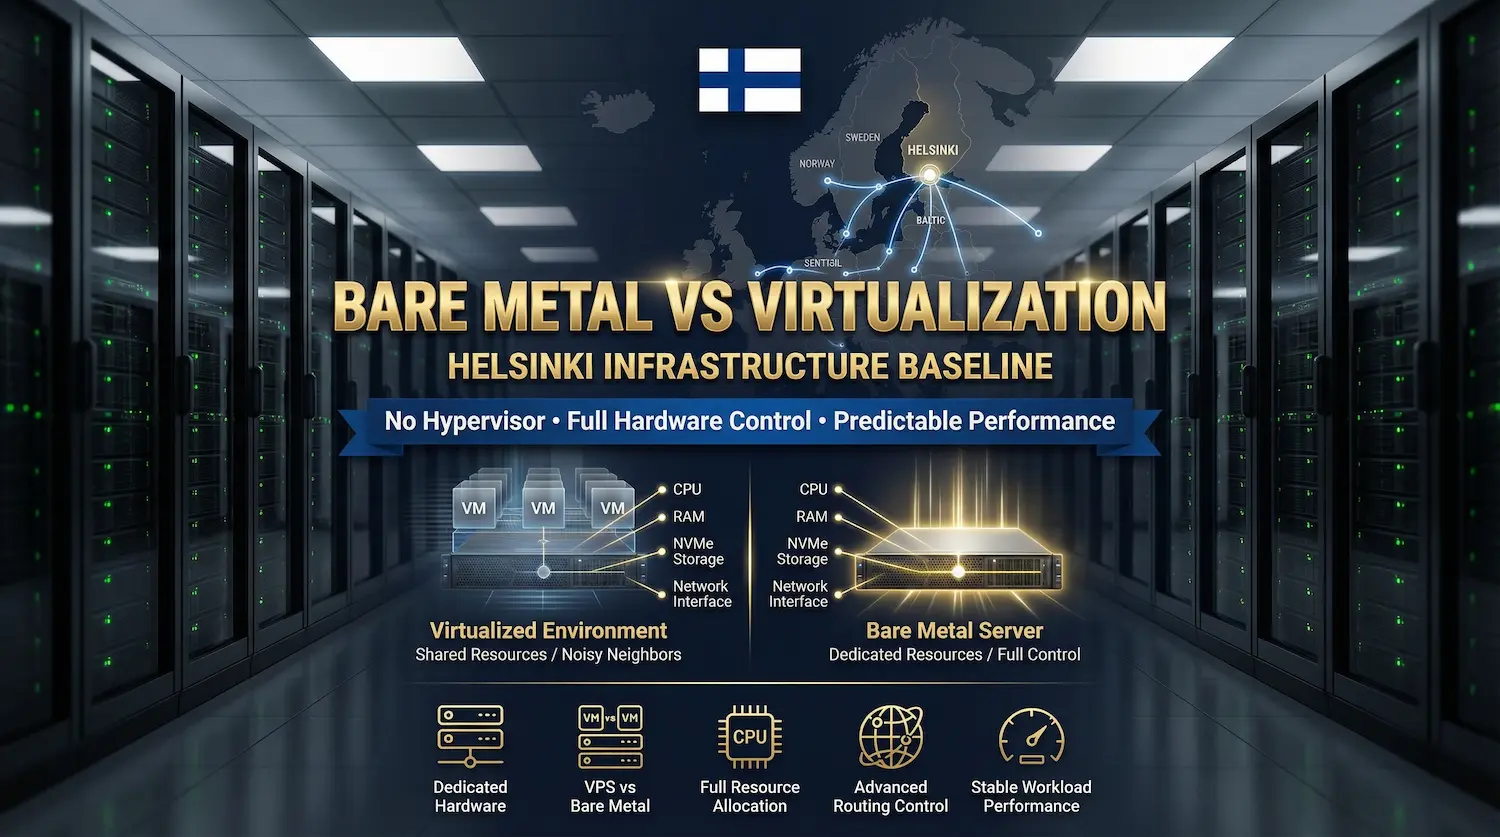
1. La línea de base arquitectónica: metal desnudo vs virtualización
Antes de examinar las ventajas geográficas de Helsinki, es fundamental enmarcar el modelo de implementación. Para las aplicaciones intensivas en recursos, la elección a menudo se encuentra entre un Servidor privado virtual (VPS) y un servidor dedicado.
Un servidor dedicado es una máquina física de un solo inquilino donde se asignan 100% de los recursos de hardware (CPU ciclos, RAM, almacenamiento NVMe e interfaces de red) a una sola organización. Para comprender las diferencias técnicas granulares, revise nuestro desglose integral sobre Qué es el alojamiento de servidores dedicado. En el contexto de Helsinki, la implementación de Bare Metal elimina la penalización de virtualización de "vecino ruidoso", otorgándole control absoluto sobre las tablas de enrutamiento, sesiones BGP y el rendimiento de la carga de trabajo predecible.
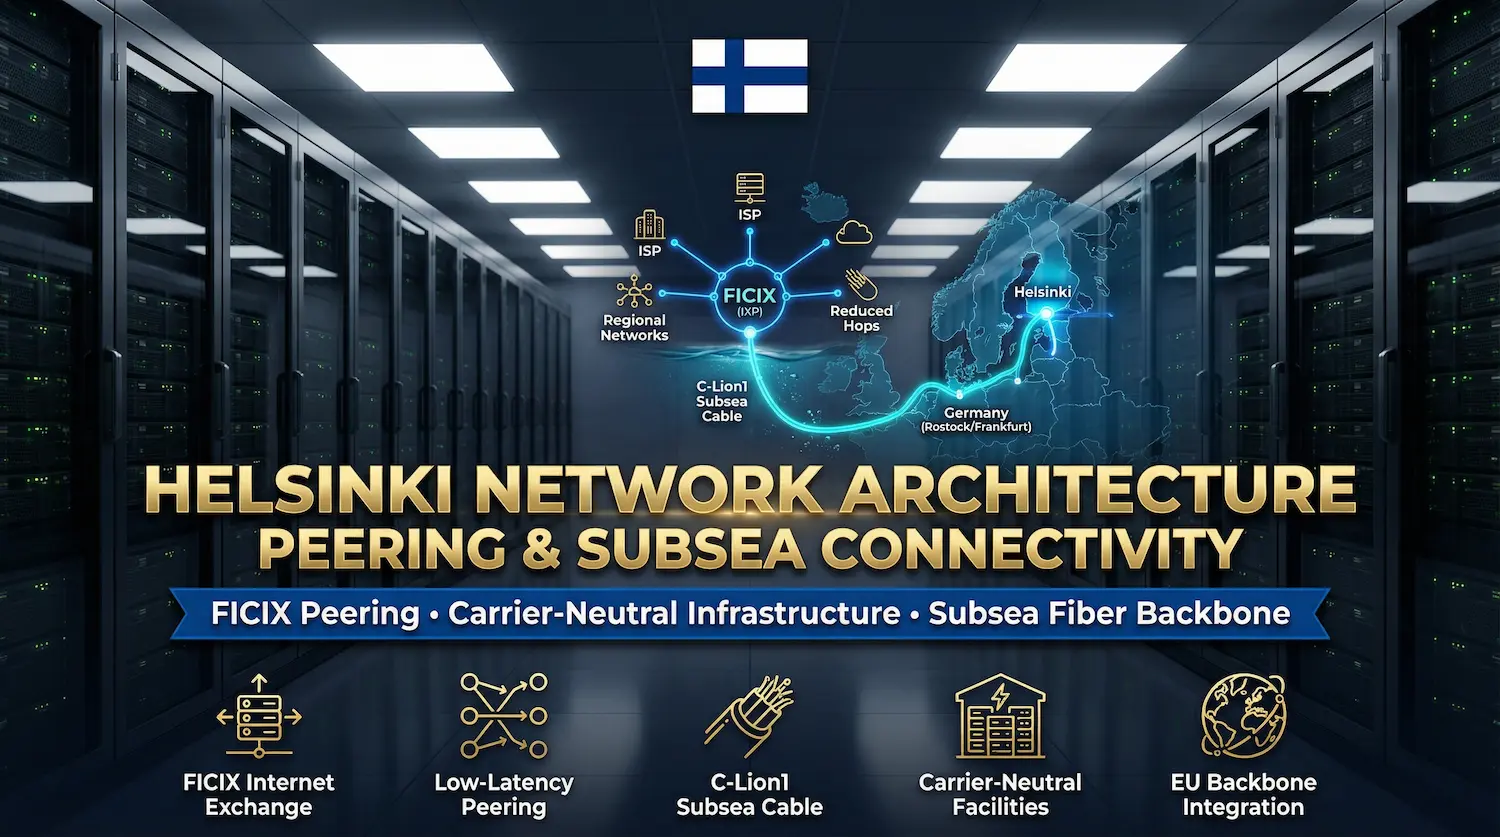
2. Arquitectura de red de Helsinki: infraestructura de emparejamiento y submarino
Helsinki sirve como la puerta de entrada óptima de baja latencia que conecta a los nórdicos, los bálticos y el oeste Europa. Esto es impulsado por dos ventajas de infraestructura física distintas.
Interconexión FICIX y portadora-neutral
Un punto de intercambio de Internet (IXP) es una ubicación física donde las empresas de infraestructura de Internet se conectan entre sí para mantener el tráfico local local. Anfitriones de Helsinki FICX (Comunicación Finlandesa e Intercambio de Internet), el IXP más grande de Finlandia. Al observar localmente a través de puertos de alta capacidad en los sitios FICIX, los servidores en Helsinki pueden enrutar el tráfico directamente a los principales ISP regionales (ELISA, Telia, DNA) sin saltos de tránsito innecesarios que inducen la latencia.
Los despliegues premium de Helsinki operan fuera de las instalaciones neutrales de los operadores, como Equinix HE6, que garantizan conexiones cruzadas redundantes y de alta velocidad a un ecosistema masivo de operadores de nivel 1 globales.
La ventaja del cable submarino C-Lion1
Un diferenciador definitivo para Helsinki es su conexión submarina con Europa central. Los C-Lion1 Es un cable de fibra óptica submarino de alta capacidad de 1.173 km que conecta Helsinki directamente a Rostock, Alemania. Lanzado por Cinia en 2016, esta columna vertebral pasa por alto las rutas terrestres tradicionales a través de Suecia y Dinamarca. Para los paquetes de datos, esto significa una ruta física significativamente más corta y una menor latencia entre Finlandia y los principales centros financieros/tecnológicos como Frankfurt.
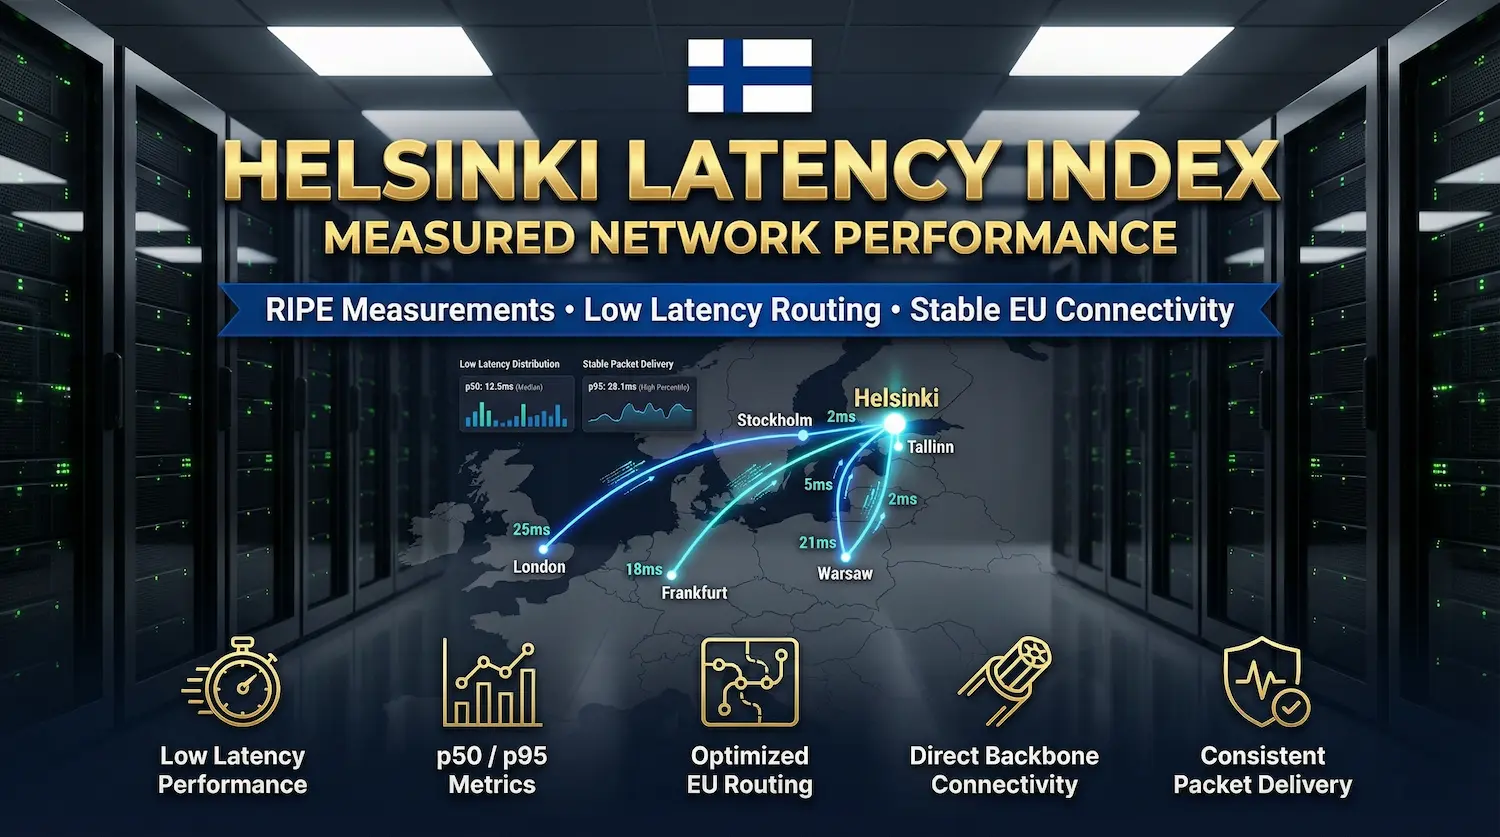
3. Puntos de referencia de latencia medidos (el índice de latencia de Helsinki)
Nota: Los competidores con frecuencia reclaman “latencia ultra baja” sin proporcionar distribuciones medibles. A continuación se muestran mediciones de red de línea de base que demuestran la eficiencia de enrutamiento de Helsinki.
Divulgación de medición de Atal Networks:
- Metodología: Mediciones basadas en RIPE y sondas directas ICMP/TCP de instancias Atal Networks.
- Origen de la prueba: Instalaciones Atal Networks Helsinki.
- Métricas capturadas: P50 (mediana) y P95 (percentil 95) latencia para dar cuenta de la fluctuación.
| Centro de destino | Distancia directa (aprox.) | Latencia (P50) | Latencia (P95) | Contexto de enrutamiento |
| Tallin, EE. | 80 km | 2.1 ms | 2,3 ms | Fibra transversal directa |
| Estocolmo, SE | 400 km | 4.8 ms | 5.1 ms | Enrutamiento regional directo |
| Fráncfort, DE | 1.500 km | 24,5 ms | 25,2 ms | Aprovechando la columna vertebral C-Lion1 |
| Varsovia, pl | 950 km | 21.0 ms | 22.4 ms | Ruta de tránsito báltico |
| Londres, Reino Unido | 1.800 km | 31,5 ms | 32.8 ms | Tránsito estándar de Europa Occidental |
(Las cifras representan mínimos típicos de enrutamiento de referencia. La latencia real puede variar según las tablas BGP de la operadora específicas).
4. Cumplimiento, Residencia de Datos y Soberanía
Al alojar su infraestructura en Finlandia, se proporcionan sólidas protecciones legales bajo la jurisdicción de la Unión Europea.
- Residencia de datos del RGPD: Para las empresas que gestionan los datos de usuarios europeos, el aprovisionamiento físico de servidores en Helsinki garantiza que el procesamiento y el almacenamiento de datos ocurran en su totalidad dentro del Espacio Económico Europeo (EEE). Esto cumple con los requisitos básicos de ubicación física descritos en el texto del Reglamento General de Protección de Datos (GDPR) a través de EUR-LEX.
- Alineación de la directiva NIS2: La Directiva NIS2 establece estrictos estándares de ciberseguridad e informes de incidentes para infraestructura crítica en toda la UE. La adquisición de metal desnudo de centros de datos certificados de Helsinki (por ejemplo, aquellos que se adhieren a ISO 27001:2022) proporcionan los rastros de seguridad física y de auditoría necesarios para respaldar el cumplimiento de NIS2.
5. Fiabilidad de la red y potencia libre de fósiles
Los centros de datos son altamente intensivos en energía, lo que convierte a la red eléctrica subyacente en un factor crítico en la gestión del riesgo del tiempo de actividad.
- Confiabilidad de red excepcional: Según Fingrid, el operador del sistema nacional de transmisión de Finlandia, la tasa principal de confiabilidad de la transmisión de la red para 2025 es 99.99995%. Esta estabilidad estadística reduce drásticamente el riesgo de fallos de energía de las instalaciones.
- Mezcla de energía libre de fósiles: Finlandia lidera el mundo en infraestructura sostenible. Estadísticas Finlandia informa que en 2024, 95% de la producción de electricidad del país fue libre de fósiles, con energías renovables que representan 57% de producción total. Esto permite a las empresas cumplir con estrictos objetivos de emisiones de alcance 3 de forma nativa.
6. Cómo evaluar un proveedor de servidor dedicado de Helsinki
Al adquirir un servidor dedicado de Helsinki, omita las etiquetas de marketing genéricas y exija los parámetros técnicos verificables:
- Verificar el emparejamiento: Solicite una herramienta de vidrio o una muestra de traceroute para confirmar la adyacencia directa a FICIX y el acceso de bajo salto al cable C-Lion1.
- SLAs de hardware de auditoría: Asegúrese de que el proveedor garantice una ventana de reemplazo de hardware específica (por ejemplo, 4 horas) en su acuerdo de nivel de servicio (SLA).
- Consultar certificaciones de instalaciones: No acepte reclamos de “Nivel III” sin prueba. Solicite el nombre específico del centro de datos y haga una referencia cruzada de sus certificaciones ISO 27001, PCI-DSS o SOC 2.
- Evaluar la mitigación de DDoS: Confirme si el proveedor filtra el tráfico malintencionado localmente en Helsinki o si retrocede el tráfico a centros de fregado distantes, lo que infla la latencia artificialmente.
Si necesita una infraestructura que cumpla con estos umbrales técnicos exactos, explore Servidores dedicados de Atal Networks, aprovisionado directamente en nuestras instalaciones de Helsinki.
Preguntas frecuentes (FAQ)
¿Por qué la latencia de Helsinki a Alemania es tan baja?
La latencia de Helsinki a Alemania es baja debido al cable submarino C-Lion1. Es un enlace de fibra óptica de 1.173 km que conecta Finlandia con Rostock, Alemania, que pasa por alto los saltos de redes terrestres más lentos a través de Suecia y Dinamarca.
¿Un servidor dedicado en Finlandia es totalmente compatible con GDPR?
Sí. Finlandia es miembro de la Unión Europea, lo que significa que los datos almacenados en un servidor físico en Helsinki residen dentro del Espacio Económico Europeo (EEE), cumpliendo con los requisitos de residencia de datos físicos primarios del RGPD.
¿Cuál es la tasa de confiabilidad de la red eléctrica en Finlandia?
Finlandia posee una de las redes eléctricas más estables a nivel mundial. El operador del sistema nacional de transmisión, Fingrid, reportó una tasa de confiabilidad de transmisión de 99.99995% en 2025.
¿Cuál es la diferencia entre un VPS y un servidor dedicado en Helsinki?
Un servidor dedicado proporciona 100% del hardware de la máquina física a un solo usuario, ofreciendo el máximo rendimiento y aislamiento de seguridad. Un VPS comparte hardware físico entre varios usuarios a través de la virtualización, que es más rentable pero puede resultar en un rendimiento variable debido a "vecinos ruidosos".
Registro de fuentes y citas primarias
Para mantener la integridad editorial y permitir una investigación verificable, este documento se basa en las siguientes fuentes de infraestructura primaria:
- áfix: Comunicación finlandesa y datos de ecosistemas de emparejamiento en Internet.
- Ciña: Especificaciones de cables submarinos C-Lion1 y datos de enrutamiento.
- Dedo: Informes de confiabilidad de la transmisión de la red principal (2025).
- Estadísticas Finlandia: Datos nacionales de producción de electricidad y generación libre de fósiles (2024).
- Eur-lex: Textos legales oficiales de las directivas de ciberseguridad del RGPD de la UE y del NIS2.
Última actualización: 31 de marzo de 2026 | Política editorial: Atal Networks monitorea y actualiza activamente los puntos de referencia y las estadísticas de cuadrícula trimestralmente.
