 Zum Inhalt springen



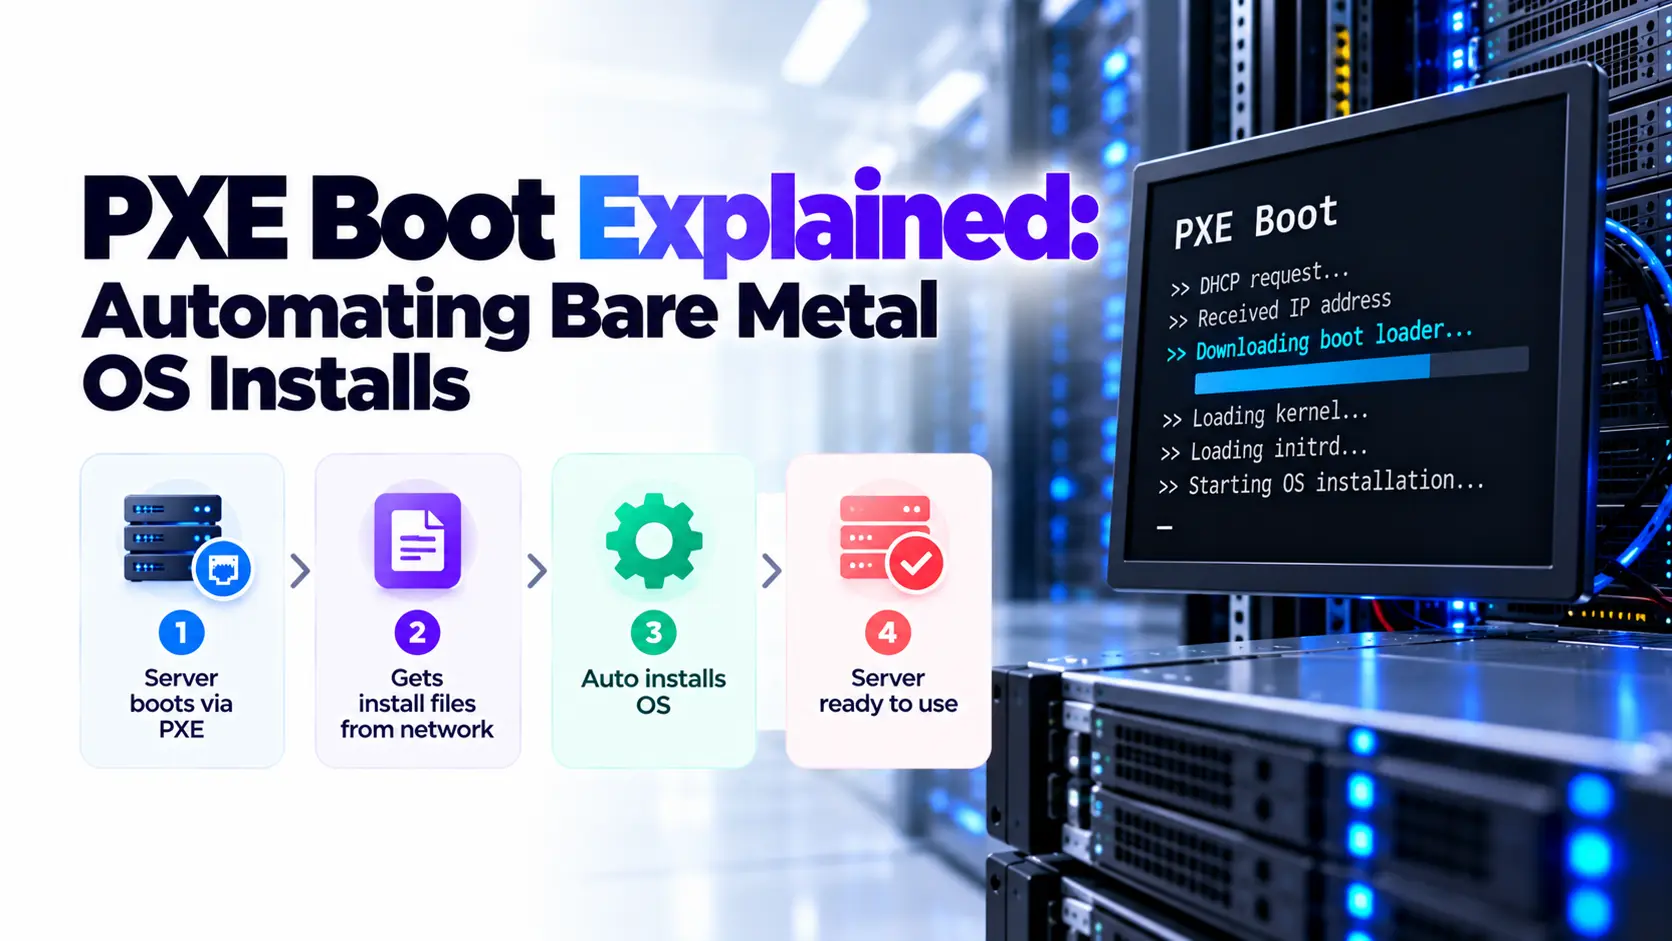
PXE-Boot ermöglicht es einem Server, die Boot-Software über ein Netzwerk zu laden, bevor ein Betriebssystem gestartet wird. Um eine Bare-Metal-Betriebssysteminstallation zu automatisieren, muss diese Boot-Umgebung auch einen Installationsprogramm starten und deren Konfiguration bereitstellen. PXE liefert den Ausgangspunkt. Das Installationsprogramm führt die Festplattenänderungen durch.
Diese Unterscheidung erklärt, warum ein Server ein Netzwerk-Boot-Menü erreichen kann, aber dennoch manuelle Eingaben erfordert. Es wird auch erklärt, warum eine erfolgreiche Installation nach einem Neustart erneut gestartet wird, wenn das Bereitstellungssystem die Maschine weiterhin als Installationsziel behandelt.
Wir müssen den gesamten Pfad steuern: Identifizieren Sie den Server, laden Sie die richtigen Startdateien, wenden Sie die beabsichtigte Betriebssystemkonfiguration an und kehren Sie den Computer zum normalen lokalen Start zurück.
Was ist PXE-Boot und wo beginnt die Installation?
PXE steht für Umgebung vor dem Boot-Ausführung, häufig ausgesprochen "Pixie". Es bietet eine Standardmethode für kompatible Firmware zum Starten von Software aus einem Netzwerk.
Das Ziel benötigt kein funktionierendes Betriebssystem auf seinen lokalen Festplatten. Es benötigt eine kompatible Firmware, eine unterstützte Netzwerkschnittstelle und Zugriff auf die erforderlichen Startdienste.
Netzwerkstart, Betriebssysteminstallation und First-Boot-Konfiguration
Diese Phasen haben unterschiedliche Jobs:
| Stufe | Hauptaufgabe | Ergebnis |
|---|---|---|
| Netzwerkstart | Boot-Software erhalten und ausführen | Ein Installer oder eine Live-Umgebung wird gestartet |
| OS-Installation | Wenden Sie das Speicherlayout an und installieren Sie Systemdateien | Auf der beabsichtigten Festplatte ist ein Betriebssystem vorhanden |
| First-Boot-Konfiguration | Anwenden der unterstützten Initialisierungseinstellungen | Das installierte System hat die erforderliche Erstkonfiguration |
| Übergabeprüfungen | Überprüfen Sie den Zugriff, das Netzwerk und den Systemstatus | Der Server ist bereit für die vereinbarte nächste Aufgabe |
Ein PXE-Boot kann auch die Diagnose oder eine Rettungsumgebung starten, ohne etwas zu installieren. Netzwerkstart allein bedeutet nicht, dass eine Festplatte gelöscht wird.
Wenn PXE auf eine blanke Metallarbeitslast passt
PXE ist nützlich, wenn wir Server mit bekannten Konfigurationen wiederholt installieren. Beispiele sind Clusterknoten, Entwicklungslabors, Ersatzmaschinen und genehmigte Betriebssystem-Rebuilds.
Die anfängliche Arbeit umfasst Netzwerkdesign, Boot-Datei-Wartung und Installationsprogramm-Konfiguration. Diese Investition wird nützlich, wenn sie wiederholte manuelle Arbeit über mehrere Bereitstellungen hinweg ersetzt.
Für einen Remote-Server kann virtuelles Medium über einen Management-Controller möglicherweise weniger Setup erfordern. Weitere Informationen finden Sie unter unserem Bare-Metall-Provisioning-Anleitung.
Was braucht eine PXE-Boot-Umgebung?
Eine Arbeitsumgebung benötigt kompatible Boot-Software, erreichbare Dienste und ein klares Installationsziel. In einem kleinen Labor können mehrere Dienste auf einem Host ausgeführt werden.
Server-Firmware, Netzwerkzugriff und Boot-Dateien
Notieren Sie den Firmware-Modus und die CPU-Architektur des Ziels, bevor Sie ein Bootprogramm auswählen. Eine Datei, die für Legacy-BIOS bestimmt ist, kann eine UEFI-Anwendung nicht einfach ersetzen. Eine x86-64 EFI-Anwendung ist kein ARM64-Boot-Programm.
Identifizieren Sie auch das für die Installation verwendete physische NIC- und Switch-Netzwerk. Ein Server mit mehreren Schnittstellen kann einen Netzwerkstart über einen Port versuchen, der keinen Zugriff auf die Bootdienste hat.
Die Hauptkomponenten sind:
| Komponente | Zweck |
|---|---|
| DHCP-Dienst | Liefert Netzwerkeinstellungen an den Client |
| Boot-Informationsdienst | teilt dem Client mit, welches Boot-Programm anzufordern |
| Netzwerk-Boot-Programm | Startet die nächste Startphase |
| Installationsdateien | Stellen Sie die Umgebung bereit, die das Betriebssystem installiert |
| Installationsquelle | Liefert den Inhalt oder die Pakete des Betriebssystems |
| Antwortdatei | Definiert unterstützte unbeaufsichtigte Installationsoptionen |
| Bereitstellungsdatensatz | Verfolgt die beabsichtigte Maschine, das Profil und das Ergebnis |
Der Bereitstellungsdatensatz ist eine Betriebssteuerung. Es ist keine Anforderung, die in das PXE-Protokoll integriert ist.
TFTP, HTTP und HTTPS
Herkömmliches PXE verwendet häufig TFTP, um das anfängliche Boot-Programm abzurufen. Spätere Phasen können je nach Boot-Software und Installationsprogramm andere Transporte verwenden, einschließlich HTTP oder HTTPS.
| Service | Typischer Verkehr | Detail zu überprüfen |
|---|---|---|
| DHCP über IPv4 | UDP 67 und 68 | Client-Zugriff und beliebiger Relaispfad |
| TFTP | Erste Anfrage an UDP 69 | Transfer nutzt danach ausgehandelte UDP-Ports |
| http | TCP 80 | Dateipfade und Erreichbarkeit |
| HTTPS | TCP 443 | Zertifikatsvertrauen im Client, der die Dateien abruft |
| Deployment-spezifischer PXE-Dienst | Kann UDP 4011 verwenden | Nur für anwendbare Implementierungen erforderlich |
Dies ist ein Ausgangspunkt für ein IPv4-Design, kein universeller Firewall-Regelsatz. IPv6-Start hat separate Anforderungen. Überprüfen Sie die Netzwerkdokumentation der ausgewählten Plattform, bevor Sie Zugriffsregeln anwenden.
Wie funktioniert PXE-Boot Schritt für Schritt?
In den ersten Schritten wird der Netzwerkzugriff eingerichtet und ein Boot-Programm geladen. Die Installation beginnt erst, wenn die ausgewählte Software die Kontrolle übernimmt.
1. Der Server startet den Netzwerkstart
Firmware wählt die Netzwerkschnittstelle aus und startet den Netzwerkstartvorgang. Wir können es über ein Boot-Menü auswählen oder eine unterstützte einmalige Starteinstellung über die Remoteverwaltung verwenden.
Überprüfen Sie an dieser Stelle, ob der beabsichtigte Port eine Verbindung hat und das Installationsnetzwerk erreicht.
2. Der Client erhält Netzwerkeinstellungen und Bootinformationen
Der Client fordert die Netzwerkkonfiguration an. Es identifiziert auch Informationen, die für den Netzwerkstart relevant sind, einschließlich seiner Architektur.
Die Adresszuweisung und Boot-Informationen können vom gleichen Dienst oder getrennten Diensten stammen. Ein ProxyDHCP-Design kann Bootinformationen bereitstellen, während ein vorhandener DHCP-Server weiterhin Adressen zuweist.
3. Der Client lädt ein kompatibles Startprogramm
Der Boot-Dienst leitet die Maschine zu einer entsprechenden Datei. Der Kunde lädt es herunter und überträgt die Kontrolle darauf.
Dieses Programm kann einen anderen Bootloader laden, ein Menü anzeigen oder eine Installationsumgebung starten. Allein ein DHCP-Leasing beweist nicht, dass das richtige Programm ausgewählt wurde.
4. Das Boot-Programm startet die Installationsumgebung
Bei einem Linux-Installationsprogramm handelt es sich häufig um einen Kernel und ein anfängliches RAM-Dateisystem, das häufig benannt wird initrdein Das Installationsprogramm kann dann weitere Dateien aus einem Repository oder einem Installationsimage abrufen.
Bei dieser Übergabe können sich die Netzwerkeinstellungen ändern. Der Firmware-Netzwerkzugriff beweist nicht, dass das Installationsprogramm über eine funktionierende NIC-Treiber-, Route- oder DNS-Konfiguration verfügt.
5. Der Installateur wendet seine Anweisungen an
Eine unbeaufsichtigte Konfiguration bietet Auswahlmöglichkeiten wie Festplattenlayout, Pakete, Hostname und autorisierter Zugriff. Ohne die entsprechende Konfiguration kann das Installationsprogramm für die Eingabe oder die Verwendung von Standardeinstellungen angehalten werden.
Dies ist der Stadium, in dem der Speicher geändert werden kann. Die ausgewählten Datenträger müssen mit dem genehmigten Installationsprofil übereinstimmen.
6. Das System kehrt zum normalen Start zurück
Nach der Installation muss der Workflow die Berechtigung des Computers entfernen, um eine weitere destruktive Installation zu erhalten. Der Server startet dann sein installiertes Betriebssystem und schließt seine Übergabeprüfungen ab.
Behandeln Sie einen zweiten erfolgreichen lokalen Neustart als Teil der Akzeptanzprüfung. Ein funktionierender erster Login beweist nicht, dass der nächste Start die Installation beibehält.
DHCP-Optionen, ProxyDHCP und Relais
Die Optionen 66 und 67 beschreiben häufig einen Boot-Server und einen Boot-Dateinamen. Sie sind nicht die einzige Möglichkeit, Boot-Informationen zu liefern. DHCP-Konfigurationsrichtlinien wie z. Nächster Server haben auch Bedeutungen, die mit der ausgewählten Server-Software überprüft werden sollten.
Über geroutete Netzwerke benötigen Broadcasts eine geeignete Relaishandhabung. Die Configuration Manager-Anleitung von Microsoft empfiehlt IP-Helfer für das unterstützte subnetzübergreifende PXE-Design. Diese Produktführung sollte nicht als einzig möglicher Entwurf für jede PXE-Implementierung behandelt werden. Microsofts Routing-PXE-Dokumentation erklärt seine Anforderungen.
PXE gegen IPXE vs UEFI HTTP-Boot
Diese Namen beschreiben verwandte Startpfade und Software. Es handelt sich nicht um drei vollständige Betriebssystem-Bereitstellungssysteme.
| Sich nähern | Wie es beginnt | nützliche Fähigkeit | Hauptprüfung |
|---|---|---|---|
| Traditioneller PXE-Pfad | Firmware erhält und führt ein Netzwerk-Boot-Programm aus, häufig über TFTP | Startet ein Installationsprogramm ohne lokale Medien | Boot-Datei- und Firmwarekompatibilität |
| IPXE | Läuft als Netzwerk-Boot-Firmware oder als geladenes Boot-Programm | Fügt Skripte, Menüs und unterstützte Netzwerktransporte hinzu | Erstellen Sie Features, Treiber und Vertrauenskonfiguration |
| UEFI HTTP-Boot | Compatible UEFI firmware retrieves a boot application through HTTP Boot support | Kann eine Netzwerk-Boot-Kette ohne TFTP-Erststufe starten | Firmware support and application compatibility |
Was IPXE hinzufügt
Mit IPXE können wir Startentscheidungen in Skripten ausdrücken. Ein Skript kann Dateien auswählen, Installer-Argumente übergeben, ein Menü anbieten und eine fehlgeschlagene Anforderung bearbeiten.
Eine vorhandene PXE-Implementierung kann IPXE als nächstes Programm laden. Das nennt man Kettenladung.
Dieser Weg braucht eine klare zweite Stufe. Wenn IPXE Boot-Informationen anfordert und wieder eine eigene Binärdatei empfängt, kann das Gerät IPXE erneut laden. Die Kettenanleitung für das IPXE-Projekt Beschreibt Möglichkeiten, dieses Verhalten zu vermeiden, einschließlich unterschiedlicher Antworten für IPXE-Clients und eingebettete Skripte.
UEFI und Secure Boot
UEFI-Unterstützung bedeutet nicht automatisch, dass eine Boot-Datei mit aktiviertem Secure Boot ausgeführt wird. Die ausführbaren und späteren Boot-Komponenten müssen zur Vertrauensrichtlinie des Computers passen.
Das IPXE-Projekt bietet eine Dokumentierter sicherer Startpfad Mit signierten Freigabekomponenten. Überprüfen Sie die relevante Architektur und die nachgelagerten Betriebssystemanforderungen. Gehen Sie nicht davon aus, dass jede lokal kompilierte EFI-Datei mit denselben Einstellungen funktioniert.
Trennen Sie auch die Transportsicherheit von der Boot-Code-Trust. Plain HTTP verschlüsselt keine Downloads. HTTPS schützt unterstützte Netzwerkübertragungen, wenn Zertifikatsprüfungen funktionieren. Secure Boot wendet Vertrauensprüfungen auf ausführbare Phasen in der Boot-Kette an.
Wie automatisieren Sie das Betriebssystem-Installationsprogramm?
Die Antwortdatei gehört zum Installationsprogramm. Ein Boot-Skript kann auf diese Datei verweisen, ersetzt jedoch nicht die Speicher- und Konfigurationslogik des Installationsprogramms.
Wählen Sie das richtige Konfigurationsformat
| System oder Aufgabe | Gemeinsame Methode | Grenze |
|---|---|---|
| Ubuntu-Server mit Subiquität | Autoinstall YAML | Passen Sie das Format und die Liefermethode an das Release an |
| RHEL und kompatible Anaconda Installer | Kickstart | Check distribution and release support |
| Debian Installer | vorsäen | Ersetzen Sie es nicht durch die aktuelle Autoinstallation des Ubuntu-Servers |
| Windows-Bereitstellung | Windows PE plus der ausgewählte Installations- oder Image-Workflow | Starten von WinPE alleine wird nicht installiert |
| Unterstützte Systeminitialisierung | Cloud-Init | Seine Rolle hängt vom Image- und Bereitstellungsworkflow ab |
| Laufende Konfiguration | Ansible oder ein anderes Konfigurationstool | Benötigt den Zugriff und die Software, die von diesem Tool benötigt wird |
Canonical-Dokumentation Identifiziert Autoinstall als automatisiertes Installationsformat von Ubuntu. Installationsdokumentation von Red Hat Deckt Kickstart und seine Installationsoptionen ab.
Definieren Sie das Serverprofil, bevor Sie den Speicherplatz ändern
Ein nützliches Profil beantwortet sechs Fragen:
- Welche physische Maschine kann diese Installation ausführen?
- Welches Betriebssystem-Release- und Boot-Modus sollte verwendet werden?
- Welche Festplatten kann das Installationsprogramm ändern?
- Welche Netzwerkeinstellungen sollte das installierte System erhalten?
- Welche Benutzer und Schlüssel können darauf zugreifen?
- Was beweist, dass die Installation abgeschlossen ist?
Verwenden Sie nach Möglichkeit eine vom Installationsprogramm unterstützte stabile Festplattenkennung. Gehen Sie nicht davon aus, dass die erste gelistete Festplatte immer die beabsichtigte Betriebssystem-Festplatte ist.
Eine MAC-Adresse kann bei der Auswahl eines Profils helfen, ist jedoch kein starker Identitätsnachweis. Die Netzwerkzugriffskontrollen und die Bereitstellungsautorisierung sind weiterhin von Bedeutung.
Beispiel-Workflow: Eine unbeaufsichtigte Ubuntu-Server-Installation
Im Folgenden finden Sie einen Referenz-Workflow für die Planung einer kontrollierten Laborinstallation. Es ist kein Bericht über einen Atal-Hardwaretest oder ein universelles Konfigurationsrezept.
Zeichnen Sie die Umgebung auf
Beginnen Sie mit einem Einweg-UEFI-Ziel für x86-64 in einem isolierten IPv4-Installationsnetzwerk. Zeichnen Sie die ausgewählte Ubuntu Server-LTS-Version, Firmware-Version, den sicheren Startstatus, den DHCP-Eigentümer und die beabsichtigte Festplatte auf.
Halten Sie das Betriebssystem-Image, den Kernel und die Initramfs an der ausgewählten Version ausgerichtet. Zeichnen Sie ihre Herkunft und Prüfsummen auf, damit die gleichen Eingaben wieder verwendet werden können.
Das Labor sollte Zugriff auf die Remote-Konsole haben. Auf diese Weise können wir einen Fehler überprüfen, bevor SSH oder ein anderer Dienst auf Betriebssystemebene vorhanden sind.
Bereiten Sie die Dateien und den Startpfad vor
Hosten Sie die erforderlichen Installationsdateien an bekannten Pfaden. Überprüfen Sie die Berechtigungen und den Zugriff aus dem Installationsnetzwerk.
Konfigurieren Sie das Boot-Programm der ersten Stufe für die Firmware und Architektur des Ziels. Wenn Sie IPXE verwenden, geben Sie dem Client ein Skript der zweiten Stufe, das zum Installationsprogramm führt, anstatt zum IPXE-Binär.
Geben Sie die Autoinstall-Konfiguration mit einer von der ausgewählten Version unterstützten Methode an. Definieren Sie Speicher, Netzwerk und autorisierter Zugriff bewusst. Bewahren Sie die Anmeldeinformationen aus öffentlich zugänglichen Dateien und Protokollen auf.
Ein Boot-Menü, das das Installationsprogramm lädt, ist ein abgeschlossener Prüfpunkt. Ein erfolgreicher Abruf seiner Konfiguration ist eine weitere. Überprüfen Sie beide, bevor Sie den Workflow als unbeaufsichtigt behandeln.
Führen Sie eine kontrollierte Installation aus
Bestätigen Sie, dass das Ziel keine Daten enthält, die aufbewahrt werden müssen. Wenn dies der Fall ist, füllen Sie die erforderliche Sicherung aus und überprüfen Sie sie, bevor Sie fortfahren.
Starten Sie einen einmaligen Netzwerkstart und beobachten Sie die Konsole. Stellen Sie sicher, dass das Gerät das erwartete Profil und die Installationsquelle auswählt. Überprüfen Sie während der anfänglichen Entwicklung das vorgeschlagene Speicherverhalten, bevor Sie unbeaufsichtigte Festplattenänderungen zulassen.
Halten Sie den ersten Lauf sichtbar. Es sollte feststellen, ob der Installateur die vorgesehenen Eingaben abschließt, nicht nur, ob er starten kann.
Überprüfen Sie das Ergebnis und starten Sie es erneut
Verwenden Sie eine schriftliche Akzeptanz:
| Prüfen | Erwartetes Ergebnis |
|---|---|
| OS-Release | Entspricht dem ausgewählten Bild |
| Speicher | Verwendet das beabsichtigte Festplatten- und |
| Netzwerk | Hat die erwartete Adresse, Routen und DNS |
| Zugang | Akzeptiert den genehmigten administrativen Zugriff |
| Initialisierung | Erforderliche Erststart-Aufgaben sind abgeschlossen |
| Bereitstellungsstatus | Nicht mehr für die automatische Installation berechtigt |
| Zweiter Neustart | Startet das installierte Betriebssystem ohne Neuinstallation |
Beibehalten der Konsolenausgabe und relevanten Protokolle. Zeichnen Sie alle manuellen Korrekturen auf, damit sie vor dem nächsten Lauf explizit konfiguriert oder überprüft werden können.
Sichern Sie den Boot-Pfad und verhindern Sie versehentliche Neuinstallationen
Ein Installationsservice kann eine Maschine ändern, bevor der normale Betriebssystemschutz aktiv ist. Steuern Sie, wer diesen Service erreichen kann und was er zu installieren ist.
Schützen Sie den Netzwerkzugriff und die Dateien
Verwenden Sie ein gesteuertes Installationsnetzwerk mit einem dokumentierten DHCP-Eigentümer. Vermeiden Sie es, einen konkurrierenden DHCP-Server in ein gemeinsam genutztes Produktionsnetzwerk einzuführen.
Beschränken Sie den Zugriff auf Antwortdateien und Bootkonfiguration. Diese Dateien können Kontoinformationen, interne Adressen oder Anweisungen, die den Speicher ändern, verfügbar machen.
Verwenden Sie gegebenenfalls unterstützte HTTPS-Übertragungen mit einer Arbeitszertifikat-Vertrauenskette. Die IPXE-Kryptografie-Dokumentation erklärt seine Vertrauens- und kryptografischen Fähigkeiten. Gehen Sie nicht davon aus, dass der Preboot-Client dieselben Zertifikate wie der Browser eines Administrators vertraut.
Überprüfen Sie den Ursprung der Installationsartefakte sowie deren Integrität. Eine Prüfsumme vom gleichen nicht vertrauenswürdigen Ort wie ein modifiziertes Bild stellt nicht fest, dass das Bild authentisch ist.
Installationsberechtigung vorübergehend machen
Behandeln Sie die Installation als einen Job mit einem Anfang und einem Ende. Eine zugelassene Maschine erhält ein bestimmtes Profil. Eine fertiggestellte Maschine verliert die Berechtigung für eine weitere automatische Installation.
Verwenden Sie sowohl einmalige Boot-Steuerelemente, wo unterstützt, als auch serverseitiger Jobstatus. Allein die Bootreihenfolge ist ein schwacher Schutz, wenn ein Betreiber später den Netzwerkstart wieder auswählt.
Unbekannte Maschinen sollten eine zerstörungsfreie Antwort erhalten. Fehlgeschlagene Jobs sollten Protokolle beibehalten und auf eine kontrollierte Wiederholung warten, anstatt wiederholt zu löschen und neu zu installieren.
Fehlerbehebung bei PXE-Boot bis zur letzten erfolgreichen Phase
Die nützlichste erste Frage ist: Was war die letzte Phase, die funktioniert hat? Ein DHCP-Fehler und ein Installer-Speicherfehler erfordern unterschiedliche Beweise.
| Symptom | Bühne zu inspizieren | Erste Überprüfungen |
|---|---|---|
| Kein Netzwerkleasing | Netzwerkeinstellungen | Link, VLAN, DHCP-Bereich, Relaispfad |
| Adresse empfangen, kein Boot-Programm | Boot-Auswahl | Boot-Dateiname, Service-Antwort, Architekturrichtlinie |
| TFTP-Timeout | Erste Dateiübertragung | Dateipfad, Berechtigungen, ausgehandelter UDP-Verkehr |
| IPXE lädt immer wieder neu | Kettenladung | IPXE-Clienthandhabung und Skript der zweiten Stufe |
| Signatur oder nicht unterstützter Bildfehler | Firmware-Übergabe | Architektur, Firmware-Modus, vertrauenswürdige Signierkette |
| Kernel startet, Quellen-Download schlägt fehl | Installer-Netzwerk | NIC-Treiber, Route, DNS, URL, Zertifikatsvertrauen |
| Installateur bittet um Eingabe | Antwortdatei-Handling | Dateibereitstellung, Format, Startargumente, interaktive Einstellungen |
| Das installierte System bootet nicht | Lokaler Boot | Plattenlayout, Bootloader, Firmware-Eintrag |
| Die Installation läuft wieder | Bereitstellungsstatus | Installationsberechtigung, Abschlussdatensatz, Bootreihenfolge |
Ordnen Sie die Protokolle dem Fehler zu
DHCP-Protokolle helfen bei der Erläuterung von Adress- und Boot-Informationsantworten. TFTP- oder Web-Server-Protokolle zeigen an, welche Dateien angefordert wurden. Installer-Protokolle erklären Konfigurations- und Speicherfehler. Die Remote-Konsole zeigt den Übergang zwischen diesen Stufen.
Ein erfolgreicher Download von Ihrem Laptop beweist nicht, dass die Firmware oder der Installer die gleiche Datei abrufen können. Der Client kann ein anderes Netzwerk verwenden, keine Route haben oder einen anderen Zertifikat-Trust-Store haben.
Wiederholversuche gesteuert halten. Ein sofortiger Neustart jedes Dienstes kann Beweise entfernen und den ursprünglichen Fehler ungeklärt lassen.
Kapazität für mehrere Serverinstallationen planen
Die Gesamtinstallationszeit umfasst Firmware-Startups, Dateiübertragung, Festplattenoperationen, Paketinstallation und Post-Install-Aufgaben. Die Netzwerkgeschwindigkeit allein kann die Zielzeit nicht vorhersagen.
Wenn beispielsweise zehn Ziele über eine gemeinsame 1-Gbit/s-Verbindung 4 GB abrufen, beträgt die aggregierte Nutzlast 40 GB. Bei der vollen Nominalrate dauert die Übertragung allein etwa 320 Sekunden, bevor Protokoll-Overhead oder andere Arbeiten durchgeführt werden. Dies ist eine veranschaulichende Untergrenze, kein Deployment-Benchmark.
Messen Sie eine Installation, bevor Sie die Chargengröße erhöhen. Überprüfen Sie dann gemeinsame Uplinks, File-Server-Speicher, Repository-Zugriff, DHCP-Kapazität und Job-Tracking unter einem kleinen Stapel.
Lokale Spiegel oder Caches können wiederholte Downloads reduzieren. Sie benötigen auch Versionskontrolle, damit ein neues Paket oder Image den nächsten Build nicht stillschweigend ändert.
Bei größeren Flotten kann eine Provisioning-Plattform Maschinenstatus, Bootaktionen und Bereitstellungsaufträge verwalten. Halten Sie die Plattformauswahl an das breitere Bare-Metall-Bereitstellungsprozess, anstatt einen PXE-Dienst als das gesamte System zu behandeln.
PXE oder IPMI Virtual Media: Welches passt zum Job?
PXE liefert einen Netzwerk-Boot-Pfad. IPMI ist eine Remote-Management-Schnittstelle, die vom Management-Controller eines Servers implementiert wird. Virtuelle Medien sind abhängig von den Funktionen und Zugriffsrechten des Controllers. Diese Funktionen können in derselben Bereitstellung funktionieren.
| Verfahren | Geeignete Aufgabe | Abhängigkeit zu überprüfen |
|---|---|---|
| PXE oder IPXE | Wiederholte Installationen über zugelassene Maschinen | Bootdienste und Installationsnetzwerkzugriff |
| Remote Virtual Media | Einmalige Installation oder Wiederherstellung | Management-Controller-Support, Berechtigungen und alle Lizenzanforderungen |
| Lokale USB-Medien | Lokale Installation oder Wiederherstellung | physischer Zugriff und geeignete Installationsmedien |
Ein Remote-Management-System kann einen einmaligen PXE-Boot auswählen, während ein Netzwerkdienst das Installationsprogramm bereitstellt. Es kann auch eine ISO mounten, wenn der Netzwerkstart nicht verfügbar ist.
Überprüfen Sie diese Optionen, bevor Sie Hardware mieten. Der Zugriff auf das Server-Betriebssystem impliziert nicht die Berechtigung zum Ausführen von DHCP oder dem Anhängen eines privaten Installationsnetzwerks. Unsere IPMI-Verwaltungshandbuch Erklärt die Remote-Zugriffsseite.
PXE-Boot-Fragen
Kann ein Server PXE ohne installiertes Betriebssystem verwenden?
Ja. Kompatible Firmware kann den Netzwerkstart starten, bevor ein lokales Betriebssystem existiert. Der Server benötigt weiterhin funktionierende Hardware, eine unterstützte Netzwerkschnittstelle und Zugriff auf die Boot-Dienste. Ein fehlendes lokales Betriebssystem unterscheidet sich von der fehlenden Netzwerkstartunterstützung.
Benötigt PXE-Boot einen Internetzugang?
Nein. Eine Installation kann lokale Bootdienste, Medien und Repositories verwenden. Der Internetzugang wird nur dann erforderlich, wenn der gewählte Workflow von externen Dateien oder Diensten abhängt. Überprüfen Sie Paketquellen, Konfigurations-URLs und Zertifikatsabhängigkeiten, bevor Sie einen Offline-Build planen.
Löscht der PXE-Boot die Festplatte?
PXE selbst löscht den Speicher nicht. Die über PXE gestartete Software kann dies tun. Ein unbeaufsichtigter Installateur kann Festplatten entsprechend seiner Konfiguration neu partitionieren. Überprüfen Sie das ausgewählte Profil und die Zielplatten, bevor Sie die Installation fortsetzen.
Kann PXE über VLANs hinweg funktionieren?
Ja, mit passendem Design. Der Client benötigt Zugriff auf die Netzwerkkonfiguration und Bootinformationen über die geroutete Grenze. Es muss auch die Dateidienste erreichen, die von späteren Phasen verwendet werden. Die erforderlichen Relais und Zugriffsregeln hängen von der Bereitstellungsplattform ab.
Funktioniert IPXE mit Secure Boot?
Es kann unter Verwendung eines unterstützten signierten Startpfads und kompatibler späterer Komponenten verwendet werden. Überprüfen Sie die IPXE-Version, die CPU-Architektur, die Firmware-Vertrauenseinstellungen und die Betriebssystemanforderungen. Ein EFI-Dateiname allein beweist nicht, dass die komplette Boot-Kette akzeptiert wird.
Kann PXE Linux und Windows installieren?
PXE kann für beide geeignete Boot-Umgebungen starten. Jedes Betriebssystem benötigt weiterhin eigene unterstützte Installationsdateien, Treiber und Automatisierungsworkflow. Ein Shared Boot-Menü macht nicht für jedes Betriebssystem eine Antwortdatei geeignet.
Überprüfen Sie diese Elemente vor Ihrer ersten Installation
Bestätigen Sie vor dem Aktivieren der unbeaufsichtigten Installation Folgendes:
- Das physische Ziel wird identifiziert und genehmigt.
- Der Firmware-Modus und das Startprogramm stimmen überein.
- DHCP-Besitz und Relay-Verhalten sind klar.
- Installationsdateien stammen aus vertrauenswürdigen Quellen.
- Der Installateur kann nur den vorgesehenen Speicher ändern.
- Die Antwortdatei stimmt mit der ausgewählten Betriebssystemversion überein.
- Konsolenzugriff und Protokolle sind verfügbar.
- Die Fertigstellung entfernt die Installationsberechtigung und ermöglicht den normalen lokalen Start.
Planen Sie netzwerkbasierte Betriebssysteminstallationen? Teilen Sie Ihre Serveranzahl, Betriebssystem, Region, Speicherlayout und Wiederherstellungsanforderungen mit Atal Networks. Überprüfen Sie unsere Bare-Metal-Serverkonfigurationen und fragen Sie, welche Startmethoden und Netzwerkzugriffsoptionen für Ihre Bereitstellung verfügbar sind.
