 Перейти к содержимому



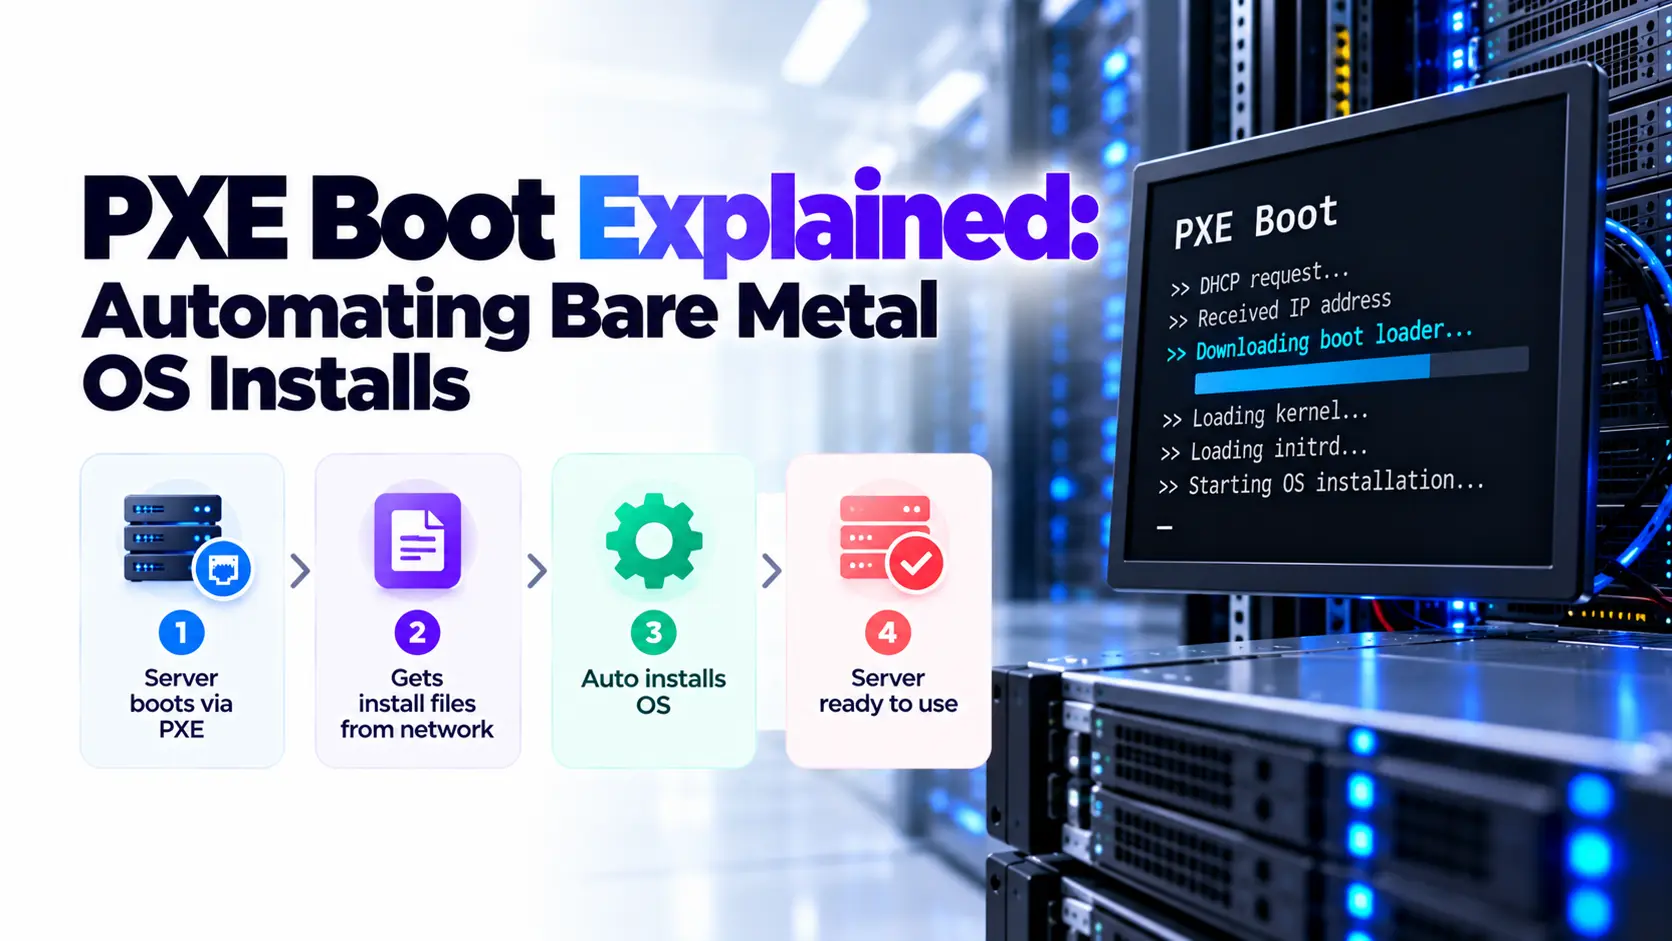
PXE Boot позволяет серверу загружать загрузочное программное обеспечение по сети до запуска операционной системы. Чтобы автоматизировать установку голой металлической ОС, эта загрузочная среда также должна запустить установщик и предоставить его конфигурацию. PXE обеспечивает отправную точку. Установщик выполняет изменения диска.
Это различие объясняет, почему сервер может достигать меню загрузки сети, но все же требует ручного ввода. Он также объясняет, почему успешная установка может снова начаться после перезагрузки, если система развертывания по-прежнему рассматривает машину как цель установки.
Нам нужно контролировать весь путь: идентифицировать сервер, загрузить правильные загрузочные файлы, применить предполагаемую конфигурацию ОС и вернуть машину в обычную локальную загрузку.
Что такое загрузка PXE и с чего начинается установка?
PXE означает Среда выполнения предварительной загрузки, обычно произносится как «пикси». Он обеспечивает стандартный способ запуска совместимого программного обеспечения для запуска программного обеспечения, полученного из сети.
Цель не нуждается в работающей ОС на своих локальных дисках. Ему нужна совместимая прошивка, поддерживаемый сетевой интерфейс и доступ к необходимым службам загрузки.
Сетевая загрузка, установка ОС и конфигурация первой загрузки
Эти этапы имеют разные задания:
| Этап | Основная задача | Результат |
|---|---|---|
| Сетевая загрузка | Obtain and run boot software | Запускается установщик или живая среда |
| Установка ОС | Примените макет хранилища и установите системные файлы | ОС существует на предполагаемом диске |
| Конфигурация первой загрузки | Apply supported initialization settings | Установленная система имеет необходимую первоначальную настройку |
| Проверки передачи | Проверка доступа, сети и состояния системы | Сервер готов к согласованной следующей задаче |
Загрузка PXE также может запускать диагностику или спасательную среду без установки ничего. Только сетевая загрузка не означает, что диск будет стерт.
Когда PXE подходит для работы с голой металлической нагрузкой
PXE полезен, когда мы неоднократно устанавливаем серверы с известными конфигурациями. Примеры включают узлы кластера, лаборатории разработки, заменные машины и утвержденные перестройки ОС.
Первоначальная работа включает в себя проектирование сети, обслуживание загрузочного файла и конфигурацию установщика. Эти инвестиции становятся полезными, когда они заменяют неоднократную ручную работу в нескольких развертываниях.
Для одного удаленного сервера виртуальный носитель через контроллер управления может потребовать меньшей настройки. Более широкий процесс развертывания см. Руководство по обеспечению металла.
Что нужно загрузочной среде PXE?
Рабочая среда нуждается в совместимом загрузочном программном обеспечении, доступных службах и четкой цели установки. Несколько служб могут работать на одном хосте в небольшой лаборатории.
Прошивка сервера, сетевой доступ и загрузочные файлы
Запишите режим прошивки цели и архитектуру ЦП, прежде чем выбрать программу загрузки. Файл, предназначенный для устаревшего BIOS, не может просто заменить приложение UEFI. Приложение x86-64 EFI не является загрузочной программой ARM64.
Также определите физическую сетевую карту и коммутаторную сеть, используемую для установки. Сервер с несколькими интерфейсами может пытаться загружать сеть через порт, у которого нет доступа к службам загрузки.
Основными составляющими являются:
| Составная часть | Цель |
|---|---|
| Служба DHCP | Предоставляет клиенту настройки сети |
| Служба загрузки информации | Сообщает клиенту, какую загрузочную программу запросить |
| Программа загрузки сети | Запускает следующий этап загрузки |
| Файлы инсталлятора | Предоставить среду, которая устанавливает ОС |
| Источник установки | Поставляет содержимое ОС или пакеты |
| файл ответов | Определяет поддерживаемые варианты неосмотрительности установки |
| Запись о развертывании | Отслеживает предполагаемую машину, профиль и результат |
Запись развертывания является операционным управлением. Это не требование, встроенное в протокол PXE.
TFTP, HTTP и HTTPS
Традиционный PXE обычно использует TFTP для получения начальной загрузки программы. Более поздние этапы могут использовать другие транспорты, в том числе HTTP или HTTPS, в зависимости от загрузочного программного обеспечения и инсталлятора.
| Обслуживать | Типичный трафик | деталь для проверки |
|---|---|---|
| DHCP через IPv4 | UDP 67 и 68 | Клиентский доступ и любой путь ретрансляции |
| ТФТП | Первоначальный запрос на UDP 69 | Передача использует согласованные порты UDP после |
| http | TCP 80 | Пути и доступность файлов |
| https | TCP 443 | Доверие сертификата в клиенте, который извлекает файлы |
| Служба PXE для конкретного развертывания | Может использовать UDP 4011 | Требуется только для применимых реализаций |
Это отправная точка для дизайна IPv4, а не универсального набора правил брандмауэра. Загрузка IPv6 имеет отдельные требования. Перед применением правил доступа проверьте сетевую документацию выбранной платформы.
Как работает PXE Boot, шаг за шагом?
Первые этапы устанавливают доступ к сети и загружают программу загрузки. Установка начинается только после того, как выбранное программное обеспечение берет на себя управление.
1. Сервер запускает сетевую загрузку
Прошивка выбирает сетевой интерфейс и запускает процесс загрузки сети. Мы можем выбрать его через меню загрузки или использовать поддерживаемую одноразовую загрузку через удаленное управление.
На этом этапе убедитесь, что задуманный порт имеет ссылку и достигает сети установки.
2. Клиент получает сетевые настройки и информацию о загрузке
Клиент запрашивает конфигурацию сети. Он также идентифицирует информацию, относящуюся к сетевой загрузке, включая ее архитектуру.
Распределение адресов и информация о загрузке могут поступать из одной и той же службы или отдельных служб. Проект ProxyDHCP может предоставлять информацию о загрузке, в то время как существующий DHCP-сервер продолжает назначать адреса.
3. Клиент загружает совместимую загрузочную программу
Служба загрузки направляет машину к соответствующему файлу. Клиент загружает его и передает ему управление.
Эта программа может загружать другой загрузчик, отображать меню или запускать среду установки. Только аренда DHCP не доказывает, что правильная программа была выбрана.
4. Программа загрузки запускает среду установки
Для установщика Linux обычно включает ядро и начальную файловую систему RAM, часто называемую инитр. Затем установщик может получить больше файлов из репозитория или установочного образа.
Настройки сети могут изменяться при этой передаче данных. Сетевой доступ к прошивке не доказывает, что у инсталлятора установлен рабочий драйвер сетевой карты, маршрут или конфигурация DNS.
5. Установщик применяет свои инструкции
Неосмотримая конфигурация предоставляет варианты, такие как макет диска, пакеты, имя хоста и авторизованный доступ. Без соответствующей конфигурации установщик может останавливаться для ввода или использовать значения по умолчанию.
На этом этапе можно изменить хранилище. Выбранные диски должны соответствовать утвержденному профилю установки.
6. Система возвращается к обычной загрузке
После установки рабочий процесс должен удалить разрешение машины на получение другой деструктивной установки. Затем сервер запускает свою установленную ОС и завершает проверку на передачу.
Обработайте вторую успешную локальную перезагрузку в рамках проверки приемки. Рабочий первый логин не доказывает, что следующая загрузка сохранит установку.
Опции DHCP, ProxyDHCP и реле
Опции 66 и 67 обычно описывают загрузочный сервер и имя загрузочного файла. Это не единственный способ доставки загрузочной информации. Директивы по конфигурации DHCP, такие как Следующий сервер Также имеют значения, которые должны быть проверены на выбранном серверном программном обеспечении.
В маршрутизируемых сетях вещательные передачи нуждаются в соответствующей обработке реле. Руководство Microsoft Configuration Manager рекомендует вспомогательные IP-помощники для поддерживаемого дизайна PXE-подсети. Это руководство по продукту не должно рассматриваться как единственный возможный дизайн для каждой реализации PXE. Документация по маршрутизации PXE от Майкрософт Объясняет его требования.
PXE против IPXE против UEFI HTTP Boot
Эти имена описывают связанные пути загрузки и программное обеспечение. Это не три полные системы развертывания ОС.
| Подход | Как это начинается | Полезная возможность | Основная проверка |
|---|---|---|---|
| Традиционный путь PXE | Прошивка получает и запускает сетевую программу загрузки, обычно через TFTP | Запускает установщик без локального носителя | Совместимость с загрузкой и прошивкой |
| ipxe | Запускается как сетевая загрузочная прошивка или загруженная программа загрузки | Добавляет скрипты, меню и поддерживаемые сетевые транспорты | Функции сборки, драйверы и конфигурация доверия |
| UEFI HTTP Boot | Совместимая прошивка UEFI извлекает загрузочное приложение через поддержку загрузки HTTP | Можно запустить сетевую цепочку загрузки без первого каскада TFTP | Поддержка прошивки и совместимость приложений |
Что добавляет ipxe
IPXE позволяет нам выражать загрузочные решения в скриптах. Сценарий может выбирать файлы, передавать аргументы установщика, предлагать меню и обрабатывать неудачный запрос.
Существующая реализация PXE может загружать IPXE в качестве следующей программы. Это называется цепочка загрузки.
Этот путь нуждается в четкой второй стадии. Если IPXE запрашивает загрузочную информацию и снова получает свой собственный двоичный файл, машина может продолжать перезагружать IPXE. Руководство по загрузке цепей проекта IPXE Описывает способы избежать такого поведения, включая различные ответы для клиентов IPXE и встроенных скриптов.
UEFI и безопасная загрузка
Поддержка UEFI не означает, что загрузочный файл будет запущен с включенной безопасной загрузкой. Исполняемые и более поздние загрузочные компоненты должны соответствовать политике доверия машины.
Проект IPXE предоставляет Задокументированный безопасный путь загрузки с подписанными компонентами выпуска. Проверьте соответствующую архитектуру и нижестоящие требования ОС. Не думайте, что любой локально скомпилированный файл EFI будет работать с теми же настройками.
Также отделите транспортную безопасность от Trust Boot-Code Trust. Обычный HTTP не шифрует загрузки. HTTPS защищает поддерживаемые сетевые передачи при проверке сертификатов. Secure Boot применяет проверки доверия к исполняемым этапам в цепочке загрузки.
Как автоматизировать установщик ОС?
Файл ответов принадлежит установщику. Сценарий загрузки может указывать на этот файл, но он не заменяет логику хранилища и конфигурации установщика.
Выберите правильный формат конфигурации
| система или задача | Общий метод | Граница |
|---|---|---|
| Сервер Ubuntu с субиклиментом | Автоустановка yaml | Сопоставьте формат и метод доставки с релизом |
| RHEL и совместимые установщики Anaconda | кикстарт | Проверка распространения и поддержки выпуска |
| Установщик Debian | предварительный | Не заменяйте его на текущую автоустановку сервера Ubuntu |
| Развертывание Windows | Windows PE плюс выбранный рабочий процесс установки или образа | Запуск только WinPE не устанавливает Windows |
| Поддерживаемая инициализация системы | Облако-инит | Его роль зависит от образа и рабочего процесса развертывания |
| Текущая конфигурация | Ansible или другой инструмент конфигурации | Требуется доступ и программное обеспечение, необходимое для этого инструмента |
Документация Canonical Определяет AutoInstall как формат автоматической установки Ubuntu. Установочная документация Red Hat Покрывается Kickstart и его варианты установки.
Определите профиль сервера перед сменой хранилища
Полезный профиль отвечает на шесть вопросов:
- Какая физическая машина может запускать эту установку?
- Какой режим выпуска ОС и режим загрузки он должен использовать?
- Какие диски могут изменить установщик?
- Какие сетевые настройки должны получить установленная система?
- Какие пользователи и ключи могут получить к нему доступ?
- Что доказывает, что установка завершена?
Используйте стабильный идентификатор диска, поддерживаемый установщиком, где это возможно. Не думайте, что первый перечисленный диск всегда является предполагаемым диском ОС.
MAC-адрес может помочь выбрать профиль, но он не является убедительным доказательством удостоверения личности. Контроль доступа к сети и авторизация развертывания по-прежнему имеют значение.
Пример рабочего процесса: установка неохваченного сервера Ubuntu
Ниже приведен справочный рабочий процесс для планирования установки контролируемой лаборатории. Это не отчет об аппаратном тесте ATAL или рецепте универсальной конфигурации.
Запишите окружающую среду
Начните с одной одноразовой цели x86-64 UEFI в изолированной сети установки IPv4. Запишите выбранный выпуск Ubuntu Server LTS, версию прошивки, состояние безопасной загрузки, владелец DHCP и предполагаемый диск.
Поддерживайте изображение ОС, ядро и initramFS в соответствии с выбранным релизом. Запишите их происхождение и контрольные суммы, чтобы одни и те же входы можно было использовать снова.
Лаборатория должна иметь удаленный доступ к консоли. Это позволяет нам проверять сбой до того, как SSH или другая служба уровня ОС.
Подготовьте файлы и путь загрузки
Размещайте необходимые файлы установки по известным путям. Проверьте разрешения и доступ из сети установки.
Настройте загрузочную программу первой ступени для прошивки и архитектуры цели. Если вы используете IPXE, дайте клиенту скрипт второго этапа, который ведет к установщику, а не обратно к двоичному файлу IPXE.
Предоставьте конфигурацию автоматической установки с использованием метода, поддерживаемого выбранным выпуском. Определите хранилище, сеть и авторизованный доступ сознательно. Держите учетные данные вне общедоступных файлов и журналов.
Меню загрузки, которое загружает установщик, — это одна заполненная контрольная точка. Успешное извлечение его конфигурации — это другое. Проверьте оба, прежде чем рассматривать рабочий процесс как без присмотра.
Запуск одной контролируемой установки
Подтвердите, что цель не содержит данных, которые должны быть сохранены. Если это так, заполните и проверьте необходимую резервную копию перед продолжением.
Запустите одноразовую загрузку сети и наблюдайте за консолью. Убедитесь, что машина выбирает ожидаемый профиль и источник установки. Во время первоначальной разработки проверьте предлагаемое поведение хранилища, прежде чем разрешать неосмотрительные изменения диска.
Держите первый запуск видимым. Он должен установить, завершает ли установщик с предполагаемыми входными данными, а не только, может ли он запуститься.
Проверьте результат и перезагрузитесь снова
Используйте письменную запись о приемке:
| Проверка | Ожидаемый результат |
|---|---|
| Выпуск ОС | Соответствует выбранному изображению |
| Хранилище | Использует предполагаемый диск и макет раздела |
| Сеть | Имеет ожидаемый адрес, маршруты и DNS |
| Доступ | Принимает утвержденный административный доступ |
| Инициализация | Необходимые задачи первой загрузки завершены |
| Состояние развертывания | Больше не имеет права на автоматическую установку |
| Вторая перезагрузка | Запускает установленную ОС без переустановки |
Сохраните отредактированный вывод консоли и соответствующие журналы. Запишите любые ручные исправления, чтобы они могли стать явными настройками или проверками перед следующим запуском.
Защитите путь загрузки и предотвратите случайную переустановку
Служба установки может менять машину до того, как активна его обычная защита ОС. Контролируйте, кто может связаться с этой службой и что ей разрешено устанавливать.
Защитите доступ к сети и файлы
Используйте сеть контролируемой установки с документированным владельцем DHCP. Избегайте введения конкурирующего DHCP-сервера в общую производственную сеть.
Ограничьте доступ к файлам ответов и конфигурации загрузки. Эти файлы могут предоставлять информацию об учетной записи, внутренние адреса или инструкции, изменяющие хранилище.
Используйте поддерживаемые HTTPS-переводы с рабочим цепочкой доверия сертификатов, где это необходимо. Документация по криптографии IPXE Объясняет его доверие и криптографические возможности. Не думайте, что предзагрузочный клиент доверяет те же сертификаты, что и браузер администратора.
Проверьте происхождение артефактов установки, а также их целостность. Контрольная сумма из того же ненадежного местоположения, что и измененное изображение, не устанавливает, что изображение является подлинным.
Сделать разрешение на установку
Относитесь к установке как к работе с началом и концом. Утвержденная машина получает определенный профиль. Готовая машина теряет право на другую автоматическую установку.
Используйте как одноразовые элементы управления загрузки, где поддерживается, так и состояние задания на стороне сервера. Один только ордер загрузки является слабой защитой, если позже оператор снова выбирает сетевую загрузку.
Неизвестные машины должны получать неразрушающий ответ. Неудавшиеся задания должны сохранять журналы и ждать контролируемой повторной попытки, а не многократно стереть и переустановить.
Устранение неполадок загрузки PXE на последнем этапе
Самый полезный первый вопрос: Какой последний этап работал? Сбой DHCP и сбой хранилища установщика требуют разных доказательств.
| Симптом | Этап для осмотра | Первые проверки |
|---|---|---|
| Нет аренды сети | Настройки сети | Связь, VLAN, DHCP-сфера, ретрансляционный путь |
| Получен адрес, нет программы загрузки | Выбор загрузки | Имя загрузочного файла, ответ службы, политика архитектуры |
| Тайм-аут TFTP | Первоначальная передача файла | Путь к файлу, разрешения, согласованный UDP-трафик |
| IPXE неоднократно перезагружается | цепочка загрузки | Обработка клиентов IPXE и скрипт второго этапа |
| Ошибка подписи или неподдерживаемого изображения | Прошивка прошивки | Архитектура, режим прошивки, доверенная цепочка подписи |
| Запускается ядро, не удается загрузить исходный код | Сеть установщика | NIC драйвер, маршрут, DNS, URL, доверие сертификата |
| Установщик запрашивает ввод | Обработка файлов с ответами | Доставка файлов, формат, загрузочные аргументы, интерактивные настройки |
| Установленная система не загружается | Местный загруз | Макет диска, загрузчик, ввод прошивки |
| Установка запускается снова | Состояние развертывания | Установить соответствие, запись завершения, порядок загрузки |
Сопоставьте журналы с неудачей
Журналы DHCP помогают объяснить адресные и загрузочные ответы. Журналы TFTP или веб-сервера показывают, какие файлы были запрошены. Журналы установщика объясняют ошибки конфигурации и хранения. Удаленная консоль показывает переход между этими этапами.
Успешная загрузка с вашего ноутбука не доказывает, что прошивка или установщик могут получить один и тот же файл. Клиент может использовать другую сеть, не иметь маршрута или иметь другой хранилище доверия сертификатов.
Держите попытки под контролем. Перезапуск каждой службы сразу может удалить доказательства и оставить первоначальную ошибку необъяснимой.
Планирование емкости для нескольких установок сервера
Общее время установки включает в себя запуск прошивки, передачу файлов, операции с диском, установку пакета и задачи после установки. Скорость сети сама по себе не может предсказать время окончания.
Например, если десять таргетингов на каждую из них составляет 4 ГБ по одной общей линии 1 Гбит/с, совокупная полезная нагрузка составляет 40 ГБ. При полной номинальной ставке передача одна только занимает около 320 секунд, прежде чем накладные расходы протокола или другая работа. Это иллюстративная нижняя граница, а не эталон развертывания.
Измерьте одну установку до увеличения размера партии. Затем проверьте общие восходящие ссылки, хранилище файловых серверов, доступ к репозиторию, емкость DHCP и отслеживание заданий в небольшой партии.
Локальные зеркала или кэши могут уменьшить повторные загрузки. Они также нуждаются в управлении версией, чтобы новый пакет или образ не меняли бесшумно следующую сборку.
Для больших флотов платформа подготовки может управлять состоянием машины, загрузочными действиями и заданиями развертывания. Поддерживайте выбор платформы привязанным к более широкому Процесс предоставления голых металлов, а не рассматривать службу PXE как всю систему.
PXE или IPMI Виртуальный носитель: что подходит для работы?
PXE предоставляет сетевой путь загрузки. IPMI — это интерфейс удаленного управления, реализованный контроллером управления сервером; Виртуальный носитель зависит от возможностей контроллера и прав доступа. Эти возможности могут работать в одном и том же развертывании.
| Метод | подходящая задача | Зависимость для проверки |
|---|---|---|
| PXE или IPXE | Повторные установки на утвержденных машинах | Службы загрузки и доступ к установке |
| Удаленные виртуальные носители | Разовая установка или восстановление | Поддержка Management-Controller, разрешения и любые требования к лицензии |
| Локальный USB-носитель | Локальная установка или восстановление | Физический доступ и подходящий носитель для установки |
Система удаленного управления может выбрать одноразовую загрузку PXE, а сетевая служба предоставляет установщик. Он также может монтировать ISO, когда сетевая загрузка недоступна.
Проверьте эти варианты, прежде чем арендовать оборудование. Доступ к ОС сервера не подразумевает разрешения на запуск DHCP или присоединение частной установки. Наши Руководство по управлению IPMI Объясняется сторона удаленного доступа.
Вопросы загрузки PXE
Может ли сервер использовать PXE без установленной ОС?
да. Совместимая прошивка может запустить сетевую загрузку до того, как локальная ОС появится. Серверу по-прежнему требуется рабочее оборудование, поддерживаемый сетевой интерфейс и доступ к службам загрузки. Отсутствующая локальная ОС отличается от отсутствия поддержки загрузки сети.
Нужен ли PXE Boot доступ в Интернет?
Нет. Установка может использовать локальные службы загрузки, носители и репозитории. Доступ в Интернет становится необходимым только тогда, когда выбранный рабочий процесс зависит от внешних файлов или служб. Перед планированием автономной сборки проверьте источники пакета, URL-адреса конфигурации и зависимости, связанные с сертификатом.
Стирает ли загрузка PXE жесткий диск?
Сам PXE не стирает хранилище. Программное обеспечение, запущенное через PXE, может это сделать. Неосмотрительный инсталлятор может переделывать диски в соответствии с его конфигурацией. Проверьте выбранный профиль и целевые диски, прежде чем разрешить установку.
Может ли PXE работать в VLAN?
Да, с подходящим дизайном. Клиенту нужен доступ к конфигурации сети и информации загрузки через маршрутизируемую границу. Он также должен достигать файловых служб, используемых на более поздних стадиях. Требуемые реле и правила доступа зависят от платформы развертывания.
Работает ли IPXE с безопасной загрузкой?
Он может, используя поддерживаемый подписанный путь загрузки и совместимые более поздние компоненты. Проверьте выпуск IPXE, архитектуру CPU, настройки доверия микропрограммы и требования ОС. Одно только имя файла EFI не доказывает, что полная цепочка загрузки будет принята.
Может ли PXE установить Linux и Windows?
PXE может запускать подходящие среды загрузки для любого из них. Каждой ОС по-прежнему нужны поддерживаемые установочные файлы, драйверы и рабочий процесс автоматизации. Общий загрузочный меню не делает один файл ответа подходящим для каждой операционной системы.
Проверьте эти элементы перед первой установкой
Перед включением автоматической установки убедитесь, что:
- Физическая цель идентифицируется и утверждается.
- Режим прошивки и загрузочная программа совпадают.
- Собственность DHCP и поведение реле ясны.
- Установочные файлы поступают из надежных источников.
- Установщик может изменять только предполагаемое хранилище.
- Файл ответов соответствует выбранному релизу ОС.
- Доступен консольный доступ и журналы.
- Завершение снимает право на установку и разрешает обычную локальную загрузку.
Планируете сетевые установки ОС? Поделитесь количеством ваших серверов, ОС, регионом, макетом хранилища и потребностями в восстановлении с помощью Atal Networks. Пересмотрите наш Конфигурации сервера Bare Metal и спросите, какие методы загрузки и параметры доступа к сети доступны для вашего развертывания.
