 Ga naar de inhoud



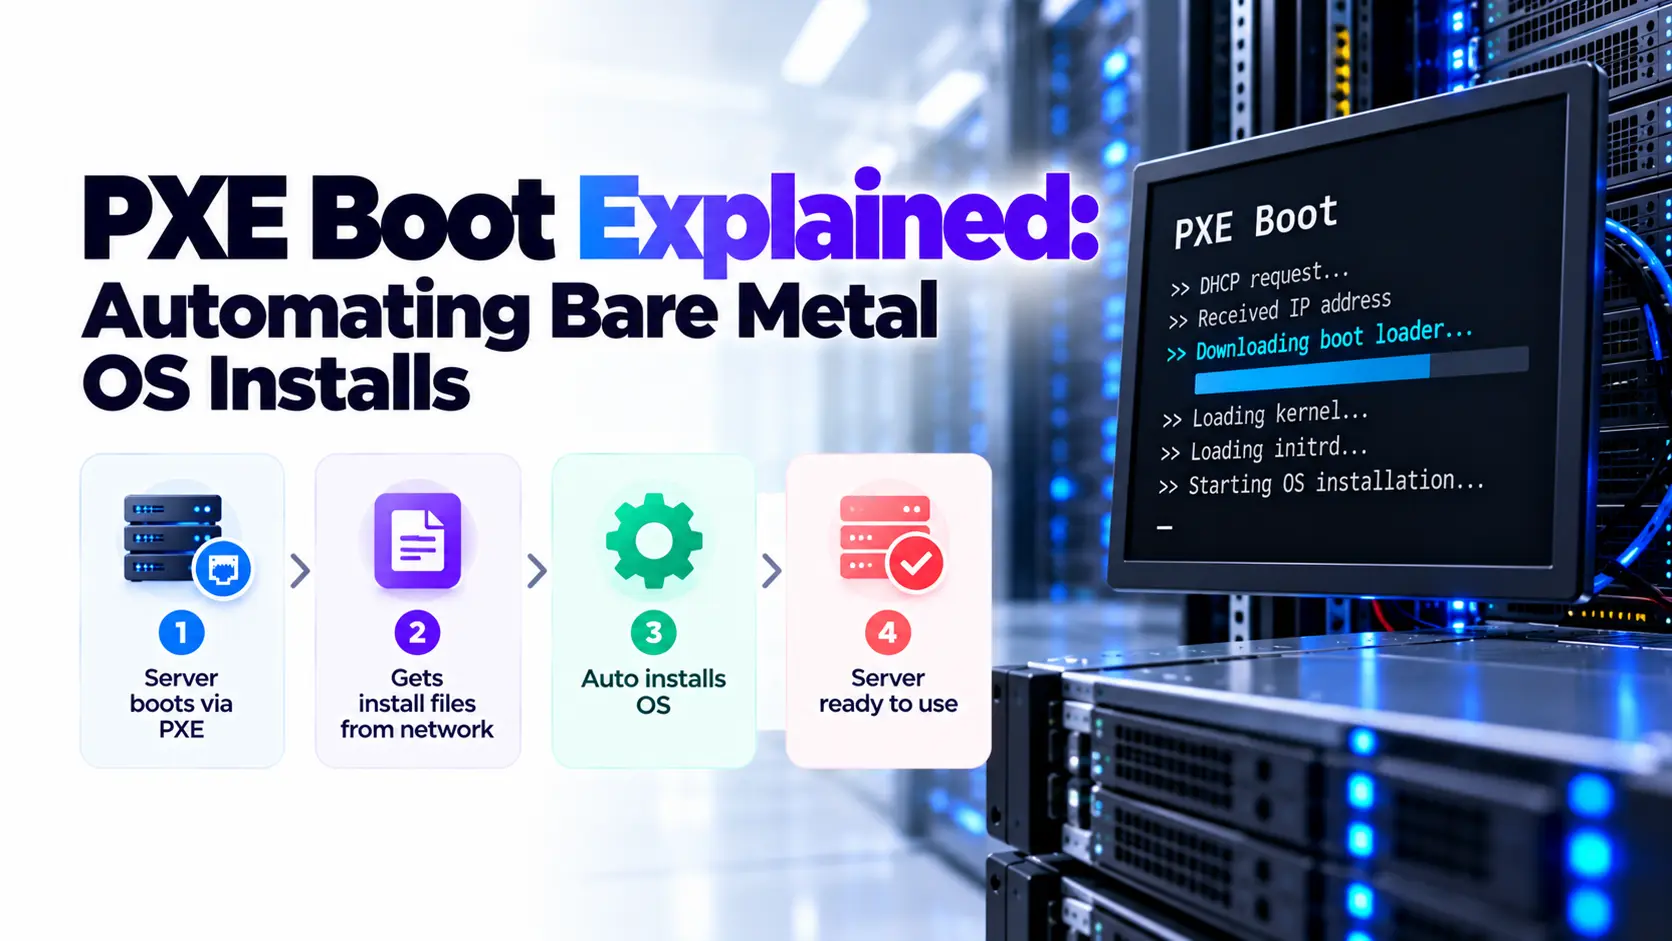
PXE Boot laat een server opstartsoftware over een netwerk laden voordat een besturingssysteem start. Om een blote metalen OS-installatie te automatiseren, moet die opstartomgeving ook een installateur starten en de configuratie leveren. PXE biedt het startpunt. Het installatieprogramma voert de schijfwijzigingen uit.
Dit onderscheid verklaart waarom een server een netwerkopstartmenu kan bereiken, maar toch handmatige invoer vereist. Het verklaart ook waarom een succesvolle installatie na een herstart opnieuw kan starten als het implementatiesysteem de machine nog steeds als een installatiedoel behandelt.
We moeten het hele pad besturen: de server identificeren, de juiste opstartbestanden laden, de beoogde configuratie van het besturingssysteem toepassen en de machine terugzetten naar de normale lokale opstart.
Wat is PXE Boot en waar begint de installatie?
PXE staat voor Preboot-uitvoeringsomgeving, algemeen uitgesproken als "Pixie." Het biedt een standaard manier voor compatibele firmware om software te starten die is verkregen van een netwerk.
Het doelwit heeft geen werkend besturingssysteem op zijn lokale schijven nodig. Het heeft wel compatibele firmware, een ondersteunde netwerkinterface en toegang tot de vereiste opstartservices nodig.
Netwerk opstarten, OS-installatie en first-boot-configuratie
Deze fasen hebben verschillende banen:
| Stadium | hoofdtaak | Resultaat |
|---|---|---|
| Netwerk opstarten | Opstartsoftware verkrijgen en uitvoeren | Een installateur of live-omgeving start |
| OS-installatie | Pas de opslaglay-out toe en installeer systeembestanden | Er bestaat een besturingssysteem op de beoogde schijf |
| First-boot-configuratie | Ondersteunde initialisatie-instellingen toepassen | Het geïnstalleerde systeem heeft de vereiste initiële configuratie |
| Overhandigingscontroles | Controleer toegang, netwerken en systeemstatus | De server is klaar voor de overeengekomen volgende taak |
Een PXE-opstart kan ook diagnostiek of een reddingsomgeving starten zonder iets te installeren. Netwerk opstarten betekent niet dat een schijf wordt gewist.
Wanneer PXE past op een kale metalen werklast
PXE is handig wanneer we herhaaldelijk servers met bekende configuraties installeren. Voorbeelden zijn onder meer clusterknooppunten, ontwikkelingslaboratoria, vervangingsmachines en goedgekeurde OS-rebuilds.
Het eerste werk omvat netwerkontwerp, onderhoud van het opstartbestand en de installatieconfiguratie. Die investering wordt nuttig wanneer het herhaaldelijk handmatig werk over meerdere implementaties vervangt.
Voor één externe server is het mogelijk dat virtuele media via een beheercontroller minder installatie vereisen. Voor het bredere implementatieproces, zie onze Bare Metal Provisioning Guide.
Wat heeft een PXE-opstartomgeving nodig?
Een werkomgeving heeft compatibele opstartsoftware, bereikbare services en een duidelijk installatiedoel nodig. Verschillende services kunnen op één host draaien in een klein lab.
Serverfirmware, netwerktoegang en opstartbestanden
Neem de firmwaremodus en CPU-architectuur van het doel op voordat u een opstartprogramma selecteert. Een bestand dat bedoeld is voor legacy BIOS kan niet zomaar een UEFI-toepassing vervangen. Een x86-64 EFI-applicatie is geen ARM64-opstartprogramma.
Identificeer ook het fysieke NIC en switch-netwerk dat voor de installatie wordt gebruikt. Een server met verschillende interfaces kan proberen netwerk op te starten via een poort die geen toegang heeft tot de opstartservices.
De belangrijkste componenten zijn:
| Bestanddeel | Doel |
|---|---|
| DHCP-service | levert netwerkinstellingen aan de client |
| Opstartinformatieservice | vertelt de client welk opstartprogramma moet worden aangevraagd |
| Netwerkopstartprogramma | Start de volgende opstartfase |
| Installatiebestanden | Bied de omgeving die het besturingssysteem installeert |
| Installatiebron | levert de inhoud of pakketten van het besturingssysteem |
| Antwoordbestand | Definieert ondersteunde installatiekeuzes zonder toezicht |
| Implementatierecord | Volgt de beoogde machine, profiel en uitkomst |
Het implementatierecord is een bedieningsbesturing. Het is geen vereiste ingebouwd in het PXE-protocol.
TFTP, HTTP en HTTPS
Traditional PXE gebruikt vaak TFTP om het initiële opstartprogramma op te halen. Latere fasen kunnen gebruik maken van andere transporten, waaronder HTTP of HTTPS, afhankelijk van de opstartsoftware en het installatieprogramma.
| Service | Typisch verkeer | Detail om te controleren |
|---|---|---|
| DHCP over IPv4 | UDP 67 en 68 | Toegang van de klant en elk relaispad |
| TFTP | Eerste verzoek aan UDP 69 | Transfer gebruikt onderhandelde UDP-poorten daarna |
| http://www | TCP 80 | Bestandspaden en bereikbaarheid |
| HTTP's | TCP 443 | Certificaatvertrouwen in de klant die de bestanden ophaalt |
| Deployment-specifieke PXE-service | kan UDP 4011 gebruiken | Alleen vereist voor toepasselijke implementaties |
Dit is een startpunt voor een IPv4-ontwerp, geen universele firewallregelset. IPv6 Boot heeft aparte vereisten. Controleer de netwerkdocumentatie van het geselecteerde platform voordat u toegangsregels toepast.
Hoe werkt PXE opstarten stap voor stap?
De eerste fasen zorgen voor netwerktoegang en laden een opstartprogramma. De installatie begint pas nadat de geselecteerde software de controle overneemt.
1. De server start het opstarten van het netwerk
Firmware selecteert de netwerkinterface en start het opstartproces van het netwerk. We kunnen het selecteren via een opstartmenu of een ondersteunde eenmalige opstartinstelling gebruiken via Remote Management.
Controleer op dit punt of de beoogde poort een verbinding heeft en het installatienetwerk bereikt.
2. De client ontvangt netwerkinstellingen en opstartinformatie
De client vraagt netwerkconfiguratie aan. Het identificeert ook informatie die relevant is voor het opstarten van het netwerk, inclusief de architectuur.
De adrestoewijzing en opstartinformatie kunnen afkomstig zijn van dezelfde service of afzonderlijke services. Een proxyDHCP-ontwerp kan opstartinformatie leveren terwijl een bestaande DHCP-server adressen blijft toewijzen.
3. De client laadt een compatibel opstartprogramma
De opstartservice leidt de machine naar een geschikt bestand. De client downloadt het en brengt de controle naar het over.
Dit programma kan een andere bootloader laden, een menu weergeven of een installatieomgeving starten. Een DHCP-lease alleen bewijst niet dat het juiste programma is geselecteerd.
4. Het opstartprogramma start de installatieomgeving
Voor een Linux-installatieprogramma omvat dit gewoonlijk een kernel en een initiële RAM-bestandssysteem, vaak genoemd initrd. Het installatieprogramma kan dan meer bestanden ophalen uit een repository of installatieafbeelding.
Netwerkinstellingen kunnen bij deze overdracht veranderen. Firmwarenetwerktoegang bewijst niet dat het installatieprogramma een werkende NIC-stuurprogramma, route of DNS-configuratie heeft.
5. De installateur past zijn instructies toe
Een configuratie zonder toezicht levert keuzes zoals schijflay-out, pakketten, hostnaam en geautoriseerde toegang. Zonder de juiste configuratie kan de installateur stoppen voor invoer of standaardinstellingen gebruiken.
Dit is het stadium waarin opslag kan worden gewijzigd. De geselecteerde schijven moeten overeenkomen met het goedgekeurde installatieprofiel.
6. Het systeem keert terug naar normaal opstarten
Na installatie moet de workflow de toestemming van de machine verwijderen om een andere destructieve installatie te ontvangen. De server start dan zijn geïnstalleerde besturingssysteem en voltooit zijn overdrachtscontroles.
Behandel een tweede succesvolle lokale herstart als onderdeel van de acceptatiecontrole. Een werkende first login bewijst niet dat de volgende opstart de installatie zal behouden.
DHCP-opties, proxyDHCP en relais
Opties 66 en 67 beschrijven gewoonlijk een opstartserver en een opstartbestandsnaam. Ze zijn niet de enige manier om opstartinformatie te leveren. DHCP-configuratierichtlijnen zoals volgende-server hebben ook betekenissen die moeten worden gecontroleerd aan de hand van de geselecteerde serversoftware.
Over gerouteerde netwerken hebben uitzendingen een geschikte relay-afhandeling nodig. De Configuration Manager-richtlijnen van Microsoft beveelt IP-helpers aan voor het ondersteunde cross-subnet PXE-ontwerp. Die productrichtlijnen mogen niet worden behandeld als het enige mogelijke ontwerp voor elke PXE-implementatie. Microsoft's gerouteerde PXE-documentatie legt de eisen uit.
PXE versus IPXE versus UEFI HTTP-boot
Deze namen beschrijven gerelateerde opstartpaden en software. Het zijn geen drie complete OS-implementatiesystemen.
| Nadering | Hoe het begint | Nuttige mogelijkheid | Belangrijkste cheque |
|---|---|---|---|
| Traditioneel PXE-pad | Firmware verkrijgt en voert een netwerkopstartprogramma uit, gewoonlijk via TFTP | Start een installatieprogramma zonder lokale media | Boot-bestand en firmware compatibiliteit |
| IPXE | Werkt als netwerkopstartfirmware of een geladen opstartprogramma | Voegt scripts, menu's en ondersteunde netwerktransporten toe | Bouw functies, stuurprogramma's en vertrouwensconfiguratie |
| UEFI HTTP-boot | Compatibele UEFI-firmware haalt een opstarttoepassing op via HTTP-bootondersteuning | Kan een netwerkopstartketen starten zonder een TFTP-eerste fase | Firmware-ondersteuning en compatibiliteit met applicaties |
Wat IPXE toevoegt
IPXE laat ons opstartbeslissingen uitdrukken in scripts. Een script kan bestanden selecteren, installatie-argumenten doorgeven, een menu aanbieden en een mislukte aanvraag afhandelen.
Een bestaande PXE-implementatie kan IPXE laden als het volgende programma. Dit heet kettingbelasting.
Dat pad heeft een duidelijke tweede fase nodig. Als IPXE opstartinformatie vraagt en opnieuw zijn eigen binaire ontvangt, kan de machine IPXE blijven laden. De De chainloading-gids van het IPXE-project Beschrijft manieren om dit gedrag te vermijden, inclusief verschillende reacties voor IPXE-clients en ingesloten scripts.
UEFI en veilige opstarten
UEFI-ondersteuning betekent niet automatisch dat een opstartbestand wordt uitgevoerd met Secure Boot ingeschakeld. De uitvoerbare en latere opstartcomponenten moeten passen bij het vertrouwensbeleid van de machine.
Het IPXE-project biedt een Gedocumenteerd veilig opstartpad met ondertekende release-componenten. Controleer de relevante architectuur en downstream OS-vereisten. Ga er niet vanuit dat een lokaal gecompileerd EFI-bestand met dezelfde instellingen werkt.
Ook scheidt transportbeveiliging van boot-code trust. Plain HTTP versleutelt geen downloads. HTTPS beschermt ondersteunde netwerkoverdrachten wanneer certificaatcontroles werken. Secure Boot past trustcontroles toe op uitvoerbare fasen in de opstartketen.
Hoe automatiseer je het besturingssysteem van het besturingssysteem?
Het antwoordbestand is van de installateur. Een opstartscript kan naar dat bestand verwijzen, maar het vervangt niet de opslag- en configuratielogica van het installatieprogramma.
Selecteer het juiste configuratieformaat
| systeem of taak | Gemeenschappelijke methode | Grens |
|---|---|---|
| Ubuntu-server met onderbouwing | yaml automatisch installeren | match de formaat en leveringsmethode met de release |
| RHEL en compatibele installateurs van Anaconda | kickstart | Controleer distributie- en release-ondersteuning |
| Debian-installatieprogramma | voorzad | Vervang het niet door de huidige Ubuntu-server AutoInstall |
| Windows-implementatie | Windows PE plus de geselecteerde installatie- of afbeeldingsworkflow | alleen starten winpe installeert geen vensters |
| Ondersteunde systeeminitialisatie | oneindig | De rol hangt af van de image- en implementatieworkflow |
| Doorlopende configuratie | Ansible of een andere configuratietool | Vereist de toegang en software die nodig is voor die tool |
Canonical's documentatie Identificeert automatische installatie als het geautomatiseerde installatieformaat van Ubuntu. Installatiedocumentatie van Red Hat Dekt kickstart en de installatieopties.
Definieer het serverprofiel voordat u de opslag wijzigt
Een handig profiel beantwoordt zes vragen:
- Welke fysieke machine kan deze installatie uitvoeren?
- Welke OS-release- en opstartmodus moet het gebruiken?
- Welke schijven kan het installatieprogramma wijzigen?
- Welke netwerkinstellingen moet het geïnstalleerde systeem ontvangen?
- Welke gebruikers en sleutels hebben er toegang toe?
- Wat bewijst dat de installatie voltooid is?
Gebruik waar mogelijk een stabiele schijf-ID die door het installatieprogramma wordt ondersteund. Ga er niet vanuit dat de eerste vermelde schijf altijd de beoogde OS-schijf is.
Een MAC-adres kan helpen bij het selecteren van een profiel, maar het is geen sterk identiteitsbewijs. Netwerktoegangscontroles en implementatieautorisatie zijn nog steeds van belang.
Voorbeeldwerkstroom: een onbeheerde Ubuntu-serverinstallatie
Het volgende is een referentieworkflow voor het plannen van een gecontroleerde labinstallatie. Het is geen rapport van een Atal-hardwaretest of een universeel configuratierecept.
De omgeving opnemen
Begin met één wegwerp x86-64 UEFI-doel op een geïsoleerd IPv4-installatienetwerk. Neem de geselecteerde Ubuntu Server LTS-release, firmwareversie, veilige opstartstatus, DHCP-eigenaar en de bedoelde schijf op.
Houd de OS-image, kernel en initramfs uitgelijnd met de geselecteerde release. Noteer hun oorsprong en checksums zodat dezelfde ingangen opnieuw kunnen worden gebruikt.
Het lab moet toegang hebben tot de console op afstand. Hiermee kunnen we een storing inspecteren voordat SSH of een andere OS-level service bestaat.
Bereid de bestanden en het opstartpad voor
Host de vereiste installatiebestanden op bekende paden. Controleer machtigingen en toegang vanuit het installatienetwerk.
Configureer het opstartprogramma in de eerste fase voor de firmware en architectuur van het doelwit. Als u IPXE gebruikt, geeft u de client een script in de tweede fase dat naar het installatieprogramma leidt in plaats van terug naar het IPXE-binaire bestand.
Lever de AutoInstall-configuratie op met behulp van een methode die wordt ondersteund door de gekozen release. Definieer opzettelijk opslag, netwerken en geautoriseerde toegang. Houd inloggegevens buiten openbaar toegankelijke bestanden en logboeken.
Een opstartmenu dat het installatieprogramma laadt, is één voltooid checkpoint. Succesvol ophalen van de configuratie is een andere. Controleer beide voordat u de workflow als onbeheerd behandelt.
Voer een gecontroleerde installatie uit
Bevestig dat het doelwit geen gegevens bevat die moeten worden bewaard. Als dit het geval is, moet u de vereiste back-up invullen en controleren voordat u verder gaat.
Activeer een eenmalige netwerkopstart en observeer de console. Controleer of de machine het verwachte profiel en de installatiebron selecteert. Inspecteer tijdens de initiële ontwikkeling het voorgestelde opslaggedrag voordat u onbeheerde schijfwijzigingen toestaat.
Houd de eerste run zichtbaar. Het moet vaststellen of de installateur voltooit met de beoogde ingangen, niet alleen of het kan starten.
Controleer het resultaat en start opnieuw op
Gebruik een schriftelijke acceptatierecord:
| Controleren | Verwacht resultaat |
|---|---|
| OS-versie | Komt overeen met de geselecteerde afbeelding |
| Opslag | Gebruikt de beoogde schijf- en partitielay-out |
| Netwerk | Heeft het verwachte adres, routes en DNS |
| Toegang | accepteert de goedgekeurde administratieve toegang |
| initialisatie | Vereiste first-boot-taken zijn voltooid |
| Implementatiestatus | Niet langer in aanmerking voor automatische installatie |
| Tweede herstart | Start het geïnstalleerde besturingssysteem zonder opnieuw te installeren |
Bewaar de uitvoer van gerundeerde consoles en relevante logboeken. Registreer handmatige correcties zodat ze expliciete configuratie of controles kunnen worden vóór de volgende run.
Beveilig het opstartpad en voorkom dat per ongeluk opnieuw wordt geïnstalleerd
Een installatieservice kan een machine wijzigen voordat de normale OS-beveiligingen actief zijn. Bepaal wie die service kan bereiken en wat het is toegestaan om te installeren.
Netwerktoegang en -bestanden beveiligen
Gebruik een gecontroleerd installatienetwerk met een gedocumenteerde DHCP-eigenaar. Vermijd het introduceren van een concurrerende DHCP-server in een gedeeld productienetwerk.
Beperk de toegang tot antwoordbestanden en opstartconfiguratie. Deze bestanden kunnen accountinformatie, interne adressen of instructies blootleggen die de opslag wijzigen.
Gebruik waar van toepassing ondersteunde HTTPS-overdrachten met een werkende certificaattrustketen. De IPXE Cryptografie Documentatie verklaart zijn vertrouwen en cryptografische mogelijkheden. Ga er niet vanuit dat de PreBoot-client dezelfde certificaten vertrouwt als de browser van een beheerder.
Controleer de oorsprong van installatieartefacten en hun integriteit. Een checksum van dezelfde niet-vertrouwde locatie als een gewijzigde afbeelding laat niet zien dat de afbeelding authentiek is.
Installatietoestemming tijdelijk maken
Behandel installatie als een baan met een begin en een einde. Een goedgekeurde machine ontvangt een specifiek profiel. Een voltooide machine verliest zijn geschiktheid voor een andere automatische installatie.
Gebruik zowel eenmalige opstartbesturingselementen, waar ondersteund, en de taakstatus aan de serverzijde. Alleen opstartvolgorde is een zwakke beveiliging als een operator later opnieuw opstarten op het netwerk selecteert.
Onbekende machines zouden een niet-destructieve reactie moeten krijgen. Mislukte taken moeten logboeken behouden en wachten op een gecontroleerde nieuwe poging in plaats van herhaaldelijk te wissen en opnieuw te installeren.
Problemen met PXE opstarten door de laatste succesvolle fase
De meest bruikbare eerste vraag is: Wat was de laatste fase die werkte? Een DHCP-fout en een opslagstoring van een installatieprogramma hebben ander bewijs nodig.
| Symptoom | podium om te inspecteren | Eerste controles |
|---|---|---|
| Geen netwerklease | Netwerkinstellingen | Link, VLAN, DHCP-scope, relaispad |
| Adres ontvangen, geen opstartprogramma | Opstartselectie | Opstartbestandsnaam, servicerespons, architectuurbeleid |
| TFTP-time-out | Initiële bestandsoverdracht | Bestandspad, machtigingen, onderhandeld UDP-verkeer |
| IPXE herlaadt herhaaldelijk | kettingbelasting | IPXE-clientafhandeling en script in de tweede fase |
| Handtekening of niet-ondersteunde afbeeldingsfout | Firmware-overdracht | Architectuur, firmwaremodus, vertrouwde ondertekeningsketen |
| Kernel start, brondownload mislukt | Installatienetwerk | NIC-stuurprogramma, route, DNS, URL, certificaatvertrouwen |
| Installateur vraagt om input | Antwoord-bestandsafhandeling | Bestandslevering, formaat, opstartargumenten, interactieve instellingen |
| Geïnstalleerd systeem start niet op | lokale opstart | Schijflay-out, bootloader, firmware-invoer |
| Installatie wordt opnieuw uitgevoerd | Implementatiestatus | Installeer geschiktheid, voltooiingsrecord, opstartvolgorde |
Match de logboeken met de storing
DHCP-logboeken helpen bij het uitleggen van adres- en boot-informatiereacties. TFTP- of webserverlogboeken laten zien welke bestanden zijn aangevraagd. Installateurslogboeken leggen configuratie- en opslagfouten uit. De externe console toont de overgang tussen deze fasen.
Een succesvolle download van uw laptop bewijst niet dat firmware of het installatieprogramma hetzelfde bestand kan ophalen. De klant kan een ander netwerk gebruiken, geen route hebben of een andere certificaatvertrouwensopslag hebben.
Houd nieuwe pogingen onder controle. Door elke service in één keer opnieuw op te starten, kan het bewijsmateriaal worden verwijderd en de oorspronkelijke fout onverklaard blijven.
Capaciteit plannen voor meerdere serverinstallaties
De totale installatietijd omvat het opstarten van de firmware, bestandsoverdracht, schijfbewerkingen, pakketinstallatie en taken na de installatie. Netwerksnelheid alleen kan de eindtijd niet voorspellen.
Als bijvoorbeeld tien targets elk 4 GB ophalen via één gedeelde 1 Gbps-link, is de totale payload 40 GB. Bij de volledige nominale snelheid duurt de overdracht alleen ongeveer 320 seconden, voordat de protocoloverhead of ander werk. Dit is een illustratieve ondergrens, geen inzetbenchmark.
Meet één installatie voordat u de batchgrootte vergroot. Controleer vervolgens gedeelde uplinks, opslag van bestandsservers, toegang tot repository, DHCP-capaciteit en taaktracking onder een kleine batch.
Lokale spiegels of caches kunnen herhaalde downloads verminderen. Ze hebben ook versiebeheer nodig, zodat een nieuw pakket of afbeelding de volgende build niet stilletjes verandert.
Voor grotere vloten kan een provisioningplatform de machinestatus, opstartacties en implementatietaken beheren. Houd platformselectie gekoppeld aan de bredere Bare metaalinrichtingsproces, in plaats van een PXE-service als het hele systeem te behandelen.
PXE of IPMI virtuele media: welke past bij de baan?
PXE levert een netwerkopstartpad. IPMI is een interface voor beheer op afstand geïmplementeerd door de beheercontroller van een server; Virtuele media zijn afhankelijk van de functies en toegangsrechten van de controller. Deze mogelijkheden kunnen in dezelfde implementatie werken.
| Methode | Geschikte taak | afhankelijkheid om te controleren |
|---|---|---|
| PXE of IPXE | Herhaalde installaties op goedgekeurde machines | Opstartservices en toegang tot installatienetwerken |
| Virtuele media op afstand | Eenmalige installatie of herstel | Ondersteuning voor management-controllers, machtigingen en eventuele licentievereiste |
| Lokale USB-media | Lokale installatie of herstel | Fysieke toegang en geschikte installatiemedia |
Een remote-managementsysteem kan een eenmalige PXE-opstart selecteren, terwijl een netwerkservice het installatieprogramma levert. Het kan ook een ISO koppelen wanneer netwerkopstarten niet beschikbaar is.
Controleer deze opties voordat u hardware huurt. Toegang tot het server-besturingssysteem impliceert geen toestemming om DHCP uit te voeren of een privé-installatienetwerk aan te sluiten. Onze IPMI-beheergids Verklaart de zijde voor toegang op afstand.
PXE-opstartvragen
Kan een server PXE gebruiken zonder een geïnstalleerd besturingssysteem?
Ja. Compatibele firmware kan het opstarten van het netwerk starten voordat er een lokaal besturingssysteem bestaat. De server heeft nog steeds werkende hardware, een ondersteunde netwerkinterface en toegang tot de opstartservices nodig. Een ontbrekend lokaal besturingssysteem is anders dan het missen van netwerkopstartondersteuning.
Heeft PXE-opstart internettoegang nodig?
Nee. Een installatie kan lokale opstartservices, media en repositories gebruiken. Internettoegang is alleen nodig wanneer de gekozen workflow afhankelijk is van externe bestanden of services. Controleer pakketbronnen, configuratie-URL's en certificaatgerelateerde afhankelijkheden voordat u een offline build plant.
Wist pxe opstarten de harde schijf?
PXE zelf wist de opslag niet. De software die via PXE is gestart, kan dat doen. Een installateur zonder toezicht kan schijven opnieuw partitioneren op basis van de configuratie. Controleer het geselecteerde profiel en de doelschijven voordat u de installatie laat doorgaan.
Kan PXE in VLAN's werken?
Ja, met een passend ontwerp. De client heeft toegang nodig tot netwerkconfiguratie en opstartinformatie over de gerouteerde grens. Het moet ook de bestandsservices bereiken die in latere stadia worden gebruikt. De vereiste relais- en toegangsregels zijn afhankelijk van het implementatieplatform.
Werkt IPXE met Secure Boot?
Het kan, met behulp van een ondersteund ondertekend opstartpad en compatibele latere componenten. Controleer de IPXE-release, CPU-architectuur, firmware-trustinstellingen en besturingssysteemvereisten. Een EFI-bestandsnaam alleen bewijst niet dat de volledige opstartketen zal worden geaccepteerd.
Kan PXE Linux en Windows installeren?
PXE kan voor beide geschikte opstartomgevingen starten. Elk besturingssysteem heeft nog steeds zijn eigen ondersteunde installatiebestanden, stuurprogramma's en automatiseringswerkstroom nodig. Een gedeeld opstartmenu maakt niet één antwoordbestand geschikt voor elk besturingssysteem.
Controleer deze items voor uw eerste installatie
Controleer voordat u de installatie zonder toezicht inschakelt:
- Het fysieke doel wordt geïdentificeerd en goedgekeurd.
- De firmwaremodus en het opstartprogramma komen overeen.
- DHCP-eigendom en relaisgedrag zijn duidelijk.
- Installatiebestanden zijn afkomstig van vertrouwde bronnen.
- De installateur kan alleen de beoogde opslag wijzigen.
- Het antwoordbestand komt overeen met de geselecteerde OS-release.
- Consoletoegang en logboeken zijn beschikbaar.
- Voltooiing verwijdert de geschiktheid van de installatie en maakt normale lokale opstarten mogelijk.
Plannen van netwerkgebaseerde OS-installaties? Deel uw serveraantal, besturingssysteem, regio, opslaglay-out en herstelbehoeften met Atal Networks. Bekijk onze Bare metalen serverconfiguraties en vraag welke opstartmethoden en netwerktoegangsopties beschikbaar zijn voor uw implementatie.
