 Aller au contenu



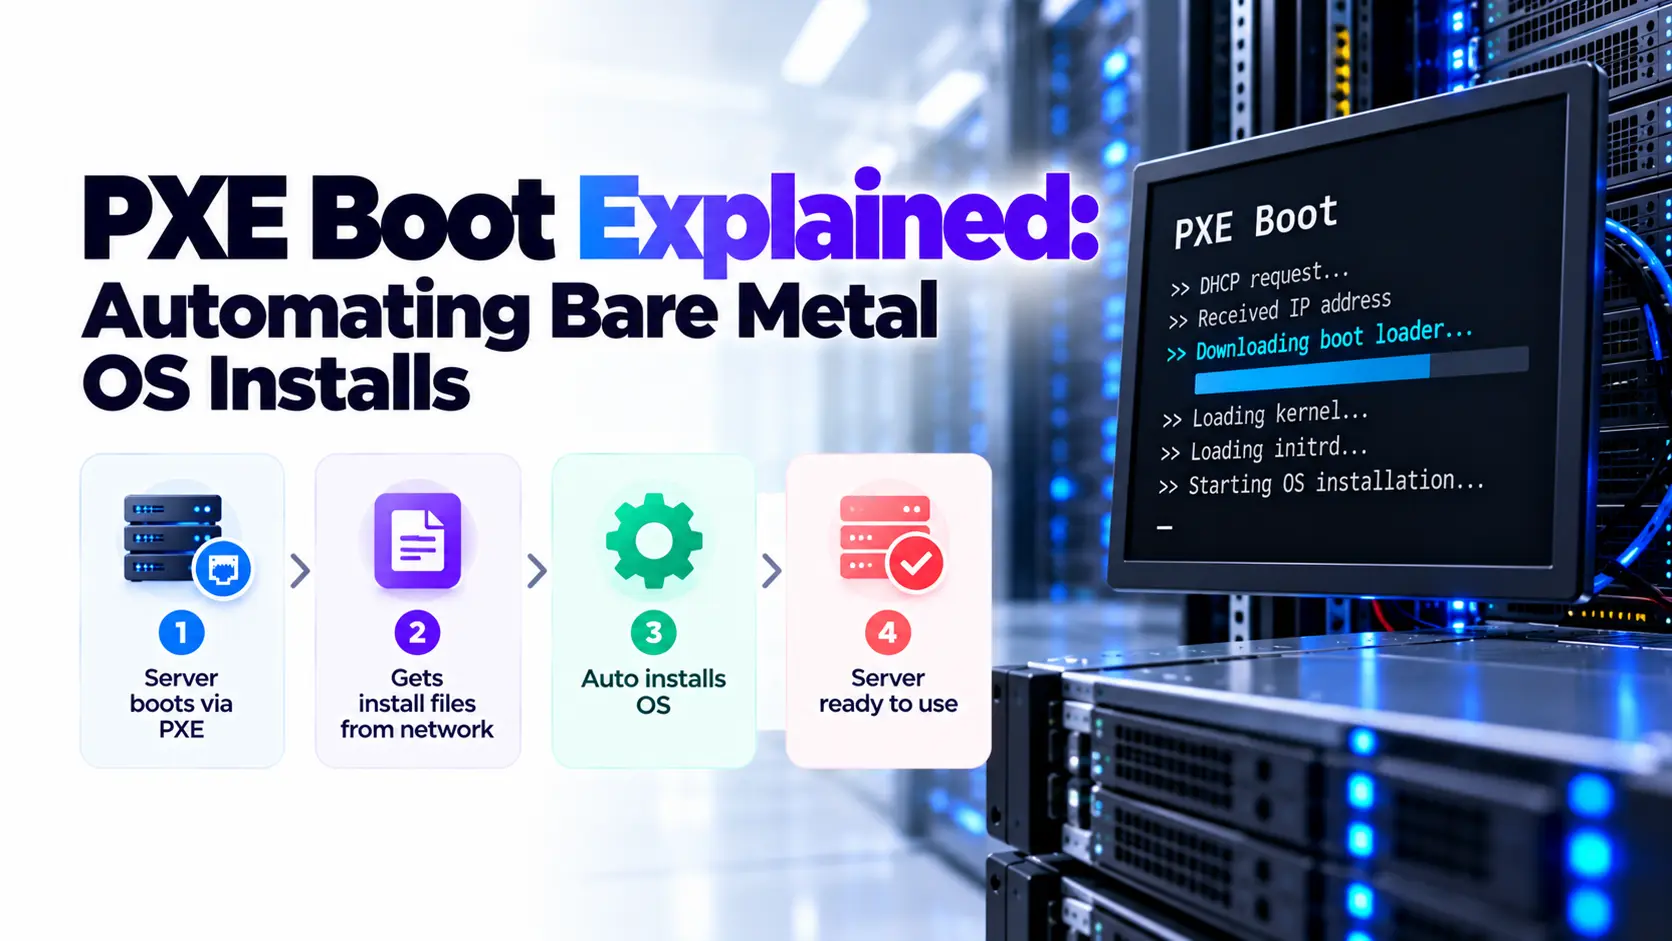
PXE Boot permet à un serveur de charger un logiciel de démarrage sur un réseau avant le démarrage d'un système d'exploitation. Pour automatiser une installation de système d'exploitation nu, cet environnement de démarrage doit également démarrer un programme d'installation et fournir sa configuration. PXE fournit le point de départ. Le programme d'installation effectue les modifications du disque.
Cette distinction explique pourquoi un serveur peut accéder à un menu de démarrage réseau tout en requiert une saisie manuelle. Cela explique également pourquoi une installation réussie peut redémarrer après un redémarrage si le système de déploiement traite toujours la machine comme une cible d'installation.
Nous devons contrôler l'ensemble du chemin : identifiez le serveur, chargez les fichiers de démarrage appropriés, appliquez la configuration du système d'exploitation prévue et renvoyez la machine à un démarrage local normal.
Qu'est-ce que le démarrage PXE et où commence l'installation ?
PXE signifie Environnement d'exécution du pré-démarrage, généralement prononcé "Pixie". Il fournit un moyen standard pour le micrologiciel compatible de démarrer les logiciels obtenus à partir d'un réseau.
La cible n'a pas besoin d'un système d'exploitation fonctionnel sur ses disques locaux. Il a besoin d'un micrologiciel compatible, d'une interface réseau prise en charge et d'un accès aux services de démarrage requis.
Démarrage réseau, installation du système d'exploitation et configuration du premier démarrage
Ces étapes ont des emplois différents :
| Étape | tâche principale | Résultat |
|---|---|---|
| Démarrage réseau | Obtenir et exécuter un logiciel de démarrage | Un installateur ou un environnement en direct démarre |
| OS installation | Appliquer la disposition du stockage et installer les fichiers système | Un système d'exploitation existe sur le disque prévu |
| Configuration du premier démarrage | Apply supported initialization settings | Le système installé a la configuration initiale requise |
| Contrôles de transfert | Vérifier l'accès, la mise en réseau et l'état du système | Le serveur est prêt pour sa prochaine tâche convenue |
Un démarrage PXE peut également démarrer des diagnostics ou un environnement de sauvetage sans rien installer. Le démarrage du réseau seul ne signifie pas qu'un disque sera effacé.
Lorsque PXE s'adapte à une charge de travail en métal nu
PXE est utile lorsque nous installons à plusieurs reprises des serveurs avec des configurations connues. Les exemples incluent les nœuds de cluster, les laboratoires de développement, les machines de remplacement et les reconstructions approuvées du système d'exploitation.
Le travail initial comprend la conception du réseau, la maintenance des fichiers de démarrage et la configuration du programme d'installation. Cet investissement devient utile lorsqu'il remplace le travail manuel répété sur plusieurs déploiements.
Pour un serveur distant, Virtual Media via un contrôleur de gestion peut nécessiter moins de configuration. Pour le processus de déploiement plus large, consultez notre Guide d'approvisionnement en métal nu.
De quoi un environnement de démarrage PXE a-t-il besoin ?
Un environnement de travail a besoin de logiciels de démarrage compatibles, de services accessibles et d'un objectif d'installation clair. Plusieurs services peuvent s'exécuter sur un seul hôte dans un petit laboratoire.
Micrologiciel de serveur, accès réseau et fichiers de démarrage
Enregistrez le mode de micrologiciel de la cible et l'architecture du CPU avant de sélectionner un programme de démarrage. Un fichier destiné à un BIOS hérité ne peut pas simplement remplacer une application UEFI. Une application X86-64 EFI n'est pas un programme de démarrage ARM64.
Identifiez également le réseau physique et le réseau de commutation utilisés pour l'installation. Un serveur doté de plusieurs interfaces peut tenter de démarrer le réseau via un port qui n'a pas accès aux services de démarrage.
Les principaux composants sont :
| Composant | But |
|---|---|
| Service DHCP | Fournit des paramètres réseau au client |
| Service d'informations de démarrage | indique au client quel programme de démarrage demander |
| Programme de démarrage réseau | Démarre la prochaine étape de démarrage |
| Fichiers d'installation | Fournir l'environnement qui installe le système d'exploitation |
| Source d'installation | Fournit le contenu ou les packages du système d'exploitation |
| dossier de réponses | Définit les choix d'installation non pris en charge pris en charge |
| Enregistrement de déploiement | Suivi de la machine, du profil et du résultat souhaités |
L'enregistrement de déploiement est un contrôle d'exploitation. Ce n'est pas une exigence intégrée au protocole PXE.
TFTP, HTTP et HTTPS
Le PXE traditionnel utilise généralement TFTP pour récupérer le programme de démarrage initial. Les étapes ultérieures peuvent utiliser d'autres transports, notamment HTTP ou HTTPS, selon le logiciel de démarrage et le programme d'installation.
| Service | Trafic typique | Détail à vérifier |
|---|---|---|
| DHCP sur IPv4 | UDP 67 et 68 | Accès client et tout chemin de relais |
| TFTP | Demande initiale à UDP 69 | Transfer utilise ensuite des ports UDP négociés |
| http | TCP 80 | Chemins de fichiers et joignabilité |
| https | TCP 443 | Certificat de confiance dans le client qui récupère les fichiers |
| Service PXE spécifique au déploiement | Peut utiliser UDP 4011 | Requis uniquement pour les implémentations applicables |
Il s'agit d'un point de départ pour une conception IPv4, et non un ensemble de règles de pare-feu universel. Le démarrage IPv6 a des exigences distinctes. Vérifiez la documentation réseau de la plate-forme sélectionnée avant d'appliquer les règles d'accès.
Comment fonctionne le démarrage de PXE, étape par étape ?
Les premières étapes établissent l'accès au réseau et chargent un programme de démarrage. L'installation ne commence qu'après que le logiciel sélectionné a pris le contrôle.
1. Le serveur démarre le démarrage réseau
Le micrologiciel sélectionne l'interface réseau et démarre son processus de démarrage réseau. Nous pouvons le sélectionner via un menu de démarrage ou utiliser un paramètre de démarrage unique pris en charge via la gestion à distance.
À ce stade, vérifiez que le port prévu a un lien et atteint le réseau d'installation.
2. Le client reçoit les paramètres réseau et les informations de démarrage
Le client demande la configuration du réseau. Il identifie également les informations pertinentes au démarrage du réseau, y compris son architecture.
L'attribution d'adresses et les informations de démarrage peuvent provenir du même service ou des services distincts. Une conception ProxyDHCP peut fournir des informations de démarrage alors qu'un serveur DHCP existant continue d'attribuer des adresses.
3. Le client charge un programme de démarrage compatible
Le service de démarrage dirige la machine vers un fichier approprié. Le client le télécharge et lui transfère le contrôle.
Ce programme peut charger un autre chargeur de démarrage, afficher un menu ou démarrer un environnement d'installation. Un bail DHCP à lui seul ne prouve pas que le bon programme a été sélectionné.
4. Le programme de démarrage démarre l'environnement d'installation
Pour un programme d'installation Linux, cela implique généralement un noyau et un système de fichiers RAM initial, souvent nommé initrd. Le programme d'installation peut alors récupérer plus de fichiers à partir d'une image de référentiel ou d'installation.
Les paramètres réseau peuvent changer lors de ce transfert. L'accès au réseau du micrologiciel ne prouve pas que le programme d'installation dispose d'un pilote de carte réseau, d'un itinéraire ou d'une configuration DNS.
5. L'installateur applique ses instructions
Une configuration sans assistance fournit des choix tels que la disposition du disque, les packages, le nom d'hôte et l'accès autorisé. Sans la configuration appropriée, le programme d'installation peut s'arrêter pour la saisie ou l'utilisation des valeurs par défaut.
C'est le stade où le stockage peut être modifié. Les disques sélectionnés doivent correspondre au profil d'installation approuvé.
6. Le système revient au démarrage normal
Après l'installation, le workflow doit supprimer la permission de la machine pour recevoir une autre installation destructrice. Le serveur démarre alors son système d'exploitation installé et termine ses vérifications de transfert.
Traitez un deuxième redémarrage local réussi dans le cadre du contrôle d'acceptation. Une première connexion fonctionnelle ne prouve pas que le prochain démarrage va préserver l'installation.
Options DHCP, ProxyDHCP et relais
Les options 66 et 67 décrivent généralement un serveur de démarrage et un nom de fichier de démarrage. Ils ne sont pas le seul moyen de fournir des informations de démarrage. Directives de configuration DHCP telles que internaute ont également des significations qui doivent être vérifiées par rapport au logiciel de serveur sélectionné.
Sur les réseaux routés, les diffusions nécessitent une gestion des relais appropriée. Les conseils de Microsoft Configuration Manager recommandent des aides IP pour sa conception PXE multi-sous-réseaux prise en charge. Ces directives de produit ne doivent pas être traitées comme la seule conception possible pour chaque implémentation PXE. Documentation PXE routée de Microsoft explique ses exigences.
PXE vs IPXE vs UEFI HTTP Boot
Ces noms décrivent les chemins de démarrage et les logiciels associés. They are not three complete OS deployment systems.
| Approche | Comment ça commence | Capacité utile | chèque principal |
|---|---|---|---|
| Chemin PXE traditionnel | Le micrologiciel obtient et exécute un programme de démarrage réseau, généralement via TFTP | Démarre un programme d'installation sans médias locaux | Compatibilité des fichiers de démarrage et du micrologiciel |
| IPXE | S'exécute en tant que micrologiciel de démarrage réseau ou programme de démarrage chargé | Ajoute des scripts, des menus et des transports réseau pris en charge | Créez des fonctionnalités, des pilotes et une configuration de confiance |
| Démarrage HTTP UEFI | Le micrologiciel compatible UEFI récupère une application de démarrage via le support de démarrage HTTP | Peut démarrer une chaîne de démarrage réseau sans une première étape TFTP | Firmware support and application compatibility |
Ce qu'IPXE ajoute
IPXE nous permet d'exprimer des décisions de démarrage dans des scripts. Un script peut sélectionner des fichiers, transmettre des arguments d'installation, proposer un menu et gérer une requête échouée.
Une implémentation PXE existante peut charger IPXE comme prochain programme. cela s'appelle chaînage.
Cette voie nécessite une deuxième étape claire. Si IPXE demande des informations de démarrage et reçoit à nouveau son propre binaire, la machine peut continuer à recharger IPXE. Les Guide de chargement en chaîne du projet IPXE Décrit les moyens d'éviter ce comportement, y compris différentes réponses pour les clients IPXE et les scripts intégrés.
UEFI et démarrage sécurisé
La prise en charge de l'UEFI ne signifie pas automatiquement qu'un fichier de démarrage s'exécute avec Secure Boot activé. Les composants de démarrage exécutables et ultérieurs doivent s'adapter à la politique de confiance de la machine.
Le projet IPXE fournit un Chemin de démarrage sécurisé documenté avec des composants de version signés. Vérifiez l'architecture pertinente et les exigences du système d'exploitation en aval. Ne présumez pas qu'un fichier EFI compilé localement fonctionnera avec les mêmes paramètres.
Séparez également la sécurité de transport de la confiance du code de démarrage. Le HTTP simple ne crypte pas les téléchargements. HTTPS protège les transferts réseau pris en charge lorsque les vérifications de certificat fonctionnent. Secure Boot applique des vérifications de confiance aux étapes exécutables de la chaîne de démarrage.
Comment automatiser le programme d'installation du système d'exploitation ?
Le fichier de réponses appartient au programme d'installation. Un script de démarrage peut pointer vers ce fichier, mais il ne remplace pas la logique de stockage et de configuration du programme d'installation.
Sélectionnez le format de configuration correct
| système ou tâche | Méthode courante | Frontière |
|---|---|---|
| Serveur Ubuntu avec subiquité | Installer Yaml | Associez le format et la méthode de livraison à la version |
| RHEL et installateurs compatibles Anaconda | kickstart | Vérifier la distribution et le support de publication |
| Installateur Debian | faire prévoir | Ne le remplacez pas par l'installation automatique actuelle d'Ubuntu Server |
| Déploiement Windows | Windows PE plus le flux de travail d'installation ou d'images sélectionné | Le démarrage de WinPE seul n'installe pas Windows |
| Initialisation du système pris en charge | embarrassé | Son rôle dépend de l'image et du workflow de déploiement |
| Configuration en cours | Ansible ou un autre outil de configuration | Nécessite l'accès et les logiciels nécessaires à cet outil |
Documentation canonique Identifie AutoInstall comme le format d'installation automatisé d'Ubuntu. Documentation d'installation de Red Hat Couvre Kickstart et ses options d'installation.
Définir le profil du serveur avant de modifier le stockage
Un profil utile répond à six questions :
- Quelle machine physique peut exécuter cette installation ?
- Quelle version de système d'exploitation et quel mode de démarrage doit-il utiliser ?
- Quels disques le programme d'installation peut-il changer ?
- Quels paramètres réseau le système installé doit-il recevoir ?
- Quels utilisateurs et clés peuvent y accéder ?
- Qu'est-ce qui prouve que l'installation est terminée ?
Utilisez un identifiant de disque stable pris en charge par le programme d'installation lorsque cela est possible. Ne présumez pas que le premier disque répertorié est toujours le disque du système d'exploitation prévu.
Une adresse MAC peut aider à sélectionner un profil, mais ce n'est pas une preuve solide d'identité. Les contrôles d'accès au réseau et l'autorisation de déploiement sont toujours importants.
Exemple de flux de travail : une installation d'Ubuntu sans assistance sur le serveur
Voici un flux de travail de référence pour la planification d'une installation de laboratoire contrôlée. Il ne s'agit pas d'un rapport d'un test matériel ATAL ou d'une recette de configuration universelle.
Enregistrer l'environnement
Commencez avec une cible UEFI x86-64 jetable sur un réseau d'installation IPv4 isolé. Enregistrez la version sélectionnée d'Ubuntu Server LTS, la version du micrologiciel, l'état de démarrage sécurisé, le propriétaire DHCP et le disque prévu.
Gardez l'image du système d'exploitation, le noyau et les initramfs alignés avec la version sélectionnée. Enregistrez leurs origines et vos sommes de contrôle afin que les mêmes entrées puissent être réutilisées.
Le laboratoire devrait avoir un accès à la console distante. Cela nous permet d'inspecter une panne avant que SSH ou un autre service de niveau OS n'existe.
Préparer les fichiers et le chemin de démarrage
Hébergez les fichiers d'installation requis dans les chemins connus. Vérifiez les autorisations et l'accès à partir du réseau d'installation.
Configurez le programme de démarrage de la première étape pour le micrologiciel et l'architecture de la cible. Si vous utilisez IPXE, donnez au client un script de deuxième étape qui mène au programme d'installation plutôt que de revenir au binaire IPXE.
Fournissez la configuration d'AutoInstall à l'aide d'une méthode prise en charge par la version choisie. Définissez le stockage, la mise en réseau et l'accès autorisé délibérément. Gardez les informations d'identification hors des fichiers et journaux accessibles au public.
Un menu de démarrage qui charge le programme d'installation est un point de contrôle terminé. La récupération réussie de sa configuration en est une autre. Vérifiez les deux avant de traiter le flux de travail comme non surveillé.
Exécuter une installation contrôlée
Vérifiez que la cible ne contient aucune donnée qui doit être conservée. Si c'est le cas, complétez et vérifiez la sauvegarde requise avant de continuer.
Déclenchez un démarrage réseau unique et observez la console. Vérifiez que la machine sélectionne le profil attendu et la source d'installation. Au cours du développement initial, inspectez le comportement de stockage proposé avant d'autoriser les changements de disque sans surveillance.
Gardez la première exécution visible. Il doit déterminer si l'installateur termine avec les entrées prévues, et non simplement s'il peut démarrer.
Vérifiez le résultat et redémarrez à nouveau
Utilisez un enregistrement d'acceptation écrite :
| Vérifier | Résultat attendu |
|---|---|
| OS release | Correspond à l'image sélectionnée |
| Stockage | Utilise la disposition de disque et de partition souhaitée |
| Réseau | A l'adresse, les itinéraires et le DNS attendus |
| Accès | Accepte l'accès administratif approuvé |
| initialisation | Les tâches du premier démarrage requis sont terminées |
| État de déploiement | n'est plus éligible à l'installation automatique |
| Deuxième redémarrage | Démarre le système d'exploitation installé sans réinstaller |
Conservez la sortie de la console expurgée et les journaux pertinents. Enregistrez toutes les corrections manuelles afin qu'elles puissent devenir une configuration ou des vérifications explicites avant la prochaine exécution.
Sécurisez le chemin de démarrage et évitez les réinstallations accidentelles
Un service d'installation peut changer une machine avant que ses protections normales du système d'exploitation ne soient actives. Contrôlez qui peut accéder à ce service et ce qu'il est autorisé à installer.
Protéger l'accès au réseau et les fichiers
Utilisez un réseau d'installation contrôlé avec un propriétaire DHCP documenté. Évitez d'introduire un serveur DHCP concurrent sur un réseau de production partagé.
Restreindre l'accès aux fichiers de réponses et à la configuration de démarrage. Ces fichiers peuvent exposer les informations de compte, les adresses internes ou les instructions qui modifient le stockage.
Utilisez les transferts HTTPS pris en charge avec une chaîne de confiance de certificat de travail, le cas échéant. Les Documentation sur la cryptographie IPXE Explique sa confiance et ses capacités cryptographiques. Ne présumez pas que le client Preboot fait confiance aux mêmes certificats que le navigateur d'un administrateur.
Vérifiez l'origine des artefacts d'installation ainsi que leur intégrité. Une somme de contrôle du même emplacement non fiable qu'une image modifiée n'établit pas que l'image est authentique.
Rendre l'autorisation d'installation temporaire
Traitez l'installation comme un travail avec un début et une fin. Une machine approuvée reçoit un profil spécifique. Une machine terminée perd son éligibilité à une autre installation automatique.
Utilisez à la fois les contrôles de démarrage uniques, lorsqu'ils sont pris en charge et l'état du travail côté serveur. L'ordre de démarrage seul est une protection faible si un opérateur sélectionne à nouveau le démarrage du réseau.
Les machines inconnues devraient recevoir une réponse non destructive. Les travaux échoués doivent conserver les journaux et attendre une nouvelle tentative contrôlée plutôt que d'effacer et de réinstaller à plusieurs reprises.
Dépannage du démarrage PXE par la dernière étape réussie
La première question la plus utile est : Quelle est la dernière étape qui a fonctionné ? Une défaillance DHCP et une panne de stockage d'installation nécessitent des preuves différentes.
| Symptôme | étape à inspecter | Premières vérifications |
|---|---|---|
| Pas de bail réseau | Paramètres réseau | Lien, VLAN, portée DHCP, chemin de relais |
| Adresse reçue, aucun programme de démarrage | Sélection des bottes | Nom de fichier de démarrage, réponse de service, politique d'architecture |
| Délai d'attente TFTP | Transfert de fichiers initial | Chemin de fichiers, autorisations, trafic UDP négocié |
| IPXE recharge à plusieurs reprises | chaînage | Gestion des clients IPXE et script de deuxième étape |
| Erreur de signature ou d'image non prise en charge | Transfert du micrologiciel | Architecture, mode micrologiciel, chaîne de signatures de confiance |
| Le noyau démarre, le téléchargement de la source échoue | Réseautage des installateurs | Pilote NIC, Route, DNS, URL, Trust de certificat |
| L'installateur demande une entrée | Gestion des fichiers de réponses | Livraison de fichiers, format, arguments de démarrage, paramètres interactifs |
| Le système installé ne démarre pas | Chaussure locale | Disposition du disque, chargeur de démarrage, entrée de micrologiciel |
| L'installation fonctionne à nouveau | État de déploiement | Installer l'admissibilité, l'enregistrement d'achèvement, la commande |
Associez les journaux à l'échec
Les journaux DHCP aident à expliquer les réponses à l'adresse et aux informations de démarrage. Les journaux TFTP ou serveur Web indiquent les fichiers demandés. Les journaux du programme d'installation expliquent les erreurs de configuration et de stockage. La console distante montre la transition entre ces étapes.
Un téléchargement réussi à partir de votre ordinateur portable ne prouve pas que le micrologiciel ou le programme d'installation peut récupérer le même fichier. Le client peut utiliser un réseau différent, manquer d'itinéraire ou avoir un magasin de confiance de certificats différent.
Gardez les tentatives contrôlées. Le redémarrage de chaque service en une seule fois peut supprimer les preuves et laisser la faute d'origine inexpliquée.
Planifier la capacité pour plusieurs installations de serveurs
Le temps total d'installation comprend le démarrage du micrologiciel, le transfert de fichiers, les opérations sur le disque, l'installation du package et les tâches post-installation. La vitesse du réseau seule ne peut pas prédire l'heure d'arrivée.
Par exemple, si dix cibles parviennent à 4 Go par une liaison partagée de 1 Gbit/s, la charge utile globale est de 40 Go. Au taux nominal complet, le transfert à lui seul prend environ 320 secondes, avant le surcharge de protocole ou tout autre travail. Il s'agit d'une limite inférieure illustrative, et non d'un benchmark de déploiement.
Mesurez une installation avant d'augmenter la taille du lot. Vérifiez ensuite les liaisons montantes partagées, le stockage du serveur de fichiers, l'accès au référentiel, la capacité DHCP et le suivi des tâches sous un petit lot.
Les miroirs ou les caches locaux peuvent réduire les téléchargements répétés. Ils ont également besoin d'un contrôle de version afin qu'un nouveau package ou une nouvelle image ne modifie pas silencieusement la prochaine version.
Pour les plus grandes flottes, une plate-forme de provisionnement peut gérer l'état de la machine, les actions de démarrage et les travaux de déploiement. Gardez la sélection de la plate-forme liée au plus large Processus d'approvisionnement en métaux nus, plutôt que de traiter un service PXE comme l'ensemble du système.
PXE ou IPMI Virtual Media : lequel convient ?
PXE fournit un chemin de démarrage réseau. IPMI est une interface de gestion à distance mise en œuvre par le contrôleur de gestion d'un serveur ; Virtual Media dépend des fonctionnalités et des droits d'accès du contrôleur. Ces fonctionnalités peuvent fonctionner dans le même déploiement.
| Méthode | tâche appropriée | Dépendance à vérifier |
|---|---|---|
| PXE ou IPXE | Installations répétées sur des machines approuvées | Services de démarrage et accès au réseau d'installation |
| Médias virtuels à distance | Installation ou récupération ponctuelle | Gestion-contrôleur, autorisations et exigence de licence |
| Média USB local | Installation ou récupération locale | Accès physique et supports d'installation appropriés |
Un système de gestion à distance peut sélectionner un démarrage PXE unique, tandis qu'un service réseau fournit le programme d'installation. Il peut également monter un ISO lorsque le démarrage du réseau n'est pas disponible.
Vérifiez ces options avant de louer du matériel. L'accès au système d'exploitation du serveur n'implique pas l'autorisation d'exécuter DHCP ou de connecter un réseau d'installation privé. Notre Guide de gestion IPMI Explique le côté accès à distance.
Questions de démarrage PXE
Un serveur peut-il utiliser PXE sans système d'exploitation installé ?
Oui. Le micrologiciel compatible peut démarrer le démarrage réseau avant qu'un système d'exploitation local n'existe. Le serveur a toujours besoin de matériel de travail, d'une interface réseau prise en charge et d'un accès aux services de démarrage. Un système d'exploitation local manquant est différent de la prise en charge des démarrages réseau manquants.
Le démarrage PXE a-t-il besoin d'un accès Internet ?
Non. Une installation peut utiliser des services de démarrage, des médias et des référentiels locaux. L'accès à Internet ne devient nécessaire que lorsque le flux de travail choisi dépend de fichiers ou de services externes. Vérifiez les sources de packages, les URL de configuration et les dépendances liées aux certificats avant de planifier une génération hors ligne.
Le démarrage PXE efface-t-il le disque dur ?
Le PXE lui-même n'efface pas le stockage. Le logiciel démarré via PXE peut le faire. Un programme d'installation sans assistance peut répartir les disques en fonction de sa configuration. Vérifiez le profil sélectionné et les disques cibles avant de permettre à l'installation de continuer.
PXE peut-il fonctionner sur les VLAN ?
Oui, avec une conception adaptée. Le client a besoin d'accéder à la configuration du réseau et aux informations de démarrage à travers la limite routée. Il doit également atteindre les services de fichiers utilisés par les étapes ultérieures. Les relais et règles d'accès requis dépendent de la plate-forme de déploiement.
IPXE fonctionne-t-il avec un démarrage sécurisé ?
Il peut, à l'aide d'un chemin de démarrage signé pris en charge et des composants ultérieurs compatibles. Vérifiez la version IPXE, l'architecture du processeur, les paramètres de confiance du micrologiciel et les exigences du système d'exploitation. Un seul nom de fichier EFI ne prouve pas que la chaîne de démarrage complète sera acceptée.
PXE peut-il installer Linux et Windows ?
PXE peut démarrer des environnements de démarrage appropriés pour l'un ou l'autre. Chaque système d'exploitation a toujours besoin de ses propres fichiers d'installation, pilotes et flux de travail d'automatisation. Un menu de démarrage partagé ne rend pas un fichier de réponses adapté à chaque système d'exploitation.
Vérifiez ces éléments avant votre première installation
Avant d'activer l'installation sans assistance, confirmez que :
- La cible physique est identifiée et approuvée.
- Le mode firmware et le programme de démarrage correspondent.
- La propriété du DHCP et le comportement des relais sont clairs.
- Les fichiers d'installation proviennent de sources fiables.
- Le programme d'installation ne peut modifier que le stockage prévu.
- Le fichier de réponses correspond à la version du système d'exploitation sélectionnée.
- L'accès à la console et les journaux sont disponibles.
- L'achèvement supprime l'admissibilité à l'installation et permet un démarrage local normal.
Vous planifiez des installations de système d'exploitation basées sur un réseau ? Partagez votre nombre de serveurs, votre système d'exploitation, votre région, votre disposition de stockage et vos besoins de récupération avec Atal Networks. Passez en revue notre Configurations de serveurs en métal nu Et demandez quelles méthodes de démarrage et options d'accès au réseau sont disponibles pour votre déploiement.
