 跳至内容



支付五个单独的托管计划来运行五个低流量站点的费用是桌子上的钱。 一个正确配置的 VPS 处理所有这些,每个站点的性能都比共享主机上的要好。
在一个 VPS 上托管多个网站的工作方式是运行一台像 Nginx 或 Apache 这样的 Web 服务器,该服务器读取每个传入的 HTTP 请求中的域名并将其路由到正确的站点目录。 每个站点都有自己的文档根、数据库、SSL 证书和 PHP 进程池。 一台服务器,一台 IP 地址,您的 RAM 和 CPU 所能支持的域数量。
本指南涵盖了完整的设置:目录结构、Nginx 服务器块、Apache 虚拟主机、PHP-FPM 池隔离、带有 Certbot 的免费 SSL、安全强化、Redis 缓存、自动备份以及了解单个 VPS 何时不再的清晰框架 够了。
您可以在一个 VPS 上托管多个网站吗?
一个 VPS 可以托管 3 到 20 多个网站。 Web 服务器软件处理所有流量路由。 Nginx 使用服务器块,Apache 使用虚拟主机。 两者都通过阅读 主办 每个 HTTP 请求中的标头并将其与配置的域名匹配。 匹配的域映射到磁盘上的特定目录,站点文件所在的位置。 1个IP地址,一台服务器,多个域名。
这也适用于 KVM 虚拟化层。 我们的 Linux VPS 主机 计划运行基于 KVM 的隔离,这意味着您的 VPS 具有固定的 CPU 和 RAM 片段,没有其他客户共享。 与共享主机不同,这种隔离使 VPS 上的多站点整合变得可靠,与共享主机不同,数百个帐户在没有保证分配的情况下竞争相同的物理资源。
一个 VPS 可以处理多少个站点?
诚实的答案取决于流量以及您的网站是否使用缓存。 以下是基于实际 WordPress 部署的实际参考:
| VPS 规格 | 低流量站点(<500个访客/天) | 中等交通站点(500-5,000/天) |
|---|---|---|
| 2 个 VCPU / 2 GB RAM | 3-5 个站点 | 1-2 个站点 |
| 2 VCPU / 4 GB RAM | 5-10 个站点 | 3-5 个站点 |
| 4 个 VCPU / 8 GB RAM | 10-20 个站点 | 5-10 个站点 |
瓶颈几乎总是RAM。 使用此公式调整 PHP-FPM 工作人员的大小:
max_children = available_ram_for_php ÷ 平均值
平均 WordPress PHP-FPM 流程:30–50 MB。 在 4 GB VPS 上,为 OS 和 MariaDB 保留 1 GB。 这为 PHP 留下了 3 GB 的空间,它支持所有站点的大约 60-100 名工人。 启用 Redis 对象缓存后,这些数字是保守的,因为 Redis 在 PHP 看到之前吸收了大多数数据库读取。
多个站点的共享主机与 VPS
共享主机将数百名租户放在一台机器上,没有资源保证。 当一个站点的流量激增时,该机器上的所有其他站点都会变慢。 VPS 为您提供 CPU 和 RAM 的专用切片。 PHP-FPM 池将每个站点的流程隔离开来,因此 site1.com 上的流量飙升不会让 site2.com 的工作人员挨饿。
开始前:先决条件
在触摸任何配置文件之前获取这些内容:
- 运行具有 root 或 sudo 访问权限的 Ubuntu 22.04 或 24.04 的 VPS
- 至少 2 GB RAM(推荐用于 5 个以上站点 4 GB)
- 在 DNS A 记录中注册的域名指向您的 VPS 公共 IP
- 配置了 SSH 密钥身份验证和密码验证禁用
- 基本的 Linux 命令行熟悉(文件编辑、服务管理)
- 安装了 UFW 防火墙
DNS A 记录在 24-48 小时内跨全球解析器推出。 用 . 测试分辨率 挖掘 site1.com 在运行 Web 服务器配置之前。 如果该命令返回您的 VPS IP,则该域已就绪。
首先设置您的目录结构
大多数指南直接跳转到 Web 服务器配置。 设置干净的目录结构首先节省了调试后的时间。 权限、备份脚本和日志轮换都取决于一致的布局。
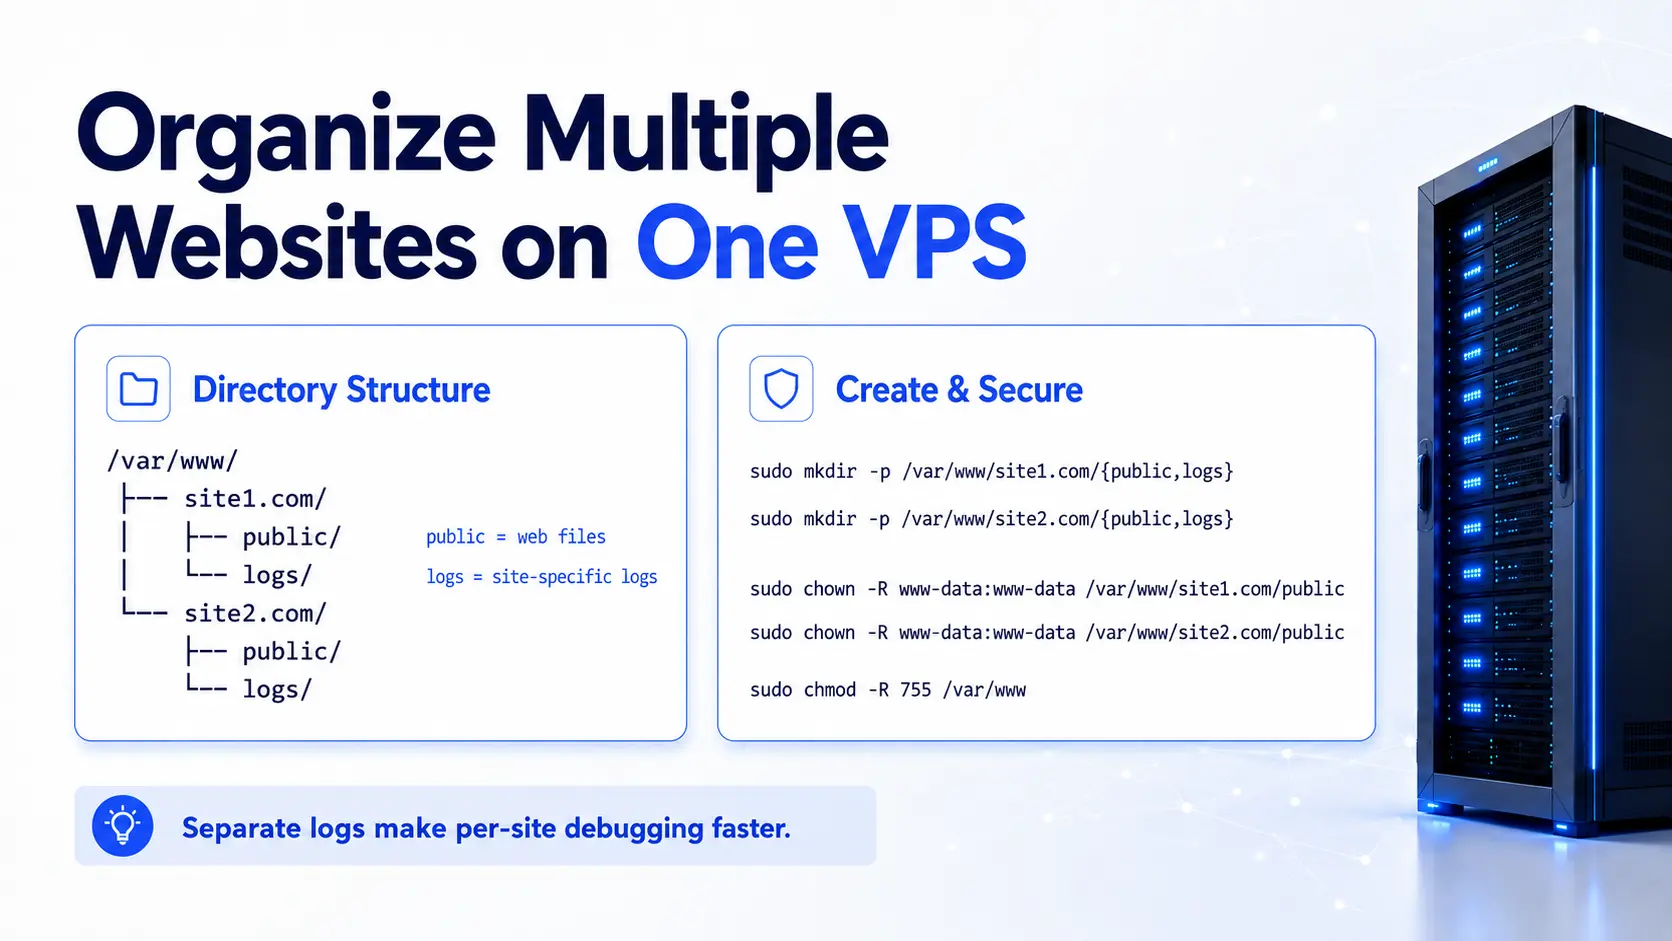
对每个站点使用此结构:
/var/www/
├── site1.com/
│ ├── public/ ← 文档根目录(Web 可访问的文件)
│ └── 日志/ ← 每个站点的访问和错误日志
├── site2.com/
│ ├── 公共/
─ └── 原木/
创建目录:
sudo mkdir -p /var/www/site1.com/{public,logs}
sudo mkdir -p /var/www/site2.com/{public,logs}
sudo chown -R www-data:www-data /var/www/site1.com/public
sudo chown -R www-data:www-data /var/www/site2.com/public
sudo chmod -R 755 /var/www
每个站点的单独日志目录意味着您可以运行 tail -f /var/www/site1.com/logs/error.log 调试一个站点而没有看到所有其他站点的噪音。
每个站点创建单独的 Linux 用户
运行每个站点 www-数据 是多站点安全的默认和错误的选择。 如果一个站点受到损害,则运行的进程为 www-数据 可以读取所有其他站点的文件和数据库凭据。
每个站点的单独系统用户在妥协后停止横向移动:
sudo adduser --no-create-home --shell /usr/sbin/nologin site1user
sudo adduser --no-create-home --shell /usr/sbin/nologin site2user
sudo chown -R site1user:www-data /var/www/site1.com/public
sudo chown -R site2user:www-data /var/www/site2.com/public
每个站点的 PHP-FPM 池将在其匹配的系统用户下运行。 site1.com 上的恶意脚本运行为 站点用户,没有读取权限 /var/www/site2.com/.
安装 Web 堆栈 (nginx + php-fpm + mariadb)
更新系统并在 Ubuntu 24.04 上安装完整堆栈:
sudo apt update && sudo apt upgrade -y
sudo apt install nginx mariadb-server php8.3-fpm \
php8.3-mysql php8.3-curl php8.3-gd \
php8.3-mbstring php8.3-xml php8.3-zip -y
sudo mysql_secure_installation
对所有人回答是 mysql_secure_installation 提示:设置 root 密码、删除匿名用户、禁止远程 root 登录、删除测试数据库和重新加载权限。
Nginx 使用事件驱动的异步架构,以最少的内存处理数千个并发连接。 Apache 的基于流程的模型每次连接使用更多的 RAM,但对于依赖于依赖的应用程序来说仍然是更好的选择 .htaccess 没有服务器级配置访问的文件或每个目录配置。 对于大多数现代 PHP 和 WordPress 部署,Nginx 是正确的默认设置。
为多个域配置 Nginx 服务器块
nginx 读取 主办 每个传入请求的标题并将其匹配 server_name 配置文件中的指令。 匹配块确定哪个文档根用于响应。 多个块共享端口 80 和 443,Nginx 在内部处理所有路由。
将每个站点的配置存储在 /etc/nginx/sites-available/,然后创建一个符号链接 /etc/nginx/sites-enabled/ 激活它。 这种分离允许您在不删除其配置的情况下禁用站点。
为每个域创建一个服务器块
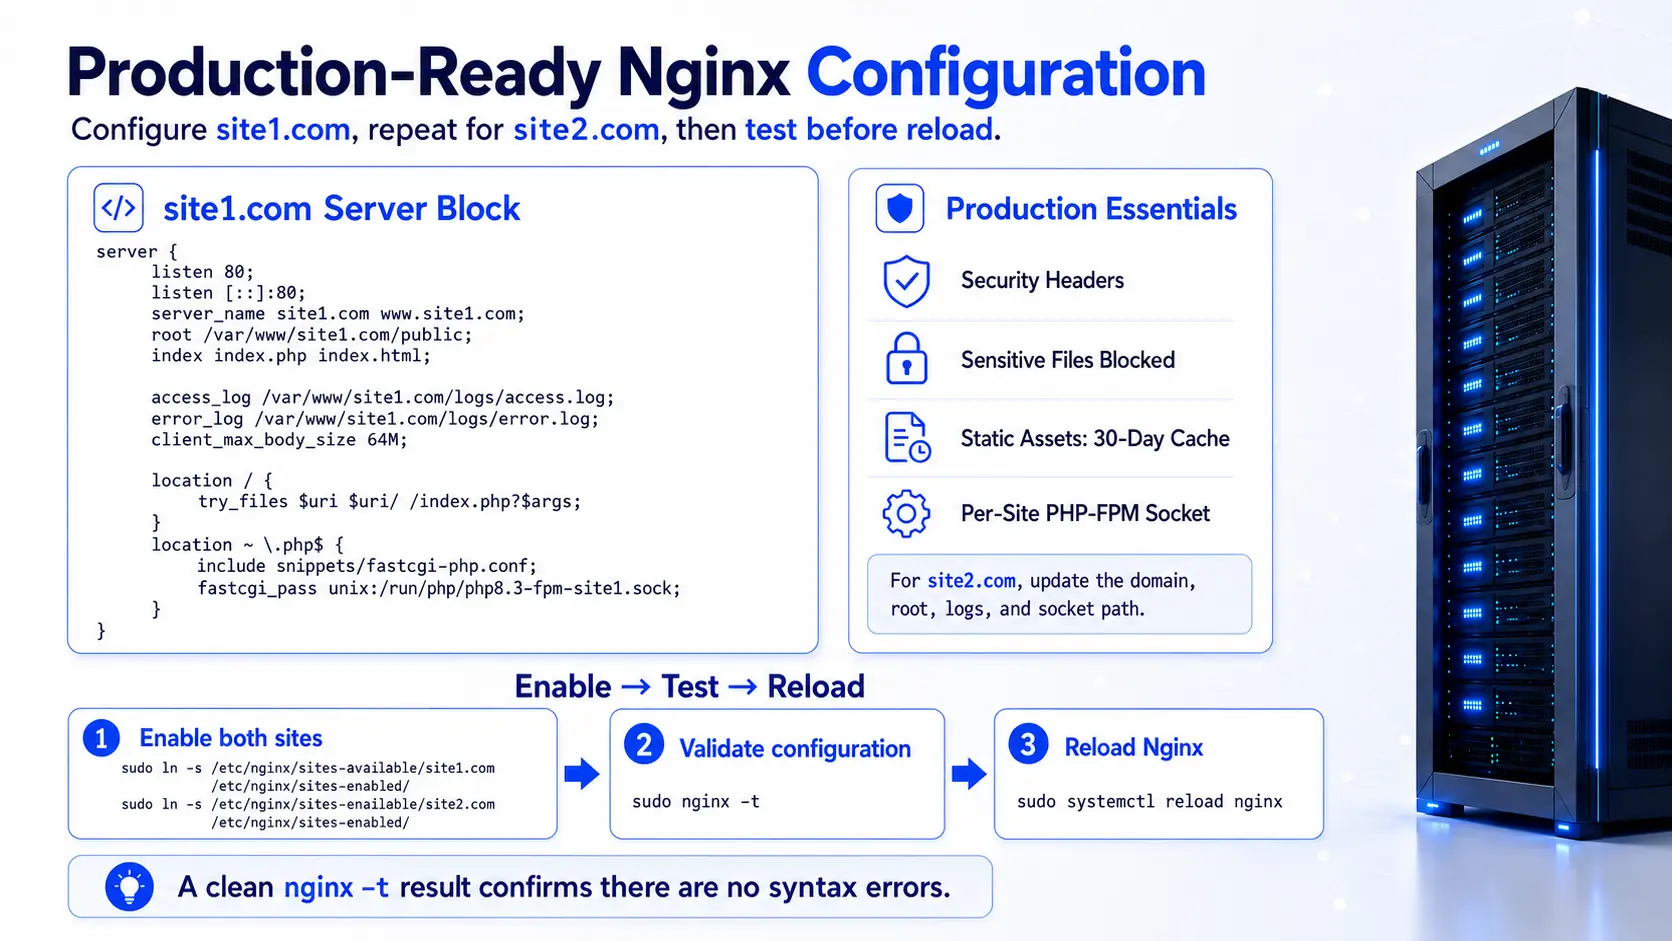
site1.com 的完整生产就绪配置。 创建文件:
sudo nano /etc/nginx/sites-available/site1.com
粘贴此配置:
服务器{
听 80;
听 [::]:80;
server_name site1.com www.site1.com;
根/var/www/site1.com/public;
索引 index.php index.html;
access_log /var/www/site1.com/logs/access.log;
error_log /var/www/site1.com/logs/error.log;
client_max_body_size 64m;
# 安全标头
add_header X-Frame-Options “SAMEORIGIN” always;
add_header X-Content-Type-Options “nosniff” always;
add_header X-XSS-Protection “1; mode=block” always;
位置 / {
try_files $uri $uri/ /index.php?$args;
}
位置 ~ \.php$ {
包括片段/fastcgi-php.conf;
fastcgi_pass unix:/run/php/php8.3-fpm-site1.sock;
}
# 阻止对敏感文件的访问
位置 ~ /\.ht { 拒绝所有; }
位置 = /wp-config.php { 拒绝所有; }
# 缓存浏览器级别的静态资产
位置 ~* \.(js|css|png|jpg|jpeg|gif|ico|svg|woff2)$ {
到期 30d;
add_header cache-control “public, immutable”;
}
}
对 site2.com 重复相同的过程,更改 server_name, 根, access_log, 错误_log和 fastcgi_pass 插座路径。
启用这两个站点,删除默认值并进行测试:
sudo ln -s /etc/nginx/sites-available/site1.com /etc/nginx/sites-enabled/
sudo ln -s /etc/nginx/sites-available/site2.com /etc/nginx/sites-enabled/
sudo rm /etc/nginx/sites-enabled/default
sudo nginx -t
sudo systemctl reload nginx
一个干净的 nginx-t 输出在重新加载之前没有确认语法错误。
添加一个catch-all server block(安全步骤大多数指南跳过)
没有一个 catch-all 默认块,nginx 将第一个按字母顺序加载的配置文件提供给任何与已知不匹配的请求 server_name。 自动扫描仪和机器人不断探测 VPS IP 地址。 将您的网站内容提供给未知的主机头会泄漏信息,并可能公开应用程序详细信息。
添加此块:
sudo nano /etc/nginx/sites-available/000-catch-all
服务器{
收听 80 default_server;
监听 [::]:80 default_server;
server_name _;
返回 444;
}
sudo ln -s /etc/nginx/sites-available/000-catch-all /etc/nginx/sites-enabled/
sudo nginx -t && sudo systemctl reload nginx
返回代码 444 在没有 HTTP 响应的情况下立即关闭 TCP 连接。 扫描仪一无所获。 那个 000- 文件名中的前缀可确保在您的站点按字母顺序配置之前加载此块,使其成为真正的默认值。
Apache 虚拟主机(适用于旧版或 .htaccess 相关应用)
如果您的申请需要 .htaccess 支持或您正在运行需要 Apache 风格的每个目录配置的传统 PHP 软件,使用 Apache 虚拟主机而不是 Nginx 服务器块。
创建配置文件:
sudo nano /etc/apache2/sites-available/site1.com.conf
<VirtualHost *:80>
服务器名 site1.com
serveralias www.site1.com
文档根 /var/www/site1.com/public
错误日志 /var/www/site1.com/logs/error.log
CustomLog /var/www/site1.com/logs/access.log 组合
<Directory /var/www/site1.com/public>
options -indexs +followsymlinks
allowoverride 所有
要求所有授予
</目录>
</VirtualHost>
启用站点并重新加载:
sudo a2ensite site1.com.conf
sudo systemctl reload apache2
对每个附加域重复。
每个站点配置单独的 PHP-FPM 池
默认 www.conf PHP-FPM 池运行所有 PHP 请求 www-数据 使用共享进程池。 site1.com 上的流量峰值或失控的 WordPress cron 作业可能会耗尽所有可用的 PHP 工作人员并使服务器上的所有其他站点崩溃。 单独的池完全防止了这种情况。
为 Site1 创建专用池配置:
sudo nano /etc/php/8.3/fpm/pool.d/site1.conf
[站点1]
用户 = site1user
组 = www-data
听 = /run/php/php8.3-fpm-site1.sock
listen.owner = www-data
listen.group =www-data
PM = 动态
pm.max_children = 8
pm.start_servers = 2
pm.min_spare_servers = 1
pm.max_spare_servers = 3
pm.max_requests = 500
为每个站点复制此文件,增加池名称、用户和套接字路径。 禁用默认值 www.conf 池以防止其消耗资源:
sudo mv /etc/php/8.3/fpm/pool.d/www.conf /etc/php/8.3/fpm/pool.d/www.conf.disabled
sudo systemctl restart php8.3-fpm
尺码指南: 在 4 GB VPS 上,为 OS 和 MariaDB 保留 1 GB。 PHP 仍然有 3 GB。 每个 WordPress PHP-FPM 流程的平均值为 40 MB,您有大约 75 名工人的空间。 跨10个站点,设置 pm.max_children = 7 或 8 每个站点。 根据每个站点的流量配置进行调整:高流量站点获得更多的工人,低流量的分期站点变得更少。
验证重新启动后池是否正在运行:
sudo systemctl status php8.3-fpm
ls /运行/php/
你应该看到一 .索克 每个配置的池的文件。
为所有域安装 SSL 证书
您的 VPS 上的每个站点都需要 HTTPS。 Let's Encrypt 通过 Certbot 提供免费的自动更新 SSL 证书。 Certbot 覆盖单个命令中的所有域。
安装certbot:
sudo apt install certbot python3-certbot-nginx -y
一次为所有域生成证书:
sudo certbot --nginx \
-d site1.com -d www.site1.com \
-d site2.com -d www.site2.com
Certbot 会自动修改您的 Nginx 服务器块:它添加了端口 443 侦听器、SSL 证书文件路径和 HTTP-to-HTTPS 重定向规则。 运行后,Nginx 通过 HTTPS 为每个站点提供服务,而无需进行任何手动配置更改。
在信任之前验证自动续订是否有效:
sudo certbot renew --dry-run
成功的试运行证实了 Certbot 可以在没有人工输入的情况下访问 Let's Encrypt 的服务器并更新证书。 Certbot 默认在 Ubuntu 上安装 systemd 计时器。 检查其状态:
sudo systemctl 状态 certbot.timer
一IP上具有多个域的SSL:SNI解释
通过服务器名称指示 (SNI) 在一个 IP 地址上运行多个 SSL 证书。 在 TLS 握手期间,客户端的浏览器在建立 HTTP 连接之前发送请求的主机名。 Nginx 读取该主机名并提供匹配的证书。 2010 年之后发布的每个浏览器都支持 SNI。 每个域不需要单独的 IP 地址,仅为 SSL 添加 IP 地址是不必要的成本。
强化所有站点的安全性
启用 UFW 防火墙
防火墙限制了哪些端口接受连接。 仅打开您的服务器实际需要的内容:
sudo ufw allow 22/tcp # SSH
sudo ufw allow 80/tcp # HTTP
sudo ufw allow 443/tcp # HTTPS
sudo ufw enable
sudo ufw status
默认情况下,其他所有内容都被阻止。 如果您运行其他服务(邮件、自定义端口),请添加特定规则而不是打开广泛的范围。
安装 fail2ban
fail2ban 监视日志文件的重复失败登录尝试并自动禁止违规 IP 地址。 它默认保护SSH,可以扩展到WordPress登录页面和其他Web端点。
sudo apt install fail2ban -y
sudo systemctl enable fail2ban
创建本地监狱配置:
sudo nano /etc/fail2ban/jail.local
[默认]
班次 = 3600
查找时间 = 600
maxRetry = 3
【SSHD】
启用 = 真
sudo systemctl restart fail2ban
sudo fail2ban-client status sshd
设置正确的文件权限
每个资源类型的正确权限:
| 资 | 允许 |
|---|---|
| 目录 | 755 |
| php和html文件 | 644 |
| wp-config.php | 600 |
| 上传目录 | 755 |
每个站点在其自己的系统用户下运行, 站点用户 无法读取所有拥有的文件 站点用户 无论权限如何。 这种分离是结构保护。 权限添加第二层。
禁用nginx版本披露
默认情况下,nginx 在 HTTP 响应头和错误页面中包含其版本号。 攻击者使用它来针对特定版本中的已知漏洞。 把它关掉 /etc/nginx/nginx.conf 里面 http {} 区块:
server_tokens 关闭;
sudo nginx -t && sudo systemctl reload nginx
为 WordPress 网站添加 Redis 对象缓存
Redis 将经常查询的数据库结果存储在内存中。 对于共享 MariaDB 实例的 WordPress 站点,Redis 可以将 60–80% 的数据库查询负载减少到重读页面上。 这种减少直接增加了每个站点在达到资源限制之前处理的并发访问者的数量。
安装redis:
sudo apt install redis-server -y
sudo systemctl enable redis-server
sudo systemctl start redis-server
大多数指南错过的关键多站点配置详细信息:为每个站点分配其自己的 Redis 数据库索引。 Redis 默认提供 16 个数据库索引 (0–15)。 如果没有不同的索引,来自 site1.com 和 site2.com 的缓存密钥可能会碰撞并提供错误的缓存内容。
在每个站点的 wp-config.php,在之前添加 Redis 数据库分配 /* 仅此而已,停止编辑! */ 评论:
// site1.com wp-config.php
定义(‘wp_redis_database’,0);
// site2.com wp-config.php
定义(‘wp_redis_database’,1);
// site3.com wp-config.php
定义(‘wp_redis_database’, 2);
在每个 WordPress 站点中安装 Till Kruss 的“Redis 对象缓存”插件。 激活它并确认连接状态在插件设置中显示“已连接”。 如果您在一台服务器上运行超过 16 个 WordPress 站点,请在其他端口上配置第二个 Redis 实例。
设置自动备份
从未测试过的备份策略不是备份策略。 自动数据库转储和文件归档覆盖了数据层。 场外同步涵盖了灾难性的故障场景。
创建备份脚本:
sudo nano /usr/local/bin/backup-sites.sh
#!/bin/bash
backup_dir=”/var/backups/multi-site”
日期=$(日期+%y-%m-%d)
mkdir -p "$BACKUP_DIR/$DATE"
# 数据库
对于 site1_db site2_db 中的数据库; 做
mysqldump -u root “$DB” | gzip > “$BACKUP_DIR/$DATE/${DB}.sql.gz”
做过
# 站点文件
用于 site1.com site2.com 中的站点; 做
tar -czf "$BACKUP_DIR/$DATE/${SITE}_files.tar.gz" \
-c “/var/www/$site”公共
做过
# 删除超过 14 天的备份
find “$BACKUP_DIR” -type d -mtime +14 -exec rm -rf {} + 2>/dev/null
echo "Backup complete: $DATE"
使其可执行并安排它:
sudo chmod +x /usr/local/bin/backup-sites.sh
echo "0 3 * * * root /usr/local/bin/backup-sites.sh" | sudo tee /etc/cron.d/multi-site-backup
对于异地存储,使用使用 S3 的备份目录同步到任何与 S3 兼容的对象存储 克隆:
sudo apt install rclone -y
# 使用您的存储提供商凭据配置 rclone
rclone 同步 /var/backups/multi-site remote:your-bucket/vps-backups
添加 rclone 同步 在本地存档步骤之后执行备份脚本的命令。 每 90 天运行一次到测试域的手动还原。 您从未恢复的备份是一个假设,而不是保证。
监控所有站点的服务器健康状况
随着单个 VPS 上的站点数量的增长,监控变得更加重要。 在任何站点彻底崩溃之前,一个资源不足的站点可能会在所有其他站点中产生细微的性能下降。
使用 HTOP 和 VNSTAT 进行基本监控
顶级 提供每个进程的 CPU 和 RAM 使用情况的实时视图。 按 排序 内存% 确定哪个 PHP-FPM 池消耗的内存最多。 按 F6 选择排序列。
sudo apt install htop vnstat -y
VNSTAT 跟踪每个网络接口随时间的带宽使用情况。 运行 vnstat -l 实时取景或 vnstat -d 对于每日总计。 在您收到带宽超额通知之前,识别哪些站点驱动出站流量峰值很有用。
用于实时服务器仪表板的 NetData
NetData 安装在一个命令中,并提供一个基于浏览器的仪表板,其中包含 CPU、RAM、磁盘 I/O 和 Nginx 请求速率指标每秒更新一次:
wget -O /tmp/netdata-kickstart.sh https://get.netdata.cloud/kickstart.sh
sh /tmp/netdata-kickstart.sh
访问仪表板 http://your-vps-ip:19999。 在 中设置警报 /etc/netdata/health_alarm_notify.conf 用于 85% 以上的 RAM 使用和高于 85% 的磁盘使用情况。 这些阈值让您有时间在性能下降或磁盘完全填充之前采取行动。
对于运行 10 多个站点的大型部署,Prometheus 与 Grafana 提供了更长的保留率和更精细的每个站点指标,通过 Nginx 的 Stub 状态模块和 PHP-FPM 的状态终结点。
WordPress 多站点与单独的 WordPress 安装
这两种方法都适用于 VPS。 正确的选择取决于您网站之间的关系。
| 因素 | WordPress 多站点 | 单独安装 |
|---|---|---|
| 管理员开销 | 一台仪表板 | 每个站点一个仪表板 |
| 插件冲突风险 | 高(所有站点共享的插件) | 无(完全隔离) |
| 性能隔离 | 无(共享数据库表) | 完整(分隔数据库,PHP-FPM 池) |
| 交通峰值影响 | 影响网络中的所有站点 | 包含在一个站点 |
| 主题和用户管理 | 集中 | 独立 |
| 最适合 | 相关品牌网络、教育网络 | 独立客户网站,代理工作 |
使用 WordPress 多站点 当所有站点都属于同一组织时,共享用户或管理员,并在每个子站点中使用相同的主题进行少量定制。 有系子网站的大学是经典的用例。
使用单独的 WordPress 安装 当您为不同的客户端托管站点时,运行具有不同流量配置文件的项目,或者需要更新、排除或迁移一个站点而无需触摸其他站点。 单独安装为您提供完全的故障隔离:site3.com 上的插件损坏不会影响 site1.com 或 site2.com。
对于大多数运行客户端站点和个人项目的机构和开发人员来说,使用每个站点 PHP-FPM 池的单独安装是更稳定且更易于维护的设置。 管理多个 WordPress 管理面板的开销被更清洁的隔离所抵消。
何时停止整合并移动到专用服务器
多站点 VPS 一直工作到这些条件之一始终为真:
- 任何单个站点每月的独立访问者超过 50,000 个,并与 5 个以上站点共享服务器
- 在高峰流量期间,RAM 使用率保持在 85% 以上 2 小时以上
- CPU 平均负载平均超过您的 VPS vCPU 计数(请检查 正常运行时间)
- 合规性要求(PCI-DSS、HIPAA)要求工作负载之间的物理硬件隔离
- 您正在管理 15 次以上的 WordPress 安装和插件更新周期已成为有意义的安全风险
- 任何站点都需要资源(RAM、CPU、磁盘吞吐量)来剥夺其他人可接受的性能
此时,将您的流量最高的站点移动到他们自己的服务器。 我们的 独立服务器 从 $99/月起,配备英特尔至强处理器、NVMe SSD 存储和 10Gbps 端口,这些端口专为超出共享 VPS 资源的高流量工作负载而构建。 如果您需要完全的硬件隔离而无需管理开销,我们的 裸机服务器 提供跨 213 多个全球数据中心的专用物理硬件。
对于仍然想要 VPS 成本效率但需要更多空间的团队,我们的 VPS Pro 和 VPS Ultimate 计划 扩展到 4 个核心和 16 GB RAM,可轻松支持 15-20 个低流量站点或 8-10 个中等流量站点,并在 Redis 缓存到位。
垂直缩放(将 RAM 和 CPU 添加到您当前的 VPS)是您接近极限时的最快路径。 当单个站点超出单个服务器可以处理的范围时,水平扩展(在负载均衡器后面的多个 VPS 实例之间分割站点)是有意义的。
常见问题
您可以在一个 VPS 上托管多个网站吗? 是的。 一个 VPS 可以托管 3 到 20 多个网站,具体取决于流量水平和资源分配。 Nginx Server 阻止或 Apache 虚拟主机将每个域路由到其自己的文档根目录。 PHP-FPM 池在每个站点隔离 PHP 流程,因此没有一个站点可以为其他站点耗尽工人。
4 GB VPS 可以处理多少个网站? 一个 4 GB KVM VPS 舒适地运行 5 到 10 个中低流量 WordPress 站点,启用了 Redis 对象缓存。 为 OS 和 MariaDB 保留 1 GB,然后在 PHP-FPM 池中分配剩余的 3 GB,大约每名工作人员 40 MB。 对于典型的内容站点,真正的限制是 RAM,而不是 CPU。
Nginx 或 Apache 是否更适合在一个 VPS 上托管多个站点? Nginx 是多站点 VPS 设置的最佳默认值。 与 Apache 的基于进程的模型相比,其事件驱动的架构可以处理数以千计的并发连接,每个连接的内存更少。 Apache是依赖于依赖的应用程序的正确选择 .htaccess 无法访问服务器级配置的文件或每个目录配置。
每个网站都需要一个单独的 IP 地址吗? 没有。服务器名称指示 (SNI) 允许单个 IP 地址为多个域提供不同的 SSL/TLS 证书。 客户端在 TLS 握手期间发送请求的主机名,Nginx 在提供任何内容之前选择正确的证书。 所有现代浏览器都支持 SNI。 HTTPS 不需要每个域的单独 IP。
如何阻止一个网站在我的 VPS 上崩溃所有其他网站? 为每个站点配置一个单独的 PHP-FPM 池 pm.max_children 限制。 每个池在具有自己的 Unix 套接字的专用系统用户下运行。 一个站点上的流量高峰或失控的 cron 工作仅耗尽该站点的分配工人,而其他池完全不受影响。
我可以在一个 VPS 上托管多个 WordPress 网站吗? 是的。 每个 WordPress 安装都有自己的 MariaDB 数据库、PHP-FPM 池、Nginx 服务器块和 SSL 证书。 为每个站点分配不同的 Redis 数据库索引以防止缓存冲突。 凭借 4 GB RAM 和适当调整的 PHP-FPM 池,5 到 8 个 WordPress 站点之间运行,它们之间没有性能问题。
如何在一个 VPS 上备份多个网站? 运行 cron 调度的 bash 脚本,该脚本转储每个数据库 mysqldump, 归档每个站点的文档根目录 焦油,并将输出同步到非现场对象存储 克隆。 在交通拥堵的时间安排每日运行(凌晨 3 点运作良好)。 测试在测试域上每 90 天恢复一次。
在一个 VPS 上托管多个站点是否安全? 是的,适当的隔离。 在具有自己的 PHP-FPM 池的单独 Linux 用户下运行每个站点。 设置文件权限,以便用户无法读取他人的文件或凭据。 启用 UFW、安装 Fail2Ban 和禁用 Nginx 版本披露。 配置不当的设置的主要风险是在单一站点妥协后的横向移动。 每用户隔离消除了这种风险。
在一个 VPS 上托管多个域时,DNS 是如何工作的? 为指向 VPS 公共 IP 的每个域创建一个 A 记录。 当访问者加载域时,他们的浏览器会发送一个 HTTP 主办 带有该域名的标题。 nginx 读取标题并将其匹配 server_name 将请求路由到正确文档根和配置块的指令。
我应该在什么时候从 VPS 升级到专用服务器? 一旦任何站点持续超过每月 50,000 名访问者,RAM 使用率在高峰时段保持在 85% 以上,或合规性要求要求物理硬件隔离,则向上移动。 Atal Networks 专用服务器计划 为已超出共享 VPS 资源的工作负载提供具有 NVMe SSD 和 10Gbps 端口的隔离 Intel Xeon 硬件。
运行多个站点而不会为托管付费过多
在一个 VPS 上托管多个网站是开发人员、机构和运营一系列中低流量网站的企业的正确设置。 此处描述的配置,nginx 服务器块,每个站点的 PHP-FPM 池,单独的 Linux 用户,Redis 缓存,通过 Certbot 进行 SSL,以及自动备份,从两个站点的个人设置扩展到 15 个客户端的代理堆栈,没有根本的更改。 您调整资源分配,而不是架构。
关键是从为您提供完全根访问权限、一致的 KVM 隔离资源以及当单个站点增长到超出共享 VPS 所能支持的范围时的扩展空间的基础设施。
Atal Networks Linux VPS 主机 计划从 $5.25/月开始,跨 213 多个全球数据中心提供 KVM 虚拟化、完全根访问和 SSD 存储。 所有计划都在带有英特尔 Xeon 处理器的戴尔硬件上运行,并附有 99.99% 正常运行时间 SLA,由我们的 100% 网络保证提供支持。 来自 196 个国家/地区的 36,000 多家企业与我们一起运行其基础设施。
一旦您的网站超出了共享的 VPS,我们的 独立服务器 和 裸机服务器 准备好了。 没有迁移复杂性。 相同的基础设施提供商、相同的支持团队、相同的 SLA 条款。
