 تخطي إلى المحتوى



إن الدفع مقابل خمس خطط استضافة منفصلة لتشغيل خمسة مواقع منخفضة الحركة هو المال المتبقي على الطاولة. واحد VPS الذي تم تكوينه بشكل صحيح يتعامل معهم جميعًا ، ويعمل كل موقع بشكل أفضل مما هو عليه في الاستضافة المشتركة.
تعمل استضافة مواقع ويب متعددة على أحد VPS عن طريق تشغيل خادم ويب مثل Nginx أو Apache الذي يقرأ اسم المجال في كل طلب HTTP وارد ويوجهه إلى دليل الموقع الصحيح. يحصل كل موقع على جذر الوثيقة وقاعدة البيانات وشهادة SSL ومجموعة عمليات PHP. خادم واحد ، عنوان IP واحد ، العديد من المجالات التي يمكن أن تدعمها ذاكرة الوصول العشوائي ووحدة المعالجة المركزية.
يغطي هذا الدليل الإعداد الكامل: بنية الدليل ، وكتل خادم Nginx ، ومضيفي Apache الظاهريين ، وعزل تجمع PHP-FPM ، و SSL مجاني مع Certbot ، وتصلب الأمان ، و Redis Caching ، ونسخ احتياطية آلية ، وإطار عمل واضح لمعرفة متى يكون VPS واحدًا أطول بما فيه الكفاية.
هل يمكنك استضافة مواقع ويب متعددة على VPS واحد؟
يمكن لـ VPS واحد أن يستضيف في أي مكان من 3 إلى 20 موقعًا. يتعامل برنامج خادم الويب مع جميع توجيه حركة المرور. يستخدم Nginx كتل الخادم ويستخدم Apache مضيفات افتراضية. كلاهما يعمل من خلال قراءة مضيف رأس في كل طلب HTTP ومطابقته مع اسم مجال تم تكوينه. يعيّن المجال المتطابق إلى دليل محدد على القرص ، حيث توجد ملفات الموقع. عنوان IP واحد وخادم واحد والعديد من المجالات.
يعمل هذا في طبقة المحاكاة الافتراضية KVM أيضًا. لنا استضافة Linux VPS تعمل الخطط على العزلة المستندة إلى KVM ، مما يعني أن VPS الخاص بك لديه شريحة ثابتة من وحدة المعالجة المركزية وذاكرة الوصول العشوائي التي لا يشاركها العملاء الآخرون. هذا العزل هو ما يجعل الدمج متعدد المواقع على VPS موثوقًا به ، على عكس الاستضافة المشتركة ، حيث تتنافس مئات الحسابات على نفس الموارد المادية دون أي تخصيص مضمون.
كم عدد المواقع التي يمكن لـ VPS التعامل معها؟
تعتمد الإجابة الصادقة على حجم حركة المرور وما إذا كانت مواقعك تستخدم التخزين المؤقت. فيما يلي مرجع عملي يعتمد على عمليات نشر WordPress في العالم الحقيقي:
| مواصفات VPS | مواقع منخفضة الحركة (أقل من 500 زائر / يوم) | مواقع متوسطة حركة المرور (500-5000 / يوم) |
|---|---|---|
| 2 VCPU / 2 جيجابايت رام | 3-5 مواقع | 1-2 مواقع |
| 2 vcpu / 4 جيجابايت رام | 5-10 مواقع | 3-5 مواقع |
| 4 vcpu / 8 جيجابايت رام | 10-20 موقعًا | 5-10 مواقع |
دائمًا ما يكون عنق الزجاجة هو الكبش. استخدم هذه الصيغة لحجم عمال PHP-FPM:
max_children = available_ram_for_php AVERAGE_PHP_PROCESS_SIZE_MB
متوسط عملية WordPress PHP-FPM: 30-50 ميغا بايت. على 4 جيجابايت VPS ، احجز 1 جيجابايت لنظام التشغيل و MariaDB. هذا يترك 3 غيغابايت لـ PHP ، والتي تدعم ما يقرب من 60-100 عامل في جميع المواقع. مع تمكين التخزين المؤقت لكائنات Redis ، تكون هذه الأرقام متحفظة لأن Redis تمتص معظم قراءات قاعدة البيانات قبل أن يراها PHP على الإطلاق.
الاستضافة المشتركة مقابل VPS لمواقع متعددة
تضع الاستضافة المشتركة مئات المستأجرين على جهاز واحد بدون ضمانات من الموارد. عندما يرتفع موقع واحد في حركة المرور ، يتباطأ كل موقع آخر على هذا الجهاز. يمنحك VPS شريحة مخصصة من وحدة المعالجة المركزية وذاكرة الوصول العشوائي. تحافظ مجمعات PHP-FPM على عزل عمليات كل موقع بحيث لا يمكن لارتفاع حركة المرور على Site1.com أن يجوع Site2.com للعمال.
قبل أن تبدأ: المتطلبات الأساسية
احصل على هذه في مكانها قبل لمس أي ملفات تكوين:
- VPS يعمل بنظام Ubuntu 22.04 أو 24.04 مع الوصول إلى الجذر أو sudo
- 2 جيجابايت على الأقل (يوصى باستخدام 4 جيجابايت لأكثر من 5 مواقع)
- أسماء النطاقات المسجلة في سجلات DNS A التي تشير إلى IP العام لـ VPS الخاص بك
- تم تكوين مصادقة مفتاح SSH وتعطيل مصادقة كلمة المرور
- الألفة الأساسية لسطر أوامر Linux (تحرير الملفات وإدارة الخدمة)
- تم تثبيت جدار الحماية UFW
DNS A سجلات تدفع عبر المحلات العالمية في غضون 24-48 ساعة. اختبار القرار مع DIG Site1.com قبل تشغيل تكوين خادم الويب. إذا قام الأمر بإرجاع VPS IP الخاص بك ، فسيكون المجال جاهزًا.
قم بإعداد هيكل الدليل الخاص بك أولاً
تنتقل معظم الأدلة مباشرة إلى تكوين خادم الويب. يؤدي إعداد بنية دليل نظيف أولاً إلى توفير ساعات من التصحيح لاحقًا. تعتمد الأذونات والبرامج النصية الاحتياطية ودوران السجل على تخطيط ثابت.
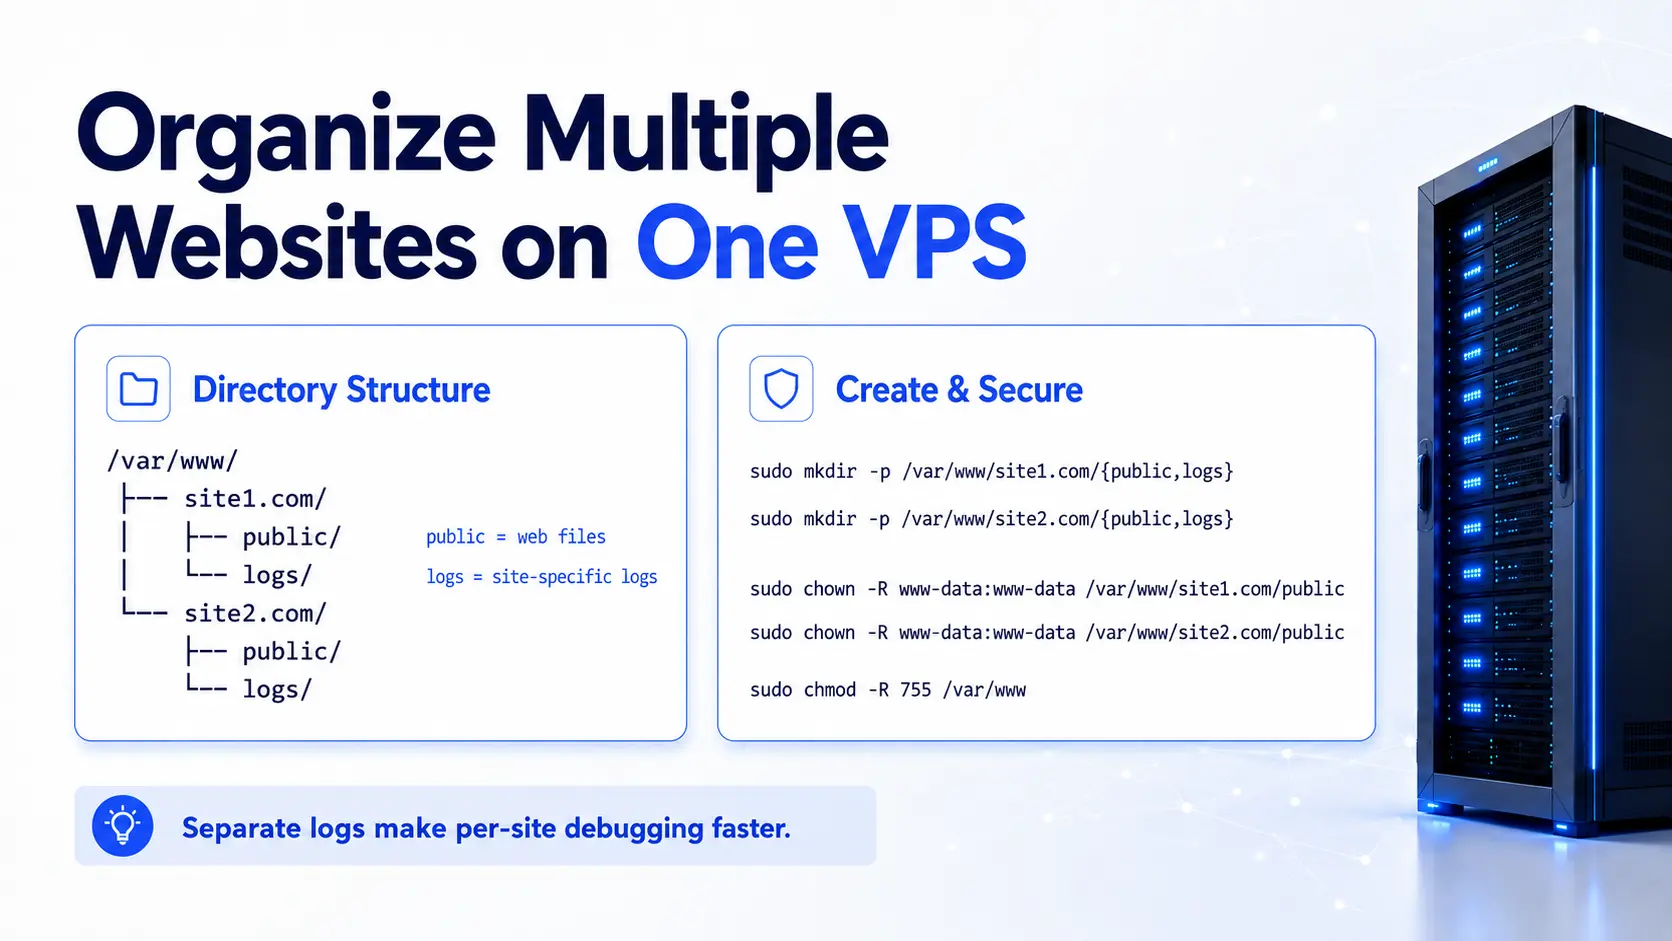
استخدم هذا الهيكل لكل موقع:
/ فار / www /
site1.com/
Public / ← جذر الوثيقة (ملفات يمكن الوصول إليها عبر الويب)
سجلات / سجلات الوصول لكل موقع وسجلات الأخطاء
site2.com/
│ عام /
سجلات └─── /
إنشاء الدلائل:
sudo mkdir -p /var/www/site1.com/{public,logs}
sudo mkdir -p /var/www/site2.com/{public,logs}
sudo chown -R www-data:www-data /var/www/site1.com/public
sudo chown -R www-data:www-data /var/www/site2.com/public
sudo chmod -R 755 /var/www
تعني أدلة السجل المنفصلة لكل موقع أنه يمكنك التشغيل الذيل -f /var/www/site1.com/logs/error.log لتصحيح موقع واحد دون رؤية ضوضاء من جميع المواقع الأخرى.
قم بإنشاء مستخدم Linux منفصل لكل موقع
تشغيل كل موقع تحت www-data هو الخيار الافتراضي والخاطئ لأمن المواقع المتعددة. إذا تم اختراق موقع واحد ، فإن عملية تشغيل مثل www-data يمكن قراءة ملفات كل موقع آخر وبيانات اعتماد قاعدة البيانات.
يقوم مستخدم نظام منفصل لكل موقع بإيقاف الحركة الجانبية بعد التنازل:
sudo adduser --no-create-home --shell /usr/sbin/nologin site1user
sudo adduser --no-create-home --shell /usr/sbin/nologin site2user
sudo chown -R site1user:www-data /var/www/site1.com/public
sudo chown -R site2user:www-data /var/www/site2.com/public
سيتم تشغيل تجمع PHP-FPM لكل موقع ضمن مستخدم نظام المطابقة الخاص به. يتم تشغيل برنامج نصي ضار على موقع Site1.com site1user، الذي لا يمكن الوصول إليه من القراءة /var/www/site2.com/.
قم بتثبيت مكدس الويب (NGINX + PHP-FPM + MariaDB)
قم بتحديث النظام وتثبيت المكدس الكامل على Ubuntu 24.04:
sudo apt update && sudo apt upgrade -y
sudo apt install nginx mariadb-server php8.3-fpm \
php8.3-mysql php8.3-curl php8.3-gd \
php8.3-mbstring php8.3-xml php8.3-zip -y
sudo mysql_secure_installation
أجب بنعم على الجميع mysql_secure_installation المطالبات: قم بتعيين كلمة مرور الجذر ، وإزالة المستخدمين المجهولين ، وعدم السماح بتسجيل الدخول إلى الجذر البعيد ، وإزالة قاعدة بيانات الاختبار ، وإعادة تحميل الامتيازات.
تستخدم Nginx بنية غير متزامنة مدفوعة بالأحداث تتعامل مع آلاف الاتصالات المتزامنة مع الحد الأدنى من الذاكرة. يستخدم نموذج Apache المستند إلى العمليات المزيد من ذاكرة الوصول العشوائي لكل اتصال ولكنه يظل الخيار الأفضل للتطبيقات التي تعتمد على .htaccess الملفات أو التكوين لكل دليل دون الوصول إلى التكوين على مستوى الخادم. بالنسبة لمعظم عمليات نشر PHP و WordPress الحديثة ، فإن Nginx هو الإعداد الافتراضي الصحيح.
تكوين كتل خادم Nginx لنطاقات متعددة
يقرأ Nginx مضيف رأس على كل طلب وارد ومطابقته ضده Server_name التوجيهات في ملفات التكوين الخاصة بك. تحدد الكتلة المطابقة أي جذر المستند يخدم الاستجابة. تشترك الكتل المتعددة في المنفذين 80 و 443 ، وتتعامل Nginx مع جميع التوجيهات داخليًا.
قم بتخزين تكوين كل موقع في / etc / nginx / sites-available /، ثم قم بإنشاء رابط رمزي لـ / etc / nginx / sites-enabled / لتنشيطه. يتيح لك هذا الفصل تعطيل موقع دون حذف تكوينه.
إنشاء كتلة خادم لكل مجال
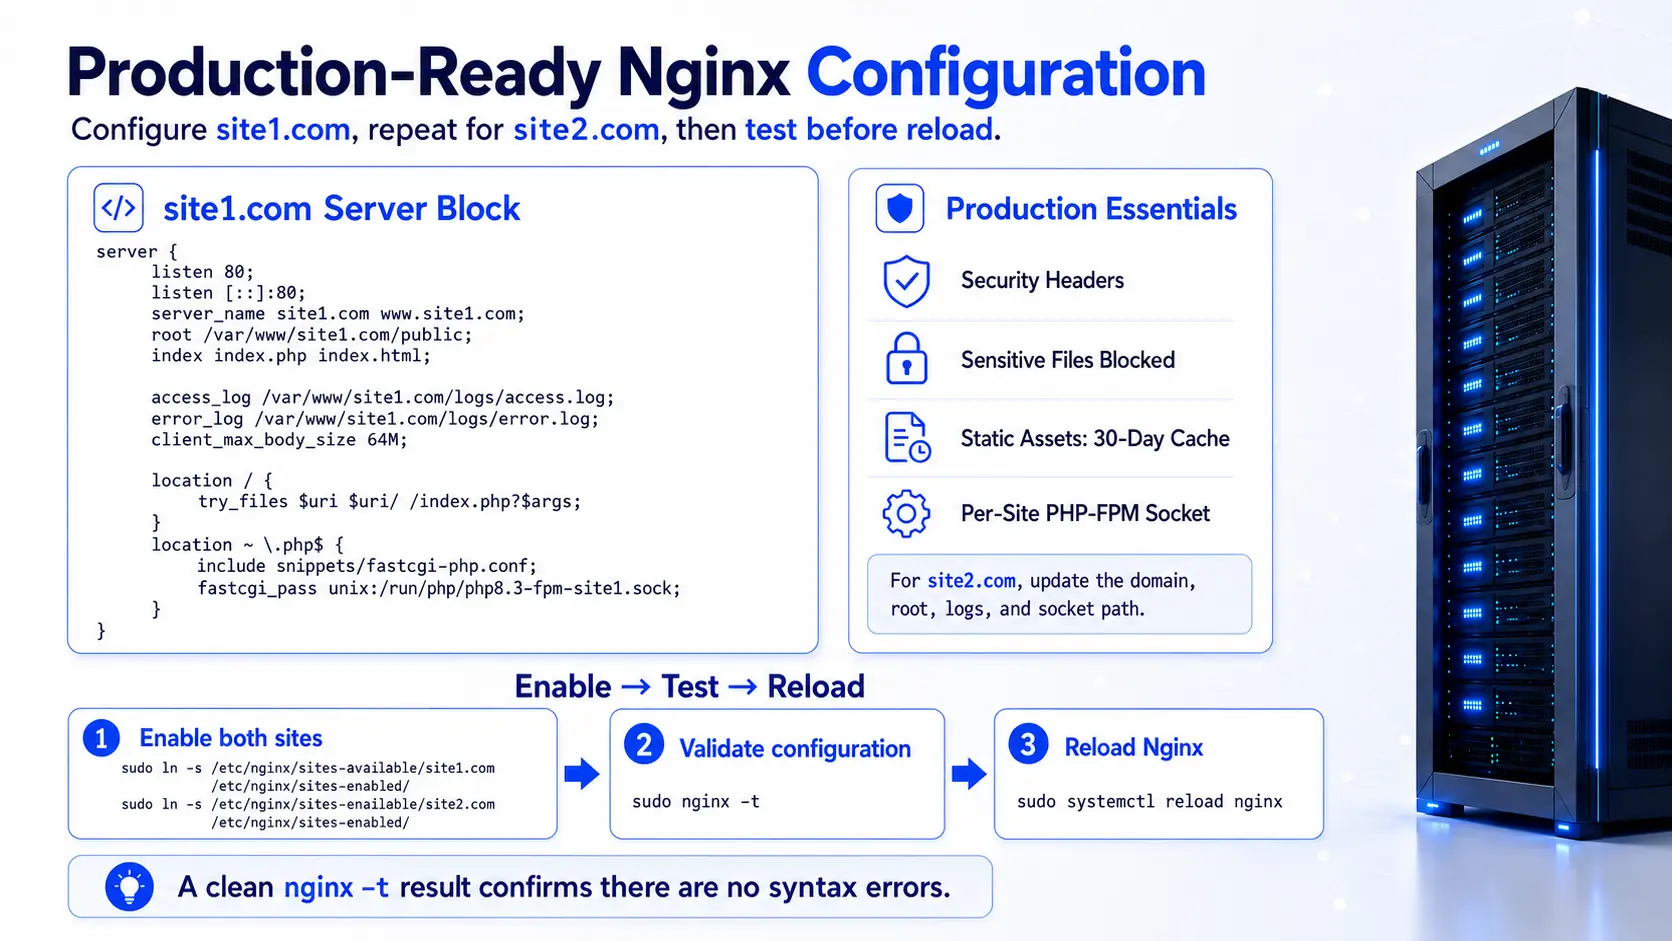
التكوين الكامل جاهز للإنتاج لموقع Site1.com. إنشاء الملف:
sudo nano /etc/nginx/sites-available/site1.com
الصق هذا التكوين:
الخادم {
استمع 80 ؛
استمع [::]: 80 ؛
server_name site1.com www.site1.com ؛
root /var/www/site1.com/public؛
index.php index.html ؛
Access_log /var / www / site1.com/logs/access.log ؛
error_log /var/www/site1.com/logs/error.log؛
Client_Max_Body_Size 64M ؛
رؤوس أمان #
add_header X-Frame-Options “SAMEORIGIN” always;
add_header X-Content-Type-Options “nosniff” always;
add_header X-XSS-Protection “1; mode=block” always;
الموقع / {
try_files $URI $URI / / index.php؟ $ARGS ؛
}
الموقع ~ \ .php$ {
تضمين المقتطفات / fastcgi-php.conf ؛
fastcgi_pass unix: / run / php / php8.3-fpm-site1.sock ؛
}
# حظر الوصول إلى الملفات الحساسة
الموقع ~ / \ .ht {Deny all؛ }
الموقع = / wp-config.php {رفض الكل ؛ }
# ذاكرة التخزين المؤقت الأصول الثابتة على مستوى المتصفح
الموقع ~ * \.
تنتهي صلاحيته 30 د ؛
add_header cache-control "عام غير قابل للتغيير" ؛
}
}
كرر نفس العملية لـ Site2.com ، وتغيير Server_name, جذر, Access_log, error_logو و fastcgi_pass مسار المقبس.
تمكين كلا الموقعين، وإزالة الإعداد الافتراضي، واختبار:
sudo ln -s /etc/nginx/sites-available/site1.com /etc/nginx/sites-enabled/
sudo ln -s /etc/nginx/sites-available/site2.com /etc/nginx/sites-enabled/
sudo rm /etc/nginx/sites-enabled/default
sudo nginx -t
sudo systemctl reload nginx
نظيف nginx -t يؤكد الإخراج عدم وجود أخطاء في بناء الجملة قبل إعادة التحميل.
إضافة كتلة خادم شاملة (خطوة الأمان تخطي معظم الأدلة)
بدون كتلة افتراضية شاملة ، يقدم Nginx أول ملف تهيئة محمل أبجديًا إلى أي طلب لا يتطابق مع ملف معروف Server_name. الماسحات الآلية والروبوتات تحقق عناوين IP VPS باستمرار. خدمة محتوى موقعك على رأس مضيف غير معروف يتسرب من المعلومات ويمكن أن يفضح تفاصيل التطبيق.
أضف هذه الكتلة:
sudo nano /etc/nginx/sites-available/000-catch-all
الخادم {
استمع 80 default_server ؛
استمع [::]: 80 default_server؛
server_name _ ؛
إرجاع 444 ؛
}
sudo ln -s /etc/nginx/sites-available/000-catch-all /etc/nginx/sites-enabled/
sudo nginx -t && sudo systemctl reload nginx
رمز الإرجاع 444 يغلق اتصال TCP فورًا بدون استجابة HTTP. الماسحات الضوئية لا تحصل على شيء. ال 000- تضمن البادئة في اسم الملف تحميل هذه الكتلة قبل تكوين موقعك أبجديًا ، مما يجعله افتراضيًا حقيقيًا.
مضيفو Apache الظاهريون (للتطبيقات القديمة أو التطبيقات المعتمدة على htaccess)
إذا كان طلبك يتطلب .htaccess الدعم أو أنك تقوم بتشغيل برنامج PHP القديم الذي يتوقع تكوينًا على غرار Apache ، استخدم مضيفات Apache الظاهرية بدلاً من كتل خادم Nginx.
إنشاء ملف التكوين:
sudo nano /etc/apache2/sites-available/site1.com.conf
<VirtualHost *:80>
ServerName site1.com
Serveralias www.site1.com
Documentroot /var/www/site1.com/public
errorlog /var/www/site1.com/logs/error.log
Customlog /var/www/site1.com/logs/access.log مجتمعة
<Directory /var/www/site1.com/public>
خيارات - فهرس + متابعة
AllowOverride الكل
تتطلب كل الممنوحة
</Directory>
</VirtualHost>
تمكين الموقع وإعادة التحميل:
sudo a2ensite site1.com.conf
sudo systemctl reload apache2
كرر لكل مجال إضافي.
تكوين تجمعات PHP-FPM منفصلة لكل موقع
الافتراضي www.conf يقوم تجمع PHP-FPM بتشغيل جميع طلبات PHP ضمن www-data مع تجمع عمليات مشترك. يمكن أن يؤدي ارتفاع حركة المرور على Site1.com أو وظيفة WordPress الجامحة إلى استنفاد جميع عمال PHP المتاحين وتعطل كل موقع آخر على الخادم. تجمعات منفصلة تمنع هذا تمامًا.
قم بإنشاء تكوين تجمع مخصص لـ Site1:
sudo nano /etc/php/8.3/fpm/pool.d/site1.conf
[الموقع 1]
المستخدم = site1user
المجموعة = www-data
استمع = / run / php / php8.3-fpm-site1.sock
listen.owner = www-data
list.group = www-data
PM = ديناميكي
pm.max_children = 8
PM.START_SERVERS = 2
pm.min_spare_servers = 1
pm.max_spare_servers = 3
pm.max_requests = 500
قم بتكرار هذا الملف لكل موقع ، مع زيادة اسم التجمع والمستخدم ومسار المقبس. تعطيل الافتراضي www.conf تجمع لمنعه من استهلاك الموارد:
sudo mv /etc/php/8.3/fpm/pool.d/www.conf /etc/php/8.3/fpm/pool.d/www.conf.disabled
sudo systemctl restart php8.3-fpm
دليل التحجيم: على 4 جيجابايت VPS ، احجز 1 جيجابايت لنظام التشغيل و MariaDB. 3 غيغابايت تبقى لـ PHP. بمتوسط 40 ميغابايت لكل عملية WordPress PHP-FPM ، لديك مساحة لما يقرب من 75 عاملاً. مجموعة من 10 مواقع pm.max_children = 7 أو 8 لكل موقع. الضبط بناءً على ملف تعريف حركة المرور لكل موقع: يجذب موقع عالي الحركة عددًا أكبر من العمال ، ويصبح موقع التدريج منخفض حركة المرور أقل.
تحقق من تشغيل المجمعات بعد إعادة التشغيل:
sudo systemctl status php8.3-fpm
ls / run / php /
يجب أن ترى واحدة . جورب ملف لكل تجمع تم تكوينه.
تثبيت شهادات SSL لجميع المجالات
كل موقع على VPS الخاص بك يحتاج إلى https. Let's Encrypt يوفر شهادات SSL مجانية وتجديدًا تلقائيًا من خلال Certbot. يغطي Certbot جميع المجالات في أمر واحد.
تثبيت Certbot:
sudo apt install certbot python3-certbot-nginx -y
إنشاء شهادات لجميع المجالات في وقت واحد:
sudo certbot --nginx \
-D site1.com -d www.site1.com \
-D Site2.com -D www.site2.com
يقوم Certbot بتعديل كتل خادم Nginx تلقائيًا: فهو يضيف مستمع المنفذ 443 ومسارات ملفات شهادة SSL وقواعد إعادة توجيه HTTP-to-HTTPS. بعد تشغيله ، يخدم Nginx كل موقع عبر HTTPS دون أي تغييرات في التكوين اليدوي.
تحقق من أن التجديد التلقائي يعمل قبل الوثوق به:
sudo certbot renew --dry-run
يؤكد التشغيل الجاف الناجح أن Certbot يمكن أن تصل إلى خوادم Let's Encrypt وتجديد الشهادات دون مدخلات بشرية. يقوم Certbot بتثبيت مؤقت SystemD افتراضيًا على Ubuntu. تحقق من حالته:
SUDO SYSTEMCTL STATUS CERTBOT.TIMER
SSL مع مجالات متعددة على IP واحد: شرح SNI
يعمل تشغيل شهادات SSL متعددة على عنوان IP واحد من خلال مؤشر اسم الخادم (SNI). أثناء مصافحة TLS ، يرسل متصفح العميل اسم المضيف المطلوب قبل إنشاء اتصال HTTP. يقرأ Nginx اسم المضيف هذا ويخدم شهادة المطابقة. كل متصفح تم إصداره بعد عام 2010 يدعم SNI. لا تحتاج إلى عنوان IP منفصل لكل مجال ، وإضافة عناوين IP فقط لـ SSL هي تكلفة غير ضرورية.
تصلب الأمان في جميع المواقع
تمكين جدار الحماية UFW
يحد جدار الحماية من المنافذ التي تقبل الاتصالات. افتح فقط ما يحتاجه خادمك فعليًا:
sudo ufw allow 22/tcp # SSH
sudo ufw allow 80/tcp # HTTP
sudo ufw allow 443/tcp # HTTPS
sudo ufw enable
sudo ufw status
يتم حظر كل شيء آخر بشكل افتراضي. إذا قمت بتشغيل خدمات أخرى (البريد والمنافذ المخصصة) ، أضف قواعد محددة بدلاً من فتح نطاقات واسعة.
تثبيت Fail2Ban
يراقب Fail2Ban ملفات السجل لمحاولات تسجيل الدخول الفاشلة المتكررة ويحظر عنوان IP المخالف تلقائيًا. يحمي SSH افتراضيًا ويمكن توسيعه ليشمل صفحات تسجيل الدخول إلى WordPress ونقاط نهاية الويب الأخرى.
sudo apt install fail2ban -y
sudo systemctl enable fail2ban
إنشاء تكوين سجن محلي:
sudo nano /etc/fail2ban/jail.local
[الافتراضي]
Bantime = 3600
FindTime = 600
maxRetry = 3
[SSHD]
ممكّن = صحيح
sudo systemctl restart fail2ban
sudo fail2ban حالة العميل sshd
قم بتعيين أذونات الملف الصحيحة
الأذونات الصحيحة لكل نوع مورد:
| موارد | إذن |
|---|---|
| الدلائل | 755 |
| ملفات php و html | 644 |
| wp-config.php | 600 |
| تحميل الدلائل | 755 |
مع كل موقع يعمل تحت مستخدم النظام الخاص به ، site2user لا يمكن قراءة الملفات التي يمتلكها site1user بغض النظر عن الأذونات. هذا الفصل هو الحماية الهيكلية. تضيف الأذونات طبقة ثانية.
تعطيل الإفصاح عن إصدار Nginx
بشكل افتراضي ، يتضمن Nginx رقم الإصدار الخاص به في رؤوس استجابة HTTP وصفحات الخطأ. يستخدم المهاجمون هذا لاستهداف نقاط الضعف المعروفة في إصدارات محددة. قم بإيقاف تشغيله /etc/nginx/nginx.conf داخل http {} كتلة:
server_tokens off ؛
sudo nginx -t && sudo systemctl reload nginx
إضافة تخزين كائنات Redis لمواقع WordPress
تخزن Redis بشكل متكرر نتائج قاعدة البيانات التي يتم الاستعلام عنها في الذاكرة. بالنسبة لمواقع WordPress التي تشترك في مثيل MariaDB ، يمكن لـ Redis تقليل تحميل استعلام قاعدة البيانات بمقدار 60-80% على صفحات ثقيلة للقراءة. يؤدي هذا التخفيض بشكل مباشر إلى زيادة عدد الزوار المتزامنين الذين يتعامل معهم كل موقع قبل الوصول إلى حدود الموارد.
تثبيت Redis:
sudo apt install redis-server -y
sudo systemctl enable redis-server
sudo systemctl start redis-server
تفاصيل التكوين الهامة متعددة المواقع التي يفوتها معظم المرشدين: تعيين كل موقع فهرس قاعدة بيانات Redis الخاص به. يوفر Redis 16 مؤشر قاعدة بيانات (0-15) افتراضيًا. بدون مؤشرات مختلفة ، يمكن لمفاتيح ذاكرة التخزين المؤقت من Site1.com و Site2.com أن تتصادم وتخدم المحتوى المخزن مؤقتًا بشكل خاطئ.
في كل موقع wp-config.php، أضف تعيين قاعدة بيانات Redis قبل / * هذا كل شيء ، توقف عن التحرير! * / تعليق:
// site1.com wp-config.php
تعريف ("wp_redis_database" ، 0) ؛
// site2.com wp-config.php
تعريف ("wp_redis_database" ، 1) ؛
// site3.com wp-config.php
تعريف ("wp_redis_database" ، 2) ؛
قم بتثبيت المكون الإضافي "Redis Object Cache" بواسطة Till Kruss في كل موقع WordPress. قم بتنشيطه وتأكيد حالة الاتصال تظهر "متصلة" في إعدادات البرنامج المساعد. إذا قمت بتشغيل أكثر من 16 موقعًا من مواقع WordPress على خادم واحد ، فقم بتكوين مثيل Redis ثانٍ على منفذ مختلف.
إعداد النسخ الاحتياطية الآلية
استراتيجية النسخ الاحتياطي التي لم يتم اختبارها أبدًا ليست استراتيجية احتياطية. تغطي عمليات تفريغ قاعدة البيانات الآلية وأرشيفات الملفات طبقة البيانات. تغطي المزامنة خارج الموقع سيناريو الفشل الكارثي.
إنشاء البرنامج النصي للنسخ الاحتياطي:
sudo nano /usr/local/bin/backup-sites.sh
#! / بن / باش
backup_dir = ”/ var / backups / multi-site”
التاريخ = $ (التاريخ + %Y-%M-%d)
mkdir -p "$BACKUP_DIR/$DATE"
قواعد بيانات #
لـ DB في site1_db site2_db ؛ فعل
mysqldump -u root “$DB” | gzip > “$BACKUP_DIR/$DATE/${DB}.sql.gz”
منجز
# ملفات الموقع
للموقع في site1.com site2.com ؛ فعل
tar -czf "$BACKUP_DIR/$DATE/${SITE}_files.tar.gz" \
-c “/ var / www / $site” الجمهور
منجز
# إزالة النسخ الاحتياطية الأقدم من 14 يومًا
find “$BACKUP_DIR” -type d -mtime +14 -exec rm -rf {} + 2>/dev/null
echo "Backup complete: $DATE"
اجعله قابلاً للتنفيذ وجدوله:
sudo chmod +x /usr/local/bin/backup-sites.sh
echo "0 3 * * * root /usr/local/bin/backup-sites.sh" | sudo tee /etc/cron.d/multi-site-backup
للتخزين خارج الموقع ، قم بمزامنة دليل النسخ الاحتياطي مع أي مخزن كائن متوافق مع S3 باستخدام rclone:
sudo apt install rclone -y
# تكوين RClone مع بيانات اعتماد مزود التخزين الخاص بك
RClone Sync / var / backups / multi-site remote: your-bucket / vps-backups
أضف مزامنة rclone الأمر إلى البرنامج النصي للنسخ الاحتياطي بعد خطوة الأرشيف المحلي. قم بتشغيل استعادة يدوية إلى مجال اختبار كل 90 يومًا. النسخة الاحتياطية التي لم تقم باستعادتها هي افتراض وليس ضمانًا.
مراقبة صحة الخادم عبر جميع المواقع
تصبح المراقبة أكثر أهمية مع نمو عدد المواقع على VPS واحد. يمكن لأحد المواقع التي تعاني من نقص الموارد أن يخلق تدهورًا دقيقًا في الأداء عبر جميع المواقع الأخرى قبل أن يتعطل أي موقع تمامًا.
مراقبة أساسية مع HTOP و VNSTAT
htop يعطي عرضًا في الوقت الفعلي لاستخدام وحدة المعالجة المركزية وذاكرة الوصول العشوائي لكل عملية. صُنِّفَ حسب mem% لتحديد تجمع PHP-FPM الذي يستهلك معظم الذاكرة. صحافة F6 لتحديد عمود الفرز.
sudo apt install htop vnstat -y
vnstat يتتبع استخدام النطاق الترددي لكل واجهة شبكة بمرور الوقت. يجري vnstat -l للحصول على عرض مباشر أو vnstat -d للمجموعات اليومية. مفيد في تحديد الموقع الذي يؤدي إلى ارتفاع حركة المرور الصادرة قبل أن تحصل على إشعار تجاوز النطاق الترددي.
NetData للوحات معلومات الخادم المباشر
يتم تثبيت NetData في أمر واحد وتوفر لوحة تحكم قائمة على المتصفح مع مقاييس معدل طلب وحدة المعالجة المركزية وذاكرة الوصول العشوائي والقرص و Nginx التي يتم تحديثها كل ثانية:
wget -O /tmp/netdata-kickstart.sh https://get.netdata.cloud/kickstart.sh
sh /tmp / netdata-kickstart.sh
الوصول إلى لوحة القيادة في http://your-vps-ip:19999. تعيين التنبيهات في /etc/netdata/health_alarm_notify.conf لاستخدام ذاكرة الوصول العشوائي أعلى من 85% واستخدام القرص فوق 85%. تمنحك هذه العتبات وقتًا للتصرف قبل أن يتدهور الأداء أو يملأ القرص تمامًا.
بالنسبة لعمليات النشر الأكبر التي تعمل بأكثر من 10 مواقع ، توفر Prometheus with Grafana احتفاظًا أطول ومقاييس أكثر دقة لكل موقع من خلال وحدة حالة Stub الخاصة بـ Nginx ونقطة نهاية حالة PHP-FPM.
WordPress MultiSite مقابل تثبيتات WordPress المنفصلة
كلا النهجين يعملان على VPS. يعتمد الاختيار الصحيح على العلاقة بين مواقعك.
| العامل | ووردبريس متعدد المواقع | تثبيتات منفصلة |
|---|---|---|
| نفقات المشرف | لوحة تحكم واحدة | لوحة تحكم واحدة لكل موقع |
| مخاطر تعارض المكونات الإضافية | عالية (المكونات الإضافية مشتركة في جميع المواقع) | لا شيء (عزل كامل) |
| عزل الأداء | لا شيء (جداول قاعدة البيانات المشتركة) | كامل (منفصل ديسيبل، تجمع PHP-FPM) |
| تأثير ارتفاع حركة المرور | يؤثر على جميع المواقع في الشبكة | واردة في موقع واحد |
| الموضوع وإدارة المستخدم | مركزية | مستقل |
| الأفضل ل | شبكة العلامات التجارية ذات الصلة ، الشبكات التعليمية | مواقع عملاء مستقلة ، عمل وكالة |
استخدم WordPress MultiSite عندما تنتمي جميع المواقع إلى نفس المؤسسة ، شارك المستخدمين أو المسؤولين ، واستخدم نفس السمة مع تخصيص ثانوي لكل موقع فرعي. جامعة بها مواقع فرعية هي حالة الاستخدام الكلاسيكية.
استخدم تثبيتات WordPress منفصلة عند استضافة مواقع لعملاء مختلفين ، قم بتشغيل مشاريع ذات ملفات تعريف مرور مختلفة ، أو تحتاج إلى تحديث أو استكشاف الأخطاء وإصلاحها أو ترحيل أحد المواقع دون لمس المواقع الأخرى. تمنحك عمليات التثبيت المنفصلة عزلًا كاملاً للأخطاء: لا يؤثر المكون الإضافي المعطل على Site3.com على Site1.com أو Site2.com.
بالنسبة لمعظم الوكالات والمطورين الذين يديرون مزيجًا من مواقع العملاء والمشاريع الشخصية ، فإن عمليات التثبيت المنفصلة مع مجمعات PHP-FPM لكل موقع هي الإعداد الأكثر استقرارًا وأسهل في الصيانة. يتم تعويض النفقات العامة لإدارة العديد من لوحات إدارة WordPress من خلال عزل المنظف.
متى تتوقف عن الدمج والانتقال إلى خادم مخصص
يعمل VPS متعدد المواقع حتى يصبح أحد هذه الشروط صحيحًا باستمرار:
- أي موقع واحد يتجاوز 50000 زائر فريد شهريًا ويشارك الخادم مع أكثر من 5 مواقع أخرى
- يظل استخدام ذاكرة الوصول العشوائي أعلى من 85% لأكثر من ساعتين أثناء ذروة حركة المرور
- يتجاوز متوسط حمل وحدة المعالجة المركزية عدد VPS VCPU الخاص بك لفترات طويلة (تحقق من الجهوزية)
- متطلبات الامتثال (PCI-DSS ، HIPAA) تفرض عزل الأجهزة المادية بين أعباء العمل
- أنت تدير أكثر من 15 عملية تثبيت في WordPress وأصبحت دورات تحديث البرنامج المساعد خطرًا أمنيًا ذا مغزى
- يحتاج أي موقع إلى موارد (RAM ، ووحدة المعالجة المركزية ، وإنتاجية القرص) من شأنها أن تحرم الآخرين من الأداء المقبول
في هذه المرحلة ، انقل مواقعك الأكثر حركة مرورًا إلى خادمها الخاص. لنا خوادم مخصصة ابدأ من $99 / شهر بمعالجات Intel Xeon و NVMe SSD SSD ومنافذ 10 جيجابت في الثانية ، مصممة لأعباء عمل عالية الحركة التي تجاوزت موارد VPS المشتركة. إذا كنت بحاجة إلى عزل كامل للأجهزة دون نفقات الإدارة ، فلدينا خوادم Bare Metal توفير أجهزة مادية مخصصة عبر أكثر من 213 مركز بيانات عالمي.
بالنسبة للفرق التي لا تزال تريد كفاءة التكلفة لـ VPS ولكنها تحتاج إلى مزيد من الإرتفاع ، لدينا خطط VPS Pro و VPS Ultimate قم بتوسيع نطاق 4 نوى و 16 جيجابايت من ذاكرة الوصول العشوائي ، والتي تدعم بشكل مريح 15-20 موقعًا منخفض الحركة أو 8-10 مواقع مرورية متوسطة مع تخزين Redis في مكانها.
يعد التوسع الرأسي (إضافة ذاكرة الوصول العشوائي ووحدة المعالجة المركزية إلى VPS الحالي) أسرع مسار للمضي قدمًا عندما تقترب من الحدود. يكون التحجيم الأفقي (تقسيم المواقع عبر مثيلات VPS متعددة خلف موازن التحميل) منطقيًا عندما تتجاوز المواقع الفردية ما يمكن لخادم واحد التعامل معه.
الأسئلة الشائعة
هل يمكنك استضافة مواقع ويب متعددة على VPS واحد؟ نعم. يمكن لـ VPS واحد استضافة 3 إلى 20+ موقعًا اعتمادًا على مستويات حركة المرور وتخصيص الموارد. تقوم كتل Nginx Server أو Apache Virtual Hosts بتوجيه كل مجال إلى دليل جذر المستند الخاص به. تعمل مجموعات PHP-FPM على عزل عمليات PHP لكل موقع بحيث لا يمكن لأي موقع واحد استنفاد العمال للآخرين.
كم عدد مواقع الويب التي يمكن أن يتعامل معها 4 جيجابايت VPS؟ يعمل جهاز KVM VPS بسعة 4 جيجابايت بشكل مريح من 5 إلى 10 مواقع WordPress منخفضة إلى متوسطة مع تمكين التخزين المؤقت لكائنات Redis. احجز 1 جيجابايت لنظام التشغيل و MariaDB ، ثم خصص 3 جيجابايت المتبقية عبر مجمعات PHP-FPM بحوالي 40 ميجابايت لكل عامل. الحد الحقيقي هو ذاكرة الوصول العشوائي ، وليس وحدة المعالجة المركزية ، لمواقع المحتوى النموذجية.
هل Nginx أو Apache أفضل لاستضافة مواقع متعددة على VPS واحد؟ Nginx هو الخيار الافتراضي الأفضل لإعدادات VPS متعددة المواقع. تتعامل بنيتها المستندة إلى الأحداث مع آلاف الاتصالات المتزامنة مع ذاكرة أقل لكل اتصال من نموذج Apache القائم على العمليات. Apache هو الخيار الصحيح للتطبيقات التي تعتمد على .htaccess الملفات أو التكوين لكل دليل دون الوصول إلى التكوين على مستوى الخادم.
هل أحتاج إلى عنوان IP منفصل لكل موقع؟ لا. مؤشر اسم الخادم (SNI) يتيح لعنوان IP واحد تقديم شهادات SSL / TLS مختلفة لمجالات متعددة. يرسل العميل اسم المضيف المطلوب أثناء مصافحة TLS ، ويختار Nginx الشهادة الصحيحة قبل تقديم أي محتوى. تدعم جميع المتصفحات الحديثة SNI. IP منفصل لكل مجال غير ضروري لـ HTTPS.
كيف يمكنني منع أحد مواقع الويب من تحطيم جميع المواقع الأخرى على VPS الخاص بي؟ تكوين تجمع PHP-FPM منفصل لكل موقع به pm.max_children حد. يعمل كل تجمع تحت مستخدم نظام مخصص مع مقبس UNIX الخاص به. إن ارتفاع حركة المرور أو وظيفة الجاموس الجامح في أحد المواقع تستنفد فقط العمال المخصصين لهذا الموقع ، مما يترك المجمعات الأخرى غير متأثرة تمامًا.
هل يمكنني استضافة مواقع WordPress متعددة على VPS واحد؟ نعم. يحصل كل تثبيت WordPress على قاعدة بيانات MariaDB الخاصة به ، وتجمع PHP-FPM ، وكتلة خادم Nginx ، وشهادة SSL. قم بتعيين فهرس قاعدة بيانات Redis مختلف لكل موقع لمنع تصادمات ذاكرة التخزين المؤقت. مع ذاكرة وصول عشوائي سعتها 4 جيجابايت ومجمعات PHP-FPM مضبوطة بشكل صحيح ، تعمل 5 إلى 8 مواقع WordPress بدون مشاكل في الأداء بينها.
كيف يمكنني عمل نسخة احتياطية من مواقع ويب متعددة على VPS واحد؟ قم بتشغيل برنامج نصي bash مجدول من cron يقوم بتفريغ كل قاعدة بيانات به mysqldump، أرشفة جذر الوثيقة لكل موقع قطران، ومزامنة الإخراج لتخزين الكائن خارج الموقع باستخدام rclone. جدولة التشغيل اليومي في ساعة حركة منخفضة (3 صباحًا تعمل بشكل جيد). يستعيد الاختبار كل 90 يومًا في مجال الاختبار.
هل استضافة مواقع متعددة على VPS واحد آمن؟ نعم ، مع العزلة المناسبة. قم بتشغيل كل موقع تحت مستخدم Linux منفصل مع تجمع PHP-FPM الخاص به. قم بتعيين أذونات الملفات بحيث لا يمكن لأي مستخدم قراءة ملفات أو بيانات اعتماد أخرى. قم بتمكين UFW وتثبيت Fail2Ban وتعطيل الإفصاح عن إصدار Nginx. الخطر الرئيسي في الإعداد الذي تم تكوينه بشكل غير صحيح هو الحركة الجانبية بعد اختراق موقع واحد. يزيل العزل لكل مستخدم هذا الخطر.
كيف يعمل DNS عند استضافة نطاقات متعددة على VPS واحد؟ قم بإنشاء سجل A لكل مجال يشير إلى عنوان IP العام الخاص بـ VPS. عندما يقوم الزائر بتحميل مجال، يرسل متصفحه HTTP مضيف رأس مع اسم المجال هذا. يقرأ nginx الرأس ويطابقه Server_name توجيهات لتوجيه الطلب إلى جذر المستند الصحيح وكتلة التكوين.
في أي نقطة يجب أن أقوم بالترقية من VPS إلى خادم مخصص؟ تحرك لأعلى بمجرد أن يتجاوز أي موقع باستمرار 50000 زائر شهريًا ، ويبقى استخدام ذاكرة الوصول العشوائي أعلى من 85% خلال ساعات الذروة ، أو تتطلب متطلبات الامتثال عزل الأجهزة المادية. Atal Networks خطط خادم مخصصة قم بتوفير أجهزة Intel Xeon المعزولة مع NVMe SSD ومنافذ 10 جيجابت في الثانية لأحمال العمل التي تجاوزت موارد VPS المشتركة.
قم بتشغيل مواقع متعددة دون دفع مبالغ زائدة للاستضافة
تعد استضافة مواقع ويب متعددة على أحد VPS الإعداد الصحيح للمطورين والوكالات والشركات التي تدير مجموعة من مواقع المرور منخفضة إلى متوسطة. التكوين الموصوف هنا ، كتل خادم Nginx ، مجموعات PHP-FPM لكل موقع ، مستخدمين منفصلين لينكس ، Redis Caching ، SSL عبر CertBot ، والنسخ الاحتياطية الآلية ، ومقاييس من إعداد شخصي من موقعين إلى مكدس وكالة مؤلف من 15 عميلًا بدون تغييرات جوهرية. يمكنك ضبط تخصيص الموارد ، وليس الهندسة المعمارية.
المفتاح هو البدء بالبنية التحتية التي تمنحك وصولاً كاملاً إلى الجذر ، وموارد متسقة معزولة بـ KVM ، ومساحة للتوسع عندما تنمو المواقع الفردية بما يتجاوز ما يمكن أن يدعمه VPS المشترك.
Atal Networks استضافة Linux VPS تبدأ الخطط من $5.25 / شهر مع ظاهرية KVM والوصول الكامل إلى الجذر وتخزين SSD عبر 213+ مراكز بيانات عالمية. تعمل جميع الخطط على أجهزة Dell مع معالجات Intel Xeon وتشحن مع SLA 99.99% مدعومًا بضمان شبكة 100%. تدير أكثر من 36000 شركة في 196 دولة بنيتها التحتية معنا.
بمجرد أن تتفوق مواقعك على VPS مشترك ، لدينا خوادم مخصصة و خوادم Bare Metal جاهزون. لا تعقيد الهجرة. نفس مزود البنية التحتية ، نفس فريق الدعم ، نفس شروط SLA.
