 Перейти к содержимому



Оплата пяти отдельных планов хостинга по запуску пяти сайтов с низким трафиком — это деньги, оставленные на столе. Один правильно настроенный VPS обрабатывает их все, и каждый сайт работает лучше, чем на общем хостинге.
Хостинг нескольких веб-сайтов на одном VPS работает, запуская веб-сервер, такой как nginx или apache, который читает доменное имя в каждом входящем HTTP-запросе и направляет его в правильный каталог сайта. Каждый сайт имеет собственный корневой документ, базу данных, SSL-сертификат и пул процессов PHP. Один сервер, один IP-адрес, столько доменов, сколько может поддерживать ваш оперативная память и CPU.
В этом руководстве рассматриваются полная структура: структура каталогов, блоки сервера nginx, виртуальные хосты Apache, изоляция пула PHP-FPM, бесплатный SSL с Certbot, усиление безопасности, кэширование Redis, автоматизированное резервное копирование и четкая структура, позволяющая знать, когда один VPS больше не достаточно.
Можно ли размещать несколько веб-сайтов на одном VPS?
Один VPS может размещать от 3 до 20+ веб-сайтов. Программное обеспечение веб-сервера обрабатывает всю маршрутизацию трафика. Nginx использует серверные блоки, а Apache использует виртуальные хосты. Оба работают, читая Множество заголовок в каждом HTTP-запросе и сопоставление его с настроенным доменным именем. Сопоставленный домен сопоставляется с определенным каталогом на диске, где живут файлы сайта. Один IP-адрес, один сервер, много доменов.
Это работает и на уровне виртуализации KVM. Наши Хостинг Linux VPS Планы запускают изоляцию на основе KVM, а это означает, что ваш VPS имеет фиксированный фрагмент процессора и оперативной памяти, которыми другие клиенты не делятся. Именно эта изоляция делает многосайтовую консолидацию на VPS надежным, в отличие от общего хостинга, где сотни учетных записей конкурируют за одни и те же физические ресурсы без гарантированного распределения.
Сколько сайтов может обрабатывать один VPS?
Честный ответ зависит от объема трафика и от того, используют ли ваши сайты кэширование. Вот практический справочник, основанный на реальных развертываниях WordPress:
| Спецификации VPS | Сайты с низким трафиком (менее 500 посетителей в день) | Сайты со средним трафиком (500–5000/день) |
|---|---|---|
| 2 VCPU / 2 ГБ ОЗУ | 3–5 сайтов | 1–2 площадки |
| 2 VCPU / 4 ГБ ОЗУ | 5–10 сайтов | 3–5 сайтов |
| 4 VCPU / 8 ГБ ОЗУ | 10–20 сайтов | 5–10 сайтов |
Узкое место почти всегда оперативная. Используйте эту формулу для размера PHP-FPM работников:
max_children = available_ram_for_php
Средний процесс WordPress PHP-FPM: 30–50 МБ. На 4 ГБ VPS резервируйте 1 ГБ для ОС и MariaDB. Это оставляет 3 ГБ для PHP, что поддерживает примерно 60–100 рабочих на всех сайтах. С включенным кэшированием объектов Redis эти цифры консервативны, поскольку Redis поглощает большинство прочтений базы данных до того, как их увидит PHP.
Совместный хостинг против VPS для нескольких сайтов
Совместный хостинг размещает сотни арендаторов на одной машине без гарантий ресурсов. Когда один сайт увеличивает трафик, все остальные сайты на этом компьютере замедляются. VPS дает вам выделенный фрагмент процессора и оперативной памяти. Пулы PHP-FPM сохраняют процессы каждого сайта изолированными, поэтому всплеск трафика на Site1.com не может голодать с сайта 2.com.
Прежде чем начать: Предпосылки
Установите их на место, прежде чем прикасаться к любым файлам конфигурации:
- VPS под управлением Ubuntu 22.04 или 24.04 с root или sudo access
- Не менее 2 ГБ ОЗУ (рекомендуется 4 ГБ для 5+ сайтов)
- Доменные имена, зарегистрированные с помощью DNS-записей, указывающих на ваш общедоступный IP-адрес VPS
- Настроена аутентификация ключа SSH и отключена аутентификация по паролю
- Знакомство с базовой командной строкой Linux (редактирование файлов, управление службами)
- Установлен брандмауэр UFW
Записи DNS A выдвигаются через глобальные резольверы в течение 24–48 часов. Тестовое разрешение с копать site1.com перед запуском конфигурации веб-сервера. Если команда возвращает ваш IP-адрес VPS, домен готов.
Сначала настройте структуру каталогов
Большинство руководств переходят прямо к настройке веб-сервера. Настройка чистой структуры каталогов сначала экономит часы отладки. Разрешения, скрипты резервного копирования и ротация журналов — все зависит от согласованного макета.
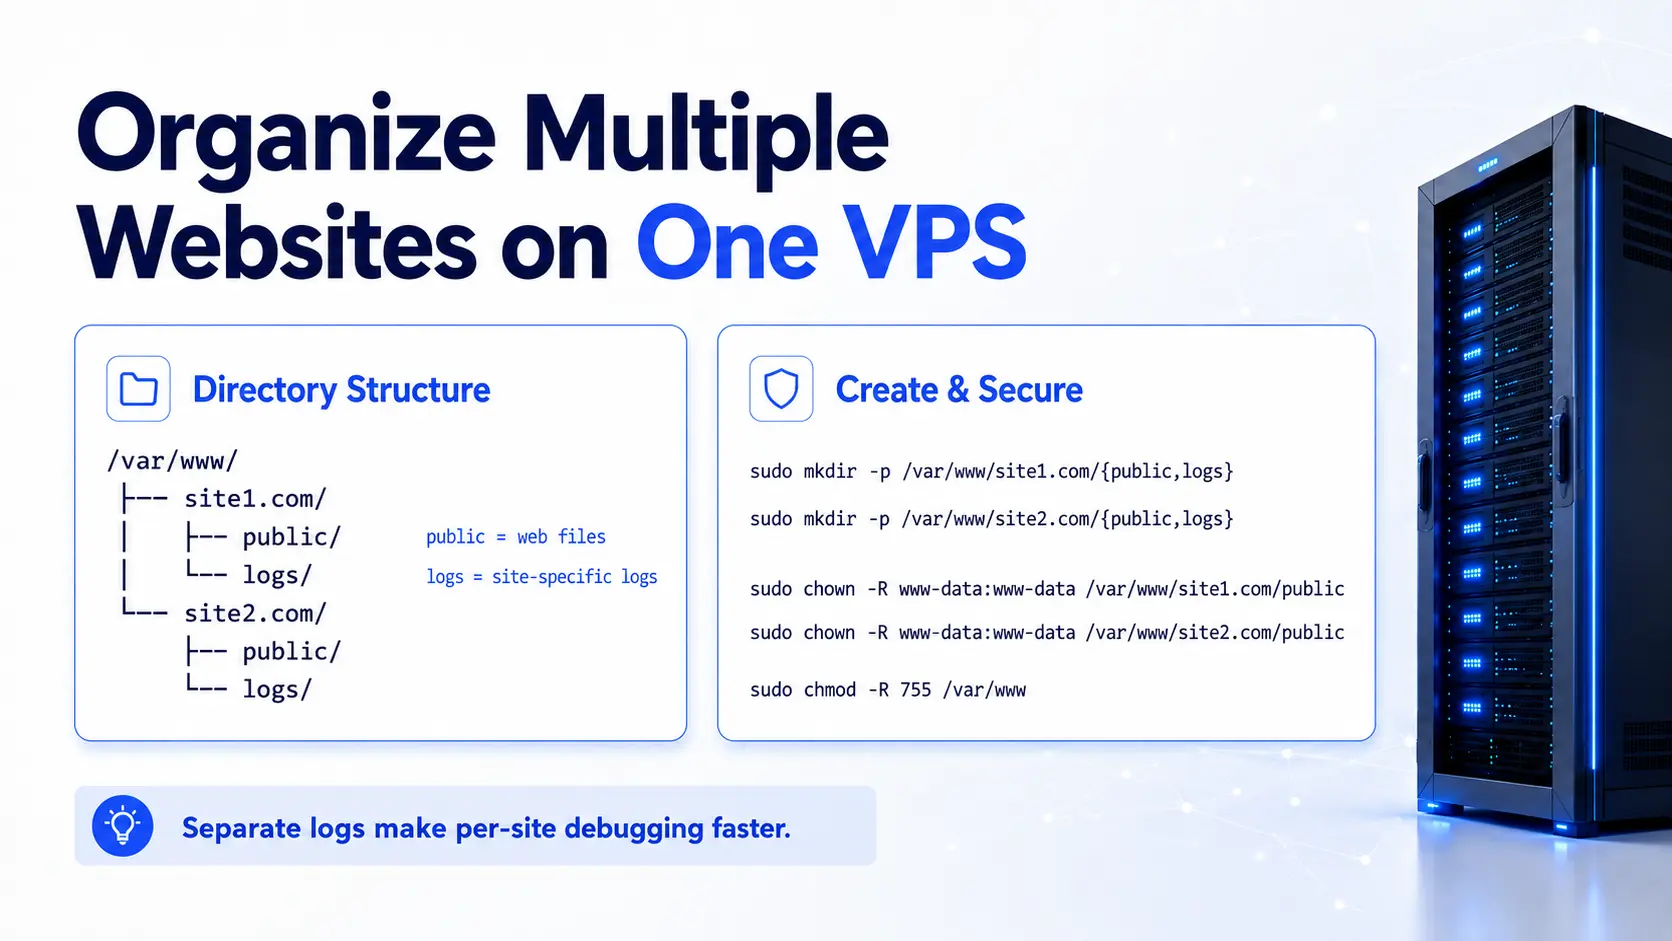
Используйте эту структуру для каждого сайта:
/var/www/
├── site1.com/
│ ├── public/ ← root документа (веб-доступные файлы)
│ └── Журналы/ ← Журналы доступа и ошибок для каждого сайта
├── site2.com/
│ ├── public/
│ ─── журналы/
Создайте каталоги:
sudo mkdir -p /var/www/site1.com/{public,logs}
sudo mkdir -p /var/www/site2.com/{public,logs}
sudo chown -R www-data:www-data /var/www/site1.com/public
sudo chown -R www-data:www-data /var/www/site2.com/public
sudo chmod -R 755 /var/www
Отдельные каталоги журналов для каждого сайта означают, что вы можете запускать tail -f /var/www/site1.com/logs/error.log Отлаживать один сайт, не видя шума со всех остальных.
Создайте отдельного пользователя Linux на сайте
Запуск каждого сайта под www-данные является значением по умолчанию и неправильным выбором для многосайтовой безопасности. Если один сайт скомпрометирован, процесс, работающий как www-данные Может читать файлы любого другого сайта и учетные данные базы данных.
Отдельный системный пользователь на сайте останавливает боковое движение после компромисса:
sudo adduser --no-create-home --shell /usr/sbin/nologin site1user
sudo adduser --no-create-home --shell /usr/sbin/nologin site2user
sudo chown -R site1user:www-data /var/www/site1.com/public
sudo chown -R site2user:www-data /var/www/site2.com/public
Пул PHP-FPM каждого сайта будет работать под управлением соответствующей системы. вредоносный скрипт на site1.com работает как сайт1пользователь, не имеющий доступа к чтению /var/www/site2.com/.
Установите веб-стек (nginx + php-fpm + mariadb)
Обновите систему и установите полный стек на Ubuntu 24.04:
sudo apt update && sudo apt upgrade -y
sudo apt install nginx mariadb-server php8.3-fpm \
php8.3-mysql php8.3-curl php8.3-gd \
php8.3-mbstring php8.3-xml php8.3-zip -y
sudo mysql_secure_installation
Ответь всем да mysql_secure_installation Подсказки: Установить пароль root, удалить анонимных пользователей, запретить удаленный root-вход в систему, удалить тестовую базу данных и перезагрузить права.
Nginx использует асинхронную архитектуру, управляемую событиями, которая обрабатывает тысячи одновременных соединений с минимальной памятью. Модель на основе процессов Apache использует больше оперативной памяти для каждого соединения, но остается лучшим выбором для приложений, которые полагаются на .htaccess Файлы или конфигурация для каждого каталога без доступа к конфигурации на уровне сервера. Для большинства современных развертываний PHP и WordPress nginx является правильным по умолчанию.
Настройка блоков сервера nginx для нескольких доменов
nginx читает Множество заголовок для каждого входящего запроса и сопоставляет его с имя_сервера директивы в ваших файлах конфигурации. Блок сопоставления определяет, какой корень документа обслуживает ответ. Несколько блоков используют порты 80 и 443, а nginx обрабатывает всю маршрутизацию внутри.
Храните конфигурацию каждого сайта в /etc/nginx/sites-available/, затем создайте символическую ссылку на /etc/nginx/sites-enabled/ чтобы активировать его. Это разделение позволяет отключить сайт без удаления его конфигурации.
Создайте блок сервера для каждого домена
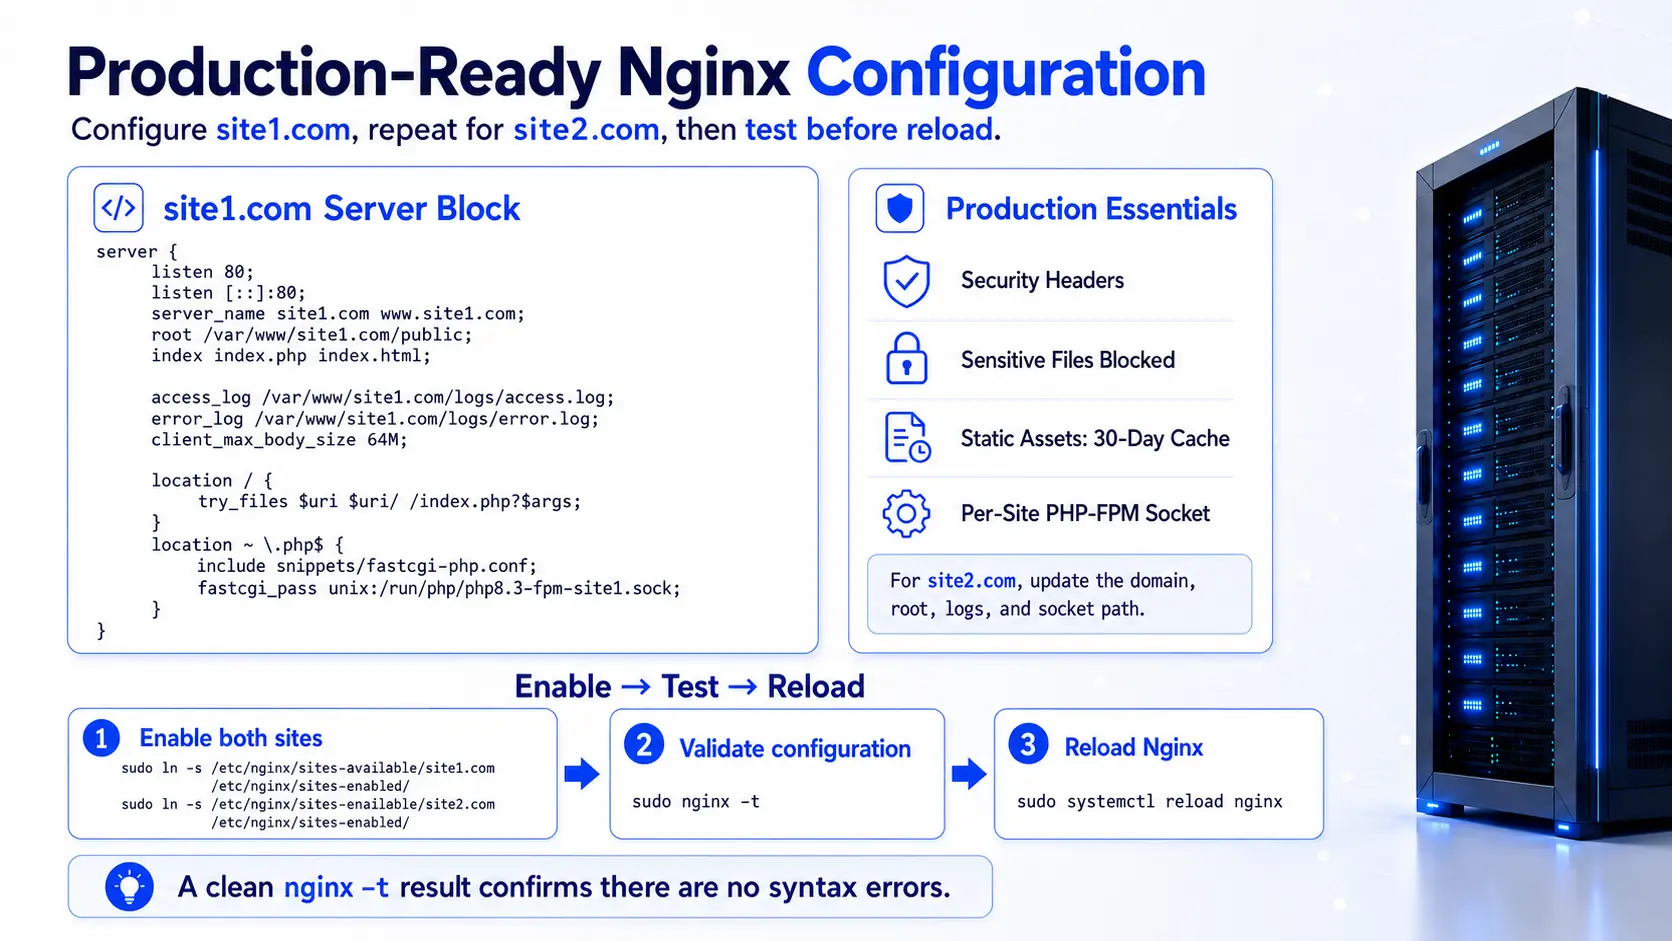
Полная готовая конфигурация для сайта 1.com. Создайте файл:
sudo nano /etc/nginx/sites-available/site1.com
Вставьте эту конфигурацию:
сервер {
слушать 80;
СЛУШАТЬ [::]:80;
server_name site1.com www.site1.com;
root /var/www/site1.com/public;
индекс index.php index.html;
access_log/var/www/site1.com/logs/access.log;
error_log /var/www/site1.com/logs/error.log;
client_max_body_size 64м;
# Заголовки безопасности
add_header X-Frame-Options “SAMEORIGIN” always;
add_header X-Content-Type-Options “nosniff” always;
add_header X-XSS-Protection “1; mode=block” always;
Местоположение / {
try_files $uri $uri/ /index.php?$args;
}
Местоположение ~ \.php$ {
включить snippets/fastcgi-php.conf;
fastcgi_pass unix:/run/php/php8.3-fpm-site1.sock;
}
# Блокировать доступ к чувствительным файлам
location ~ /\.ht { Deny all; }
location = /wp-config.php { Deny all; }
# Кэш статических ресурсов на уровне браузера
Местоположение ~* \.(js|css|png|jpg|jpeg|gif|ico|svg|woff2)$ {
истек 30d;
add_header кэш-контроль «публичный, неизменяемый»;
}
}
Повторите тот же процесс для site2.com, изменив имя_сервера, корень, access_log, error_log, и fastcgi_pass Путь сокета.
Включите оба сайта, удалите значение по умолчанию и протестируйте:
sudo ln -s /etc/nginx/sites-available/site1.com /etc/nginx/sites-enabled/
sudo ln -s /etc/nginx/sites-available/site2.com /etc/nginx/sites-enabled/
sudo rm /etc/nginx/sites-enabled/default
sudo nginx -t
sudo systemctl reload nginx
чистый nginx -t Выход подтверждает отсутствие синтаксических ошибок перед перезагрузкой.
Добавление блока «Выполняющий все» (этап безопасности пропущено большинство руководств)
Без блока "Все по умолчанию" nginx обслуживает первый загруженный алфавитный конфигурационный файл для любого запроса, который не соответствует известному имя_сервера. Автоматизированные сканеры и боты постоянно проверяют IP-адреса VPS. Обслуживание содержимого вашего сайта в неизвестном заголовке хоста утечивает информацию и может раскрывать сведения о приложении.
Добавьте этот блок:
sudo nano /etc/nginx/sites-available/000-catch-all
сервер {
прослушивать 80 по умолчанию_сервер;
Слушать [::]:80 default_server;
server_name _;
вернуть 444;
}
sudo ln -s /etc/nginx/sites-available/000-catch-all /etc/nginx/sites-enabled/
sudo nginx -t && sudo systemctl reload nginx
Код возврата 444 Немедленно закрывает соединение TCP без ответа HTTP. Сканеры ничего не получают. 000- Префикс в имени файла гарантирует, что этот блок загружается до того, как ваш сайт будет конфигурировать в алфавитном порядке, что делает его верным по умолчанию.
Виртуальные хосты Apache (для устаревших или .htaccess-зависимых приложений)
Если ваша заявка требует .htaccess Поддержка, или вы используете устарещее программное обеспечение PHP, которое ожидает, что для каждого каталога Apache-стиль, используйте виртуальные хосты Apache вместо блоков сервера nginx.
Создайте файл конфигурации:
sudo nano /etc/apache2/sites-available/site1.com.conf
<VirtualHost *:80>
Имя сервера site1.com
serveralias www.site1.com
DocumentRoot /var/www/site1.com/public
ErrorLog /var/www/site1.com/logs/error.log
Customlog /var/www/site1.com/logs/access.log вместе взятые
<Directory /var/www/site1.com/public>
Опции -индексы +FollowSymLinks
AllowOverride all
требовать все предоставленные
</Directory>
</VirtualHost>
Включите сайт и перезагрузите:
sudo a2ensite site1.com.conf
sudo systemctl reload apache2
Повторите для каждого дополнительного домена.
Настройка отдельных пулов PHP-FPM для каждого сайта
по умолчанию www.conf PHP-FPM пул запускает все запросы PHP под www-данные с общим пулом процессов. Всплеск трафика на Site1.com или безудержное задание WordPress cron может исчерпать всех доступных рабочих PHP и вылететь на сервере любой другой сайт. Отдельные бассейны полностью предотвращают это.
Создайте специальную конфигурацию пула для Site1:
sudo nano /etc/php/8.3/fpm/pool.d/site1.conf
[сайт1]
Пользователь
группа = www-data
listen = /run/php/php8.3-fpm-site1.sock
listen.owner = www-data
listen.group = www-data
pm = dynamic
pm.max_children = 8
pm.start_servers = 2
pm.min_spare_servers = 1
pm.max_spare_servers = 3
pm.max_requests = 500
Дублируйте этот файл для каждого сайта, увеличивая имя пула, имя пользователя и путь сокета. Отключите по умолчанию www.conf Пул, чтобы не допустить потреблять ресурсы:
sudo mv /etc/php/8.3/fpm/pool.d/www.conf /etc/php/8.3/fpm/pool.d/www.conf.disabled
sudo systemctl restart php8.3-fpm
Руководство по размеру: На 4 ГБ VPS резервируйте 1 ГБ для ОС и MariaDB. Осталось 3 ГБ для PHP. При среднем 40 МБ на процесс WordPress PHP-FPM у вас есть место для 75 рабочих. На 10 сайтах установлено pm.max_children = 7 или 8 на сайте. Корректировка на основе профиля трафика каждого сайта: сайт с интенсивным движением получает больше рабочих, а промежуточный сайт с низким трафиком получает меньше.
Убедитесь, что пулы работают после перезагрузки:
sudo systemctl status php8.3-fpm
ls/run/php/
Вы должны увидеть один .носок файл для каждого сконфигурированного пула.
Установить SSL-сертификаты для всех доменов
Каждый сайт в вашем VPS нуждается в HTTPS. Let’s Encrypt предоставляет бесплатные, автоматически обновляющие SSL-сертификаты через CertBot. CertBot покрывает все домены в одной команде.
Установить CertBot:
sudo apt install certbot python3-certbot-nginx -y
Создавайте сертификаты для всех доменов сразу:
sudo certbot --nginx \
-d site1.com -d www.site1.com \
-d site2.com -d www.site2.com
Certbot автоматически изменяет блоки сервера NGINX: он добавляет порт 443 прослушивателя, пути к файлам сертификата SSL и правила перенаправления HTTP-to-HTTPS. После запуска Nginx обслуживает каждый сайт через HTTPS без каких-либо изменений в конфигурации вручную.
Убедитесь, что автообновление работает, прежде чем доверять ему:
sudo certbot renew --dry-run
Успешный запуск подтверждает, что CertBot может достигать серверов Let’s Encrypt и обновлять сертификаты без участия человека. Certbot устанавливает таймер systemd по умолчанию в Ubuntu. Проверьте его статус:
sudo systemctl certbot.timer
SSL с несколькими доменами на одном IP: SNI объяснен
Запуск нескольких SSL-сертификатов на одном IP-адресе работает через индикацию имени сервера (SNI). Во время рукопожатия TLS браузер клиента отправляет запрошенное имя хоста до того, как будет установлено соединение HTTP. Nginx читает это имя хоста и обслуживает соответствующий сертификат. Каждый браузер, выпущенный после 2010 года, поддерживает SNI. Вам не нужен отдельный IP-адрес для каждого домена, а добавление IP-адресов исключительно для SSL — это ненужная стоимость.
Защитите безопасность на всех сайтах
Включите брандмауэр UFW
Брандмауэр ограничивает, какие порты принимают соединения. Откройте только то, что на самом деле нужно вашему серверу:
sudo ufw allow 22/tcp # SSH
sudo ufw allow 80/tcp # HTTP
sudo ufw allow 443/tcp # HTTPS
sudo ufw enable
sudo ufw status
Все остальное заблокировано по умолчанию. Если вы запускаете другие службы (почта, пользовательские порты), добавляйте определенные правила, а не открывайте широкие диапазоны.
установить fail2ban
Fail2Ban контролирует файлы журналов для повторных неудачных попыток входа в систему и автоматически блокирует неправильный IP-адрес. По умолчанию он защищает SSH и может быть распространен на страницы входа в WordPress и другие веб-конечные точки.
sudo apt install fail2ban -y
sudo systemctl enable fail2ban
Создайте локальную конфигурацию тюрьмы
sudo nano /etc/fail2ban/jail.local
[по умолчанию]
Бантайм = 3600
Время поиска = 600
MAXRETRY = 3
[SSHD]
включено = true
sudo systemctl restart fail2ban
sudo fail2ban-client Статус SSHD
Установить правильные права на файлы
Правильные разрешения для каждого типа ресурса:
| Ресурс | Разрешение |
|---|---|
| каталоги | 755 |
| PHP и HTML-файлы | 644 |
| wp-config.php | 600 |
| Загрузить каталоги | 755 |
каждый сайт, работающий под управлением своего собственного системного пользователя, сайт2пользователь Невозможно читать файлы, принадлежащие сайт1пользователь Независимо от разрешений. Это разделение является структурной защитой. Разрешения добавляют второй слой.
Отключить раскрытие раскрытия версии nginx
По умолчанию nginx включает номер своей версии в заголовках ответов HTTP и на страницах ошибок. Злоумышленники используют это для таргетинга известных уязвимостей в определенных версиях. Выключите его в /etc/nginx/nginx.conf Внутри http {} Блок:
server_tokens off;
sudo nginx -t && sudo systemctl перезагрузка nginx
Добавить кэширование объектов Redis для сайтов WordPress
Redis сохраняет часто запрашиваемые результаты в памяти. Для сайтов WordPress, совместно использующих экземпляр MariaDB, Redis может уменьшить загрузку запроса в базу данных на 60–80% на страницах с большим количеством чтения. Это сокращение напрямую увеличивает количество одновременных посетителей, которые обрабатывает каждый сайт, прежде чем набирать ограничения ресурсов.
Установите Redis:
sudo apt install redis-server -y
sudo systemctl enable redis-server
sudo systemctl start redis-server
Критическая деталь конфигурации на нескольких сайтах, которую большинство направляет, упускает: Назначьте каждому сайту свой собственный индекс базы данных Redis. Redis предоставляет 16 индексов базы данных (0–15) по умолчанию. Без разных индексов ключи кэша из site1.com и site2.com могут сталкиваться и обслуживать неправильный кэшированный контент.
в каждом сайте wp-config.php, добавьте назначение базы данных Redis перед /* Вот и все, хватит редактировать! */ Комментарий:
// site1.com wp-config.php
define('wp_redis_database', 0 );
// site2.com wp-config.php
define('wp_redis_database', 1 );
// site3.com wp-config.php
define('wp_redis_database', 2 );
Установите плагин «Redis Object Cache» по Till Kruss на каждом сайте WordPress. Активируйте его и подтвердите, что состояние соединения отображается в настройках плагина «Подключено». Если вы запускаете более 16 сайтов WordPress на одном сервере, настройте второй экземпляр Redis на другом порту.
Настройка автоматического резервного копирования
Стратегия резервного копирования, которая никогда не тестируется, не является стратегией резервного копирования. Автоматические дампы баз данных и архивы файлов покрывают уровень данных. Синхронизация за пределами площадки охватывает сценарий катастрофических сбоев.
Создайте скрипт резервного копирования:
sudo nano /usr/local/bin/backup-sites.sh
#!/Бин/Баш
backup_dir=”/var/backups/multi-site”
DATE=$(дата +%Y-%M-%d)
mkdir -p "$BACKUP_DIR/$DATE"
Базы данных #
для БД в site1_db site2_db; делать
mysqldump -u root “$DB” | gzip > “$BACKUP_DIR/$DATE/${DB}.sql.gz”
сделанный
# файлы сайта
для сайта на сайте 1.com site2.com; делать
tar -czf "$BACKUP_DIR/$DATE/${SITE}_files.tar.gz" \
-c «/var/www/$site» public
сделанный
# удалить резервные копии старше 14 дней
find “$BACKUP_DIR” -type d -mtime +14 -exec rm -rf {} + 2>/dev/null
echo "Backup complete: $DATE"
Сделайте его исполняемым и запланируйте его:
sudo chmod +x /usr/local/bin/backup-sites.sh
echo "0 3 * * * root /usr/local/bin/backup-sites.sh" | sudo tee /etc/cron.d/multi-site-backup
Для внешнего хранилища синхронизируйте каталог резервного копирования с любым хранилищем объектов, совместимым с S3, с помощью rclone:
sudo apt install rclone -y
# Настройте rclone с помощью учетных данных поставщика хранилища
Синхронизация Rclone /VAR/Backups/Multi-Site Remote:Your-Bucket/VPS-резервные копии
Добавьте rclone синхронизация Команда для сценария резервного копирования после шага локального архива. Каждые 90 дней запускайте ручное восстановление в тестовом домене. Резервная копия, которую вы никогда не восстанавливали, — это предположение, а не гарантия.
Monitor Server Health Across All Sites
Мониторинг становится более важным по мере роста количества сайтов на одном VPS. Один сайт с недостаточными ресурсами может создать тонкую деградацию производительности во всех остальных, прежде чем любой сайт сломается.
Базовый мониторинг с помощью HTOP и VNSTAT
htop Обеспечивает представление в режиме реального времени использования процессора и оперативной памяти для каждого процесса. Сортировать по мем1тп3т Чтобы определить, какой пул PHP-FPM потребляет больше всего памяти. Пресс Ф6 чтобы выбрать столбец сортировки.
sudo apt install htop vnstat -y
внстат Отслеживает использование полосы пропускания на сетевой интерфейс с течением времени. Работать Внстат -Л Для просмотра в прямом эфире или Внштат -Д за дневные итоги. Полезно для определения того, какой сайт приводит к всплескам исходящего трафика, прежде чем вы получите уведомление о превышении полосы пропускания.
NetData для Live Server Dashboards
NetData устанавливается в одну команду и предоставляет информационную панель на основе браузера с метрами CPU, ОЗУ, дискового ввода-вывода и nginx, обновляемых каждую секунду:
wget -O /tmp/netdata-kickstart.sh https://get.netdata.cloud/kickstart.sh
sh /tmp/netdata-kickstart.sh
получить доступ к информационной панели на http://your-vps-ip:19999. Установите оповещения в /etc/netdata/health_alarm_notify.conf Для использования оперативной памяти выше 85% и использования диска выше 85%. Эти пороговые значения дают вам время, чтобы действовать до того, как производительность ухудшится или заполнит диск полностью.
Для более крупных развертываний с более чем 10 узлами Prometheus с Grafana обеспечивает более длительное удержание и более детальные метрики для каждого сайта через модуль состояния заглушки NGINX и конечную точку состояния PHP-FPM.
WordPress MultiSite vs. Отдельные установки WordPress
Оба подхода работают на VPS. Правильный выбор зависит от отношений между вашими сайтами.
| Фактор | Мультисайт WordPress | Отдельные установки |
|---|---|---|
| административные накладные расходы | Одна приборная панель | Одна информационная панель на сайте |
| Риск конфликта плагина | Высокий (плагины, общие для всех сайтов) | Нет (полностью изолированно) |
| Изоляция производительности | Нет (общие таблицы базы данных) | Полный (отдельный БД, пул PHP-FPM) |
| Влияние всплеска трафика | влияет на все сайты в сети | содержится на одном сайте |
| Тема и управление пользователями | Централизованный | Независимый |
| лучше всего для | Связанная сеть брендов, образовательные сети | Независимые клиентские сайты, работа агентства |
Используйте WordPress MultiSite Когда все сайты принадлежат к одной и той же организации, делитесь пользователями или администраторами и используйте одну и ту же тему с незначительной настройкой для каждого подсайта. Университет с подсайтами факультета является классическим примером использования.
Используйте отдельные установки WordPress Когда вы размещаете сайты для разных клиентов, запускаете проекты с разными профилями трафика или вам нужно обновлять, устранять неполадки или переносить один сайт, не касаясь других. Отдельные установки дают вам полную изоляцию отказов: сломанный плагин на site3.com не влияет на site1.com или site2.com.
Для большинства агентств и разработчиков, использующих клиентские сайты и личные проекты, отдельные установки с пулами PHP-FPM для каждого сайта являются более стабильной и простой в обслуживании. Накладные расходы на управление несколькими панелями администрирования WordPress компенсируются изоляцией более чистой.
Когда прекратить консолидацию и перейти на выделенный сервер
Многосайтовый VPS работает до тех пор, пока одно из этих условий не станет неизменно верным:
- Любой отдельный сайт превышает 50 000 уникальных посетителей в месяц и разделяет сервер с 5+ другими сайтами
- Использование оперативной памяти остается выше 85% более 2 часов во время пикового трафика
- Средняя загрузка процессора превышает количество VPS VCPU в течение продолжительных периодов времени (см. Время безотказной работы)
- Требования к соответствию (PCI-DSS, HIPAA) предусматривают изоляцию физического оборудования между рабочими нагрузками
- Вы управляете 15+ установками WordPress, и циклы обновления плагинов стали значимыми угрозами безопасности.
- Любому сайту нужны ресурсы (ОЗУ, ЦП, пропускная способность диска), которые лишат других приемлемых характеристик
В этот момент переместите свои сайты с самым высоким трафиком на свой собственный сервер. Наши выделенные серверы Начните с $99 в месяц с процессорами Intel Xeon, хранилищем NVMe SSD и портами 10 Гбит/с, созданными для рабочих нагрузок с высоким трафиком, которые переросли общие ресурсы VPS. Если вам нужна полная аппаратная изоляция без накладных расходов на управление, наши bare metal серверы Предоставлять специальное физическое оборудование в 213+ глобальных центрах обработки данных.
Для команд, которые все еще хотят экономической эффективности VPS, но нуждаются в значительно большем запасе Планы VPS Pro и VPS Ultimate Масштабирование до 4 ядер и 16 ГБ ОЗУ, что удобно поддерживает 15–20 сайтов с низким трафиком или 8–10 сайтов со средним трафиком с кэшированием Redis.
Вертикальное масштабирование (добавление оперативной памяти и процессора к вашему текущему VPS) — это самый быстрый путь вперед, когда вы приближаетесь к ограничениям. Горизонтальное масштабирование (разделение сайтов на несколько экземпляров VPS за балансировщиком нагрузки) имеет смысл, когда отдельные сайты перерастают то, что может обрабатывать один сервер.
Часто задаваемые вопросы
Можно ли размещать несколько веб-сайтов на одном VPS? да. Один VPS может размещать от 3 до 20+ веб-сайтов в зависимости от уровня трафика и распределения ресурсов. Блокирует сервер Nginx или виртуальные хосты Apache направляют каждый домен в свой собственный корневой каталог документа. Пулы PHP-FPM изолируют процессы PHP для каждого сайта, поэтому ни один сайт не может исчерпывать работников для других.
Сколько веб-сайтов может обрабатывать VPS на 4 ГБ? KVM VPS емкостью 4 ГБ удобно работает от 5 до 10 сайтов WordPress с низким и средним трафиком с включенным кэшированием объектов Redis. Зарезервируйте 1 ГБ для ОС и MariaDB, а затем выделите оставшиеся 3 ГБ в пулах PHP-FPM примерно по 40 МБ на одного рабочего. Настоящим пределом является оперативная память, а не CPU, для типичных сайтов контента.
Подходит ли nginx или apache для размещения нескольких сайтов на одном VPS? Nginx — лучший вариант по умолчанию для многосайтовых VPS-установок. Его архитектура, управляемая событиями, обрабатывает тысячи одновременных соединений с меньшим объемом памяти на соединение, чем модель Apache на основе процессов. Apache — правильный выбор для приложений, которые зависят от .htaccess Файлы или конфигурация по каталогу без доступа к конфигурации уровня сервера.
Мне нужен отдельный IP-адрес для каждого веб-сайта? Нет. Индикация имени сервера (SNI) позволяет одному IP-адресу обслуживать разные сертификаты SSL/TLS для нескольких доменов. Клиент отправляет запрошенное имя хоста во время рукопожатия TLS, а nginx выбирает правильный сертификат перед обслуживанием любого содержимого. Все современные браузеры поддерживают SNI. Отдельный IP-адрес для каждого домена не нужен для HTTPS.
Как сделать так, чтобы один веб-сайт не вылетал из всех остальных на моем VPS? Настройте отдельный пул PHP-FPM для каждого сайта со своим pm.max_children предельный Каждый пул работает под выделенным пользователем системы со своим собственным сокетом UNIX. Всплеск трафика или работа по бегу крону на одном участке исчерпывает только выделенные работники этого сайта, оставляя другие бассейны совершенно нетронутыми.
Могу ли я размещать несколько сайтов WordPress на одном VPS? да. Каждая установка WordPress имеет собственную базу данных MariaDB, пул PHP-FPM, блок NGINX сервера и SSL-сертификат. Назначьте каждому сайту другой индекс базы данных Redis, чтобы предотвратить коллизии кэша. С 4 ГБ ОЗУ и правильно настроенными пулами PHP-FPM от 5 до 8 сайтов WordPress работают без проблем с производительностью.
Как сделать резервную копию нескольких сайтов на одном VPS? Запустите скрипт bash, запланированный cron, который дамп каждой базы данных с помощью mysqldump, архивирует корень документа каждого сайта с помощью деготь, а также синхронизирует вывод с внешним хранилищем объектов с rclone. Расписание ежедневных прогонов в час с низким трафиком (3 часа ночи работает хорошо). Тест восстанавливается каждые 90 дней в тестовом домене.
Безопасно ли размещение нескольких сайтов на одном VPS? Да, при правильной изоляции на месте. Запустите каждый сайт под отдельным пользователем Linux с собственным пулом PHP-FPM. Устанавливайте разрешения файлов, чтобы ни один пользователь не мог читать чужие файлы или учетные данные. Включите UFW, установите Fail2Ban и отключите раскрытие версии Nginx. Основным риском при неправильно сконфигурированной установке является боковое движение после компромисса с одним сайтом. Изоляция для каждого пользователя снимает этот риск.
Как работает DNS при размещении нескольких доменов на одном VPS? Создайте запись A для каждого домена, указывающую на общедоступный IP-адрес вашего VPS. Когда посетитель загружает домен, его браузер отправляет HTTP Множество заголовок с этим доменным именем. nginx читает заголовок и сопоставляет его с имя_сервера директивы для направления запроса к правильному корню документа и блоку конфигурации.
В какой момент я должен перейти с VPS на выделенный сервер? Поднимитесь, как только любой сайт постоянно превышает 50 000 посетителей в месяц, использование оперативной памяти остается выше 85% в часы пик, или требования соответствия требуют физического изоляции оборудования. Atal Networks’ Планы выделенного сервера Предоставьте изолированное оборудование Intel Xeon с портами NVMe SSD и портами 10 Гбит/с для рабочих нагрузок, которые переросли общие ресурсы VPS.
Запускайте несколько сайтов без переплаты за хостинг
Размещение нескольких веб-сайтов на одном VPS — это правильная установка для разработчиков, агентств и предприятий, управляющих портфелем сайтов с низким и средним трафиком. Описанная здесь конфигурация, блоки сервера nginx, пулы PHP-FPM для каждого сайта, отдельные пользователи Linux, кэширование Redis, SSL через Certbot и автоматизированные резервные копии, масштабы от двухсайтовой личной настройки до 15-клиентного агентского стека без фундаментальных изменения. Вы корректируете распределение ресурсов, а не архитектуру.
Ключ начинается с инфраструктуры, которая дает вам полный доступ к root, согласованные ресурсы, изолированные на KVM, и возможность масштабирования, когда отдельные сайты выходят за рамки того, что может поддерживать общий VPS.
Atal Networks’ Хостинг Linux VPS Планы начинаются с $5.25 в месяц с виртуализацией KVM, полным корневым доступом и хранилищем SSD в 213+ глобальных центрах обработки данных. Все планы работают на аппаратном обеспечении Dell с процессорами Intel Xeon и поставляются с SLA 99.99%, подкрепленным нашей сетевой гарантией 100%. Более 36 000 предприятий в 196 странах управляют своей инфраструктурой вместе с нами.
Как только ваши сайты перерастут общий VPS, наш выделенные серверы и bare metal серверы готовы. Без сложности миграции. Тот же поставщик инфраструктуры, та же группа поддержки, те же условия SLA.
Разверните свой VPS сегодня | Просмотр планов выделенных серверов
