 Μετάβαση στο περιεχόμενο



Η πληρωμή για πέντε ξεχωριστά σχέδια φιλοξενίας για τη λειτουργία πέντε τοποθεσιών χαμηλής επισκεψιμότητας είναι χρήματα που μένουν στο τραπέζι. Ένα σωστά διαμορφωμένο VPS τα χειρίζεται όλα και κάθε ιστότοπος έχει καλύτερη απόδοση από ό,τι στην κοινόχρηστη φιλοξενία.
Η φιλοξενία πολλών ιστότοπων σε ένα VPS λειτουργεί εκτελώντας έναν διακομιστή ιστού όπως το NGINX ή το Apache που διαβάζει το όνομα τομέα σε κάθε εισερχόμενο αίτημα HTTP και το δρομολογεί στον σωστό κατάλογο τοποθεσίας. Κάθε ιστότοπος έχει τη δική του ρίζα εγγράφου, βάση δεδομένων, πιστοποιητικό SSL και ομάδα διεργασιών PHP. Ένας διακομιστής, μία διεύθυνση IP, τόσους τομείς όσοι μπορούν να υποστηρίξουν η μνήμη RAM και η CPU σας.
Αυτός ο οδηγός καλύπτει την πλήρη ρύθμιση: δομή καταλόγου, μπλοκ διακομιστή Nginx, εικονικούς κεντρικούς υπολογιστές Apache, απομόνωση συγκέντρωσης PHP-FPM, δωρεάν SSL με certbot, σκλήρυνση ασφαλείας, προσωρινή αποθήκευση Redis, αυτοματοποιημένα αντίγραφα ασφαλείας και ένα σαφές πλαίσιο για να γνωρίζετε πότε ένα μεμονωμένο VPS δεν είναι πλέον αρκετό.
Μπορείτε να φιλοξενήσετε πολλούς ιστότοπους σε ένα VPS;
Ένα μόνο VPS μπορεί να φιλοξενήσει οπουδήποτε από 3 έως 20+ ιστότοπους. Το λογισμικό διακομιστή Web χειρίζεται όλες τις δρομολογίες επισκεψιμότητας. Το Nginx χρησιμοποιεί μπλοκ διακομιστή και το Apache χρησιμοποιεί εικονικούς κεντρικούς υπολογιστές. Και τα δύο λειτουργούν διαβάζοντας το Πλήθος κεφαλίδα σε κάθε αίτημα HTTP και αντιστοίχιση με ένα διαμορφωμένο όνομα τομέα. Ο αντιστοιχισμένος τομέας αντιστοιχίζεται σε έναν συγκεκριμένο κατάλογο στο δίσκο, όπου ζουν τα αρχεία του ιστότοπου. Μία διεύθυνση IP, ένας διακομιστής, πολλοί τομείς.
Αυτό λειτουργεί και στο επίπεδο εικονικοποίησης KVM. Μας Φιλοξενία VPS Linux Τα σχέδια εκτελούν απομόνωση που βασίζεται σε KVM, πράγμα που σημαίνει ότι το VPS σας έχει ένα σταθερό κομμάτι CPU και RAM που δεν μοιράζεται άλλος πελάτης. Αυτή η απομόνωση είναι που κάνει την ενοποίηση πολλών τοποθεσιών σε ένα VPS αξιόπιστο, σε αντίθεση με την κοινόχρηστη φιλοξενία, όπου εκατοντάδες λογαριασμοί ανταγωνίζονται για τους ίδιους φυσικούς πόρους χωρίς εγγυημένη κατανομή.
Πόσους ιστότοπους μπορεί να χειριστεί ένα VPS;
Η ειλικρινής απάντηση εξαρτάται από τον όγκο επισκεψιμότητας και από το εάν οι ιστότοποί σας χρησιμοποιούν προσωρινή αποθήκευση. Ακολουθεί μια πρακτική αναφορά που βασίζεται σε πραγματικές αναπτύξεις WordPress:
| Προδιαγραφές VPS | Ιστότοποι χαμηλής επισκεψιμότητας (<500 επισκέπτες/ημέρα) | Τοποθεσίες μέσης κυκλοφορίας (500–5.000/ημέρα) |
|---|---|---|
| 2 VCPU / 2 GB RAM | 3-5 τοποθεσίες | 1–2 τοποθεσίες |
| 2 VCPU / 4 GB RAM | 5–10 τοποθεσίες | 3-5 τοποθεσίες |
| 4 VCPU / 8 GB RAM | 10–20 τοποθεσίες | 5–10 τοποθεσίες |
Το σημείο συμφόρησης είναι σχεδόν πάντα RAM. Χρησιμοποιήστε αυτόν τον τύπο για το μέγεθος των εργαζομένων PHP-FPM:
max_children = διαθέσιμο_ram_for_php ÷ average_php_process_size_mb
Μέση διαδικασία WordPress PHP-FPM: 30–50 MB. Σε ένα VPS 4 GB, κάντε κράτηση 1 GB για το λειτουργικό σύστημα και το MariaDB. Αυτό αφήνει 3 GB για την PHP, η οποία υποστηρίζει περίπου 60–100 συνολικά εργαζόμενους σε όλους τους ιστότοπους. Με ενεργοποιημένη την προσωρινή αποθήκευση αντικειμένων Redis, αυτοί οι αριθμοί είναι συντηρητικοί επειδή το Redis απορροφά τις περισσότερες αναγνώσεις της βάσης δεδομένων πριν τους δει ποτέ η PHP.
Κοινόχρηστη φιλοξενία έναντι VPS για πολλούς ιστότοπους
Η κοινόχρηστη φιλοξενία τοποθετεί εκατοντάδες ενοικιαστές σε ένα μηχάνημα χωρίς εγγυήσεις πόρων. Όταν ένας ιστότοπος αυξάνεται στην επισκεψιμότητα, κάθε άλλος ιστότοπος σε αυτό το μηχάνημα επιβραδύνεται. Ένα VPS σάς προσφέρει ένα αποκλειστικό κομμάτι CPU και RAM. Οι ομάδες PHP-FPM κρατούν τις διαδικασίες κάθε τοποθεσίας απομονωμένες, έτσι ώστε μια αύξηση της επισκεψιμότητας στο Site1.com να μην μπορεί να λιμοκτονήσει το Site2.com των εργαζομένων.
Πριν ξεκινήσετε: Προαπαιτούμενα
Αποκτήστε τα στη θέση τους πριν αγγίξετε τυχόν αρχεία διαμόρφωσης:
- Ένα VPS που εκτελεί Ubuntu 22.04 ή 24.04 με πρόσβαση root ή sudo
- Τουλάχιστον 2 GB RAM (4 GB συνιστάται για 5+ ιστότοπους)
- Ονόματα τομέα που έχουν καταχωρηθεί στο DNS A εγγραφές που δείχνουν προς τη δημόσια IP VPS σας
- Διαμορφώθηκε ο έλεγχος ταυτότητας κλειδιού SSH και απενεργοποιήθηκε ο έλεγχος ταυτότητας με κωδικό πρόσβασης
- Βασική εξοικείωση της γραμμής εντολών Linux (Επεξεργασία αρχείων, Διαχείριση Υπηρεσιών)
- Εγκαταστάθηκε τείχος προστασίας UFW
Τα αρχεία DNS A προωθούν τους παγκόσμιους αναλυτές εντός 24–48 ωρών. ανάλυση δοκιμής με Dig Site1.com Πριν εκτελέσετε τη διαμόρφωση διακομιστή Web. Εάν η εντολή επιστρέφει το VPS IP σας, ο τομέας είναι έτοιμος.
Ρυθμίστε πρώτα τη δομή του καταλόγου σας
Οι περισσότεροι οδηγοί μεταβαίνουν κατευθείαν στη διαμόρφωση του διακομιστή Web. Η ρύθμιση μιας καθαρής δομής καταλόγου εξοικονομεί πρώτα ώρες εντοπισμού σφαλμάτων αργότερα. Τα δικαιώματα, τα σενάρια δημιουργίας αντιγράφων ασφαλείας και η εναλλαγή αρχείων καταγραφής εξαρτώνται από μια συνεπή διάταξη.
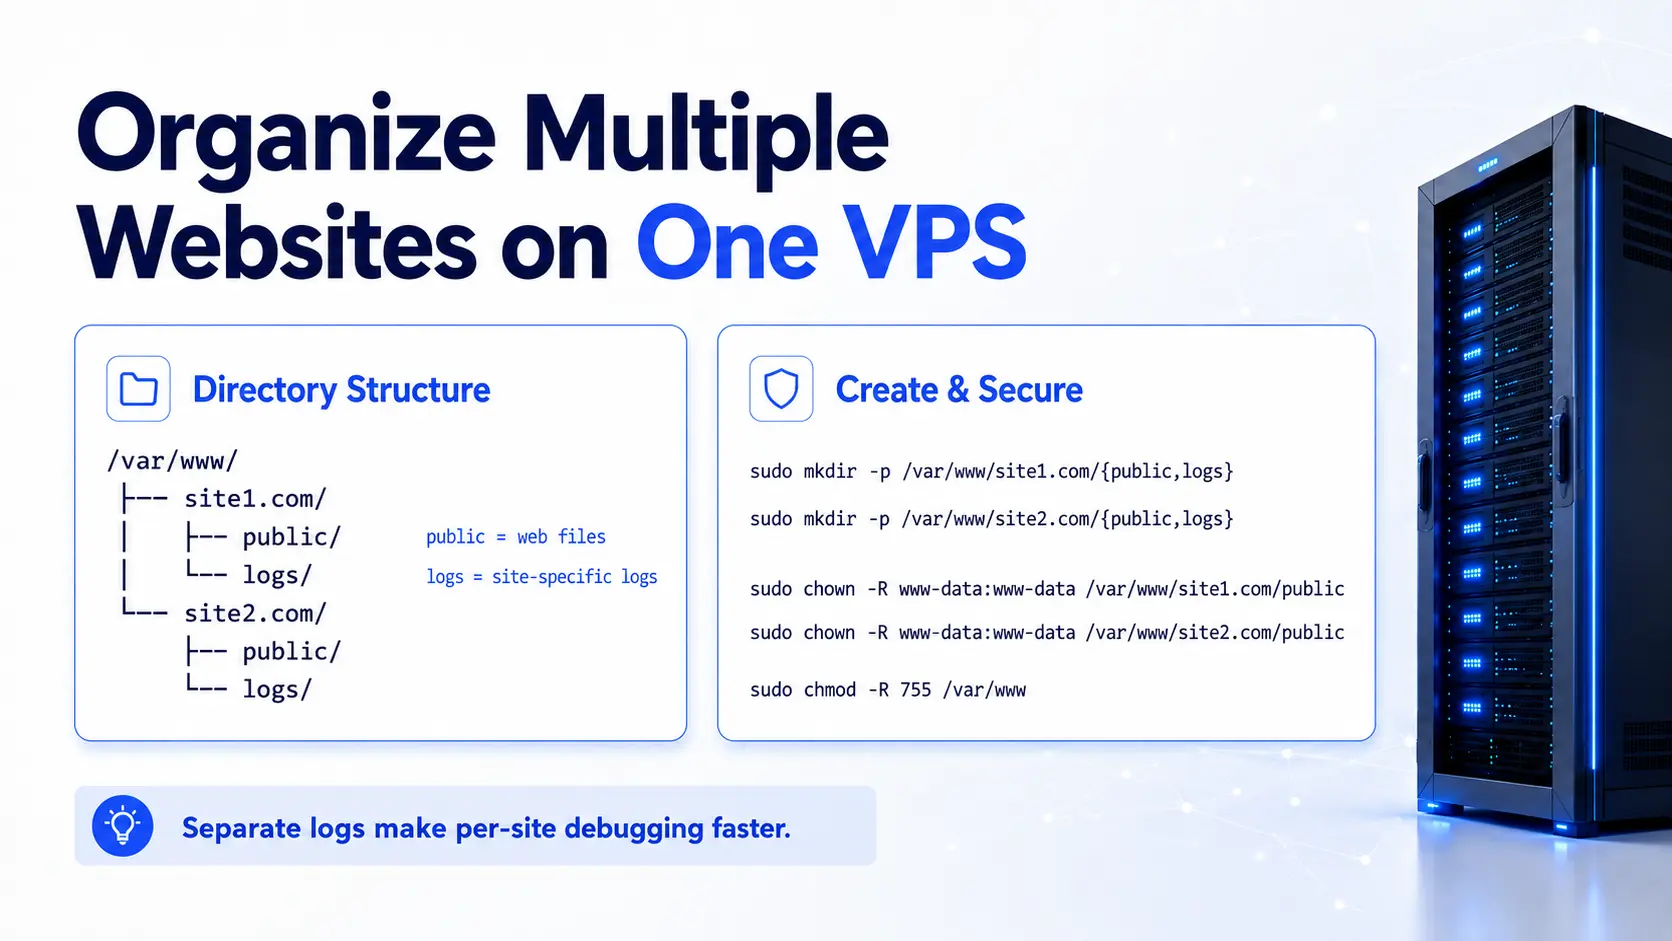
Χρησιμοποιήστε αυτή τη δομή για κάθε ιστότοπο:
/var/www/
├── site1.com/
│ ├── Public/ ← Έγγραφο ρίζα (αρχεία προσβάσιμα από τον ιστό)
│ └── Αρχεία καταγραφής/ ← Πρόσβαση ανά ιστότοπο και αρχεία καταγραφής σφαλμάτων
├── site2.com/
│ ├── Δημόσιο/
│ └── logs/
Δημιουργήστε τους καταλόγους:
sudo mkdir -p /var/www/site1.com/{public,logs}
sudo mkdir -p /var/www/site2.com/{public,logs}
sudo chown -R www-data:www-data /var/www/site1.com/public
sudo chown -R www-data:www-data /var/www/site2.com/public
sudo chmod -R 755 /var/www
Separate log directories per site mean you can run tail -f /var/www/site1.com/logs/error.log Για να εντοπίσετε σφάλματα σε έναν ιστότοπο χωρίς να δείτε θόρυβο από όλους τους άλλους.
Δημιουργήστε έναν ξεχωριστό χρήστη Linux ανά ιστότοπο
Εκτέλεση κάθε ιστότοπου κάτω www-data είναι η προεπιλεγμένη και η λάθος επιλογή για την ασφάλεια πολλών τοποθεσιών. Εάν ένας ιστότοπος παραβιαστεί, μια διαδικασία που εκτελείται ως www-data Μπορεί να διαβάσει τα αρχεία και τα διαπιστευτήρια της βάσης δεδομένων κάθε άλλου ιστότοπου.
Ένας ξεχωριστός χρήστης συστήματος ανά ιστότοπο σταματά την πλευρική κίνηση μετά από συμβιβασμό:
sudo adduser --no-create-home --shell /usr/sbin/nologin site1user
sudo adduser --no-create-home --shell /usr/sbin/nologin site2user
sudo chown -R site1user:www-data /var/www/site1.com/public
sudo chown -R site2user:www-data /var/www/site2.com/public
Η ομάδα PHP-FPM κάθε ιστότοπου θα εκτελείται υπό τον αντίστοιχο χρήστη του συστήματος. Ένα κακόβουλο σενάριο στο site1.com εκτελείται ως Site1User, το οποίο δεν έχει πρόσβαση ανάγνωσης /var/www/site2.com/.
εγκαταστήστε τη στοίβα web (nginx + php-fpm + mariadb)
Ενημερώστε το σύστημα και εγκαταστήστε την πλήρη στοίβα στο Ubuntu 24.04:
sudo apt update && sudo apt upgrade -y
sudo apt install nginx mariadb-server php8.3-fpm \
php8.3-mysql php8.3-curl php8.3-gd \
php8.3-mbstring php8.3-xml php8.3-zip -y
sudo mysql_secure_installation
Απαντήστε ναι σε όλους mysql_secure_installation Προτροπές: Ορίστε έναν κωδικό πρόσβασης root, αφαιρέστε ανώνυμους χρήστες, απαγορεύστε τη σύνδεση απομακρυσμένης ρίζας, αφαιρέστε τη βάση δεδομένων δοκιμής και επαναφορτώστε τα δικαιώματα.
Το Nginx χρησιμοποιεί μια ασύγχρονη αρχιτεκτονική που βασίζεται σε συμβάντα που χειρίζεται χιλιάδες ταυτόχρονες συνδέσεις με ελάχιστη μνήμη. Το μοντέλο που βασίζεται στη διαδικασία του Apache χρησιμοποιεί περισσότερη μνήμη RAM ανά σύνδεση, αλλά παραμένει η καλύτερη επιλογή για εφαρμογές που βασίζονται σε .htaccess αρχεία ή διαμόρφωση ανά κατάλογο χωρίς πρόσβαση σε επίπεδο διακομιστή. Για τις περισσότερες σύγχρονες αναπτύξεις PHP και WordPress, το Nginx είναι η σωστή προεπιλογή.
Διαμορφώστε τα μπλοκ διακομιστή Nginx για πολλούς τομείς
Το nginx διαβάζει το Πλήθος κεφαλίδα σε κάθε εισερχόμενο αίτημα και αντιστοιχεί σε αυτήν server_name οδηγίες στα αρχεία διαμόρφωσής σας. Το μπλοκ αντιστοίχισης καθορίζει ποια ρίζα εγγράφου εξυπηρετεί την απάντηση. Πολλαπλά μπλοκ μοιράζονται τις θύρες 80 και 443 και το Nginx χειρίζεται όλες τις δρομολογήσεις εσωτερικά.
Αποθηκεύστε τη διαμόρφωση κάθε ιστότοπου /etc/nginx/sites-διαθέσιμο/, στη συνέχεια δημιουργήστε έναν συμβολικό σύνδεσμο για /etc/nginx/sites-enabled/ για να το ενεργοποιήσετε. Αυτός ο διαχωρισμός σάς επιτρέπει να απενεργοποιήσετε έναν ιστότοπο χωρίς να διαγράψετε τις ρυθμίσεις του.
Δημιουργήστε ένα μπλοκ διακομιστή για κάθε τομέα
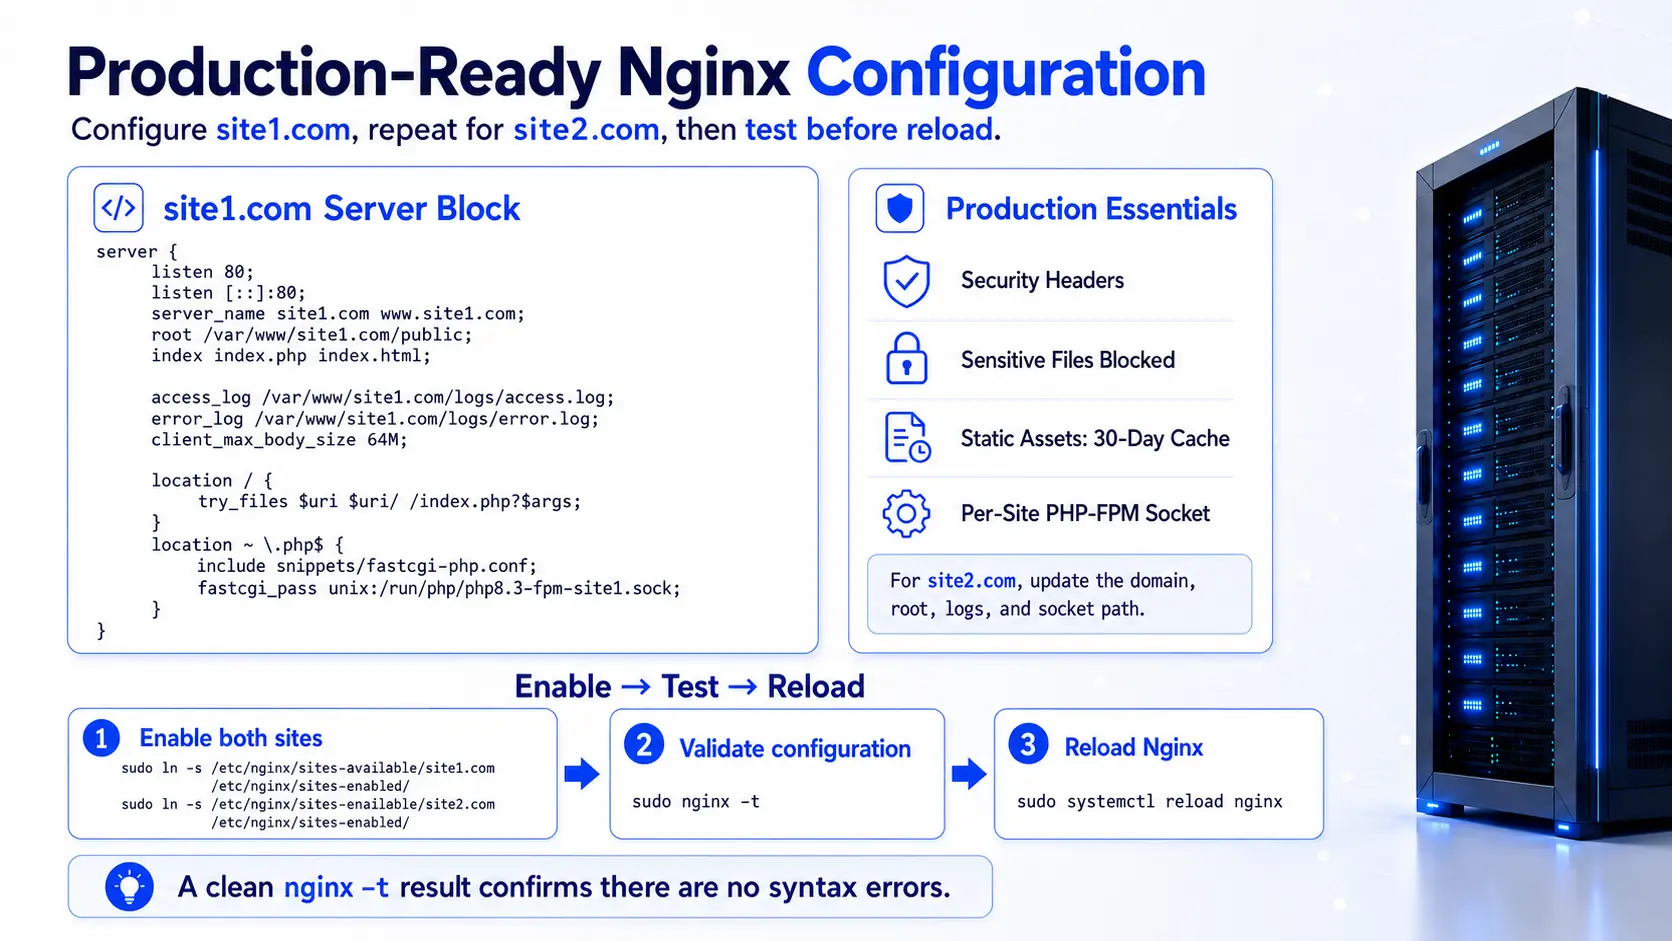
Πλήρης διαμόρφωση έτοιμη για παραγωγή για site1.com. Δημιουργήστε το αρχείο:
sudo nano /etc/nginx/sites-available/site1.com
Επικολλήστε αυτήν τη διαμόρφωση:
διακομιστής {
ακούστε 80?
Ακούστε [::]:80;
server_name site1.com www.site1.com;
root /var/www/site1.com/public;
index index.php index.html;
access_log /var/www/site1.com/logs/access.log;
error_log /var/www/site1.com/logs/error.log;
client_max_body_size 64m;
Κεφαλίδες ασφαλείας #
add_header X-Frame-Options “SAMEORIGIN” always;
add_header X-Content-Type-Options “nosniff” always;
add_header X-XSS-Protection “1; mode=block” always;
Τοποθεσία / {
try_files $uri $uri/ /index.php?$args;
}
Τοποθεσία ~ \.php$ {
περιλαμβάνει snippets/fastcgi-php.conf.
FASTCGI_PASS UNIX:/run/php/php8.3-fpm-site1.sock;
}
# Αποκλεισμός πρόσβασης σε ευαίσθητα αρχεία
Τοποθεσία ~ /\.ht { Deny all; }
location = /wp-config.php { deny all; }
# Στατικά στοιχεία προσωρινής μνήμης σε επίπεδο προγράμματος περιήγησης
Τοποθεσία ~* \.(js|css|png|jpg|jpeg|gif|ico|svg|woff2)$ {
λήγει 30d?
add_header cache-control “public, immutable”;
}
}
Επαναλάβετε την ίδια διαδικασία για το site2.com, αλλάζοντας server_name, ρίζα, access_log, error_log, και το fastcgi_pass Μονοπάτι υποδοχής.
Enable both sites, remove the default, and test:
sudo ln -s /etc/nginx/sites-available/site1.com /etc/nginx/sites-enabled/
sudo ln -s /etc/nginx/sites-available/site2.com /etc/nginx/sites-enabled/
sudo rm /etc/nginx/sites-enabled/default
sudo nginx -t
sudo systemctl reload nginx
α καθαρίζω nginx -t Η έξοδος επιβεβαιώνει κανένα συντακτικό σφάλμα πριν την επαναφόρτωση.
Προσθέστε ένα μπλοκ διακομιστή catch-all (το βήμα ασφαλείας που παραλείπουν οι περισσότεροι οδηγοί)
Χωρίς ένα προεπιλεγμένο μπλοκ catch-all, το nginx εξυπηρετεί το πρώτο αλφαβητικά φορτωμένο αρχείο διαμόρφωσης σε οποιοδήποτε αίτημα που δεν ταιριάζει με ένα γνωστό server_nameΑυτοματοποιημένοι σαρωτές και bots ανιχνεύουν συνεχώς διευθύνσεις IP VPS. Η προβολή του περιεχομένου του ιστότοπού σας σε μια άγνωστη κεφαλίδα κεντρικού υπολογιστή διαρρέει πληροφορίες και μπορεί να εκθέσει τα στοιχεία της εφαρμογής.
Προσθέστε αυτό το μπλοκ:
sudo nano /etc/nginx/sites-available/000-catch-all
διακομιστής {
Ακούστε 80 default_server;
Ακούστε [::]:80 default_server;
server_name _;
επιστροφή 444;
}
sudo ln -s /etc/nginx/sites-available/000-catch-all /etc/nginx/sites-enabled/
sudo nginx -t && sudo systemctl reload nginx
Κωδικός επιστροφής 444 Κλείνει τη σύνδεση TCP αμέσως χωρίς απόκριση HTTP. Οι σαρωτές δεν παίρνουν τίποτα. Ο 000- Το πρόθεμα στο όνομα αρχείου διασφαλίζει ότι αυτό το μπλοκ φορτώνεται πριν ο ιστότοπός σας διαμορφώσει αλφαβητικά, καθιστώντας τον την πραγματική προεπιλογή.
εικονικοί κεντρικοί υπολογιστές Apache (για παλαιού τύπου ή εφαρμογές που εξαρτώνται από το .htaccess)
Εάν η αίτησή σας απαιτεί .htaccess Υποστήριξη ή εκτελείτε παλαιού τύπου λογισμικό PHP που αναμένει διαμόρφωση ανά κατάλογο τύπου Apache, χρησιμοποιήστε εικονικούς κεντρικούς υπολογιστές Apache αντί για μπλοκ διακομιστή Nginx.
Δημιουργήστε το αρχείο διαμόρφωσης:
sudo nano /etc/apache2/sites-available/site1.com.conf
<VirtualHost *:80>
Όνομα διακομιστή site1.com
serveralias www.site1.com
DocumentRoot /var/www/site1.com/public
ErrorLog /var/www/site1.com/logs/error.log
CustomLog /var/www/site1.com/logs/access.log συνδυαστικά
<Directory /var/www/site1.com/public>
Επιλογές -ευρετήρια +followsymlinks
Allowoverride all
απαιτούν όλα χορηγούμενα
</Directory>
</VirtualHost>
Ενεργοποιήστε τον ιστότοπο και φορτώστε ξανά:
sudo a2ensite site1.com.conf
sudo systemctl reload apache2
Επαναλάβετε για κάθε επιπλέον τομέα.
Διαμορφώστε ξεχωριστές ομάδες PHP-FPM ανά ιστότοπο
η προεπιλογή www.conf Το PHP-FPM Pool εκτελεί όλα τα αιτήματα PHP www-data με μια κοινόχρηστη ομάδα διεργασιών. Μια απότομη αύξηση της επισκεψιμότητας στο Site1.com ή μια απρόσμενη εργασία WordPress Cron μπορεί να εξαντλήσει όλους τους διαθέσιμους εργαζόμενους της PHP και να διακόψει κάθε άλλη τοποθεσία στον διακομιστή. Οι ξεχωριστές πισίνες το εμποδίζουν εντελώς.
Δημιουργήστε μια αποκλειστική διαμόρφωση πισίνας για τον ιστότοπο1:
sudo nano /etc/php/8.3/fpm/pool.d/site1.conf
[θέση 1]
Χρήστης = site1user
Ομάδα = www-data
Ακούστε = /run/php/php8.3-fpm-site1.sock
Ακούστε. Ιδιοκτήτης = www-data
listen.group = www-data
PM = Δυναμικό
pm.max_children = 8
pm.start_servers = 2
pm.min_spare_servers = 1
pm.max_spare_servers = 3
pm.max_requests = 500
Αντιγράψτε αυτό το αρχείο για κάθε ιστότοπο, αυξάνοντας το όνομα του χώρου συγκέντρωσης, τον χρήστη και τη διαδρομή υποδοχής. απενεργοποιήστε την προεπιλογή www.conf συγκέντρωση για να αποφευχθεί η κατανάλωση πόρων:
sudo mv /etc/php/8.3/fpm/pool.d/www.conf /etc/php/8.3/fpm/pool.d/www.conf.disabled
sudo systemctl restart php8.3-fpm
Οδηγός μεγέθους: Σε ένα VPS 4 GB, κάντε κράτηση 1 GB για το λειτουργικό σύστημα και το MariaDB. Απομένουν 3 GB για PHP. Με μέσο όρο 40 MB ανά διαδικασία PHP-FPM του WordPress, έχετε χώρο για περίπου 75 συνολικά εργαζόμενους. σε 10 ιστότοπους, σετ PM.MAX_CHILDREN = 7 ή 8 ανά τοποθεσία. Προσαρμογή με βάση το προφίλ επισκεψιμότητας κάθε ιστότοπου: Ένας ιστότοπος υψηλής επισκεψιμότητας προσελκύει περισσότερους εργαζόμενους, ένας ιστότοπος χαμηλής επισκεψιμότητας γίνεται λιγότερος.
Βεβαιωθείτε ότι οι πισίνες εκτελούνται μετά την επανεκκίνηση:
sudo systemctl status php8.3-fpm
ls /run/php/
Θα πρέπει να δείτε ένα .κάλτσα Αρχείο ανά διαμορφωμένο χώρο συγκέντρωσης.
Εγκαταστήστε πιστοποιητικά SSL για όλους τους τομείς
Κάθε ιστότοπος στο VPS σας χρειάζεται HTTPS. Το Let’s Encrypt παρέχει δωρεάν, αυτόματα ανανεώνοντας τα πιστοποιητικά SSL μέσω του Certbot. Το Certbot καλύπτει όλους τους τομείς σε μία μόνο εντολή.
Εγκατάσταση certbot:
sudo apt install certbot python3-certbot-nginx -y
Δημιουργήστε πιστοποιητικά για όλους τους τομείς ταυτόχρονα:
sudo certbot --nginx \
-d site1.com -d www.site1.com \
-d site2.com -d www.site2.com
Το Certbot τροποποιεί αυτόματα τα μπλοκ του διακομιστή Nginx: προσθέτει ακροατές θύρας 443, διαδρομές αρχείου πιστοποιητικού SSL και κανόνες ανακατεύθυνσης HTTP-to-HTTPS. Αφού εκτελεστεί, το Nginx εξυπηρετεί κάθε ιστότοπο μέσω HTTPS χωρίς καμία μη αυτόματη αλλαγή διαμόρφωσης.
Βεβαιωθείτε ότι η αυτόματη ανανέωση λειτουργεί πριν την εμπιστευτείτε:
sudo certbot renew --dry-run
Μια επιτυχημένη ξηρή εκτέλεση επιβεβαιώνει ότι το Certbot μπορεί να φτάσει στους διακομιστές του Let’s Encrypt και να ανανεώσει τα πιστοποιητικά χωρίς ανθρώπινη εισαγωγή. Το Certbot εγκαθιστά ένα χρονόμετρο systemd από προεπιλογή στο Ubuntu. Ελέγξτε την κατάστασή του:
sudo systemctl status certbot.timer
SSL με πολλαπλούς τομείς σε μία IP: Εξήγησε το SNI
Η εκτέλεση πολλαπλών πιστοποιητικών SSL σε μία διεύθυνση IP λειτουργεί μέσω της ένδειξης ονόματος διακομιστή (SNI). Κατά τη διάρκεια της χειραψίας TLS, το πρόγραμμα περιήγησης του πελάτη στέλνει το ζητούμενο όνομα κεντρικού υπολογιστή πριν δημιουργηθεί η σύνδεση HTTP. Το nginx διαβάζει αυτό το όνομα κεντρικού υπολογιστή και εξυπηρετεί το αντίστοιχο πιστοποιητικό. Κάθε πρόγραμμα περιήγησης που κυκλοφορεί μετά το 2010 υποστηρίζει SNI. Δεν χρειάζεστε ξεχωριστή διεύθυνση IP ανά τομέα και η προσθήκη διευθύνσεων IP αποκλειστικά για SSL είναι περιττό κόστος.
Σκληρώστε την ασφάλεια σε όλους τους ιστότοπους
Ενεργοποίηση τείχους προστασίας UFW
Ένα τείχος προστασίας περιορίζει ποιες θύρες δέχονται συνδέσεις. Ανοίξτε μόνο αυτό που πραγματικά χρειάζεται ο διακομιστής σας:
sudo ufw allow 22/tcp # SSH
sudo ufw allow 80/tcp # HTTP
sudo ufw allow 443/tcp # HTTPS
sudo ufw enable
sudo ufw status
Όλα τα άλλα είναι αποκλεισμένα από προεπιλογή. Εάν εκτελείτε άλλες υπηρεσίες (ταχυδρομείο, προσαρμοσμένες θύρες), προσθέστε συγκεκριμένους κανόνες αντί να ανοίξετε ευρείες σειρές.
Εγκατάσταση του Fail2Ban
Το Fail2Ban παρακολουθεί τα αρχεία καταγραφής για επαναλαμβανόμενες αποτυχημένες προσπάθειες σύνδεσης και απαγορεύει αυτόματα την προσβλητική διεύθυνση IP. Προστατεύει το SSH από προεπιλογή και μπορεί να επεκταθεί σε σελίδες σύνδεσης στο WordPress και σε άλλα τελικά σημεία ιστού.
sudo apt install fail2ban -y
sudo systemctl enable fail2ban
Δημιουργήστε μια τοπική διαμόρφωση φυλακής:
sudo nano /etc/fail2ban/jail.local
[Προεπιλογή]
BanTime = 3600
FindTime = 600
maxRetry = 3
[sshd]
Ενεργοποιημένο = True
sudo systemctl restart fail2ban
sudo fail2ban-client status sshd
Ορίστε τα σωστά δικαιώματα αρχείου
Τα σωστά δικαιώματα ανά τύπο πόρου:
| Πόρος | Άδεια |
|---|---|
| κατάλογοι | 755 |
| Αρχεία PHP και HTML | 644 |
| wp-config.php | 600 |
| Ανεβάστε καταλόγους | 755 |
Με κάθε ιστότοπο να λειτουργεί με τον δικό του χρήστη συστήματος, site2user Δεν είναι δυνατή η ανάγνωση αρχείων που ανήκουν σε Site1User ανεξαρτήτως αδειών. Αυτός ο διαχωρισμός είναι η δομική προστασία. Τα δικαιώματα προσθέτουν ένα δεύτερο επίπεδο.
Απενεργοποιήστε την αποκάλυψη έκδοσης nginx
Από προεπιλογή, το Nginx περιλαμβάνει τον αριθμό έκδοσής του σε κεφαλίδες απόκρισης HTTP και σελίδες σφαλμάτων. Οι εισβολείς το χρησιμοποιούν για να στοχεύσουν γνωστά τρωτά σημεία σε συγκεκριμένες εκδόσεις. απενεργοποιήστε το /etc/nginx/nginx.conf εντός του http {} μπλοκ:
server_tokens off;
sudo nginx -t && sudo systemctl reload nginx
Προσθήκη προσωρινής αποθήκευσης αντικειμένων Redis για ιστότοπους WordPress
Το Redis αποθηκεύει τα αποτελέσματα της βάσης δεδομένων που ερωτώνται συχνά στη μνήμη. Για ιστότοπους του WordPress που μοιράζονται μια παρουσία MariaDB, το Redis μπορεί να μειώσει το φόρτο ερωτημάτων της βάσης δεδομένων κατά 60–80% σε σελίδες με μεγάλη ανάγνωση. Αυτή η μείωση αυξάνει άμεσα τον αριθμό των ταυτόχρονων επισκεπτών που χειρίζεται κάθε ιστότοπος πριν φτάσει στα όρια πόρων.
Εγκαταστήστε το Redis:
sudo apt install redis-server -y
sudo systemctl enable redis-server
sudo systemctl start redis-server
Η κρίσιμη λεπτομέρεια διαμόρφωσης πολλών τοποθεσιών που χάνουν οι περισσότεροι οδηγοί: Εκχωρήστε σε κάθε τοποθεσία το δικό της ευρετήριο βάσης δεδομένων Redis. Το Redis παρέχει 16 δείκτες βάσης δεδομένων (0–15) από προεπιλογή. Χωρίς διαφορετικούς δείκτες, τα κλειδιά προσωρινής μνήμης από το Site1.com και το Site2.com μπορούν να συγκρουστούν και να εξυπηρετήσουν λάθος περιεχόμενο στην κρυφή μνήμη.
Σε κάθε ιστότοπο wp-config.php, προσθέστε την εκχώρηση βάσης δεδομένων Redis πριν από το /* Αυτό είναι όλο, σταματήστε την επεξεργασία! */ Σχόλιο:
// site1.com wp-config.php
define( 'WP_REDIS_DATABASE', 0 );
// site2.com wp-config.php
define( 'wp_redis_database', 1 );
// site3.com wp-config.php
define( 'wp_redis_database', 2 );
Εγκαταστήστε την προσθήκη "Redis Object Cache" από την Till Kruss σε κάθε τοποθεσία WordPress. Ενεργοποιήστε το και επιβεβαιώστε ότι η κατάσταση σύνδεσης εμφανίζει "Συνδεδεμένο" στις ρυθμίσεις της προσθήκης. Εάν εκτελείτε περισσότερες από 16 τοποθεσίες WordPress σε έναν διακομιστή, διαμορφώστε μια δεύτερη παρουσία Redis σε διαφορετική θύρα.
Ρυθμίστε αυτοματοποιημένα αντίγραφα ασφαλείας
Μια στρατηγική δημιουργίας αντιγράφων ασφαλείας που δεν δοκιμάζεται ποτέ δεν είναι μια στρατηγική δημιουργίας αντιγράφων ασφαλείας. Οι αυτοματοποιημένες απορρίψεις βάσεων δεδομένων και τα αρχεία αρχείων καλύπτουν το επίπεδο δεδομένων. Ο συγχρονισμός εκτός τοποθεσίας καλύπτει το σενάριο καταστροφικής αποτυχίας.
Δημιουργήστε το σενάριο δημιουργίας αντιγράφων ασφαλείας:
sudo nano /usr/local/bin/backup-sites.sh
#!/bin/bash
backup_dir=”/var/backups/multi-site”
Ημερομηνία=$(Ημερομηνία +%Y-%M-%d)
mkdir -p "$BACKUP_DIR/$DATE"
# βάσεις δεδομένων
για db στο site1_db site2_db. κάνω
mysqldump -u root “$DB” | gzip > “$BACKUP_DIR/$DATE/${DB}.sql.gz”
Ολοκληρώθηκε
Αρχεία τοποθεσίας #
για τοποθεσία στο site1.com site2.com; κάνω
tar -czf "$BACKUP_DIR/$DATE/${SITE}_files.tar.gz" \
-c “/var/www/$site” Δημόσιο
Ολοκληρώθηκε
# Αφαιρέστε αντίγραφα ασφαλείας παλαιότερα των 14 ημερών
find “$BACKUP_DIR” -type d -mtime +14 -exec rm -rf {} + 2>/dev/null
echo "Backup complete: $DATE"
Κάντε το εκτελέσιμο και προγραμματίστε το:
sudo chmod +x /usr/local/bin/backup-sites.sh
echo "0 3 * * * root /usr/local/bin/backup-sites.sh" | sudo tee /etc/cron.d/multi-site-backup
Για αποθήκευση εκτός τοποθεσίας, συγχρονίστε τον κατάλογο αντιγράφων ασφαλείας σε οποιοδήποτε χώρο αποθήκευσης αντικειμένων συμβατό με S3 χρησιμοποιώντας rclone:
sudo apt install rclone -y
# Διαμορφώστε το rClone με τα διαπιστευτήρια του παρόχου αποθήκευσης
Rclone Sync /var/Backups/Multi-Site Remote:Your-Bucket/VPS-Backups
προσθέστε το Rclone Sync εντολή στο σενάριο δημιουργίας αντιγράφων ασφαλείας μετά το βήμα τοπικού αρχείου. Εκτελέστε μια μη αυτόματη επαναφορά σε έναν δοκιμαστικό τομέα κάθε 90 ημέρες. Ένα αντίγραφο ασφαλείας που δεν έχετε αποκαταστήσει ποτέ είναι υπόθεση, όχι εγγύηση.
Παρακολούθηση της υγείας του διακομιστή σε όλους τους ιστότοπους
Η παρακολούθηση γίνεται πιο σημαντική καθώς αυξάνεται ο αριθμός των τοποθεσιών σε ένα μόνο VPS. Ένας ιστότοπος που δεν διαθέτει πόρους μπορεί να δημιουργήσει ανεπαίσθητη υποβάθμιση της απόδοσης σε όλους τους άλλους προτού καταρρεύσει εντελώς οποιοσδήποτε ιστότοπος.
Βασική παρακολούθηση με Htop και Vnstat
hTop Παρέχει μια προβολή σε πραγματικό χρόνο της χρήσης CPU και RAM ανά διαδικασία. Ταξινόμηση κατά mem% Για να προσδιορίσετε ποια ομάδα PHP-FPM καταναλώνει την περισσότερη μνήμη. Τύπος f6 Για να επιλέξετε τη στήλη Ταξινόμηση.
sudo apt install htop vnstat -y
vnstat παρακολουθεί τη χρήση εύρους ζώνης ανά διεπαφή δικτύου με την πάροδο του χρόνου. Τρέξιμο vnstat -l Για ζωντανή προβολή ή vnstat -d Για ημερήσια σύνολα. Χρήσιμο για τον προσδιορισμό του ιστότοπου που οδηγεί τις αυξήσεις της εξερχόμενης επισκεψιμότητας προτού λάβετε μια ειδοποίηση υπέρβασης εύρους ζώνης.
netdata για ζωντανούς πίνακες εργαλείων διακομιστή
Το NetData εγκαθίσταται σε μία εντολή και παρέχει έναν πίνακα εργαλείων που βασίζεται σε πρόγραμμα περιήγησης με μετρήσεις ρυθμών αιτήματος CPU, RAM, Disk I/O και Nginx Request Rate που ενημερώνονται κάθε δευτερόλεπτο:
wget -O /tmp/netdata-kickstart.sh https://get.netdata.cloud/kickstart.sh
sh /tmp/netdata-kickstart.sh
Αποκτήστε πρόσβαση στο ταμπλό στο http://your-vps-ip:19999Ορίστε ειδοποιήσεις σε /etc/netdata/health_alarm_notify.conf Για χρήση RAM πάνω από 85% και χρήση δίσκου πάνω από 85%. Αυτά τα κατώφλια σάς δίνουν χρόνο για να ενεργήσετε πριν υποβαθμιστεί η απόδοση ή γεμίσει εντελώς ένας δίσκος.
Για μεγαλύτερες αναπτύξεις που εκτελούν 10+ τοποθεσίες, το Prometheus with Grafana παρέχει μεγαλύτερη διατήρηση και πιο λεπτομερείς μετρήσεις ανά τοποθεσία μέσω της μονάδας κατάστασης Stub του Nginx και του τελικού σημείου κατάστασης του PHP-FPM.
WordPress Multisite έναντι ξεχωριστών Εγκαταστάσεις WordPress
Και οι δύο προσεγγίσεις λειτουργούν σε ένα VPS. Η σωστή επιλογή εξαρτάται από τη σχέση μεταξύ των ιστότοπών σας.
| Παράγοντας | Multisite WordPress | Ξεχωριστές εγκαταστάσεις |
|---|---|---|
| επιβάρυνση διαχείρισης | ένα ταμπλό | Ένας πίνακας εργαλείων ανά ιστότοπο |
| κίνδυνος σύγκρουσης προσθηκών | Υψηλό (Προσθήκες που κοινοποιούνται σε όλους τους ιστότοπους) | Κανένα (πλήρως απομονωμένο) |
| απομόνωση απόδοσης | Κανένας (κοινόχρηστοι πίνακες βάσης δεδομένων) | Πλήρης (ξεχωριστή dB, πισίνα PHP-FPM) |
| Traffic spike impact | Επηρεάζει όλους τους ιστότοπους του δικτύου | Περιέχεται σε έναν ιστότοπο |
| Διαχείριση θεμάτων και χρηστών | συγκεντρωτικός | Ανεξάρτητος |
| καλύτερο για | σχετικό δίκτυο επωνυμίας, εκπαιδευτικά δίκτυα | Ανεξάρτητοι ιστότοποι πελατών, εργασία αντιπροσωπείας |
Χρησιμοποιήστε το WordPress Multisite Όταν όλοι οι ιστότοποι ανήκουν στον ίδιο οργανισμό, μοιράζονται χρήστες ή διαχειριστές και χρησιμοποιούν το ίδιο θέμα με μικρή προσαρμογή ανά δευτερεύουσα τοποθεσία. Ένα πανεπιστήμιο με υπο-ιστοτόπους τμημάτων είναι η κλασική περίπτωση χρήσης.
Χρησιμοποιήστε ξεχωριστές εγκαταστάσεις WordPress Όταν φιλοξενείτε ιστότοπους για διαφορετικούς πελάτες, εκτελείτε έργα με διαφορετικά προφίλ επισκεψιμότητας ή χρειάζεται να ενημερώσετε, να αντιμετωπίσετε προβλήματα ή να μετεγκαταστήσετε έναν ιστότοπο χωρίς να αγγίξετε τους άλλους. Οι ξεχωριστές εγκαταστάσεις σάς παρέχουν πλήρη απομόνωση σφαλμάτων: Μια σπασμένη προσθήκη στο site3.com δεν επηρεάζει το site1.com ή το site2.com.
Για τις περισσότερες εταιρείες και προγραμματιστές που εκτελούν έναν συνδυασμό τοποθεσιών πελατών και προσωπικών έργων, οι ξεχωριστές εγκαταστάσεις με ομάδες PHP-FPM ανά τοποθεσία είναι η πιο σταθερή και ευκολότερη στη συντήρηση εγκατάσταση. Η επιβάρυνση της διαχείρισης πολλαπλών πινάκων διαχείρισης WordPress αντισταθμίζεται από την απομόνωση καθαρότερου.
Πότε να σταματήσετε την ενοποίηση και να μετακινηθείτε σε έναν αποκλειστικό διακομιστή
Ένα VPS πολλαπλών τοποθεσιών λειτουργεί έως ότου μία από αυτές τις συνθήκες γίνει σταθερά αληθής:
- Οποιοσδήποτε μεμονωμένος ιστότοπος υπερβαίνει τους 50.000 μηνιαίους μοναδικούς επισκέπτες και μοιράζεται τον διακομιστή με 5+ άλλους ιστότοπους
- Η χρήση RAM παραμένει πάνω από 85% για περισσότερες από 2 ώρες κατά τη διάρκεια της αιχμής της κυκλοφορίας
- Ο μέσος όρος φόρτωσης CPU υπερβαίνει τον αριθμό VPS VCPU για παρατεταμένες περιόδους (ελέγξτε με Uptime)
- Οι απαιτήσεις συμμόρφωσης (PCI-DSS, HIPAA) επιβάλλουν την απομόνωση φυσικού υλικού μεταξύ φόρτου εργασίας
- Διαχειρίζεστε 15+ εγκαταστάσεις WordPress και οι κύκλοι ενημέρωσης προσθηκών έχουν γίνει ένας σημαντικός κίνδυνος ασφάλειας
- Οποιοσδήποτε ιστότοπος χρειάζεται πόρους (RAM, CPU, Disk Throughput) που θα στερούσαν από άλλους την αποδεκτή απόδοση
Σε εκείνο το σημείο, μετακινήστε τους ιστότοπους με την υψηλότερη επισκεψιμότητα στον δικό τους διακομιστή. Μας αποκλειστικοί διακομιστές Ξεκινήστε από $99/μήνα με επεξεργαστές Intel Xeon, χώρο αποθήκευσης NVMe SSD και θύρες 10 Gbps, κατασκευασμένες για φόρτους εργασίας υψηλής επισκεψιμότητας που έχουν ξεπεράσει τους κοινόχρηστους πόρους VPS. Εάν χρειάζεστε πλήρη απομόνωση υλικού χωρίς γενικά έξοδα διαχείρισης, μας διακομιστές bare metal Παρέχετε αποκλειστικό φυσικό υλικό σε 213+ παγκόσμια κέντρα δεδομένων.
Για ομάδες που εξακολουθούν να θέλουν την αποδοτικότητα κόστους ενός VPS αλλά χρειάζονται πολύ περισσότερο χώρο για το κεφάλι μας, μας Προγράμματα VPS Pro και VPS Ultimate Κλίμακα σε 4 πυρήνες και 16 GB μνήμης RAM, η οποία υποστηρίζει άνετα 15–20 τοποθεσίες χαμηλής κυκλοφορίας ή 8–10 τοποθεσίες μεσαίας κυκλοφορίας με προσωρινή αποθήκευση Redis στη θέση της.
Η κατακόρυφη κλιμάκωση (προσθήκη μνήμης RAM και CPU στο τρέχον VPS σας) είναι η ταχύτερη διαδρομή προς τα εμπρός όταν πλησιάζετε τα όρια. Η οριζόντια κλιμάκωση (διαίρεση τοποθεσιών σε πολλαπλές παρουσίες VPS πίσω από ένα πρόγραμμα εξισορρόπησης φορτίου) είναι λογικό όταν μεμονωμένοι ιστότοποι ξεπερνούν αυτό που μπορεί να χειριστεί ένας μεμονωμένος διακομιστής.
Συχνές ερωτήσεις
Μπορείτε να φιλοξενήσετε πολλούς ιστότοπους σε ένα VPS; ναι. Ένα μόνο VPS μπορεί να φιλοξενήσει 3 έως 20+ ιστότοπους ανάλογα με τα επίπεδα επισκεψιμότητας και την κατανομή πόρων. Τα μπλοκ διακομιστή Nginx ή οι εικονικοί κεντρικοί υπολογιστές Apache δρομολογούν κάθε τομέα στον δικό του ριζικό κατάλογο εγγράφων. Οι δεξαμενές PHP-FPM απομονώνουν τις διαδικασίες PHP ανά τοποθεσία, έτσι ώστε κανένας ιστότοπος να μην μπορεί να εξαντλήσει τους εργαζόμενους για τους άλλους.
Πόσους ιστότοπους μπορεί να χειριστεί ένα VPS 4 GB; Ένα KVM VPS 4 GB εκτελεί άνετα 5 έως 10 τοποθεσίες WordPress χαμηλής έως μέτριας επισκεψιμότητας με ενεργοποιημένη την προσωρινή αποθήκευση αντικειμένων Redis. Κρατήστε 1 GB για το λειτουργικό σύστημα και το MariaDB και, στη συνέχεια, κατανείμετε τα υπόλοιπα 3 GB σε ομάδες PHP-FPM σε περίπου 40 MB ανά εργαζόμενο. Το πραγματικό όριο είναι η μνήμη RAM, όχι η CPU, για τυπικούς ιστότοπους περιεχομένου.
Είναι το Nginx ή το Apache καλύτερο για τη φιλοξενία πολλών τοποθεσιών σε ένα VPS; Το Nginx είναι η καλύτερη προεπιλογή για ρυθμίσεις VPS πολλαπλών τοποθεσιών. Η αρχιτεκτονική του που βασίζεται σε συμβάντα χειρίζεται χιλιάδες ταυτόχρονες συνδέσεις με λιγότερη μνήμη ανά σύνδεση από το μοντέλο που βασίζεται στη διαδικασία του Apache. Το Apache είναι η σωστή επιλογή για εφαρμογές που εξαρτώνται από .htaccess αρχεία ή διαμόρφωση ανά κατάλογο χωρίς πρόσβαση σε διαμόρφωση σε επίπεδο διακομιστή.
Χρειάζομαι ξεχωριστή διεύθυνση IP για κάθε ιστότοπο; Όχι. Ένδειξη ονόματος διακομιστή (SNI) Επιτρέπει σε μια μεμονωμένη διεύθυνση IP να εξυπηρετεί διαφορετικά πιστοποιητικά SSL/TLS για πολλούς τομείς. Ο πελάτης στέλνει το ζητούμενο όνομα κεντρικού υπολογιστή κατά τη διάρκεια της χειραψίας TLS και το NGINX επιλέγει το σωστό πιστοποιητικό πριν από την προβολή οποιουδήποτε περιεχομένου. Όλα τα σύγχρονα προγράμματα περιήγησης υποστηρίζουν SNI. Μια ξεχωριστή IP ανά τομέα δεν είναι απαραίτητη για HTTPS.
Πώς μπορώ να σταματήσω έναν ιστότοπο από το να κολλήσει όλους τους άλλους στο VPS μου; Διαμορφώστε μια ξεχωριστή ομάδα PHP-FPM για κάθε τοποθεσία με τη δική της μ.μ.max_children όριο. Κάθε πισίνα εκτελείται κάτω από έναν αποκλειστικό χρήστη συστήματος με τη δική του υποδοχή Unix. Μια απότομη αύξηση της επισκεψιμότητας ή μια δραματική εργασία σε έναν ιστότοπο εξαντλεί μόνο τους κατανεμημένους εργαζομένους αυτού του ιστότοπου, αφήνοντας τις άλλες πισίνες εντελώς ανεπηρέαστες.
Μπορώ να φιλοξενήσω πολλούς ιστότοπους wordpress σε ένα vps; ναι. Κάθε εγκατάσταση του WordPress έχει τη δική της βάση δεδομένων MariaDB, PHP-FPM Pool, Nginx Server Block και SSL Certificate. Εκχωρήστε σε κάθε τοποθεσία ένα διαφορετικό ευρετήριο βάσης δεδομένων Redis για να αποτρέψετε συγκρούσεις κρυφής μνήμης. Με 4 GB RAM και σωστά ρυθμισμένες ομάδες PHP-FPM, 5 έως 8 ιστότοποι WordPress εκτελούνται χωρίς προβλήματα απόδοσης μεταξύ τους.
Πώς μπορώ να δημιουργήσω αντίγραφα ασφαλείας πολλών ιστότοπων σε ένα VPS; Εκτελέστε ένα σενάριο bash που έχει προγραμματιστεί με cron που απορρίπτει κάθε βάση δεδομένων με mysqldum, αρχειοθετεί τη ρίζα εγγράφων κάθε ιστότοπου με πίσσα, και συγχρονίζει την έξοδο σε αποθήκευση αντικειμένων εκτός τοποθεσίας με rcloneΠρογραμματίστε τις καθημερινές διαδρομές σε μια ώρα χαμηλής κυκλοφορίας (3 π.μ. λειτουργεί καλά). Η δοκιμή επαναφέρει κάθε 90 ημέρες σε έναν δοκιμαστικό τομέα.
Είναι ασφαλής η φιλοξενία πολλών τοποθεσιών σε ένα VPS; Ναι, με την κατάλληλη απομόνωση στη θέση του. Εκτελέστε κάθε ιστότοπο κάτω από έναν ξεχωριστό χρήστη Linux με το δικό του χώρο συγκέντρωσης PHP-FPM. Ορίστε τα δικαιώματα αρχείων, ώστε κανένας χρήστης να μην μπορεί να διαβάσει τα αρχεία ή τα διαπιστευτήρια κάποιου άλλου. Ενεργοποιήστε το UFW, εγκαταστήστε το Fail2Ban και απενεργοποιήστε την αποκάλυψη έκδοσης Nginx. Ο κύριος κίνδυνος σε μια ακατάλληλα διαμορφωμένη ρύθμιση είναι η πλευρική κίνηση μετά από έναν μόνο συμβιβασμό τοποθεσίας. Η απομόνωση ανά χρήστη αφαιρεί αυτόν τον κίνδυνο.
Πώς λειτουργεί το DNS κατά τη φιλοξενία πολλών τομέων σε ένα VPS; Δημιουργήστε μια εγγραφή για κάθε τομέα που δείχνει τη δημόσια IP του VPS σας. Όταν ένας επισκέπτης φορτώνει έναν τομέα, το πρόγραμμα περιήγησής του στέλνει ένα HTTP Πλήθος κεφαλίδα με αυτό το όνομα τομέα. Το nginx διαβάζει την κεφαλίδα και την ταιριάζει server_name οδηγίες για τη δρομολόγηση του αιτήματος στη σωστή ρίζα εγγράφου και μπλοκ διαμόρφωσης.
Σε ποιο σημείο πρέπει να κάνω αναβάθμιση από VPS σε αποκλειστικό διακομιστή; Ανεβείτε όταν οποιοσδήποτε ιστότοπος υπερβαίνει σταθερά τους 50.000 μηνιαίους επισκέπτες, η χρήση RAM παραμένει πάνω από 85% κατά τις ώρες αιχμής ή οι απαιτήσεις συμμόρφωσης απαιτούν φυσική απομόνωση υλικού. Atal Networks' ειδικά σχέδια διακομιστή Παρέχετε απομονωμένο υλικό Intel Xeon με NVMe SSD και θύρες 10 Gbps για φόρτους εργασίας που έχουν ξεπεράσει τους κοινόχρηστους πόρους VPS.
Εκτελέστε πολλούς ιστότοπους χωρίς υπερπληρωμή για φιλοξενία
Η φιλοξενία πολλών ιστότοπων σε ένα VPS είναι η σωστή ρύθμιση για προγραμματιστές, πρακτορεία και επιχειρήσεις που εκτελούν ένα χαρτοφυλάκιο ιστοτόπων χαμηλής έως μέτριας επισκεψιμότητας. Η διαμόρφωση που περιγράφεται εδώ, μπλοκ διακομιστών Nginx, ομάδες PHP-FPM ανά τοποθεσία, ξεχωριστοί χρήστες Linux, προσωρινή αποθήκευση Redis, SSL μέσω Certbot και αυτοματοποιημένα αντίγραφα ασφαλείας, κλιμακώσεις από μια προσωπική ρύθμιση δύο τοποθεσιών σε μια εταιρεία 15 πελατών στοίβα χωρίς θεμελιώδεις αλλαγές. Προσαρμόζετε την κατανομή πόρων, όχι την αρχιτεκτονική.
Το κλειδί είναι η αρχή με την υποδομή που σας παρέχει πλήρη πρόσβαση root, συνεπείς πόρους που απομονώνονται από το KVM και περιθώριο κλίμακας όταν μεμονωμένοι ιστότοποι αναπτύσσονται πέρα από αυτό που μπορεί να υποστηρίξει ένα κοινόχρηστο VPS.
Atal Networks' Φιλοξενία VPS Linux Τα προγράμματα ξεκινούν από $5.25/μήνα με εικονικοποίηση KVM, πλήρη πρόσβαση root και αποθήκευση SSD σε 213+ παγκόσμια κέντρα δεδομένων. Όλα τα σχέδια εκτελούνται σε υλικό Dell με επεξεργαστές Intel Xeon και διατίθενται με 99.99% UPtime SLA που υποστηρίζεται από την εγγύηση δικτύου 100%. Πάνω από 36.000 επιχειρήσεις σε 196 χώρες λειτουργούν μαζί μας τις υποδομές τους.
Μόλις οι ιστότοποί σας ξεπεράσουν ένα κοινόχρηστο VPS, μας αποκλειστικοί διακομιστές και διακομιστές bare metal είναι έτοιμοι. Καμία πολυπλοκότητα μετανάστευσης. Ίδιος πάροχος υποδομής, ίδια ομάδα υποστήριξης, ίδιοι όροι SLA.
Αναπτύξτε το VPS σας σήμερα | Προβολή αποκλειστικών σχεδίων διακομιστή
