 콘텐츠로 건너뛰기



5개의 낮은 트래픽 사이트를 운영하기 위해 5개의 개별 호스팅 계획에 대한 비용을 지불하는 것은 테이블에 남아 있는 돈입니다. 적절하게 구성된 하나의 VPS가 모든 것을 처리하며 모든 사이트가 공유 호스팅에서보다 더 나은 성능을 보입니다.
하나의 VPS에서 여러 웹사이트를 호스팅하면 들어오는 각 HTTP 요청에서 도메인 이름을 읽고 올바른 사이트 디렉토리로 라우팅하는 nginx 또는 apache와 같은 웹 서버를 실행하여 작동합니다. 각 사이트에는 고유한 문서 루트, 데이터베이스, SSL 인증서 및 PHP 프로세스 풀이 있습니다. 하나의 서버, 하나의 IP 주소, RAM 및 CPU만큼 많은 도메인을 지원합니다.
이 가이드는 디렉토리 구조, NGINX 서버 블록, Apache 가상 호스트, PHP-FPM 풀 격리, Certbot을 사용한 무료 SSL, 보안 강화, Redis 캐싱, 자동화된 백업 및 단일 VPS가 더 이상 없을 때를 알 수 있는 명확한 프레임워크를 다룹니다. 충분합니다.
하나의 VPS에서 여러 웹사이트를 호스팅할 수 있습니까?
단일 VPS는 3개에서 20개 이상의 웹사이트를 호스팅할 수 있습니다. 웹 서버 소프트웨어는 모든 트래픽 라우팅을 처리합니다. Nginx는 서버 블록을 사용하고 Apache는 가상 호스트를 사용합니다. 둘 다 를 읽으면서 작동합니다 주인 각 HTTP 요청의 헤더를 구성하고 구성된 도메인 이름과 일치시킵니다. 일치하는 도메인은 사이트의 파일이 있는 디스크의 특정 디렉토리에 매핑됩니다. 하나의 IP 주소, 하나의 서버, 많은 도메인.
이것은 KVM 가상화 계층에서도 작동합니다. 우리의 Linux VPS 호스팅 계획은 KVM 기반 격리를 실행합니다. 즉, VPS에는 다른 고객이 공유하지 않는 고정 CPU 및 RAM이 있습니다. 이러한 격리는 수백 개의 계정이 보장된 할당 없이 동일한 물리적 리소스를 놓고 경쟁하는 공유 호스팅과 달리 VPS의 다중 사이트 통합을 안정적으로 만드는 것입니다.
하나의 VP가 처리할 수 있는 사이트는 몇 개입니까?
정직한 답변은 트래픽 양과 사이트에서 캐싱을 사용하는지 여부에 따라 다릅니다. 다음은 실제 WordPress 배포를 기반으로 한 실제 참조입니다.
| VPS 사양 | 교통량이 적은 사이트(500명 미만의 방문자/일) | 중간 교통 사이트(500–5,000/일) |
|---|---|---|
| 2 vCPU / 2GB RAM | 3–5 사이트 | 1–2 사이트 |
| 2 vCPU / 4GB RAM | 5–10 사이트 | 3–5 사이트 |
| 4 vCPU / 8GB RAM | 10–20 사이트 | 5–10 사이트 |
병목 현상은 거의 항상 RAM입니다. 이 공식을 사용하여 PHP-FPM 작업자의 크기를 조정합니다.
max_children = available_ram_for_php ÷ average_php_process_size_mb
평균 WordPress PHP-FPM 프로세스: 30–50MB. 4GB VPS에서 OS 및 MariaDB용으로 1GB를 예약하십시오. 따라서 모든 사이트에서 약 60-100명의 작업자를 지원하는 PHP의 경우 3GB가 남습니다. Redis 개체 캐싱을 사용하면 이 숫자는 PHP가 보기 전에 대부분의 데이터베이스 읽기를 흡수하기 때문에 이 숫자가 보수적입니다.
여러 사이트에 대한 공유 호스팅 대 VPS
공유 호스팅은 리소스 보장 없이 수백 명의 테넌트를 하나의 시스템에 배치합니다. 하나의 사이트가 트래픽이 급증하면 해당 시스템의 다른 모든 사이트가 느려집니다. VPS는 CPU와 RAM의 전용 조각을 제공합니다. PHP-FPM 풀은 각 사이트의 프로세스를 격리하여 site1.com의 트래픽 급증으로 site2.com의 작업자를 굶어 죽일 수 없습니다.
시작하기 전에: 전제 조건
구성 파일을 터치하기 전에 다음을 수행하십시오.
- 루트 또는 sudo 액세스가 있는 Ubuntu 22.04 또는 24.04를 실행하는 VPS
- 최소 2GB RAM(5개 이상의 사이트에 4GB 권장)
- VPS 공용 IP를 가리키는 DNS A 레코드에 등록된 도메인 이름
- SSH 키 인증 구성 및 암호 인증이 비활성화되었습니다
- 기본 Linux 명령줄 친숙도(파일 편집, 서비스 관리)
- UFW 방화벽이 설치되었습니다
DNS A 레코드는 24~48시간 이내에 글로벌 리졸버에서 푸시아웃됩니다. 로 테스트 해상도 site1.com을 파헤치십시오 웹 서버 구성을 실행하기 전에. 명령이 VPS IP를 반환하면 도메인이 준비된 것입니다.
먼저 디렉토리 구조를 설정하십시오
대부분의 가이드는 웹 서버 구성으로 바로 이동합니다. 깨끗한 디렉토리 구조를 먼저 설정하면 나중에 디버깅 시간이 절약됩니다. 권한, 백업 스크립트 및 로그 순환은 모두 일관된 레이아웃에 따라 다릅니다.
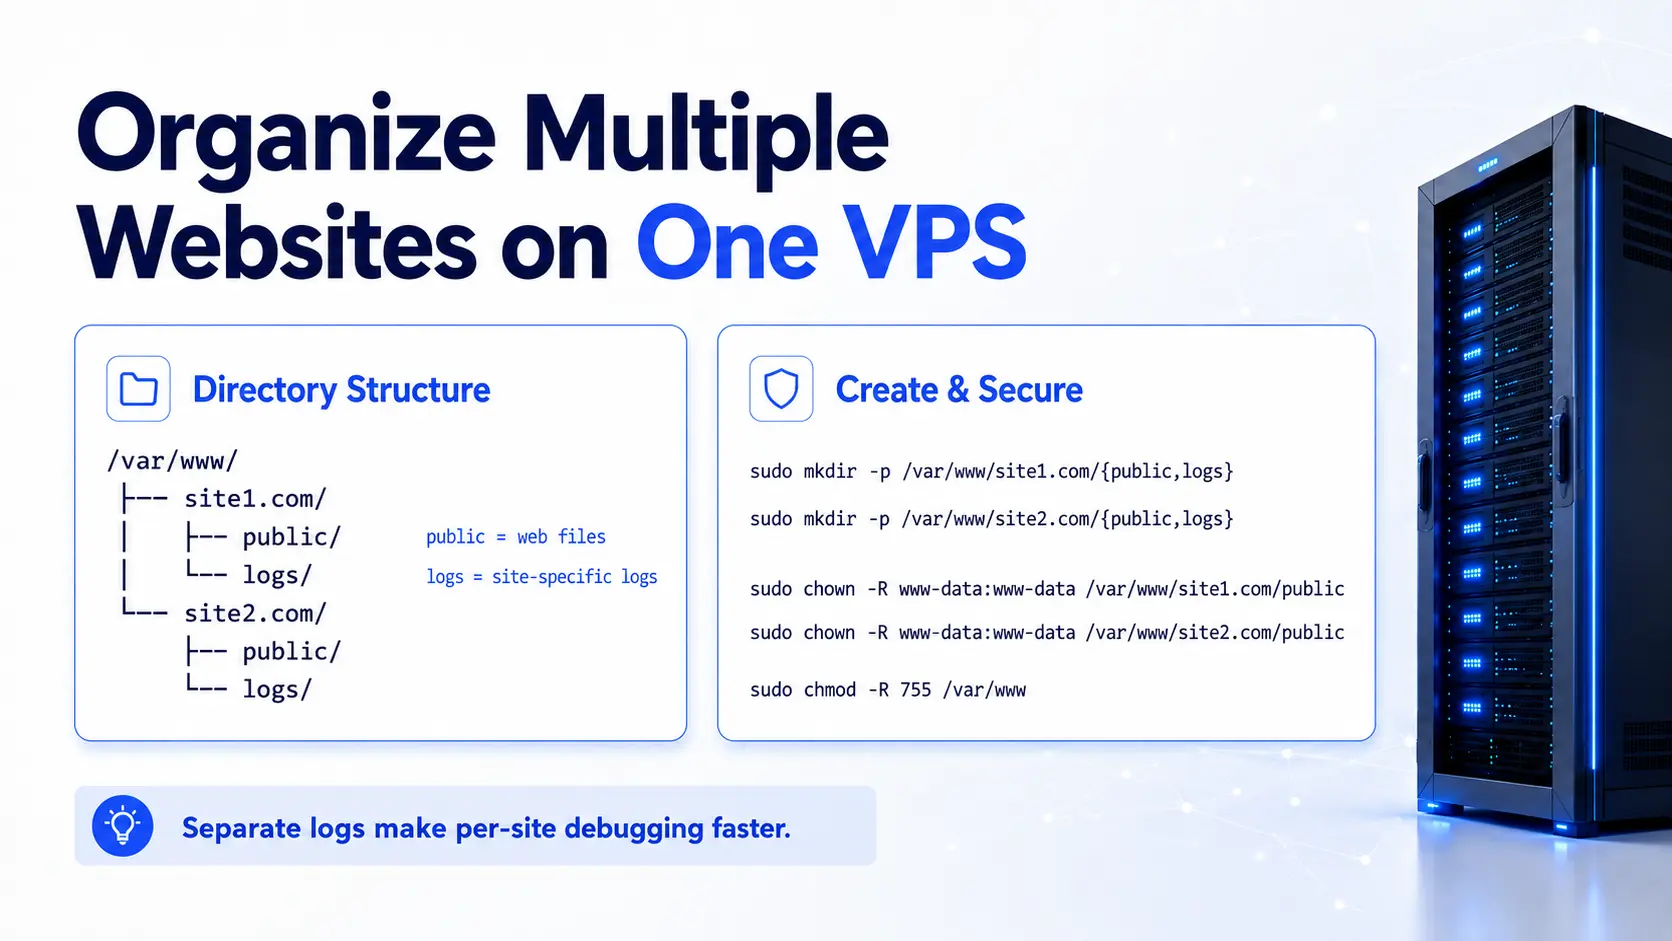
모든 사이트에 다음 구조를 사용하십시오.
/var/www/
├── site1.com/
│ ├── public/ ← 문서 루트(웹에서 액세스할 수 있는 파일)
│ └── 로그/ ← 사이트별 액세스 및 오류 로그
├── site2.com/
│ ├── 공개/
│ └── 로그/
디렉토리 생성:
sudo mkdir -p /var/www/site1.com/{public,logs}
sudo mkdir -p /var/www/site2.com/{public,logs}
sudo chown -R www-data:www-data /var/www/site1.com/public
sudo chown -R www-data:www-data /var/www/site2.com/public
sudo chmod -R 755 /var/www
사이트당 별도의 로그 디렉토리는 실행할 수 있음을 의미합니다 꼬리 -f /var/www/site1.com/logs/error.log 다른 모든 사이트의 소음을 보지 않고 한 사이트를 디버그합니다.
사이트당 별도의 Linux 사용자를 만듭니다
에서 모든 사이트를 실행합니다 www-data 다중 사이트 보안에 대한 기본값이며 잘못된 선택입니다. 한 사이트가 손상되면 로 실행되는 프로세스입니다 www-data 다른 모든 사이트의 파일과 데이터베이스 자격 증명을 읽을 수 있습니다.
사이트당 별도의 시스템 사용자가 타협 후 측면 이동을 중지합니다.
sudo adduser --no-create-home --shell /usr/sbin/nologin site1user
sudo adduser --no-create-home --shell /usr/sbin/nologin site2user
sudo chown -R site1user:www-data /var/www/site1.com/public
sudo chown -R site2user:www-data /var/www/site2.com/public
각 사이트의 PHP-FPM 풀은 일치하는 시스템 사용자 아래에서 실행됩니다. site1.com의 악의적인 스크립트는 다음과 같이 실행됩니다 사이트1사용자에 대한 읽기 액세스 권한이 없습니다 /var/www/site2.com/.
웹 스택 설치 (nginx + php-fpm + mariadb)
시스템을 업데이트하고 Ubuntu 24.04에 전체 스택을 설치하십시오.
sudo apt update && sudo apt upgrade -y
sudo apt install nginx mariadb-server php8.3-fpm \
PHP8.3-MYSQL PHP8.3-CURL PHP8.3-GD \
PHP8.3-MBString PHP8.3-XML PHP8.3-ZIP -Y
sudo mysql_secure_installation
모두에게 예라고 대답하십시오 mysql_secure_installation 프롬프트: 루트 암호를 설정하고, 익명 사용자를 제거하고, 원격 루트 로그인을 허용하지 않고, 테스트 데이터베이스를 제거하고, 권한을 다시 로드합니다.
Nginx는 최소한의 메모리로 수천 개의 동시 연결을 처리하는 이벤트 기반 비동기 아키텍처를 사용합니다. Apache의 프로세스 기반 모델은 연결당 더 많은 RAM을 사용하지만 .htaccess 서버 수준 구성 액세스가 없는 파일 또는 디렉토리별 구성. 대부분의 최신 PHP 및 WordPress 배포의 경우 nginx가 올바른 기본값입니다.
여러 도메인에 대해 NGINX 서버 블록을 구성합니다
nginx는 주인 들어오는 모든 요청의 헤더를 사용하여 server_name 구성 파일의 지시문. 일치 블록은 응답을 제공하는 문서 루트를 결정합니다. 여러 블록은 포트 80과 443을 공유하고 nginx는 모든 라우팅을 내부적으로 처리합니다.
각 사이트의 구성을 /etc/nginx/sites-사용 가능/를 선택한 다음 에 대한 심볼릭 링크를 만듭니다 /etc/nginx/sites-enabled/ 활성화합니다. 이 분리를 통해 구성을 삭제하지 않고 사이트를 비활성화할 수 있습니다.
각 도메인에 대한 서버 블록을 만듭니다
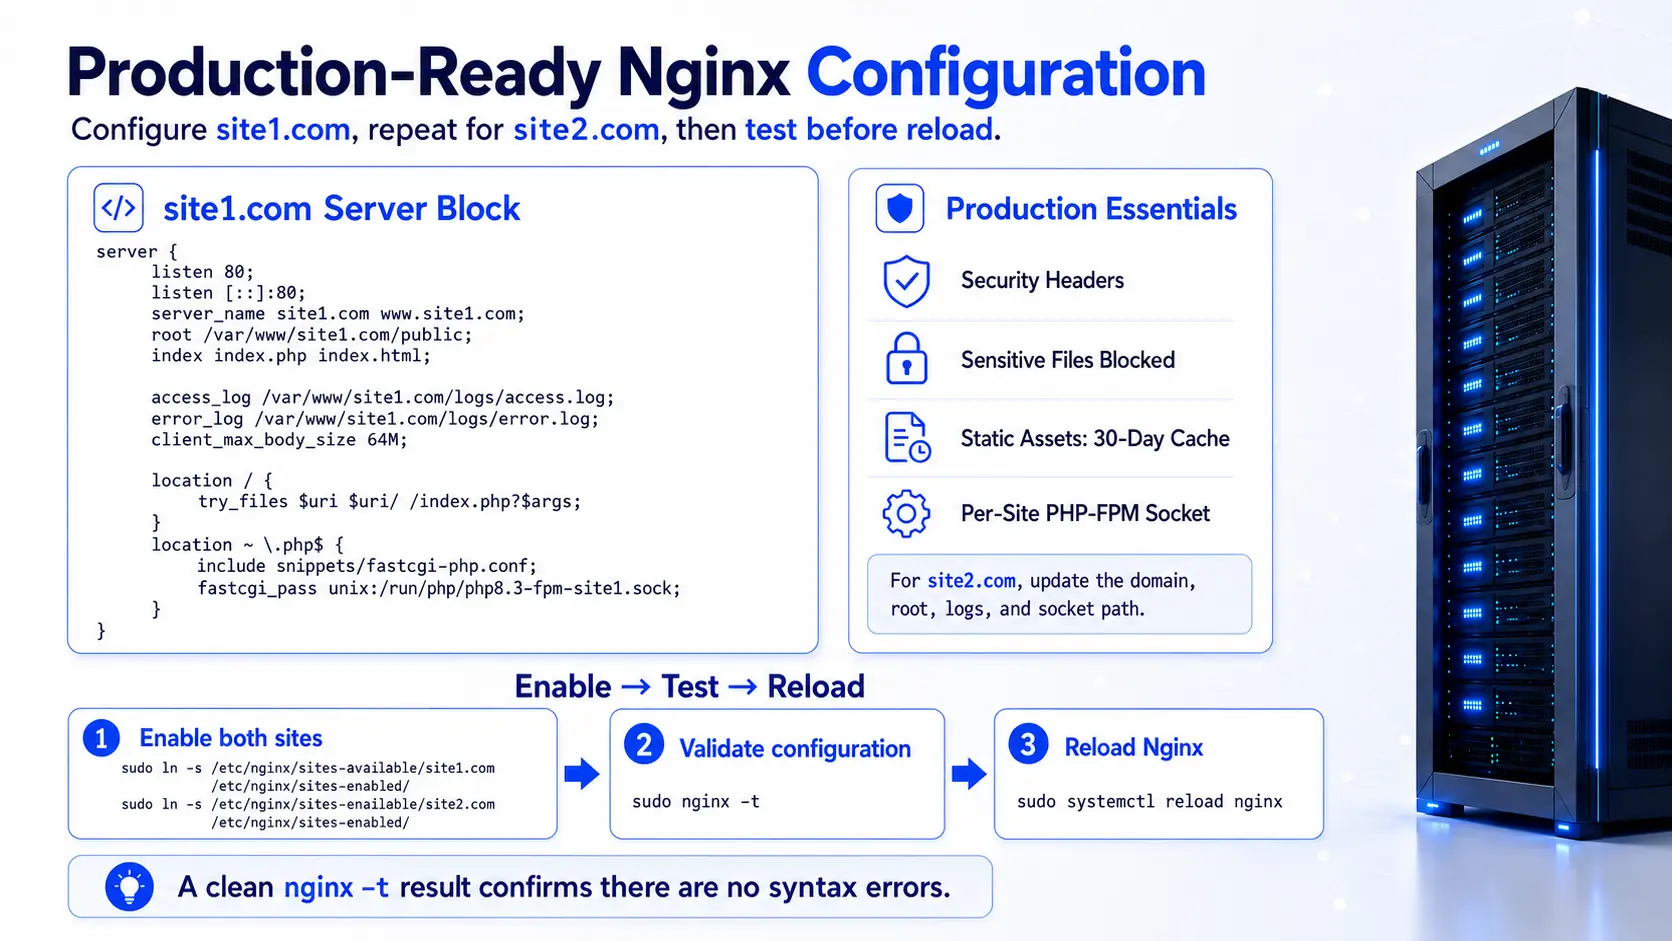
Site1.com에 대한 전체 프로덕션 준비 구성. 파일 생성:
sudo nano /etc/nginx/sites-available/site1.com
이 구성을 붙여넣습니다.
서버 {
듣기 80;
듣기 [::]:80;
server_name site1.com www.site1.com;
루트 /var/www/site1.com/public;
인덱스.php index.html;
access_log /var/www/site1.com/logs/access.log;
ERROR_LOG /var/www/site1.com/logs/error.log;
CLIENT_MAX_BODY_SIZE 64M;
# 보안 헤더
add_header X-Frame-Options “SAMEORIGIN” always;
add_header X-Content-Type-Options “nosniff” always;
add_header X-XSS-Protection “1; mode=block” always;
위치 / {
try_files $uri $uri/ /index.php?$args;
}
위치 ~ \.php$ {
스니펫/fastcgi-php.conf 포함;
fastcgi_pass UNIX:/run/php/php8.3-fpm-site1.sock;
}
# 민감한 파일에 대한 액세스 차단
위치 ~ /\.ht { 모두 거부; }
위치 = /wp-config.php { 모두 거부; }
# 브라우저 수준의 정적 자산 캐시
위치 ~* \.(js|css|png|jpg|jpeg|gif|ico|svg|woff2)$ {
30d 만료;
add_header 캐시 제어 "공개, 불변";
}
}
Site2.com에 대해 동일한 프로세스를 반복하여 변경합니다 server_name, 뿌리, Access_log, ERROR_LOG, 그리고 fastcgi_pass 소켓 경로.
두 사이트를 모두 활성화하고 기본값을 제거하고 다음을 테스트합니다.
sudo ln -s /etc/nginx/sites-available/site1.com /etc/nginx/sites-enabled/
sudo ln -s /etc/nginx/sites-available/site2.com /etc/nginx/sites-enabled/
sudo rm /etc/nginx/sites-enabled/default
sudo nginx -t
sudo systemctl reload nginx
깨끗한 nginx -T 출력 다시 로드하기 전에 구문 오류가 없음을 확인합니다.
포괄 서버 블록 추가(대부분의 가이드가 건너뛰는 보안 단계)
Catch-All 기본 블록이 없으면 Nginx는 알려진 것과 일치하지 않는 모든 요청에 알파벳순으로 로드된 첫 번째 구성 파일을 제공합니다. server_name. 자동화된 스캐너 및 봇은 VPS IP 주소를 지속적으로 프로브합니다. 알 수 없는 호스트 헤더에 사이트 콘텐츠를 제공하면 정보가 유출되고 애플리케이션 세부 정보를 노출할 수 있습니다.
이 블록을 추가하십시오.
sudo nano /etc/nginx/sites-available/000-catch-all
서버 {
80 default_server를 수신합니다.
듣기 [::]:80 default_server;
server_name _;
반환 444;
}
sudo ln -s /etc/nginx/sites-available/000-catch-all /etc/nginx/sites-enabled/
sudo nginx -t && sudo systemctl reload nginx
반환 코드 444 HTTP 응답 없이 즉시 TCP 연결을 닫습니다. 스캐너는 아무것도 얻지 못합니다. ...하면할수록 000- 파일 이름의 접두사는 사이트 구성 전에 이 블록이 알파벳순으로 구성되기 전에 로드되도록 하므로 진정한 기본값이 됩니다.
Apache 가상 호스트(레거시 또는 .htaccess 종속 앱용)
귀하의 응용 프로그램이 필요한 경우 .htaccess Apache 스타일의 디렉토리별 구성을 기대하는 레거시 PHP 소프트웨어를 지원하거나 실행 중인 경우 NGINX 서버 블록 대신 Apache 가상 호스트를 사용합니다.
구성 파일을 만듭니다.
sudo nano /etc/apache2/sites-available/site1.com.conf
<VirtualHost *:80>
서버 이름 site1.com
ServerAlias www.site1.com
DocumentRoot /var/www/site1.com/public
ErrorLog /var/www/site1.com/logs/error.log
CustomLog /var/www/site1.com/logs/access.log 결합
<Directory /var/www/site1.com/public>
옵션 -Indexes +FollowSymlinks
AllowOverride 모두
모든 부여를 요구합니다
</Directory>
</VirtualHost>
사이트를 활성화하고 다시 로드합니다.
sudo a2ensite site1.com.conf
sudo systemctl reload apache2
각 추가 도메인에 대해 반복합니다.
사이트당 별도의 PHP-FPM 풀을 구성합니다
기본값 www.conf PHP-FPM 풀은 아래의 모든 PHP 요청을 실행합니다 www-data 공유 프로세스 풀로. Site1.com 또는 가출한 WordPress cron 작업의 트래픽 급증은 사용 가능한 모든 PHP 작업자를 소진시키고 서버의 다른 모든 사이트를 충돌시킬 수 있습니다. 별도의 풀은 이를 완전히 방지합니다.
Site1에 대한 전용 풀 구성 만들기:
sudo nano /etc/php/8.3/fpm/pool.d/site1.conf
[사이트1]
사용자 = Site1User
그룹 = WWW-DATA
= /run/php/php8.3-fpm-site1.sock
listen.owner = www-data
listen.group = www-data
PM = 동적
pm.max_children = 8
pm.start_servers = 2
pm.min_spare_servers = 1
PM.MAX_SPARE_SERVERS = 3
pm.max_requests = 500
풀 이름, 사용자 및 소켓 경로를 증가시켜 각 사이트에 대해 이 파일을 복제합니다. 기본값을 비활성화합니다 www.conf 리소스 사용을 방지하기 위한 풀:
sudo mv /etc/php/8.3/fpm/pool.d/www.conf /etc/php/8.3/fpm/pool.d/www.conf.disabled
sudo systemctl restart php8.3-fpm
사이징 가이드: 4GB VPS에서 OS 및 MariaDB용으로 1GB를 예약하십시오. PHP의 경우 3GB가 남아 있습니다. WordPress PHP-FPM 프로세스당 평균 40MB로 총 75명의 작업자를 수용할 수 있습니다. 10개 사이트에서 설정합니다 pm.max_children = 7 또는 8 사이트당. 각 사이트의 트래픽 프로필을 기반으로 조정: 트래픽이 많은 사이트는 더 많은 직원을 확보하고 트래픽이 적은 스테이징 사이트는 줄어듭니다.
다시 시작 후 풀이 실행 중인지 확인합니다.
sudo systemctl status php8.3-fpm
ls /run/php/
당신은 하나를 볼 수 있습니다 .양말 구성된 풀당 파일입니다.
모든 도메인에 대해 SSL 인증서를 설치합니다
VPS의 모든 사이트에는 HTTPS가 필요합니다. Let's Encrypt는 Certbot을 통해 무료로 자동 갱신되는 SSL 인증서를 제공합니다. Certbot은 단일 명령으로 모든 도메인을 다룹니다.
certbot 설치:
sudo apt install certbot python3-certbot-nginx -y
모든 도메인에 대한 인증서를 한 번에 생성합니다.
sudo certbot --nginx \
-d site1.com -d www.site1.com \
-d site2.com -d www.site2.com
Certbot은 NGINX 서버 블록을 자동으로 수정합니다. 포트 443 수신기, SSL 인증서 파일 경로 및 HTTP-to-HTTPS 리디렉션 규칙을 추가합니다. 실행 후 Nginx는 수동 구성 변경 없이 HTTPS를 통해 모든 사이트를 제공합니다.
자동 갱신이 작동하는지 확인하십시오.
sudo certbot renew --dry-run
성공적인 드라이 런은 Certbot이 Let's Encrypt의 서버에 도달하고 사람의 입력 없이 인증서를 갱신할 수 있음을 확인합니다. Certbot은 기본적으로 Ubuntu에 systemd 타이머를 설치합니다. 상태 확인:
sudo systemctl 상태 certbot.timer
하나의 IP에 여러 도메인이 있는 SSL: SNI 설명
하나의 IP 주소에서 여러 SSL 인증서를 실행하면 SNI(Server Name Indication)를 통해 작동합니다. TLS 핸드셰이크 동안 클라이언트의 브라우저는 HTTP 연결이 설정되기 전에 요청된 호스트 이름을 보냅니다. nginx는 해당 호스트 이름을 읽고 일치하는 인증서를 제공합니다. 2010년 이후에 출시된 모든 브라우저는 SNI를 지원합니다. 도메인당 별도의 IP 주소가 필요하지 않으며 SSL 전용으로 IP 주소를 추가하는 것은 불필요한 비용입니다.
모든 사이트에서 보안을 강화합니다
UFW 방화벽을 활성화합니다
방화벽은 연결을 허용하는 포트를 제한합니다. 서버가 실제로 필요한 것만 엽니다.
sudo ufw allow 22/tcp # SSH
sudo ufw allow 80/tcp # HTTP
sudo ufw allow 443/tcp # HTTPS
sudo ufw enable
sudo ufw status
다른 모든 것은 기본적으로 차단됩니다. 다른 서비스(메일, 사용자 지정 포트)를 실행하는 경우 넓은 범위를 열지 않고 특정 규칙을 추가합니다.
fail2ban을 설치합니다
Fail2Ban은 반복 실패한 로그인 시도에 대한 로그 파일을 모니터링하고 문제가 되는 IP 주소를 자동으로 금지합니다. 기본적으로 SSH를 보호하며 WordPress 로그인 페이지 및 기타 웹 엔드포인트로 확장할 수 있습니다.
sudo apt install fail2ban -y
sudo systemctl enable fail2ban
로컬 감옥 구성 만들기:
sudo nano /etc/fail2ban/jail.local
[기본값]
밴타임 = 3600
FindTime = 600
최대 시도 = 3
[sshd]
활성화됨 = 참
sudo systemctl restart fail2ban
sudo fail2ban-client 상태 sshd
올바른 파일 권한을 설정합니다
리소스 유형당 올바른 권한:
| 만일의 경우의 의지 | 허가 |
|---|---|
| 디렉토리 | 755 |
| PHP 및 HTML 파일 | 644 |
| wp-config.php | 600 |
| 디렉토리를 업로드합니다 | 755 |
각 사이트가 자체 시스템 사용자 아래에서 실행되는 상태에서, Site2User 가 소유한 파일을 읽을 수 없습니다 사이트1사용자 권한에 관계없이. 그 분리가 구조적 보호입니다. 권한은 두 번째 레이어를 추가합니다.
Nginx 버전 공개를 비활성화합니다
기본적으로 Nginx는 HTTP 응답 헤더와 오류 페이지에 버전 번호를 포함합니다. 공격자는 이를 사용하여 특정 버전의 알려진 취약점을 대상으로 합니다. 에서 끕니다 /etc/nginx/nginx.conf 내부 http {} 블록:
server_tokens 꺼짐;
sudo nginx -t && sudo systemctl nginx를 다시 로드합니다
WordPress 사이트에 대한 Redis 개체 캐싱을 추가합니다
Redis는 자주 쿼리된 데이터베이스 결과를 메모리에 저장합니다. MariaDB 인스턴스를 공유하는 WordPress 사이트의 경우 Redis는 읽기가 많은 페이지에서 데이터베이스 쿼리 로드를 60–80%만큼 줄일 수 있습니다. 이 감소는 리소스 제한에 도달하기 전에 각 사이트가 처리하는 동시 방문자 수를 직접 증가시킵니다.
Redis 설치:
sudo apt install redis-server -y
sudo systemctl enable redis-server
sudo systemctl start redis-server
대부분의 가이드가 놓치는 중요한 다중 사이트 구성 세부 정보: 각 사이트에 고유한 Redis 데이터베이스 인덱스를 할당합니다. Redis는 기본적으로 16개의 데이터베이스 인덱스(0–15)를 제공합니다. 다른 인덱스가 없으면 site1.com 및 site2.com의 캐시 키가 충돌하여 잘못된 캐시된 콘텐츠를 제공할 수 있습니다.
각 사이트의 wp-config.php, , 전에 Redis 데이터베이스 할당을 추가하십시오 /* 그게 다야, 편집 그만해! */ 코멘트:
// site1.com wp-config.php
define( 'wp_redis_database', 0 );
// site2.com wp-config.php
define( 'wp_redis_database', 1 );
// site3.com wp-config.php
define( 'wp_redis_database', 2 );
각 WordPress 사이트에서 Kruss까지 "Redis Object Cache" 플러그인을 설치합니다. 그것을 활성화하고 플러그인 설정에서 연결 상태를 확인하십시오. 한 서버에서 16개 이상의 WordPress 사이트를 실행하는 경우 다른 포트에서 두 번째 Redis 인스턴스를 구성합니다.
자동 백업 설정
테스트되지 않은 백업 전략은 백업 전략이 아닙니다. 자동화된 데이터베이스 덤프 및 파일 아카이브는 데이터 계층을 다룹니다. 오프사이트 동기화는 치명적인 실패 시나리오를 다룹니다.
백업 스크립트를 만듭니다.
sudo nano /usr/local/bin/backup-sites.sh
#!/bin/bash
backup_dir="/var/backups/multi-site"
날짜=$(날짜 +%Y-%M-%d)
mkdir -p "$BACKUP_DIR/$DATE"
# 데이터베이스
site1_db site2_db의 DB의 경우; 처리하다
mysqldump -u root “$DB” | gzip > “$BACKUP_DIR/$DATE/${DB}.sql.gz”
망쳐진
# 사이트 파일
site1.com 사이트의 경우 site2.com; 처리하다
tar -czf "$BACKUP_DIR/$DATE/${SITE}_files.tar.gz" \
-c "/var/www/$site" 공개
망쳐진
# 14일 이전의 백업을 제거합니다
find “$BACKUP_DIR” -type d -mtime +14 -exec rm -rf {} + 2>/dev/null
echo "Backup complete: $DATE"
실행 가능하게 만들고 예약하십시오.
sudo chmod +x /usr/local/bin/backup-sites.sh
echo "0 3 * * * root /usr/local/bin/backup-sites.sh" | sudo tee /etc/cron.d/multi-site-backup
오프사이트 스토리지의 경우 백업 디렉토리를 S3 호환 객체 저장소에 동기화합니다. rclone:
sudo apt install rclone -y
# 스토리지 공급자 자격 증명을 사용하여 rclone을 구성합니다
rclone 동기화 /var/backups/multi-site remote:your-bucket/vps-backups
를 추가합니다 rclone 동기화 로컬 아카이브 단계 후 백업 스크립트에 대한 명령. 90일마다 테스트 도메인에 대한 수동 복원을 실행합니다. 복원한 적이 없는 백업은 보증이 아니라 가정입니다.
모든 사이트에서 서버 상태를 모니터링합니다
단일 VPS의 사이트 수가 증가함에 따라 모니터링이 더욱 중요해집니다. 리소스가 부족한 사이트 중 하나는 사이트가 완전히 충돌하기 전에 다른 모든 사이트에서 미묘한 성능 저하를 유발할 수 있습니다.
htop 및 vnstat를 사용한 기본 모니터링
htop 프로세스당 CPU 및 RAM 사용량을 실시간으로 볼 수 있습니다. 정렬 기준 mem% 가장 많은 메모리를 소모하는 PHP-FPM 풀을 식별합니다. 프레스 F6 정렬 열을 선택합니다.
sudo apt install htop vnstat -y
vnstat 시간 경과에 따른 네트워크 인터페이스당 대역폭 사용량을 추적합니다. 운영 vnstat -l 라이브 보기 또는 vnstat -d 일일 합계의 경우. 대역폭 초과 알림을 받기 전에 어떤 사이트가 아웃바운드 트래픽 급증을 유발하는지 식별하는 데 유용합니다.
라이브 서버 대시보드용 NetData
NetData는 하나의 명령으로 설치되며 CPU, RAM, 디스크 I/O 및 Nginx 요청 속도 메트릭이 매초 업데이트되는 브라우저 기반 대시보드를 제공합니다.
wget -O /tmp/netdata-kickstart.sh https://get.netdata.cloud/kickstart.sh
sh /tmp/netdata-kickstart.sh
에서 대시보드에 액세스합니다 http://your-vps-ip:19999. 에서 경고를 설정합니다 /etc/netdata/health_alarm_notify.conf 85% 이상의 RAM 사용 및 85% 이상의 디스크 사용량. 이러한 임계값은 성능이 저하되거나 디스크가 완전히 채워지기 전에 행동할 시간을 제공합니다.
10개 이상의 사이트를 실행하는 대규모 배포의 경우 Grafana를 사용한 Prometheus는 NGINX의 스텁 상태 모듈과 PHP-FPM의 상태 엔드포인트를 통해 더 긴 보존 및 사이트별 메트릭을 제공합니다.
WordPress Multisite와 별도의 WordPress 설치
두 접근 방식 모두 VPS에서 작동합니다. 올바른 선택은 사이트 간의 관계에 따라 다릅니다.
| 항목 | 워드프레스 멀티사이트 | 별도의 설치 |
|---|---|---|
| 관리자 오버헤드 | 하나의 대시보드 | 사이트당 하나의 대시보드 |
| 플러그인 충돌 위험 | 높음(모든 사이트에서 공유된 플러그인) | 없음(완전히 격리됨) |
| 성능 격리 | 없음(공유 데이터베이스 테이블) | 전체(별도의 DB, PHP-FPM 풀) |
| 트래픽 스파이크 영향 | 네트워크의 모든 사이트에 영향을 미칩니다 | 하나의 사이트에 포함되어 있습니다 |
| 테마 및 사용자 관리 | 중앙 집중식 | 독립 |
| 최고의 | 관련 브랜드 네트워크, 교육 네트워크 | 독립적인 클라이언트 사이트, 대행사 작업 |
워드프레스 멀티사이트를 사용하세요 모든 사이트가 동일한 조직에 속하는 경우 사용자 또는 관리자를 공유하고 하위 사이트당 사소한 사용자 정의와 함께 동일한 테마를 사용합니다. 부서 하위 사이트가 있는 대학은 고전적인 사용 사례입니다.
별도의 WordPress 설치를 사용하십시오 서로 다른 클라이언트의 사이트를 호스팅하는 경우 다른 트래픽 프로필을 사용하여 프로젝트를 실행하거나 다른 사이트를 건드리지 않고 한 사이트를 업데이트, 문제 해결 또는 마이그레이션해야 합니다. 별도의 설치는 완전한 오류 격리를 제공합니다. site3.com의 깨진 플러그인은 site1.com 또는 site2.com에 영향을 미치지 않습니다.
클라이언트 사이트와 개인 프로젝트를 혼합하여 운영하는 대부분의 에이전시 및 개발자의 경우 사이트별 PHP-FPM 풀이 포함된 별도의 설치가 더 안정적이고 유지 관리하기 쉽습니다. 여러 WordPress 관리 패널 관리의 오버헤드는 더 깨끗한 격리로 상쇄됩니다.
통합을 중지하고 전용 서버로 이동할 때
다중 사이트 VPS는 다음 조건 중 하나가 일관되게 사실이 될 때까지 작동합니다.
- 단일 사이트가 50,000명의 월간 고유 방문자를 초과하고 5개 이상의 다른 사이트와 서버를 공유합니다.
- RAM 사용량이 최대 트래픽 동안 85% 이상으로 2시간 이상 유지됨
- CPU 로드 평균이 지속 기간 동안 VPS vCPU 수를 초과합니다. 가동 시간)
- 규정 준수 요구 사항(PCI-DSS, HIPAA)은 워크로드 간 물리적 하드웨어 격리를 의무화합니다.
- 15개 이상의 WordPress 설치를 관리하고 있으며 플러그인 업데이트 주기는 의미 있는 보안 위험이 되었습니다.
- 모든 사이트는 다른 사람들에게 수용 가능한 성능을 박탈하는 리소스(RAM, CPU, 디스크 처리량)가 필요합니다.
이 시점에서 트래픽이 가장 많은 사이트를 자체 서버로 옮깁니다. 우리의 전용 서버 Intel Xeon 프로세서, NVMe SSD 스토리지 및 10Gbps 포트를 사용하여 $99/월부터 공유 VPS 리소스를 초과하는 트래픽이 많은 워크로드를 위해 구축됩니다. 관리 오버헤드 없이 완전한 하드웨어 격리가 필요한 경우, 베어메탈 서버 213개 이상의 글로벌 데이터 센터에서 전용 물리적 하드웨어를 제공합니다.
여전히 VPS의 비용 효율성을 원하지만 훨씬 더 많은 헤드룸이 필요한 팀을 위해, VPS Pro 및 VPS Ultimate 계획 4코어와 16GB RAM으로 확장되며, 15~20개의 저트래픽 사이트 또는 8~10개의 중간 트래픽 사이트를 Redis 캐싱이 적용된 상태로 지원합니다.
수직 스케일링(현재 VPS에 RAM 및 CPU 추가)은 한계에 도달할 때 가장 빠른 전진 경로입니다. 개별 사이트가 단일 서버가 처리할 수 있는 것보다 성장할 때 수평 확장(로드 밸런서 뒤에 있는 여러 VPS 인스턴스로 사이트 분할)은 의미가 있습니다.
자주 묻는 질문
하나의 VPS에서 여러 웹사이트를 호스팅할 수 있습니까? 네. 단일 VPS는 트래픽 수준 및 리소스 할당에 따라 3~20개 이상의 웹사이트를 호스팅할 수 있습니다. NGINX 서버 블록 또는 Apache 가상 호스트는 각 도메인을 자체 문서 루트 디렉토리로 라우팅합니다. PHP-FPM 풀은 사이트당 PHP 프로세스를 분리하므로 단일 사이트가 다른 사이트를 위해 작업자를 소진시킬 수 없습니다.
4GB VPS는 몇 개의 웹사이트를 처리할 수 있습니까? 4GB KVM VPS는 Redis 개체 캐싱이 활성화된 5~10개의 트래픽 중급 트래픽 WordPress 사이트를 편안하게 실행합니다. OS 및 MariaDB용으로 1GB를 예약한 다음 작업자당 약 40MB의 PHP-FPM 풀에 나머지 3GB를 할당합니다. 실제 제한은 일반적인 콘텐츠 사이트의 경우 CPU가 아닌 RAM입니다.
Nginx 또는 Apache가 하나의 VPS에서 여러 사이트를 호스팅하는 데 더 낫습니까? Nginx는 다중 사이트 VPS 설정에 더 나은 기본값입니다. 이벤트 기반 아키텍처는 Apache의 프로세스 기반 모델보다 연결당 메모리가 적은 수천 개의 동시 연결을 처리합니다. Apache는 의존하는 애플리케이션에 적합한 선택입니다. .htaccess 서버 수준 구성에 대한 액세스 권한이 없는 파일 또는 디렉토리별 구성.
각 웹사이트에 대해 별도의 IP 주소가 필요합니까? 아니요. 서버 이름 표시(SNI) 단일 IP 주소가 여러 도메인에 대해 서로 다른 SSL/TLS 인증서를 제공할 수 있도록 합니다. 클라이언트는 TLS 핸드셰이크 중에 요청된 호스트 이름을 보내고 nginx는 콘텐츠를 제공하기 전에 올바른 인증서를 선택합니다. 모든 최신 브라우저는 SNI를 지원합니다. HTTPS에는 도메인당 별도의 IP가 필요하지 않습니다.
내 VPS에서 다른 모든 웹사이트가 충돌하지 않도록 하려면 어떻게 해야 합니까? 각 사이트에 대해 별도의 PHP-FPM 풀 구성 pm.max_children 한도. 각 풀은 자체 UNIX 소켓이 있는 전용 시스템 사용자 아래에서 실행됩니다. 한 사이트의 트래픽 급증 또는 가출 크론 작업은 해당 사이트에 할당된 작업자만 소진되어 다른 풀은 완전히 영향을 받지 않습니다.
하나의 VPS에서 여러 WordPress 사이트를 호스팅할 수 있습니까? 네. 각 WordPress 설치에는 자체 MariaDB 데이터베이스, PHP-FPM 풀, NGINX 서버 블록 및 SSL 인증서가 있습니다. 캐시 충돌을 방지하기 위해 각 사이트에 다른 Redis 데이터베이스 인덱스를 할당합니다. 4GB RAM과 적절하게 조정된 PHP-FPM 풀을 사용하면 5~8개의 WordPress 사이트가 성능 문제 없이 실행됩니다.
하나의 VPS에서 여러 웹사이트를 백업하려면 어떻게 해야 합니까? 각 데이터베이스를 덤프하는 cron 스케줄된 bash 스크립트 실행 mysqldump, 각 사이트의 문서 루트를 타르를 사용하여 출력을 오프사이트 개체 저장소에 동기화합니다. rclone. 교통량이 적은 시간에 일일 달리기를 예약하십시오(오전 3시가 잘 작동함). 테스트는 테스트 도메인에서 90일마다 복원됩니다.
하나의 VPS에서 여러 사이트를 호스팅하는 것이 안전합니까? 예, 적절한 격리가 있습니다. 자체 PHP-FPM 풀이 있는 별도의 Linux 사용자로 각 사이트를 실행합니다. 사용자가 다른 사람의 파일이나 자격 증명을 읽을 수 없도록 파일 권한을 설정합니다. ufw를 활성화하고 fail2ban을 설치하고 nginx 버전 공개를 비활성화합니다. 부적절하게 구성된 설정의 주요 위험은 단일 사이트 손상 후 측면 이동입니다. 사용자별 격리는 이러한 위험을 제거합니다.
하나의 VPS에서 여러 도메인을 호스팅할 때 DNS는 어떻게 작동합니까? VPS의 공용 IP를 가리키는 각 도메인에 대한 A 레코드를 만듭니다. 방문자가 도메인을 로드하면 해당 브라우저에서 HTTP를 전송합니다. 주인 해당 도메인 이름의 헤더. nginx는 헤더를 읽고 server_name 요청을 올바른 문서 루트 및 구성 블록으로 라우팅하는 지시문입니다.
VPS에서 전용 서버로 어떤 시점에서 업그레이드해야 합니까? 위로 이동 사이트가 일관되게 매월 방문자 수가 50,000명을 초과하면, 피크 시간 동안 RAM 사용량이 85% 이상으로 유지되거나 규정 준수 요구 사항이 물리적 하드웨어 격리를 요구합니다. Atal Networks' 전용 서버 계획 NVMe SSD 및 10Gbps 포트가 있는 Intel Xeon 하드웨어에 공유 VPS 리소스를 초과하는 워크로드를 제공합니다.
호스팅 비용을 과도하게 지불하지 않고 여러 사이트를 실행하십시오
하나의 VPS에서 여러 웹사이트를 호스팅하는 것은 중소형 트래픽 사이트의 포트폴리오를 운영하는 개발자, 대행사 및 기업에 적합한 설정입니다. 여기에 설명된 구성은 NGINX 서버 블록, 사이트별 PHP-FPM 풀, 별도의 Linux 사용자, Redis 캐싱, Certbot을 통한 SSL 및 자동화된 백업, 2 사이트 개인 설정에서 근본적인 변경 없이 15-클라이언트 에이전시 스택으로 확장합니다. 아키텍처가 아닌 리소스 할당을 조정합니다.
핵심은 전체 루트 액세스, 일관된 KVM 격리 리소스, 개별 사이트가 공유 VPS가 지원할 수 있는 것 이상으로 성장할 때 확장할 수 있는 공간을 제공하는 인프라에서 시작하는 것입니다.
Atal Networks' Linux VPS 호스팅 계획은 213개 이상의 글로벌 데이터 센터에서 KVM 가상화, 전체 루트 액세스 및 SSD 스토리지와 함께 $5.25/월부터 시작됩니다. 모든 계획은 Intel Xeon 프로세서가 있는 Dell 하드웨어에서 실행되며 100% 네트워크 보증으로 뒷받침되는 99.99% 가동 시간 SLA와 함께 제공됩니다. 196개국의 36,000개 이상의 기업이 우리와 함께 인프라를 운영하고 있습니다.
귀하의 사이트가 공유 VPS를 능가하면 전용 서버 및 베어메탈 서버 준비되었습니다. 마이그레이션 복잡성이 없습니다. 동일한 인프라 제공업체, 동일한 지원 팀, 동일한 SLA 조건.
