 跳至内容



KVM 和 OpenVZ 是托管行业中最常见的两种 VPS 虚拟化技术。 两者都在共享物理硬件上创建隔离环境。 他们这样做的方式是根本不同的,这些差异直接影响您的性能、安全性、操作系统灵活性以及您分配的资源是否真正属于您。
KVM 使用完整的硬件虚拟化,为每个 VPS 提供独立的内核、专用资源,并支持任何与 x86 兼容的操作系统,包括 Windows 和自定义 Linux 版本。 OpenVZ 使用基于容器的操作系统级虚拟化,具有共享主机内核、仅 Linux 支持和更低的每个容器开销。 对于生产工作负载,KVM 提供更强的隔离性、更可预测的性能和更好的安全边界。
全部 KVM 驱动的 Linux VPS 和 Windows VPS 计划 在 Atal Networks 上运行跨 213 多个全球数据中心的完整硬件虚拟化。
KVM 和 OpenVZ:每种技术的工作原理
KVM 使用全硬件虚拟化
KVM(基于内核的虚拟机)是一个直接内置于Linux内核的完整虚拟化模块。 它于 2007 年在 2.6.20 版中加入了 Linux 内核,现在是 VPS 托管行业的默认管理程序技术。
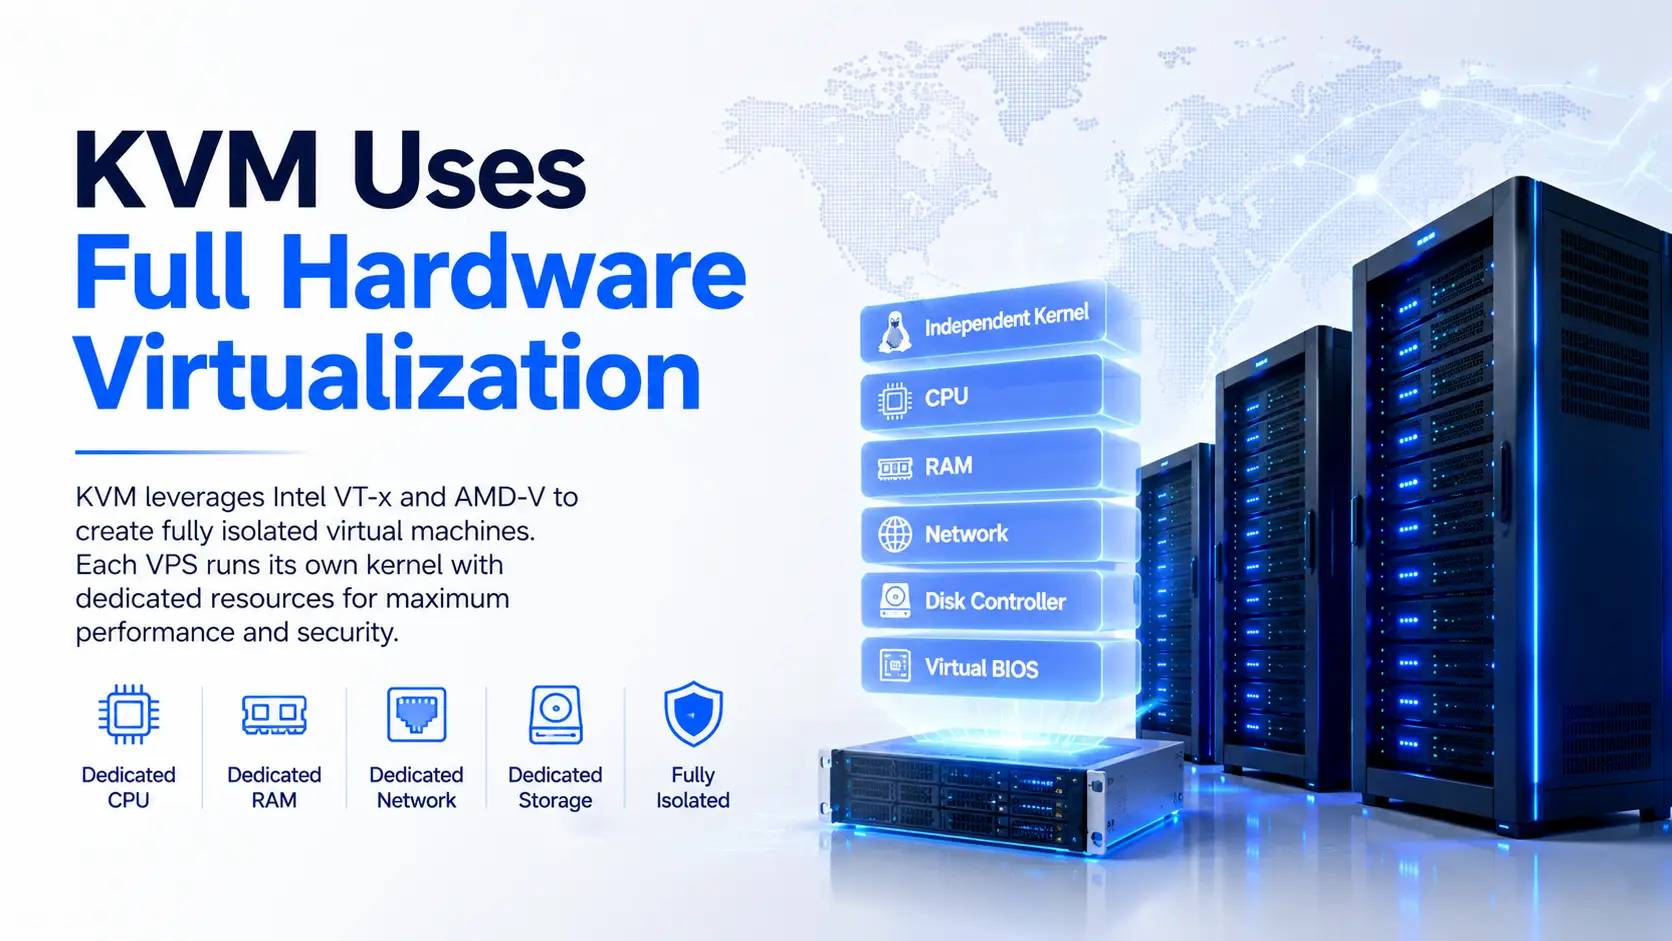
KVM 使用 Intel VT-X 和 AMD-V CPU 扩展在单个物理服务器上创建完全隔离的虚拟机。 每个 KVM VPS 都运行自己的独立内核,与主机系统和同一节点上的所有其他 VM 完全分开。 每个 VM 的虚拟化硬件堆栈包括专用 CPU、RAM、网络接口、磁盘控制器和虚拟 BIOS。 每个 KVM VP 在实际意义上的行为就像一个专用的物理服务器。
OpenVZ 使用 OS 级容器虚拟化
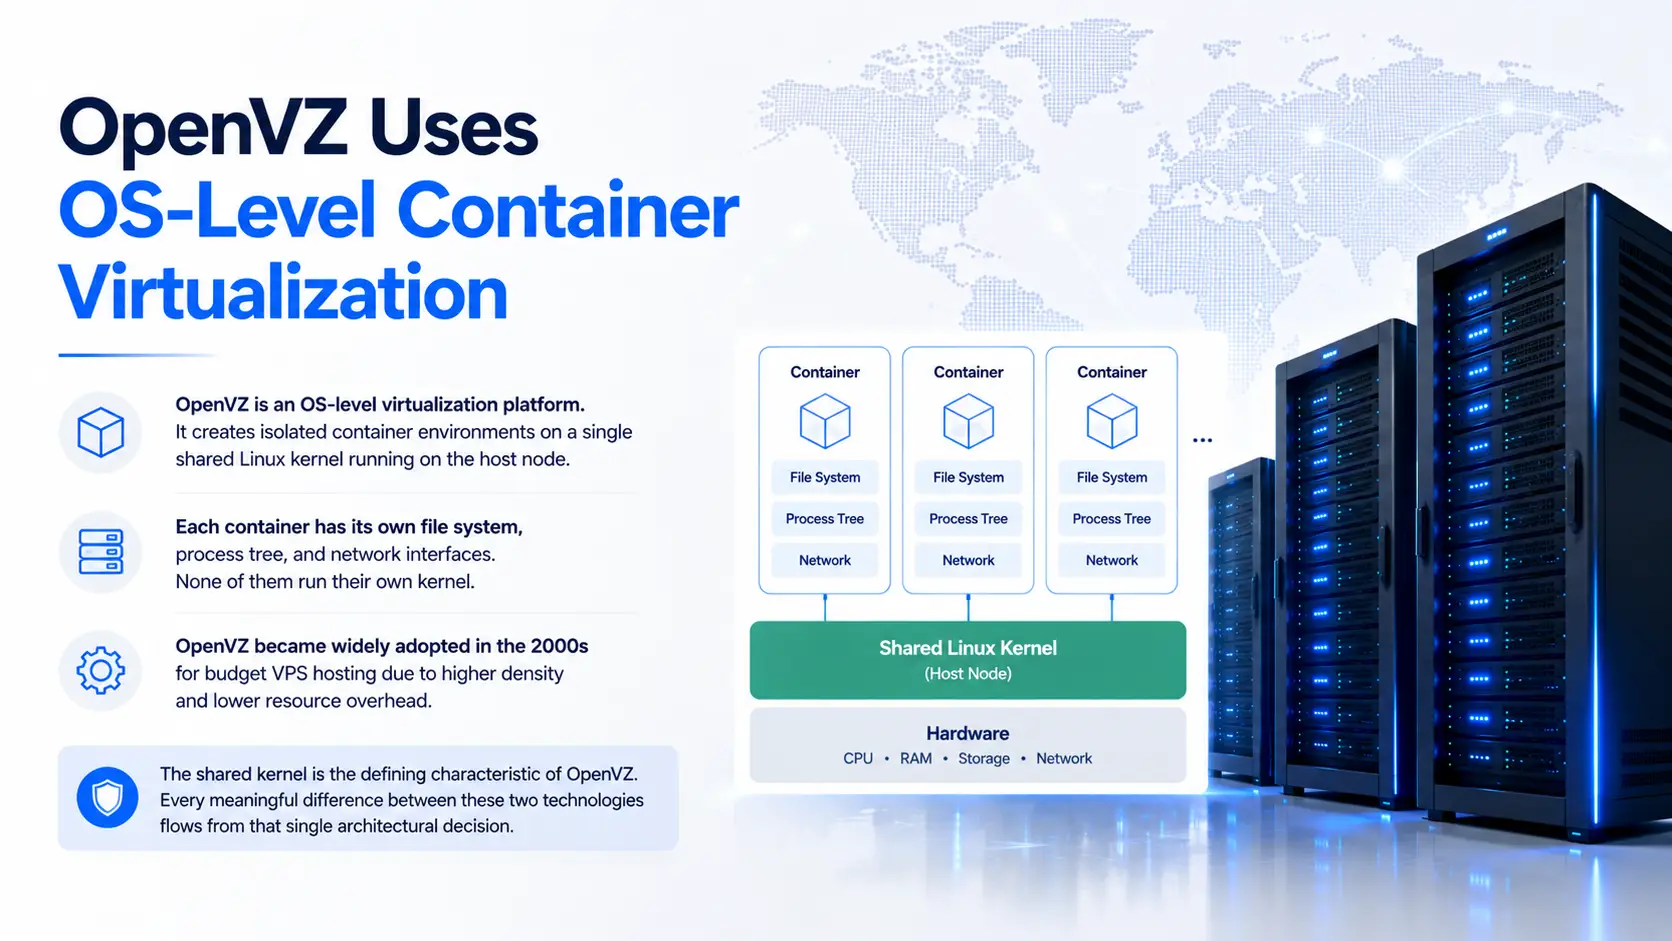
OpenVZ 是一个操作系统级虚拟化平台。 它在主机节点上运行的单个共享 Linux 内核上创建隔离的容器环境。 每个容器都有自己的文件系统、进程树和网络接口。 他们都没有运行自己的内核。
OpenVZ 在 2000 年代在预算 VPS 托管中被广泛采用,因为它在每个物理服务器中包含更多的容器,具有更低的每容器资源开销。 当前维护的版本 OpenVZ 7 (Virtuozzo 7) 是在 RHEL 7 底座上构建的。
共享内核是 OpenVZ 的定义特征。 这两种技术之间的每一个有意义的差异都来自于单一的架构决策。
KVM vs OpenVZ:7个重要的差异
1.内核控制和操作系统支持
KVM VPS 运行自己的独立内核。 VM 所有者完全控制该内核:更新它、加载自定义模块、调整 sysctl 参数或替换它。 运行任何兼容 x86 的操作系统:Ubuntu、Debian、Almalinux、Rocky Linux、Windows Server 2019/2022/2025、FreeBSD 或任何自定义 ISO 上传。
OpenVZ 容器无法运行自己的内核。 节点上的每个容器都共享主机的内核,因此无法运行 Windows、FreeBSD 或任何非 Linux 操作系统。 内核模块加载和 sysctl 更改被锁定,因为任何修改都会同时影响节点上的每个容器。
在 Atal Networks,我们的 KVM 基础架构支持每个计划的自定义 ISO 上传和 BYOIP。 在容器环境中,这两种选项都不可行。
2.资源隔离与噪声邻居问题
在 KVM VPS 上,CPU 和 RAM 是在管理程序级别上分配的。 主机为您的 VM 保留这些资源,并且不允许其他 VM 在任何情况下使用它们。
OpenVZ 每个容器使用两个资源层:专用(保证)和突发(从共享节点池中借用)。 以高负载运行的相邻容器消耗共享池的突发容量。 您依赖该突发内存的进程可能会变得不稳定或在没有警告的情况下终止。
行业性能数据显示,OpenVZ 容器在邻居资源峰值期间可以经历高达 30% 的性能下降。 同一底层硬件上的 KVM 实例在相同的测试条件下显示近零的资源争用。
这种差距也为超卖创造了条件。 在 OpenVZ 上宣传为“2GB RAM”的计划可能仅保证 512MB,共享池中有 1.5GB 的突发。 具有相同规格的 KVM 计划将完整的 2GB 用于您的 VM。
3.安全与隔离边界
每个 KVM VM 都运行自己的内核,VM 之间的攻击面仅限于虚拟机管理程序接口,它比 Linux 容器命名空间机制更小、更受审计。 Apparmor、SELinux 和全盘加密在每个 KVM VM 中独立运行。 一个 VM 中的内核级漏洞无法到达主机或相邻虚拟机。
OpenVZ 仅提供用户空间隔离。 所有容器共享相同的主机内核。 一个容器中的内核漏洞会产生触及该节点上每个容器的风险。 像 SELinux 这样的安全工具在主机级别受到限制,因为对共享内核的更改同时影响所有容器。
对于合规性敏感的部署(PCI DSS、HIPAA、SOC 2),KVM 的硬件级隔离是一个可防御的安全边界。 OpenVZ 的用户空间隔离不符合同一条。
4. Docker 和现代容器工作负载
Docker 在没有任何特殊配置的情况下在 KVM VPS 上本地运行。 KVM 为每个 VM 提供真正的内核命名空间隔离,这正是 Docker 的容器运行时所需要的。 Docker Compose Stacks、Kubernetes 集群和 CI/CD 管道都按预期工作。
OpenVZ 上的 Docker 是另一回事。 OpenVZ 自己的命名空间隔离与内核级别的 Docker 的容器运行时发生冲突。 在创建交换空间、使用特权容器故障和网络不稳定时,您会遇到错误,包括“不允许操作”。 OpenVZ 7 在特定配置下增加了有限的 Docker 支持,但它仍然脆弱且不支持生产使用。
对于生产中运行 Docker 或 Kubernetes 的任何团队,OpenVZ 是一个硬阻塞器。
5.高级网络和VPN支持
KVM 为每个 VM 提供完整的虚拟网络堆栈。 每个 VM 对 iptables、nftables、ipset 规则、Wireguard(作为本机内核模块)、OpenVPN 和 VLAN 配置进行独立控制。 基于 EBPF 的数据包过滤和 BYOIP 路由都可以在没有主机级限制的情况下工作。
OpenVZ 使用网络命名空间和虚拟网络设备。 高级防火墙配置、WireGuard 作为内核模块、NFTables 和 EBPF 通常不可用,因为它们需要共享主机未公开到容器的内核功能。
对于 VPN 和代理服务器部署,KVM 是唯一可行的选择。
6.现代Linux内核功能
KVM VM 运行独立的内核,所有者可以自由更新和配置。 完全支持 io_uring(现代数据库使用的高性能异步 I/O)、EBPF(网络监控和安全强制执行)、WireGuard(本机内核 VPN)、NFTables 和自定义 Sysctl 调优。
OpenVZ 容器仅限于主机内核中启用的功能。 io_uring 访问、ebpf 程序加载、wireguard 作为内核模块和 sysctl 参数更改被阻止或限制,因为修改同时适用于所有容器。 部署在现代 Linux 内核 API 上的团队会定期在这些墙壁上进行部署。
7. 价格和超售风险
OpenVZ 的面值更便宜,因为提供商在每个节点中打包了更多的容器,开销更低。 较低的运营成本到达买方。 风险是结构性的:共享资源模型使超卖变得易于实施,买家几乎不可能在计划比较页面上检测到。
KVM 计划在等效规格下每月花费 $1 至 $3。 这种溢价支付了提供商实际可以兑现的硬件预留资源、共享池和 SLA 承诺。
KVM vs OpenVZ:并排比较
| 功能 | KVM VPS | OpenVZ VPS |
|---|---|---|
| 虚拟化类型 | 完整的硬件虚拟化 | 操作系统级容器化 |
| 核心 | 每个 VM 独立 | 共享主机内核 |
| 操作系统支持 | Linux、Windows、BSD、自定义 ISO | 仅限 Linux |
| 内存分配 | 专用,硬件保证 | 保证最低 + 共享突发 |
| 交换支持 | 本地每个虚拟机 | 无本机交换(仅限 VSWAP 解决方法) |
| 码头支持 | 完整的本地支持 | 有限,不准备生产 |
| WireGuard / VPN | 完整的内核级支持 | 受限或不可用 |
| 安全隔离 | 每个 VM 的硬件级 | 仅用户空间隔离 |
| 嘈杂的邻居风险 | 最小(硬件强制) | 高(共享资源池) |
| Windows VPS | 是 | 无 |
| 自定义 ISO | 是 | 无 |
| 合规适用性 | PCI DSS, HIPAA, SOC 2 可行 | 有限 |
当 openvz 仍然有意义时
OpenVZ 不是破碎的技术。 它是一个范围更窄的不同工具。
合法的 OpenVZ 用例包括高密度 Linux 容器托管,提供商仔细管理节点密度、开发和暂存环境,其中每个实例的成本比生产级隔离更重要,以及在现代内核需求之前的旧版 Linux 应用程序,并且在没有 Docker 或 VPN 的情况下以可预测的低流量运行 依赖。
OpenVZ 7 (Virtuozzo 7) 在内存管理和部分 Docker 支持方面显着改进了传统 OpenVZ 6。 您在网上找到的大多数比较仍然描述了旧版本。
实际问题不是 OpenVZ 在理论上是否可以接受。 它是您的特定提供商是否负责任地管理它。
如何检查您的 VPS 使用的虚拟化
# 方法 1:Virt-What(最可靠)
sudo apt install virt-what -y && sudo virt-what
# 返回:KVM 或 OpenVZ
# 方法 2: systemd-detect-virt
systemd-detect-virt
# 方法 3:OpenVZ 特定检查
cat /proc/vz/veinfo 2>/dev/null && echo "OpenVZ" || echo "Not OpenVZ"
在 OpenVZ 计划上发出超卖的信号:
- RAM 被列为“高达 x GB”,而不是平面保证数字
- 未指定保证最低限度的“突发 RAM”或“VSWAP”
- 计划规格中没有提及交换空间
- 报销 2GB RAM 或以上的计划的价格低于 $3/月
- 提供商未在计划页面上列出虚拟化技术
为您的工作量选择合适的 VPS
| 你的情况 | 最好的选择 |
|---|---|
| 运行 Docker、Kubernetes 或 CI/CD 管道 | KVM |
| 在您的 VPS 上需要 Windows Server | KVM |
| 构建 VPN 或代理服务器 | KVM |
| 运行 WireGuard、EBPF 或 IO_URING | KVM |
| SaaS 或高流量 Web 应用程序 | KVM |
| 具有延迟敏感玩家的游戏服务器 | KVM |
| 合规性要求的环境(PCI、HIPAA) | KVM |
| 自定义 ISO 或 BYOIP 部署 | 仅限 KVM |
| 静态站点,预算紧张,没有内核要求 | OpenVZ(仅有信誉的提供商) |
| 传统的 Linux 应用程序,稳定的低流量 | OpenVZ(谨慎) |
Atal Networks VPS:KVM基础设施,全球覆盖
每台 Atal Networks 的 VPS 计划 在 196 个国家/地区的 213 多个数据中心上运行 KVM 虚拟化。 每个节点上的硬件都包含标准配置的英特尔至强处理器、NVMe SSD 存储、10Gbps 网络端口和 DDoS 保护。 所有计划都配备了专用的 IPv4、全根访问、即时部署和 99.99% SLA 支持的 100% SLA 保证的正常运行时间 SLA。
Linux VPS计划(KVM):
| 计划 | VCPU | RAM | nvme | 带宽 | 价格 |
|---|---|---|---|---|---|
| VPS Start | 1 核 | 2GB | 25GB | 5TB | $5.99/月 |
| VPS Boost | 1 核 | 4GB | 50GB | 10TB | $9.99/mo |
| VPS Pro | 2 核 | 8GB | 100GB | 15TB | $15.99/月 |
| VPS Ultimate | 4个核心 | 16GB | 200GB | 20TB | $27.99/月 |
Atal Networks 为 196 个国家的 36,000 多家企业提供服务,拥有 16 年以上的基础设施经验。 每个计划都在您实际依赖的硬件上运行,资源是真正属于您的。
立即部署您的 KVM VPS 并获得高达 70% 的关机。 查看 Linux VPS 计划
常见问题
KVM 是否比 OpenVZ 更好地进行 VPS 托管? 对于大多数生产工作负载,是的。 KVM 提供硬件级资源隔离、保证 CPU 和 RAM 分配、Windows 和自定义 Linux 内核的全面操作系统灵活性以及本机 Docker 支持。 OpenVZ 适用于轻量级、仅限 Linux 的工作负载,其中提供者保守地管理节点密度。
OpenVZ 可以运行 Windows 吗? 没有。OpenVZ 是共享主机 Linux 内核的操作系统级容器化。 在 OpenVZ 容器中运行 Windows、FreeBSD 或任何非 Linux 操作系统在架构上是不可能的。 KVM VPS 支持通过硬件虚拟化的 Windows Server,独立于主机操作系统运行 Windows 内核。
Docker 是否可以在 OpenVZ VPS 上工作? 不可靠的生产。 OpenVZ 的共享内核与 Docker 的命名空间隔离要求冲突。 您会遇到权限错误、交换创建失败和不稳定的容器网络。 KVM VPS 本机支持 Docker,无需变通方法。
OpenVZ中的噪声邻居问题是什么? 以高负载运行的相邻容器消耗来自共享节点池的突发资源。 依赖于该突发容量的进程可能会变得不稳定或被容器的 OOM 杀手终止,而不会对您自己的资源消耗进行任何更改。 KVM 通过在没有共享池的情况下在虚拟机管理程序级别保留 CPU 和 RAM 来消除这种情况。
OpenVZ 可以超卖吗? 是的。 OpenVZ 的突发资源模型允许提供商在容器之间分配比节点物理拥有的更多的总资源。 多个容器同时推动节点超出其容量以实现所有分配。 KVM 的硬资源限制使结构上的过度销售变得更加困难,因为管理程序执行每个 VM 的专用分配。
如何检查我的 VPS 是否使用 KVM 或 OpenVZ? 运行 sudo virt-什么 在您的 VPS 上。 输出返回“kvm”或“openvz”。 或者,运行 systemd-detect-virt 对于同样的结果。
KVM 是否支持自定义内核和内核模块? 是的。 每个 KVM VM 运行一个完全独立的内核,所有者可以更新、调整或替换。 自定义内核模块、sysctl 参数更改和内核编译都在虚拟机中工作,而不会影响同一主机上的任何其他虚拟机。 OpenVZ 在主机级别锁定内核访问,因为更改同时适用于所有容器。
哪种虚拟化更适合 VPN 和代理服务器? KVM 是唯一可行的选择。 WireGuard 需要内核模块访问。 代理基础架构所依赖的高级 iptables 和 nftables 配置在 OpenVZ 的容器网络模型中受到限制。 BYOIP 路由在 Atal Networks 的 KVM VPS 上受支持,但在容器环境中不可用。
2026年OpenVZ还在维护吗? OpenVZ 7 (Virtuozzo 7) 仍在积极维护,但大多数主要的 VPS ProViders 已将 KVM 作为其标准。 一些供应商已完全停止 OpenVZ 计划。 OpenVZ 不是报废,但它不再是现代 VPS 基础设施的行业默认设置。
KVM VPS 是否比 OpenVZ 贵? 在同等规格下,KVM 计划通常比 OpenVZ 容器每月花费 $1 至 $3。 价格差异反映了硬件级别的实际资源预留。 溢价支付提供商实际可以履行的可预测性能、没有嘈杂的邻居风险和 SLA 承诺。
