 콘텐츠로 건너뛰기



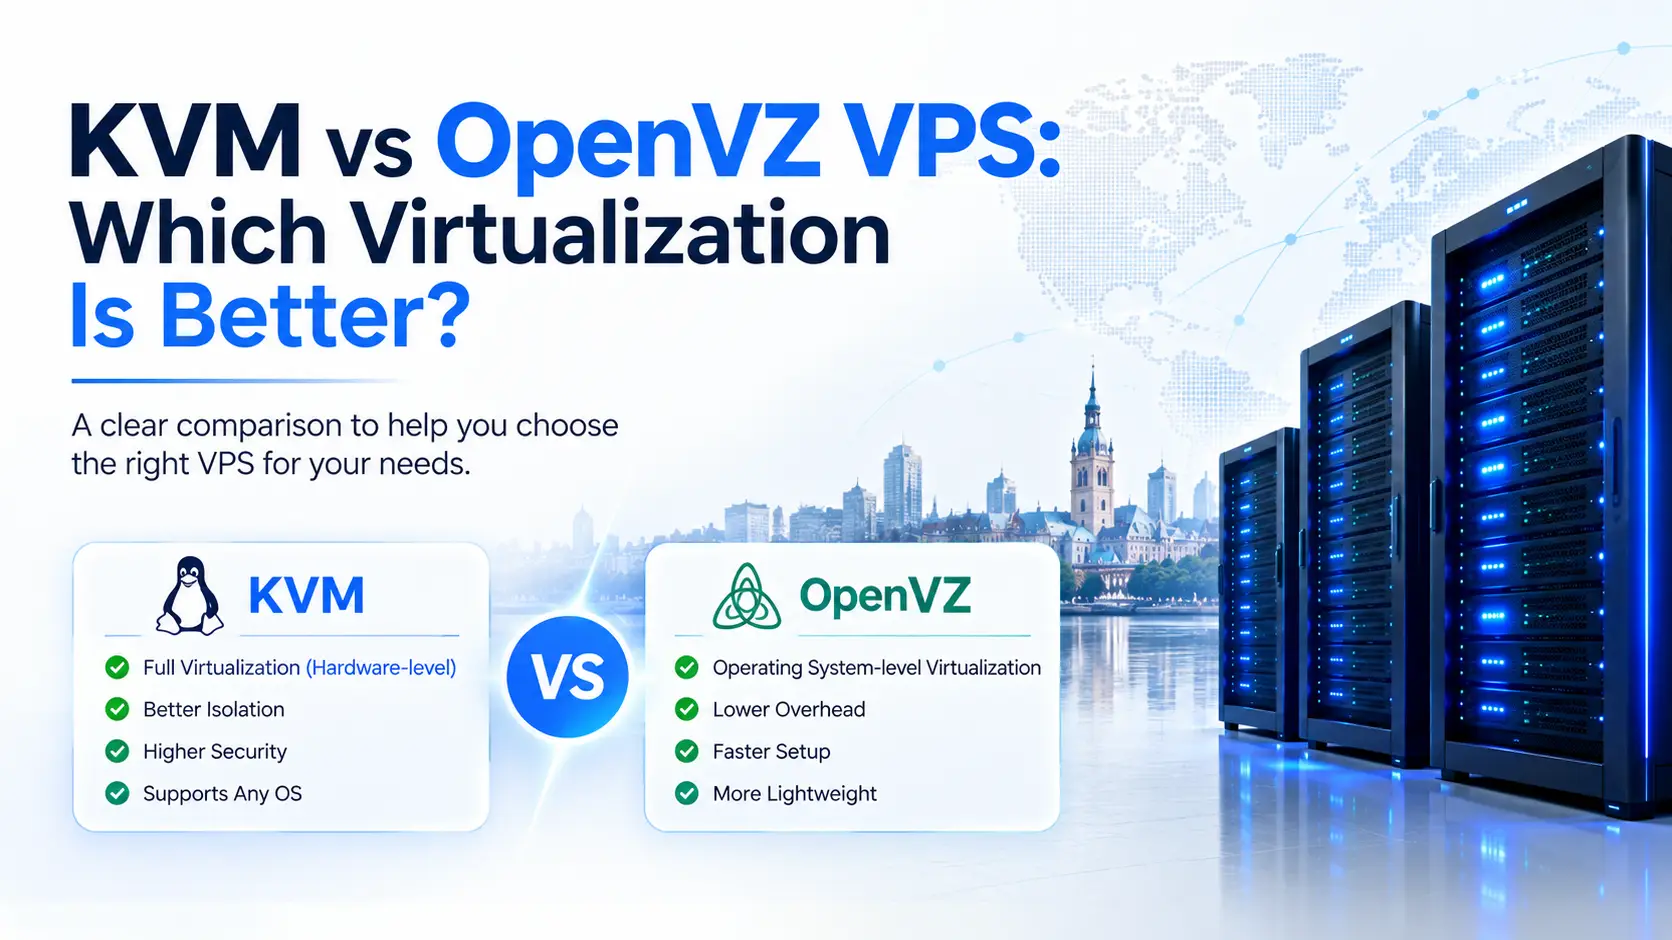
KVM과 OpenVZ는 호스팅 업계에서 가장 일반적인 두 가지 VPS 가상화 기술입니다. 둘 다 공유된 물리적 하드웨어에 고립된 환경을 만듭니다. 그들이 수행하는 방식은 근본적으로 다르며 이러한 차이는 성능, 보안, OS 유연성, 할당된 리소스가 진정으로 귀하의 것인지 여부에 직접적인 영향을 미칩니다.
KVM은 전체 하드웨어 가상화를 사용하여 각 VPS에 고유한 커널, 전용 리소스, Windows 및 사용자 지정 Linux 빌드를 포함한 모든 x86 호환 OS에 대한 지원을 제공합니다. OpenVZ는 공유 호스트 커널, Linux 전용 지원 및 더 낮은 컨테이너별 오버헤드와 함께 컨테이너 기반 OS 수준 가상화를 사용합니다. 프로덕션 워크로드의 경우 KVM은 더 강력한 격리, 예측 가능한 성능, 더 나은 보안 경계를 제공합니다.
전체 KVM 기반 Linux VPS 및 Windows VPS 계획 Atal Networks에서는 213개 이상의 글로벌 데이터 센터에서 전체 하드웨어 가상화에서 실행됩니다.
KVM 및 OpenVZ: 각 기술의 작동 방식
KVM은 전체 하드웨어 가상화를 사용합니다
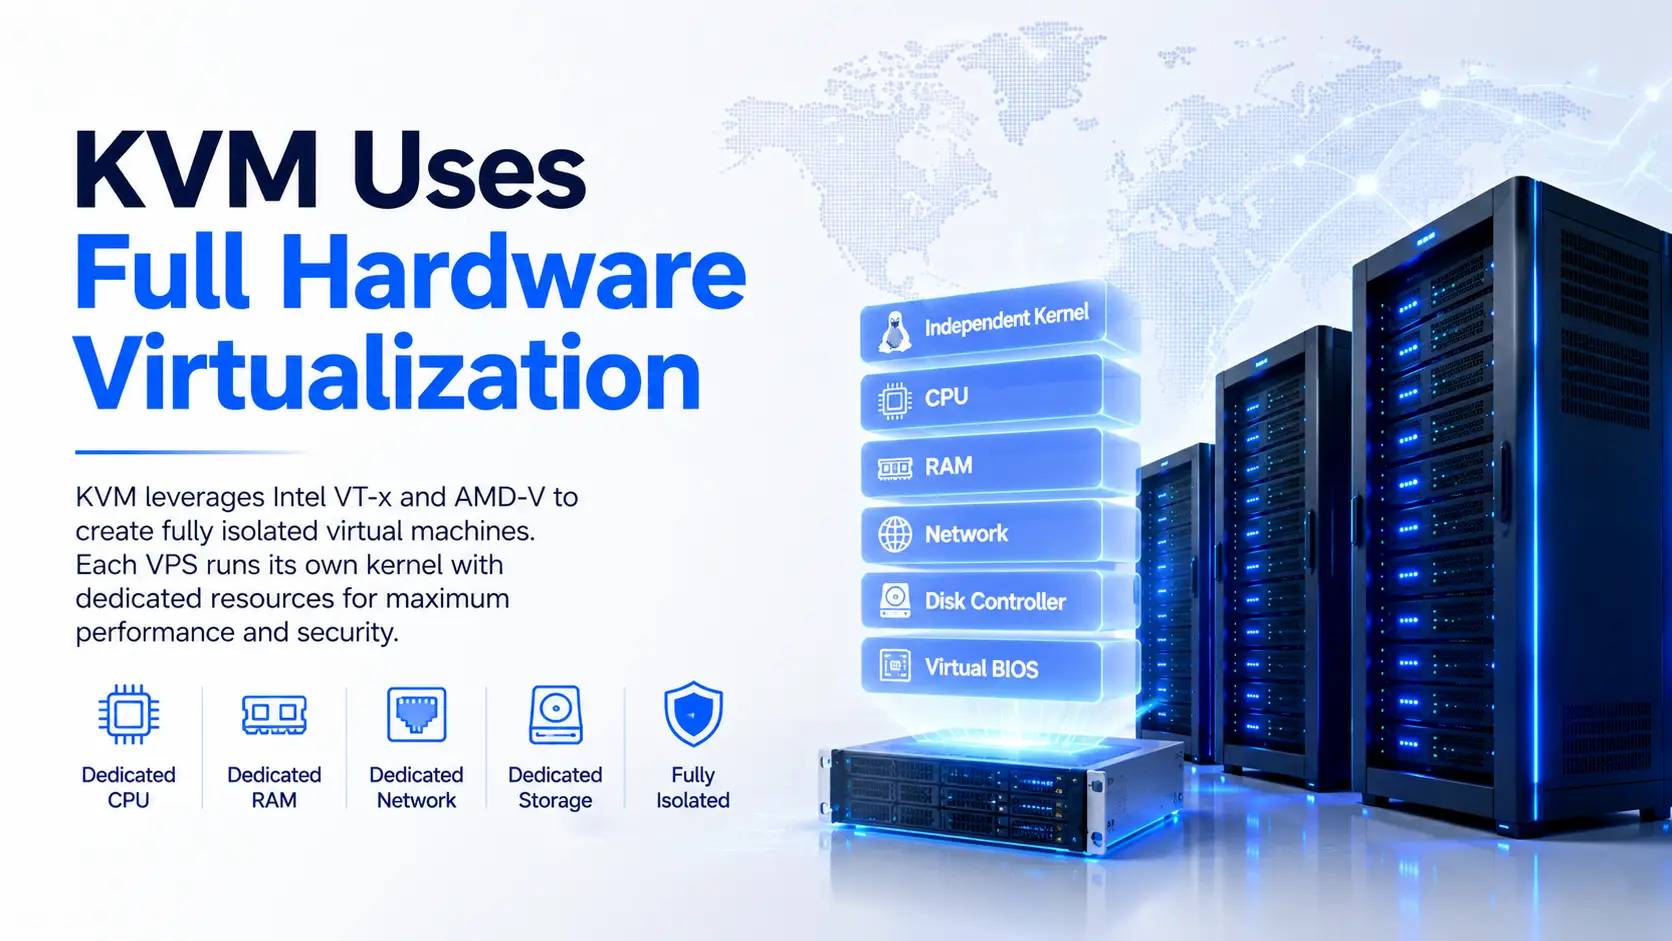
KVM(Kernel 기반 가상 머신)은 Linux 커널에 직접 내장된 전체 가상화 모듈입니다. 2007년 버전 2.6.20에서 Linux 커널에 합류했으며 현재 VPS 호스팅 산업 전반에 걸쳐 기본 하이퍼바이저 기술입니다.
KVM은 Intel VT-X 및 AMD-V CPU 확장을 사용하여 단일 물리적 서버에 완전히 격리된 가상 머신을 생성합니다. 각 KVM VPS는 호스트 시스템 및 동일한 노드의 다른 모든 VM과 완전히 분리된 자체 독립 커널을 실행합니다. VM당 가상화된 하드웨어 스택에는 전용 CPU, RAM, 네트워크 인터페이스, 디스크 컨트롤러 및 가상 BIOS가 포함됩니다. 각 KVM VPS는 모든 실용적인 의미에서 전용 물리적 서버처럼 작동합니다.
OpenVZ는 OS 수준의 컨테이너 가상화를 사용합니다
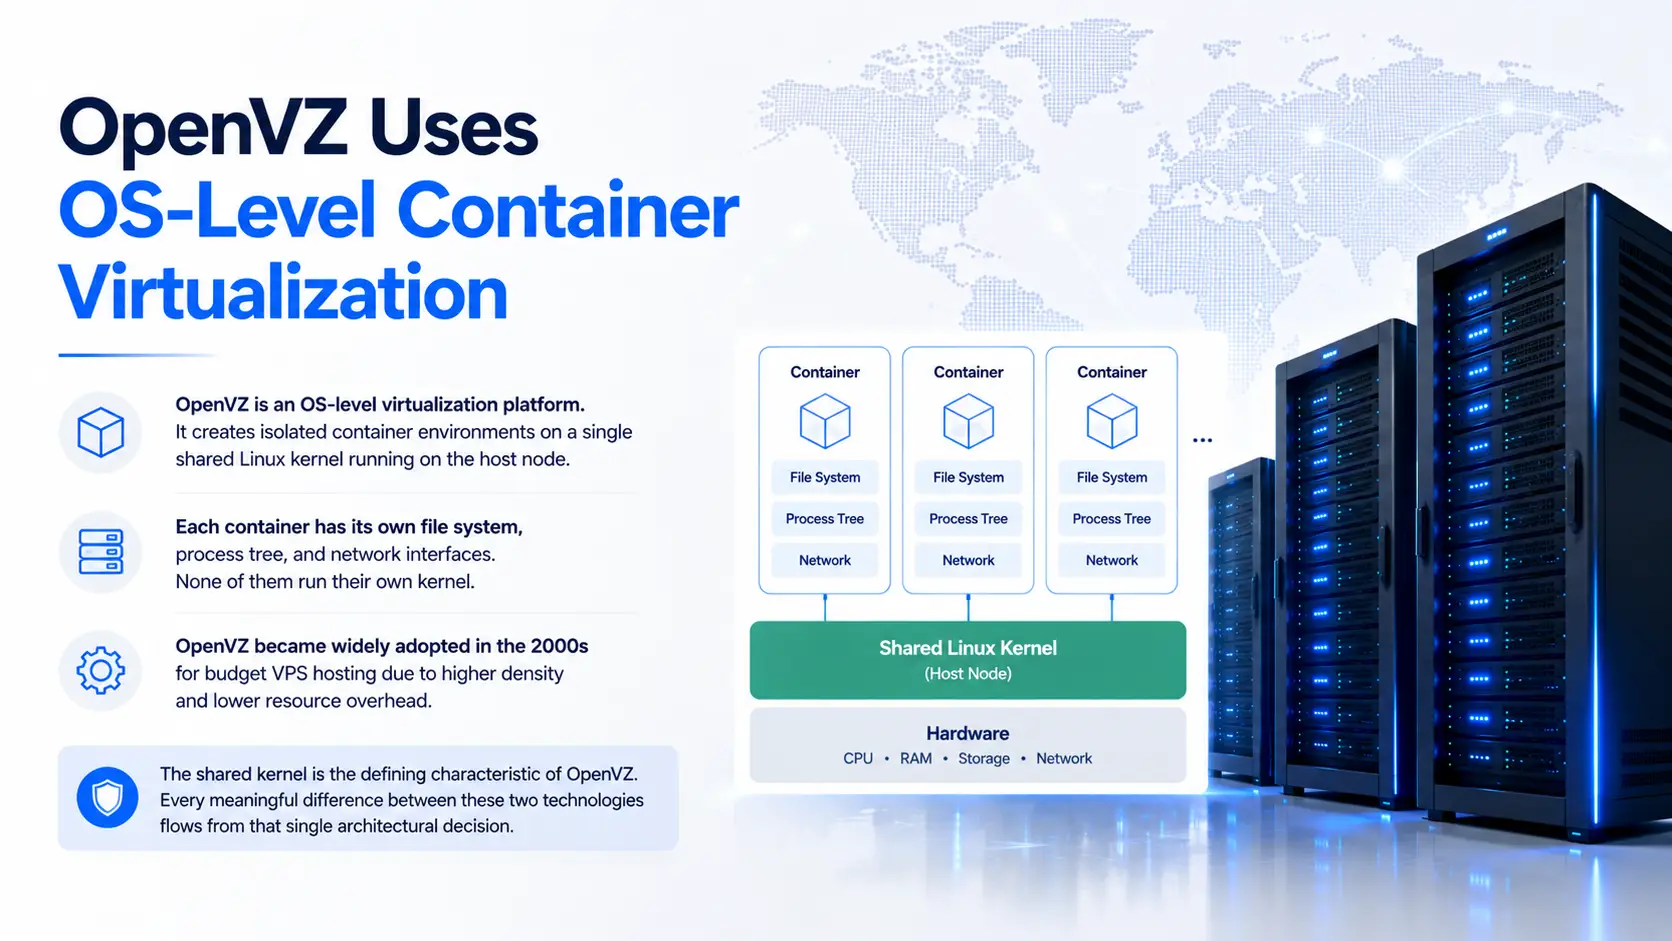
OpenVZ는 OS 수준의 가상화 플랫폼입니다. 호스트 노드에서 실행되는 단일 공유 Linux 커널에 격리된 컨테이너 환경을 만듭니다. 각 컨테이너에는 자체 파일 시스템, 프로세스 트리 및 네트워크 인터페이스가 있습니다. 그들 중 누구도 자신의 커널을 실행하지 않습니다.
OpenVZ는 2000년대에 예산 VPS 호스팅에서 널리 채택되었습니다. 왜냐하면 컨테이너당 리소스 오버헤드가 낮은 물리적 서버당 컨테이너를 더 많이 포장하기 때문입니다. 현재 유지되는 버전인 OpenVZ 7(Virtuozzo 7)은 RHEL 7 베이스를 기반으로 합니다.
공유 커널은 OpenVZ의 정의 특성입니다. 이 두 기술의 모든 의미 있는 차이는 단일 아키텍처 결정에서 나옵니다.
KVM 대 OpenVZ: 중요한 7가지 차이점
1. 커널 제어 및 OS 지원
KVM VPS는 자체 독립 커널을 실행합니다. VM 소유자는 커널을 완전히 업데이트하고, 사용자 정의 모듈을 로드하고, sysctl 매개변수를 조정하거나, 교체합니다. X86 호환 OS: Ubuntu, Debian, Almalinux, Rocky Linux, Windows Server 2019/2022/2025, FreeBSD 또는 모든 사용자 지정 ISO 업로드를 실행합니다.
OpenVZ 컨테이너는 자체 커널을 실행할 수 없습니다. 노드의 모든 컨테이너는 호스트의 커널을 공유하므로 Windows, FreeBSD 또는 비 Linux OS를 실행할 수 없습니다. 모든 수정이 노드의 모든 컨테이너에 동시에 영향을 미치기 때문에 커널 모듈 로딩 및 sysctl 변경이 잠깁니다.
Atal Networks에서 KVM 인프라는 모든 계획에서 맞춤형 ISO 업로드 및 BYOIP를 지원합니다. 컨테이너 환경에서는 두 옵션이 불가능합니다.
2. 리소스 격리 및 노이즈 이웃 문제
KVM VPS에서는 CPU와 RAM이 하이퍼바이저 수준에서 할당됩니다. 호스트는 해당 리소스를 VM용으로 예약하고 다른 VM이 어떤 조건에서도 이를 사용하도록 허용하지 않습니다.
OpenVZ는 컨테이너당 두 가지 리소스 계층, 즉 전용(보증) 및 버스트(공유 노드 풀에서 가져옴)를 사용합니다. 높은 부하에서 실행되는 인접 컨테이너는 공유 풀에서 버스트 용량을 소비합니다. 해당 버스트 메모리에 의존하는 프로세스가 불안정해지거나 경고 없이 종료될 수 있습니다.
산업 성과 데이터에 따르면 OpenVZ 컨테이너는 이웃 리소스 급증 중 최대 30% 성능 저하를 경험할 수 있습니다. 동일한 기본 하드웨어의 KVM 인스턴스는 동일한 테스트 조건에서 0에 가까운 리소스 경합을 보여줍니다.
이 격차는 또한 과도한 판매 조건을 만듭니다. OpenVZ에서 "2GB RAM"으로 광고되는 계획은 512MB만 보장할 수 있으며 공유 풀에서 버스트로 1.5GB를 사용할 수 있습니다. 동일한 사양의 KVM 계획은 전체 2GB를 VM에 할당합니다.
3. 보안 및 격리 경계
각 KVM VM은 자체 커널을 실행하며 VM 간의 공격 표면은 Linux 컨테이너 네임스페이스 메커니즘보다 훨씬 작고 심하게 감사하는 하이퍼바이저 인터페이스로 제한됩니다. AppArmor, SELinux 및 전체 디스크 암호화는 각 KVM VM 내에서 기본적으로 독립적으로 작동합니다. 하나의 VM 내에서 커널 수준의 익스플로잇은 호스트 또는 인접 VM에 연결할 수 없습니다.
OpenVZ는 사용자 공간 격리만 제공합니다. 모든 컨테이너는 동일한 호스트 커널을 공유합니다. 한 컨테이너의 커널 취약점은 해당 노드의 모든 컨테이너에 영향을 미치는 위험을 생성합니다. SELinux와 같은 보안 도구는 공유 커널에 대한 변경이 모든 컨테이너에 동시에 영향을 미치기 때문에 호스트 수준에서 제한됩니다.
규정 준수에 민감한 배포(PCI DSS, HIPAA, SOC 2)의 경우 KVM의 하드웨어 수준 격리는 방어 가능한 보안 경계입니다. OpenVZ의 사용자 공간 격리는 동일한 막대를 충족하지 않습니다.
4. Docker 및 최신 컨테이너 워크로드
Docker는 특별한 구성 없이 KVM VPS에서 기본적으로 실행됩니다. KVM은 VM당 진정한 커널 네임스페이스 격리를 제공하며, 정확히 Docker의 컨테이너 런타임에 필요한 것입니다. Docker Compose 스택, Kubernetes 클러스터 및 CI/CD 파이프라인은 모두 예상대로 작동합니다.
OpenVZ의 Docker는 다른 이야기입니다. OpenVZ의 자체 네임스페이스 격리는 커널 수준에서 Docker의 컨테이너 런타임과 충돌합니다. 스왑 공간을 생성할 때 "작업이 허용되지 않음", 권한 있는 컨테이너를 사용한 오류, 네트워킹 불안정성을 포함하여 오류가 발생합니다. OpenVZ 7은 특정 구성에서 제한된 Docker 지원을 추가했지만, 프로덕션 용도로는 취약하고 지원되지 않습니다.
프로덕션에서 Docker 또는 Kubernetes를 실행하는 모든 팀의 경우 OpenVZ는 하드 차단기입니다.
5. 고급 네트워킹 및 VPN 지원
KVM은 VM당 전체 가상 네트워크 스택을 제공합니다. 각 VM은 iptables, NFTables, IPSet 규칙, WireGuard(네이티브 커널 모듈), OpenVPN 및 VLAN 구성에 대한 독립적인 제어를 제공합니다. EBPF 기반 패킷 필터링과 BYOIP 라우팅은 모두 호스트 수준 제한 없이 작동합니다.
OpenVZ는 네트워크 네임스페이스와 가상 네트워크 장치를 사용합니다. 고급 방화벽 구성, 커널 모듈로서의 Wireguard, NFTables 및 EBPF는 공유 호스트가 컨테이너에 노출되지 않은 커널 기능을 필요로 하기 때문에 종종 사용할 수 없습니다.
VPN 및 프록시 서버 배포의 경우 KVM이 유일한 실행 가능한 옵션입니다.
6. 최신 리눅스 커널 기능
KVM VM은 소유자가 자유롭게 업데이트하고 구성할 수 있는 독립적인 커널을 실행합니다. IO_URING(현대 데이터베이스에서 사용하는 고성능 비동기 I/O), EBPF(네트워크 모니터링 및 보안 적용), WireGuard(네이티브 커널 VPN), NFTables 및 사용자 지정 SYSCCTL 튜닝을 모두 지원합니다.
OpenVZ 컨테이너는 호스트 커널에서 활성화된 기능으로 제한됩니다. IO_URING 액세스, EBPF 프로그램 로딩, 커널 모듈로서의 WireGuard 및 SYSCCTL 매개변수 변경은 모든 컨테이너에 동시에 적용되기 때문에 차단되거나 제한됩니다. 최신 Linux 커널 API를 기반으로 하는 팀은 배포 후 정기적으로 이러한 벽에 부딪힙니다.
7. 가격 및 과매도 위험
OpenVZ는 공급자가 오버헤드가 낮은 노드당 더 많은 컨테이너를 포장하기 때문에 액면가면에서 더 저렴합니다. 낮은 운영 비용이 구매자에게 도달합니다. 위험은 구조적입니다. 공유 리소스 모델은 과도한 판매를 구현하기 쉽고 구매자가 계획 비교 페이지에서 감지하는 것을 거의 불가능하게 만듭니다.
KVM 계획은 동등한 사양에서 한 달에 $1 ~ $3의 비용이 더 듭니다. 이 프리미엄은 하드웨어 예약 리소스, 공유 풀 없음 및 공급자가 실제로 존중할 수 있는 SLA 약속에 대해 비용을 지불합니다.
KVM 대 OpenVZ: 나란히 비교
| 기능 | KVM VPS | OpenVZ VPS |
|---|---|---|
| 가상화 유형 | 전체 하드웨어 가상화 | OS 수준 컨테이너화 |
| 복숭아 따위의 인 | VM당 독립 | 공유 호스트 커널 |
| OS 지원 | Linux, Windows, BSD, 사용자 지정 ISO | 리눅스 전용 |
| 램 할당 | 전용, 하드웨어 보장 | 최소 + 공유 버스트 보장 |
| 스왑 지원 | VM당 기본 | 기본 스왑 없음(vswap 해결 방법만 해당) |
| 도커 지원 | 완전한 기본 지원 | 제한된, 생산 준비가 아님 |
| WireGuard / VPN | 전체 커널 수준 지원 | 제한되거나 사용할 수 없습니다 |
| 보안 격리 | VM당 하드웨어 수준 | 사용자 공간 격리 전용 |
| 시끄러운 이웃 위험 | 최소(하드웨어 기반) | 높음(공유 리소스 풀) |
| Windows VPS | 예 | 없음 |
| 커스텀 ISO | 예 | 없음 |
| 규정 준수 적합성 | PCI DSS, HIPAA, SOC 2 실행 가능 | 제한적 |
OpenVZ가 여전히 의미가 있을 때
OpenVZ는 깨진 기술이 아닙니다. 범위가 좁은 다른 도구입니다.
합법적인 OpenVZ 사용 사례에는 공급자가 노드 밀도를 신중하게 관리하는 고밀도 Linux 컨테이너 호스팅, 프로덕션 등급 격리보다 인스턴스당 비용이 더 중요한 개발 및 스테이징 환경, 최신 커널 요구 사항을 앞당기고 Docker 또는 VPN 종속성 없이 예측 가능한 낮은 트래픽 볼륨에서 실행되는 레거시 Linux 응용 프로그램이 포함됩니다.
OpenVZ 7(Virtuozzo 7)은 레거시 OpenVZ 6 메모리 관리 및 부분 도커 지원에서 크게 개선되었습니다. 온라인에서 찾을 수 있는 대부분의 비교는 여전히 이전 버전을 설명합니다.
실용적인 문제는 OpenVZ가 이론적으로 수용 가능한지 여부가 아닙니다. 특정 공급자가 책임감 있게 관리하는지 여부입니다.
VPS가 사용하는 가상화를 확인하는 방법
# 방법 1: VIRT-What(가장 신뢰할 수 있음)
sudo apt install virt-what -y && sudo virt-what
# 반환: KVM 또는 OpenVZ
# 방법 2: systemd-detect-virt
systemd-detect-virt
# 방법 3: OpenVZ 특정 검사
cat /proc/vz/veinfo 2>/dev/null && echo "OpenVZ" || echo "Not OpenVZ"
OpenVZ 계획에서 과매도를 알리는 위험 신호:
- RAM은 평면 보장된 수치가 아닌 "최대 XGB"로 나열됩니다.
- 보장된 최소값을 지정하지 않고 "Burst Ram" 또는 "Vswap" 언급
- 계획 사양에 스왑 공간에 대한 언급이 없습니다
- 2GB RAM 이상을 청구하는 플랜의 경우 $3/월 미만의 가격
- 공급자가 계획 페이지에 가상화 기술을 나열하지 않음
워크로드에 적합한 VPS를 선택합니다
| 당신의 상황 | 최선의 선택 |
|---|---|
| Docker, Kubernetes 또는 CI/CD 파이프라인 실행 | KVM |
| VPS에 Windows Server가 필요합니다 | KVM |
| VPN 또는 프록시 서버 구축 | KVM |
| WireGuard, EBPF 또는 io_uring을 실행합니다 | KVM |
| SaaS 또는 트래픽이 많은 웹 응용 프로그램 | KVM |
| 지연 시간에 민감한 플레이어가 있는 게임 서버 | KVM |
| 규정 준수 요구 환경(PCI, HIPAA) | KVM |
| 사용자 지정 ISO 또는 BYOIP 배포 | KVM 전용 |
| 정적 사이트, 빠듯한 예산, 커널 요구 사항 없음 | OpenVZ(평판이 좋은 공급자만 해당) |
| 레거시 Linux 앱, 안정적인 낮은 트래픽 | OpenVZ(주의) |
Atal Networks VPS: KVM 인프라, 글로벌 커버리지
모든 Atal Networks에서 VPS 계획 196개국의 213개 이상의 데이터 센터에서 KVM 가상화로 실행됩니다. 모든 노드의 하드웨어에는 Intel Xeon 프로세서, NVMe SSD 스토리지, 10Gbps 네트워크 포트 및 DDoS 보호가 표준으로 포함되어 있습니다. 모든 계획에는 전용 IPv4, 전체 루트 액세스, 즉각적인 배포 및 100% SLA 보증이 지원하는 99.99% 가동 시간 SLA가 함께 제공됩니다.
Linux VPS 계획(KVM):
| 계획 | vCPU | RAM | nvme | 대역폭 | 가격 |
|---|---|---|---|---|---|
| VPS Start | 1코어 | 2GB | 25GB | 5TB | $5.99/월 |
| VPS Boost | 1코어 | 4GB | 50GB | 10TB | $9.99/월 |
| VPS Pro | 2 코어 | 8GB | 100GB | 15TB | $15.99/월 |
| VPS Ultimate | 4 코어 | 16GB | 200GB | 20TB | $27.99/월 |
Atal Networks는 16년 이상의 인프라 경험을 가진 196개국에 걸쳐 36,000개 이상의 기업에 서비스를 제공합니다. 모든 계획은 진정으로 귀하의 리소스를 사용하여 실제로 신뢰할 수 있는 하드웨어에서 실행됩니다.
지금 KVM VPS를 배포하고 최대 70%를 사용해 보십시오. Linux VPS 요금제 보기
자주 묻는 질문
VPS 호스팅용 OpenVZ보다 KVM이 더 낫습니까? 대부분의 프로덕션 워크로드의 경우 그렇습니다. KVM은 하드웨어 수준의 리소스 격리, CPU 및 RAM 할당 보장, Windows 및 사용자 지정 Linux 커널을 포함한 완전한 OS 유연성, 기본 Docker 지원을 제공합니다. OpenVZ는 공급자가 노드 밀도를 보수적으로 관리하는 경량의 Linux 전용 워크로드에서 작동합니다.
OpenVZ가 Windows를 실행할 수 있습니까? 아니요. OpenVZ는 호스트 Linux 커널을 공유하는 OS 수준의 컨테이너화입니다. OpenVZ 컨테이너 내에서 Windows, FreeBSD 또는 Linux가 아닌 OS를 실행하는 것은 아키텍처로 불가능합니다. KVM VPS는 호스트 OS와 독립적으로 Windows 커널을 실행하는 하드웨어 가상화를 통해 Windows Server를 지원합니다.
Docker는 OpenVZ VPS에서 작동합니까? 확실하게 생산하지 않습니다. OpenVZ의 공유 커널은 Docker의 네임스페이스 격리 요구 사항과 충돌합니다. 권한 오류, 스왑 생성 실패 및 불안정한 컨테이너 네트워킹이 발생합니다. KVM VPS는 해결 방법이 필요하지 않고 기본적으로 Docker를 지원합니다.
OpenVZ의 시끄러운 이웃 문제는 무엇입니까? 높은 부하에서 실행되는 인접 컨테이너는 공유 노드 풀에서 버스트 리소스를 소비합니다. 해당 버스트 용량에 의존하는 프로세스가 불안정해지거나 자체 리소스 소비를 변경하지 않고 컨테이너의 OOM 킬러에 의해 종료될 수 있습니다. KVM은 공유 풀이 없는 하이퍼바이저 수준에서 VM당 CPU 및 RAM을 예약하여 이를 제거합니다.
OpenVZ가 과매도될 수 있습니까? 네. OpenVZ의 버스트 리소스 모델을 사용하면 공급자가 노드가 물리적으로 보유하는 것보다 더 많은 총 리소스를 컨테이너 전체에 할당할 수 있습니다. 여러 컨테이너 스파이크가 동시에 노드를 용량을 초과하여 모든 할당을 존중합니다. 하이퍼바이저가 VM당 전용 할당을 시행하기 때문에 KVM의 하드 리소스 제한으로 인해 구조적으로 과잉 판매가 훨씬 더 어려워졌습니다.
내 VPS가 KVM 또는 OpenVZ를 사용하는지 어떻게 확인합니까? 운영 sudo virt-뭐 귀하의 VPS에. 출력은 "kvm" 또는 "openvz"를 반환합니다. 또는 실행합니다 systemd-detect-virt 같은 결과를 위해.
KVM은 사용자 정의 커널과 커널 모듈을 지원합니까? 네. 각 KVM VM은 소유자가 업데이트, 조정 또는 교체할 수 있는 완전히 독립적인 커널을 실행합니다. 사용자 정의 커널 모듈, sysctl 매개변수 변경 및 커널 컴파일은 모두 동일한 호스트의 다른 VM에 영향을 주지 않고 VM 내에서 작동합니다. 변경 사항이 모든 컨테이너에 동시에 적용되기 때문에 OpenVZ는 호스트 수준에서 커널 액세스를 잠급니다.
VPN과 프록시 서버에 어떤 가상화가 더 낫습니까? KVM은 유일한 실행 가능한 옵션입니다. WireGuard는 커널 모듈 액세스가 필요합니다. 프록시 인프라가 의존하는 고급 iptables 및 nftables 구성은 OpenVZ의 컨테이너 네트워킹 모델에서 제한됩니다. BYOIP 라우팅은 Atal Networks의 KVM VPS에서 지원되지만 컨테이너 환경에서는 사용할 수 없습니다.
OpenVZ는 2026년에도 유지됩니까? OpenVZ 7(Virtuozzo 7)은 여전히 활발하게 유지되고 있지만 대부분의 주요 VPS Providers는 표준으로 KVM으로 이동했습니다. 여러 공급자가 OpenVZ 계획을 완전히 중단했습니다. OpenVZ는 수명이 다하지 않지만 더 이상 최신 VPS 인프라의 산업 기본값이 아닙니다.
KVM VPS가 OpenVZ보다 비싸다? KVM 계획은 일반적으로 동등한 사양의 OpenVZ 컨테이너보다 월 $1 ~ $3이 더 비쌉니다. 가격 차이는 하드웨어 수준에서 실제 자원 예약을 반영합니다. 보험료는 예측 가능한 성능, 시끄러운 이웃 위험 없음 및 공급자가 실제로 수행할 수 있는 SLA 약정에 대해 지불합니다.
