 Ir al contenido



KVM y OpenVZ son las dos tecnologías de virtualización VPS más comunes en la industria de alojamiento. Ambos crean entornos aislados en hardware físico compartido. La forma en que lo hacen es fundamentalmente diferente, y esas diferencias afectan directamente su rendimiento, seguridad, flexibilidad del sistema operativo y si sus recursos asignados son realmente suyos.
KVM utiliza la virtualización completa de hardware, brindando a cada VPS su propio kernel independiente, recursos dedicados y soporte para cualquier sistema operativo compatible con x86, incluidas Windows y compilaciones de Linux personalizadas. OpenVZ utiliza la virtualización de nivel de sistema operativo basada en contenedores con un kernel de host compartido, soporte solo para Linux y sobrecarga por contenedor más bajo. Para las cargas de trabajo de producción, KVM ofrece un aislamiento más fuerte, un rendimiento más predecible y mejores límites de seguridad.
Todos VPS de Linux con KVM y Planes VPS de Windows En Atal Networks, ejecute la virtualización completa de hardware en 213+ centros de datos globales.
KVM y OpenVZ: cómo funciona cada tecnología
KVM utiliza la virtualización de hardware completo
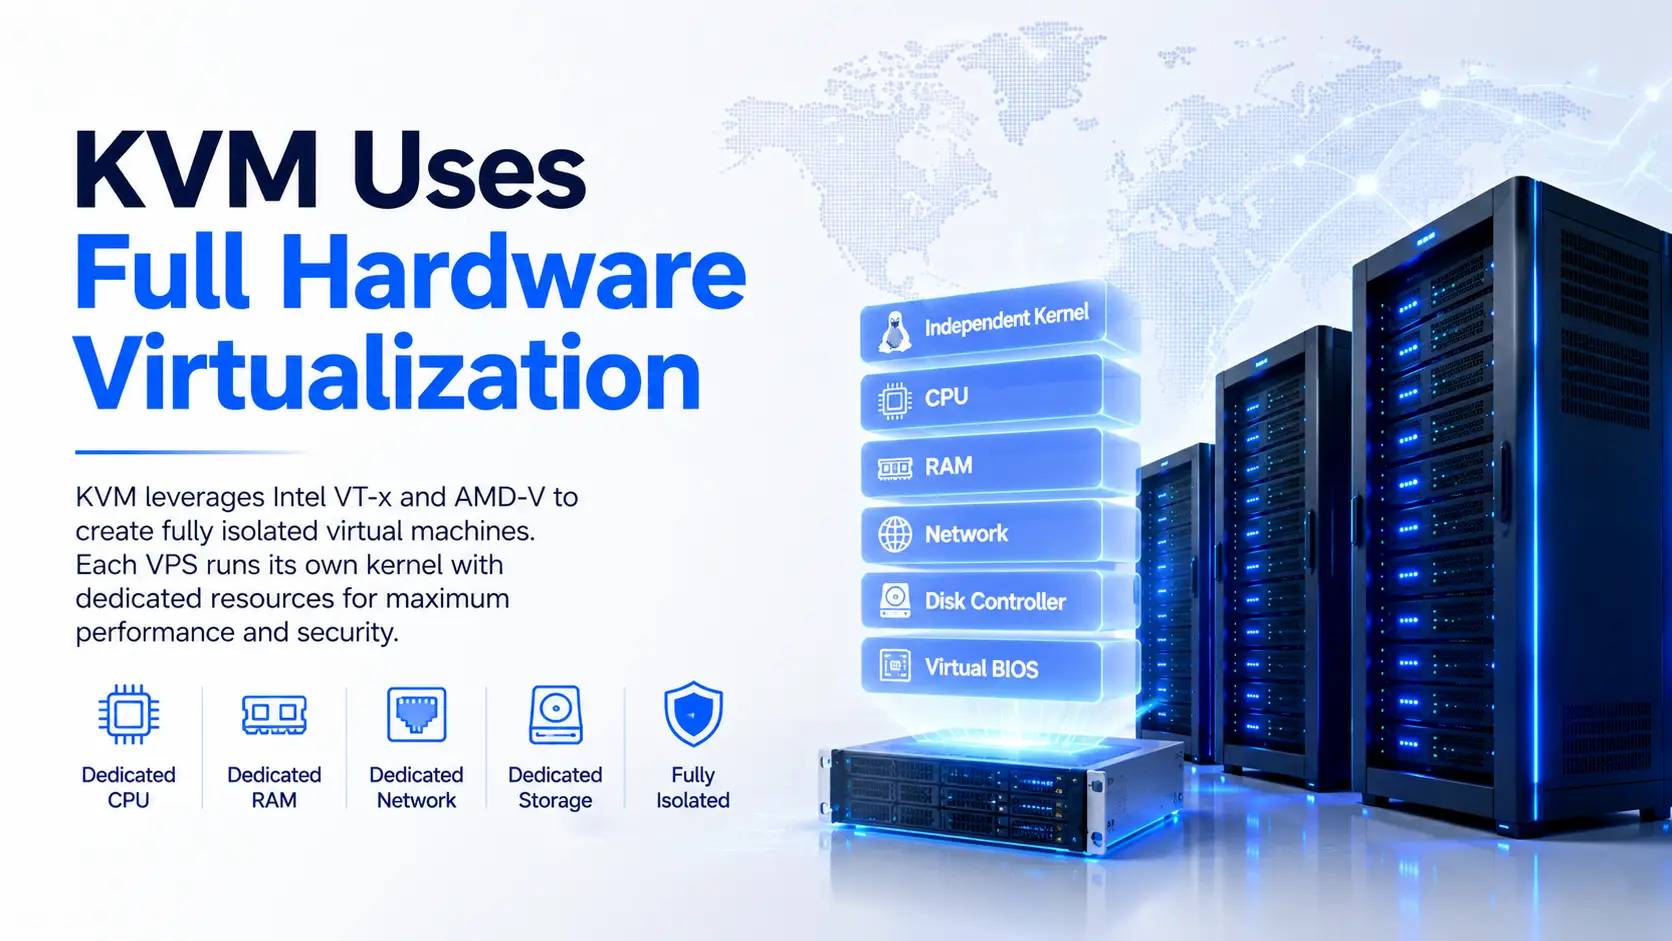
KVM (máquina virtual basada en kernel) es un módulo de virtualización completa integrado directamente en el kernel de Linux. Se unió al kernel de Linux en la versión 2.6.20 en 2007 y ahora es la tecnología de hipervisor predeterminada en la industria de alojamiento de VPS.
KVM utiliza extensiones de CPU Intel VT-X y AMD-V para crear máquinas virtuales completamente aisladas en un solo servidor físico. Cada KVM VPS ejecuta su propio kernel independiente, completamente separado del sistema host y de cualquier otra VM en el mismo nodo. La pila de hardware virtualizada por VM incluye una CPU dedicada, RAM, interfaz de red, controlador de disco y BIOS virtual. Cada KVM VPS se comporta como un servidor físico dedicado en todos los sentidos prácticos.
OpenVZ utiliza la virtualización de contenedores de nivel OS
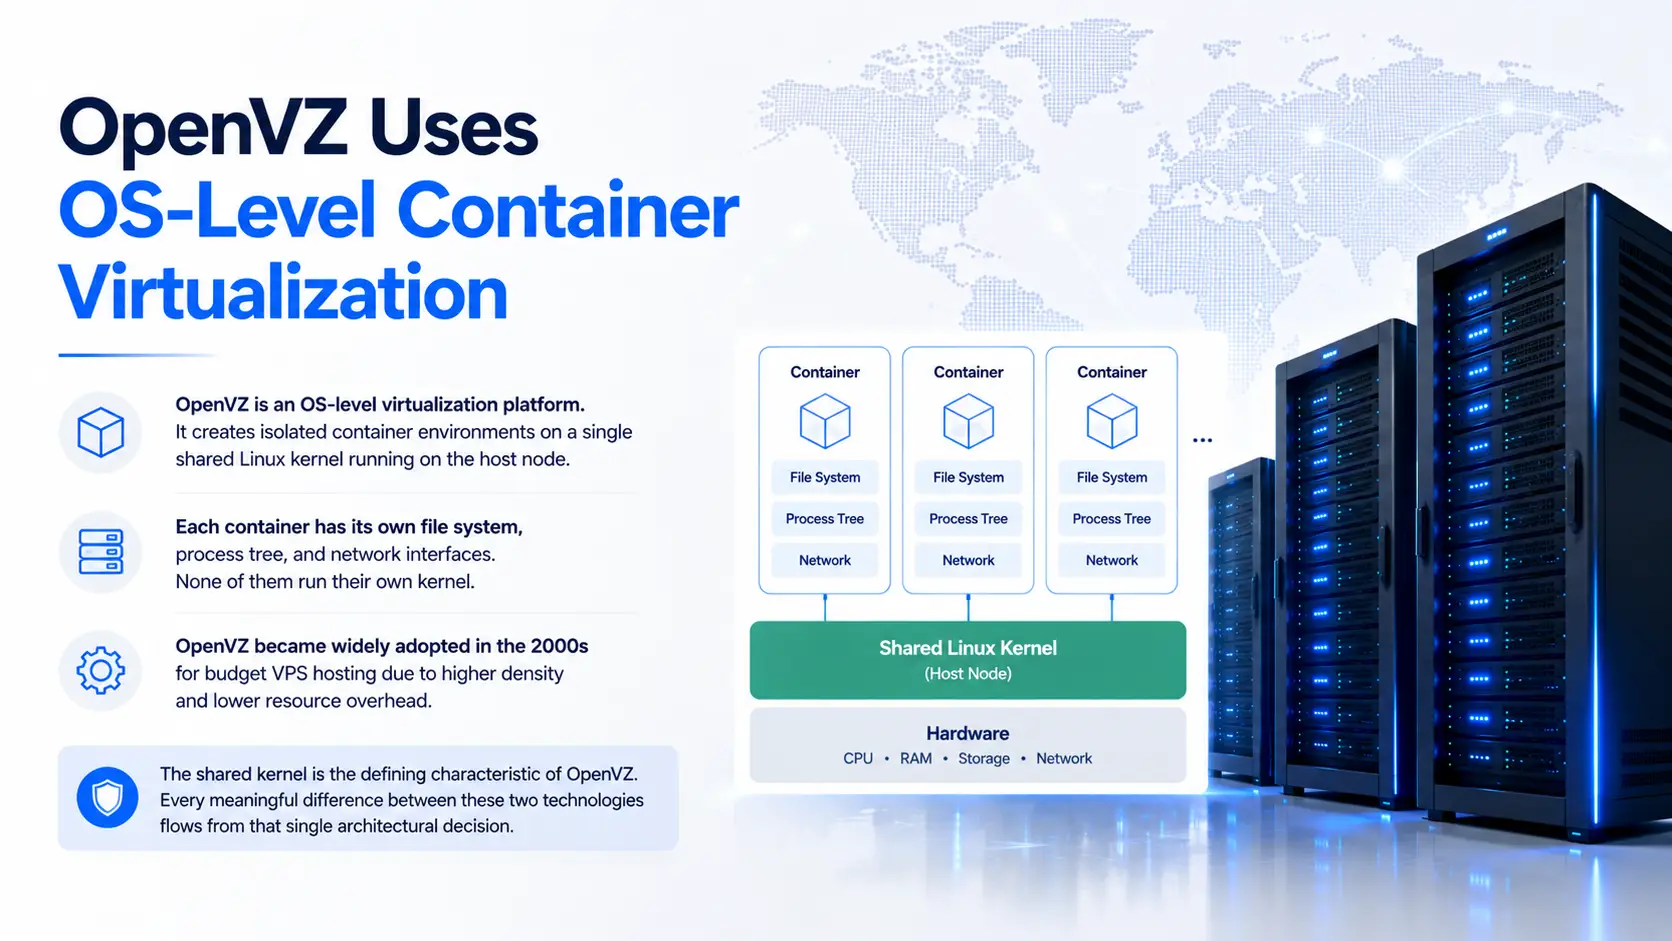
OpenVZ es una plataforma de virtualización a nivel de sistema operativo. Crea entornos de contenedor aislados en un único kernel de Linux compartido que se ejecuta en el nodo de host. Cada contenedor tiene su propio sistema de archivos, árbol de procesos e interfaces de red. Ninguno de ellos ejecuta su propio kernel.
OpenVZ se adoptó ampliamente en el alojamiento de VPS de presupuesto durante la década de 2000 porque contiene más contenedores por servidor físico con una sobrecarga de recursos por contenedor. La versión actual mantenida, OpenVZ 7 (Virtuozzo 7), está construida sobre una base RHEL 7.
El kernel compartido es la característica definitoria de OpenVZ. Cada diferencia significativa entre estas dos tecnologías fluye de esa única decisión arquitectónica.
KVM vs OpenVZ: 7 diferencias que importan
1. Control del kernel y soporte del sistema operativo
Un VPS de KVM ejecuta su propio kernel independiente. El propietario de la VM controla ese kernel por completo: actualícelo, cargue módulos personalizados, ajuste los parámetros de SYSCTL o reemplácelo. Ejecute cualquier sistema operativo compatible con x86: Ubuntu, Debian, Almalinux, Rocky Linux, Windows Server 2019/2022/2025, FreeBSD o cualquier carga ISO personalizada.
Los contenedores OpenVZ no pueden ejecutar su propio kernel. Cada contenedor en un nodo comparte el kernel del host, lo que hace que sea imposible ejecutar Windows, FreeBSD o cualquier sistema operativo que no sea Linux. La carga del módulo del kernel y los cambios de sysctl están bloqueados porque cualquier modificación afecta simultáneamente a todos los contenedores del nodo.
En Atal Networks, nuestra infraestructura KVM admite cargas ISO personalizadas y BYOIP en cada plan. Ninguna opción es posible en un entorno de contenedor.
2. Aislamiento de recursos y el ruido del problema del vecino
En un VPS KVM, la CPU y la RAM se asignan al nivel del hipervisor. El host reserva esos recursos para su VM y no permite que otras VM los consuman bajo ninguna condición.
OpenVZ utiliza dos niveles de recursos por contenedor: dedicado (garantizado) y ráfaga (tomado prestado desde el grupo de nodos compartidos). Un contenedor vecino que se ejecuta a alta carga consume capacidad de ráfaga desde el grupo compartido. Sus procesos que se basaron en esa memoria de ráfaga pueden volverse inestables o terminar sin previo aviso.
Los datos de rendimiento de la industria muestran que los contenedores OpenVZ pueden experimentar una degradación del rendimiento de hasta 30% durante los picos de recursos vecinos. Las instancias de KVM en el mismo hardware subyacente muestran contención de recursos casi cero bajo las mismas condiciones de prueba.
Esta brecha también crea las condiciones para la sobreventa. Un plan anunciado como “2 GB de RAM” en OpenVZ puede garantizar solo 512 MB, con 1,5 GB disponible como ráfaga desde el grupo compartido. Un plan KVM con la misma especificación dedica los 2 GB completos a su VM.
3. Límite de seguridad y aislamiento
Cada máquina virtual KVM ejecuta su propio kernel, y la superficie de ataque entre las máquinas virtuales se limita a la interfaz del hipervisor, que es mucho más pequeña y está más auditada que los mecanismos de espacio de nombres de contenedor de Linux. AppArmor, Selinux y Full Disk Encryption funcionan de forma nativa e independiente dentro de cada máquina virtual de KVM. Un exploit a nivel de kernel dentro de una VM no puede llegar al host o a las máquinas virtuales vecinas.
OpenVZ solo proporciona aislamiento de espacio de usuario. Todos los contenedores comparten el mismo kernel de host. Una vulnerabilidad del kernel en un contenedor crea un riesgo que toca cada contenedor en ese nodo. Las herramientas de seguridad como SELinux están restringidas en el nivel de host porque los cambios en el kernel compartido afectan a todos los contenedores simultáneamente.
Para implementaciones sensibles al cumplimiento (PCI DSS, HIPAA, SOC 2), el aislamiento a nivel de hardware de KVM es un límite de seguridad defendible. El aislamiento del espacio de usuario de OpenVZ no cumple con la misma barra.
4. Docker y cargas de trabajo de contenedores modernos
Docker se ejecuta de forma nativa en KVM VPS sin ninguna configuración especial. KVM proporciona un aislamiento de espacio de nombres de kernel verdadero por VM, exactamente lo que requiere el tiempo de ejecución del contenedor de Docker. Docker componen pilas, clústeres de Kubernetes y canalizaciones CI/CD funcionan como se esperaba.
Docker en OpenVZ es una historia diferente. El aislamiento del espacio de nombres propio de OpenVZ entra en conflicto con el tiempo de ejecución del contenedor de Docker en el nivel del kernel. Encuentre errores que incluyen "Operación no permitida" al crear espacio de intercambio, fallas con contenedores privilegiados e inestabilidad de red. OpenVZ 7 agregó soporte de Docker limitado en configuraciones específicas, pero sigue siendo frágil y sin soporte para el uso de la producción.
Para cualquier equipo que ejecute Docker o Kubernetes en producción, OpenVZ es un bloqueador duro.
5. Soporte avanzado de redes y VPN
KVM proporciona una pila de red virtual completa por VM. Cada VM obtiene un control independiente sobre iptables, nftables, reglas de ipset, wireguard (como módulo de kernel nativo), openvpn y configuraciones de vlan. El filtrado de paquetes basado en EBPF y el enrutamiento de BYOIP funcionan sin restricciones a nivel de host.
OpenVZ utiliza espacios de nombres de red y dispositivos de red virtual. Las configuraciones avanzadas de firewall, WireGuard como módulo de kernel, nftables y EBPF a menudo no están disponibles porque requieren funciones del kernel que el host compartido no ha expuesto a contenedores.
Para las implementaciones de VPN y servidores proxy, KVM es la única opción viable.
6. Funciones modernas del kernel de Linux
Las máquinas virtuales KVM ejecutan kernels independientes que el propietario puede actualizar y configurar libremente. Compatibilidad total con IO_URG (E/S async de alto rendimiento utilizadas por bases de datos modernas), EBPF (Monitorización de red y aplicación de seguridad), WireGuard (VPN de kernel nativo), NFtables y Tuning Sysctl personalizados están disponibles.
Los contenedores de OpenVZ están limitados a las funciones habilitadas en el kernel de host. IO_URING Access, carga de programas EBPF, WireGuard como módulo de kernel y cambios de parámetros de sysctl están bloqueados o restringidos porque las modificaciones se aplican a todos los contenedores simultáneamente. Los equipos que se basan en las API modernas del kernel de Linux llegan regularmente a estos muros después de la implementación.
7. Riesgo de precio y sobreventa
OpenVZ es más barato al pie de la letra porque los proveedores empaquetan más contenedores por nodo con una sobrecarga más baja. que el menor costo operativo llegue al comprador. El riesgo es estructural: el modelo de recursos compartidos hace que la sobreventa sea fácil de implementar y casi imposible de detectar para los compradores en la página de comparación del plan.
Los planes KVM cuestan $1 a $3 por mes más con especificaciones equivalentes. Esa prima paga por los recursos reservados por hardware, sin grupo compartido y compromisos de SLA que el proveedor realmente puede cumplir.
KVM vs OpenVZ: comparación lado a lado
| Característica | VPs de KVM | VPS OpenVZ |
|---|---|---|
| Tipo de virtualización | Virtualización completa de hardware | Contenedorización a nivel de sistema operativo |
| Núcleo | Independiente por VM | Kernel de host compartido |
| Soporte del sistema operativo | Linux, Windows, BSD, ISO personalizado | Solo Linux |
| asignación de RAM | Dedicado, Hardware-Garantizado | Mínimo garantizado + ráfaga compartida |
| Soporte de intercambio | Nativo por VM | Sin intercambio nativo (solo solución de vSwap) |
| Soporte de acoplador | Soporte nativo completo | Limitado, no listo para la producción |
| Guardacables / VPN | Soporte completo a nivel de kernel | restringido o no disponible |
| aislamiento de seguridad | Nivel de hardware por VM | Solo aislamiento de espacio de usuario |
| Riesgo ruidoso del vecino | Mínimo (aplicado por hardware) | Alto (Pool de recursos compartidos) |
| VPS Windows | Sí | No |
| ISO personalizada | Sí | No |
| idoneidad de cumplimiento | PCI DSS, HIPAA, SOC 2 Viable | Limitado |
Cuando OpenVZ todavía tiene sentido
OpenVZ no es tecnología rota. Es una herramienta diferente con un alcance más estrecho.
Los casos de uso legítimos de OpenVZ incluyen hosting de contenedores Linux de alta densidad donde el proveedor administra cuidadosamente la densidad de nodos, entornos de desarrollo y puesta en escena donde el costo por instancia es más importante que el aislamiento de nivel de producción y las aplicaciones de Linux heredadas que son anteriores a los requisitos modernos del kernel y se ejecutan a volúmenes de tráfico bajo predecibles sin Docker o Dependencias de VPN.
OpenVZ 7 (Virtuozzo 7) mejoró significativamente en OpenVZ 6 heredado en administración de memoria y soporte de Docker parcial. La mayoría de las comparaciones que encuentre en línea aún describen la versión anterior.
La cuestión práctica no es si OpenVZ es teóricamente aceptable. Es si su proveedor específico lo gestiona de manera responsable.
Cómo comprobar qué virtualización utiliza su VPS
# Método 1: Virt-What (más confiable)
sudo apt install virt-what -y && sudo virt-what
Devoluciones #: KVM o OpenVZ
# Método 2: systemd-detect-virt
systemd-detectar-virt
# Método 3: Comprobación específica de OpenVZ
cat /proc/vz/veinfo 2>/dev/null && echo "OpenVZ" || echo "Not OpenVZ"
Banderas rojas que indican una sobreventa en los planes de OpenVZ:
- RAM listada como "hasta x GB" en lugar de una figura garantizada plana
- "Rama de ráfaga" o "vswap" mencionada sin especificar el mínimo garantizado
- No se menciona el espacio de intercambio en las especificaciones del plan
- Precio por debajo de $3/mes para planes que reclamen 2GB de RAM o más
- El proveedor no enumera la tecnología de virtualización en la página del plan
Elija el VPS adecuado para su carga de trabajo
| tu situación | Mejor elección |
|---|---|
| Ejecución de docker, Kubernetes o canalizaciones CI/CD | KVM |
| Necesita Windows Server en su VPS | KVM |
| Creación de un servidor VPN o proxy | KVM |
| Ejecución de WireGuard, EBPF o IO_Uring | KVM |
| Aplicación web SaaS o de alto tráfico | KVM |
| Servidor de juegos con reproductores sensibles a la latencia | KVM |
| Entorno requerido por el cumplimiento (PCI, HIPAA) | KVM |
| Implementación personalizada ISO o BYOIP | KVM solamente |
| Sitio estático, presupuesto ajustado, sin requisitos de kernel | OpenVZ (solo proveedor de confianza) |
| Aplicación Linux heredada, tráfico bajo estable | OpenVZ (con precaución) |
Atal Networks VPS: infraestructura KVM, cobertura global
Cada Plan VPS en Atal Networks Se ejecuta en virtualización KVM en más de 213 centros de datos en 196 países. El hardware en cada nodo incluye procesadores Intel Xeon, almacenamiento SSD NVME, puertos de red de 10 Gbps y protección DDoS incluido como estándar. Todos los planes vienen con un IPv4 dedicado, acceso completo a la raíz, implementación instantánea y un SLA de tiempo de actividad 99.99% respaldado por una garantía de SLA 100%.
Planes VPS de Linux (KVM):
| Plan | VCPU | RAM | nvme | Ancho de banda | Precio |
|---|---|---|---|---|---|
| VPS Start | 1 núcleo | 2GB | 25GB | 5TB | $5.99/mes |
| VPS Boost | 1 núcleo | 4GB | 50GB | 10TB | $9.99/mes |
| VPS Pro | 2 núcleos | 8GB | 100GB | 15TB | $15.99/mes |
| VPS Ultimate | 4 núcleos | 16GB | 200GB | 20TB | $27.99/mes |
Atal Networks atiende a más de 36.000 empresas en 196 países con más de 16 años de experiencia en infraestructura. Cada plan se ejecuta en hardware en el que realmente puede confiar, con recursos que son realmente suyos.
Implemente sus VPS de KVM hoy y obtenga hasta 70% apagado. Ver planes VPS de Linux
Preguntas frecuentes
¿Es KVM mejor que OpenVZ para el alojamiento VPS? Para la mayoría de las cargas de trabajo de producción, sí. KVM proporciona aislamiento de recursos a nivel de hardware, asignación garantizada de CPU y RAM, flexibilidad completa del sistema operativo, incluidos Windows y kernels de Linux personalizados, y soporte nativo de Docker. OpenVZ funciona para cargas de trabajo livianas y solo para Linux donde el proveedor administra de forma conservadora la densidad de nodos.
¿Puede OpenVZ ejecutar Windows? No. OpenVZ es un contenedor de nivel OS que comparte el kernel de Linux de host. Ejecutar Windows, FreeBSD o cualquier sistema operativo que no sea Linux dentro de un contenedor OpenVZ es arquitectónicamente imposible. KVM VPS admite Windows Server a través de la virtualización de hardware, ejecutando el kernel de Windows independientemente del sistema operativo host.
¿Funciona Docker en VPS de OpenVZ? no de forma fiable en la producción. El kernel compartido de OpenVZ entra en conflicto con los requisitos de aislamiento del espacio de nombres de Docker. Encuentre errores de permisos, errores de creación de swap y redes de contenedores inestables. KVM VPS admite Docker de forma nativa sin necesidad de soluciones alternativas.
¿Cuál es el problema del ruidoso vecino en OpenVZ? Un contenedor vecino que se ejecuta a alta carga consume recursos de ráfaga desde el grupo de nodos compartidos. Sus procesos que dependían de esa capacidad de ráfaga pueden volverse inestables o ser terminados por el asesino de OOM del contenedor sin ningún cambio en su propio consumo de recursos. KVM elimina esto reservando CPU y RAM por VM a nivel de hipervisor sin grupo compartido.
¿Se puede sobrevender OpenVZ? Sí. El modelo de recursos de ráfaga de OpenVZ permite a los proveedores asignar más recursos totales a través de contenedores de los que el nodo contiene físicamente. Múltiples contenedores pinchando simultáneamente empujan al nodo más allá de su capacidad para cumplir con todas las asignaciones. Los límites de recursos estrictos de KVM hacen que la sobreventa sea mucho más difícil porque el hipervisor aplica la asignación dedicada por máquina virtual.
¿Cómo verifico si mi VPS usa KVM o OpenVZ? Correr sudo virt-qué en su VPS. La salida devuelve "KVM" o "OpenVZ". Alternativamente, ejecute systemd-detectar-virt por el mismo resultado.
¿KVM admite kernels personalizados y módulos de kernel? Sí. Cada máquina virtual KVM ejecuta un kernel totalmente independiente que el propietario puede actualizar, ajustar o reemplazar. Los módulos de kernel personalizados, los cambios de parámetros de sysctl y la compilación del kernel funcionan dentro de la máquina virtual sin afectar a ninguna otra máquina virtual en el mismo host. OpenVZ bloquea el acceso al kernel en el nivel de host porque los cambios se aplican a todos los contenedores simultáneamente.
¿Qué virtualización es mejor para los servidores VPN y proxy? KVM es la única opción viable. WireGuard requiere acceso al módulo del kernel. Las configuraciones avanzadas de iptables y nftables de las que depende la infraestructura de proxy están limitadas en el modelo de red de contenedores de OpenVZ. El enrutamiento BYOIP es compatible con VPS KVM en Atal Networks pero no está disponible en entornos de contenedores.
¿OpenVZ todavía se mantiene en 2026? OpenVZ 7 (Virtuozzo 7) todavía se mantiene activamente, pero la mayoría de los principales VPS ProVidores se han movido a KVM como estándar. Varios proveedores han descontinuado por completo los planes de OpenVZ. OpenVZ no es el final de su vida útil, pero ya no es el valor predeterminado de la industria para la infraestructura VPS moderna.
¿Es KVM VPS más caro que OpenVZ? Los planes KVM suelen costar $1 a $3 por mes más que los contenedores OpenVZ con especificaciones equivalentes. La diferencia de precio refleja la reserva de recursos reales a nivel de hardware. La prima paga por un rendimiento predecible, sin riesgos de vecino ruidoso, y compromisos de SLA que el proveedor realmente puede cumplir.
