 Μετάβαση στο περιεχόμενο



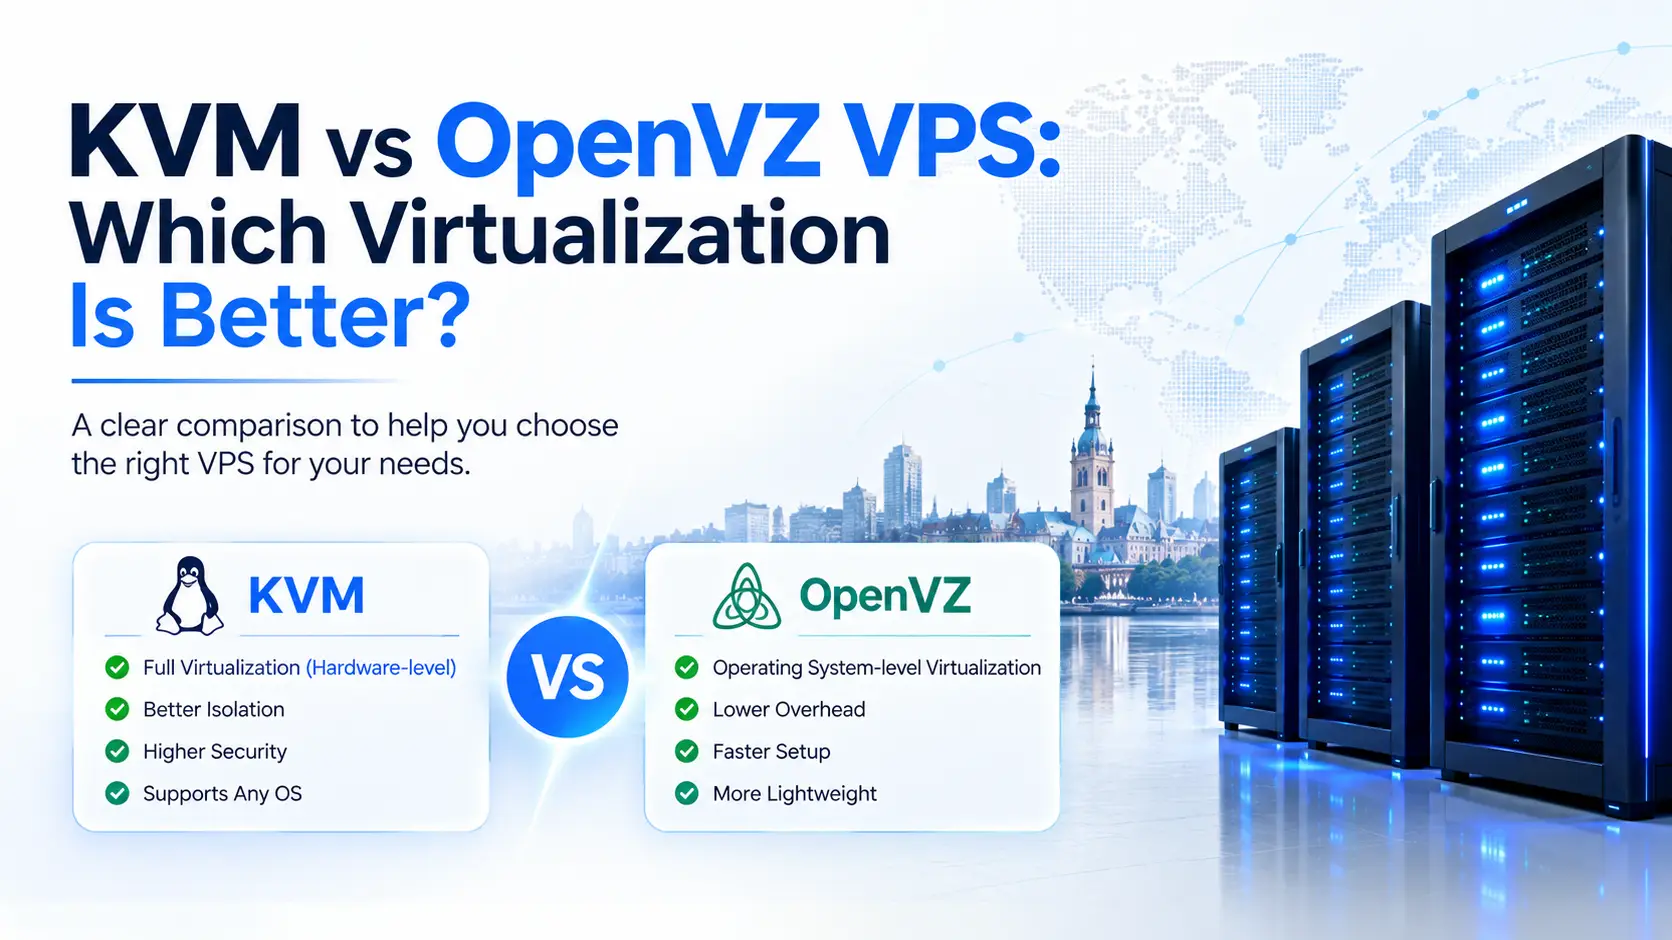
Το KVM και το OpenVZ είναι οι δύο πιο κοινές τεχνολογίες εικονικοποίησης VPS στον κλάδο της φιλοξενίας. Και οι δύο δημιουργούν απομονωμένα περιβάλλοντα σε κοινό φυσικό υλικό. Ο τρόπος που το κάνουν είναι θεμελιωδώς διαφορετικός και αυτές οι διαφορές επηρεάζουν άμεσα την απόδοσή σας, την ασφάλεια, την ευελιξία του λειτουργικού συστήματος και εάν οι πόροι που διαθέτετε είναι πραγματικά δικοί σας.
Το KVM χρησιμοποιεί πλήρη εικονικοποίηση υλικού, δίνοντας σε κάθε VPS τον δικό του ανεξάρτητο πυρήνα, αποκλειστικούς πόρους και υποστήριξη για οποιοδήποτε λειτουργικό σύστημα συμβατό με x86, συμπεριλαμβανομένων των Windows και προσαρμοσμένων εκδόσεων Linux. Το OpenVZ χρησιμοποιεί εικονικοποίηση σε επίπεδο λειτουργικού συστήματος που βασίζεται σε κοντέινερ με κοινόχρηστο πυρήνα κεντρικού υπολογιστή, υποστήριξη μόνο Linux και χαμηλότερο κόστος ανά κοντέινερ. Για φόρτους εργασίας παραγωγής, το KVM προσφέρει ισχυρότερη απομόνωση, πιο προβλέψιμη απόδοση και καλύτερα όρια ασφαλείας.
Όλοι Linux VPS που λειτουργεί με KVM και Σχέδια VPS των Windows Στο Atal Networks εκτελείται με πλήρη εικονικοποίηση υλικού σε 213+ παγκόσμια κέντρα δεδομένων.
KVM και OpenVZ: Πώς λειτουργεί κάθε τεχνολογία
Το KVM χρησιμοποιεί εικονικοποίηση πλήρους υλικού
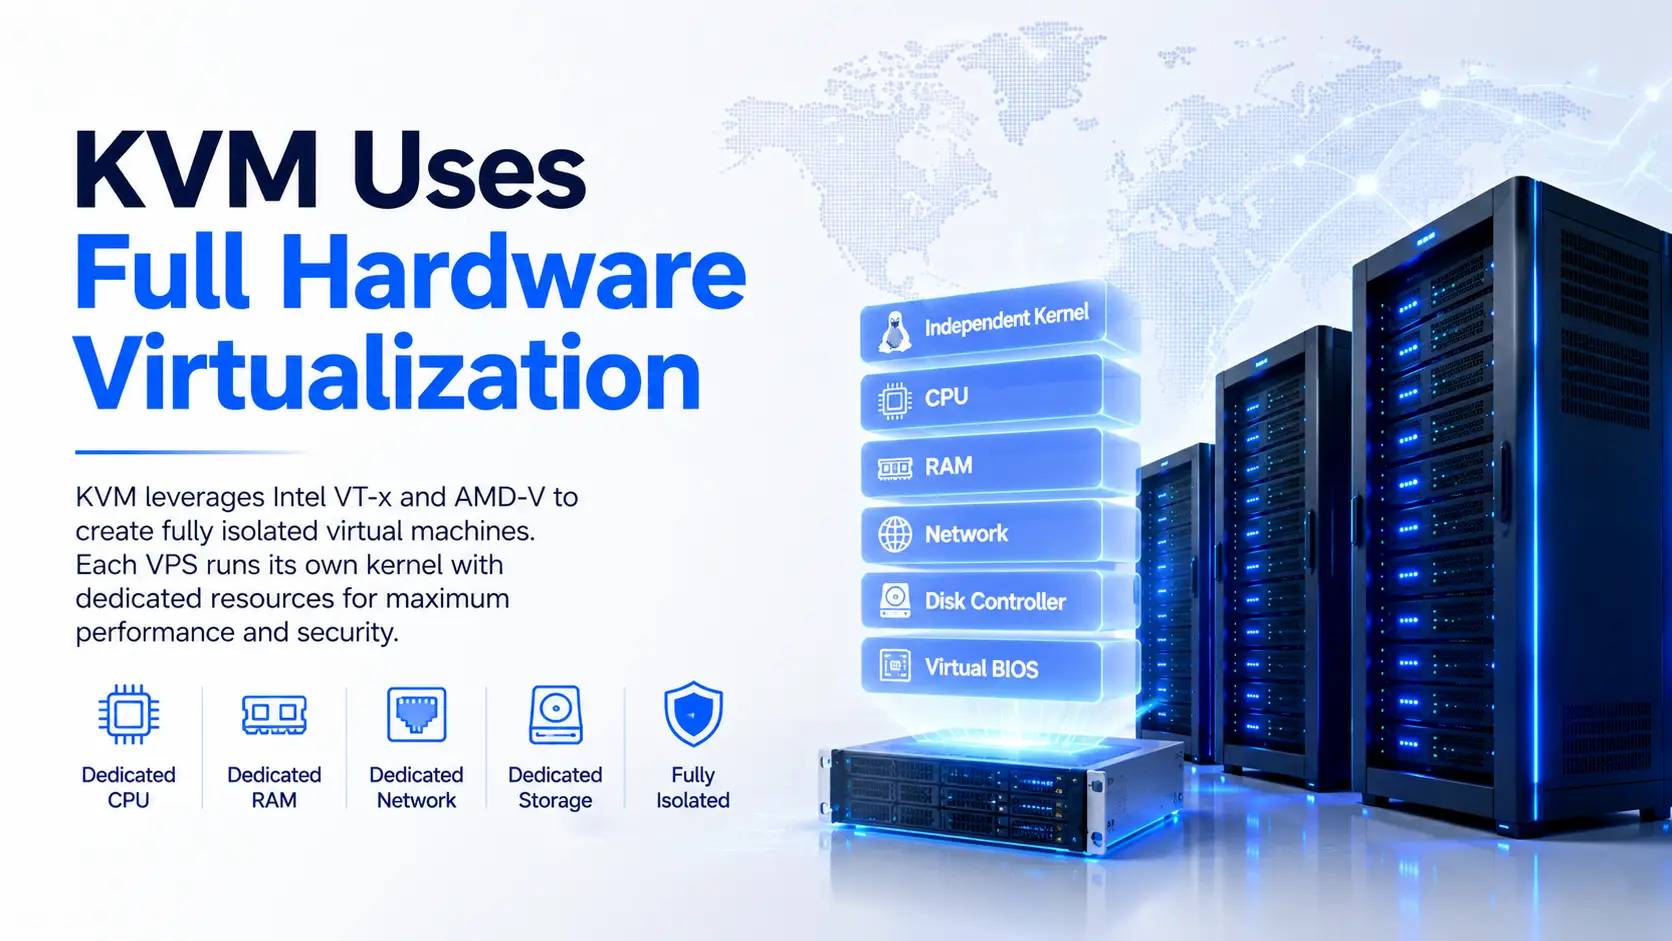
Το KVM (Virtual Machine που βασίζεται σε πυρήνα) είναι μια πλήρης μονάδα εικονικοποίησης ενσωματωμένη απευθείας στον πυρήνα του Linux. Εντάχθηκε στον πυρήνα του Linux στην έκδοση 2.6.20 το 2007 και είναι πλέον η προεπιλεγμένη τεχνολογία hypervisor σε όλη τη βιομηχανία φιλοξενίας VPS.
Το KVM χρησιμοποιεί επεκτάσεις CPU Intel VT-X και AMD-V για να δημιουργήσει πλήρως απομονωμένες εικονικές μηχανές σε έναν μόνο φυσικό διακομιστή. Κάθε KVM VPS εκτελεί τον δικό του ανεξάρτητο πυρήνα, εντελώς ξεχωριστό από το κεντρικό σύστημα και κάθε άλλο VM στον ίδιο κόμβο. Η εικονικοποιημένη στοίβα υλικού ανά VM περιλαμβάνει αποκλειστική CPU, RAM, διεπαφή δικτύου, ελεγκτή δίσκου και εικονικό BIOS. Κάθε KVM VPS συμπεριφέρεται σαν αποκλειστικός φυσικός διακομιστής με κάθε πρακτική έννοια.
Το OpenVZ χρησιμοποιεί εικονικοποίηση κοντέινερ σε επίπεδο λειτουργικού συστήματος
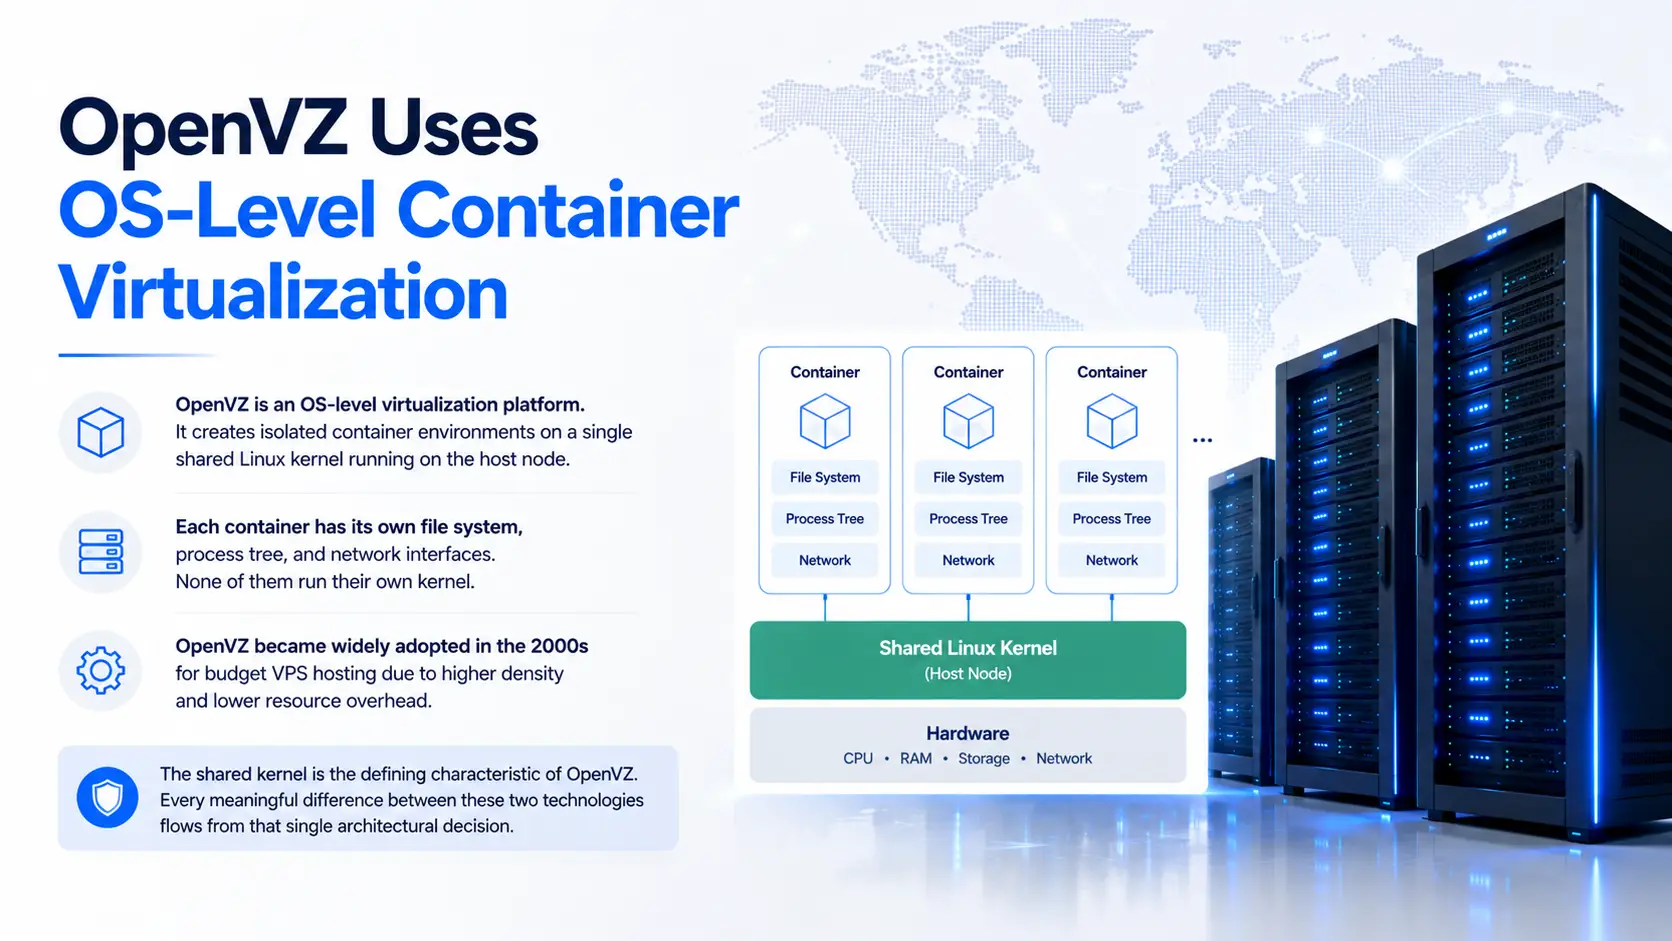
Το OpenVZ είναι μια πλατφόρμα εικονικοποίησης σε επίπεδο λειτουργικού συστήματος. Δημιουργεί μεμονωμένα περιβάλλοντα κοντέινερ σε έναν κοινόχρηστο πυρήνα Linux που εκτελείται στον κόμβο κεντρικού υπολογιστή. Κάθε κοντέινερ έχει το δικό του σύστημα αρχείων, δέντρο διεργασιών και διεπαφές δικτύου. Κανένας από αυτούς δεν τρέχει τον δικό του πυρήνα.
Το OpenVZ υιοθετήθηκε ευρέως στη φιλοξενία VPS προϋπολογισμού κατά τη διάρκεια της δεκαετίας του 2000, επειδή συσκευάζει περισσότερα κοντέινερ ανά φυσικό διακομιστή με χαμηλότερο κόστος πόρων ανά κοντέινερ. Η τρέχουσα διατηρημένη έκδοση, OpenVZ 7 (Virtuozzo 7), είναι χτισμένη σε βάση RHEL 7.
Ο κοινόχρηστος πυρήνας είναι το καθοριστικό χαρακτηριστικό του OpenVZ. Κάθε ουσιαστική διαφορά μεταξύ αυτών των δύο τεχνολογιών πηγάζει από αυτήν την ενιαία αρχιτεκτονική απόφαση.
KVM vs OpenVZ: 7 διαφορές που έχουν σημασία
1. Έλεγχος πυρήνα και υποστήριξη λειτουργικού συστήματος
Ένα KVM VPS εκτελεί τον δικό του ανεξάρτητο πυρήνα. Ο κάτοχος του VM ελέγχει εξ ολοκλήρου αυτόν τον πυρήνα: ενημερώστε τον, φορτώστε προσαρμοσμένες μονάδες, συντονίστε τις παραμέτρους sysctl ή αντικαταστήστε το. Εκτελέστε οποιοδήποτε λειτουργικό σύστημα συμβατό με x86: Ubuntu, Debian, Almalinux, Rocky Linux, Windows Server 2019/2022/2025, FreeBSD ή οποιαδήποτε προσαρμοσμένη μεταφόρτωση ISO.
Τα κοντέινερ OpenVZ δεν μπορούν να εκτελέσουν τον δικό τους πυρήνα. Κάθε κοντέινερ σε έναν κόμβο μοιράζεται τον πυρήνα του κεντρικού υπολογιστή, καθιστώντας αδύνατη την εκτέλεση των Windows, του FreeBSD ή οποιουδήποτε λειτουργικού συστήματος που δεν είναι Linux. Η φόρτωση της μονάδας πυρήνα και οι αλλαγές sysctl κλειδώνονται επειδή οποιαδήποτε τροποποίηση επηρεάζει κάθε κοντέινερ στον κόμβο ταυτόχρονα.
Στο Atal Networks, η υποδομή KVM μας υποστηρίζει προσαρμοσμένες μεταφορτώσεις ISO και BYOIP σε κάθε πρόγραμμα. Καμία επιλογή δεν είναι δυνατή σε περιβάλλον κοντέινερ.
2. Απομόνωση πόρων και το θορυβώδες πρόβλημα του γείτονα
Σε ένα KVM VPS, η CPU και η RAM κατανέμονται σε επίπεδο υπερεπόπτη. Ο κεντρικός υπολογιστής διατηρεί αυτούς τους πόρους για το VM σας και δεν επιτρέπει σε άλλα VM να τους καταναλώνουν υπό οποιεσδήποτε συνθήκες.
Το OpenVZ χρησιμοποιεί δύο επίπεδα πόρων ανά κοντέινερ: Dedicated (εγγυημένη) και ριπή (δανείζεται από το κοινόχρηστο χώρο συγκέντρωσης κόμβων). Ένα γειτονικό κοντέινερ που λειτουργεί με υψηλό φορτίο καταναλώνει χωρητικότητα ριπής από την κοινόχρηστη πισίνα. Οι διεργασίες σας που βασίζονταν σε αυτήν τη μνήμη ριπής ενδέχεται να γίνουν ασταθείς ή να τερματιστούν χωρίς προειδοποίηση.
Τα δεδομένα απόδοσης του κλάδου δείχνουν ότι τα κοντέινερ OpenVZ μπορούν να αντιμετωπίσουν υποβάθμιση απόδοσης έως και 30% κατά τη διάρκεια αιχμών γειτονικών πόρων. Οι περιπτώσεις KVM στο ίδιο υποκείμενο υλικό δείχνουν σχεδόν μηδενική διαμάχη πόρων υπό τις ίδιες συνθήκες δοκιμής.
Αυτό το κενό δημιουργεί επίσης τις προϋποθέσεις για υπερπώληση. Ένα σχέδιο που διαφημίζεται ως "2GB RAM" στο OpenVZ μπορεί να εγγυηθεί μόνο 512 MB, με 1,5 GB διαθέσιμο ως ριπή από το κοινόχρηστο pool. Ένα σχέδιο KVM με τις ίδιες προδιαγραφές αφιερώνει τα πλήρη 2 GB στο VM σας.
3. Όριο ασφάλειας και απομόνωσης
Κάθε KVM VM εκτελεί τον δικό του πυρήνα και η επιφάνεια επίθεσης μεταξύ VM περιορίζεται στη διεπαφή hypervisor, η οποία είναι πολύ μικρότερη και ελέγχεται περισσότερο από τους μηχανισμούς χώρου ονομάτων κοντέινερ Linux. Το AppArmor, το Selinux και η κρυπτογράφηση πλήρους δίσκου λειτουργούν εγγενώς και ανεξάρτητα σε κάθε VM KVM. Ένα exploit σε επίπεδο πυρήνα μέσα σε ένα VM δεν μπορεί να φτάσει στον κεντρικό υπολογιστή ή στα γειτονικά VM.
Το OpenVZ παρέχει μόνο απομόνωση χώρου χρήστη. Όλα τα κοντέινερ μοιράζονται τον ίδιο πυρήνα κεντρικού υπολογιστή. Μια ευπάθεια πυρήνα σε ένα κοντέινερ δημιουργεί έναν κίνδυνο που αγγίζει κάθε κοντέινερ σε αυτόν τον κόμβο. Τα εργαλεία ασφαλείας όπως το SELinux περιορίζονται σε επίπεδο κεντρικού υπολογιστή, επειδή οι αλλαγές στον κοινόχρηστο πυρήνα επηρεάζουν όλα τα κοντέινερ ταυτόχρονα.
Για αναπτύξεις ευαίσθητες στη συμμόρφωση (PCI DSS, HIPAA, SOC 2), η απομόνωση σε επίπεδο υλικού της KVM είναι ένα υπερασπιστικό όριο ασφαλείας. Η απομόνωση του χώρου χρήστη του OpenVZ δεν πληροί την ίδια γραμμή.
4. φόρτος εργασίας Docker και σύγχρονου κοντέινερ
Το Docker εκτελείται εγγενώς σε KVM VPS χωρίς ειδική διαμόρφωση. Το KVM παρέχει πραγματική απομόνωση χώρου ονομάτων πυρήνα ανά VM, ακριβώς αυτό που απαιτεί ο χρόνος εκτέλεσης κοντέινερ του Docker. Το Docker Compose Stacks, Kubernetes Cluster και CI/CD Pipelines λειτουργούν όπως αναμένεται.
Το Docker στο OpenVZ είναι μια διαφορετική ιστορία. Η απομόνωση του ίδιου του χώρου ονομάτων του OpenVZ έρχεται σε διένεξη με το χρόνο εκτέλεσης κοντέινερ του Docker σε επίπεδο πυρήνα. Αντιμετωπίζετε σφάλματα όπως "Δεν επιτρέπεται η λειτουργία" κατά τη δημιουργία χώρου ανταλλαγής, αστοχίες με προνομιακά κοντέινερ και αστάθεια δικτύωσης. Το OpenVZ 7 πρόσθεσε περιορισμένη υποστήριξη Docker κάτω από συγκεκριμένες διαμορφώσεις, αλλά παραμένει εύθραυστο και δεν υποστηρίζεται για χρήση στην παραγωγή.
Για κάθε ομάδα που τρέχει το Docker ή το Kubernetes στην παραγωγή, το OpenVZ είναι ένας σκληρός αποκλεισμός.
5. Προηγμένη υποστήριξη δικτύωσης και VPN
Το KVM παρέχει μια πλήρη στοίβα εικονικού δικτύου ανά VM. Κάθε VM λαμβάνει ανεξάρτητο έλεγχο σε iptables, nftables, ipset rules, wireguard (ως εγγενής λειτουργική μονάδα πυρήνα), openvpn και διαμορφώσεις vlan. Το φιλτράρισμα πακέτων που βασίζεται σε EBPF και η δρομολόγηση BYOIP λειτουργούν και οι δύο χωρίς περιορισμούς σε επίπεδο κεντρικού υπολογιστή.
Το OpenVZ χρησιμοποιεί χώρους ονομάτων δικτύου και συσκευές εικονικού δικτύου. Οι προηγμένες διαμορφώσεις τείχους προστασίας, το Wireguard ως μονάδα πυρήνα, τα nftables και το EBPF συχνά δεν είναι διαθέσιμα επειδή απαιτούν λειτουργίες πυρήνα που ο κοινόχρηστος κεντρικός υπολογιστής δεν έχει εκτεθεί σε κοντέινερ.
Για αναπτύξεις VPN και διακομιστή μεσολάβησης, το KVM είναι η μόνη βιώσιμη επιλογή.
6. Σύγχρονες δυνατότητες πυρήνα Linux
Τα KVM VM εκτελούν ανεξάρτητους πυρήνες που ο κάτοχος μπορεί να ενημερώσει και να διαμορφώσει ελεύθερα. Πλήρης υποστήριξη για io_uring (Async I/O υψηλής απόδοσης που χρησιμοποιείται από σύγχρονες βάσεις δεδομένων), EBPF (Network Monitoring and Security Enforcement), WireGuard (Native Kernel VPN), NFTables και Custom Sysctl Tuning είναι όλα διαθέσιμα.
Τα κοντέινερ OpenVZ περιορίζονται στις δυνατότητες που είναι ενεργοποιημένες στον κεντρικό πυρήνα. Το IO_URING Access, το EBPF Program Loading, το Wireguard ως μονάδα πυρήνα και οι αλλαγές παραμέτρων SYSCTL μπλοκάρονται ή περιορίζονται επειδή οι τροποποιήσεις ισχύουν σε όλα τα κοντέινερ ταυτόχρονα. Ομάδες που βασίζονται σε σύγχρονα API πυρήνα Linux χτυπούν τακτικά αυτούς τους τοίχους μετά την ανάπτυξη.
7. Κίνδυνος τιμής και υπερπώλησης
Το OpenVZ είναι φθηνότερο στην ονομαστική αξία, επειδή οι πάροχοι συσκευάζουν περισσότερα κοντέινερ ανά κόμβο με χαμηλότερο κόστος. Αυτό το χαμηλότερο λειτουργικό κόστος φτάνει στον αγοραστή. Ο κίνδυνος είναι δομικός: το μοντέλο κοινόχρηστων πόρων καθιστά την υπερπώληση εύκολη στην εφαρμογή και σχεδόν αδύνατο να εντοπιστούν οι αγοραστές στη σελίδα σύγκρισης σχεδίων.
Τα προγράμματα KVM κοστίζουν $1 έως $3 ανά μήνα περισσότερο σε ισοδύναμες προδιαγραφές. Αυτό το ασφάλιστρο πληρώνει για πόρους που δεσμεύονται από το υλικό, χωρίς κοινόχρηστη δεξαμενή και δεσμεύσεις SLA που μπορεί πραγματικά να τηρήσει ο πάροχος.
KVM vs OpenVZ: Σύγκριση δίπλα-δίπλα
| Χαρακτηριστικό | KVM VPS | OpenVZ VPS |
|---|---|---|
| Τύπος εικονικοποίησης | Πλήρης εικονικοποίηση υλικού | εμπορευματοποίηση σε επίπεδο λειτουργικού συστήματος |
| Πυρήνας | ανεξάρτητο ανά VM | κοινόχρηστος πυρήνας κεντρικού υπολογιστή |
| OS support | Linux, Windows, BSD, Custom ISO | Μόνο Linux |
| κατανομή κριού | Αφιερωμένο, εγγυημένο υλικό | Εγγυημένο ελάχιστο + κοινόχρηστη έκρηξη |
| αλλαγή υποστήριξης | Εγγενής ανά VM | Χωρίς εγγενή ανταλλαγή (μόνο για λύση vswap) |
| Υποστήριξη Docker | Full native support | Περιορισμένο, μη έτοιμο για παραγωγή |
| Wireguard / VPN | Πλήρης υποστήριξη σε επίπεδο πυρήνα | περιορισμένη ή μη διαθέσιμη |
| απομόνωση ασφάλειας | Επίπεδο υλικού ανά VM | Μόνο απομόνωση χώρου χρήστη |
| Noisy neighbor risk | Ελάχιστο (Ενισχύεται από υλικό) | Υψηλό (Shared Resource Pool) |
| Windows VPS | Ναι | Όχι |
| Προσαρμοσμένο ISO | Ναι | Όχι |
| καταλληλότητα | PCI DSS, HIPAA, SOC 2 βιώσιμο | Περιορισμένη |
Όταν το OpenVZ έχει ακόμα νόημα
Το OpenVZ δεν είναι κατεστραμμένη τεχνολογία. Είναι ένα διαφορετικό εργαλείο με στενότερο πεδίο εφαρμογής.
Οι νόμιμες περιπτώσεις χρήσης OpenVZ περιλαμβάνουν φιλοξενία κοντέινερ υψηλής πυκνότητας Linux όπου ο πάροχος διαχειρίζεται προσεκτικά την πυκνότητα κόμβων, περιβάλλοντα ανάπτυξης και σταδιοποίησης όπου το κόστος ανά παρουσία έχει μεγαλύτερη σημασία από την απομόνωση βαθμού παραγωγής και εφαρμογές Linux παλαιού τύπου που προηγούνται των σύγχρονων απαιτήσεων του πυρήνα και εκτελούνται σε προβλέψιμους χαμηλούς όγκους κίνησης χωρίς Docker ή Εξαρτήσεις VPN.
Το OpenVZ 7 (Virtuozzo 7) βελτιώθηκε σημαντικά στο παλαιού τύπου OpenVZ 6 στη διαχείριση μνήμης και στη μερική υποστήριξη Docker. Οι περισσότερες συγκρίσεις που βρίσκετε στο διαδίκτυο εξακολουθούν να περιγράφουν την παλαιότερη έκδοση.
Το πρακτικό ερώτημα δεν είναι εάν το OpenVZ είναι θεωρητικά αποδεκτό. Είναι εάν ο συγκεκριμένος πάροχος το διαχειρίζεται υπεύθυνα.
Πώς να ελέγξετε ποια εικονικοποίηση χρησιμοποιεί το VPS σας
# Μέθοδος 1: Virt-What (πιο αξιόπιστο)
sudo apt install virt-what -y && sudo virt-what
# Επιστροφές: KVM ή OpenVZ
# Μέθοδος 2: systemd-detect-virt
systemd-detect-virt
# Μέθοδος 3: Έλεγχος ειδικών για το OpenVZ
cat /proc/vz/veinfo 2>/dev/null && echo "OpenVZ" || echo "Not OpenVZ"
Κόκκινες σημαίες που σηματοδοτούν υπερπώληση στα σχέδια OpenVZ:
- Η μνήμη RAM αναφέρεται ως "έως x GB" αντί για μια σταθερή εγγυημένη φιγούρα
- Αναφέρεται "burst ram" ή "vswap" χωρίς να προσδιορίζεται το εγγυημένο ελάχιστο
- Καμία αναφορά για χώρο ανταλλαγής στις προδιαγραφές σχεδίου
- Τιμολόγηση κάτω από $3/μήνα για προγράμματα που διεκδικούν 2GB RAM ή περισσότερα
- Ο πάροχος δεν αναφέρει την τεχνολογία εικονικοποίησης στη σελίδα του σχεδίου
Επιλέξτε το κατάλληλο VPS για τον φόρτο εργασίας σας
| Η κατάστασή σας | Η καλύτερη επιλογή |
|---|---|
| Εκτέλεση αγωγών Docker, Kubernetes ή CI/CD | KVM |
| Χρειάζεστε Windows Server στο VPS σας | KVM |
| Δημιουργία διακομιστή VPN ή διακομιστή μεσολάβησης | KVM |
| Εκτέλεση WireGuard, EBPF ή IO_URING | KVM |
| SaaS ή διαδικτυακή εφαρμογή υψηλής επισκεψιμότητας | KVM |
| Διακομιστής παιχνιδιού με παίκτες ευαίσθητους στον λανθάνοντα χρόνο | KVM |
| Περιβάλλον που απαιτείται για συμμόρφωση (PCI, HIPAA) | KVM |
| Προσαρμοσμένη ανάπτυξη ISO ή BYOIP | KVM μόνο |
| Στατικός ιστότοπος, περιορισμένος προϋπολογισμός, χωρίς απαιτήσεις πυρήνα | OpenVZ (μόνο αξιόπιστος πάροχος) |
| παλαιού τύπου εφαρμογή linux, σταθερή χαμηλή επισκεψιμότητα | OpenVZ (με προσοχή) |
Atal Networks VPS: KVM Infrastructure, Global Coverage
Κάθε Σχέδιο VPS στο Atal Networks Εκτελείται σε εικονικοποίηση KVM σε 213+ κέντρα δεδομένων σε 196 χώρες. Το υλικό σε κάθε κόμβο περιλαμβάνει επεξεργαστές Intel Xeon, χώρο αποθήκευσης NVMe SSD, θύρες δικτύου 10 Gbps και προστασία DDoS που περιλαμβάνονται στάνταρ. Όλα τα σχέδια συνοδεύονται από αποκλειστικό IPv4, πλήρη πρόσβαση root, άμεση ανάπτυξη και 99.99% UPtime SLA που υποστηρίζεται από εγγύηση 100% SLA.
Σχέδια VPS Linux (KVM):
| Σχέδιο | VCPU | RAM | NVME | Εύρος ζώνης | Τιμή |
|---|---|---|---|---|---|
| VPS Start | 1 πυρήνας | 2GB | 25 GB | 5tb | $5,99/μήνα |
| VPS Boost | 1 πυρήνας | 4GB | 50 GB | 10 TB | $9,99/μήνα |
| VPS Pro | 2 Πυρήνες | 8 GB | 100 GB | 15TB | $15,99/μήνα |
| VPS Ultimate | 4 Πυρήνες | 16 GB | 200 GB | 20 TB | $27,99/μήνα |
Το Atal Networks εξυπηρετεί 36.000+ επιχειρήσεις σε 196 χώρες με 16+ χρόνια εμπειρίας στην υποδομή. Κάθε σχέδιο εκτελείται σε υλικό στο οποίο μπορείτε πραγματικά να βασιστείτε, με πόρους που είναι πραγματικά δικοί σας.
Αναπτύξτε το KVM VPS σας σήμερα και κερδίστε έως και 70%. Προβολή σχεδίων Linux VPS
Συχνές ερωτήσεις
Είναι το KVM καλύτερο από το OpenVZ για φιλοξενία VPS; Για τους περισσότερους φόρτους εργασίας παραγωγής, ναι. Το KVM παρέχει απομόνωση πόρων σε επίπεδο υλικού, εγγυημένη εκχώρηση CPU και RAM, πλήρη ευελιξία του λειτουργικού συστήματος, συμπεριλαμβανομένων των προσαρμοσμένων πυρήνων Linux και υποστήριξη εγγενούς Docker. Το OpenVZ λειτουργεί για ελαφρούς φόρτους εργασίας μόνο για Linux όπου ο πάροχος διαχειρίζεται συντηρητικά την πυκνότητα κόμβων.
Μπορεί το OpenVZ να τρέξει τα Windows; Όχι. Το OpenVZ είναι κοντέινερ σε επίπεδο λειτουργικού συστήματος που μοιράζεται τον κεντρικό πυρήνα Linux. Η εκτέλεση Windows, FreeBSD ή οποιουδήποτε λειτουργικού συστήματος που δεν είναι Linux μέσα σε ένα κοντέινερ OpenVZ είναι αρχιτεκτονικά αδύνατη. Το KVM VPS υποστηρίζει τον Windows Server μέσω εικονικοποίησης υλικού, εκτελώντας τον πυρήνα των Windows ανεξάρτητα από το λειτουργικό σύστημα κεντρικού υπολογιστή.
Λειτουργεί το Docker στο OpenVZ VPS; δεν είναι αξιόπιστα στην παραγωγή. Ο κοινόχρηστος πυρήνας του OpenVZ έρχεται σε διένεξη με τις απαιτήσεις απομόνωσης του χώρου ονομάτων του Docker. Αντιμετωπίζετε σφάλματα αδειών, αποτυχίες δημιουργίας ανταλλαγής και ασταθή δικτύωση κοντέινερ. Το KVM VPS υποστηρίζει εγγενώς το Docker χωρίς να απαιτούνται λύσεις.
Ποιο είναι το πρόβλημα του θορυβώδους γείτονα στο OpenVZ; Ένα γειτονικό κοντέινερ που εκτελείται με υψηλό φορτίο καταναλώνει πόρους ριπής από το κοινόχρηστο χώρο συγκέντρωσης κόμβων. Οι διεργασίες σας που εξαρτώνται από αυτήν την ικανότητα ριπής μπορεί να γίνουν ασταθείς ή να τερματιστούν από το OOM Killer του κοντέινερ χωρίς καμία αλλαγή στην κατανάλωση δικών σας πόρων. Το KVM το εξαλείφει αυτό κρατώντας CPU και RAM ανά VM σε επίπεδο υπερεπόπτη χωρίς κοινόχρηστο χώρο συγκέντρωσης.
Μπορεί το OpenVZ να υπερπωληθεί; ναι. Το μοντέλο πόρων ριπής του OpenVZ επιτρέπει στους παρόχους να εκχωρούν περισσότερους συνολικούς πόρους σε κοντέινερ από ό,τι κρατά ο κόμβος φυσικά. Πολλαπλά κοντέινερ που εκτοξεύονται ταυτόχρονα ωθούν τον κόμβο πέρα από την ικανότητά του για να τιμήσει όλες τις κατανομές. Τα σκληρά όρια πόρων της KVM καθιστούν την υπερπώληση δομικά πολύ πιο δύσκολη, επειδή ο hypervisor επιβάλλει την αποκλειστική κατανομή ανά VM.
Πώς μπορώ να ελέγξω αν το VPS μου χρησιμοποιεί KVM ή OpenVZ; Τρέξιμο sudo virt-τι στο VPS σας. Η έξοδος επιστρέφει "KVM" ή "OpenVZ". Εναλλακτικά, τρέξτε systemd-detect-virt για το ίδιο αποτέλεσμα.
Το KVM υποστηρίζει προσαρμοσμένους πυρήνες και μονάδες πυρήνα; ναι. Κάθε KVM VM εκτελεί έναν πλήρως ανεξάρτητο πυρήνα που ο κάτοχος μπορεί να ενημερώσει, να συντονίσει ή να αντικαταστήσει. Οι προσαρμοσμένες λειτουργικές μονάδες πυρήνα, οι αλλαγές παραμέτρων SYSCTL και η μεταγλώττιση του πυρήνα λειτουργούν όλα μέσα στο VM χωρίς να επηρεάζονται κανένα άλλο VM στον ίδιο κεντρικό υπολογιστή. Το OpenVZ κλειδώνει την πρόσβαση του πυρήνα σε επίπεδο κεντρικού υπολογιστή, επειδή οι αλλαγές ισχύουν για όλα τα κοντέινερ ταυτόχρονα.
Ποια εικονικοποίηση είναι καλύτερη για διακομιστές VPN και διακομιστή μεσολάβησης; Το KVM είναι η μόνη βιώσιμη επιλογή. Το Wireguard απαιτεί πρόσβαση σε μονάδα πυρήνα. Οι προηγμένες διαμορφώσεις iptables και nftables από τις οποίες εξαρτάται η υποδομή μεσολάβησης είναι περιορισμένες στο μοντέλο δικτύωσης κοντέινερ του OpenVZ. Η δρομολόγηση BYOIP υποστηρίζεται σε KVM VPS στο Atal Networks αλλά δεν είναι διαθέσιμη σε περιβάλλοντα κοντέινερ.
Το OpenVZ διατηρείται ακόμα το 2026; Το OpenVZ 7 (Virtuozzo 7) εξακολουθεί να διατηρείται ενεργά, αλλά οι περισσότεροι σημαντικοί VPS Providers έχουν μετακινηθεί στο KVM ως πρότυπο. Αρκετοί πάροχοι έχουν διακόψει εντελώς τα προγράμματα OpenVZ. Το OpenVZ δεν είναι το τέλος της ζωής του, αλλά δεν είναι πλέον η προεπιλογή του κλάδου για τη σύγχρονη υποδομή VPS.
Είναι το KVM VPS πιο ακριβό από το OpenVZ; Τα προγράμματα KVM κοστίζουν συνήθως $1 έως $3 ανά μήνα περισσότερο από τα κοντέινερ OpenVZ σε ισοδύναμες προδιαγραφές. Η διαφορά τιμής αντικατοπτρίζει την πραγματική κράτηση πόρων σε επίπεδο υλικού. Το ασφάλιστρο πληρώνει για προβλέψιμη απόδοση, χωρίς θορυβώδη κίνδυνο γειτόνων και δεσμεύσεις SLA που μπορεί πραγματικά να εκπληρώσει ο πάροχος.
