 تخطي إلى المحتوى



KVM و OpenVZ هما أكثر تقنيات VPS الافتراضية شيوعًا في صناعة الاستضافة. كلاهما يخلق بيئات معزولة على الأجهزة المادية المشتركة. تختلف الطريقة التي يقومون بها بذلك اختلافًا جوهريًا ، وتؤثر هذه الاختلافات بشكل مباشر على أدائك وأمنك ومرونة نظام التشغيل وما إذا كانت الموارد المخصصة لك هي ملكك حقًا.
تستخدم KVM المحاكاة الافتراضية للأجهزة ، مما يمنح كل VPS نواة مستقلة وموارد مخصصة ودعمًا لأي نظام تشغيل متوافق مع x86 بما في ذلك Windows و Linux المخصص. يستخدم OpenVZ المحاكاة الافتراضية على مستوى نظام التشغيل المستندة إلى الحاوية مع نواة مضيف مشتركة ودعم Linux فقط وحمل أقل لكل حاوية. بالنسبة لأعباء عمل الإنتاج ، توفر KVM عزلة أقوى وأداء أكثر قابلية للتنبؤ وحدودًا أمنية أفضل.
الكل Linux VPS الذي يعمل بنظام KVM و خطط Windows VPS في Atal Networks ، قم بالتشغيل على ظاهرية كاملة للأجهزة عبر أكثر من 213 مركز بيانات عالميًا.
KVM و OpenVZ: كيف تعمل كل تقنية
يستخدم KVM الظاهرية الكاملة للأجهزة
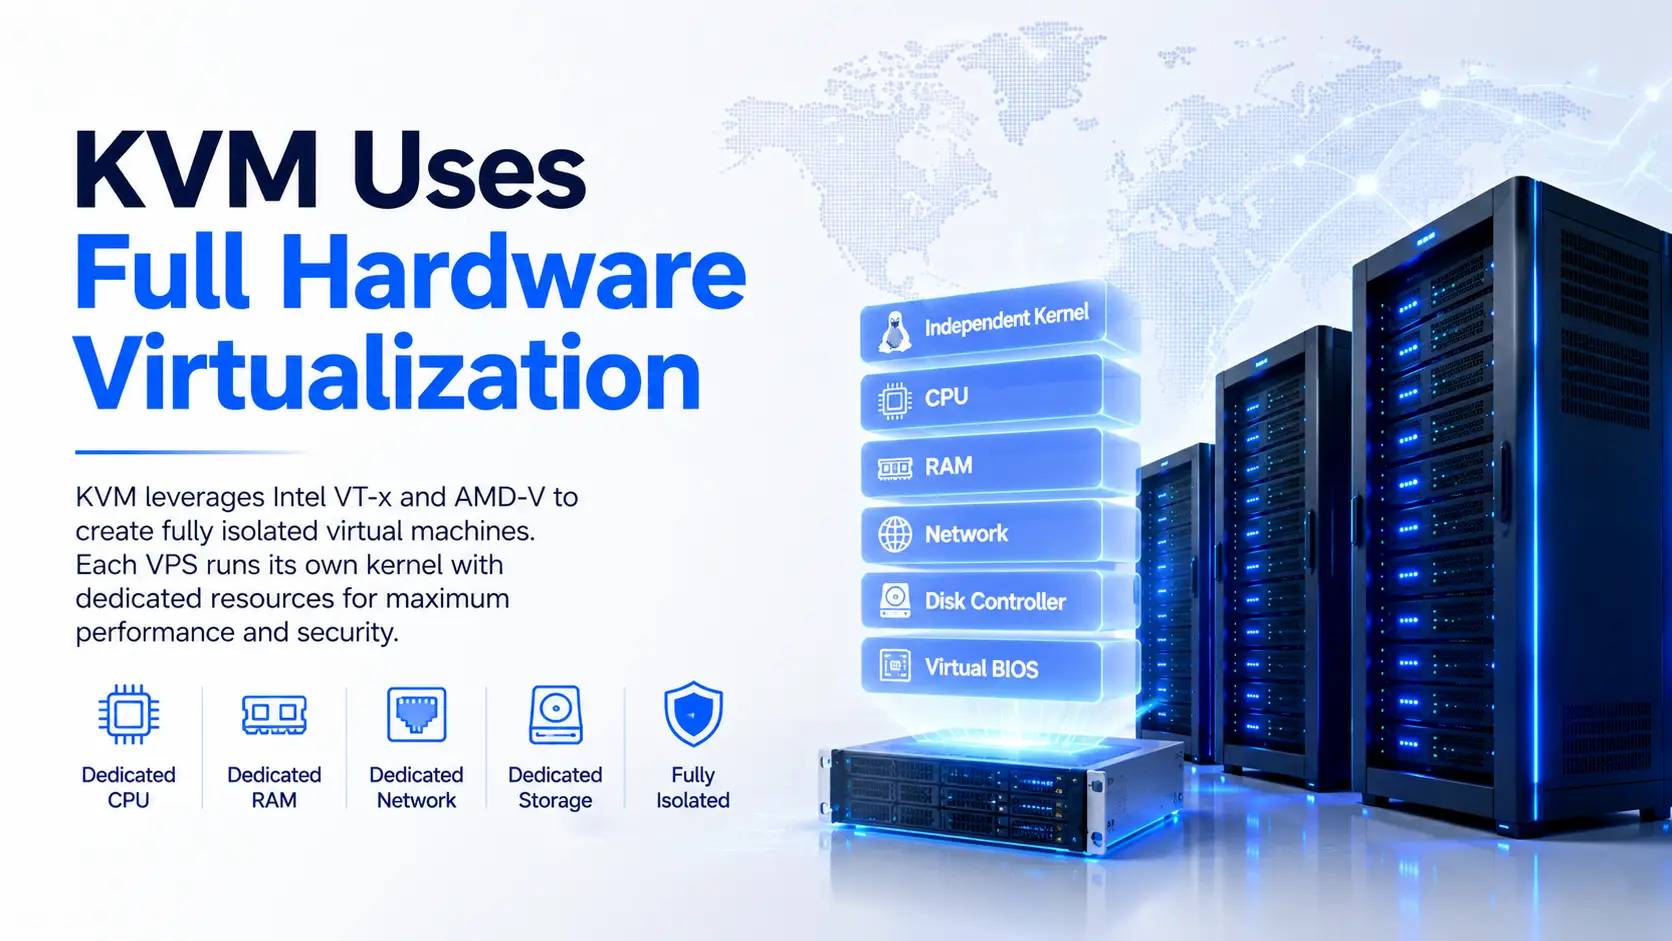
KVM (الجهاز الظاهري المستند إلى Kernel) هي وحدة افتراضية كاملة مدمجة مباشرة في Linux kernel. انضمت إلى Linux Kernel في الإصدار 2.6.20 في عام 2007 وهي الآن تقنية Hypervisor الافتراضية عبر صناعة استضافة VPS.
يستخدم KVM امتدادات Intel VT-X و AMD-V لإنشاء أجهزة افتراضية معزولة تمامًا على خادم فعلي واحد. يدير كل KVM VPS نواة مستقلة خاصة به ، منفصلة تمامًا عن النظام المضيف وكل جهاز افتراضي آخر على نفس العقدة. تشتمل مكدس الأجهزة الافتراضية لكل جهاز افتراضي على وحدة المعالجة المركزية المخصصة وذاكرة الوصول العشوائي وواجهة الشبكة ووحدة التحكم في القرص و BIOS الافتراضي. يتصرف كل KVM VPS كخادم مادي مخصص بكل المعنى العملي.
يستخدم OpenVZ المحاكاة الافتراضية للحاوية على مستوى نظام التشغيل
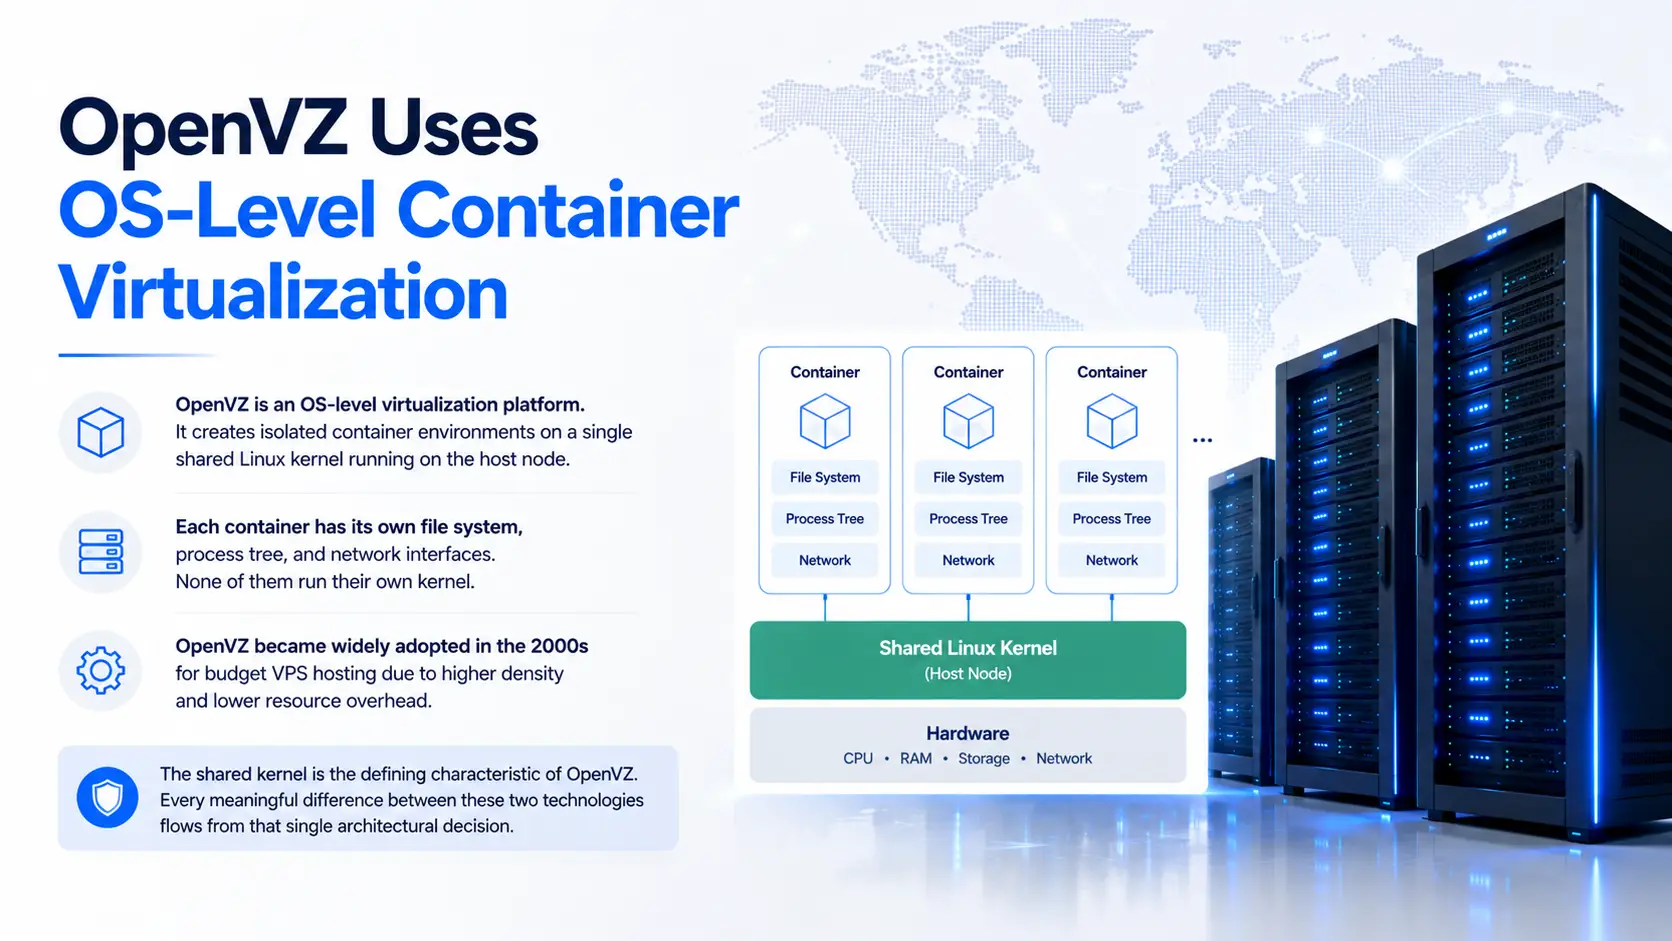
OpenVZ عبارة عن منصة افتراضية على مستوى نظام التشغيل. يقوم بإنشاء بيئات حاوية معزولة على نواة Linux مشتركة واحدة تعمل على العقدة المضيفة. تحتوي كل حاوية على نظام ملفات خاص بها وشجرة معالجة وواجهات شبكة. لا أحد منهم يدير نواة خاصة بهم.
أصبحت OpenVZ معتمدة على نطاق واسع في استضافة VPS للميزانية خلال العقد الأول من القرن الحادي والعشرين لأنها تحزم المزيد من الحاويات لكل خادم فعلي مع مورد أقل لكل حاوية. الإصدار الحالي الذي تم الحفاظ عليه ، OpenVZ 7 (Virtuozzo 7) ، مبني على قاعدة RHEL 7.
النواة المشتركة هي السمة المميزة لـ OpenVZ. كل اختلاف ذي مغزى بين هاتين التقنيتين يتدفق من هذا القرار المعماري الفردي.
KVM مقابل OpenVZ: 7 اختلافات مهمة
1. التحكم في النواة ودعم نظام التشغيل
يدير KVM VPS نواة مستقلة خاصة به. يتحكم مالك VM في هذا النواة بالكامل: قم بتحديثه أو تحميل الوحدات المخصصة أو ضبط معلمات sysctl أو استبدالها. قم بتشغيل أي نظام تشغيل متوافق مع X86: Ubuntu أو Debian أو Almalinux أو Rocky Linux أو Windows Server 2019/2022/2025 أو FreeBSD أو أي تحميل ISO مخصص.
لا يمكن لحاويات OpenVZ تشغيل النواة الخاصة بها. تشترك كل حاوية على عقدة في نواة المضيف ، مما يجعل من المستحيل تشغيل Windows أو FreeBSD أو أي نظام تشغيل غير نظام التشغيل Linux. يتم قفل تحميل وحدة kernel وتغييرات sysctl لأن أي تعديل يؤثر على كل حاوية على العقدة في وقت واحد.
في Atal Networks ، تدعم بنية KVM الخاصة بنا عمليات تحميل ISO المخصصة و BYOIP في كل خطة. لا يوجد خياران ممكنان في بيئة حاوية.
2. عزل الموارد ومشكلة الجار الصاخب
في KVM VPS ، يتم تخصيص وحدة المعالجة المركزية وذاكرة الوصول العشوائي على مستوى برنامج Hypervisor. يحتفظ المضيف بهذه الموارد لجهاز VM الخاص بك ولا يسمح لأجهزة VM الأخرى باستهلاكها تحت أي ظرف من الظروف.
يستخدم OpenVZ مستويين من الموارد لكل حاوية: مخصص (مضمون) و Burst (مستعار من تجمع العقدة المشتركة). تستهلك حاوية مجاورة تعمل بتحميل عالٍ سعة الانفجار من المجمع المشترك. قد تصبح عملياتك التي اعتمدت على ذاكرة الاندفاع غير مستقرة أو تنتهي دون سابق إنذار.
تُظهر بيانات أداء الصناعة أن حاويات OpenVZ يمكن أن تواجه تدهورًا في الأداء يصل إلى 30% أثناء ارتفاعات الموارد المجاورة. تُظهر مثيلات KVM على نفس الأجهزة الأساسية تنازعًا على الموارد بالقرب من نفس ظروف الاختبار.
هذه الفجوة تخلق أيضًا شروطًا للإفراط في البيع. قد تضمن الخطة التي يتم الإعلان عنها باسم "2 جيجابايت ذاكرة الوصول العشوائي" على OpenVZ 512 ميجابايت فقط ، مع توفر 1.5 جيجابايت على شكل انفجار من المجمع المشترك. خطة KVM بنفس المواصفات تكرس 2 جيجابايت كاملة لجهاز VM الخاص بك.
3. حدود الأمن والعزلة
يدير كل KVM VM نواة خاصة به ، ويقتصر سطح الهجوم بين VMS على واجهة Hypervisor ، وهي أصغر بكثير ويتم تدقيقها بشكل أكبر من آليات مساحة اسم حاوية Linux. تعمل Apparmor و Selinux وتشفير القرص الكامل بشكل أصلي وبشكل مستقل داخل كل KVM VM. لا يمكن أن يصل استغلال مستوى النواة داخل جهاز VM إلى المضيف أو الأجهزة الظاهرية المجاورة.
يوفر OpenVZ عزل مساحة المستخدم فقط. تشترك جميع الحاويات في نفس نواة المضيف. تخلق ثغرة النواة في حاوية واحدة خطرًا يلامس كل حاوية في تلك العقدة. يتم تقييد أدوات الأمان مثل Selinux على مستوى المضيف لأن التغييرات في النواة المشتركة تؤثر على جميع الحاويات في وقت واحد.
بالنسبة لعمليات النشر الحساسة للامتثال (PCI DSS ، HIPAA ، SOC 2) ، يعد عزل مستوى الأجهزة في KVM حدًا أمانًا يمكن الدفاع عنه. لا تتوافق عزلة مساحة المستخدم في OpenVZ مع نفس الشريط.
4. أعباء عمل الحاويات الحديثة
يعمل Docker أصلاً على KVM VPS دون أي تكوين خاص. يوفر KVM عزلًا حقيقيًا لمساحة اسم kernel لكل جهاز VM ، وهو بالضبط ما يتطلبه وقت تشغيل حاوية Docker. تعمل كل من Docker Stacks و Kubernetes Clusers و CI / CD Pipelines كما هو متوقع.
Docker on OpenVZ هي قصة مختلفة. تتعارض عزل مساحة الاسم الخاصة بـ OpenVZ مع وقت تشغيل حاوية Docker على مستوى kernel. تواجه أخطاء بما في ذلك "العملية غير مسموح بها" عند إنشاء مساحة مبادلة ، وإخفاقات مع حاويات مميزة ، وعدم استقرار الشبكات. أضافت OpenVZ 7 دعمًا محدودًا لـ Docker تحت تكوينات محددة ، لكنها تظل هشة وغير مدعومة لاستخدام الإنتاج.
بالنسبة لأي فريق يدير Docker أو Kubernetes في الإنتاج ، يعد OpenVZ مانعًا صعبًا.
5. الشبكات المتقدمة ودعم VPN
يوفر KVM مكدس شبكة افتراضية كاملًا لكل جهاز VM. يحصل كل جهاز VM على تحكم مستقل في iptables و NFTables و Ipset Rules و WireGuard (كوحدة نواة أصلية) وتكوينات OpenVPN و VLAN. يعمل كل من تصفية الحزم المستندة إلى EBPF وتوجيه BYOIP دون قيود على مستوى المضيف.
يستخدم OpenVZ مساحات أسماء الشبكات وأجهزة الشبكة الافتراضية. غالبًا ما تكون تكوينات جدار الحماية المتقدمة ، و WireGuard كوحدة نواة ، و NFTables ، و EBPF غير متوفرة لأنها تتطلب ميزات kernel لم يتعرض المضيف المشترك للحاويات.
بالنسبة لعمليات نشر VPN وخادم الوكيل ، فإن KVM هو الخيار الوحيد القابل للتطبيق.
6. ميزات نواة لينكس الحديثة
تقوم KVM VMs بتشغيل نواة مستقلة يمكن للمالك تحديثها وتكوينها بحرية. يتوفر الدعم الكامل لـ IO_URING (مدخل / إخراج غير متزامن عالي الأداء تستخدمه قواعد البيانات الحديثة) و EBPF (مراقبة الشبكة وإنفاذ الأمن) و WireGuard (Native Kernel VPN) و NFTables و Tuning Sysctl المخصص.
تقتصر حاويات OpenVZ على الميزات التي تم تمكينها في نواة المضيف. io_uring access ، وتحميل برنامج eBPF ، و wireguard كوحدة نمطية ، وتغييرات معلمات sysctl محظورة أو مقيدة لأن التعديلات تنطبق على جميع الحاويات في وقت واحد. تصطدم الفرق التي تبني على واجهات برمجة تطبيقات نواة Linux الحديثة هذه الجدران بانتظام بعد النشر.
7. السعر والمخاطر الزائدة
يعد OpenVZ أرخص من حيث القيمة الاسمية لأن مقدمي الخدمة يحزمون المزيد من الحاويات لكل عقدة ذات نفقات عامة أقل. أن التكلفة التشغيلية المنخفضة تصل إلى المشتري. الخطر هيكلي: يجعل نموذج المورد المشترك البيع المفرط سهل التنفيذ ويكاد يكون من المستحيل على المشترين اكتشافه في صفحة مقارنة الخطة.
تبلغ تكلفة خطط KVM $1 إلى $3 شهريًا بمواصفات مكافئة. يدفع هذا القسط للموارد المحجوزة للأجهزة ، ولا يوجد تجمع مشترك ، والتزامات اتفاقية مستوى الخدمة التي يمكن للمزود أن يحترمها بالفعل.
KVM مقابل OpenVZ: مقارنة جنبًا إلى جنب
| الميزة | KVM VPS | OpenVZ VPS |
|---|---|---|
| نوع المحاكاة الافتراضية | المحاكاة الافتراضية للأجهزة | حاويات على مستوى نظام التشغيل |
| نواة | مستقل لكل VM | نواة المضيف المشتركة |
| دعم نظام التشغيل | لينكس، ويندوز، BSD، ISO مخصص | لينكس فقط |
| تخصيص رام | مكرسة ، مضمونة للأجهزة | حد أدنى مضمون + انفجار مشترك |
| دعم المبادلة | الأصلي لكل VM | لا يوجد مبادلة أصلية (حل VSWAP فقط) |
| دعم Docker | دعم أصلي كامل | محدودة وليست جاهزة للإنتاج |
| WireGuard / VPN | دعم كامل على مستوى النواة | مقيد أو غير متوفر |
| عزل الأمن | مستوى الأجهزة لكل جهاز VM | عزل مساحة المستخدم فقط |
| مخاطر الجار الصاخب | الحد الأدنى (الأجهزة المطبقة) | عالية (تجمع الموارد المشتركة) |
| Windows VPS | نعم | لا |
| ISO مخصص | نعم | لا |
| ملاءمة الامتثال | PCI DSS, HIPAA, SOC 2 قابلة للتطبيق | محدود |
عندما لا يزال OpenVZ منطقيًا
OpenVZ ليست تقنية معطلة. إنها أداة مختلفة ذات نطاق أضيق.
تشمل حالات استخدام OpenVZ الشرعية استضافة حاويات Linux عالية الكثافة حيث يدير المزود كثافة العقدة بعناية ، وبيئات التطوير والانطلاق حيث تكون التكلفة لكل حالة أكثر من عزل درجة الإنتاج ، وتطبيقات Linux القديمة التي تسبق متطلبات النواة الحديثة وتعمل بأحجام حركة منخفضة يمكن التنبؤ بها مع عدم وجود تبعيات Docker أو VPN.
تحسن OpenVZ 7 (Virtuozzo 7) بشكل كبير على Legacy OpenVZ 6 في إدارة الذاكرة ودعم Docker الجزئي. لا تزال معظم المقارنات التي تجدها على الإنترنت تصف الإصدار الأقدم.
السؤال العملي ليس ما إذا كان OpenVZ مقبولًا نظريًا. هو ما إذا كان مزودك المحدد يديره بمسؤولية.
كيفية التحقق من المحاكاة الافتراضية التي يستخدمها VPS
# الطريقة 1: Virt-What (الأكثر موثوقية)
sudo apt install virt-what -y && sudo virt-what
إرجاع #: KVM أو OpenVZ
# الطريقة الثانية: SystemD-Detect-Virt
systemd-detect-virt
# الطريقة 3: فحص خاص بـ OpenVZ
cat /proc/vz/veinfo 2>/dev/null && echo "OpenVZ" || echo "Not OpenVZ"
العلامات الحمراء التي تشير إلى المبالغة في البيع على خطط OpenVZ:
- ذاكرة الوصول العشوائي المدرجة على أنها "حتى × جيجابايت" بدلاً من رقم مضمون مسطح
- ذكر "Burst Ram" أو "VSWAP" دون تحديد الحد الأدنى المضمون
- لا يوجد ذكر لمساحة المبادلة في مواصفات الخطة
- التسعير أقل من $3 / الشهر للخطط التي تدعي 2 جيجابايت من ذاكرة الوصول العشوائي أو أكثر
- لا يقوم الموفر بإدراج تقنية المحاكاة الافتراضية في صفحة الخطة
اختر VPS المناسب لأعباء العمل الخاصة بك
| حالتك | أفضل خيار |
|---|---|
| تشغيل Docker أو Kubernetes أو CI / CD | KVM |
| بحاجة إلى Windows Server على VPS الخاص بك | KVM |
| بناء VPN أو خادم وكيل | KVM |
| تشغيل WireGuard أو EBPF أو IO_URING | KVM |
| SaaS أو تطبيق ويب عالي الحركة | KVM |
| خادم ألعاب مع مشغلات حساسة لوقت الاستجابة | KVM |
| البيئة المطلوبة للامتثال (PCI ، HIPAA) | KVM |
| نشر ISO أو BYOIP مخصص | KVM فقط |
| موقع ثابت ، ميزانية محدودة ، لا توجد متطلبات نواة | OpenVZ (مزود ذو سمعة طيبة فقط) |
| تطبيق Legacy Linux ، حركة مرور منخفضة مستقرة | OpenVZ (بحذر) |
Atal Networks VPS: بنية تحتية KVM، تغطية عالمية
كل خطة VPS في Atal Networks يعمل على KVM الافتراضية عبر أكثر من 213 مركز بيانات في 196 دولة. تشتمل الأجهزة الموجودة على كل عقدة على معالجات Intel Xeon و NVMe SSD SSD ومنافذ شبكة 10 جيجابت في الثانية وحماية DDoS مضمنة بشكل قياسي. تأتي جميع الخطط مع IPv4 مخصص ، والوصول الكامل إلى الجذر ، والنشر الفوري ، و 99.99% SLA مدعومًا بضمان 100% SLA.
خطط Linux VPS (KVM):
| خطة | VCPU | RAM | NVMe | عرض النطاق الترددي | السعر |
|---|---|---|---|---|---|
| VPS Start | 1 نواة | 2 جيجابايت | 25 جيجابايت | 5 تيرابايت | $5.99 / شهر |
| VPS Boost | 1 نواة | 4 جيجابايت | 50 جيجابايت | 10 تيرابايت | $9.99 / شهر |
| VPS Pro | 2 أنوية | 8GB | 100 جيجابايت | 15TB | $15.99 / شهر |
| VPS Ultimate | 4 النوى | 16 جيجابايت | 200 جيجابايت | 20 تيرابايت | $27.99 / شهر |
تخدم Atal Networks أكثر من 36000 شركة في 196 دولة مع أكثر من 16 عامًا من الخبرة في البنية التحتية. تعمل كل خطة على الأجهزة التي يمكنك الاعتماد عليها بالفعل ، بموارد تخصك حقًا.
انشر KVM VPS اليوم واحصل على ما يصل إلى 70%. عرض خطط Linux VPS
الأسئلة الشائعة
هل KVM أفضل من OpenVZ لاستضافة VPS؟ بالنسبة لمعظم أعباء الإنتاج ، نعم. يوفر KVM عزلًا للموارد على مستوى الأجهزة ، وتخصيص مضمون لوحدة المعالجة المركزية وذاكرة الوصول العشوائي ، ومرونة نظام التشغيل الكاملة بما في ذلك Windows ونواة Linux المخصصة ، ودعم Docker الأصلي. يعمل OpenVZ مع أحمال عمل خفيفة الوزن ولينكس فقط حيث يدير الموفر كثافة العقدة بشكل متحفظ.
هل يمكن لـ OpenVZ تشغيل Windows؟ لا. OpenVZ عبارة عن حاوية على مستوى نظام التشغيل تشترك في نواة Linux المضيفة. يعد تشغيل Windows أو FreeBSD أو أي نظام تشغيل غير Linux داخل حاوية OpenVZ أمرًا مستحيلًا من الناحية المعمارية. يدعم KVM VPS Windows Server من خلال المحاكاة الافتراضية للأجهزة ، ويقوم بتشغيل Windows Kernel بشكل مستقل عن نظام التشغيل المضيف.
هل يعمل Docker على OpenVZ VPS؟ ليس بشكل موثوق في الإنتاج. يتعارض OpenVZ مع متطلبات عزل مساحة الاسم في Docker. تواجه أخطاء الأذونات وفشل إنشاء المبادلة وشبكات الحاويات غير المستقرة. يدعم KVM VPS Docker أصلاً دون الحاجة إلى حلول بديلة.
ما هي مشكلة الجار الصاخب في OpenVZ؟ تستهلك الحاوية المجاورة التي تعمل بتحميل عالٍ موارد Burst من تجمع العقدة المشتركة. قد تصبح عملياتك التي تعتمد على سعة الانفجار هذه غير مستقرة أو يتم إنهاؤها بواسطة قاتل الحاوية دون أي تغيير في استهلاك الموارد الخاصة بك. يزيل KVM هذا عن طريق حجز وحدة المعالجة المركزية وذاكرة الوصول العشوائي لكل جهاز VM على مستوى Hypervisor بدون تجمع مشترك.
هل يمكن أن يكون OpenVZ مبالغًا فيه؟ نعم. يتيح نموذج مورد Burst الخاص بـ OpenVZ لموفري الخدمة تخصيص موارد إجمالية أكثر عبر الحاويات مما تحتفظ به العقدة فعليًا. تدفع الحاويات المتعددة التي ترتفع في نفس الوقت العقدة إلى ما بعد قدرتها على احترام جميع التخصيصات. تجعل حدود الموارد الصعبة لـ KVM الإفراط في البيع من الناحية الهيكلية أكثر صعوبة لأن برنامج Hypervisor يفرض التخصيص المخصص لكل جهاز افتراضي.
كيف يمكنني التحقق مما إذا كان VPS الخاص بي يستخدم KVM أو OpenVZ؟ يجري sudo virt-what على VPS الخاص بك. يُرجع الإخراج "KVM" أو "OpenVZ". بدلاً من ذلك ، قم بتشغيل systemd-detect-virt لنفس النتيجة.
هل يدعم KVM النواة المخصصة ووحدات kernel؟ نعم. يدير كل KVM VM نواة مستقلة تمامًا يمكن للمالك تحديثها أو ضبطها أو استبدالها. تعمل وحدات kernel المخصصة وتغييرات معلمات sysctl وتجميع النواة داخل الجهاز الظاهري دون التأثير على أي جهاز افتراضي آخر على نفس المضيف. يقفل OpenVZ الوصول إلى kernel على مستوى المضيف لأن التغييرات تنطبق على جميع الحاويات في وقت واحد.
ما هي المحاكاة الافتراضية الأفضل لخوادم VPN وخادم الوكيل؟ KVM هو الخيار الوحيد القابل للتطبيق. يتطلب WireGuard الوصول إلى وحدة kernel. تعد تكوينات iptables و NFTables المتقدمة التي تعتمد عليها البنية التحتية للوكيل محدودة في نموذج شبكة حاويات OpenVZ. يتم دعم توجيه BYOIP على KVM VPS في Atal Networks ولكنه غير متوفر في بيئات الحاويات.
هل ما زالت OpenVZ محفوظة في عام 2026؟ لا يزال OpenVZ 7 (Virtuozzo 7) نشطًا ، لكن معظم VPS Providers انتقلوا إلى KVM كمعيار لهم. أوقف العديد من مقدمي الخدمات خطط OpenVZ تمامًا. OpenVZ ليست نهاية العمر الافتراضي ، لكنها لم تعد الصناعة الافتراضية للبنية التحتية الحديثة لـ VPS.
هل KVM VPS أغلى من OpenVZ؟ تبلغ تكلفة خطط KVM عادةً $1 إلى $3 شهريًا أكثر من حاويات OpenVZ بمواصفات مكافئة. يعكس فرق السعر حجز الموارد الحقيقية على مستوى الأجهزة. يدفع القسط مقابل الأداء المتوقع ، ولا توجد مخاطر صاخبة للجار ، والتزامات اتفاقية مستوى الخدمة التي يمكن للمزود الوفاء بها بالفعل.
