


KVM и OpenVZ являются двумя наиболее распространенными технологиями виртуализации VPS в индустрии хостинга. Оба создают изолированные среды на общем физическом оборудовании. То, как они это делают, принципиально отличается, и эти различия напрямую влияют на вашу производительность, безопасность, гибкость ОС и действительно ли ваши выделенные ресурсы являются вашими.
KVM использует полную виртуализацию аппаратного обеспечения, предоставляя каждому VPS собственное независимое ядро, выделенные ресурсы и поддержку любых ОС, совместимых с x86, включая Windows и пользовательские сборки Linux. OpenVZ использует виртуализацию на основе ОС с общим ядром хоста, поддержкой только Linux и меньшими накладными расходами для каждого контейнера. Для производственных рабочих нагрузок KVM обеспечивает более сильную изоляцию, более предсказуемую производительность и улучшение границ безопасности.
Все VPS на базе KVM Linux и Планы Windows VPS В Atal Networks работают полная виртуализация аппаратных средств в 213+ глобальных центрах обработки данных.
KVM и OpenVZ: как работает каждая технология
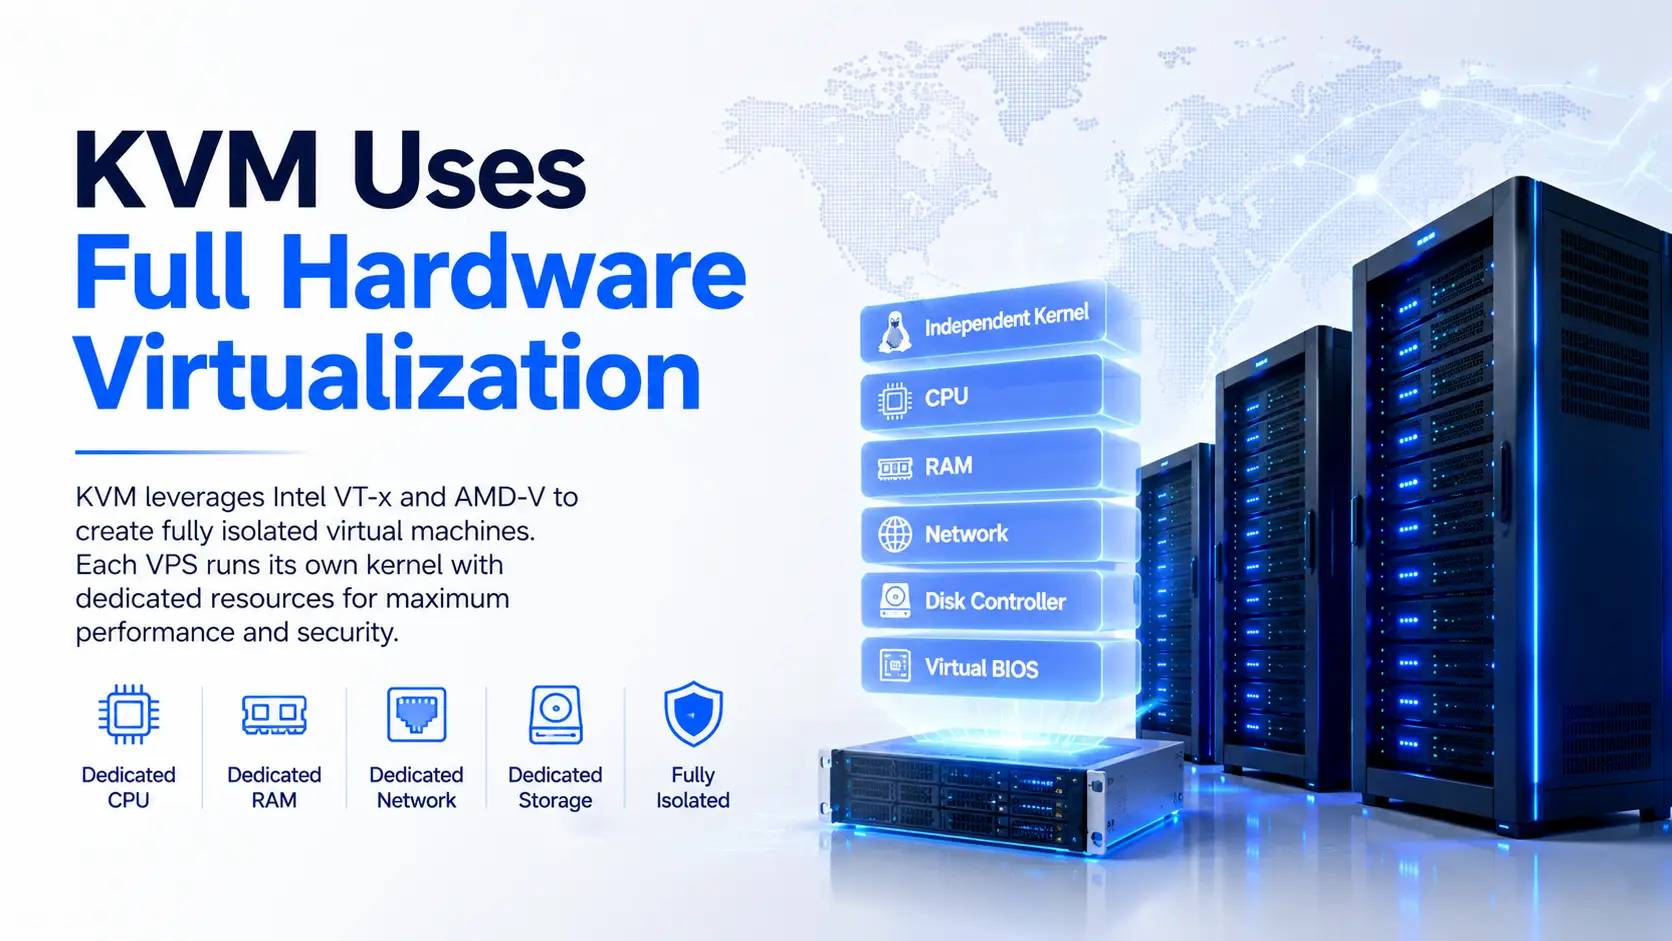
KVM использует полную аппаратную виртуализацию
KVM (виртуальная машина на основе ядра) — это полный модуль виртуализации, встроенный непосредственно в ядро Linux. Он присоединился к ядру Linux в версии 2.6.20 в 2007 году и теперь является технологией гипервизоров по умолчанию в индустрии хостинга VPS.
KVM использует расширения процессора Intel VT-X и AMD-V для создания полностью изолированных виртуальных машин на одном физическом сервере. Каждый KVM VPS имеет собственное независимое ядро, полностью отделенное от хост-системы и всех остальных виртуальных машин на том же узле. В виртуализированном аппаратном стеке для каждой виртуальной машины есть выделенный процессор, оперативная память, сетевой интерфейс, контроллер диска и виртуальный BIOS. Каждый KVM VPS ведет себя как выделенный физический сервер во всех практичных смыслах.
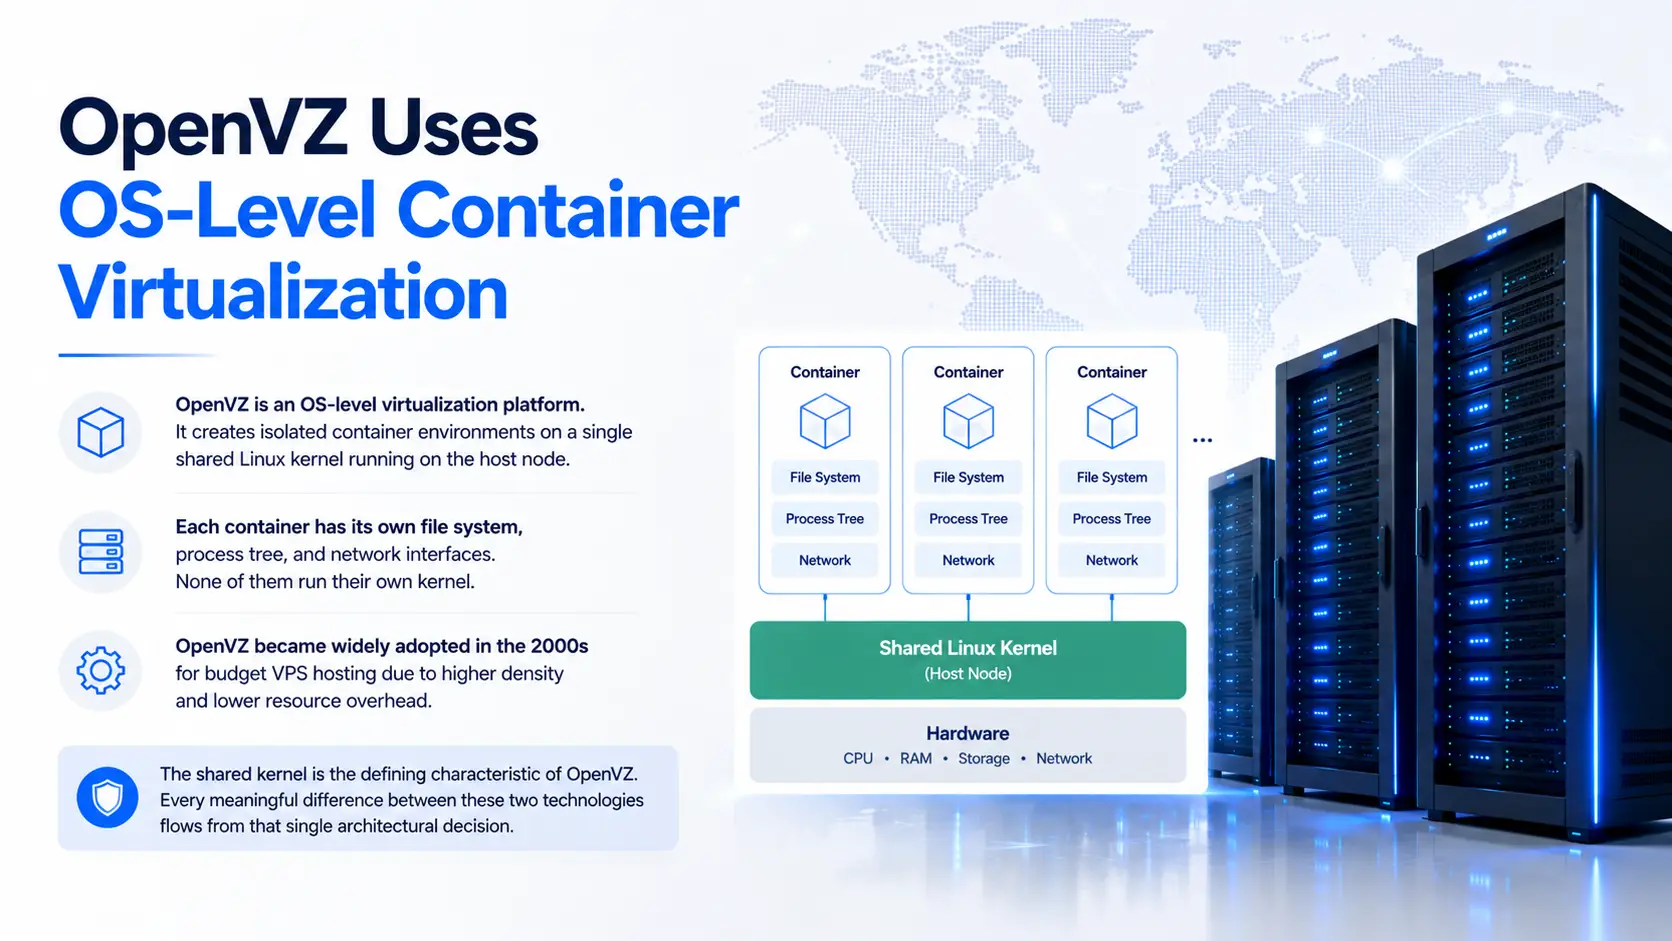
OpenVZ использует виртуализацию контейнеров уровня ОС
OpenVZ — это платформа виртуализации уровня ОС. Он создает изолированные контейнерные среды на одном общем ядре Linux, работающем на узле узла. Каждый контейнер имеет свою файловую систему, дерево процессов и сетевые интерфейсы. Ни один из них не запустит собственное ядро.
OpenVZ получил широкое распространение в бюджетном VPS-хостинге в 2000-х, поскольку в нем содержится больше контейнеров на физическом сервере с меньшими затратами на ресурсы для каждого контейнера. Текущая поддерживаемая версия OpenVZ 7 (Virtuozzo 7) построена на базе RHEL 7.
Общее ядро является определяющей характеристикой OpenVZ. Каждая значимая разница между этими двумя технологиями вытекает из этого единственного архитектурного решения.
KVM против OpenVZ: 7 разногласий, которые имеют значение
1. Контроль ядра и поддержка ОС
KVM VPS работает с собственным независимым ядром. Владелец виртуальной машины полностью управляет этим ядром: обновлять его, загружать пользовательские модули, настраивать параметры sysctl или заменять его. Запустите любую совместимую с x86 ОС: Ubuntu, Debian, Almalinux, Rocky Linux, Windows Server 2019/2022/2025, FreeBSD или любую специальную загрузку ISO.
Контейнеры OpenVZ не могут запускать собственное ядро. Каждый контейнер на узле делится ядром хоста, что делает невозможным запуск Windows, FreeBSD или любой другой ОС, не связанной с Linux. Загрузка модуля ядра и изменения SYSCTL заблокированы, поскольку любая модификация затрагивает каждый контейнер на узле одновременно.
В Atal Networks наша инфраструктура KVM поддерживает индивидуальные загрузки ISO и BYOIP для каждого плана. Ни один из вариантов невозможен в контейнерной среде.
2. Изоляция ресурсов и проблема шумного соседа
На KVM VPS процессор и ОЗУ распределяются на уровне гипервизора. Хост резервирует эти ресурсы для вашей виртуальной машины и не позволяет другим виртуальным машинам использовать их при любых условиях.
OpenVZ использует два уровня ресурсов для каждого контейнера: выделенный (гарантированный) и серийный (заимствованный из пула общего узла). Соседний контейнер, работающий при высокой нагрузке, потребляет емкость пакета из общего пула. Ваши процессы, которые полагались на эту серийную память, могут стать нестабильными или завершиться без предупреждения.
Данные по отраслевым показателям показывают, что контейнеры OpenVZ могут испытывать снижение производительности до 30% во время скачков ресурсов соседства. Инстансы KVM на том же базовом оборудовании показывают, что конкуренция ресурсов почти нулевая при тех же условиях тестирования.
Этот пробел также создает условия для перепродажи. План, рекламируемый как «2 ГБ ОЗУ» на OpenVZ, может гарантировать только 512 МБ, при этом 1,5 ГБ доступен в виде пакетов из общего пула. План KVM с той же спецификацией выделяет 2 ГБ вашей виртуальной машины.
3. Ограничение безопасности и изоляции
Каждая виртуальная машина KVM работает в собственном ядре, а поверхность атаки между виртуальными машинами ограничена интерфейсом гипервизора, который гораздо меньше и более тщательно проверен, чем механизмы пространства имен контейнеров Linux. AppArmor, SELinux и полное шифрование диска работают нативно и независимо внутри каждой виртуальной машины KVM. Эксплойт на уровне ядра внутри одной виртуальной машины не может достигать хоста или соседних виртуальных машин.
OpenVZ обеспечивает только изоляцию в пользовательском пространстве. Все контейнеры имеют одно и то же ядро хоста. Уязвимость ядра в одном контейнере создает риск, который затрагивает каждый контейнер на этом узле. Инструменты безопасности, такие как SELinux, ограничены на уровне хоста, потому что изменения общего ядра влияют на все контейнеры одновременно.
Для развертывания, чувствительных к соответствию (PCI DSS, HIPAA, SOC 2), аппаратная изоляция KVM является защищаемой границей безопасности. Изоляция пространства пользователя OpenVZ не соответствует той же полосе.
4. Докер и современные контейнерные рабочие нагрузки
Docker работает изначально на KVM VPS без какой-либо специальной конфигурации. KVM обеспечивает изоляцию пространства имен True Kernel для каждой виртуальной машины, именно то, что требуется в среде выполнения контейнера Docker. Стекы Docker Compose, кластеры Kubernetes и конвейеры CI/CD работают должным образом.
Docker на OpenVZ — это отдельная история. Собственная изоляция пространства имен OpenVZ конфликтует со средой выполнения контейнера Docker на уровне ядра. Вы сталкиваетесь с ошибками, включая «Операция не разрешена» при создании пространства подкачки, сбоев с привилегированными контейнерами и нестабильности сети. OpenVZ 7 добавил ограниченную поддержку Docker при определенных конфигурациях, но она остается хрупкой и не поддерживается для производственного использования.
Для любой команды, работающей в производстве Docker или Kubernetes, OpenVZ является жестким блокировщиком.
5. Расширенная сеть и поддержка VPN
KVM предоставляет полный стек виртуальной сети для каждой виртуальной машины. Каждая виртуальная машина получает независимый контроль над iptables, nftables, правилами ipset, wireguard (в качестве собственного модуля ядра), конфигурациями OpenVPN и VLAN. Фильтрация пакетов на основе EBPF и маршрутизация BYOIP работают без ограничений на уровне хоста.
OpenVZ использует сетевые пространства имен и виртуальные сетевые устройства. Расширенные конфигурации брандмауэра, Wireguard в качестве модуля ядра, NFTables и EBPF часто недоступны, поскольку для них требуются функции ядра, которые общий хост не предоставляет контейнерам.
Для развертывания VPN и прокси-сервера KVM является единственным жизнеспособным вариантом.
6. Современные функции ядра Linux
В виртуальных машинах KVM работают независимые ядра, которые владелец может свободно обновлять и настраивать. Доступна полная поддержка IO_URUM (высокая производительность асинхронного ввода-вывода, используемого современными базами данных), EBPF (сети для мониторинга сети и обеспечения безопасности), WireGuard (натив VPN), NFTables и пользовательская настройка SysCTL.
Контейнеры OpenVZ ограничены функциями, включенными в ядре хоста. IO_URING Access, загрузка программы EBPF, Wireguard как модуль ядра и изменения параметров SYSCTL блокируются или ограничиваются, поскольку изменения применяются ко всем контейнерам одновременно. Команды, работающие на современных API ядра Linux, регулярно попадают в эти стены после развертывания.
7. Цена и риск перепродажи
OpenVZ дешевле по номинальной стоимости, потому что провайдеры упаковывают больше контейнеров на узел с более низкими накладными расходами. что более низкие эксплуатационные расходы доходят до покупателя. Риск структурный: модель с общими ресурсами упрощает перепроданность и практически не может быть обнаружена покупателями на странице сравнения планов.
Планы KVM стоят от $1 до $3 в месяц больше при эквивалентных спецификациях. Эта премия оплачивает резервные ресурсы, резервные пулы и обязательства по SLA, которые провайдер действительно может соблюдать.
KVM против OpenVZ: параллельное сравнение
| Характеристика | КВМ ВП | OpenVZ VPS |
|---|---|---|
| Тип виртуализации | Полная аппаратная виртуализация | Контейнеризация на уровне ОС |
| Ядро | Независимая по ВМ | Ядро общего хоста |
| Поддержка ОС | Linux, Windows, BSD, пользовательский ISO | только линукс |
| Распределение оперативной памяти | Выделенный, аппаратно-гарантированный | Гарантированный минимум + общий пакет |
| Поддержка обмена | Собственный на виртуальную машину | Нет собственного подкачки (только обходной путь VSWAP) |
| Поддержка докеров | Полная нативная поддержка | Ограничено, не готово к производству |
| Wireguard / VPN | Полная поддержка на уровне ядра | ограничено или недоступно |
| изоляция безопасности | Аппаратный уровень для каждой виртуальной машины | Только изоляция в пользовательском пространстве |
| Шумный соседский риск | Минимальный (привязанный к аппаратному обеспечению) | Высокий (общий пул ресурсов) |
| Windows VPS | Да | Нет |
| Собственный ISO | Да | Нет |
| Пригодность соответствия | PCI DSS, HIPAA, SOC 2 жизнеспособный | Ограничено |
Когда OpenVZ все еще имеет смысл
OpenVZ — это не сломанная технология. Это другой инструмент с более узкими рамками.
Легитимные варианты использования OpenVZ включают хостинг Linux высокой плотности, где провайдер тщательно управляет плотностью узлов, средами разработки и промежуточного уровня, где стоимость каждого экземпляра имеет больше, чем изоляция производственного класса, и старые приложения Linux, предшествующие современным требованиям ядра и работающие с предсказуемыми низкими объемами трафика без Docker или VPN-зависимости.
OpenVZ 7 (Virtuozzo 7) значительно улучшил устаревший OpenVZ 6 в управлении памятью и частичной поддержке Docker. Большинство сравнений, которые вы найдете в Интернете, все еще описывают старую версию.
Практический вопрос заключается не в том, является ли openVZ теоретически приемлемой. Дело в том, управляет ли ваш конкретный провайдер ответственно.
Как проверить, какую виртуализацию использует ваш VPS
# Метод 1: Вирт-Что (самый надежный)
sudo apt install virt-what -y && sudo virt-what
# возвращает: KVM или OpenVZ
# метод 2: systemd-detect-virt
systemd-detect-virt
# Метод 3: OpenVZ-специфическая проверка
cat /proc/vz/veinfo 2>/dev/null && echo "OpenVZ" || echo "Not OpenVZ"
Красные флаги, сигнализирующие о перепродаже по планам OpenVZ:
- RAM указан как «до х ГБ», а не плоская гарантированная цифра
- Упомянут «Взрыв оперативной памяти» или «VSWAP» без указания гарантированного минимума
- Нет упоминания о месте подкачки в спецификациях плана
- Цены ниже $3/месяц для планов, требующих 2 ГБ ОЗУ или более
- Провайдер не указывает технологию виртуализации на странице плана
Выберите правильный VPS для вашей рабочей нагрузки
| Ваша ситуация | Лучший выбор |
|---|---|
| Запуск Docker, Kubernetes или CI/CD конвейеров | KVM |
| нужен сервер Windows на вашем VPS | KVM |
| Создание VPN или прокси-сервера | KVM |
| Запуск Wireguard, EBPF или IO_URN | KVM |
| SaaS или веб-приложение с интенсивным трафиком | KVM |
| Игровой сервер с чувствительными к задержке игрокам | KVM |
| Среда, необходимая для соответствия требованиям (PCI, HIPAA) | KVM |
| Пользовательское развертывание ISO или BYOIP | Только КВМ |
| Статический сайт, ограниченный бюджет, отсутствие требований к ядру | OpenVZ (только авторитетный провайдер) |
| Legacy Linux приложение, стабильный низкий трафик | OpenVZ (с осторожностью) |
Atal Networks VPS: инфраструктура KVM, глобальное покрытие
Каждый VPS-план в Atal Networks Работает на виртуализации KVM в 213+ центрах обработки данных в 196 странах. Аппаратное обеспечение каждого узла включает процессоры Intel Xeon, стандартное хранилище NVMe SSD, сетевые порты 10 Гбит/с и защиту DDoS. Все планы поставляются с выделенным IPv4, полным корневым доступом, мгновенным развертыванием и SLA 99.99%, подкрепленным гарантией 100% SLA.
Планы Linux VPS (KVM):
| Строить планы | ВЦПУ | RAM | НВМЭ | Пропускная способность | Цена |
|---|---|---|---|---|---|
| VPS Start | 1 ядро | 2гб | 25гб | 5 ТБ | $5.99/мес |
| VPS Boost | 1 ядро | 4гб | 50гб | 10 ТБ | $9.99/мес |
| VPS Pro | 2 ядра | 8 ГБ | 100гб | 15TB | $15.99/мес |
| VPS Ultimate | 4 ядра | 16гб | 200гб | 20 ТБ | $27.99/мес |
Atal Networks обслуживает более 36 000 предприятий в 196 странах с более чем 16-летним опытом инфраструктуры. Каждый план работает на оборудовании, на которое вы действительно можете положиться, с ресурсами, которые действительно принадлежат вам.
Разверните свой KVM VPS сегодня и выключите до 70%. Посмотреть планы Linux VPS
Часто задаваемые вопросы
Является ли KVM лучше, чем OpenVZ для VPS-хостинга? Для большинства рабочих нагрузок, да. KVM обеспечивает изоляцию ресурсов аппаратного уровня, гарантированное выделение ЦП и ОЗУ, полную гибкость ОС, включая ядра Linux и собственные ядра Linux, а также встроенную поддержку Docker. OpenVZ работает с легкими рабочими нагрузками только Linux, где провайдер консервативно управляет плотностью узлов.
Может ли OpenVZ запускать Windows? Нет. OpenVZ — это контейнеризация на уровне ОС, разделяющая ядро хоста Linux. Запуск Windows, FreeBSD или любая другая ОС, не являющаяся Linux внутри контейнера OpenVZ, с архитектурной точки зрения невозможна. KVM VPS поддерживает Windows Server через аппаратную виртуализацию, запуская ядро Windows независимо от ОС хоста.
Работает ли Docker на VPS OpenVZ? не надежно в производстве. Общее ядро OpenVZ конфликтует с требованиями изоляции пространства имен Docker. Вы сталкиваетесь с ошибками разрешений, сбоями в создании свопов и нестабильной сетью контейнеров. KVM VPS поддерживает Docker изначально без обходных путей.
Что такое шумная проблема соседей в OpenVZ? Соседний контейнер, работающий при высокой нагрузке, потребляет резервные ресурсы из общего пула узлов. Ваши процессы, которые зависели от этой емкости пакета, могут стать нестабильными или быть прекращены убийцей OOM контейнера без каких-либо изменений в потреблении ваших собственных ресурсов. KVM устраняет это путем резервирования CPU и ОЗУ на виртуальную машину на уровне гипервизора без общего пула.
Можно ли перепродавать OpenVZ? да. Модель пакетов ресурсов OpenVZ позволяет провайдерам распределять больше ресурсов между контейнерами, чем физическое вмещает узел. Несколько контейнеров, одновременно продвигающих узел, превышают его способность соблюдать все распределения. Ограничения на жесткие ресурсы KVM значительно усложняют структурную перепродажу, потому что гипервизор обеспечивает выделение выделенных для каждой виртуальной машины.
Как проверить, использует ли мой VPS KVM или OpenVZ? Работать sudo virt-what на вашем VPS. Выход возвращает «KVM» или «OpenVZ». В качестве альтернативы запустите systemd-detect-virt за тот же результат.
Поддерживает ли KVM собственные модули ядра и ядра? да. Каждая виртуальная машина KVM запускает полностью независимое ядро, которое владелец может обновлять, настраивать или заменить. Пользовательские модули ядра, изменение параметров sysctl и компиляция ядра работают внутри виртуальной машины, не затрагивая никакую другую виртуальную машину на том же хосте. OpenVZ блокирует доступ ядра на уровне хоста, поскольку изменения применяются ко всем контейнерам одновременно.
Какая виртуализация лучше для VPN и прокси-серверов? KVM - единственный жизнеспособный вариант. Wireguard требует доступа к модулю ядра. Расширенные конфигурации iptables и nftables, от которых зависят инфраструктура прокси, ограничены в модели контейнерных сетей OpenVZ. Маршрутизация BYOIP поддерживается на KVM VPS в Atal Networks, но недоступна в контейнерных средах.
OpenVZ все еще поддерживается в 2026 году? OpenVZ 7 (Virtuozzo 7) по-прежнему активно поддерживается, но большинство крупных VPS ProViders перешли на KVM в качестве своего стандарта. Несколько провайдеров полностью прекратили выпуск планов OpenVZ. OpenVZ — это не конец жизни, но он больше не является отраслевым по умолчанию для современной инфраструктуры VPS.
KVM VPS дороже, чем OpenVZ? Планы KVM обычно стоят от $1 до $3 в месяц больше, чем контейнеры OpenVZ с эквивалентными спецификациями. Разница в цене отражает реальное резервирование ресурсов на аппаратном уровне. Премия оплачивает предсказуемую производительность, отсутствие шумного риска соседей и обязательства по SLA, которые провайдер может действительно выполнить.