 Zum Inhalt springen



Ein verwalteter dedizierter Server ist eine physische Maschine, auf der Ihr Hosting-Provider das Patching von Betriebssystemen, Sicherheitsupdates, die Serverüberwachung und die Hardwarewartung übernimmt. Ein nicht verwalteter dedizierter Server bietet Ihrem Team vollständigen Root-Zugriff und die volle Verantwortung für jede Ebene über der Hardware. Das richtige Modell hängt von der technischen Tiefe Ihres Teams, Ihren Verfügbarkeitsanforderungen und den tatsächlichen Kosten jeder Option ab.
Über 16 Jahre Laufen Dedizierte Server-Infrastruktur Für mehr als 36.000 Unternehmen in 196 Ländern haben wir beide Modelle erfolgreich gesehen und scheitern. Unternehmen verstehen die Hardware richtig und das Managementmodell falsch. Das Ergebnis sind entweder unerwartete Ausfallzeiten eines nicht gepatchten Kernels oder das Geld, das für Managed Services ausgegeben wird, die ein vollständiges DevOps-Team nicht benötigte. Diese Anleitung schließt diese Lücke.
Was ist ein verwalteter dedizierter Server?
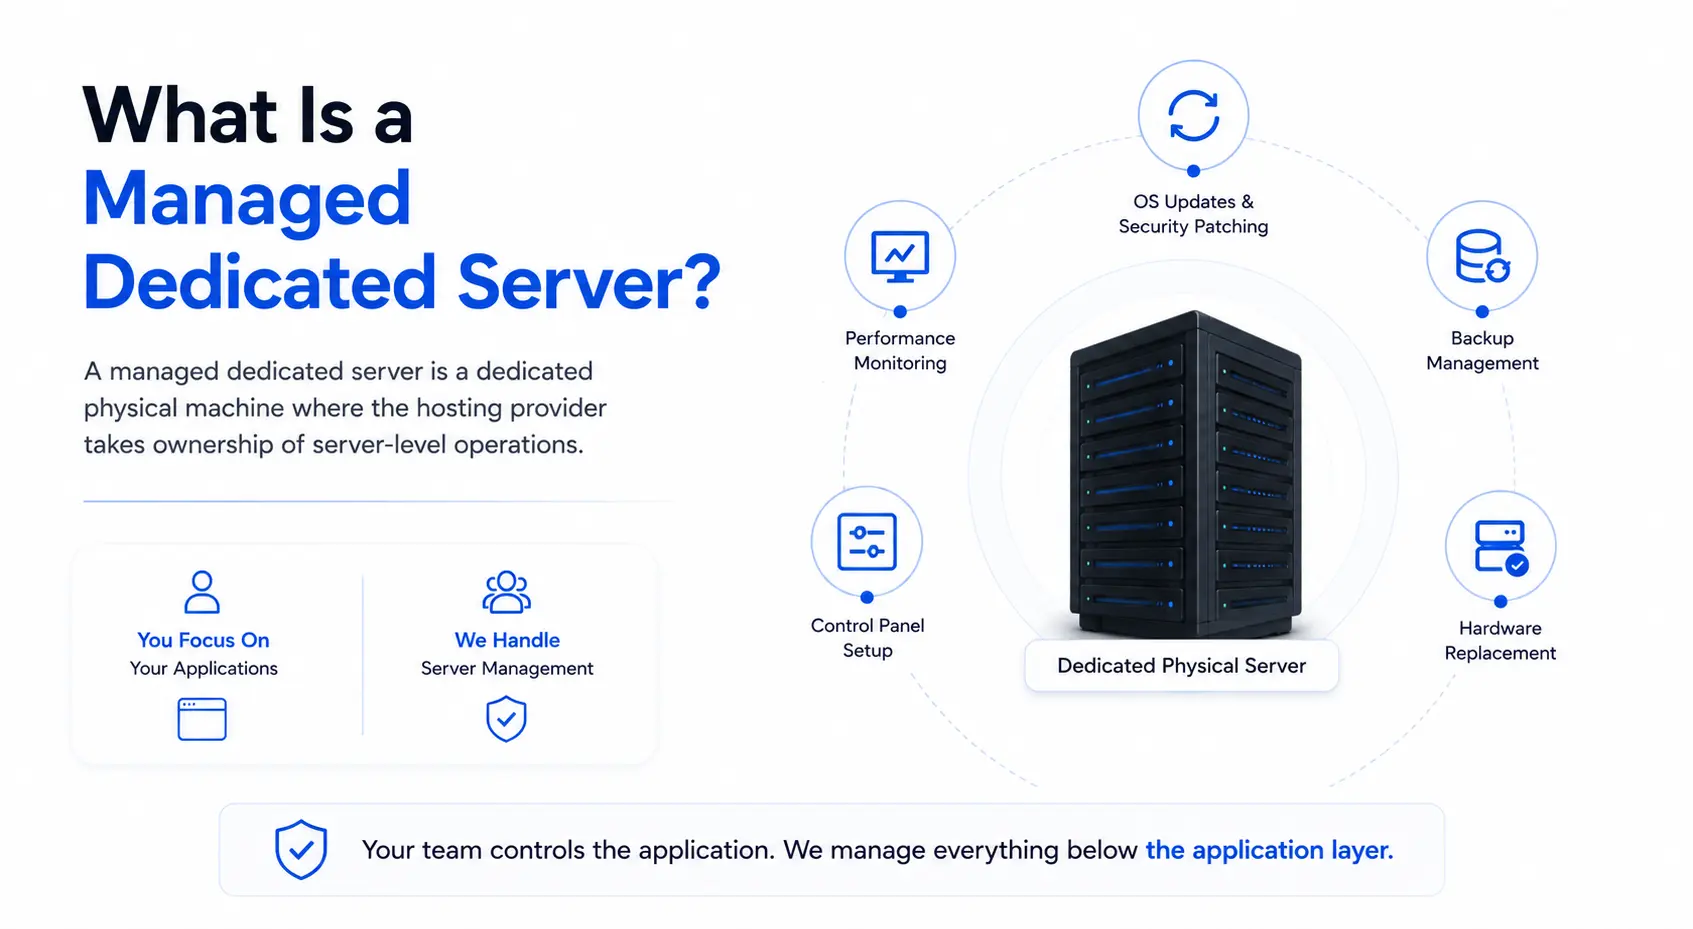
Ein verwalteter dedizierter Server ist eine dedizierte physische Maschine, auf der der Hosting-Provider die Inhaber von Operationen auf Serverebene übernimmt. Dazu gehören Betriebssystem-Updates, Sicherheits-Patching, Leistungsüberwachung, Backup-Management, Systemsteuerung und Hardware-Ersatz. Ihr Team kontrolliert die Anwendung. Der Anbieter verwaltet alles unterhalb der Anwendungsschicht.
Unternehmen, die sich für verwaltetes dedicated Server-Hosting entscheiden, erhalten die volle Leistung isolierter physischer Hardware ohne den Aufwand für die Ausführung eines Server-Administrationsteams. Der Anbieter wendet OS-Patches in einem geplanten Zyklus an, überwacht die CPU- und Speichernutzung rund um die Uhr und ersetzt fehlerhafte Hardware unter einem definierten SLA. Wenn auf Serverebene etwas kaputt geht, besitzt der Provider den Fix.
Dieses Modell passt zu Kunden, die die rohe Kraft eines Bare-Metal-Server ohne die internen Kosten für die Wartung. Es beseitigt eine Personalabhängigkeit, überträgt die Sicherheitsverantwortung an ein spezialisiertes Team und liefert vorhersehbare all-in-monatliche Kosten.
Verantwortlichkeiten, die der Anbieter übernimmt
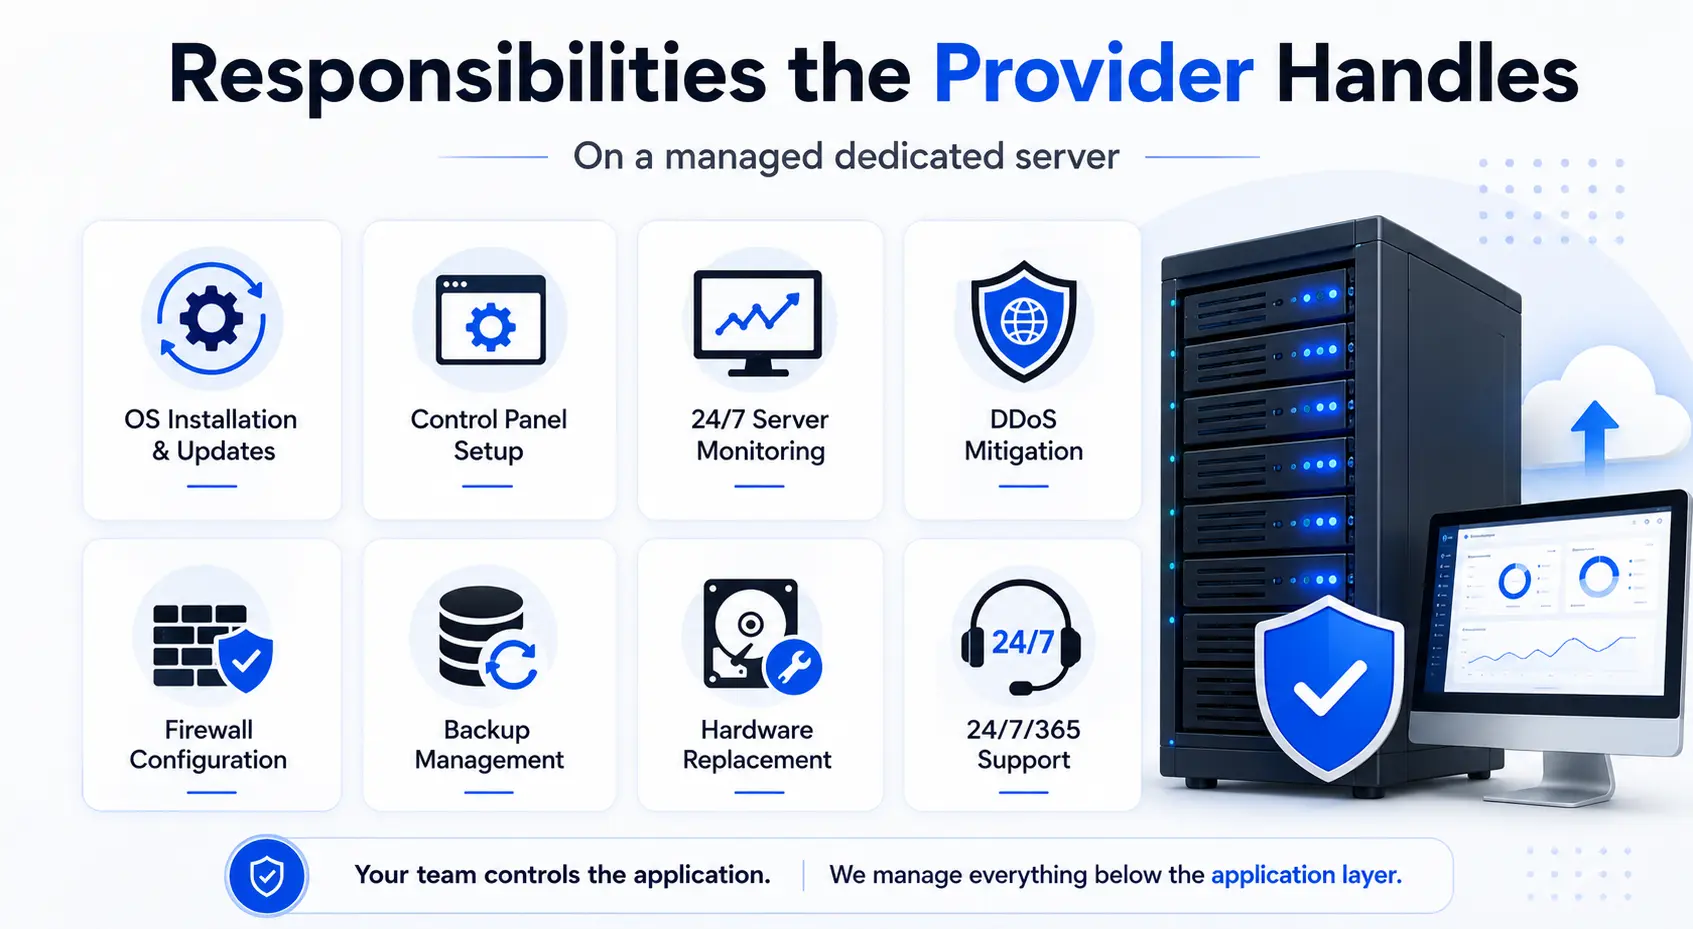
Auf einem verwalteten dedizierten Server umfasst der Hosting-Provider in der Regel:
- Installation und Updates des Betriebssystems — Kernel-Patches, Sicherheitsfixes und System-Upgrades in einem geplanten Zyklus
- Einrichtung der Systemsteuerung — Vorinstalliertes cPanel, Plesk oder DirectAdmin konfiguriert und gewartet
- Serverüberwachung — Verfolgung der CPU-Auslastung, RAM, Festplatten-E/A und Netzwerkdurchsatz rund um die Uhr
- DDoS-Minderung — Schutz der Netzwerkschicht, der bösartigen Datenverkehr abfängt, bevor er das Server-Betriebssystem erreicht
- Firewall-Konfiguration — rulesets built and maintained by the provider’s security team
- Sicherungsplanung — Automatisierte Backup-Jobs mit definierten Aufbewahrungs- und Wiederherstellungstests
- Hardware-Diagnose und -Ersatz — fehlgeschlagene Laufwerke, fehlgeschlagener RAM und fehlerhafte CPUs, die im SLA des Anbieters ersetzt wurden
- 24/7/365 Reaktion auf das Ereignis — the provider’s engineers respond to server-level failures, not your team at 3 a.m.
Verantwortlichkeiten, die Sie auf der Anwendungsschicht behalten
Managed Hosting bedeutet nicht auf jeder Ebene Hands-Off. Ihr Team besitzt noch:
- Auswahl, Installation und Konfiguration der Anwendungsschicht-Software
- Datenbankoptimierung und Abfrageoptimierung
- Ihre eigene Codebasis- und Bereitstellungspipeline
- Benutzerzugriffsverwaltung und Berechtigungen auf Anwendungsebene
- Benchmarks für Geschäftslogik und Anwendungsleistung
Das verwaltete Modell eliminiert die interne Server-Administrationsarbeit unterhalb der Anwendungsschicht. Ihre Ingenieure konzentrieren sich auf das Produkt. Der Anbieter konzentriert sich auf die Maschine.
Was ist ein nicht verwalteter dedizierter Server?
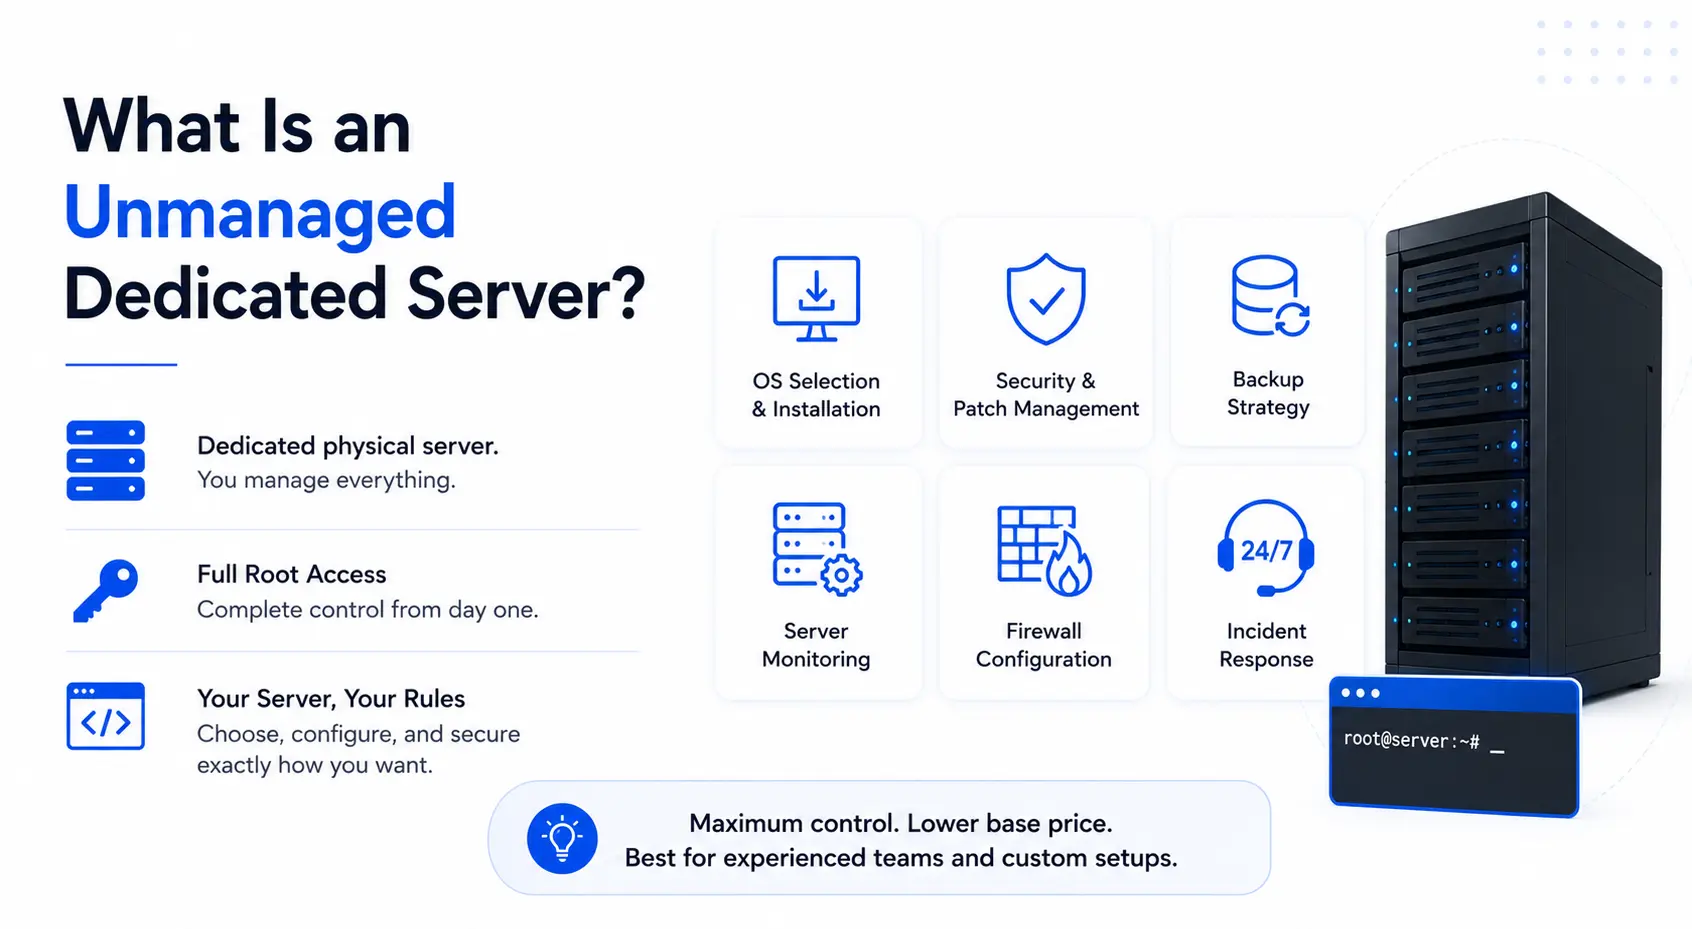
Ein nicht verwalteter dedizierter Server, auch als selbstverwalteter Server bezeichnet, ist ein dedizierter physischer Computer, auf dem Ihr Team die gesamte Serververwaltung besitzt. Der Anbieter liefert die Hardware, Strom, Kühlung und Netzwerkkonnektivität. Sie kümmern sich zu jeder Stunde des Tages um die Betriebssystemauswahl, die Sicherheitshärtung, die Patch-Zyklen, die Backup-Strategie, die Serverüberwachung und die Reaktion auf Vorfälle.
Nicht verwaltetes dedicated Server-Hosting gewährt Ihrem Team ab dem Zeitpunkt der Bereitstellung des Servers den vollen Root-Zugriff. Sie wählen das Betriebssystem aus, installieren die Systemsteuerung oder überspringen es vollständig, konfigurieren jede Firewall-Regel und verwalten jedes Software-Update. Zwischen Ihren Ingenieuren und dem Metall befindet sich keine Managementschicht. Diese Freiheit hat einen echten Wert für Teams, die wissen, wie man sie einsetzt, und ein echtes Risiko für Teams, die dies nicht tun.
Teams, die maximale Kontrolle zu einem niedrigeren Grundpreis benötigen, wählen diesen Pfad häufig, insbesondere wenn sie bereits Infrastruktur-as-Code-Pipelines ausführen oder Konfigurationen benötigen, die kein verwalteter Anbieter zulässt. Einen umfassenderen Überblick über die im Vergleich zu dedizierten Infrastrukturen mit virtualisiertem Hosting finden Sie in unserem Leitfaden zu VPS-Hosting als Einstiegspunkt.
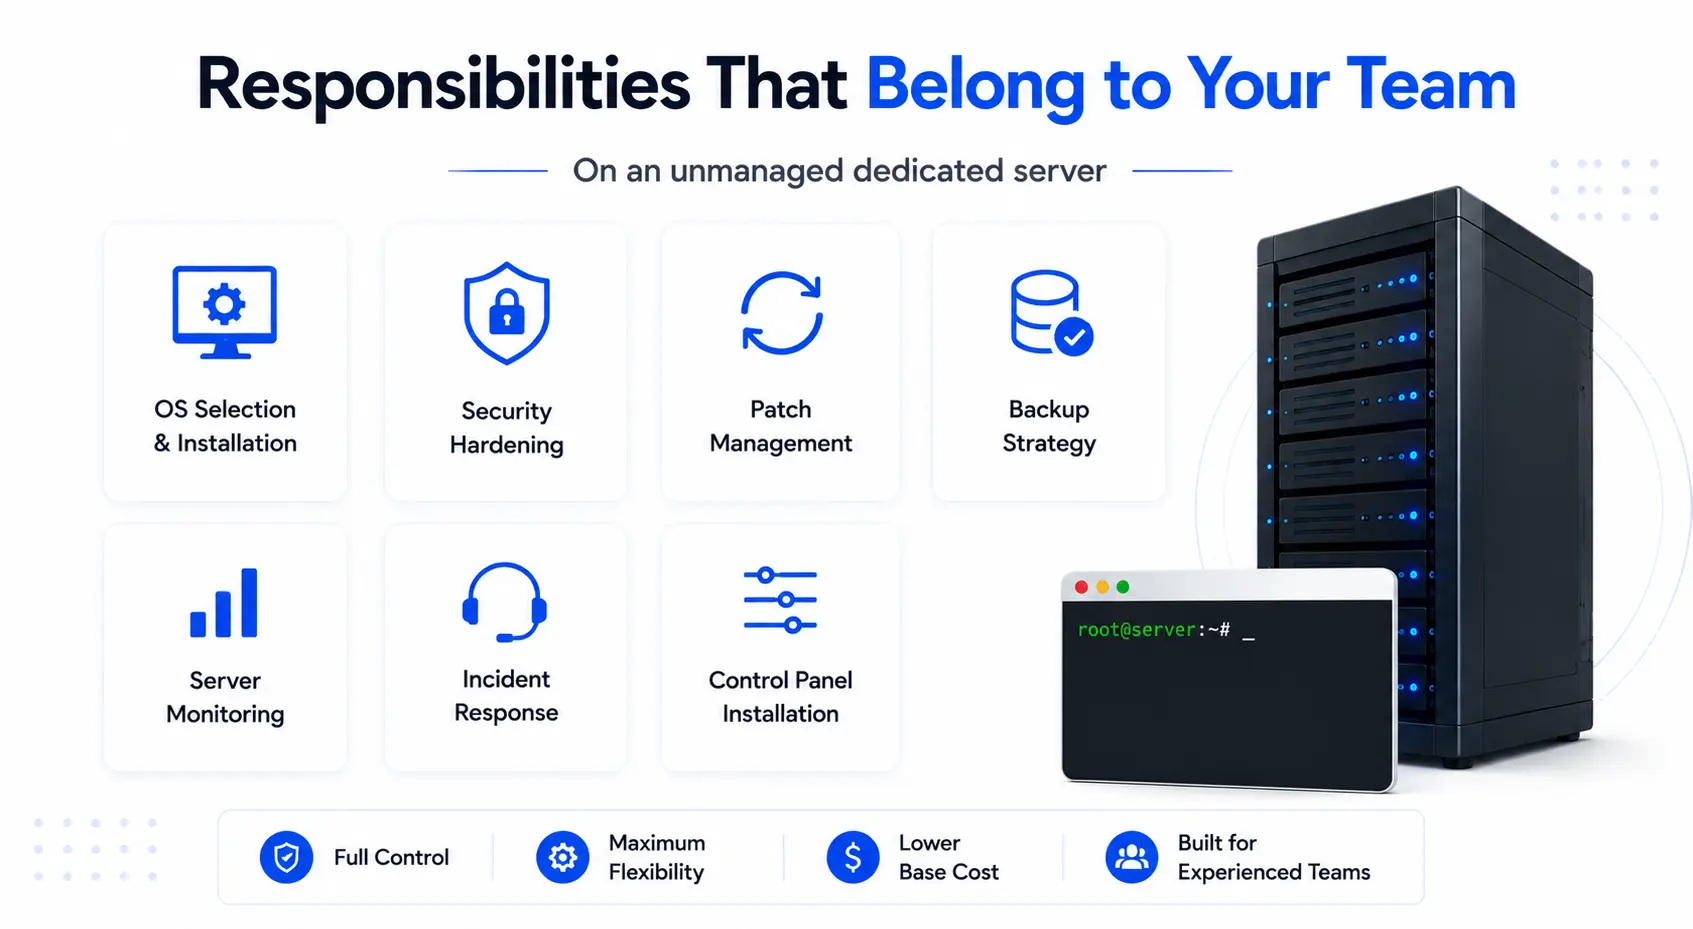
Verantwortlichkeiten, die Ihrem Team gehören
Auf einem nicht verwalteten dedizierten Server besitzt Ihr Team:
- Auswahl und Installation des Betriebssystems — Beliebige Linux-Distribution, Windows-Server oder benutzerdefinierte Build
- Sicherheitshärten — Firewall-Regeln (IPTables, UFW), SSH-Schlüsselauthentifizierung, Port-Lockdowns, Fail2Ban-Konfiguration und Einrichtung des Intrusion Detection Systems
- Patch-Verwaltung — Sicherheitsupdates auf Betriebssystemebene und auf Kernel-Ebene, angewendet nach eigenem Zeitplan
- Backup-Strategie — Lokale Backup-Jobs, Remote-Replikation und Wiederherstellungstests, die von Ihrem Team entworfen und ausgeführt werden
- Serverüberwachung — Tools wie Prometheus, Zabbix, Nagios oder Datadog, die von Ihren Ingenieuren installiert und konfiguriert wurden
- Vorfallreaktion — Wenn das Betriebssystem um 2 Uhr morgens abstürzt, diagnostiziert und behebt es Ihr Team
- Installation der Schalttafel — cPanel, Plesk, DirectAdmin oder CLI-Verwaltung, Ihr Anruf
Was der Anbieter noch abdeckt
Auch auf einem nicht verwalteten Server pflegt der Hosting-Provider:
- Physische Hardware-Wartung und Komponentenaustausch
- Netzwerkkonnektivität, BGP-Routing und Upstream-Failover
- Strom, Kühlung und physische Sicherheit im Rechenzentrum
- Netzwerkschicht-DDoS-Minderung (Schutz auf Infrastrukturebene, nicht auf Betriebssystemebene)
- Erste Betriebssystembereitstellung bei der Bereitstellung
Managed vs Unmanaged Dedicated Server: Side-by-Side-Vergleich
Der Hauptunterschied zwischen einem verwalteten und nicht verwalteten dedizierten Server ist die administrative Eigentümerschaft. Beide Modelle laufen auf identischer physischer Hardware. Der Trennungspunkt ist, wer das Betriebssystem patcht, wer den Server überwacht und wer antwortet, wenn etwas kaputt geht.
| Merkmal | Verwalteter dedizierter Server | Nicht verwalteter dedizierter Server |
|---|---|---|
| OS-Patching | Provider-geplant, automatisch | Verantwortung des Kunden |
| Sicherheitshärten | Anbieter konfiguriert | Client erstellt von Grund auf neu |
| Serverüberwachung | 24/7-Provider-verwaltet | Client installiert und führt eigene Tools aus |
| Backup-Management | Anbieter-geplant (oder Add-On) | Kunden entwirft und läuft |
| Bedienfeld | Vorinstalliert (cPanel, Plesk, DirectAdmin) | Der Client wird bei Bedarf installiert |
| Root-Zugriff | verfügbar (einige Einschränkungen können gelten) | Volle Wurzel vom ersten Tag an |
| Technischer Support | 24/7 Support auf Serverebene | Nur Hardware- und Netzwerkschicht |
| Vorfallreaktion | Provider-eigenes mit definiertem SLA | Das Kundenteam besitzt alle Antworten |
| Monatliche Kosten | Höher (Admin-Layer eingeschlossen) | Niedrigerer Grundpreis |
| Beste Passform | Teams ohne dedizierten Sysadmin | In-House-IT- oder DevOps-Teams |
Vollständige RACI-Besitztabelle
RACI definiert, wer für jede Aufgabe verantwortlich, verantwortlich, konsultiert oder informiert ist. Im dedizierten Serverkontext ist das Eigentümermodell binär: Der Anbieter verarbeitet es oder Ihr Team kümmert sich darum. In der folgenden Tabelle sind 12 Verantwortlichkeiten auf Serverebene für beide Modelle abgebildet.
| Verantwortung | Verwalteter Server | Nicht verwalteter Server |
|---|---|---|
| Wartung der physischen Hardware | Versorger | Versorger |
| Netzwerkkonnektivität und BGP-Routing | Versorger | Versorger |
| Strom und Kühlung | Versorger | Versorger |
| Betriebssysteminstallation und Erstversorgung | Versorger | Versorger |
| OS-Sicherheits-Patching | Versorger | Mandant |
| Kernel-Updates | Versorger | Mandant |
| Installation der Schalttafel | Versorger | Mandant |
| Firewall-Konfiguration | Versorger | Mandant |
| DDoS-Minderung (Netzwerkebene) | Versorger | Versorger |
| Serverüberwachung und -warnung | Versorger | Mandant |
| Sicherungsplanung und -speicherung | Versorger (oder Add-On) | Mandant |
| Anwendungsschicht-Software | Mandant | Mandant |
Die fettgedruckten Zeilen zeigen, wo sich die Modelle trennen. Unter den Fettzeilen teilen sich beide Modelle auf der Infrastrukturebene dieselbe Anbieterabdeckung. Die Anwendungsschicht gehört in beiden Fällen zum Client.
Kostenvergleich: Managed vs. Unmanaged Dedicated Server
Verwaltete dedizierte Server kosten 30–601 tp3t mehr als äquivalente nicht verwaltete Konfigurationen zum Basisserverpreis. Ein nicht verwalteter Server mit $150 / Monat kann $220–$350 / Monat ausführen, wobei eine vollständige Verwaltungsebene enthalten ist. Zu den tatsächlichen Kosten eines nicht verwalteten Servers gehören jedoch Engineering-Arbeiten, Überwachungstools, Backup-Speicher, die Lizenzierung der Systemsteuerung und die Wiederherstellungszeit für Vorfälle, die niemals auf der Serverrechnung angezeigt werden.
Der Fehler, den die meisten Käufer machen, ist der Vergleich der Managed Server-Rechnung mit der nicht verwalteten Serverrechnung. Der richtige Vergleich sind die Gesamtkosten des verwalteten Servers mit den Gesamtkosten für den Betrieb eines nicht verwalteten Servers nach dem Standard, den Ihre Workload tatsächlich erfordert.
Werbebuchungen, die die wahren Kosten jedes Modells ausmachen
Verwaltete dedizierte Serverkosten:
- Basisserver-Hardware (CPU, RAM, Speicher, Bandbreite)
- Verwaltungsgebühr für OS-Patching, Monitoring, Backups, Support
- Control Panel-Lizenz (in der Regel enthalten)
- Alle Add-Ons der Anwendungsebene, die Ihr Team auswählt
Nicht verwaltete dedizierte Server wahre Kosten
- Basisserver-Hardware (gleiche Hardware, untere Rechnung)
- Interne Engineering-Zeit für Patching, Monitoring, Vorfallreaktion (typisch 10–40 Stunden/Monat je nach Serveranzahl und Komplexität)
- Server-Monitoring-Tool-Lizenzen (DataDog, Zabbix oder ähnlich: $30–$200/Monat)
- Backup-Speicher- und Verwaltungstools ($20–$100/Monat)
- Control Panel-Lizenz bei Bedarf (CPPanel: ~$20–$45/Monat; Plesk: ~$15–$60/Monat)
- Kosten für die Wiederherstellung von Vorfällen, wenn eine nicht gepatchte Sicherheitsanfälligkeit oder Fehlkonfiguration zu Ausfallzeiten führt
TCO-Szenarien nach Geschäftstyp
| Geschäftsprofil | Unverwaltete wahre Kosten / Monat | Kosten für verwaltete Server/Monat | besseres Modell |
|---|---|---|---|
| SaaS-Startup (kein Sysadmin) | $150 Server + $900+ Ingenieurzeit | $250–$350 All-in | Verwaltet |
| E-Commerce (Teilzeit-IT) | $150 Server + $450 IT-Overhead | $250–$400 mit Überwachung | Verwaltet |
| Unternehmen mit DevOps-Team | $150–$300 Server | $400–$600 (häufig redundant) | nicht verwaltet |
| Streaming-Plattform (24/7 kritisch) | $150 + hohes Ausfallrisiko | $350–$500 mit vollem SLA | Verwaltet |
| Entwickler/Agentur (Expertenteam) | $150–$250 mit IAC-Pipeline | $300–$450 (extra Overhead) | nicht verwaltet |
Die versteckten Kosten eines nicht verwalteten Servers
Die nicht verwalteten Serverpreise sehen auf dem Papier niedriger aus. Die Lücke schließt sich schnell, sobald Sie die realen Betriebskosten berücksichtigen.
Ein SaaS-Unternehmen mit 1 tp4t50.000 monatlichen wiederkehrenden Einnahmen und ein Teilzeitingenieur, der den Server verwaltet, steht vor einer Berechnung, die die Rechnung nicht erfasst. Die Zeit, die der Ingenieur für das Patchen, die Überwachung und die Reaktion auf Vorfälle aufgewendet hat, wird nicht für das Produkt aufgewendet. Ein einzelner Sicherheitsvorfall aufgrund einer ungepatchte Sicherheitsanfälligkeit kann die Wiederherstellung und den Verlust von Einnahmen mehr kosten als 12 Monate Managed Hosting-Gebühren.
Für Teams ohne dedizierten Systemadministrator kostet das nicht verwaltete Modell routinemäßig mehr als verwaltetes Hosting, noch bevor ein einzelner Vorfall auftritt. Unternehmen, die neben ihrem Server eine dedizierte IP-Infrastruktur benötigen, können auch auswerten IPv4- und IPv6-Leasing als separate Werbebuchung, die für beide Managementmodelle gilt.
Atal Networks betreibt dedizierte Serverinfrastruktur über 213+ Rechenzentren in 196 Ländern. Wir konfigurieren verwaltete und nicht verwaltete Setups auf derselben Dell-Hardware mit Intel Xeon-Prozessoren, NVMe-SSD-Speicher und RAID, unterstützt von einem 99.99% Uptime SLA und 100% Network SLA.
Dedizierte Serverpläne anzeigen →
Über 36.000 Unternehmen bedient. Keine versteckten Gebühren. Kein Überverkauf. 24/7/365 Real Engineer Support.
Sicherheit: Was jedes Modell benötigt
Ein verwalteter dedizierter Server umfasst die aktive Sicherheitsverwaltung von Ihrem Hosting-Anbieter: Patches auf Betriebssystemebene, DDoS-Minderung der Netzwerkebene, Firewall-Konfiguration und Einrichtung zur Erkennung von Einbrüchen. Ein nicht verwalteter Server erfordert, dass Ihr Team jede Sicherheitsschicht von Grund auf aufbaut und pflegt. Laut der NIST Nationale Schwachstellendatenbank, Linux-Server haben im Jahr 2026 durchschnittlich 6–8 Sicherheitshinweise pro Monat bekannt gegeben. Das Fehlen eines einzelnen kritischen Patchs kann einen Server einer Berechtigungseskalation oder einer Remotecodeausführung aussetzen.
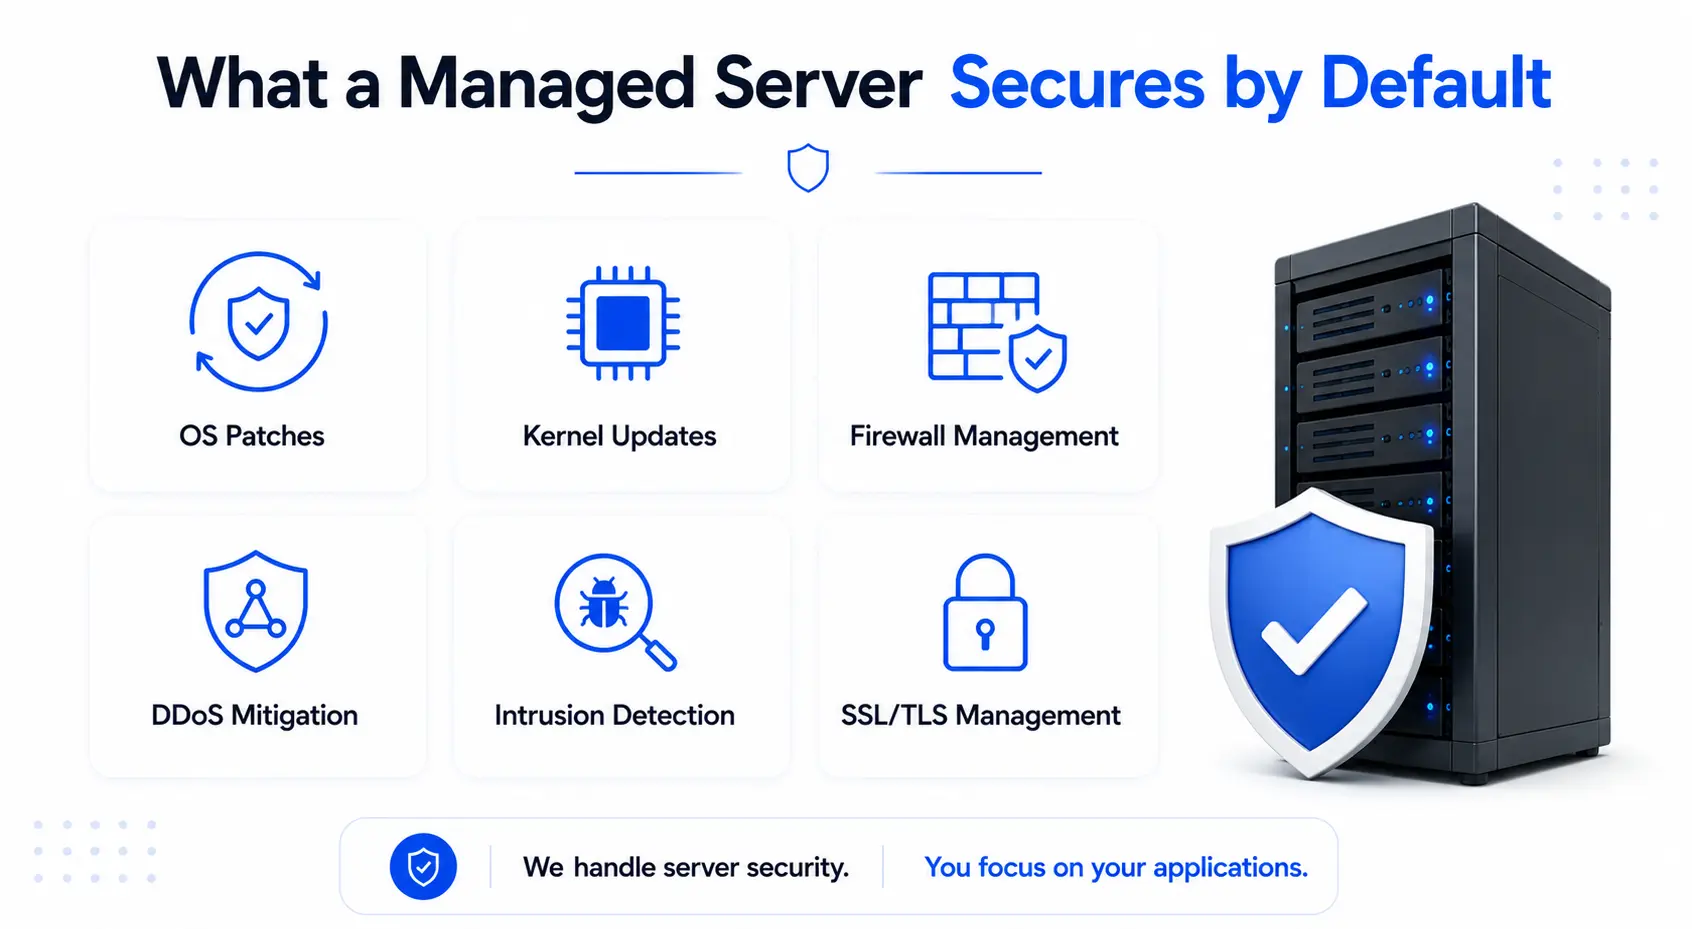
Was ein verwalteter Server standardmäßig sichert
Auf einem verwalteten dedizierten Server umfasst der Sicherheitsstapel des Anbieters in der Regel:
- Betriebssystem-Sicherheitspatches Anwendung in einem geplanten Zyklus, normalerweise innerhalb von 48 bis 72 Stunden nach einer kritischen beratenden Veröffentlichung
- Kernel-Updates Getestet und implementiert durch das Infrastrukturteam des Anbieters
- Firewall-Regelwerk Gebaut und gewartet, mit Updates, wenn neue Bedrohungsmuster auftauchen
- DDoS-Minderung der Netzwerkschicht das absorbiert volumetrische Angriffe, bevor sie das Server-Betriebssystem erreichen
- Intrusion Detection — Der Anbieter überwacht anomale Zugriffsmuster und warnt Ihr Team
- SSL / TLS-Konfiguration Für Web-Facing-Dienste, gepflegt und erneuert vom Anbieter
Sicherheitsstapel Ihr Team muss auf einem nicht verwalteten Server aufbauen
Ein nicht verwalteter Server kommt mit Root-Zugriff und einer sauberen Betriebssysteminstallation. Ihr Team baut von diesem Punkt an die Sicherheit:
- Patch-Management-Pipeline - Verfolgung der NIST NVD-Beratungsfeed, Testen von Patches und Anwenden nach einem definierten Zeitplan
- Firewall bauen — IPTables oder UFW-Regelsätze oder eine Hardware-Firewall, die für Ihre spezifischen Verkehrsmuster konfiguriert ist
- SSH-Härten — Nur schlüsselbasierte Authentifizierung, nicht standardmäßiger Port, Fail2Ban für Brute-Force-Schutz
- Intrusion Detection System — Wazuh, Ossec oder ein kommerzielles Äquivalent installiert, konfiguriert und abgestimmt auf Ihre Umgebung
- Aggregation und Alarmierung protokollieren — Eine Pipeline, die Betriebssystem-, Anwendungs- und Netzwerkprotokolle sammelt und Warnungen auf Anomalien auslöst
- Sicherungsüberprüfung — Geplante Wiederherstellungen regelmäßig getestet, nicht nur geplante und vergessene Backups
Dies ist eine echte technische Arbeitsbelastung. Für ein Team ohne einen sicherheitsgerichteten Systemadministrator fallen diese Aufgaben an Entwickler oder allgemeine IT-Mitarbeiter, die sich nicht auf die Sicherheit der Infrastruktur spezialisiert haben.
Das wahre Risiko eines verpassten Patch
Ein verpasster Kernel-Patch bleibt nicht theoretisch. Schwachstellen der Privilegien im Linux-Kernel – wie z. NIST CVE-Datenbank — Ermöglichen Sie einem Angreifer mit eingeschränktem Zugriff, die volle Root-Steuerung zu erlangen. Ein nicht verwalteter Server ohne Patch-Verwaltungsprozess wird jedem veröffentlichten CVE ausgesetzt, bis jemand in Ihrem Team den Fix wendet.
DDoS-Minderung Arbeitet auf der Netzwerkschicht auf verwalteten und nicht verwalteten Servern bei Atal Networks. Dieser Schutz erfasst volumetrische Angriffe, bevor sie das Betriebssystem Ihres Servers erreichen. Die Sicherheitslücke auf Betriebssystemebene auf einem nicht verwalteten Server ist ein separates Problem und gehört vollständig Ihrem Team. Für VPN- und Proxy-Betreiber, die neben der Server-Sicherheit erweiterte Netzwerk-Layer-Konfigurationen benötigen, VPN-Proxy-Server-Lösungen Schließen Sie eine DDoS-geschützte Infrastruktur ein, die speziell für diese Workload erstellt wurde.
Leistung auf verwalteten und nicht verwalteten Servern
Die zugrunde liegende Server-Hardware liefert sowohl im verwalteten als auch im nicht verwalteten Modell eine identische Rohleistung. Ein Intel Xeon-Prozessor, ein NVMe-SSD-Speicher-Array, eine RAID-Konfiguration und ein 10-Gbit/s-Port führen dies auch aus, unabhängig davon, ob ein Provider-Ingenieur das Betriebssystem verwaltet oder Ihr Team. Der Hardware-Durchsatz, die Speicher-IOPS und die Netzwerkbandbreite ändern sich nicht basierend auf dem Verwaltungsmodell.
Der Leistungsunterschied zwischen den beiden Modellen ergibt sich daraus, wie gut der Server im Laufe der Zeit konfiguriert und beibehalten wird, nicht von der Hardware selbst. Die Intel Xeon Server-Plattform Das sowohl verwaltete als auch nicht verwaltete Konfigurationen bietet den gleichen Durchsatz auf Siliziumebene, unabhängig davon, wer die darüber liegende Softwareebene verwaltet.
Wo verwaltete Konfigurationen die Leistung im Laufe der Zeit schützen
Ein verwalteter Server liefert nicht mehr Rohleistung als ein nicht verwalteter Server auf derselben Hardware. Es schützt durch konsequente Betriebsdisziplin vor Leistungseinbußen im Laufe der Zeit:
- Proaktive Überwachung Fängt Ressourcen-Engpässe, Festplattensättigung und Speicherdruck ab, bevor sie die Reaktionszeiten der Anwendung beeinflussen
- Geplante Betriebssystemaktualisierungen Schließen Sie leistungsrelevante Korrekturen neben Sicherheits-Patches ein – Kernel-Scheduler-Updates, Verbesserungen des NVMe-Treibers und Netzwerk-Stack-Patches wirken sich auf den realen Durchsatz aus
- Hardware-Ersatz SLA Bedeutet, dass ein verschlechterndes NVMe-Laufwerk oder ein fehlerhaftes RAID-Array adressiert wird, bevor es zu Datenverlust oder E / A-Verlangsamungen führt
- Bedienfeld-Werkzeuge Vereinfacht die Software-Stack-Konfiguration für Teams ohne tiefe Linux-Administrationserfahrung, wodurch Fehlkonfigurationsprobleme reduziert werden
Wo nicht verwaltete Konfigurationen eine tiefere Abstimmung ermöglichen
Ein erfahrenes Team gewinnt auf einem nicht verwalteten Server Performance-Headroom, das eine verwaltete Umgebung einschränken kann:
- Kein Overhead des Überwachungsagenten — Verwaltete Server führen häufig anbieterseitige Überwachungsagenten aus, die CPU und Arbeitsspeicher verbrauchen; Ein nicht verwalteter Server führt nur das aus, was Ihr Team installiert
- Benutzerdefinierte Kernel-Builds — Teams, die Hochleistungsnetzwerke, spezialisierte GPU-Workloads oder latenzempfindliche Anwendungen ausführen, können benutzerdefinierte Kernel für bestimmte Hardware kompilieren
- Bare OS-Installationen — Nicht verwaltete Server unterstützen minimale OS-Builds ohne unnötige Pakete, wodurch die Angriffsfläche und der Speicherplatz gleichzeitig reduziert werden
- Volle Netzwerk-Stack-Steuerung — Erweiterte BGP-Konfigurationen, benutzerdefiniertes TCP/IP-Tuning und nicht standardmäßige Routing-Protokolle sind ohne jegliche Verwaltungsschicht verfügbar
Die richtige Wahl für Ihr Unternehmen: 5-Kriterien Decision Scorecard
Bewerten Sie Ihre Situation nach fünf Kriterien. Jedes Kriterium verdient 1 bis 3 Punkte. Eine Gesamtpunktzahl von 0–7 begünstigt einen verwalteten dedizierten Server. Eine Punktzahl von 8–12 schlägt die Bewertung von halbverwalteten Optionen vor. Eine Punktzahl von 13–15 bedeutet, dass Ihr Team die Tiefe hat, um einen nicht verwalteten Server kostengünstig zu betreiben.
| Kriterien | 1 Punkt | 2 Punkte | 3 Punkte |
|---|---|---|---|
| Technisches Personal | Kein dedizierter Sysadmin | Teilzeit- oder geteilte IT-Unterstützung | Vollzeit-Sysadmin- oder DevOps-Ingenieur |
| Budgetpriorität | Benötigen Sie feste All-in-Preise | Kann etwas Administrator-Overhead aufnehmen | Kostenoptimierung ist das Hauptziel |
| Uptime-Kritikalität | Ausfallzeiten verursachen direkten Umsatzverlust | etwas Toleranz für kurze Verzögerungen | Workloads für Dev-, Test- oder Flexible-Fenster |
| Anpassungstiefe | Standardbetriebssystem und Anwendungsstapel | Einige benutzerdefinierte Konfigurationen erforderlich | Benutzerdefinierter Kernel, Bare-Betriebssystem oder IAC-Pipeline |
| Infrastrukturbandbreite | Team fokussiert 100% auf das Produkt | Etwas Kapazität für Serveraufgaben | Infrastruktur ist eine Kernfunktion |
Punktzahl 0–7: Wählen Sie Verwaltet. Der Verwaltungsaufwand und das Vorfallrisiko kosten mehr als die Verwaltungsgebühr.
Punktzahl 8–12: Evaluieren Sie halbverwaltete Optionen oder einen verwalteten Plan, der vollständigen Root-Zugriff enthält. Viele Anbieter, einschließlich Atal Networks, konfigurieren Optionen, die beide Modelle überbrücken.
Punktzahl 13–15: Wählen Sie Unmanaged. Ihr Team hat die technische Tiefe und die Kosteneinsparungen sind real.
Diese Scorecard spiegelt das wider, was wir bei mehr als 36.000 Kunden sehen. Teams, die ihre Punktzahl unterschätzen und nicht verwaltete Server auswählen, verbringen die ersten 90 Tage damit, die Lücke zwischen den Serverkosten und den Serverbetriebskosten festzustellen. Teams, die ihre Punktzahl überschätzen und gelegentlich verwaltetes Hosting wählen, stellen fest, dass sie für Dienste bezahlen, die ihr DevOps-Team bereits intern erledigt. Für Kunden, die neben der rohen Hardware-Leistung eine vollständige physische Infrastruktursteuerung benötigen, Bare-Metal-Server Unterstützen Sie beide Modelle auf identischer Enterprise-Hardware.
Sie sind sich nicht sicher, welches Modell zu Ihrer Arbeitsbelastung passt? Unsere Ingenieure haben beide Konfigurationen über 16+ Jahre und über 36.000 Clients bereitgestellt. Wir konfigurieren Ihren Server in weniger als 24 Stunden für Ihre Workload - verwaltet oder nicht verwaltet - über mehr als 213 Datencenter-Standorte.
Sprechen Sie mit einem Atal Networks-Ingenieur →
24/7/365 Real Engineer Support. Keine versteckten Gebühren. 196 Länder abgedeckt.
So migrieren Sie zwischen verwalteten und nicht verwalteten Servern
Das Umschalten zwischen einem verwalteten und nicht verwalteten dedizierten Server erfordert in der Regel die Migration zu einer neuen Serverinstanz, anstatt eine Einstellung auf Ihrem vorhandenen Computer zu ändern. Das Managementmodell wird vom ersten Tag an in die Bereitstellungskonfiguration eingebrannt. Planen Sie die Migration sorgfältig, um Datenverlust oder Dienstunterbrechungen zu vermeiden.
Wechsel von nicht verwaltet zu verwaltet (8 Schritte)
Teams, die über die interne Serververwaltung hinauswachsen, einen Sicherheitsvorfall auf einem nicht verwalteten Server erleben oder ihren Systemadministrator verlieren, wechseln normalerweise zu Managed Hosting. Der Prozess ist bei der Planung unkompliziert.
- Überprüfen Sie Ihren vorhandenen Server. Dokumentieren Sie die gesamte installierte Software, ausführende Dienste, offene Ports, Cron-Jobs, benutzerdefinierte Firewall-Regeln und alle nicht standardmäßigen Betriebssystemkonfigurationen. Dieses Runbook ist Ihre Migrationskarte.
- Definieren Sie, was der verwaltete Anbieter abdeckt. Confirm root access terms, patch cycle timing, backup scope, and monitoring coverage before signing. Nicht alle verwalteten Pläne decken die gleichen Verantwortlichkeiten ab.
- Fordern Sie einen neuen verwalteten Server an, der Ihren Hardwarespezifikationen bereitgestellt wird. Übereinstimmen oder überschreiten Sie die aktuelle CPU, den RAM, den Speicher und die Bandbreite, um eine Leistungsregression während der Migration zu vermeiden.
- Replizieren Sie Ihren Anwendungsstapel und Ihre Daten auf die neue verwaltete Instanz. Testen Sie die Anwendung vollständig auf dem neuen Server, bevor sich DNS ändert.
- Reduzieren Sie Ihre DNS TTL auf 300 Sekunden mindestens 24 Stunden vor dem geplanten Umbruch. Dies verkürzt die Laufzeit beim Umschalten der Datensätze.
- Führen Sie beide Server parallel aus. Überprüfen Sie das vollständige Anwendungsverhalten, Datenbankverbindungen, API-Integrationen von Drittanbietern und den Status des SSL-Zertifikats auf der verwalteten Instanz.
- Schneiden Sie DNS während eines Fensters mit geringem Verkehr auf den verwalteten Server. Mit Rollback auf den nicht verwalteten Server bereit, wenn ein Problem auftritt.
- Überwachen Sie den verwalteten Server für 48–72 Stunden vor der Außerbetriebnahme der ursprünglichen nicht verwalteten Instanz.
Umzug von Managed to Unmanaged
Die Rückwärtsmigration folgt mit einem entscheidenden Unterschied zum DNS- und Parallellaufprozess: Ihr Team übernimmt vom ersten Tag an auf dem neuen nicht verwalteten Server die gesamte Verantwortung auf Betriebssystemebene.
Vor der Umstellung:
- Installieren Sie Ihren Überwachungsstapel (Prometheus, Zabbix oder Datadog) auf der nicht verwalteten Instanz und bestätigen Sie, dass die Warnung funktioniert
- Richten Sie Ihren Firewall-Regelsatz ein und überprüfen Sie ihn anhand Ihrer Verkehrsanforderungen
- Richten Sie einen Patch-Management-Zyklus ein und weisen Sie einem benannten Ingenieur einen internen Besitz zu
- Konfigurieren Sie Ihre Sicherungsjobs und führen Sie eine Testwiederherstellung durch, bevor der Server Produktionsverkehr überträgt
Der häufigste Fehler bei Managed-to-Unmanaged-Migrationen sind Teams, die die technische Migration gut planen und vergessen, die operative Übergabe zu planen. Der Server bewegt sich sauber. Drei Wochen später hat niemand den nach dem Cutover-Datum veröffentlichten Kernel-Patch angewendet. Wenn Ihr Team während oder nach einer Migration IP-Ressourcen über mehrere Serverstandorte hinweg skalieren muss, IPv4- und IPv6-Leasingdienst Behandelt die Subnetzzuweisung unabhängig von Ihrer Auswahl des Managementmodells.
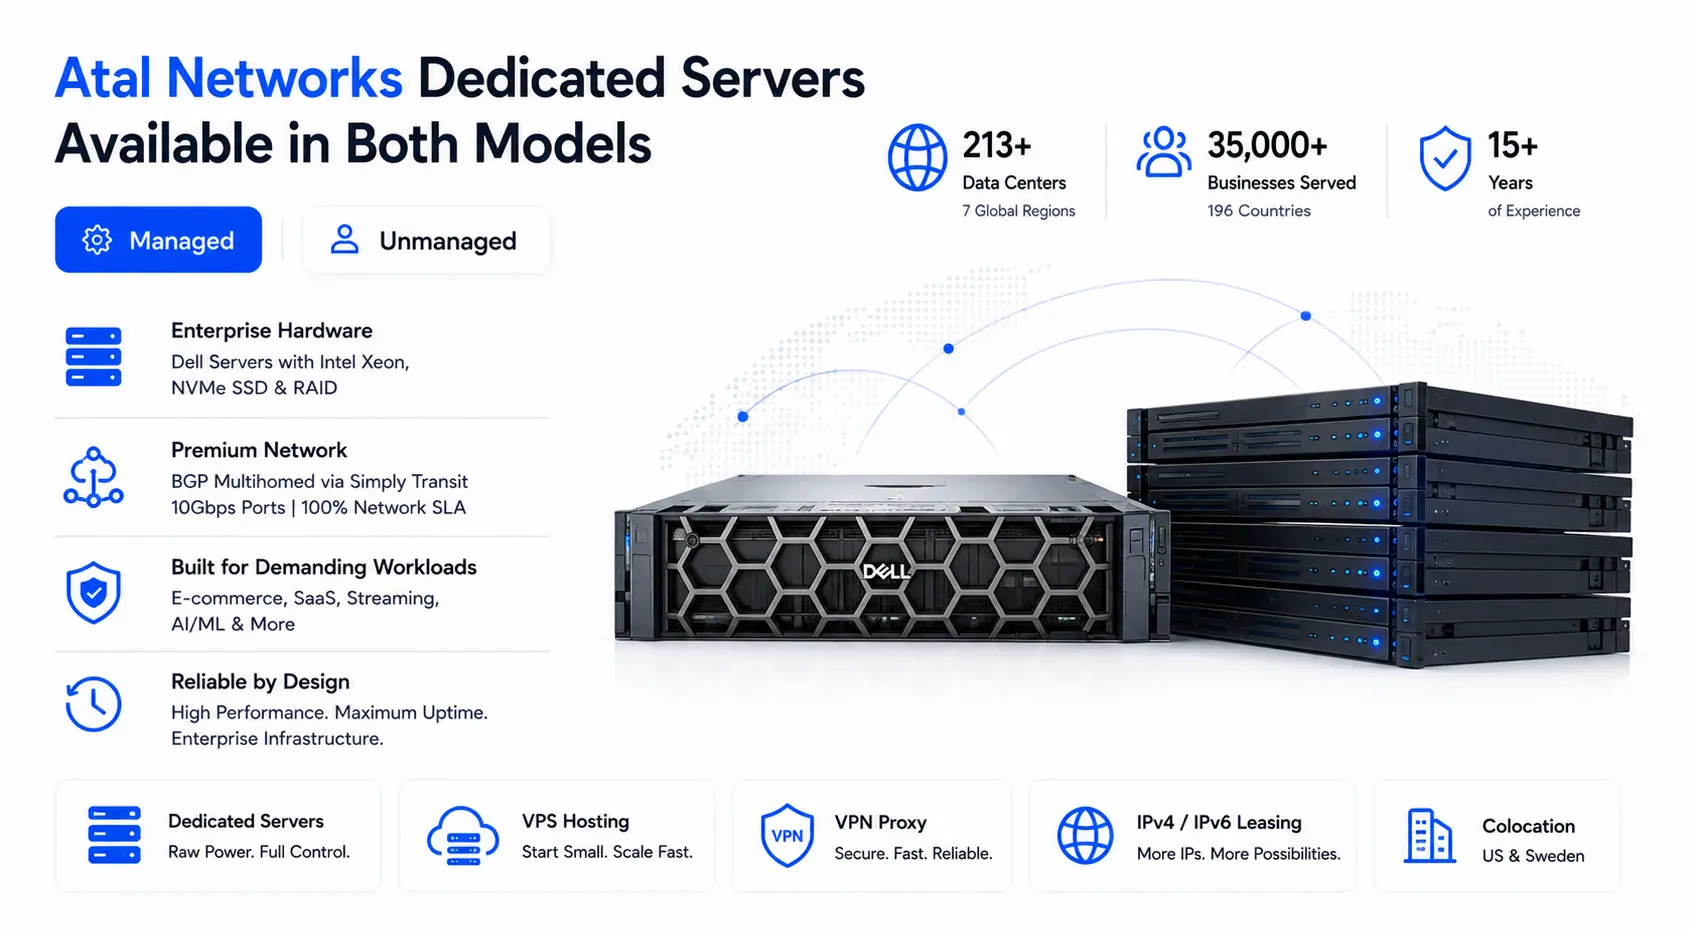
Dedicated Servers Atal Networks: Verfügbar in beiden Modellen
Atal Networks betreibt dedizierte Serverinfrastruktur in über 213 Rechenzentren in sieben globalen Regionen: Nordamerika, Europa, Asien, Naher Osten, Afrika, Ozeanien und Südamerika. Jeder Server in unserer Flotte läuft auf Dell-Hardware mit Intel Xeon-Prozessoren, NVMe-SSD-Speicher und RAID-Redundanz. Unser Netzwerk nutzt BGP Multihoming über Simply Transit mit 10 Gbit/s Ports und einem 100% Netzwerk SLA.
Wir haben mehr als 36.000 Unternehmen in 196 Ländern betreut, seit unsere Gründer Adam und Izak mit 16 Jahren begonnen haben, Hosting-Infrastruktur zu bauen. Über 16 Jahre Bereitstellungen haben wir konfiguriert dedizierte Server Für E-Commerce-Operationen mit High-SKU-Magento-Installationen, SaaS-Unternehmen mit kundenorientierten Uptime-SLAs, Streaming-Plattformen, die Servicelücken nicht tolerieren können, sowie KI- und ML-Teams, die benutzerdefinierte Kernel-Builds und nackten Hardwarezugriff benötigen.
Für Kunden, die eine RAW-Computerisolation ohne Hypervisor-Ebene benötigen, Bare-Metal-Server Bieten Sie direkten Hardware-Zugriff auf dieselbe Unternehmensinfrastruktur. Kunden, die einen kleineren, virtualisierten Ausgangspunkt benötigen, können mit unserem beginnen VPS-Pläne und auf einen dedizierten Server skalieren, wenn die Workload dies erfordert. Unternehmen, die Proxy- oder VPN-Infrastruktur betreiben, können dedizierte Server mit unseren kombinieren VPN-Proxy-Server-Lösungen und IPv4 / IPv6-Leasing für einen kompletten Infrastruktur-Stack. zur physischen Hardware-Platzierung in unseren Einrichtungen, Colocation Services sind auch in den USA und Schweden erhältlich.
Beide Managementmodelle laufen auf derselben physischen Infrastruktur:
- Dell Hardware — Enterprise-Grad-Server mit dokumentierter Zuverlässigkeit im Produktionsmaßstab
- Intel Xeon-Prozessoren — Konsistente Multi-Thread-Leistung für Datenbank-, Rechen- und Anwendungs-Workloads
- NVMe-SSD-Speicher — Schnelle zufällige E/A für Datenbanken, Caching-Layer und Hochfrequenz-Dateivorgänge
- RAID-Konfiguration — Speicherredundanz bei Einzellaufwerksausfällen
- 10-Gbit/s-Ports — Konnektivität in voller Bandbreite ohne Drosselung
- BGP-Multihomed-Netzwerk — Routing-Redundanz durch mehrere Upstream-Anbieter
- DDoS-Schutz — Netzwerk-Layer-Minderung auf allen Servern enthalten
- ISO-zertifizierte Tier-4-Rechenzentren — Physische Sicherheit, redundante Leistung und Kühlung nach Unternehmensstandards
- 99.99% Uptime SLA, 100% Netzwerk SLA - durch Vertrag unterstützt
Akzeptierte Zahlungsmethoden: Krypto, PayPal, Kreditkarte und Überweisung. Keine versteckten Gebühren. Kein Überverkauf.
Stellen Sie Ihren dedizierten Server noch heute bereit und erhalten Sie bis zu 70%. Wählen Sie Ihr Managementmodell aus, wählen Sie Ihre Rechenzentrumsregion aus über 213 Standorten in 196 Ländern aus und gehen Sie in weniger als 24 Stunden live.
Stellen Sie Ihren dedizierten Server bereit →
100% Netzwerk SLA. DDoS-Schutz. NVMe SSD. überfallen 10 Gbit/s Ports. Real Engineer Support, 24/7/365.
Häufig gestellte Fragen
Was ist der Unterschied zwischen einem verwalteten und nicht verwalteten dedizierten Server?
Ein verwalteter dedizierter Server umfasst die Serververwaltung: Betriebssystem-Patching, Sicherheitsupdates, Überwachung und Sicherungen. Ein nicht verwalteter dedizierter Server bietet Ihrem Team vollständigen Root-Zugriff und die volle Verantwortung für alle Servervorgänge über der Hardware- und Netzwerkschicht. Beide laufen auf identischer physischer Hardware. Der Unterschied ist, wer die Softwareumgebung verwaltet und wer reagiert, wenn etwas kaputt geht.
Ist ein verwalteter dedizierter Server die zusätzlichen Kosten wert?
Für Teams ohne dedizierten Linux-Systemadministrator ja. Die Verwaltungsgebühr ist fast immer geringer als die kombinierten Kosten für interne IT-Zeit, Überwachungstools, Backup-Infrastruktur und das finanzielle Risiko eines Sicherheitsvorfalls von einem nicht gepatchten Server. Für Teams mit starker interner DevOps-Fähigkeit bietet ein nicht verwalteter Server häufig einen besseren Wert, indem es eine unnötige Serviceschicht entfernt.
Kann ich Root-Zugriff auf einem verwalteten dedizierten Server erhalten?
Die meisten verwalteten Hosting-Provider bieten Root-Zugriff, obwohl einige bestimmte Änderungen auf Kernel-Ebene einschränken können, um die Serverstabilität und die SLA-Abdeckung zu schützen. Bestätigen Sie bei Atal Networks die Root-Zugriffsbedingungen direkt vor dem Kauf mit unserem Team. Bitten Sie um eine schriftliche Bestätigung der Einschränkungen, bevor Sie eine Managed-Hosting-Vereinbarung mit einem beliebigen Anbieter unterzeichnen.
Was deckt der Hosting-Provider auf einem nicht verwalteten Server ab?
Auf einem nicht verwalteten Server verwaltet der Anbieter die physische Hardware, Stromversorgung, Kühlung und Netzwerkkonnektivität, einschließlich BGP-Routing und DDoS-Minderung der Netzwerkschicht. Der Anbieter ersetzt fehlerhafte Hardwarekomponenten. Alle Konfigurationen auf Betriebssystemebene, Sicherheitshärten, Patch-Management, Überwachung, Backup-Design und Vorfallantwort gehören Ihrem Team.
Wie viel mehr kostet ein verwalteter dedizierter Server?
Verwaltete Pläne kosten in der Regel 30–601 tp3t mehr als der nicht verwaltete Basispreis. Ein Server mit $150/Monat Unmanaged kann $220–$350/Monat laufen, inklusive vollständiger Verwaltung. Die Prämie variiert vom Managementumfang: Nur Überwachungspläne kosten weniger als vollständig verwaltete Pläne, einschließlich Betriebssystem-Patching, Backups, einer Systemsteuerung und 24/7-Vorfallreaktionen.
Kann ich später vom nicht verwalteten zum verwalteten Hosting wechseln?
Ja. Für das Umschalten muss auf eine neue verwaltete Serverinstanz migriert werden, anstatt eine Einstellung auf Ihrem vorhandenen Server zu ändern. Planen Sie die Migration mit DNS-TTL-Reduktion, parallelen Tests und einem bestätigten Rollback-Pfad, um eine Unterbrechung des Dienstes zu vermeiden. Eine gut geplante Migration dauert 24–72 Stunden. Ein ungeplanter dauert länger und riskiert Ausfallzeiten.
Welche technischen Fähigkeiten benötige ich, um einen nicht verwalteten dedizierten Server auszuführen?
Das Ausführen eines nicht verwalteten dedizierten Servers erfordert solide Kenntnisse in der Linux- (oder Windows-Server-) Administration, Erfahrung mit der Firewall-Konfiguration (IPTables, UFW oder Hardware-Firewall), Betriebssystem- und Kernel-Patch-Management, Backup-System-Design und Server-Überwachung. Ein qualifizierter Systemadministrator oder DevOps-Ingenieur mit Erfahrung in der Produktionsbereitstellung sollte den Server täglich besitzen.
Zeigt ein verwalteter Server eine bessere Leistung als ein nicht verwalteter Server?
Die zugrunde liegende Hardware liefert in beiden Modellen identischen Rohdurchsatz. Verwaltete Server profitieren von konsistenten Patch-Zyklen und proaktiver Überwachung, die Leistungseinbußen im Laufe der Zeit verhindern. Nicht verwaltete Server ermöglichen es erfahrenen Administratoren, den Kernel, den Netzwerk-Stack und die Speicherkonfiguration für bestimmte Workloads aggressiver zu optimieren, was eine Standard-Managed-Konfiguration in kompetenten Händen übertreffen kann.
