 Ir al contenido



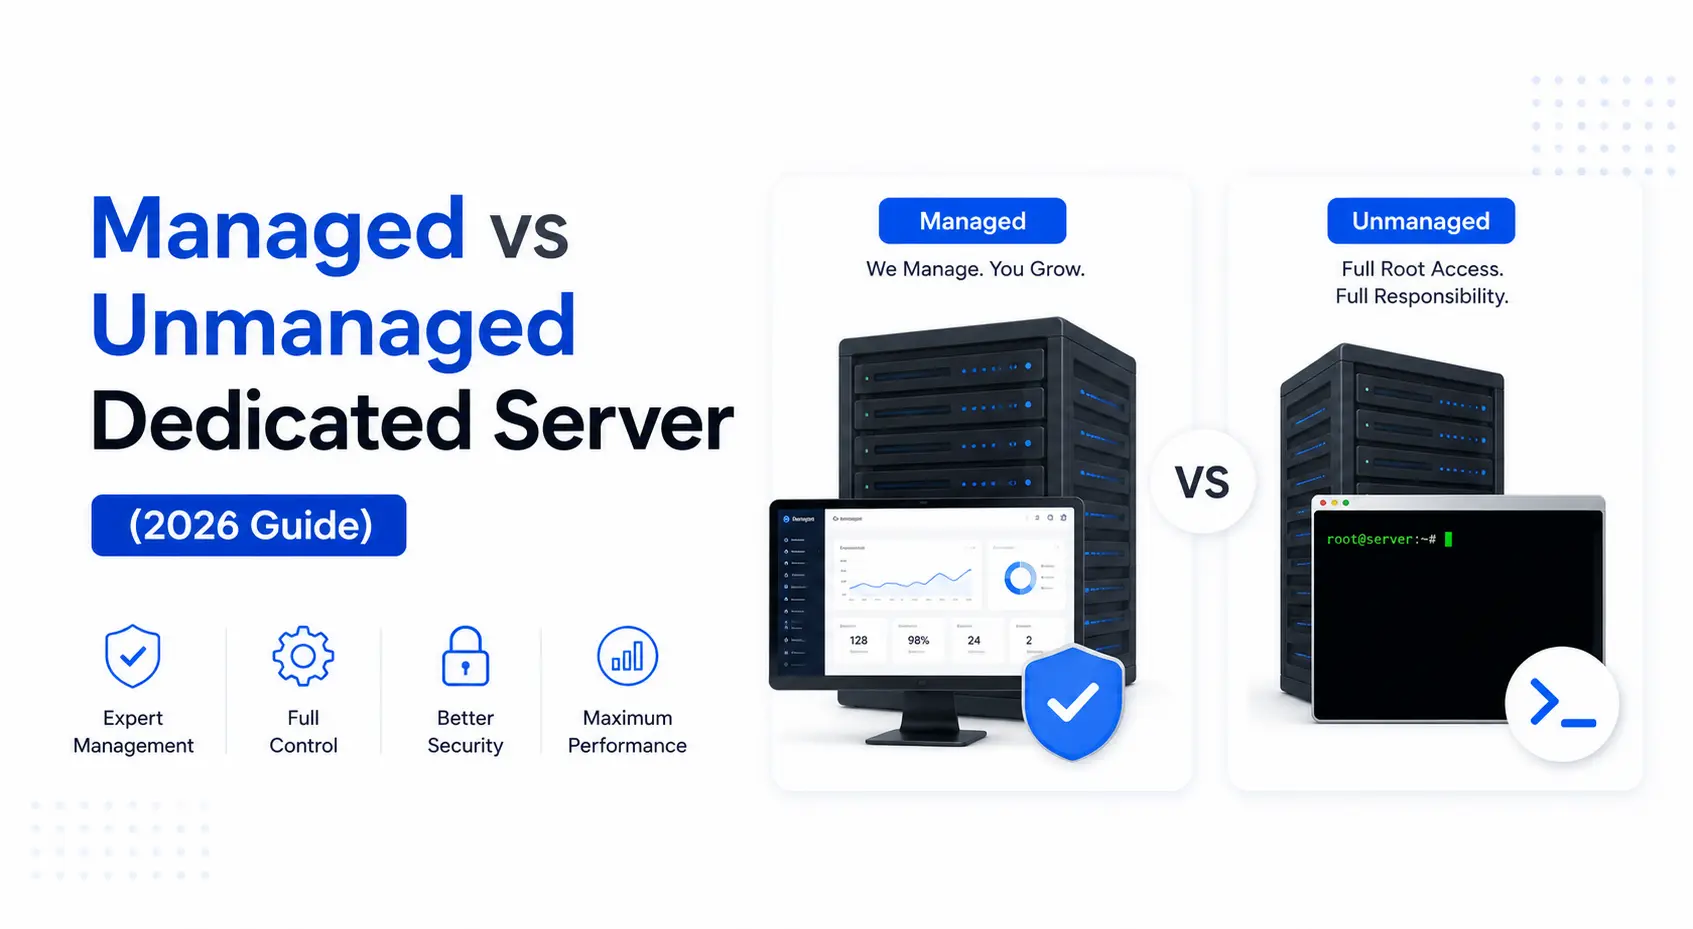
Un servidor dedicado administrado es una máquina física donde su proveedor de alojamiento maneja parches de SO, actualizaciones de seguridad, monitoreo de servidor y mantenimiento de hardware. Un servidor dedicado no administrado le da a su equipo acceso completo de root y toda la responsabilidad por cada capa sobre el hardware. El modelo correcto depende de la profundidad técnica de su equipo, sus requisitos de tiempo de actividad y el costo real de cada opción.
Más de 16 años de carrera Infraestructura de servidores dedicado Para más de 36.000 empresas en 196 países, hemos visto que ambos modelos tienen éxito y fracasan. Las empresas hacen que el hardware sea correcto y el modelo de gestión equivocado. El resultado es un tiempo de inactividad inesperado de un kernel no parcheado o dinero gastado en servicios administrados que un equipo completo de DevOps no necesitaba. Esta guía cierra esa brecha.
¿Qué es un servidor dedicado administrado?
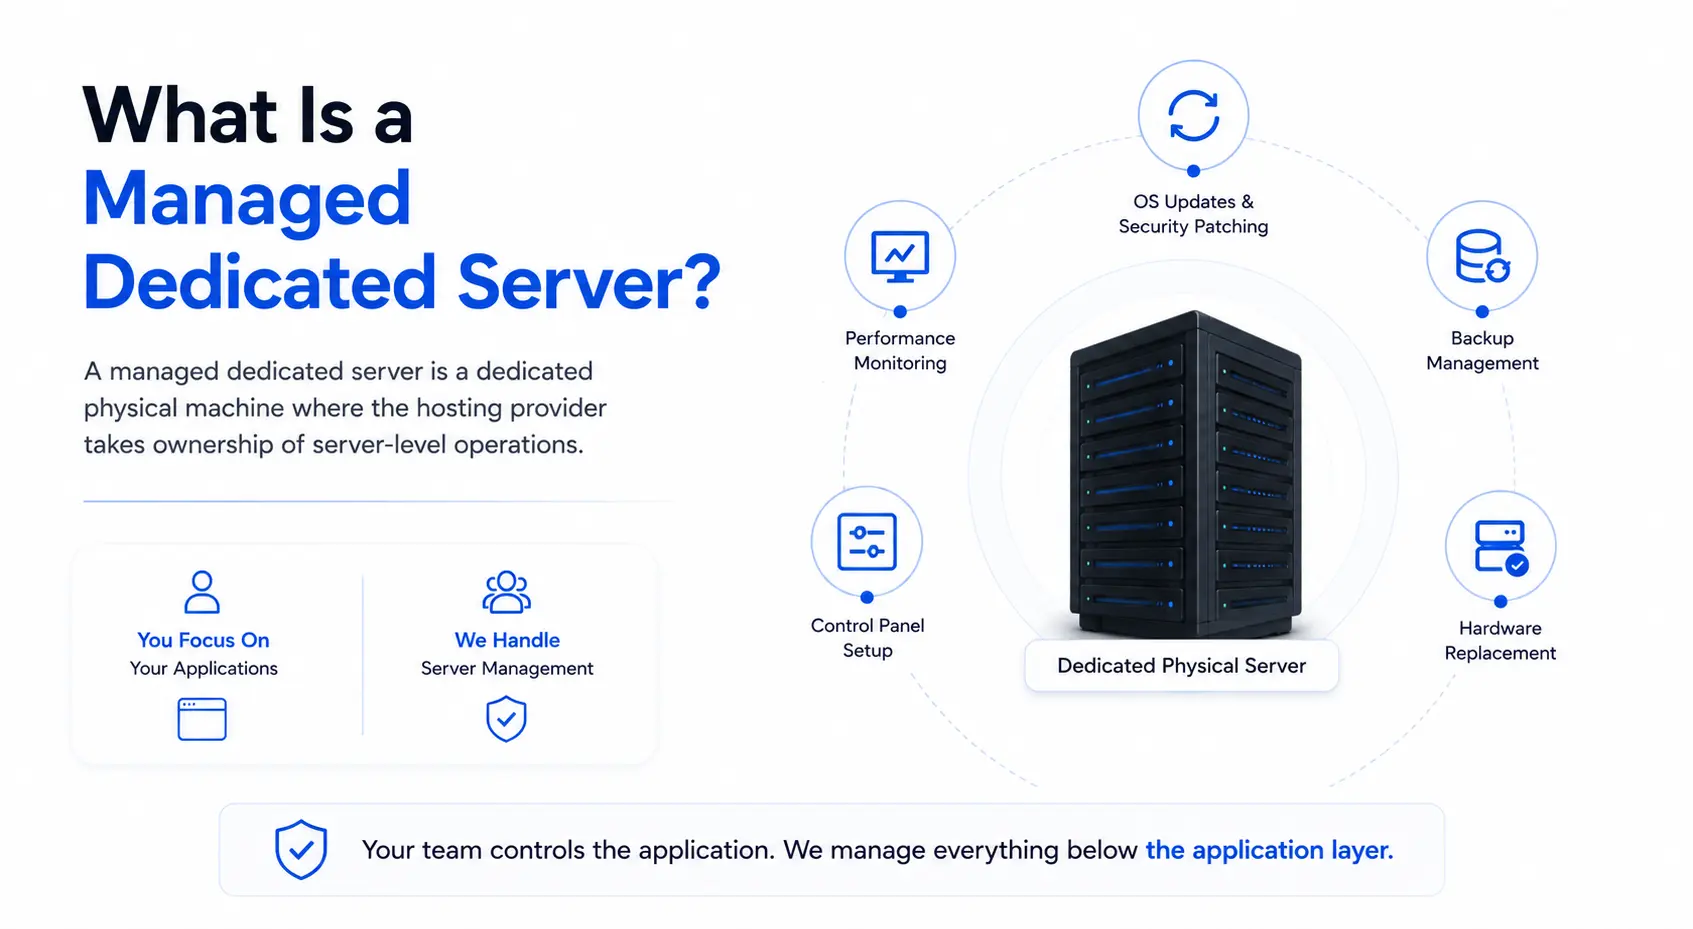
Un servidor dedicado administrado es una máquina física dedicada donde el proveedor de alojamiento se apropia de las operaciones a nivel de servidor. Esto incluye actualizaciones del sistema operativo, parches de seguridad, monitoreo de rendimiento, gestión de copias de seguridad, configuración del panel de control y reemplazo de hardware. Su equipo controla la aplicación. El proveedor gestiona todo debajo de la capa de aplicación.
Las empresas que eligen el alojamiento de servidores dedicados administrados obtienen el rendimiento completo del hardware físico aislado sin la sobrecarga de la ejecución de un equipo de administración de servidores. El proveedor aplica parches de sistema operativo en un ciclo programado, supervisa el uso de la CPU y la memoria durante todo el día y reemplaza el hardware fallido en un SLA definido. Si algo se rompe a nivel de servidor, el proveedor es dueño de la solución.
Este modelo se adapta a los clientes que quieren la potencia bruta de un servidor bare metal sin el costo interno de mantener uno. Elimina una dependencia de personal, transfiere la responsabilidad de seguridad a un equipo especializado y ofrece costos mensuales predecibles.
Responsabilidades que maneja el proveedor
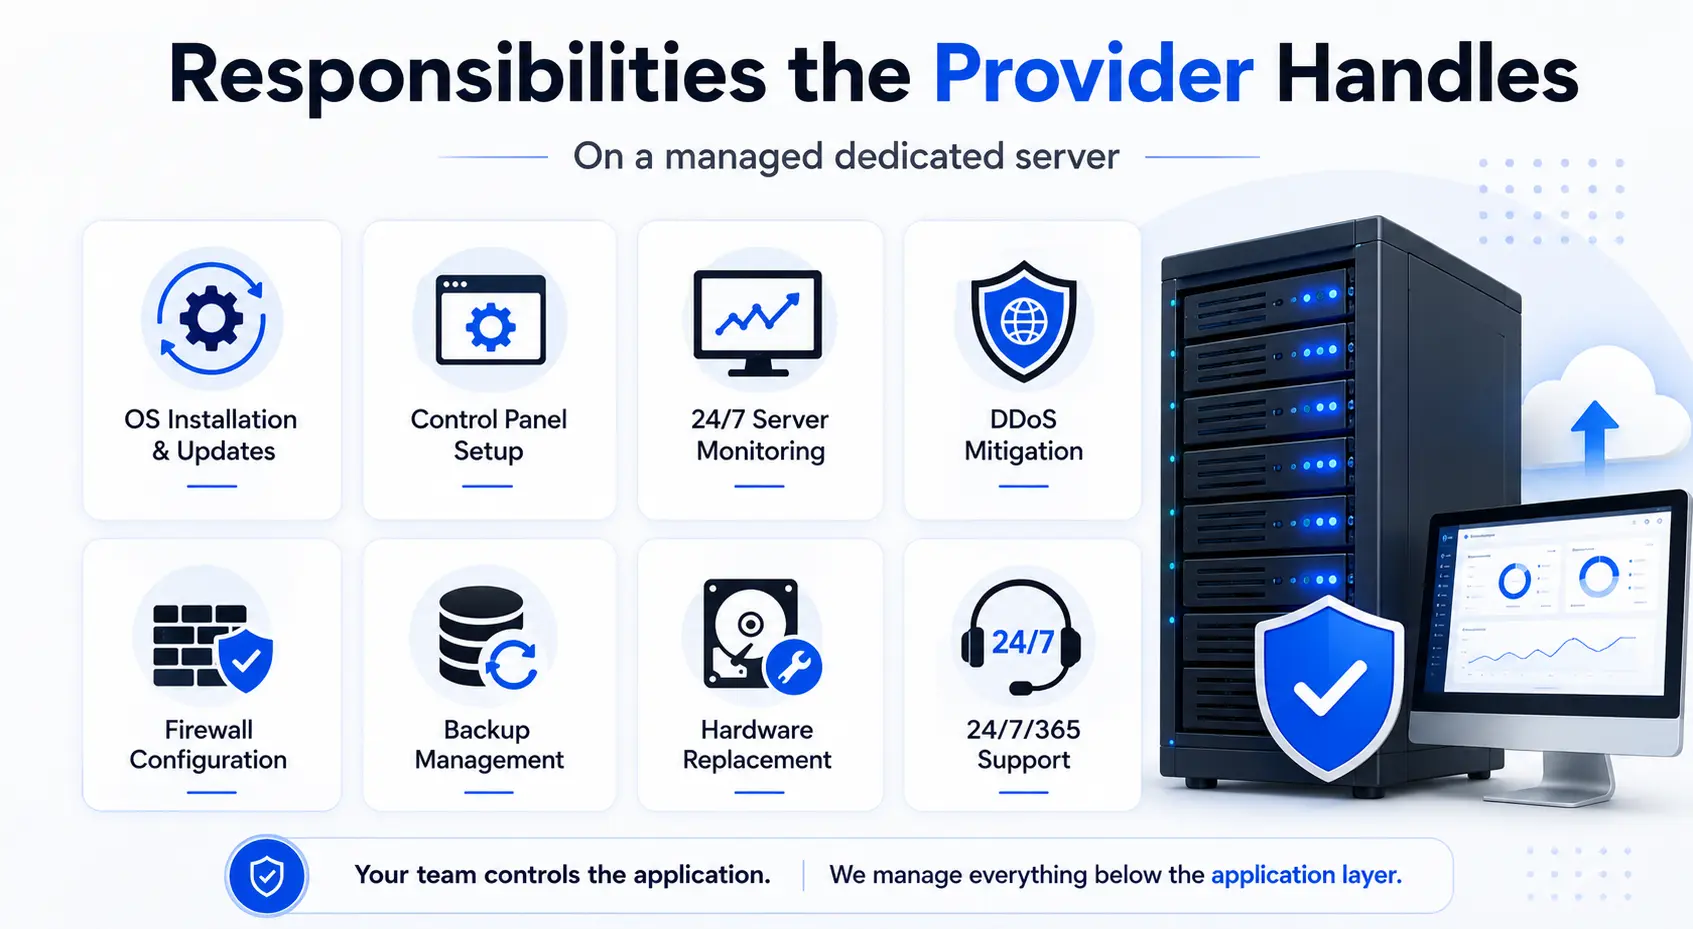
En un servidor dedicado administrado, el proveedor de alojamiento generalmente cubre:
- Instalación y actualizaciones del sistema operativo — Parches de kernel, correcciones de seguridad y actualizaciones del sistema en un ciclo programado
- Configuración del panel de control — CPanel, Plesk o DirectAdmin preinstalados configurados y mantenidos
- Monitoreo de servidores — Seguimiento 24/7 de la utilización de CPU, RAM, E/S de disco y rendimiento de red
- Mitigación DDoS — Protección de capa de red que intercepta el tráfico malicioso antes de que llegue al sistema operativo del servidor
- Configuración del cortafuegos — rulesets built and maintained by the provider’s security team
- Programación de copias de seguridad — Trabajos de copia de seguridad automatizados con pruebas de retención y recuperación definidas
- Diagnóstico y reemplazo de hardware — Unidades fallidas, RAM fallida y CPU defectuosa reemplazadas en el SLA del proveedor
- Respuesta de incidentes 24/7/365 — the provider’s engineers respond to server-level failures, not your team at 3 a.m.
Responsabilidades que conserva en la capa de aplicación
El alojamiento administrado no significa no intervención en todos los niveles. Tu equipo todavía posee:
- Selección, instalación y configuración de software de capa de aplicación
- Ajuste de la base de datos y optimización de consultas
- Su propia base de código y canalización de implementación
- Gestión de acceso de usuarios y permisos a nivel de aplicación
- Benchmarks de lógica empresarial y rendimiento de aplicaciones
El modelo gestionado elimina la carga de trabajo de administración interna por debajo de la capa de aplicación. Sus ingenieros se enfocan en el producto. El proveedor se enfoca en la máquina.
¿Qué es un servidor dedicado no administrado?
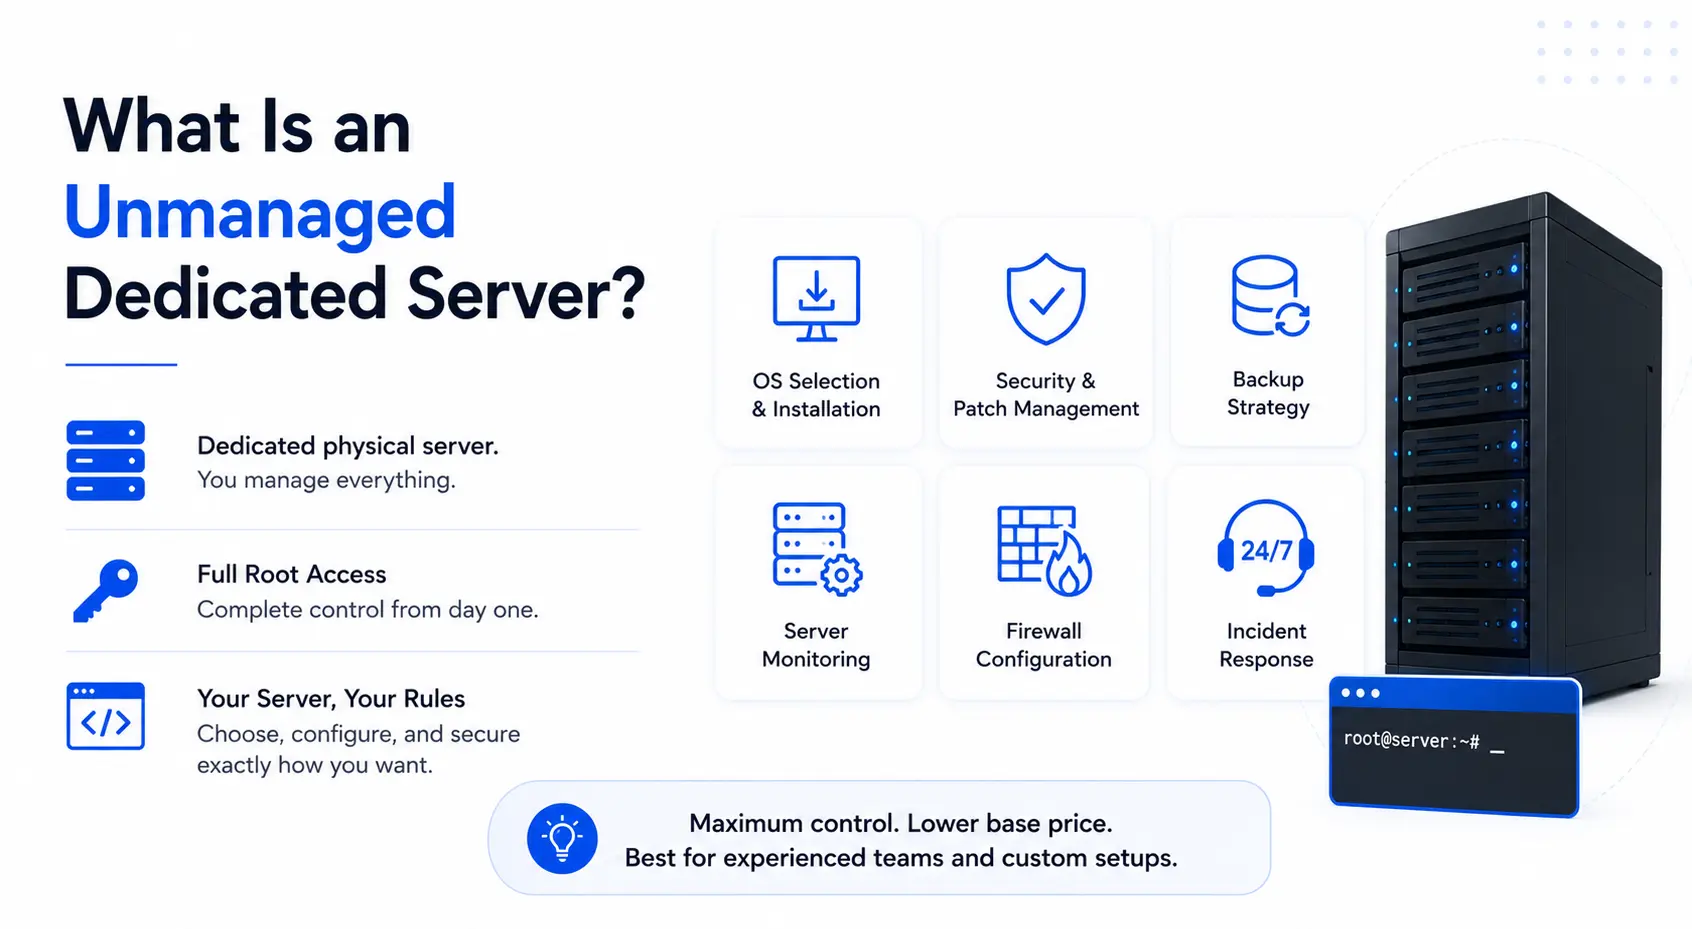
Un servidor dedicado no administrado, también llamado servidor autogestionado, es una máquina física dedicada donde su equipo posee toda la administración del servidor. El proveedor suministra el hardware, la energía, el enfriamiento y la conectividad de red. Maneja la selección de sistemas operativos, el endurecimiento de la seguridad, los ciclos de parches, la estrategia de copia de seguridad, el monitoreo del servidor y la respuesta a incidentes a cada hora del día.
El alojamiento de servidores dedicados no administrados otorga a su equipo el acceso completo a la raíz desde el momento en que se aprovisiona el servidor. Elige el sistema operativo, instala el panel de control o lo salta por completo, configura cada regla de firewall y administra cada actualización de software. No hay capa de gestión entre sus ingenieros y el metal. Esa libertad conlleva un valor real para los equipos que saben cómo usarla y un riesgo real para los equipos que no lo hacen.
Los equipos que necesitan el control máximo a un precio base más bajo, a menudo eligen esta ruta, especialmente cuando ya ejecutan infraestructura como canalizaciones de código o necesitan configuraciones que ningún proveedor administrado permite. Para obtener una visión más amplia de cómo se compara la infraestructura dedicada con el alojamiento virtualizado, consulte nuestra guía de Alojamiento VPS como punto de entrada.
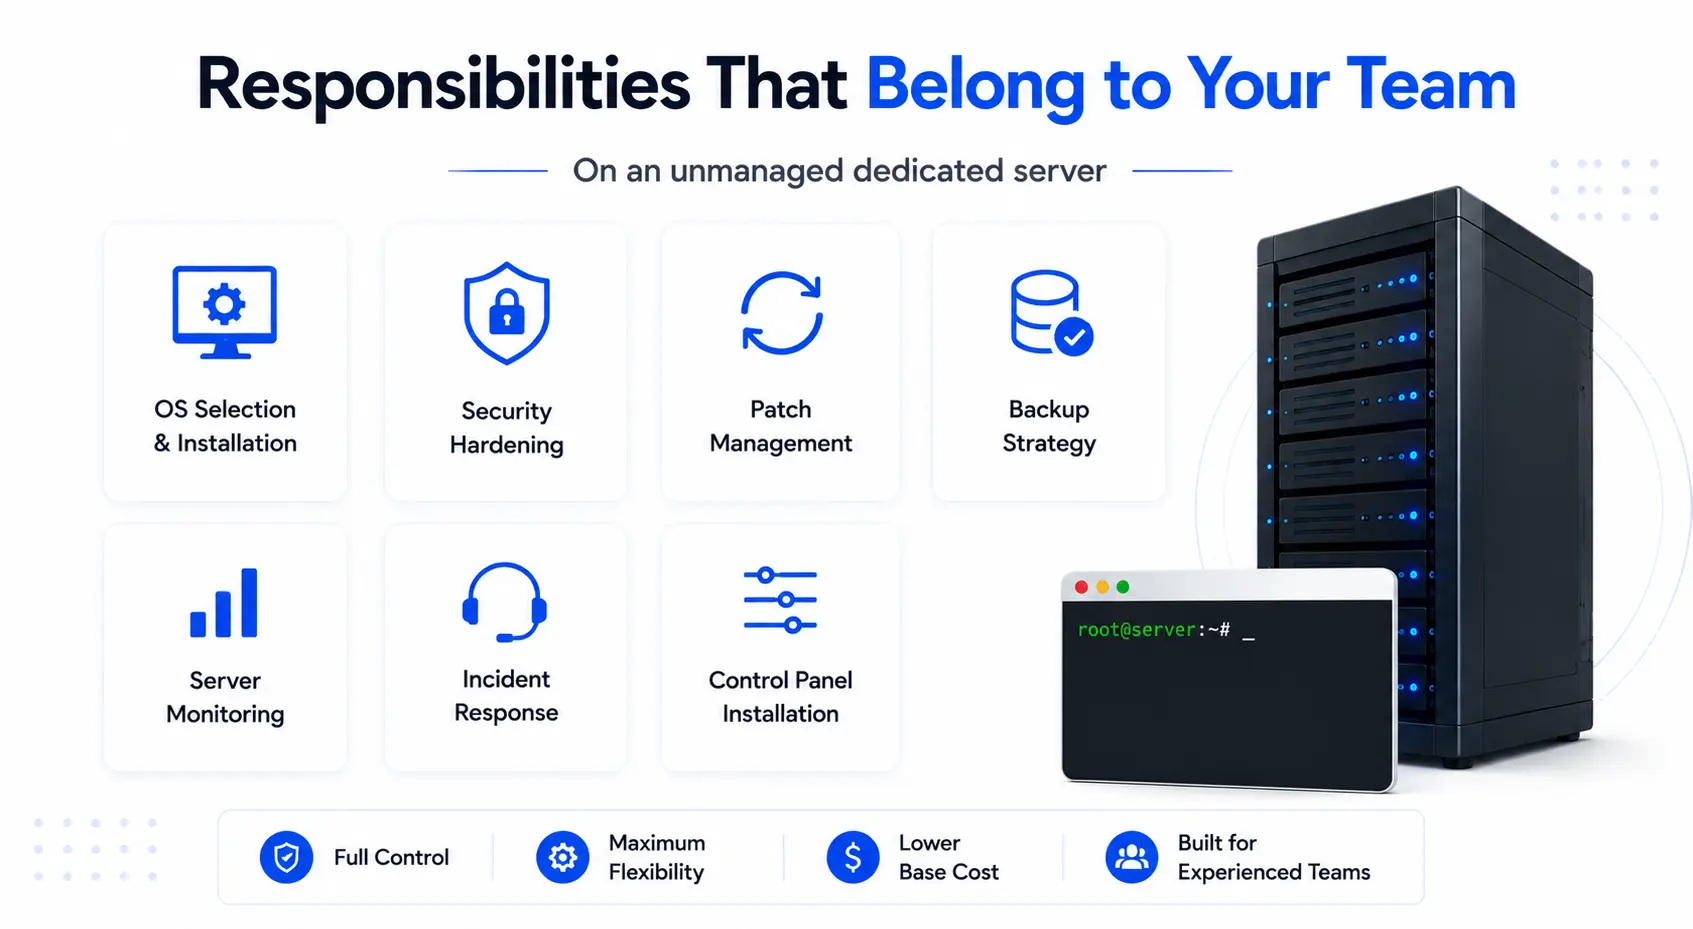
Responsabilidades que pertenecen a tu equipo
En un servidor dedicado no administrado, su equipo posee:
- Selección e instalación de SO — Cualquier distribución de Linux, servidor Windows o compilación personalizada
- Endurecimiento de la seguridad — Reglas de firewall (IPTables, UFW), autenticación de clave SSH, bloqueos de puertos, configuración de Fail2Ban y configuración del sistema de detección de intrusiones
- Gestión de parches — Actualizaciones de seguridad a nivel de OS y de kernel, aplicadas en su propio horario
- estrategia de respaldo — Trabajos de copia de seguridad local, replicación remota y pruebas de recuperación diseñadas y ejecutadas por su equipo
- Monitoreo de servidores — Herramientas como Prometheus, Zabbix, Nagios o DataDog instaladas y configuradas por sus ingenieros
- respuesta del incidente — Si el sistema operativo falla a las 2 a.m., su equipo lo diagnostica y lo arregla
- Instalación del panel de control — cPanel, Plesk, DirectAdmin o Cli-Only Management, su llamada
Lo que el proveedor todavía cubre
Incluso en un servidor no administrado, el proveedor de alojamiento mantiene:
- Mantenimiento físico de hardware y reemplazo de componentes
- Conectividad de red, enrutamiento BGP y conmutación por error ascendente
- Energía, refrigeración y seguridad física en el centro de datos
- Mitigación de DDoS de capa de red (protección a nivel de infraestructura, no a nivel de sistema operativo)
- Aprovisionamiento de SO inicial en la implementación
Servidor dedicado administrado frente a no administrado: comparación lado a lado
La diferencia central entre un servidor dedicado administrado y no administrado es la propiedad administrativa. Ambos modelos funcionan en hardware físico idéntico. El punto de separación es quién parchea el sistema operativo, quién monitorea el servidor y quién responde cuando algo se rompe.
| Característica | Servidor dedicado gestionado | Servidor dedicado no gestionado |
|---|---|---|
| Parcheo de SO | Programado, Automático | responsabilidad del cliente |
| Endurecimiento de la seguridad | Configurado por el proveedor | Construcciones de clientes desde cero |
| Monitoreo de servidores | 24/7 administrado por proveedores | El cliente instala y ejecuta herramientas propias |
| Gestión de respaldo | Programado por el proveedor (o complemento) | Diseños y ejecuciones de clientes |
| Panel de control | Preinstalado (cPanel, Plesk, DirectAdmin) | Se instala el cliente si es necesario |
| Acceso root | Disponible (pueden aplicarse algunas restricciones) | Raíz completa desde el primer día |
| Soporte técnico | Soporte completo a nivel de servidor 24/7 | Solo capa de hardware y red |
| respuesta del incidente | Proveedor de propiedad con SLA definido | El equipo del cliente es dueño de toda la respuesta |
| costo mensual | Más alto (capa de administración incluida) | Precio base más bajo |
| Mejor ajuste | equipos sin un administrador de sistemas dedicado | Equipos internos de TI o DevOps |
Tabla completa de propiedad de RACI
RACI define quién es responsable, responsable, consultado o informado para cada tarea. En el contexto de servidor dedicado, el modelo de propiedad es binario: el proveedor lo maneja o su equipo lo maneja. La siguiente tabla asigna 12 responsabilidades a nivel de servidor en ambos modelos.
| Responsabilidad | servidor gestionado | Servidor no administrado |
|---|---|---|
| Mantenimiento físico de hardware | Proveedor | Proveedor |
| Conectividad de red y enrutamiento BGP | Proveedor | Proveedor |
| Potencia y enfriamiento | Proveedor | Proveedor |
| Instalación del sistema operativo y aprovisionamiento inicial | Proveedor | Proveedor |
| Parches de seguridad del sistema operativo | Proveedor | Cliente |
| Actualizaciones del kernel | Proveedor | Cliente |
| Instalación del panel de control | Proveedor | Cliente |
| Configuración del cortafuegos | Proveedor | Cliente |
| Mitigación DDoS (capa de red) | Proveedor | Proveedor |
| Monitoreo y alerta de servidores | Proveedor | Cliente |
| Programación y almacenamiento de copias de seguridad | Proveedor (o complemento) | Cliente |
| Software de capa de aplicación | Cliente | Cliente |
Las filas en negrita muestran dónde se separan los modelos. Debajo de las filas en negrita, ambos modelos comparten la misma cobertura de proveedor en la capa de infraestructura. La capa de aplicación pertenece al cliente en ambos casos.
Comparación de costos: Servidor dedicado gestionado vs no administrado
Los servidores dedicados administrados cuestan entre 30 y 60% más que las configuraciones no administradas equivalentes al precio del servidor base. Un servidor no administrado en $150/mes puede ejecutar $220–$350/mes con una capa de administración completa incluida. Sin embargo, el verdadero costo de un servidor no administrado incluye mano de obra de ingeniería, herramientas de monitoreo, almacenamiento de respaldo, licencias de paneles de control y tiempo de recuperación de incidentes que nunca aparecen en la factura del servidor.
El error que cometen la mayoría de los compradores es comparar la factura del servidor administrado con la factura del servidor no administrada. La comparación correcta es el costo total del servidor administrado frente al costo total de operar un servidor no administrado en el estándar que realmente requiere su carga de trabajo.
Elementos de línea que componen el verdadero costo de cada modelo
Costos del servidor dedicado gestionado:
- Hardware del servidor base (CPU, RAM, almacenamiento, ancho de banda)
- Tarifa de administración que cubre parches, monitoreo, copias de seguridad, soporte de SO
- Licencia del panel de control (generalmente incluido)
- Cualquier complemento de capa de aplicación que elija su equipo
Servidor dedicado no administrado Costos verdaderos
- Hardware del servidor base (mismo hardware, menor factura)
- Tiempo de ingeniería interno para parches, monitoreo, respuesta a incidentes (típicamente de 10 a 40 horas/mes dependiendo del número de servidores y la complejidad)
- Licencias de herramientas de monitoreo de servidor (DataDog, Zabbix o similar: $30–$200/mes)
- Herramientas de gestión y almacenamiento de copia de seguridad ($20–$100/mes)
- Licencia del panel de control si es necesario (cPanel: ~$20–$45/mes; Plesk: ~$15–$60/mes)
- Costo de recuperación de incidentes cuando una vulnerabilidad o una configuración incorrecta no parcheadas causan tiempo de inactividad
Escenarios de TCO por tipo de negocio
| perfil comercial | Costo/mes real no administrado | Servidor gestionado Costo/mes | mejor modelo |
|---|---|---|---|
| Inicio de SaaS (sin sysadmin) | Servidor $150 + $900+ Tiempo de ingeniero | $250–$350 All-in | gestionado |
| Comercio electrónico (TI a tiempo parcial) | Servidor $150 + $450 Sobrecarga de TI | $250–$400 con monitoreo | gestionado |
| Empresa con equipo DevOps | Servidor $150–$300 | $400–$600 (a menudo redundante) | no administrado |
| Plataforma de transmisión (24/7 Crítica) | $150 + alto riesgo de tiempo de inactividad | $350–$500 con SLA completo | gestionado |
| Desarrollador/Agencia (Equipo Experto) | $150–$250 con tubería IAC | $300–$450 (sobrecarga adicional) | no administrado |
El costo oculto de un servidor no administrado
Los precios del servidor no administrados parecen más bajos en el papel. La brecha se cierra rápidamente una vez que se tiene en cuenta el costo operativo real.
Una empresa SaaS con $50,000 ingresos recurrentes mensuales y un ingeniero a tiempo parcial que administra el servidor enfrenta un cálculo que la factura no captura. El tiempo de ese ingeniero dedicado a parchear, monitorear y responder a incidentes es el tiempo que no se dedica al producto. Un solo incidente de seguridad de una vulnerabilidad no parcheada puede costar más en recuperación y pérdida de ingresos que 12 meses de tarifas de alojamiento administrado.
Para los equipos sin un administrador de sistema dedicado, el modelo no administrado cuesta más que el alojamiento administrado, incluso antes de que ocurra un solo incidente. Las empresas que necesitan una infraestructura IP dedicada junto con su servidor también pueden evaluar Arrendamiento de IPv4 e IPv6 como una línea de pedido separada que se aplica a ambos modelos de gestión.
Atal Networks ejecuta infraestructura de servidores dedicados en más de 213 centros de datos en 196 países. Configuramos configuraciones administradas y no administradas en el mismo hardware de Dell con procesadores Intel Xeon, almacenamiento SSD NVMe y RAID, respaldados por un SLA de red 99.99% y SLA de red 100%.
Ver planes de servidor dedicado →
Más de 36.000 empresas atendidas. Sin tarifas ocultas. Sin sobreventa. 24/7/365 Soporte de ingeniero real.
Seguridad: lo que requiere cada modelo
Un servidor dedicado administrado incluye la administración de seguridad activa de su proveedor de alojamiento: parches de nivel de sistema operativo, mitigación de DDoS de capa de red, configuración de firewall y configuración de detección de intrusiones. Un servidor no administrado requiere que su equipo construya y mantenga cada capa de seguridad desde cero. De acuerdo con la Base de datos nacional de vulnerabilidades del NIST, los servidores Linux promediaron 6 a 8 avisos de seguridad divulgados públicamente por mes en 2026. La falta de un solo parche crítico puede exponer a un servidor a una escalada de privilegios oa la ejecución de código remoto.
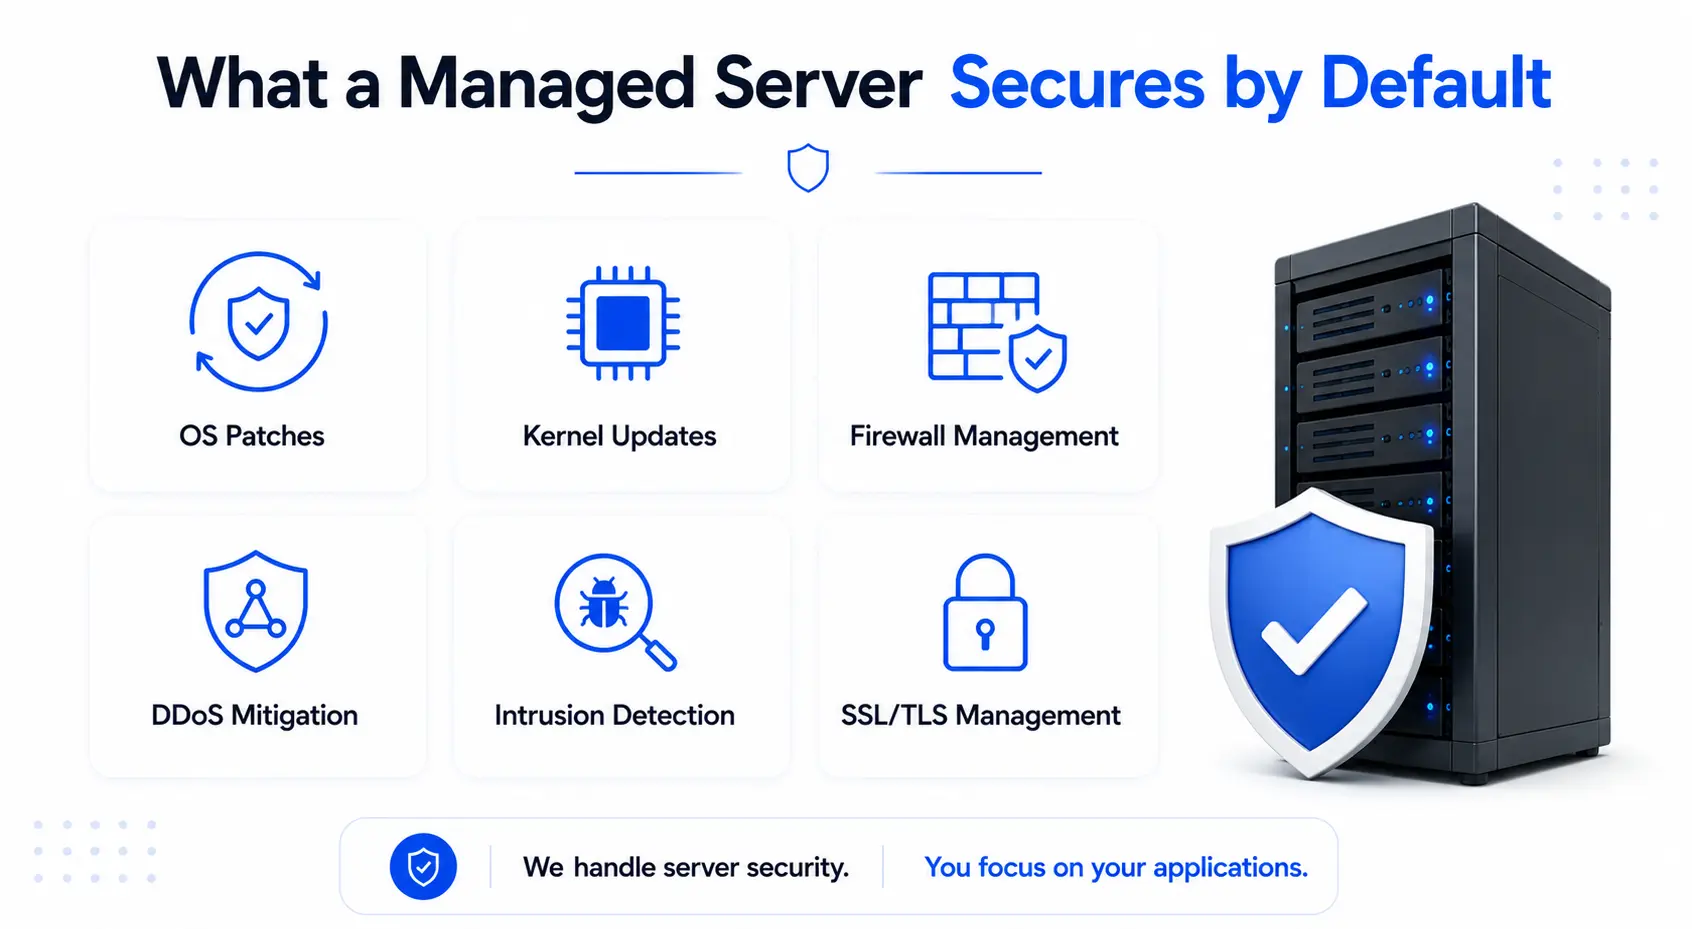
Lo que asegura un servidor administrado de forma predeterminada
En un servidor dedicado administrado, la pila de seguridad del proveedor generalmente cubre:
- Parches de seguridad del sistema operativo aplicado en un ciclo programado, generalmente dentro de las 48 a 72 horas de una liberación de asesoría crítica
- Actualizaciones del kernel Probado y desplegado por el equipo de infraestructura del proveedor
- Conjunto de reglas de cortafuegos Construido y mantenido, con actualizaciones impulsadas a medida que surgen nuevos patrones de amenazas
- Mitigación de DDoS de capa de red que absorbe ataques volumétricos antes de que lleguen al sistema operativo del servidor
- Detección de intrusión — El proveedor monitorea patrones de acceso anómalos y alerta a su equipo
- Configuración SSL/TLS Para servicios orientados a la web, mantenidos y renovados por el proveedor
Pila de seguridad Su equipo debe construir en un servidor no administrado
Llega un servidor no administrado con acceso de root y una instalación de sistema operativo limpia. Su equipo construye seguridad a partir de ese momento:
- Pipeline de gestión de parches — Seguimiento de la Feed de asesoramiento de NVD NIST, probando parches y aplicándolos en un horario definido
- Construcción de cortafuego — iptables o conjuntos de reglas de UFW, o un firewall de hardware configurado para sus patrones de tráfico específicos
- endurecimiento ssh — Solo autenticación basada en claves, puerto no estándar, fail2ban para protección de fuerza bruta
- Sistema de detección de intrusiones — Wazuh, Ossec o un equivalente comercial instalado, configurado y ajustado para su entorno
- Agregación de registros y alertas — Una canalización que recopila SO, aplicaciones y registros de red y alertas sobre anomalías
- Verificación de respaldo — Restauraciones programadas probadas regularmente, no solo copias de seguridad programadas escritas y olvidadas
Esta es una verdadera carga de trabajo de ingeniería. Para un equipo sin un administrador de sistema centrado en la seguridad, estas tareas recaen en desarrolladores o personal de TI general que no se especializa en seguridad de infraestructura.
El riesgo real de un parche perdido
Un parche de kernel perdido no permanece teórico. Vulnerabilidades de escalada de privilegios en el kernel de Linux, como las de la clase Cow Dirty o las recientes explosiones de IO_URING rastreadas en el Base de datos CVE del NIST — Permita que un atacante con acceso limitado obtenga el control total de la raíz. Un servidor no administrado sin un proceso de administración de parches se expone a cada CVE publicado hasta que alguien de su equipo aplica la solución.
Mitigación DDoS Opera en la capa de red en servidores administrados y no administrados en Atal Networks. Esta protección detecta ataques volumétricos antes de que lleguen al sistema operativo de su servidor. La brecha de seguridad a nivel de sistema operativo en un servidor no administrado es una preocupación separada y pertenece completamente a su equipo. Para operadores de VPN y proxy que requieren configuraciones avanzadas de capa de red junto con seguridad a nivel de servidor, nuestro Soluciones de servidor proxy VPN Incluya una infraestructura protegida con DDoS especialmente diseñada para esa carga de trabajo.
Rendimiento en servidores administrados frente a no administrados
El hardware de servidor subyacente ofrece un rendimiento bruto idéntico en los modelos administrados y no administrados. Un procesador Intel Xeon, una matriz de almacenamiento SSD SSD, una configuración RAID y un puerto de 10 Gbps funcionan igual si un ingeniero de proveedor administra el sistema operativo o su equipo. El rendimiento de hardware, los IOPS de almacenamiento y el ancho de banda de la red no cambian según el modelo de gestión.
La diferencia de rendimiento entre los dos modelos proviene de qué tan bien se configura y se mantiene el servidor a lo largo del tiempo, no del hardware en sí. Los Plataforma de servidor Intel Xeon Eso impulsa las configuraciones administradas y no administradas ofrece el mismo rendimiento a nivel de silicio, independientemente de quién administre la capa de software que está encima.
Donde las configuraciones administradas protegen el rendimiento con el tiempo
Un servidor administrado no ofrece un rendimiento más sin procesar que un servidor no administrado en el mismo hardware. Protege contra la degradación del rendimiento con el tiempo a través de una disciplina operativa consistente:
- Seguimiento proactivo Captura los cuellos de botella de los recursos, la saturación del disco y la presión de la memoria antes de que afecten los tiempos de respuesta de la aplicación
- Actualizaciones del sistema operativo programadas Incluya correcciones relevantes para el rendimiento junto con parches de seguridad: las actualizaciones del programador del kernel, las mejoras del controlador de NVMe y los parches de la pila de redes afectan el rendimiento del mundo real
- SLA de reemplazo de hardware Significa que se aborda una unidad NVMe degradante o una matriz RAID que falla antes de que provoque pérdidas de datos o ralentizaciones de E/S
- Herramientas del panel de control Simplifica la configuración de la pila de software para equipos sin una profunda experiencia de administración de Linux, lo que reduce los problemas de rendimiento relacionados con la configuración incorrecta
Donde las configuraciones no administradas permiten un ajuste más profundo
Un equipo experimentado obtiene un margen de rendimiento en un servidor no administrado que un entorno administrado puede restringir:
- No hay gastos generales de monitoreo de agentes — Los servidores administrados a menudo ejecutan agentes de monitoreo del lado del proveedor que consumen CPU y memoria; Un servidor no administrado solo ejecuta lo que instala su equipo
- Construcciones de kernel personalizados — Los equipos que ejecutan redes de alto rendimiento, cargas de trabajo especializadas en GPU o aplicaciones sensibles a la latencia pueden compilar kernels personalizados sintonizados para hardware específico
- Instalaciones de SO desnudas — Los servidores no administrados admiten compilaciones de SO mínimos sin paquetes innecesarios, lo que reduce la superficie de ataque y el espacio de memoria simultáneamente
- Control de pila completo de redes — Las configuraciones avanzadas de BGP, la sintonización TCP/IP personalizada y los protocolos de enrutamiento no estándar están disponibles sin ninguna capa de administración con la que negociar
La elección correcta para su negocio: 5 criterios de decisión
Califique su situación en cinco criterios. Cada criterio gana de 1 a 3 puntos. Una puntuación total de 0 a 7 favorece un servidor dedicado administrado. Una puntuación de 8 a 12 sugiere evaluar las opciones semigestionadas. Una puntuación de 13 a 15 significa que su equipo tiene la profundidad para ejecutar un servidor no administrado de manera rentable.
| criterio | 1 punto | 2 puntos | 3 puntos |
|---|---|---|---|
| Personal técnico | Sin administrador de sistemas dedicado | Soporte de TI a tiempo parcial o compartido | Ingeniero SysAdmin o DevOps a tiempo completo |
| Prioridad del presupuesto | Necesita precios completos fijos | Puede absorber algunos gastos generales de administración | La optimización de costos es el objetivo principal |
| Criticidad del tiempo de actividad | El tiempo de inactividad causa una pérdida de ingresos directos | cierta tolerancia a retrasos cortos | Cargas de trabajo de desarrollo, prueba o ventana flexible |
| Profundidad de personalización | Pila de aplicaciones y sistemas operativos estándar | Se necesita una configuración personalizada | Pipeline de kernel personalizado, sistema operativo desnudo o IAC |
| Ancho de banda de la infraestructura | Enfocado en equipo 100% en el producto | Cierta capacidad para las tareas del servidor | La infraestructura es una función central |
Puntuación 0-7: Elija Gestionado. La sobrecarga de administración y el riesgo de incidentes cuestan más que la tarifa de gestión.
Puntuación 8-12: Evalúe las opciones semi-gestionadas o un plan administrado que incluya acceso de raíz completo. Muchos proveedores, incluido Atal Networks, configuran opciones que unen ambos modelos.
Puntuación 13-15: Elija No administrado. Su equipo tiene la profundidad técnica y los ahorros de costos son reales.
Este cuadro de mando refleja lo que vemos en más de 36.000 clientes. Los equipos que subestiman su puntaje y eligen servidores no administrados pasan los primeros 90 días descubriendo la brecha entre el costo del servidor y el costo de operación del servidor. Los equipos que sobrestiman su puntaje y eligen el alojamiento administrado ocasionalmente encuentran que están pagando por los servicios que su equipo de DevOps ya maneja internamente. Para los clientes que necesitan un control completo de la infraestructura física junto con la potencia del hardware en bruto, nuestro servidores bare metal Admite ambos modelos en hardware de nivel empresarial idéntico.
¿No está seguro de qué modelo se ajusta a su carga de trabajo? Nuestros ingenieros han implementado ambas configuraciones en más de 16 años y más de 36,000 clientes. Configuramos su servidor para su carga de trabajo, administrada o no administrada, en menos de 24 horas, a través de su elección de más de 213 ubicaciones de centros de datos.
Hable con un ingeniero Atal Networks →
24/7/365 Soporte de ingeniero real. Sin tarifas ocultas. 196 países cubiertos.
Cómo migrar entre servidores administrados y no administrados
Cambiar entre un servidor dedicado administrado y no administrado generalmente requiere la migración a una nueva instancia de servidor en lugar de cambiar una configuración en su equipo existente. El modelo de gestión se integra en la configuración de aprovisionamiento desde el primer día. Planifique cuidadosamente la migración para evitar la pérdida de datos o la interrupción del servicio.
Pasar de no administrado a gestionado (8 pasos)
Los equipos que superan la administración interna del servidor, experimentan un incidente de seguridad en un servidor no administrado o pierden el administrador del sistema generalmente se pasan al alojamiento administrado. El proceso es sencillo cuando se planea.
- audite su servidor existente. Documente todo el software instalado, los servicios en ejecución, los puertos abiertos, los trabajos cron, las reglas de firewall personalizadas y cualquier configuración de sistema operativo no estándar. Este runbook es su mapa de migración.
- Defina lo que cubre el proveedor gestionado. Confirme los términos de acceso raíz, el tiempo del ciclo de parches, el alcance de la copia de seguridad y la cobertura de monitoreo antes de firmar. No todos los planes administrados cubren el mismo conjunto de responsabilidades.
- Solicite un nuevo servidor administrado aprovisionado según sus especificaciones de hardware. Haga coincidir o exceda la CPU actual, la RAM, el almacenamiento y el ancho de banda para evitar una regresión de rendimiento durante la migración.
- Replique su pila de aplicaciones y sus datos a la nueva instancia administrada. Pruebe la aplicación completamente en el nuevo servidor antes de cambiar el DNS.
- Reduzca su DNS TTL a 300 segundos Al menos 24 horas antes del corte previsto. Esto acorta el tiempo de propagación cuando cambia los registros.
- Ejecute ambos servidores en paralelo. Valide el comportamiento completo de la aplicación, las conexiones de la base de datos, las integraciones de API de terceros y el estado del certificado SSL en la instancia administrada.
- Cortar DNS al servidor administrado durante una ventana de poco tráfico, Con la reversión al servidor no administrado listo si aparece algún problema.
- Supervise el servidor administrado durante 48 a 72 horas antes de desmantelar la instancia original no administrada.
pasar de gestionado a no administrado
La migración inversa sigue el mismo proceso de DNS y ejecución en paralelo con una diferencia crítica: su equipo asume toda la responsabilidad del nivel del sistema operativo desde el primer día en el nuevo servidor no administrado.
Antes del corte:
- Instale su pila de monitoreo (Prometheus, Zabbix o DataDog) en la instancia no administrada y confirme que la alerta funciona correctamente
- Configure su conjunto de reglas de firewall y verifíquelo en función de sus requisitos de tráfico
- Establezca un ciclo de gestión de parches y asigne la propiedad interna a un ingeniero con nombre
- Configure sus trabajos de copia de seguridad y ejecute una restauración de prueba antes de que el servidor lleve tráfico de producción
El fracaso más común en las migraciones administradas a no administradas son los equipos que planifican bien la migración técnica y se olvidan de planificar el traspaso operativo. El servidor se mueve limpiamente. Tres semanas después, nadie ha aplicado el parche del kernel lanzado después de la fecha de corte. Si su equipo necesita escalar recursos de IP en varias ubicaciones de servidores durante o después de una migración, nuestro Servicio de arrendamiento IPv4 e IPv6 Maneja la asignación de subred independientemente de su elección de modelo de gestión.
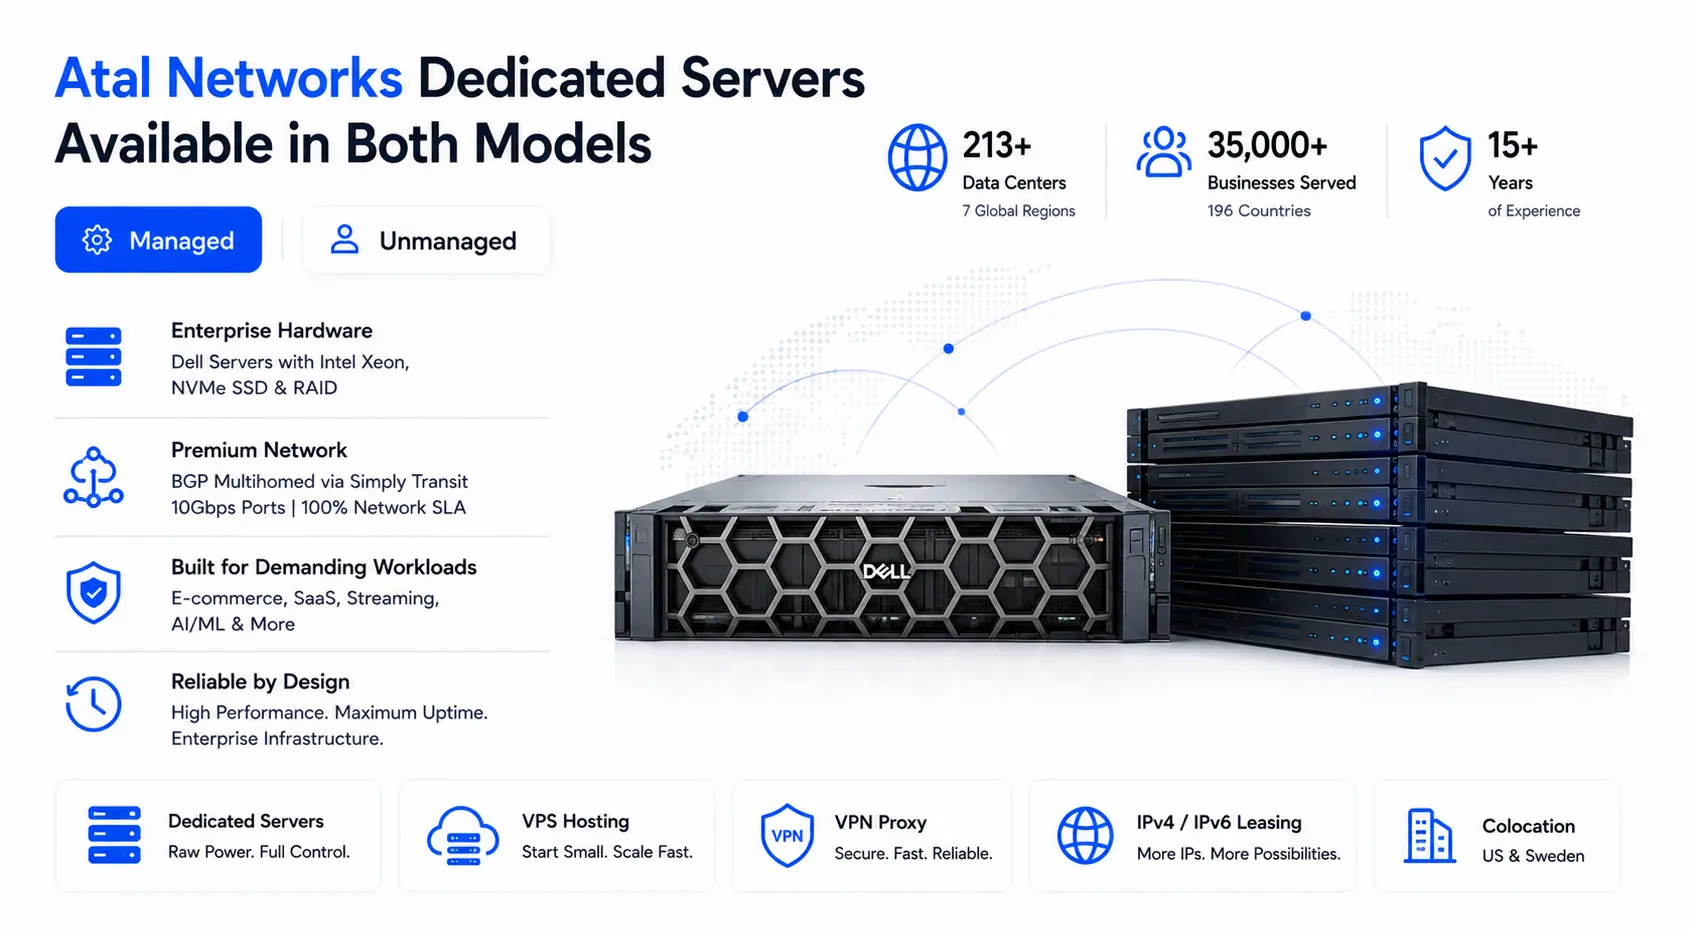
Servidores dedicados Atal Networks: Disponible en ambos modelos
Atal Networks opera infraestructura de servidores dedicados en más de 213 centros de datos en siete regiones globales: América del Norte, Europa, Asia, Oriente Medio, África, Oceanía y Sudamérica. Todos los servidores de nuestra flota funcionan con hardware Dell con procesadores Intel Xeon, almacenamiento SSD NVMe y redundancia RAID. Nuestra red utiliza BGP Multihoming a través de Simply Transit con puertos de 10 Gbps y un SLA de red 100%.
Hemos servido a más de 36,000 empresas en 196 países desde que nuestros fundadores Adam e Izak comenzaron a construir infraestructura de alojamiento a los 16 años. Más de 16 años de implementaciones, hemos configurado servidores dedicados Para las operaciones de comercio electrónico que ejecutan instalaciones de alta SKU Magento, las empresas SaaS con SLAs de tiempo de actividad orientados al cliente, plataformas de transmisión que no pueden tolerar brechas de servicio y equipos de IA y ML que necesitan compilaciones de kernel personalizadas y acceso de hardware desnudo.
Para los clientes que necesitan aislamiento informático sin procesar sin ninguna capa de hipervisor, nuestro servidores bare metal Entregar acceso directo al hardware en la misma infraestructura empresarial. Los clientes que necesitan un punto de partida virtualizado más pequeño pueden comenzar con nuestro Planes VPS y escalar a un servidor dedicado cuando la carga de trabajo lo exige. Las empresas que ejecutan una infraestructura de proxy o VPN pueden combinar servidores dedicados con nuestro Soluciones de servidor proxy VPN y Arrendamiento IPv4/IPv6 para una pila de infraestructura completa. Para la colocación de hardware físico en nuestras instalaciones, Servicios de colocación También están disponibles en los Estados Unidos y Suecia.
Ambos modelos de gestión funcionan con la misma infraestructura física:
- Hardware de Dell — Servidores de nivel empresarial con confiabilidad documentada a escala de producción
- Procesadores Intel Xeon — Rendimiento consistente de subprocesos múltiples para cargas de trabajo de base de datos, computación y aplicaciones
- almacenamiento NVMe SSD ultrarrápido — E/S aleatorias rápidas para bases de datos, capas de almacenamiento en caché y operaciones de archivos de alta frecuencia
- Configuración RAID — Redundancia de almacenamiento contra falla de unidad única
- Puertos de 10Gbps — Conectividad de ancho de banda completo sin limitación
- Red BGP-Multihomed — Enrutamiento de la redundancia a través de múltiples proveedores ascendentes
- Protección DDoS — Mitigación de capas de red incluida en todos los servidores
- Centros de datos de nivel 4 certificados por ISO — Seguridad física, energía redundante y refrigeración según los estándares empresariales
- 99.99% SLA de tiempo de actividad, SLA de red 100% — Respaldado por contrato
Métodos de pago aceptados: cripto, PayPal, tarjeta de crédito y transferencia bancaria. Sin tarifas ocultas. Sin sobreventa.
Implemente su servidor dedicado hoy y obtenga hasta 70% apagado. Elija su modelo de gestión, elija la región de su centro de datos de más de 213 ubicaciones en 196 países y continúe en menos de 24 horas.
Implemente su servidor dedicado →
100% SLA de red. Protección DDoS. SSD NVME. incursión Puertos de 10 Gbps. Soporte de ingeniero real, 24/7/365.
Preguntas frecuentes
¿Cuál es la diferencia entre un servidor dedicado administrado y no administrado?
Un servidor dedicado administrado incluye la administración del servidor administrado por el proveedor: parches del sistema operativo, actualizaciones de seguridad, monitoreo y copias de seguridad. Un servidor dedicado no administrado le da a su equipo acceso completo de root y toda la responsabilidad de todas las operaciones del servidor por encima de la capa de hardware y red. Ambos se ejecutan en hardware físico idéntico. La diferencia es quién administra el entorno de software y quién responde cuando algo se rompe.
¿Vale la pena el costo adicional de un servidor dedicado administrado?
Para equipos sin un administrador de sistema Linux dedicado, sí. La tarifa de gestión casi siempre es menor que el costo combinado del tiempo de TI interno, las licencias de herramientas de monitoreo, la infraestructura de copia de seguridad y el riesgo financiero de un incidente de seguridad de un servidor sin parches. Para equipos con una sólida capacidad interna de DevOps, un servidor no administrado a menudo ofrece un mejor valor al eliminar una capa de servicio innecesaria.
¿Puedo obtener acceso de root en un servidor dedicado administrado?
La mayoría de los proveedores de alojamiento administrado ofrecen acceso a la raíz, aunque algunos pueden restringir cambios específicos a nivel de kernel para proteger la estabilidad del servidor y la cobertura de SLA. En Atal Networks, confirme los términos de acceso de raíz directamente con nuestro equipo antes de comprar. Solicite una confirmación por escrito de cualquier restricción antes de firmar un acuerdo de alojamiento administrado con cualquier proveedor.
¿Qué cubre el proveedor de alojamiento en un servidor no administrado?
En un servidor no administrado, el proveedor administra el hardware, la energía, la refrigeración y la conectividad física de la red, incluida la enrutamiento de BGP y la mitigación de DDoS en capas de red. El proveedor reemplaza los componentes de hardware fallidos. Toda la configuración del sistema operativo, el endurecimiento de la seguridad, la gestión de parches, el monitoreo, el diseño de copias de seguridad y la respuesta a incidentes pertenecen a su equipo.
¿Cuánto más cuesta un servidor dedicado administrado?
Los planes administrados normalmente cuestan entre 30 y 60% más que el precio base del servidor no administrado. Un servidor en $150/mes no administrado puede ejecutar $220–$350/mes con administración completa incluida. La prima varía según el alcance de la administración: los planes de monitoreo solo cuestan menos que los planes totalmente administrados que incluyen parches, copias de seguridad, un panel de control y una respuesta a incidentes las 24 horas, los 7 días de la semana.
¿Puedo cambiar de hosting no administrado a administrado más tarde?
Sí. La conmutación requiere migrar a una nueva instancia de servidor administrada en lugar de cambiar una configuración en su servidor existente. Planifique la migración con la reducción de TTL de DNS, las pruebas en paralelo y una ruta de reversión confirmada para evitar la interrupción del servicio. Una migración bien planificada lleva de 24 a 72 horas. Una no planificada lleva más tiempo y corre el riesgo de tiempo de inactividad.
¿Qué habilidades técnicas necesito para ejecutar un servidor dedicado no administrado?
La ejecución de un servidor dedicado no administrado requiere habilidades de administración sólidas de Linux (o Windows Server), experiencia con la configuración de firewall (iptables, ufw o firewall de hardware), administración de parches de OS y kernel, diseño de sistema de copia de seguridad y configuración de monitoreo de servidor. Un administrador de sistemas calificado o un ingeniero de DevOps con experiencia en implementación de producción debe ser el propietario del servidor día a día.
¿Un servidor administrado funciona mejor que un servidor no administrado?
El hardware subyacente ofrece un rendimiento bruto idéntico en ambos modelos. Los servidores administrados se benefician de ciclos de parches coherentes y de monitoreo proactivo que impiden la degradación del rendimiento con el tiempo. Los servidores no administrados permiten a los administradores experimentados ajustar el kernel, la pila de redes y la configuración de almacenamiento de manera más agresiva para cargas de trabajo específicas, lo que puede superar a una configuración administrada estándar en manos de expertos.
