 콘텐츠로 건너뛰기



관리되는 전용 서버는 호스팅 공급자가 OS 패치, 보안 업데이트, 서버 모니터링 및 하드웨어 유지 관리를 처리하는 물리적 시스템입니다. 관리되지 않는 전용 서버는 팀의 모든 루트 액세스 권한과 하드웨어 위의 모든 계층에 대한 완전한 책임을 제공합니다. 올바른 모델은 팀의 기술적 깊이, 가동 시간 요구 사항 및 각 옵션의 실제 비용에 따라 다릅니다.
16년 이상의 달리기 전용 서버 인프라 196개국의 36,000개 이상의 비즈니스에서 두 모델 모두 성공하고 실패했습니다. 기업은 하드웨어가 맞고 관리 모델이 잘못되었습니다. 결과는 패치되지 않은 커널의 예기치 않은 다운타임 또는 전체 DevOps 팀이 필요로 하지 않은 관리 서비스에 지출한 비용입니다. 이 가이드는 그 격차를 좁힙니다.
관리되는 전용 서버란 무엇입니까?
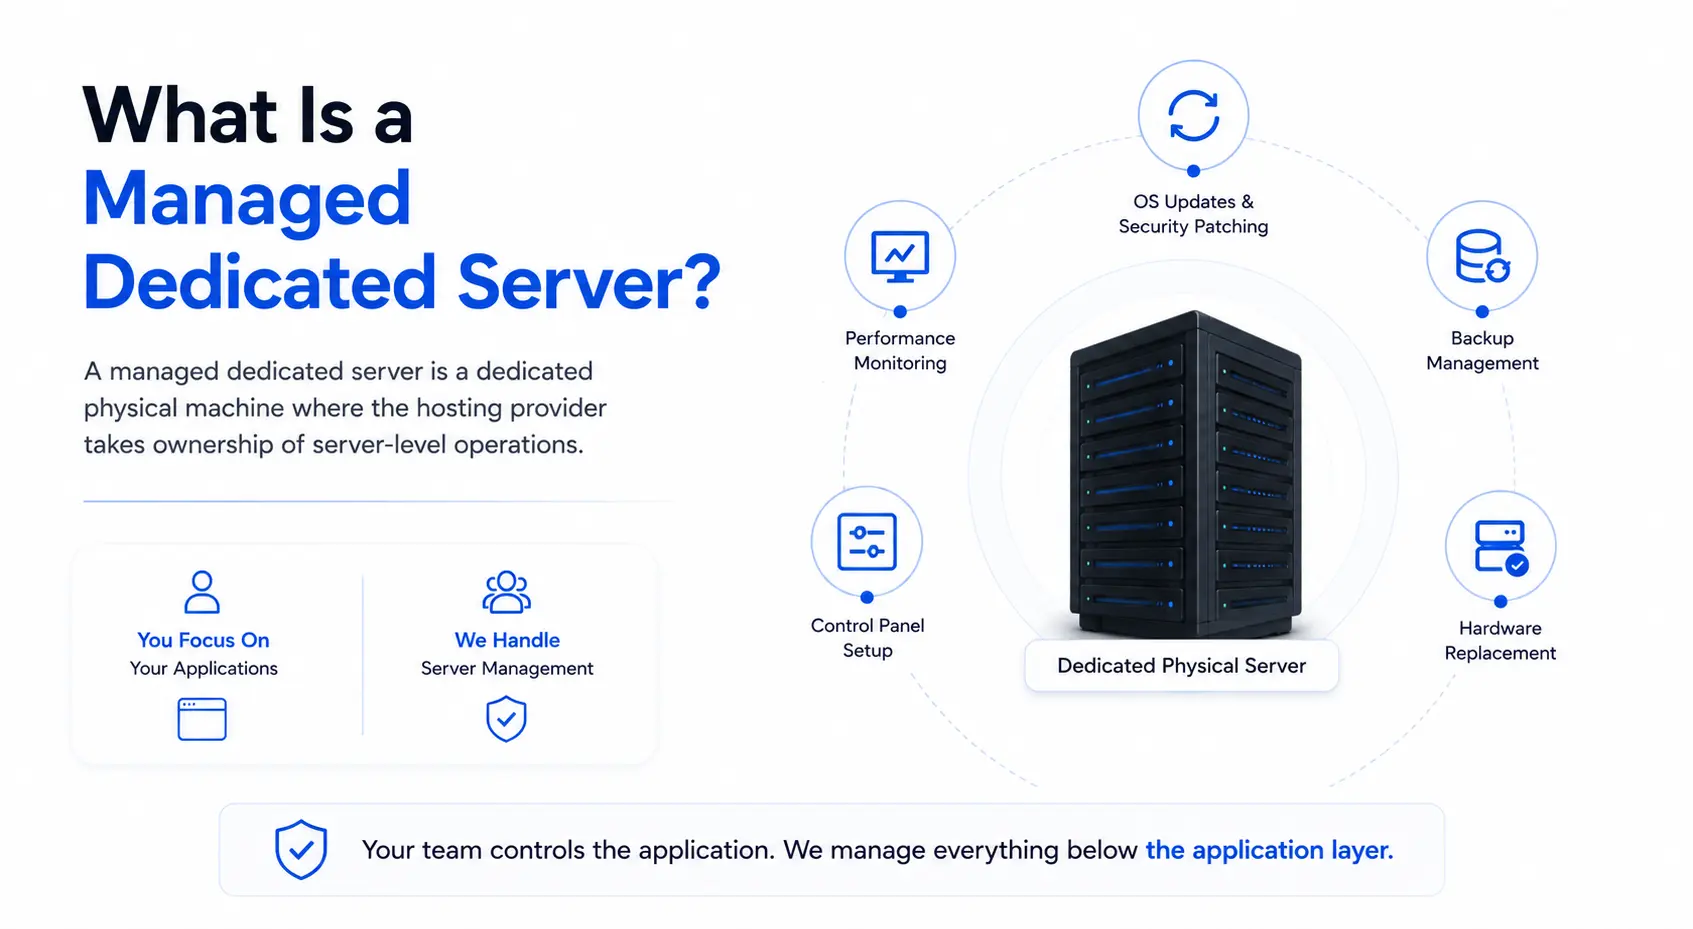
관리되는 전용 서버는 호스팅 공급자가 서버 수준 작업의 소유권을 갖는 전용 물리적 시스템입니다. 여기에는 OS 업데이트, 보안 패치, 성능 모니터링, 백업 관리, 제어판 설정 및 하드웨어 교체가 포함됩니다. 귀하의 팀이 애플리케이션을 제어합니다. 공급자는 응용 프로그램 계층 아래의 모든 것을 관리합니다.
관리형 전용 서버 호스팅을 선택하는 기업은 서버 관리 팀을 운영하는 부담 없이 격리된 물리적 하드웨어의 전체 성능을 얻을 수 있습니다. 공급자는 예약된 주기에 OS 패치를 적용하고, CPU 및 메모리 사용량을 24시간 내내 모니터링하며, 정의된 SLA에서 실패한 하드웨어를 대체합니다. 서버 수준에서 문제가 발생하면 공급자가 수정 사항을 소유합니다.
이 모델은 원시적인 힘을 원하는 고객에게 적합합니다. 베어메탈 서버 하나를 유지하는 내부 비용 없이. 직원 종속성을 제거하고 보안 책임을 전문 팀에 이전하며 예측 가능한 올인 월별 비용을 제공합니다.
공급자가 처리하는 책임
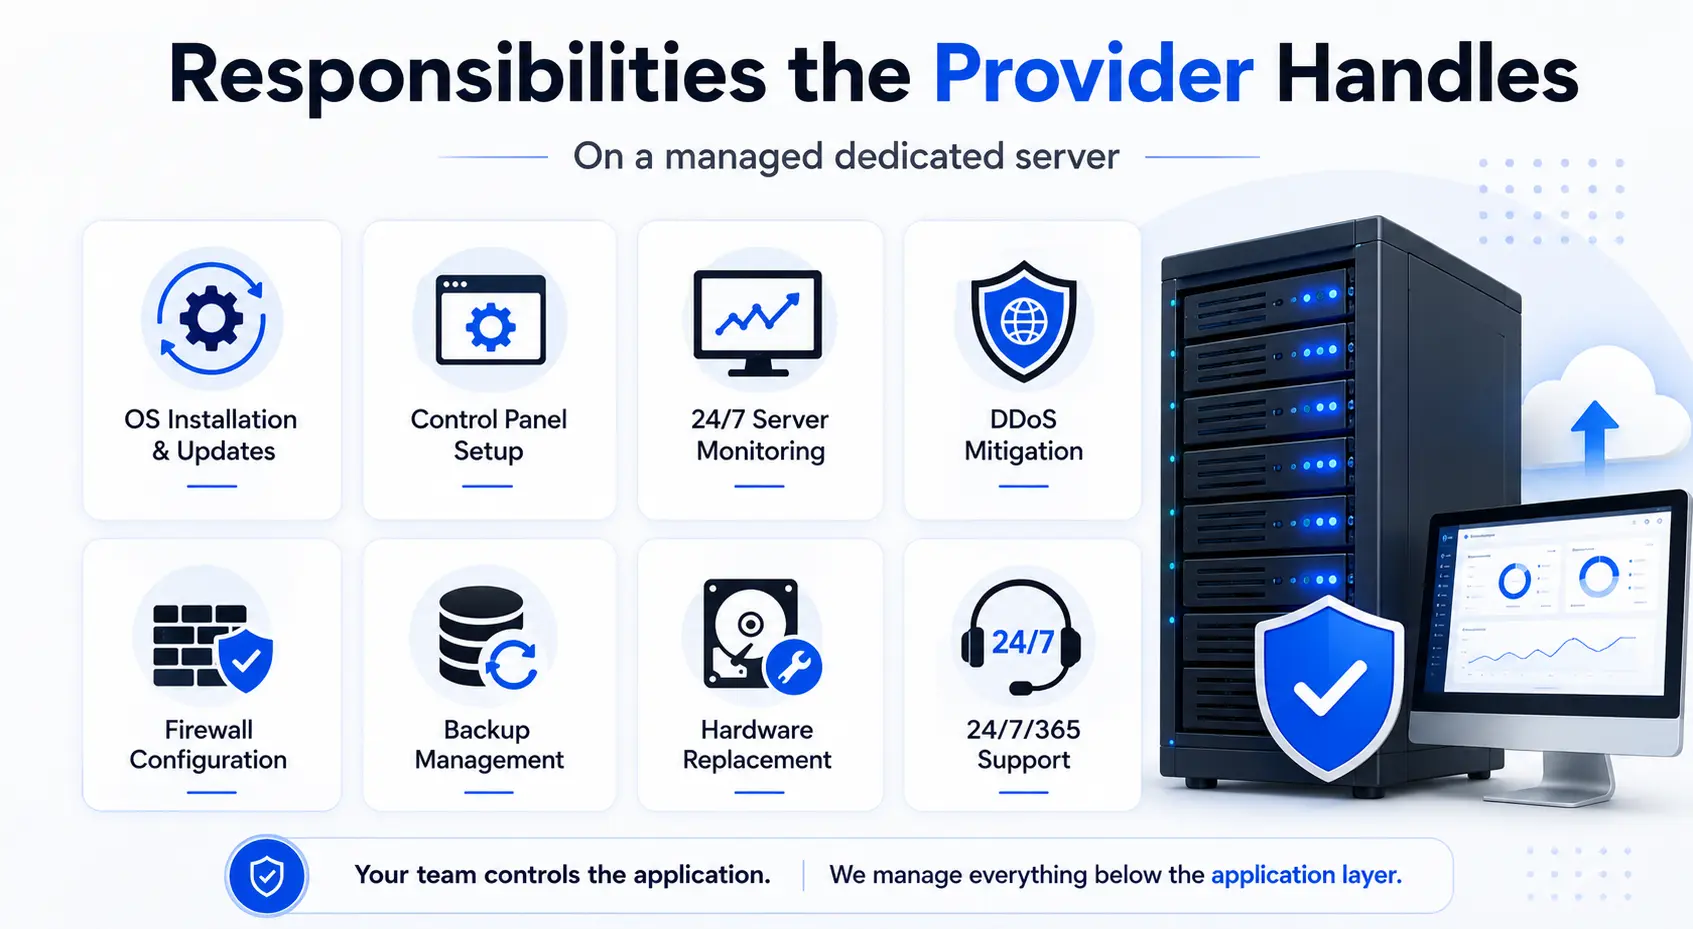
관리되는 전용 서버에서 호스팅 공급자는 일반적으로 다음을 포함합니다.
- OS 설치 및 업데이트 — 예약된 주기의 커널 패치, 보안 수정 및 시스템 업그레이드
- 제어판 설정 — 사전 설치된 cPanel, Plesk 또는 DirectAdmin이 구성되고 유지 관리됩니다
- 서버 모니터링 — CPU 사용률, RAM, 디스크 I/O 및 네트워크 처리량의 24/7 추적
- DDoS 완화 — 서버 OS에 도달하기 전에 악성 트래픽을 가로채는 네트워크 계층 보호
- 방화벽 구성 — rulesets built and maintained by the provider’s security team
- 백업 예약 — 정의된 보존 및 복구 테스트를 통한 자동 백업 작업
- 하드웨어 진단 및 교체 — 공급자의 SLA에서 실패한 드라이브, 실패한 RAM 및 실패한 CPU 교체
- 24/7/365 사고 대응 — the provider’s engineers respond to server-level failures, not your team at 3 a.m.
애플리케이션 계층에서 보유하는 책임
관리형 호스팅은 모든 수준에서 손을 떼는 것을 의미하지 않습니다. 귀하의 팀은 여전히 다음을 소유하고 있습니다.
- 애플리케이션 계층 소프트웨어 선택, 설치 및 구성
- 데이터베이스 튜닝 및 쿼리 최적화
- 자신의 코드베이스 및 배포 파이프라인
- 사용자 액세스 관리 및 응용 프로그램 수준 권한
- 비즈니스 로직 및 애플리케이션 성능 벤치마크
관리 모델은 애플리케이션 계층 아래의 내부 서버 관리 워크로드를 제거합니다. 엔지니어는 제품에 집중합니다. 공급자는 기계에 집중합니다.
관리되지 않는 전용 서버란 무엇입니까?
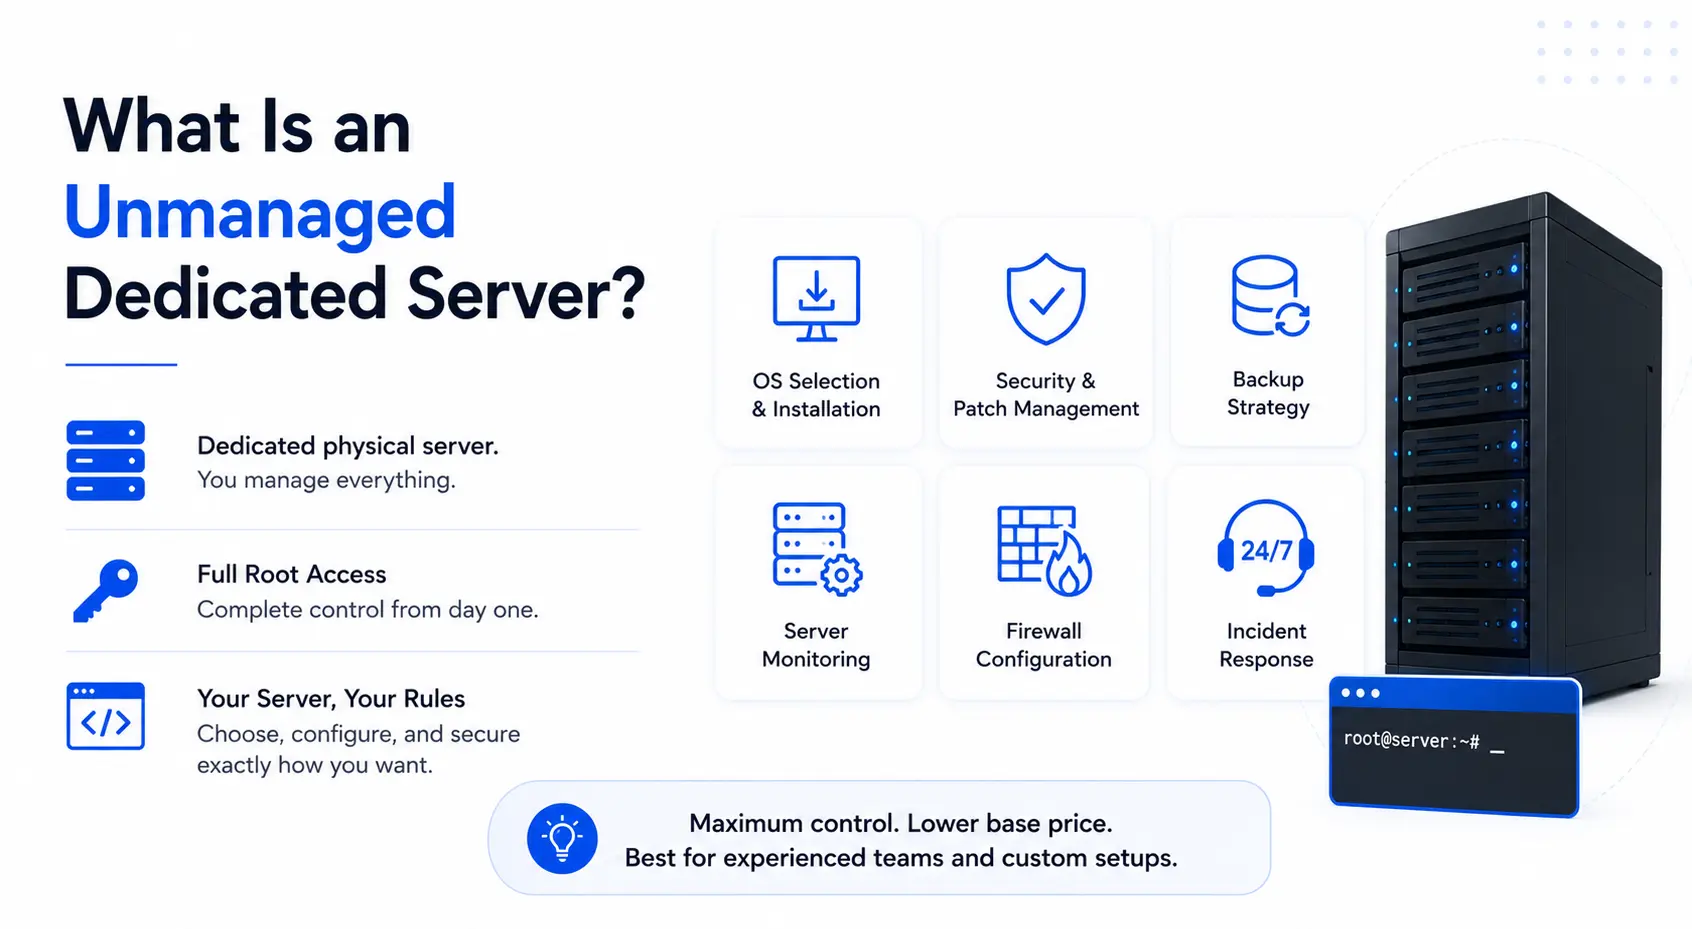
자체 관리 서버라고도 하는 관리되지 않는 전용 서버는 팀이 모든 서버 관리를 소유하는 전용 물리적 시스템입니다. 공급자는 하드웨어, 전원, 냉각 및 네트워크 연결을 제공합니다. 하루 중 OS 선택, 보안 강화, 패치 주기, 백업 전략, 서버 모니터링 및 사고 대응을 처리합니다.
관리되지 않는 전용 서버 호스팅 서버가 프로비저닝되는 순간부터 팀 전체 루트 액세스 권한을 부여합니다. 운영 체제를 선택하고 제어판을 설치하거나 완전히 건너뛰고 모든 방화벽 규칙을 구성하고 모든 소프트웨어 업데이트를 관리합니다. 엔지니어와 금속 사이에 관리 계층이 없습니다. 그 자유는 그것을 사용하는 방법을 알고 있는 팀에게 진정한 가치와 사용하지 않는 팀에게 실질적인 위험을 수반합니다.
더 낮은 기본 가격에서 최대 제어가 필요한 팀은 종종 이 경로를 선택합니다. 특히 이미 인프라 파이프라인을 실행하거나 관리 공급자가 허용하지 않는 구성이 필요한 경우에는 더욱 그렇습니다. 전용 인프라가 가상 호스팅과 비교되는 방식에 대한 자세한 내용은 다음 가이드를 참조하세요. VPS 호스팅 진입점으로.
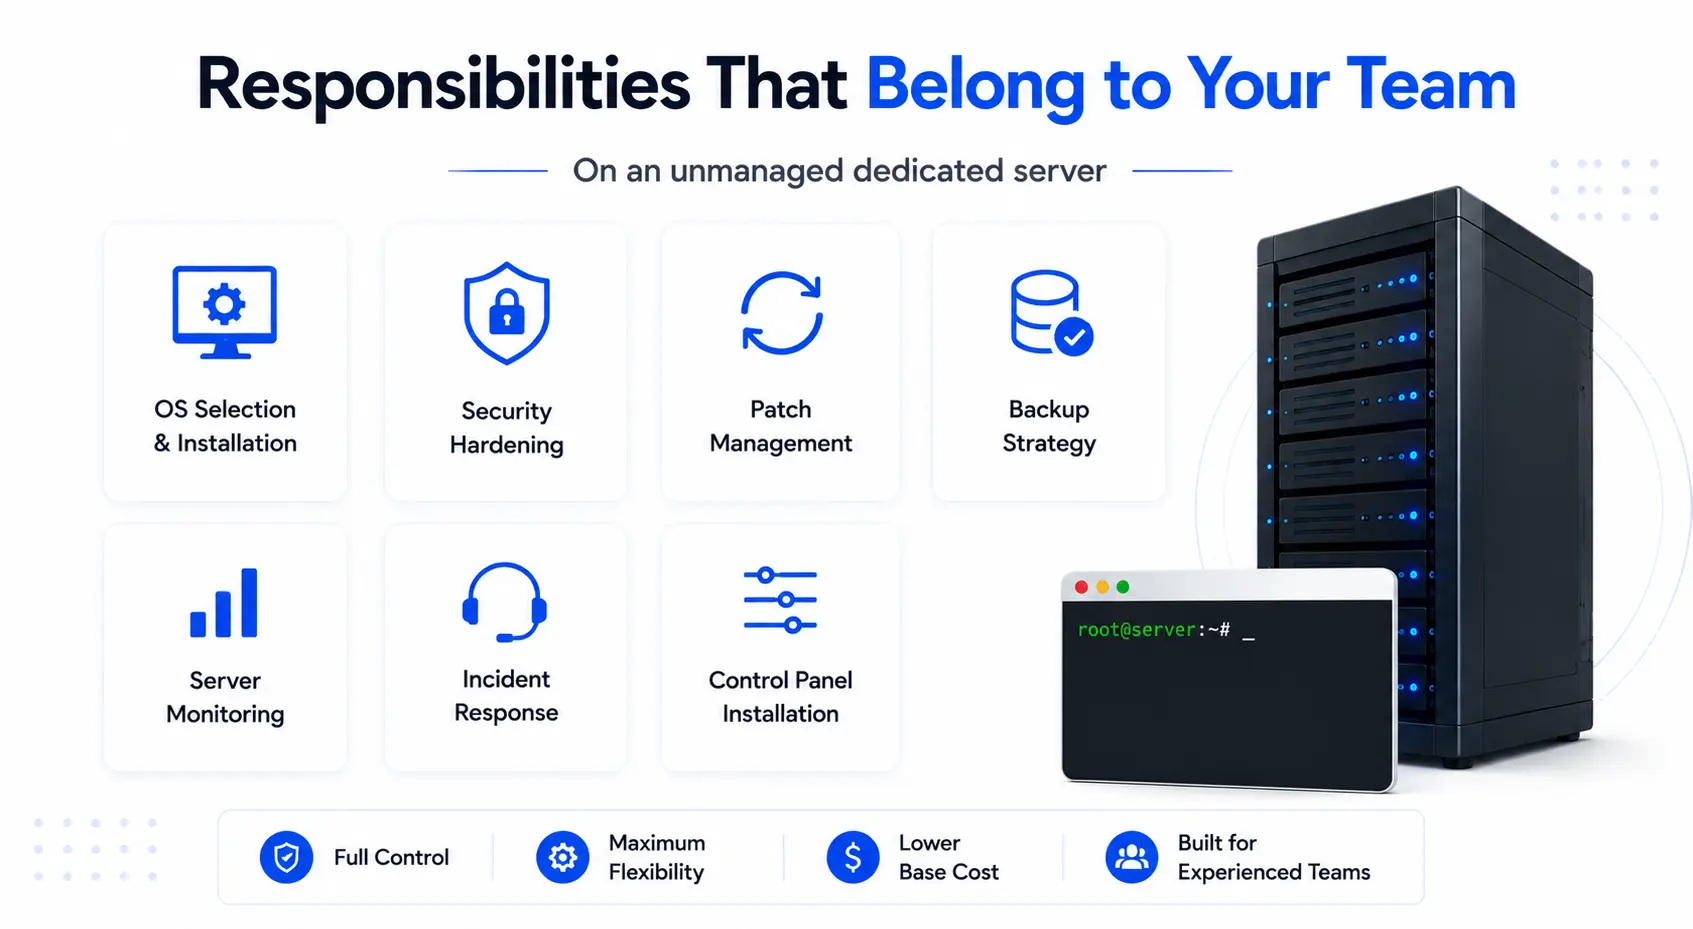
팀에 속한 책임
관리되지 않는 전용 서버에서 팀은 다음을 소유합니다.
- OS 선택 및 설치 — 모든 Linux 배포, Windows Server 또는 사용자 정의 빌드
- 보안 강화 — 방화벽 규칙(IPTables, UFW), SSH 키 인증, 포트 잠금, Fail2Ban 구성 및 침입 탐지 시스템 설정
- 패치 관리 — 자신의 일정에 적용된 OS 수준 및 커널 수준 보안 업데이트
- 백업 전략 — 로컬 백업 작업, 원격 복제 및 복구 테스트 팀에서 설계 및 실행
- 서버 모니터링 — Prometheus, Zabbix, Nagios 또는 Datadog와 같은 도구가 엔지니어가 설치하고 구성했습니다.
- 사고 대응 — 새벽 2시에 OS가 충돌하면 팀이 진단하고 수정합니다.
- 제어판 설치 — cPanel, Plesk, DirectAdmin 또는 CLI 전용 관리, 귀하의 호출
공급자가 여전히 다루는 것
관리되지 않는 서버에서도 호스팅 공급자는 다음을 유지합니다.
- 물리적 하드웨어 유지 관리 및 구성 요소 교체
- 네트워크 연결, BGP 라우팅 및 업스트림 장애 조치
- 데이터 센터의 전원, 냉각 및 물리적 보안
- 네트워크 계층 DDoS 완화(OS 수준이 아닌 인프라 수준에서 보호)
- 배포 시 초기 OS 프로비저닝
관리형 대 비관리 전용 서버: 나란히 비교
관리되는 전용 서버와 관리되지 않는 전용 서버의 핵심 차이점은 관리 소유권입니다. 두 모델 모두 동일한 물리적 하드웨어에서 실행됩니다. 분리 지점은 누가 OS를 패치하고, 누가 서버를 모니터링하고, 문제가 발생했을 때 응답하는 것입니다.
| 기능 | 관리형 전용 서버 | 비관리형 전용 서버 |
|---|---|---|
| OS 패치 | 공급자 예약, 자동 | 고객 책임 |
| 보안 강화 | 공급자 구성 | 클라이언트는 처음부터 빌드합니다 |
| 서버 모니터링 | 연중무휴 공급자 관리 | 클라이언트는 자체 도구를 설치하고 실행합니다 |
| 백업 관리 | 공급자 예약(또는 추가 기능) | 클라이언트 디자인 및 실행 |
| 제어판 | 사전 설치(cPanel, Plesk, DirectAdmin) | 필요한 경우 클라이언트를 설치합니다 |
| 루트 권한 | 사용 가능(일부 제한이 적용될 수 있음) | 첫날부터 전체 루트 |
| 기술 지원 | 연중무휴 24시간 전체 서버 수준 지원 | 하드웨어 및 네트워크 계층 전용 |
| 사고 대응 | 정의된 SLA로 공급자 소유 | 클라이언트 팀은 모든 응답을 소유합니다 |
| 월 비용 | 더 높음(관리층 포함) | 낮은 기본 가격 |
| 가장 잘 맞는 | 전담 시스템 관리자가 없는 팀 | 사내 IT 또는 DevOps 팀 |
전체 RACI 소유권 테이블
RACI는 각 작업에 대해 책임, 책임, 상담 또는 정보를 제공하는 사람을 정의합니다. 전용 서버 컨텍스트에서 소유권 모델은 바이너리입니다. 공급자가 이를 처리하거나 팀에서 처리합니다. 아래 표는 두 모델에서 12개의 서버 수준 책임을 매핑합니다.
| 책임 | 관리 서버 | 관리되지 않는 서버 |
|---|---|---|
| 물리적 하드웨어 유지 관리 | 공급자 | 공급자 |
| 네트워크 연결 및 BGP 라우팅 | 공급자 | 공급자 |
| 전원 및 냉각 | 공급자 | 공급자 |
| OS 설치 및 초기 프로비저닝 | 공급자 | 공급자 |
| OS 보안 패치 | 공급자 | 클라이언트 |
| 커널 업데이트 | 공급자 | 클라이언트 |
| 제어판 설치 | 공급자 | 클라이언트 |
| 방화벽 구성 | 공급자 | 클라이언트 |
| DDoS 완화(네트워크 계층) | 공급자 | 공급자 |
| 서버 모니터링 및 경고 | 공급자 | 클라이언트 |
| 백업 일정 및 스토리지 | 공급자 (또는 추가 기능) | 클라이언트 |
| 애플리케이션 계층 소프트웨어 | 클라이언트 | 클라이언트 |
굵게 표시된 행은 모델이 분리된 위치를 보여줍니다. 굵은 행 아래에서 두 모델 모두 인프라 계층에서 동일한 공급자 범위를 공유합니다. 애플리케이션 계층은 두 경우 모두 클라이언트에 속합니다.
비용 비교: 관리형 대 비관리 전용 서버
관리되는 전용 서버의 비용은 기본 서버 가격에서 동등한 관리되지 않는 구성보다 30–60%입니다. $150/월의 관리되지 않는 서버는 전체 관리 계층이 포함된 $220–$350/월을 실행할 수 있습니다. 그러나 관리되지 않는 서버의 실제 비용에는 엔지니어링 노동, 모니터링 도구, 백업 스토리지, 제어판 라이선스 및 서버 송장에 표시되지 않는 인시던트 복구 시간이 포함됩니다.
대부분의 구매자가 저지르는 실수는 관리되는 서버 송장을 관리되지 않는 서버 송장과 비교하는 것입니다. 올바른 비교는 관리되는 서버 총 비용 대 귀하의 워크로드가 실제로 요구하는 표준에서 관리되지 않는 서버를 운영하는 총 비용입니다.
각 모델의 실제 비용을 구성하는 광고 항목
관리되는 전용 서버 비용:
- 기본 서버 하드웨어(CPU, RAM, 스토리지, 대역폭)
- OS 패치, 모니터링, 백업, 지원을 포함하는 관리 수수료
- 제어판 라이센스(일반적으로 포함됨)
- 팀에서 선택하는 모든 애플리케이션 계층 추가 기능
관리되지 않는 전용 서버 실제 비용
- 기본 서버 하드웨어(동일한 하드웨어, 낮은 송장)
- 패치, 모니터링, 사고 대응을 위한 내부 엔지니어링 시간(일반적으로 서버 수 및 복잡성에 따라 10~40시간/월)
- 서버 모니터링 도구 라이선스(DataDog, Zabbix 또는 이와 유사한 것: $30–$200/월)
- 백업 스토리지 및 관리 도구($20–$100/월)
- 필요한 경우 제어판 라이센스(CPANEL: ~$20–$45/월, PLESK: ~$15–$60/월)
- 패치되지 않은 취약점 또는 잘못된 구성으로 인해 가동 중지 시간이 발생할 때 인시던트 복구 비용
비즈니스 유형별 TCO 시나리오
| 비즈니스 프로필 | 관리되지 않는 실제 비용/월 | 관리 서버 비용/월 | 더 나은 모델 |
|---|---|---|---|
| SaaS 시작(SysAdmin 없음) | $150 서버 + $900+ 엔지니어 시간 | $250–$350 올인 | 관리 |
| 전자상거래(파트타임 IT) | $150 서버 + $450 IT 오버헤드 | $250–$400 모니터링 포함 | 관리 |
| DevOps 팀이 있는 엔터프라이즈 | $150–$300 서버 | $400–$600(종종 중복) | 관리되지 않는 |
| 스트리밍 플랫폼(24/7 중요) | $150 + 높은 다운타임 위험 | 전체 SLA가 있는 $350–$500 | 관리 |
| 개발자/대행사(전문팀) | IAC 파이프라인이 있는 $150–$250 | $300–$450(추가 오버헤드) | 관리되지 않는 |
관리되지 않는 서버의 숨겨진 비용
관리되지 않는 서버 가격은 서류상으로는 낮아 보입니다. 실제 운영 비용을 고려하면 격차가 빠르게 좁혀집니다.
월간 반복 수익이 $50,000인 SaaS 회사와 서버를 관리하는 한 명의 시간제 엔지니어가 송장에서 캡처하지 않는 계산에 직면합니다. 패치, 모니터링 및 사고 대응에 소요된 엔지니어의 시간은 제품에 소비되지 않는 시간입니다. 패치되지 않은 취약점으로 인한 단일 보안 사고로 인해 12개월의 관리 호스팅 비용보다 복구 및 수익 손실이 더 많이 발생할 수 있습니다.
전담 시스템 관리자가 없는 팀의 경우 관리되지 않는 모델은 단일 사고가 발생하기 전에도 관리 호스팅보다 일상적으로 비용이 많이 듭니다. 서버와 함께 전용 IP 인프라가 필요한 기업도 평가할 수 있습니다. IPv4 및 IPv6 임대 두 관리 모델에 모두 적용되는 별도의 광고 항목으로
Atal Networks는 196개국의 213개 이상의 데이터 센터에서 전용 서버 인프라를 실행합니다. Intel Xeon 프로세서, NVMe SSD 스토리지 및 99.99% 가동 시간 SLA 및 100% 네트워크 SLA를 지원하는 동일한 Dell 하드웨어에서 관리 및 비관리 설정을 구성합니다.
36,000개 이상의 기업이 서비스를 제공합니다. 숨겨진 수수료가 없습니다. 과도한 판매가 없습니다. 24/7/365 실제 엔지니어 지원.
보안: 각 모델에 필요한 것
관리되는 전용 서버에는 OS 수준 패치, 네트워크 계층 DDoS 완화, 방화벽 구성 및 침입 탐지 설정과 같은 호스팅 공급자의 활성 보안 관리가 포함됩니다. 관리되지 않는 서버를 사용하려면 팀이 모든 보안 계층을 처음부터 구축하고 유지 관리해야 합니다. 에 따르면 NIST 국가 취약성 데이터베이스, Linux 서버는 2026년에 매월 평균 6~8개의 보안 권고를 공개했습니다. 하나의 중요한 패치가 없으면 서버가 권한 상승 또는 원격 코드 실행에 노출될 수 있습니다.
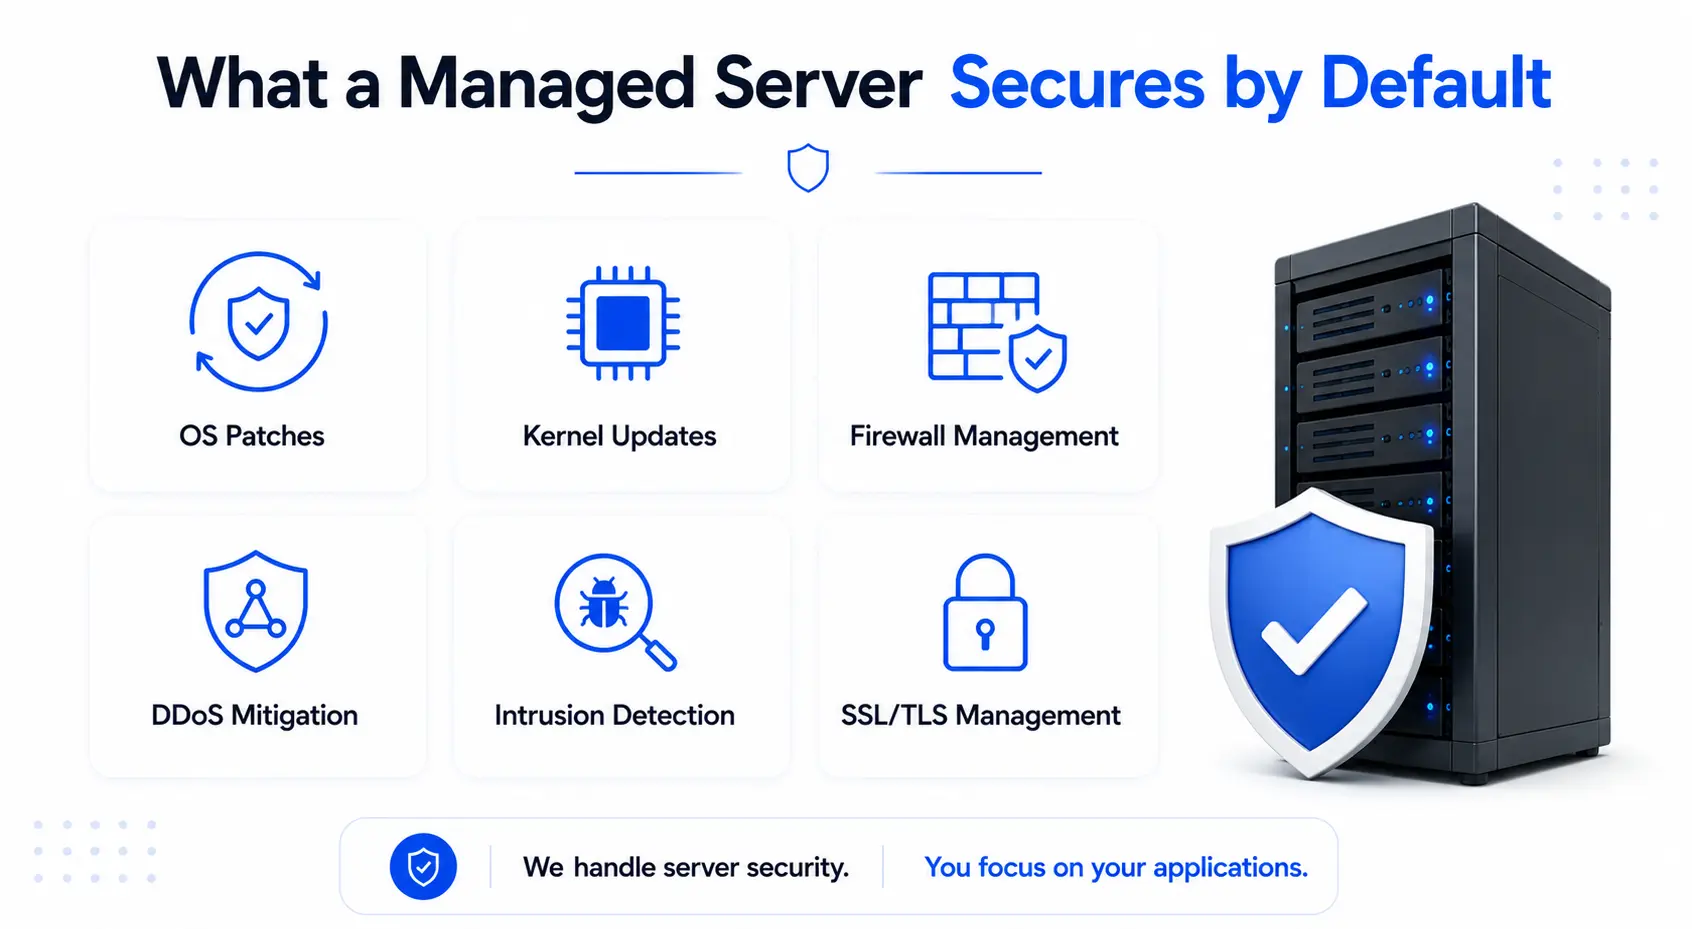
관리되는 서버가 기본적으로 보호하는 것
관리되는 전용 서버에서 공급자의 보안 스택은 일반적으로 다음을 포함합니다.
- OS 보안 패치 중요한 권고 발표 후 일반적으로 48-72시간 이내에 예정된 주기에 적용됩니다.
- 커널 업데이트 공급자의 인프라 팀에서 테스트하고 배포했습니다
- 방화벽 규칙 집합 새로운 위협 패턴이 등장함에 따라 업데이트를 추진하여 구축 및 유지 관리
- 네트워크 계층 DDoS 완화 서버 OS에 도달하기 전에 체적 공격을 흡수합니다.
- 침입 감지 — 공급자가 비정상적인 액세스 패턴을 모니터링하고 팀원에게 경고합니다.
- SSL/TLS 구성 제공자가 유지 관리하고 갱신하는 웹 서비스 서비스의 경우
보안 스택 팀은 관리되지 않는 서버에서 구축해야 합니다.
관리되지 않는 서버가 루트 액세스 및 깨끗한 OS 설치와 함께 도착합니다. 팀은 그 시점부터 보안을 구축합니다.
- 패치 관리 파이프라인 — 추적 NIST NVD 권고 피드, 패치 테스트 및 정의된 일정에 적용
- 방화벽 빌드 — iptables 또는 UFW 규칙 세트 또는 특정 트래픽 패턴에 대해 구성된 하드웨어 방화벽
- SSH 경화 — 키 기반 인증 전용, 비표준 포트, 무차별 대입 보호를 위한 Fail2Ban
- 침입 감지 시스템 — Wazuh, Ossec 또는 해당 환경에 맞게 설치, 구성 및 조정된 상용 제품
- 집계 및 경고를 기록합니다 — OS, 애플리케이션 및 네트워크 로그를 수집하고 이상에 대한 경고를 발생시키는 파이프라인
- 백업 확인 — 스케줄링된 백업은 작성되고 잊혀진 스케줄된 백업뿐만 아니라 정기적으로 테스트된 복원
이것은 실제 엔지니어링 작업량입니다. 보안에 중점을 둔 시스템 관리자가 없는 팀의 경우 이러한 작업은 인프라 보안을 전문으로 하지 않는 개발자 또는 일반 IT 직원에게 해당됩니다.
놓친 패치의 실제 위험
누락된 커널 패치는 이론적으로 유지되지 않습니다. Linux 커널의 권한 에스컬레이션 취약점(예: Dirty Cow 클래스 또는 최근 io_uring 익스플로잇에서 추적된 익스플로잇) NIST CVE 데이터베이스 — 제한된 액세스 권한을 가진 공격자가 전체 루트 제어를 얻을 수 있도록 허용합니다. 패치 관리 프로세스가 없는 관리되지 않는 서버는 팀의 누군가가 수정 사항을 적용할 때까지 게시된 모든 CVE에 노출됩니다.
DDoS 완화 Atal Networks에서 관리되는 서버와 비관리 서버 모두의 네트워크 계층에서 작동합니다. 이 보호 기능은 서버의 OS에 도달하기 전에 체적 공격을 포착합니다. 관리되지 않는 서버의 OS 수준 보안 격차는 별개의 문제이며 전적으로 팀에 속합니다. 서버 수준 보안과 함께 고급 네트워크 계층 구성이 필요한 VPN 및 프록시 운영자를 위해, VPN 프록시 서버 솔루션 해당 워크로드를 위해 제작된 DDoS로 보호된 인프라를 포함합니다.
관리되는 서버와 관리되지 않는 서버에서의 성능
기본 서버 하드웨어는 관리 모델과 관리되지 않는 모델 모두에서 동일한 원시 성능을 제공합니다. Intel Xeon 프로세서, NVMe SSD 스토리지 어레이, RAID 구성 및 10Gbps 포트는 공급자 엔지니어가 OS를 관리하든 팀을 관리하든 상관없이 동일한 성능을 제공합니다. 하드웨어 처리량, 스토리지 IOPS 및 네트워크 대역폭은 관리 모델에 따라 변경되지 않습니다.
두 모델 간의 성능 차이는 하드웨어 자체가 아니라 시간이 지남에 따라 서버가 얼마나 잘 구성되고 유지 관리되는지에 달려 있습니다. ...하면할수록 인텔 제온 서버 플랫폼 이를 통해 관리형 구성과 비관리형 구성을 모두 제공하여 위의 소프트웨어 계층을 관리하는 사람과 상관없이 동일한 실리콘 수준의 처리량을 제공합니다.
관리되는 구성이 시간이 지남에 따라 성능을 보호하는 곳입니다
관리되는 서버는 동일한 하드웨어에서 관리되지 않는 서버보다 더 많은 원시 성능을 제공하지 않습니다. 일관된 운영 규율을 통해 시간이 지남에 따라 성능 저하로부터 보호합니다.
- 사전 모니터링 애플리케이션 응답 시간에 영향을 미치기 전에 리소스 병목, 디스크 포화도 및 메모리 압력을 포착합니다.
- 예약된 OS 업데이트 보안 패치와 함께 성능 관련 수정 사항 포함 - 커널 스케줄러 업데이트, NVMe 드라이버 개선 및 네트워킹 스택 패치는 모두 실제 처리량에 영향을 미칩니다.
- 하드웨어 교체 SLA 데이터 손실 또는 I/O 속도 저하가 발생하기 전에 성능 저하 NVMe 드라이브 또는 실패한 RAID 어레이가 해결됨을 의미합니다.
- 제어판 툴링 깊은 Linux 관리 경험이 없는 팀을 위한 소프트웨어 스택 구성을 단순화하여 잘못된 구성 관련 성능 문제를 줄입니다.
관리되지 않는 구성을 사용하면 심층 조정이 가능합니다
숙련된 팀은 관리되지 않는 서버에서 성능이 향상됩니다.
- 모니터링 에이전트 오버헤드가 없습니다 — 관리 서버는 종종 CPU와 메모리를 소비하는 공급자 측 모니터링 에이전트를 실행합니다. 관리되지 않는 서버는 팀이 설치한 것만 실행합니다
- 사용자 정의 커널 빌드 — 고성능 네트워킹, 특수 GPU 워크로드 또는 지연 시간에 민감한 애플리케이션을 실행하는 팀은 특정 하드웨어에 맞게 조정된 사용자 지정 커널을 컴파일할 수 있습니다.
- 베어 OS 설치 — 관리되지 않는 서버는 불필요한 패키지 없이 최소한의 OS 빌드를 지원하여 공격 표면과 메모리 공간을 동시에 줄입니다.
- 전체 네트워킹 스택 제어 — 고급 BGP 구성, 사용자 지정 TCP/IP 튜닝 및 비표준 라우팅 프로토콜을 협상할 관리 계층 없이 사용할 수 있습니다.
귀하의 비즈니스를 위한 올바른 선택: 5-기준 결정 스코어카드
5가지 기준에 따라 상황을 평가하십시오. 각 기준은 1~3점을 받습니다. 총점 0-7은 관리되는 전용 서버를 선호합니다. 8-12의 점수는 세미 관리 옵션을 평가하는 것을 제안합니다. 13-15점은 팀이 관리되지 않는 서버를 비용 효율적으로 실행할 수 있는 깊이가 있음을 의미합니다.
| 기준 | 1 포인트 | 2점 | 3점 |
|---|---|---|---|
| 기술 인력 | 전용 sysadmin이 없습니다 | 파트타임 또는 공유 IT 지원 | 정규직 시스템 관리자 또는 DevOps 엔지니어 |
| 예산 우선 | 고정된 올인 가격이 필요합니다 | 일부 관리자 오버헤드를 흡수할 수 있습니다 | 비용 최적화가 주요 목표입니다 |
| 가동 시간 중요도 | 다운타임으로 인해 직접적인 수익 손실이 발생합니다 | 짧은 지연에 대한 약간의 허용 오차 | dev, test 또는 flexible-window 워크로드 |
| 사용자 정의 깊이 | 표준 OS 및 애플리케이션 스택 | 일부 사용자 정의 구성이 필요합니다 | 사용자 정의 커널, 베어 OS 또는 IAC 파이프라인 |
| 인프라 대역폭 | 팀은 제품에 100%를 집중했습니다 | 서버 작업을 위한 일부 용량 | 인프라는 핵심 기능입니다 |
점수 0–7: 관리를 선택합니다. 관리자 간접비와 사고 위험이 관리 수수료보다 더 많이 듭니다.
점수 8–12: 전체 루트 액세스를 포함하는 세미 관리 옵션 또는 관리 계획을 평가합니다. Atal Networks를 비롯한 많은 공급자가 두 모델을 연결하는 옵션을 구성합니다.
점수 13–15: 비관리형을 선택합니다. 귀하의 팀은 기술적 깊이를 가지고 있으며 비용 절감은 현실적입니다.
이 스코어카드는 36,000명 이상의 고객이 보는 것을 반영합니다. 점수를 과소평가하고 관리되지 않는 서버를 선택하는 팀은 처음 90일 동안 서버 비용과 서버 운영 비용 간의 격차를 발견합니다. 자신의 점수를 과대평가하고 관리 호스팅을 선택하는 팀은 때때로 DevOps 팀이 내부적으로 처리하는 서비스에 대한 비용을 지불하고 있음을 발견합니다. 원시 하드웨어 성능과 함께 완전한 물리적 인프라 제어가 필요한 고객을 위해, 베어메탈 서버 동일한 엔터프라이즈급 하드웨어에서 두 모델을 모두 지원합니다.
작업 부하에 맞는 모델이 확실하지 않습니까? 당사 엔지니어는 16년 이상 및 36,000개 이상의 클라이언트에 걸쳐 두 구성을 모두 배포했습니다. 213개 이상의 데이터 센터 위치에서 24시간 이내에 관리 또는 관리되지 않는 워크로드에 대해 서버를 구성합니다.
24/7/365 실제 엔지니어 지원. 숨겨진 수수료가 없습니다. 196개국이 적용됩니다.
관리되는 서버와 관리되지 않는 서버 간 마이그레이션 방법
관리되는 전용 서버와 관리되지 않는 전용 서버를 전환하려면 일반적으로 기존 시스템의 설정을 변경하는 대신 새 서버 인스턴스로 마이그레이션해야 합니다. 관리 모델은 첫날부터 프로비저닝 구성에 적용됩니다. 데이터 손실 또는 서비스 중단을 방지하기 위해 마이그레이션을 신중하게 계획하십시오.
비관리형에서 관리형으로 이동(8단계)
사내 서버 관리를 능가하거나 관리되지 않는 서버에서 보안 사고를 경험하거나 시스템 관리자를 잃는 팀은 일반적으로 관리형 호스팅으로 이동합니다. 프로세스는 계획되면 간단합니다.
- 기존 서버를 감사합니다. 설치된 모든 소프트웨어, 실행 중인 서비스, 열린 포트, Cron 작업, 사용자 지정 방화벽 규칙 및 비표준 OS 구성을 문서화합니다. 이 런북은 마이그레이션 맵입니다.
- 관리 공급자가 다루는 내용을 정의합니다. 서명하기 전에 루트 액세스 조건, 패치 주기 타이밍, 백업 범위 및 모니터링 범위를 확인합니다. 모든 관리형 플랜이 동일한 책임 집합을 포함하는 것은 아닙니다.
- 귀하의 하드웨어 사양에 프로비저닝된 새 관리 서버를 요청하십시오. 마이그레이션 중 성능이 저하되지 않도록 현재 CPU, RAM, 스토리지 및 대역폭을 일치시키거나 초과합니다.
- 애플리케이션 스택과 데이터를 새 관리형 인스턴스로 복제합니다. DNS가 변경되기 전에 새 서버에서 애플리케이션을 완전히 테스트합니다.
- DNS TTL을 300초로 줄입니다 계획된 컷오버 최소 24시간 전에. 이렇게 하면 레코드를 전환할 때 전파 시간이 단축됩니다.
- 두 서버를 동시에 실행하십시오. 관리형 인스턴스에서 전체 애플리케이션 동작, 데이터베이스 연결, 타사 API 통합 및 SSL 인증서 상태를 검증합니다.
- 트래픽이 적은 기간 동안 관리되는 서버로 DNS를 잘라내고, 문제가 발생하는 경우 관리되지 않는 서버로 롤백 준비.
- 48~72시간 동안 관리되는 서버를 모니터링합니다 원래의 관리되지 않는 인스턴스를 해체하기 전에.
관리에서 관리되지 않음으로 이동합니다
역 마이그레이션은 한 가지 중요한 차이점과 함께 동일한 DNS 및 병렬 실행 프로세스를 따릅니다. 즉, 새로운 비관리 서버에서 첫날부터 팀이 모든 OS 수준의 책임을 맡습니다.
컷오버 전에:
- 관리되지 않는 인스턴스에 모니터링 스택(Prometheus, Zabbix 또는 DataDog)을 설치하고 경고가 올바르게 작동하는지 확인
- 방화벽 규칙 세트를 설정하고 트래픽 요구 사항에 대해 확인
- 패치 관리 주기를 설정하고 이름이 지정된 엔지니어에게 내부 소유권을 할당합니다.
- 서버가 프로덕션 트래픽을 수행하기 전에 백업 작업을 구성하고 테스트 복원을 실행합니다.
관리형에서 관리되지 않는 마이그레이션에서 가장 일반적인 실패는 기술 마이그레이션을 잘 계획하고 운영 핸드오프를 계획하는 것을 잊어버리는 팀입니다. 서버가 깔끔하게 움직입니다. 3주 후, 아무도 컷오버 날짜 이후에 릴리스된 커널 패치를 적용하지 않았습니다. 팀이 마이그레이션 중 또는 마이그레이션 후 여러 서버 위치에서 IP 리소스를 확장해야 하는 경우 IPv4 및 IPv6 임대 서비스 관리 모델 선택과 무관하게 서브넷 할당을 처리합니다.
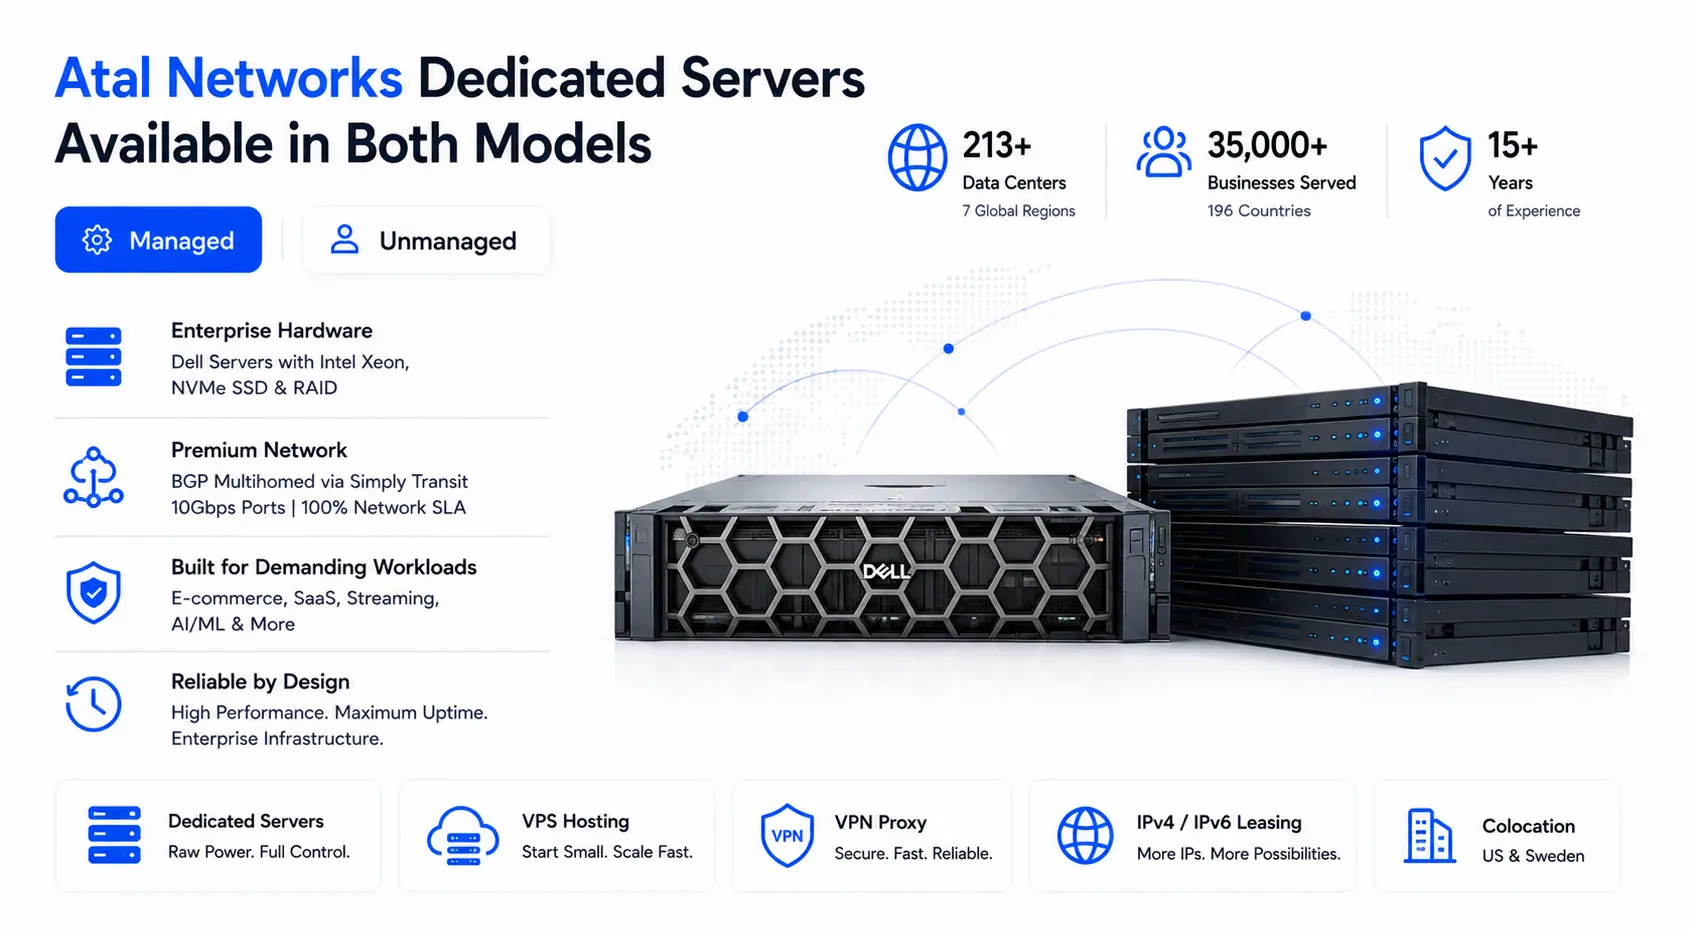
Atal Networks 전용 서버: 두 모델 모두에서 사용 가능
Atal Networks는 북미, 유럽, 아시아, 중동, 아프리카, 오세아니아, 남미 등 7개 지역의 7개 지역에서 213개 이상의 데이터 센터에서 전용 서버 인프라를 운영하고 있습니다. 당사의 모든 서버는 Intel Xeon 프로세서, NVMe SSD 스토리지 및 RAID 중복성을 갖춘 Dell 하드웨어에서 실행됩니다. 당사의 네트워크는 10Gbps 포트와 100% 네트워크 SLA를 사용하여 Simply Transit을 통해 BGP 멀티홈을 사용합니다.
창립자 Adam과 Izak이 16세에 호스팅 인프라를 구축하기 시작한 이래로 우리는 196개국에서 36,000개 이상의 기업에 서비스를 제공했습니다. 16년 이상의 배포를 통해 전용 서버 SKU가 높은 Magento 설치를 실행하는 전자 상거래 운영, 고객 대면 가동 시간 SLA가 있는 SaaS 회사, 서비스 격차를 견딜 수 없는 스트리밍 플랫폼, 맞춤형 커널 빌드 및 베어 하드웨어 액세스가 필요한 AI 및 ML 팀의 경우.
하이퍼바이저 계층 없이 원시 컴퓨팅 격리가 필요한 고객을 위해, 베어메탈 서버 동일한 엔터프라이즈 인프라에서 직접 하드웨어 액세스를 제공합니다. 더 작고 가상화된 시작점이 필요한 고객은 VPS 계획 워크로드가 요구할 때 전용 서버로 확장합니다. 프록시 또는 VPN 인프라를 실행하는 기업은 전용 서버를 VPN 프록시 서버 솔루션 및 IPv4/IPv6 임대 완전한 인프라 스택을 위해. 당사 시설의 물리적 하드웨어 배치를 위해, 코로케이션 서비스 미국과 스웨덴에서도 사용할 수 있습니다.
두 관리 모델은 동일한 물리적 인프라에서 실행됩니다.
- Dell 하드웨어 — 생산 규모에서 문서화된 안정성을 갖춘 엔터프라이즈급 서버
- 인텔 제온 프로세서 — 데이터베이스, 컴퓨팅 및 애플리케이션 워크로드에 대한 일관된 다중 스레드 성능
- NVMe SSD 스토리지 — 데이터베이스, 캐싱 레이어 및 고주파 파일 작업을 위한 빠른 임의 I/O
- RAID 구성 — 단일 드라이브 장애에 대한 스토리지 중복성
- 10Gbps 포트 — 스로틀링이 없는 전체 대역폭 연결
- BGP-멀티홈 네트워크 — 여러 업스트림 공급자를 통한 중복 라우팅
- DDoS 보호 — 모든 서버에 포함된 네트워크 계층 완화
- ISO 인증, Tier-4 데이터 센터 — 엔터프라이즈 표준에서 물리적 보안, 중복 전력 및 냉각
- 99.99% 가동시간 SLA, 100% 네트워크 SLA — 계약에 의해 뒷받침됩니다
결제 방법: 암호화폐, PayPal, 신용 카드 및 은행 송금. 숨겨진 수수료가 없습니다. 과도한 판매가 없습니다.
지금 전용 서버를 배포하고 최대 70%를 끄십시오. 관리 모델을 선택하고 196개국의 213개 이상의 위치에서 데이터 센터 지역을 선택하고 24시간 이내에 생중계하십시오.
100% 네트워크 SLA. DDoS 보호. NVMe SSD. 습격. 10Gbps 포트. 실제 엔지니어 지원, 24/7/365.
자주 묻는 질문
관리되는 전용 서버와 관리되지 않는 전용 서버의 차이점은 무엇입니까?
관리되는 전용 서버에는 OS 패치, 보안 업데이트, 모니터링 및 백업과 같은 공급자 처리 서버 관리가 포함됩니다. 관리되지 않는 전용 서버는 팀원들에게 하드웨어 및 네트워크 계층 위의 모든 서버 운영에 대한 완전한 루트 액세스와 모든 책임을 부여합니다. 둘 다 동일한 물리적 하드웨어에서 실행됩니다. 차이점은 누가 소프트웨어 환경을 관리하고 문제가 발생했을 때 응답하는지입니다.
관리되는 전용 서버가 추가 비용을 지불할 가치가 있습니까?
전용 Linux 시스템 관리자가 없는 팀의 경우 그렇습니다. 관리 수수료는 내부 IT 시간, 모니터링 도구 라이선스, 백업 인프라 및 패치되지 않은 서버로 인한 보안 사고의 재정적 위험을 합친 비용보다 거의 항상 적습니다. 강력한 사내 DevOps 기능을 갖춘 팀의 경우 관리되지 않는 서버가 불필요한 서비스 계층을 제거하여 더 나은 가치를 제공하는 경우가 많습니다.
관리되는 전용 서버에서 루트 액세스를 얻을 수 있습니까?
대부분의 관리형 호스팅 공급자는 루트 액세스를 제공하지만 일부는 서버 안정성 및 SLA 범위를 보호하기 위해 특정 커널 수준 변경을 제한할 수 있습니다. Atal Networks에서 구매하기 전에 팀과 직접 루트 액세스 조건을 확인하십시오. 제공업체와 관리형 호스팅 계약에 서명하기 전에 제한 사항에 대한 서면 확인을 요청하십시오.
관리되지 않는 서버에서 호스팅 제공업체는 무엇을 보장합니까?
관리되지 않는 서버에서 공급자는 BGP 라우팅 및 네트워크 계층 DDoS 완화를 포함하여 물리적 하드웨어, 전원, 냉각 및 네트워크 연결을 관리합니다. 공급자가 실패한 하드웨어 구성 요소를 대체합니다. 모든 OS 수준 구성, 보안 강화, 패치 관리, 모니터링, 백업 설계 및 사고 대응은 팀에 속합니다.
관리되는 전용 서버의 비용은 얼마입니까?
관리 계획은 일반적으로 관리되지 않는 기본 서버 가격보다 30–60%가 더 비쌉니다. $150/month unmanageded의 서버는 전체 관리가 포함된 $220–$350/월을 실행할 수 있습니다. 프리미엄은 관리 범위에 따라 다릅니다. 모니터링 전용 플랜은 OS 패치, 백업, 제어판 및 24/7 사고 대응을 포함하는 완전 관리형 계획보다 비용이 적게 듭니다.
나중에 비관리형 호스팅에서 관리 호스팅으로 전환할 수 있습니까?
네. 전환하려면 기존 서버의 설정을 변경하는 대신 새 관리형 서버 인스턴스로 마이그레이션해야 합니다. 서비스 중단을 방지하기 위해 DNS TTL 감소, 병렬 테스트 및 확인된 롤백 경로를 사용하여 마이그레이션을 계획합니다. 잘 계획된 마이그레이션에는 24~72시간이 걸립니다. 계획되지 않은 것은 더 오래 걸리고 가동 중지 시간을 위험에 빠뜨립니다.
관리되지 않는 전용 서버를 실행하려면 어떤 기술이 필요합니까?
관리되지 않는 전용 서버를 실행하려면 견고한 Linux(또는 Windows Server) 관리 기술, 방화벽 구성(IPTables, UFW 또는 하드웨어 방화벽) 경험, OS 및 커널 패치 관리, 백업 시스템 설계 및 서버 모니터링 설정이 필요합니다. 프로덕션 배포 경험이 있는 자격을 갖춘 시스템 관리자 또는 DevOps 엔지니어는 매일 서버를 소유해야 합니다.
관리되는 서버가 관리되지 않는 서버보다 성능이 더 우수합니까?
기본 하드웨어는 두 모델 모두에서 동일한 원시 처리량을 제공합니다. 관리형 서버는 시간 경과에 따른 성능 저하를 방지하는 일관된 패치 주기와 사전 예방적 모니터링을 통해 이점을 얻을 수 있습니다. 관리되지 않는 서버를 사용하면 숙련된 관리자가 특정 워크로드에 대해 커널, 네트워킹 스택 및 스토리지 구성을 보다 적극적으로 조정할 수 있으며, 이는 전문가의 손에서 표준 관리 구성을 능가할 수 있습니다.
